
Tamaño y Participación del Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 6.48 Mil millones de dólares |
| Tamaño del Mercado (2032) | 14.08 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.79 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas por Mordor Intelligence
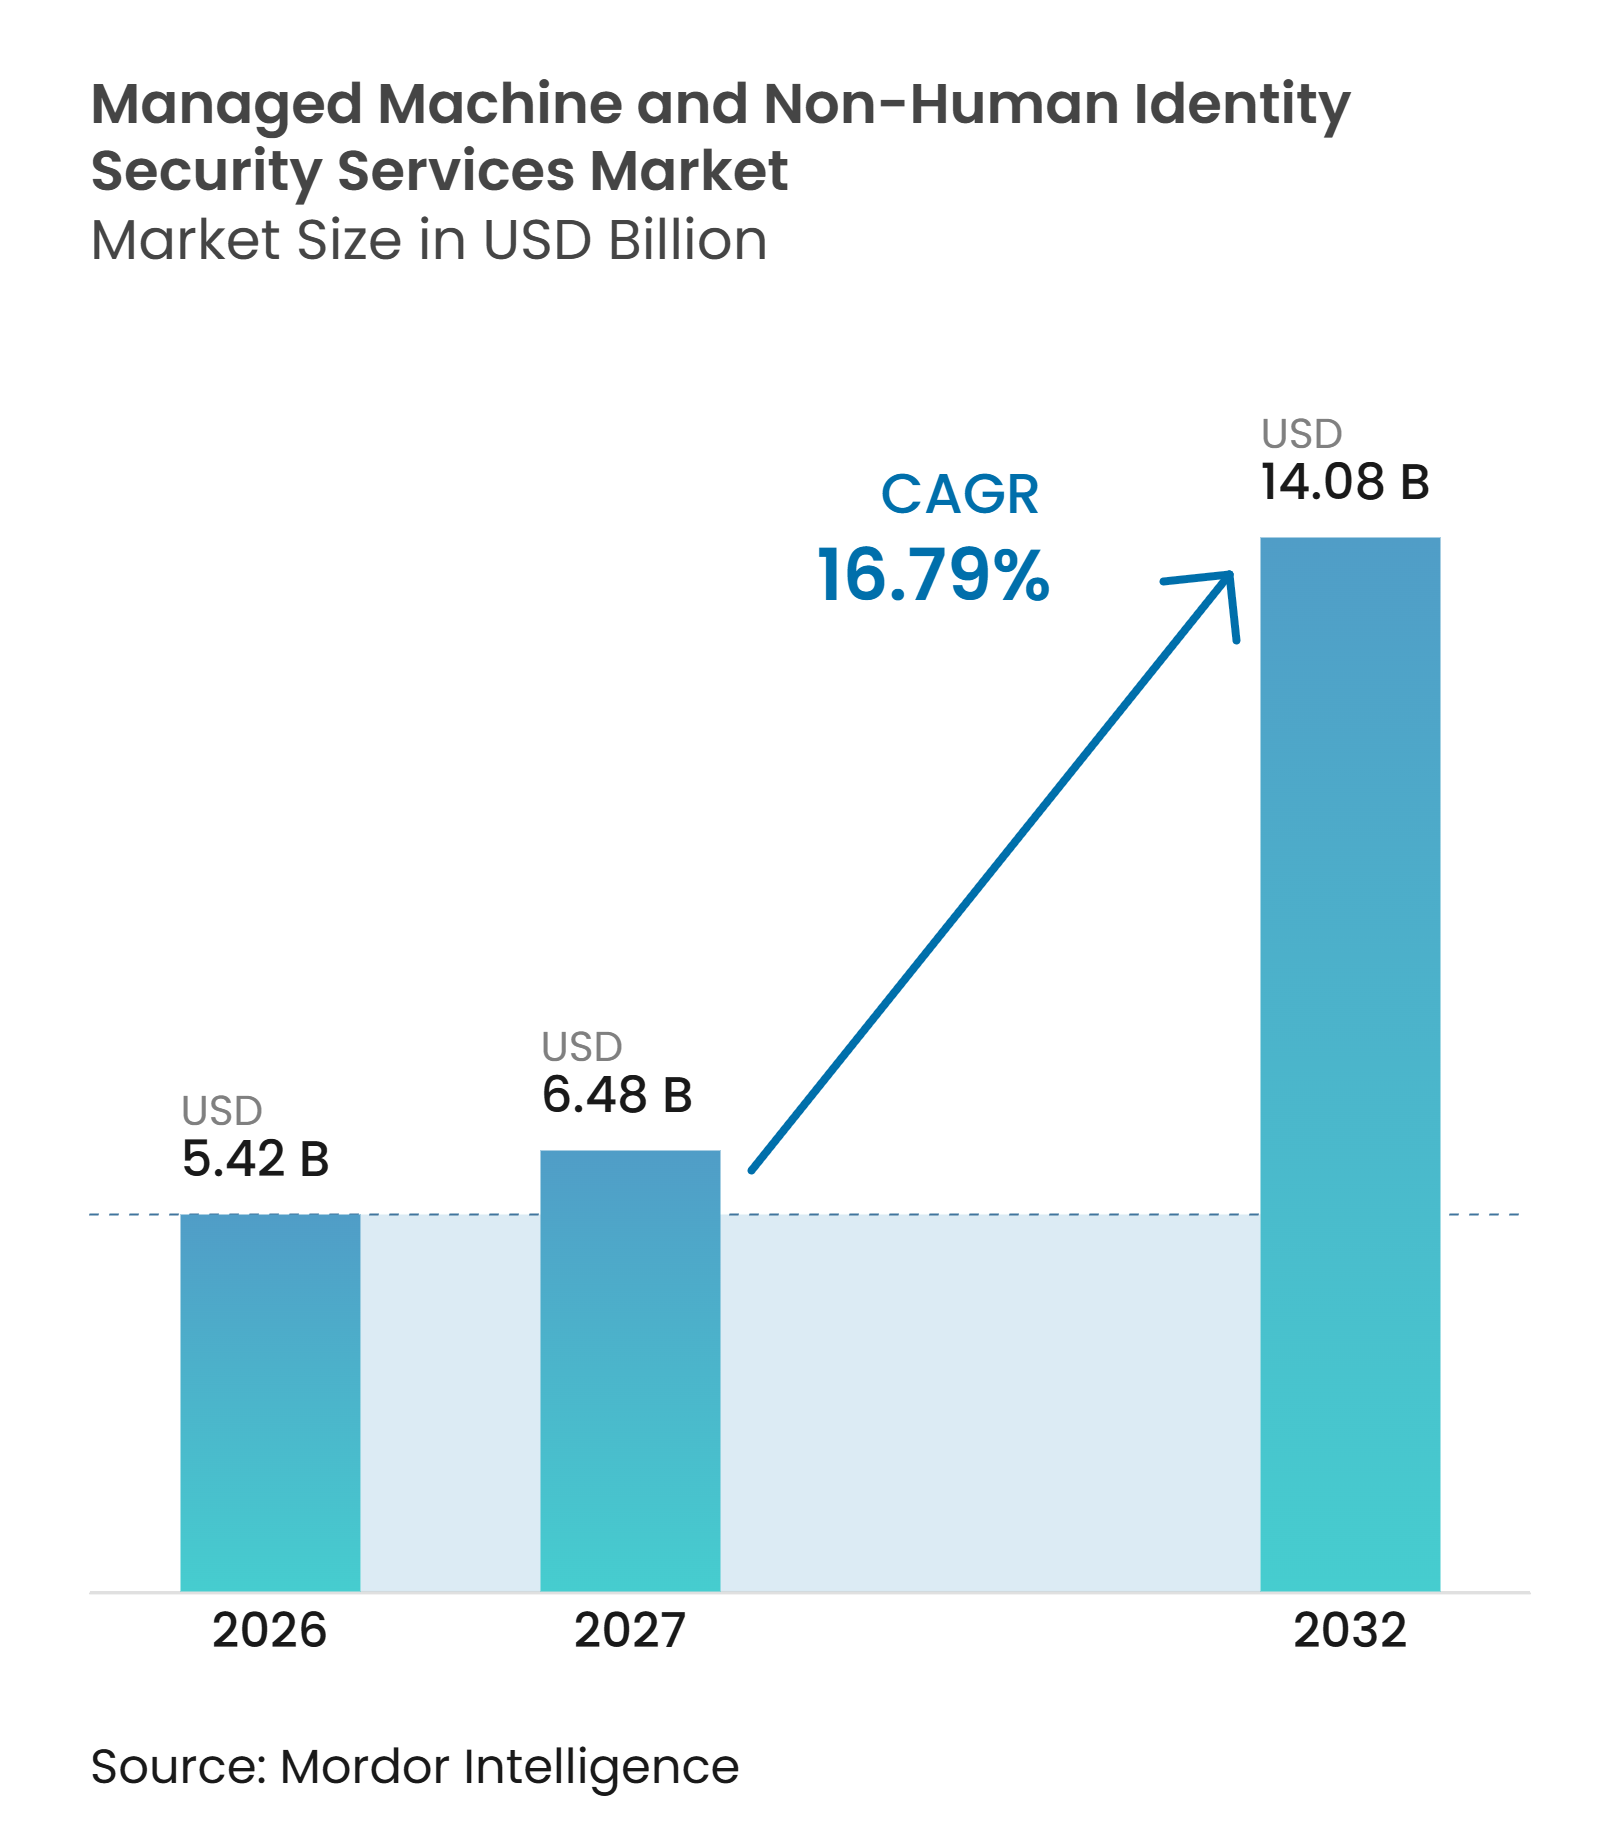
Se proyecta que el tamaño del Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas se expanda desde 5,42 mil millones de USD en 2026 y 6,48 mil millones de USD en 2027 hasta 14,08 mil millones de USD para 2032, registrando una CAGR del 16,79% entre 2027 y 2032. El Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas está siendo moldeado por el creciente número de cuentas de servicio, claves de API, certificados, tokens y credenciales de carga de trabajo utilizados en entornos de nube. Los equipos empresariales están migrando de la supervisión manual de credenciales hacia la detección continua, rotación, revocación y aplicación de políticas. Los períodos de validez más cortos de los certificados TLS hacen que la automatización sea esencial, ya que la actividad de renovación ya no puede gestionarse de manera consistente mediante procesos manuales. Los agentes de inteligencia artificial también introducen una clase de identidad separada que necesita trazabilidad, acceso verificado y procesos claros de eliminación cuando el trabajo automatizado finaliza. Los proveedores que combinan la automatización del ciclo de vida con soporte operativo continuo están posicionados para abordar las restricciones de seguridad, cumplimiento normativo y habilidades en el Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas.
Conclusiones Clave del Informe
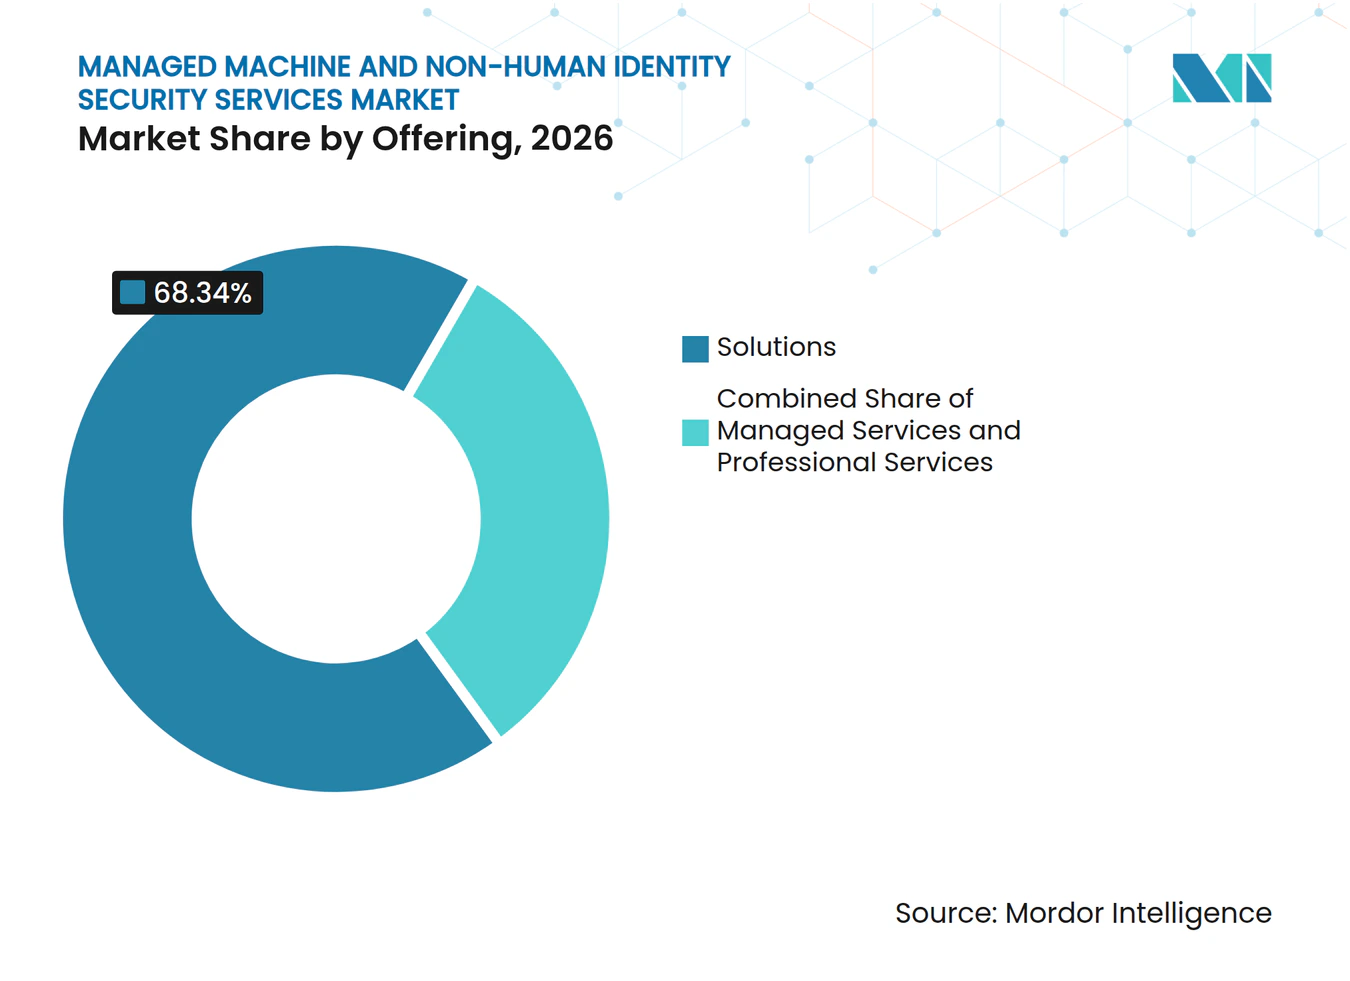
- Por oferta, las soluciones representaron el 68,34% de la participación del Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas en 2026, mientras que se proyecta que los servicios gestionados se expandan a una CAGR del 17,81% hasta 2032.
- Por tipo de identidad, las identidades de aplicaciones y servicios representaron el 24,55% del mercado total en 2026, mientras que se proyecta que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 17,87% hasta 2032.
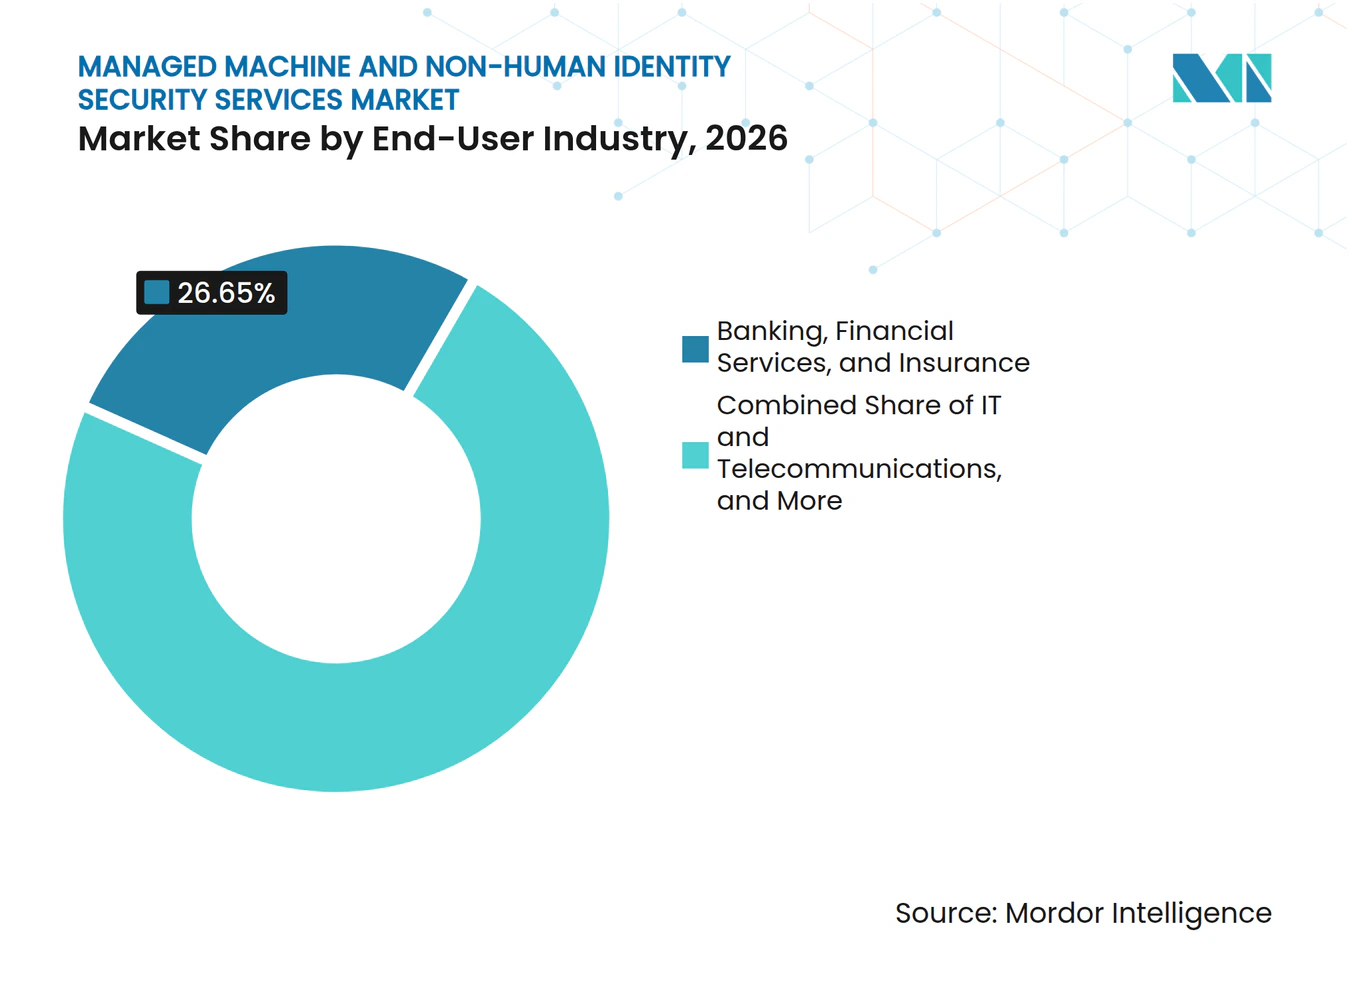
- Por industria del usuario final, el sector de Banca, Servicios Financieros y Seguros representó el 26,65% del mercado total en 2026, mientras que se proyecta que las tecnologías de la información y las telecomunicaciones se expandan a una CAGR del 17,78% hasta 2032.
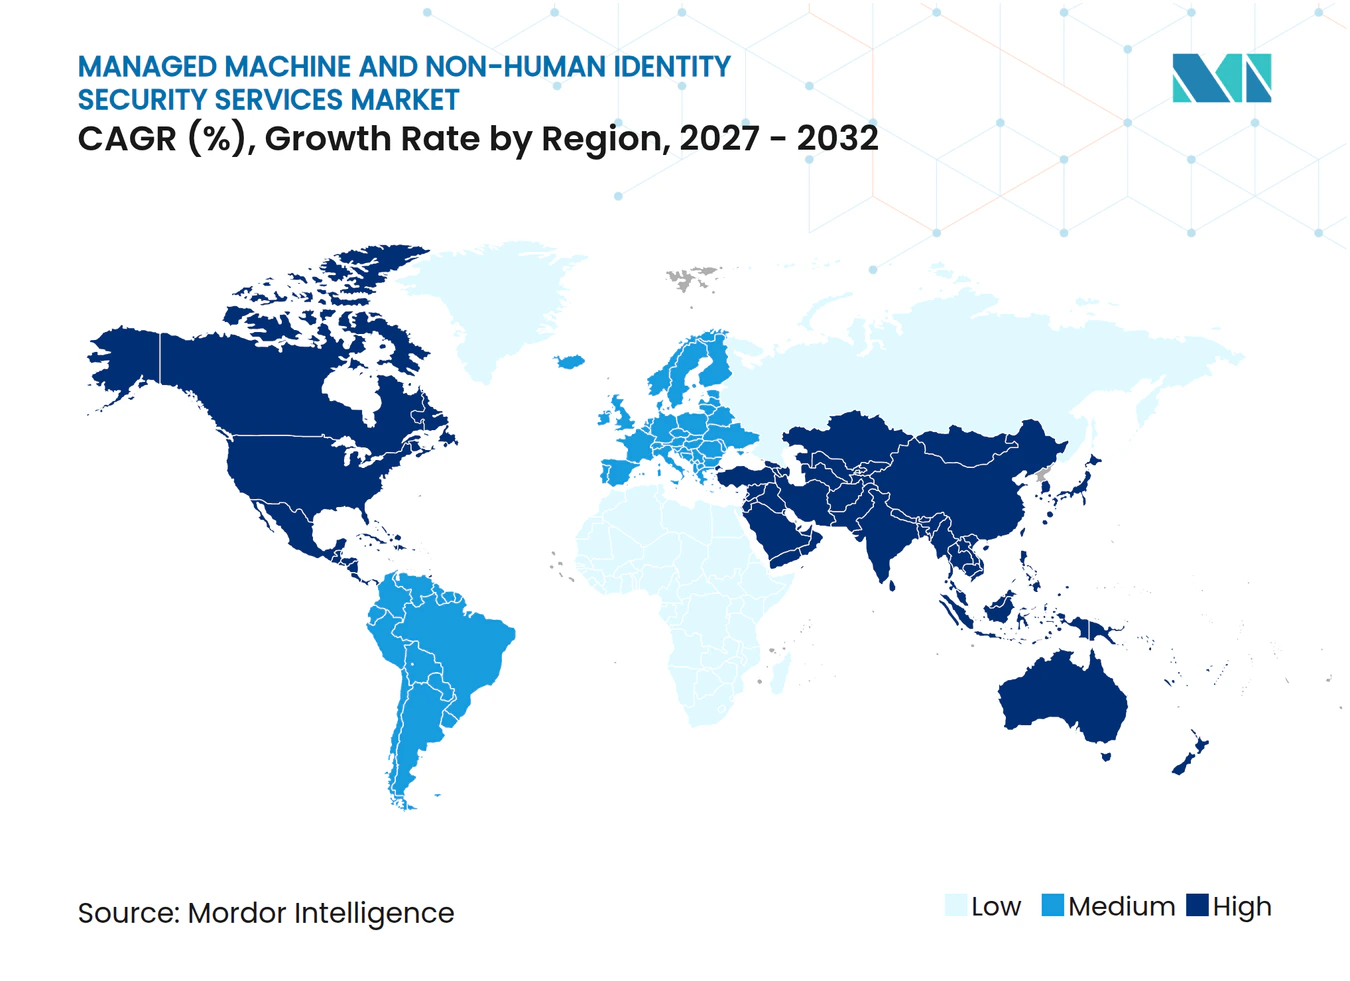
- Por geografía, América del Norte representó el 41,63% del mercado global en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 17,69% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de Cargas de Trabajo Nativas de la Nube, APIs y Cuentas de Servicio | +4.8% | Global, concentrado en América del Norte, Asia-Pacífico y Europa Occidental | Corto plazo (≤ 2 años) |
| Adopción de Agentes de Inteligencia Artificial y Flujos de Trabajo Autónomos | +3.9% | Global, con América del Norte y Asia-Pacífico como centros de adopción temprana | Corto plazo (≤ 2 años) |
| Reducción de la Vida Útil de los Certificados TLS y Requisitos de Agilidad Criptográfica | +2.6% | Global, con mayor urgencia de cumplimiento normativo en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Confianza Cero y Responsabilidad Regulatoria para el Acceso de Máquinas | +2.0% | Centros regulatorios de América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Atestación de la Cadena de Suministro de Software y Procedencia de Cargas de Trabajo | +1.2% | América del Norte y Europa, con extensión a la defensa y la infraestructura crítica de Asia-Pacífico | Mediano plazo (2-4 años) |
| Presión de Externalización por Escasez de Especialistas en PKI e Identidad de Máquinas | +0.9% | Global, concentrado en el mercado medio y los sectores gubernamentales | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Cargas de Trabajo Nativas de la Nube, APIs y Cuentas de Servicio
Los entornos nativos de la nube utilizan microservicios, clústeres de Kubernetes, funciones sin servidor y conexiones de API de terceros, cada uno de los cuales puede requerir su propia credencial. La investigación de Cloud Security Alliance indica que los entornos nativos de la nube pueden tener 144 identidades de máquinas por cada usuario humano. La misma investigación reportó un crecimiento interanual del 44% en identidades de máquinas entre 2024 y 2025, lo que ejerce presión sobre los equipos que gestionan certificados y secretos de forma manual.[1] CyberArk informó que el 79% de los líderes de seguridad esperaban que las identidades de máquinas aumentaran hasta un 150% durante el año siguiente. También encontró que el 72% de los encuestados había experimentado una interrupción relacionada con certificados en los 12 meses anteriores. Esta escala convierte la detección, rotación y revocación en un requisito operativo continuo para el Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas.
Adopción de Agentes de Inteligencia Artificial y Flujos de Trabajo Autónomos
Los agentes de inteligencia artificial necesitan identidades separadas de las cuentas de servicio utilizadas para llevar a cabo una transacción. Cada agente necesita un patrocinador registrado, credenciales verificadas, permisos definidos y controles de eliminación cuando su trabajo finaliza. El borrador WIMSE del IETF sobre identidad de agentes de inteligencia artificial describe un marco para establecer y verificar la identidad de los agentes en sistemas distribuidos. Una encuesta de Cloud Security Alliance encargada por Oasis Security encontró que el 78% de las organizaciones no tenía procesos formales para crear o eliminar identidades relacionadas con la inteligencia artificial. También encontró que el 92% carecía de confianza en sus sistemas IAM existentes para gestionar el riesgo de acceso impulsado por inteligencia artificial.[2] AWS publicó una arquitectura de referencia en octubre de 2026 que utiliza Keyfactor EJBCA, certificados X.509, vinculación de tokens OAuth y revocación OCSP para cargas de trabajo multiagente.
Reducción de la Vida Útil de los Certificados TLS y Requisitos de Agilidad Criptográfica
El Foro CA/Browser aprobó una reducción en la validez máxima de los certificados TLS de 398 días a 200 días a partir del 15 de marzo de 2026. El período de validez se reducirá aún más a 100 días a partir del 15 de marzo de 2027, y a 47 días a partir del 15 de marzo de 2029.[3] Una organización con 10.000 certificados TLS debe gestionar por tanto 18.250 eventos de renovación anuales con el límite de 200 días, en comparación con 9.100 bajo el límite anterior de 398 días. Este volumen de renovaciones hace que la gestión automatizada del ciclo de vida de los certificados sea necesaria para grandes carteras de certificados. El Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas también se beneficia porque la automatización del ciclo de vida respalda futuros cambios criptográficos dentro de procesos controlados. La misma disciplina operativa puede ayudar a las organizaciones a planificar las transiciones hacia la criptografía poscuántica sin depender de acciones manuales desconectadas.
Confianza Cero y Responsabilidad Regulatoria para el Acceso de Máquinas
La Publicación Especial 1800-35 del NIST proporciona 19 implementaciones de ejemplo de arquitectura de confianza cero desarrolladas con 24 colaboradores de la industria. La publicación aborda la gestión de identidades, credenciales y accesos para cargas de trabajo no humanas. El Departamento de Defensa de los Estados Unidos finalizó su regla del Programa CMMC el 10 de septiembre de 2025, con la regla entrando en vigor el 10 de noviembre de 2025. Estos requisitos aumentan la necesidad de documentar y controlar el acceso en las cadenas de suministro de defensa. El acceso de las máquinas debe validarse de forma continua en lugar de tratarse como permanentemente confiable. Los proveedores gestionados pueden apoyar esta necesidad manteniendo líneas de base de comportamiento, revisando anomalías y preservando evidencia para auditorías y revisiones contractuales.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| PKI Heredada Fragmentada, Secretos y Herramientas de Identidad | -2.1% | Global, más agudo en manufactura, gobierno e industrias reguladas | Largo plazo (≥ 4 años) |
| Propiedad Poco Clara entre los Equipos de Seguridad, Ingeniería de Plataformas y Aplicaciones | -1.4% | Global | Mediano plazo (2-4 años) |
| Los Controles Nativos de los Hiperescaladores Reducen el Gasto Incremental en Plataformas | -0.9% | Entornos con alta presencia de hiperescaladores en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Carga de Detección, Atribución y Falsos Positivos de Identidades Efímeras | -0.6% | Global, concentrado en entornos con uso intensivo de contenedores y multinube | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
PKI Heredada Fragmentada, Secretos y Herramientas de Identidad
Muchas empresas operan certificados, claves y secretos en módulos de seguridad locales, gestores de secretos en la nube, almacenes gestionados por desarrolladores y sistemas de CI/CD. Cada entorno puede tener políticas, inventarios y controles de ciclo de vida separados. Una encuesta de la industria de 2025 encontró que el 68% de los encuestados describió la gestión de activos criptográficos como extremadamente o muy difícil, citando sistemas fragmentados, inventarios incompletos y propiedad poco clara. Un proveedor no puede aplicar una política coherente hasta que haya completado la detección y establecido un inventario confiable. Esa fase de detección puede absorber un tiempo considerable antes de que una organización vea el beneficio operativo esperado. Las organizaciones de manufactura, energía y gobierno enfrentan restricciones adicionales porque la tecnología operativa heredada puede utilizar almacenes de certificados que no funcionan con las integraciones estándar de gestión del ciclo de vida.
Propiedad Poco Clara entre los Equipos de Seguridad, Ingeniería de Plataformas y Aplicaciones
CyberArk encontró que la responsabilidad de prevenir el compromiso de identidades de máquinas estaba dividida entre equipos de seguridad, equipos de desarrollo y equipos de plataformas. Los equipos de seguridad representaron el 53% de esta responsabilidad, los equipos de desarrollo el 28% y los equipos de plataformas el 14%. Esta división puede retrasar la remediación cuando un proveedor detecta una credencial vencida o con privilegios excesivos. La carga de trabajo afectada debe identificarse, el equipo responsable debe aprobar la acción y la credencial debe rotarse sin interrumpir los servicios dependientes. Los equipos de desarrollo, infraestructura y seguridad tienen diferentes prioridades y pueden utilizar herramientas distintas. Los proveedores que definen rutas de escalamiento e integran los controles en los flujos de trabajo de desarrollo establecidos están mejor posicionados para reducir esta barrera.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Soluciones Lideran la Adopción, Mientras que los Servicios Gestionados se Expanden Más RápidoLas soluciones representaron el 68,34% de los ingresos totales en 2026, convirtiéndolas en la categoría de oferta más grande. Esta posición refleja la demanda inicial de los compradores por herramientas que detecten certificados, claves de API y secretos en un entorno distribuido. Las empresas suelen comenzar con un plano de control de software antes de transferir las tareas operativas sostenidas a un proveedor externo. En el Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas, estas plataformas se utilizan para consolidar la detección de activos, la rotación de credenciales, el control de políticas y los informes del ciclo de vida. Los compradores del sector de Banca, Servicios Financieros y Seguros y de tecnologías de la información priorizan herramientas que creen una vista unificada de los certificados de aplicaciones, las credenciales de API y los almacenes de secretos. Keyfactor, DigiCert y AppViewX han establecido bases instaladas en la gestión del ciclo de vida de certificados y operaciones de identidad relacionadas.
Se proyecta que los servicios gestionados se expandan a una CAGR del 17,81% hasta 2032, la tasa más rápida dentro de la segmentación por oferta. Las organizaciones que han implementado una plataforma aún necesitan especialistas para ajustar políticas, investigar anomalías, gestionar colas de renovación y mantener el cumplimiento normativo. Este trabajo requiere atención continua en lugar de una implementación inicial únicamente. La industria de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas se beneficia cuando los equipos de seguridad internos tienen conocimientos limitados de PKI o carecen de cobertura ininterrumpida. Los servicios profesionales siguen siendo relevantes para la planificación de implementaciones, el diseño de gobernanza y las evaluaciones de agilidad criptográfica. Apoyan a las organizaciones que necesitan establecer políticas y fundamentos técnicos antes de que pueda comenzar la adquisición de plataformas o las operaciones gestionadas.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Identidad:
Las Identidades de Aplicaciones y Servicios Lideran, Mientras que los Agentes de Inteligencia Artificial Avanzan Más RápidoLas identidades de aplicaciones y servicios representaron el 24,55% de la participación del Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas en 2026. Estas identidades incluyen cuentas de servicio y certificados de aplicaciones que se han utilizado ampliamente durante más tiempo que las categorías más recientes de identidades de máquinas. Sus patrones de adquisición maduros y las herramientas de gestión existentes respaldan su posición de liderazgo. Las identidades de aplicación a aplicación y de API les siguen de cerca porque las arquitecturas de microservicios crean credenciales en cada conexión de servicio. Las identidades de cargas de trabajo y contenedores también están adquiriendo mayor importancia a medida que los entornos de Kubernetes utilizan credenciales de corta duración en lugar de secretos estáticos. La guía de cadena de suministro de la CNCF identifica la identidad criptográfica de las cargas de trabajo como un control de referencia para los entornos de software nativos de la nube.
Se proyecta que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 17,87% hasta 2032, el ritmo más rápido entre los tipos de identidad. Los flujos de trabajo autónomos necesitan identidades distintas porque sus acciones deben ser atribuibles y su acceso debe estar controlado. Las identidades de máquinas y dispositivos extienden la oportunidad a los entornos de IoT y tecnología operativa, donde los activos conectados tienen ciclos de vida variados. Las identidades de acceso criptográfico, incluidas las claves SSH y los certificados de firma de código, siguen siendo difíciles de gobernar cuando tienen una larga vida útil o están mal inventariadas. IBM introdujo la Gestión de Identidades de Máquinas en 2026 con un enfoque en los ciclos de vida de credenciales de agentes de inteligencia artificial, tratando esta categoría de identidad como una necesidad empresarial distinta. El Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas cubre por tanto tanto credenciales establecidas como patrones de acceso más nuevos basados en agentes.
Por Industria del Usuario Final:
el Sector de Banca, Servicios Financieros y Seguros Tiene la Mayor Participación, Mientras que las Tecnologías de la Información y las Telecomunicaciones Lideran el CrecimientoEl sector de Banca, Servicios Financieros y Seguros representó el 26,65% de los ingresos totales en 2026, convirtiéndolo en la categoría de usuario final líder. Las organizaciones financieras dependen de la autenticación máquina a máquina en sistemas de negociación, APIs de pagos e integraciones de banca central. Su entorno operativo está moldeado por requisitos que incluyen NYDFS Parte 500, DORA, PCI DSS 4.0 y NIS2. Palo Alto Networks declaró que las instituciones financieras necesitan controles de identidad que funcionen en estos requisitos superpuestos. Estas obligaciones hacen que las prácticas informales de identidad de máquinas sean difíciles de mantener. La combinación de transacciones sensibles y necesidades de auditoría respalda la demanda de controles de credenciales documentados y supervisión continua.
Se proyecta que las tecnologías de la información y las telecomunicaciones se expandan a una CAGR del 17,78% hasta 2032. Los operadores de telecomunicaciones gestionan la segmentación de redes 5G, los servicios basados en API y la infraestructura multiinquilino que crean grandes carteras de identidades de máquinas. La atención sanitaria y las ciencias de la vida también presentan un caso de uso de alta prioridad a medida que los dispositivos médicos conectados a la nube y las herramientas de diagnóstico de inteligencia artificial operan bajo los controles de acceso de HIPAA. Un artículo revisado por pares de 2025 propuso una arquitectura de identidad de confianza cero por capas para identidades no humanas en entornos de nube sanitaria. La manufactura conecta la tecnología operativa anteriormente aislada a las redes empresariales y trae nuevas necesidades de gestión del ciclo de vida. El gobierno, el comercio minorista y el comercio electrónico, y la energía y los servicios públicos requieren controles para el cumplimiento normativo, el comercio de API y la protección de infraestructuras críticas.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
Mercado de Servicios Gestionados de Seguridad de Identidad para Máquinas y Entidades No Humanas en América del Norte
América del Norte concentró el 41,63% de los ingresos globales en 2026, la posición regional más destacada. La región cuenta con una alta concentración de empresas nativas en la nube y un ecosistema maduro de servicios de seguridad gestionados. La política federal y los requisitos de la cadena de suministro han incorporado la seguridad de identidad de máquinas en la planificación a nivel ejecutivo de numerosas agencias gubernamentales y proveedores. Keyfactor obtuvo la certificación FedRAMP en 2026, lo que permite a los clientes federales y adyacentes al sector gubernamental adquirir automatización del ciclo de vida de certificados basada en la nube bajo los enfoques de autorización existentes. Keyfactor también indicó que los certificados PKI gestionados habían aumentado más de un 200% desde 2025 y que el 50% de los mayores bancos de Estados Unidos y Europa eran clientes. Canadá y México contribuyen a través de programas de supervisión del sector financiero y de modernización energética que se alinean cada vez más con las prácticas de identidad de máquinas de Estados Unidos.
Mercado de Servicios Gestionados de Seguridad de Identidad para Máquinas y Entidades No Humanas en Europa
Europa es el segundo mercado regional más grande, respaldado por un entorno regulatorio orientado a la aplicación normativa. La Directiva NIS2, DORA y el RGPD exigen conjuntamente a las organizaciones gestionar y documentar los controles de acceso en todas las operaciones digitales críticas. DORA entró en aplicación para las entidades financieras en enero de 2025. Alemania, el Reino Unido, Francia y los Países Bajos son los países líderes en adopción, dado que los operadores de infraestructuras críticas están reforzando los programas de ciclo de vida de identidades. Estos requisitos otorgan mayor importancia a la gestión de certificados, los registros de acceso y el control demostrable de las rutas de servicio no humanas. Rusia sigue siendo atendida en gran medida por proveedores nacionales, ya que las sanciones y las barreras regulatorias limitan la participación de proveedores internacionales.
Mercado de Servicios Gestionados de Seguridad de Identidad para Máquinas y Entidades No Humanas en Asia-Pacífico, Oriente Medio y África, y América del Sur
Se proyecta que Asia-Pacífico se expanda a una CAGR del 17,69% hasta 2032, la tasa regional más elevada. India, Corea del Sur, Japón, China y Australia están ampliando su infraestructura en la nube y generando mayores volúmenes de certificados, secretos y credenciales de carga de trabajo. El tamaño del Mercado de Servicios Gestionados de Seguridad de Identidad para Máquinas y Entidades No Humanas en la región se beneficia donde los equipos locales requieren apoyo especializado para operaciones de identidad continuas. Las directrices de la Agencia Digital de Japón y los requisitos del CERT-In de India incrementan el enfoque en la ciberseguridad y los controles de acceso de máquinas. El entorno bancario de Corea del Sur también ha aumentado la atención a la seguridad de las API. Oriente Medio está respaldado por la Visión 2030 de Arabia Saudita y la Estrategia Nacional de Ciberseguridad de los Emiratos Árabes Unidos, mientras que Brasil lidera América del Sur a través de las necesidades de cumplimiento relacionadas con la banca abierta y la LGPD. África se encuentra en una etapa de adopción más temprana, con Sudáfrica y Nigeria impulsadas por la digitalización de los servicios financieros.
Panorama Competitivo
Concentración del Mercado
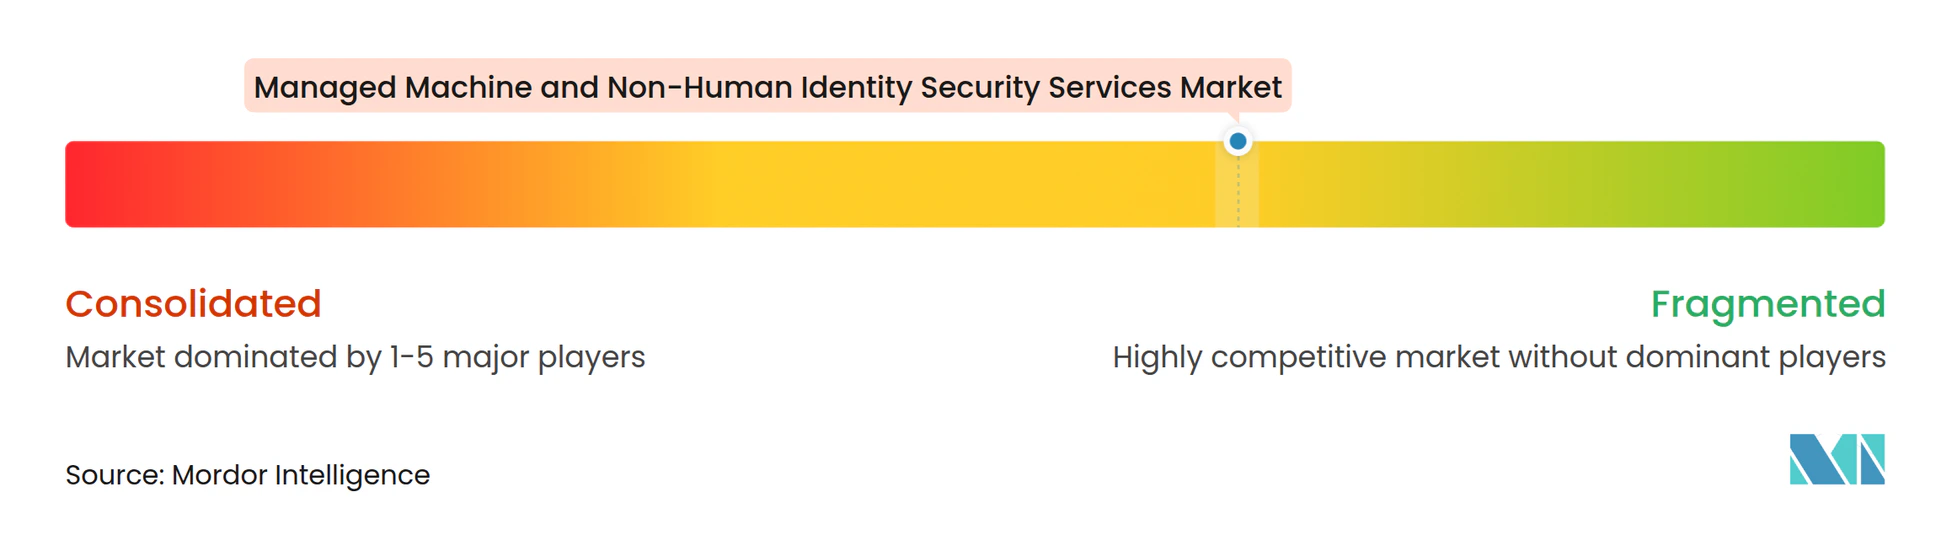
El Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas está moderadamente fragmentado. Los proveedores especializados en identidades no humanas compiten con plataformas de seguridad establecidas y ofertas de servicios gestionados de integradores de sistemas. Keyfactor, AppViewX, Akeyless y Aembit abordan necesidades específicas en gestión de certificados, secretos, identidad de cargas de trabajo y gobernanza de agentes. Los proveedores más grandes compiten añadiendo funciones de identidad de máquinas a carteras de seguridad e identidad más amplias. Los resultados competitivos dependen de la capacidad de detectar credenciales, gestionar su ciclo de vida completo y crear evidencia para el cumplimiento normativo. La categoría también requiere interoperabilidad entre entornos de nube, sistemas heredados, herramientas de desarrollo y autoridades de certificación.
Una estrategia central es combinar la gestión del ciclo de vida de certificados, la gobernanza de secretos y la identidad de agentes de inteligencia artificial en un modelo operativo único. AppViewX adquirió Eos en marzo de 2026, añadiendo un plano de control de identidad nativo de inteligencia artificial para agentes de inteligencia artificial y cargas de trabajo autónomas a sus capacidades de ciclo de vida de certificados y PKI. La transacción también colocó al cofundador de Eos, Archit Lohokare, en el rol de director ejecutivo de AppViewX. Entrust lanzó su Plataforma Unificada de Seguridad Criptográfica en abril de 2025 para reunir claves, secretos y certificados dentro de un único modelo de gobernanza. En abril de 2026, Entrust e IBM anunciaron una solución conjunta que combina la Plataforma de Seguridad Criptográfica de Entrust con los servicios de transformación cuántica segura de IBM Consulting.
Keyfactor e IBM Consulting lanzaron una solución conjunta en enero de 2026 para el descubrimiento criptográfico, la automatización del ciclo de vida de PKI, la preparación para la seguridad cuántica, la puntuación de riesgos basada en inteligencia artificial y la generación de inventarios de materiales criptográficos. Los proveedores también participan en el trabajo de estándares técnicos sobre identidad de agentes de inteligencia artificial a través de los borradores WIMSE del IETF. Esto crea competencia en torno a la implementación de estándares, además de las capacidades de los productos. El mercado medio sigue siendo una apertura importante porque las demandas de cumplimiento normativo están aumentando mientras muchas organizaciones no pueden operar plataformas de identidad complejas internamente. Los proveedores de servicios gestionados regionales pueden competir donde ofrecen implementación práctica, monitoreo, escalamiento y soporte de gobernanza. El material fuente disponible no proporciona una participación de mercado combinada para los principales proveedores, por lo que el análisis competitivo no asume una estructura de proveedores concentrada.
Líderes de la Industria de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Sectigo Limited
-
Smallstep Labs, Inc.
-
Akeyless Security Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Seguridad de Identidad para Máquinas y Entidades No Humanas Empresas cubiertas en este informe
- Keyfactor, Inc.
- DigiCert, Inc.
- Sectigo Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- Akeyless Security Ltd.
- Aembit, Inc.
- Astrix Security, Inc.
- Entro Security Ltd.
- GitGuardian SAS
- Clutch Security, Inc.
- Oasis Security Ltd.
- Token Security Ltd.
- P0 Security, Inc.
- Permiso Security, Inc.
- SPIRL, Inc.
- Corsha, Inc.
- Teleport, Inc.
- Cofide, Inc.
- Veza, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Seguridad de Identidad para Máquinas y Entidades No Humanas
- Octubre de 2026: AppViewX amplió sus capacidades de Seguridad de Identidad de Agentes para incluir visibilidad de inteligencia artificial en la sombra, un interruptor de apagado en tiempo de ejecución para agentes no autorizados y emisión de identidad de agentes resistente a la computación cuántica. El Inventario de Materiales de Inteligencia Artificial ahora cubre agentes en la sombra basados en navegador y en scripts, lo que brinda a los equipos de seguridad visibilidad centralizada sobre cada agente autorizado y no autorizado, sus modelos, herramientas MCP y credenciales.
- Septiembre de 2026: Keyfactor superó los 200 millones de USD en ARR al comienzo del tercer trimestre de 2026, lo que representa un crecimiento interanual de más del 35%. Los certificados automatizados a través de Keyfactor Command aumentaron un 207% desde 2024. La empresa también confirmó una inversión estratégica que supera los 1.000 millones de USD de Summit Partners y su intención de adquirir Cofide para ampliar las capacidades de identidad de cargas de trabajo y agentes de inteligencia artificial.
- Abril de 2026: Entrust e IBM anunciaron una solución conjunta que combina la Plataforma de Seguridad Criptográfica de Entrust con los Servicios de Transformación Cuántica Segura de IBM Consulting, ofreciendo descubrimiento criptográfico a escala empresarial, planificación de migración de criptografía poscuántica basada en riesgos y gobernanza del ciclo de vida gestionada antes de los plazos regulatorios.
- Marzo de 2026: AppViewX adquirió Eos, un Plano de Control de Identidad nativo de inteligencia artificial para agentes de inteligencia artificial y cargas de trabajo empresariales autónomas, combinando la plataforma de gestión del ciclo de vida de certificados y PKI de AppViewX con la gobernanza agéntica y el control de acceso privilegiado de Eos. Archit Lohokare, cofundador de Eos y ex vicepresidente sénior de CyberArk, fue nombrado director ejecutivo de AppViewX.
Alcance del Informe del Mercado Global de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas
El Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas se refiere a la industria enfocada en servicios externalizados y gestionados que aseguran, monitorean, gobiernan y gestionan el ciclo de vida de las identidades no humanas utilizadas por máquinas, aplicaciones, cargas de trabajo, APIs, contenedores, microservicios, bots de automatización robótica de procesos (RPA), dispositivos IoT, cuentas de servicio e infraestructura nativa de la nube en entornos empresariales.
El Informe del Mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas está segmentado por Oferta (Soluciones, Servicios Gestionados, Servicios Profesionales), Tipo de Identidad (Identidades de Aplicaciones y Servicios, Identidades de Aplicación a Aplicación y de API, Identidades de Cargas de Trabajo y Contenedores, Identidades de Máquinas y Dispositivos, Identidades de Acceso Criptográfico, Identidades de Agentes de Inteligencia Artificial, Identidades de Bots y Automatización Robótica de Procesos), Industria del Usuario Final (Banca, Servicios Financieros y Seguros, Tecnologías de la Información y Telecomunicaciones, Atención Sanitaria y Ciencias de la Vida, Manufactura e Industrial, Gobierno y Sector Público, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Otras Industrias de Usuarios Finales) y Geografía (América del Norte [Estados Unidos, Canadá, México], América del Sur [Brasil, Argentina, Resto de América del Sur], Europa [Alemania, Reino Unido, Francia, Italia, España, Rusia, Resto de Europa], Asia-Pacífico [China, India, Japón, Corea del Sur, Australia, Resto de Asia-Pacífico], Oriente Medio [Arabia Saudita, Emiratos Árabes Unidos, Turquía, Resto de Oriente Medio], África [Sudáfrica, Nigeria, Resto de África]). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios Gestionados |
| Servicios Profesionales |
| Identidades de Aplicaciones y Servicios |
| Identidades de Aplicación a Aplicación y de API |
| Identidades de Cargas de Trabajo y Contenedores |
| Identidades de Máquinas y Dispositivos |
| Identidades de Acceso Criptográfico |
| Identidades de Agentes de Inteligencia Artificial |
| Identidades de Bots y Automatización Robótica de Procesos |
| Banca, Servicios Financieros y Seguros |
| Tecnologías de la Información y Telecomunicaciones |
| Atención Sanitaria y Ciencias de la Vida |
| Manufactura e Industrial |
| Gobierno y Sector Público |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Oferta | Soluciones | |
| Servicios Gestionados | ||
| Servicios Profesionales | ||
| Por Tipo de Identidad | Identidades de Aplicaciones y Servicios | |
| Identidades de Aplicación a Aplicación y de API | ||
| Identidades de Cargas de Trabajo y Contenedores | ||
| Identidades de Máquinas y Dispositivos | ||
| Identidades de Acceso Criptográfico | ||
| Identidades de Agentes de Inteligencia Artificial | ||
| Identidades de Bots y Automatización Robótica de Procesos | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros | |
| Tecnologías de la Información y Telecomunicaciones | ||
| Atención Sanitaria y Ciencias de la Vida | ||
| Manufactura e Industrial | ||
| Gobierno y Sector Público | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas?
Se proyecta que el mercado de Servicios de Seguridad de Identidad Gestionada para Máquinas y Entidades No Humanas crezca desde 5,42 mil millones de USD en 2026 y 6,48 mil millones de USD en 2027 hasta 14,08 mil millones de USD para 2032, registrando una CAGR del 16,79% durante el período de pronóstico.
¿Qué está impulsando la demanda de servicios de seguridad de identidad de máquinas gestionadas?
La demanda está siendo impulsada por la rápida expansión de cargas de trabajo nativas de la nube, APIs, cuentas de servicio, credenciales de máquinas, ciclos de vida más cortos de certificados TLS y agentes de inteligencia artificial, todos los cuales aumentan la necesidad de detección automatizada de identidades, rotación de credenciales, gestión de certificados y gobernanza.
¿Qué categoría de oferta lidera el mercado de servicios de seguridad de identidad gestionada para máquinas y entidades no humanas?
Las soluciones lideraron el mercado con una participación de ingresos del 68,34% en 2026, ya que las organizaciones priorizan la detección de identidades basada en plataformas, la gestión del ciclo de vida, la automatización de certificados y la aplicación de políticas antes de ampliar los compromisos de servicios gestionados.
¿Por qué son importantes las identidades de agentes de inteligencia artificial para la seguridad empresarial?
Las identidades de agentes de inteligencia artificial se están volviendo críticas porque los agentes autónomos requieren autenticación verificable, permisos controlados, trazabilidad de actividades y desaprovisionamiento seguro. Muchas plataformas IAM tradicionales no fueron diseñadas para gestionar grandes cantidades de identidades dinámicas y no humanas de manera efectiva.
¿Qué sector de usuarios finales tiene la mayor demanda de estos servicios?
El sector de Banca, Servicios Financieros y Seguros representó el 26,65% de los ingresos del mercado en 2026, impulsado por estrictos requisitos de seguridad, cumplimiento normativo, auditabilidad y resiliencia operativa en banca, pagos, seguros y sistemas de transacciones financieras.
¿Qué región se está expandiendo más rápido en servicios de seguridad de identidad gestionada?
Se proyecta que Asia-Pacífico sea la región de más rápido crecimiento, con una CAGR del 17,69% hasta 2032, respaldada por la aceleración de la adopción de la nube, las iniciativas de transformación digital, el creciente volumen de identidades de máquinas y el fortalecimiento de las regulaciones de ciberseguridad.