
Taille et part du marché des services de sécurité gérés des identités machines et non humaines
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 6.48 Milliards de dollars |
| Taille du Marché (2032) | 14.08 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.79 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de sécurité gérés des identités machines et non humaines par Mordor Intelligence
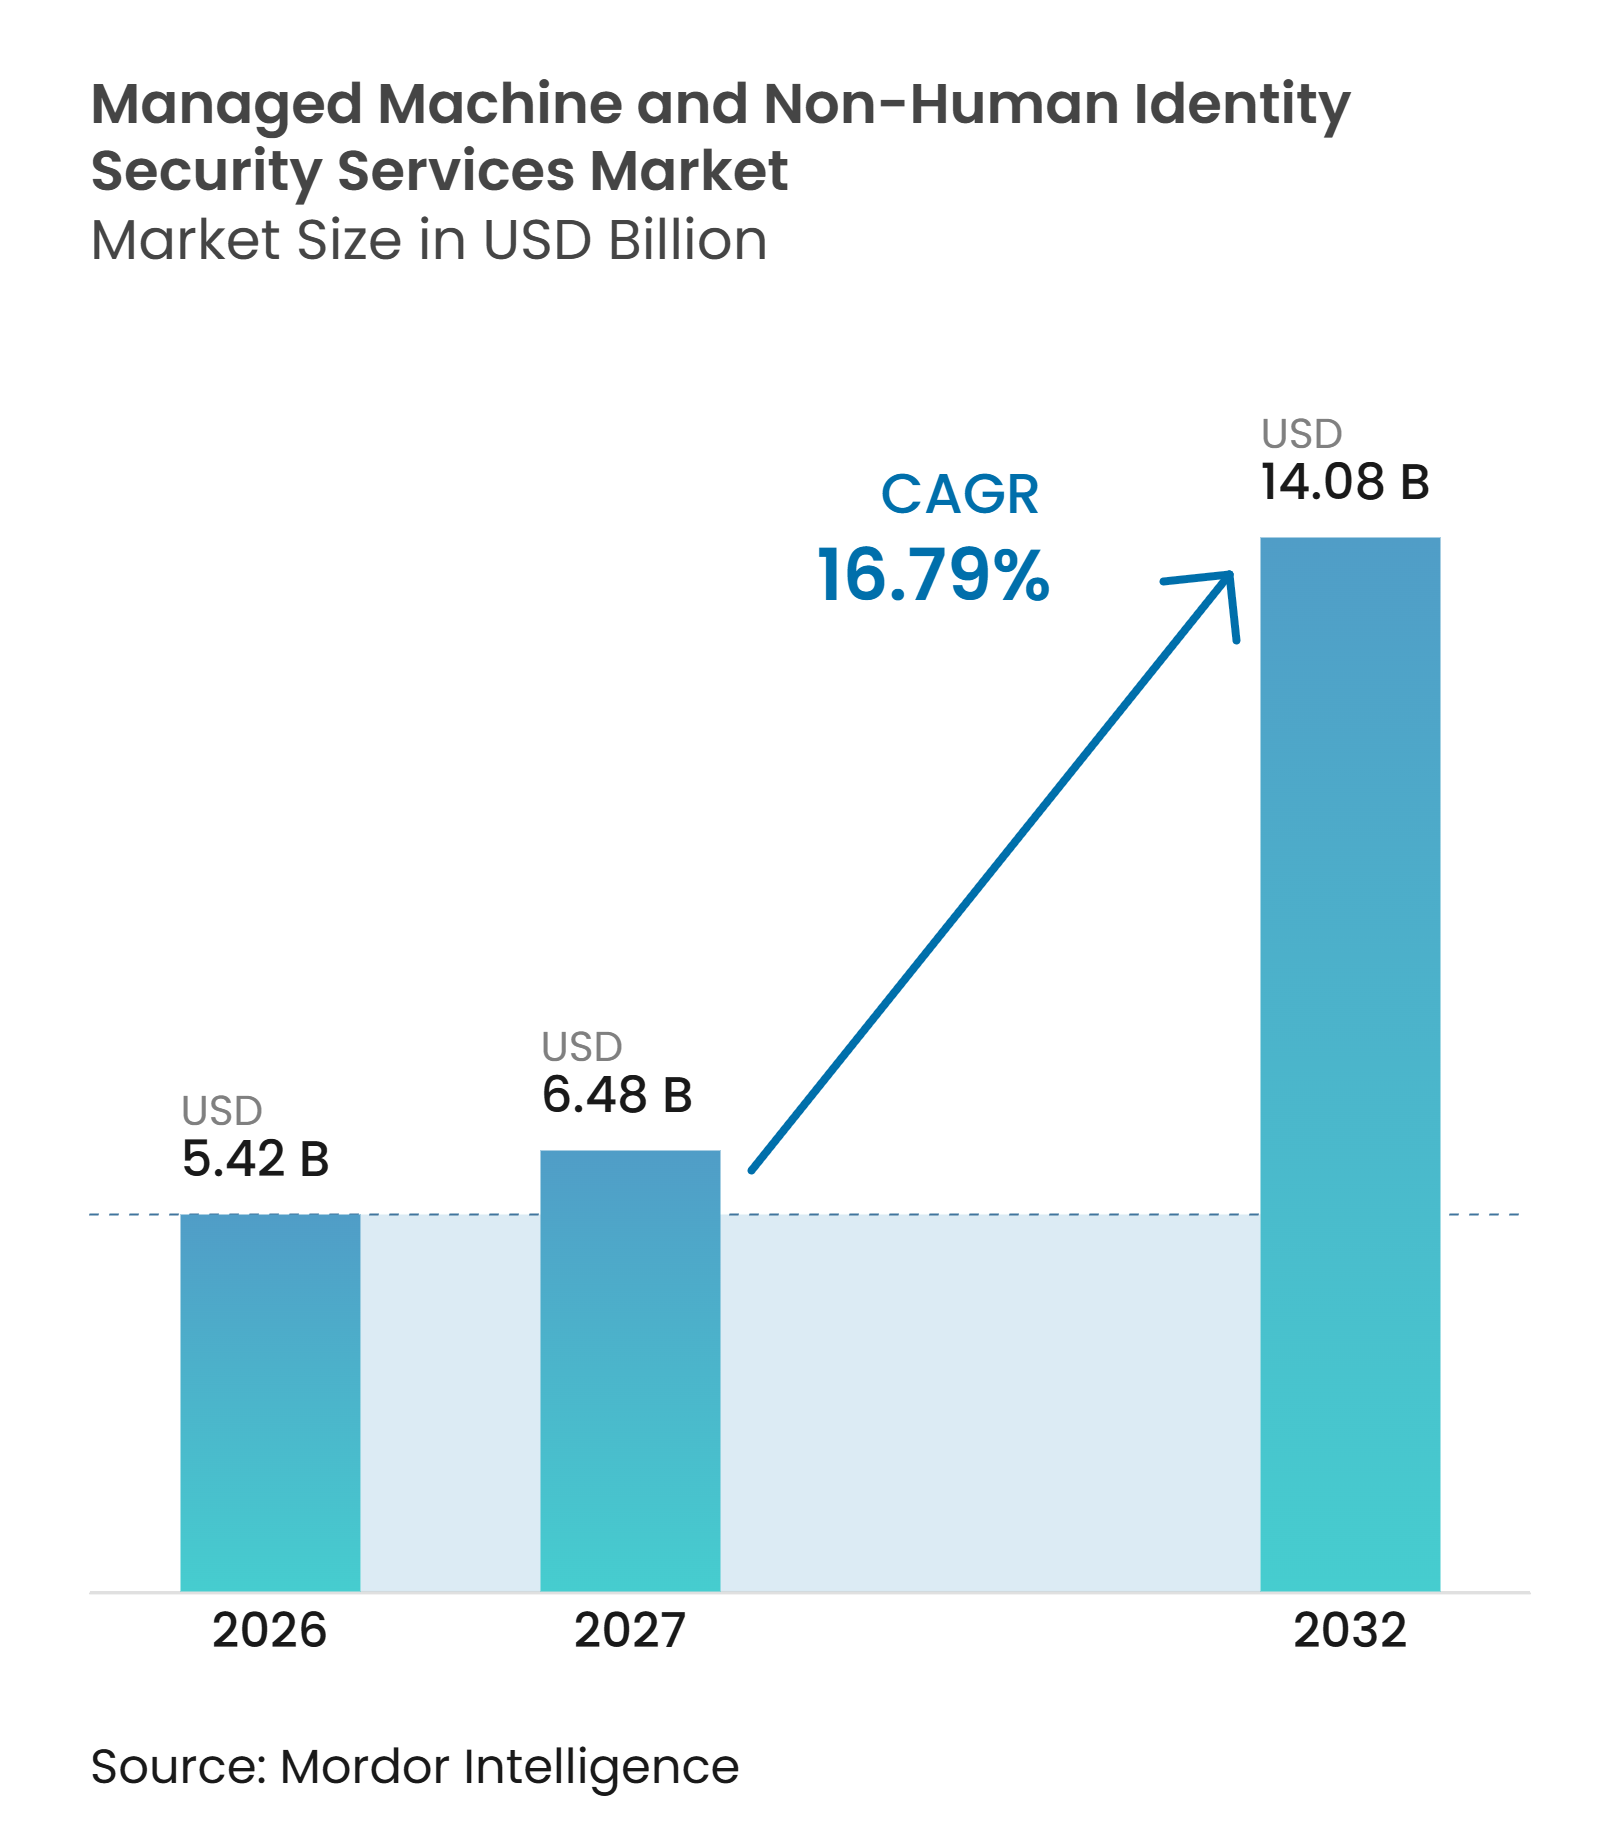
La taille du marché des services de sécurité gérés des identités machines et non humaines devrait s'étendre de 5,42 milliards USD en 2026 et 6,48 milliards USD en 2027 à 14,08 milliards USD d'ici 2032, enregistrant un CAGR de 16,79 % entre 2027 et 2032. Le marché des services de sécurité gérés des identités machines et non humaines est façonné par le nombre croissant de comptes de service, de clés API, de certificats, de jetons et d'informations d'identification de charges de travail utilisés dans les environnements cloud. Les équipes d'entreprise passent d'une supervision manuelle des informations d'identification à une découverte, une rotation, une révocation et une application des politiques en continu. La réduction des périodes de validité des certificats TLS rend l'automatisation indispensable, car l'activité de renouvellement ne peut plus être gérée de manière cohérente par des processus manuels. Les agents d'IA introduisent également une classe d'identité distincte qui nécessite une traçabilité, un accès vérifié et des processus de suppression clairs lorsque le travail automatisé prend fin. Les fournisseurs qui combinent l'automatisation du cycle de vie avec un support opérationnel continu sont bien positionnés pour répondre aux contraintes de sécurité, de conformité et de compétences dans le marché des services de sécurité gérés des identités machines et non humaines.
Principaux enseignements du rapport
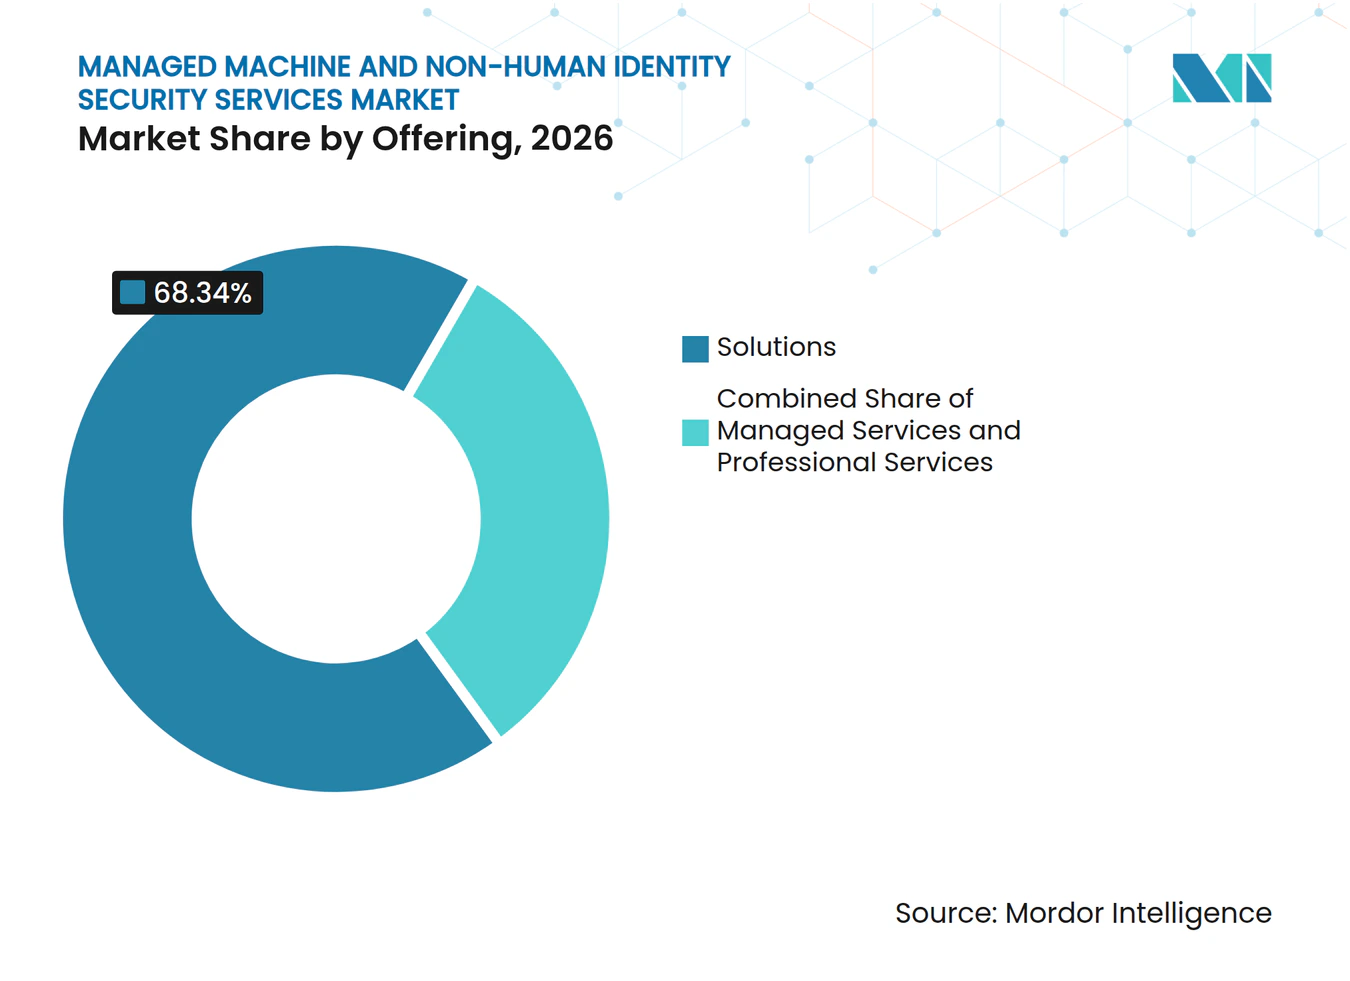
- Par offre, les solutions détenaient 68,34 % de la part du marché des services de sécurité gérés des identités machines et non humaines en 2026, tandis que les services gérés devraient se développer à un CAGR de 17,81 % jusqu'en 2032.
- Par type d'identité, les identités d'applications et de services détenaient 24,55 % du marché total en 2026, tandis que les identités d'agents d'IA devraient se développer à un CAGR de 17,87 % jusqu'en 2032.
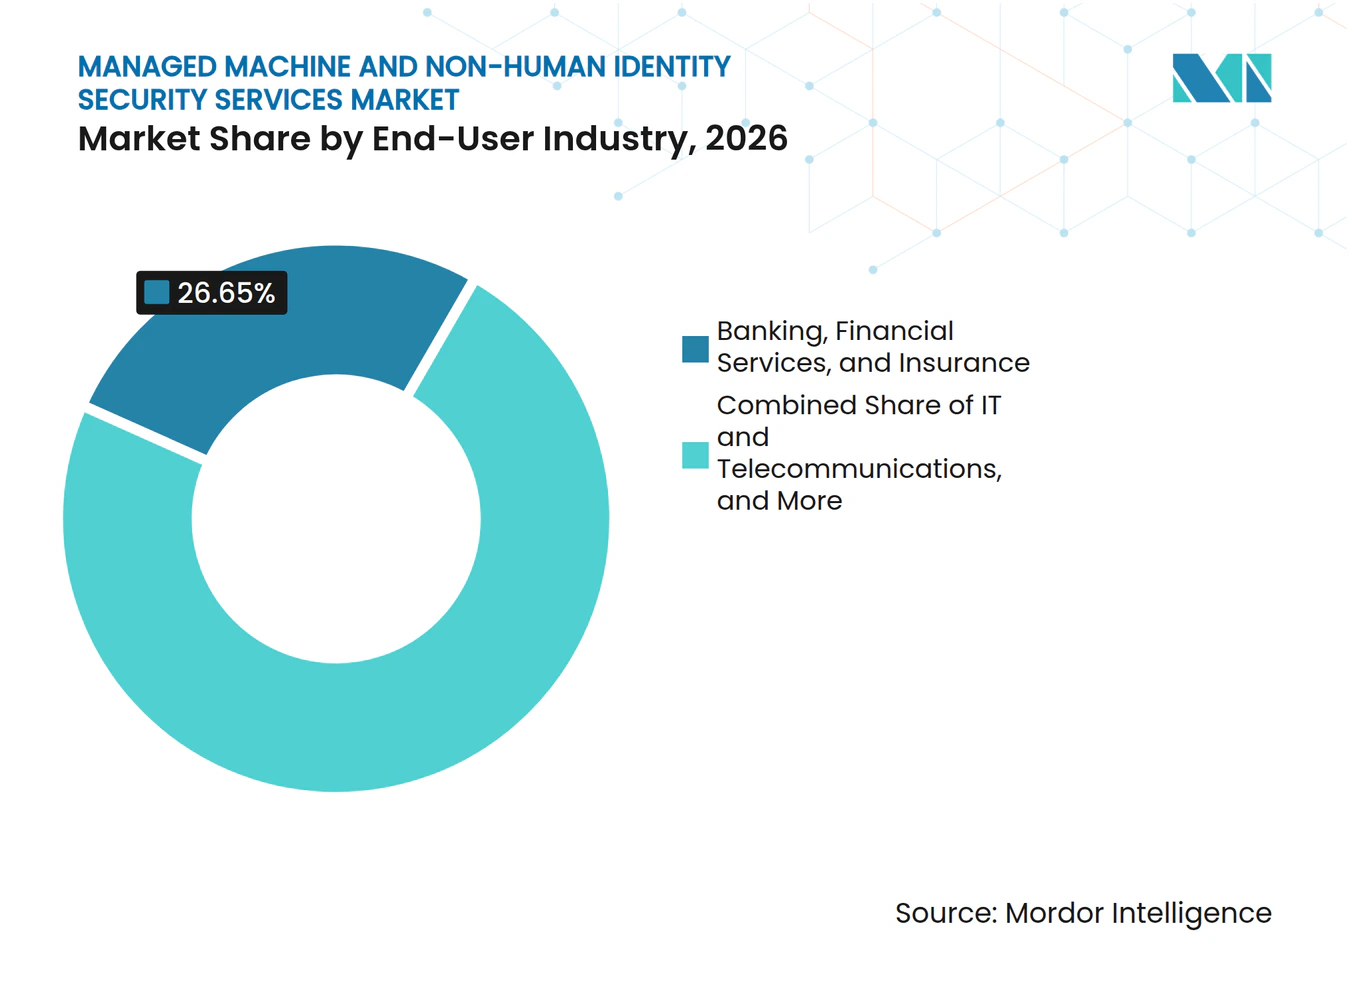
- Par secteur d'utilisation final, le secteur BFSI représentait 26,65 % du marché total en 2026, tandis que les technologies de l'information et les télécommunications devraient se développer à un CAGR de 17,78 % jusqu'en 2032.
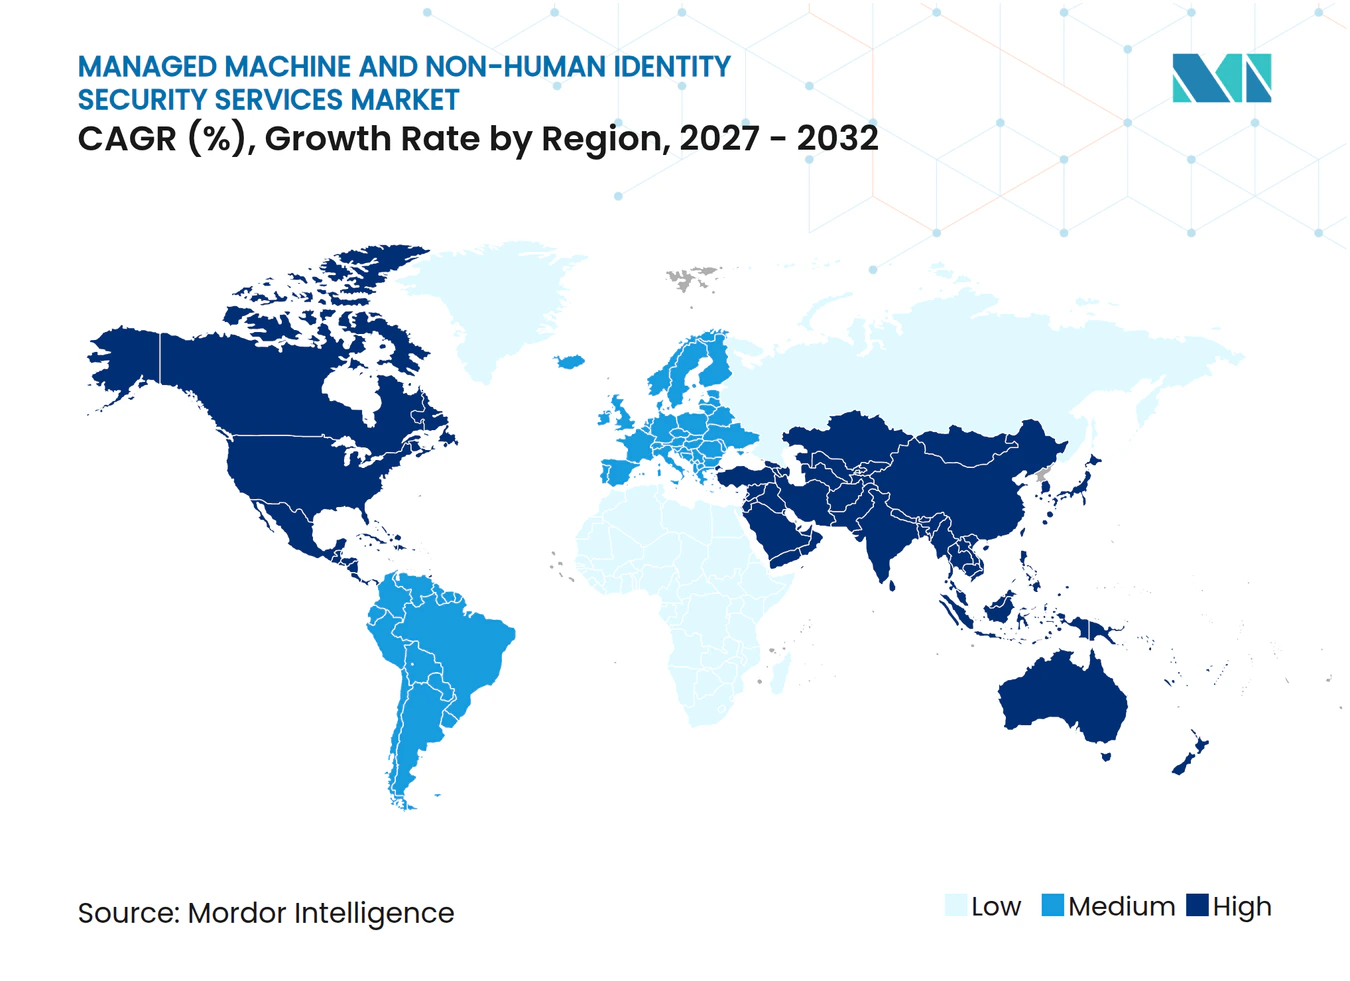
- Par géographie, l'Amérique du Nord détenait 41,63 % du marché mondial en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,69 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des charges de travail cloud natives, des API et des comptes de service | +4.8% | Mondial, concentré en Amérique du Nord, en Asie-Pacifique et en Europe occidentale | Court terme (≤ 2 ans) |
| Adoption des agents d'IA et des flux de travail autonomes | +3.9% | Mondial, avec l'Amérique du Nord et l'Asie-Pacifique comme centres d'adoption précoce | Court terme (≤ 2 ans) |
| Réduction des durées de vie des certificats TLS et exigences de crypto-agilité | +2.6% | Mondial, avec une urgence de conformité la plus élevée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Confiance zéro et responsabilité réglementaire pour l'accès des machines | +2.0% | Centres réglementaires d'Amérique du Nord, d'Europe et d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Attestation de la chaîne d'approvisionnement logicielle et provenance des charges de travail | +1.2% | Amérique du Nord et Europe, avec des répercussions sur la défense et les infrastructures critiques en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pression d'externalisation due à la rareté des spécialistes en PKI et en identité machine | +0.9% | Mondial, concentré dans les secteurs des marchés intermédiaires et gouvernementaux | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des charges de travail cloud natives, des API et des comptes de service
Les environnements cloud natifs utilisent des microservices, des clusters Kubernetes, des fonctions sans serveur et des connexions API tierces, chacun pouvant nécessiter ses propres informations d'identification. Les recherches de la Cloud Security Alliance indiquent que les environnements cloud natifs peuvent compter 144 identités machines pour chaque utilisateur humain. La même recherche a signalé une croissance de 44 % d'une année sur l'autre des identités machines entre 2024 et 2025, ce qui exerce une pression sur les équipes qui gèrent manuellement les certificats et les secrets.[1] CyberArk a rapporté que 79 % des responsables de la sécurité s'attendaient à ce que les identités machines augmentent jusqu'à 150 % au cours de l'année suivante. Il a également constaté que 72 % des répondants avaient subi une panne liée aux certificats au cours des 12 mois précédents. Cette échelle fait de la découverte, de la rotation et de la révocation une exigence opérationnelle continue pour le marché des services de sécurité gérés des identités machines et non humaines.
Adoption des agents d'IA et des flux de travail autonomes
Les agents d'IA ont besoin d'identités distinctes des comptes de service utilisés pour effectuer une transaction. Chaque agent nécessite un commanditaire enregistré, des informations d'identification vérifiées, des autorisations définies et des contrôles de suppression lorsque son travail prend fin. Le projet IETF WIMSE sur l'identité des agents d'IA décrit un cadre pour établir et vérifier l'identité des agents dans les systèmes distribués. Une enquête de la Cloud Security Alliance commandée par Oasis Security a révélé que 78 % des organisations n'avaient pas de processus formels pour créer ou supprimer des identités liées à l'IA. Elle a également constaté que 92 % n'avaient pas confiance dans leurs systèmes IAM existants pour gérer les risques d'accès liés à l'IA.[2] AWS a publié une architecture de référence en octobre 2026 qui utilise Keyfactor EJBCA, des certificats X.509, la liaison de jetons OAuth et la révocation OCSP pour les charges de travail multi-agents.
Réduction des durées de vie des certificats TLS et exigences de crypto-agilité
Le CA/Browser Forum a approuvé une réduction de la validité maximale des certificats TLS de 398 jours à 200 jours d'ici le 15 mars 2026. La période de validité tombera encore à 100 jours d'ici le 15 mars 2027, et à 47 jours d'ici le 15 mars 2029.[3] Une organisation disposant de 10 000 certificats TLS doit donc gérer 18 250 événements de renouvellement annuels à la limite de 200 jours, contre 9 100 sous la limite précédente de 398 jours. Ce volume de renouvellement rend la gestion automatisée du cycle de vie des certificats nécessaire pour les grands parcs de certificats. Le marché des services de sécurité gérés des identités machines et non humaines bénéficie également du fait que l'automatisation du cycle de vie prend en charge les futures modifications cryptographiques dans le cadre de processus contrôlés. La même discipline opérationnelle peut aider les organisations à planifier les transitions vers la cryptographie post-quantique sans recourir à des actions manuelles déconnectées.
Confiance zéro et responsabilité réglementaire pour l'accès des machines
La publication spéciale NIST 1800-35 fournit 19 exemples de mise en œuvre d'une architecture de confiance zéro développée avec 24 collaborateurs industriels. La publication aborde la gestion des identités, des informations d'identification et des accès pour les charges de travail non humaines. Le Département de la Défense des États-Unis a finalisé sa règle du programme CMMC le 10 septembre 2025, la règle entrant en vigueur le 10 novembre 2025. Ces exigences accroissent la nécessité de documenter et de contrôler les accès dans les chaînes d'approvisionnement de la défense. L'accès des machines doit être continuellement validé plutôt que traité comme définitivement approuvé. Les fournisseurs gérés peuvent répondre à ce besoin en maintenant des références comportementales, en examinant les anomalies et en préservant les preuves pour les audits et les examens contractuels.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fragmentation des outils PKI, de secrets et d'identité hérités | -2.1% | Mondial, le plus aigu dans les secteurs de la fabrication, du gouvernement et des industries réglementées | Long terme (≥ 4 ans) |
| Responsabilité peu claire entre les équipes de sécurité, d'ingénierie de plateforme et d'application | -1.4% | Mondial | Moyen terme (2-4 ans) |
| Les contrôles natifs des hyperscalers réduisent les dépenses incrémentielles en plateformes | -0.9% | Environnements à forte présence d'hyperscalers en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Charge liée à la découverte, à l'attribution et aux faux positifs des identités éphémères | -0.6% | Mondial, concentré dans les environnements à forte utilisation de conteneurs et multi-cloud | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Fragmentation des outils PKI, de secrets et d'identité hérités
De nombreuses entreprises exploitent des certificats, des clés et des secrets sur des modules de sécurité sur site, des gestionnaires de secrets cloud, des coffres gérés par les développeurs et des systèmes CI/CD. Chaque environnement peut avoir des politiques, des inventaires et des contrôles de cycle de vie distincts. Une enquête sectorielle de 2025 a révélé que 68 % des répondants décrivaient la gestion des actifs cryptographiques comme extrêmement ou très difficile, citant des systèmes fragmentés, des inventaires incomplets et une propriété peu claire. Un fournisseur ne peut pas appliquer une politique cohérente tant qu'il n'a pas terminé la découverte et établi un inventaire fiable. Cette phase de découverte peut absorber un temps considérable avant qu'une organisation ne constate le bénéfice opérationnel attendu. Les organisations des secteurs de la fabrication, de l'énergie et du gouvernement font face à des contraintes supplémentaires car les technologies opérationnelles héritées peuvent utiliser des magasins de certificats incompatibles avec les intégrations standard de gestion du cycle de vie.
Responsabilité peu claire entre les équipes de sécurité, d'ingénierie de plateforme et d'application
CyberArk a constaté que la responsabilité de prévenir la compromission des identités machines était partagée entre les équipes de sécurité, les équipes de développement et les équipes de plateforme. Les équipes de sécurité représentaient 53 % de cette responsabilité, les équipes de développement 28 % et les équipes de plateforme 14 %. Cette division peut retarder la remédiation lorsqu'un fournisseur détecte une information d'identification expirée ou sur-privilégiée. La charge de travail affectée doit être identifiée, l'équipe responsable doit approuver l'action et l'information d'identification doit être renouvelée sans interrompre les services dépendants. Les équipes de développement, d'infrastructure et de sécurité ont des priorités différentes et peuvent utiliser des outils différents. Les fournisseurs qui définissent des voies d'escalade et intègrent les contrôles dans les flux de travail de développement établis sont mieux placés pour réduire cet obstacle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions mènent l'adoption, tandis que les services gérés se développent le plus rapidementLes solutions détenaient 68,34 % du chiffre d'affaires total en 2026, ce qui en fait la plus grande catégorie d'offres. Cette position reflète la demande initiale des acheteurs pour des outils permettant de découvrir des certificats, des clés API et des secrets dans un parc distribué. Les entreprises commencent généralement par un plan de contrôle logiciel avant de transférer les tâches opérationnelles soutenues à un fournisseur externe. Dans le marché des services de sécurité gérés des identités machines et non humaines, ces plateformes sont utilisées pour consolider la découverte d'actifs, la rotation des informations d'identification, le contrôle des politiques et le reporting du cycle de vie. Les acheteurs du secteur BFSI et des technologies de l'information privilégient les outils qui créent une vue unifiée sur les certificats d'application, les informations d'identification API et les magasins de secrets. Keyfactor, DigiCert et AppViewX ont établi des bases installées dans la gestion du cycle de vie des certificats et les opérations d'identité associées.
Les services gérés devraient se développer à un CAGR de 17,81 % jusqu'en 2032, le taux le plus rapide au sein de la segmentation des offres. Les organisations qui ont déployé une plateforme ont encore besoin de spécialistes pour affiner les politiques, enquêter sur les anomalies, gérer les files d'attente de renouvellement et maintenir la conformité. Ce travail nécessite une attention continue plutôt qu'une simple mise en œuvre initiale. Le secteur des services de sécurité gérés des identités machines et non humaines bénéficie lorsque les équipes de sécurité internes ont des connaissances limitées en PKI ou manquent d'une couverture permanente. Les services professionnels restent pertinents pour la planification de la mise en œuvre, la conception de la gouvernance et les évaluations de crypto-agilité. Ils soutiennent les organisations qui ont besoin d'établir des politiques et des fondations techniques avant de pouvoir commencer l'acquisition de plateformes ou les opérations gérées.



Par type d'identité :
les identités d'applications et de services sont en tête, tandis que les agents d'IA progressent le plus rapidementLes identités d'applications et de services détenaient 24,55 % de la part du marché des services de sécurité gérés des identités machines et non humaines en 2026. Ces identités comprennent les comptes de service et les certificats d'application qui ont été largement utilisés depuis plus longtemps que les nouvelles catégories d'identités machines. Leurs schémas d'approvisionnement matures et leurs outils de gestion existants soutiennent leur position de leader. Les identités d'application à application et API suivent de près car les architectures de microservices créent des informations d'identification à chaque connexion de service. Les identités de charges de travail et de conteneurs deviennent également plus importantes à mesure que les environnements Kubernetes utilisent des informations d'identification à courte durée de vie au lieu de secrets statiques. Les directives de la chaîne d'approvisionnement de la CNCF identifient l'identité cryptographique des charges de travail comme un contrôle de base pour les environnements logiciels cloud natifs.
Les identités d'agents d'IA devraient se développer à un CAGR de 17,87 % jusqu'en 2032, le rythme le plus rapide parmi les types d'identités. Les flux de travail autonomes nécessitent des identités distinctes car leurs actions doivent être attribuables et leurs accès doivent être contrôlés. Les identités de machines et d'appareils étendent l'opportunité aux environnements IoT et de technologie opérationnelle, où les actifs connectés ont des cycles de vie variés. Les identités d'accès cryptographiques, y compris les clés SSH et les certificats de signature de code, restent difficiles à gouverner lorsqu'elles sont de longue durée ou mal inventoriées. IBM a introduit la gestion des identités machines en 2026 en se concentrant sur les cycles de vie des informations d'identification des agents d'IA, traitant cette catégorie d'identité comme un besoin d'entreprise distinct. Le marché des services de sécurité gérés des identités machines et non humaines couvre donc à la fois les informations d'identification établies et les nouveaux schémas d'accès basés sur les agents.
Par secteur d'utilisation final :
le secteur BFSI détient la plus grande part, tandis que les technologies de l'information et les télécommunications mènent la croissanceLe secteur BFSI représentait 26,65 % du chiffre d'affaires total en 2026, ce qui en fait la principale catégorie d'utilisateurs finaux. Les organisations financières dépendent de l'authentification machine à machine dans les systèmes de trading, les API de paiement et les intégrations bancaires de base. Leur environnement opérationnel est façonné par des exigences telles que NYDFS Part 500, DORA, PCI DSS 4.0 et NIS2. Palo Alto Networks a déclaré que les institutions financières ont besoin de contrôles d'identité qui fonctionnent dans le cadre de ces exigences qui se chevauchent. Ces obligations rendent difficile le maintien de pratiques informelles en matière d'identité machine. La combinaison de transactions sensibles et de besoins d'audit soutient la demande de contrôles documentés des informations d'identification et d'une surveillance continue.
Les technologies de l'information et les télécommunications devraient se développer à un CAGR de 17,78 % jusqu'en 2032. Les opérateurs de télécommunications gèrent le découpage des réseaux 5G, les services pilotés par API et les infrastructures multi-locataires qui créent de grands parcs d'identités machines. La santé et les sciences de la vie présentent également un cas d'utilisation prioritaire car les dispositifs médicaux connectés au cloud et les outils de diagnostic par IA fonctionnent sous les contrôles d'accès HIPAA. Un article évalué par des pairs en 2025 a proposé une architecture d'identité à confiance zéro en couches pour les identités non humaines dans les environnements cloud de santé. La fabrication connecte des technologies opérationnelles auparavant isolées aux réseaux d'entreprise et apporte de nouveaux besoins en matière de gestion du cycle de vie. Le gouvernement, le commerce de détail et le commerce électronique, ainsi que l'énergie et les services publics nécessitent des contrôles pour la conformité, le commerce par API et la protection des infrastructures critiques.

Analyse géographique
Marché nord-américain des services gérés de sécurité des identités machines et non humaines
L'Amérique du Nord détenait 41,63 % des revenus mondiaux en 2026, la position régionale la plus importante. La région présente une forte concentration d'entreprises cloud-natives et un écosystème mature de services de sécurité gérés. Les politiques fédérales et les exigences relatives à la chaîne d'approvisionnement ont intégré la sécurité des identités machines dans la planification au niveau de la direction pour de nombreuses agences gouvernementales et leurs fournisseurs. Keyfactor a obtenu le statut de certification FedRAMP en 2026, permettant aux clients fédéraux et para-gouvernementaux de se procurer une automatisation du cycle de vie des certificats basée sur le cloud dans le cadre des approches d'autorisation existantes. Keyfactor a également indiqué que les certificats PKI gérés avaient augmenté de plus de 200 % depuis 2025 et que 50 % des plus grandes banques américaines et européennes étaient clientes. Le Canada et le Mexique contribuent par le biais de programmes de supervision du secteur financier et de modernisation du secteur énergétique qui s'alignent de plus en plus sur les pratiques américaines en matière d'identités machines.
Marché européen des services gérés de sécurité des identités machines et non humaines
L'Europe est le deuxième marché régional en importance, soutenu par un cadre réglementaire axé sur l'application. La directive NIS2, DORA et le RGPD exigent conjointement des organisations qu'elles gèrent et documentent les contrôles d'accès dans l'ensemble de leurs opérations numériques critiques. DORA est devenu applicable aux entités financières en janvier 2025. L'Allemagne, le Royaume-Uni, la France et les Pays-Bas sont les principaux pays adoptants, car les opérateurs d'infrastructures critiques renforcent leurs programmes de cycle de vie des identités. Ces exigences rendent la gestion des certificats, les registres d'accès et le contrôle démontrable des chemins de service non humains plus importants. La Russie reste largement desservie par des fournisseurs nationaux, les sanctions et les barrières réglementaires limitant l'implication des prestataires internationaux.
Marché des services gérés de sécurité des identités machines et non humaines en Asie-Pacifique, au Moyen-Orient et en Afrique et en Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 17,69 % jusqu'en 2032, le taux régional le plus élevé. L'Inde, la Corée du Sud, le Japon, la Chine et l'Australie développent leurs infrastructures cloud et créent des parcs plus importants de certificats, de secrets et d'identifiants de charge de travail. La taille du marché des services gérés de sécurité des identités machines et non humaines dans la région bénéficie aux endroits où les équipes locales ont besoin d'un soutien spécialisé pour les opérations d'identité en continu. Les orientations de l'Agence numérique du Japon et les exigences du CERT-In indien renforcent l'attention portée à la cybersécurité et aux contrôles d'accès machines. L'environnement bancaire de la Corée du Sud a également accru l'attention portée à la sécurité des API. Le Moyen-Orient est soutenu par la Vision 2030 de l'Arabie saoudite et la Stratégie nationale de cybersécurité des Émirats arabes unis, tandis que le Brésil est en tête de l'Amérique du Sud grâce aux besoins de conformité liés à l'open banking et à la LGPD. L'Afrique reste à un stade d'adoption précoce, avec l'Afrique du Sud et le Nigéria soutenus par la numérisation des services financiers.
Paysage concurrentiel
Concentration du Marché
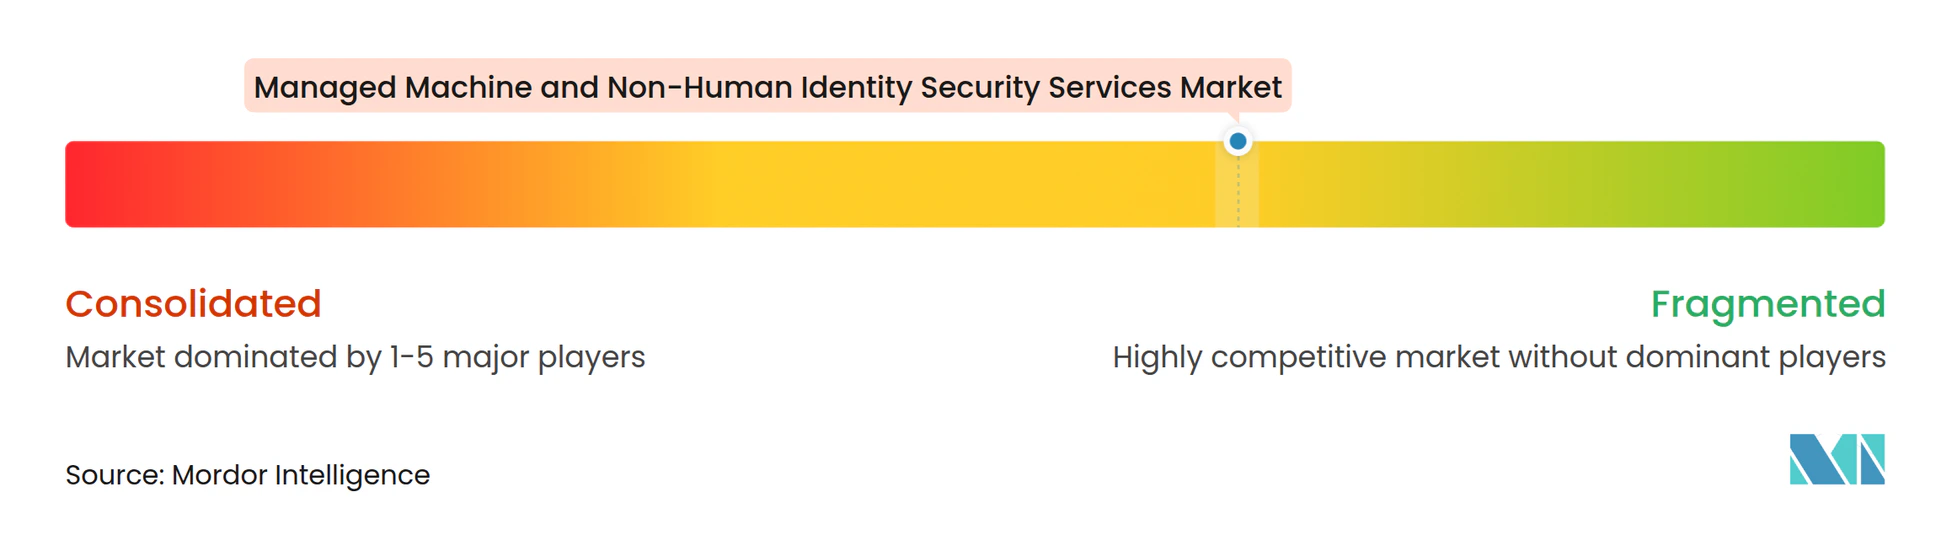
Le marché des services de sécurité gérés des identités machines et non humaines est modérément fragmenté. Les fournisseurs d'identités non humaines spécialisés sont en concurrence avec des plateformes de sécurité établies et des offres de services gérés d'intégrateurs de systèmes. Keyfactor, AppViewX, Akeyless et Aembit répondent à des besoins ciblés dans la gestion des certificats, les secrets, l'identité des charges de travail et la gouvernance des agents. Les grands fournisseurs sont en concurrence en ajoutant des fonctions d'identité machine à des portefeuilles de sécurité et d'identité plus larges. Les résultats concurrentiels dépendent de la capacité à découvrir les informations d'identification, à gérer leur cycle de vie complet et à créer des preuves pour la conformité. La catégorie nécessite également une interopérabilité entre les environnements cloud, les systèmes hérités, les outils de développement et les autorités de certification.
Une stratégie centrale consiste à combiner la gestion du cycle de vie des certificats, la gouvernance des secrets et l'identité des agents d'IA dans un seul modèle opérationnel. AppViewX a acquis Eos en mars 2026, ajoutant un plan de contrôle d'identité natif à l'IA pour les agents d'IA et les charges de travail autonomes à ses capacités de cycle de vie des certificats et de PKI. La transaction a également placé Archit Lohokare, co-fondateur d'Eos, au poste de directeur génral d'AppViewX. Entrust a lancé sa plateforme de sécurité cryptographique unifiée en avril 2025 pour regrouper les clés, les secrets et les certificats dans un seul modèle de gouvernance. En avril 2026, Entrust et IBM ont annoncé une solution conjointe combinant la plateforme de sécurité cryptographique d'Entrust avec les services de transformation quantique sécurisée d'IBM Consulting.
Keyfactor et IBM Consulting ont lancé une solution conjointe en janvier 2026 pour la découverte cryptographique, l'automatisation du cycle de vie PKI, la préparation à la sécurité quantique, la notation des risques basée sur l'IA et la génération de nomenclatures cryptographiques. Les fournisseurs participent également aux travaux de normalisation technique sur l'identité des agents d'IA via les projets IETF WIMSE. Cela crée une concurrence autour de la mise en œuvre des normes ainsi que des capacités des produits. Le marché intermédiaire reste une ouverture importante car les exigences de conformité augmentent tandis que de nombreuses organisations ne peuvent pas exploiter des plateformes d'identité complexes en interne. Les fournisseurs de services gérés régionaux peuvent être compétitifs lorsqu'ils offrent une mise en œuvre pratique, une surveillance, une escalade et un support de gouvernance. Les sources disponibles ne fournissent pas de part de marché combinée pour les principaux fournisseurs, de sorte que la narration concurrentielle ne suppose pas une structure de fournisseurs concentrée.
Leaders du secteur des services de sécurité gérés des identités machines et non humaines
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Sectigo Limited
-
Smallstep Labs, Inc.
-
Akeyless Security Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de sécurité des identités machines et non humaines Entreprises couvertes dans ce rapport
- Keyfactor, Inc.
- DigiCert, Inc.
- Sectigo Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- Akeyless Security Ltd.
- Aembit, Inc.
- Astrix Security, Inc.
- Entro Security Ltd.
- GitGuardian SAS
- Clutch Security, Inc.
- Oasis Security Ltd.
- Token Security Ltd.
- P0 Security, Inc.
- Permiso Security, Inc.
- SPIRL, Inc.
- Corsha, Inc.
- Teleport, Inc.
- Cofide, Inc.
- Veza, Inc.
Développements industriels récents dans Marché des services gérés de sécurité des identités machines et non humaines
- Octobre 2026 : AppViewX a étendu ses capacités de sécurité des identités d'agents pour inclure la visibilité sur l'IA fantôme, un interrupteur d'arrêt d'urgence pour les agents non autorisés et l'émission d'identités d'agents résistantes aux attaques quantiques. La nomenclature des IA couvre désormais les agents fantômes basés sur les navigateurs et les scripts, offrant aux équipes de sécurité une visibilité centralisée sur chaque agent autorisé et non autorisé, ses modèles, ses outils MCP et ses informations d'identification.
- Septembre 2026 : Keyfactor a dépassé 200 millions USD de revenus récurrents annuels au début du troisième trimestre 2026, représentant une croissance de plus de 35 % d'une année sur l'autre. Les certificats automatisés via Keyfactor Command ont augmenté de 207 % depuis 2024. La société a également confirmé un investissement stratégique dépassant 1 milliard USD de Summit Partners et son intention d'acquérir Cofide pour étendre les capacités d'identité des charges de travail et des agents d'IA.
- Avril 2026 : Entrust et IBM ont annoncé une solution conjointe combinant la plateforme de sécurité cryptographique d'Entrust avec les services de transformation quantique sécurisée d'IBM Consulting, offrant une découverte cryptographique à l'échelle de l'entreprise, une planification de migration PQC basée sur les risques et une gouvernance du cycle de vie gérée avant les échéances réglementaires.
- Mars 2026 : AppViewX a acquis Eos, un plan de contrôle d'identité natif à l'IA pour les agents d'IA et les charges de travail d'entreprise autonomes, combinant la plateforme CLM et PKI d'AppViewX avec la gouvernance agentique et le contrôle d'accès privilégié d'Eos. Archit Lohokare, co-fondateur d'Eos et ancien vice-président senior de CyberArk, a été nommé directeur général d'AppViewX.
Portée du rapport mondial sur le marché des services de sécurité gérés des identités machines et non humaines
Le marché des services de sécurité gérés des identités machines et non humaines désigne le secteur axé sur les services externalisés et gérés qui sécurisent, surveillent, gouvernent et gèrent le cycle de vie des identités non humaines utilisées par les machines, les applications, les charges de travail, les API, les conteneurs, les microservices, les robots d'automatisation des processus robotiques (RPA), les appareils IoT, les comptes de service et les infrastructures cloud natives dans les environnements d'entreprise.
Le rapport sur le marché des services de sécurité gérés des identités machines et non humaines est segmenté par offre (solutions, services gérés, services professionnels), type d'identité (identités d'applications et de services, identités d'application à application et API, identités de charges de travail et de conteneurs, identités de machines et d'appareils, identités d'accès cryptographiques, identités d'agents d'IA, identités de robots et d'automatisation des processus robotiques), secteur d'utilisation final (banque, services financiers et assurance, technologies de l'information et télécommunications, santé et sciences de la vie, fabrication et industrie, gouvernement et secteur public, commerce de détail et commerce électronique, énergie et services publics, autres secteurs d'utilisation final) et géographie (Amérique du Nord [États-Unis, Canada, Mexique], Amérique du Sud [Brésil, Argentine, reste de l'Amérique du Sud], Europe [Allemagne, Royaume-Uni, France, Italie, Espagne, Russie, reste de l'Europe], Asie-Pacifique [Chine, Inde, Japon, Corée du Sud, Australie, reste de l'Asie-Pacifique], Moyen-Orient [Arabie saoudite, Émirats arabes unis, Turquie, reste du Moyen-Orient], Afrique [Afrique du Sud, Nigéria, reste de l'Afrique]). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services gérés |
| Services professionnels |
| Identités d'applications et de services |
| Identités d'application à application et API |
| Identités de charges de travail et de conteneurs |
| Identités de machines et d'appareils |
| Identités d'accès cryptographiques |
| Identités d'agents d'IA |
| Identités de robots et d'automatisation des processus robotiques |
| Banque, services financiers et assurance |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Fabrication et industrie |
| Gouvernement et secteur public |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Solutions | |
| Services gérés | ||
| Services professionnels | ||
| Par type d'identité | Identités d'applications et de services | |
| Identités d'application à application et API | ||
| Identités de charges de travail et de conteneurs | ||
| Identités de machines et d'appareils | ||
| Identités d'accès cryptographiques | ||
| Identités d'agents d'IA | ||
| Identités de robots et d'automatisation des processus robotiques | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance | |
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Fabrication et industrie | ||
| Gouvernement et secteur public | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de sécurité gérés des identités machines et non humaines ?
Le marché des services de sécurité gérés des identités machines et non humaines devrait croître de 5,42 milliards USD en 2026 et 6,48 milliards USD en 2027 à 14,08 milliards USD d'ici 2032, enregistrant un CAGR de 16,79 % au cours de la période de prévision.
Qu'est-ce qui stimule la demande de services de sécurité gérés des identités machines ?
La demande est stimulée par l'expansion rapide des charges de travail cloud natives, des API, des comptes de service, des informations d'identification machines, des cycles de vie plus courts des certificats TLS et des agents d'IA, qui augmentent tous le besoin de découverte automatisée des identités, de rotation des informations d'identification, de gestion des certificats et de gouvernance.
Quelle catégorie d'offre est en tête du marché des services de sécurité gérés des identités machines et non humaines ?
Les solutions ont dominé le marché avec une part de chiffre d'affaires de 68,34 % en 2026, car les organisations privilégient la découverte d'identités basée sur des plateformes, la gestion du cycle de vie, l'automatisation des certificats et l'application des politiques avant d'élargir les engagements de services gérés.
Pourquoi les identités d'agents d'IA sont-elles importantes pour la sécurité des entreprises ?
Les identités d'agents d'IA deviennent essentielles car les agents autonomes nécessitent une authentification vérifiable, des autorisations contrôlées, une traçabilité des activités et un déprovisionnement sécurisé. De nombreuses plateformes IAM traditionnelles n'ont pas été conçues pour gérer efficacement un grand nombre d'identités dynamiques non humaines.
Quel secteur d'utilisation final présente la plus grande demande pour ces services ?
Le secteur BFSI représentait 26,65 % du chiffre d'affaires du marché en 2026, porté par des exigences strictes en matière de sécurité, de conformité, d'auditabilité et de résilience opérationnelle dans les secteurs bancaire, des paiements, de l'assurance et des systèmes de transactions financières.
Quelle région connaît la croissance la plus rapide pour les services de sécurité des identités gérées ?
L'Asie-Pacifique devrait être la région à la croissance la plus rapide, avec un CAGR de 17,69 % jusqu'en 2032, soutenu par l'accélération de l'adoption du cloud, les initiatives de transformation numérique, la croissance des volumes d'identités machines et le renforcement des réglementations en matière de cybersécurité.