
Tamanho e Participação do Mercado de Segurança de Identidade de Workload e Contêiner
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
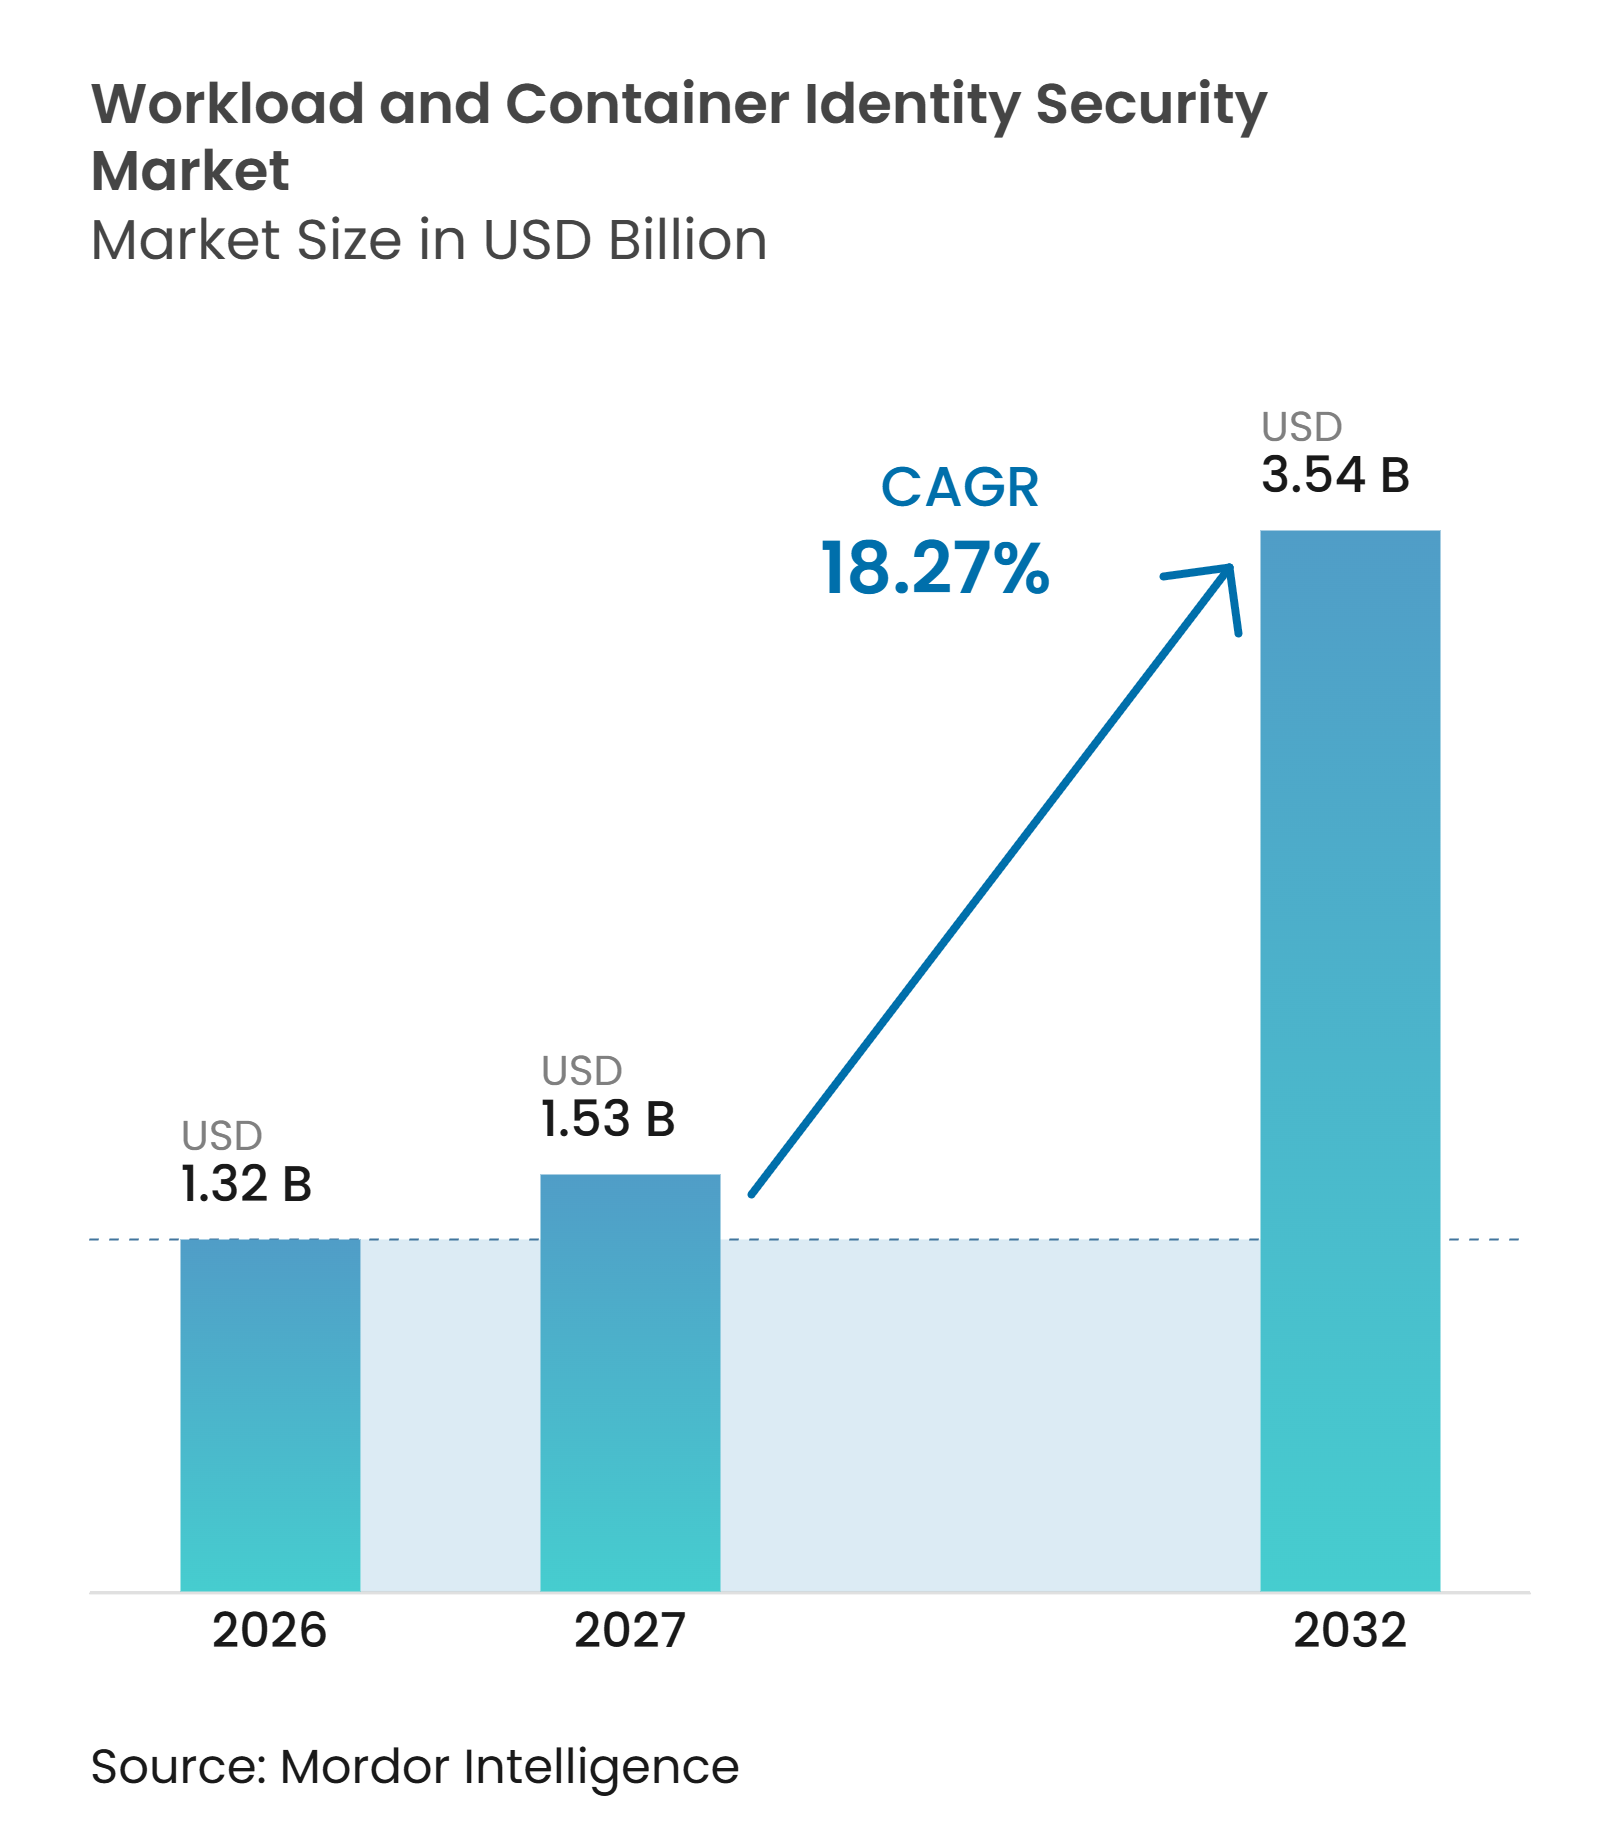
| Tamanho do Mercado (2027) | 1.53 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.54 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 18.27 % |
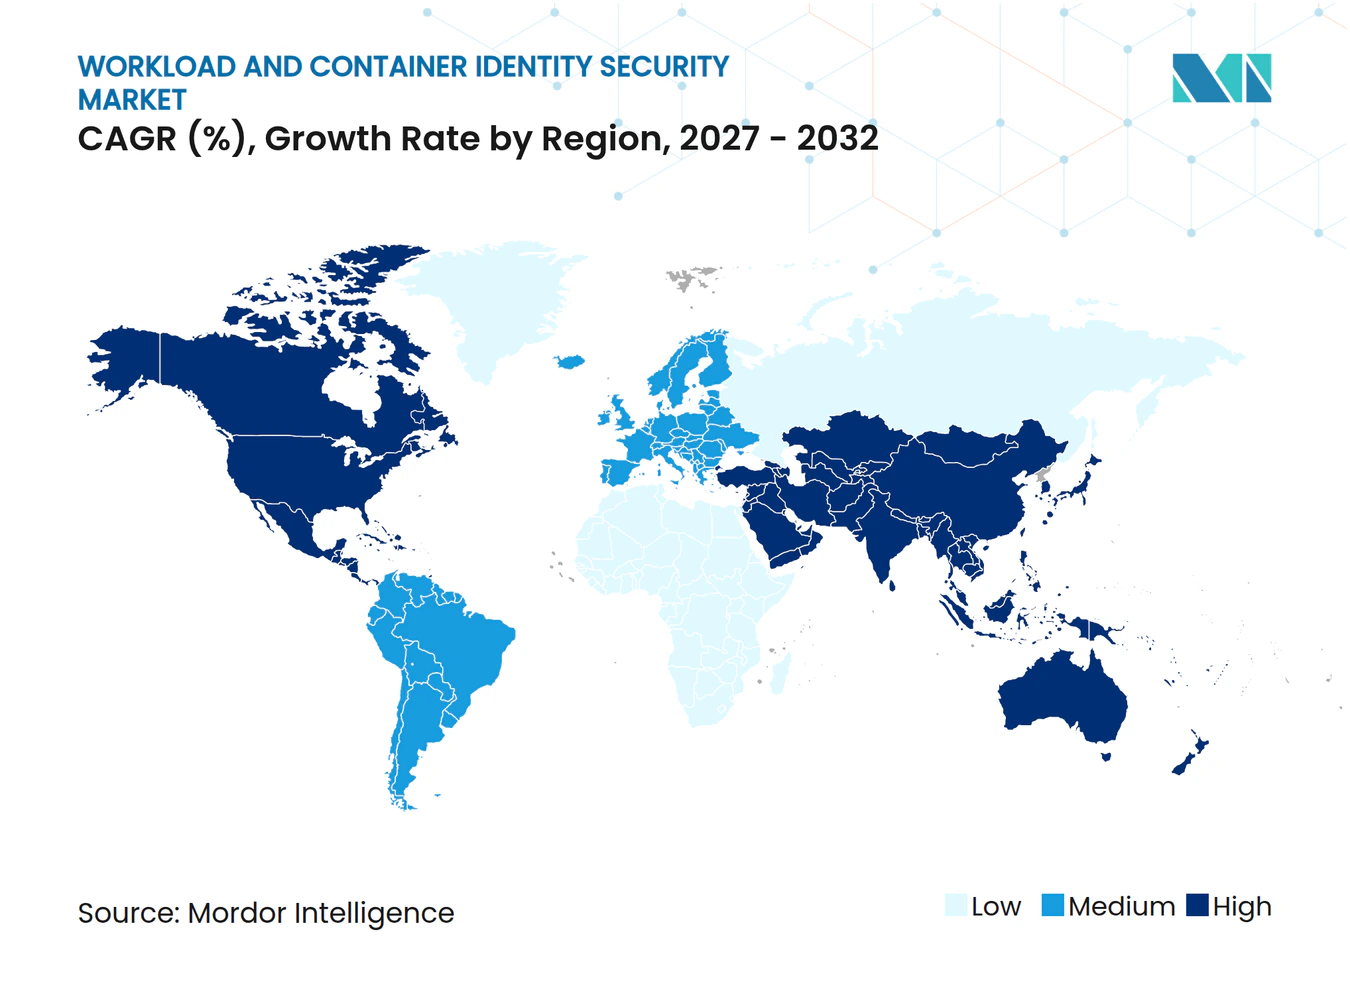
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Identidade de Workload e Contêiner por Mordor Intelligence
O tamanho do mercado de segurança de identidade de workload e contêiner está projetado para expandir de 1,32 bilhões de USD em 2026 e 1,53 bilhões de USD em 2027 para 3,54 bilhões de USD até 2032, registrando um CAGR de 18,27% entre 2027 e 2032. A demanda está sendo moldada pela necessidade de autenticar serviços, contêineres e processos automatizados em uma escala além da administração manual de credenciais, enquanto os programas de confiança zero estão passando de metas de política para requisitos operacionais. A atenção regulatória às cadeias de fornecimento de software e aos controles de acesso também está aumentando a necessidade de identidades de máquina rastreáveis. Os fornecedores estão respondendo combinando emissão de identidade, gerenciamento de segredos, controles de política e funções de auditoria em plataformas mais amplas que suportam desenvolvimento, implantação, monitoramento e resposta a incidentes. Os compradores avaliam cada vez mais se as plataformas podem cobrir aplicações em evolução sem adicionar trabalho manual para desenvolvedores ou equipes de segurança. O mercado de segurança de identidade de workload e contêiner também tem espaço para expandir à medida que as organizações estendem as proteções de aplicações em nuvem para ambientes híbridos e processos orientados por inteligência artificial, com padrões interoperáveis e evidências de auditoria claras fortalecendo as posições dos fornecedores em ambientes regulados.
Principais Conclusões do Relatório
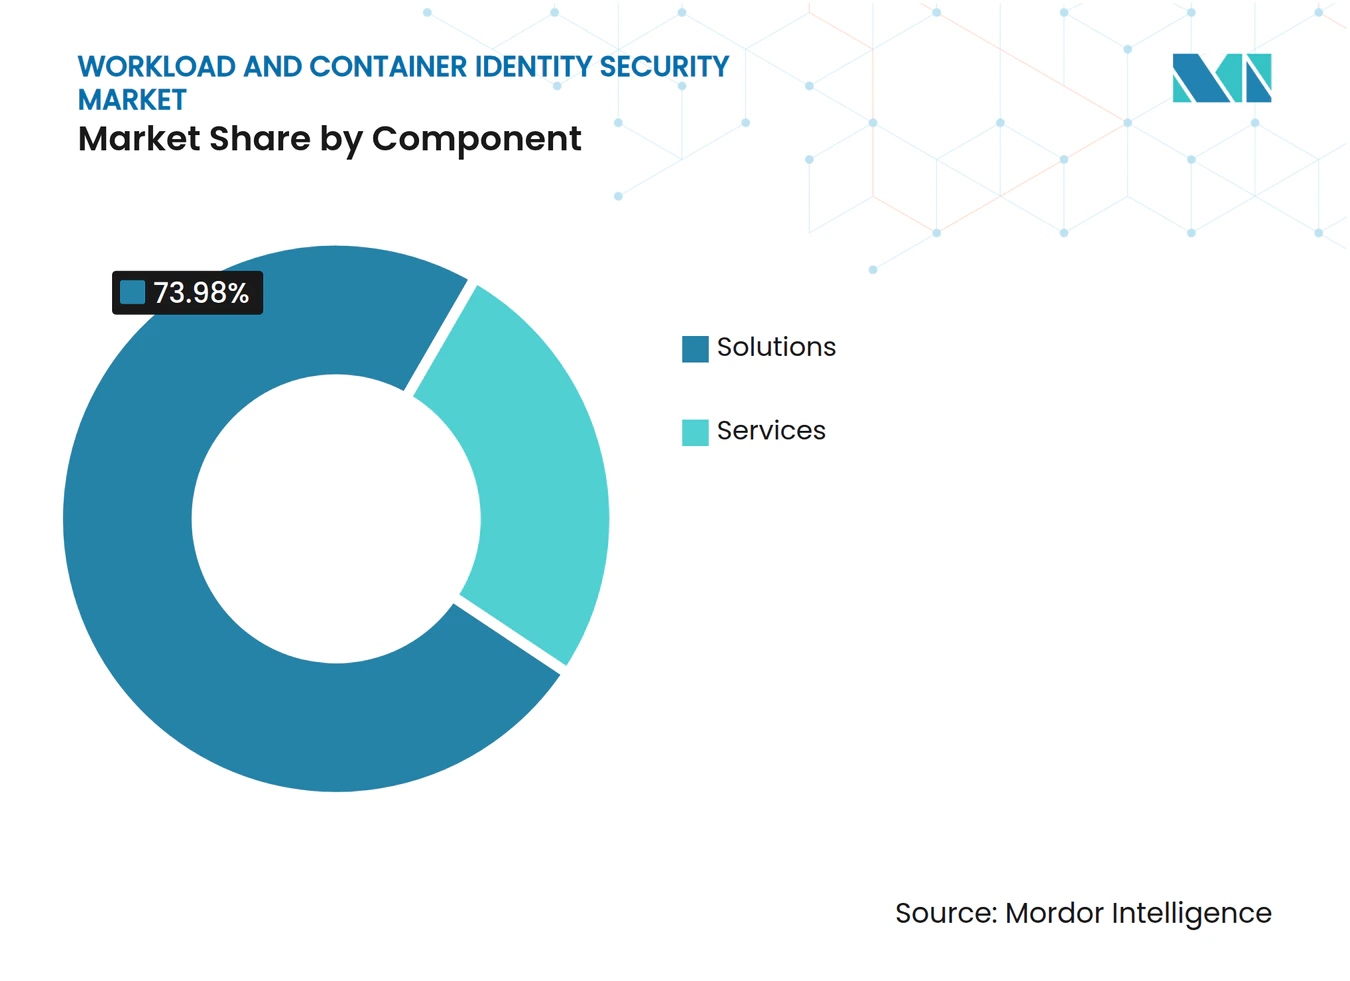
- Por componente, as soluções detinham 73,98% da participação do mercado de segurança de identidade de workload e contêiner em 2026.
- Por tipo de identidade, as Identidades de Workload e Contêiner estão projetadas para expandir a um CAGR de 19,16% até 2032.
- Por modo de implantação, a implantação híbrida deve expandir a um CAGR de 19,83% até 2032.
- Por tamanho de organização, as grandes empresas responderam por 72,91% do mercado de segurança de identidade de workload e contêiner em 2026, enquanto as PMEs são o segmento de tamanho de organização de crescimento mais rápido.
- Por setor do usuário final, Saúde e Ciências da Vida está projetado para expandir a um CAGR de 19,09% até 2032.
- Por geografia, a América do Norte detinha 45,98% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 19,53% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Workloads Nativos em Nuvem e Acesso Máquina a Máquina | +4.2% | Global, concentrado na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Confiança Zero e Autenticação de Workload sem Segredos | +3.8% | Global, ganhos iniciais na América do Norte e Europa Ocidental | Curto prazo (≤ 2 anos) |
| Governança de Identidade de Agentes de IA e Processos Automatizados | +3.1% | América do Norte e Europa, expansão para o núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Proliferação de Identidades de Kubernetes e Contêiner | +2.7% | Global, concentrado na América do Norte, Ásia-Pacífico e Norte da Europa | Curto prazo (≤ 2 anos) |
| Pressão Regulatória por Rastreabilidade na Cadeia de Fornecimento de Software | +2.1% | América do Norte e UE, requisitos emergentes na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Visibilidade em Tempo de Execução por meio de eBPF e Telemetria em Nível de Kernel | +1.4% | Núcleo da América do Norte e Ásia-Pacífico, expansão para a UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Workloads Nativos em Nuvem e Acesso Máquina a Máquina
A implantação nativa em nuvem está aumentando o número de entidades de software que precisam de autenticação segura. A Cloud Native Computing Foundation relatou que 56% das organizações executavam contêineres para a maioria ou todas as aplicações de produção em 2025, em comparação com 41% em 2023.[1] A mesma pesquisa constatou que 82% dessas organizações implantaram Kubernetes em produção. Cada novo workload pode exigir uma afirmação de identidade, troca de credenciais ou ambas, o que torna a governança manual menos prática. A Microsoft relatou que 51% das identidades de workload nos ambientes pesquisados estavam inativas, deixando credenciais que poderiam ser expostas a roubo de tokens ou movimentação lateral.[2] A Sysdig relatou que as identidades de máquina superavam as identidades humanas na proporção de 40.000 para 1 em grandes implantações em nuvem, reforçando a necessidade de controles de identidade automatizados.
Confiança Zero e Autenticação de Workload sem Segredos
O mercado de segurança de identidade de workload e contêiner se beneficia à medida que as organizações reduzem o uso de segredos de longa duração para acesso workload a workload. O NIST publicou a SP 1800-35 em junho de 2025 com 19 implementações de exemplo para arquitetura de confiança zero.[3] Várias implementações abordam a identidade de workload e serviço por meio de frameworks como o SPIFFE. A Red Hat disponibilizou seu Gerenciador de Identidade de Workload de Confiança Zero em janeiro de 2026 para ambientes OpenShift. O produto emite identidades de tempo de execução de curta duração e verificadas criptograficamente e suporta autenticação de cofre sem segredos. A NIST SP 800-207A identifica o acesso baseado em identidade como um controle central para aplicações nativas em nuvem, fortalecendo o argumento de conformidade para essas plataformas.
Governança de Identidade de Agentes de IA e Processos Automatizados
Os agentes de IA introduzem identidades não humanas que podem agir sob autoridade delegada e acessar serviços externos. Um agente também pode criar subagentes, tornando a responsabilização mais difícil quando os controles existentes se concentram em um único usuário ou conta de serviço. O grupo de trabalho WIMSE do IETF lançou em 2025 um rascunho para um Sistema de Gerenciamento de Identidade de Agente que reconhece as limitações dos fluxos atuais de OAuth e OpenID Connect para delegação de múltiplos saltos. A Okta declarou em fevereiro de 2026 que os controles de agentes de IA devem cobrir o ciclo de vida completo, desde a implantação até a expiração. A Palo Alto Networks introduziu o Idira em maio de 2026 com controles de privilégio dinâmico para identidades humanas, de máquina e agênticas. Essa abordagem apoia uma mudança em direção à governança de identidade unificada, em vez de ferramentas separadas para cada classe de identidade.
Proliferação de Identidades de Kubernetes e Contêiner
A proliferação de identidades de contêiner torna-se mais difícil de gerenciar à medida que os workloads são criados e removidos em curtos períodos de tempo. O Grupo de Trabalho de Política de Kubernetes da CNCF identificou o controle de acesso baseado em função com privilégio mínimo e a autenticação forte como controles fundamentais que frequentemente estão mal configurados ou ausentes em ambientes de produção. A Sysdig relatou que 60% dos contêineres existiam por 60 segundos ou menos. Ciclos de vida tão curtos podem deixar lacunas nos processos de auditoria projetados em torno de instantâneos periódicos. A Fundação eBPF identificou ferramentas em nível de kernel, incluindo Cilium e Tetragon, como uma forma de obter telemetria de workload com menor sobrecarga do que as abordagens legadas de sidecar. O mercado de segurança de identidade de workload e contêiner, portanto, se beneficia de programas de segurança que precisam de observação contínua da atividade em tempo de execução.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração em Ambientes Legados e Híbridos | -3.2% | Global, mais severo na Europa e América do Sul, onde a densidade de infraestrutura legada é alta | Médio prazo (2-4 anos) |
| Padrões de Garantia Fragmentados para Identidades Não Humanas | -2.6% | Global | Longo prazo (≥ 4 anos) |
| Escassez de Competências em Kubernetes e Identidade de Workload | -1.9% | Global, mais aguda na Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Propriedade de Identidade Efêmera e Acúmulo de Remediações | -1.4% | Global, concentrado nos segmentos de grandes empresas da América do Norte e UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Ambientes Legados e Híbridos
O mercado de segurança de identidade de workload e contêiner enfrenta adoção mais lenta onde os controles nativos em nuvem precisam se conectar a aplicações mais antigas. Os workloads locais podem depender de Kerberos, infraestrutura de chave pública legada ou chaves de API estáticas que não podem ser removidas sem alterações nas aplicações. A Aembit declarou que a proteção de identidade não humana híbrida permanece difícil devido a credenciais estáticas, segurança desigual e ferramentas fragmentadas. Isso pode criar diferentes posturas de segurança dentro da mesma organização. Os sistemas nativos em nuvem podem usar credenciais verificadas e de curta duração, enquanto os sistemas legados continuam a usar segredos de longa duração. As organizações podem atrasar implantações amplas até que as plataformas de identidade possam funcionar em ambos os ambientes sem interromper os serviços existentes.
Padrões de Garantia Fragmentados para Identidades Não Humanas
Os controles de identidade humana se beneficiam de protocolos maduros como SAML, SCIM e OpenID Connect. As práticas de identidade não humana ainda não possuem a mesma linguagem de auditoria consistente ou reconhecimento regulatório. O OWASP Non-Human Identities Top 10 identifica privilégios excessivos, monitoramento inadequado e lacunas no ciclo de vida como áreas-chave de risco. Essas fraquezas podem dificultar que um comprador demonstre aos auditores que suas credenciais de workload são governadas de forma eficaz. As funções de controle são frequentemente divididas entre gerenciamento de certificados, gerenciamento de segredos, gerenciamento de acesso privilegiado e ferramentas de direito em nuvem. A ausência de um modelo de garantia comum pode moderar as aquisições entre organizações que precisam de evidências claras de conformidade antes de alterar a arquitetura de identidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Soluções Ancoram os Gastos com Identidade de Workload EmpresarialAs soluções detinham 73,98% da participação do mercado de segurança de identidade de workload e contêiner em 2026. Essa posição reflete a demanda por funções integradas que emitem identidades de workload, conectam-se a sistemas de segredos, aplicam políticas e mantêm registros de ciclo de vida. O setor de segurança de identidade de workload e contêiner está se movendo em direção a produtos que podem ser implantados por meio de serviços em nuvem e ferramentas de desenvolvimento integradas. A entrega em SaaS reduz o trabalho que anteriormente exigia suporte de implementação dedicado. Os serviços permanecem importantes para organizações que migram de PKI legada para controles baseados em SPIFFE. Esses projetos requerem configuração e expertise em aplicações que os produtos nem sempre incluem. O PCI DSS 4.0.1 e a NIST SP 800-207A também tornam as trilhas de auditoria de plataforma e as capacidades de atestação mais relevantes para as decisões dos compradores.
Grandes organizações comparam a cobertura completa da plataforma em segredos, identidade de máquina e identidade agêntica com a profundidade de produtos especialistas individuais. Organizações menores frequentemente preferem produtos SaaS que evitam nova infraestrutura e reduzem as demandas operacionais iniciais. Essa preferência pode preservar a demanda por serviços por meio de implantações gerenciadas. Essas implantações se assemelham cada vez mais a assinaturas em vez de trabalhos de consultoria convencionais. Os fornecedores de plataforma também estão publicando provedores Terraform, plugins de integração e entrega contínua e bibliotecas de operadores Kubernetes para reduzir o esforço de implantação. O provedor Terraform unificado da CyberArk é um exemplo de suporte de implementação orientado ao produto. O mercado de segurança de identidade de workload e contêiner provavelmente verá os serviços representarem uma parcela menor à medida que as funções de autoatendimento se tornarem mais capazes. Os serviços ainda serão necessários onde as organizações têm ambientes híbridos complexos ou requisitos de conformidade especializados.


Por Tipo de Identidade:
Identidades de Workload e Contêiner Impulsionam a Diferenciação do MercadoAs Identidades de Workload e Contêiner estão projetadas para expandir a um CAGR de 19,16% até 2032. Essa categoria abrange identidades de aplicação e serviço, identidades de API e serviço a serviço, identidades de workload e contêiner, identidades de máquina e dispositivo e identidades de acesso criptográfico. A arquitetura em contêiner impulsiona sua importância porque cada pod do Kubernetes requer uma afirmação de identidade que pode ser emitida e rotacionada rapidamente. A Cloud Native Computing Foundation constatou que 58% das organizações usavam o Cert Manager e 29% usavam o Cilium em produção em 2025. Essas tecnologias suportam o ambiente operacional no qual as identidades de workload são usadas. Os sistemas PKI tradicionais foram geralmente projetados para serviços com vidas operacionais mais longas. O tamanho do mercado de segurança de identidade de workload e contêiner para essa categoria de identidade é sustentado pela demanda por credenciais que acompanhem a orquestração de contêineres.
À medida que as empresas padronizam em emissores de identidade compatíveis com SPIFFE, o limite entre identidade de workload e identidade de API torna-se menos distinto. Um plano de credenciais pode atender a vários tipos de acesso não humano. Isso apoia a consolidação de plataformas por fornecedores incluindo CyberArk, HashiCorp e provedores de nuvem. A HashiCorp anunciou suporte nativo a SPIFFE no Vault Enterprise durante 2025. As identidades de acesso criptográfico e as identidades de máquina e dispositivo podem expandir mais lentamente porque os sistemas existentes de PKI e ciclo de vida de certificados já atendem parte de suas necessidades. As identidades de aplicação e serviço permanecem importantes à medida que as organizações estendem a governança a microsserviços mais antigos. O setor de segurança de identidade de workload e contêiner também ganha com usuários que buscam um modelo de política comum entre esses tipos de identidade relacionados. O resultado é uma preferência mais clara por infraestrutura de identidade interoperável em vez de repositórios de credenciais isolados.
Por Modo de Implantação:
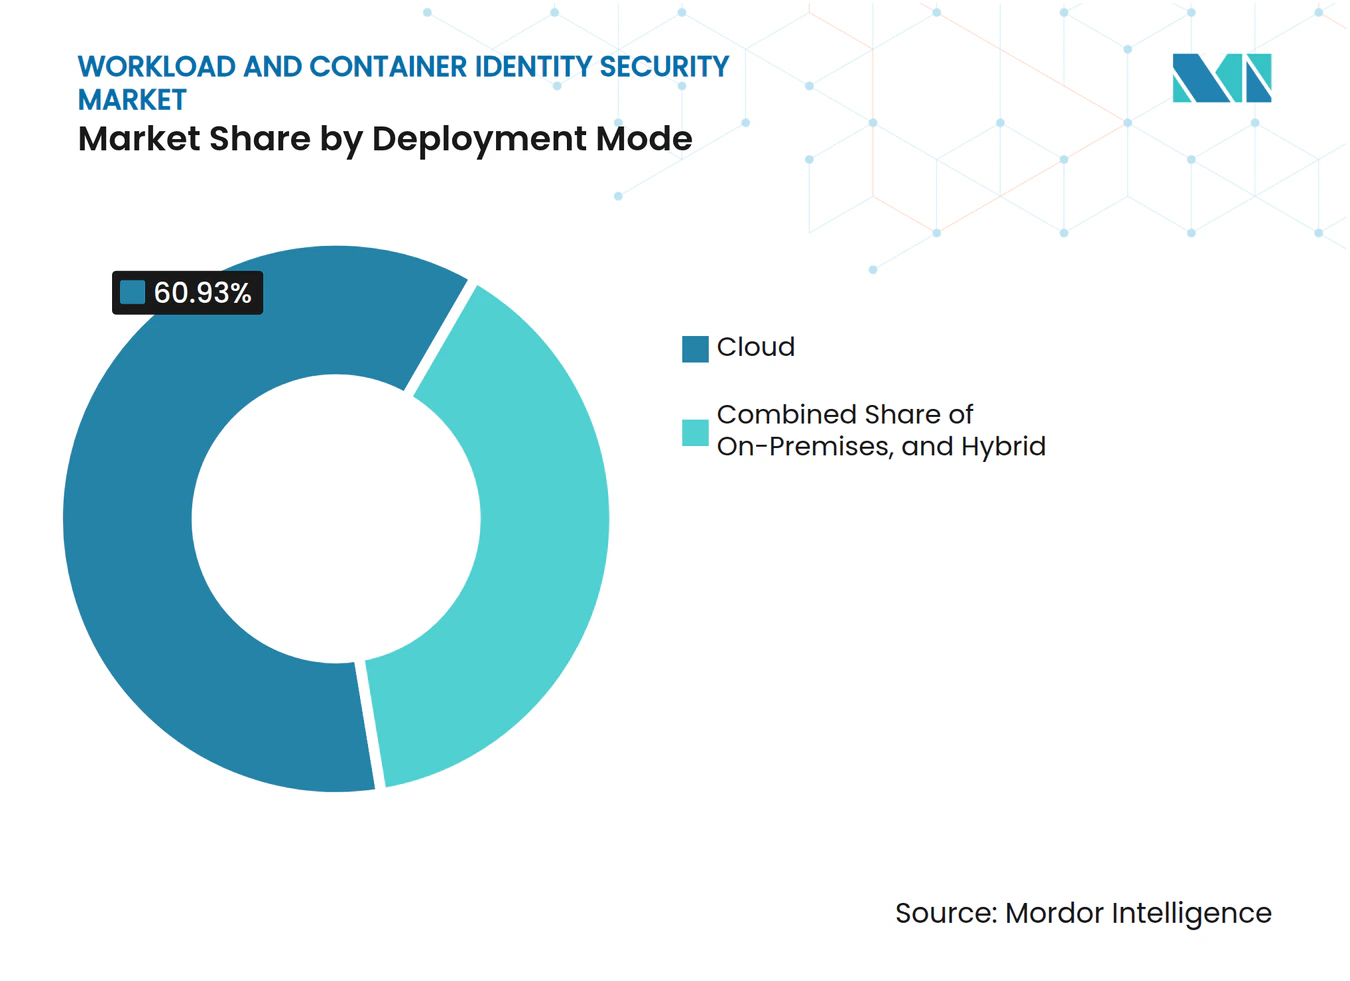
O Crescimento Híbrido Supera o Dominante Segmento de NuvemA implantação híbrida está projetada para expandir a um CAGR de 19,83% até 2032. A nuvem permanece o maior modo de implantação e é frequentemente a primeira escolha para organizações que iniciam um programa de identidade de workload. As plataformas de nuvem se alinham com aplicações em contêiner por meio de capacidades como AWS IAM Roles for Service Accounts, GCP Workload Identity Federation e Azure Managed Identities. O crescimento híbrido reflete o próximo estágio de adoção, onde as organizações estendem a governança a sistemas locais. O suporte nativo a SPIFFE da HashiCorp no Vault Enterprise mostra que os fornecedores de segredos locais estão atendendo a essa necessidade. A Aembit também descreveu a necessidade de um intermediário dedicado quando workloads do Windows Server e serviços do Azure compartilham um plano de identidade.
A implantação local permanece relevante em ambientes regulados onde a residência de dados ou a arquitetura de segurança limita o uso de infraestrutura de identidade hospedada em nuvem. Os requisitos governamentais e de segurança nacional também podem exigir auditabilidade física do plano de controle. O tamanho do mercado de segurança de identidade de workload e contêiner para casos de uso híbrido é, portanto, moldado por organizações que precisam proteger sistemas novos e antigos juntos. Os compradores querem remover credenciais estáticas sem interromper aplicações essenciais. Essa necessidade torna os serviços intermediários, a federação e a aplicação de políticas entre ambientes recursos importantes do produto. As credenciais efêmeras baseadas em SPIFFE fornecem uma direção comum para implantações em nuvem, híbridas e locais. O mercado de segurança de identidade de workload e contêiner pode se beneficiar quando esse padrão reduz a lacuna técnica entre ambientes. A adoção dependerá da facilidade com que os fornecedores conectam novas funções de identidade a aplicações legadas.

Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tamanho de Organização:
Grandes Empresas Lideram, PMEs AceleramAs grandes empresas responderam por 72,91% da receita em 2026. Sua posição está ligada ao volume de workloads em contêiner e às estruturas estabelecidas de aquisição de segurança dentro dessas organizações. Empresas que operam milhares de pods Kubernetes em várias regiões de nuvem precisam de controles de identidade automatizados, trilhas de auditoria e aplicação de políticas. Nessa escala, a identidade de workload é um requisito operacional e não uma medida de eficiência opcional. A Palo Alto Networks introduziu o Idira em maio de 2026 com gerenciamento de acesso privilegiado tradicional, privilégio permanente zero e proteções para identidades de máquina e agênticas. Esse pacote demonstra como os fornecedores podem incorporar funções de workload em contratos de segurança mais amplos. As grandes empresas também têm recursos para financiar programas amplos de modernização de identidade.
As PMEs são o grupo de tamanho de organização de crescimento mais rápido porque os provedores de serviços gerenciados e as ferramentas SaaS reduzem os requisitos mínimos de implantação. Equipes menores podem adotar padrões gerenciados em nuvem sem operar controladores de domínio locais ou grandes equipes de identidade. Esse modelo suporta controles de identidade de workload com menos sobrecarga de infraestrutura. O mercado de segurança de identidade de workload e contêiner pode ganhar com fornecedores que oferecem integração guiada e operações gerenciadas. Essas ofertas ajudam organizações com expertise limitada em Kubernetes e identidade. A entrega simplificada também pode reduzir a lacuna entre organizações menores e grandes empresas que já possuem práticas de governança maduras. Os fornecedores podem usar pacotes em camadas para dar às PMEs um caminho claro do gerenciamento básico de credenciais para controles de política mais amplos. Isso cria uma oportunidade para fornecedores que conseguem equilibrar facilidade de uso com as evidências de auditoria exigidas por clientes regulados.
Por Setor do Usuário Final:
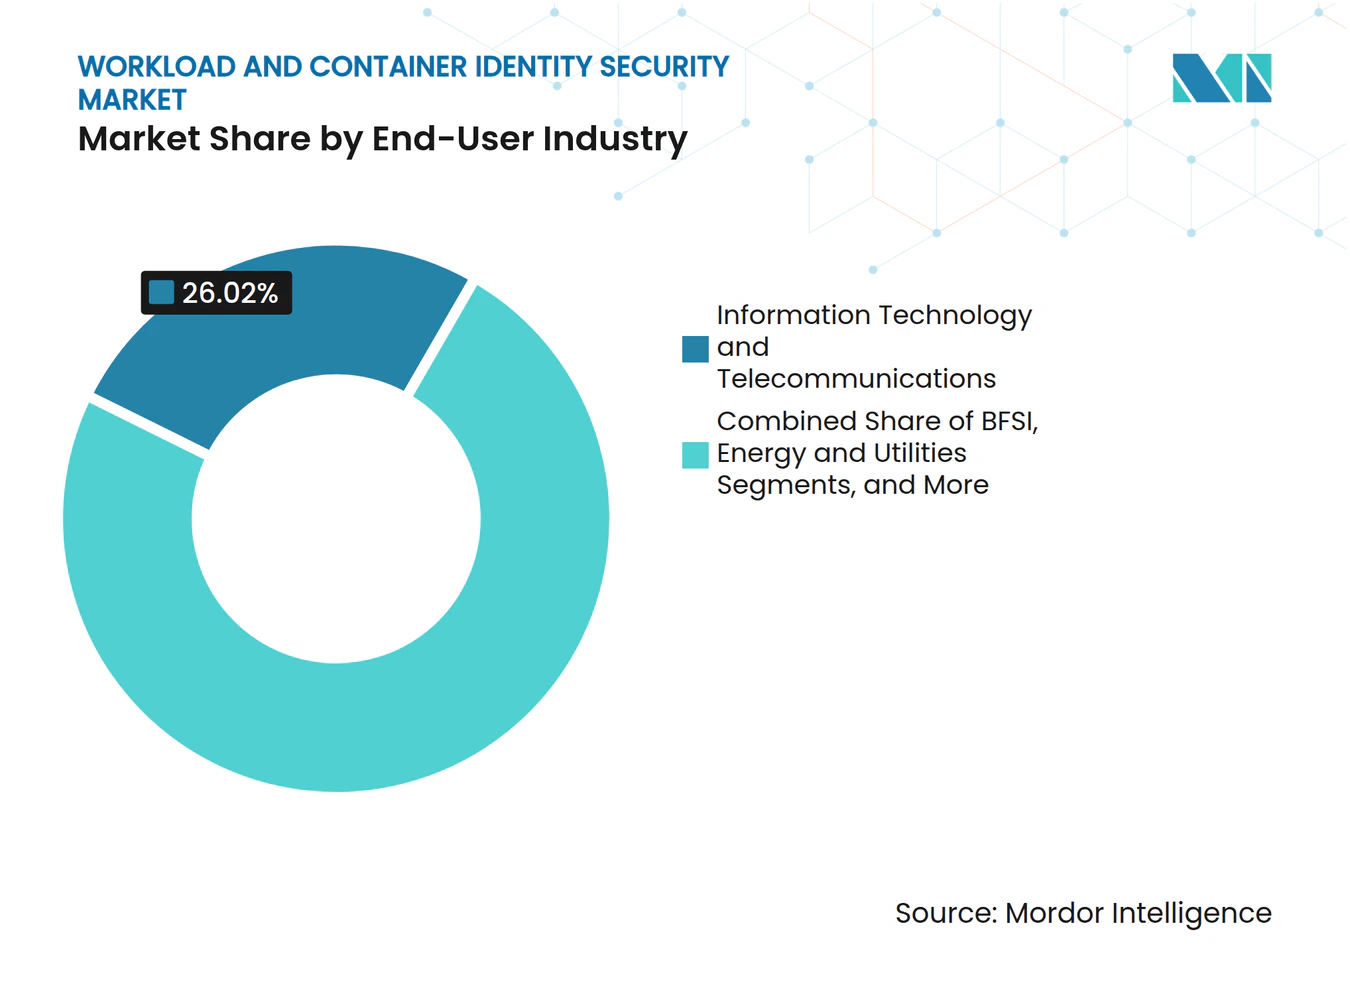
TI e Telecomunicações Define o Ritmo Enquanto a Saúde AceleraSaúde e Ciências da Vida está projetado para expandir a um CAGR de 19,09% até 2032. Tecnologia da Informação e Telecomunicações lidera os gastos atuais do usuário final porque opera ambientes densos nativos em nuvem e integra essas arquiteturas precocemente. Essas organizações encontram proliferação de identidades, credenciais efêmeras e problemas de gerenciamento de segredos antes que os requisitos formais tornem as mudanças necessárias. O BFSI é o segundo maior grupo de demanda devido aos controles do PCI DSS 4.0.1, obrigações de ciclo de vida de credenciais, negociação automatizada e banco por API. Varejo e Comércio Eletrônico, Governo e Defesa e Manufatura Industrial formam grupos de demanda adicionais. Suas necessidades surgem da migração de plataformas de comércio, requisitos federais de confiança zero e integração de tecnologia operacional. O mercado de segurança de identidade de workload e contêiner está, portanto, exposto a vários setores que estão expandindo serviços baseados em nuvem enquanto reforçam os controles de acesso.
A migração para a nuvem na área de saúde e obrigações de privacidade mais rigorosas suportam uma adoção mais rápida nesse setor. A Fortified Health Security relatou que as organizações de saúde identificaram 4 vezes mais vulnerabilidades de controle de identidade e acesso no primeiro semestre de 2026 do que no mesmo período de 2025. Espera-se que a revisão da Regra de Segurança HIPAA exija controles mais rigorosos para informações de saúde eletrônicas protegidas, incluindo criptografia, autenticação multifator e registros de acesso completos. A demanda na área de saúde é sustentada pela necessidade de manter um registro rastreável para cada interação de serviço. Esses sistemas podem suportar entidades cobertas e associados de negócios que precisam de evidências detalhadas de como os workloads acessaram dados protegidos. A categoria também se beneficia onde sistemas clínicos legados se conectam a plataformas de nuvem mais recentes. Os fornecedores que facilitam a implantação híbrida podem estar bem posicionados para atender a essas organizações. A adoção na área de saúde permanece vinculada ao ritmo das ações regulatórias e à capacidade de integrar controles de identidade sem interromper as operações clínicas.
Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Análise Geográfica
Mercado de Segurança de Identidade de Workload e Contêiner na América do Norte
A América do Norte detinha 45,98% do mercado de segurança de identidade de workload e contêiner em 2026. A região combina uma extensa infraestrutura de nuvem, requisitos federais de segurança e uma base de fornecedores que inclui especialistas e provedores de plataformas abrangentes. A CISA atualizou os elementos mínimos para listas de materiais de software em agosto de 2025, adicionando campos de dados que incluem hash de componente, licença, nome da ferramenta e contexto de geração. Esses requisitos aumentam a pressão sobre as cadeias de fornecimento de software para melhorar a rastreabilidade. Os Estados Unidos apresentam forte demanda de agências federais e grandes empresas. O Canadá apoia a demanda regional por meio de sua consolidada adoção pelo mercado intermediário de gerenciamento centralizado de identidade. A concorrência é particularmente intensa na América do Norte, onde Aembit, Teleport e Silverfort competem com empresas de plataformas de maior porte.
Mercado de Segurança de Identidade de Workload e Contêiner na Europa e APAC
A Europa é moldada por necessidades de conformidade e uma concentração comparativamente maior de infraestrutura local. Os requisitos da NIS2 e o Ato de Resiliência Cibernética da UE são relevantes para operadores que precisam de maior rastreabilidade em ambientes de software e contêiner. A demanda europeia é sustentada por intermediários de identidade que operam tanto em nuvem quanto em sistemas legados. Alemanha, Reino Unido e França continuam sendo mercados nacionais importantes em razão das atividades de serviços financeiros, manufatura industrial e tecnologia. A implantação híbrida tem relevância particular, pois muitas organizações precisam de controles que conectem sua infraestrutura existente a aplicações de nuvem mais recentes. HashiCorp e Red Hat competem nesse cenário por meio de suas capacidades de integração híbrida. A Ásia-Pacífico deve expandir a um CAGR de 19,53% até 2032, tornando-se o segmento geográfico de crescimento mais rápido.
Mercado de Segurança de Identidade de Workload e Contêiner na APAC, América do Sul e MEA
A Índia atrai atenção porque sua base de desenvolvimento nativo em nuvem e seu setor global de entrega de TI geram demanda por ferramentas de identidade de workload voltadas para desenvolvedores. A Upwind relatou em março de 2026 que 85% das organizações indianas haviam sofrido um incidente de segurança em nuvem durante o ano anterior. O Japão está modernizando sua infraestrutura de identidade legada para implantações em nuvem híbrida, enquanto Coreia do Sul e Austrália representam mercados mais maduros orientados por conformidade. A América do Sul, liderada pelo Brasil, ainda se encontra em estágio inicial de adoção, mas é impulsionada por requisitos de proteção de dados. O Oriente Médio e a África também permanecem em estágios iniciais, com programas de política digital e adoção de nuvem criando nova demanda. Opções de residência local de dados podem ser importantes à medida que os fornecedores ingressam nesses mercados. O mercado de segurança de identidade de workload e contêiner dependerá de provedores capazes de atender às necessidades de políticas regionais, mantendo controles de identidade consistentes em operações globais. Este mercado de segurança de identidade de workload e contêiner também será influenciado pela capacidade de cada provedor de integrar sistemas de nuvem e legados sob um modelo de governança consistente.
Cenário Competitivo
Concentração do Mercado
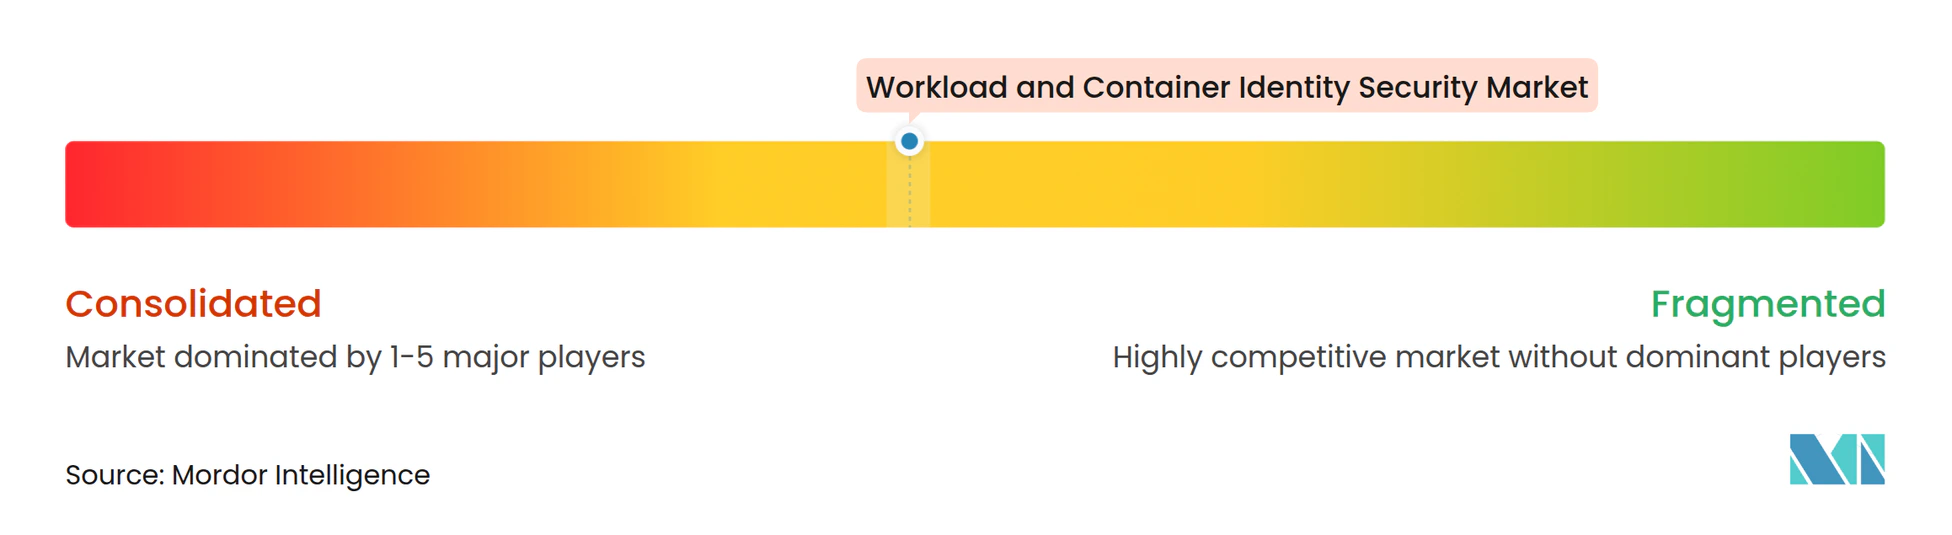
O mercado de segurança de identidade de workload e contêiner tem concentração moderada, com grandes fornecedores de plataforma e um conjunto maior de fornecedores especializados. Palo Alto Networks, Microsoft, Amazon Web Services, Google e HashiCorp possuem plataformas amplas de segurança ou nuvem que podem suportar funções de identidade de workload. Especialistas como Aembit, Silverfort, Teleport e Akeyless competem por meio de capacidades mais focadas e podem responder rapidamente onde os clientes precisam de uma integração específica ou controle em tempo de execução. Os fornecedores de plataforma podem agrupar gerenciamento de segredos, identidade de máquina, acesso privilegiado e governança em um único relacionamento comercial, o que pode facilitar a aquisição e a administração para organizações que buscam menos fornecedores. Isso pode reduzir a necessidade de os compradores montarem produtos separados em várias funções de controle de identidade. O mercado de segurança de identidade de workload e contêiner permanece aberto a especialistas onde os requisitos técnicos não são totalmente atendidos pelas plataformas mais amplas. A corretagem de identidade híbrida e a delegação de agentes de IA de múltiplos saltos são exemplos de áreas onde os compradores podem buscar fornecedores focados, especialmente quando os padrões de workload se estendem por vários ambientes de nuvem e sistemas locais existentes.
A consolidação tem sido um tema competitivo central. A Palo Alto Networks introduziu o Idira em maio de 2026 após adquirir a CyberArk, combinando gerenciamento de acesso privilegiado, privilégio permanente zero e proteções de identidade para casos de uso humano, de máquina e agêntico. A CyberArk lançou o Workload Identity Manager versão 1.11.0 LTS em maio de 2026, com federação OIDC para Certificate Manager SaaS e autenticação de token de conta de serviço. A Keyfactor fechou um investimento de crescimento estratégico superior a 1 bilhão de USD liderado pela Summit Partners em julho de 2026 para expandir as atividades de segurança de identidade de máquina. Esses movimentos mostram que fornecedores maiores estão construindo portfólios mais amplos em vez de tratar a identidade de workload como um recurso independente. Isso pode aumentar a pressão de preços em implantações puramente em nuvem, ao mesmo tempo que eleva a importância da diferenciação de produtos.
Os especialistas continuam a construir posições em torno de visibilidade em tempo de execução, agentes de IA e integração híbrida. O Vault Enterprise da HashiCorp adicionou suporte nativo a SPIFFE em 2025, o que suporta seu papel em arquiteturas de gerenciamento de segredos híbridos. A Sysdig introduziu uma plataforma de segurança em nuvem sem interface para agentes de IA em maio de 2026, estendendo a proteção nativa em nuvem para fluxos de trabalho de codificação com IA. A Aembit disponibilizou o IAM para IA Agêntica em outubro de 2025, adicionando identidades de agente verificadas, controles de política em tempo de execução e trilhas de auditoria. O mercado de segurança de identidade de workload e contêiner continuará a recompensar produtos que possam provar valor em ambientes de tempo de execução difíceis e entre nuvens. O mercado de segurança de identidade de workload e contêiner também oferece aos especialistas uma oportunidade de atender compradores que precisam de suporte técnico detalhado antes de se comprometer com contratos de plataforma mais amplos. Uma pontuação de concentração não pode ser calculada a partir das informações disponíveis porque a entrada não fornece a participação de receita combinada dos principais fornecedores.
Líderes do Setor de Segurança de Identidade de Workload e Contêiner
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
HashiCorp, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança de Identidade de Workload e Contêiner Empresas cobertas neste relatório
- Palo Alto Networks, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- HashiCorp, Inc.
- Oasis Security Ltd.
- Okta, Inc.
- CrowdStrike Holdings, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- StrongDM, Inc.
- Red Hat, Inc.
- Trend Micro Incorporated
- Teleport, Inc.
- Aembit, Inc.
- Akeyless Security Ltd.
- Delinea, Inc.
- BeyondTrust Corporation
- Keyfactor, Inc.
- Silverfort Ltd.
Desenvolvimentos industriais recentes em Mercado de Segurança de Identidade de Workload e Contêiner
- Outubro de 2026: A Aembit lançou o MCP Identity Gateway versão 1.35.6086, ampliando o suporte para públicos adicionais de token de acesso e entrega de credenciais de cabeçalho nomeado com inspeção integrada CrowdStrike AIDR para controle de acesso de agente de IA em tempo de execução, expandindo a cobertura da plataforma para autenticação de workload agêntico.
- Outubro de 2026: A Aqua Security foi nomeada Plataforma de Segurança em Nuvem do Ano no 10º CyberSecurity Breakthrough Awards anual, reconhecendo sua abordagem de segurança em nuvem com foco em tempo de execução e o lançamento do servidor MCP Aqua Compass em abril de 2026 para resposta a incidentes de contêiner agêntico.
- Julho de 2026: A Keyfactor fechou um investimento de crescimento estratégico superior a 1 bilhão de USD liderado pela Summit Partners para expandir a liderança em segurança de identidade de máquina para a empresa de IA e pós-quântica, citando urgência estratégica crescente em torno do gerenciamento do ciclo de vida de certificados e identidade de workload.
- Julho de 2026: A Aembit lançou um Provedor de Credenciais de Federação de Identidade de Workload da OpenAI, substituindo chaves de API estáticas de longa duração por tokens de curta duração vinculados à identidade emitidos pela Aembit em nome de workloads autorizados, estendendo a autenticação sem segredos a pipelines de inferência de IA que acessam a API da OpenAI.
Escopo do Relatório Global do Mercado de Segurança de Identidade de Workload e Contêiner
O Mercado de Segurança de Identidade de Workload e Contêiner abrange soluções e serviços para proteger, autenticar, autorizar e gerenciar identidades de workload, contêiner, aplicação, serviço, máquina e criptográficas em ambientes de nuvem, locais e híbridos globalmente. O Mercado é Segmentado por Componente (Soluções e Serviços), Tipo de Identidade (Identidades de Aplicação e Serviço, Identidades de Interface de Programação de Aplicação e Serviço a Serviço, Identidades de Workload e Contêiner, Identidades de Máquina e Dispositivo e Identidades de Acesso Criptográfico), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Varejo e Comércio Eletrônico, Governo e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, Europa, Ásia-Pacífico, América do Sul, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Identidades de Aplicação e Serviço |
| Identidades de Interface de Programação de Aplicação e Serviço a Serviço |
| Identidades de Workload e Contêiner |
| Identidades de Máquina e Dispositivo |
| Identidades de Acesso Criptográfico |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Tipo de Identidade | Identidades de Aplicação e Serviço | |
| Identidades de Interface de Programação de Aplicação e Serviço a Serviço | ||
| Identidades de Workload e Contêiner | ||
| Identidades de Máquina e Dispositivo | ||
| Identidades de Acesso Criptográfico | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Pergunta
Resposta
Qual é o tamanho do mercado de segurança de identidade de workload e contêiner?
O mercado de segurança de identidade de workload e contêiner está projetado para crescer de 1,32 bilhões de USD em 2026 e 1,53 bilhões de USD em 2027 para 3,54 bilhões de USD até 2032.
O que está impulsionando a demanda por segurança de identidade de workload e contêiner?
Implantações nativas em nuvem, adoção de confiança zero, credenciais de workload de curta duração e necessidades de governança para agentes de IA estão aumentando a demanda.
Qual componente lidera os gastos?
As soluções lideraram com 73,98% da receita em 2026 porque os compradores preferem plataformas que combinam emissão de identidade, aplicação de políticas, governança do ciclo de vida e integração de segredos.
Qual modo de implantação está expandindo mais rapidamente?
A implantação híbrida está projetada para expandir a um CAGR de 19,83% até 2032, à medida que as organizações estendem os controles para ambientes de nuvem e locais.
Qual setor do usuário final está projetado para expandir mais rapidamente?
Saúde e Ciências da Vida está projetado para expandir a um CAGR de 19,09% até 2032, suportado pela migração para a nuvem e requisitos mais rigorosos de controle de acesso.
Qual região está projetada para expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 19,53% até 2032, suportada pela adoção de nuvem, digitalização e requisitos de segurança em expansão.