
Tamanho e Participação do Mercado de Serviços de Segurança de Identidade Gerenciada
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
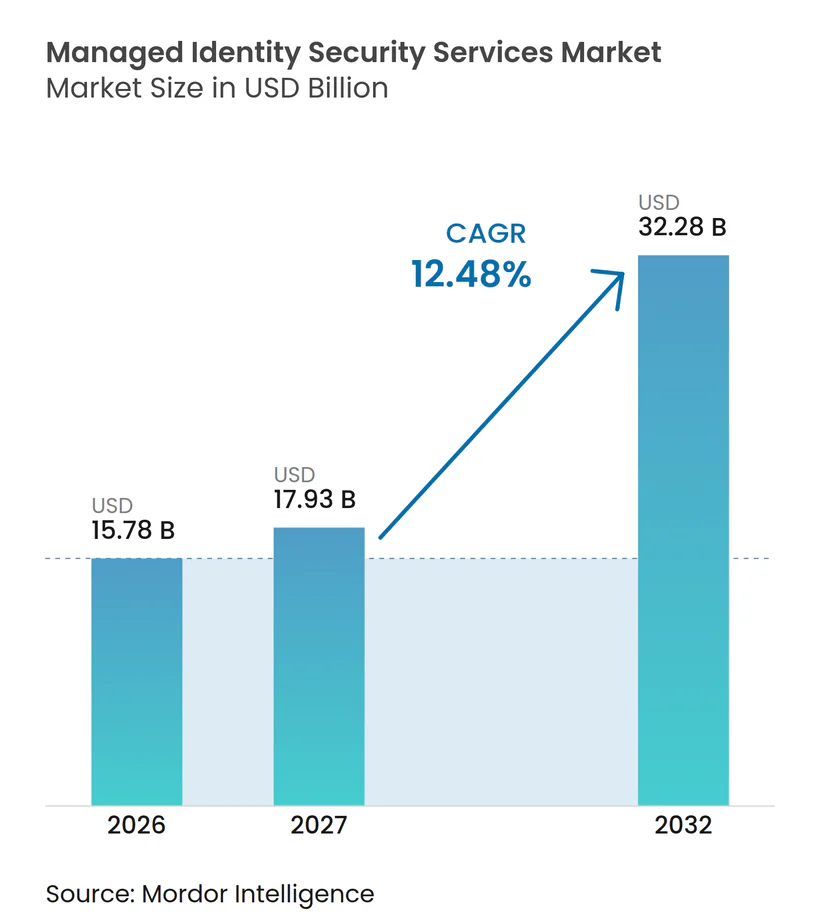
| Tamanho do Mercado (2027) | 17.93 Bilhões de dólares |
| Tamanho do Mercado (2032) | 32.28 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 12.48 % |
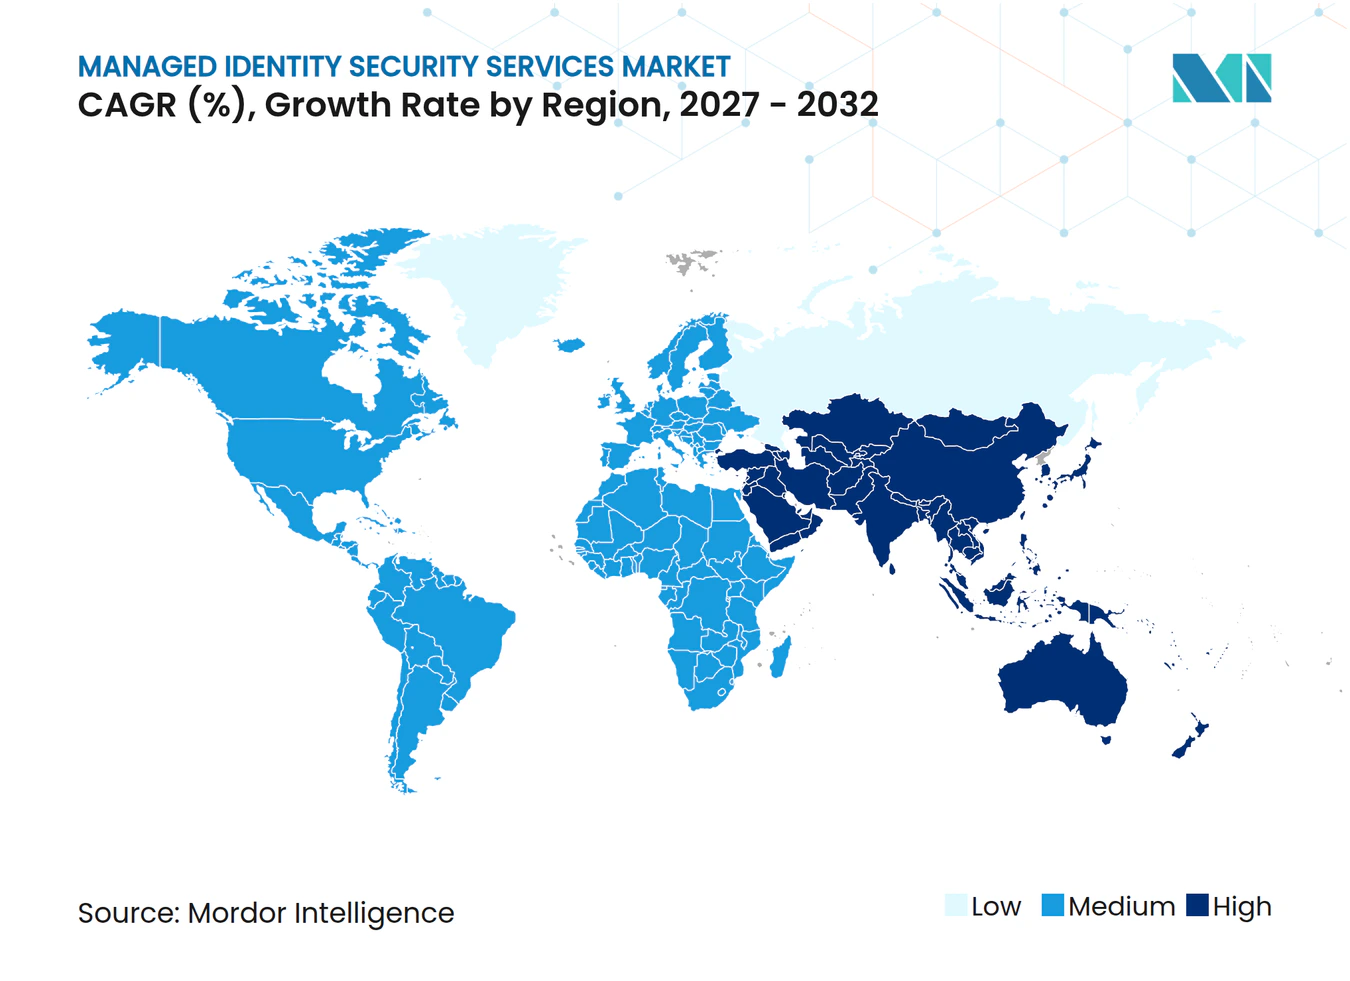
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Segurança de Identidade Gerenciada por Mordor Intelligence
O tamanho do Mercado de Serviços de Segurança de Identidade Gerenciada está projetado para expandir de 15,78 bilhões de USD em 2026 e 17,93 bilhões de USD em 2027 para 32,28 bilhões de USD até 2032, registrando um CAGR de 12,48% entre 2027 e 2032. O mercado de serviços de segurança de identidade gerenciada está se beneficiando à medida que os controles de identidade se tornam centrais para as operações de segurança, em vez de uma função administrativa separada. O roubo de credenciais, a adoção da nuvem e a expansão das identidades de máquinas estão aumentando a necessidade de monitoramento e governança contínuos. As empresas estão recorrendo a provedores externos quando as equipes internas não conseguem manter cobertura especializada em ambientes de identidade complexos. Os fornecedores de plataformas também estão ampliando suas capacidades por meio de aquisições e desenvolvimento de produtos, o que está aumentando a concorrência por contratos de serviços mais amplos. Custos, problemas de integração com sistemas legados e a escassez de profissionais experientes em identidade continuam a desacelerar a adoção, especialmente entre organizações de menor porte.
Principais Conclusões do Relatório
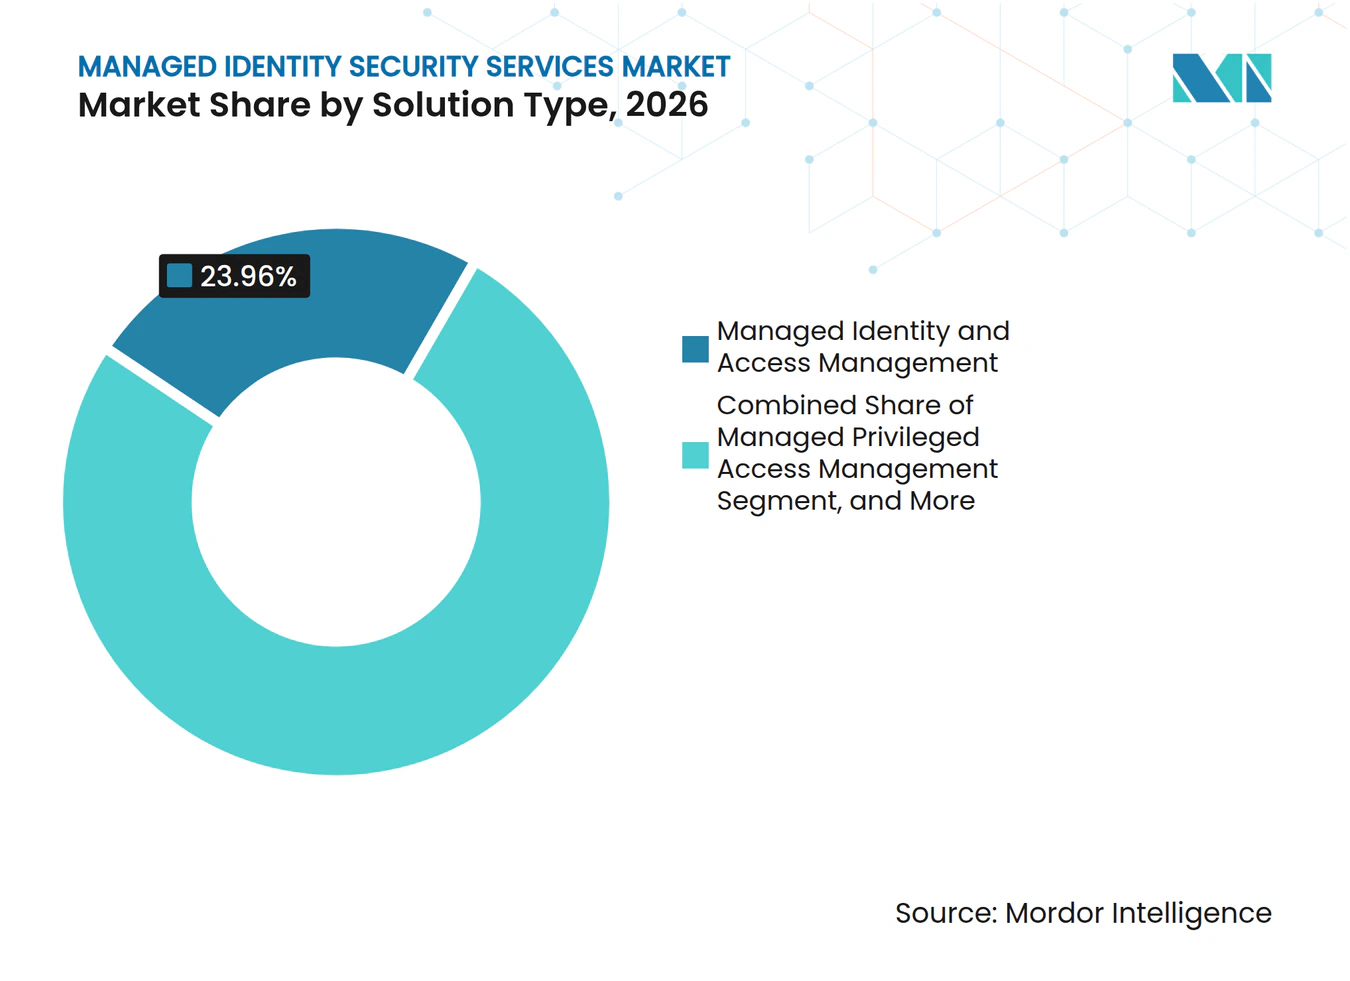
- Por tipo de solução, o Gerenciamento de Identidade e Acesso Gerenciado deteve 23,96% da participação do mercado de serviços de segurança de identidade gerenciada em 2026, enquanto a Segurança de Identidade Não Humana Gerenciada está projetada para expandir a um CAGR de 13,68% até 2032.
- Por tipo de serviço, Monitoramento e Operações Gerenciados deteve 34,35% da participação do mercado de serviços de segurança de identidade gerenciada em 2026 e está projetado para expandir a um CAGR de 13,47% até 2032.
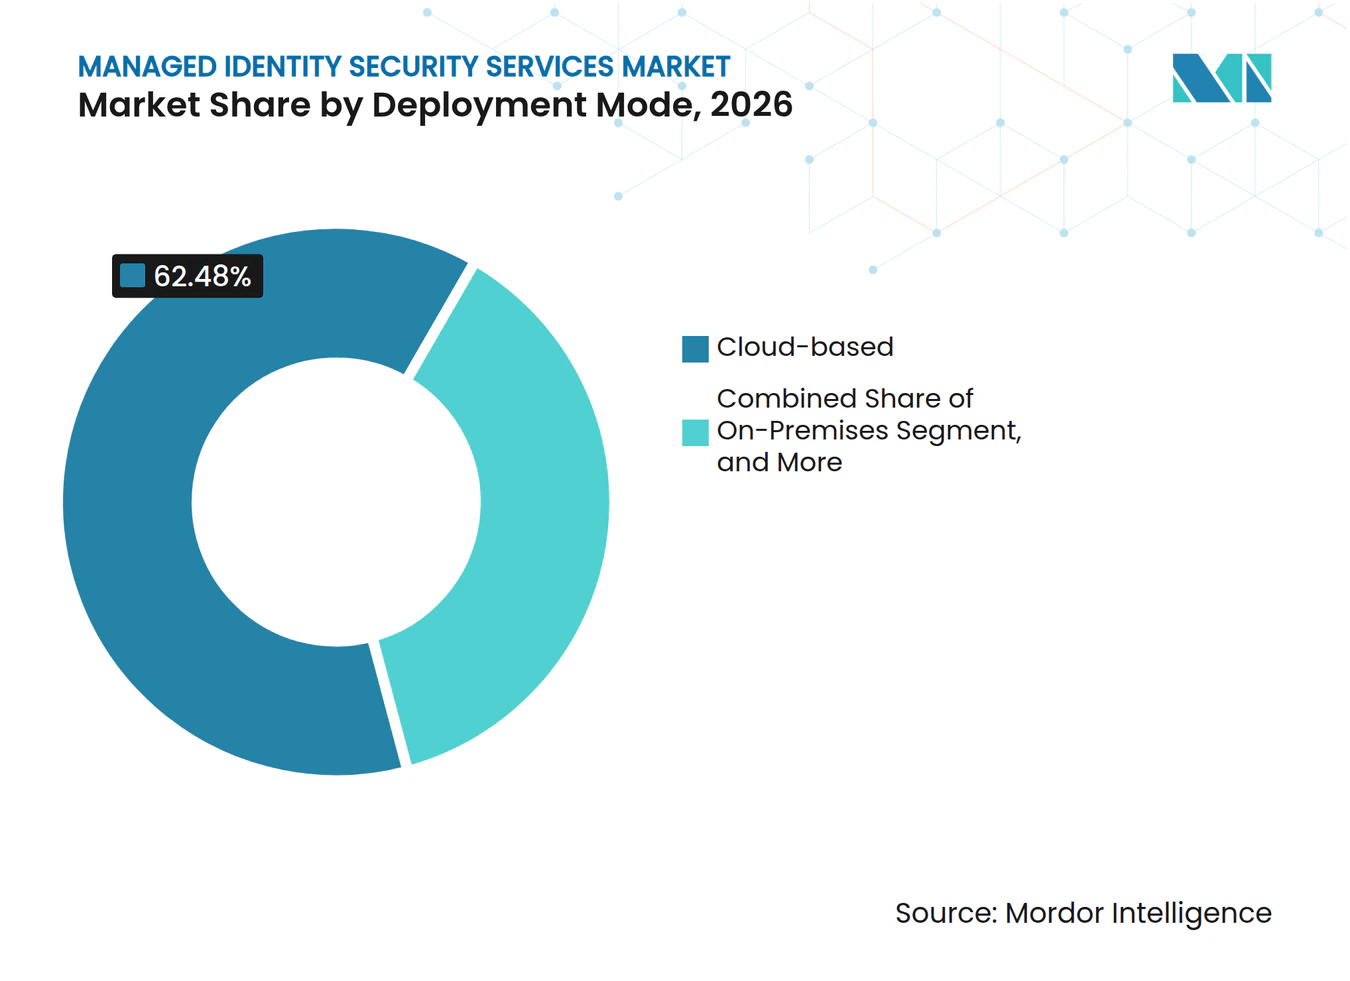
- Por modo de implantação, a implantação baseada em nuvem representou 62,48% do tamanho do Mercado de Serviços de Segurança de Identidade Gerenciada em 2026 e está projetada para expandir a um CAGR de 13,07% até 2032.
- Por tipo de identidade, a Identidade da Força de Trabalho representou 35,55% da receita em 2026, enquanto a Identidade Não Humana está projetada para crescer a um CAGR de 13,43% até 2032.
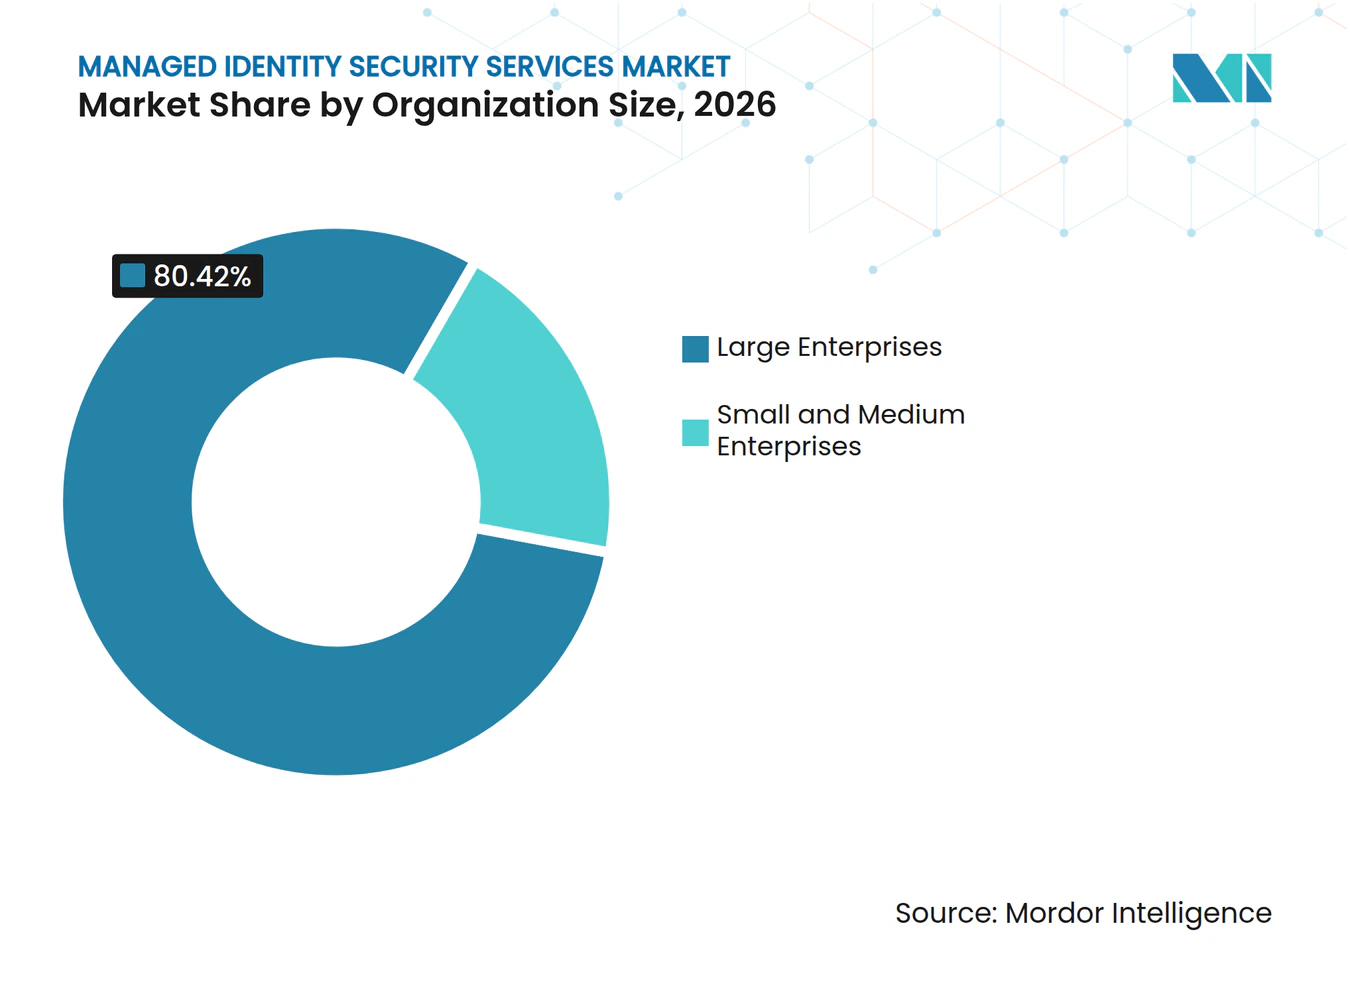
- Por tamanho de organização, as grandes empresas representaram 80,42% da receita em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 12,86% até 2032.
- Por vertical do usuário final, o BFSI deteve 24,97% da receita em 2026, enquanto Saúde e Ciências da Vida estão projetadas para expandir a um CAGR de 13,84% até 2032.
- Por geografia, a América do Norte deteve 47,01% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 13,46% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ataques Baseados em Identidade e Roubo de Credenciais | +2.5% | Global, com maior densidade de violações na América do Norte, Reino Unido e Austrália | Curto prazo (≤ 2 anos) |
| Expansão de Ambientes de Identidade em Nuvem e de Trabalho Híbrido | +2.2% | Global, liderado pela América do Norte e Europa Ocidental, com aceleração na Ásia-Pacfico | Médio prazo (2-4 anos) |
| Mandatos Regulatórios para Governança Contínua de Acesso | +1.8% | Requisitos setoriais específicos na UE, América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Programas de Zero Trust e Autorização Contínua | +1.6% | América do Norte e UE como adotantes iniciais, com aceleração na Ásia-Pacífico e Oriente Médio | Longo prazo (≥ 4 anos) |
| Explosão de Identidades de Máquinas e Agentes de IA | +1.5% | Global, concentrado em ambientes nativos de nuvem na América do Norte e UE | Médio prazo (2-4 anos) |
| Adoção de Autenticação sem Senha e Resistente a Phishing | +1.2% | Global, com impulso federal na América do Norte e adoção orientada por políticas na UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques Baseados em Identidade e Roubo de Credenciais
O roubo de credenciais tornou-se uma preocupação central de segurança para organizações que dependem de sistemas digitais e forças de trabalho distribuídas. A Sophos relatou que 71% das organizações pesquisadas sofreram uma violação relacionada à identidade nos 12 meses anteriores, com as organizações afetadas registrando em média 3 ataques e 1,64 milhão de USD em custos de remediação por evento. A Verizon constatou que o abuso de credenciais apareceu em 39% das instâncias de violação ao longo da progressão do ataque. A SpyCloud registrou 4.514 violações em 2025 que expuseram 5,3 bilhões de pares de credenciais, incluindo 18,1 milhões de credenciais de identidade não humana. Esses incidentes exigem monitoramento capaz de identificar o uso indevido antes que se torne um comprometimento maior. O mercado de serviços de segurança de identidade gerenciada, portanto, se beneficia quando as equipes de segurança precisam de detecção contínua, mas não conseguem construir e operar essa capacidade internamente.
Expansão de Ambientes de Identidade em Nuvem e de Trabalho Híbrido
A adoção de nuvem e de software como serviço disseminou identidades por diretórios, aplicações e mecanismos de políticas. A Microsoft observa que as organizações que migram do Active Directory local para o Microsoft Entra ID precisam manter a interoperabilidade com o Kerberos e o LDAP legados, ao mesmo tempo em que estendem políticas de acesso modernas para aplicações em nuvem. Funcionários remotos, prestadores de serviços e dispositivos pessoais adicionaram ainda mais caminhos de acesso a esse ambiente. O mercado de serviços de segurança de identidade gerenciada se beneficia porque poucas equipes internas possuem a experiência multiplataforma necessária para governar tanto sistemas em nuvem quanto sistemas legados. Organizações regulamentadas podem enfrentar longos períodos de migração, o que preserva a demanda por serviços de governança híbrida. Provedores que suportam ambos os ambientes podem permanecer envolvidos durante a migração e após a conclusão da adoção da nuvem.
Mandatos Regulatórios para Governança Contínua de Acesso
A governança de acesso está cada vez mais vinculada a obrigações formais de conformidade em serviços financeiros, saúde e outros ambientes regulamentados. O Departamento de Saúde e Serviços Humanos dos Estados Unidos propôs uma atualização da Regra de Segurança HIPAA em 2025 que tornaria a autenticação multifator e a criptografia salvaguardas obrigatórias para informações de saúde protegidas eletronicamente.[1] Essa orientação incentiva os sistemas de saúde a melhorar a autenticação e a certificação de acesso antes que qualquer regra final entre em vigor. As instituições financeiras também enfrentam expectativas contínuas de controles auditáveis sobre acesso privilegiado e direitos de usuários. Esses requisitos favorecem modelos de serviço que mantêm evidências, aplicam políticas e realizam revisões recorrentes. O mercado de serviços de segurança de identidade gerenciada é sustentado quando os compradores consideram a governança de identidade uma responsabilidade operacional recorrente, e não um projeto único.
Programas de Zero Trust e Autorização Contínua
Os programas de Zero Trust dependem da verificação regular de identidades, direitos de acesso e condições de risco. A Okta relatou que menos de 47% dos executivos de segurança pesquisados conseguiam identificar todos os agentes de IA em seu ambiente, enquanto menos de 46% conseguiam controlar centralmente os recursos que esses agentes acessam. Essas lacunas de visibilidade tornam a autorização contínua difícil para equipes internas que dependem de regras estáticas e revisões periódicas de acesso. Os provedores podem oferecer monitoramento, certificação de direitos e práticas de acesso just-in-time como um serviço contínuo. O mercado de serviços de segurança de identidade gerenciada se beneficia dessa mudança porque o Zero Trust requer disciplina operacional após a implantação de uma tecnologia. As organizações também precisam de ajuda para aplicar esses controles de forma consistente em identidades humanas, de carga de trabalho e de agentes.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Altos Custos de Implementação, Integração e Serviços Gerenciados | -0.9% | Global, mais agudo entre organizações do mercado intermediário na América do Norte, Europa e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Lacunas de Interoperabilidade em Diretórios e Aplicações Legadas | -0.8% | Global, concentrado em bancos, saúde e manufatura | Médio prazo (2-4 anos) |
| Escassez de Profissionais Qualificados em Segurança de Identidade | -0.7% | Global, mais grave na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Restrições de Privacidade, Residência de Dados e Consentimento de Monitoramento | -0.4% | UE, Ásia-Pacífico e Oriente Médio | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos de Implementação, Integração e Serviços Gerenciados
O custo é um obstáculo imediato quando um programa gerenciado precisa conectar ferramentas de acesso privilegiado, sistemas de governança, dados de recursos humanos e vários ambientes de nuvem. Grandes implantações podem exigir extenso trabalho de integração antes que as organizações obtenham valor operacional. A RSA relatou que a complexidade operacional e as dependências de ferramentas legadas foram as principais razões pelas quais as organizações adiaram a substituição de métodos de autenticação inadequados.[2] Isso pode prolongar as decisões de aquisição e atrasar os retornos além do primeiro ano. O mercado de serviços de segurança de identidade gerenciada permanece mais acessível para grandes empresas que podem absorver os custos de integração. Implantações modulares podem oferecer aos provedores uma forma prática de atender organizações sensíveis a custos sem exigir um programa completo desde o início.
Lacunas de Interoperabilidade em Diretórios e Aplicações Legadas
Os sistemas legados dificultam a aplicação de um modelo de governança consistente em toda uma empresa. A Microsoft explica que o Kerberos, o LDAP e os Objetos de Política de Grupo não se traduzem diretamente em modelos de diretório em nuvem, que exigem sincronização e conectores híbridos. Esses arranjos podem aumentar a superfície de credenciais e reduzir a visibilidade sobre o acesso. Bancos, saúde, manufatura e serviços públicos frequentemente enfrentam os períodos de transição mais longos porque aplicações críticas permanecem vinculadas a diretórios mais antigos. Essa complexidade aumenta o custo de integração de serviços gerenciados e pode pressionar as margens dos provedores. Também reforça a necessidade de provedores capazes de gerenciar controles de identidade em ambientes antigos e novos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Solução:
O IAM Lidera Enquanto a Segurança Não Humana AvançaO Gerenciamento de Identidade e Acesso Gerenciado representou 23,96% da participação do mercado de serviços de segurança de identidade gerenciada em 2026. Frequentemente é o primeiro serviço de identidade gerenciada adotado porque combina provisionamento, logon único e gerenciamento de políticas de acesso em diversas aplicações. O Gerenciamento de Acesso Privilegiado Gerenciado permanece importante para serviços financeiros e infraestrutura crítica, onde os administradores têm acesso elevado a sistemas sensíveis. A Governança e Administração de Identidade Gerenciada apoia a certificação de acesso e as revisões de direitos que os auditores esperam que as organizações mantenham. Esses tipos de serviço oferecem aos provedores uma ampla abertura para estabelecer relacionamentos operacionais com os clientes. Um serviço inicial de IAM também pode revelar onde as permissões são inconsistentes entre as aplicações. Essa visibilidade pode identificar necessidades adicionais de controles de acesso privilegiado e revisões de governança. O tamanho do Mercado de Serviços de Segurança de Identidade Gerenciada para IAM pode se expandir à medida que os clientes adicionam aplicações conectadas e sistemas em nuvem a um escopo de serviço existente. Provedores que conectam essas funções podem simplificar a entrega de serviços para clientes com várias ferramentas de identidade. Essa posição torna o IAM gerenciado um importante ponto de entrada comercial porque um provedor pode usar as operações de acesso do dia a dia para entender funções de negócios, dependências de aplicações e lacunas de políticas antes de propor serviços relacionados de governança, acesso privilegiado ou detecção de ameaças.
A Segurança de Identidade Não Humana Gerenciada está projetada para expandir a um CAGR de 13,68% até 2032, a maior taxa entre os tipos de solução. A Cloud Security Alliance relatou que as identidades não humanas aumentaram 44% entre 2024 e 2025. A GitGuardian encontrou 28,65 milhões de segredos codificados adicionados a repositórios públicos do GitHub em 2025, incluindo um aumento de 81% em credenciais de serviços de IA. A Detecção e Resposta a Ameaças de Identidade Gerenciada ainda está se desenvolvendo como categoria de serviço, deixando espaço para os primeiros provedores estabelecerem padrões de entrega. O Gerenciamento de Autenticação e Acesso Gerenciado também está ganhando importância à medida que as organizações substituem senhas por métodos de autenticação mais resilientes. O desafio do serviço difere da identidade da força de trabalho porque as credenciais de máquinas são frequentemente criadas fora dos processos formais de ciclo de vida do usuário. Os provedores devem, portanto, identificar, classificar e monitorar identidades que podem não ter um proprietário designado. A Microsoft planejou tornar as chaves de acesso a opção padrão no Entra ID a partir de setembro de 2026, o que reforça a mudança para autenticação mais robusta. Juntas, essas necessidades estão ampliando o escopo do serviço além do gerenciamento de acesso convencional da força de trabalho. Provedores que conseguem combinar descoberta, atribuição de propriedade, supervisão de segredos e controles de acesso podem ajudar os clientes a passar de uma reação a credenciais expostas para um modelo operacional mais consistente para máquinas e agentes de IA.



Por Tipo de Serviço:
O Monitoramento Forma o Núcleo da EntregaMonitoramento e Operações Gerenciados deteve 34,35% da participação do mercado de serviços de segurança de identidade gerenciada em 2026. Também possui o maior CAGR projetado por tipo de serviço, de 13,47% até 2032. As organizações precisam de visibilidade contínua sobre logins suspeitos, alterações de privilégios e alertas relacionados à identidade. O SANS constatou que 27% das organizações sofreram violações relacionadas a lacunas de capacidade de segurança, enquanto 60% identificaram lacunas de habilidades como seu principal desafio de força de trabalho. Essa combinação apoia o monitoramento externo onde as equipes internas não conseguem operar um programa de 24 horas. O monitoramento fornece receita recorrente e pode dar aos provedores conhecimento detalhado do ambiente de identidade de um cliente. Também permite que os provedores identifiquem mudanças que possam afetar a aplicação de políticas ou o risco de acesso. Isso cria uma base de serviços a partir da qual os provedores podem recomendar trabalhos de governança e resposta. Os clientes obtêm supervisão contínua sem precisar manter a equipe especializada completa internamente. Os serviços de monitoramento são especialmente valiosos onde os eventos de acesso precisam ser interpretados em serviços de nuvem, aplicações legadas, contas privilegiadas e identidades de máquinas, porque nenhuma equipe interna isolada pode ter capacidade para investigar o conjunto completo de sinais de identidade.
Os Serviços de Consultoria e Assessoria frequentemente iniciam o engajamento ajudando os clientes a selecionar uma arquitetura e estabelecer prioridades. Essas atribuições podem levar a contratos operacionais mais longos quando as organizações decidem que precisam de suporte contínuo. Os Serviços de Integração, Migração e Implantação são importantes durante migrações para a nuvem, aquisições e programas de conformidade, embora a demanda esteja vinculada a projetos individuais. Os Serviços de Conformidade, Auditoria e Certificação de Acesso auxiliam organizações que precisam revisar direitos com mais frequência. Os Serviços de Suporte, Otimização e Treinamento abordam lacunas de capacidade após a implantação de uma ferramenta. Cada tipo de serviço pode apoiar os demais porque uma implementação frequentemente precisa de trabalho de assessoria e, posteriormente, de suporte operacional. A atividade regular de auditoria também pode revelar a necessidade de melhorar o monitoramento ou o design de direitos. O tamanho do Mercado de Serviços de Segurança de Identidade Gerenciada vinculado às operações é fortalecido quando os contratos iniciais de monitoramento progridem para trabalhos de governança, otimização e assessoria. Provedores com capacidades que abrangem essa sequência podem manter relacionamentos mais longos com os clientes. Essa amplitude é importante quando as organizações desejam um parceiro que possa apoiar o planejamento, a implementação, a operação diária, a preparação para auditoria e a melhoria sem transferir a responsabilidade entre várias empresas de serviços.
Por Modo de Implantação:
A Entrega em Nuvem Lidera, a Entrega Híbrida Adiciona ComplexidadeA implantação baseada em nuvem representou 62,48% da participação do mercado de serviços de segurança de identidade gerenciada em 2026 e está projetada para expandir a um CAGR de 13,07% até 2032. A entrega em nuvem suporta a aplicação de políticas em tempo real, análise comportamental e compartilhamento de dados entre ambientes. A Okta relatou que a autenticação resistente a phishing e sem senha aumentou de 8,6% para 14,0% dos usuários em 1 ano, um aumento de 63%. Esses controles dependem da orquestração de identidade que os ambientes de nuvem podem fornecer em escala. Isso tornou os serviços em nuvem a principal escolha de implantação para organizações que modernizam o controle de acesso. Também suporta uma abordagem de política consistente para usuários e aplicações distribuídos. O mercado de serviços de segurança de identidade gerenciada se beneficia quando a identidade em nuvem é integrada a operações de segurança mais amplas. Os provedores podem usar esse ambiente para aplicar monitoramento e políticas de acesso sem depender de uma única rede física. Essa capacidade é particularmente relevante para organizações com equipes remotas e múltiplas aplicações em nuvem. A entrega em nuvem também pode oferecer aos provedores uma forma prática de atualizar políticas e métodos de autenticação à medida que os riscos evoluem, sem exigir alterações separadas em cada local ou para cada aplicação.
A entrega local permanece necessária para sistemas com isolamento de rede, redes classificadas e organizações com regras rígidas de soberania de dados. Os provedores gerenciados podem operar serviços em infraestrutura hospedada localmente para clientes que não podem mover todas as funções de identidade para a nuvem. A implantação híbrida é relevante para empresas que ainda estão conectando ambientes legados do Active Directory a aplicações em nuvem. Essas implantações exigem uma camada de governança capaz de gerenciar políticas em ambos os ambientes. São mais difíceis de entregar, mas podem criar contratos mais longos porque os provedores ficam incorporados em um ambiente complexo. Também exigem coordenação cuidadosa para evitar decisões de acesso inconsistentes entre os ambientes. Os clientes podem manter sistemas locais enquanto adotam serviços em nuvem para novas cargas de trabalho. Esse trabalho apoia a retenção porque a troca de provedor pode criar riscos operacionais e de segurança para o cliente. Provedores que conseguem gerenciar essa transição podem permanecer envolvidos à medida que o modelo de implantação do cliente muda. O valor do suporte híbrido reside em manter visibilidade consistente e decisões de direitos à medida que a organização avança em um ritmo ditado por restrições de aplicações, requisitos regulatórios e a prontidão dos sistemas de negócios críticos.

Por Tipo de Identidade:
A Identidade da Força de Trabalho Ocupa a Maior PosiçãoA Identidade da Força de Trabalho deteve 35,55% de participação de mercado no mercado de serviços de segurança de identidade gerenciada em 2026. As empresas utilizam serviços de força de trabalho para gerenciar processos de entrada, movimentação e saída, acesso baseado em funções e certificação periódica de direitos. Ferramentas estabelecidas e processos maduros tornam esse tipo de identidade uma base confiável para programas gerenciados. A Identidade Privilegiada também é importante porque uma conta de administrador comprometida pode levar a uma ampla exposição em serviços financeiros, saúde e infraestrutura crítica. A Identidade de Clientes e Cidadãos continua a suportar grandes serviços digitais com usuários externos. A Identidade de Terceiros e Parceiros está ganhando relevância à medida que as organizações avaliam o acesso concedido a fornecedores, prestadores de serviços e participantes da cadeia de suprimentos. Esses grupos de identidade têm diferentes eventos de ciclo de vida e padrões de risco. Um provedor gerenciado deve aplicar políticas que reflitam essas diferenças enquanto mantém uma visão consolidada do acesso. Isso dá à identidade da força de trabalho um papel contínuo mesmo quando outros tipos de identidade recebem mais atenção. Também permite que os provedores conectem os processos de acesso diário dos funcionários com controles mais amplos para administradores, usuários externos e parceiros, para que as organizações possam identificar permissões excessivas ou inconsistentes em todo o ambiente de identidade.
A Identidade Não Humana está projetada para expandir a um CAGR de 13,43% até 2032. A SailPoint relatou que 79% das empresas tinham agentes de IA em produção, mas apenas 2% haviam implantado ferramentas de segurança de identidade projetadas para governá-los. A lacuna expõe contas de serviço, credenciais de aplicações e agentes de IA a uma governança inconsistente. A SpyCloud recuperou 18,1 milhões de credenciais de identidade não humana de fontes clandestinas em 2025. Os provedores estão respondendo com monitoramento e controles projetados para identidades de carga de trabalho, em vez de contas de usuário. As identidades de máquinas podem operar em escala e podem reter acesso por longos períodos sem os processos de revisão usados para funcionários. Também exigem controles que considerem dependências de aplicações e tarefas automatizadas. Essa demanda pode mudar o escopo dos programas de identidade gerenciada à medida que as organizações colocam as credenciais de máquinas sob o mesmo modelo operacional que o acesso da força de trabalho. Isso d aos provedores gerenciados um papel na localização de credenciais que as equipes podem não saber que existem. A entrega eficaz também deve distinguir entre identidades que requerem acesso contínuo a serviços de produção e aquelas que permanecem ativas apenas porque os processos de propriedade, finalidade ou remoção não estão claros.
Por Tamanho de Organização:
Grandes Empresas Lideram, PMEs Oferecem Potencial de ExpansãoAs grandes empresas representaram 80,42% da participação do mercado de serviços de segurança de identidade gerenciada em 2026. Elas gerenciam amplos portfólios de aplicações, estruturas complexas de direitos e volumes maiores de acesso privilegiado. Suas equipes de segurança também enfrentam riscos extensos demais para serem totalmente governados com recursos internos. Grandes organizações podem financiar projetos de integração e manter processos formais de aquisição de fornecedores. Isso as torna a base central de receita para provedores de serviços gerenciados estabelecidos. A concorrência por essas contas é alta porque especialistas em identidade e provedores maiores de serviços de segurança visam os mesmos compradores. Esses clientes também precisam de serviços que funcionem em diversas regiões, aplicações e ambientes regulatórios. Sua escala pode tornar uma abordagem em fases mais prática do que um único projeto de transformação. Provedores que conseguem coordenar esse trabalho em múltiplas equipes podem obter funções de serviço mais amplas. Grandes organizações também têm maior probabilidade de exigir relatórios detalhados, revisões de acesso recorrentes e procedimentos operacionais documentados, o que pode tornar um relacionamento de serviço gerenciado especializado mais duradouro após a conclusão do trabalho inicial de implantação.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 12,86% até 2032. Sua necessidade está crescendo à medida que campanhas de phishing e ransomware visam cada vez mais organizações com equipes de segurança limitadas. Plataformas de identidade em nuvem por usuário e serviços de monitoramento empacotados estão reduzindo os custos anteriores e as barreiras de implementação. A FIDO Alliance constatou que as organizações que implantam chaves de acesso relataram menos tickets de redefinição de senha, menos incidentes de phishing e tempos de login mais rápidos para os funcionários. Esses resultados são tangíveis para compradores menores que precisam equilibrar segurança, custo e administração. Organizações menores têm menos probabilidade de ter equipes dedicadas de identidade, portanto, um modelo gerenciado pode reduzir a pressão operacional. Pacotes de serviços padronizados também podem encurtar o tempo necessário para começar a usar controles de acesso mais robustos. Provedores que empacotam governança e monitoramento em níveis de serviço gerenciáveis podem ampliar a adoção neste segmento. A oportunidade depende de manter um escopo claro e uma integração acessível para esses compradores. Um provedor que explica o valor operacional em termos práticos, incluindo redução da carga de trabalho de suporte a credenciais e controle de acesso mais robusto, pode tornar os serviços de identidade gerenciada mais fáceis de adotar para organizações menores.
Por Vertical do Usuário Final:
O BFSI Lidera Enquanto Saúde e Ciências da Vida AceleramO BFSI representou 24,97% da participação do mercado de serviços de segurança de identidade gerenciada em 2026. As instituições financeiras gerenciam o acesso privilegiado a sistemas que suportam transações, registros de clientes e operações de mercado. Uma conta administrativa comprometida pode expor uma instituição a fraudes, ransomware e ações regulatórias. Isso torna o acesso privilegiado gerenciado e o monitoramento contínuo prioridades centrais de aquisição. As organizações financeiras também enfrentam requisitos recorrentes para documentar controles de acesso e manter trilhas de auditoria. O mercado de serviços de segurança de identidade gerenciada permanece sustentado por necessidades regulares de renovação neste vertical, mesmo quando os orçamentos de tecnologia mais amplos estão restritos. O acesso de terceiros e parceiros é uma área importante porque as instituições dependem de fornecedores de serviços bancários centrais, prestadores de serviços e parceiros de API. Esses relacionamentos criam caminhos de acesso que precisam ser governados sem atrasar as operações rotineiras. Provedores com experiência no setor financeiro podem atender a essa necessidade dentro de um modelo de serviço contínuo. Eles também podem ajudar as instituições a aplicar revisões de acesso e monitoramento a relacionamentos externos que, de outra forma, poderiam ser gerenciados separadamente dos processos de identidade da força de trabalho e de administradores.
Saúde e Ciências da Vida estão projetadas para expandir a um CAGR de 13,84% até 2032. O vertical está gerenciando mais dados eletrônicos de pacientes, serviços de telessaúde e sistemas de monitoramento remoto. A proposta do Departamento de Saúde e Serviços Humanos de exigir autenticação multifator e criptografia para informações de saúde protegidas eletronicamente aumentou a atenção aos controles de acesso. A AWS declarou que as organizações de saúde estão tratando os requisitos propostos como um fator importante em novas implantações em nuvem. TI e Telecomunicações, Governo e Defesa, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e outros verticais também sustentam a demanda por meio da adoção da nuvem e de obrigações setoriais específicas de proteção de dados. Os sistemas de saúde precisam gerenciar o acesso para funcionários, parceiros clínicos e sistemas de tecnologia sem interromper a prestação de cuidados. Isso cria demanda por autenticação confiável, revisões de acesso e monitoramento. A combinação de segurança do paciente, registros sensíveis e a crescente adoção de prestação de serviços digitais torna a saúde uma oportunidade de alta prioridade para os provedores. Também apoia a necessidade de serviços que possam atender a requisitos operacionais e de privacidade rigorosos. Provedores que entendem os fluxos de trabalho clínicos podem tornar os controles de identidade mais práticos, alinhando a administração de acesso e o monitoramento com as pessoas, aplicações e sistemas conectados envolvidos na prestação de cuidados.
Análise Geográfica
Mercado de Serviços Gerenciados de Segurança de Identidade da América do Norte
A América do Norte deteve 47,01% da participação no mercado de serviços gerenciados de segurança de identidade em 2026. Os Estados Unidos lideram a receita regional porque empresas com foco em nuvem utilizam a identidade gerenciada como parte das operações de segurança contínuas. O Canadá está construindo demanda em serviços financeiros e governo, enquanto o México está se expandindo por meio dos setores de BFSI e manufatura. A escassez regional de especialistas em identidade favorece a terceirização, especialmente à medida que as organizações enfrentam dificuldades para controlar o acesso de agentes de IA. As práticas maduras de aquisição tornam a região o maior mercado para provedores com ampla capacidade de entrega.
Mercado de Serviços Gerenciados de Segurança de Identidade da Ásia-Pacífico
A Ásia-Pacífico está projetada para se expandir a um CAGR de 13,46% até 2032. Índia, Coreia do Sul, Japão, Austrália e economias do Sudeste Asiático estão migrando de sistemas de acesso fragmentados para programas de identidade gerenciada. A atividade de fintech da Índia e a digitalização governamental estão criando grandes patrimônios de identidade, enquanto a Coreia do Sul está aumentando a atenção à segurança de identidade em tecnologia operacional. O crescimento doméstico da nuvem na China opera sob restrições de soberania, e a Austrália mantém uma base consolidada em serviços financeiros e governo. O centro de dados da SailPoint na Coreia do Sul reflete a resposta dos provedores aos requisitos regionais de residência de dados.
Mercado de Serviços Gerenciados de Segurança de Identidade da EMEA e América do Sul
A Europa é o segundo maior mercado regional em 2026, sustentado por uma governança de dados rigorosa e uma gestão consolidada do ciclo de vida de acesso. O Reino Unido possui um ambiente ativo de serviços gerenciados de segurança, enquanto a Alemanha está estendendo os controles para a tecnologia automotiva e de manufatura. A América do Sul está se desenvolvendo por meio da digitalização nos setores de BFSI e varejo, liderada pelo Brasil e pela Argentina. O Oriente Médio e a África encontram-se em estágios iniciais de adoção, mas estão construindo demanda por meio de nuvem soberana, transformação digital pública, modernização bancária e serviços com foco em dispositivos móveis. Os provedores devem adaptar as abordagens de residência de dados e de parceiros a essas diferentes condições regionais.
Cenário Competitivo
Concentração do Mercado
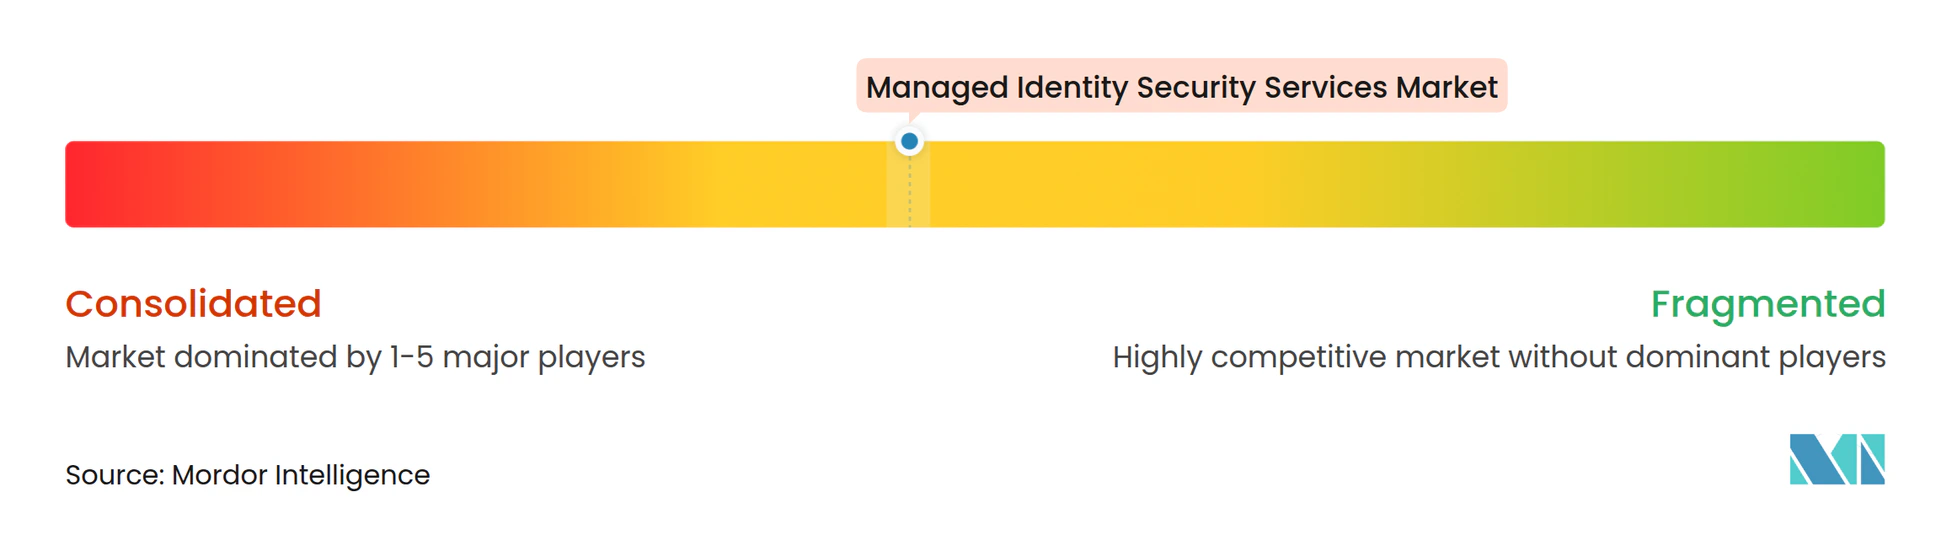
O mercado de serviços de segurança de identidade gerenciada é moderadamente concentrado. Especialistas em identidade que antes se concentravam em IAM, PAM ou IGA estão se expandindo para capacidades relacionadas. Grandes empresas frequentemente escolhem provedores com profunda expertise em sua área de risco primária, como governança de direitos, controle de administradores ou detecção comportamental. Clientes do mercado intermediário obtêm com mais frequência o monitoramento de identidade como parte de um serviço de segurança gerenciada mais amplo. Isso confere vantagens de escala aos provedores que conseguem combinar operações de identidade com monitoramento de segurança.
A Okta adquiriu a Permiso Security em setembro de 2026 e introduziu capacidades de governança e acesso privilegiado para direitos da AWS, detecção e remediação de desvios e proteção do Kubernetes. A SailPoint introduziu funções autônomas de segurança de identidade em outubro de 2026 para aplicação de políticas, descoberta de IA oculta e privilégio zero permanente. A BeyondTrust introduziu integrações com o CrowdStrike Falcon Next-Gen SIEM em setembro de 2026 para vincular inteligência de identidade com telemetria de ameaças.[3] Esses movimentos mostram uma mudança em direção a controles coordenados entre identidade, privilégio e operações de segurança. Eles elevam as expectativas para provedores gerenciados que dependem dessas plataformas.
A segurança de identidade não humana para organizações do mercado intermediário permanece aberta a provedores com um serviço acessível e focado. As plataformas empresariais podem ser difíceis de implantar para organizações menores com recursos de segurança limitados. Provedores que combinam governança de segredos, monitoramento e remediação podem preencher essa lacuna. A inovação está centrada em controles para agentes de IA e identidades de máquinas, em vez de apenas autenticação humana.
Líderes do Setor de Serviços de Segurança de Identidade Gerenciada
-
SailPoint Technologies Holdings, Inc.
-
Okta, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Palo Alto Networks
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Segurança de Identidade Empresas cobertas neste relatório
- SailPoint Technologies Holdings, Inc.
- Okta, Inc.
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea, Inc.
- One Identity LLC
- Saviynt, Inc.
- Ping Identity Corporation
- ForgeRock, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis Inc.
- PlainID Ltd.
- Strata Identity, Inc.
- Radiant Logic, Inc.
- Fischer Identity, Inc.
- Omada A/S
- Aembit, Inc.
- Permiso Security, Inc.
- AuthMind, Inc.
- Oort, Inc.
- ConductorOne, Inc.
- Akeyless Security Ltd.
- Transmit Security, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Segurança de Identidade
- Outubro de 2026: A SailPoint lançou o SailPoint Agentic Fabric no Navigate 2026 em 6 de outubro de 2026, introduzindo agentes de IA autônomos para aplicação de políticas de identidade em tempo real, descoberta de IA oculta e privilégio zero permanente em identidades humanas, de máquinas e de agentes de IA. A empresa também lançou o IdentityIQ 9.0, anunciou um novo centro de dados na Coreia do Sul e iniciou a preparação para as certificações FedRAMP High, PCI DSS 4.0 e EU Sovereign Cloud.
- Setembro de 2026: A BeyondTrust anunciou novas integrações entre sua Plataforma Pathfinder e o CrowdStrike Falcon Next-Gen SIEM em 23 de setembro de 2026, permitindo a correlação de inteligência de identidade e privilégio com a telemetria de ameaças da CrowdStrike para acelerar a investigação e a resposta em identidades humanas, não humanas e de agentes de IA.
- Setembro de 2026: A Okta adquiriu a Permiso Security e apresentou novas capacidades de Governança de Identidade Okta e Acesso Privilegiado Okta, incluindo Gerenciamento Avançado de Direitos para AWS, Detecção e Remediação Automatizada de Desvios e Proteção Dinâmica do Kubernetes. A Okta também introduziu Integrações de 48 Horas habilitadas por IA, reduzindo a integração de novas aplicações de um processo manual de vários meses para 2 dias.
- Agosto de 2026: A BeyondTrust apresentou a primeira onda de capacidades nativas da Plataforma Pathfinder na Black Hat USA 2026 em 3 de agosto de 2026, incluindo governança de identidade não humana cobrindo contas de serviço, chaves de API, clientes OAuth e identidades de carga de trabalho.
Escopo do Relatório Global do Mercado de Serviços de Segurança de Identidade Gerenciada
O mercado de serviços de segurança de identidade gerenciada compreende a receita gerada pela prestação de soluções e serviços terceirizados e gerenciados que ajudam as organizações a proteger, gerenciar, monitorar e governar identidades digitais e seu acesso a aplicações, sistemas, redes, dados e outros recursos digitais. O mercado inclui gerenciamento de identidade e acesso (IAM) gerenciado, governança e administração de identidade (IGA), gerenciamento de acesso privilegiado (PAM), serviços de autenticação e acesso, detecção e resposta a ameaças de identidade e segurança de identidade não humana, incluindo o monitoramento, administração, integração, implantação, conformidade, otimização e suporte contínuos de ambientes de segurança de identidade.
O Relatório de Serviços de Segurança de Identidade Gerenciada é Segmentado por Tipo de Solução (Gerenciamento de Identidade e Acesso Gerenciado, Governança e Administração de Identidade Gerenciada, Gerenciamento de Acesso Privilegiado Gerenciado, Serviços de Autenticação e Acesso Gerenciados, Detecção e Resposta a Ameaças de Identidade Gerenciada e Segurança de Identidade Não Humana Gerenciada), Tipo de Serviço (Monitoramento e Operações Gerenciados, Serviços de Consultoria e Assessoria, Serviços de Integração, Migração e Implantação, Serviços de Conformidade, Auditoria e Certificação de Acesso e Serviços de Suporte, Otimização e Treinamento), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tipo de Identidade (Identidade da Força de Trabalho, Identidade Privilegiada, Identidade de Clientes e Consumidores, Identidade de Terceiros e Parceiros e Identidade Não Humana), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Usuário Final (BFSI, TI e Telecomunicações, Governo e Defesa, Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Verticais do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Gerenciamento de Identidade e Acesso Gerenciado |
| Governança e Administração de Identidade Gerenciada |
| Gerenciamento de Acesso Privilegiado Gerenciado |
| Gerenciamento de Autenticação e Acesso Gerenciado |
| Detecção e Resposta a Ameaças de Identidade Gerenciada |
| Segurança de Identidade Não Humana Gerenciada |
| Monitoramento e Operações Gerenciados |
| Serviços de Consultoria e Assessoria |
| Serviços de Integração, Migração e Implantação |
| Serviços de Conformidade, Auditoria e Certificação de Acesso |
| Serviços de Suporte, Otimização e Treinamento |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Identidade da Força de Trabalho |
| Identidade Privilegiada |
| Identidade de Clientes e Cidadãos |
| Identidade de Terceiros e Parceiros |
| Identidade Não Humana |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| TI e Telecomunicações |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Verticais do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Restante da África |
| Por Tipo de Solução | Gerenciamento de Identidade e Acesso Gerenciado | |
| Governança e Administração de Identidade Gerenciada | ||
| Gerenciamento de Acesso Privilegiado Gerenciado | ||
| Gerenciamento de Autenticação e Acesso Gerenciado | ||
| Detecção e Resposta a Ameaças de Identidade Gerenciada | ||
| Segurança de Identidade Não Humana Gerenciada | ||
| Por Tipo de Serviço | Monitoramento e Operações Gerenciados | |
| Serviços de Consultoria e Assessoria | ||
| Serviços de Integração, Migração e Implantação | ||
| Serviços de Conformidade, Auditoria e Certificação de Acesso | ||
| Serviços de Suporte, Otimização e Treinamento | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tipo de Identidade | Identidade da Força de Trabalho | |
| Identidade Privilegiada | ||
| Identidade de Clientes e Cidadãos | ||
| Identidade de Terceiros e Parceiros | ||
| Identidade Não Humana | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical do Usuário Final | BFSI | |
| TI e Telecomunicações | ||
| Governo e Defesa | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Verticais do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços de Segurança de Identidade Gerenciada?
O mercado está projetado para crescer de 15,78 bilhões de USD em 2026 e 17,93 bilhões de USD em 2027 para 32,28 bilhões de USD até 2032, a um CAGR de 12,48%.
O que está impulsionando a demanda por serviços de segurança de identidade gerenciada?
O abuso de credenciais, ambientes de identidade em nuvem e híbridos, obrigações de conformidade, programas de Zero Trust e o aumento de identidades não humanas estão expandindo a demanda.
Qual modelo de implantação lidera os serviços de segurança de identidade gerenciada?
A implantação baseada em nuvem liderou com 62,48% de participação de receita em 2026 e está projetada para expandir a um CAGR de 13,07% até 2032.
Qual vertical do usuário final está se expandindo mais rapidamente?
Saúde e Ciências da Vida está projetada para expandir a um CAGR de 13,84% até 2032, à medida que as necessidades de dados de pacientes, telessaúde e controle de acesso aumentam.
Por que as identidades não humanas são importantes para os programas de segurança?
Agentes de IA, contas de serviço, credenciais de aplicações e identidades de carga de trabalho requerem governança porque podem manter acesso persistente a sistemas sensíveis.
Qual região oferece as melhores perspectivas de expansão?
A Ásia-Pacífico está projetada para expandir a um CAGR de 13,46% até 2032, sustentada pela transformação digital e pela adoção da nuvem nas principais economias regionais.