
Marktgröße und Marktanteil für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 6.48 Milliarden US-Dollar |
| Marktgröße (2032) | 14.08 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.79 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste von Mordor Intelligence
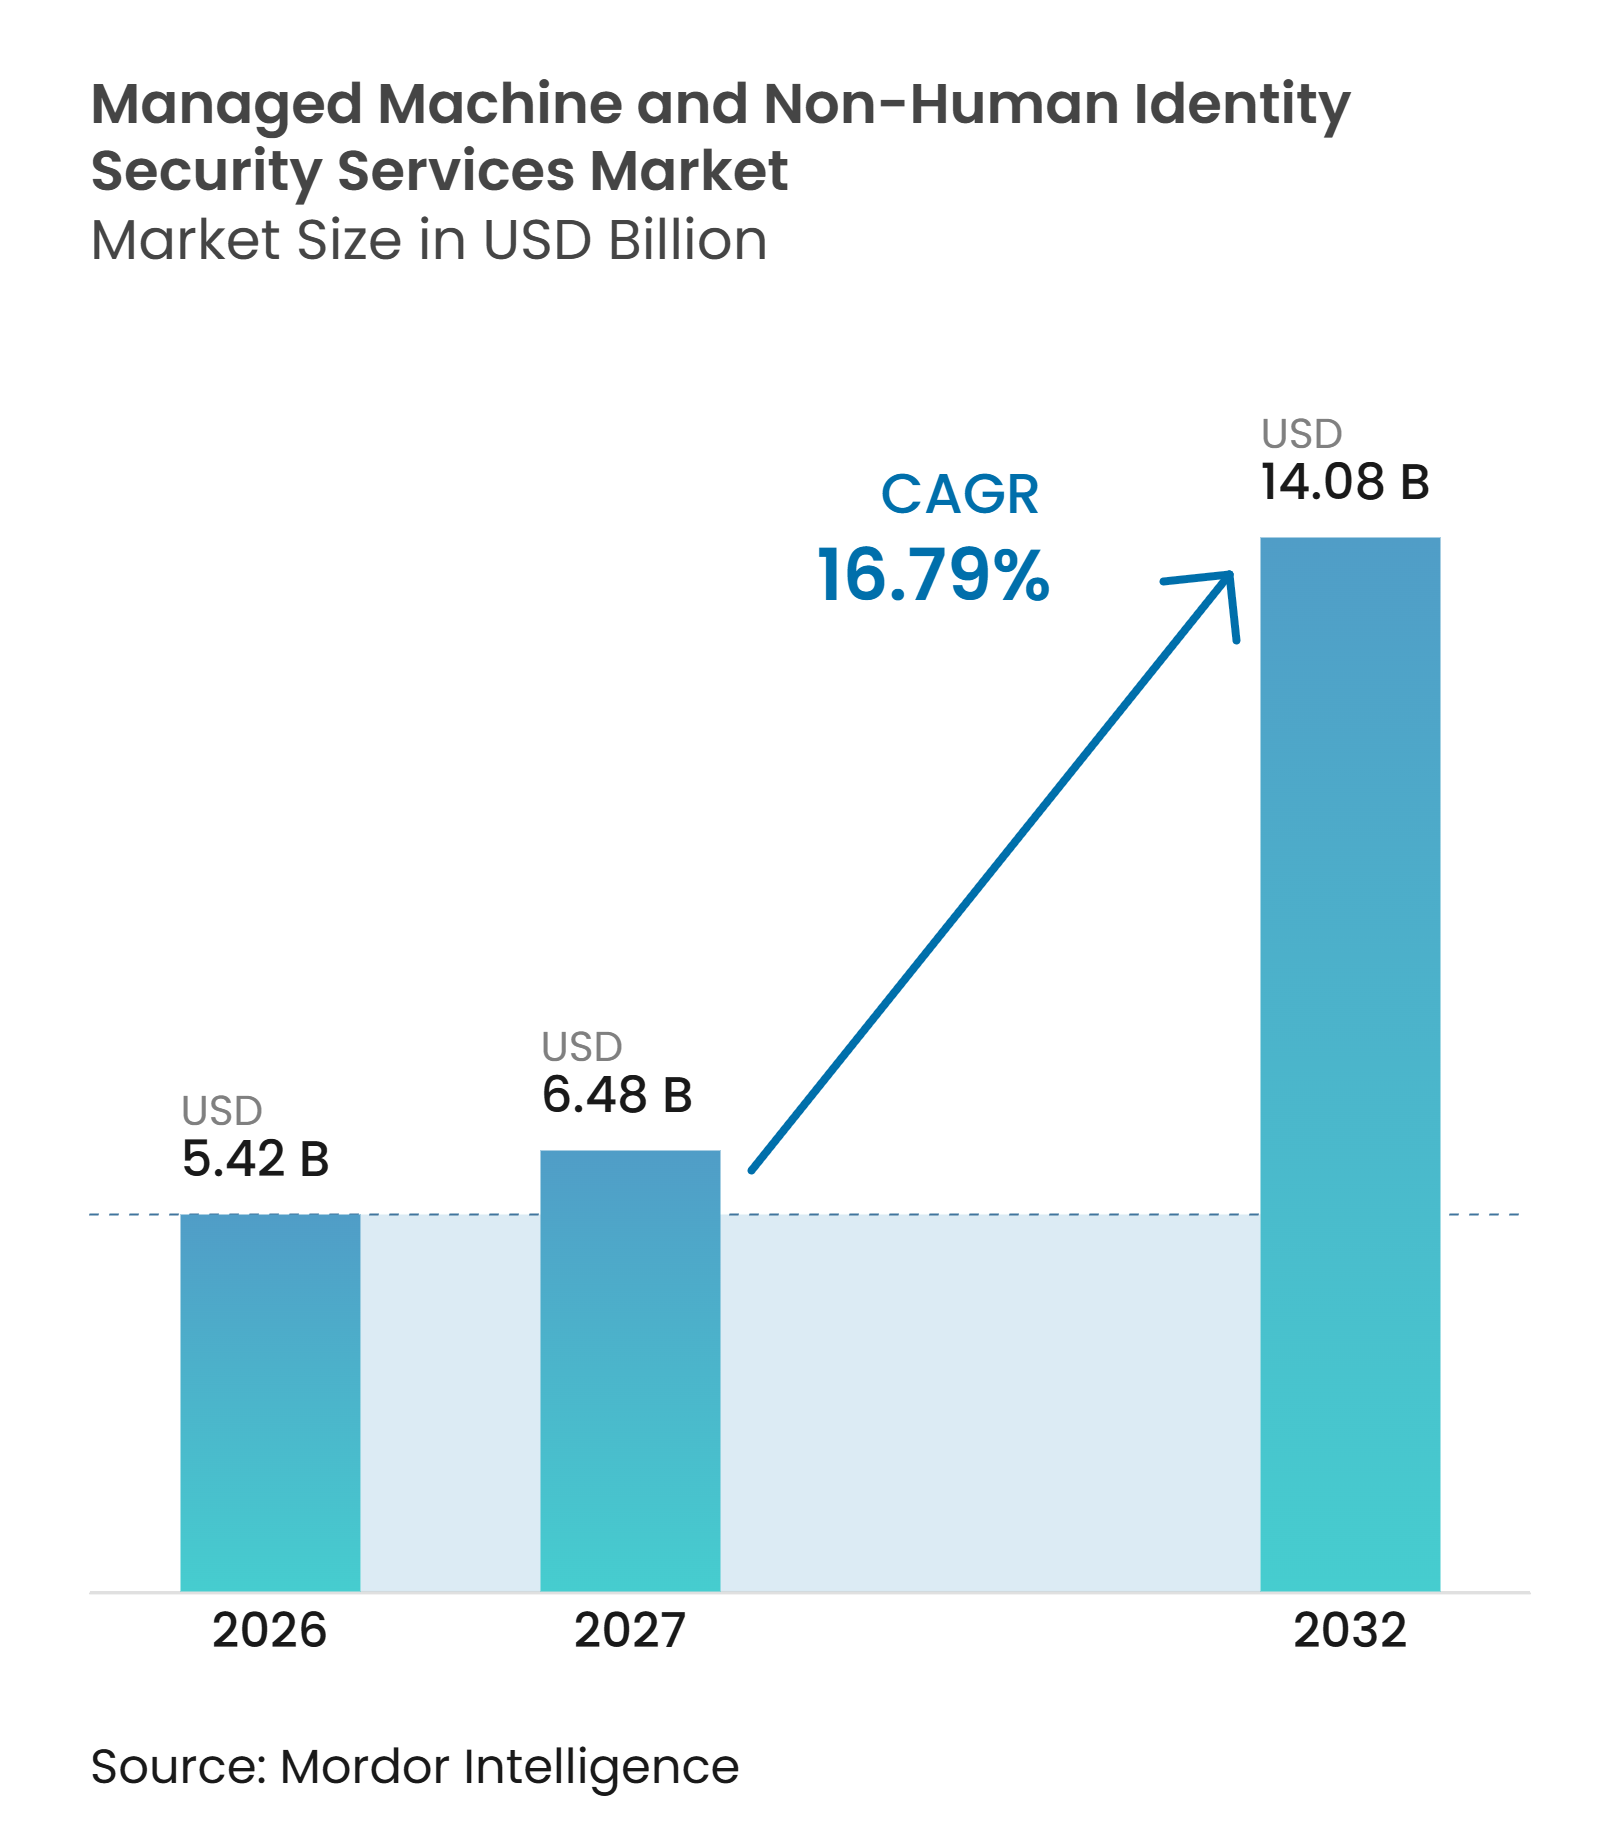
Die Marktgröße für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste wird voraussichtlich von 5,42 Milliarden USD im Jahr 2026 und 6,48 Milliarden USD im Jahr 2027 auf 14,08 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 16,79 % zwischen 2027 und 2032. Der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste wird durch die zunehmende Anzahl von Dienstkonten, API-Schlüsseln, Zertifikaten, Token und Workload-Anmeldeinformationen geprägt, die in Cloud-Umgebungen eingesetzt werden. Unternehmensteams wechseln von der manuellen Verwaltung von Anmeldeinformationen hin zu kontinuierlicher Erkennung, Rotation, Widerruf und Durchsetzung von Richtlinien. Kürzere TLS-Zertifikatsgültigkeitszeiträume machen Automatisierung unerlässlich, da Erneuerungsaktivitäten nicht mehr konsistent durch manuelle Prozesse abgewickelt werden können. KI-Agenten führen zudem eine separate Identitätsklasse ein, die Rückverfolgbarkeit, verifizierten Zugriff und klare Entfernungsprozesse erfordert, wenn automatisierte Arbeit endet. Anbieter, die Lebenszyklusautomatisierung mit laufendem Betriebssupport kombinieren, sind gut positioniert, um Sicherheits-, Compliance- und Qualifikationsengpässe im Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste zu adressieren.
Wichtigste Erkenntnisse des Berichts
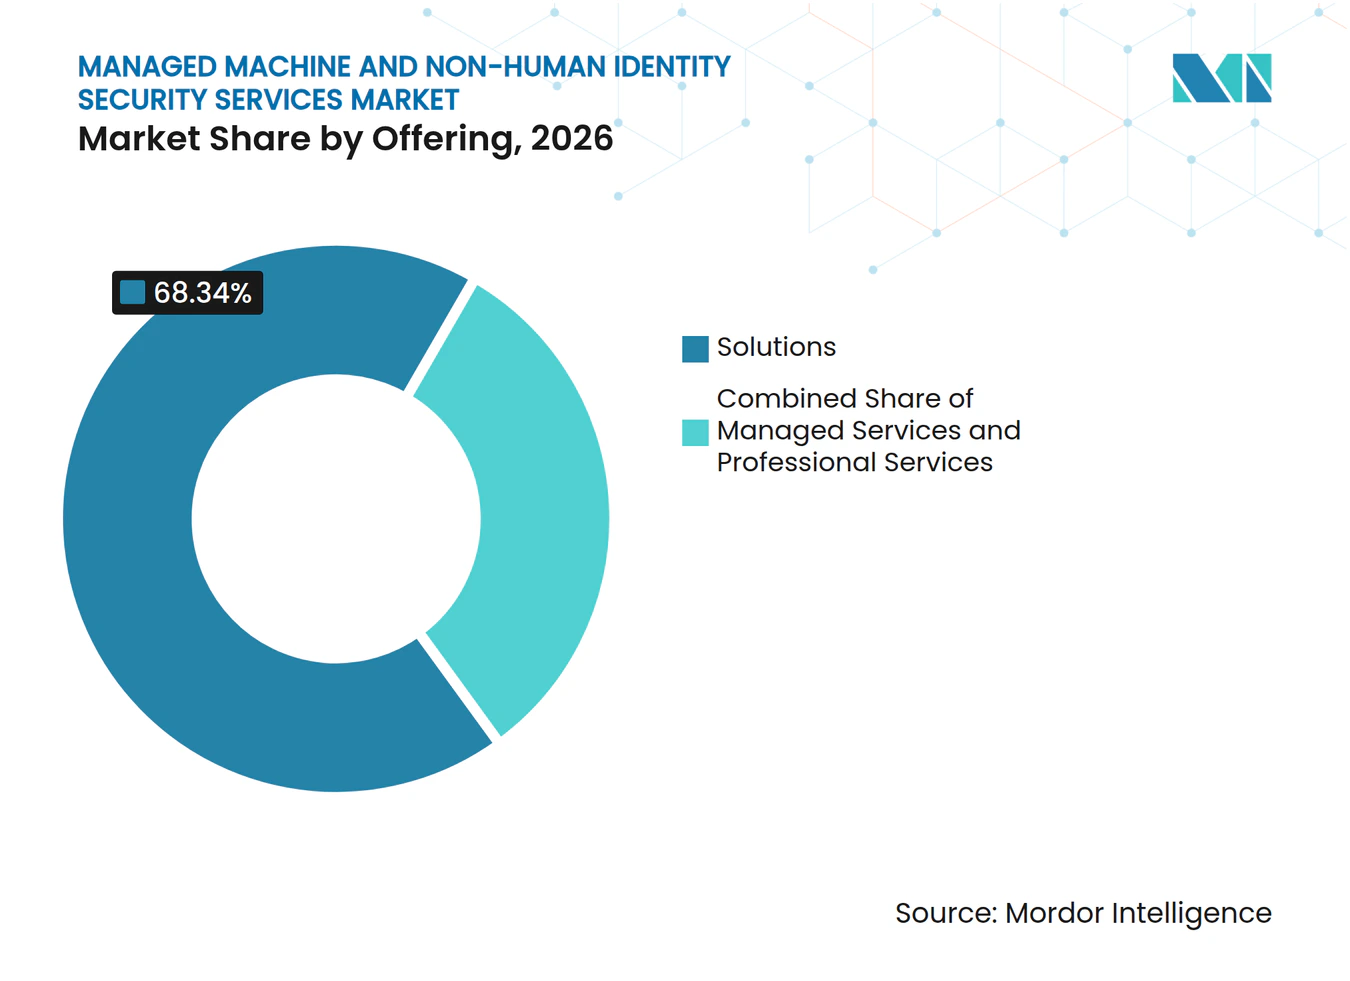
- Nach Angebot hielten Lösungen im Jahr 2026 einen Marktanteil von 68,34 % am Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste, während verwaltete Dienste bis 2032 voraussichtlich mit einer CAGR von 17,81 % wachsen werden.
- Nach Identitätstyp hielten Anwendungs- und Dienstidentitäten im Jahr 2026 einen Anteil von 24,55 % am Gesamtmarkt, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 17,87 % wachsen werden.
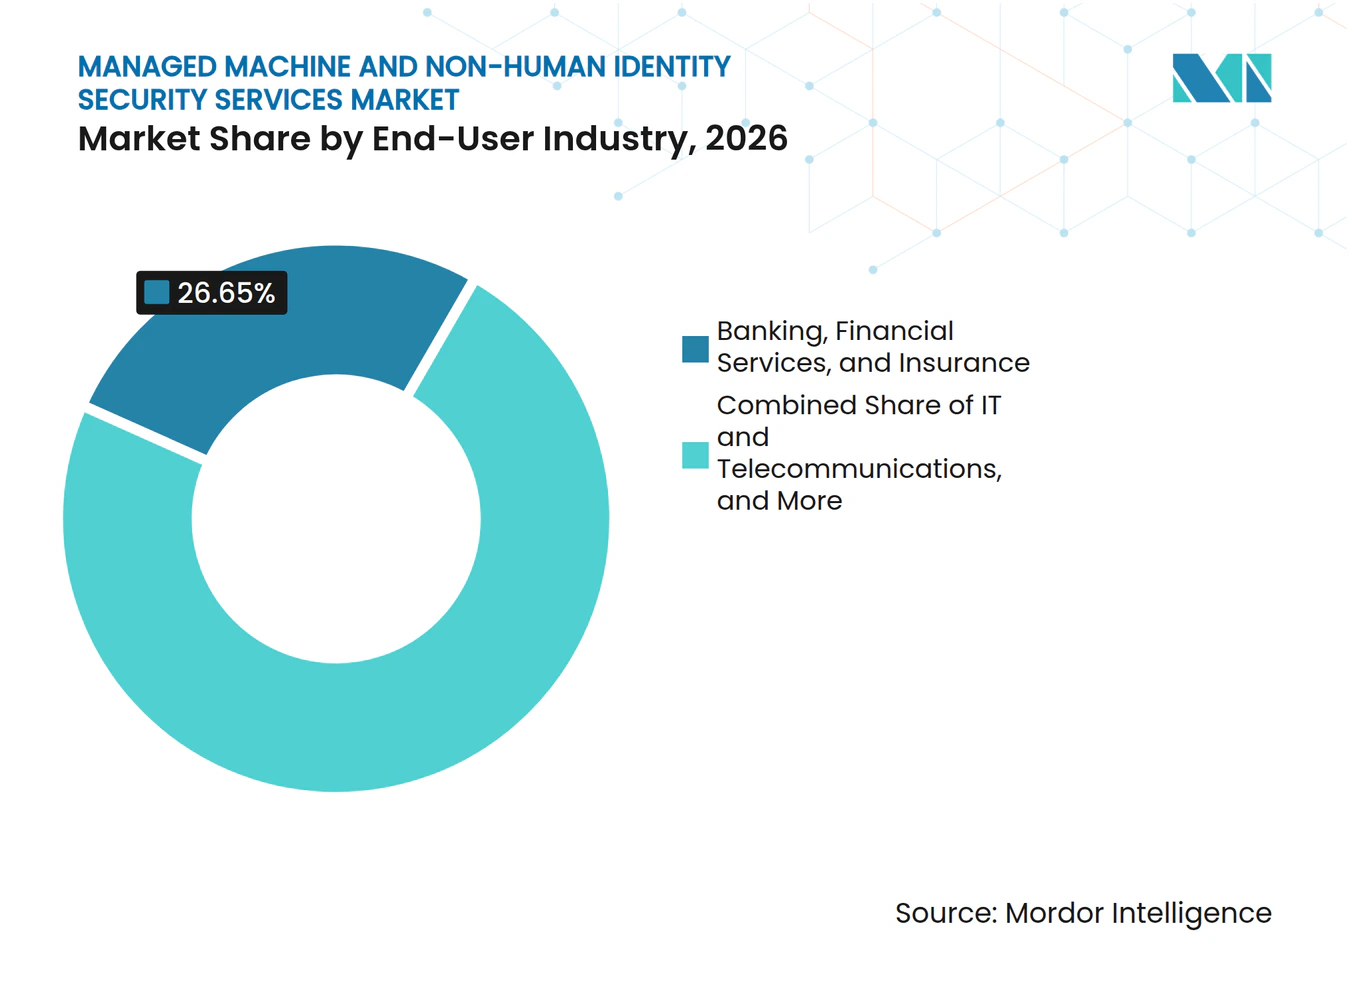
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Anteil von 26,65 % am Gesamtmarkt, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 17,78 % wachsen werden.
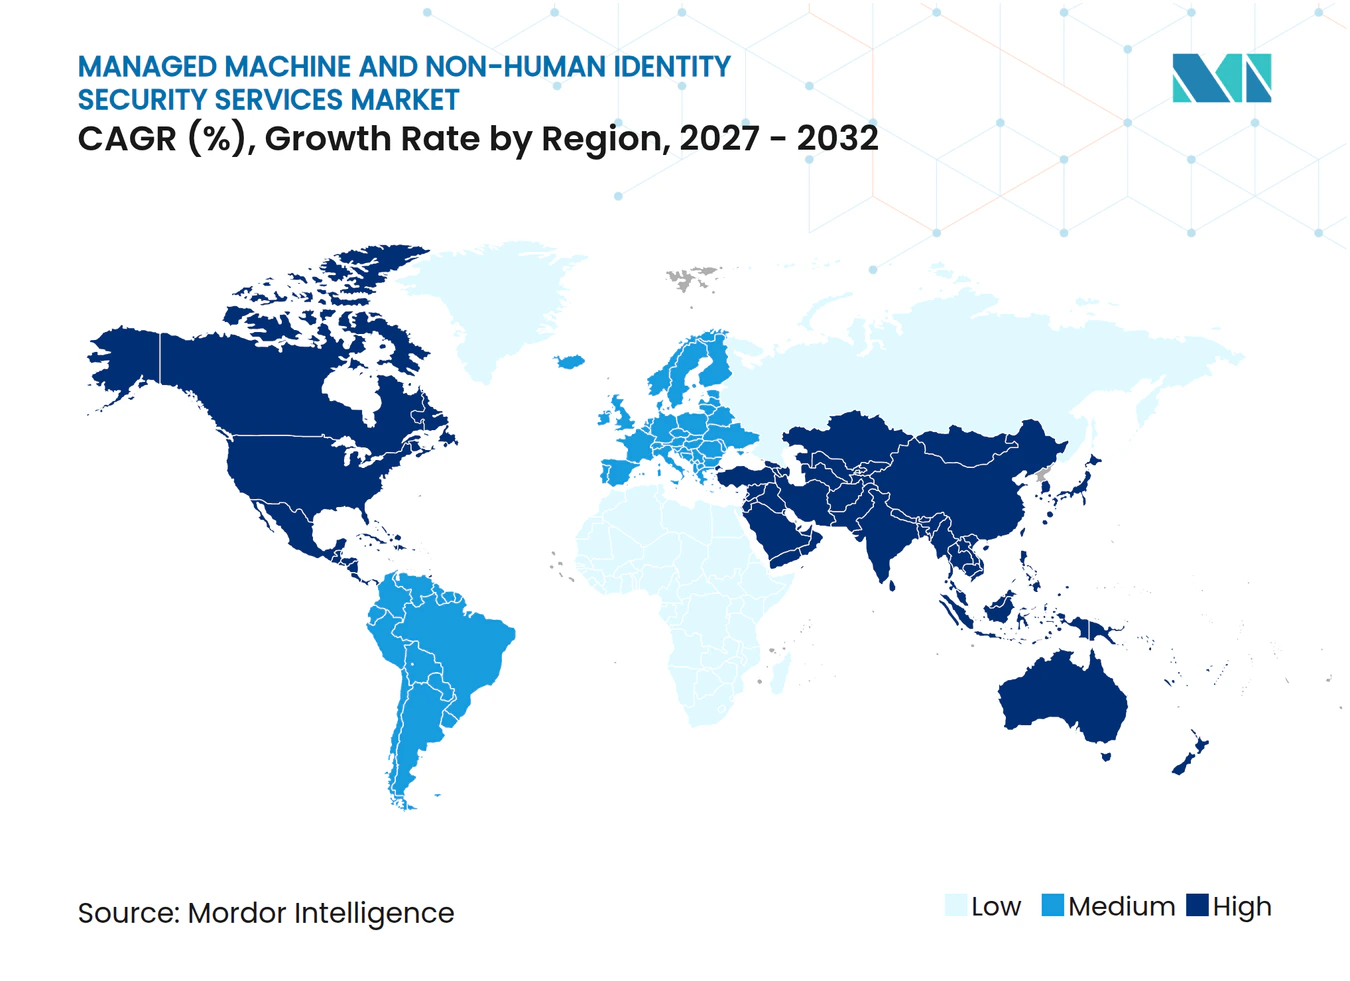
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 41,63 % am globalen Markt, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,69 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberauswirkungen*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausweitung cloud-nativer Workloads, APIs und Dienstkonten | +4.8% | Global, konzentriert in Nordamerika, dem asiatisch-pazifischen Raum und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Einführung von KI-Agenten und autonomen Workflows | +3.9% | Global, mit Nordamerika und dem asiatisch-pazifischen Raum als frühen Adoptionszentren | Kurzfristig (≤ 2 Jahre) |
| Verkürzung der TLS-Zertifikatsgültigkeitsdauer und Anforderungen an Krypto-Agilität | +2.6% | Global, mit höchster Compliance-Dringlichkeit in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero Trust und regulatorische Rechenschaftspflicht für Maschinenzugriff | +2.0% | Regulatorische Zentren in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Attestierung der Software-Lieferkette und Workload-Herkunft | +1.2% | Nordamerika und Europa, mit Ausstrahlungseffekten auf Verteidigung und kritische Infrastruktur im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Auslagerungsdruck durch knappe PKI- und Maschinenidentitätsspezialisten | +0.9% | Global, konzentriert im mittleren Marktsegment und im öffentlichen Sektor | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung cloud-nativer Workloads, APIs und Dienstkonten
Cloud-native Umgebungen nutzen Microservices, Kubernetes-Cluster, serverlose Funktionen und Drittanbieter-API-Verbindungen, von denen jede eigene Anmeldeinformationen erfordern kann. Forschungen der Cloud Security Alliance zeigen, dass cloud-native Umgebungen 144 Maschinenidentitäten pro menschlichem Nutzer aufweisen können. Dieselbe Forschung berichtete von einem Wachstum der Maschinenidentitäten von 44 % im Jahresvergleich zwischen 2024 und 2025, was Teams unter Druck setzt, die Zertifikate und Geheimnisse manuell verwalten.[1] CyberArk berichtete, dass 79 % der Sicherheitsverantwortlichen erwarteten, dass Maschinenidentitäten im folgenden Jahr um bis zu 150 % zunehmen würden. Außerdem stellte das Unternehmen fest, dass 72 % der Befragten in den vorangegangenen 12 Monaten einen zertifikatsbedingten Ausfall erlebt hatten. Dieser Umfang macht Erkennung, Rotation und Widerruf zu einer kontinuierlichen Betriebsanforderung für den Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste.
Einführung von KI-Agenten und autonomen Workflows
KI-Agenten benötigen Identitäten, die von den Dienstkonten getrennt sind, die zur Durchführung einer Transaktion verwendet werden. Jeder Agent benötigt einen erfassten Sponsor, verifizierte Anmeldeinformationen, definierte Berechtigungen und Entfernungskontrollen, wenn seine Arbeit endet. Der IETF-WIMSE-Entwurf zur KI-Agenten-Identität beschreibt einen Rahmen zur Etablierung und Verifizierung von Agenten-Identitäten in verteilten Systemen. Eine von Oasis Security in Auftrag gegebene Umfrage der Cloud Security Alliance ergab, dass 78 % der Organisationen keine formalen Prozesse für die Erstellung oder Entfernung KI-bezogener Identitäten hatten. Außerdem stellte sie fest, dass 92 % kein Vertrauen in ihre bestehenden IAM-Systeme zur Verwaltung KI-gesteuerter Zugriffsrisiken hatten.[2] AWS veröffentlichte im Oktober 2026 eine Referenzarchitektur, die Keyfactor EJBCA, X.509-Zertifikate, OAuth-Token-Bindung und OCSP-Widerruf für Multi-Agenten-Workloads verwendet.
Verkürzung der TLS-Zertifikatsgültigkeitsdauer und Anforderungen an Krypto-Agilität
Das CA/Browser Forum genehmigte eine Reduzierung der maximalen TLS-Zertifikatsgültigkeit von 398 Tagen auf 200 Tage bis zum 15. März 2026. Die Gültigkeitsdauer wird bis zum 15. März 2027 weiter auf 100 Tage und bis zum 15. März 2029 auf 47 Tage sinken.[3] Eine Organisation mit 10.000 TLS-Zertifikaten muss daher bei der 200-Tage-Grenze 18.250 jährliche Erneuerungsvorgänge verwalten, verglichen mit 9.100 unter der vorherigen 398-Tage-Grenze. Dieses Erneuerungsvolumen macht ein automatisiertes Zertifikatslebenszyklusmanagement für große Zertifikatsbestände notwendig. Der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste profitiert auch davon, weil die Lebenszyklusautomatisierung zukünftige kryptografische Änderungen innerhalb kontrollierter Prozesse unterstützt. Dieselbe operative Disziplin kann Organisationen dabei helfen, Übergänge zur Post-Quanten-Kryptografie zu planen, ohne auf unverbundene manuelle Maßnahmen angewiesen zu sein.
Zero Trust und regulatorische Rechenschaftspflicht für Maschinenzugriff
NIST Special Publication 1800-35 bietet 19 Beispielimplementierungen der Zero-Trust-Architektur, die mit 24 Branchenpartnern entwickelt wurden. Die Publikation befasst sich mit Identitäts-, Anmeldeinformations- und Zugriffsmanagement für nicht-menschliche Workloads. Das US-Verteidigungsministerium schloss seine CMMC-Programmregel am 10. September 2025 ab, wobei die Regel am 10. November 2025 in Kraft trat. Diese Anforderungen erhöhen den Bedarf, Zugriffe in Verteidigungslieferketten zu dokumentieren und zu kontrollieren. Maschinenzugriff muss kontinuierlich validiert werden, anstatt als dauerhaft vertrauenswürdig behandelt zu werden. Verwaltete Anbieter können diesen Bedarf unterstützen, indem sie Verhaltensbaselines pflegen, Anomalien überprüfen und Nachweise für Audits und Vertragsüberprüfungen aufbewahren.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentiertes Legacy-PKI, Geheimnisse und Identitäts-Tooling | -2.1% | Global, am stärksten ausgeprägt in der Fertigungsindustrie, im öffentlichen Sektor und in regulierten Branchen | Langfristig (≥ 4 Jahre) |
| Unklare Zuständigkeiten zwischen Sicherheits-, Plattformtechnik- und Anwendungsteams | -1.4% | Global | Mittelfristig (2–4 Jahre) |
| Native Hyperscaler-Kontrollen reduzieren inkrementelle Plattformausgaben | -0.9% | Nordamerika und hyperscaler-intensive Umgebungen im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Erkennung, Zuordnung und Falsch-Positiv-Last bei kurzlebigen Identitäten | -0.6% | Global, konzentriert in container-intensiven und Multi-Cloud-Umgebungen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentiertes Legacy-PKI, Geheimnisse und Identitäts-Tooling
Viele Unternehmen betreiben Zertifikate, Schlüssel und Geheimnisse über lokale Sicherheitsmodule, Cloud-Geheimnisverwaltungen, entwicklerverwaltete Vaults und CI/CD-Systeme hinweg. Jede Umgebung kann separate Richtlinien, Inventare und Lebenszykluskontrollen aufweisen. Eine Branchenumfrage aus dem Jahr 2025 ergab, dass 68 % der Befragten die Verwaltung kryptografischer Assets als äußerst oder sehr schwierig beschrieben, unter Berufung auf fragmentierte Systeme, unvollständige Inventare und unklare Zuständigkeiten. Ein Anbieter kann keine konsistente Richtlinie anwenden, bis er die Erkennung abgeschlossen und ein zuverlässiges Inventar erstellt hat. Diese Erkennungsphase kann erhebliche Zeit in Anspruch nehmen, bevor eine Organisation den erwarteten operativen Nutzen sieht. Fertigungs-, Energie- und Regierungsorganisationen stehen vor zusätzlichen Einschränkungen, da ältere Betriebstechnologie möglicherweise Zertifikatsspeicher verwendet, die nicht mit Standard-Lebenszyklusmanagement-Integrationen kompatibel sind.
Unklare Zuständigkeiten zwischen Sicherheits-, Plattformtechnik- und Anwendungsteams
CyberArk stellte fest, dass die Verantwortung für die Verhinderung von Maschinenidentitätskompromittierungen auf Sicherheitsteams, Entwicklungsteams und Plattformteams aufgeteilt war. Sicherheitsteams trugen 53 % dieser Verantwortung, Entwicklungsteams 28 % und Plattformteams 14 %. Diese Aufteilung kann die Behebung verzögern, wenn ein Anbieter eine abgelaufene oder überprivilegierte Anmeldeinformation erkennt. Der betroffene Workload muss identifiziert werden, das verantwortliche Team muss die Maßnahme genehmigen, und die Anmeldeinformation muss rotiert werden, ohne abhängige Dienste zu unterbrechen. Entwicklungs-, Infrastruktur- und Sicherheitsteams haben unterschiedliche Prioritäten und verwenden möglicherweise unterschiedliche Tools. Anbieter, die Eskalationswege definieren und Kontrollen in etablierte Entwicklungsworkflows integrieren, sind besser positioniert, um diese Barriere zu reduzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen die Einführung an, während verwaltete Dienste am schnellsten wachsenLösungen hielten im Jahr 2026 68,34 % des Gesamtumsatzes und waren damit die größte Angebotskategorie. Diese Position spiegelt die anfängliche Käufernachfrage nach Tools wider, die Zertifikate, API-Schlüssel und Geheimnisse in einem verteilten Bestand erkennen. Unternehmen beginnen häufig mit einer Software-Steuerungsebene, bevor sie dauerhafte Betriebsaufgaben an einen externen Anbieter übertragen. Im Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste werden diese Plattformen verwendet, um Asset-Erkennung, Anmeldeinformationsrotation, Richtlinienkontrolle und Lebenszyklusberichterstattung zu konsolidieren. BFSI- und IT-Käufer priorisieren Tools, die eine einheitliche Ansicht über Anwendungszertifikate, API-Anmeldeinformationen und Geheimnisverwaltungen hinweg schaffen. Keyfactor, DigiCert und AppViewX haben etablierte installierte Basen im Zertifikatslebenszyklusmanagement und verwandten Identitätsoperationen aufgebaut.
Verwaltete Dienste werden voraussichtlich bis 2032 mit einer CAGR von 17,81 % wachsen, der schnellsten Rate innerhalb der Angebotssegmentierung. Organisationen, die eine Plattform eingesetzt haben, benötigen weiterhin Spezialisten, um Richtlinien zu optimieren, Anomalien zu untersuchen, Erneuerungswarteschlangen zu verwalten und die Compliance aufrechtzuerhalten. Diese Arbeit erfordert kontinuierliche Aufmerksamkeit und nicht nur eine anfängliche Implementierung. Die Branche für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste profitiert, wenn interne Sicherheitsteams über begrenzte PKI-Kenntnisse verfügen oder keine Rund-um-die-Uhr-Abdeckung bieten können. Professionelle Dienste bleiben relevant für Implementierungsplanung, Governance-Design und Krypto-Agilitätsbewertungen. Sie unterstützen Organisationen, die Richtlinien und technische Grundlagen etablieren müssen, bevor die Plattformbeschaffung oder der verwaltete Betrieb beginnen kann.



Nach Identitätstyp:
Anwendungs- und Dienstidentitäten führen, während KI-Agenten am schnellsten wachsenAnwendungs- und Dienstidentitäten hielten im Jahr 2026 einen Marktanteil von 24,55 % am Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste. Diese Identitäten umfassen Dienstkonten und Anwendungszertifikate, die länger als neuere Maschinenidentitätskategorien weit verbreitet eingesetzt wurden. Ihre ausgereiften Beschaffungsmuster und vorhandenen Verwaltungstools unterstützen ihre führende Position. Anwendungs-zu-Anwendungs- und API-Identitäten folgen dicht dahinter, da Microservices-Architekturen bei jeder Dienstverbindung Anmeldeinformationen erstellen. Workload- und Container-Identitäten gewinnen ebenfalls an Bedeutung, da Kubernetes-Umgebungen kurzlebige Anmeldeinformationen anstelle statischer Geheimnisse verwenden. Die CNCF-Lieferkettenleitlinien identifizieren kryptografische Workload-Identität als eine grundlegende Kontrolle für cloud-native Softwareumgebungen.
KI-Agenten-Identitäten werden voraussichtlich bis 2032 mit einer CAGR von 17,87 % wachsen, dem schnellsten Tempo unter den Identitätstypen. Autonome Workflows benötigen eindeutige Identitäten, da ihre Aktionen zurechenbar sein müssen und ihr Zugriff kontrolliert werden muss. Maschinen- und Geräteidentitäten erweitern die Möglichkeit auf IoT- und Betriebstechnologieumgebungen, in denen verbundene Assets unterschiedliche Lebenszyklen aufweisen. Kryptografische Zugriffsidentitäten, einschließlich SSH-Schlüssel und Code-Signing-Zertifikate, sind schwer zu verwalten, wenn sie langlebig oder schlecht inventarisiert sind. IBM führte im Jahr 2026 das Maschinenidentitätsmanagement mit Fokus auf KI-Agenten-Anmeldeinformationslebenszyklen ein und behandelte diese Identitätskategorie als eigenständigen Unternehmensbedarf. Der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste deckt daher sowohl etablierte Anmeldeinformationen als auch neuere agentenbasierte Zugriffsmuster ab.
Nach Endnutzerbranche:
BFSI hält den größten Anteil, während IT und Telekommunikation das stärkste Wachstum verzeichnenBFSI entfiel im Jahr 2026 auf 26,65 % des Gesamtumsatzes und war damit die führende Endnutzerkategorie. Finanzorganisationen sind auf Maschine-zu-Maschine-Authentifizierung in Handelssystemen, Zahlungs-APIs und Core-Banking-Integrationen angewiesen. Ihr Betriebsumfeld wird durch Anforderungen wie NYDFS Part 500, DORA, PCI DSS 4.0 und NIS2 geprägt. Palo Alto Networks erklärte, dass Finanzinstitute Identitätskontrollen benötigen, die über diese überlappenden Anforderungen hinweg funktionieren. Diese Verpflichtungen machen informelle Maschinenidentitätspraktiken schwer aufrechtzuerhalten. Die Kombination aus sensiblen Transaktionen und Prüfungsanforderungen unterstützt die Nachfrage nach dokumentierten Anmeldeinformationskontrollen und laufender Überwachung.
IT und Telekommunikation werden voraussichtlich bis 2032 mit einer CAGR von 17,78 % wachsen. Telekommunikationsbetreiber verwalten 5G-Netzwerk-Slicing, API-gesteuerte Dienste und mandantenfähige Infrastrukturen, die große Maschinenidentitätsbestände schaffen. Gesundheitswesen und Biowissenschaften stellen ebenfalls einen hochprioritären Anwendungsfall dar, da cloud-verbundene Medizingeräte und KI-Diagnosetools unter HIPAA-Zugriffskontrollen betrieben werden. Ein 2025 peer-reviewed veröffentlichtes Papier schlug eine mehrschichtige Zero-Trust-Identitätsarchitektur für nicht-menschliche Identitäten in Cloud-Umgebungen im Gesundheitswesen vor. Die Fertigungsindustrie verbindet zuvor isolierte Betriebstechnologie mit Unternehmensnetzwerken und bringt neue Lebenszyklusmanagementanforderungen mit sich. Regierung, Einzel- und E-Commerce sowie Energie und Versorgungsunternehmen benötigen Kontrollen für Compliance, API-Handel und den Schutz kritischer Infrastrukturen.

Geografische Analyse
Nordamerika Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
Nordamerika hielt im Jahr 2026 mit 41,63 % des globalen Umsatzes die größte regionale Position. Die Region weist eine hohe Konzentration cloud-nativer Unternehmen und ein ausgereiftes Ökosystem für verwaltete Sicherheitsdienste auf. Bundespolitik und Anforderungen an die Lieferkettensicherheit haben die Maschinensicherheit für Identitäten bei vielen Behörden und Lieferanten auf die Planungsebene der Führungskräfte gehoben. Keyfactor erlangte im Jahr 2026 den FedRAMP-Zertifizierungsstatus, wodurch Bundes- und regierungsnahe Kunden die cloudbasierte Automatisierung des Zertifikatslebenszyklus im Rahmen bestehender Genehmigungsverfahren beschaffen können. Keyfactor gab außerdem an, dass verwaltete PKI-Zertifikate seit 2025 um mehr als 200 % gestiegen seien und dass 50 % der größten US-amerikanischen und europäischen Banken Kunden seien. Kanada und Mexiko tragen durch Aufsichtsprogramme im Finanzsektor und Programme zur Modernisierung der Energieversorgung bei, die zunehmend mit den US-amerikanischen Praktiken zur Maschinenidentität übereinstimmen.
Europa Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
Europa ist der zweitgrößte regionale Markt, gestützt durch ein durchsetzungsorientiertes regulatorisches Umfeld. Die NIS2-Richtlinie, DORA und die DSGVO verpflichten Organisationen gemeinsam dazu, Zugriffskontrollen über kritische digitale Betriebsabläufe hinweg zu verwalten und zu dokumentieren. DORA wurde im Januar 2025 für Finanzunternehmen anwendbar. Deutschland, das Vereinigte Königreich, Frankreich und die Niederlande sind führende Adoptionsländer, da Betreiber kritischer Infrastrukturen ihre Programme zum Identitätslebenszyklus stärken. Diese Anforderungen machen Zertifikatsverwaltung, Zugriffsaufzeichnungen und nachweisbare Kontrolle nicht-menschlicher Dienstpfade wichtiger. Russland wird weitgehend von inländischen Anbietern bedient, da Sanktionen und regulatorische Hürden die Beteiligung internationaler Anbieter einschränken.
APAC, MEA und Südamerika Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 17,69 % wachsen, der stärksten regionalen Rate. Indien, Südkorea, Japan, China und Australien bauen ihre Cloud-Infrastruktur aus und schaffen größere Bestände an Zertifikaten, Geheimnissen und Workload-Anmeldeinformationen. Die Größe des Marktes für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste in der Region profitiert dort, wo inländische Teams spezialisierte Unterstützung für kontinuierliche Identitätsoperationen benötigen. Die Leitlinien der japanischen Digitalagentur und die CERT-In-Anforderungen Indiens schärfen den Fokus auf Cybersicherheit und Maschinenzugriffskontrollen. Das südkoreanische Bankumfeld hat ebenfalls die Aufmerksamkeit auf API-Sicherheit erhöht. Der Nahe Osten wird durch Saudi-Arabiens Vision 2030 und die nationale Cybersicherheitsstrategie der VAE unterstützt, während Brasilien Südamerika durch Open-Banking- und LGPD-bezogene Compliance-Anforderungen anführt. Afrika befindet sich noch in einem frühen Adoptionsstadium, wobei Südafrika und Nigeria durch die Digitalisierung des Finanzsektors unterstützt werden.
Wettbewerbslandschaft
Marktkonzentration
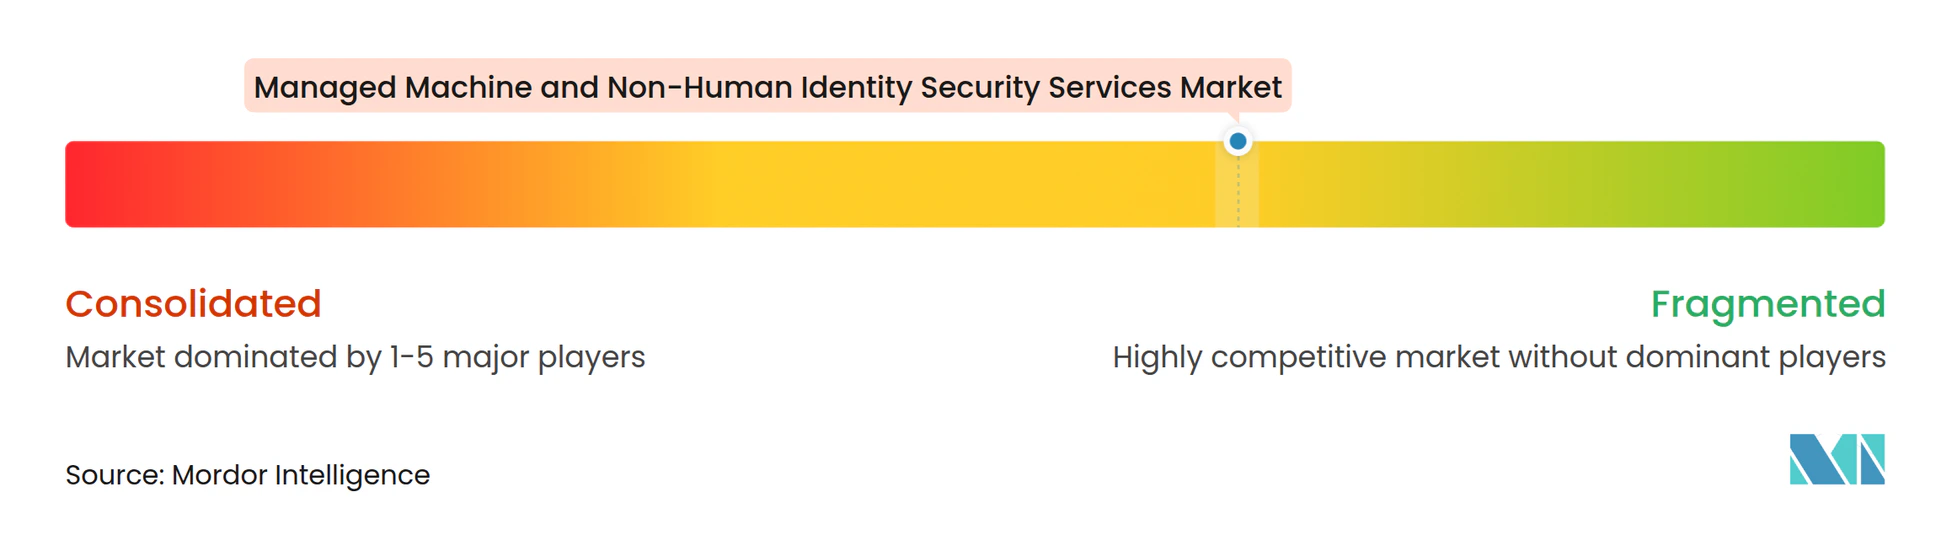
Der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste ist mäßig fragmentiert. Zweckgebundene Nicht-Mensch-Identitätsanbieter konkurrieren mit etablierten Sicherheitsplattformen und verwalteten Dienstangeboten von Systemintegratoren. Keyfactor, AppViewX, Akeyless und Aembit adressieren fokussierte Bedürfnisse in den Bereichen Zertifikatsverwaltung, Geheimnisse, Workload-Identität und Agenten-Governance. Größere Anbieter konkurrieren, indem sie Maschinenidentitätsfunktionen zu umfassenderen Sicherheits- und Identitätsportfolios hinzufügen. Wettbewerbsergebnisse hängen von der Fähigkeit ab, Anmeldeinformationen zu erkennen, ihren vollständigen Lebenszyklus zu verwalten und Nachweise für die Compliance zu erstellen. Die Kategorie erfordert auch Interoperabilität über Cloud-Umgebungen, Legacy-Systeme, Entwickler-Tooling und Zertifizierungsstellen hinweg.
Eine zentrale Strategie besteht darin, Zertifikatslebenszyklusmanagement, Geheimnis-Governance und KI-Agenten-Identität in einem Betriebsmodell zu kombinieren. AppViewX erwarb Eos im März 2026 und fügte seiner Zertifikatslebenszyklus- und PKI-Fähigkeiten eine KI-native Identitätssteuerungsebene für KI-Agenten und autonome Workloads hinzu. Die Transaktion brachte auch Eos-Mitgründer Archit Lohokare in die Rolle des AppViewX-Vorstandsvorsitzenden. Entrust startete im April 2025 seine Unified Cryptographic Security Platform, um Schlüssel, Geheimnisse und Zertifikate innerhalb eines einzigen Governance-Modells zusammenzuführen. Im April 2026 kündigten Entrust und IBM eine gemeinsame Lösung an, die die Entrust Cryptographic Security Platform mit den quantensicheren Transformationsdiensten von IBM Consulting kombiniert.
Keyfactor und IBM Consulting lancierten im Januar 2026 eine gemeinsame Lösung für kryptografische Erkennung, PKI-Lebenszyklusautomatisierung, Quantensicherheitsbereitschaft, KI-basierte Risikobewertung und Generierung kryptografischer Stücklisten. Anbieter beteiligen sich auch an technischen Standardisierungsarbeiten zur KI-Agenten-Identität durch IETF-WIMSE-Entwürfe. Dies schafft Wettbewerb rund um die Implementierung von Standards sowie Produktfähigkeiten. Das mittlere Marktsegment bleibt eine wichtige Öffnung, da Compliance-Anforderungen steigen, während viele Organisationen komplexe Identitätsplattformen nicht intern betreiben können. Regionale verwaltete Dienstanbieter können dort konkurrieren, wo sie praktische Implementierungs-, Überwachungs-, Eskalations- und Governance-Unterstützung bieten. Verfügbares Quellmaterial liefert keinen kombinierten Marktanteil für führende Anbieter, sodass die Wettbewerbsdarstellung keine konzentrierte Lieferantenstruktur annimmt.
Branchenführer im Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
-
Keyfactor, Inc.
-
DigiCert, Inc.
-
Sectigo Limited
-
Smallstep Labs, Inc.
-
Akeyless Security Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste Unternehmen in diesem Bericht
- Keyfactor, Inc.
- DigiCert, Inc.
- Sectigo Limited
- AppViewX, Inc.
- Smallstep Labs, Inc.
- Akeyless Security Ltd.
- Aembit, Inc.
- Astrix Security, Inc.
- Entro Security Ltd.
- GitGuardian SAS
- Clutch Security, Inc.
- Oasis Security Ltd.
- Token Security Ltd.
- P0 Security, Inc.
- Permiso Security, Inc.
- SPIRL, Inc.
- Corsha, Inc.
- Teleport, Inc.
- Cofide, Inc.
- Veza, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
- Oktober 2026: AppViewX erweiterte seine Agenten-Identitätssicherheitsfähigkeiten um Shadow-KI-Sichtbarkeit, einen Laufzeit-Kill-Switch für nicht autorisierte Agenten und quantenresistente Agenten-Identitätsausstellung. Die KI-Stückliste umfasst nun browser- und skriptbasierte Shadow-Agenten und gibt Sicherheitsteams zentralisierte Sichtbarkeit über jeden sanktionierten und nicht sanktionierten Agenten, seine Modelle, MCP-Tools und Anmeldeinformationen.
- September 2026: Keyfactor überschritt zu Beginn des dritten Quartals 2026 200 Millionen USD ARR, was einem Wachstum von mehr als 35 % im Jahresvergleich entspricht. Über Keyfactor Command automatisierte Zertifikate stiegen seit 2024 um 207 %. Das Unternehmen bestätigte außerdem eine strategische Investition von mehr als 1 Milliarde USD von Summit Partners und seine Absicht, Cofide zu erwerben, um Workload- und KI-Agenten-Identitätsfähigkeiten zu erweitern.
- April 2026: Entrust und IBM kündigten eine gemeinsame Lösung an, die die Entrust Cryptographic Security Platform mit den Quantum Safe Transformation Services von IBM Consulting kombiniert und unternehmensweite kryptografische Erkennung, risikobasierte PQC-Migrationsplanung und verwaltete Lebenszyklus-Governance vor regulatorischen Fristen liefert.
- März 2026: AppViewX erwarb Eos, eine KI-native Identitätssteuerungsebene für KI-Agenten und autonome Unternehmens-Workloads, und kombinierte die CLM- und PKI-Plattform von AppViewX mit der agentischen Governance und privilegierten Zugangskontrolle von Eos. Archit Lohokare, Eos-Mitgründer und ehemaliger CyberArk SVP, wurde zum AppViewX-CEO ernannt.
Berichtsumfang des globalen Marktes für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste
Der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste bezieht sich auf die Branche, die sich auf ausgelagerte und verwaltete Dienste konzentriert, die nicht-menschliche Identitäten sichern, überwachen, verwalten und deren Lebenszyklus managen – genutzt von Maschinen, Anwendungen, Workloads, APIs, Containern, Microservices, Bots für robotergestützte Prozessautomatisierung (RPA), IoT-Geräten, Dienstkonten und cloud-nativer Infrastruktur in Unternehmensumgebungen.
Der Bericht über den Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste ist segmentiert nach Angebot (Lösungen, verwaltete Dienste, professionelle Dienste), Identitätstyp (Anwendungs- und Dienstidentitäten, Anwendungs-zu-Anwendungs- und API-Identitäten, Workload- und Container-Identitäten, Maschinen- und Geräteidentitäten, kryptografische Zugriffsidentitäten, KI-Agenten-Identitäten, Bot- und RPA-Identitäten), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Fertigung und Industrie, Regierung und öffentlicher Sektor, Einzel- und E-Commerce, Energie und Versorgungsunternehmen, sonstige Endnutzerbranchen) und Geografie (Nordamerika [Vereinigte Staaten, Kanada, Mexiko], Südamerika [Brasilien, Argentinien, Rest von Südamerika], Europa [Deutschland, Vereinigtes Königreich, Frankreich, Italien, Spanien, Russland, Rest von Europa], Asien-Pazifik [China, Indien, Japan, Südkorea, Australien, Rest von Asien-Pazifik], Naher Osten [Saudi-Arabien, Vereinigte Arabische Emirate, Türkei, Rest des Nahen Ostens], Afrika [Südafrika, Nigeria, Rest von Afrika]). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Verwaltete Dienste |
| Professionelle Dienste |
| Anwendungs- und Dienstidentitäten |
| Anwendungs-zu-Anwendungs- und API-Identitäten |
| Workload- und Container-Identitäten |
| Maschinen- und Geräteidentitäten |
| Kryptografische Zugriffsidentitäten |
| KI-Agenten-Identitäten |
| Bot- und RPA-Identitäten |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Fertigung und Industrie |
| Regierung und öffentlicher Sektor |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Rest von Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Rest von Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Rest von Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Rest des Nahen Ostens | |
| Afrika | Südafrika |
| Nigeria | |
| Rest von Afrika |
| Nach Angebot | Lösungen | |
| Verwaltete Dienste | ||
| Professionelle Dienste | ||
| Nach Identitätstyp | Anwendungs- und Dienstidentitäten | |
| Anwendungs-zu-Anwendungs- und API-Identitäten | ||
| Workload- und Container-Identitäten | ||
| Maschinen- und Geräteidentitäten | ||
| Kryptografische Zugriffsidentitäten | ||
| KI-Agenten-Identitäten | ||
| Bot- und RPA-Identitäten | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Fertigung und Industrie | ||
| Regierung und öffentlicher Sektor | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Rest von Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Rest von Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Rest von Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Rest des Nahen Ostens | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Rest von Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste?
Der Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste wird voraussichtlich von 5,42 Milliarden USD im Jahr 2026 und 6,48 Milliarden USD im Jahr 2027 auf 14,08 Milliarden USD bis 2032 wachsen, mit einer CAGR von 16,79 % während des Prognosezeitraums.
Was treibt die Nachfrage nach verwalteten Maschinenidentitätssicherheitsdiensten an?
Die Nachfrage wird durch die rasche Ausweitung cloud-nativer Workloads, APIs, Dienstkonten, Maschinenanmeldeinformationen, kürzere TLS-Zertifikatslebenszyklen und KI-Agenten angetrieben, die alle den Bedarf an automatisierter Identitätserkennung, Anmeldeinformationsrotation, Zertifikatsverwaltung und Governance erhöhen.
Welche Angebotskategorie führt den Markt für verwaltete Maschinen- und Nicht-Mensch-Identitätssicherheitsdienste an?
Lösungen führten den Markt im Jahr 2026 mit einem Umsatzanteil von 68,34 % an, da Organisationen plattformbasierter Identitätserkennung, Lebenszyklusmanagement, Zertifikatsautomatisierung und Richtliniendurchsetzung Priorität einräumen, bevor sie verwaltete Dienstengagements ausweiten.
Warum sind KI-Agenten-Identitäten für die Unternehmenssicherheit wichtig?
KI-Agenten-Identitäten werden zunehmend kritisch, da autonome Agenten verifizierbare Authentifizierung, kontrollierte Berechtigungen, Aktivitätsverfolgbarkeit und sichere Deprovisionierung erfordern. Viele traditionelle IAM-Plattformen wurden nicht für die effektive Verwaltung einer großen Anzahl dynamischer, nicht-menschlicher Identitäten konzipiert.
Welcher Endnutzersektor hat die größte Nachfrage nach diesen Diensten?
BFSI entfiel im Jahr 2026 auf 26,65 % des Marktumsatzes, angetrieben durch strenge Sicherheits-, Compliance-, Prüfbarkeits- und Betriebsresilienzanforderungen in den Bereichen Bankwesen, Zahlungsverkehr, Versicherungen und Finanztransaktionssysteme.
Welche Region wächst am schnellsten bei verwalteten Identitätssicherheitsdiensten?
Der asiatisch-pazifische Raum wird voraussichtlich die am schnellsten wachsende Region sein, mit einer CAGR von 17,69 % bis 2032, unterstützt durch beschleunigte Cloud-Einführung, Initiativen zur digitalen Transformation, wachsende Maschinenidentitätsvolumina und stärkere Cybersicherheitsvorschriften.