
Tamanho e Participação do Mercado de Serviços de Validação de Exposição Gerenciada
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 4.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 10.47 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 17.27 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Validação de Exposição Gerenciada por Mordor Intelligence
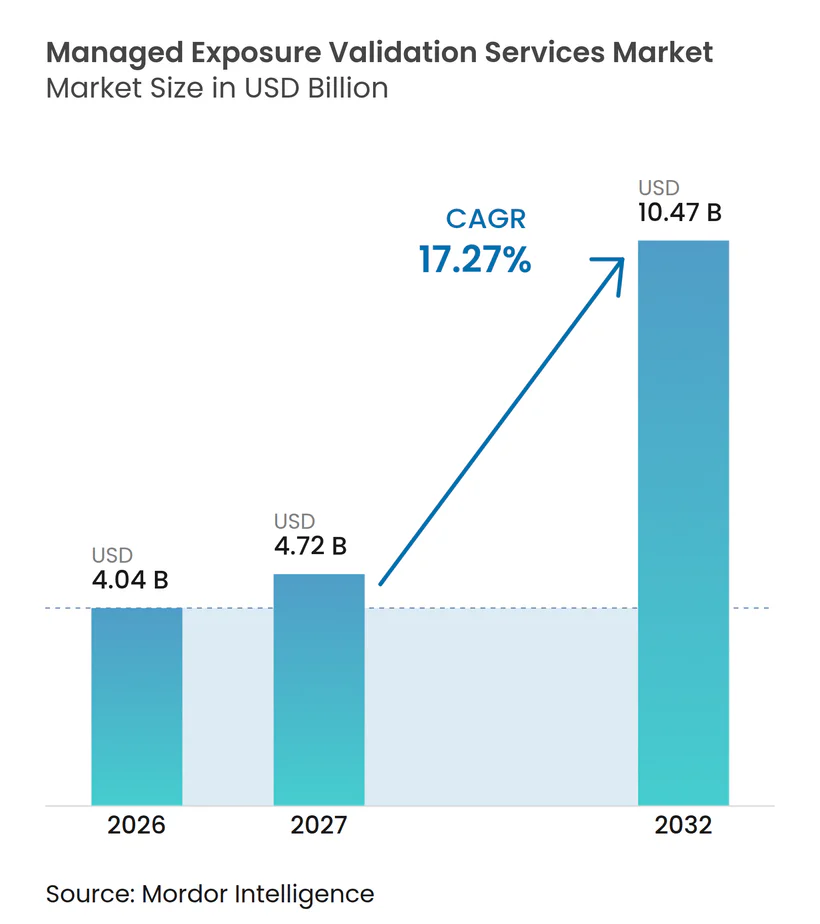
O tamanho do mercado de serviços de validação de exposição gerenciada está projetado para se expandir de 4,04 bilhões de USD em 2026 para 10,47 bilhões de USD até 2032, registrando um CAGR de 17,27% entre 2027 e 2032. A demanda está migrando de testes periódicos para serviços contínuos que demonstram se um atacante pode explorar uma lacuna de controle ativa. Conselhos de administração, seguradoras e auditores esperam cada vez mais evidências repetíveis em vez de declarações de política ou pontuações teóricas de vulnerabilidade. Os requisitos do DORA, NIS2 e do Item 106 S-K da SEC estão tornando os testes de controle documentados mais importantes para organizações regulamentadas. O mercado de serviços de validação de exposição gerenciada também se beneficia do período mais curto entre a divulgação de vulnerabilidades e a exploração ativa, o que deixa menos tempo para revisão manual. Provedores que vinculam descoberta, teste, remediação e reteste em um único serviço estão melhor posicionados para reter contas corporativas.
Principais Conclusões do Relatório
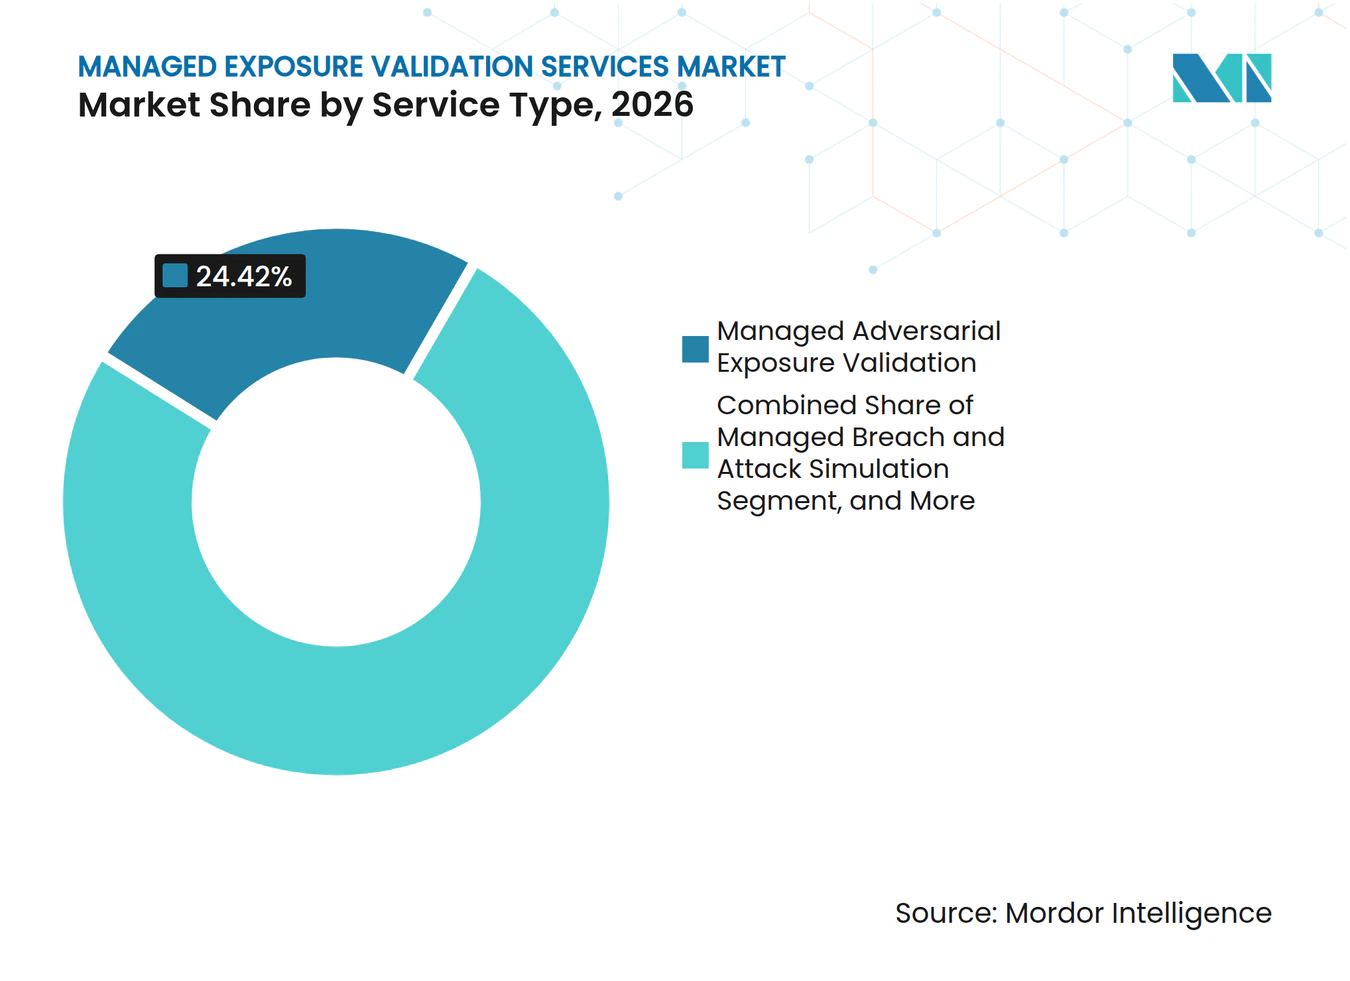
- Por tipo de serviço, a Validação de Exposição Adversarial Gerenciada representou 24,42% da receita em 2026 no mercado de serviços de validação de exposição gerenciada, e o mesmo segmento está projetado para se expandir a um CAGR de 17,84% até 2032.
- Por modelo de implantação, o Totalmente Gerenciado deteve 43,68% da receita em 2026, enquanto o Serviço de Assinatura Contínua está projetado para se expandir a um CAGR de 17,92% até 2032.
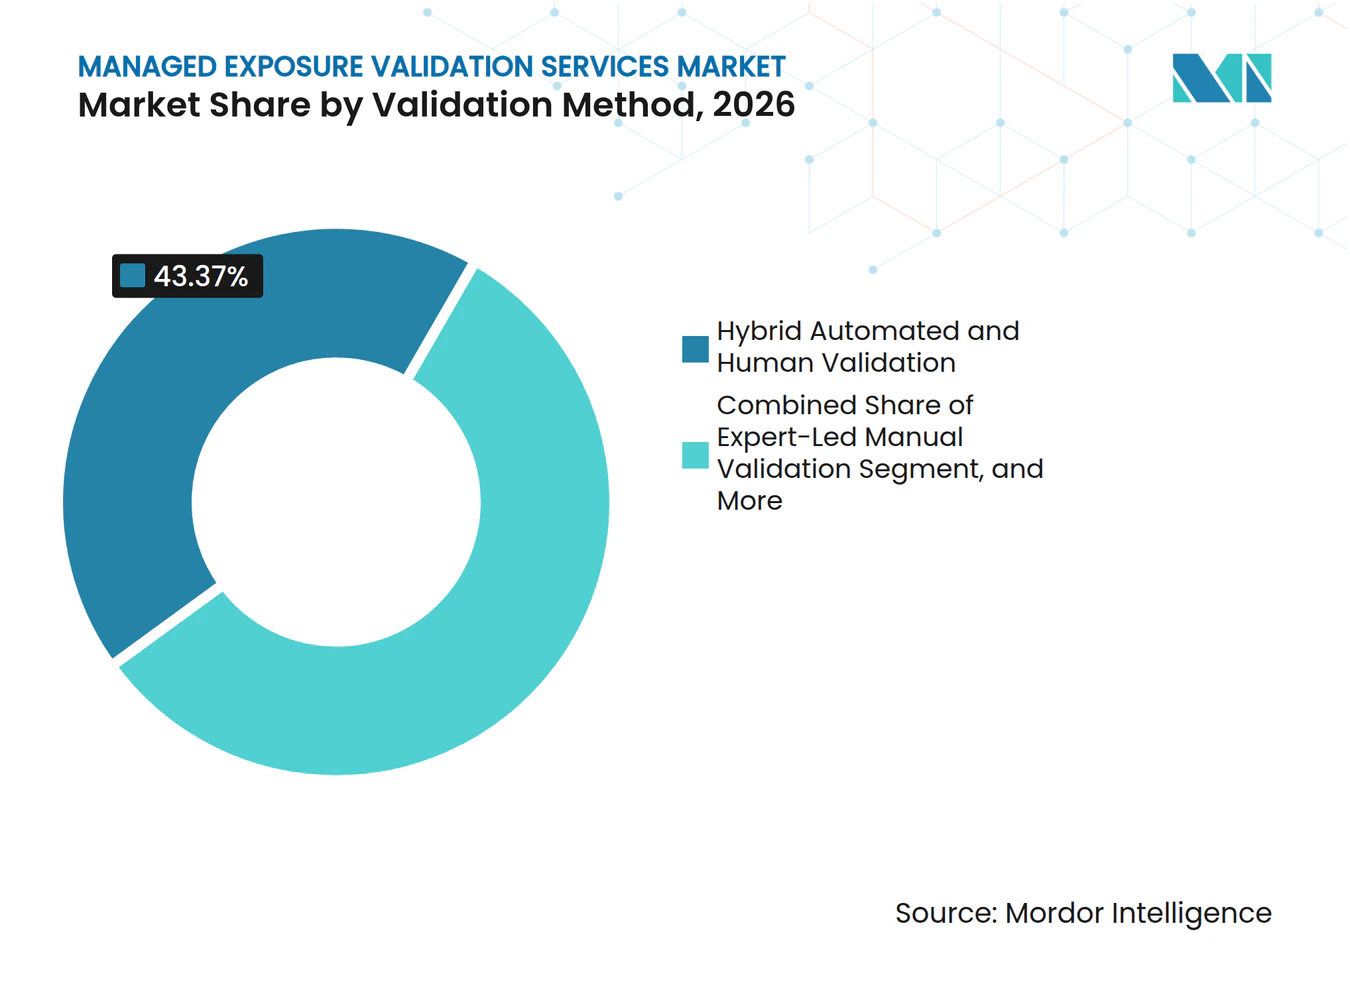
- Por método de validação, a Validação Híbrida Automatizada e Humana representou 43,37% da receita em 2026 no mercado de serviços de validação de exposição gerenciada, enquanto a Validação Automatizada está projetada para se expandir a um CAGR de 17,94% até 2032.
- Por superfície de ataque, os Ambientes de Nuvem e SaaS detiveram 23,86% da receita em 2026, enquanto a Infraestrutura de Identidade e Acesso está projetada para se expandir a um CAGR de 18,12% até 2032.
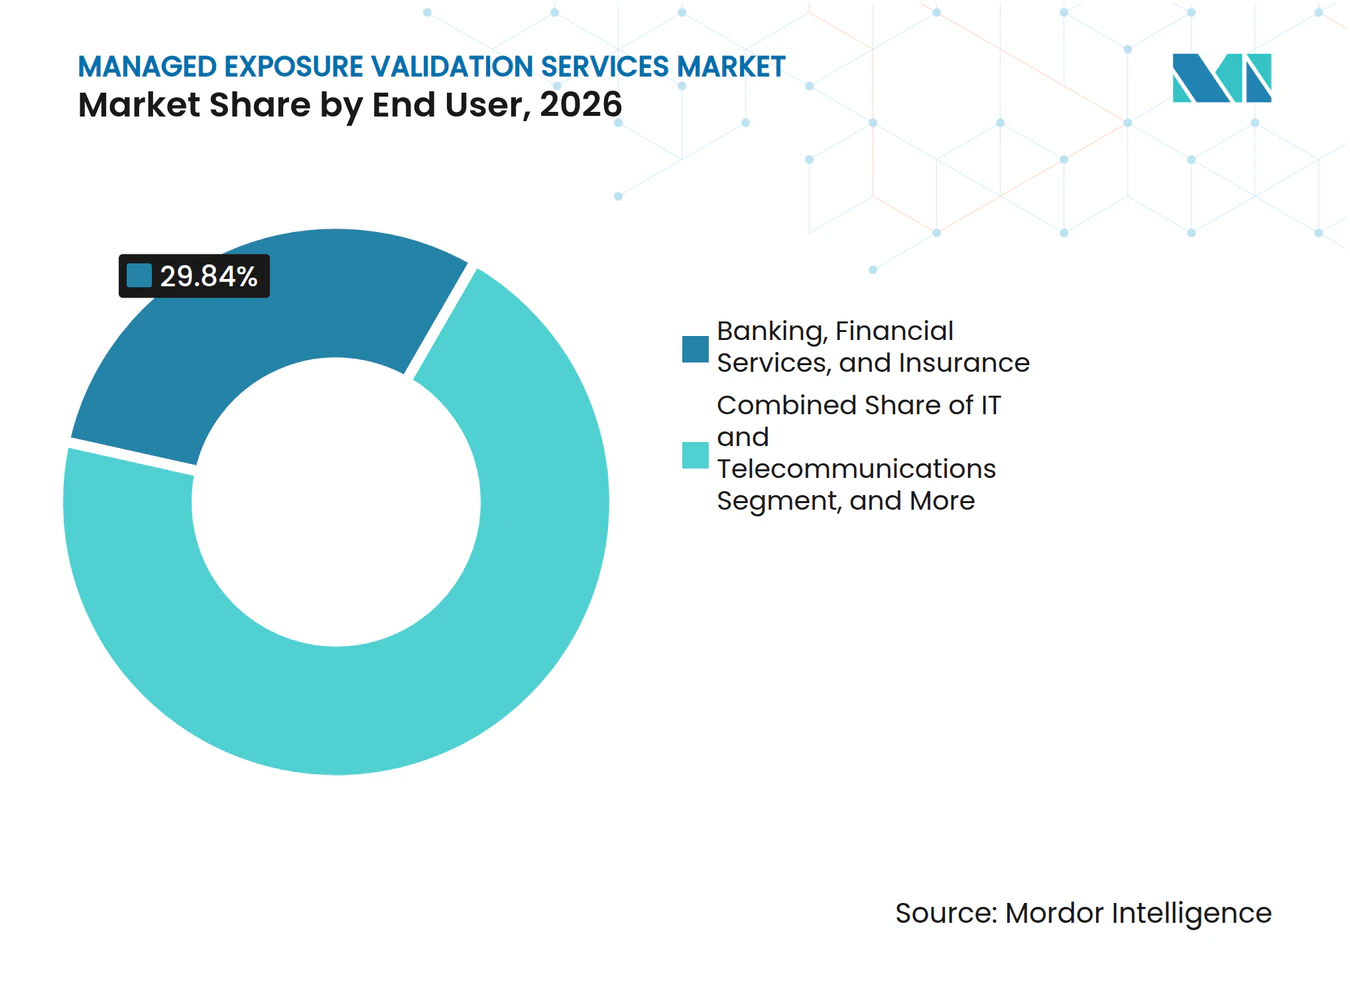
- Por usuário final, o BFSI deteve 29,84% da receita em 2026, enquanto Saúde e Ciências da Vida estão projetados para se expandir a um CAGR de 17,98% até 2032.
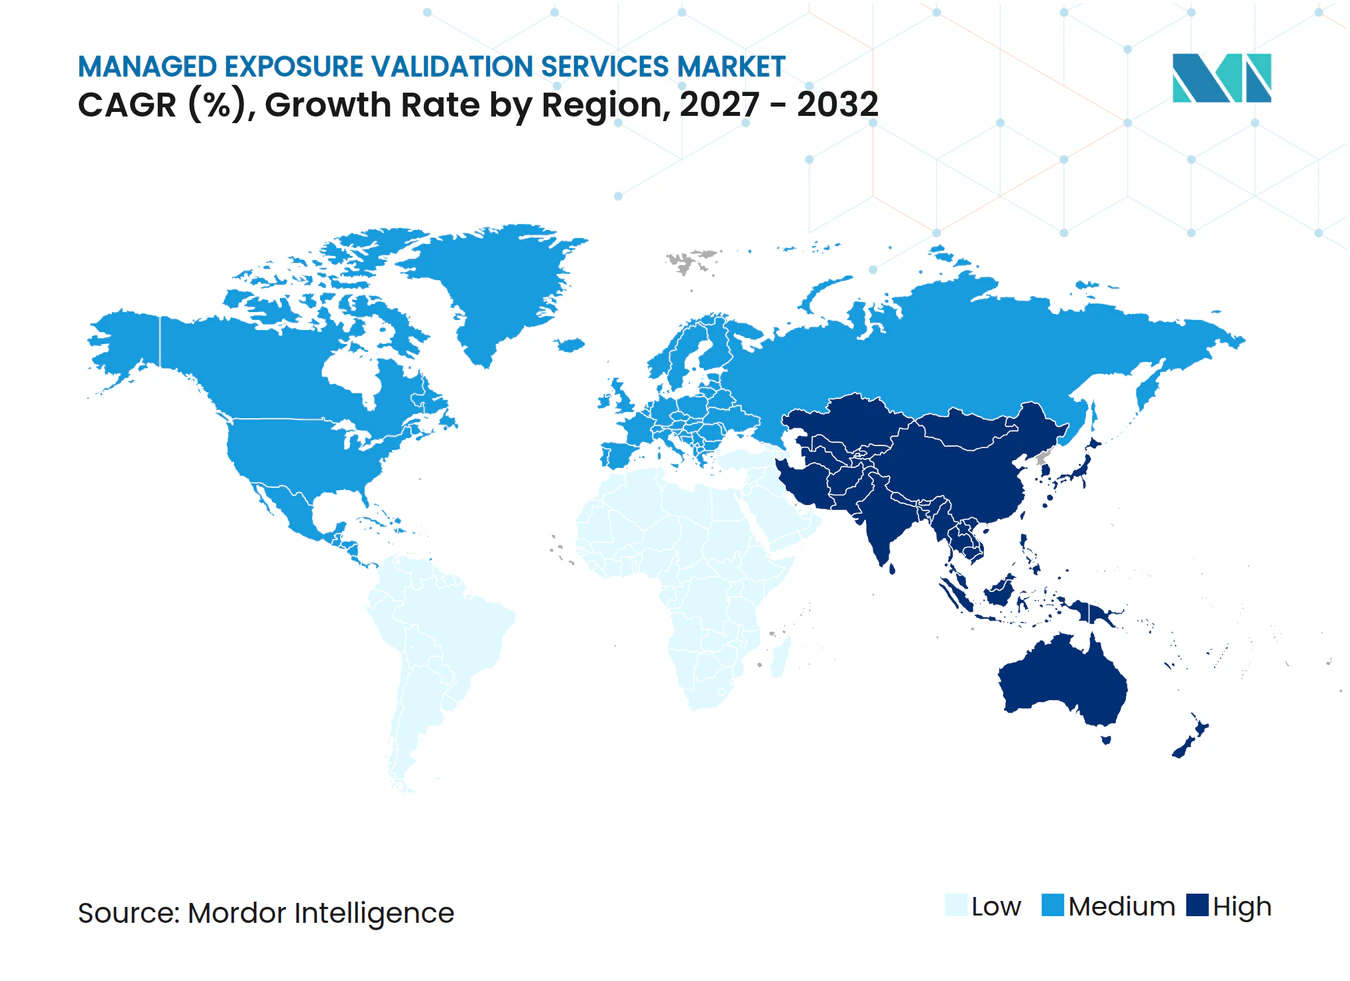
- Por geografia, a América do Norte deteve 44,38% do mercado de serviços de validação de exposição gerenciada em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 18,14% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Necessidade Crescente de Comprovar a Explorabilidade no Mundo Real | +3.20% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Superfícies de Ataque em Nuvem, Identidade e Ambientes Híbridos | +2.90% | Global, com demanda concentrada no núcleo da América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Demanda Regulatória por Validação Contínua de Controles | +2.50% | América do Norte e Europa, com extensão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Convergência de Fluxos de Trabalho de CTEM, ASM, BAS e Testes de Penetração | +2.10% | Global | Médio prazo (2-4 anos) |
| Desenvolvimento de Ataques Acelerado por IA e Menor Tempo até a Exploração | +1.80% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Especialistas Gerenciados em Operações de Validação de Segurança | +1.40% | Global, com impacto agudo na América do Norte e Europa Ocidental | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Necessidade Crescente de Comprovar a Explorabilidade no Mundo Real
Conselhos de administração, seguradoras cibernéticas e auditores estão atribuindo maior peso às evidências de que um caminho de ataque pode cruzar um ambiente real. A IBM relatou que 18% das organizações que sofreram violações tinham implantado agentes de IA para varredura e gerenciamento de vulnerabilidades no momento da violação. Essa lacuna torna a qualidade dos testes de controle mais importante do que a simples presença de ferramentas de segurança. A IBM também relatou que o uso extensivo de IA e automação em segurança estava associado a um custo médio de violação 1,93 milhão de USD menor.[1] O mercado de serviços de validação de exposição gerenciada responde a essa necessidade fornecendo resultados de testes repetíveis que podem ser revisados por líderes de segurança e partes interessadas externas. Essa evidência pode transformar a validação de um exercício técnico opcional em parte das discussões de risco e seguros.
Expansão de Superfícies de Ataque em Nuvem, Identidade e Ambientes Híbridos
A infraestrutura de múltiplas nuvens e os sistemas de identidade híbridos estão expandindo o número de caminhos que as equipes de segurança precisam testar. A Semperis divulgou o ResetNightmare e o KerberLoss em agosto de 2026, duas vulnerabilidades do Active Directory que poderiam permitir que um atacante com poucos privilégios obtivesse controle total do domínio. Um comunicado conjunto da Diretoria de Sinais da Austrália, CISA, NSA e agências aliadas documentou 17 técnicas comuns de ataque ao Active Directory em janeiro de 2025.[2] A IBM identificou configurações incorretas de nuvem como uma causa frequente de violações relacionadas à IA e observou que menos da metade das organizações estava protegendo identidades não humanas quando uma violação ocorreu. O mercado de serviços de validação de exposição gerenciada oferece aos compradores uma forma de retestar controles de identidade e nuvem após mudanças na configuração ou aplicação de patches. Isso é importante quando os testes de penetração programados não conseguem acompanhar as mudanças operacionais.
Demanda Regulatória por Validação Contínua de Controles
Os reguladores estão solicitando que as organizações demonstrem que os controles funcionam em condições adversas. O DORA tornou-se aplicável em 17 de janeiro de 2025 e exige testes de penetração orientados por ameaças para entidades financeiras significativas, ao mesmo tempo que estabelece requisitos para a gestão de riscos de TIC.[3] A ENISA publicou orientações técnicas de implementação para o NIS2 em junho de 2025, que estabeleceram as medidas de gestão de riscos de cibersegurança esperadas sob a diretiva. A Alemanha também exige que os operadores de infraestrutura crítica forneçam evidências de segurança sob seu framework BSIG revisado. BSI.BUND.DE Essas obrigações favorecem programas gerenciados que podem preservar registros de testes, atividades de remediação e resultados de retestes. O mercado de serviços de validação de exposição gerenciada está, portanto, ganhando uma base de demanda mais estável entre organizações regulamentadas que não possuem capacidade dedicada de equipe vermelha.
Convergência de Fluxos de Trabalho de CTEM, ASM, BAS e Testes de Penetração
Os compradores de segurança estão buscando menos ferramentas desconectadas e um caminho mais claro desde a descoberta de ativos até a remediação. A NetSPI adicionou gerenciamento de superfície de ataque de ativos cibernéticos, simulação de violação e ataque como serviço, monitoramento da dark web e testes de LLM à sua plataforma em abril de 2025. A XM Cyber conectou a descoberta de superfície de ataque externa com a validação interna em dezembro de 2025, permitindo que as equipes vinculassem a exposição externa com caminhos de ataque internos. Essas mudanças refletem uma preferência dos compradores por evidências que acompanham um problema desde a descoberta, validação, remediação até o encerramento. Os provedores no mercado de serviços de validação de exposição gerenciada podem reduzir o atrito quando seu serviço se encaixa nos fluxos de trabalho existentes de gestão de exposição e emissão de tickets. O resultado é um foco mais forte na qualidade das evidências e na velocidade de remediação, em vez do número de cenários testados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Complexidade de Integração em Cadeias de Ferramentas de Segurança | -1.80% | Global | Médio prazo (2-4 anos) |
| Competição Orçamentária com Controles Preventivos e de Detecção | -1.40% | Global, com pressão aguda nos segmentos de médio mercado da América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Portabilidade Limitada de Evidências entre Compradores, Auditores e Seguradoras | -0.90% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Restrições de Testes Seguros em Ambientes de Produção e Tecnologia Operacional | -0.70% | Núcleo da Ásia-Pacífico, com extensão para o Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Cadeias de Ferramentas de Segurança
Muitas empresas operam sistemas separados para gerenciamento de informações e eventos de segurança, proteção de endpoints, gerenciamento de vulnerabilidades e emissão de tickets. Um programa gerenciado deve se conectar a esses sistemas antes que suas descobertas possam ser atribuídas, corrigidas e retestadas. Esse trabalho pode atrasar o valor que um comprador espera da validação contínua. O problema se torna mais difícil quando os dados de exposição utilizam nomes de ativos, campos de propriedade e classificações de risco inconsistentes entre as ferramentas. O mercado de serviços de validação de exposição gerenciada deve, portanto, suportar integrações claras e normalização de dados se os provedores quiserem que os clientes utilizem os resultados de validação no ritmo necessário. Organizações com extensos conjuntos de ferramentas pontuais podem enfrentar um período de implementação mais longo no primeiro ano.
Competição Orçamentária com Controles Preventivos e de Detecção
Os serviços de validação frequentemente competem com ferramentas de detecção e resposta pelo mesmo orçamento de segurança. A ISACA relatou em 2025 que 53% dos profissionais de segurança consideravam seus orçamentos de cibersegurança insuficientes, enquanto 41% esperavam aumentos orçamentários. Os compradores podem priorizar controles que mostram alertas diários em detrimento de programas projetados para verificar se os controles resistiriam a um ataque. O mercado de serviços de validação de exposição gerenciada tem mais probabilidade de superar essa pressão quando os fornecedores explicam como os testes melhoram as decisões de remediação e apoiam a conformidade. Evidências financeiras vinculadas à prevenção de violações e à prontidão para auditorias podem tornar o serviço mais fácil de defender em revisões orçamentárias. Sem essa conexão, a validação pode ser tratada como um custo periódico de conformidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
A Validação Adversarial Lidera a Transição para Evidências ContínuasA Validação de Exposição Adversarial Gerenciada representou 24,42% da participação do mercado de serviços de validação de exposição gerenciada em 2026 e está projetada para se expandir a um CAGR de 17,84% até 2032. O serviço produz evidências com registro de data e hora sobre se uma técnica pode cruzar um ambiente ativo. Ele substitui um relatório único por simulação de ataque repetida, revisão de remediação e reteste. A Pentera relatou que superou 100 milhões de USD em receita recorrente anual em janeiro de 2026 e que mais de 1.200 empresas em mais de 60 países estavam usando sua plataforma.
A Simulação de Violação e Ataque Gerenciada e os Testes de Penetração Automatizados Gerenciados são cada vez mais utilizados dentro de serviços de validação adversarial mais amplos. O Gerenciamento Contínuo de Superfície de Ataque Externo Gerenciado aborda a exposição de ativos voltados para a internet e TI sombra. O Red Teaming Gerenciado e o Purple Teaming permanecem importantes para instituições financeiras que precisam de testes orientados por ameaças e conduzidos por humanos. Os Relatórios de Validação Gerenciada e o Reteste de Remediação atendem à demanda por registros prontos para auditoria e prova de que uma correção removeu um caminho explorável. O setor de serviços de validação de exposição gerenciada está diferenciando os provedores pela continuidade e utilidade de suas evidências.



Por Modelo de Implantação:
A Entrega Totalmente Gerenciada Aborda Lacunas de Capacidade InternaOs serviços totalmente gerenciados detiveram 43,68% do tamanho do mercado de serviços de validação de exposição gerenciada em 2026. A ISACA constatou que 65% das organizações tinham vagas de cibersegurança não preenchidas e 55% consideravam suas equipes com falta de pessoal em 2025. A Fortinet relatou em 2026 que 71% das organizações viam a escassez de habilidades como um risco e 56% tinham dificuldades para recrutar talentos. Esses limites de força de trabalho apoiam a delegação de testes e a análise especializada. A entrega totalmente gerenciada também oferece aos provedores maior controle sobre a cadência de testes e a consistência dos relatórios.
O Serviço de Assinatura Contínua está projetado para se expandir a um CAGR de 17,92% até 2032, à medida que os clientes buscam validação regular em vez de atribuições isoladas. Os modelos Co-Gerenciados apoiam empresas que precisam de especialização adversarial externa enquanto mantêm a responsabilidade interna. O Serviço Gerenciado Baseado em Projetos ainda atende organizações que cumprem cronogramas definidos sob PCI DSS 4.0.1, ISO 27001 e obrigações do setor financeiro. Contratos recorrentes podem reduzir a troca de fornecedor uma vez que os registros de validação alimentam os fluxos de trabalho de auditoria. O mercado de serviços de validação de exposição gerenciada se beneficia quando os registros contínuos se tornam parte da documentação de conformidade e seguros.
Por Método de Validação:
A Entrega Híbrida Equilibra Escala e EspecializaçãoA Validação Híbrida Automatizada e Humana deteve 43,37% da receita em 2026, a maior participação no mercado de serviços de validação de exposição gerenciada. A automação pode executar cenários repetíveis em escala e identificar lacunas de controle comuns. Os analistas humanos adicionam julgamento onde os caminhos de ataque não seguem padrões predefinidos. Essa combinação é útil em ambientes de múltiplas nuvens, tecnologia operacional e sistemas de IA. A Pentera recebeu a certificação ISO/IEC 42001 em 2025, demonstrando por que o gerenciamento formal de IA é importante para compradores regulamentados.
A Validação Automatizada está projetada para se expandir a um CAGR de 17,94% até 2032. O planejamento de ataques assistido por IA e a geração adaptativa de cargas úteis podem melhorar a velocidade dos testes. A Validação Manual Conduzida por Especialistas mantém um papel premium onde as ferramentas não conseguem reproduzir com segurança o comportamento avançado de atacantes. A Validação Orientada por Inteligência de Ameaças alinha os cenários com as ameaças relevantes para o setor do comprador. Os provedores ainda precisam explicar os limites dos testes automatizados e onde a supervisão especializada é necessária.

Por Superfície de Ataque:
A Infraestrutura de Identidade Torna-se o Alvo de Crescimento Mais RápidoOs Ambientes de Nuvem e SaaS detiveram 23,86% da receita em 2026. A Infraestrutura de Identidade e Acesso está projetada para se expandir a um CAGR de 18,12% até 2032. A Semperis relatou que o ResetNightmare e o KerberLoss poderiam permitir o comprometimento de domínio por meio de fraquezas do Active Directory após a disponibilização de patches. Esses eventos mostram por que as avaliações estáticas de identidade não podem fornecer a mesma garantia que os testes repetidos. O mercado de serviços de validação de exposição gerenciada está respondendo com retestes à medida que privilégios, configurações e status de patches mudam.
A validação de Infraestrutura Web Externa e Voltada para a Internet está se tornando mais conectada ao gerenciamento de superfície de ataque externo. Aplicações, APIs e Pipelines de DevOps precisam de revisão regular à medida que os lançamentos introduzem mudanças mais rapidamente do que os testes anuais conseguem cobrir. Tecnologia Operacional, IoT e Dispositivos Conectados so mais difíceis de testar porque as restrições de segurança de produção exigem simulação ativa. O NIST identifica a segurança de tecnologia operacional como uma área distinta que requer controles adaptados a ambientes industriais. A IEC/TS 62443-6-2:2026 fornece uma metodologia de avaliação de segurança para componentes de sistemas de automação e controle industrial.
Por Usuário Final:
O BFSI Fornece a Maior Base enquanto a Saúde AceleraO BFSI deteve 29,84% da receita em 2026, a maior posição de usuário final no mercado de serviços de validação de exposição gerenciada. O DORA exige testes por entidades financeiras significativas na União Europeia. As organizações financeiras também enfrentam revisão rigorosa de risco de TIC, exposição a terceiros e documentação de controles. Essas condições apoiam testes gerenciados orientados por ameaças e retenção de evidências. A posição de receita líder do BFSI reflete a necessidade do setor de demonstrar tanto a eficácia da governança quanto dos controles técnicos.
Saúde e Ciências da Vida estão projetadas para se expandir a um CAGR de 17,98% até 2032. O setor enfrenta risco de ransomware e deve proteger operações clínicas, informações de pacientes e tecnologia conectada. A Picus Security relatou que a Sutter Health reduziu os ciclos de validação de semanas para menos de 1 hora após implantar a validação contínua de segurança. As empresas de Tecnologia e Telecomunicações estão ampliando os testes para cobrir aplicações habilitadas por IA e fluxos de trabalho de DevOps. Governo e Defesa, Manufatura e Industrial, e Varejo e Comércio Eletrônico estão aplicando validação aos seus riscos operacionais e de aplicações.
Análise Geográfica
Mercado de Serviços Gerenciados de Validação de Exposição da América do Norte
A América do Norte deteve 44,38% da participação no mercado de serviços gerenciados de validação de exposição em 2026. Os Estados Unidos possuem uma combinação madura de requisitos de divulgação, pagamentos e segurança cibernética para o setor financeiro. O Item 106 da S-K da SEC, a Parte 500 da NYDFS e o PCI DSS 4.0.1 conferem maior atenção à comprovação de que os controles operam conforme o previsto. As instituições financeiras do Canadá também operam sob a Diretriz B-13 do OSFI para risco tecnológico e cibernético.
Mercado de Serviços Gerenciados de Validação de Exposição da Europa e da América do Sul
A Europa é moldada pelos requisitos da DORA e da NIS2. A DORA exige testes de penetração orientados por ameaças para entidades financeiras significativas da UE, enquanto as orientações da ENISA para 2025 descrevem medidas de gestão de riscos de segurança cibernética no âmbito da NIS2. Alemanha e França são importantes centros de demanda em razão de suas instituições financeiras regulamentadas e infraestruturas críticas. A América do Sul está se desenvolvendo a partir de uma base menor, à medida que serviços financeiros, comércio eletrônico e programas de conformidade multinacional adicionam demanda inicial.
Mercado de Serviços Gerenciados de Validação de Exposição da APAC e do MEA
Projeta-se que a Ásia-Pacífico se expanda a um CAGR de 18,14% até 2032, a taxa regional mais rápida no mercado de serviços gerenciados de validação de exposição. As orientações de risco tecnológico de Singapura, as expectativas de segurança cibernética do setor financeiro do Japão e o modelo Essential Eight da Austrália apoiam práticas de validação mais robustas. A Pentera Limited estabeleceu uma entidade jurídica em Singapura em setembro de 2025 para atender clientes no Japão, na Índia, em Taiwan e no Sudeste Asiático. O Oriente Médio e a África estão se expandindo a partir de uma base menor, à medida que a Arábia Saudita e os Emirados Árabes Unidos fortalecem as expectativas de segurança cibernética para setores críticos. Esses marcos regulatórios criam uma abertura mais clara para programas de validação gerenciada por terceiros.
Cenário Competitivo
Concentração do Mercado
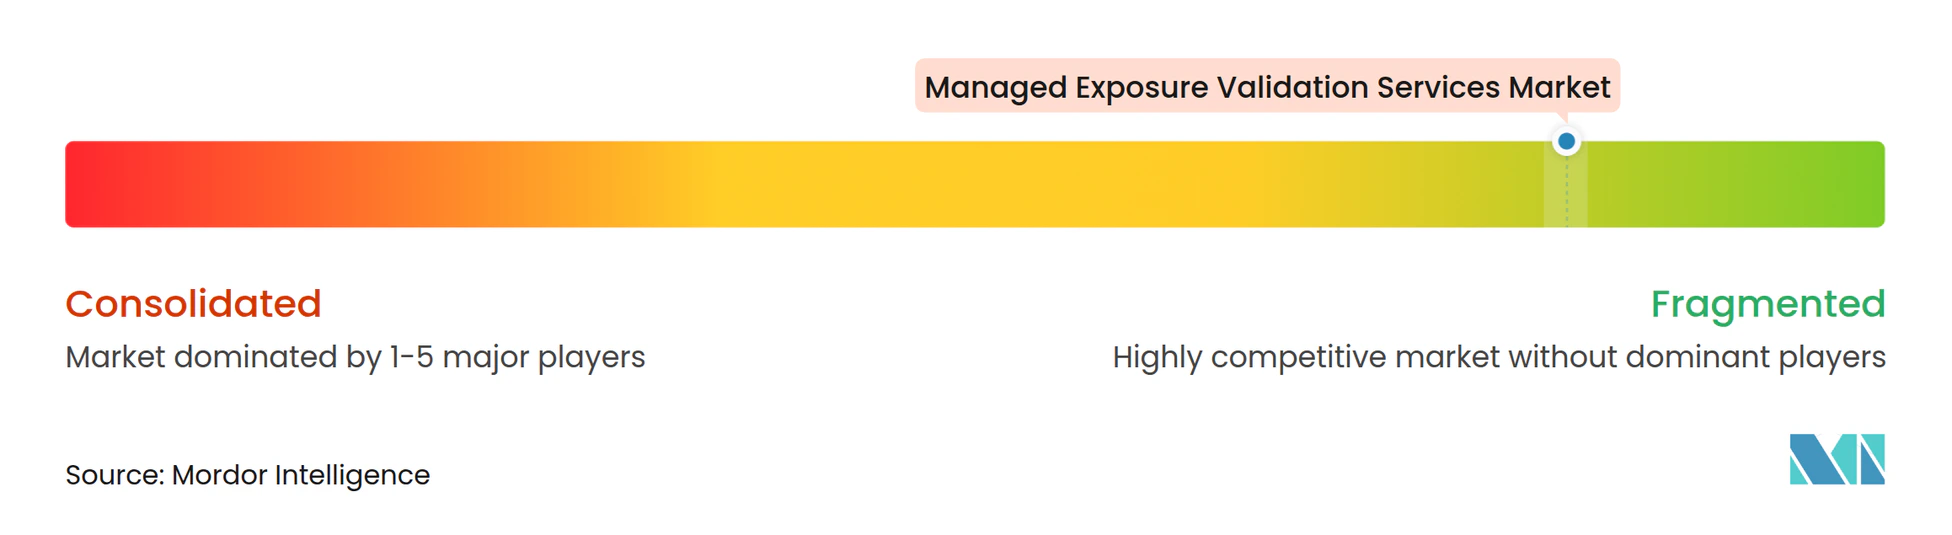
O mercado de serviços de validação de exposição gerenciada é moderadamente fragmentado. Os fornecedores especializados em validação adversarial competem na execução automatizada de exploits, frequência de testes, profundidade dos caminhos de ataque e cobertura de suas bibliotecas de ataques. As empresas globais de serviços de TI competem por meio de conhecimento regulatório, cobertura de contas corporativas e capacidade para contratos gerenciados de vários anos. Os provedores estão adicionando suporte à remediação porque os clientes querem mais do que uma lista de descobertas. A Tenable estendeu a validação contínua de controles de segurança dentro do Tenable One em junho de 2026 e direcionou as descobertas validadas para suas capacidades de remediação. Isso aumenta a pressão competitiva sobre serviços independentes que não conseguem se encaixar em programas estabelecidos de gestão de exposição.
O marco de janeiro de 2026 da Pentera, de mais de 100 milhões de USD em receita recorrente anual, demonstrou a tração comercial da validação de exposição adversarial. A empresa fortaleceu seu modelo de serviço por meio da aquisição da DevOcean em outubro de 2025, que adicionou gerenciamento de remediação com tecnologia de IA e mais de 100 integrações de SecOps. A Rapid7 lançou o Vector Command Advanced em agosto de 2025, combinando red teaming contínuo com testes de penetração de rede interna e segmentação. A Palo Alto Networks anunciou um acordo para adquirir a CyberArk em julho de 2025, demonstrando a importância estratégica da segurança de identidade dentro de plataformas de segurança mais amplas. Esses movimentos elevam o padrão para provedores que dependem de uma oferta de testes restrita.
O mercado de serviços de validação de exposição gerenciada tem uma abertura em ambientes de tecnologia operacional e industriais onde os testes seguros de produção são difíceis. As orientações de tecnologia operacional do NIST destacam as diferentes necessidades de segurança dos sistemas industriais. Os provedores podem se diferenciar usando abordagens de testes seguros para produção e vinculando os resultados às necessidades de avaliação da IEC/TS 62443-6-2:2026. A integração direta de evidências de validação em relatórios para o conselho de administração e submissões de seguros também pode apoiar a renovação de contratos. A concentração de mercado não pode ser atribuída de forma confiável porque os dados de entrada não fornecem participações de mercado combinadas para os principais provedores. A estrutura competitiva permanece consistente com um nível moderado de fragmentação.
Líderes do Setor de Serviços de Validação de Exposição Gerenciada
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
-
Kyndryl Holdings, Inc.
-
Rapid7, Inc.
-
Bishop Fox, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Validação de Exposição Empresas cobertas neste relatório
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Kyndryl Holdings, Inc.
- Rapid7, Inc.
- Bishop Fox, Inc.
- NetSPI, LLC
- Accenture plc
- IBM Corporation
- Wipro Limited
- Tech Mahindra Limited
- Atos SE
- Unisys Corporation
- Sophos Limited
- Tenable Holdings, Inc.
- Palo Alto Networks, Inc.
- XM Cyber Ltd.
- Pentera Limited
- Picus Security, Inc.
- Cymulate Ltd.
- SafeBreach, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Validação de Exposição
- Julho de 2026: A Picus lançou sua Plataforma Autônoma de Validação de Exposição, integrando validação de superfície de ataque, validação de exposição e testes de controle de segurança em um ciclo autônomo. A plataforma usa IA para avaliar se as exposições podem realmente ser exploradas e se os controles existentes podem deter ataques.
- Julho de 2026: A Pentera e a Recorded Future anunciaram uma parceria estratégica integrando a inteligência de ameaças da Recorded Future com a validação de segurança automatizada da Pentera. A integração permite que os clientes determinem se as ameaças emergentes são exploráveis em seus próprios ambientes e priorizem as exposições que requerem remediação, apoiando diretamente os fluxos de trabalho de CTEM.
- Maio de 2026: A Check Point lançou a Validação de Exposição Agêntica (AEV) dentro de sua plataforma de Gestão de Exposição. A capacidade de agente de IA é projetada para raciocinar como um atacante, identificar exposições exploráveis e fornecer evidências do que os atacantes podem realmente comprometer, em vez de depender exclusivamente da gravidade da vulnerabilidade.
- Março de 2026: A Cymulate continuou expandindo seu posicionamento da Simulação de Violação e Ataque tradicional em direção à gestão de exposição e validação de exposição adversarial, combinando validação de controles de segurança com capacidades de gestão de exposição. A mudança reflete o movimento mais amplo dos fornecedores de BAS para o segmento de validação de exposição gerenciada.
Escopo do Relatório Global do Mercado de Serviços de Validação de Exposição Gerenciada
O Relatório do Mercado de Serviços de Validação de Exposição Gerenciada é Segmentado por Tipo de Serviço (Validação de Exposição Adversarial Gerenciada, Simulação de Violação e Ataque Gerenciada, Testes de Penetração Automatizados Gerenciados, Gerenciamento Contínuo de Superfície de Ataque Externo Gerenciado, Red Teaming e Purple Teaming Gerenciados e Relatórios de Validação Gerenciada e Reteste de Remediação), Modelo de Implantação (Totalmente Gerenciado, Co-Gerenciado, Serviço Gerenciado Baseado em Projetos e Serviço de Assinatura Contínua), Método de Validação (Validação Automatizada, Validação Manual Conduzida por Especialistas, Validação Híbrida Automatizada e Humana e Validação Orientada por Inteligência de Ameaças), Superfície de Ataque (Infraestrutura Web Externa e Voltada para a Internet, Ambientes de Nuvem e SaaS, Infraestrutura de Identidade e Acesso, Controles de Rede, Endpoint e E-mail, Aplicações, APIs e Pipelines de DevOps e Tecnologia Operacional, IoT e Dispositivos Conectados), Usuário Final (Serviços Bancários, Financeiros e de Seguros, TI e Telecomunicações, Governo e Defesa, Saúde e Ciências da Vida, Manufatura e Industrial, Varejo e Comércio Eletrônico e Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Validação de Exposição Adversarial Gerenciada |
| Simulação de Violação e Ataque Gerenciada |
| Testes de Penetração Automatizados Gerenciados |
| Gerenciamento Contínuo de Superfície de Ataque Externo Gerenciado |
| Red Teaming e Purple Teaming Gerenciados |
| Relatórios de Validação Gerenciada e Reteste de Remediação |
| Totalmente Gerenciado |
| Co-Gerenciado |
| Serviço Gerenciado Baseado em Projetos |
| Serviço de Assinatura Contínua |
| Validação Automatizada |
| Validação Manual Conduzida por Especialistas |
| Validação Híbrida Automatizada e Humana |
| Validação Orientada por Inteligência de Ameaças |
| Infraestrutura Web Externa e Voltada para a Internet |
| Ambientes de Nuvem e SaaS |
| Infraestrutura de Identidade e Acesso |
| Controles de Rede, Endpoint e E-mail |
| Aplicações, APIs e Pipelines de DevOps |
| Tecnologia Operacional, IoT e Dispositivos Conectados |
| Serviços Bancários, Financeiros e de Seguros |
| TI e Telecomunicações |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| Manufatura e Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Tipo de Serviço | Validação de Exposição Adversarial Gerenciada | |
| Simulação de Violação e Ataque Gerenciada | ||
| Testes de Penetração Automatizados Gerenciados | ||
| Gerenciamento Contínuo de Superfície de Ataque Externo Gerenciado | ||
| Red Teaming e Purple Teaming Gerenciados | ||
| Relatórios de Validação Gerenciada e Reteste de Remediação | ||
| Por Modelo de Implantação | Totalmente Gerenciado | |
| Co-Gerenciado | ||
| Serviço Gerenciado Baseado em Projetos | ||
| Serviço de Assinatura Contínua | ||
| Por Método de Validação | Validação Automatizada | |
| Validação Manual Conduzida por Especialistas | ||
| Validação Híbrida Automatizada e Humana | ||
| Validação Orientada por Inteligência de Ameaças | ||
| Por Superfície de Ataque | Infraestrutura Web Externa e Voltada para a Internet | |
| Ambientes de Nuvem e SaaS | ||
| Infraestrutura de Identidade e Acesso | ||
| Controles de Rede, Endpoint e E-mail | ||
| Aplicações, APIs e Pipelines de DevOps | ||
| Tecnologia Operacional, IoT e Dispositivos Conectados | ||
| Por Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| TI e Telecomunicações | ||
| Governo e Defesa | ||
| Saúde e Ciências da Vida | ||
| Manufatura e Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de validação de exposição gerenciada?
O tamanho do mercado de serviços de validação de exposição gerenciada é de 4,04 bilhões de USD em 2026 e está projetado para atingir 10,47 bilhões de USD até 2032, a um CAGR de 17,27%.
O que está impulsionando a demanda pelo mercado de serviços de validação de exposição gerenciada?
Os compradores precisam de evidências repetíveis de que os controles de segurança podem resistir a caminhos de ataque reais, especialmente à medida que as expectativas regulatórias e os riscos de nuvem e identidade aumentam.
Qual tipo de serviço lidera os serviços de validação de exposição gerenciada?
A Validação de Exposição Adversarial Gerenciada lidera com 24,42% da receita de 2026 e está projetada para se expandir a um CAGR de 17,84% até 2032.
Qual modelo de implantação é mais utilizado no mercado de serviços de validação de exposição gerenciada?
A entrega Totalmente Gerenciada deteve 43,68% da receita de 2026 porque muitas organizações carecem do pessoal especializado necessário para a validação contínua.
Qual usuário final tem a maior demanda por esses serviços?
O BFSI deteve 29,84% da receita em 2026, apoiado pelos requisitos de testes de controle e documentação do setor financeiro.
Qual região está se expandindo mais rapidamente no mercado de serviços de validação de exposição gerenciada?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 18,14% até 2032, apoiada por frameworks de cibersegurança mais robustos nas principais economias regionais.