
Marktgröße und Marktanteil für Managed Exposure Validation Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 4.72 Milliarden US-Dollar |
| Marktgröße (2032) | 10.47 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.27 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed Exposure Validation Services von Mordor Intelligence
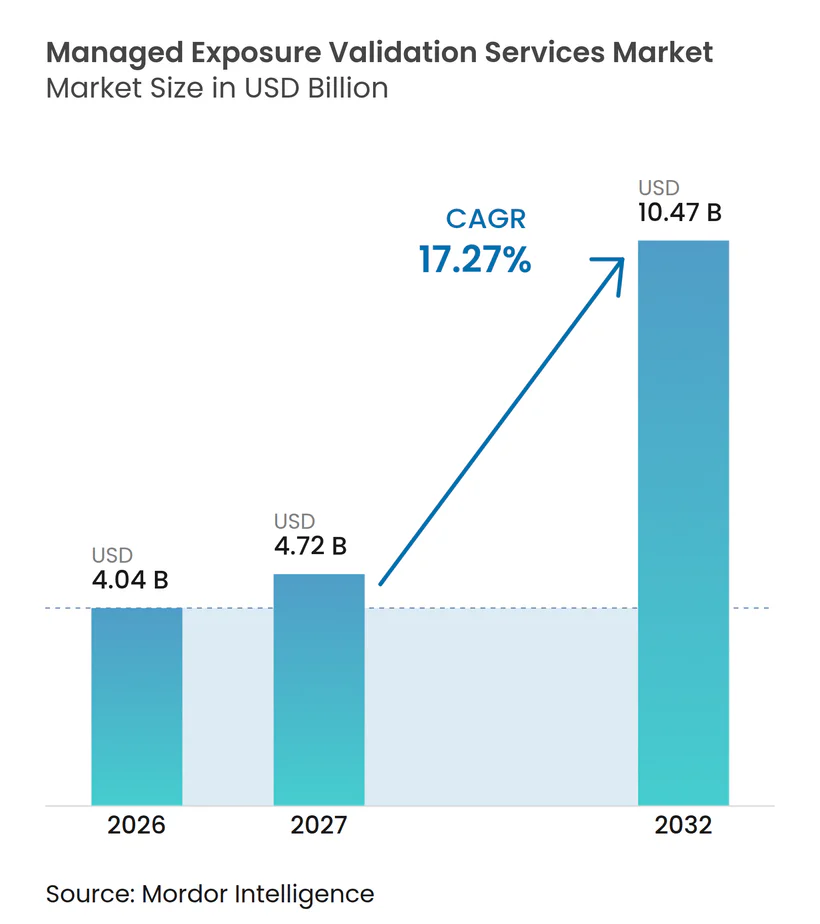
Die Marktgröße für Managed Exposure Validation Services wird voraussichtlich von 4,04 Milliarden USD im Jahr 2026 auf 10,47 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 17,27 % verzeichnen. Die Nachfrage verlagert sich von periodischen Tests hin zu kontinuierlichen Diensten, die zeigen, ob ein Angreifer eine reale Kontrollücke ausnutzen kann. Vorstände, Versicherer und Prüfer erwarten zunehmend wiederholbare Nachweise anstelle von Grundsatzerklärungen oder theoretischen Schwachstellenbewertungen. Anforderungen gemäß DORA, NIS2 und SEC S-K Item 106 machen dokumentierte Kontrolltests für regulierte Organisationen wichtiger. Der Markt für Managed Exposure Validation Services profitiert auch von dem kürzeren Zeitraum zwischen der Offenlegung von Schwachstellen und deren aktiver Ausnutzung, der weniger Zeit für manuelle Überprüfungen lässt. Anbieter, die Erkennung, Tests, Behebung und erneute Tests in einem einzigen Dienst verknüpfen, sind besser positioniert, um Unternehmenskunden zu halten.
Wichtigste Erkenntnisse des Berichts
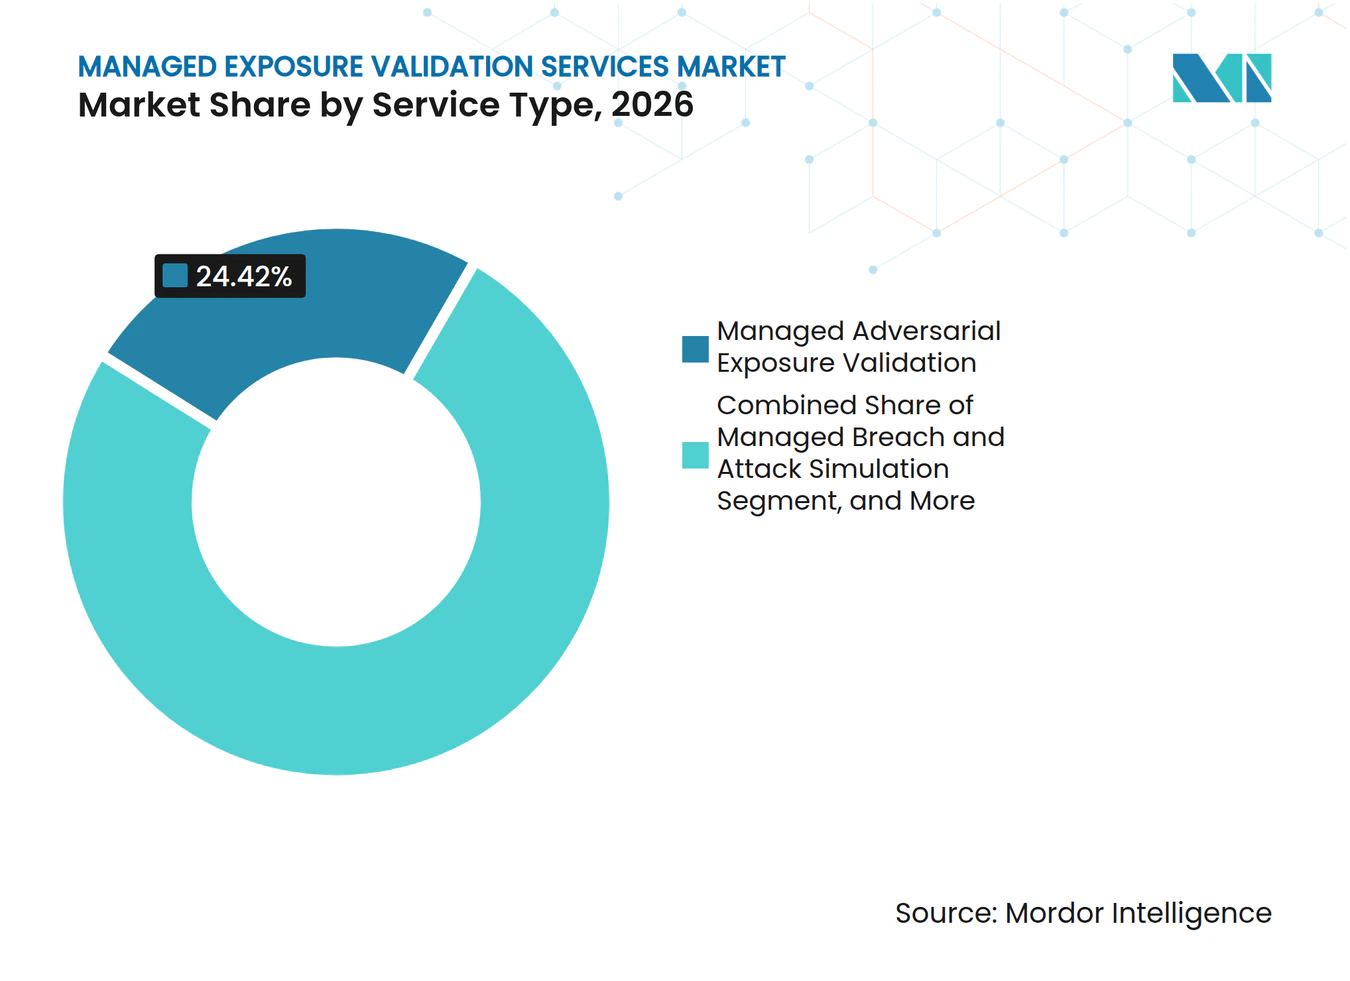
- Nach Servicetyp entfiel Managed Adversarial Exposure Validation im Jahr 2026 auf 24,42 % des Umsatzes im Markt für Managed Exposure Validation Services, und dasselbe Segment wird voraussichtlich bis 2032 mit einer CAGR von 17,84 % wachsen.
- Nach Bereitstellungsmodell hielt vollständig verwaltete Dienste im Jahr 2026 einen Anteil von 43,68 % am Umsatz, während der kontinuierliche Abonnementdienst bis 2032 voraussichtlich mit einer CAGR von 17,92 % wachsen wird.
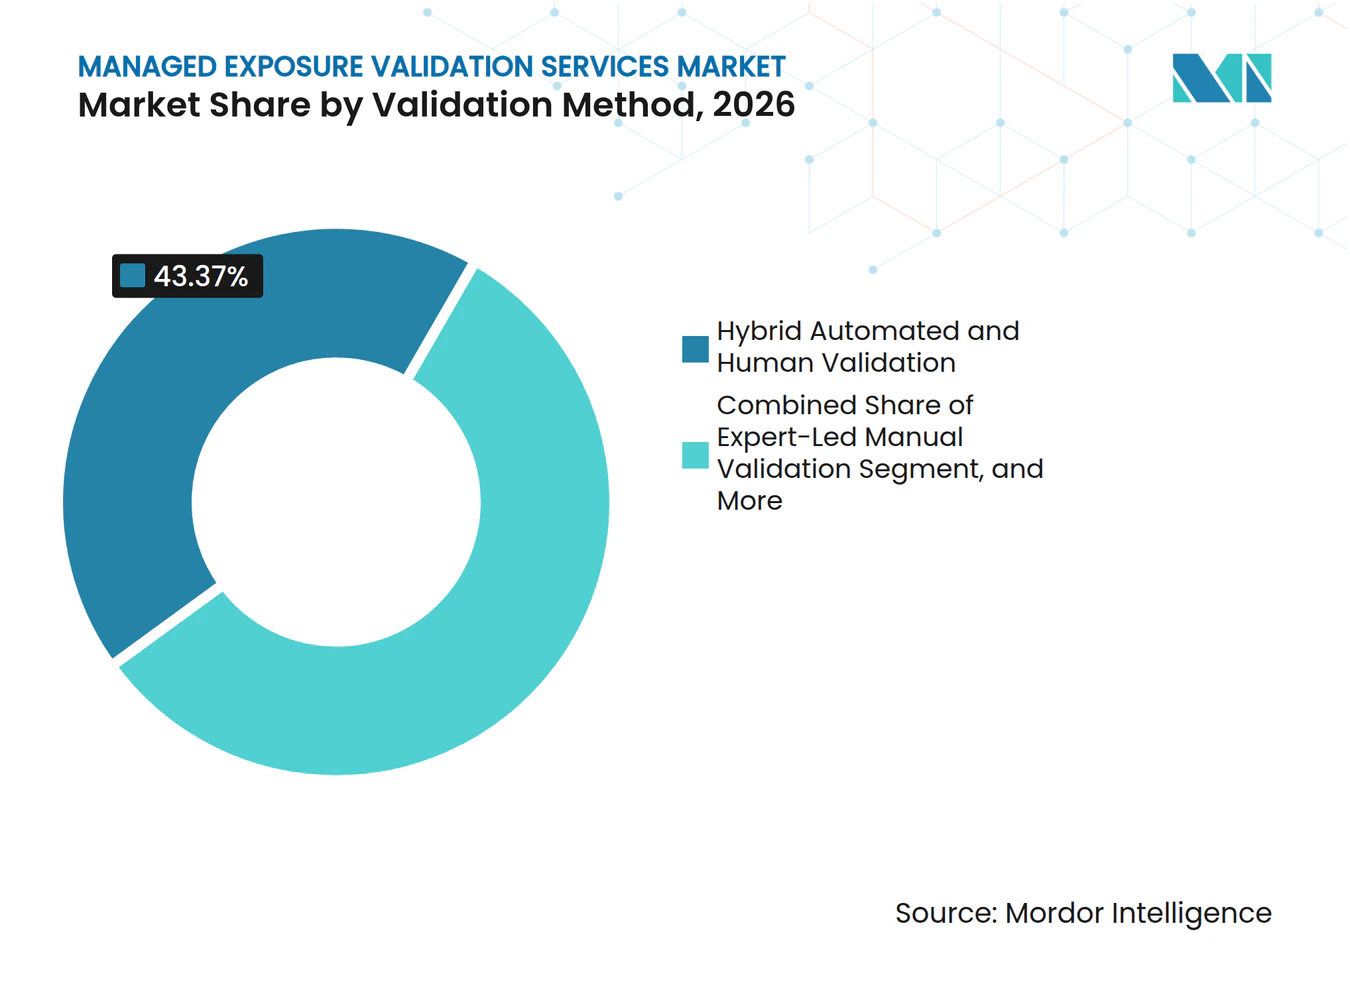
- Nach Validierungsmethode entfiel hybride automatisierte und menschliche Validierung im Jahr 2026 auf 43,37 % des Umsatzes im Markt für Managed Exposure Validation Services, während automatisierte Validierung bis 2032 voraussichtlich mit einer CAGR von 17,94 % wachsen wird.
- Nach Angriffsfläche hielt Cloud- und SaaS-Umgebungen im Jahr 2026 einen Anteil von 23,86 % am Umsatz, während Identitäts- und Zugriffsinfrastruktur bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen wird.
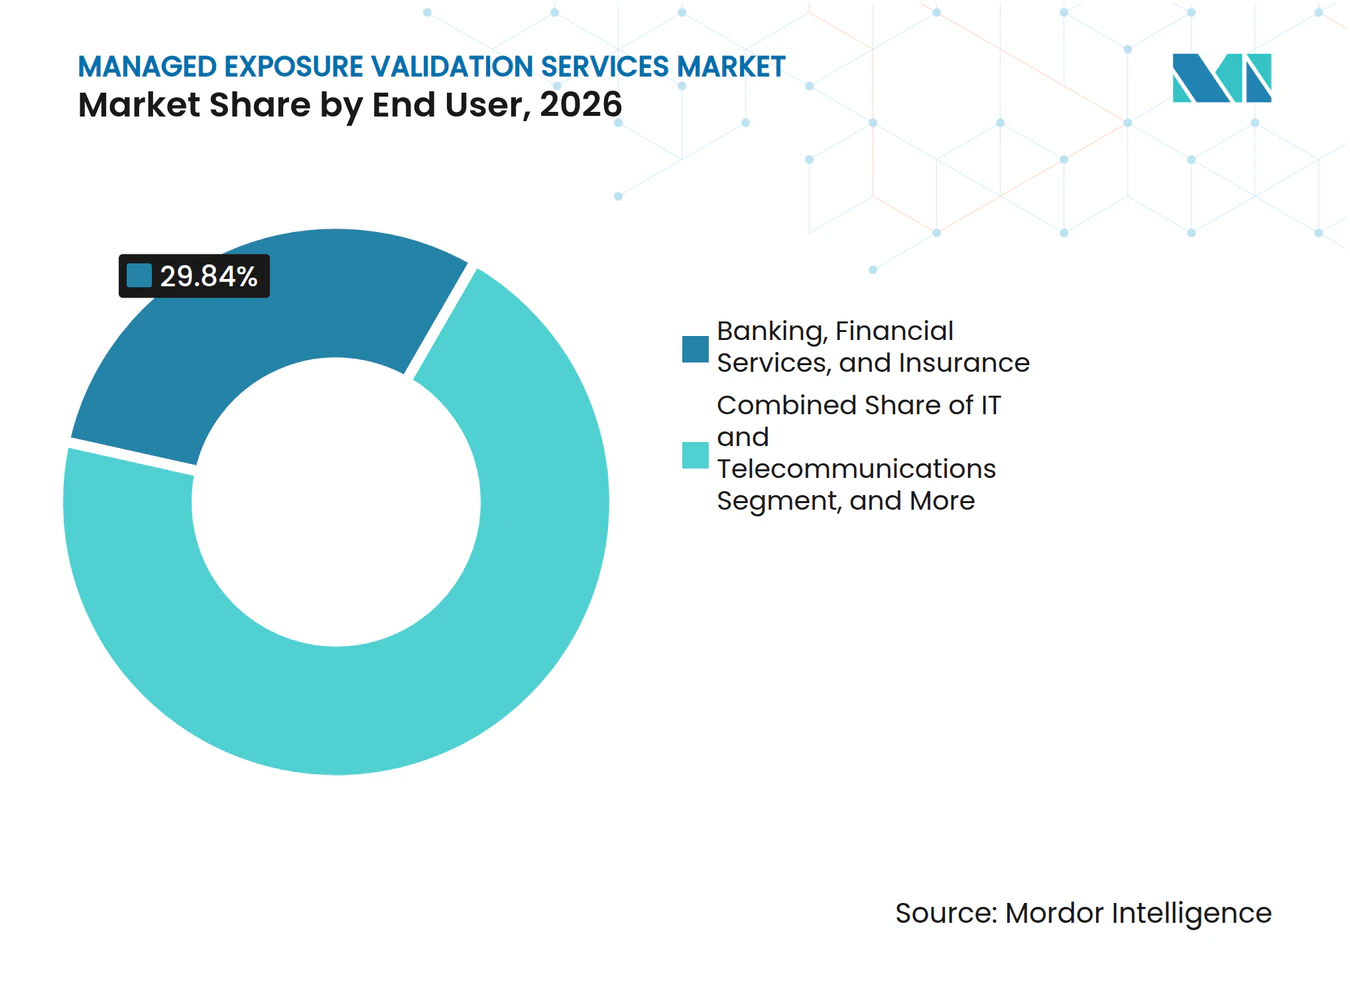
- Nach Endnutzer hielt BFSI im Jahr 2026 einen Anteil von 29,84 % am Umsatz, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 17,98 % wachsen werden.
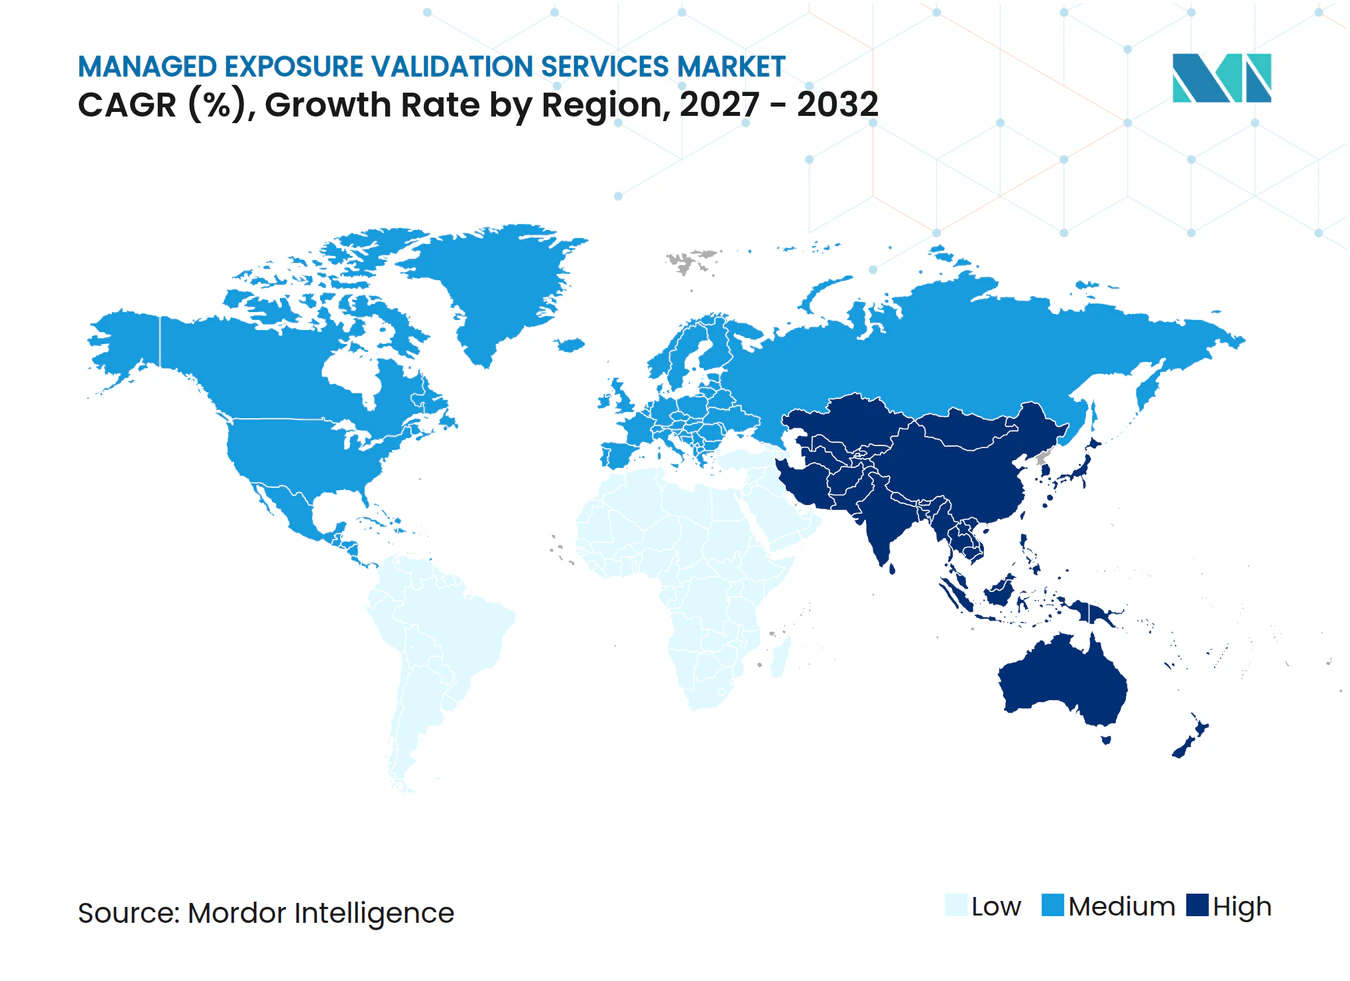
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 44,38 % am Markt für Managed Exposure Validation Services, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 18,14 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmender Bedarf, reale Ausnutzbarkeit nachzuweisen | +3.20% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Cloud-, Identitäts- und hybriden Angriffsflächen | +2.90% | Global, mit konzentrierter Nachfrage in Nordamerika und dem asiatisch-pazifischen Kernraum | Mittelfristig (2–4 Jahre) |
| Regulatorische Nachfrage nach kontinuierlicher Kontrollvalidierung | +2.50% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von CTEM-, ASM-, BAS- und Penetrationstest-Workflows | +2.10% | Global | Mittelfristig (2–4 Jahre) |
| KI-beschleunigte Angriffsentwicklung und kürzere Zeit bis zur Ausnutzung | +1.80% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an verwalteten Fachkräften im Bereich Sicherheitsvalidierungsbetrieb | +1.40% | Global, mit akuten Auswirkungen in Nordamerika und Westeuropa | Langfristig ( 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmender Bedarf, reale Ausnutzbarkeit nachzuweisen
Vorstände, Cyberversicherer und Prüfer legen mehr Gewicht auf den Nachweis, dass ein Angriffspfad eine reale Umgebung durchqueren kann. IBM berichtete, dass 18 % der betroffenen Organisationen KI-Agenten für das Schwachstellen-Scanning und -Management eingesetzt hatten, als der Sicherheitsverstoß auftrat. Diese Lücke macht die Qualität der Kontrolltests wichtiger als die bloße Präsenz von Sicherheitstools. IBM berichtete außerdem, dass der umfangreiche Einsatz von KI und Automatisierung im Bereich Sicherheit mit durchschnittlich 1,93 Millionen USD niedrigeren Kosten bei Datenschutzverletzungen verbunden war.[1] Der Markt für Managed Exposure Validation Services reagiert auf diesen Bedarf, indem er wiederholbare Testergebnisse bereitstellt, die von Sicherheitsverantwortlichen und externen Stakeholdern überprüft werden können. Diese Nachweise können die Validierung von einer optionalen technischen Übung zu einem Bestandteil von Risiko- und Versicherungsdiskussionen machen.
Ausweitung von Cloud-, Identitäts- und hybriden Angriffsflächen
Multi-Cloud-Infrastrukturen und hybride Identitätssysteme erweitern die Anzahl der Pfade, die Sicherheitsteams testen müssen. Semperis legte im August 2026 ResetNightmare und KerberLoss offen – zwei Active-Directory-Schwachstellen, die es einem Angreifer mit niedrigen Berechtigungen ermöglichen könnten, die vollständige Domänenkontrolle zu erlangen. Eine gemeinsame Empfehlung des Australian Signals Directorate, der CISA, der NSA und verbündeter Behörden dokumentierte im Januar 2025 17 gängige Active-Directory-Angriffstechniken.[2] IBM identifizierte Cloud-Fehlkonfigurationen als häufige Ursache für KI-bezogene Sicherheitsverletzungen und stellte fest, dass weniger als die Hälfte der Organisationen nicht-menschliche Identitäten absicherte, als eine Sicherheitsverletzung auftrat. Der Markt für Managed Exposure Validation Services bietet Käufern eine Möglichkeit, Identitäts- und Cloud-Kontrollen nach Änderungen in der Konfiguration oder beim Patching erneut zu testen. Dies ist wichtig, wenn geplante Penetrationstests nicht mit dem Tempo der betrieblichen Änderungen Schritt halten können.
Regulatorische Nachfrage nach kontinuierlicher Kontrollvalidierung
Regulierungsbehörden fordern Organisationen auf, nachzuweisen, dass Kontrollen unter widrigen Bedingungen funktionieren. DORA wurde am 17. Januar 2025 anwendbar und verlangt bedrohungsgeführte Penetrationstests für bedeutende Finanzunternehmen, während Anforderungen an das IKT-Risikomanagement festgelegt werden.[3] ENISA veröffentlichte im Juni 2025 technische Umsetzungsleitlinien für NIS2, in denen die im Rahmen der Richtlinie erwarteten Cybersicherheits-Risikomanagementmaßnahmen dargelegt wurden. Deutschland verpflichtet Betreiber kritischer Infrastrukturen außerdem zur Vorlage von Sicherheitsnachweisen im Rahmen seines überarbeiteten BSIG-Rahmens. BSI.BUND.DE Diese Verpflichtungen begünstigen verwaltete Programme, die Testaufzeichnungen, Behebungsaktivitäten und Ergebnisse erneuter Tests aufbewahren können. Der Markt für Managed Exposure Validation Services gewinnt daher bei regulierten Organisationen, denen dedizierte Red-Team-Kapazitäten fehlen, eine stabilere Nachfragebasis.
Konvergenz von CTEM-, ASM-, BAS- und Penetrationstest-Workflows
Sicherheitskäufer suchen nach weniger isolierten Tools und einem klareren Weg von der Asset-Erkennung bis zur Behebung. NetSPI fügte seiner Plattform im April 2025 Cyber-Asset-Angriffsflächen-Management, Breach-and-Attack-Simulation als Dienst, Dark-Web-Überwachung und LLM-Tests hinzu. XM Cyber verknüpfte im Dezember 2025 die externe Angriffsflächen-Erkennung mit der internen Validierung, sodass Teams externe Exposition mit internen Angriffspfaden verknüpfen können. Diese Veränderungen spiegeln eine Käuferpräferenz für Nachweise wider, die ein Problem durch Erkennung, Validierung, Behebung und Abschluss begleiten. Anbieter im Markt für Managed Exposure Validation Services können Reibungsverluste reduzieren, wenn ihr Dienst in bestehende Expositionsmanagement- und Ticketing-Workflows passt. Das Ergebnis ist ein stärkerer Fokus auf Nachweisqualität und Behebungsgeschwindigkeit statt auf die Anzahl der getesteten Szenarien.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität über Sicherheits-Toolchains hinweg | -1.80% | Global | Mittelfristig (2–4 Jahre) |
| Budgetwettbewerb mit präventiven und erkennungsbasierten Kontrollen | -1.40% | Global, mit akutem Druck in mittelständischen Segmenten Nordamerikas und Europas | Kurzfristig (≤ 2 Jahre) |
| Begrenzte Übertragbarkeit von Nachweisen zwischen Käufern, Prüfern und Versicherern | -0.90% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Einschränkungen bei sicheren Tests in Produktions- und Betriebstechnologieumgebungen | -0.70% | Asiatisch-pazifischer Kernraum, mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über Sicherheits-Toolchains hinweg
Viele Unternehmen betreiben separate Systeme für Sicherheitsinformations- und Ereignismanagement, Endpunktschutz, Schwachstellenmanagement und Ticketing. Ein verwaltetes Programm muss sich mit diesen Systemen verbinden, bevor seine Erkenntnisse zugewiesen, behoben und erneut getestet werden können. Diese Arbeit kann den Mehrwert verzögern, den ein Käufer von der kontinuierlichen Validierung erwartet. Das Problem wird schwieriger, wenn Expositionsdaten über Tools hinweg inkonsistente Asset-Namen, Eigentumsfelder und Risikoklassifizierungen verwenden. Der Markt für Managed Exposure Validation Services muss daher klare Integrationen und Datennormalisierung unterstützen, wenn Anbieter möchten, dass Kunden Validierungsergebnisse im erforderlichen Tempo nutzen. Organisationen mit umfangreichen Einzeltool-Beständen können mit einer längeren Implementierungsphase im ersten Jahr konfrontiert sein.
Budgetwettbewerb mit präventiven und erkennungsbasierten Kontrollen
Validierungsdienste konkurrieren häufig mit Erkennungs- und Reaktionstools um dasselbe Sicherheitsbudget. ISACA berichtete im Jahr 2025, dass 53 % der Sicherheitsfachleute ihre Cybersicherheitsbudgets als unterfinanziert betrachteten, während 41 % Budgeterhöhungen erwarteten. Käufer priorisieren möglicherweise Kontrollen, die tägliche Warnmeldungen anzeigen, gegenüber Programmen, die darauf ausgelegt sind zu überprüfen, ob Kontrollen einem Angriff standhalten würden. Der Markt für Managed Exposure Validation Services überwindet diesen Druck eher, wenn Anbieter erklären, wie Tests Behebungsentscheidungen verbessern und die Compliance unterstützen. Finanzielle Nachweise, die mit der Verhinderung von Sicherheitsverletzungen und der Prüfungsbereitschaft verknüpft sind, können den Dienst in Budgetüberprüfungen leichter verteidigbar machen. Ohne diese Verbindung kann Validierung als periodische Compliance-Kosten behandelt werden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Adversarielle Validierung führt den Wandel hin zu kontinuierlichen Nachweisen anManaged Adversarial Exposure Validation entfiel im Jahr 2026 auf 24,42 % des Marktanteils für Managed Exposure Validation Services und wird voraussichtlich bis 2032 mit einer CAGR von 17,84 % wachsen. Der Dienst liefert zeitgestempelte Nachweise darüber, ob eine Technik eine reale Umgebung durchqueren kann. Er ersetzt einen einmaligen Bericht durch wiederholte Angriffssimulation, Behebungsüberprüfung und erneute Tests. Pentera berichtete, dass es im Januar 2026 mehr als 100 Millionen USD an jährlich wiederkehrendem Umsatz überschritten hatte und dass mehr als 1.200 Unternehmen in über 60 Ländern seine Plattform nutzten.
Managed Breach and Attack Simulation und Managed Automated Penetration Testing werden zunehmend im Rahmen umfassenderer adversarieller Validierungsdienste eingesetzt. Managed Continuous External Attack Surface Management befasst sich mit der Exposition durch internetorientierte Assets und Schatten-IT. Managed Red Teaming und Purple Teaming bleiben für Finanzinstitute wichtig, die menschlich geführte, bedrohungsgeleitete Tests benötigen. Managed Validation Reporting und Remediation Retesting erfüllt die Nachfrage nach prüfungsfähigen Aufzeichnungen und dem Nachweis, dass eine Behebung einen ausnutzbaren Pfad beseitigt hat. Die Branche für Managed Exposure Validation Services differenziert Anbieter nach der Kontinuität und Nützlichkeit ihrer Nachweise.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Vollständig verwaltete Bereitstellung behebt interne KapazitätslückenVollständig verwaltete Dienste hielten im Jahr 2026 einen Anteil von 43,68 % an der Marktgröße für Managed Exposure Validation Services. ISACA stellte fest, dass 65 % der Organisationen im Jahr 2025 unbesetzte Cybersicherheitsstellen hatten und 55 % ihre Teams als unterbesetzt betrachteten. Fortinet berichtete im Jahr 2026, dass 71 % der Organisationen Fachkräftemangel als Risiko sahen und 56 % Schwierigkeiten bei der Talentgewinnung hatten. Diese Belegschaftsbeschränkungen unterstützen delegierte Tests und Fachanalysen. Vollständig verwaltete Bereitstellung gibt Anbietern außerdem eine größere Kontrolle über Testhäufigkeit und Berichtskonsistenz.
Der kontinuierliche Abonnementdienst wird bis 2032 voraussichtlich mit einer CAGR von 17,92 % wachsen, da Kunden regelmäßige Validierung statt isolierter Aufgaben suchen. Co-verwaltete Modelle unterstützen Unternehmen, die externe adversarielle Expertise benötigen und gleichzeitig die interne Verantwortlichkeit behalten möchten. Projektbasierte verwaltete Dienste bedienen weiterhin Organisationen, die festgelegte Zeitpläne gemäß PCI DSS 4.0.1, ISO 27001 und Verpflichtungen des Finanzsektors einhalten. Wiederkehrende Verträge können die Wechselbereitschaft reduzieren, sobald Validierungsaufzeichnungen in Prüfungs-Workflows einfließen. Der Markt für Managed Exposure Validation Services profitiert, wenn laufende Aufzeichnungen Teil der Compliance- und Versicherungsdokumentation werden.
Nach Validierungsmethode:
Hybride Bereitstellung balanciert Skalierung und FachkompetenzHybride automatisierte und menschliche Validierung hielt im Jahr 2026 mit 43,37 % des Umsatzes den größten Anteil im Markt für Managed Exposure Validation Services. Automatisierung kann wiederholbare Szenarien in großem Maßstab ausführen und häufige Kontrollücken identifizieren. Menschliche Analysten fügen Urteilsvermögen hinzu, wo Angriffspfade nicht vordefinierten Mustern folgen. Diese Kombination ist in Multi-Cloud-, Betriebstechnologie- und KI-Systemumgebungen nützlich. Pentera erhielt im Jahr 2025 die ISO/IEC-42001-Zertifizierung, was zeigt, warum formales KI-Management für regulierte Käufer wichtig ist.
Automatisierte Validierung wird bis 2032 voraussichtlich mit einer CAGR von 17,94 % wachsen. KI-gestützte Angriffsplanung und adaptive Nutzlastgenerierung können die Testgeschwindigkeit verbessern. Expertengeführte manuelle Validierung behält eine Premiumrolle, wo Tools fortgeschrittenes Angreiferverhalten nicht sicher reproduzieren können. Bedrohungsintelligenzgeführte Validierung richtet Szenarien an Bedrohungen aus, die für den Sektor eines Käufers relevant sind. Anbieter müssen weiterhin die Grenzen automatisierter Tests erläutern und aufzeigen, wo fachkundige Aufsicht erforderlich ist.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Angriffsfläche:
Identitätsinfrastruktur wird zum am schnellsten wachsenden ZielCloud- und SaaS-Umgebungen hielten im Jahr 2026 einen Anteil von 23,86 % am Umsatz. Identitäts- und Zugriffsinfrastruktur wird bis 2032 voraussichtlich mit einer CAGR von 18,12 % wachsen. Semperis berichtete, dass ResetNightmare und KerberLoss eine Domänenkompromittierung durch Active-Directory-Schwachstellen ermöglichen könnten, nachdem Patches verfügbar geworden waren. Diese Ereignisse zeigen, warum statische Identitätsbewertungen nicht dieselbe Sicherheit bieten können wie wiederholte Tests. Der Markt für Managed Exposure Validation Services reagiert mit erneuten Tests, wenn sich Berechtigungen, Konfigurationen und Patch-Status ändern.
Die Validierung externer Web- und internetorientierter Infrastruktur wird zunehmend mit dem externen Angriffsflächen-Management verknüpft. Anwendungen, APIs und DevOps-Pipelines benötigen regelmäßige Überprüfungen, da Releases Änderungen schneller einführen, als jährliche Tests abdecken können. Betriebstechnologie, IoT und vernetzte Geräte sind schwieriger zu testen, da Produktionssicherheitsbeschränkungen aktive Simulation erfordern. NIST identifiziert die Sicherheit von Betriebstechnologie als einen eigenständigen Bereich, der an industrielle Umgebungen angepasste Kontrollen erfordert. IEC/TS 62443-6-2:2026 bietet eine Sicherheitsbewertungsmethodik für Komponenten industrieller Automatisierungs- und Steuerungssysteme.
Nach Endnutzer:
BFSI bildet die größte Basis, während das Gesundheitswesen beschleunigtBFSI hielt im Jahr 2026 mit 29,84 % des Umsatzes die größte Endnutzerposition im Markt für Managed Exposure Validation Services. DORA verlangt Tests durch bedeutende Finanzunternehmen in der Europäischen Union. Finanzorganisationen stehen außerdem unter genauer Prüfung hinsichtlich IKT-Risiken, Drittanbieterexposition und Kontrolldokumentation. Diese Bedingungen unterstützen verwaltete bedrohungsgeführte Tests und die Aufbewahrung von Nachweisen. BFSIs führende Umsatzposition spiegelt den Bedarf des Sektors wider, sowohl Governance- als auch technische Kontrolleffektivität nachzuweisen.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 17,98 % wachsen. Der Sektor ist Ransomware-Risiken ausgesetzt und muss klinische Abläufe, Patienteninformationen und vernetzte Technologie schützen. Picus Security berichtete, dass Sutter Health die Validierungszyklen nach der Einführung kontinuierlicher Sicherheitsvalidierung von Wochen auf unter 1 Stunde reduzierte. Technologie- und Telekommunikationsunternehmen weiten Tests auf KI-gestützte Anwendungen und DevOps-Workflows aus. Regierung und Verteidigung, Fertigung und Industrie sowie Einzelhandel und E-Commerce wenden Validierung auf ihre betrieblichen und anwendungsbezogenen Risiken an.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
Markt für verwaltete Expositionsvalidierungsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 44,38 % am Markt für verwaltete Expositionsvalidierungsdienste. Die Vereinigten Staaten verfügen über eine ausgereifte Kombination aus Offenlegungs-, Zahlungs- und Cybersicherheitsanforderungen für den Finanzsektor. SEC S-K Item 106, NYDFS Part 500 und PCI DSS 4.0.1 legen größeren Wert auf den Nachweis, dass Kontrollen wie vorgesehen funktionieren. Kanadas Finanzinstitute arbeiten zudem nach der OSFI-Richtlinie B-13 für Technologie- und Cyberrisiken.
Markt für verwaltete Expositionsvalidierungsdienste in Europa und Südamerika
Europa wird durch die Anforderungen von DORA und NIS2 geprägt. DORA schreibt bedrohungsgesteuerte Penetrationstests für bedeutende EU-Finanzunternehmen vor, während die ENISA-Leitlinien 2025 Maßnahmen zum Cybersicherheitsrisikomanagement im Rahmen von NIS2 beschreiben. Deutschland und Frankreich sind wichtige Nachfragezentren aufgrund ihrer regulierten Finanzinstitute und kritischen Infrastrukturen. Südamerika entwickelt sich von einer kleineren Basis aus, da Finanzdienstleistungen, E-Commerce und multinationale Compliance-Programme eine frühe Nachfrage erzeugen.
Markt für verwaltete Expositionsvalidierungsdienste in APAC und MEA
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 18,14 % wachsen – die schnellste regionale Wachstumsrate im Markt für verwaltete Expositionsvalidierungsdienste. Singapurs Technologierisikoleitlinien, Japans Cybersicherheitserwartungen für den Finanzsektor und Australiens Essential-Eight-Modell unterstützen stärkere Validierungspraktiken. Pentera gründete im September 2025 eine Rechtsperson in Singapur, um Kunden in Japan, Indien, Taiwan und Südostasien zu betreuen. Der Nahe Osten und Afrika wächst von einer kleineren Basis aus, da Saudi-Arabien und die Vereinigten Arabischen Emirate die Cybersicherheitsanforderungen für kritische Sektoren verschärfen. Diese Rahmenbedingungen schaffen eine klarere Öffnung für externe verwaltete Validierungsprogramme.
Wettbewerbslandschaft
Marktkonzentration
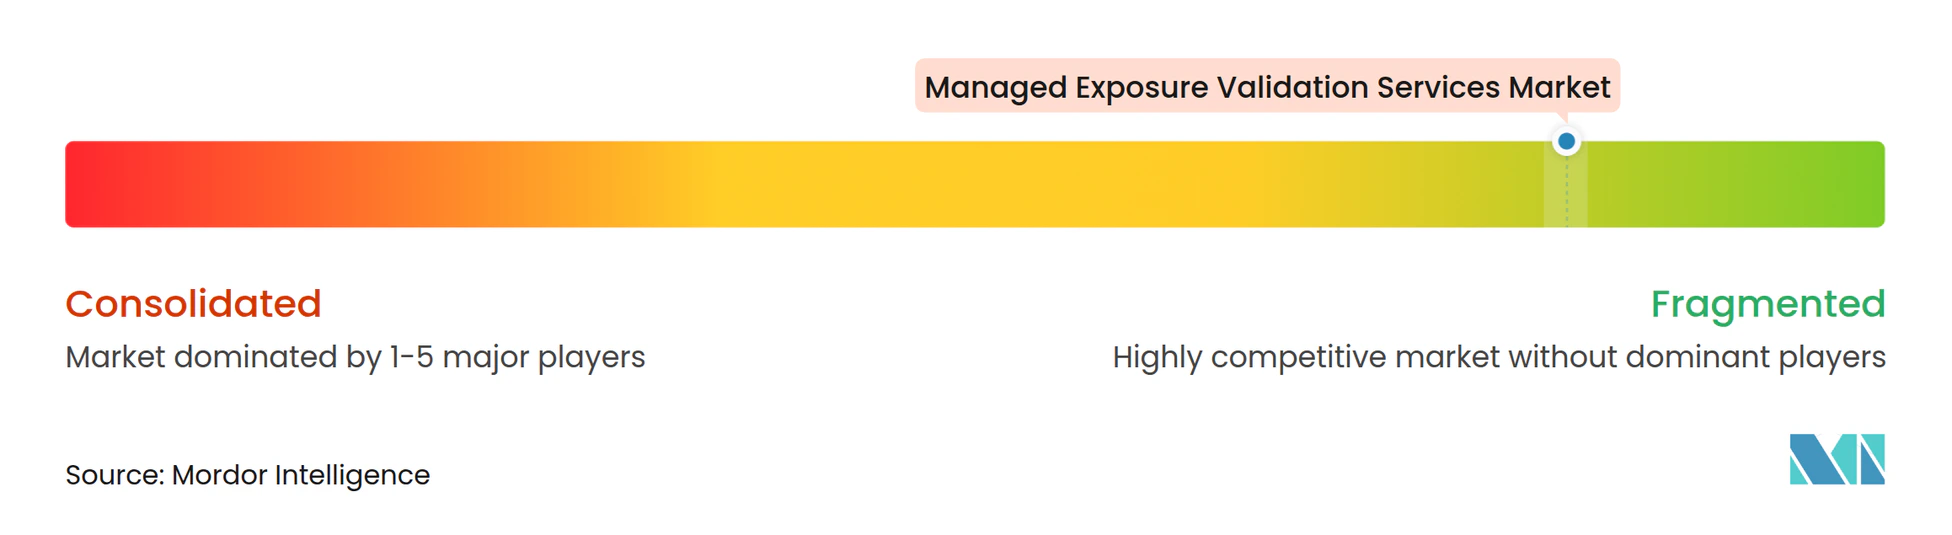
Der Markt für Managed Exposure Validation Services ist mäßig fragmentiert. Reine adversarielle Validierungsanbieter konkurrieren auf der Grundlage automatisierter Exploit-Ausführung, Testhäufigkeit, Tiefe der Angriffspfade und der Abdeckung ihrer Angriffsbibliotheken. Globale IT-Dienstleistungsunternehmen konkurrieren durch regulatorisches Wissen, Unternehmenskontoabdeckung und Kapazität für mehrjährige verwaltete Verträge. Anbieter fügen Behebungsunterstützung hinzu, weil Kunden mehr als eine Liste von Erkenntnissen wünschen. Tenable erweiterte im Juni 2026 die kontinuierliche Sicherheitskontrollvalidierung innerhalb von Tenable One und leitete validierte Erkenntnisse an seine Behebungsfähigkeiten weiter. Dies erhöht den Wettbewerbsdruck auf eigenständige Dienste, die sich nicht in bestehende Expositionsmanagementprogramme einfügen können.
Penteras Meilenstein im Januar 2026 von mehr als 100 Millionen USD an jährlich wiederkehrendem Umsatz zeigte die kommerzielle Zugkraft der adversariellen Expositionsvalidierung. Das Unternehmen stärkte sein Servicemodell durch die Übernahme von DevOcean im Oktober 2025, die KI-gestütztes Behebungsmanagement und mehr als 100 SecOps-Integrationen hinzufügte. Rapid7 startete im August 2025 Vector Command Advanced, das kontinuierliches Red Teaming mit internem Netzwerk-Penetrationstest und Segmentierungstest kombiniert. Palo Alto Networks gab im Juli 2025 eine Vereinbarung zur Übernahme von CyberArk bekannt, was die strategische Bedeutung der Identitätssicherheit innerhalb umfassenderer Sicherheitsplattformen zeigt. Diese Schritte erhöhen den Standard für Anbieter, die sich auf ein enges Testangebot stützen.
Der Markt für Managed Exposure Validation Services hat eine Öffnung in Betriebstechnologie- und industriellen Umgebungen, wo sichere Produktionstests schwierig sind. NISTsOperationstechnologie-Leitlinien heben die unterschiedlichen Sicherheitsanforderungen industrieller Systeme hervor. Anbieter können sich durch produktionssichere Testansätze und durch die Verknüpfung von Ergebnissen mit den Bewertungsanforderungen von IEC/TS 62443-6-2:2026 differenzieren. Die direkte Integration von Validierungsnachweisen in Vorstandsberichte und Versicherungseinreichungen kann ebenfalls die Vertragsverlängerung unterstützen. Die Marktkonzentration kann nicht zuverlässig bestimmt werden, da die Eingabe keine kombinierten Marktanteile für führende Anbieter liefert. Die Wettbewerbsstruktur bleibt konsistent mit einem moderaten Fragmentierungsgrad.
Marktführer für Managed Exposure Validation Services
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
-
Kyndryl Holdings, Inc.
-
Rapid7, Inc.
-
Bishop Fox, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Expositionsvalidierungsdienste Unternehmen in diesem Bericht
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Kyndryl Holdings, Inc.
- Rapid7, Inc.
- Bishop Fox, Inc.
- NetSPI, LLC
- Accenture plc
- IBM Corporation
- Wipro Limited
- Tech Mahindra Limited
- Atos SE
- Unisys Corporation
- Sophos Limited
- Tenable Holdings, Inc.
- Palo Alto Networks, Inc.
- XM Cyber Ltd.
- Pentera Limited
- Picus Security, Inc.
- Cymulate Ltd.
- SafeBreach, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Expositionsvalidierungsdienste
- Juli 2026: Picus startete seine autonome Expositionsvalidierungsplattform, die Angriffsflächen-Validierung, Expositionsvalidierung und Sicherheitskontrolltests in einer autonomen Schleife integriert. Die Plattform nutzt KI, um zu beurteilen, ob Expositionen tatsächlich ausgenutzt werden können und ob bestehende Kontrollen Angriffe stoppen können.
- Juli 2026: Pentera und Recorded Future gaben eine strategische Partnerschaft bekannt, die Recorded-Future-Bedrohungsintelligenz mit Penteras automatisierter Sicherheitsvalidierung integriert. Die Integration ermöglicht es Kunden zu bestimmen, ob aufkommende Bedrohungen in ihren eigenen Umgebungen ausnutzbar sind, und die Expositionen zu priorisieren, die einer Behebung bedürfen, was CTEM-Workflows direkt unterstützt.
- Mai 2026: Check Point startete Agentic Exposure Validation innerhalb seiner Expositionsmanagementplattform. Die KI-Agenten-Fähigkeit ist darauf ausgelegt, wie ein Angreifer zu denken, ausnutzbare Expositionen zu identifizieren und Nachweise darüber zu liefern, was Angreifer tatsächlich kompromittieren können, anstatt sich ausschließlich auf den Schweregrad von Schwachstellen zu stützen.
- März 2026: Cymulate setzte seine Neupositionierung von traditioneller Breach-and-Attack-Simulation hin zu Expositionsmanagement und adversarieller Expositionsvalidierung fort und kombinierte Sicherheitskontrollvalidierung mit Expositionsmanagementfähigkeiten. Die Verschiebung spiegelt den breiteren Vorstoß von BAS-Anbietern in das Segment der verwalteten Expositionsvalidierung wider.
Berichtsumfang des globalen Marktes für Managed Exposure Validation Services
Der Bericht zum Markt für Managed Exposure Validation Services ist segmentiert nach Servicetyp (Managed Adversarial Exposure Validation, Managed Breach and Attack Simulation, Managed Automated Penetration Testing, Managed Continuous External Attack Surface Management, Managed Red Teaming und Purple Teaming sowie Managed Validation Reporting und Remediation Retesting), Bereitstellungsmodell (vollständig verwaltet, co-verwaltet, projektbasierter verwalteter Dienst und kontinuierlicher Abonnementdienst), Validierungsmethode (automatisierte Validierung, expertengeführte manuelle Validierung, hybride automatisierte und menschliche Validierung sowie bedrohungsintelligenzgeführte Validierung), Angriffsfläche (externe Web- und internetorientierte Infrastruktur, Cloud- und SaaS-Umgebungen, Identitäts- und Zugriffsinfrastruktur, Netzwerk-, Endpunkt- und E-Mail-Kontrollen, Anwendungen, APIs und DevOps-Pipelines sowie Betriebstechnologie, IoT und vernetzte Geräte), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen, IT und Telekommunikation, Regierung und Verteidigung, Gesundheitswesen und Biowissenschaften, Fertigung und Industrie, Einzelhandel und E-Commerce sowie sonstige Endnutzerindustrien) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Adversarial Exposure Validation |
| Managed Breach and Attack Simulation |
| Managed Automated Penetration Testing |
| Managed Continuous External Attack Surface Management |
| Managed Red Teaming und Purple Teaming |
| Managed Validation Reporting und Remediation Retesting |
| Vollständig verwaltet |
| Co-verwaltet |
| Projektbasierter verwalteter Dienst |
| Kontinuierlicher Abonnementdienst |
| Automatisierte Validierung |
| Expertengeführte manuelle Validierung |
| Hybride automatisierte und menschliche Validierung |
| Bedrohungsintelligenzgeführte Validierung |
| Externe Web- und internetorientierte Infrastruktur |
| Cloud- und SaaS-Umgebungen |
| Identitäts- und Zugriffsinfrastruktur |
| Netzwerk-, Endpunkt- und E-Mail-Kontrollen |
| Anwendungen, APIs und DevOps-Pipelines |
| Betriebstechnologie, IoT und vernetzte Geräte |
| Banken, Finanzdienstleistungen und Versicherungen |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| Fertigung und Industrie |
| Einzelhandel und E-Commerce |
| Sonstige Endnutzerindustrien |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Servicetyp | Managed Adversarial Exposure Validation | |
| Managed Breach and Attack Simulation | ||
| Managed Automated Penetration Testing | ||
| Managed Continuous External Attack Surface Management | ||
| Managed Red Teaming und Purple Teaming | ||
| Managed Validation Reporting und Remediation Retesting | ||
| Nach Bereitstellungsmodell | Vollständig verwaltet | |
| Co-verwaltet | ||
| Projektbasierter verwalteter Dienst | ||
| Kontinuierlicher Abonnementdienst | ||
| Nach Validierungsmethode | Automatisierte Validierung | |
| Expertengeführte manuelle Validierung | ||
| Hybride automatisierte und menschliche Validierung | ||
| Bedrohungsintelligenzgeführte Validierung | ||
| Nach Angriffsfläche | Externe Web- und internetorientierte Infrastruktur | |
| Cloud- und SaaS-Umgebungen | ||
| Identitäts- und Zugriffsinfrastruktur | ||
| Netzwerk-, Endpunkt- und E-Mail-Kontrollen | ||
| Anwendungen, APIs und DevOps-Pipelines | ||
| Betriebstechnologie, IoT und vernetzte Geräte | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen | |
| IT und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Fertigung und Industrie | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Endnutzerindustrien | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed Exposure Validation Services?
Die Marktgröße für Managed Exposure Validation Services beträgt im Jahr 2026 4,04 Milliarden USD und wird bis 2032 voraussichtlich 10,47 Milliarden USD erreichen, bei einer CAGR von 17,27 %.
Was treibt die Nachfrage nach dem Markt für Managed Exposure Validation Services an?
Käufer benötigen wiederholbare Nachweise, dass Sicherheitskontrollen realen Angriffspfaden standhalten können, insbesondere da regulatorische Erwartungen sowie Cloud- und Identitätsrisiken zunehmen.
Welcher Servicetyp führt bei Managed Exposure Validation Services?
Managed Adversarial Exposure Validation führt mit 24,42 % des Umsatzes im Jahr 2026 und wird bis 2032 voraussichtlich mit einer CAGR von 17,84 % wachsen.
Welches Bereitstellungsmodell wird im Markt für Managed Exposure Validation Services am häufigsten genutzt?
Vollständig verwaltete Bereitstellung hielt im Jahr 2026 einen Anteil von 43,68 % am Umsatz, da vielen Organisationen das Fachpersonal fehlt, das für eine kontinuierliche Validierung erforderlich ist.
Welcher Endnutzer hat die größte Nachfrage nach diesen Diensten?
BFSI hielt im Jahr 2026 einen Anteil von 29,84 % am Umsatz, unterstützt durch Anforderungen an Kontrolltests und Dokumentation im Finanzsektor.
Welche Region wächst am schnellsten im Markt für Managed Exposure Validation Services?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 18,14 % wachsen, unterstützt durch stärkere Cybersicherheitsrahmen in den wichtigsten regionalen Volkswirtschaften.