
Taille et part du marché des services de validation d'exposition gérée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
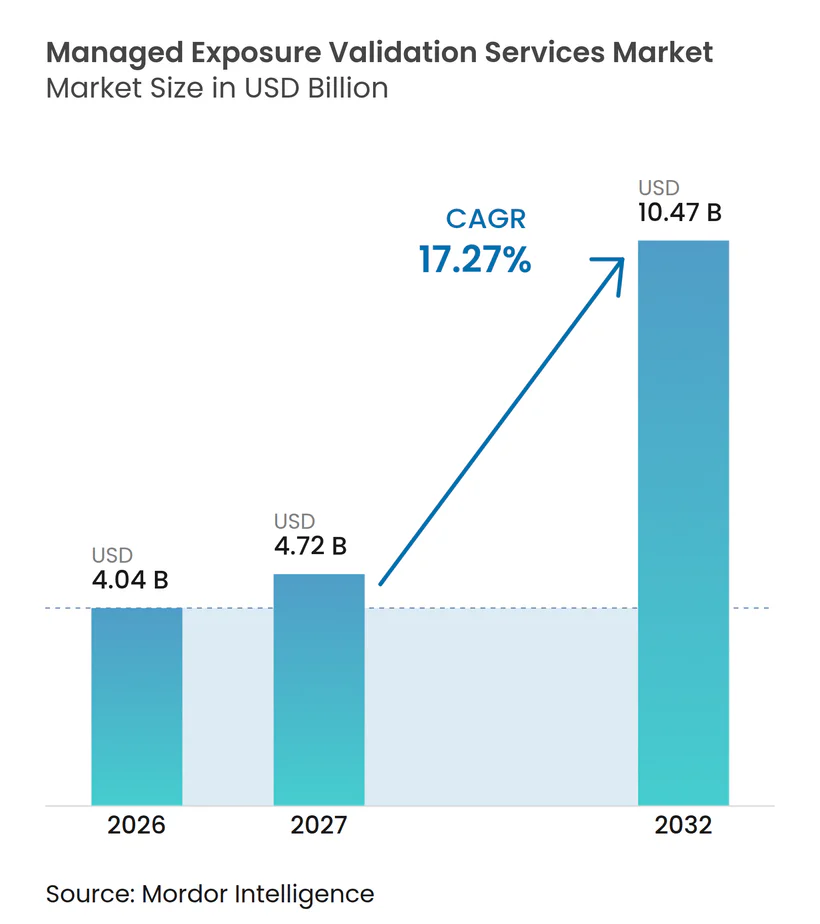
| Taille du Marché (2027) | 4.72 Milliards de dollars |
| Taille du Marché (2032) | 10.47 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.27 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de validation d'exposition gérée par Mordor Intelligence
La taille du marché des services de validation d'exposition gérée devrait s'étendre de 4,04 milliards USD en 2026 à 10,47 milliards USD d'ici 2032, enregistrant un CAGR de 17,27 % entre 2027 et 2032. La demande évolue des tests périodiques vers des services continus qui démontrent si un attaquant peut exploiter une lacune de contrôle en conditions réelles. Les conseils d'administration, les assureurs et les auditeurs attendent de plus en plus des preuves reproductibles plutôt que des déclarations de politique ou des scores théoriques de vulnérabilité. Les exigences du DORA, de NIS2 et de l'article 106 du formulaire S-K de la SEC rendent les tests de contrôle documentés plus importants pour les organisations réglementées. Le marché des services de validation d'exposition gérée bénéficie également du raccourcissement du délai entre la divulgation d'une vulnérabilité et son exploitation active, ce qui laisse moins de temps pour la révision manuelle. Les prestataires qui relient la découverte, les tests, la remédiation et les nouveaux tests dans un seul service sont mieux positionnés pour fidéliser les comptes d'entreprise.
Points clés du rapport
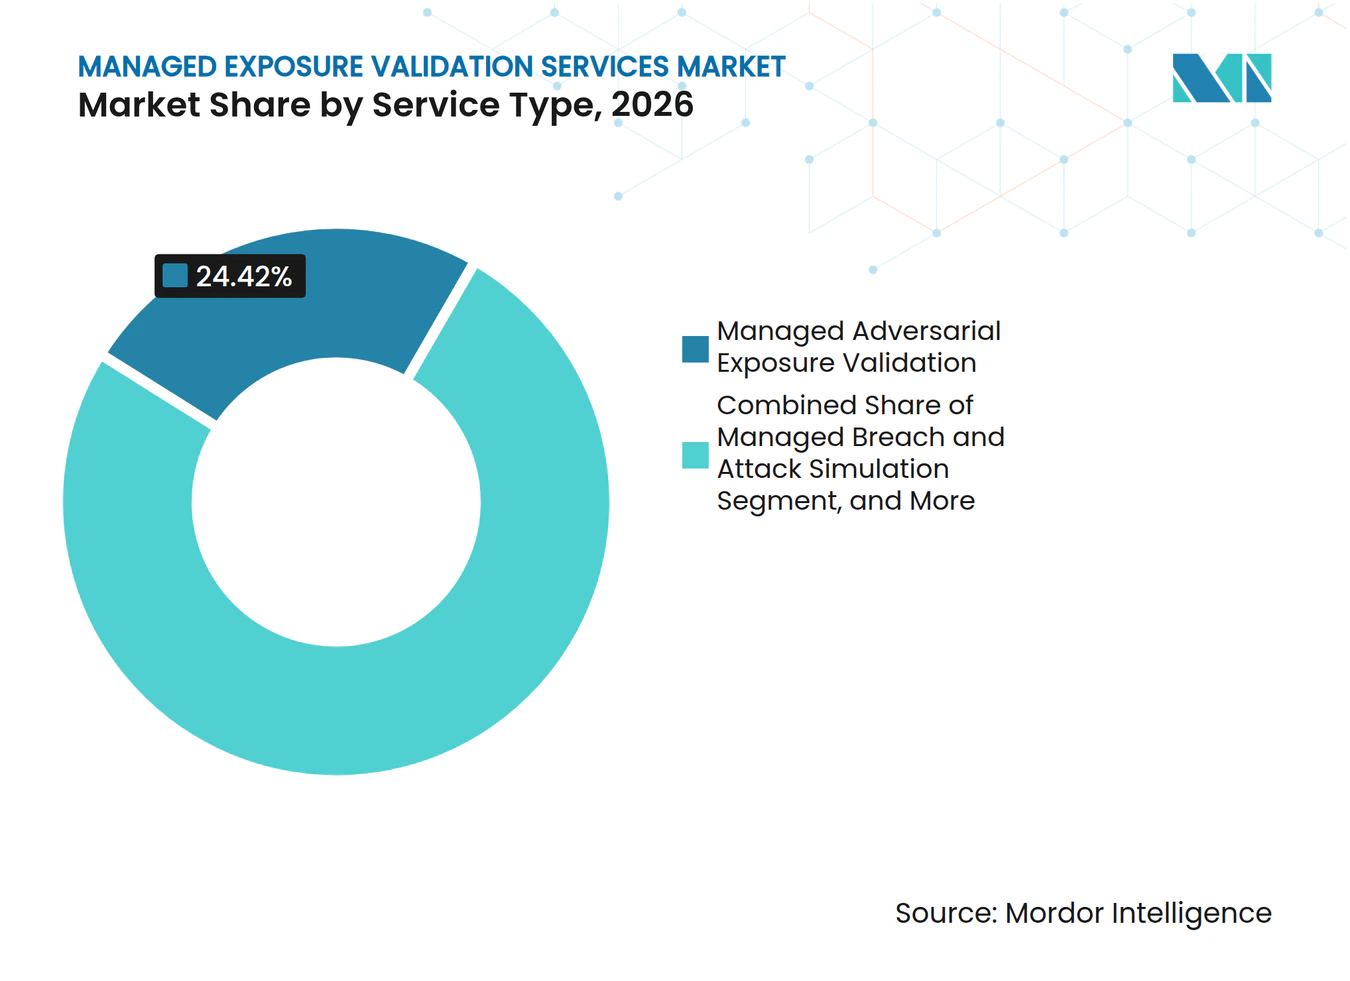
- Par type de service, la validation d'exposition adversariale gérée représentait 24,42 % du chiffre d'affaires en 2026 sur le marché des services de validation d'exposition gérée, et ce même segment devrait se développer à un CAGR de 17,84 % jusqu'en 2032.
- Par modèle de déploiement, le service entièrement gér détenait 43,68 % du chiffre d'affaires en 2026, tandis que le service d'abonnement continu devrait se développer à un CAGR de 17,92 % jusqu'en 2032.
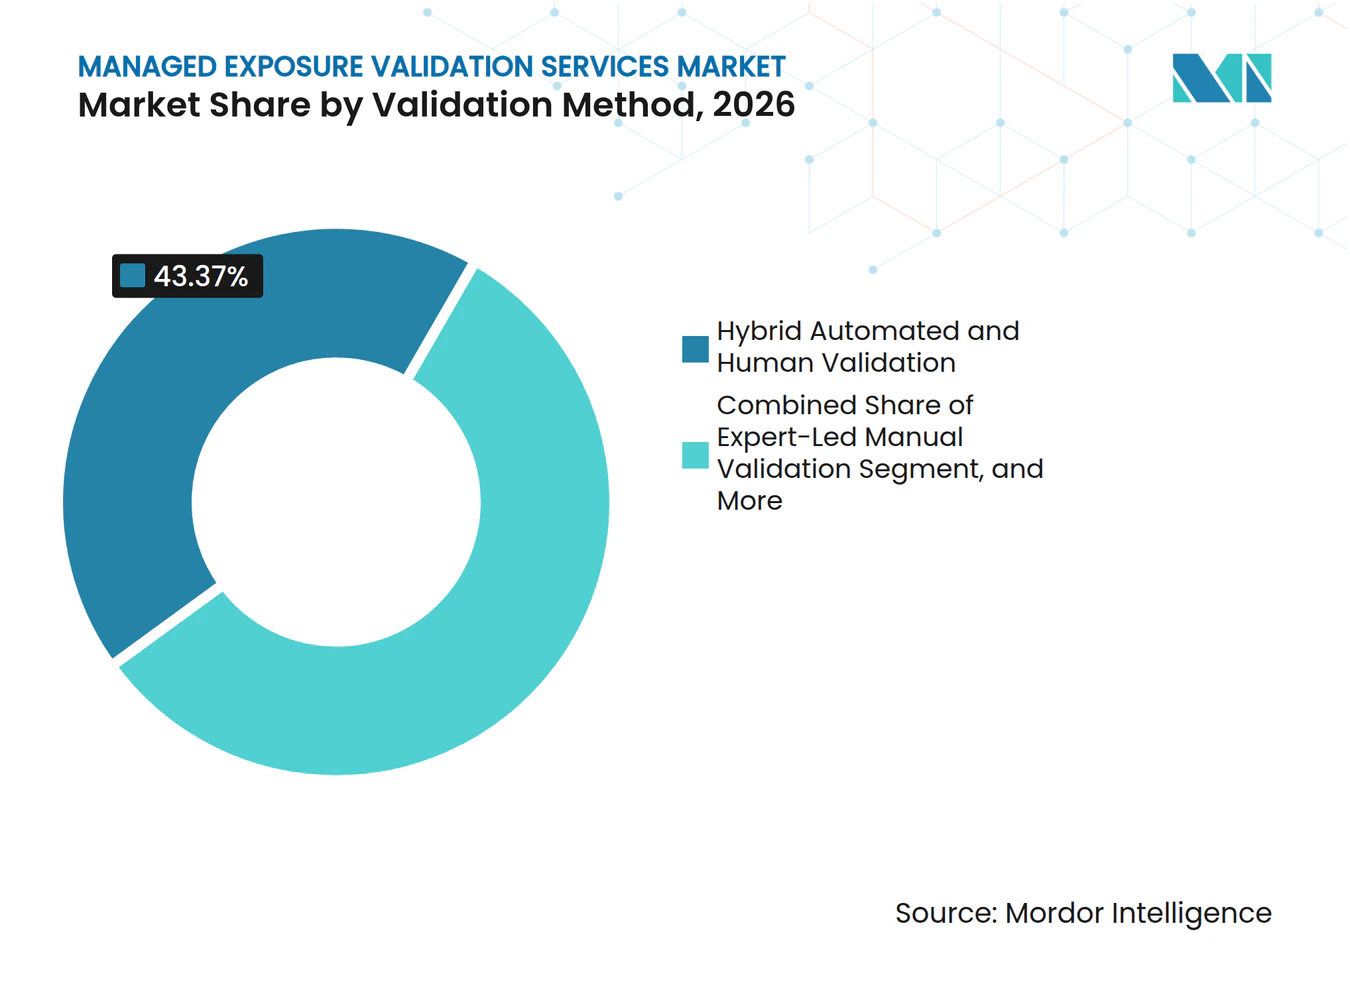
- Par méthode de validation, la validation hybride automatisée et humaine représentait 43,37 % du chiffre d'affaires en 2026 sur le marché des services de validation d'exposition gérée, tandis que la validation automatisée devrait se développer à un CAGR de 17,94 % jusqu'en 2032.
- Par surface d'attaque, les environnements cloud et SaaS détenaient 23,86 % du chiffre d'affaires en 2026, tandis que l'infrastructure d'identité et d'accès devrait se développer à un CAGR de 18,12 % jusqu'en 2032.
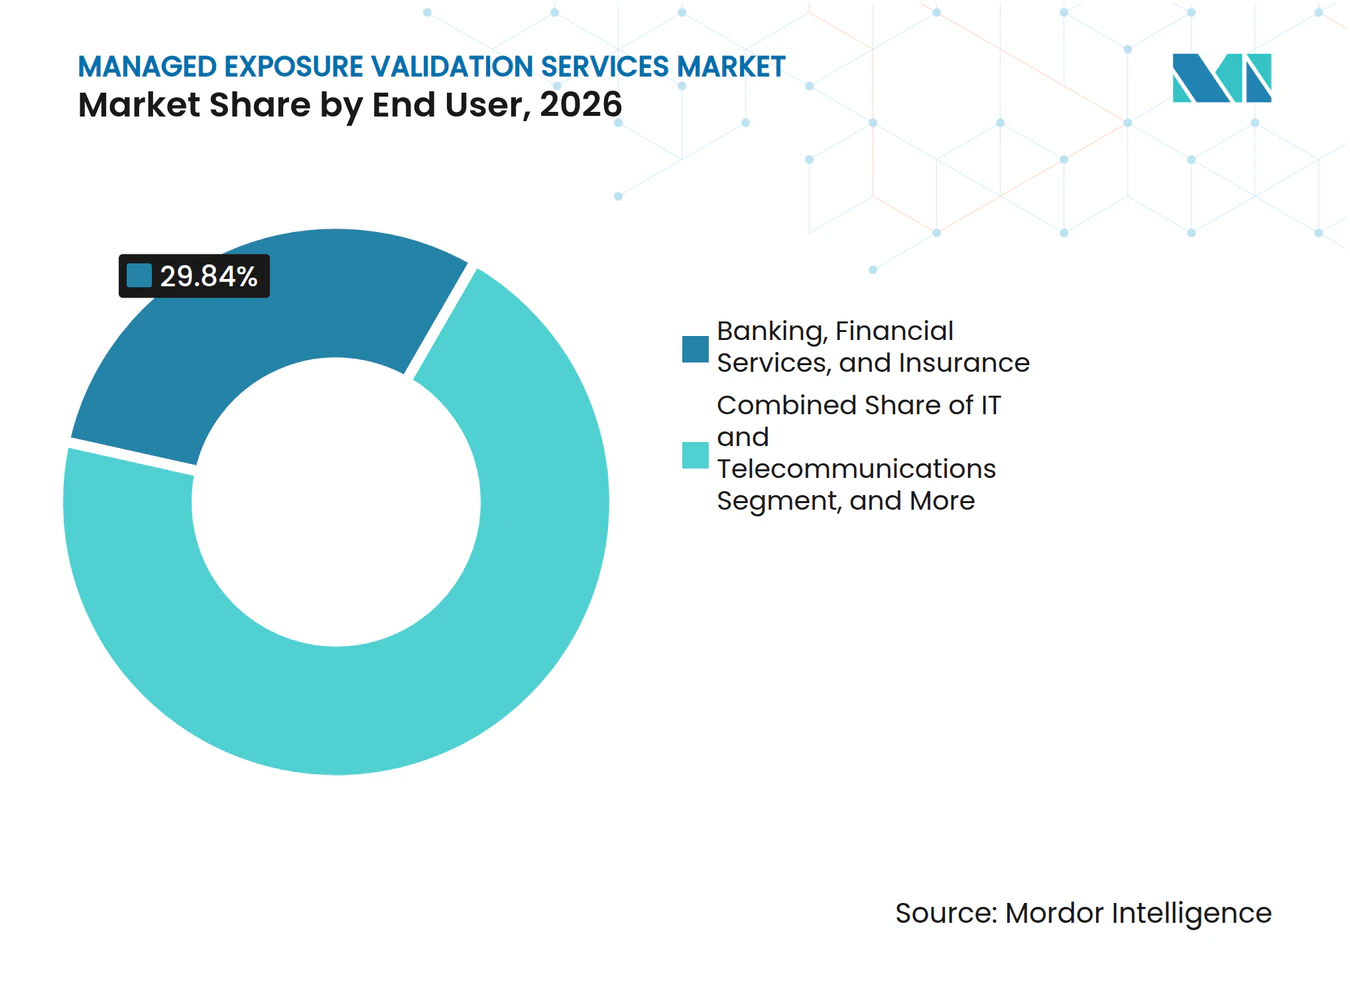
- Par utilisateur final, le secteur BFSI détenait 29,84 % du chiffre d'affaires en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 17,98 % jusqu'en 2032.
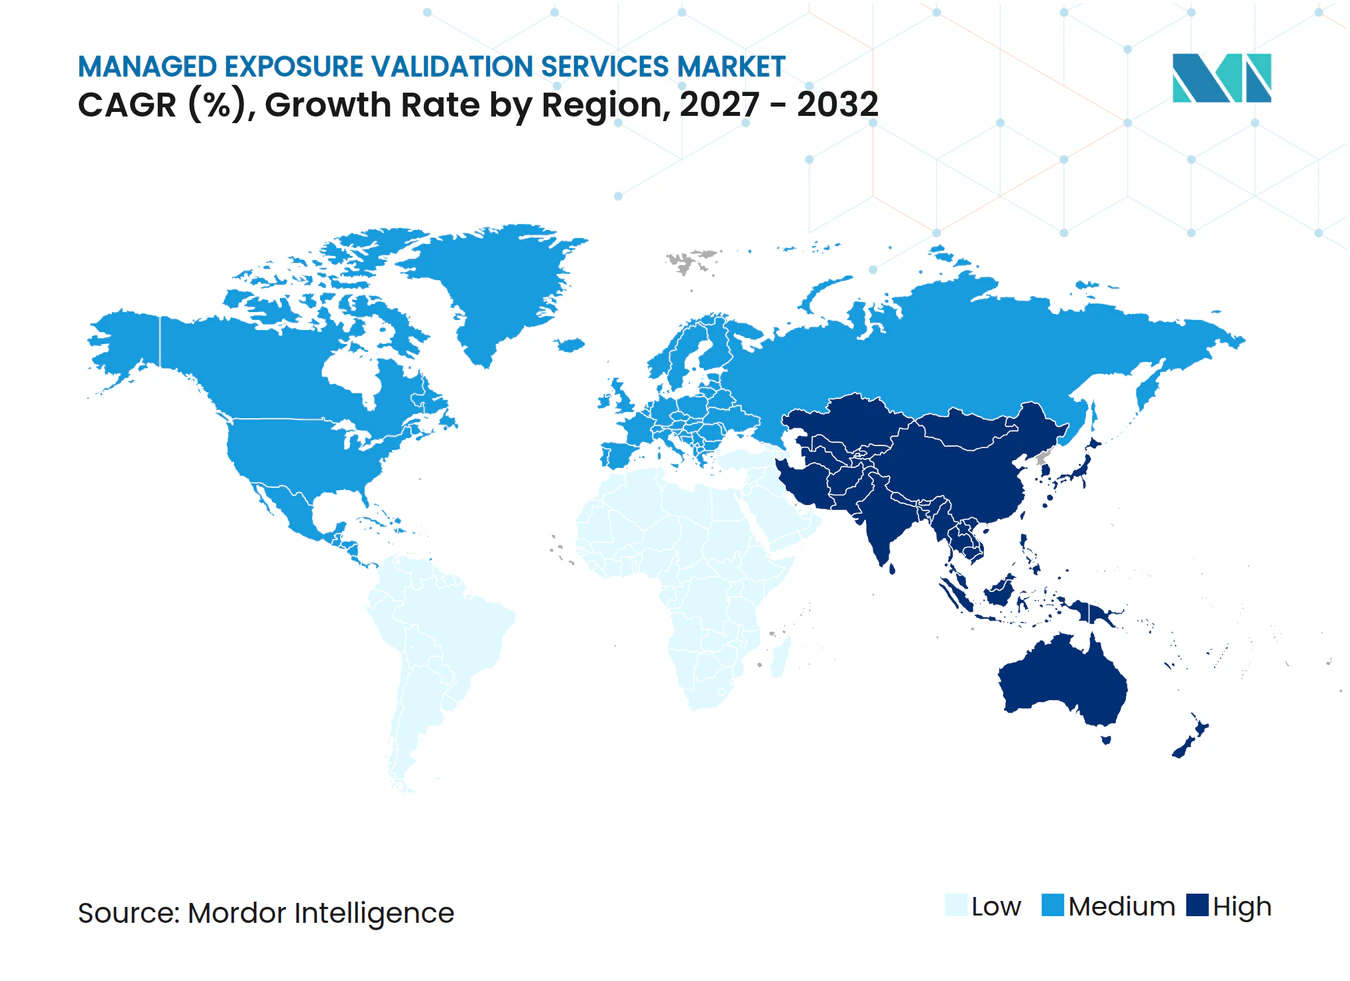
- Par géographie, l'Amérique du Nord détenait 44,38 % du marché des services de validation d'exposition gérée en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 18,14 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Besoin croissant de prouver l'exploitabilité dans le monde réel | +3.20% | Mondial | Court terme (≤ 2 ans) |
| Expansion des surfaces d'attaque cloud, d'identité et hybrides | +2.90% | Mondial, avec une demande concentrée en Amérique du Nord et dans le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Demande réglementaire de validation continue des contrôles | +2.50% | Amérique du Nord et Europe, avec des répercussions sur l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Convergence des flux de travail CTEM, ASM, BAS et de tests de pénétration | +2.10% | Mondial | Moyen terme (2-4 ans) |
| Développement d'attaques accéléré par l'IA et délai d'exploitation réduit | +1.80% | Mondial | Court terme (≤ 2 ans) |
| Pénuries d'expertise gérée dans les opérations de validation de la sécurité | +1.40% | Mondial, avec un impact aigu en Amérique du Nord et en Europe occidentale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Besoin croissant de prouver l'exploitabilité dans le monde réel
Les conseils d'administration, les cyber-assureurs et les auditeurs accordent davantage d'importance aux preuves qu'un chemin d'attaque peut traverser un environnement réel. IBM a rapporté que 18 % des organisations victimes d'une violation avaient déployé des agents d'IA pour l'analyse et la gestion des vulnérabilités au moment de la violation. Cet écart rend la qualité des tests de contrôle plus importante que la simple présence d'outils de sécurité. IBM a également rapporté que l'utilisation intensive de l'IA et de l'automatisation dans la sécurité était associée à un coût moyen de violation inférieur de 1,93 million USD.[1] Le marché des services de validation d'exposition gérée répond à ce besoin en fournissant des résultats de tests reproductibles pouvant être examinés par les responsables de la sécurité et les parties prenantes externes. Ces preuves peuvent transformer la validation d'un exercice technique facultatif en un élément des discussions sur les risques et les assurances.
Expansion des surfaces d'attaque cloud, d'identité et hybrides
L'infrastructure multi-cloud et les systèmes d'identité hybrides élargissent le nombre de chemins que les équipes de sécurité doivent tester. Semperis a divulgué ResetNightmare et KerberLoss en août 2026, deux vulnérabilités d'Active Directory pouvant permettre à un attaquant peu privilégié d'obtenir le contrôle total du domaine. Un avis conjoint de l'Australian Signals Directorate, de la CISA, de la NSA et d'agences alliées a documenté 17 techniques d'attaque courantes contre Active Directory en janvier 2025.[2] IBM a identifié les mauvaises configurations cloud comme une cause fréquente de violations liées à l'IA et a noté que moins de la moitié des organisations sécurisaient les identités non humaines au moment d'une violation. Le marché des services de validation d'exposition gérée offre aux acheteurs un moyen de retester les contrôles d'identité et de cloud après des modifications de configuration ou de correctifs. Cela est important lorsque les tests de pénétration planifiés ne peuvent pas suivre le rythme des changements opérationnels.
Demande réglementaire de validation continue des contrôles
Les régulateurs demandent aux organisations de démontrer que les contrôles fonctionnent dans des conditions défavorables. DORA est devenu applicable le 17 janvier 2025 et exige des tests de pénétration pilotés par les menaces pour les entités financières importantes, tout en fixant des exigences en matière de gestion des risques liés aux TIC.[3] L'ENISA a publié des orientations techniques de mise en œuvre pour NIS2 en juin 2025, définissant les mesures de gestion des risques de cybersécurité attendues dans le cadre de la directive. L'Allemagne exige également des opérateurs d'infrastructures critiques de fournir des preuves de sécurité dans le cadre de son cadre BSIG révisé. BSI.BUND.DE Ces obligations favorisent les programmes gérés capables de conserver les enregistrements de tests, les activités de remédiation et les résultats des nouveaux tests. Le marché des services de validation d'exposition gérée acquiert ainsi une base de demande plus stable parmi les organisations réglementées qui ne disposent pas d'une capacité dédiée d'équipe rouge.
Convergence des flux de travail CTEM, ASM, BAS et de tests de pénétration
Les acheteurs de solutions de sécurité recherchent moins d'outils déconnectés et un chemin plus clair de la découverte des actifs à la remédiation. NetSPI a ajouté la gestion de la surface d'attaque des cyber-actifs, la simulation de violation et d'attaque en tant que service, la surveillance du dark web et les tests de grands modèles de langage à sa plateforme en avril 2025. XM Cyber a connecté la découverte de la surface d'attaque externe avec la validation interne en décembre 2025, permettant aux équipes de relier l'exposition externe aux chemins d'attaque internes. Ces changements reflètent une préférence des acheteurs pour des preuves qui suivent un problème de la découverte à la validation, la remédiation et la clôture. Les prestataires du marché des services de validation d'exposition gérée peuvent réduire les frictions lorsque leur service s'intègre aux flux de travail existants de gestion de l'exposition et de gestion des tickets. Il en résulte une attention accrue portée à la qualité des preuves et à la rapidité de remédiation plutôt qu'au nombre de scénarios testés.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Complexité d'intégration dans les chaînes d'outils de sécurité | -1.80% | Mondial | Moyen terme (2-4 ans) |
| Concurrence budgétaire avec les contrôles préventifs et de détection | -1.40% | Mondial, avec une pression aiguë dans les segments de marché intermédiaire en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Portabilité limitée des preuves entre acheteurs, auditeurs et assureurs | -0.90% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Contraintes de tests sécurisés dans les environnements de production et de technologie opérationnelle | -0.70% | Cœur de l'Asie-Pacifique, avec des répercussions sur le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans les chaînes d'outils de sécurité
De nombreuses entreprises exploitent des systèmes distincts pour la gestion des informations et des événements de sécurité, la protection des points de terminaison, la gestion des vulnérabilités et la gestion des tickets. Un programme géré doit se connecter à ces systèmes avant que ses conclusions puissent être assignées, corrigées et retestées. Ce travail peut retarder la valeur qu'un acheteur attend de la validation continue. Le problème devient plus difficile lorsque les données d'exposition utilisent des noms d'actifs, des champs de propriété et des classifications de risques incohérents entre les outils. Le marché des services de validation d'exposition gérée doit donc prendre en charge des intégrations claires et une normalisation des données si les prestataires souhaitent que les clients utilisent les résultats de validation au rythme requis. Les organisations disposant d'un vaste parc d'outils ponctuels peuvent faire face à une période de mise en œuvre plus longue au cours de la première année.
Concurrence budgétaire avec les contrôles préventifs et de détection
Les services de validation sont souvent en concurrence avec les outils de détection et de réponse pour le même budget de sécurité. L'ISACA a rapporté en 2025 que 53 % des professionnels de la sécurité considéraient leurs budgets de cybersécurité insuffisants, tandis que 41 % s'attendaient à des augmentations budgétaires. Les acheteurs peuvent privilégier les contrôles qui affichent des alertes quotidiennes plutôt que les programmes conçus pour vérifier si les contrôles résisteraient à une attaque. Le marché des services de validation d'exposition gérée est plus susceptible de surmonter cette pression lorsque les fournisseurs expliquent comment les tests améliorent les décisions de remédiation et soutiennent la conformité. Les preuves financières liées à la prévention des violations et à la préparation aux audits peuvent faciliter la défense du service lors des révisions budgétaires. Sans ce lien, la validation peut être traitée comme un coût de conformité périodique.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la validation adversariale mène la transition vers des preuves continuesLa validation d'exposition adversariale gérée représentait 24,42 % de la part du marché des services de validation d'exposition gérée en 2026 et devrait se développer à un CAGR de 17,84 % jusqu'en 2032. Le service produit des preuves horodatées indiquant si une technique peut traverser un environnement réel. Il remplace un rapport ponctuel par une simulation d'attaque répétée, une révision de la remédiation et de nouveaux tests. Pentera a rapporté avoir dépassé 100 millions USD de chiffre d'affaires récurrent annuel en janvier 2026 et que plus de 1 200 entreprises dans plus de 60 pays utilisaient sa plateforme.
La simulation de violation et d'attaque gérée et les tests de pénétration automatisés gérés sont de plus en plus utilisés dans le cadre de services de validation adversariale plus larges. La gestion continue de la surface d'attaque externe gérée traite l'exposition provenant des actifs orientés Internet et de l'informatique fantôme. L'équipe rouge gérée et l'équipe violette gérée restent importantes pour les institutions financières qui ont besoin de tests pilotés par les menaces et dirigés par des humains. La validation gérée des rapports et les nouveaux tests de remédiation répondent à la demande d'enregistrements prêts pour l'audit et de preuves qu'un correctif a supprimé un chemin exploitable. Le secteur des services de validation d'exposition gérée différencie les prestataires par la continuité et l'utilité de leurs preuves.



Par modèle de déploiement :
la livraison entièrement gérée comble les lacunes de capacité interneLes services entièrement gérés détenaient 43,68 % de la taille du marché des services de validation d'exposition gérée en 2026. L'ISACA a constaté que 65 % des organisations avaient des postes de cybersécurité non pourvus et que 55 % considéraient leurs équipes en sous-effectif en 2025. Fortinet a rapporté en 2026 que 71 % des organisations considéraient les pénuries de compétences comme un risque et que 56 % avaient du mal à recruter des talents. Ces limites en matière de main-d'œuvre soutiennent la délégation des tests et l'analyse par des spécialistes. La livraison entièrement gérée donne également aux prestataires un meilleur contrôle de la cadence des tests et de la cohérence des rapports.
Le service d'abonnement continu devrait se développer à un CAGR de 17,92 % jusqu'en 2032, les clients recherchant une validation régulière plutôt que des missions isolées. Les modèles co-gérés soutiennent les entreprises qui ont besoin d'une expertise adversariale externe tout en conservant une responsabilité interne. Le service géré basé sur des projets sert encore les organisations respectant des calendriers définis dans le cadre de PCI DSS 4.0.1, ISO 27001 et des obligations du secteur financier. Les contrats récurrents peuvent réduire les changements de prestataire une fois que les enregistrements de validation alimentent les flux de travail d'audit. Le marché des services de validation d'exposition gérée bénéficie lorsque les enregistrements continus font partie de la documentation de conformité et d'assurance.
Par méthode de validation :
la livraison hybride équilibre l'échelle et l'expertiseLa validation hybride automatisée et humaine détenait 43,37 % du chiffre d'affaires en 2026, la part la plus importante au sein du marché des services de validation d'exposition gérée. L'automatisation peut exécuter des scénarios reproductibles à grande échelle et identifier les lacunes de contrôle courantes. Les analystes humains apportent leur jugement lorsque les chemins d'attaque ne suivent pas des schémas prédéfinis. Cette combinaison est utile dans les environnements multi-cloud, de technologie opérationnelle et de systèmes d'IA. Pentera a reçu la certification ISO/IEC 42001 en 2025, montrant pourquoi la gestion formelle de l'IA est importante pour les acheteurs réglementés.
La validation automatisée devrait se développer à un CAGR de 17,94 % jusqu'en 2032. La planification d'attaques assistée par l'IA et la génération adaptative de charges utiles peuvent améliorer la vitesse des tests. La validation manuelle dirigée par des experts conserve un rôle premium là où les outils ne peuvent pas reproduire en toute sécurité le comportement avancé des attaquants. La validation pilotée par le renseignement sur les menaces aligne les scénarios sur les menaces pertinentes pour le secteur d'un acheteur. Les prestataires doivent encore expliquer les limites des tests automatisés et les situations où la supervision d'experts est nécessaire.

Par surface d'attaque :
l'infrastructure d'identité devient la cible à la croissance la plus rapideLes environnements cloud et SaaS détenaient 23,86 % du chiffre d'affaires en 2026. L'infrastructure d'identité et d'accès devrait se développer à un CAGR de 18,12 % jusqu'en 2032. Semperis a rapporté que ResetNightmare et KerberLoss pouvaient permettre une compromission du domaine via des faiblesses d'Active Directory après que des correctifs étaient devenus disponibles. Ces événements montrent pourquoi les évaluations d'identité statiques ne peuvent pas offrir la même assurance que des tests répétés. Le marché des services de validation d'exposition gérée répond avec de nouveaux tests à mesure que les privilèges, les configurations et l'état des correctifs changent.
La validation de l'infrastructure web externe et orientée Internet devient de plus en plus connectée à la gestion de la surface d'attaque externe. Les applications, les API et les pipelines DevOps nécessitent une révision régulière car les versions introduisent des changements plus rapidement que les tests annuels ne peuvent couvrir. La technologie opérationnelle, l'IoT et les appareils connectés sont plus difficiles à tester car les contraintes de sécurité de production nécessitent une simulation active. Le NIST identifie la sécurité des technologies opérationnelles comme un domaine distinct nécessitant des contrôles adaptés aux environnements industriels. IEC/TS 62443-6-2:2026 fournit une méthodologie d'évaluation de la sécurité pour les composants de systèmes d'automatisation et de contrôle industriels.
Par utilisateur final :
le BFSI fournit la plus grande base tandis que la santé accélèreLe BFSI détenait 29,84 % du chiffre d'affaires en 2026, la position d'utilisateur final la plus importante sur le marché des services de validation d'exposition gérée. DORA exige des tests par les entités financières importantes dans l'Union européenne. Les organisations financières font également l'objet d'un examen approfondi des risques liés aux TIC, de l'exposition aux tiers et de la documentation des contrôles. Ces conditions soutiennent les tests pilotés par les menaces gérés et la conservation des preuves. La position de chiffre d'affaires de premier plan du BFSI reflète le besoin du secteur de démontrer à la fois la gouvernance et l'efficacité des contrôles techniques.
La santé et les sciences de la vie devraient se développer à un CAGR de 17,98 % jusqu'en 2032. Le secteur fait face au risque de rançongiciels et doit protéger les opérations cliniques, les informations des patients et les technologies connectées. Picus Security a rapporté que Sutter Health a réduit les cycles de validation de plusieurs semaines à moins d'une heure après le déploiement de la validation continue de la sécurité. Les entreprises de technologie et de télécommunications élargissent les tests pour couvrir les applications activées par l'IA et les flux de travail DevOps. Le gouvernement et la défense, la fabrication et l'industrie, et le commerce de détail et le commerce électronique appliquent la validation à leurs risques opérationnels et applicatifs.
Analyse géographique
Marché des services gérés de validation de l'exposition en Amérique du Nord
L'Amérique du Nord détenait 44,38 % de la part de marché des services gérés de validation de l'exposition en 2026. Les États-Unis disposent d'un ensemble mature d'exigences en matière de divulgation, de paiements et de cybersécurité dans le secteur financier. L'article 106 S-K de la SEC, la partie 500 du NYDFS et la norme PCI DSS 4.0.1 accordent une plus grande attention à la preuve que les contrôles fonctionnent comme prévu. Les institutions financières canadiennes opèrent également dans le cadre de la ligne directrice B-13 du BSIF relative au risque technologique et cybernétique.
Marché des services gérés de validation de l'exposition en Europe et en Amérique du Sud
L'Europe est façonnée par les exigences du DORA et du NIS2. Le DORA impose des tests de pénétration fondés sur les menaces pour les entités financières importantes de l'UE, tandis que les orientations 2025 de l'ENISA décrivent les mesures de gestion des risques de cybersécurité dans le cadre du NIS2. L'Allemagne et la France constituent d'importants centres de demande en raison de leurs institutions financières réglementées et de leurs infrastructures critiques. L'Amérique du Sud se développe à partir d'une base plus modeste, à mesure que les services financiers, le commerce électronique et les programmes de conformité des multinationales génèrent une demande naissante.
Marché des services gérés de validation de l'exposition en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 18,14 % jusqu'en 2032, soit le taux régional le plus élevé du marché des services gérés de validation de l'exposition. Les orientations en matière de risque technologique de Singapour, les attentes du secteur financier japonais en matière de cybersécurité et le modèle Essential Eight de l'Australie soutiennent des pratiques de validation plus robustes. Pentera a créé une entité juridique à Singapour en septembre 2025 pour accompagner ses clients au Japon, en Inde, à Taïwan et en Asie du Sud-Est. Le Moyen-Orient et l'Afrique se développent à partir d'une base plus modeste, à mesure que l'Arabie saoudite et les Émirats arabes unis renforcent leurs exigences en matière de cybersécurité pour les secteurs critiques. Ces cadres réglementaires ouvrent plus clairement la voie aux programmes de validation gérée par des tiers.
Paysage concurrentiel
Concentration du Marché
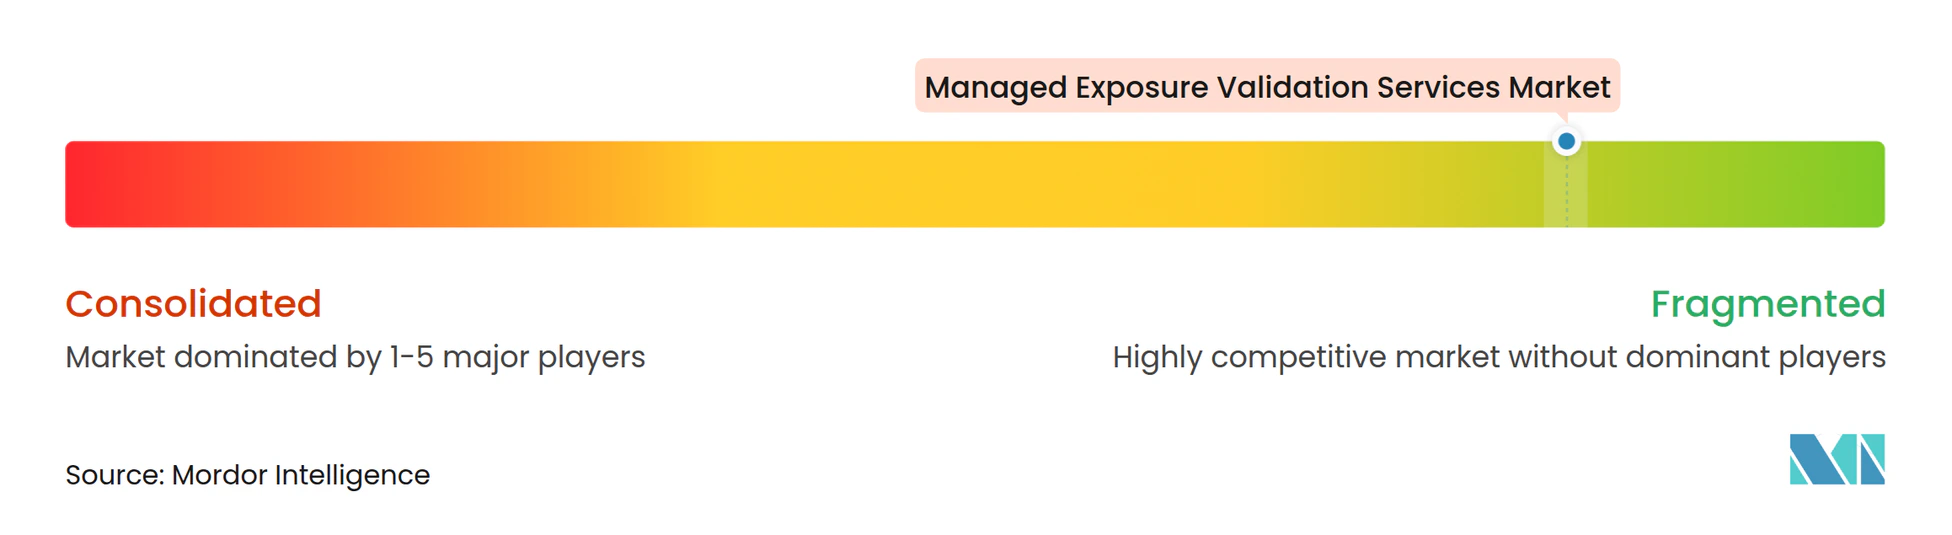
Le marché des services de validation d'exposition gérée est modérément fragmenté. Les fournisseurs spécialisés en validation adversariale se font concurrence sur l'exécution automatisée des exploits, la fréquence des tests, la profondeur des chemins d'attaque et la couverture de leurs bibliothèques d'attaques. Les grandes entreprises de services informatiques se font concurrence grâce à leur connaissance réglementaire, leur couverture des comptes d'entreprise et leur capacité à gérer des contrats pluriannuels. Les prestataires ajoutent un soutien à la remédiation car les clients veulent plus qu'une liste de conclusions. Tenable a étendu la validation continue des contrôles de sécurité dans Tenable One en juin 2026 et a acheminé les conclusions validées vers ses capacités de remédiation. Cela augmente la pression concurrentielle sur les services autonomes qui ne peuvent pas s'intégrer dans les programmes de gestion de l'exposition établis.
Le jalon de janvier 2026 de Pentera, dépassant 100 millions USD de chiffre d'affaires récurrent annuel, a montré la traction commerciale de la validation d'exposition adversariale. L'entreprise a renforcé son modèle de service grâce à son acquisition de DevOcean en octobre 2025, qui a ajouté la gestion de la remédiation alimentée par l'IA et plus de 100 intégrations SecOps. Rapid7 a lancé Vector Command Advanced en août 2025, combinant l'équipe rouge continue avec les tests de pénétration du réseau interne et les tests de segmentation. Palo Alto Networks a annoncé un accord d'acquisition de CyberArk en juillet 2025, montrant l'importance stratégique de la sécurité des identités au sein des plateformes de sécurité plus larges. Ces mouvements élèvent le niveau pour les prestataires qui s'appuient sur une offre de tests étroite.
Le marché des services de validation d'exposition gérée présente une opportunité dans les environnements de technologie opérationnelle et industriels où les tests de production sécurisés sont difficiles. Les orientations du NIST sur les technologies opérationnelles soulignent les différents besoins de sécurité des systèmes industriels. Les prestataires peuvent se distinguer en utilisant des approches de tests sécurisées pour la production et en reliant les résultats aux besoins d'évaluation d'IEC/TS 62443-6-2:2026. L'intégration directe des preuves de validation dans les rapports des conseils d'administration et les soumissions d'assurance peut également soutenir le renouvellement des contrats. La concentration du marché ne peut pas être déterminée de manière fiable car les données d'entrée ne fournissent pas de parts de marché combinées pour les principaux prestataires. La structure concurrentielle reste cohérente avec un niveau modéré de fragmentation.
Leaders du secteur des services de validation d'exposition gérée
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
-
Kyndryl Holdings, Inc.
-
Rapid7, Inc.
-
Bishop Fox, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de validation de l'exposition Entreprises couvertes dans ce rapport
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Kyndryl Holdings, Inc.
- Rapid7, Inc.
- Bishop Fox, Inc.
- NetSPI, LLC
- Accenture plc
- IBM Corporation
- Wipro Limited
- Tech Mahindra Limited
- Atos SE
- Unisys Corporation
- Sophos Limited
- Tenable Holdings, Inc.
- Palo Alto Networks, Inc.
- XM Cyber Ltd.
- Pentera Limited
- Picus Security, Inc.
- Cymulate Ltd.
- SafeBreach, Inc.
Développements industriels récents dans Marché des services gérés de validation de l'exposition
- Juillet 2026 : Picus a lancé sa plateforme de validation d'exposition autonome, intégrant la validation de la surface d'attaque, la validation de l'exposition et les tests de contrôle de sécurité dans une boucle autonome. La plateforme utilise l'IA pour évaluer si les expositions peuvent réellement être exploitées et si les contrôles existants peuvent arrêter les attaques.
- Juillet 2026 : Pentera et Recorded Future ont annoncé un partenariat stratégique intégrant le renseignement sur les menaces de Recorded Future avec la validation de sécurité automatisée de Pentera. L'intégration permet aux clients de déterminer si les menaces émergentes sont exploitables dans leurs propres environnements et de prioriser les expositions nécessitant une remédiation, soutenant directement les flux de travail CTEM.
- Mai 2026 : Check Point a lancé la validation d'exposition agentique (AEV) dans sa plateforme de gestion de l'exposition. La capacité d'agent d'IA est conçue pour raisonner comme un attaquant, identifier les expositions exploitables et fournir des preuves de ce que les attaquants peuvent réellement compromettre plutôt que de s'appuyer uniquement sur la gravité des vulnérabilités.
- Mars 2026 : Cymulate a continué d'élargir son positionnement de la simulation de violation et d'attaque traditionnelle vers la gestion de l'exposition et la validation d'exposition adversariale, combinant la validation des contrôles de sécurité avec les capacités de gestion de l'exposition. Ce changement reflète le mouvement plus large des fournisseurs de BAS vers le segment de validation d'exposition gérée.
Portée du rapport mondial sur le marché des services de validation d'exposition gérée
Le rapport sur le marché des services de validation d'exposition gérée est segmenté par type de service (validation d'exposition adversariale gérée, simulation de violation et d'attaque gérée, tests de pénétration automatisés gérés, gestion continue de la surface d'attaque externe gérée, équipe rouge gérée et équipe violette gérée, et validation gérée des rapports et nouveaux tests de remédiation), modèle de déploiement (entièrement géré, co-géré, service géré basé sur des projets, et service d'abonnement continu), méthode de validation (validation automatisée, validation manuelle dirigée par des experts, validation hybride automatisée et humaine, et validation pilotée par le renseignement sur les menaces), surface d'attaque (infrastructure web externe et orientée Internet, environnements cloud et SaaS, infrastructure d'identité et d'accès, contrôles réseau, points de terminaison et messagerie, applications, API et pipelines DevOps, et technologie opérationnelle, IoT et appareils connectés), utilisateur final (banque, services financiers et assurance, informatique et télécommunications, gouvernement et défense, santé et sciences de la vie, fabrication et industrie, commerce de détail et commerce électronique, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Validation d'exposition adversariale gérée |
| Simulation de violation et d'attaque gérée |
| Tests de pénétration automatisés gérés |
| Gestion continue de la surface d'attaque externe gérée |
| Équipe rouge gérée et équipe violette gérée |
| Validation gérée des rapports et nouveaux tests de remédiation |
| Entièrement géré |
| Co-géré |
| Service géré basé sur des projets |
| Service d'abonnement continu |
| Validation automatisée |
| Validation manuelle dirigée par des experts |
| Validation hybride automatisée et humaine |
| Validation pilotée par le renseignement sur les menaces |
| Infrastructure web externe et orientée Internet |
| Environnements cloud et SaaS |
| Infrastructure d'identité et d'accès |
| Contrôles réseau, points de terminaison et messagerie |
| Applications, API et pipelines DevOps |
| Technologie opérationnelle, IoT et appareils connectés |
| Banque, services financiers et assurance |
| Informatique et télécommunications |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Fabrication et industrie |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de service | Validation d'exposition adversariale gérée | |
| Simulation de violation et d'attaque gérée | ||
| Tests de pénétration automatisés gérés | ||
| Gestion continue de la surface d'attaque externe gérée | ||
| Équipe rouge gérée et équipe violette gérée | ||
| Validation gérée des rapports et nouveaux tests de remédiation | ||
| Par modèle de déploiement | Entièrement géré | |
| Co-géré | ||
| Service géré basé sur des projets | ||
| Service d'abonnement continu | ||
| Par méthode de validation | Validation automatisée | |
| Validation manuelle dirigée par des experts | ||
| Validation hybride automatisée et humaine | ||
| Validation pilotée par le renseignement sur les menaces | ||
| Par surface d'attaque | Infrastructure web externe et orientée Internet | |
| Environnements cloud et SaaS | ||
| Infrastructure d'identité et d'accès | ||
| Contrôles réseau, points de terminaison et messagerie | ||
| Applications, API et pipelines DevOps | ||
| Technologie opérationnelle, IoT et appareils connectés | ||
| Par utilisateur final | Banque, services financiers et assurance | |
| Informatique et télécommunications | ||
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| Fabrication et industrie | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de validation d'exposition gérée ?
La taille du marché des services de validation d'exposition gérée est de 4,04 milliards USD en 2026 et devrait atteindre 10,47 milliards USD d'ici 2032, à un CAGR de 17,27 %.
Qu'est-ce qui stimule la demande pour le marché des services de validation d'exposition gérée ?
Les acheteurs ont besoin de preuves reproductibles que les contrôles de sécurité peuvent résister à de véritables chemins d'attaque, notamment à mesure que les attentes réglementaires et les risques liés au cloud et à l'identité augmentent.
Quel type de service est en tête des services de validation d'exposition gérée ?
La validation d'exposition adversariale gérée est en tête avec 24,42 % du chiffre d'affaires 2026 et devrait se développer à un CAGR de 17,84 % jusqu'en 2032.
Quel modèle de déploiement est le plus utilisé sur le marché des services de validation d'exposition gérée ?
La livraison entièrement gérée détenait 43,68 % du chiffre d'affaires 2026 car de nombreuses organisations manquent du personnel spécialisé nécessaire à la validation continue.
Quel utilisateur final a la plus grande demande pour ces services ?
Le BFSI détenait 29,84 % du chiffre d'affaires en 2026, soutenu par les exigences de tests de contrôle et de documentation dans le secteur financier.
Quelle région se développe le plus rapidement pour le marché des services de validation d'exposition gérée ?
L'Asie-Pacifique devrait se dvelopper à un CAGR de 18,14 % jusqu'en 2032, soutenue par des cadres de cybersécurité plus solides dans les principales économies régionales.