
Tamanho e Participação do Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
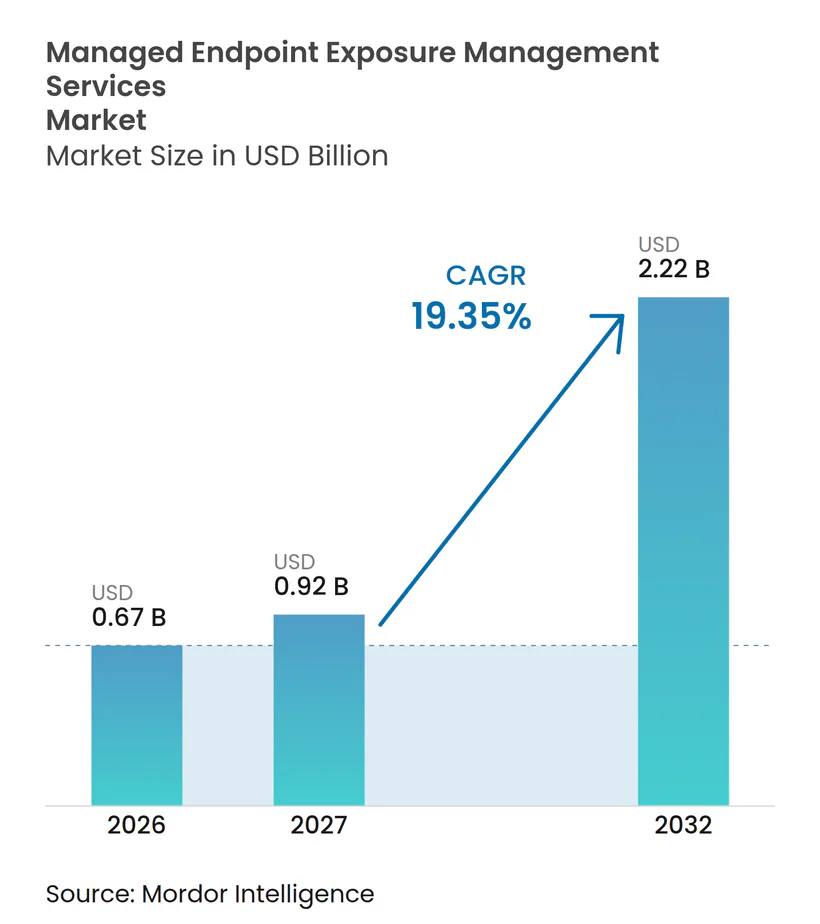
| Tamanho do Mercado (2027) | 0.92 Bilhões de dólares |
| Tamanho do Mercado (2032) | 2.22 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 19.35 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints pela Mordor Intelligence
O tamanho do mercado de serviços gerenciados de gestão de exposição de endpoints está projetado para expandir de 0,67 bilhões de USD em 2026 e 0,91 bilhões de USD em 2027 para 2,22 bilhões de USD até 2032, registrando um CAGR de 19,35% entre 2027 e 2032. Programas de validação contínua estão substituindo revisões periódicas de segurança porque a varredura em um único momento não consegue acompanhar os ambientes de endpoints que agora abrangem serviços em nuvem, aplicações SaaS, infraestrutura híbrida, dispositivos de funcionários e ambientes operacionais. Ransomware, comprometimento de identidade e a escassez de pessoal especializado estão tornando os programas desenvolvidos internamente mais difíceis de manter, especialmente onde as equipes de segurança precisam coordenar detecção, avaliação de riscos, remediação e relatórios executivos. DORA, NIS2 e as regras de divulgação da SEC estão aumentando o valor dos controles de exposição documentados, testes repetíveis e relatórios formais que podem demonstrar como uma organização lida com riscos cibernéticos materiais. Os provedores estão respondendo com serviços de monitoramento contínuo, priorização de riscos, validação e evidências de conformidade que traduzem descobertas técnicas em fluxos de trabalho para equipes de segurança, infraestrutura e gestão de riscos. O mercado de serviços gerenciados de gestão de exposição de endpoints também enfrenta limitações devido a lacunas de integração, carga de implementação e restrições jurisdicionais sobre o processamento de telemetria de endpoints.
Principais Conclusões do Relatório
- Por tipo de serviço, a Priorização e Remediação Gerenciada de Vulnerabilidades deteve 32,54% da participação do mercado de serviços gerenciados de gestão de exposição de endpoints em 2026, enquanto o Monitoramento Gerenciado de Exposição de Endpoints está projetado para expandir a um CAGR de 25,12% até 2032.
- Por modelo de implantação, a entrega baseada em nuvem representou 46,15% do tamanho do mercado de serviços gerenciados de gestão de exposição de endpoints em 2026 e está projetada para expandir a um CAGR de 22,36% até 2032.
- Por tamanho de organização, as Grandes Empresas detiveram 64,18% de participação em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 21,89% até 2032.
- Por modelo operacional de segurança, o Serviço Gerenciado Totalmente Terceirizado deteve 36,48% de participação em 2026, enquanto a Plataforma Gerenciada com Sobreposição de Especialistas está projetada para expandir a um CAGR de 21,69% até 2032.
- Por setor do usuário final, o BFSI deteve 26,59% de participação em 2026, enquanto Manufatura e Industrial está projetado para expandir a um CAGR de 21,78% até 2032.
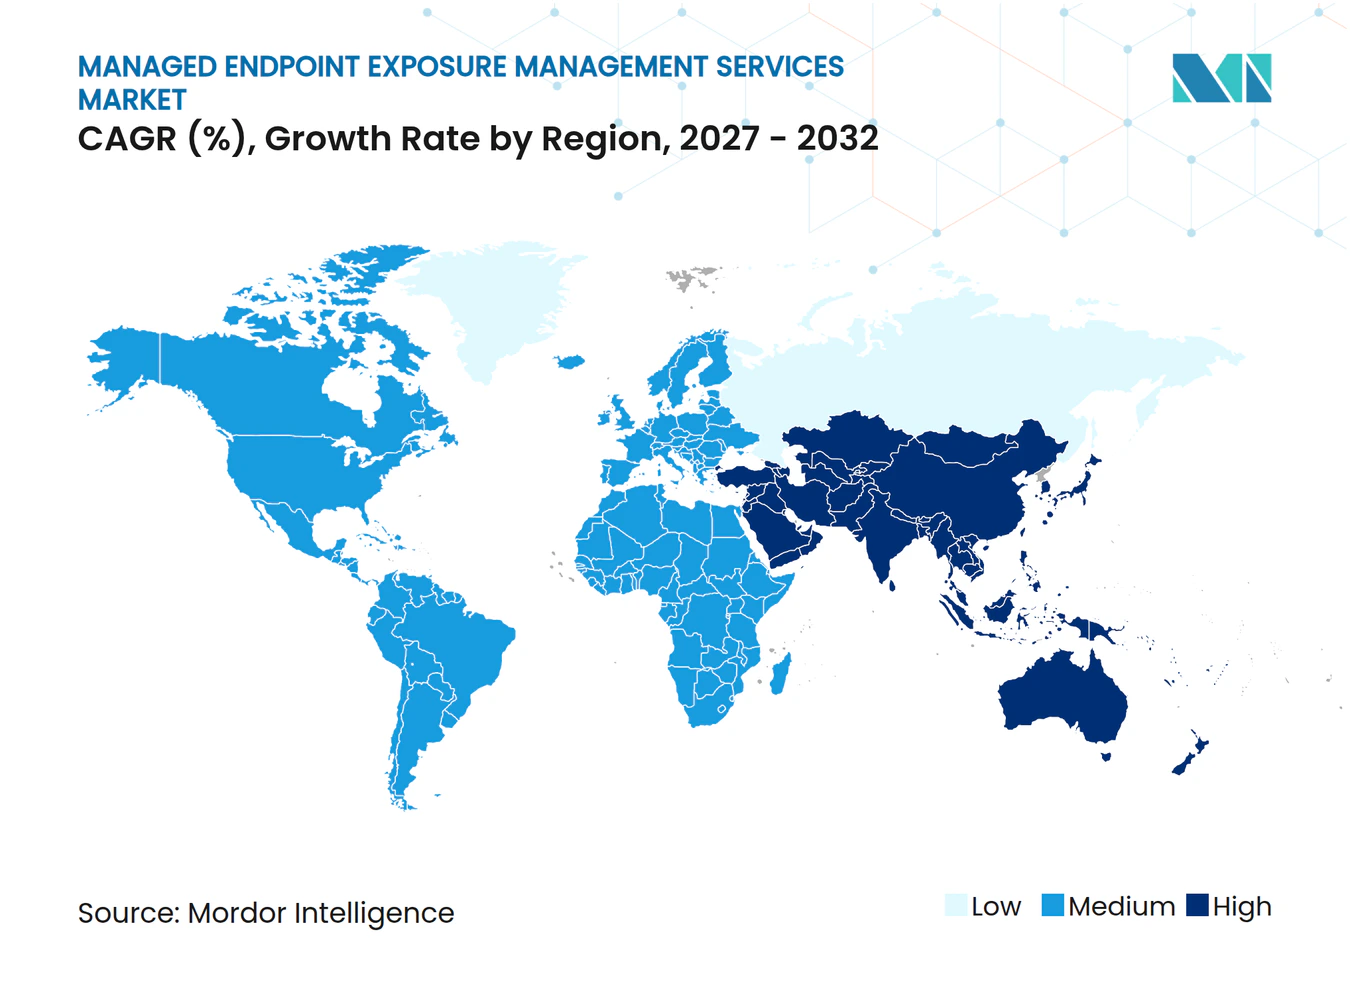
- Por geografia, a América do Norte deteve 42,74% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,14% até 2032.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escalada de Ransomware e Vetores de Ataque Baseados em Identidade | +3.8% | Global, com concentração aguda na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Proliferação de Frotas de Endpoints em Nuvem, SaaS e Híbridos | +3.2% | Global, com maior intensidade em ambientes multinuvem da Ásia-Pacífico e América do Norte | Médio prazo (2-4 anos) |
| Endurecimento dos Requisitos de Divulgação e Resiliência em Cibersegurança | +2.6% | América do Norte e UE, com repercussão na Ásia-Pacífico e no Oriente Médio | Curto prazo (≤ 2 anos) |
| Escassez de Especialistas em Segurança de Endpoints e Validação de Exposição | +2.1% | Global, mais aguda na Ásia-Pacífico, com déficits secundários na América do Sul e África | Longo prazo (≥ 4 anos) |
| Mudança da Severidade CVSS para Priorização Baseada em Explorabilidade e Impacto nos Negócios | +1.8% | Global, com adoção antecipada concentrada na América do Norte e Alemanha | Médio prazo (2-4 anos) |
| Adoção de CTEM Gerenciado entre Empresas com Recursos Limitados | +1.5% | Global, com demanda de PMEs concentrada no Reino Unido, Índia e Sudeste Asiático | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Ransomware e Vetores de Ataque Baseados em Identidade
Ransomware e uso indevido de identidade fazem parte cada vez mais da mesma sequência de ataque, ressaltando a necessidade de visibilidade confiável de endpoints em dispositivos de usuários, servidores, cargas de trabalho em nuvem e caminhos de acesso privilegiado. A Sophos relatou que 67% dos incidentes investigados em 2026 começaram com ataques relacionados à identidade, indicando que credenciais e relações de acesso podem ser centrais para o comprometimento inicial. A empresa também constatou que 66,5% das vítimas de ransomware identificaram o evento de ransomware e o comprometimento inicial de identidade como o mesmo incidente, e não como eventos de segurança separados. A Expel relatou que cada incidente tratado pelo seu SOC gerenciado envolveu pelo menos 1 endpoint desprotegido ou não autorizado, uma constatação que vincula ativos não gerenciados à pressão operacional de resposta. A empresa também constatou que 96% dos incidentes envolvendo movimento lateral resultaram em ransomware, destacando a importância de conter o movimento de ataque antes que ele alcance sistemas críticos. Essas condições sustentam a demanda no mercado de serviços gerenciados de gestão de exposição de endpoints por serviços que conectam o status do endpoint, o risco de identidade, a explorabilidade, a responsabilidade pela remediação e as evidências de conclusão.[1]
Proliferação de Frotas de Endpoints em Nuvem, SaaS e Híbridos
Os ambientes de endpoints estão se tornando mais difíceis de gerenciar à medida que o trabalho híbrido, as cargas de trabalho em nuvem, as aplicações SaaS, os dispositivos IoT e a tecnologia operacional convergem dentro da mesma organização. Uma pesquisa patrocinada pela Tanium constatou que 72% das organizações pesquisadas gerenciam pelo menos 1.000 endpoints em dispositivos Windows, macOS, Linux, iOS, Android e IoT. Cada ambiente pode exigir diferentes coberturas, práticas de aplicação de patches, formatos de telemetria, registros de ativos e arranjos de responsabilidade operacional. A Parallels relatou que 50% das organizações pesquisadas operavam cargas de trabalho multinuvem, enquanto 32% usavam um modelo híbrido de nuvem e local, acrescentando maior variação à administração de segurança. O uso de SaaS adiciona outra camada de exposição quando as aplicações de negócios operam fora da visibilidade formal de TI e não podem ser totalmente identificadas por agentes de endpoint tradicionais. O mercado de serviços gerenciados de gestão de exposição de endpoints, portanto, se beneficia de serviços que podem identificar ativos, normalizar o contexto e manter visibilidade contínua em ambientes fragmentados.
Endurecimento dos Requisitos de Divulgação e Resiliência em Cibersegurança
As regras de cibersegurança estão tornando a gestão de exposição mais importante para organizações que precisam demonstrar que seus processos de governança, detecção, remediação e relatórios operam de forma confiável. O DORA entrou em plena vigência em janeiro de 2025 e exige que as entidades financeiras abrangidas mantenham estruturas de gestão de riscos de TIC, realizem testes de resiliência e reportem incidentes importantes de TIC por meio de processos definidos. O NIS2 aumentou a importância da detecção e do reporte oportunos para as entidades abrangidas em toda a UE, elevando a necessidade de evidências técnicas confiáveis. A SEC continua a se concentrar na governança e na precisão das divulgações de cibersegurança, o que exige que os executivos compreendam o status dos riscos cibernéticos materiais. Essas regras tornam as evidências da postura de endpoints mais relevantes para instituições financeiras, empresas públicas e prestadores de serviços essenciais que precisam explicar como a exposição é identificada e gerenciada. O mercado de serviços gerenciados de gestão de exposição de endpoints pode atender a essa necessidade combinando monitoramento contínuo com relatórios rastreáveis, registros de validação e documentação de remediação.
Escassez de Especialistas em Segurança de Endpoints e Validação de Exposição
As organizações continuam a enfrentar lacunas de pessoal em posições de cibersegurança que exigem tanto conhecimento técnico quanto as habilidades operacionais necessárias para gerenciar ambientes de segurança complexos. A ISACA relatou que 65% das organizações tinham vagas não preenchidas em cibersegurança em 2025, indicando que os desafios de recrutamento afetam uma grande parcela dos empregadores. Sua pesquisa identificou a segurança de endpoints como a segunda necessidade de habilidades mais frequentemente citada, com 30% dos respondentes relatando isso. A ISC2 constatou que 59% das organizações relataram necessidades críticas ou significativas de habilidades em cibersegurança em 2025, em comparação com 44% em 2024. As escassez persistentes dificultam a operação de programas contínuos de validação, coordenação de remediação e coleta de evidências internamente sem criar uma sobrecarga para a equipe existente. A entrega gerenciada oferece às organizações acesso a habilidades especializadas, processos definidos e cobertura recorrente sem a necessidade de montar uma equipe interna completa, o que apoia a adoção do mercado de serviços gerenciados de gestão de exposição de endpoints entre organizações com recursos limitados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Lacunas de Interoperabilidade entre Ferramentas de EDR, Vulnerabilidade, SIEM, ITSM e Identidade | -2.4% | Global, mais pronunciado em pilhas de segurança com múltiplos fornecedores | Médio prazo (2-4 anos) |
| Restrições de Soberania de Dados e Privacidade sobre Telemetria Contínua de Endpoints | -1.6% | UE, especialmente Alemanha, França e países nórdicos, com repercussão no Sudeste Asiático e nos estados do Golfo | Longo prazo (≥ 4 anos) |
| Alta Carga de Ajuste e Fadiga de Falsos Positivos Durante as Implantações Iniciais | -1.1% | Global, particularmente em organizações de PMEs e mercado intermediário com equipes de segurança limitadas | Curto prazo (≤ 2 anos) |
| Fragmentação Orçamentária entre Operações de Segurança, Infraestrutura e Funções de Risco | -0.8% | Global, com maior pressão na manufatura e no setor público | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Lacunas de Interoperabilidade entre Ferramentas de EDR, Vulnerabilidade, SIEM, ITSM e Identidade
As lacunas de integração podem reduzir o valor prático do monitoramento contínuo de endpoints quando as descobertas não podem ser integradas aos fluxos de trabalho de remediação com o contexto que as equipes de infraestrutura e segurança precisam. A Sumo Logic relatou que 40% dos profissionais de segurança identificaram ferramentas isoladas como seu maior problema operacional em 2026, ilustrando o custo operacional de ambientes de segurança desconectados. Os alertas de endpoints podem chegar em grandes volumes e podem carecer das informações normalizadas necessárias para correlação automatizada, priorização e roteamento. As ferramentas de EDR geram dados detalhados de endpoints, enquanto as plataformas SIEM contêm informações de rede e identidade que precisam ser conectadas para uma análise eficaz de atividades de ataque mais amplas. As integrações de ITSM também podem gerar confusão quando as mudanças no status dos tickets não indicam claramente qual sistema é autoritativo ou se o problema técnico subjacente foi resolvido. O mercado de serviços gerenciados de gestão de exposição de endpoints tem uma vantagem, pois os provedores oferecem conectores padronizados em plataformas de EDR, vulnerabilidade, SIEM, ITSM e identidade, mantendo um fluxo de trabalho consistente para a responsabilidade pela remediação.
Restrições de Soberania de Dados e Privacidade sobre Telemetria Contínua de Endpoints
A telemetria contínua pode conter dados operacionais sensíveis sujeitos a controles de residência, privacidade, acesso e processamento em múltiplas jurisdições. A Lei de Dados da UE aplica-se a partir de setembro de 2025 e aumentou a atenção ao tratamento de serviços de dados dentro da UE, incluindo as responsabilidades práticas associadas ao processamento baseado em nuvem. A localização do processamento de dados pode afetar as decisões de aquisição de serviços de segurança baseados em nuvem quando os compradores precisam de garantias sobre a jurisdição que rege os registros e outros registros operacionais. Os provedores que centralizam a telemetria globalmente podem precisar de arquiteturas separadas para a UE, os estados do Golfo e partes da Ásia-Pacífico, em vez de depender de um único modelo de entrega comum. Essas mudanças podem aumentar os custos de entrega, introduzir etapas adicionais de revisão e prolongar os ciclos de compra empresarial antes que as equipes de segurança possam ativar um serviço contínuo. Os provedores com tratamento de dados consciente da jurisdição estão melhor posicionados para atender compradores regulamentados no mercado de serviços gerenciados de gestão de exposição de endpoints, pois podem alinhar a cobertura operacional com as necessidades de processamento local.[2]
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
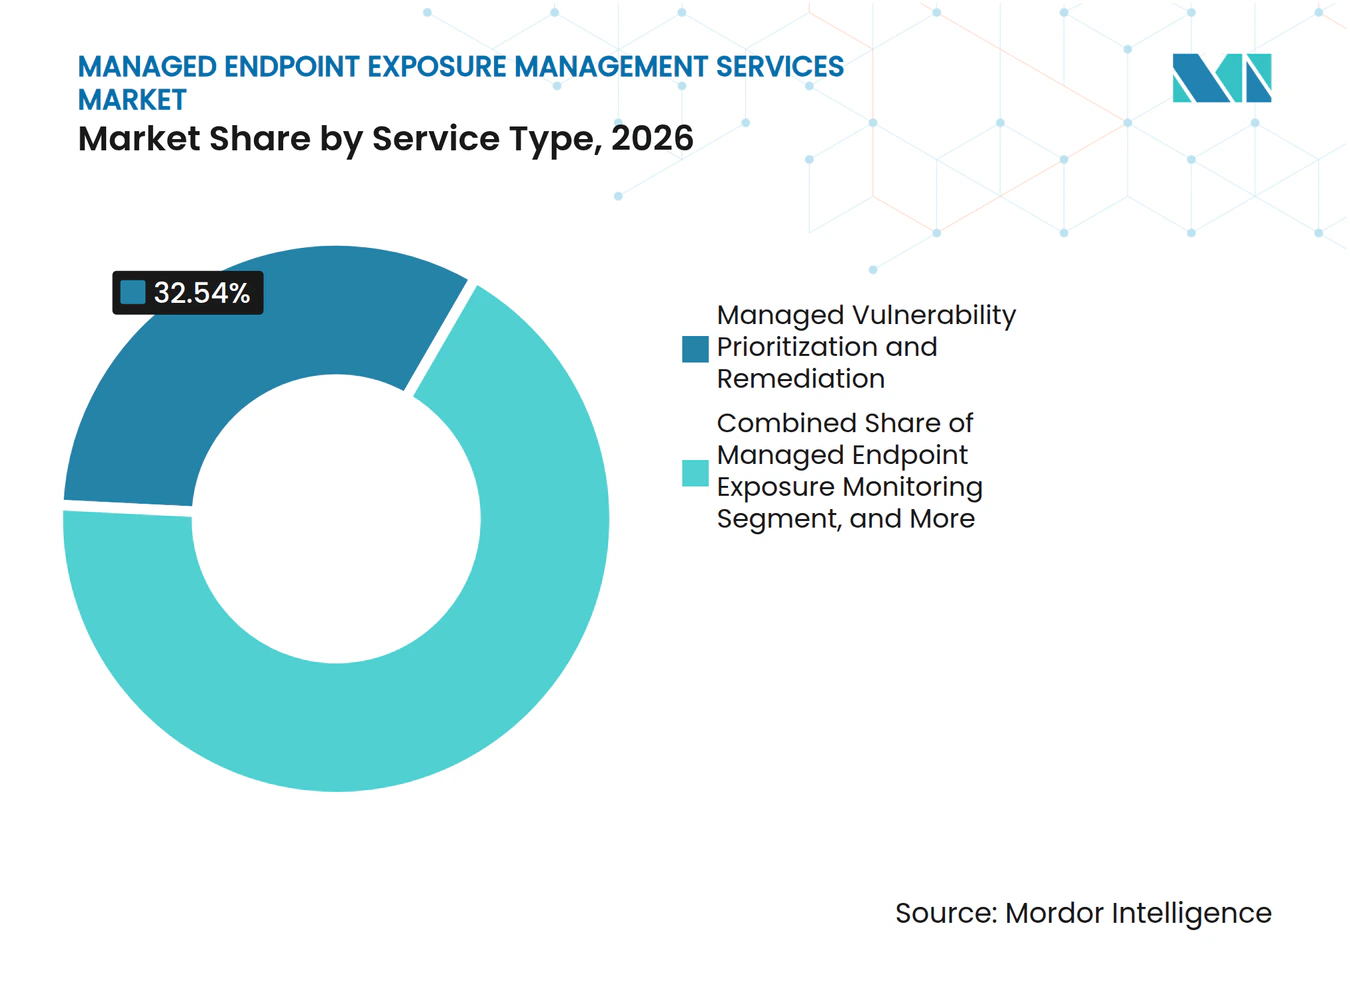
O Monitoramento Torna-se a Principal Área de CrescimentoA Priorização e Remediação Gerenciada de Vulnerabilidades deteve 32,54% da participação do mercado de serviços gerenciados de gestão de exposição de endpoints em 2026. As organizações usam esse serviço para transformar as descobertas brutas de scanners em ações de remediação ordenadas que refletem a importância comercial dos sistemas afetados. O serviço aborda a dificuldade prática de classificar grandes volumes de vulnerabilidades, onde as equipes de segurança precisam distinguir exposições urgentes de problemas que podem ser agendados. Ele ajuda as equipes a direcionar a escassa capacidade operacional para riscos que têm um impacto operacional significativo. Sua posição de liderança reflete a necessidade há muito estabelecida de remediação guiada em ambientes de endpoints complexos.
O Monitoramento Gerenciado de Exposição de Endpoints está projetado para expandir a um CAGR de 25,12% até 2032. A telemetria contínua suporta estágios posteriores de pontuação de risco, validação e relatórios porque cada processo depende de uma visão atual do status do endpoint. O SANS constatou que 91% das organizações operavam alguma forma de gestão de exposição, mas apenas 7% o faziam continuamente com automação integrada. Essa diferença deixa espaço para provedores que entregam monitoramento como um serviço gerenciado contínuo, em vez de um exercício técnico intermitente. A Validação Gerenciada de Exposição e Simulação de Violação fornecem evidências de explorabilidade, enquanto a Análise Gerenciada de Caminhos de Ataque de Endpoints conecta fraquezas em camadas de endpoint, identidade e nuvem, e o Gerenciamento de Evidências de Conformidade e Relatórios fornece registros para atividades regulamentadas.



Por Modelo de Implantação:
A Entrega em Nuvem Lidera em Escala e ExpansãoA entrega baseada em nuvem representou 46,15% do tamanho do mercado de serviços gerenciados de gestão de exposição de endpoints em 2026. Também está projetada para expandir a um CAGR de 22,36% até 2032. Essa posição reflete menores necessidades de infraestrutura inicial e a capacidade de entregar um serviço gerenciado sem exigir que o cliente construa um ambiente de monitoramento dedicado. A entrega em nuvem pode suportar escalabilidade elástica à medida que as organizações adicionam tipos de endpoints, unidades de negócios e locais de operação. A manutenção gerenciada pelo provedor pode reduzir o ônus diário sobre equipes de segurança menores sem pessoal especializado em plataformas.
A mudança mais ampla em direção à entrega SaaS apoia os serviços gerenciados de exposição baseados em nuvem, colocando capacidades contínuas ao alcance de organizações que não poderiam manter os mesmos sistemas internamente. Um modelo em nuvem pode ajudar a estabelecer visibilidade contínua sem exigir aquisição, implantação e manutenção de infraestrutura separada em cada local do cliente. A entrega híbrida permanece relevante onde uma parte da telemetria deve ser processada dentro de uma jurisdição controlada ou onde cargas de trabalho sensíveis têm requisitos de política específicos. A entrega local continua a atender operadores de infraestrutura crítica que usam redes isoladas e não podem suportar pipelines de telemetria em nuvem. O mercado de serviços gerenciados de gestão de exposição de endpoints pode suportar serviços nativos de nuvem enquanto mantém opções de implantação para ambientes regulamentados e isolados.
Por Tamanho de Organização:
As PMEs Aumentam a Adoção por Meio da Entrega por AssinaturaAs Grandes Empresas representaram 64,18% de participação em 2026. Sua posição reflete um início mais antecipado em programas de segurança contínua e a maior complexidade de seus ambientes de endpoints, nuvem e identidade. As grandes organizações também enfrentam maior demanda por governança documentada porque suas operações frequentemente abrangem muitas unidades de negócios e localizações geográficas. Os portfólios de serviços voltados para empresas ajudaram esses compradores a adotar serviços gerenciados de exposição com procedimentos operacionais personalizados. Seus requisitos frequentemente incluem evidências avançadas de conformidade, níveis de serviço personalizados e suporte para integrações técnicas mais complexas.
As PMEs estão projetadas para expandir a um CAGR de 21,89% até 2032. O preço por assinatura pode reduzir a barreira de custo para organizações que não conseguem sustentar programas internos de CTEM ou recrutar uma equipe completa de especialistas. As PMEs geralmente geram valores de contrato menores, mas podem fornecer demanda de maior volume e ciclos de vendas mais curtos para os provedores, uma vez que a proposta de serviço esteja clara. Os provedores de serviços podem usar ofertas em camadas que se alinham com diferentes níveis de maturidade de segurança e capacidade operacional interna. O mercado de serviços gerenciados de gestão de exposição de endpoints tem espaço para atender esses compradores com monitoramento contínuo, remediação guiada e uma alocação mais clara de responsabilidade de segurança.
Por Modelo Operacional de Segurança:
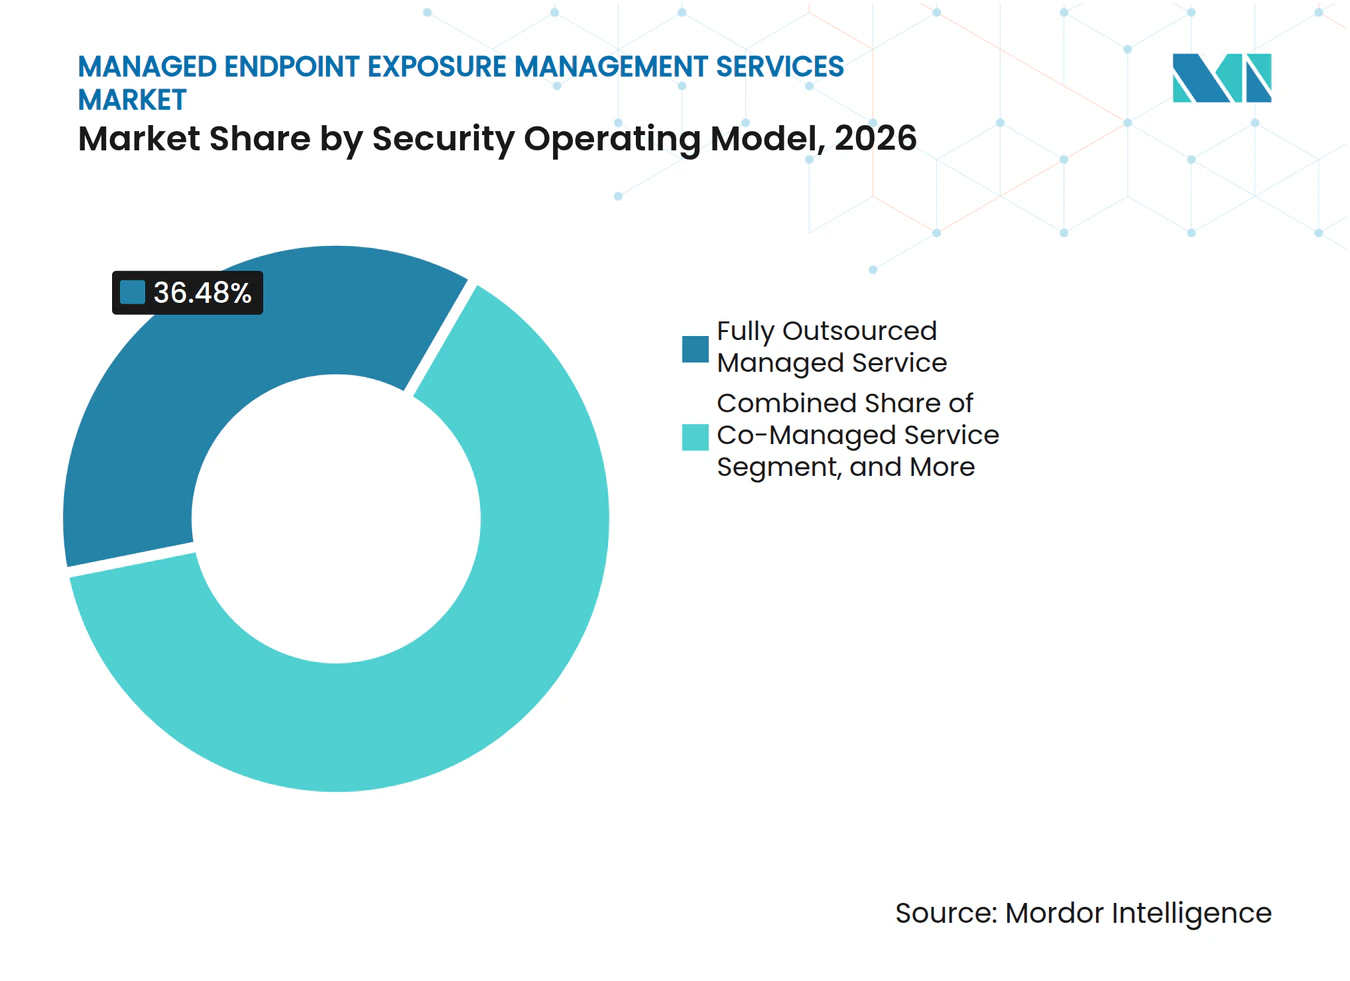
A Sobreposição de Especialistas Ganha PreferênciaO Serviço Gerenciado Totalmente Terceirizado deteve 36,48% de participação em 2026. Esse modelo atrai compradores que buscam ampla delegação operacional a um provedor especializado capaz de executar programas contínuos sem envolvimento interno extensivo. Ele apoia organizações que carecem do pessoal necessário para conduzir monitoramento contínuo, validar exposições, coordenar remediação e lidar com relatórios recorrentes. O modelo também oferece aos clientes acesso a processos especializados, ao mesmo tempo em que remove grande parte do ônus operacional das equipes de segurança internas. Sua posição de liderança reflete o estágio inicial de muitas implantações de exposição gerenciada e a contínua escassez de expertise relevante.
A Plataforma Gerenciada com Sobreposição de Especialistas está projetada para expandir a um CAGR de 21,69% até 2032. Essa abordagem permite que os CISOs retenham a propriedade do contexto de risco, das decisões de negócios e da comunicação com conselhos ou reguladores. Ao mesmo tempo, delega a execução contínua a pessoal especializado e plataformas de suporte capazes de realizar tarefas operacionais recorrentes. A entrega co-gerenciada atende organizações com capacidade interna parcial que precisam de maior profundidade em simulação de violação ou análise de caminhos de ataque. O mercado de serviços gerenciados de gestão de exposição de endpoints está se movendo em direção a modelos operacionais que equilibram a supervisão do cliente com a execução externa e suporte de plataforma mais escalável.

Por Setor do Usuário Final:
O BFSI Ancora a Demanda Enquanto a Manufatura se ExpandeO BFSI deteve 26,59% da participação do mercado de serviços gerenciados de gestão de exposição de endpoints em 2026. O setor inclui estações de trabalho de negociação, ATMs, endpoints de banco móvel, aplicações voltadas para o cliente e infraestrutura de nuvem híbrida, todos os quais requerem supervisão de segurança contínua. Ele também enfrenta requisitos rigorosos de governança sob o DORA e o PCI DSS v4.0, que aumentam a necessidade de evidências claras de postura e atividades de remediação. Essas condições tornam a verificação contínua de postura relevante para equipes de risco, conformidade e operações de segurança que precisam de uma visão operacional comum. As instituições financeiras requerem um registro transparente de como os problemas de endpoints identificados são priorizados, atribuídos, resolvidos e reportados.
Manufatura e Industrial está projetado para expandir a um CAGR de 21,78% até 2032. A convergência de TI e OT expõe os endpoints de fábrica a riscos que antes afetavam principalmente os ambientes de TI convencionais, enquanto as operações de produção podem complicar o momento da remediação. A ORDR relatou que a manufatura representou mais de 27% dos ataques cibernéticos globais em 2025 e que 90% a 95% dos fabricantes planejavam grandes aumentos em seus orçamentos de cibersegurança em 2026. Isso cria uma oportunidade para provedores que oferecem monitoramento unificado em ambientes de TI e OT, com fluxos de trabalho adequados a ambientes operacionais. Saúde e Ciências da Vida, TI e Telecomunicações, Governo e Defesa, e Varejo e Comércio Eletrônico permanecem relevantes devido à exposição a dispositivos médicos, infraestrutura, comunicações e segurança de pagamentos.
Análise Geográfica
Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints da América do Norte
A América do Norte deteve 42,74% da participação no mercado de serviços gerenciados de gestão de exposição de endpoints em 2026. Os Estados Unidos ancoram a demanda por meio de programas CTEM maduros e uma ampla base de organizações regulamentadas de serviços financeiros, setor público e infraestrutura crítica que necessitam de visibilidade consolidada de riscos. As diretrizes federais de gestão de vulnerabilidades também favorecem a priorização que considera a importância dos ativos e as evidências de exploração, apoiando assim os serviços que conectam as descobertas de endpoints à remediação documentada. Canadá e México acrescentam demanda por meio de organizações de serviços financeiros e governamentais que estão fortalecendo a governança de cibersegurança.
Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints da Europa e América do Sul
A Europa é moldada pela aplicação do DORA e pelos requisitos da NIS2, que aumentam a importância da resiliência, da gestão de incidentes e das evidências de que os controles estão em operação. A Alemanha apresenta forte demanda dos setores de serviços financeiros e manufatura automotiva, onde os parques de endpoints abrangem ambientes de escritório, produção e nuvem. Os Países Baixos e os países nórdicos têm forte demanda no setor financeiro, enquanto o Reino Unido, a França, a Itália e a Espanha sustentam a atividade do mercado intermediário entre organizações de serviços profissionais. O Brasil lidera a adoção na América do Sul por meio da digitalização do setor financeiro e da conformidade com a LGPD, enquanto Argentina e Chile permanecem em estágios iniciais de desenvolvimento.[3]
Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints da APAC e do Oriente Médio e África
A Ásia-Pacífico deve expandir a uma CAGR de 21,14% até 2032. Índia, Coreia do Sul, China e Singapura são importantes centros de demanda à medida que a infraestrutura digital, o uso da nuvem e os investimentos em cibersegurança se expandem. O desequilíbrio na oferta de talentos da Índia incentiva a dependência de especialistas externos para programas contínuos. A Coreia do Sul se beneficia de investimentos em cibersegurança apoiados pelo governo. Singapura atua como local de entrega regional para serviços gerenciados baseados em nuvem. O Japão é influenciado pelas diretrizes do setor financeiro e por uma presença estabelecida de detecção gerenciada, enquanto os Emirados Árabes Unidos, a Arábia Saudita, a África do Sul e a Nigéria proporcionam demanda adicional proveniente de infraestrutura digital, setor bancário e telecomunicações.
Cenário Competitivo
Concentração do Mercado
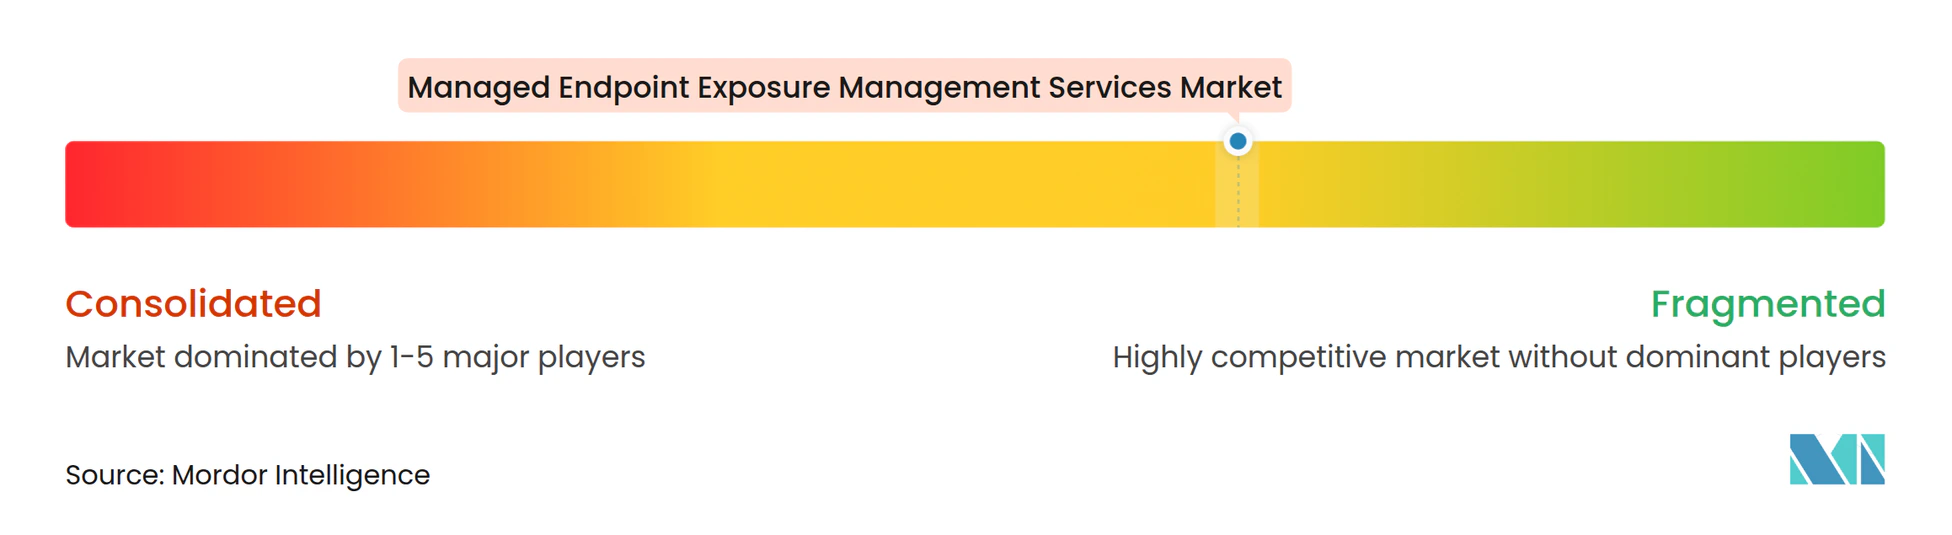
O mercado de serviços gerenciados de gestão de exposição de endpoints é moderadamente fragmentado, com mais de 2 dúzias de fornecedores especializados competindo em simulação de violação e ataque, análise de caminhos de ataque, priorização de vulnerabilidades, orquestração de remediação e validação gerenciada. Os grandes fornecedores de plataformas de segurança estão adicionando funções de gestão de exposição a suítes de segurança mais amplas, criando concorrência direta entre plataformas integradas e provedores focados. A Pentera relatou ter superado 100 milhões de USD em receita recorrente anual em janeiro de 2026, demonstrando que a validação adversarial de exposição estabeleceu uma posição comercial significativa. Os provedores competem em sua capacidade de traduzir sinais técnicos em ações que as equipes internas de segurança, infraestrutura e risco possam executar. A qualidade da entrega gerenciada, das integrações e das evidências para executivos permanece central para a escolha do cliente.
A diferenciação tecnológica centra-se na priorização automatizada, no roteamento de remediação, na análise de caminhos de ataque e nas evidências de conformidade que podem ser usadas em processos de governança. A Cymulate lançou sua Plataforma Unificada de Gestão de Exposição em agosto de 2025, enquanto a Seemplicity lançou 4 agentes de inteligência artificial em outubro de 2025 para suportar a identificação de responsabilidade, priorização e rastreamento de ações. A Horizon3 expandiu o NodeZero em setembro de 2025 com Inteligência de Agentes de Ameaças e Armadilhas de Diretório Ativo para testes relacionados a caminhos de ataque e identidade. Esses movimentos de produto buscam reduzir o atraso entre uma descoberta, sua validação e a atribuição de um responsável pela remediação. No mercado de serviços gerenciados de gestão de exposição de endpoints, os provedores que combinam essas funções podem apoiar clientes que precisam de validação contínua e um caminho prático para a resolução.
O segmento de PMEs permanece uma oportunidade porque muitos investimentos competitivos continuam a se concentrar em compradores de grandes empresas com programas complexos e necessidades formais de conformidade. Os modelos de serviço híbrido são relevantes onde os compradores desejam eficiência da nuvem, mas precisam controlar como e onde a telemetria de endpoints é processada. A Horizon3 e a Brinqa anunciaram uma parceria tecnológica em junho de 2026, a NetSPI e a Synack anunciaram um acordo de fusão em setembro de 2026, e a CyCognito adicionou testes de penetração contínuos com inteligência artificial em fevereiro de 2026. Esses movimentos mostram que a expansão de produtos, parcerias e consolidação estão ampliando as capacidades de validação e operacionais dos fornecedores.
Líderes do Setor de Serviços Gerenciados de Gestão de Exposição de Endpoints
-
XM Cyber Ltd.
-
Cycognito Inc.
-
Cymulate Ltd.
-
Pentera Security Ltd.
-
Picus Security Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints Empresas cobertas neste relatório
- XM Cyber Ltd.
- Cycognito Inc.
- IONIX Inc.
- Cymulate Ltd.
- Pentera Security Ltd.
- Picus Security Inc.
- SafeBreach Ltd.
- AttackIQ, Inc.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- NetSPI LLC
- NopSec Inc.
- Brinqa, LLC
- Seemplicity Security Ltd.
- Outpost24 AB
- SecPod Technologies Inc.
- Securin Inc.
- RedSeal, Inc.
- Panaseer Ltd.
- Validato Security, Inc.
- Safe Security, Inc.
- FireCompass Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints
- Setembro de 2026: NetSPI e Synack anunciaram um acordo definitivo de fusão para formar uma plataforma líder de cibersegurança ofensiva; a entidade combinada integra inteligência artificial agêntica em testes contínuos e validação gerenciada de exposição em escala empresarial.
- Julho de 2026: A Brinqa relatou que as reservas de novos clientes mais que dobraram ano a ano no primeiro semestre de 2026 e as implantações de clientes existentes expandiram 4x; a empresa lançou simultaneamente seu Agente de Atribuição de IA e Agente de Deduplicação de IA para abordar os desafios de responsabilidade pela exposição.
- Junho de 2026: A Horizon3 e a Brinqa anunciaram uma parceria tecnológica estratégica integrando as descobertas de testes de penetração autônomos do NodeZero na plataforma de gestão de exposição da Brinqa para avançar na priorização de vulnerabilidades validada por caminhos de ataque e na operacionalização do CTEM.
- Fevereiro de 2026: A CyCognito estendeu sua plataforma de gestão de exposição com capacidades contínuas de testes de penetração com inteligência artificial em todos os ativos expostos externamente, automatizando testes ofensivos para validar vetores de ataque ativos.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints
O Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints refere-se ao mercado de serviços especializados e terceirizados de cibersegurança que ajudam as organizações a identificar, avaliar, priorizar, validar e reduzir continuamente as exposições de segurança em seus ambientes de endpoints. Esses serviços abrangem o monitoramento de ativos de endpoints, priorização e remediação de vulnerabilidades, validação de exposição e simulação de violação, análise de caminhos de ataque e gestão de evidências de conformidade e relatórios. Os serviços gerenciados de gestão de exposição de endpoints permitem que as organizações obtenham visibilidade contínua dos riscos relacionados a endpoints, compreendam os potenciais caminhos de ataque, priorizem a remediação com base no risco e na explorabilidade e fortaleçam sua postura geral de segurança.
O Relatório do Mercado de Serviços Gerenciados de Gestão de Exposição de Endpoints é Segmentado por Tipo de Serviço (Monitoramento Gerenciado de Exposição de Endpoints, Priorização e Remediação Gerenciada de Vulnerabilidades, Validação Gerenciada de Exposição e Simulação de Violação, Análise Gerenciada de Caminhos de Ataque de Endpoints, Gestão Gerenciada de Evidências de Conformidade e Relatórios e Outros Serviços Gerenciados de Exposição de Endpoints), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organizaço (Grandes Empresas e Pequenas e Médias Empresas), Modelo Operacional de Segurança (Serviço Gerenciado Totalmente Terceirizado, Plataforma Gerenciada com Sobreposição de Especialistas e Serviço Co-Gerenciado), Setor do Usuário Final (BFSI, Manufatura e Industrial, Saúde e Ciências da Vida, TI e Telecomunicações, Governo e Defesa, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Monitoramento Gerenciado de Exposição de Endpoints |
| Priorização e Remediação Gerenciada de Vulnerabilidades |
| Validação Gerenciada de Exposição e Simulação de Violação |
| Análise Gerenciada de Caminhos de Ataque de Endpoints |
| Gestão Gerenciada de Evidências de Conformidade e Relatórios |
| Outros Serviços Gerenciados de Exposição de Endpoints |
| Baseado em Nuvem |
| Híbrido |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviço Gerenciado Totalmente Terceirizado |
| Serviço Co-Gerenciado |
| Plataforma Gerenciada com Sobreposição de Especialistas |
| BFSI |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Manufatura e Industrial |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Quênia | |
| Restante da África |
| Por Tipo de Serviço | Monitoramento Gerenciado de Exposição de Endpoints | |
| Priorização e Remediação Gerenciada de Vulnerabilidades | ||
| Validação Gerenciada de Exposição e Simulação de Violação | ||
| Análise Gerenciada de Caminhos de Ataque de Endpoints | ||
| Gestão Gerenciada de Evidências de Conformidade e Relatórios | ||
| Outros Serviços Gerenciados de Exposição de Endpoints | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Híbrido | ||
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Modelo Operacional de Segurança | Serviço Gerenciado Totalmente Terceirizado | |
| Serviço Co-Gerenciado | ||
| Plataforma Gerenciada com Sobreposição de Especialistas | ||
| Por Setor do Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura e Industrial | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Quênia | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de gestão de exposição de endpoints?
O tamanho do mercado de serviços gerenciados de gestão de exposição de endpoints está projetado para ser de 0,91 bilhões de USD em 2027 e 2,22 bilhões de USD até 2032, a um CAGR de 19,35%. A previsão reflete a demanda por validação contínua de exposição em vez de avaliação periódica de endpoints, particularmente onde as organizações operam ambientes fragmentados de nuvem, SaaS e híbridos.
O que está impulsionando a demanda por serviços gerenciados de gestão de exposição de endpoints?
Ransomware e vetores de ataque baseados em identidade, ambientes complexos de nuvem e SaaS, demandas de conformidade e escassez de habilidades de segurança estão aumentando a demanda. Esses fatores tornam a visibilidade contínua e a remediação gerenciada mais relevantes para organizações que precisam de operações de segurança confiáveis, mas têm capacidade interna limitada.
Qual categoria de serviço está projetada para expandir mais rapidamente?
O Monitoramento Gerenciado de Exposição de Endpoints está projetado para expandir a um CAGR de 25,12% até 2032. O monitoramento suporta a telemetria atual de endpoints necessária para pontuação de risco, validação, relatórios de conformidade, ações de acompanhamento e a identificação de mudanças no ambiente de endpoints.
Qual modelo de implantação lidera a adoção?
A entrega baseada em nuvem deteve 46,15% de participação em 2026 e está projetada para expandir a um CAGR de 22,36% até 2032. Ela pode reduzir os requisitos de infraestrutura inicial, simplificar o dimensionamento em novos tipos de endpoints e locais de operação, e transferir a manutenção rotineira da plataforma para o provedor de serviços.
Qual grupo de usuários finais representa a maior participação?
O BFSI deteve 26,59% de participação em 2026 devido à sua grande superfície de ataque e aos extensos requisitos regulatórios. As instituições financeiras precisam de evidências claras que mostrem como os problemas de endpoints são priorizados, atribuídos, resolvidos e reportados em operações complexas de banco digital e atendimento ao cliente.
Qual região está projetada para expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 21,14% até 2032, apoiada pelo investimento em cibersegurança e pela demanda por serviços gerenciados. O mercado de serviços gerenciados de gestão de exposição de endpoints é apoiado por centros de demanda na Índia, Coreia do Sul, China e Singapura.