
マネージド・エクスポージャー・バリデーション・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
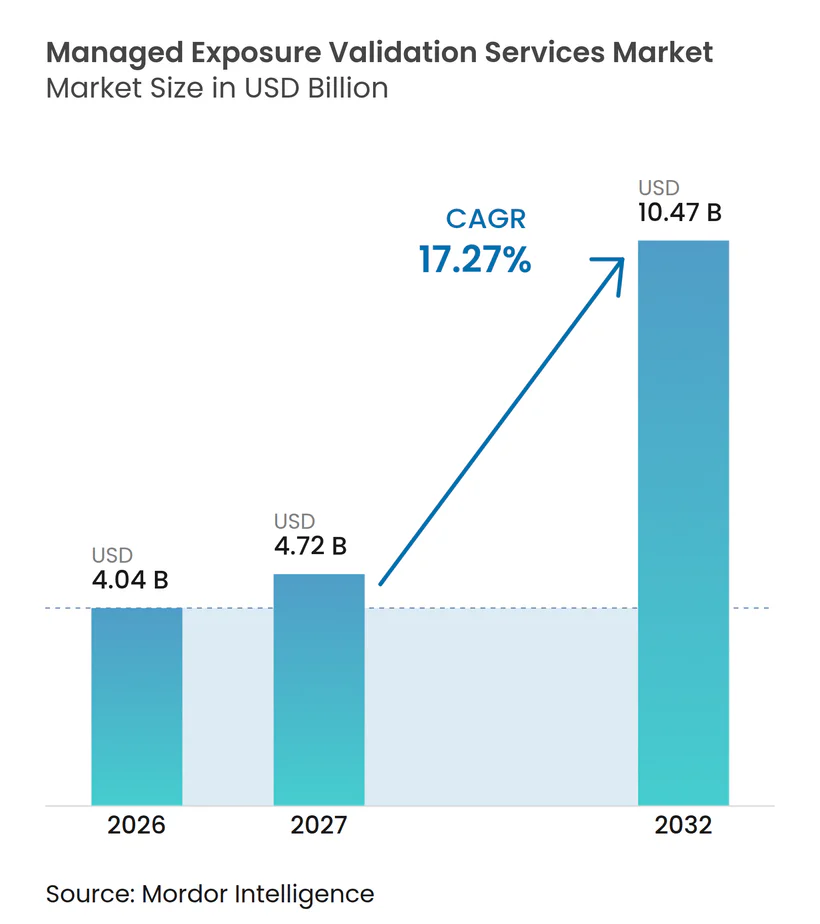
| 市場規模 (2027) | 4.72 十億米ドル |
| 市場規模 (2032) | 10.47 十億米ドル |
| 成長率 (2027 - 2032) | 17.27 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・エクスポージャー・バリデーション・サービス市場分析
マネージド・エクスポージャー・バリデーション・サービス市場規模は、2026年の40.4億米ドルから2032年には104.7億米ドルへと拡大し、2027年から2032年の間にCAGR 17.27%を記録する見込みです。需要は定期的なテストから、攻撃者がライブのコントロールギャップを悪用できるかどうかを示す継続的なサービスへと移行しています。取締役会、保険会社、および監査人は、ポリシーステートメントや理論的な脆弱性スコアではなく、再現可能な証拠をますます求めるようになっています。DORA、NIS2、およびSEC S-K 第106条に基づく要件により、規制対象組織にとって文書化されたコントロールテストの重要性が高まっています。マネージド・エクスポージャー・バリデーション・サービス市場はまた、脆弱性の開示から積極的な悪用までの期間が短縮されていることからも恩恵を受けており、手動レビューに残される時間が少なくなっています。発見、テスト、修復、および再テストを一つのサービスに統合するプロバイダーは、エンタープライズアカウントを維持するうえで有利な立場にあります。
主要レポートのポイント
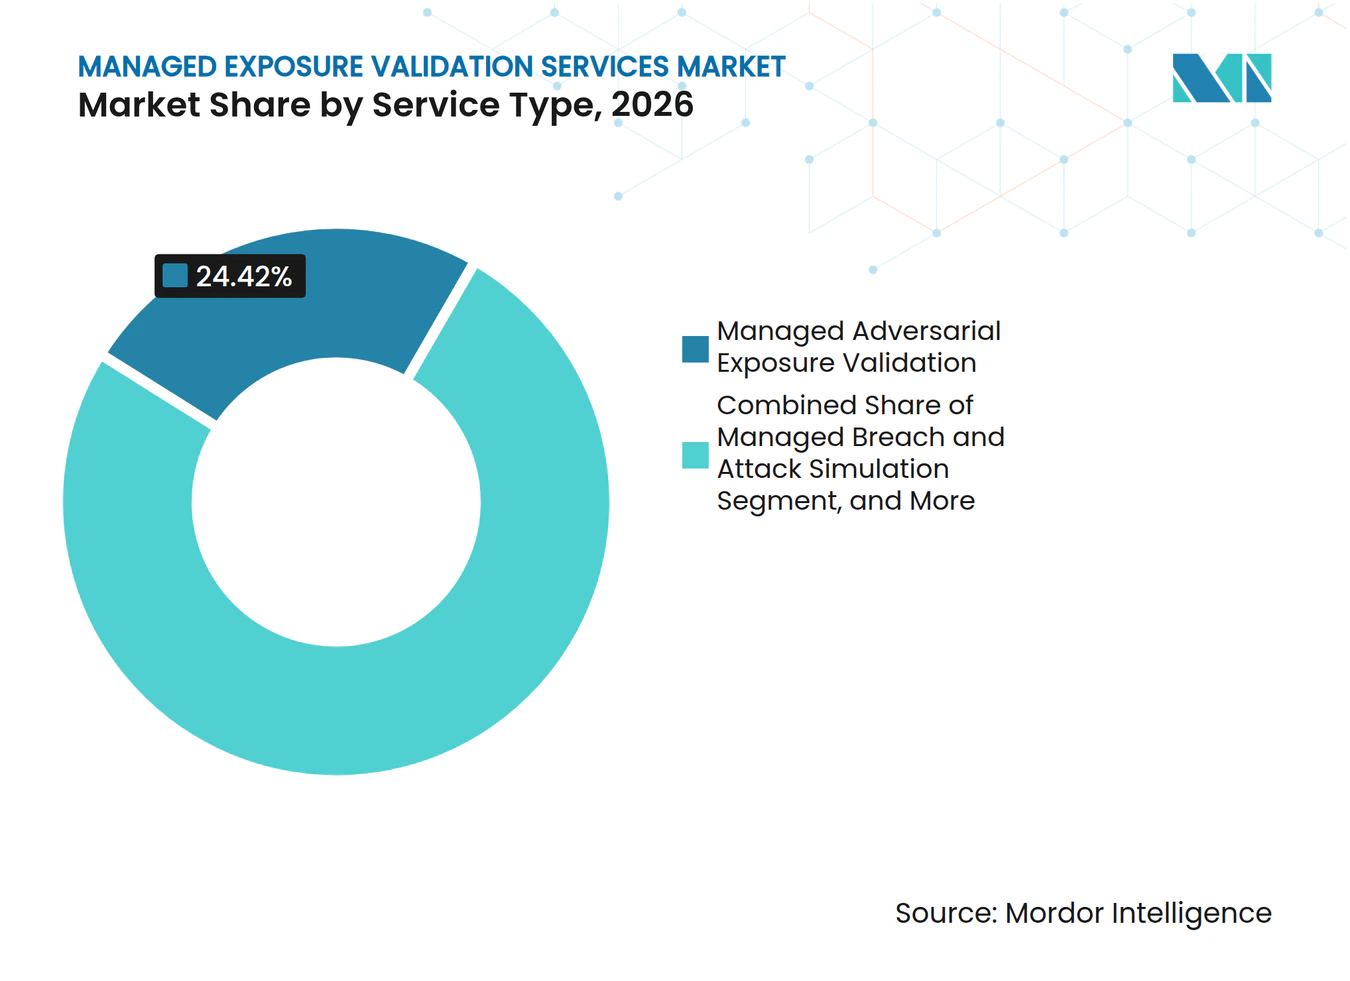
- サービスタイプ別では、マネージド・アドバーサリアル・エクスポージャー・バリデーションが2026年のマネージド・エクスポージャー・バリデーション・サービス市場において収益の24.42%を占め、同セグメントは2032年にかけてCAGR 17.84%で拡大する見込みです。
- デプロイメントモデル別では、フルマネージドが2026年の収益の43.68%を占め、継続的サブスクリプションサービスは2032年にかけてCAGR 17.92%で拡大する見込みです。
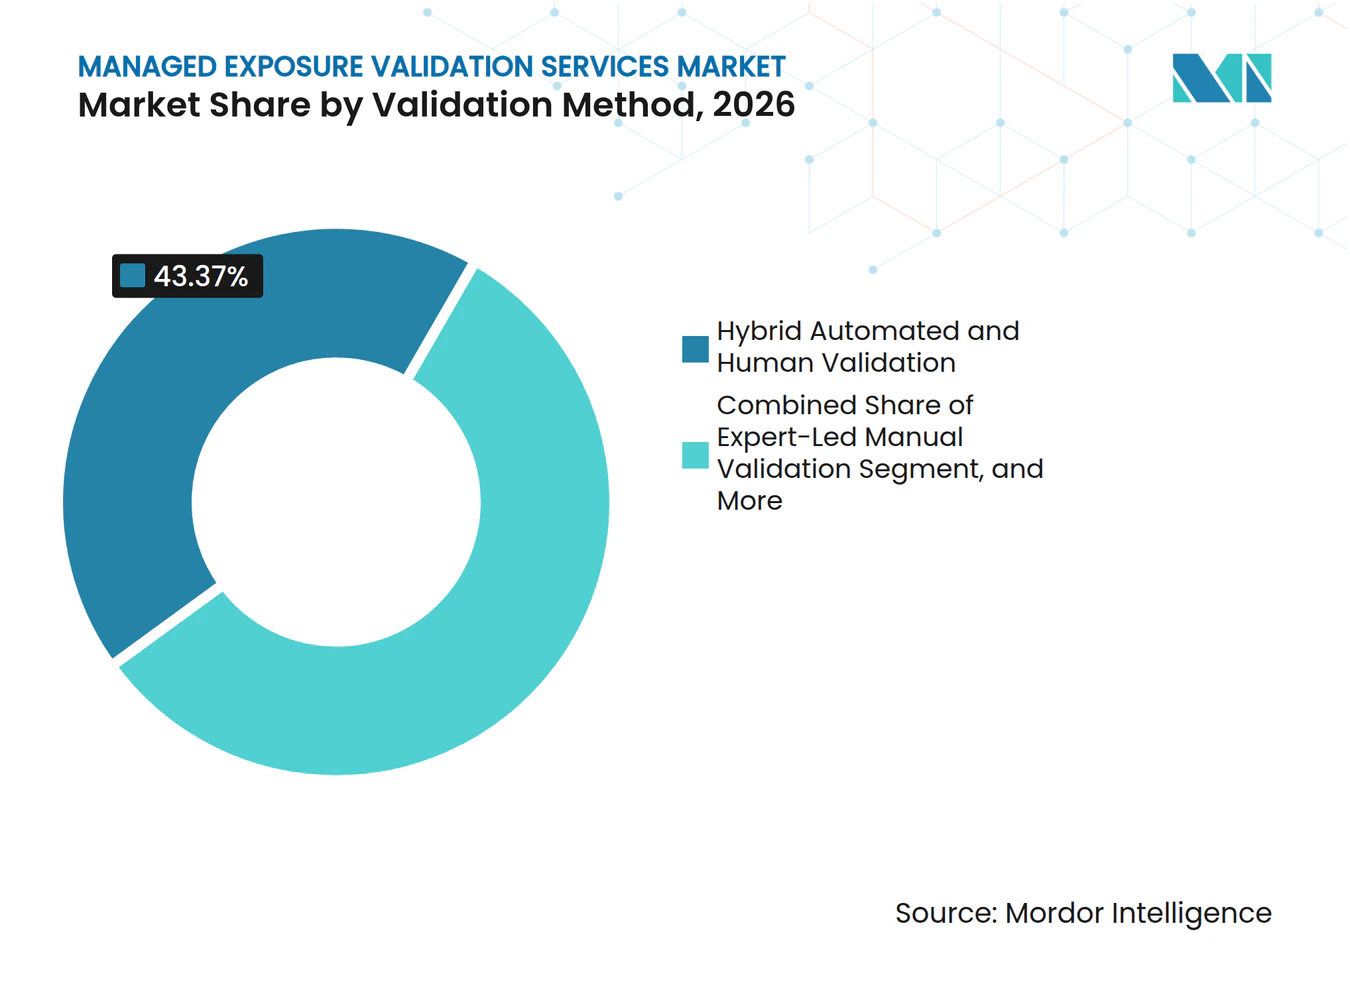
- バリデーション方法別では、ハイブリッド自動・人的バリデーションが2026年の収益の43.37%を占め、バリデーション・サービス市場においてマネージド・エクスポージャーを構成し、自動バリデーションは2032年にかけてCAGR 17.94%で拡大する見込みです。
- 攻撃対象領域別では、クラウドおよびSaaS環境が2026年の収益の23.86%を占め、アイデンティティおよびアクセスインフラは2032年にかけてCAGR 18.12%で拡大する見込みです。
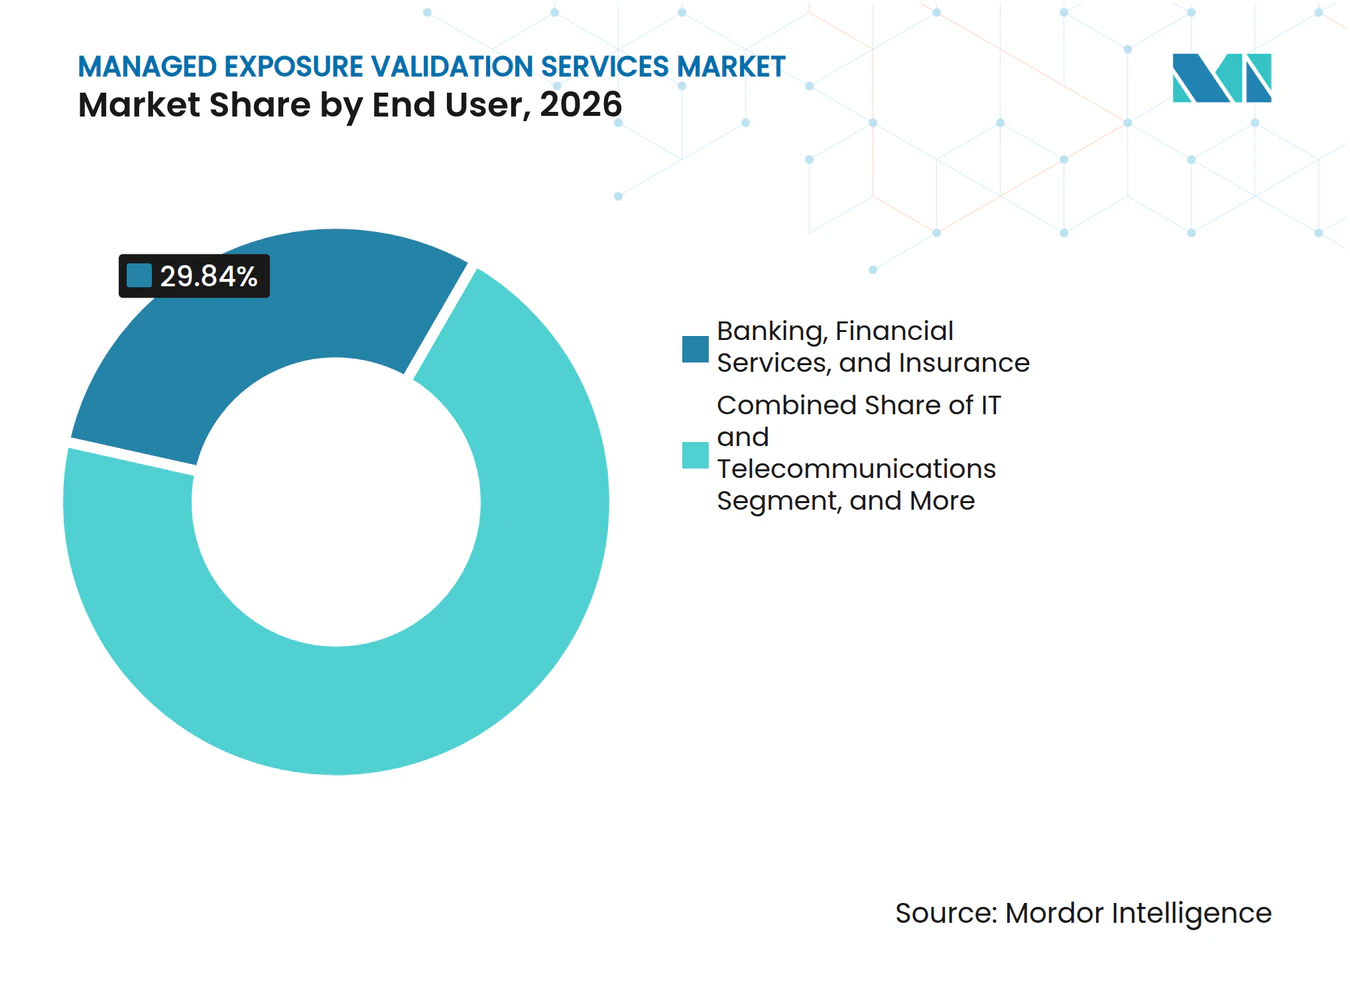
- エンドユーザー別では、BFSIが2026年の収益の29.84%を占め、ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 17.98%で拡大する見込みです。
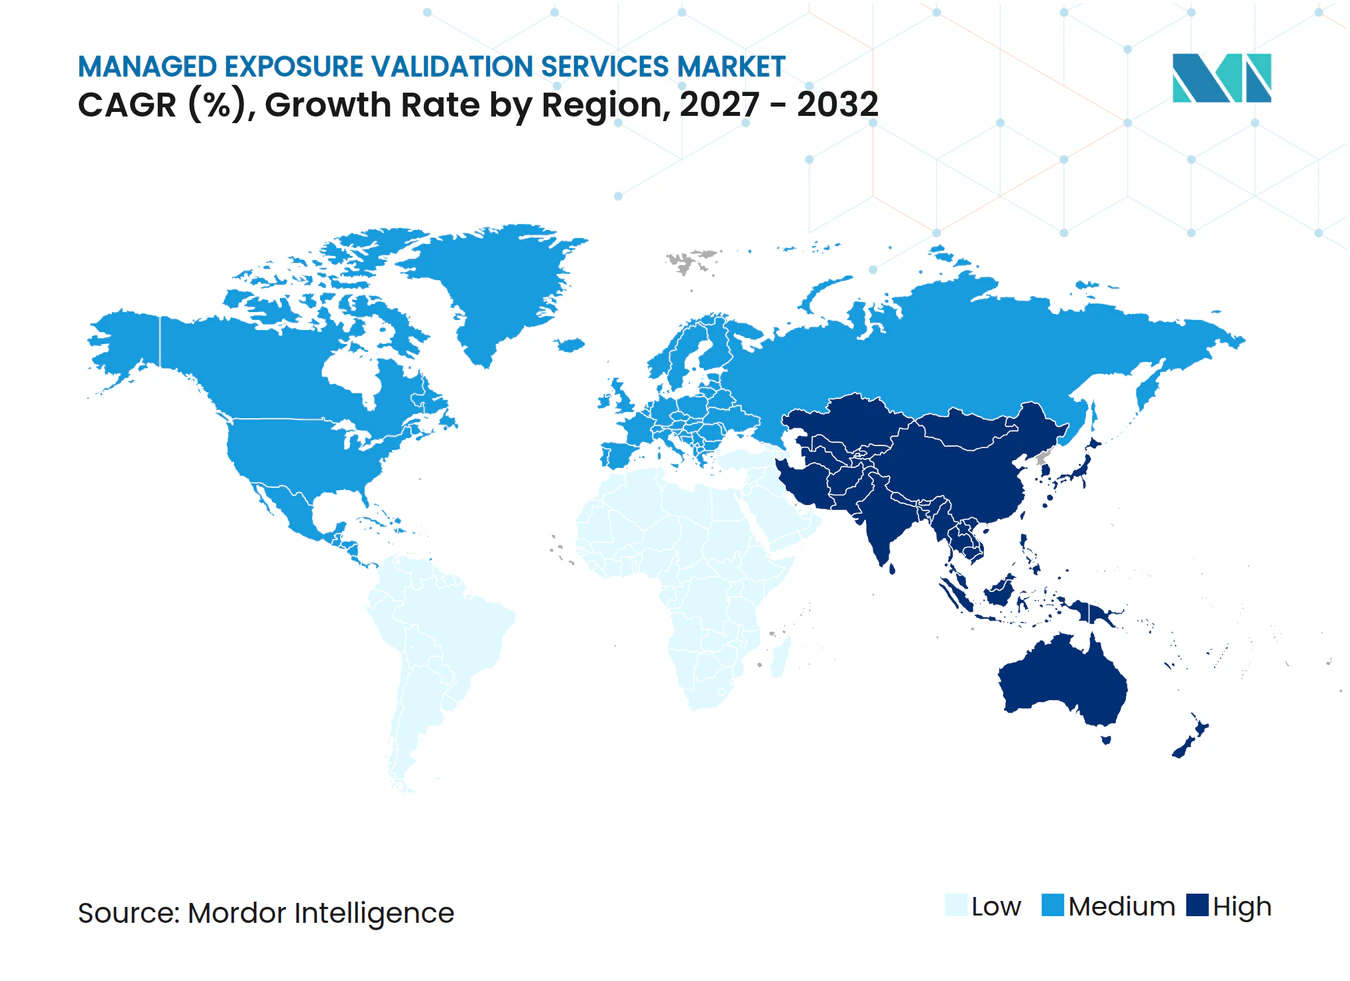
- 地域別では、北米が2026年のマネージド・エクスポージャー・バリデーション・サービス市場の44.38%を占め、アジア太平洋地域は2032年にかけてCAGR 18.14%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 現実世界における悪用可能性の証明に対する需要の増大 | +3.20% | グローバル | 短期(2年以内) |
| クラウド、アイデンティティ、およびハイブリッド攻撃対象領域の拡大 | +2.90% | グローバル(北米およびアジア太平洋中核地域に集中した需要) | 中期(2〜4年) |
| 継続的なコントロール・バリデーションに対する規制上の需要 | +2.50% | 北米およびヨーロッパ(アジア太平洋地域への波及あり) | 短期(2年以内) |
| CTEM、ASM、BAS、およびペネトレーションテストワークフローの統合 | +2.10% | グローバル | 中期(2〜4年) |
| AIによる攻撃開発の加速と悪用までの時間短縮 | +1.80% | グローバル | 短期(2年以内) |
| セキュリティ・バリデーション業務における専門人材不足 | +1.40% | グローバル(北米および西ヨーロッパで深刻な影響) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
現実世界における悪用可能性の証明に対する需要の増大
取締役会、サイバー保険会社、および監査人は、攻撃経路が実際の環境を横断できるという証拠をより重視するようになっています。IBMは、侵害が発生した組織の18%が、侵害発生時に脆弱性スキャンと管理のためのAIエージェントを導入していたと報告しています。このギャップにより、セキュリティツールの単なる存在よりもントロールテストの品質がより重要になっています。IBMはまた、セキュリティにおけるAIと自動化の広範な活用が、平均侵害コストを193万米ドル低減させることと関連していると報告しています。[1] マネージド・エクスポージャー・バリデーション・サービス市場は、セキュリティリーダーや外部ステークホルダーがレビューできる再現可能なテスト結果を提供することで、このニーズに応えています。この証拠により、バリデーションはオプションの技術的演習からリスクおよび保険の議論の一部へと転換することができます。
クラウド、アイデンティティ、およびハイブリッド攻撃対象領域の拡大
マルチクラウドインフラとハイブリッドアイデンティティシステムは、セキュリティチームがテストする必要のある経路の数を拡大しています。Semperisは2026年8月にResetNightmareとKerberLossを開示しました。これらは2つのActive Directoryの脆弱性であり、低権限の攻撃者がドメインの完全な制御を取得できる可能性があります。オーストラリア・シグナルズ・ダイレクトレート、CISA、NSA、および同盟国機関による共同勧告は、2025年1月にActive Directoryへの17の一般的な攻撃手法を文書化しました。[2] IBMはクラウドの設定ミスをAI関連の侵害の頻繁な原因として特定し、侵害発生時に非人間アイデンティティを保護していた組織が半数未満であったことを指摘しました。マネージド・エクスポージャー・バリデーション・サービス市場は、設定またはパッチ適用の変更後にアイデンティティおよびクラウドコントロールを再テストする手段を購入者に提供しています。これは、定期的なペネトレーションテストが運用上の変化に追いつけない場合に重要です。
継続的なコントロール・バリデーションに対する規制上の需要
規制当局は、組織が不利な条件下でコントロールが機能することを実証するよう求めています。DORAは2025年1月17日に適用開始となり、重要な金融機関に対して脅威主導のペネトレーションテストを要求するとともに、ICTリスク管理の要件を設定しています。[3] ENISAは2025年6月にNIS2に基づく技術的実施ガイダンスを公表し、指令の下で期待されるサイバーセキュリティリスク管理措置を規定しました。ドイツはまた、改訂されたBSIGフレームワークの下で重要インフラ事業者にセキュリティ証拠の提供を義務付けています。BSI.BUND.DE これらの義務は、テスト記録、修復活動、および再テスト結果を保存できるマネージドプログラムを優遇します。したがって、マネージド・エクスポージャー・バリデーション・サービス市場は、専任のレッドチーム能力を持たない規制対象組織の間でより安定した需要基盤を獲得しています。
CTEM、ASM、BAS、およびペネトレーションテストワークフローの統合
セキュリティ購入者は、接続されていないツールを減らし、資産の発見から修復までのより明確な経路を求めています。NetSPIは2025年4月に、サイバー資産攻撃対象領域管理、サービスとしての侵害・攻撃シミュレーション、ダークウェブ監視、およびLLMテストをそのプラットフォームに追加しました。XM Cyberは2025年12月に外部攻撃対象領域の発見と内部バリデーションを接続し、チームが外部エクスポージャーと内部攻撃経路を結びつけられるようにしました。これらの変更は、問題を発見、バリデーション、修復、およびクローズを通じて追跡する証拠に対する購入者の好みを反映しています。マネージド・エクスポージャー・バリデーション・サービス市場のプロバイダーは、そのサービスが既存のエクスポージャー管理およびチケット管理ワークフローに適合する場合、摩擦を軽減できます。その結果、テストされたシナリオの数よりも証拠の品質と修復速度に対するより強い焦点が生まれます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| セキュリティツールチェーン全体にわたる統合の複雑性 | -1.80% | グローバル | 中期(2〜4年) |
| 予防的・検知コントロールとの予算競争 | -1.40% | グローバル(北米およびヨーロッパの中堅市場セグメントで深刻なプレッシャー) | 短期(2年以内) |
| 購入者、監査人、および保険会社間での証拠の移植性の制限 | -0.90% | 北米およびヨーロッパ | 中期(2〜4年) |
| 本番環境および運用技術環境における安全なテストの制約 | -0.70% | アジア太平洋中核地域(中東・アフリカへの波及あり) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
セキュリティツールチェーン全体にわたる統合の複雑性
多くの企業は、セキュリティ情報・イベント管理、エンドポイント保護、脆弱性管理、およびチケット管理のための個別システムを運用しています。マネージドプログラムは、その調査結果が割り当て、修正、および再テストされる前に、これらのシステムと接続する必要があります。この作業により、購入者が継続的なバリデーションに期待する価値の実現が遅れる可能性があります。エクスポージャーデータがツール間で一貫性のない資産名、所有者フィールド、およびリスク分類を使用している場合、問題はさらに困難になります。したがって、マネージド・エクスポージャー・バリデーション・サービス市場は、プロバイダーが顧客に必要なペースでバリデーション結果を活用させたい場合、明確な統合とデータ正規化をサポートする必要があります。広範なポイントツール資産を持つ組織は、初年度の実装期間が長くなる可能性があります。
予防的・検知コントロールとの予算競争
バリデーションサービスは、同じセキュリティ予算をめぐって検知・対応ツールと競合することが多くあります。ISACAは2025年に、セキュリティ専門家の53%がサイバーセキュリティ予算が不足していると考え、41%が予算増加を見込んでいると報告しました。購入者は、コントロールが攻撃に耐えらるかどうかを検証するために設計されたプログラムよりも、日常的なアラートを表示するコントロールを優先する場合があります。マネージド・エクスポージャー・バリデーション・サービス市場は、ベンダーがテストによって修復の意思決定がどのように改善され、コンプライアンスがどのようにサポートされるかを説明する場合に、このプレッシャーを克服しやすくなります。侵害防止と監査対応に結びついた財務的証拠により、予算審査でサービスを正当化しやすくなります。その関連性がなければ、バリデーションは定期的なコンプライアンスコストとして扱われる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
アドバーサリアル・バリデーションが継続的証拠へのシフトをリードマネージド・アドバーサリアル・エクスポージャー・バリデーションは、2026年のマネージド・エクスポージャー・バリデーション・サービス市場シェアの24.42%を占め、2032年にかけてCAGR 17.84%で拡大する見込みです。このサービスは、技術がライブ環境を横断できるかどうかのタイムスタンプ付き証拠を生成します。一度限りのレポートを、繰り返しの攻撃シミュレーション、修復レビュー、および再テストに置き換えます。Penteraは2026年1月に年間経常収益が1億米ドルを超え、60カ国以上の1,200社以上の企業がそのプラットフォームを使用していると報告しました。
マネージド・侵害・攻撃シミュレーションおよびマネージド自動ペネトレーションテストは、より広範なアドバーサリアル・バリデーションサービス内でますます使用されています。マネージド継続的外部攻撃対象領域管理は、インターネット接続資産およびシャドーITからのエクスポージャーに対処します。マネージド・レッドチーミングおよびパープルチーミングは、人間主導の脅威主導テストを必要とする金融機関にとって引き続き重要です。マネージド・バリデーション・レポーティングおよび修復再テストは、監査対応記録と修正が悪用可能な経路を除去したことの証明に対する需要を満たします。マネージド・エクスポージャー・バリデーション・サービス産業は、証拠の継続性と有用性によってプロバイダーを差別化しています。


注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモデル別:
フルマネージド提供が内部能力のギャップに対応フルマネージドサービスは、2026年のマネージド・エクスポージャー・バリデーション・サービス市場規模の43.68%を占めました。ISACAは、2025年に組織の65%がサイバーセキュリティの未充足ポジションを抱え、55%がチームの人員不足を認識していると報告しました。Fortinet は2026年に、組織の71%がスキル不足をリスクと見なし56%が人材採用に苦労していると報告しました。これらの人材不足は、委託テストと専門家分析を支持します。フルマネージド提供はまた、プロバイダーがテストのペースとレポートの一貫性をより適切に管理できるようにします。
継続的サブスクリプションサービスは、顧客が孤立した業務ではなく定期的なバリデーションを求めるにつれて、2032年にかけてCAGR 17.92%で拡大する見込みです。コマネージドモデルは、内部の説明責任を維持しながら外部のアドバーサリアル専門知識を必要とする企業をサポートします。プロジェクトベースのマネージドサービスは、PCI DSS 4.0.1、ISO 27001、および金融セクターの義務に基づいて設定されたスケジュールを満たす組織に引き続き対応しています。バリデーション記録が監査ワークフローに組み込まれると、継続的な契約によって切り替えが困難になる可能性があります。マネージド・エクスポージャー・バリデーション・サービス市場は、継続的な記録がコンプライアンスおよび保険文書の一部となる場合に恩恵を受けます。
バリデーション方法別:
ハイブリッド提供がスケールと専門知識のバランスを実現ハイブリッド自動・人的バリデーションは2026年の収益の43.37%を占め、マネージド・エクスポージャー・バリデーション・サービス市場内で最大のシェアを持ちます。自動化は大規模で再現可能なシナリオを実行し、一般的なコントロールギャップを特定できます。人間のアナリストは、攻撃経路が事前設定されたパターンに従わない場合に判断を加えます。この組み合わせは、マルチクラウド、運用技術、およびAIシステム環境で有用です。Penteraは2025年にISO/IEC 42001認証を取得し、規制対象の購入者にとって正式なAI管理がなぜ重要かを示しました。
自動バリデーションは2032年にかけてCAGR 17.94%で拡大する見込みです。AIを活用した攻撃計画と適応型ペイロード生成により、テスト速度を向上させることができます。専門家主導の手動バリデーションは、ツールが高度な攻撃者の行動を安全に再現できない場合にプレミアムな役割を維持します。脅威インテリジェンス主導のバリデーションは、購入者のセクターに関連する脅威にシナリオを合わせます。プロバイダーは依然として自動テストの限界と専門家の監視が必要な場所を説明する必要があります。

注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
攻撃対象領域別:
アイデンティティインフラが最も急成長するターゲットにクラウドおよびSaaS環境は2026年の収益の23.86%を占めました。アイデンティティおよびアクセスインフラは2032年にかけてCAGR 18.12%で拡大する見込みです。Semperisは、パッチが利用可能になった後もResetNightmareとKerberLossがActive Directoryの弱点をじてドメイン侵害を可能にする可能性があると報告しました。これらの事例は、静的なアイデンティティ評価が繰り返しテストと同じ保証を提供できない理由を示しています。マネージド・エクスポージャー・バリデーション・サービス市場は、権限、設定、およびパッチ適用状況の変化に応じた再テストで対応しています。
外部ウェブおよびインターネット接続インフラのバリデーションは、外部攻撃対象領域管理とより密接に連携するようになっています。アプリケーション、API、およびDevOpsパイプラインは、リリースが年次テストでカバーできる速度よりも速く変更を導入するため、定期的なレビューが必要です。運用技術、IoT、および接続デバイスは、本番安全制約がアクティブなシミュレーションを必要とするため、テストが困難です。NISTは運用技術セキュリティを、産業環境に適応したコントロールを必要とする独自の領域として特定しています。IEC/TS 62443-6-2:2026は、産業用オートメーションおよび制御システムコンポーネントのセキュリティ評価方法論を提供しています。
エンドユーザー別:
BFSIが最大の基盤を提供し、ヘルスケアが加速BFSIは2026年の収益の29.84%を占め、マネージド・エクスポージャー・バリデーション・サービス市場において最大のエンドユーザーポジションを持ちます。DORAは欧州連合の重要な金融機関によるテストを要求しています。金融機関はまた、ICTリスク、サードパーティエクスポージャー、およびコントロール文書の厳密な審査に直面しています。これらの条件は、マネージドな脅威主導テストと証拠保持をサポートします。BFSIの主要な収益ポジションは、ガバナンスと技術的コントロールの有効性の両方を実証する必要性を反映しています。
ヘルスケアおよびライフサイエンスは2032年にかけてCAGR 17.98%で拡大する見込みです。このセクターはランサムウェアリスクに直面しており、臨床業務、患者情報、および接続技術を保護する必要があります。Picus Securityは、Sutter Healthが継続的なセキュリティバリデーションを導入した後、バリデーションサイクルを数週間から1時間未満に短縮したと報告しました。テクノロジーおよびテレコミュニケーション企業は、AIを活用したアプリケーションとDevOpsワークフローをカバーするためにテストを拡大しています。政府・防衛、製造・産業、および小売・Eコマースは、運用およびアプリケーションリスクにバリデーションを適用しています。
注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米マネージド・エクスポージャー・バリデーション・サービス市場
北米は2026年のマネージド・エクスポージャー・バリデーション・サービス市場シェアの44.38%を占めました。米国は、情報開示、決済、および金融セクターのサイバーセキュリティ要件において成熟した体制を有しています。SEC S-K 第106条、NYDFS パート500、およびPCI DSS 4.0.1は、管理策が意図どおりに機能していることの証明に対してより大きな注目を置いています。カナダの金融機関もまた、テクノロジーおよびサイバーリスクに関するOSFIガイドラインB-13のもとで業務を行っています。
欧州および南米マネージド・エクスポージャー・バリデーション・サービス市場
欧州はDORAおよびNIS2要件によって形成されています。DORAは重要なEU金融機関に対して脅威主導型ペネトレーションテストを義務付けており、ENISAの2025年ガイダンスはNIS2に基づくサイバーセキュリティリスク管理措置を規定しています。ドイツとフランスは、規制を受けた金融機関および重要インフラの存在から、重要な需要の中心地となっています。南米は、金融サービス、電子商取引、および多国籍企業のコンプライアンスプログラムが初期需要を生み出す中、より小さな基盤から発展しつつあります。
アジア太平洋および中東・アフリカ マネージド・エクスポージャー・バリデーション・サービス市場
アジア太平洋地域は、マネージド・エクスポージャー・バリデーション・サービス市場において2032年までに18.14%のCAGRで拡大し、地域別で最も高い成長率を記録すると予測されています。シンガポールのテクノロジーリスクガイダンス、日本の金融セクターにおけるサイバーセキュリティへの期待、およびオーストラリアのエッセンシャル・エイトモデルが、より強固なバリデーション慣行を支えています。Penteraは2025年9月に日本、インド、台湾、および東南アジアの顧客をサポートするためにシンガポール法人を設立しました中東・アフリカは、サウジアラビアおよびアラブ首長国連邦が重要セクターに対するサイバーセキュリティへの期待を強化する中、より小さな基盤から拡大しています。これらの枠組みは、サードパーティによるマネージド・バリデーション・プログラムに対してより明確な機会を生み出しています。
競合環境
市場集中度
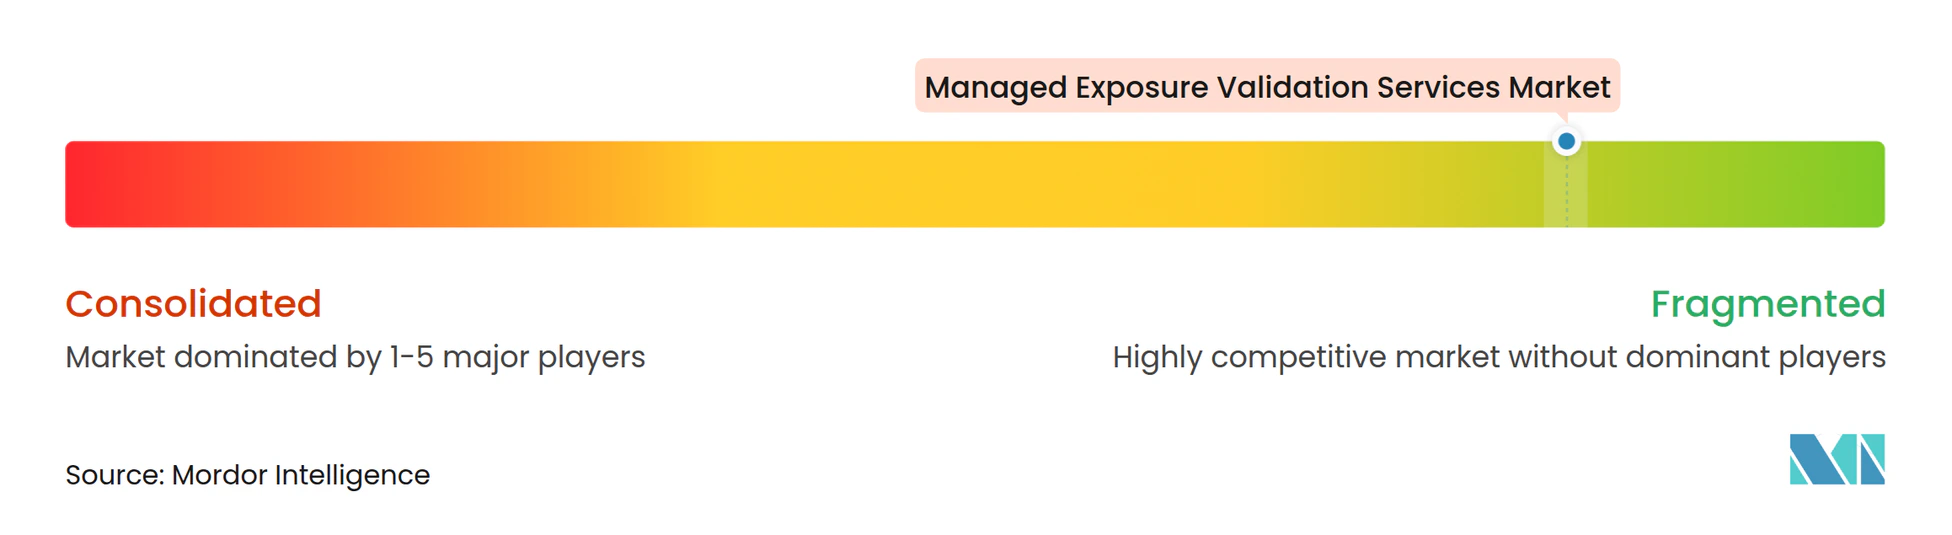
マネージド・エクスポージャー・バリデーション・サービス市場は適度に断片化されています。純粋なアドバーサリアル・バリデーションベンダーは、自動エクスプロイト実行、テスト頻度、攻撃経路の深さ、および攻撃ライブラリのカバレッジで競争しています。グローバルITサービス企業は、規制知識、エンタープライズアカウントカバレッジ、および複数年のマネージド契約能力を通じて競争しています。顧客が調査結果のリスト以上のものを求めているため、プロバイダーは修復サポートを追加しています。Tenableは2026年6月にTenable One内で継続的なセキュリティコントロール・バリデーションを拡張し、バリデーション済みの調査結果その修復機能にルーティングしました。これにより、既存のエクスポージャー管理プログラムに適合できないスタンドアロンサービスへの競争圧力が高まります。
Penteraの2026年1月の年間経常収益1億米ドル超のマイルストーンは、アドバーサリアル・エクスポージャー・バリデーションの商業的牽引力を示しました。同社は2025年10月のDevOcean買収を通じてサービスモデルを強化し、AIを活用した修復管理と100以上のSecOps統合を追加しました。Rapid7は2025年8月にVector Command Advancedを立ち上げ、継続的なレッドチーミングと内部ネットワークペネトレーションおよびセグメンテーションテストを組み合わせました。Palo Alto Networksは2025年7月にCyberArkを買収する合意を発表し、より広範なセキュリティプラットフォーム内でのアイデンティティセキュリティの戦略的重要性を示しました。これらの動きは、狭いテスト提供に依存するプロバイダーの基準を引き上げます。
マネージド・エクスポージャー・バリデーション・サービス市場は、安全な本番テストが困難な運用技術および産業環境に機会があります。NISTの運用技術ガイダンスは、産業システムの異なるセキュリティニーズを強調しています。プロバイダーは、本番安全なテストアプローチを使用し、結果をIEC/TS 62443-6-2:2026の評価ニーズに結びつけることで差別化できます。バリデーション証拠を取締役会報告書や保険申請に直接統合することも、契約更新をサポートできます。入力が主要プロバイダーの合算市場シェアを提供していないため、市場集中度を確実に割り当てることはできません。競争構造は適度な断片化レベルと一致したままです。
マネージド・エクスポージャー・バリデーション・サービス産業リーダー
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
-
Kyndryl Holdings, Inc.
-
Rapid7, Inc.
-
Bishop Fox, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・エクスポージャー・バリデーション・サービス市場 このレポートでカバーされる企業
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Kyndryl Holdings, Inc.
- Rapid7, Inc.
- Bishop Fox, Inc.
- NetSPI, LLC
- Accenture plc
- IBM Corporation
- Wipro Limited
- Tech Mahindra Limited
- Atos SE
- Unisys Corporation
- Sophos Limited
- Tenable Holdings, Inc.
- Palo Alto Networks, Inc.
- XM Cyber Ltd.
- Pentera Limited
- Picus Security, Inc.
- Cymulate Ltd.
- SafeBreach, Inc.
最近の産業開発事情 マネージド・エクスポージャー・バリデーション・サービス市場
- 2026年7月:Picusは自律型エクスポージャー・バリデーション・プラットフォームを立ち上げ、攻撃対象領域バリデーション、エクスポージャー・バリデーション、およびセキュリティコントロールテストを自律ループに統合しました。このプラットフォームはAIを使用して、エクスポージャーが実際に悪用可能かどうか、および既存のコントロールが攻撃を阻止できるかどうかを評価します。
- 2026年7月:PenteraとRecorded Futureは、Recorded Futureの脅威インテリジェンスとPenteraの自動セキュリティバリデーションを統合する戦略的パートナーシップを発表しました。この統合により、顧客は新興の脅威が自社環境で悪用可能かどうかを判断し、修復が必要なエクスポージャーを優先順位付けできるようになり、CTEMワークフローを直接サポートします。
- 2026年5月:Check Pointはエクスポージャー管理プラットフォーム内でエージェンティック・エクスポージャー・バリデーション(AEV)を立ち上げました。このAIエージェント機能は攻撃者のように推論し、悪用可能なエクスポージャーを特定し、脆弱性の深刻度のみに依存するのではなく、攻撃者が実際に侵害できるものの証拠を提供するように設計されています。
- 2026年3月:Cymulateは、従来の侵害・攻撃シミュレーションからエクスポージャー管理およびアドバーサリアル・エクスポージャー・バリデーションへのポジショニングの拡大を継続し、セキュリティコントロール・バリデーションとエクスポージャー管理機能を組み合わせました。このシフトは、BASベンダーがマネージド・エクスポージャー・バリデーションセグメントへより広く移行していることを反映しています。
グローバル・マネージド・エクスポージャー・バリデーション・サービス市場レポートの範囲
マネージド・エクスポージャー・バリデーション・サービス市場レポートは、サービスタイプ(マネージド・アドバーサリアル・エクスポージャー・バリデーション、マネージド・侵害・攻撃シミュレーション、マネージド自動ペネトレーションテスト、マネージド継続的外部攻撃対象領域管理、マネージド・レッドチーミングおよびパープルチーミング、マネージド・バリデーション・レポーティングおよび修復再テスト)、デプロイメントモデル(フルマネージド、コマネージド、プロジェクトベースのマネージドサービス、継続的サブスクリプションサービス)、バリデーション方法(自動バリデーション、専門家主導の手動バリデーション、ハイブリッド自動・人的バリデーション、脅威インテリジェンス主導のバリデーション)、攻撃対象領域(外部ウェブおよびインターネット接続インフラ、クラウドおよびSaaS環境、アイデンティティおよびアクセスインフラ、ネットワーク・エンドポイント・メールコントロール、アプリケーション・API・DevOpsパイプライン、運用技術・IoT・接続デバイス)、エンドユーザー(銀行・金融サービス・保険、ITおよびテレコミュニケーション、政府・防衛、ヘルスケアおよびライフサイエンス、製造・産業、小売・Eコマース、その他のエンドユーザー産業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東・アフリカ)別セグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージド・アドバーサリアル・エクスポージャー・バリデーション |
| マネージド・侵害・攻撃シミュレーション |
| マネージド自動ペネトレーションテスト |
| マネージド継続的外部攻撃対象領域管理 |
| マネージド・レッドチーミングおよびパープルチーング |
| マネージド・バリデーション・レポーティングおよび修復再テスト |
| フルマネージド |
| コマネージド |
| プロジェクトベースのマネージドサービス |
| 継続的サブスクリプションサービス |
| 自動バリデーション |
| 専門家主導の手動バリデーション |
| ハイブリッド自動・人的バリデーション |
| 脅威インテリジェンス主導のバリデーション |
| 外部ウェブおよびインターネット接続インフラ |
| クラウドおよびSaaS環境 |
| アイデンティティおよびアクセスインフラ |
| ネットワーク・エンドポイント・メールコントロール |
| アプリケーション・API・DevOpsパイプライン |
| 運用技術・IoT・接続デバイス |
| 銀行・金融サービス・保険 |
| ITおよびテレコミュニケーション |
| 政府・防衛 |
| ヘルスケアおよびライフサイエンス |
| 製造・産業 |
| 小売・Eコマース |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| サービスタイプ別 | マネージド・アドバーサリアル・エクスポージャー・バリデーション | |
| マネージド・侵害・攻撃シミュレーション | ||
| マネージド自動ペネトレーションテスト | ||
| マネージド継続的外部攻撃対象領域管理 | ||
| マネージド・レッドチーミングおよびパープルチーング | ||
| マネージド・バリデーション・レポーティングおよび修復再テスト | ||
| デプロイメントモデル別 | フルマネージド | |
| コマネージド | ||
| プロジェクトベースのマネージドサービス | ||
| 継続的サブスクリプションサービス | ||
| バリデーション方法別 | 自動バリデーション | |
| 専門家主導の手動バリデーション | ||
| ハイブリッド自動・人的バリデーション | ||
| 脅威インテリジェンス主導のバリデーション | ||
| 攻撃対象領域別 | 外部ウェブおよびインターネット接続インフラ | |
| クラウドおよびSaaS環境 | ||
| アイデンティティおよびアクセスインフラ | ||
| ネットワーク・エンドポイント・メールコントロール | ||
| アプリケーション・API・DevOpsパイプライン | ||
| 運用技術・IoT・接続デバイス | ||
| エンドユーザー別 | 銀行・金融サービス・保険 | |
| ITおよびテレコミュニケーション | ||
| 政府・防衛 | ||
| ヘルスケアおよびライフサイエンス | ||
| 製造・産業 | ||
| 小売・Eコマース | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージド・エクスポージャー・バリデーション・サービス市場規模はどのくらいですか?
マネージド・エクスポージャー・バリデーション・サービス市場規模は2026年に40.4億米ドルであり、CAGR 17.27%で2032年までに104.7億米ドルに達する見込みです。
マネージド・エクスポージャー・バリデーション・サービス市場の需要を牽引しているものは何ですか?
購入者は、特に規制上の期待とクラウドおよびアイデンティティリスクが増大するにつれて、セキュリティコントロールが実際の攻撃経路に耐えられることを示す再現可能な証拠を必要としています。
マネージド・エクスポージャー・バリデーション・サービスをリードするサービスタイプはどれですか?
マネージド・アドバーサリアル・エクスポージャー・バリデーションが2026年収益の24.42%でリードし、2032年にかけてCAGR 17.84%で拡大する見込みです。
マネージド・エクスポージャー・バリデーション・サービス市場で最も使用されているデプロイメントモデルはどれですか?
フルマネージド提供が2026年収益の43.68%を占めており、多くの組織が継続的なバリデーションに必要な専門スタッフを欠いているためです。
これらのサービスに対して最大の需要を持つエンドユーザーはどこですか?
BFSIは2026年の収益の29.84%を占め、金融セクターのコントロールテストと文書化要件によってサポートされています。
マネージド・エクスポージャー・バリデーション・サービス市場で最も急速に拡大している地域はどこですか?
アジア太平洋地域は2032年にかけてCAGR 18.14%で拡大する見込みであり、主要な地域経済全体でより強力なサイバーセキュリティフレームワークによってサポートされています。