
Tamaño y Participación del Mercado de Servicios de Validación de Exposición Gestionada
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.72 Mil millones de dólares |
| Tamaño del Mercado (2032) | 10.47 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.27 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Validación de Exposición Gestionada por Mordor Intelligence
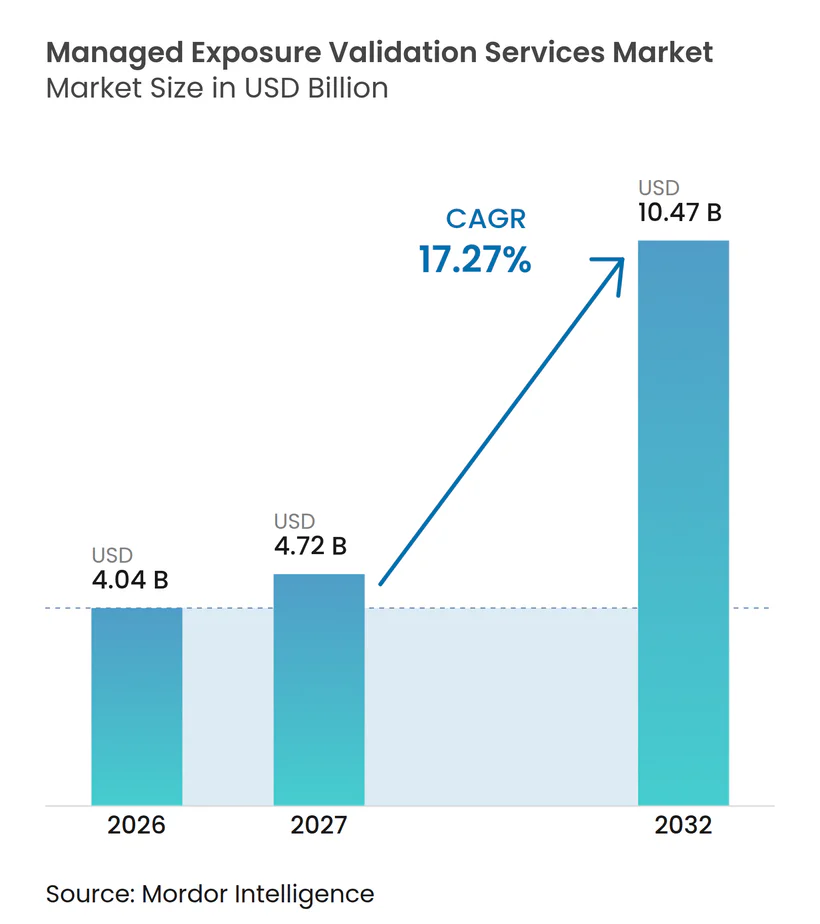
Se proyecta que el tamaño del mercado de servicios de validación de exposición gestionada se expanda desde 4,04 mil millones de USD en 2026 hasta 10,47 mil millones de USD en 2032, registrando una CAGR del 17,27% entre 2027 y 2032. La demanda está migrando de las pruebas periódicas hacia servicios continuos que demuestran si un atacante puede explotar una brecha de control activa. Los consejos de administración, las aseguradoras y los auditores esperan cada vez más evidencia repetible en lugar de declaraciones de política o puntuaciones teóricas de vulnerabilidad. Los requisitos bajo DORA, NIS2 y el Artículo 106 del Ítem S-K de la SEC están haciendo que las pruebas de control documentadas sean más importantes para las organizaciones reguladas. El mercado de servicios de validación de exposición gestionada también se beneficia del período más corto entre la divulgación de vulnerabilidades y la explotación activa, lo que deja menos tiempo para la revisión manual. Los proveedores que vinculan el descubrimiento, las pruebas, la remediación y las pruebas repetidas en un solo servicio están mejor posicionados para retener cuentas empresariales.
Conclusiones Clave del Informe
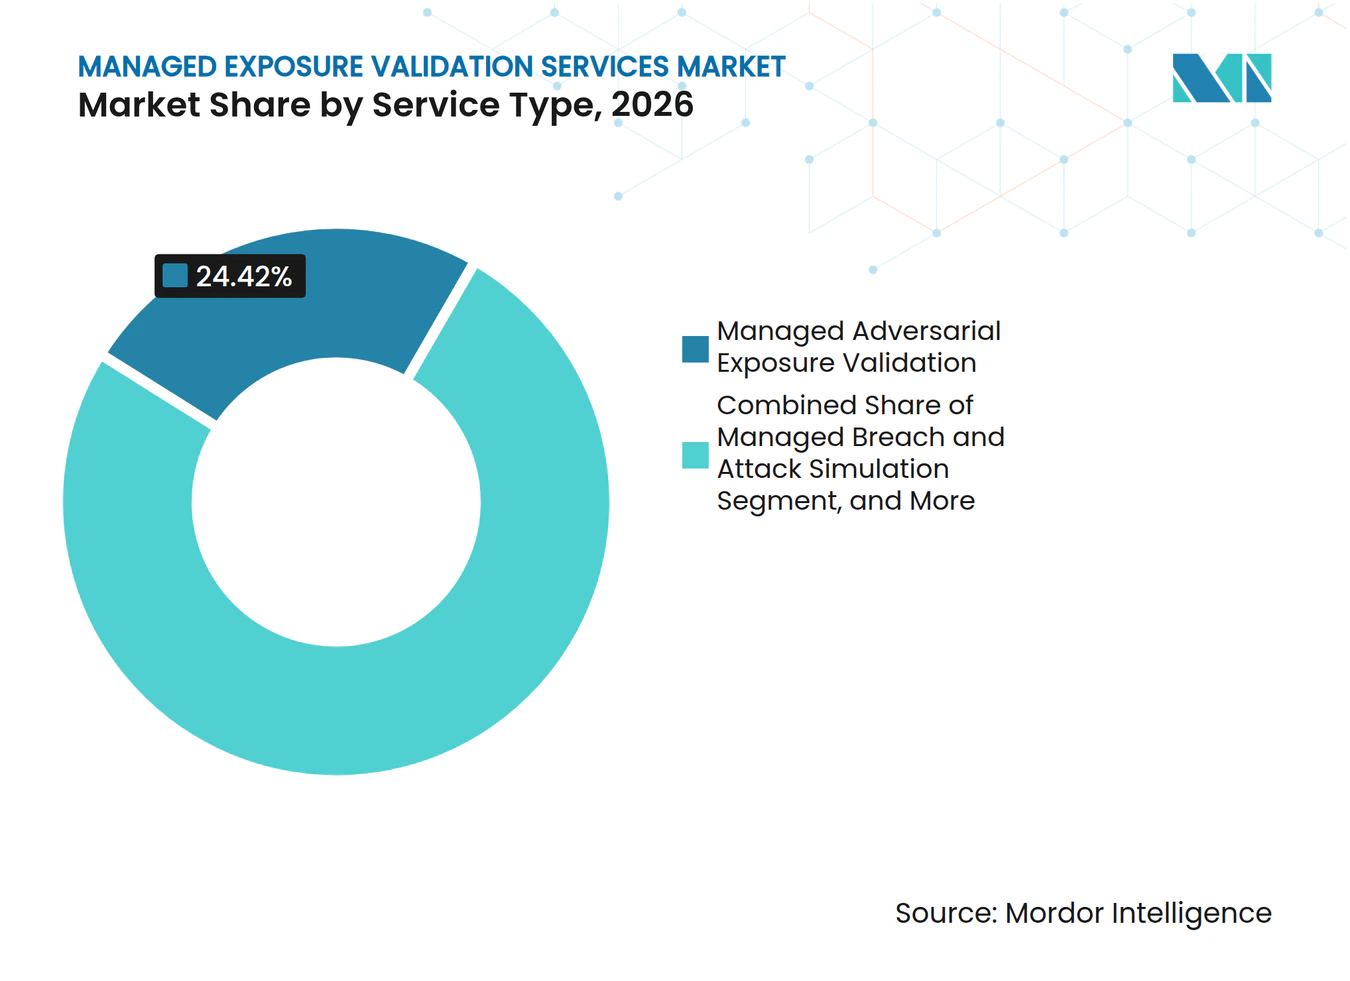
- Por tipo de servicio, la Validación de Exposición Adversarial Gestionada representó el 24,42% de los ingresos en 2026 en el mercado de servicios de validación de exposición gestionada, y se proyecta que el mismo segmento se expanda a una CAGR del 17,84% hasta 2032.
- Por modelo de implementación, el Totalmente Gestionado mantuvo el 43,68% de los ingresos en 2026, mientras que el Servicio de Suscripción Continua se proyecta que se expanda a una CAGR del 17,92% hasta 2032.
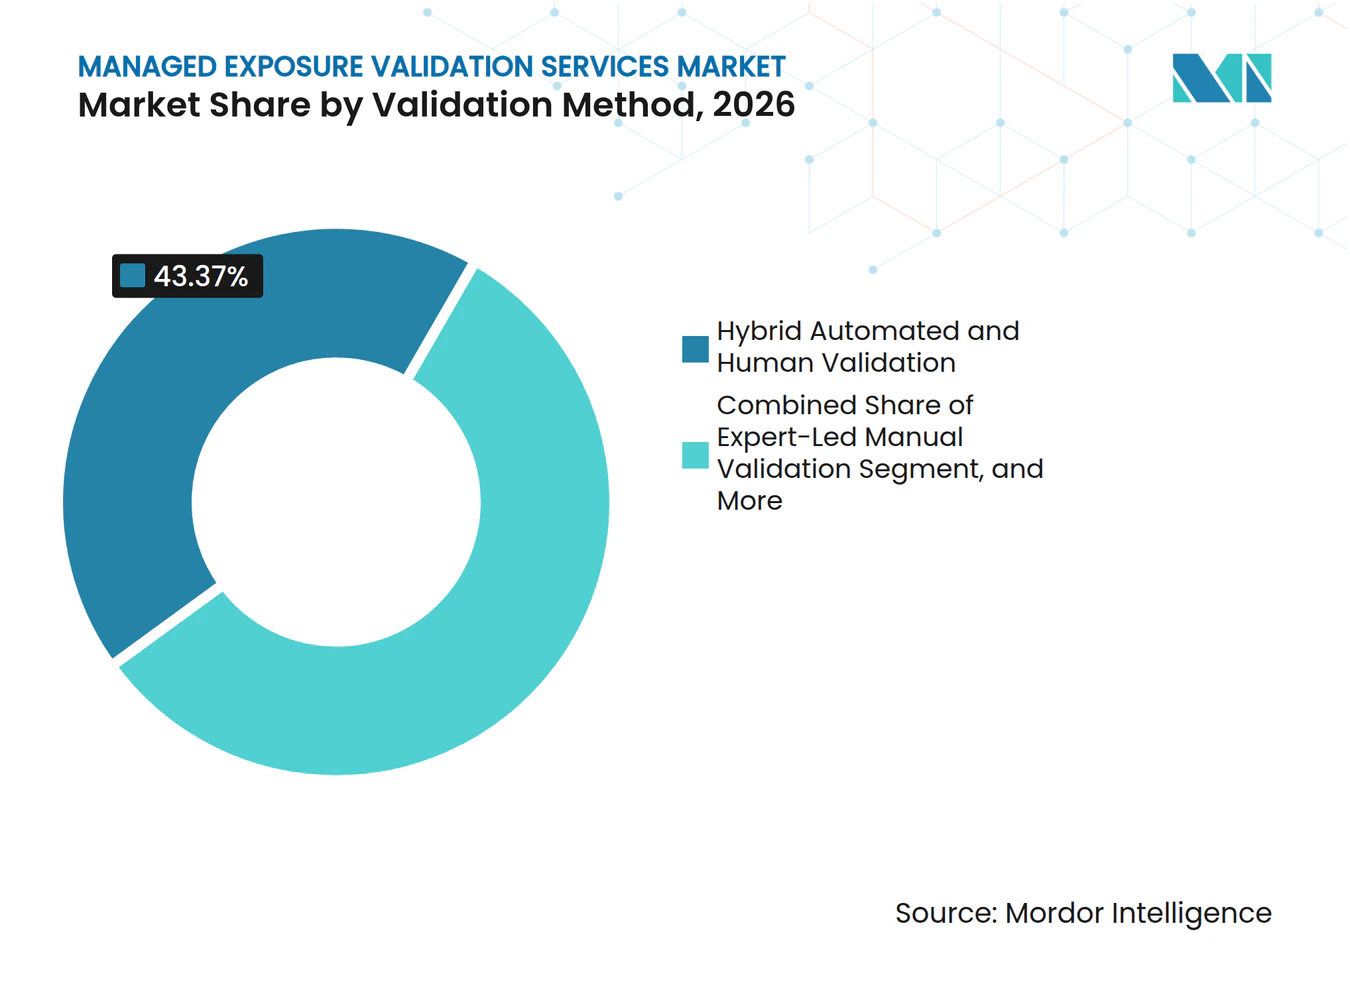
- Por método de validación, la Validación Híbrida Automatizada y Humana representó el 43,37% de los ingresos en 2026 en el mercado de servicios de validación de exposición gestionada, mientras que la Validación Automatizada se proyecta que se expanda a una CAGR del 17,94% hasta 2032.
- Por superficie de ataque, los Entornos de Nube y SaaS mantuvieron el 23,86% de los ingresos en 2026, mientras que la Infraestructura de Identidad y Acceso se proyecta que se expanda a una CAGR del 18,12% hasta 2032.
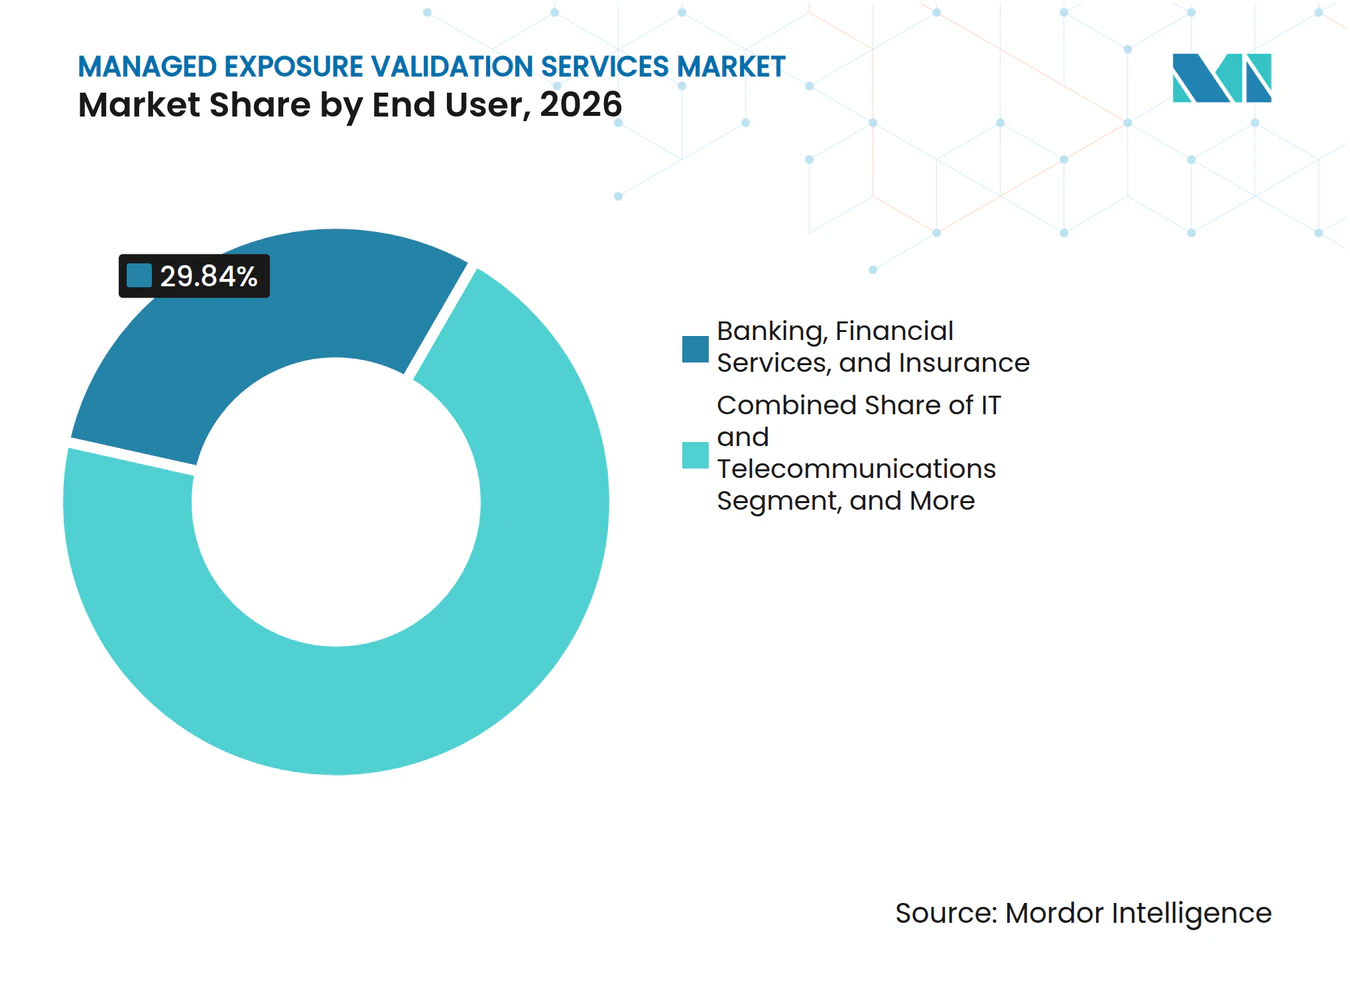
- Por usuario final, el sector BFSI mantuvo el 29,84% de los ingresos en 2026, mientras que Salud y Ciencias de la Vida se proyecta que se expanda a una CAGR del 17,98% hasta 2032.
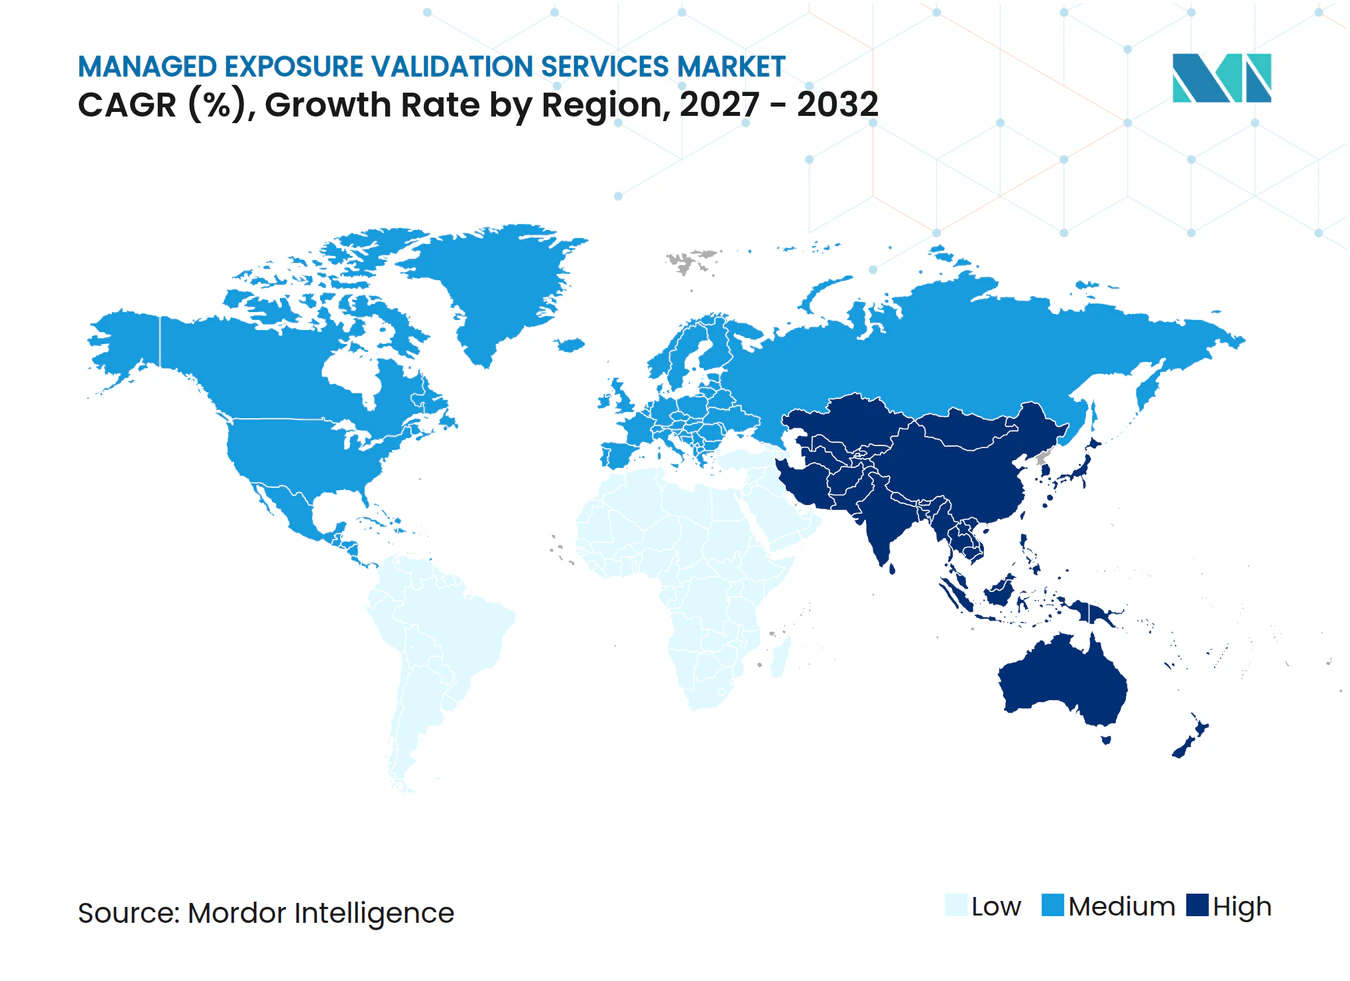
- Por geografía, América del Norte mantuvo el 44,38% del mercado de servicios de validación de exposición gestionada en 2026, mientras que Asia-Pacífico se proyecta que se expanda a una CAGR del 18,14% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Necesidad Creciente de Demostrar la Explotabilidad en el Mundo Real | +3.20% | Global | Corto plazo (≤ 2 años) |
| Expansión de Superficies de Ataque en la Nube, Identidad e Híbridas | +2.90% | Global, con demanda concentrada en América del Norte y el núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Demanda Regulatoria de Validación Continua de Controles | +2.50% | América del Norte y Europa, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Convergencia de Flujos de Trabajo de CTEM, ASM, BAS y Pruebas de Penetración | +2.10% | Global | Mediano plazo (2-4 años) |
| Desarrollo de Ataques Acelerado por IA y Menor Tiempo hasta la Explotación | +1.80% | Global | Corto plazo (≤ 2 años) |
| Escasez de Experiencia Gestionada en Operaciones de Validación de Seguridad | +1.40% | Global, con impacto agudo en América del Norte y Europa Occidental | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Necesidad Creciente de Demostrar la Explotabilidad en el Mundo Real
Los consejos de administración, las aseguradoras cibernéticas y los auditores están otorgando mayor peso a la evidencia de que una ruta de ataque puede cruzar un entorno real. IBM informó que el 18% de las organizaciones que sufrieron brechas habían implementado agentes de IA para el análisis y la gestión de vulnerabilidades en el momento en que ocurrió la brecha. Esta brecha hace que la calidad de las pruebas de control sea más importante que la simple presencia de herramientas de seguridad. IBM también informó que el uso extensivo de IA y automatización en seguridad estuvo asociado con un costo promedio de brecha 1,93 millones de USD menor.[1] El mercado de servicios de validación de exposición gestionada responde a esta necesidad proporcionando resultados de pruebas repetibles que pueden ser revisados por líderes de seguridad y partes interesadas externas. Esta evidencia puede convertir la validación de un ejercicio técnico opcional en parte de las discusiones sobre riesgos y seguros.
Expansión de Superficies de Ataque en la Nube, Identidad e Híbridas
La infraestructura multinube y los sistemas de identidad híbridos están ampliando el número de rutas que los equipos de seguridad necesitan probar. Semperis divulgó ResetNightmare y KerberLoss en agosto de 2026, dos vulnerabilidades de Active Directory que podrían permitir a un atacante con privilegios bajos obtener control total del dominio. Un aviso conjunto de la Dirección de Señales de Australia, CISA, NSA y agencias aliadas documentó 17 técnicas comunes de ataque a Active Directory en enero de 2025.[2] IBM identificó las configuraciones incorrectas de la nube como una causa frecuente de brechas relacionadas con la IA y señaló que menos de la mitad de las organizaciones estaban asegurando las identidades no humanas cuando ocurrió una brecha. El mercado de servicios de validación de exposición gestionada ofrece a los compradores una forma de volver a probar los controles de identidad y nube después de cambios en la configuración o en los parches. Esto es importante cuando las pruebas de penetración programadas no pueden seguir el ritmo de los cambios operativos.
Demanda Regulatoria de Validación Continua de Controles
Los reguladores están pidiendo a las organizaciones que demuestren que los controles funcionan bajo condiciones adversas. DORA entró en aplicación el 17 de enero de 2025 y exige pruebas de penetración dirigidas por amenazas para entidades financieras significativas, al tiempo que establece requisitos para la gestión de riesgos de TIC.[3] La ENISA publicó orientación técnica de implementación para NIS2 en junio de 2025, en la que se establecen las medidas de gestión de riesgos de ciberseguridad esperadas bajo la directiva. Alemania también exige a los operadores de infraestructuras críticas que proporcionen evidencia de seguridad bajo su marco BSIG revisado. BSI.BUND.DE Estas obligaciones favorecen los programas gestionados que pueden conservar registros de pruebas, actividades de remediación y resultados de pruebas repetidas. El mercado de servicios de validación de exposición gestionada está, por tanto, ganando una base de demanda más estable entre las organizaciones reguladas que carecen de capacidad dedicada de equipo rojo.
Convergencia de Flujos de Trabajo de CTEM, ASM, BAS y Pruebas de Penetración
Los compradores de seguridad buscan menos herramientas desconectadas y una ruta más clara desde el descubrimiento de activos hasta la remediación. NetSPI añadió gestión de superficie de ataque de activos cibernéticos, simulación de brechas y ataques como servicio, monitoreo de la web oscura y pruebas de LLM a su plataforma en abril de 2025. XM Cyber conectó el descubrimiento de superficie de ataque externa con la validación interna en diciembre de 2025, permitiendo a los equipos vincular la exposición externa con las rutas de ataque internas. Estos cambios reflejan la preferencia de los compradores por evidencia que siga un problema a través del descubrimiento, la validación, la remediación y el cierre. Los proveedores en el mercado de servicios de validación de exposición gestionada pueden reducir la fricción cuando su servicio se integra en los flujos de trabajo existentes de gestión de exposición y gestión de incidencias. El resultado es un mayor enfoque en la calidad de la evidencia y la velocidad de remediación en lugar del número de escenarios probados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración en las Cadenas de Herramientas de Seguridad | -1.80% | Global | Mediano plazo (2-4 años) |
| Competencia Presupuestaria con Controles Preventivos y de Detección | -1.40% | Global, con presión aguda en los segmentos de mercado medio de América del Norte y Europa | Corto plazo (≤ 2 años) |
| Portabilidad Limitada de Evidencia entre Compradores, Auditores y Aseguradoras | -0.90% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Restricciones de Pruebas Seguras en Entornos de Producción y Tecnología Operativa | -0.70% | Núcleo de Asia-Pacífico, con extensión a Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en las Cadenas de Herramientas de Seguridad
Muchas empresas operan sistemas separados para la gestión de información y eventos de seguridad, protección de endpoints, gestión de vulnerabilidades y gestión de incidencias. Un programa gestionado debe conectarse con estos sistemas antes de que sus hallazgos puedan ser asignados, corregidos y vueltos a probar. Este trabajo puede retrasar el valor que un comprador espera de la validación continua. El problema se vuelve más difícil cuando los datos de exposición utilizan nombres de activos, campos de propiedad y clasificaciones de riesgo inconsistentes entre herramientas. El mercado de servicios de validación de exposición gestionada debe, por tanto, admitir integraciones claras y normalización de datos si los proveedores quieren que los clientes utilicen los resultados de validación al ritmo requerido. Las organizaciones con grandes conjuntos de herramientas puntuales pueden enfrentar un período de implementación más largo durante el primer año.
Competencia Presupuestaria con Controles Preventivos y de Detección
Los servicios de validación a menudo compiten con las herramientas de detección y respuesta por el mismo presupuesto de seguridad. ISACA informó en 2025 que el 53% de los profesionales de seguridad consideraban que sus presupuestos de ciberseguridad estaban infrafinanciados, mientras que el 41% esperaba aumentos presupuestarios. Los compradores pueden priorizar los controles que muestran alertas diarias sobre los programas diseñados para verificar si los controles resistirían un ataque. El mercado de servicios de validación de exposición gestionada tiene más probabilidades de superar esta presión cuando los proveedores explican cómo las pruebas mejoran las decisiones de remediación y apoyan el cumplimiento normativo. La evidencia financiera vinculada a la prevención de brechas y la preparación para auditorías puede hacer que el servicio sea más fácil de defender en las revisiones presupuestarias. Sin esa conexión, la validación puede tratarse como un costo periódico de cumplimiento normativo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Validación Adversarial Lidera el Cambio hacia la Evidencia ContinuaLa Validación de Exposición Adversarial Gestionada representó el 24,42% de la participación del mercado de servicios de validación de exposición gestionada en 2026 y se proyecta que se expanda a una CAGR del 17,84% hasta 2032. El servicio produce evidencia con marca de tiempo de si una técnica puede cruzar un entorno activo. Reemplaza un informe único con simulación de ataques repetida, revisión de remediación y pruebas repetidas. Pentera informó que superó los 100 millones de USD en ingresos recurrentes anuales en enero de 2026 y que más de 1.200 empresas en más de 60 países utilizaban su plataforma.
La Simulación de Brechas y Ataques Gestionada y las Pruebas de Penetración Automatizadas Gestionadas se utilizan cada vez más dentro de servicios de validación adversarial más amplios. La Gestión Continua de Superficie de Ataque Externa Gestionada aborda la exposición de activos orientados a Internet y TI en la sombra. El Equipo Rojo Gestionado y el Equipo Púrpura Gestionado siguen siendo importantes para las instituciones financieras que necesitan pruebas dirigidas por amenazas y dirigidas por humanos. Los Informes de Validación Gestionados y las Pruebas de Remediación Repetidas satisfacen la demanda de registros listos para auditoría y pruebas de que una corrección eliminó una ruta explotable. La industria de servicios de validación de exposición gestionada está diferenciando a los proveedores por la continuidad y utilidad de su evidencia.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Implementación:
La Entrega Totalmente Gestionada Aborda las Brechas de Capacidad InternaLos servicios totalmente gestionados mantuvieron el 43,68% del tamaño del mercado de servicios de validación de exposición gestionada en 2026. ISACA encontró que el 65% de las organizaciones tenían puestos de ciberseguridad sin cubrir y el 55% consideraba que sus equipos estaban con personal insuficiente en 2025. Fortinet informó en 2026 que el 71% de las organizaciones veía la escasez de habilidades como un riesgo y el 56% tenía dificultades para reclutar talento. Estos límites de la fuerza laboral apoyan las pruebas delegadas y el análisis especializado. La entrega totalmente gestionada también otorga a los proveedores un mayor control sobre la cadencia de las pruebas y la consistencia de los informes.
Se proyecta que el Servicio de Suscripción Continua se expanda a una CAGR del 17,92% hasta 2032, a medida que los clientes buscan validación regular en lugar de asignaciones aisladas. Los modelos Co-Gestionados apoyan a las empresas que necesitan experiencia adversarial externa mientras mantienen la responsabilidad interna. El Servicio Gestionado Basado en Proyectos sigue sirviendo a las organizaciones que cumplen con los calendarios establecidos bajo PCI DSS 4.0.1, ISO 27001 y las obligaciones del sector financiero. Los contratos recurrentes pueden reducir el cambio de proveedor una vez que los registros de validación se integran en los flujos de trabajo de auditoría. El mercado de servicios de validación de exposición gestionada se beneficia cuando los registros continuos se convierten en parte de la documentación de cumplimiento normativo y seguros.
Por Método de Validación:
La Entrega Híbrida Equilibra Escala y ExperienciaLa Validación Híbrida Automatizada y Humana mantuvo el 43,37% de los ingresos en 2026, la mayor participación dentro del mercado de servicios de validación de exposición gestionada. La automatización puede ejecutar escenarios repetibles a escala e identificar brechas de control comunes. Los analistas humanos añaden criterio donde las rutas de ataque no siguen patrones preestablecidos. Esta combinación es útil en entornos multinube, de tecnología operativa y de sistemas de IA. Pentera recibió la certificación ISO/IEC 42001 en 2025, lo que muestra por qué la gestión formal de IA es importante para los compradores regulados.
Se proyecta que la Validación Automatizada se expanda a una CAGR del 17,94% hasta 2032. La planificación de ataques asistida por IA y la generación adaptativa de cargas útiles pueden mejorar la velocidad de las pruebas. La Validación Manual Dirigida por Expertos mantiene un papel premium donde las herramientas no pueden reproducir de forma segura el comportamiento avanzado de los atacantes. La Validación Dirigida por Inteligencia de Amenazas alinea los escenarios con las amenazas relevantes para el sector del comprador. Los proveedores aún deben explicar los límites de las pruebas automatizadas y dónde es necesaria la supervisión de expertos.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Superficie de Ataque:
La Infraestructura de Identidad se Convierte en el Objetivo de Mayor CrecimientoLos Entornos de Nube y SaaS mantuvieron el 23,86% de los ingresos en 2026. Se proyecta que la Infraestructura de Identidad y Acceso se expanda a una CAGR del 18,12% hasta 2032. Semperis informó que ResetNightmare y KerberLoss podrían permitir el compromiso del dominio a través de debilidades de Active Directory después de que los parches estuvieran disponibles. Estos eventos muestran por qué las evaluaciones de identidad estáticas no pueden proporcionar la misma garantía que las pruebas repetidas. El mercado de servicios de validación de exposición gestionada está respondiendo con pruebas repetidas a medida que cambian los privilegios, las configuraciones y el estado de los parches.
La validación de la Infraestructura Web Externa y Orientada a Internet se está conectando cada vez más con la gestión de superficie de ataque externa. Las Aplicaciones, las API y las Canalizaciones de DevOps necesitan revisión periódica a medida que las versiones introducen cambios más rápido de lo que las pruebas anuales pueden cubrir. La Tecnología Operativa, el IoT y los Dispositivos Conectados son más difíciles de probar porque las restricciones de seguridad de producción requieren simulación activa. El NIST identifica la seguridad de la tecnología operativa como un área distinta que requiere controles adaptados a entornos industriales. IEC/TS 62443-6-2:2026 proporciona una metodología de evaluación de seguridad para componentes de sistemas de automatización y control industrial.
Por Usuario Final:
El Sector BFSI Proporciona la Mayor Base mientras la Salud AceleraEl sector BFSI mantuvo el 29,84% de los ingresos en 2026, la mayor posición de usuario final en el mercado de servicios de validación de exposición gestionada. DORA exige pruebas a entidades financieras significativas en la Unión Europea. Las organizaciones financieras también enfrentan una revisión exhaustiva del riesgo de TIC, la exposición a terceros y la documentación de controles. Estas condiciones apoyan las pruebas gestionadas dirigidas por amenazas y la retención de evidencia. La posición de ingresos líder del sector BFSI refleja la necesidad del sector de demostrar tanto la eficacia del gobierno corporativo como la eficacia del control técnico.
Se proyecta que Salud y Ciencias de la Vida se expanda a una CAGR del 17,98% hasta 2032. El sector enfrenta riesgos de ransomware y debe proteger las operaciones clínicas, la información de los pacientes y la tecnología conectada. Picus Security informó que Sutter Health redujo los ciclos de validación de semanas a menos de 1 hora después de implementar la validación de seguridad continua. Las empresas de Tecnología y Telecomunicaciones están ampliando las pruebas para cubrir aplicaciones habilitadas por IA y flujos de trabajo de DevOps. El Gobierno y la Defensa, la Manufactura e Industrial, y el Comercio Minorista y el Comercio Electrónico están aplicando la validación a sus riesgos operativos y de aplicaciones.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
Mercado de Servicios Gestionados de Validación de Exposición en América del Norte
América del Norte concentró el 44,38% de la cuota del mercado de servicios gestionados de validación de exposición en 2026. Estados Unidos cuenta con una combinación madura de requisitos de divulgación, pagos y ciberseguridad para el sector financiero. El Artículo 106 del Ítem S-K de la SEC, la Parte 500 de NYDFS y PCI DSS 4.0.1 otorgan mayor atención a la comprobación de que los controles funcionan según lo previsto. Las instituciones financieras de Canadá también operan bajo la Directriz B-13 de OSFI para riesgo tecnológico y cibernético.
Mercado de Servicios Gestionados de Validación de Exposición en Europa y América del Sur
Europa está moldeada por los requisitos de DORA y NIS2. DORA exige pruebas de penetración dirigidas por amenazas para las entidades financieras significativas de la UE, mientras que la guía de ENISA de 2025 describe las medidas de gestión del riesgo de ciberseguridad en el marco de NIS2. Alemania y Francia son importantes centros de demanda debido a sus instituciones financieras reguladas y su infraestructura crítica. América del Sur se está desarrollando desde una base más pequeña a medida que los servicios financieros, el comercio electrónico y los programas de cumplimiento multinacional generan una demanda incipiente.
Mercado de Servicios Gestionados de Validación de Exposición en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 18,14% hasta 2032, la tasa regional más rápida en el mercado de servicios gestionados de validación de exposición. La guía de riesgo tecnológico de Singapur, las expectativas de ciberseguridad del sector financiero de Japón y el modelo Essential Eight de Australia respaldan prácticas de validación más sólidas. Pentera estableció una entidad jurídica en Singapur en septiembre de 2025 para dar soporte a clientes en Japón, India, Taiwán y el Sudeste Asiático. Oriente Medio y África se está expandiendo desde una base más pequeña a medida que Arabia Saudita y los Emiratos Árabes Unidos refuerzan las expectativas de ciberseguridad para los sectores críticos. Estos marcos crean una apertura más clara para los programas de validación gestionada por terceros.
Panorama Competitivo
Concentración del Mercado
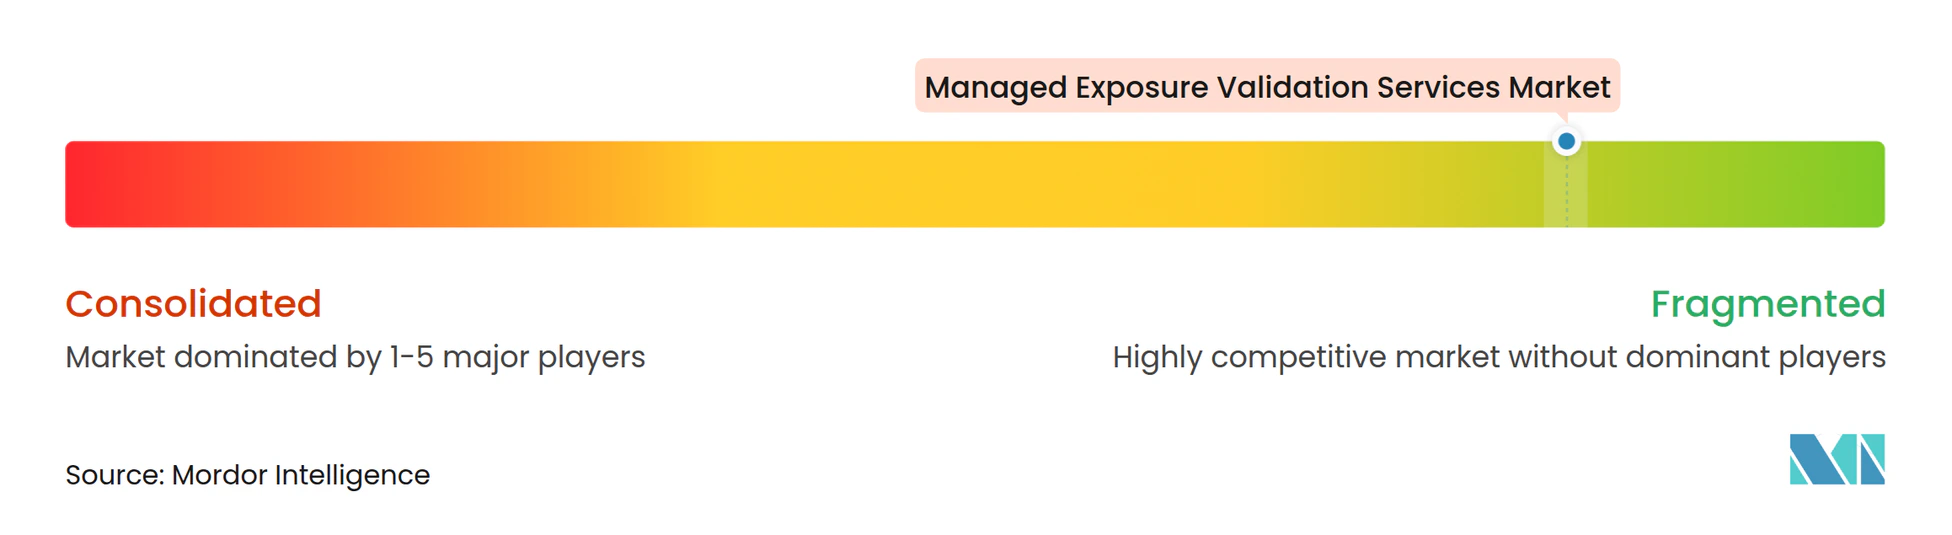
El mercado de servicios de validación de exposición gestionada está moderadamente fragmentado. Los proveedores especializados en validación adversarial compiten en la ejecución automatizada de exploits, la frecuencia de las pruebas, la profundidad de las rutas de ataque y la cobertura de sus bibliotecas de ataques. Las empresas globales de servicios de TI compiten a través del conocimiento regulatorio, la cobertura de cuentas empresariales y la capacidad para contratos gestionados plurianuales. Los proveedores están añadiendo soporte de remediación porque los clientes quieren más que una lista de hallazgos. Tenable amplió la validación continua de controles de seguridad dentro de Tenable One en junio de 2026 y dirigió los hallazgos validados hacia sus capacidades de remediación. Esto aumenta la presión competitiva sobre los servicios independientes que no pueden integrarse en los programas de gestión de exposición establecidos.
El hito de Pentera en enero de 2026 de más de 100 millones de USD en ingresos recurrentes anuales mostró la tracción comercial de la validación de exposición adversarial. La empresa fortaleció su modelo de servicio a través de su adquisición de DevOcean en octubre de 2025, que añadió gestión de remediación impulsada por IA y más de 100 integraciones de SecOps. Rapid7 lanzó Vector Command Advanced en agosto de 2025, combinando el equipo rojo continuo con pruebas de penetración de red interna y segmentación. Palo Alto Networks anunció un acuerdo para adquirir CyberArk en julio de 2025, mostrando la importancia estratégica de la seguridad de identidad dentro de plataformas de seguridad más amplias. Estos movimientos elevan el estándar para los proveedores que dependen de una oferta de pruebas limitada.
El mercado de servicios de validación de exposición gestionada tiene una oportunidad en entornos de tecnología operativa e industriales donde las pruebas de producción seguras son difíciles. La orientación de tecnología operativa del NIST destaca las diferentes necesidades de seguridad de los sistemas industriales. Los proveedores pueden diferenciarse utilizando enfoques de prueba seguros para la producción y vinculando los resultados a las necesidades de evaluación de IEC/TS 62443-6-2:2026. La integración directa de la evidencia de validación en los informes del consejo de administración y las presentaciones de seguros también puede apoyar la renovación de contratos. La concentración del mercado no puede asignarse de manera confiable porque los datos de entrada no proporcionan participaciones de mercado combinadas para los principales proveedores. La estructura competitiva sigue siendo consistente con un nivel moderado de fragmentación.
Líderes de la Industria de Servicios de Validación de Exposición Gestionada
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
-
Kyndryl Holdings, Inc.
-
Rapid7, Inc.
-
Bishop Fox, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Validación de Exposición Empresas cubiertas en este informe
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Kyndryl Holdings, Inc.
- Rapid7, Inc.
- Bishop Fox, Inc.
- NetSPI, LLC
- Accenture plc
- IBM Corporation
- Wipro Limited
- Tech Mahindra Limited
- Atos SE
- Unisys Corporation
- Sophos Limited
- Tenable Holdings, Inc.
- Palo Alto Networks, Inc.
- XM Cyber Ltd.
- Pentera Limited
- Picus Security, Inc.
- Cymulate Ltd.
- SafeBreach, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Validación de Exposición
- Julio de 2026: Picus lanzó su Plataforma Autónoma de Validación de Exposición, integrando la validación de superficie de ataque, la validación de exposición y las pruebas de control de seguridad en un bucle autónomo. La plataforma utiliza IA para evaluar si las exposiciones pueden ser realmente explotadas y si los controles existentes pueden detener los ataques.
- Julio de 2026: Pentera y Recorded Future anunciaron una asociación estratégica que integra la inteligencia de amenazas de Recorded Future con la validación de seguridad automatizada de Pentera. La integración permite a los clientes determinar si las amenazas emergentes son explotables en sus propios entornos y priorizar las exposiciones que requieren remediación, apoyando directamente los flujos de trabajo de CTEM.
- Mayo de 2026: Check Point lanzó la Validación de Exposición Agéntica (AEV) dentro de su plataforma de Gestión de Exposición. La capacidad del agente de IA está diseñada para razonar como un atacante, identificar exposiciones explotables y proporcionar evidencia de lo que los atacantes pueden comprometer realmente, en lugar de depender únicamente de la gravedad de la vulnerabilidad.
- Marzo de 2026: Cymulate continuó expandiendo su posicionamiento desde la Simulación de Brechas y Ataques tradicional hacia la gestión de exposición y la validación de exposición adversarial, combinando la validación de controles de seguridad con capacidades de gestión de exposición. El cambio refleja el movimiento más amplio de los proveedores de BAS hacia el segmento de validación de exposición gestionada.
Alcance del Informe Global del Mercado de Servicios de Validación de Exposición Gestionada
El Informe del Mercado de Servicios de Validación de Exposición Gestionada está Segmentado por Tipo de Servicio (Validación de Exposición Adversarial Gestionada, Simulación de Brechas y Ataques Gestionada, Pruebas de Penetración Automatizadas Gestionadas, Gestión Continua de Superficie de Ataque Externa Gestionada, Equipo Rojo Gestionado y Equipo Púrpura Gestionado, e Informes de Validación Gestionados y Pruebas de Remediación Repetidas), Modelo de Implementación (Totalmente Gestionado, Co-Gestionado, Servicio Gestionado Basado en Proyectos y Servicio de Suscripción Continua), Método de Validación (Validación Automatizada, Validación Manual Dirigida por Expertos, Validación Híbrida Automatizada y Humana, y Validación Dirigida por Inteligencia de Amenazas), Superficie de Ataque (Infraestructura Web Externa y Orientada a Internet, Entornos de Nube y SaaS, Infraestructura de Identidad y Acceso, Controles de Red, Endpoint y Correo Electrónico, Aplicaciones, API y Canalizaciones de DevOps, y Tecnología Operativa, IoT y Dispositivos Conectados), Usuario Final (Banca, Servicios Financieros y Seguros, TI y Telecomunicaciones, Gobierno y Defensa, Salud y Ciencias de la Vida, Manufactura e Industrial, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Las Previsiones del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Validación de Exposición Adversarial Gestionada |
| Simulación de Brechas y Ataques Gestionada |
| Pruebas de Penetración Automatizadas Gestionadas |
| Gestión Continua de Superficie de Ataque Externa Gestionada |
| Equipo Rojo Gestionado y Equipo Púrpura Gestionado |
| Informes de Validación Gestionados y Pruebas de Remediación Repetidas |
| Totalmente Gestionado |
| Co-Gestionado |
| Servicio Gestionado Basado en Proyectos |
| Servicio de Suscripción Continua |
| Validación Automatizada |
| Validación Manual Dirigida por Expertos |
| Validación Híbrida Automatizada y Humana |
| Validación Dirigida por Inteligencia de Amenazas |
| Infraestructura Web Externa y Orientada a Internet |
| Entornos de Nube y SaaS |
| Infraestructura de Identidad y Acceso |
| Controles de Red, Endpoint y Correo Electrónico |
| Aplicaciones, API y Canalizaciones de DevOps |
| Tecnología Operativa, IoT y Dispositivos Conectados |
| Banca, Servicios Financieros y Seguros |
| TI y Telecomunicaciones |
| Gobierno y Defensa |
| Salud y Ciencias de la Vida |
| Manufactura e Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Tipo de Servicio | Validación de Exposición Adversarial Gestionada | |
| Simulación de Brechas y Ataques Gestionada | ||
| Pruebas de Penetración Automatizadas Gestionadas | ||
| Gestión Continua de Superficie de Ataque Externa Gestionada | ||
| Equipo Rojo Gestionado y Equipo Púrpura Gestionado | ||
| Informes de Validación Gestionados y Pruebas de Remediación Repetidas | ||
| Por Modelo de Implementación | Totalmente Gestionado | |
| Co-Gestionado | ||
| Servicio Gestionado Basado en Proyectos | ||
| Servicio de Suscripción Continua | ||
| Por Método de Validación | Validación Automatizada | |
| Validación Manual Dirigida por Expertos | ||
| Validación Híbrida Automatizada y Humana | ||
| Validación Dirigida por Inteligencia de Amenazas | ||
| Por Superficie de Ataque | Infraestructura Web Externa y Orientada a Internet | |
| Entornos de Nube y SaaS | ||
| Infraestructura de Identidad y Acceso | ||
| Controles de Red, Endpoint y Correo Electrónico | ||
| Aplicaciones, API y Canalizaciones de DevOps | ||
| Tecnología Operativa, IoT y Dispositivos Conectados | ||
| Por Usuario Final | Banca, Servicios Financieros y Seguros | |
| TI y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Salud y Ciencias de la Vida | ||
| Manufactura e Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de validación de exposición gestionada?
El tamaño del mercado de servicios de validación de exposición gestionada es de 4,04 mil millones de USD en 2026 y se proyecta que alcance los 10,47 mil millones de USD en 2032, a una CAGR del 17,27%.
¿Qué está impulsando la demanda del mercado de servicios de validación de exposición gestionada?
Los compradores necesitan evidencia repetible de que los controles de seguridad pueden resistir rutas de ataque reales, particularmente a medida que aumentan las expectativas regulatorias y los riesgos de nube e identidad.
¿Qué tipo de servicio lidera los servicios de validación de exposición gestionada?
La Validación de Exposición Adversarial Gestionada lidera con el 24,42% de los ingresos de 2026 y se proyecta que se expanda a una CAGR del 17,84% hasta 2032.
¿Qué modelo de implementación es el más utilizado en el mercado de servicios de validación de exposición gestionada?
La entrega Totalmente Gestionada mantuvo el 43,68% de los ingresos de 2026 porque muchas organizaciones carecen del personal especializado necesario para la validación continua.
¿Qué usuario final tiene la mayor demanda de estos servicios?
El sector BFSI mantuvo el 29,84% de los ingresos en 2026, respaldado por los requisitos de pruebas de control y documentación del sector financiero.
¿Qué región se está expandiendo más rápido en el mercado de servicios de validación de exposición gestionada?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 18,14% hasta 2032, respaldado por marcos de ciberseguridad más sólidos en las principales economías regionales.