
Tamanho e Participação do Mercado de Validação de Controles de Segurança
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 7.10 Bilhões de dólares |
| Tamanho do Mercado (2032) | 19.14 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 21.95 % |
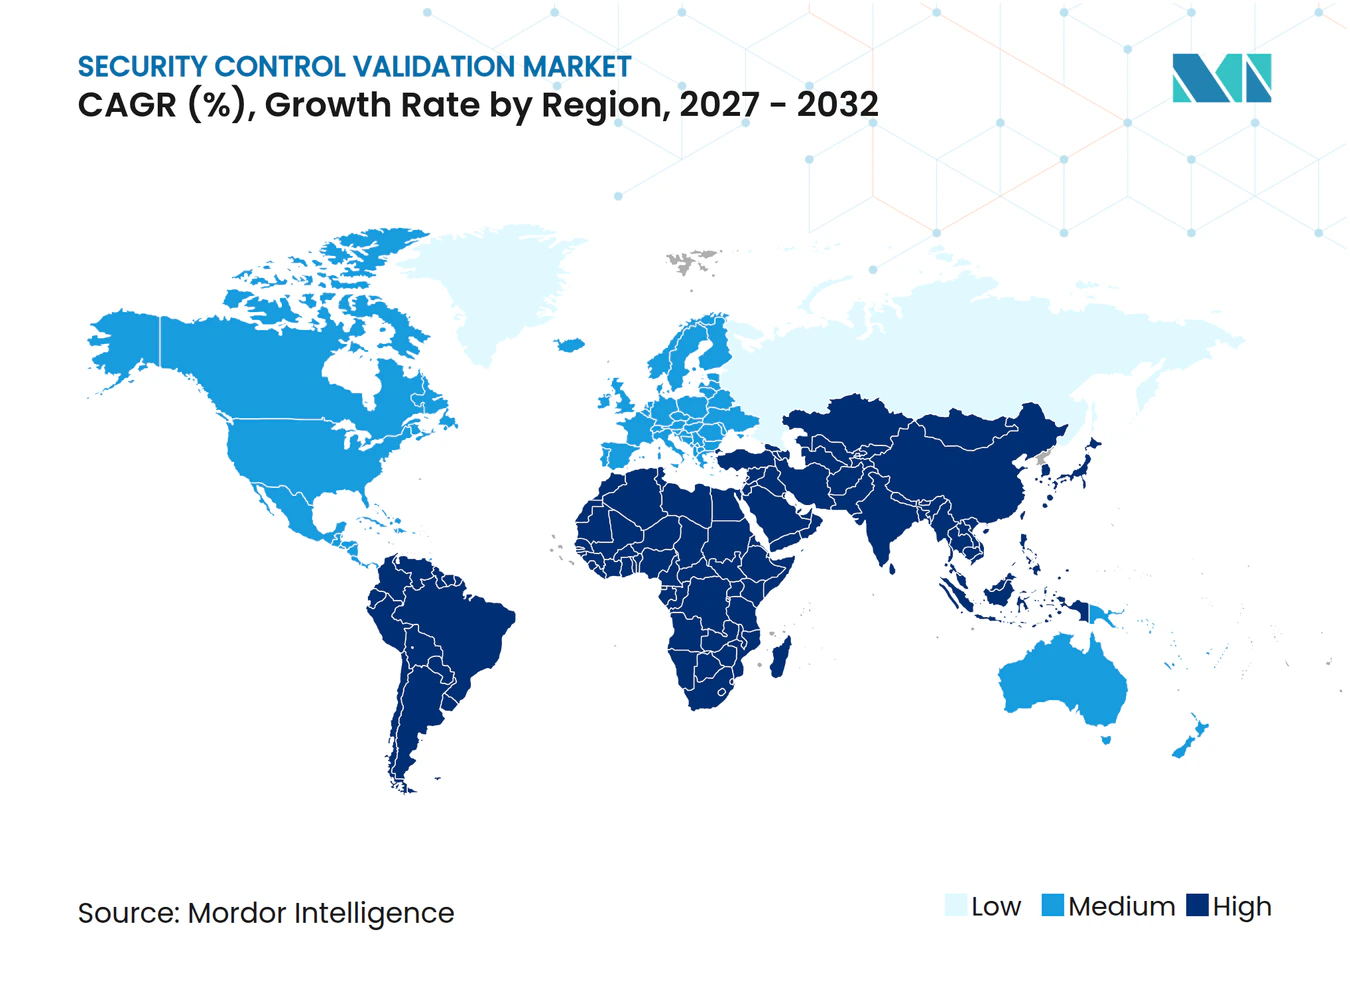
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Validação de Controles de Segurança por Mordor Intelligence
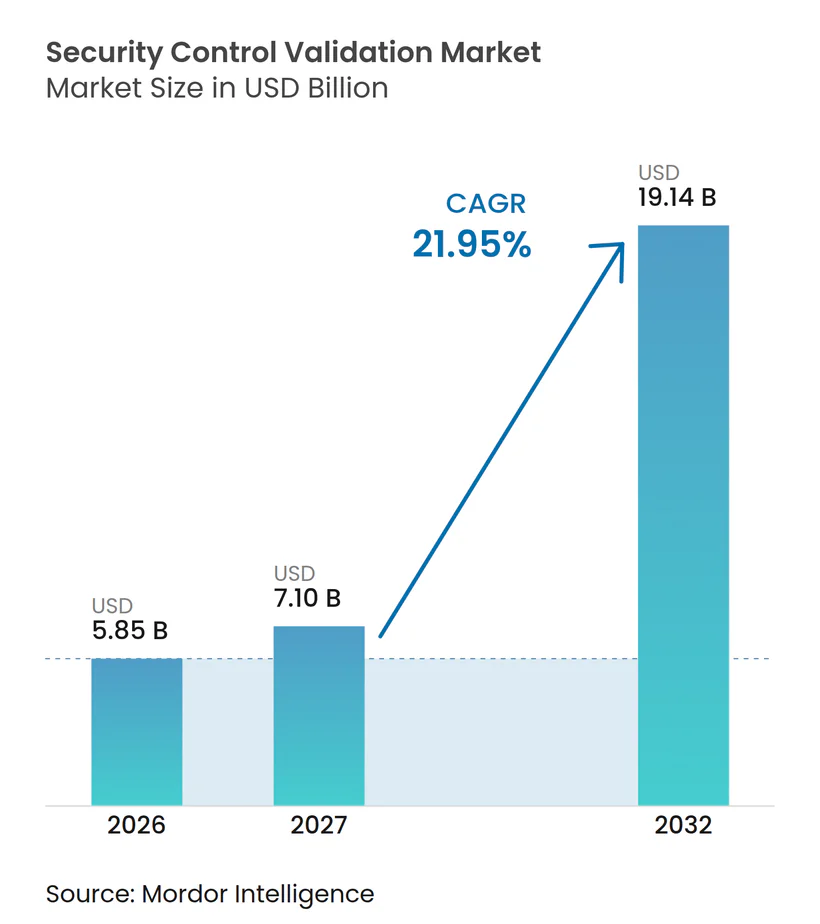
O tamanho do mercado de validação de controles de segurança foi avaliado em 5,85 bilhões de USD em 2026 e estima-se que cresça de 7,10 bilhões de USD em 2027 para atingir 19,14 bilhões de USD até 2032, a um CAGR de 21,95% durante o período de previsão 2027-2032. O aumento no volume de ataques está tornando as avaliações periódicas menos adequadas para organizações que precisam de evidências atuais de que seus controles funcionam em ambientes ativos. Os compradores estão migrando para a validação contínua porque serviços em nuvem, interfaces de aplicativos e infraestrutura distribuída criam mais rotas para que os atacantes se movam pelos sistemas. Serviços financeiros, organizações governamentais e operadores de infraestrutura crítica estão fortalecendo a demanda porque enfrentam obrigações de segurança mais rígidas e altos custos quando os controles falham. Os fornecedores estão respondendo combinando simulação, análise de exposição, testes automatizados e serviços gerenciados, em vez de vender uma única ferramenta de teste. O mercado de validação de controles de segurança também enfrenta restrições práticas porque muitas organizações menores carecem de pessoal para interpretar os resultados, e muitas grandes organizações ainda operam pilhas complexas de ferramentas de segurança.
Principais Conclusões do Relatório
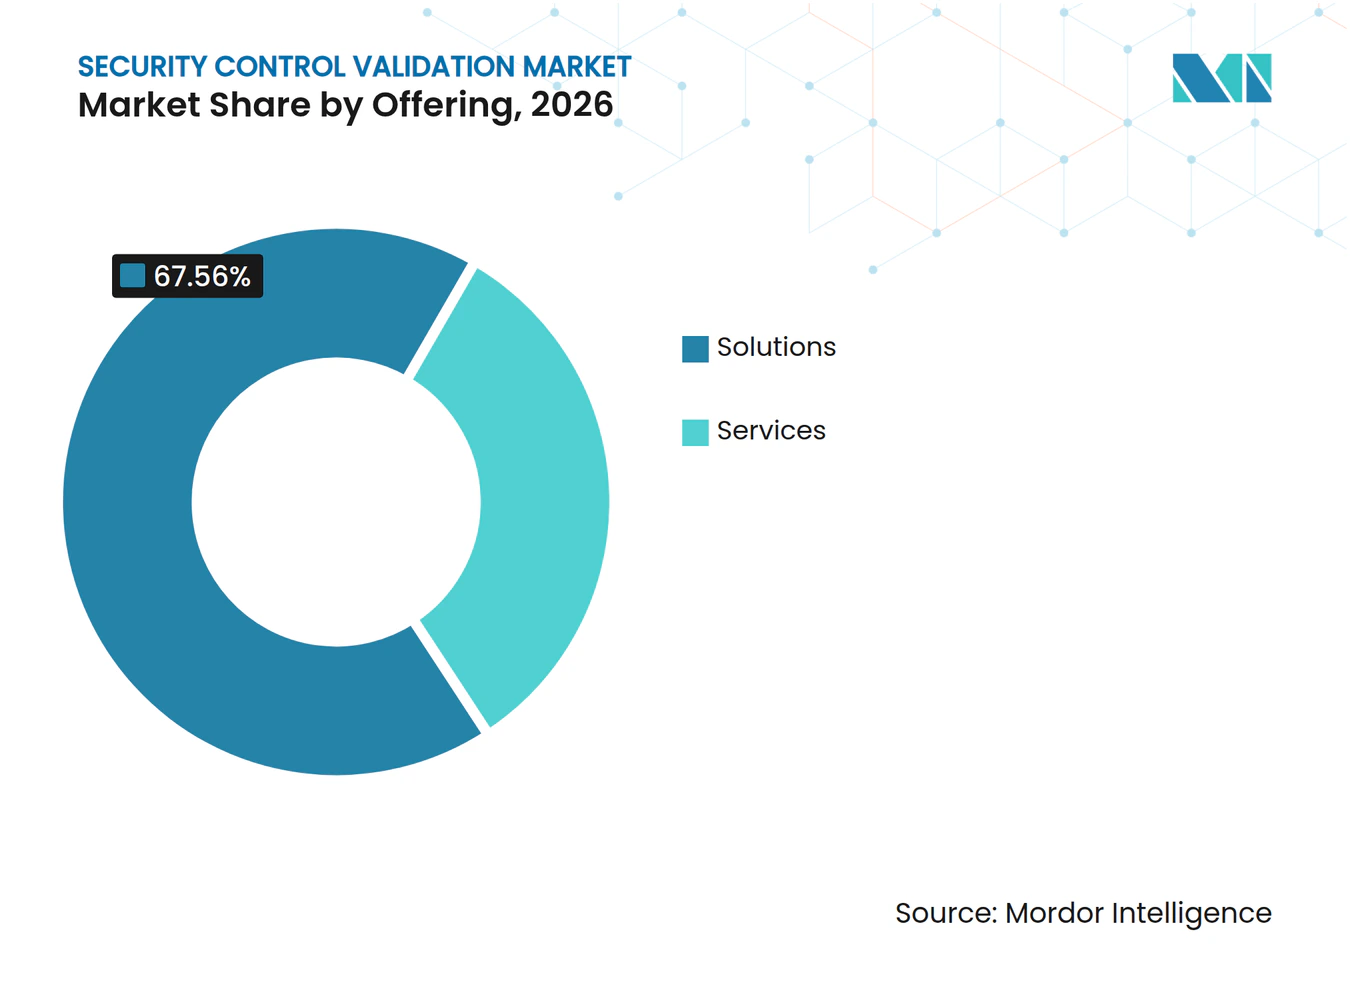
- Por oferta de soluções, deteve 67,56% da participação do mercado de validação de controles de segurança em 2026, enquanto os serviços devem se expandir a um CAGR de 24,02% até 2032.
- Por modo de implantação, a implantação local deteve 70,16% da participação do mercado de validação de controles de segurança em 2026, enquanto a implantação em nuvem deve se expandir a um CAGR de 23,68% até 2032.
- Por tipo de validação, a simulação de violação e ataque deteve 62,18% da receita do mercado de validação de controles de segurança em 2026, enquanto a validação de caminho de ataque e exposição deve se expandir a um CAGR de 23,08% até 2032.
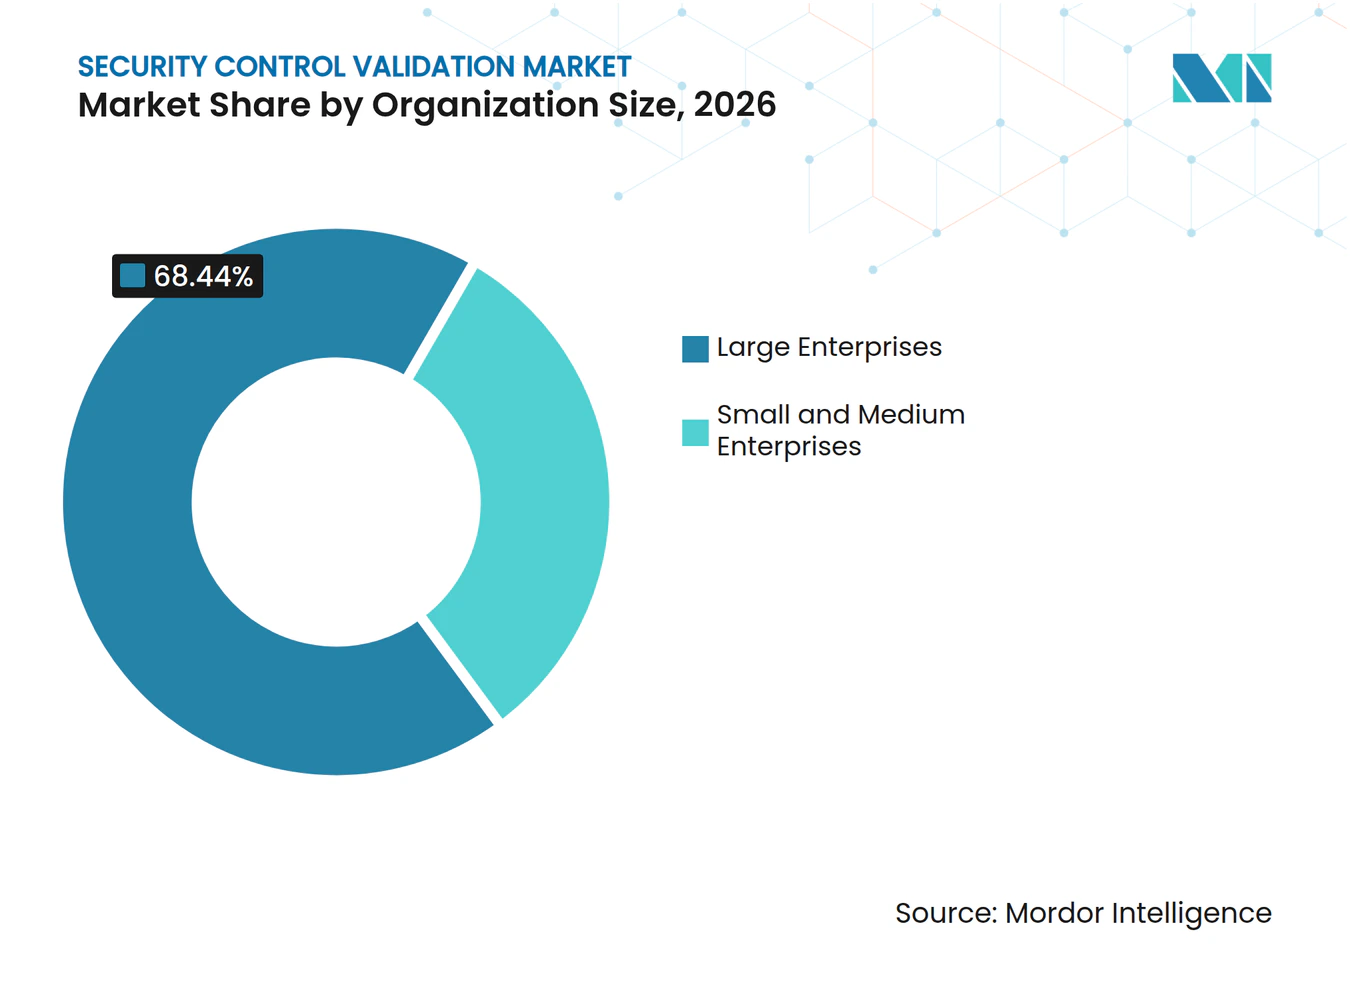
- Por tamanho da organização, as grandes empresas detiveram 68,44% da receita do mercado de validação de controles de segurança em 2026, enquanto as pequenas e médias empresas devem se expandir a um CAGR de 23,39% até 2032.
- Por setor do usuário final, o BFSI respondeu por 30,11% da receita do mercado de validação de controles de segurança em 2026, enquanto o governo e a administração pública devem se expandir a um CAGR de 22,36% até 2032.
- Por geografia, a América do Norte deteve 37,19% da receita do mercado de validação de controles de segurança em 2026, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 22,71% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento da Frequência e Sofisticação dos Ataques Cibernéticos | +5.5% | Global | Curto prazo (≤ 2 anos) |
| Endurecimento da Conformidade de Cibersegurança Específica por Setor | +4.2% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Transição de Testes Periódicos para o Gerenciamento Contínuo de Exposição a Ameaças | +3.8% | Global, com concentração na América do Norte e Europa | Médio prazo (2-4 anos) |
| Expansão da Superfície de Ataque em Nuvem, SaaS e Ambientes Híbridos | +3.1% | Núcleo na Ásia-Pacífico, com expansão para o Oriente Médio e África | Curto prazo (≤ 2 anos) |
| Modelagem de Adversários Acelerada por IA e Validação de Segurança | +2.5% | Global, com adoção mais rápida na América do Norte | Médio prazo (2-4 anos) |
| Requisitos de Evidência para Subscrição de Ciberseguro | +1.8% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Frequência e Sofisticação dos Ataques Cibernéticos
A frequência e a sofisticação dos ataques cibernéticos são centrais para a demanda do mercado de validação de controles de segurança, pois cada avanço na capacidade dos atacantes reduz o intervalo aceitável entre as verificações de controles. A IBM reportou um custo médio global de violação de 4,99 milhões de USD em 2026, um aumento de 12% em relação a 2025, enquanto os incidentes de ataque habilitados por IA aumentaram 56% ano a ano e adicionaram 1 milhão de USD por incidente. O relatório de 2026 também constatou que o tempo médio para identificar e conter uma violação foi de 247 dias, revertendo 5 anos de melhoria. Os serviços financeiros registraram um custo por violação de 6,29 milhões de USD, o que continua a pressionar a garantia de controles que pode ser documentada ao longo do ano. Esse ambiente favorece ferramentas que testam se os controles detectam e registram o comportamento relevante dos atacantes antes que um incidente real exponha a lacuna. O mercado de validação de controles de segurança está, consequentemente, deslocando a atenção dos compradores da atestação formal para evidências de desempenho defensivo atual.
Endurecimento da Conformidade de Cibersegurança Específica por Setor
Os requisitos regulatórios estão tornando a validação de controles uma exigência de compra mais direta para instituições financeiras e operadores de infraestrutura crítica. O DORA está em vigor desde 17 de janeiro de 2025 e exige que as entidades financeiras gerenciem riscos de TIC e, quando aplicável, realizem testes de penetração liderados por ameaças. Os requisitos do PCI DSS 4.0 entraram em vigor em 31 de março de 2025, aumentando a importância de evidências repetíveis para programas de segurança de pagamentos. A Lei de Resiliência Cibernética da UE introduziu obrigações de reporte para vulnerabilidades ativamente exploradas em 11 de setembro de 2026. A NIS2 também estende as obrigações de cibersegurança a 18 setores críticos por meio de implementação nacional. As organizações que operam em várias regiões podem aplicar seu padrão de conformidade mais rigoroso de forma mais ampla, o que sustenta a demanda além da jurisdição que introduziu o requisito original.
Transição de Testes Periódicos para o Gerenciamento Contínuo de Exposição a Ameaças
A transição dos testes de penetração anuais para o gerenciamento contínuo de exposição a ameaças sustenta a demanda recorrente no mercado de validação de controles de segurança. Os programas contínuos combinam escopo, descoberta, priorização e validação com mobilização, com a validação confirmando se as exposições identificadas podem afetar ativos importantes. Essa abordagem integra simulação de violação e ataque, gerenciamento de superfície de ataque externo, gerenciamento de vulnerabilidades e inteligência de ameaças em um único ciclo operacional. A AttackIQ lançou o AVA Agentic OS em julho de 2026 para coordenar agentes especializados em inteligência de ameaças, validação, engenharia de detecção e otimização de controles. Os fornecedores podem obter receita de assinatura mais estável ao apoiar operações de programas, em vez de depender de uma avaliação única. Os compradores também recebem um caminho mais claro de uma lacuna de controle observada para o trabalho de remediação.
Expansão da Superfície de Ataque em Nuvem, SaaS e Ambientes Híbridos
Os ambientes de nuvem, SaaS e híbridos estão expandindo o conjunto de ativos que as organizações devem validar e estão apoiando a adoção de testes contínuos. O segmento de nuvem deve crescer a um CAGR de 23,68% até 2032 porque a entrega nativa em nuvem pode se conectar com pipelines de aplicativos e reduzir o trabalho de implantação. Os ambientes híbridos combinam sistemas locais, nuvens públicas, interfaces SaaS e serviços em contêineres, o que cria mais dependências e potenciais caminhos de movimentação lateral. A Pentera tornou-se disponível no AWS Marketplace em abril de 2026, permitindo que os clientes adquiram sua oferta de validação por meio dos processos de compra em nuvem existentes.[1] A IBM reportou que as violações em ambientes híbridos tiveram uma média de 5,05 milhões de USD em 2026, em comparação com 4,01 milhões de USD para incidentes locais. O mercado de validação de controles de segurança está, portanto, se beneficiando da necessidade de testar interfaces externas, configurações de nuvem e relacionamentos de identidade que os métodos focados em perímetro podem não cobrir.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições Orçamentárias e de Competências entre Pequenas e Médias Empresas | -1.9% | Global, concentrado na América do Sul, África e mercados menores da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Lacunas de Interoperabilidade com Pilhas de Tecnologia de Operações de Segurança Existentes | -1.3% | Global | Médio prazo (2-4 anos) |
| Preocupações com Segurança e Controle de Mudanças em Simulações de Produção | -0.8% | Global, agudo nos setores de Manufatura Industrial, Energia e Serviços Públicos | Médio prazo (2-4 anos) |
| Risco de Qualidade de Evidências e Viés de Modelo na Validação Autônoma | -0.6% | Global, mais agudo em setores altamente regulamentados | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições Orçamentárias e de Competências entre Pequenas e Médias Empresas
As pequenas e médias empresas devem crescer a um CAGR de 23,39% até 2032, mas as restrições de pessoal podem impedi-las de realizar plenamente o valor das ferramentas de validação. Muitas organizações com menos de 2.000 funcionários carecem de capacidade suficiente de engenharia de detecção para traduzir os resultados em remediações concluídas. A acessibilidade do licenciamento por si só não resolve a necessidade de alguém para priorizar, assumir a responsabilidade e verificar o trabalho corretivo. Isso limita a adoção mesmo quando uma assinatura em nuvem reduz o compromisso financeiro inicial. O setor de validação de controles de segurança está respondendo com ofertas gerenciadas que combinam software com suporte de interpretação e remediação. Esse modelo de entrega pode ajudar compradores menores a usar testes contínuos sem construir uma equipe interna especializada.
Lacunas de Interoperabilidade com Pilhas de Tecnologia de Operações de Segurança Existentes
As plataformas de validação de controles de segurança precisam se integrar com sistemas SIEM, SOAR, EDR, gerenciamento de firewall e gerenciamento de serviços de TI para que os resultados se tornem tarefas de remediação oportunas. Os centros de operações de segurança legados frequentemente dependem de combinações de ferramentas proprietárias, o que pode deixar as equipes realizando normalização manual de dados. Esse trabalho pode reduzir um programa sempre ativo a exercícios periódicos de exportação e revisão. A Picus Security afirma que sua plataforma possui mais de 75 integrações, mostrando por que a cobertura de conectores é um fator importante na seleção de produtos. Os vínculos bidirecionais com o gerenciamento de serviços de TI e plataformas de governança podem tornar o acompanhamento mais consistente do que as exportações de dados unidirecionais. A profundidade da integração continuará sendo importante à medida que os compradores buscam menos etapas manuais entre o teste de um controle e sua correção.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Soluções Lideram Enquanto Serviços Ganham TerrenoAs soluções responderam por 67,56% da receita em 2026, refletindo a demanda empresarial por software que pode ser executado em ambientes controlados e sensíveis à residência de dados. O segmento inclui plataformas de simulação de violação e ataque, ferramentas de teste de penetração automatizado, painéis de gerenciamento de exposição e camadas de coordenação que reúnem os resultados para equipes de segurança que gerenciam programas contínuos. Grandes instituições financeiras e agências governamentais frequentemente preferem implantações próprias porque podem gerenciar configuração, políticas de acesso, cobertura de testes e tratamento de dados diretamente. Seus requisitos geralmente incluem operação em ambientes restritos ou isolados, procedimentos internos de aprovação e evidências detalhadas que podem ser revisadas por equipes de segurança, auditoria e risco. O tamanho do mercado de validação de controles de segurança para soluções também é sustentado por compradores que precisam integrar a validação em uma arquitetura de segurança estabelecida, em vez de terceirizar os testes principais.
Os serviços no mercado de validação de controles de segurança devem se expandir a um CAGR de 24,02% até 2032, superando a categoria de soluções. Esse trabalho inclui design de programas de gerenciamento contínuo de exposição a ameaças, suporte a equipes vermelhas, interpretação contínua de resultados, suporte à implementação e orientação sobre prioridades de remediação. Os provedores de serviços de segurança gerenciados podem integrar plataformas de validação em serviços de centros de operações de segurança e oferecer aos clientes um resultado contínuo em vez de uma licença independente. Esse modelo é adequado para organizações com experiência interna limitada em validação, que precisam de ajuda para converter resultados em ações ou que desejam um processo operacional definido para acompanhamento. Os fornecedores que não fornecem serviços ou não fazem parceria com provedores podem enfrentar pressão de concorrentes que podem combinar tecnologia, orientação operacional e entrega contínua.


Por Modo de Implantação:
Local Mantém sua Posição Enquanto a Nuvem se ExpandeA implantação local respondeu por 70,16% da receita em 2026. Essa posição reflete os requisitos de organizações federais, infraestrutura financeira de primeiro nível e redes de saúde regulamentadas que exigem processamento local ou controle detalhado sobre dados de segurança sensíveis. Esses compradores podem precisar de sistemas que funcionem sem roteamento de dados de saída, conectem-se a ativos isolados e suportem requisitos específicos de auditoria, retenção e controle de acesso. As implantações locais também permanecem relevantes onde a infraestrutura legada, redes internas ou tecnologia operacional não podem ser facilmente alcançadas por um serviço entregue em nuvem. O mercado de validação de controles de segurança continua a atender essa base instalada porque os requisitos de governança podem superar as preferências por implantação mais simples.
A implantação em nuvem no mercado de validação de controles de segurança deve se expandir a um CAGR de 23,68% até 2032. Os serviços nativos em nuvem podem suportar monitoramento sempre ativo, conectar-se diretamente com fluxos de trabalho de DevSecOps e reduzir o trabalho operacional associado à implantação de agentes e manutenção de software. O preço baseado em consumo também pode reduzir o compromisso inicial necessário para clientes do mercado intermediário que desejam começar com um escopo mais restrito. A entrega em nuvem alcança interfaces SaaS, superfícies de ataque externas, interfaces de programação de aplicativos de terceiros e recursos de TI paralela que um agente local pode não avaliar bem. A mudança está, portanto, vinculada às necessidades de cobertura em ambientes híbridos e multinuvem, não apenas a custo e conveniência.
Por Tipo de Validação:
Simulação de Violação e Ataque Lidera Enquanto a Validação de Exposição AvançaA simulação de violação e ataque deteve 62,18% do mercado de validação de controles de segurança em 2026. Sua posição reflete a adoção empresarial de longa data, o alinhamento com o MITRE ATT&CK e sua capacidade de fornecer evidências de que os controles de segurança detectam técnicas adversárias conhecidas. As plataformas de simulação de violação e ataque testam se SIEM, EDR, firewalls e firewalls de aplicativos web identificam, alertam e registram atividades simuladas em um conjunto definido de táticas e técnicas. Essa evidência é útil em revisões de conformidade e discussões sobre ciberseguro porque avalia a eficácia dos controles, em vez de apenas confirmar que um controle está presente. O setor de validação de controles de segurança ainda depende da simulação de violação e ataque como método central para avaliar a cobertura defensiva e identificar onde a lógica de detecção precisa de melhoria.
A validação de caminho de ataque e exposição deve se expandir a um CAGR de 23,08% até 2032. A categoria avalia se uma cadeia de vulnerabilidades, erros de configuração, configurações de permissão e fraquezas de identidade pode levar ao comprometimento de um ativo de alto valor. O teste de penetração automatizado e o red teaming automatizado contínuo adicionam testes ativos em camadas de rede, identidade e nuvem, buscando evitar interrupções operacionais. A Picus Security lançou sua Plataforma Autônoma de Validação de Exposição em julho de 2026, combinando simulação de violação e ataque, teste de penetração autônomo e validação de exposição em um ciclo automatizado. A oferta mostra como categorias de produtos anteriormente separadas estão se movendo em direção a um fluxo de trabalho integrado no qual as equipes podem testar, priorizar e acompanhar continuamente as exposições.
Por Tamanho da Organização:
Grandes Empresas Ancoram a Demanda Enquanto as PMEs se ExpandemAs grandes empresas detiveram 68,44% do mercado de validação de controles de segurança em 2026. As empresas da Fortune 500, agências federais e instituições financeiras de primeiro nível frequentemente possuem ambientes em camadas e orçamento para sustentar programas contínuos em múltiplas unidades de negócios. Suas equipes de segurança também enfrentam uma combinação mais ampla de identidades, aplicativos, cargas de trabalho em nuvem, vínculos com terceiros e sistemas legados que requerem verificações repetidas. A Horizon3.ai reportou que protegeu mais de 7.000 organizações, incluindo 4 empresas da Fortune 10, enquanto a Pentera reportou mais de 1.100 clientes empresariais. Esses números de clientes indicam que os testes contínuos ganharam espaço nos programas de segurança de grandes empresas ao lado de outras ferramentas de operações de segurança.
As pequenas e médias empresas no mercado de validação de controles de segurança devem se expandir a um CAGR de 23,39% até 2032. As assinaturas em nuvem reduzem o custo inicial de acesso e permitem que compradores menores usem capacidades que antes exigiam um orçamento de segurança maior e infraestrutura especializada. Os requisitos de ciberseguro para evidências de eficácia dos controles também podem criar um gatilho de compra fora do ciclo usual de planejamento tecnológico. No entanto, essas organizações podem não ter capacidade operacional para resolver os resultados no ritmo em que as ferramentas contínuas os geram ou para confirmar que as ações corretivas funcionaram. O crescimento dependerá de os fornecedores combinarem suas plataformas com interpretação gerenciada, assistência de remediação, priorização prática e relatórios que apoiem uma pequena equipe de segurança.

Por Setor do Usuário Final:
BFSI Lidera Enquanto Governo e Administração Pública AceleramO BFSI deteve 30,11% do mercado de validação de controles de segurança em 2026. Sua liderança é sustentada por alta fiscalização regulatória, requisitos de testes liderados por ameaças para entidades financeiras da UE e o custo financeiro e operacional das falhas de controles. A IBM reportou um custo por violação de 6,29 milhões de USD para serviços financeiros em 2026, o segundo resultado mais alto entre os setores.[2] A saúde e ciências da vida registraram o maior custo por violação em 6,64 milhões de USD pelo 13º ano consecutivo. Esses números sustentam a demanda por garantia documentada em setores onde interrupção, divulgação ou indisponibilidade de serviços podem ter consequências significativas.
O governo e a administração pública devem se expandir a um CAGR de 22,36% até 2032. Provedores de TI e telecomunicações, fabricantes industriais, concessionárias de energia e varejistas também estão construindo capacidades de validação à medida que a digitalização aumenta a exposição de tecnologia operacional, entrega de serviços e dados. A Agência de Sistemas de Informação de Defesa selecionou a AttackIQ em agosto de 2026 para uma plataforma de validação de exposição adversarial em toda a empresa, abrangendo serviços militares, comandos combatentes e agências de defesa. A implantação inclui a AttackIQ Academy para treinamento e proficiência de operadores em trilhas de aprendizado personalizadas alinhadas ao MITRE ATT&CK. A aquisição governamental nessa escala apoia o uso da validação como um programa empresarial com processos consistentes, em vez de como uma avaliação periódica.
Análise Geográfica
Mercado de Validação de Controles de Segurança nas Américas
A América do Norte deteve 37,19% do mercado de validação de controles de segurança em 2026. A IBM reportou que os Estados Unidos tiveram uma média de 11,5 milhões de USD por violação em 2026, mais do que o dobro da média global e 13% acima do ano anterior. A demanda está concentrada em serviços financeiros, saúde e defesa, onde as organizações enfrentam requisitos específicos do setor e solicitações de evidências documentadas de controle. A seleção da AttackIQ pela Agência de Sistemas de Informação de Defesa demonstra a escala da demanda do setor público por validação de exposição adversarial. A América do Sul permanece em um estágio mais inicial, com organizações de serviços financeiros e governamentais impulsionando implantações no Brasil e na Argentina.
Mercado de Validação de Controles de Segurança na Europa
A Europa é a segunda maior região no mercado de validação de controles de segurança. O DORA, a NIS2 e a Lei de Resiliência Cibernética estão criando demanda operacional por validação repetível em serviços financeiros, energia e infraestrutura crítica.[3] O mercado de segurança de TI da Alemanha cresceu 10,1% em 2025 e deve crescer significativamente em 2026. O Escritório Federal de Segurança da Informação da Alemanha publicou o C5:2026 em abril de 2026, com 168 critérios em 17 domínios para conformidade com computação em nuvem. A estratégia nacional de cibersegurança da França para 2026-2030 prioriza a validação contínua de segurança e os testes de eficácia dos controles.
Mercado de Validação de Controles de Segurança na Ásia-Pacífico e no Oriente Médio e África
O mercado de validação de controles de segurança da Ásia-Pacífico deve se expandir a um CAGR de 22,71% até 2032, tornando-a a região de crescimento mais rápido. Os programas digitais com prioridade em nuvem na Índia, China, Japão e Coreia do Sul estão expandindo as superfícies de ataque empresariais, enquanto as equipes de segurança permanecem limitadas pelos níveis de pessoal. A infraestrutura de pagamentos digitais e os requisitos de segurança bancária da Índia, juntamente com os requisitos de localização e as políticas de nuvem soberana da China, apoiam a validação contínua que pode operar dentro das restrições de residência de dados. O Oriente Médio e a África permanecem regiões em estágio inicial, onde a adoção está concentrada entre organizações de BFSI e governamentais, enquanto os programas do Conselho de Cooperação do Golfo apoiam o investimento em testes de segurança na Arábia Saudita e nos Emirados Árabes Unidos.
Cenário Competitivo
Concentração do Mercado
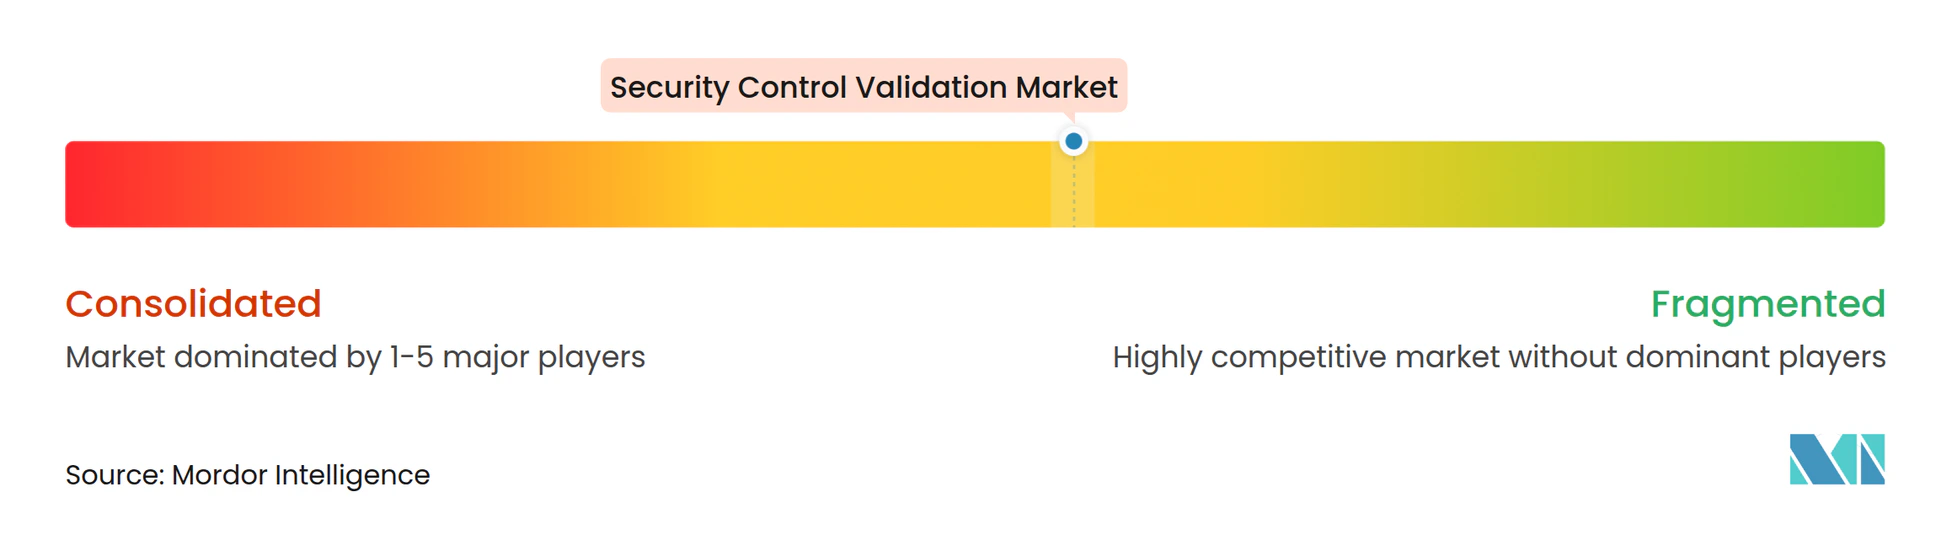
O mercado de validação de controles de segurança é moderadamente concentrado entre especialistas de nicho, incluindo AttackIQ, Cymulate, Picus Security, SafeBreach, Pentera e Horizon3.ai. Essas empresas ajudaram a definir a categoria por meio de simulação adversarial, teste de penetração automatizado e capacidades de validação de exposição. Plataformas mais amplas de cibersegurança também estão se movendo para essa área, o que reduz o espaço disponível para ofertas independentes. O mercado de validação de controles de segurança se beneficia quando os fornecedores conectam os resultados dos testes com processos de detecção, resposta, governança e remediação. A concorrência é, portanto, cada vez mais baseada na qualidade da integração de fluxos de trabalho e na capacidade de validar a exposição operacional real.
A AttackIQ lançou o AVA Agentic OS em julho de 2026 para orquestrar agentes de IA para inteligência de ameaças, validação, engenharia de detecção e otimização de controles.[4] A Pentera e a Recorded Future anunciaram uma parceria em julho de 2026 para conectar inteligência de ameaças com validação de exposição. A Cymulate anunciou planos de integração com a Bitsight em agosto de 2026 para conectar inteligência de risco cibernético à sua plataforma de validação de exposição. Esses exemplos mostram que os fornecedores visam ajudar as equipes de segurança a testar controles contra ameaças e exposições relevantes para seu ambiente. O setor de validação de controles de segurança também está se movendo em direção a fluxos de trabalho compartilhados que encaminham lacunas validadas para processos de priorização de riscos e remediação.
A Horizon3.ai posiciona sua oferta de testes de segurança automatizados em torno de testes sem agente e seguros para produção, a fim de abordar preocupações sobre interrupções durante simulações ativas. Os compradores do mercado intermediário continuam sendo uma importante oportunidade competitiva porque as plataformas empresariais frequentemente exigem um nível de maturidade em operações de segurança que organizações menores não possuem. A validação de exposição gerenciada pode preencher essa lacuna quando o provedor fornece testes, interpretação, evidências documentadas e suporte de remediação. Os fornecedores que combinam amplas integrações, métodos de teste seguros e uma opção de serviço gerenciado estão melhor posicionados para atender organizações que não podem operar a validação contínua internamente.
Líderes do Setor de Validação de Controles de Segurança
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach, Inc.
-
Sophos Limited
-
Fortra, LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Validação de Controles de Segurança Empresas cobertas neste relatório
- AttackIQ, Inc.
- Cymulate Ltd.
- Picus Security, Inc.
- SafeBreach, Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Mandiant, Inc.
- Keysight Technologies, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- Sophos Limited
- Skybox Security, Inc.
- Fortra, LLC
- NetSPI, LLC
- MazeBolt Technologies Ltd.
- Safe Security, Inc.
- Horizon3.ai, Inc.
- Scythe, Inc.
- CyCognito, Inc.
- ImmuniWeb SA
Desenvolvimentos industriais recentes em Mercado de Validação de Controles de Segurança
- Agosto de 2026: A Agência de Sistemas de Informação de Defesa (DISA) selecionou a AttackIQ como a plataforma de Validação de Exposição Adversarial (AEV) em toda a empresa do Departamento de Guerra, estabelecendo a primeira capacidade de validação contínua de segurança em todo o Departamento de Defesa, abrangendo todos os Serviços Militares, Comandos Combatentes e Agências de Defesa. A implantação inclui a AttackIQ Academy como a plataforma de treinamento empresarial e proficiência de operadores para o pessoal do Comando Cibernético dos EUA, entregue por meio de trilhas de aprendizado personalizadas alinhadas ao MITRE ATT&CK.
- Agosto de 2026: A Cymulate anunciou uma integração planejada com a Bitsight para conectar a inteligência de risco cibernético da Bitsight com a plataforma de validação de exposição da Cymulate, permitindo que as equipes de segurança testem automaticamente as defesas contra os TTPs de agentes de ameaças específicos, campanhas de ransomware e CVEs mais relevantes para seu setor e área geográfica, e então encaminhem as lacunas validadas de volta para a visão de priorização de riscos da Bitsight.
- Julho de 2026: A Pentera e a Recorded Future anunciaram uma parceria estratégica para entrega de validação de exposição liderada por ameaças. A integração permite que os clientes testem se as ameaças emergentes identificadas na inteligência de ameaças ao vivo da Recorded Future são ativamente exploráveis em seus próprios ambientes e atuem nas exposições que carregam o maior risco real.
- Julho de 2026: A AttackIQ lançou o AVA Agentic OS, descrito como o primeiro sistema operacional agêntico do setor para gerenciamento contínuo de exposição a ameaças, que orquestra agentes de IA especializados em inteligência de ameaças, validação de segurança, engenharia de detecção e otimização de controles para operacionalizar autonomamente o gerenciamento contínuo de exposição em escala e fornecer visibilidade de prontidão cibernética em tempo real à liderança executiva.
Escopo do Relatório Global do Mercado de Validação de Controles de Segurança
O Mercado de Validação de Controles de Segurança compreende soluções de software e serviços que avaliam, testam e validam continuamente a eficácia dos controles de cibersegurança contra ameaças do mundo real, técnicas de ataque e comportamentos adversários. Essas plataformas permitem que as organizações identifiquem lacunas de segurança, avaliem capacidades de detecção e resposta, validem esforços de remediação e meçam a eficácia dos investimentos de segurança existentes. O mercado inclui plataformas de simulação de violação e ataque, soluções de teste de penetração automatizado, tecnologias de red teaming automatizado contínuo, plataformas de validação de caminho de ataque e serviços profissionais de suporte. As soluções de validação de controles de segurança são amplamente adotadas para fortalecer a resiliência cibernética, apoiar a conformidade regulatória e melhorar os programas de gerenciamento contínuo de exposição a ameaças.
O Relatório do Mercado de Validação de Controles de Segurança é Segmentado por Oferta (Soluções e Serviços), Modo de Implantação (Local e Nuvem), Tipo de Validação (Simulação de Violação e Ataque, Teste de Penetração Automatizado, Red Teaming Automatizado Contínuo, Validação de Caminho de Ataque e Exposição e Outros Tipos de Validação), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Energia e Serviços Públicos, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Local |
| Nuvem |
| Simulação de Violação e Ataque |
| Teste de Penetração Automatizado |
| Red Teaming Automatizado Contínuo |
| Validação de Caminho de Ataque e Exposição |
| Outros Tipos de Validação |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Oferta | Soluções | |
| Serviços | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Tipo de Validação | Simulação de Violação e Ataque | |
| Teste de Penetração Automatizado | ||
| Red Teaming Automatizado Contínuo | ||
| Validação de Caminho de Ataque e Exposição | ||
| Outros Tipos de Validação | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Energia e Serviços Públicos | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de validação de controles de segurança?
O tamanho do mercado de validação de controles de segurança é estimado em 7,10 bilhões de USD em 2027 e deve atingir 19,14 bilhões de USD até 2032 a um CAGR de 21,95%. O crescimento reflete a necessidade de evidências mais frequentes de que os controles de segurança funcionam em ambientes digitais em expansão.
O que impulsiona a adoção de plataformas de validação de controles de segurança?
O aumento dos custos de violação, ataques mais rápidos habilitados por IA, expansão da nuvem e requisitos de conformidade estão aumentando a demanda por evidências contínuas de que os controles funcionam. Os compradores também buscam uma conexão mais clara entre uma fraqueza testada e uma ação de remediação concluída.
Qual oferta lidera a demanda por validação de controles de segurança?
As soluções detiveram 67,56% da receita em 2026, enquanto os serviços devem se expandir mais rapidamente a um CAGR de 24,02% até 2032. Os serviços podem ajudar as organizações a interpretar os resultados e operar um programa de validação contínua.
Por que os serviços de validação baseados em nuvem estão crescendo?
A implantação em nuvem deve se expandir a um CAGR de 23,68% porque suporta testes sempre ativos e pode alcançar ativos SaaS, externos e multinuvem. Esse modelo de entrega também pode reduzir o ônus técnico inicial para compradores do mercado intermediário.
Qual setor do usuário final tem a maior participação?
O BFSI deteve 30,11% da receita em 2026, sustentado por extensas obrigações regulatórias e um custo médio de violação de 6,29 milhões de USD no setor. A saúde e ciências da vida também enfrentam exposição significativa porque seu custo médio de violação atingiu 6,64 milhões de USD.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico deve se expandir a um CAGR de 22,71% até 2032 à medida que a transformação digital e a adoção da nuvem aumentam as necessidades de validação de segurança. Índia, China, Japão e Coreia do Sul são importantes centros de demanda regional.