
Tamanho e Participação do Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.51 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.9 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.89 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints por Mordor Intelligence
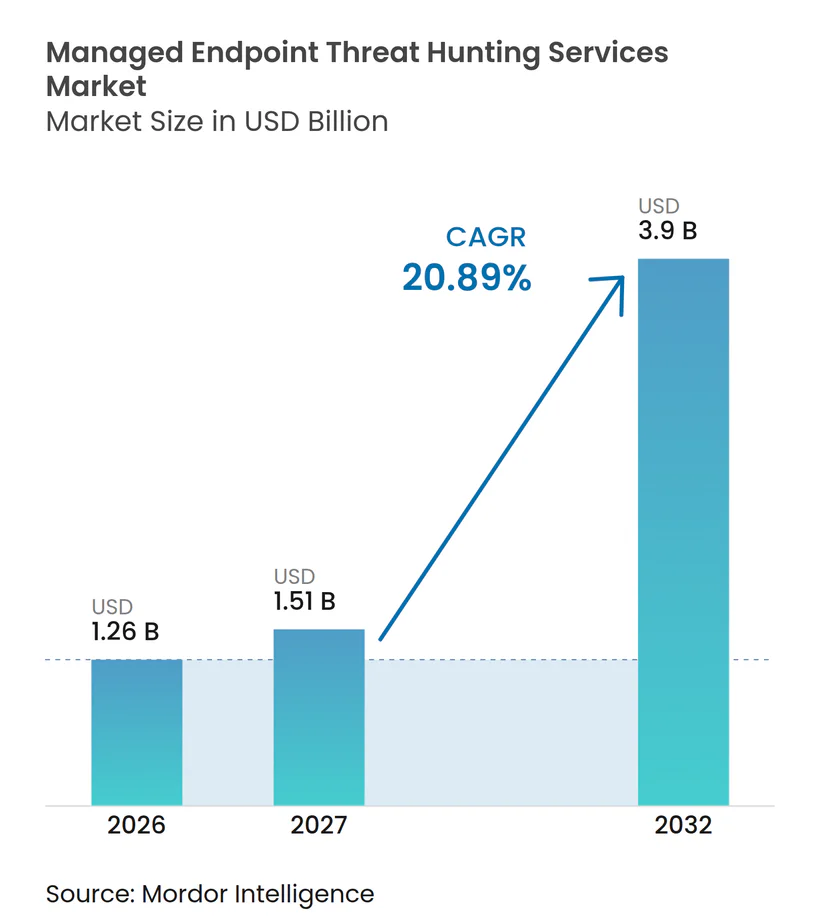
O tamanho do mercado de serviços gerenciados de caça a ameaças em endpoints está projetado em 1,26 bilhões de USD em 2026, 1,51 bilhões de USD em 2027, e deve atingir 3,90 bilhões de USD até 2032, crescendo a um CAGR de 20,89% de 2027 a 2032. A demanda está aumentando à medida que os atacantes utilizam técnicas sem malware que os controles convencionais baseados em assinaturas frequentemente não detectam. A CrowdStrike relatou que 82% das detecções em 2025 foram sem malware, enquanto o tempo de avanço dos adversários caiu para apenas 27 segundos, aumentando o valor da caça contínua. As organizações estão direcionando os gastos com segurança para serviços liderados por especialistas que buscam atividades ocultas antes que alertas automatizados sejam gerados. A consolidação de plataformas está reformulando as opções de provedores, enquanto as regras de residência de dados, a integração com múltiplos fornecedores e as táticas em constante mudança dos atacantes permanecem como importantes restrições operacionais. O mercado de serviços gerenciados de caça a ameaças em endpoints, portanto, favorece provedores que conseguem combinar ampla cobertura de telemetria, forte inteligência de ameaças e resultados de detecção mensuráveis.
Principais Conclusões do Relatório
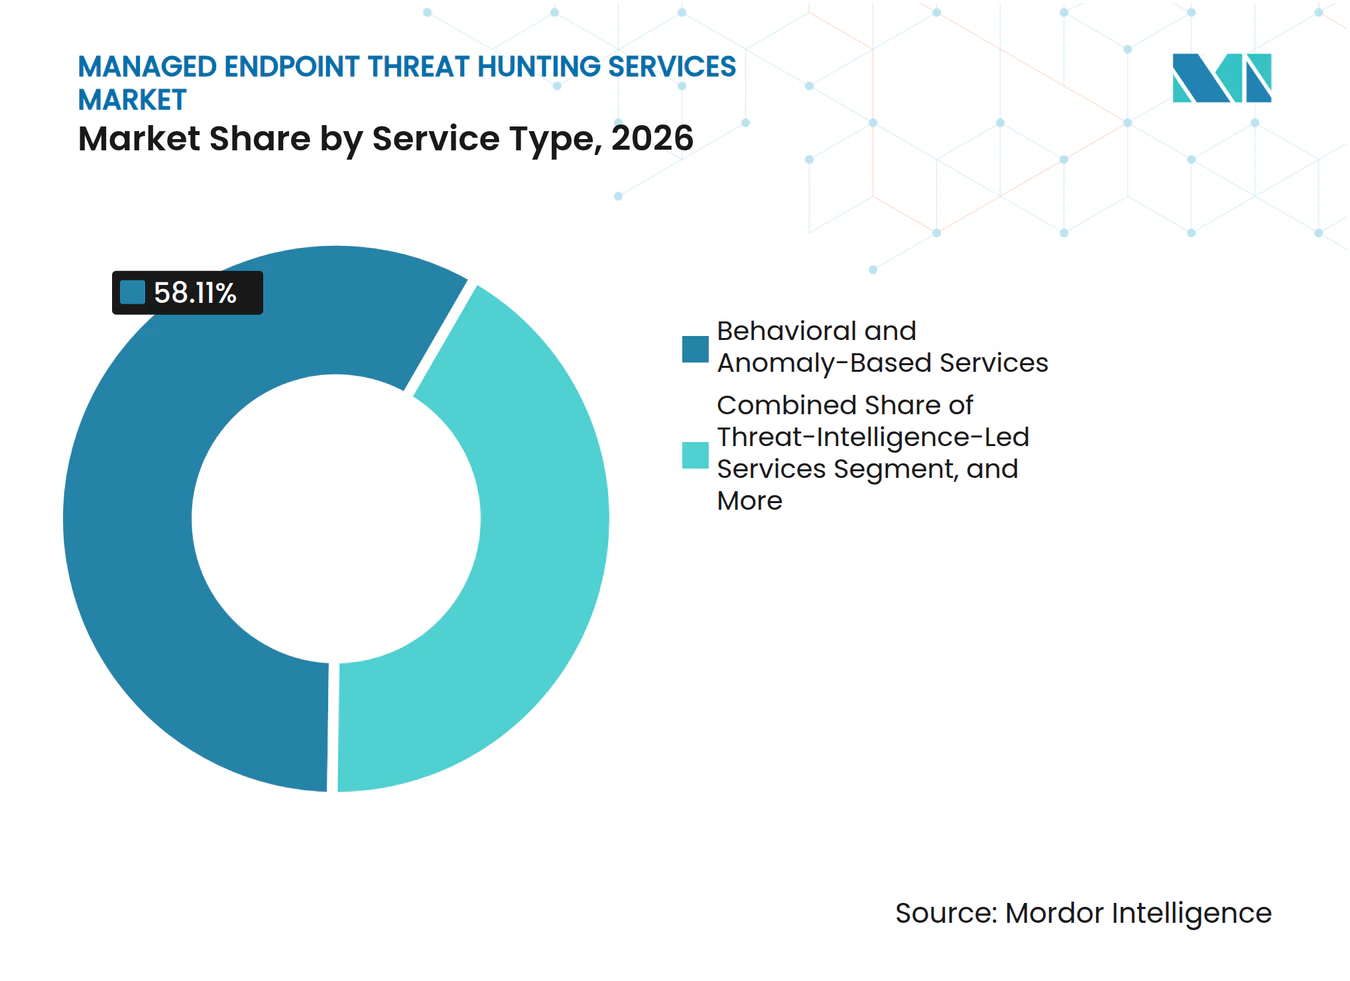
- Por tipo de serviço, os Serviços Baseados em Comportamento e Anomalia detinham 58,11% da participação do mercado de serviços gerenciados de caça a ameaças em endpoints em 2026, enquanto os Serviços Orientados por Inteligência de Ameaças estão projetados para expandir a um CAGR de 22,05% até 2032.
- Por modo de implantação, a implantação Baseada em Nuvem representou 66,41% da receita em 2026, enquanto a implantação Híbrida está projetada para crescer a um CAGR de 22,36% até 2032.
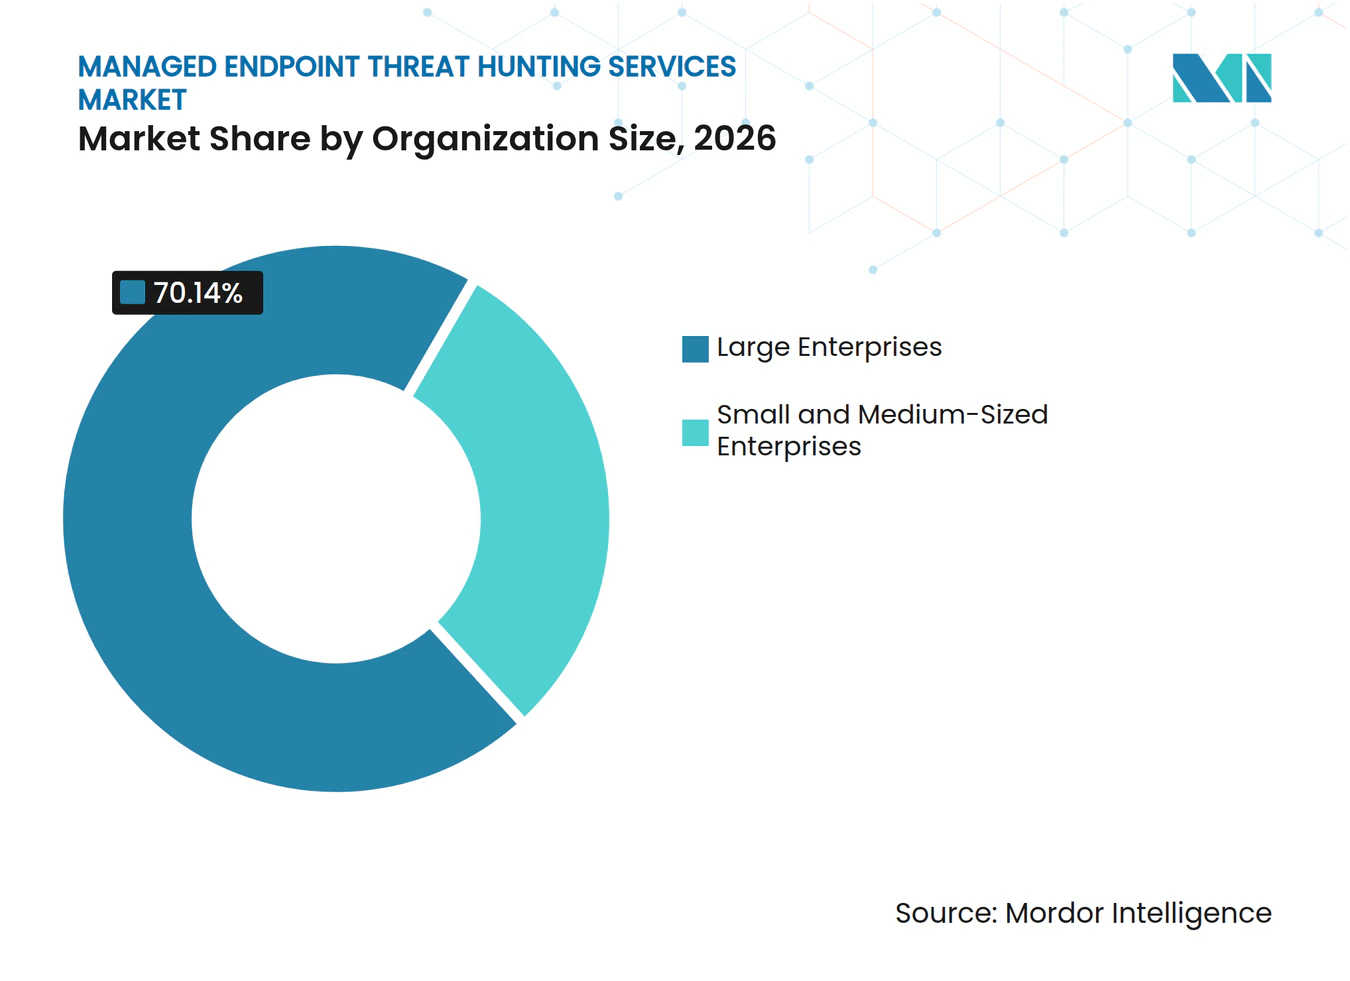
- Por tamanho da organização, as Grandes Empresas detinham 70,14% da receita em 2026, enquanto as Pequenas e Médias Empresas estão projetadas para crescer a um CAGR de 22,79% até 2032.
- Por setor do usuário final, o BFSI detinha 27,19% da receita em 2026, enquanto o Governo e a Administração Pública estão projetados para expandir a um CAGR de 21,44% até 2032.
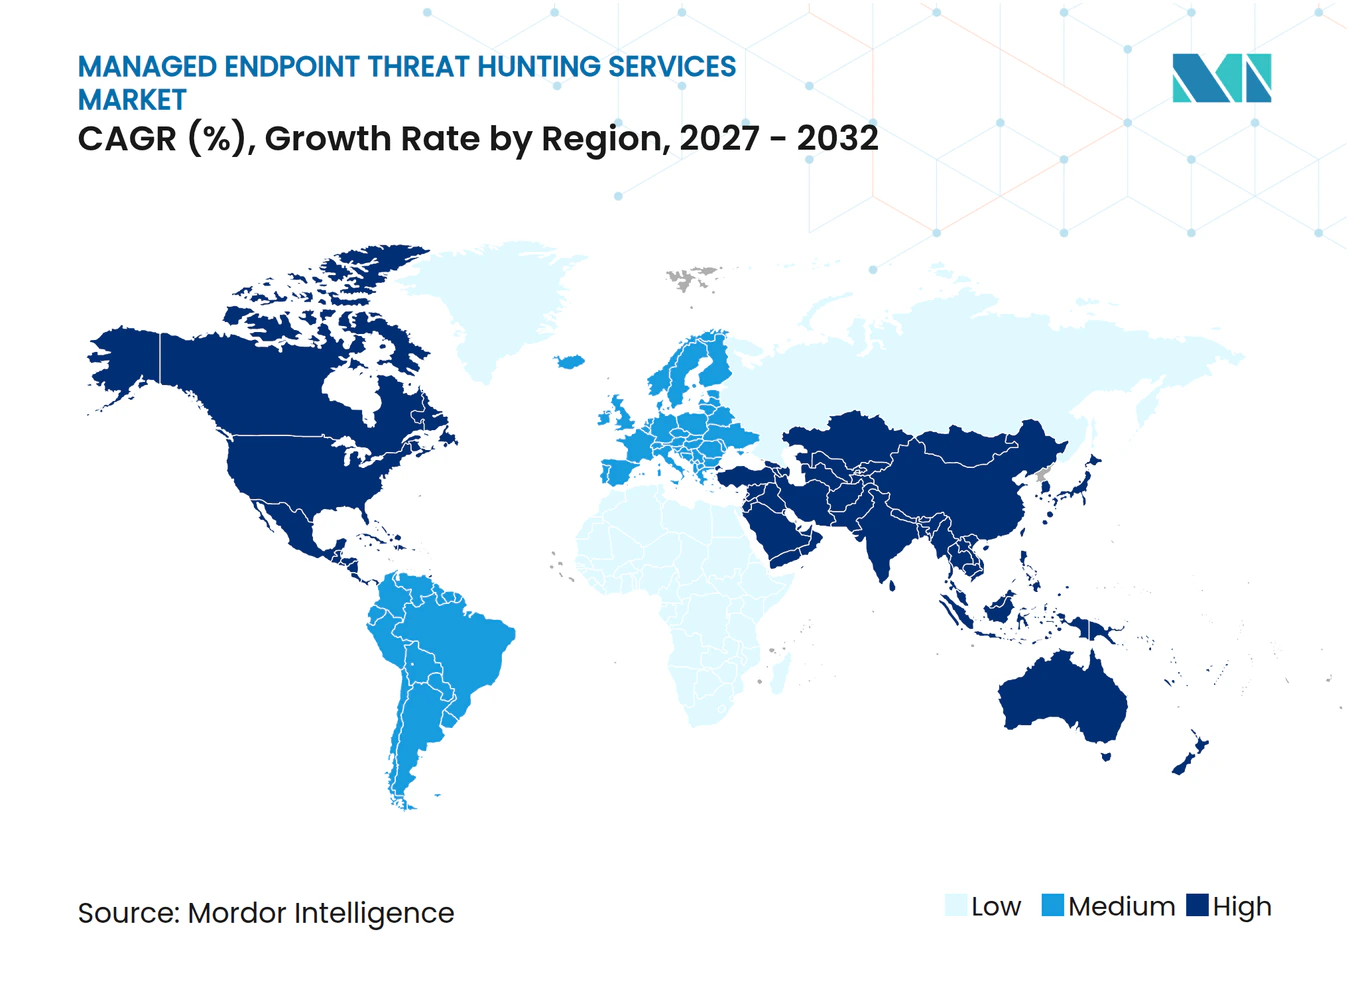
- Por geografia, a América do Norte detinha 37,16% da receita em 2026, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 21,78% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ataques de Ransomware, Comprometimento de E-mail Corporativo e Ataques de Uso Indevido de Ferramentas Legítimas | +3.0% | Global, com concentração aguda na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Escassez de Talentos Especializados em Operações de Segurança | +2.5% | Global, mais aguda na América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escalada dos Requisitos Regulatórios e de Ciberseguro | +2.0% | América do Norte e UE, crescendo na Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Expansão da Nuvem, Trabalho Remoto e Endpoints Distribuídos | +1.5% | Global, com crescimento mais rápido na Ásia-Pacífico e América do Sul | Curto prazo (≤ 2 anos) |
| Engenharia de Detecção Assistida por IA e Automação de Resposta | +1.0% | América do Norte e Europa lideram, Ásia-Pacífico em aceleração | Longo prazo (≥ 4 anos) |
| Expansão da Telemetria de Endpoints em Ativos Efêmeros e Tecnologia Operacional | +0.5% | Global, com foco em tecnologia operacional na Europa industrial, América do Norte e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques de Ransomware, Comprometimento de E-mail Corporativo e Ataques de Uso Indevido de Ferramentas Legítimas
O ambiente de ataques fortaleceu a demanda no mercado de serviços gerenciados de caça a ameaças em endpoints. A Coalition constatou que o comprometimento de e-mail corporativo e a fraude de transferência de fundos representaram 58% dos incidentes cibernéticos observados em 2025. O FBI registrou 2,9 bilhões de USD em perdas relacionadas ao comprometimento de e-mail corporativo, em comparação com 1,0 bilhão de USD atribuídos ao ransomware, o que demonstra a escala das intrusões habilitadas por e-mail. A ThreatDown relatou que 86% das atividades de ransomware em 2025 envolveram criptografia remota lançada a partir de sistemas de tecnologia da informação não gerenciados ou ocultos. A Verizon encontrou ransomware em 48% das violações, ante 44% no período anterior. Esses padrões tornam a análise comportamental e a caça orientada por inteligência mais importantes, pois os indicadores tradicionais de malware podem não estar presentes.
Escassez de Talentos Especializados em Operações de Segurança
A escassez de pessoal de segurança qualificado continua a aumentar a dependência de equipes externas de caça no mercado de serviços gerenciados de caça a ameaças em endpoints. A ISACA relatou que 58% das organizações consideravam suas equipes de cibersegurança com falta de pessoal, enquanto 61% tinham vagas em aberto.[1] O SANS constatou que a lacuna de habilidades era o principal desafio de força de trabalho para 60% dos entrevistados em 2026.[2] A Fortinet relatou que 71% dos líderes de segurança viam a escassez como um risco organizacional e 56% enfrentavam dificuldades de recrutamento. A Red Canary constatou que 75% das organizações tinham escassez de habilidades em detecção de intrusões, enquanto a superfície de ataque se ampliou 41% em 12 meses. O mercado de serviços gerenciados de caça a ameaças em endpoints se beneficia porque as organizações podem obter expertise contínua sem precisar construir um centro de operações de segurança interno completo.
Escalada dos Requisitos Regulatórios e de Ciberseguro
Os requisitos regulatórios estão tornando a detecção contínua uma necessidade operacional mais direta no mercado de serviços gerenciados de caça a ameaças em endpoints. A Agência de Proteção de Privacidade da Califórnia adotou regras que incluem requisitos de auditoria de cibersegurança para determinadas empresas que lidam com informações pessoais de alto risco. A Regra de Transferência em Massa de Dados do Departamento de Justiça dos EUA entrou em vigor em 8 de abril de 2025, criando controles para o acesso a dados sensíveis dos EUA por países de interesse. Os requisitos de notificação podem reduzir o tempo disponível para identificar e conter um incidente notificável. Essas janelas de notificação aumentam o valor da identificação antecipada de ameaças. As seguradoras também buscam evidências de detecção em endpoints e monitoramento contínuo, o que apoia a adoção de serviços gerenciados de caça a ameaças em endpoints em ambientes regulados.
Expansão da Nuvem, Trabalho Remoto e Endpoints Distribuídos
Cargas de trabalho em nuvem, dispositivos remotos, contêineres e equipamentos conectados à internet ampliaram o parque de endpoints atendido pelo mercado de serviços gerenciados de caça a ameaças em endpoints. A CrowdStrike relatou que seus sensores detectaram mais de 1.800 aplicações de inteligência artificial em execução em dispositivos corporativos, representando quase 160 milhões de instâncias únicas de aplicações. Essa variedade torna um modelo de monitoramento estático e local menos eficaz. Contêineres, funções sem servidor e máquinas virtuais de curta duração também reduzem o tempo disponível para reter evidências e reconstruir uma intrusão. Os provedores no mercado de serviços gerenciados de caça a ameaças em endpoints precisam de normalização de telemetria e correlação em tempo real entre ambientes de nuvem e endpoints. As plataformas nativas de nuvem têm vantagem onde conseguem processar esses dados em escala sem exigir que as organizações mantenham infraestrutura equivalente.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições de Residência de Dados e Transferência Transfronteiriça | -1.5% | China, UE, Índia, Oriente Médio | Médio prazo (2-4 anos) |
| Complexidade de Integração em Pilhas de Segurança com Múltiplos Fornecedores | -1.0% | Global | Curto prazo (≤ 2 anos) |
| Dependência do Provedor em Telemetria de Endpoints de Alta Qualidade | -0.7% | Global, mais aguda no segmento de PMEs e mercados emergentes | Médio prazo (2-4 anos) |
| Adaptação dos Adversários à Caça Automatizada e Assistida por IA | -0.5% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Residência de Dados e Transferência Transfronteiriça
Os requisitos de localização de dados podem limitar a capacidade de agregar registros de endpoints entre jurisdições no mercado de serviços gerenciados de caça a ameaças em endpoints. A China divulgou orientações sobre transferência transfronteiriça de dados em 30 de janeiro de 2026, afetando quais telemetrias de endpoints baseados na China podem ser enviadas a centros de operações de segurança no exterior. A Regra de Transferência em Massa de Dados dos EUA também exige que os provedores considerem controles de roteamento de dados para transações cobertas. Essas obrigações podem exigir ambientes de dados separados nos Estados Unidos, Europa, China e Índia. Ambientes separados elevam os custos de infraestrutura e podem limitar a correlação global de inteligência de ameaças. O mercado de serviços gerenciados de caça a ameaças em endpoints, portanto, atribui maior valor à entrega de serviços em múltiplas regiões e às opções de implantação com soberania de dados.
Complexidade de Integração em Pilhas de Segurança com Múltiplos Fornecedores
A maioria das organizações atendidas pelo mercado de serviços gerenciados de caça a ameaças em endpoints utiliza vários produtos de endpoint, identidade, nuvem, orquestração e gerenciamento de informações e eventos de segurança. Esse ambiente pode retardar a implementação da caça gerenciada porque os provedores precisam mapear campos de dados, eliminar lacunas e evitar alertas duplicados. A Expel constatou que os ataques a endpoints representaram 29% dos incidentes que investigou em 2026.[3] O Banco de Maurício especificou interoperabilidade com ferramentas de SIEM, SOAR, detecção de endpoints, firewall e inteligência externa em uma aquisição de plataforma de inteligência de ameaças em 2025. A Red Canary e a CrowdStrike expandiram sua parceria em agosto de 2025 para conectar o Zscaler Zero Trust Exchange, o CrowdStrike Falcon e a plataforma de detecção gerenciada da Red Canary. Esses exemplos mostram por que integrações pré-construídas e processos claros de integração são importantes, especialmente para provedores de serviços gerenciados que atendem clientes menores.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Serviços Comportamentais Lideram Enquanto a Caça Orientada por Inteligência se ExpandeOs Serviços Baseados em Comportamento e Anomalia detinham 58,11% da participação do mercado de serviços gerenciados de caça a ameaças em endpoints em 2026. O segmento se adapta a um ambiente em que os atacantes utilizam credenciais válidas, ferramentas nativas de administração e outras técnicas que não deixam um arquivo de malware convencional. A CrowdStrike relatou que 82% das detecções de ameaças em 2025 foram sem malware. A definição de linha de base comportamental identifica padrões incomuns de acesso, comportamento de processos e movimentação de dados que as ferramentas baseadas em assinaturas podem não detectar. Os Serviços de Avaliação de Comprometimento de Endpoints fornecem revisões forenses periódicas, enquanto os Serviços de Ransomware e Avançados combinam caça, contenção, recuperação e reversão para organizações que não podem tolerar interrupções.
Os Serviços Orientados por Inteligência de Ameaças estão projetados para crescer a um CAGR de 22,05% até 2032, a taxa mais rápida entre os tipos de serviço. O tamanho do mercado de serviços gerenciados de caça a ameaças em endpoints para esse tipo de serviço é sustentado pela maior disponibilidade de feeds de inteligência e ferramentas de inteligência artificial que classificam táticas, técnicas e procedimentos de adversários. A Expel lançou o Expel Intel em outubro de 2025, um programa formal de inteligência de ameaças desenvolvido com o pesquisador Marcus Hutchins. A ENISA emitiu uma licitação em 2026 para monitoramento, análise, caça a ameaças e resposta a incidentes em um contrato-quadro de 48 meses. Essas iniciativas mostram que a caça orientada por inteligência está se tornando mais formalizada nas aquisições comerciais e públicas.



Por Modo de Implantação:
A Entrega em Nuvem Lidera Enquanto os Modelos Híbridos Ganham EspaçoA implantação Baseada em Nuvem detinha 66,41% da receita em 2026, a maior participação do mercado de serviços gerenciados de caça a ameaças em endpoints. Organizações de tecnologia, varejo e serviços profissionais frequentemente utilizam endpoints nativos de nuvem e podem adotar serviços entregues de forma centralizada rapidamente. O modelo de nuvem oferece processamento elástico de telemetria e atualizações contínuas sem exigir que os clientes operem grandes plataformas de dados. A CrowdStrike declarou que suas operações de caça podem analisar até 6,2 trilhões de eventos por dia. A inteligência compartilhada também permite que os provedores conectem comportamentos observados em diferentes ambientes de clientes.
A implantação Híbrida está projetada para crescer a um CAGR de 22,36% até 2032. Organizações reguladas utilizam arquiteturas híbridas para processar dados adequados em ambientes de nuvem, enquanto retêm registros sensíveis localmente ou em nuvens soberanas. Essa abordagem separa o processamento amplo de telemetria da retenção local de dados e aborda preocupações com transferências transfronteiriças. A implantação local permanece relevante para sites de defesa, inteligência e infraestrutura crítica com sistemas isolados ou classificados. A TXOne Networks lançou o Stellar Versão 3,2 em março de 2025 para proteção de endpoints de tecnologia operacional e caça a ameaças, enquanto a CISA e o FBI enfatizaram que os proprietários precisam de um inventário atualizado de endpoints para a caça proativa.
Por Tamanho da Organização:
Grandes Empresas Formam o Núcleo Enquanto as PMEs Crescem por Meio de ParceirosAs Grandes Empresas detinham 70,14% da receita em 2026. Seus amplos parques de endpoints, múltiplos ambientes de nuvem e maiores orçamentos de segurança sustentam operações contínuas lideradas por especialistas. Grandes organizações frequentemente utilizam um serviço gerenciado contínuo junto com exercícios periódicos de equipe vermelha e podem operar mais de 1 plataforma de segurança de endpoints. A Arctic Wolf foi selecionada pela Chubb como provedora preferencial de detecção e resposta gerenciadas em fevereiro de 2026. A Deepwatch posicionou sua plataforma de MDR de precisão em torno de alertas de alta fidelidade para equipes de segurança corporativa.
As Pequenas e Médias Empresas estão projetadas para crescer a um CAGR de 22,79% até 2032. Os canais de provedores de serviços gerenciados tornam o monitoramento especializado mais acessível a organizações que não conseguem manter um centro de operações de segurança completo. A Huntress relatou mais de 250 milhões de USD em receita recorrente anual e mais de 270.000 empresas protegidas, com seu modelo focado principalmente em organizações menores. A SentinelOne fez parceria com a Pax8, e a ConnectWise, a Microsoft e a Pax8 introduziram uma solução integrada de cibersegurança e gerenciamento de endpoints para provedores de serviços gerenciados. O mercado de serviços gerenciados de caça a ameaças em endpoints está se expandindo nesse grupo porque a entrega por canal reduz o custo e a complexidade operacional da caça liderada por especialistas.

Por Setor do Usuário Final:
BFSI Lidera Enquanto a Demanda do Setor Público AceleraO BFSI detinha 27,19% da receita do mercado de serviços gerenciados de caça a ameaças em endpoints em 2026. As organizações financeiras enfrentam fraudes persistentes, ransomware, abuso de identidade e riscos de conformidade, o que sustenta o monitoramento contínuo de ameaças. A CrowdStrike rastreou adversários sofisticados com motivação financeira visando serviços financeiros em seu relatório de 2026. O Punjab National Bank alocou INR 4 bilhões, equivalentes a 47,6 milhões de USD às taxas de câmbio médias de 2026, para seu orçamento anual de cibersegurança, incluindo um centro de operações de segurança de próxima geração, monitoramento de endpoints e detecção de fraudes baseada em API. Saúde, ciências da vida, TI e telecomunicações, manufatura, energia, serviços públicos, varejo e comércio eletrônico exigem abordagens de caça adequadas aos seus ambientes de endpoints.
O Governo e a Administração Pública estão projetados para crescer a um CAGR de 21,44% até 2032. A Administração de Serviços Gerais dos EUA concedeu à Nightwing todos os 5 Números de Item Especial de Serviços de Cibersegurança Altamente Adaptativos em março de 2025, incluindo Caça Cibernética. A CISA avançou com um veículo de múltiplos prêmios de 100 milhões de USD para caça contínua de ameaças governamentais, enquanto o contrato-quadro de 48 meses da ENISA demonstra demanda semelhante nas instituições europeias. Os contratos públicos podem sustentar relacionamentos de longo prazo com provedores. Os clientes governamentais exigem forte tratamento de dados, conformidade e controles de implantação, criando uma barreira para provedores sem capacidades de entrega comprovadas.
Análise Geográfica
Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints na América do Norte
A América do Norte deteve 37,16% da participação no mercado de serviços gerenciados de caça a ameaças em endpoints em 2026. A região possui uma base madura de empresas nativas em nuvem, uma grande população de provedores de segurança gerenciada e práticas consolidadas de seguro cibernético. O Departamento de Justiça dos EUA opera um programa de Caça a Ameaças Cibernéticas utilizando integrações de logs de endpoints e SIEM. O veículo de caça a ameaças da CISA, no valor de 100 milhões de USD, também apoia a demanda do setor público. A Regra de Transferência de Dados em Massa dos EUA pode favorecer a infraestrutura doméstica de operações de segurança, enquanto o Canadá e o México se beneficiam de vínculos transfronteiriços na cadeia de suprimentos.
Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints na APAC
A Ásia-Pacífico deve crescer a um CAGR de 21,78% até 2032, a taxa regional mais rápida no mercado de serviços gerenciados de caça a ameaças em endpoints. A transformação digital, o uso mais amplo da nuvem e o investimento público em segurança cibernética estão ampliando os parques de endpoints na China, Índia, Japão, Coreia do Sul e Sudeste Asiático. Os requisitos de transferência de dados da China criam demanda por centros de operações de segurança locais e designs de serviços multirregionais. O Japão continua a terceirizar trabalhos de detecção e resposta onde o talento interno em segurança é limitado. A Austrália permanece como o maior mercado individual da Ásia-Pacífico, respondendo por quase um terço da receita regional, embora seu crescimento seja esperado ser mais lento do que a taxa regional à medida que os gastos com segurança gerenciada amadurecem.
Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints na EMEA e América do Sul
Europa, América do Sul, Oriente Médio e África apresentam diferentes níveis de maturidade dentro do mercado de serviços gerenciados de caça a ameaças em endpoints. O Ato de Resiliência Operacional Digital da UE aplica-se às empresas de serviços financeiros desde janeiro de 2025 e exige monitoramento contínuo de riscos de tecnologia da informação e comunicação e detecção de incidentes. Alemanha, Reino Unido e França possuem ecossistemas de provedores consolidados, enquanto Brasil e Argentina respondem aos riscos de ransomware no setor bancário e em infraestruturas críticas. Arábia Saudita, Emirados Árabes Unidos, África do Sul e Nigéria estão ampliando a demanda por meio de investimentos em segurança cibernética, digitalização bancária e sistemas empresariais com foco em dispositivos móveis.
Cenário Competitivo
Concentração do Mercado
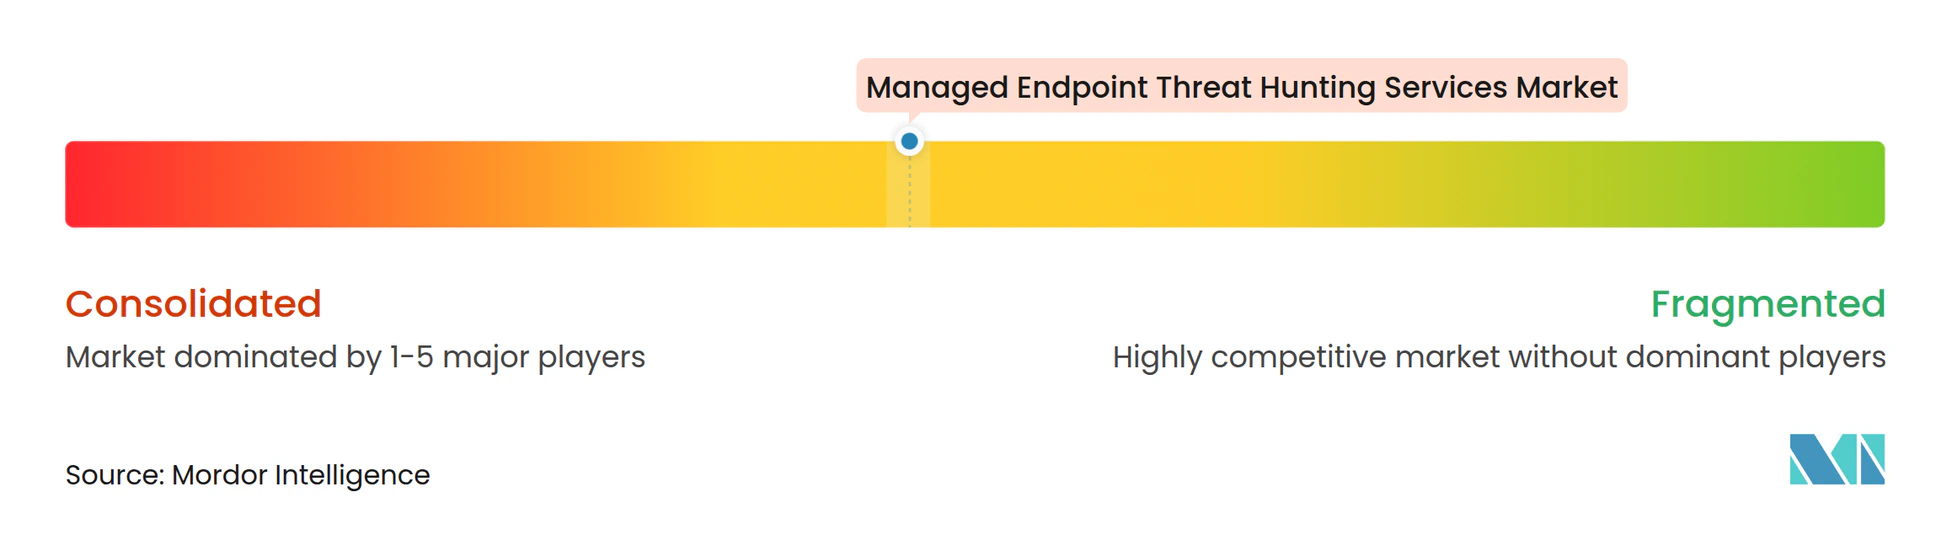
O mercado de serviços gerenciados de caça a ameaças em endpoints é moderadamente concentrado. CrowdStrike, Sophos, SentinelOne e Arctic Wolf operam em escala, enquanto Expel, Huntress, eSentire e Deepwatch competem como provedores especializados de detecção e resposta gerenciadas. A Sophos concluiu a aquisição da Secureworks em fevereiro de 2025 em uma transação totalmente em dinheiro avaliada em 859 milhões de USD. O negócio combinado atende mais de 28.000 organizações por meio da plataforma Taegis e das capacidades de inteligência Sophos X-Ops. Essa transação aumentou a importância da amplitude da plataforma, da integração com múltiplos fornecedores e da capacidade de pesquisa.
O mercado de serviços gerenciados de caça a ameaças em endpoints está sendo moldado por inteligência artificial, automação, cobertura de terceiros e qualidade de resposta. A CrowdStrike introduziu 7 agentes de IA prontos para missão em seu lançamento do outono de 2025, incluindo um Agente de Caça que verifica inteligência ao vivo de mais de 280 grupos rastreados de estados-nação, crimes cibernéticos e hacktivistas. Em maio de 2026, a CrowdStrike lançou o Falcon OverWatch para Defender e declarou que o serviço pode reduzir os custos de pessoal de caça a ameaças em até 95%. A Expel lançou cobertura de detecção e resposta gerenciadas para toda a superfície de ataque de IA em agosto de 2026. Essas ações mostram provedores buscando diferenciação em ambientes de endpoints em rápida mudança.
Os especialistas estão respondendo por meio de serviços co-gerenciados, profundidade de analistas humanos, compromissos de nível de serviço e relacionamentos com provedores de serviços gerenciados. A Deepwatch abriu um Centro de Capacidade Global em Bangalore em dezembro de 2025, enquanto a Arctic Wolf lançou o Aurora Managed Endpoint Defense para provedores de serviços gerenciados e a SentinelOne expandiu o acesso por meio da Pax8. A caça em tecnologia operacional, a cobertura da superfície de ataque de IA e a entrega por canal para PMEs permanecem áreas significativas de expansão. O alinhamento com o MITRE ATT&CK para ICS e a certificação SOC 2 Tipo II servem como sinais reconhecidos de maturidade do programa nos processos de compra corporativa.
Líderes do Setor de Serviços Gerenciados de Caça a Ameaças em Endpoints
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints Empresas cobertas neste relatório
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- Huntress Labs Incorporated
- Secureworks Corp.
- SentinelOne, Inc.
- Cybereason Inc.
- WithSecure Corporation
- Bitdefender SRL
- Kaspersky Lab AO
- Redscan Cyber Security Limited
- LMNTRIX Inc.
- GoSecure Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints
- Agosto de 2026: A Expel lançou cobertura de detecção e resposta gerenciadas para toda a superfície de ataque de IA, estendendo suas capacidades de SOC a ameaças geradas com IA, uso indevido de IA por funcionários e exposição adversarial dentro de sistemas de IA — um posicionamento inédito no mercado que abre uma categoria de serviço de alta margem antes da entrada mais ampla de concorrentes.
- Maio de 2026: A CrowdStrike lançou o Falcon OverWatch para Defender, estendendo a caça a ameaças gerenciada liderada por especialistas aos clientes do Microsoft Defender para Endpoint. O serviço analisa até 6,2 trilhões de eventos por dia e oferece até 95% de redução nos custos de pessoal de caça a ameaças e taxas de detecção de verdadeiros positivos de 98%, com base no lançamento anterior do Falcon Next-Gen SIEM para Defender da CrowdStrike.
- Fevereiro de 2026: A Arctic Wolf lançou o Aurora Managed Endpoint Defense para MSPs e foi selecionada pela Chubb como provedora preferencial de Detecção e Resposta Gerenciadas, expandindo significativamente seu alcance de canal e sinalizando o crescente interesse das seguradoras em parcerias de caça a ameaças com resultados garantidos.
- Novembro de 2025: A SentinelOne lançou o conjunto Wayfinder de Detecção e Resposta a Ameaças em parceria com o Google Threat Intelligence na OneCon 2025, introduzindo 4 níveis de serviço gerenciado, incluindo um serviço elite de Caça a Ameaças Wayfinder que combina caçadores humanos com IA agêntica e inteligência de adversários curada pelo Google, com disponibilidade geral em novembro de 2025.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints
O Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints compreende serviços de cibersegurança terceirizados que identificam, investigam e mitigam proativamente ameaças avançadas, atividades suspeitas e indicadores de comprometimento em ambientes de endpoints. Esses serviços utilizam telemetria de endpoints, análise comportamental, inteligência de ameaças, avaliações de comprometimento e metodologias avançadas de caça a ameaças para detectar ameaças que podem escapar dos controles de segurança tradicionais e para apoiar operações contínuas de segurança de endpoints.
O Relatório do Mercado de Serviços Gerenciados de Caça a Ameaças em Endpoints é Segmentado por Tipo de Serviço (Serviços Baseados em Comportamento e Anomalia, Serviços Orientados por Inteligência de Ameaças, Serviços de Avaliação de Comprometimento de Endpoints, Serviços de Ransomware e Avançados e Outros Tipos de Serviço), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços Baseados em Comportamento e Anomalia |
| Serviços Orientados por Inteligência de Ameaças |
| Serviços de Avaliação de Comprometimento de Endpoints |
| Serviços de Ransomware e Avançados |
| Outros Tipos de Serviço |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Serviços Baseados em Comportamento e Anomalia | |
| Serviços Orientados por Inteligência de Ameaças | ||
| Serviços de Avaliação de Comprometimento de Endpoints | ||
| Serviços de Ransomware e Avançados | ||
| Outros Tipos de Serviço | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de caça a ameaças em endpoints?
O mercado de serviços gerenciados de caça a ameaças em endpoints está projetado para crescer de 1,51 bilhões de USD em 2027 para 3,90 bilhões de USD até 2032 a um CAGR de 20,89%.
O que está impulsionando a demanda por serviços gerenciados de caça a ameaças em endpoints?
Intrusões sem malware, ransomware, comprometimento de e-mail corporativo e escassez de pessoal de segurança qualificado estão aumentando a demanda por detecção contínua liderada por especialistas.
Qual tipo de serviço lidera a caça a ameaças em endpoints gerenciada?
Os Serviços Baseados em Comportamento e Anomalia detinham 58,11% da receita em 2026 porque conseguem identificar comportamentos suspeitos que as ferramentas baseadas em assinaturas podem não detectar.
Por que as implantações híbridas de caça a ameaças estão crescendo?
A implantação híbrida está projetada para crescer a um CAGR de 22,36% até 2032 porque as organizações reguladas precisam de análise em escala de nuvem enquanto retêm dados sensíveis em ambientes controlados.
Qual grupo de clientes está adotando esses serviços mais rapidamente?
As Pequenas e Médias Empresas estão projetadas para crescer a um CAGR de 22,79% até 2032 à medida que os canais de provedores de serviços gerenciados reduzem a necessidade de um centro de operações de segurança interno.
Qual região está crescendo mais rapidamente para serviços de caça a ameaças em endpoints?
A Ásia-Pacífico está projetada para expandir a um CAGR de 21,78% até 2032 à medida que a adoção de nuvem, o investimento em cibersegurança e os parques de endpoints crescem em toda a região.