
Taille et part du marché des services gérés de chasse aux menaces sur les terminaux
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.51 Milliards de dollars |
| Taille du Marché (2032) | 3.9 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.89 % |
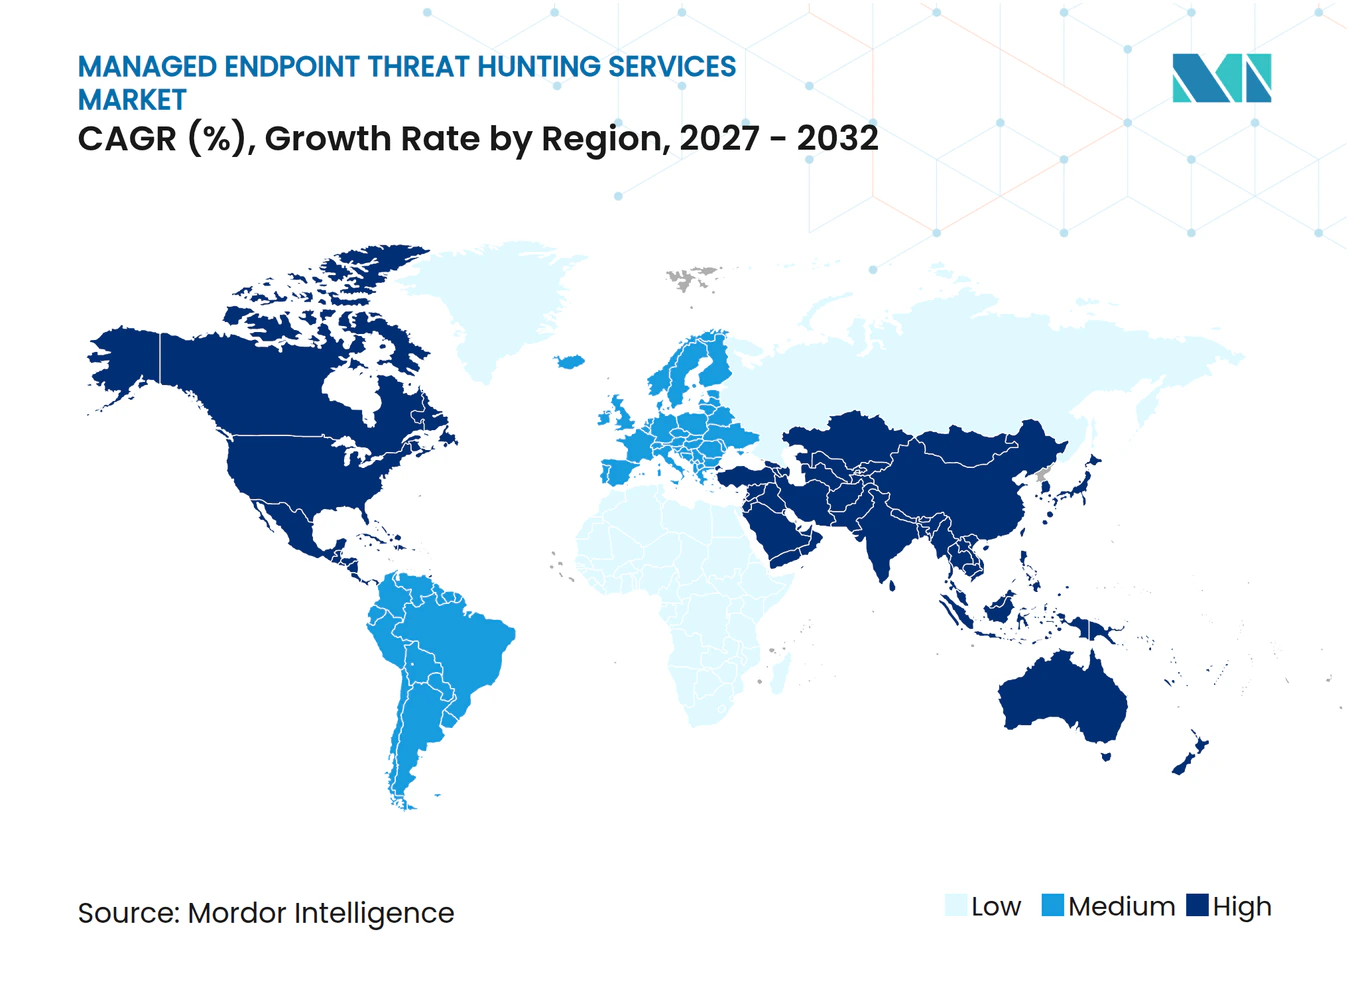
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de chasse aux menaces sur les terminaux par Mordor Intelligence
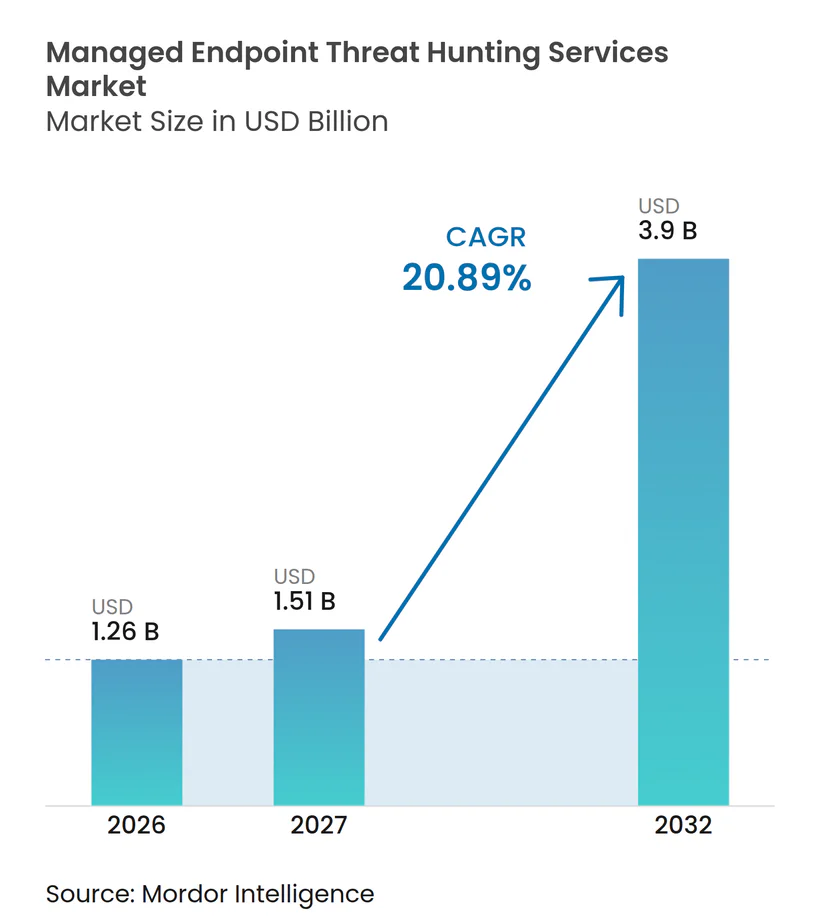
La taille du marché des services gérés de chasse aux menaces sur les terminaux est projetée à 1,26 milliard USD en 2026, 1,51 milliard USD en 2027, et devrait atteindre 3,90 milliards USD d'ici 2032, avec un CAGR de 20,89 % de 2027 à 2032. La demande augmente car les attaquants utilisent des techniques sans logiciel malveillant que les contrôles conventionnels basés sur les signatures manquent souvent. CrowdStrike a signalé que 82 % des détections en 2025 étaient sans logiciel malveillant, tandis que le temps d'évasion des adversaires est tombé à seulement 27 secondes, augmentant la valeur de la chasse continue. Les organisations déplacent leurs dépenses de sécurité vers des services dirigés par des experts qui recherchent les activités cachées avant que les alertes automatisées ne soient générées. La consolidation des plateformes remodèle les options des fournisseurs, tandis que les règles de résidence des données, l'intégration multi-fournisseurs et l'évolution des tactiques des attaquants restent des contraintes opérationnelles importantes. Le marché des services gérés de chasse aux menaces sur les terminaux favorise donc les fournisseurs capables de combiner une large couverture de télémétrie, un renseignement solide sur les menaces et des résultats de détection mesurables.
Principaux enseignements du rapport
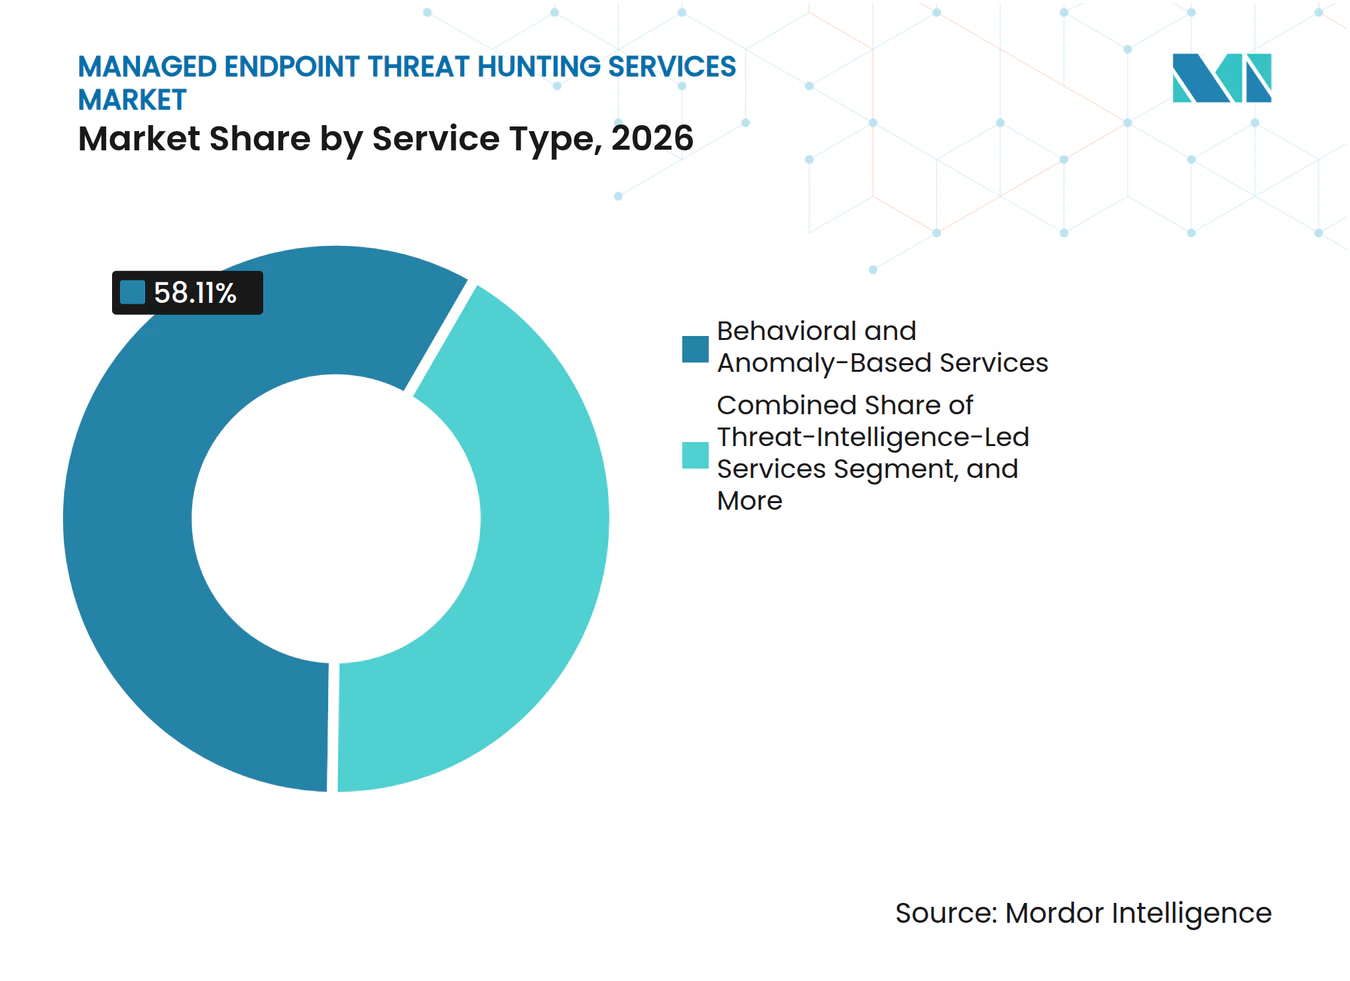
- Par type de service, les services comportementaux et basés sur les anomalies ont détenu 58,11 % de la part du marché des services gérés de chasse aux menaces sur les terminaux en 2026, tandis que les services basés sur le renseignement sur les menaces devraient se développer à un CAGR de 22,05 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud a représenté 66,41 % des revenus en 2026, tandis que le déploiement hybride devrait croître à un CAGR de 22,36 % jusqu'en 2032.
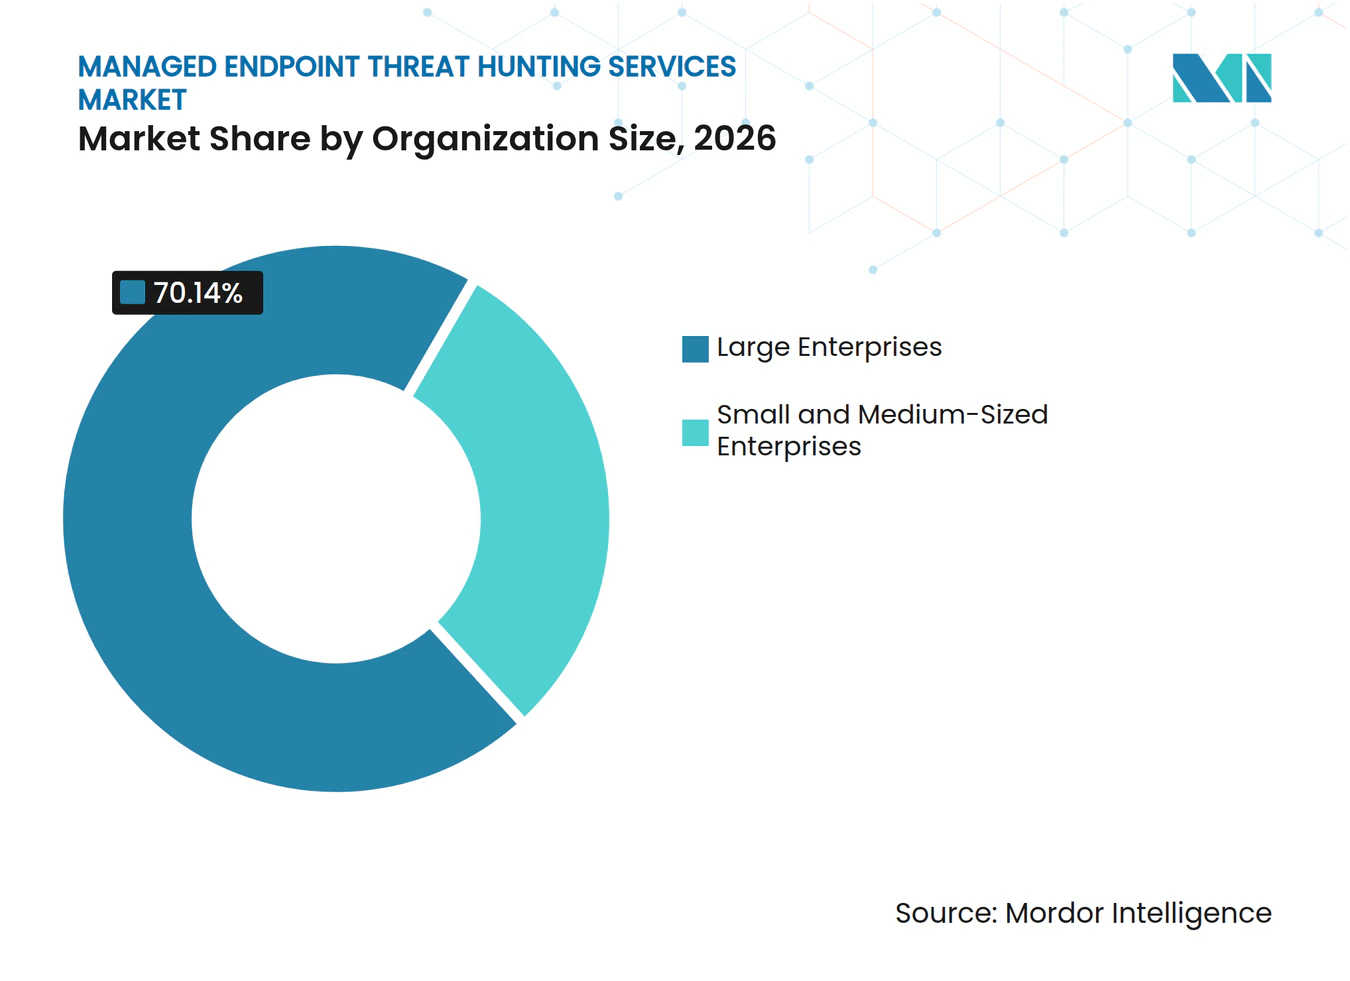
- Par taille d'organisation, les grandes entreprises ont détenu 70,14 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 22,79 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le secteur BFSI a détenu 27,19 % des revenus en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 21,44 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a détenu 37,16 % des revenus en 2026, tandis que l'Asie-Pacifique devrait croître à un CAGR de 21,78 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Montée des attaques par rançongiciel, compromission des courriels professionnels et attaques de type « living-off-the-land » | +3.0% | Mondial, avec une concentration aiguë en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pénurie de talents spécialisés dans les opérations de sécurité | +2.5% | Mondial, plus aigu en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Renforcement des exigences réglementaires et des exigences en matière de cyberassurance | +2.0% | Amérique du Nord et UE, en croissance en Asie-Pacifique et au Moyen-Orient | Moyen terme (2-4 ans) |
| Expansion du cloud, du travail à distance et des terminaux distribués | +1.5% | Mondial, à la croissance la plus rapide en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Ingénierie de détection assistée par l'IA et automatisation de la réponse | +1.0% | L'Amérique du Nord et l'Europe sont en tête, l'Asie-Pacifique s'accélère | Long terme (≥ 4 ans) |
| Expansion de la télémétrie des terminaux sur les actifs éphémères et les technologies opérationnelles | +0.5% | Mondial, avec un accent sur les technologies opérationnelles dans l'Europe industrielle, l'Amérique du Nord et l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Montée des attaques par rançongiciel, compromission des courriels professionnels et attaques de type « living-off-the-land »
L'environnement des attaques a renforcé la demande sur le marché des services gérés de chasse aux menaces sur les terminaux. Coalition a constaté que la compromission des courriels professionnels et la fraude aux virements de fonds représentaient 58 % des cyberincidents observés en 2025. Le FBI a enregistré 2,9 milliards USD de pertes liées à la compromission des courriels professionnels, contre 1,0 milliard USD attribué aux rançongiciels, ce qui montre l'ampleur des intrusions par courriel. ThreatDown a signalé que 86 % des activités de rançongiciel en 2025 impliquaient un chiffrement à distance lancé depuis des systèmes informatiques non gérés ou fantômes. Verizon a trouvé des rançongiciels dans 48 % des violations, contre 44 % au cours de la période précédente. Ces tendances rendent l'analyse comportementale et la chasse basée sur le renseignement plus importantes car les indicateurs traditionnels de logiciels malveillants peuvent ne pas être présents.
Pénurie de talents spécialisés dans les opérations de sécurité
La pénurie de personnel de sécurité qualifié continue d'accroître la dépendance envers les équipes de chasse externes sur le marché des services gérés de chasse aux menaces sur les terminaux. L'ISACA a signalé que 58 % des organisations considéraient leurs équipes de cybersécurité comme sous-dotées en personnel, tandis que 61 % avaient des postes vacants.[1] Le SANS a constaté que le déficit de compétences était le principal défi en matière de main-d'œuvre pour 60 % des répondants en 2026.[2] Fortinet a signalé que 71 % des responsables de la sécurité considéraient la pénurie comme un risque organisationnel et que 56 % rencontraient des difficultés de recrutement. Red Canary a constaté que 75 % des organisations souffraient d'un déficit de compétences en détection des intrusions, tandis que la surface d'attaque s'était élargie de 41 % sur 12 mois. Le marché des services gérés de chasse aux menaces sur les terminaux en bénéficie car les organisations peuvent obtenir une expertise continue sans construire un centre d'opérations de sécurité interne complet.
Renforcement des exigences réglementaires et des exigences en matière de cyberassurance
Les exigences réglementaires font de la détection continue un besoin opérationnel plus direct sur le marché des services gérés de chasse aux menaces sur les terminaux. L'Agence californienne de protection de la vie privée a adopté des règles incluant des exigences d'audit de cybersécurité pour certaines entreprises traitant des informations personnelles à haut risque. La règle américaine du Département de la Justice sur le transfert de données en masse est entrée en vigueur le 8 avril 2025, créant des contrôles pour l'accès aux données sensibles américaines par des pays préoccupants. Les exigences de déclaration peuvent réduire le temps disponible pour identifier et contenir un incident déclarable. Ces délais de déclaration augmentent la valeur d'une identification précoce des menaces. Les assureurs recherchent également des preuves de détection sur les terminaux et d'une surveillance continue, ce qui soutient l'adoption des services gérés de chasse aux menaces sur les terminaux dans les environnements réglementés.
Expansion du cloud, du travail à distance et des terminaux distribués
Les charges de travail cloud, les appareils distants, les conteneurs et les équipements connectés à Internet ont élargi le parc de terminaux desservi par le marché des services gérés de chasse aux menaces sur les terminaux. CrowdStrike a signalé que ses capteurs avaient détecté plus de 1 800 applications d'intelligence artificielle fonctionnant sur des appareils d'entreprise, représentant près de 160 millions d'instances d'applications uniques. Cette diversité rend un modèle de surveillance statique sur site moins efficace. Les conteneurs, les fonctions sans serveur et les machines virtuelles de courte durée réduisent également le temps disponible pour conserver les preuves et reconstruire une intrusion. Les fournisseurs sur le marché des services gérés de chasse aux menaces sur les terminaux ont besoin d'une normalisation de la télémétrie et d'une corrélation en temps réel entre les environnements cloud et les terminaux. Les plateformes natives du cloud ont un avantage là où elles peuvent traiter ces données à grande échelle sans que les organisations aient à maintenir une infrastructure équivalente.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Contraintes de résidence des données et de transfert transfrontalier | -1.5% | Chine, UE, Inde, Moyen-Orient | Moyen terme (2-4 ans) |
| Complexité d'intégration dans les piles de sécurité multi-fournisseurs | -1.0% | Mondial | Court terme (≤ 2 ans) |
| Dépendance des fournisseurs à l'égard d'une télémétrie de terminaux de haute qualité | -0.7% | Mondial, plus aigu dans le segment des PME et les marchés émergents | Moyen terme (2-4 ans) |
| Adaptation des adversaires à la chasse automatisée et assistée par l'IA | -0.5% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes de résidence des données et de transfert transfrontalier
Les exigences de localisation des données peuvent limiter la capacité à agréger les enregistrements de terminaux entre les juridictions sur le marché des services gérés de chasse aux menaces sur les terminaux. La Chine a publié des orientations sur le transfert transfrontalier de données le 30 janvier 2026, affectant la télémétrie des terminaux basés en Chine pouvant être envoyée aux centres d'opérations de sécurité à l'étranger. La règle américaine sur le transfert de données en masse exige également que les fournisseurs envisagent des contrôles de routage des données pour les transactions couvertes. Ces obligations peuvent nécessiter des environnements de données distincts aux États-Unis, en Europe, en Chine et en Inde. Des environnements distincts augmentent les coûts d'infrastructure et peuvent limiter la corrélation mondiale du renseignement sur les menaces. Le marché des services gérés de chasse aux menaces sur les terminaux accorde donc une plus grande valeur à la prestation de services multi-régions et aux options de déploiement souverain des données.
Complexité d'intégration dans les piles de sécurité multi-fournisseurs
La plupart des organisations desservies par le marché des services gérés de chasse aux menaces sur les terminaux utilisent plusieurs produits de gestion des terminaux, d'identité, de cloud, d'orchestration et de gestion des informations et des événements de sécurité. Cet environnement peut ralentir la mise en œuvre de la chasse gérée car les fournisseurs doivent mapper les champs de données, combler les lacunes et éviter les alertes en double. Expel a constaté que les attaques sur les terminaux représentaient 29 % des incidents qu'il a investigués en 2026.[3] La Banque de Maurice a spécifié l'interopérabilité avec les outils SIEM, SOAR, de détection sur les terminaux, de pare-feu et de renseignement externe dans un appel d'offres pour une plateforme de renseignement sur les menaces en 2025. Red Canary et CrowdStrike ont élargi leur partenariat en août 2025 pour connecter le Zscaler Zero Trust Exchange, CrowdStrike Falcon et la plateforme de détection gérée de Red Canary. Ces exemples montrent pourquoi les intégrations préconstruites et les processus d'intégration clairs sont importants, en particulier pour les fournisseurs de services gérés desservant des clients plus petits.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
les services comportementaux sont en tête tandis que la chasse basée sur le renseignement se développeLes services comportementaux et basés sur les anomalies ont détenu 58,11 % de la part du marché des services gérés de chasse aux menaces sur les terminaux en 2026. Le segment correspond à un environnement où les attaquants utilisent des identifiants valides, des outils d'administration natifs et d'autres techniques qui ne laissent pas de fichier de logiciel malveillant conventionnel. CrowdStrike a signalé que 82 % des détections de menaces en 2025 étaient sans logiciel malveillant. L'établissement de références comportementales identifie les schémas d'accès inhabituels, le comportement des processus et les mouvements de données que les outils basés sur les signatures peuvent manquer. Les services d'évaluation de la compromission des terminaux fournissent des examens forensiques périodiques, tandis que les services contre les rançongiciels et les menaces avancées combinent la chasse, le confinement, la récupération et la restauration pour les organisations qui ne peuvent pas tolérer les perturbations.
Les services basés sur le renseignement sur les menaces devraient croître à un CAGR de 22,05 % jusqu'en 2032, le taux le plus rapide parmi les types de services. La taille du marché des services gérés de chasse aux menaces sur les terminaux pour ce type de service est soutenue par la disponibilité plus large des flux de renseignement et des outils d'intelligence artificielle qui trient les tactiques, techniques et procédures des adversaires. Expel a lancé Expel Intel en octobre 2025, un programme formel de renseignement sur les menaces développé avec le chercheur Marcus Hutchins. L'ENISA a émis un appel d'offres en 2026 pour la surveillance, l'analyse, la chasse aux menaces et la réponse aux incidents dans le cadre d'un accord-cadre de 48 mois. Ces initiatives montrent que la chasse basée sur le renseignement devient plus formalisée dans les marchés publics et privés.



Par mode de déploiement :
la livraison cloud est en tête tandis que les modèles hybrides gagnent du terrainLe déploiement basé sur le cloud a détenu 66,41 % des revenus en 2026, la plus grande part du marché des services gérés de chasse aux menaces sur les terminaux. Les organisations des secteurs de la technologie, du commerce de détail et des services professionnels utilisent souvent des terminaux natifs du cloud et peuvent adopter rapidement des services fournis de manière centralisée. Le modèle cloud offre un traitement élastique de la télémétrie et des mises à jour continues sans que les clients aient à exploiter de grandes plateformes de données. CrowdStrike a déclaré que ses opérations de chasse peuvent analyser jusqu'à 6,2 billions d'événements chaque jour. Le renseignement partagé permet également aux fournisseurs de relier les comportements observés dans les environnements clients.
Le déploiement hybride devrait croître à un CAGR de 22,36 % jusqu'en 2032. Les organisations réglementées utilisent des architectures hybrides pour traiter les données appropriées dans des environnements cloud tout en conservant les journaux sensibles sur site ou dans des clouds souverains. Cette approche sépare le traitement large de la télémétrie de la conservation locale des données et répond aux préoccupations relatives aux transferts transfrontaliers. Le déploiement sur site reste pertinent pour les sites de défense, de renseignement et d'infrastructure critique avec des systèmes isolés ou classifiés. TXOne Networks a publié Stellar Version 3.2 en mars 2025 pour la protection des terminaux de technologie opérationnelle et la chasse aux menaces, tandis que la CISA et le FBI ont souligné que les propriétaires ont besoin d'un inventaire actuel des terminaux pour une chasse proactive.
Par taille d'organisation :
les grandes entreprises constituent le cœur tandis que les PME se développent via des partenairesLes grandes entreprises ont détenu 70,14 % des revenus en 2026. Leur large parc de terminaux, leurs multiples environnements cloud et leurs budgets de sécurité plus importants soutiennent des opérations continues dirigées par des experts. Les grandes organisations utilisent souvent un service géré continu parallèlement à des exercices périodiques de red team et peuvent exploiter plus d'une plateforme de sécurité des terminaux. Arctic Wolf a été sélectionné par Chubb comme fournisseur préféré de détection et de réponse gérées en février 2026. Deepwatch a positionné sa plateforme MDR de précision autour d'alertes haute fidélité pour les équipes de sécurité d'entreprise.
Les petites et moyennes entreprises devraient croître à un CAGR de 22,79 % jusqu'en 2032. Les canaux des fournisseurs de services gérés rendent la surveillance spécialisée plus accessible aux organisations qui ne peuvent pas maintenir un centre d'opérations de sécurité complet. Huntress a signalé plus de 250 millions USD de revenus récurrents annuels et plus de 270 000 entreprises protégées, avec un modèle axé principalement sur les organisations plus petites. SentinelOne s'est associé à Pax8, et ConnectWise, Microsoft et Pax8 ont introduit une solution intégrée de cybersécurité et de gestion des terminaux pour les fournisseurs de services gérés. Le marché des services gérés de chasse aux menaces sur les terminaux se développe dans ce groupe car la livraison par canal réduit le coût et la complexité opérationnelle de la chasse dirigée par des experts.

Par secteur d'activité des utilisateurs finaux :
le BFSI est en tête tandis que la demande du secteur public s'accélèreLe secteur BFSI a détenu 27,19 % des revenus du marché des services gérés de chasse aux menaces sur les terminaux en 2026. Les organisations financières font face à des risques persistants de fraude, de rançongiciel, d'abus d'identité et de conformité, ce qui soutient la surveillance continue des menaces. CrowdStrike a suivi des adversaires financièrement motivés sophistiqués ciblant les services financiers dans son rapport 2026. Punjab National Bank a alloué 4 milliards INR, soit 47,6 millions USD aux taux de change moyens de 2026, à son budget annuel de cybersécurité, incluant un centre d'opérations de sécurité de nouvelle génération, la surveillance des terminaux et la détection des fraudes basée sur les API. Les secteurs de la santé, des sciences de la vie, des technologies de l'information et des télécommunications, de la fabrication, de l'énergie, des services publics, du commerce de détail et du e-commerce nécessitent chacun des approches de chasse adaptées à leurs environnements de terminaux.
Le gouvernement et l'administration publique devraient croître à un CAGR de 21,44 % jusqu'en 2032. L'Administration des services généraux des États-Unis a attribué à Nightwing les 5 numéros d'articles spéciaux des services de cybersécurité hautement adaptatifs en mars 2025, y compris la chasse aux cybermenaces. La CISA a avancé un véhicule multi-attributaires de 100 millions USD pour la chasse continue aux menaces gouvernementales, tandis que l'appel d'offres du cadre de 48 mois de l'ENISA montre une demande similaire dans les institutions européennes. Les contrats publics peuvent soutenir des relations durables avec les fournisseurs. Les clients gouvernementaux exigent une gestion rigoureuse des données, la conformité et des contrôles de déploiement, créant une barrière pour les fournisseurs sans capacités de livraison éprouvées.
Analyse géographique
Marché des Services Gérés de Chasse aux Menaces sur les Endpoints en Amérique du Nord
L'Amérique du Nord détenait 37,16 % de la part de marché des services gérés de chasse aux menaces sur les endpoints en 2026. La région dispose d'une base mature d'entreprises cloud-natives, d'une large population de fournisseurs de sécurité gérée et de pratiques établies en matière de cyberassurance. Le Département de la Justice des États-Unis exploite un programme de chasse aux cybermenaces utilisant des intégrations de journaux d'endpoints et de SIEM. Le véhicule de chasse aux menaces de la CISA d'une valeur de 100 millions USD soutient également la demande du secteur public. La règle américaine sur le transfert de données en masse peut favoriser l'infrastructure nationale des opérations de sécurité, tandis que le Canada et le Mexique bénéficient de liens transfrontaliers dans la chaîne d'approvisionnement.
Marché des Services Gérés de Chasse aux Menaces sur les Endpoints en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 21,78 % jusqu'en 2032, soit le taux régional le plus rapide du marché des services gérés de chasse aux menaces sur les endpoints. La transformation numérique, l'utilisation plus large du cloud et les investissements publics dans la cybersécurité élargissent les parcs d'endpoints en Chine, en Inde, au Japon, en Corée du Sud et en Asie du Sud-Est. Les exigences chinoises en matière de transfert de données créent une demande pour des centres d'opérations de sécurité locaux et des conceptions de services multi-régions. Le Japon continue d'externaliser les travaux de détection et de réponse lorsque les talents internes en sécurité sont limités. L'Australie reste le plus grand marché individuel d'Asie-Pacifique, représentant près d'un tiers des revenus régionaux, bien que sa croissance devrait être plus lente que le taux régional à mesure que les dépenses en sécurité gérée arrivent à maturité.
Marché des Services Gérés de Chasse aux Menaces sur les Endpoints en EMEA et en Amérique du Sud
L'Europe, l'Amérique du Sud, le Moyen-Orient et l'Afrique présentent différents niveaux de maturité au sein du marché des services gérés de chasse aux menaces sur les endpoints. La loi européenne sur la résilience opérationnelle numérique s'applique aux entreprises de services financiers depuis janvier 2025 et exige une surveillance continue des risques liés aux technologies de l'information et de la communication ainsi qu'une détection des incidents. L'Allemagne, le Royaume-Uni et la France disposent d'écosystèmes de fournisseurs établis, tandis que le Brésil et l'Argentine répondent aux risques liés aux rançongiciels dans le secteur bancaire et les infrastructures critiques. L'Arabie saoudite, les Émirats arabes unis, l'Afrique du Sud et le Nigéria élargissent la demande grâce aux investissements en cybersécurité, à la numérisation bancaire et aux systèmes d'entreprise axés sur le mobile.
Paysage concurrentiel
Concentration du Marché
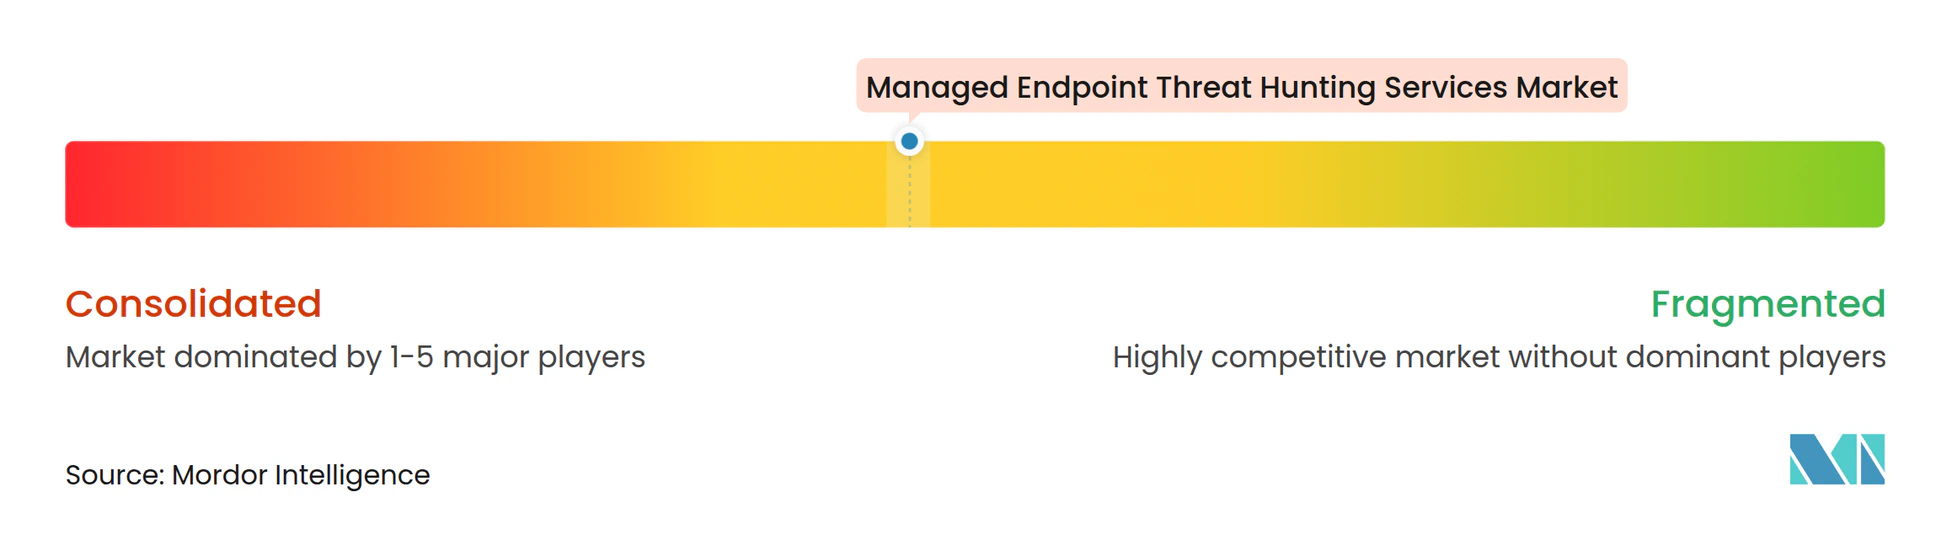
Le marché des services gérés de chasse aux menaces sur les terminaux est modérément concentré. CrowdStrike, Sophos, SentinelOne et Arctic Wolf opèrent à grande échelle, tandis qu'Expel, Huntress, eSentire et Deepwatch se positionnent comme des fournisseurs spécialisés de détection et de réponse gérées. Sophos a finalisé l'acquisition de Secureworks en février 2025 dans le cadre d'une transaction entièrement en numéraire évaluée à 859 millions USD. L'entité combinée dessert plus de 28 000 organisations via la plateforme Taegis et les capacités de renseignement Sophos X-Ops. Cette transaction a accru l'importance de l'étendue de la plateforme, de l'intégration multi-fournisseurs et de la capacité de recherche.
Le marché des services gérés de chasse aux menaces sur les terminaux est façonné par l'intelligence artificielle, l'automatisation, la couverture tierce et la qualité de la réponse. CrowdStrike a introduit 7 agents d'IA prêts à l'emploi dans sa version Automne 2025, dont un agent de chasse qui analyse le renseignement en direct provenant de plus de 280 groupes d'États-nations, de cybercriminels et d'hacktivistes suivis. En mai 2026, CrowdStrike a lancé Falcon OverWatch for Defender et a déclaré que le service peut réduire les coûts de personnel de chasse aux menaces jusqu'à 95 %. Expel a lancé une couverture de détection et de réponse gérées pour l'ensemble de la surface d'attaque de l'IA en août 2026. Ces actions montrent que les fournisseurs cherchent à se différencier dans des environnements de terminaux en évolution rapide.
Les spécialistes répondent par des services co-gérés, la profondeur des analystes humains, les engagements de niveau de service et les relations avec les fournisseurs de services gérés. Deepwatch a ouvert un Centre de capacités mondiales à Bangalore en décembre 2025, tandis qu'Arctic Wolf a lancé Aurora Managed Endpoint Defense pour les fournisseurs de services gérés et que SentinelOne a élargi l'accès via Pax8. La chasse aux menaces dans les technologies opérationnelles, la couverture de la surface d'attaque de l'IA et la livraison par canal aux PME restent des domaines d'expansion significatifs. L'alignement sur MITRE ATT&CK pour les systèmes de contrôle industriel et la certification SOC 2 Type II servent de signes reconnus de maturité du programme dans les processus d'achat des entreprises.
Leaders du secteur des services gérés de chasse aux menaces sur les terminaux
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Chasse aux Menaces sur les Endpoints Entreprises couvertes dans ce rapport
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- Huntress Labs Incorporated
- Secureworks Corp.
- SentinelOne, Inc.
- Cybereason Inc.
- WithSecure Corporation
- Bitdefender SRL
- Kaspersky Lab AO
- Redscan Cyber Security Limited
- LMNTRIX Inc.
- GoSecure Inc.
Développements industriels récents dans Marché des Services Gérés de Chasse aux Menaces sur les Endpoints
- Août 2026 : Expel a lancé une couverture de détection et de réponse gérées pour l'ensemble de la surface d'attaque de l'IA, étendant ses capacités de centre d'opérations de sécurité aux menaces générées par l'IA, à l'utilisation abusive de l'IA par les employés et à l'exposition adversariale au sein des systèmes d'IA, un positionnement inédit sur le marché qui ouvre une catégorie de services à haute marge avant l'entrée plus large des concurrents.
- Mai 2026 : CrowdStrike a lancé Falcon OverWatch for Defender, étendant la chasse aux menaces gérée par des experts aux clients de Microsoft Defender for Endpoint. Le service analyse jusqu'à 6,2 billions d'événements par jour et offre jusqu'à 95 % de réduction des coûts de personnel de chasse aux menaces et des taux de détection de vrais positifs de 98 %, s'appuyant sur le lancement antérieur de CrowdStrike Falcon Next-Gen SIEM for Defender.
- Février 2026 : Arctic Wolf a lancé Aurora Managed Endpoint Defense pour les fournisseurs de services gérés et a été sélectionné par Chubb comme fournisseur préféré de détection et de réponse gérées, élargissant considérablement sa portée de canal et signalant l'intérêt croissant des assureurs pour les partenariats de chasse aux menaces garantis par les résultats.
- Novembre 2025 : SentinelOne a lancé la suite de détection et de réponse aux menaces Wayfinder en partenariat avec Google Threat Intelligence lors d'OneCon 2025, introduisant 4 niveaux de services gérés, dont un service élite de chasse aux menaces Wayfinder combinant des chasseurs humains avec une IA agentique et le renseignement sur les adversaires organisé par Google, avec une disponibilité générale en novembre 2025.
Périmètre du rapport mondial sur le marché des services gérés de chasse aux menaces sur les terminaux
Le marché des services gérés de chasse aux menaces sur les terminaux comprend des services de cybersécurité externalisés qui identifient, enquêtent et atténuent de manière proactive les menaces avancées, les activités suspectes et les indicateurs de compromission dans les environnements de terminaux. Ces services exploitent la télémétrie des terminaux, l'analyse comportementale, le renseignement sur les menaces, les évaluations de compromission et les méthodologies avancées de chasse aux menaces pour détecter les menaces susceptibles d'échapper aux contrôles de sécurité traditionnels et pour soutenir les opérations continues de sécurité des terminaux.
Le rapport sur le marché des services gérés de chasse aux menaces sur les terminaux est segmenté par type de service (services comportementaux et basés sur les anomalies, services basés sur le renseignement sur les menaces, services d'évaluation de la compromission des terminaux, services contre les rançongiciels et les menaces avancées, et autres types de services), mode de déploiement (cloud, sur site et hybride), taille (grandes entreprises et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services comportementaux et basés sur les anomalies |
| Services basés sur le renseignement sur les menaces |
| Services d'évaluation de la compromission des terminaux |
| Services contre les rançongiciels et les menaces avancées |
| Autres types de services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services comportementaux et basés sur les anomalies | |
| Services basés sur le renseignement sur les menaces | ||
| Services d'évaluation de la compromission des terminaux | ||
| Services contre les rançongiciels et les menaces avancées | ||
| Autres types de services | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de chasse aux menaces sur les terminaux ?
Le marché des services gérés de chasse aux menaces sur les terminaux devrait augmenter de 1,51 milliard USD en 2027 à 3,90 milliards USD d'ici 2032 à un CAGR de 20,89 %.
Qu'est-ce qui stimule la demande de services gérés de chasse aux menaces sur les terminaux ?
Les intrusions sans logiciel malveillant, les rançongiciels, la compromission des courriels professionnels et la pénurie de personnel de sécurité qualifié augmentent la demande de détection continue dirigée par des experts.
Quel type de service est en tête de la chasse aux menaces sur les terminaux gérée ?
Les services comportementaux et basés sur les anomalies ont détenu 58,11 % des revenus en 2026 car ils peuvent identifier les comportements suspects que les outils basés sur les signatures peuvent manquer.
Pourquoi les déploiements hybrides de chasse aux menaces sont-ils en croissance ?
Le déploiement hybride devrait croître à un CAGR de 22,36 % jusqu'en 2032 car les organisations réglementées ont besoin d'une analyse à l'échelle du cloud tout en conservant les données sensibles dans des environnements contrôlés.
Quel groupe de clients adopte ces services le plus rapidement ?
Les petites et moyennes entreprises devraient croître à un CAGR de 22,79 % jusqu'en 2032 car les canaux des fournisseurs de services gérés réduisent le besoin d'un centre d'opérations de sécurité interne.
Quelle région connaît la croissance la plus rapide pour les services de chasse aux menaces sur les terminaux ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,78 % jusqu'en 2032 à mesure que l'adoption du cloud, les investissements en cybersécurité et les parcs de terminaux se développent dans la région.