
Tamanho e Participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
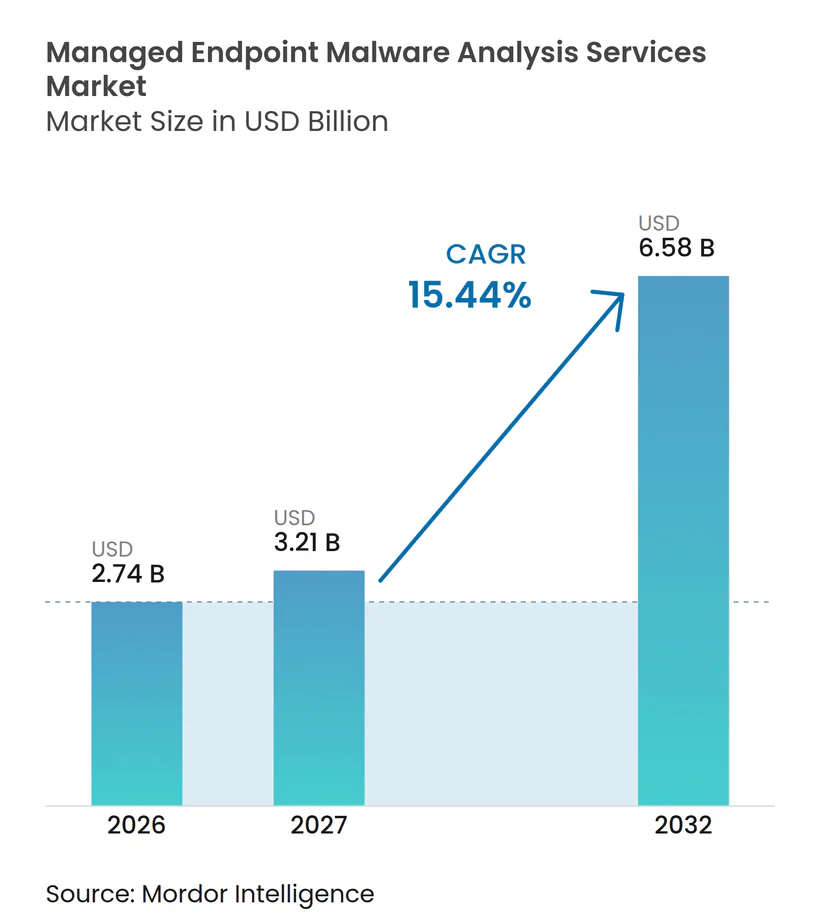
| Tamanho do Mercado (2027) | 3.21 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.58 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 15.44 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints pela Mordor Intelligence
O tamanho do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints está projetado para expandir de 2,74 bilhões de USD em 2026 e 3,21 bilhões de USD em 2027 para 6,58 bilhões de USD até 2032, registrando um CAGR de 15,44% entre 2027 e 2032. O mercado está se afastando da proteção dependente de assinaturas em direção à análise contínua que combina monitoramento comportamental, investigação e resposta. Malwares gerados por IA, uma oferta limitada de profissionais de segurança experientes e requisitos de divulgação estão aumentando a necessidade de análise gerenciada. Os provedores estão respondendo combinando dados de endpoints, identidade, nuvem e rede em suas plataformas operacionais. Os relatórios prontos para conformidade estão se tornando uma parte importante do design de serviços, pois os mesmos registros de endpoints podem dar suporte a investigações de incidentes e arquivamentos regulatórios. O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints está, portanto, se tornando mais estreitamente vinculado às operações rotineiras de risco e conformidade.
Principais Conclusões do Relatório
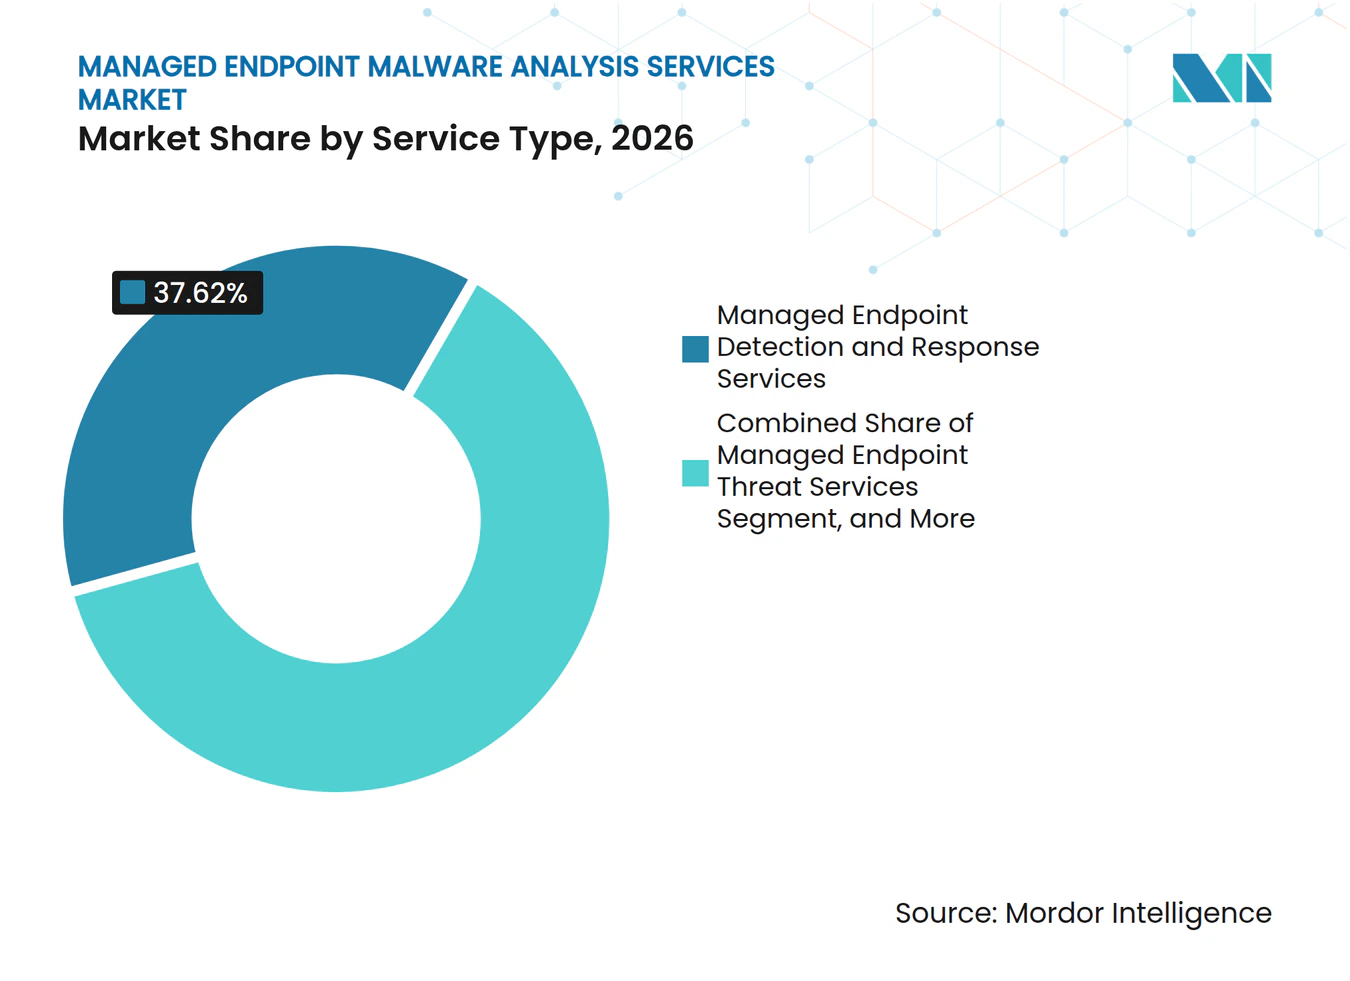
- Por tipo de serviço, os Serviços Gerenciados de Detecção e Resposta em Endpoints detinham 37,62% da participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026, enquanto os Serviços Gerenciados de Engenharia de Detecção em Endpoints têm projeção de expansão a um CAGR de 16,48% até 2032.
- Por tipo de análise, a Análise Híbrida e Assistida por Aprendizado de Máquina detinha 29,43% de participação em 2026, enquanto a Inteligência de Ameaças e Enriquecimento de Indicadores tem projeção de crescimento a um CAGR de 16,42% até 2032.
- Por modelo de implantação, a implantação Baseada em Nuvem representou 59,17% de participação em 2026, enquanto a implantação Híbrida tem projeção de avanço a um CAGR de 16,34% até 2032.
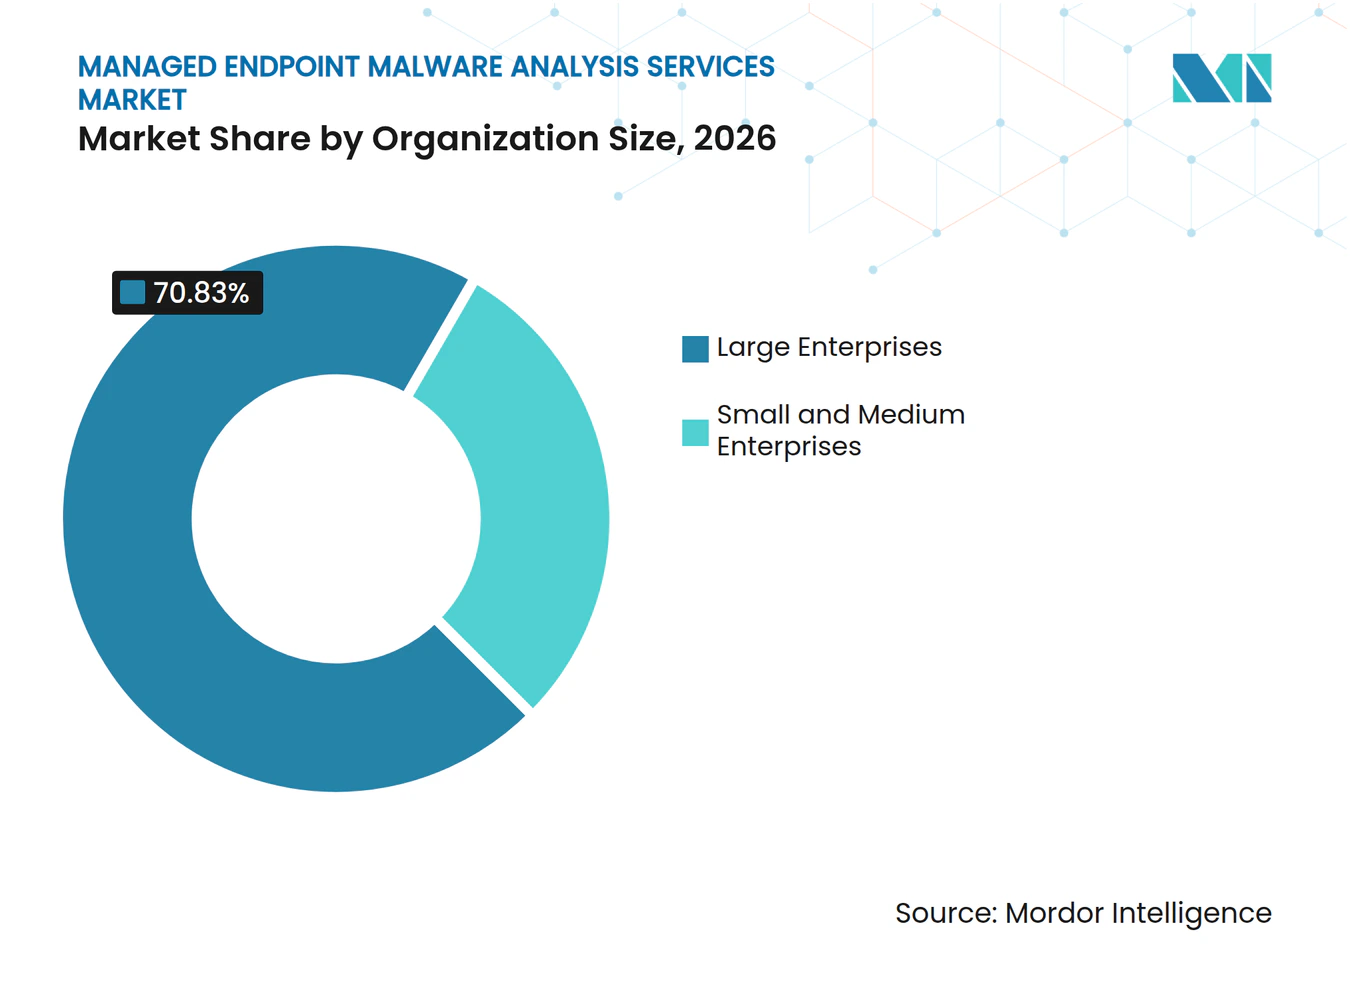
- Por tamanho da organização, as Grandes Empresas representaram 70,83% de participação em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 16,92% até 2032.
- Por setor do usuário final, o BFSI detinha 24,87% de participação em 2026, enquanto a Saúde tem projeção de crescimento a um CAGR de 16,63% até 2032.
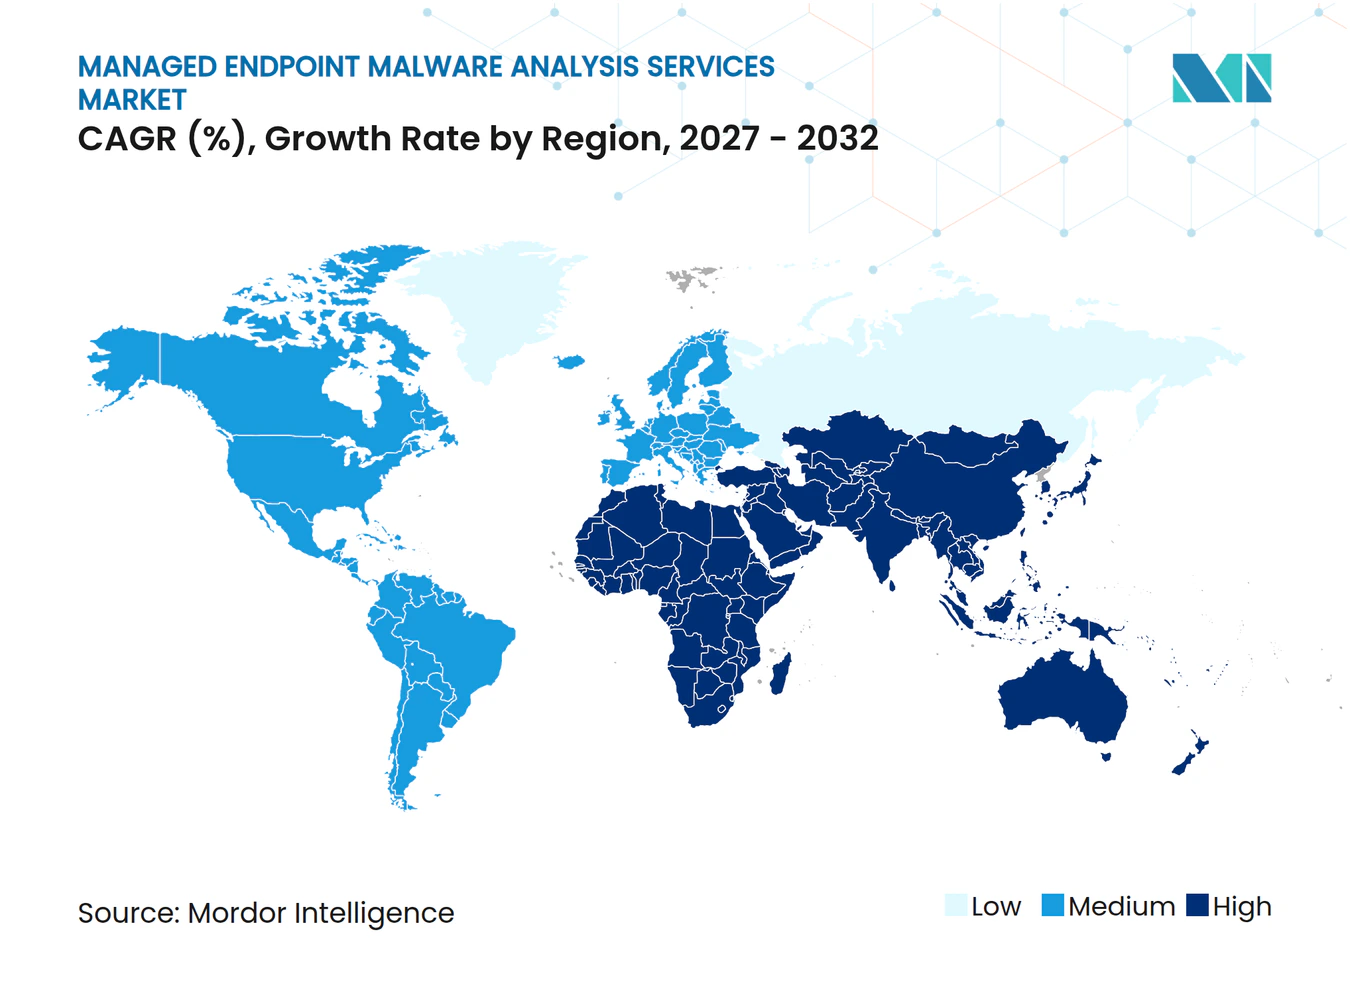
- Por geografia, a América do Norte representou 40,38% da participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 16,27% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços Gerenciados de Análise de Malware em Endpoints
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de Malwares Polimórficos e Gerados por IA | +3.4% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Competências em Cibersegurança e Sobrecarga de Alertas | +2.9% | Global, pronunciado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Expansão de Endpoints de Trabalho Híbrido e Traga Seu Próprio Dispositivo | +2.4% | Global, núcleo na Ásia-Pacífico, extensão ao Oriente Médio e África | Médio prazo (2-4 anos) |
| Requisitos Obrigatórios de Notificação de Violações e Ciberseguro | +1.9% | América do Norte e UE, com alcance crescente na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Cargas de Trabalho Efêmeras em Nuvem que Exigem Inspeção Contínua de Malware | +1.5% | Global, com liderança da América do Norte e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Reutilização de Telemetria de Endpoints em Fluxos de Trabalho de Detecção, Investigação e Conformidade | +1.1% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Malwares Polimórficos e Gerados por IA
A Check Point Research documentou o VoidLink em janeiro de 2026 como uma estrutura avançada de malware que avaliou como sendo desenvolvida quase inteiramente com IA. A pesquisa relatou que um agente desenvolveu a estrutura em menos de 1 semana, reduzindo o esforço necessário para criar malwares complexos. A ESET documentou o PromptLock como um ransomware orientado por IA capaz de gerar scripts maliciosos sob demanda, indicando que essa ameaça havia ultrapassado uma preocupação teórica.[1] A ESET WatchGuard relatou que malwares novos e únicos aumentaram 1.548% entre o terceiro e o quarto trimestre de 2025, enquanto 23% das amostras detectadas contornaram os controles baseados em assinaturas. Os resultados favorecem provedores capazes de inspecionar comportamento, atividade de memória e indicadores relacionados, em vez de depender apenas de assinaturas de arquivos. O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints se beneficia quando os compradores buscam atualizações contínuas de modelos e revisões de analistas para ameaças em rápida evolução.
Escassez de Competências em Cibersegurança e Sobrecarga de Alertas
A SANS relatou em 2026 que 60% das organizações pesquisadas identificaram uma lacuna de competências como seu principal desafio de força de trabalho, em comparação com 40% que identificaram pessoal insuficiente. A ISC2 constatou que 95% dos profissionais relataram pelo menos 1 lacuna de competências em seu estudo de força de trabalho de 2025, e 59% descreveram essas lacunas como críticas ou significativas. A ISC2 Fortinet relatou que 60% dos líderes de segurança não conseguiam recrutar pessoas com experiência em segurança de IA, e 71% consideravam as lacunas de competências um risco contínuo. Os Serviços Gerenciados oferecem às organizações acesso a analistas e processos de investigação sem precisar aguardar a formação de uma equipe especializada interna. Essa escassez sustenta a demanda por provedores capazes de filtrar alertas e entregar resultados claros de investigação.
Expansão de Endpoints de Trabalho Híbrido e Traga Seu Próprio Dispositivo
O trabalho híbrido manteve mais endpoints fora das redes de escritório tradicionais, o que aumenta a importância da visibilidade contínua. A IPA do Japão classificou os ataques a ambientes de trabalho remoto em sexto lugar em sua lista de 2026 das principais ameaças à segurança da informação. A classificação contínua mostra que o acesso remoto permanece uma exposição prática para as organizações, em vez de uma resposta de curta duração a perturbações passadas no local de trabalho. Dispositivos utilizados em residências, filiais e locais compartilhados podem criar pontos cegos quando os controles de segurança diferem por usuário ou tipo de dispositivo. Os arranjos de Traga Seu Próprio Dispositivo tornam essas lacunas mais difíceis de gerenciar porque os dispositivos pessoais podem não ter as mesmas ferramentas de monitoramento que os ativos corporativos gerenciados. Os provedores estão respondendo com modelos de implantação mais leves e designs de serviço que reduzem o atrito enquanto preservam telemetria suficiente para análise. Isso cria uma oportunidade no Mercado de Serviços Gerenciados de Análise de Malware em Endpoints para serviços que funcionem em ambientes de endpoints variados.
Requisitos Obrigatórios de Notificação de Violações e Ciberseguro
A SEC exige que as empresas divulguem incidentes materiais de cibersegurança no Formulário 8-K Item 1.05 dentro de 4 dias úteis após determinar que um incidente é material. A ENISA publicou orientações técnicas de implementação da NIS2 em junho de 2025, reforçando a necessidade de controles de cibersegurança documentados e tratamento de incidentes. Espera-se que a CIRCIA exija que as entidades cobertas relatem incidentes cibernéticos significativos dentro de 72 horas e pagamentos de ransomware dentro de 24 horas após a entrada em vigor de suas regras. Essas obrigações aumentam o valor dos registros de endpoints que podem dar suporte a uma investigação e a um relatório formal. Os requisitos de ciberseguro acrescentam outro motivo para manter controles verificáveis de detecção e resposta.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Restrições de Soberania de Dados sobre o Compartilhamento de Amostras de Malware | -1.8% | UE, China, Japão, Índia | Médio prazo (2-4 anos) |
| Falsos Positivos da Análise Dinâmica Automatizada | -1.5% | Global | Curto prazo (≤ 2 anos) |
| Alta Complexidade de Integração entre Plataformas de Endpoints, SIEM, SOAR e XDR | -1.1% | Global, pronunciado em grandes empresas | Longo prazo (≥ 4 anos) |
| Disponibilidade Limitada de Especialistas em Engenharia Reversa e Caça a Ameaças | -0.8% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Restrições de Soberania de Dados sobre o Compartilhamento de Amostras de Malware
A análise entregue por nuvem depende do compartilhamento de arquivos suspeitos e artefatos relacionados entre redes de sensores. As regras de residência de dados podem limitar essa troca quando amostras de malware ou registros de endpoints estão sujeitos a requisitos de tratamento local. O BSI da Alemanha apoiou a Operação Endgame 2.0 em maio de 2025, ilustrando a escala da ação coordenada contra infraestruturas de malware. BSI: Ao mesmo tempo, as organizações que operam na UE devem considerar as regras de governança quando os dados são transferidos para ambientes de análise no exterior. China, Japão e Índia apresentam considerações operacionais semelhantes para provedores que atendem clientes regulamentados. Os provedores podem precisar de capacidade de análise regional e processos locais, o que pode elevar os custos operacionais e complicar o modelo global de compartilhamento. O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints pode, portanto, se desenvolver de forma desigual, onde a governança de dados limita o uso de infraestrutura centralizada em nuvem.
Falsos Positivos da Análise Dinâmica Automatizada
Sandboxes automatizados podem gerar altos volumes de alertas, criando mais trabalho para as equipes de segurança quando softwares legítimos são classificados como suspeitos. Aplicações de negócios personalizadas podem ser particularmente difíceis porque comportamentos incomuns em tempo de execução nem sempre indicam atividade maliciosa. A Cisco afirma que sua pesquisa de operações de segurança é informada por visibilidade em mais de 880 bilhões de eventos de segurança por dia. Esse nível de visibilidade demonstra o esforço de inteligência e engenharia necessário para melhorar a qualidade da detecção ao longo do tempo. A Palo Alto Networks afirmou que o Cortex XDR One reduziu os falsos positivos em 95% por meio da correlação de telemetria entre domínios, mas a empresa apresentou isso como um resultado específico do produto. Organizações menores permanecem sensíveis a falsos positivos porque podem não ter pessoal suficiente para validar rapidamente os resultados automatizados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: A Engenharia de Detecção Expande os Papéis dos Provedores
Os Serviços Gerenciados de Detecção e Resposta em Endpoints detinham 37,62% da participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026. O segmento se beneficia de clientes que substituem produtos antivírus tradicionais por monitoramento contínuo e contenção automatizada. Ele oferece às organizações uma forma gerenciada de receber alertas, investigações e suporte de resposta em grandes parques de endpoints. Os Serviços Gerenciados de Sandbox de Malware em Endpoints e os Serviços Gerenciados de Caça a Ameaças em Endpoints atendem organizações que precisam de análise direcionada sem um modelo operacional completo de detecção e resposta. Os Serviços Gerenciados de Investigação e Resposta a Incidentes em Endpoints também são relevantes quando os clientes precisam de suporte especializado após uma violação.
Os Serviços Gerenciados de Engenharia de Detecção em Endpoints têm projeção de registrar o CAGR mais rápido por tipo de serviço, de 16,48%, até 2032. O serviço permite que os provedores ajudem os clientes a criar e manter regras de detecção que reflitam seus próprios ambientes. Isso pode incluir o ajuste de detecções para aplicações de negócios, comportamento do usuário e caminhos de ataque específicos. O relacionamento vai além do tratamento de alertas padrão porque o provedor se torna parte do processo de design de detecção do cliente. As organizações podem achar mais difícil substituir um provedor depois que suas equipes entendem a biblioteca de regras internas e as práticas de investigação.



Por Tipo de Análise: Métodos Híbridos Combinam Velocidade e Contexto
A Análise Híbrida e Assistida por Aprendizado de Máquina liderou esta categoria com 29,43% da participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026. A abordagem combina classificação automatizada com análise comportamental, oferecendo às equipes de segurança decisões iniciais mais rápidas e contexto adicional para atividades incomuns. A Análise Estática permanece útil para inspeção rápida de arquivos, enquanto a Análise Comportamental Dinâmica identifica como uma amostra age quando executada. A Análise de Memória e Kernel é valiosa para ameaças sem arquivo e tentativas de interferir com ferramentas de segurança de endpoints. A Cisco Talos descreveu uma cadeia de ransomware Qilin que usou uma DLL para desabilitar mais de 300 variantes de driver de EDR em abril de 2026.
A Inteligência de Ameaças e o Enriquecimento de Indicadores têm projeção de crescimento a um CAGR de 16,42% até 2032. Esse trabalho vincula artefatos detectados a campanhas conhecidas, infraestrutura, técnicas e potenciais agentes de ameaças. Ajuda as equipes de segurança a decidir se um evento isolado faz parte de um incidente mais amplo. Provedores que combinam esse contexto com métodos estáticos, dinâmicos, de memória e de aprendizado de máquina podem oferecer um processo investigativo mais completo. O crescimento do segmento indica que as organizações precisam de informações para priorizar respostas, não apenas de um veredicto sobre um único arquivo. Também apoia uma comunicação mais rápida com equipes internas de risco e partes interessadas externas durante um incidente.
Por Modelo de Implantação: O Design Híbrido Atende aos Requisitos de Controle
A implantação Baseada em Nuvem representou 59,17% do tamanho do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026. Os serviços em nuvem suportam administração centralizada, inteligência compartilhada e capacidade de processamento elástica para análise de malware. Também podem reduzir o ônus de infraestrutura inicial para organizações que não operam seus próprios sandboxes ou grandes equipes de segurança. Os provedores globais usam arquiteturas em nuvem para atualizar o conteúdo de detecção e coordenar investigações em ambientes de clientes distribuídos. O modelo é bem adequado para organizações que precisam de operações de segurança consistentes em muitos locais. No entanto, as decisões de implantação ainda dependem da sensibilidade dos registros de endpoints e dos requisitos de governança de dados aplicáveis.
A implantação Híbrida tem projeção de ser o modelo de crescimento mais rápido, a um CAGR de 16,34%, até 2032. Ela oferece aos clientes a opção de reter telemetria, amostras ou controles selecionados no local enquanto utiliza o processamento em nuvem, onde permitido. Organizações bancárias, de saúde, governamentais e industriais frequentemente precisam desse equilíbrio porque operam sob regras rígidas que regem dados sensíveis. A implantação No Local permanece relevante para sistemas classificados e ambientes com isolamento de rede onde a conectividade com a nuvem não é apropriada. Sua participação pode diminuir à medida que o uso da nuvem se expande, mas permanece importante para configurações operacionais especializadas. O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints provavelmente favorecerá provedores que possam suportar mais de 1 abordagem de implantação sem reduzir a qualidade da investigação.
Por Tamanho da Organização: As PMEs Ampliam a Base de Clientes
As Grandes Empresas representaram 70,83% da demanda em 2026. Essas organizações frequentemente têm ambientes de endpoints grandes e complexos que incluem múltiplos sistemas operacionais, locais e produtos de segurança existentes. Seus orçamentos e investimentos anteriores em detecção e resposta em endpoints também tornam a análise gerenciada uma extensão lógica das operações de segurança estabelecidas. As grandes empresas precisam de provedores que possam se integrar com equipes internas, processos de incidentes e um amplo conjunto de ferramentas empresariais. Elas também enfrentam obrigações detalhadas de conformidade e podem ser obrigadas a fornecer relatórios formais após um incidente material.
As PMEs têm projeção de crescer ao CAGR mais alto por tamanho de organização, de 16,92%, até 2032. A atividade de ransomware, os requisitos de seguro e a expertise interna limitada estão tornando os serviços gerenciados mais relevantes para organizações menores. A ISC2 constatou em setembro de 2026 que 97% dos entrevistados em sua pesquisa de força de trabalho na Índia relataram precisar de pelo menos 1 competência em cibersegurança, e 74% classificaram a necessidade como crítica ou significativa. A precificação por assinatura da ISC2 pode dar às PMEs acesso a capacidades de segurança que seriam difíceis de construir internamente. Os provedores estão se adaptando com integração mais simples, serviços co-gerenciados e ofertas de taxa fixa. Esse grupo de clientes pode recompensar fornecedores que tornem a análise de malware conduzida por analistas mais fácil de adquirir e operar.

Por Setor do Usuário Final: Setores Regulamentados Priorizam Evidências
O BFSI detinha 24,87% da participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026. O setor é um alvo frequente porque detém dados sensíveis de clientes e transações, e opera sob extensos requisitos regulatórios. Essas condições sustentam gastos em serviços que fornecem investigação rápida, contenção e evidências bem documentadas. As instituições financeiras também precisam de ferramentas que funcionem em sistemas legados, endpoints de funcionários e serviços digitais ao cliente cada vez mais digitalizados.
A Saúde tem projeção de ser o setor do usuário final de crescimento mais rápido, a um CAGR de 16,63%, até 2032. A Health-ISAC registrou 317 eventos de ransomware no setor de saúde no terceiro trimestre de 2026, equivalente a 9,72% dos ataques globais durante esse período. O setor precisa proteger as operações clínicas e as informações sensíveis dos pacientes enquanto responde rapidamente às ameaças. A Associação Americana de Hospitais identificou as ameaças cibernéticas como um risco importante para as organizações de saúde em 2026.[2] Tecnologia da Informação e Telecomunicações, Governo e Defesa, Manufatura, Varejo e Comércio Eletrônico, Energia e Utilidades, Transporte e Logística, Educação e Hospitalidade e Viagens também apresentam ampla demanda à medida que as operações digitais aumentam o número de endpoints expostos. Em todos esses setores, os serviços capazes de transformar telemetria em um registro claro de investigação têm uma vantagem prática.
Análise Geográfica
A América do Norte detinha 40,38% da participação do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints em 2026. A região combina orçamentos de segurança maduros, uma grande base de provedores de serviços gerenciados e extensas obrigações de notificação de incidentes. A CrowdStrike constatou que as intrusões com teclado em mãos contra instituições financeiras na América do Norte aumentaram 48% ao longo de 2 anos. Os Estados Unidos sustentam a demanda por meio dos requisitos de divulgação da SEC e do esperado regime de notificação da CIRCIA. O Canadá também tem um ambiente de segurança empresarial desenvolvido que apoia a adoção de serviços gerenciados. A América do Sul, liderada pelo Brasil, é um importante ponto de entrada emergente à medida que as regras de proteção de dados e o aumento da digitalização intensificam a necessidade de operações de segurança defensáveis.
A Europa depende de requisitos em camadas, incluindo NIS2, DORA para entidades financeiras e estruturas nacionais como as orientações do BSI da Alemanha. Essas regras tornam o monitoramento contínuo de endpoints e o tratamento documentado de incidentes mais relevantes para os compradores. Os dados da WatchGuard mostraram que a Alemanha ficou em terceiro lugar globalmente nas detecções de exploits ofuscados do Office em 2025, representando 21,12% do volume mundial. França, Itália e Espanha são influenciadas pela implementação da NIS2 e pela modernização do setor financeiro. O Oriente Médio e a África são mercados em estágio inicial, onde programas de investimento e estruturas em desenvolvimento podem sustentar a demanda por análise gerenciada.
A Ásia-Pacífico tem projeção de crescer ao CAGR regional mais rápido, de 16,27%, até 2032. A IPA do Japão colocou os riscos cibernéticos relacionados à IA em terceiro lugar em sua lista de principais ameaças de 2026, a primeira vez que riscos específicos de IA apareceram nessa lista. IPA Isso coloca atenção adicional nos serviços de análise com capacidade de IA na região. A China exige que os provedores considerem a infraestrutura local e as condições regulatórias domésticas, o que apoia modelos de serviço operados localmente. A Índia tem uma grande base de organizações BFSI e digitais em crescimento que precisam de capacidade especializada em segurança. A Austrália é um importante mercado regional fora do Japão e da China, enquanto Indonésia, Vietnã e Tailândia estão se expandindo à medida que a digitalização cresce mais rapidamente do que a maturidade da infraestrutura de segurança.
Cenário Competitivo
Concentração do Mercado
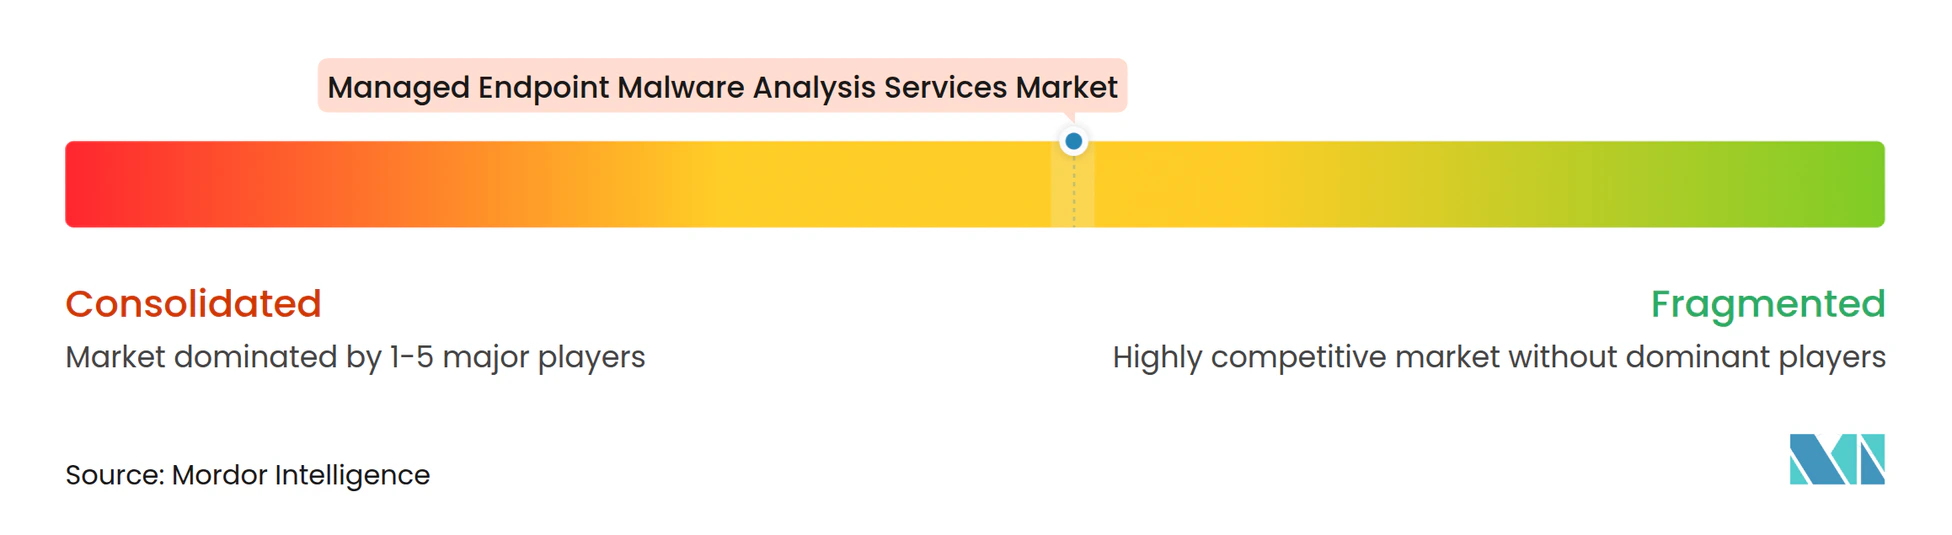
O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints inclui fornecedores globais de plataformas e provedores especializados em detecção e resposta gerenciadas. Os principais fornecedores incluem CrowdStrike Holdings, Palo Alto Networks, Microsoft, Broadcom, Cisco Systems, SentinelOne, Fortinet, Sophos, Arctic Wolf Networks, Trellix, eSentire, Rapid7, Bitdefender e ESET. Seu foco competitivo inclui detecção automatizada, ampla cobertura de telemetria, expertise de analistas e a capacidade de produzir relatórios prontos para conformidade. Os fornecedores de plataformas maiores podem investir em inteligência de ameaças e retreinar regularmente os modelos de detecção em grandes bases instaladas. Os provedores especializados competem por meio de cobertura dedicada de analistas, co-gerenciamento flexível e modelos de serviço que podem ser mais fáceis de adotar pelos clientes. Essa combinação mantém o campo moderadamente concentrado, deixando espaço para especialistas em grupos de clientes definidos.
A Trellix introduziu o SecondSight em fevereiro de 2026, combinando análise de IA com caçadores humanos em telemetria de endpoints, rede e e-mail. A Palo Alto Networks lançou o Cortex XDR One em outubro de 2026 com pequenos modelos de linguagem baseados em endpoints projetados para classificar ameaças evasivas e sem arquivo offline. A Fortinet avançou sua Plataforma de Operações de Segurança em setembro de 2026 com funções unificadas de SOC e aprimoramentos de endpoints.[3] Esses movimentos mostram que as estratégias de produto vinculam cada vez mais a análise de endpoints a uma plataforma de operações de segurança mais ampla. Os provedores estão adicionando automação enquanto mantêm a investigação conduzida por analistas para casos complexos.
Os provedores regionais podem competir onde os clientes exigem hospedagem local, suporte local ou uma abordagem específica de governança de dados. Os provedores adjacentes de XDR também estão incorporando a análise de malware em plataformas mais amplas em vez de vendê-la como um serviço separado. As abordagens de telemetria aberta podem reduzir as barreiras de integração para compradores do setor público e outros sensíveis a processos de aquisição. Ao mesmo tempo, a necessidade de revisão de analistas de alta qualidade permanece importante quando os sistemas automatizados geram resultados incertos. As PMEs permanecem uma oportunidade atraente porque preços complexos e integração difícil podem limitar a adoção de plataformas estabelecidas. O cenário competitivo favorecerá fornecedores que combinem entrega clara de serviços, flexibilidade de integração e evidências credíveis para clientes que enfrentam um incidente.
Líderes do Setor de Serviços Gerenciados de Análise de Malware em Endpoints
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Broadcom Inc.
-
Sophos Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A Palo Alto Networks lançou o Cortex XDR One, implantando pequenos modelos de linguagem otimizados no sensor de endpoints para classificar ameaças evasivas e sem arquivo offline e afirmando uma redução de 95% nos falsos positivos por meio da correlação de telemetria entre domínios.
- Setembro de 2026: A Fortinet avançou sua Plataforma de Operações de Segurança com uma arquitetura de SOC unificada, IA agêntica para triagem autônoma de alertas e rastreamento de causa raiz, e aprimoramentos do FortiEndpoint que consolidam ZTNA, SASE, EPP, EDR e prevenção de perda de dados em um único agente.
- Agosto de 2025: A Red Canary e a CrowdStrike expandiram sua parceria estratégica, designando o Falcon como o EDR preferido para o serviço de MDR orientado por IA agêntica da Red Canary. A integração combina o Zscaler Zero Trust Exchange, o CrowdStrike Falcon e a plataforma de SOC da Red Canary para fornecer detecção e resposta unificadas de ameaças em endpoints, identidade e rede.
- Junho de 2025: A Red Canary implantou agentes de IA que reduziram os tempos de investigação em 90%, de mais de 20 minutos para menos de 3 minutos, mantendo uma taxa de verdadeiros positivos de 99,6% em mais de 2,5 milhões de investigações de endpoints, identidade, nuvem e SIEM.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints
O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints abrange serviços que monitoram, detectam, analisam e respondem a ameaças de malware que afetam dispositivos endpoints, incluindo desktops, laptops, servidores, dispositivos móveis e outros ativos conectados. Os provedores de serviços gerenciados entregam esses serviços por meio de monitoramento contínuo de ameaças, investigação de malware, resposta a incidentes, inteligência de ameaças e suporte de remediação. O escopo do mercado inclui modelos de entrega de serviços baseados em nuvem e no local em organizações de tamanhos e setores variados.
O Relatório do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints é Segmentado por Tipo de Serviço (Serviços Gerenciados de Detecção e Resposta em Endpoints, Serviços Gerenciados de Sandbox de Malware em Endpoints, Serviços Gerenciados de Caça a Ameaças em Endpoints, Serviços Gerenciados de Investigação e Resposta a Incidentes em Endpoints, Serviços Gerenciados de Engenharia de Detecção em Endpoints e Serviços Gerenciados de Forense e Relatórios de Conformidade em Endpoints), Tipo de Análise (Análise Estática, Análise Comportamental Dinâmica, Análise Híbrida e Assistida por Aprendizado de Máquina, Análise de Memória e Kernel e Inteligência de Ameaças e Enriquecimento de Indicadores), Modelo de Implantação (No Local, Baseado em Nuvem e Híbrido), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Serviços Gerenciados de Detecção e Resposta em Endpoints |
| Serviços Gerenciados de Sandbox de Malware em Endpoints |
| Serviços Gerenciados de Caça a Ameaças em Endpoints |
| Serviços Gerenciados de Investigação e Resposta a Incidentes em Endpoints |
| Serviços Gerenciados de Engenharia de Detecção em Endpoints |
| Serviços Gerenciados de Forense e Relatórios de Conformidade em Endpoints |
| Análise Estática |
| Análise Comportamental Dinâmica |
| Análise Híbrida e Assistida por Aprendizado de Máquina |
| Análise de Memória e Kernel |
| Inteligência de Ameaças e Enriquecimento de Indicadores |
| No Local |
| Baseado em Nuvem |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Serviços Gerenciados de Detecção e Resposta em Endpoints | |
| Serviços Gerenciados de Sandbox de Malware em Endpoints | ||
| Serviços Gerenciados de Caça a Ameaças em Endpoints | ||
| Serviços Gerenciados de Investigação e Resposta a Incidentes em Endpoints | ||
| Serviços Gerenciados de Engenharia de Detecção em Endpoints | ||
| Serviços Gerenciados de Forense e Relatórios de Conformidade em Endpoints | ||
| Por Tipo de Análise | Análise Estática | |
| Análise Comportamental Dinâmica | ||
| Análise Híbrida e Assistida por Aprendizado de Máquina | ||
| Análise de Memória e Kernel | ||
| Inteligência de Ameaças e Enriquecimento de Indicadores | ||
| Por Modelo de Implantação | No Local | |
| Baseado em Nuvem | ||
| Híbrido | ||
| Por Tamanho da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Serviços Gerenciados de Análise de Malware em Endpoints?
O Mercado de Serviços Gerenciados de Análise de Malware em Endpoints tem projeção de crescer de 2,74 bilhões de USD em 2026 e 3,21 bilhões de USD em 2027 para 6,58 bilhões de USD até 2032, a um CAGR de 15,44%.
O que está impulsionando a demanda por serviços gerenciados de análise de malware em endpoints?
Malwares gerados por IA, escassez de competências em segurança, endpoints remotos e requisitos mais rígidos de notificação de incidentes estão aumentando a demanda por análise contínua e suporte de investigação.
Qual tipo de serviço lidera os serviços gerenciados de análise de malware em endpoints?
Os Serviços Gerenciados de Detecção e Resposta em Endpoints lideram com uma participação de 37,62% em 2026. Os Serviços Gerenciados de Engenharia de Detecção em Endpoints têm projeção de crescimento mais rápido, a um CAGR de 16,48%.
Qual modelo de implantação é mais amplamente utilizado para análise gerenciada de malware em endpoints?
A implantação Baseada em Nuvem detém 59,17% de participação em 2026 porque suporta gerenciamento centralizado, inteligência compartilhada e capacidade de processamento escalável. | | Qual setor do usuário final tem a maior demanda por esses serviços?
Qual região está crescendo mais rapidamente para serviços gerenciados de análise de malware em endpoints?
A Ásia-Pacífico tem projeção de crescimento a um CAGR de 16,27% até 2032, sustentada pela crescente digitalização e pela atenção crescente aos riscos cibernéticos relacionados à IA.