
Tamaño y Participación del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
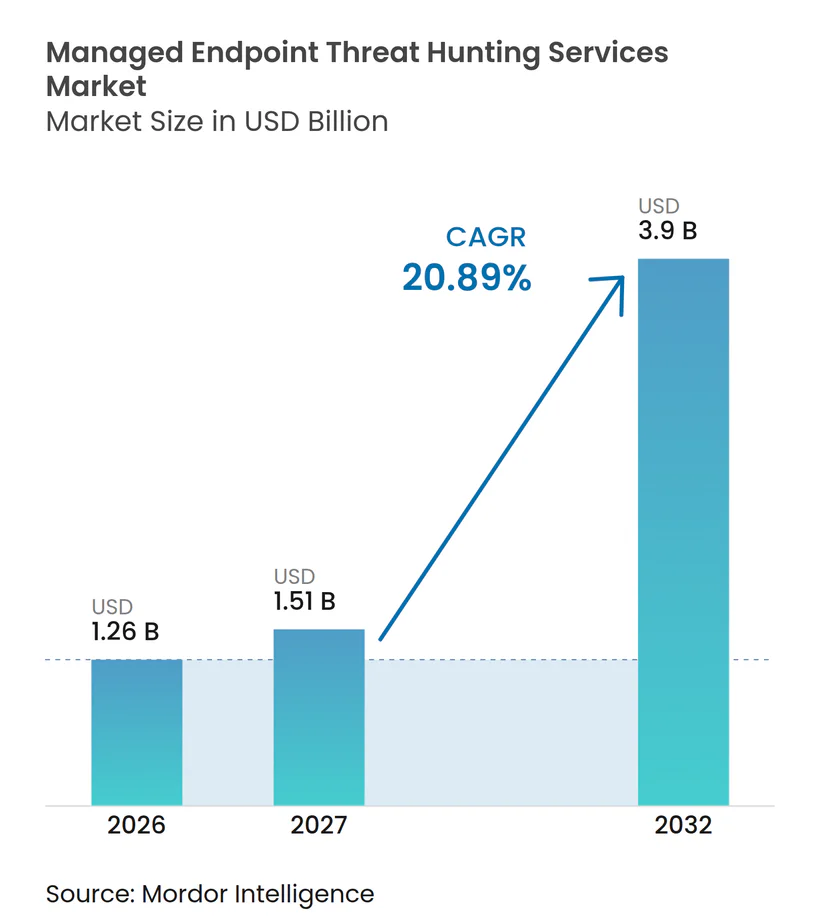
| Tamaño del Mercado (2027) | 1.51 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.9 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.89 % |
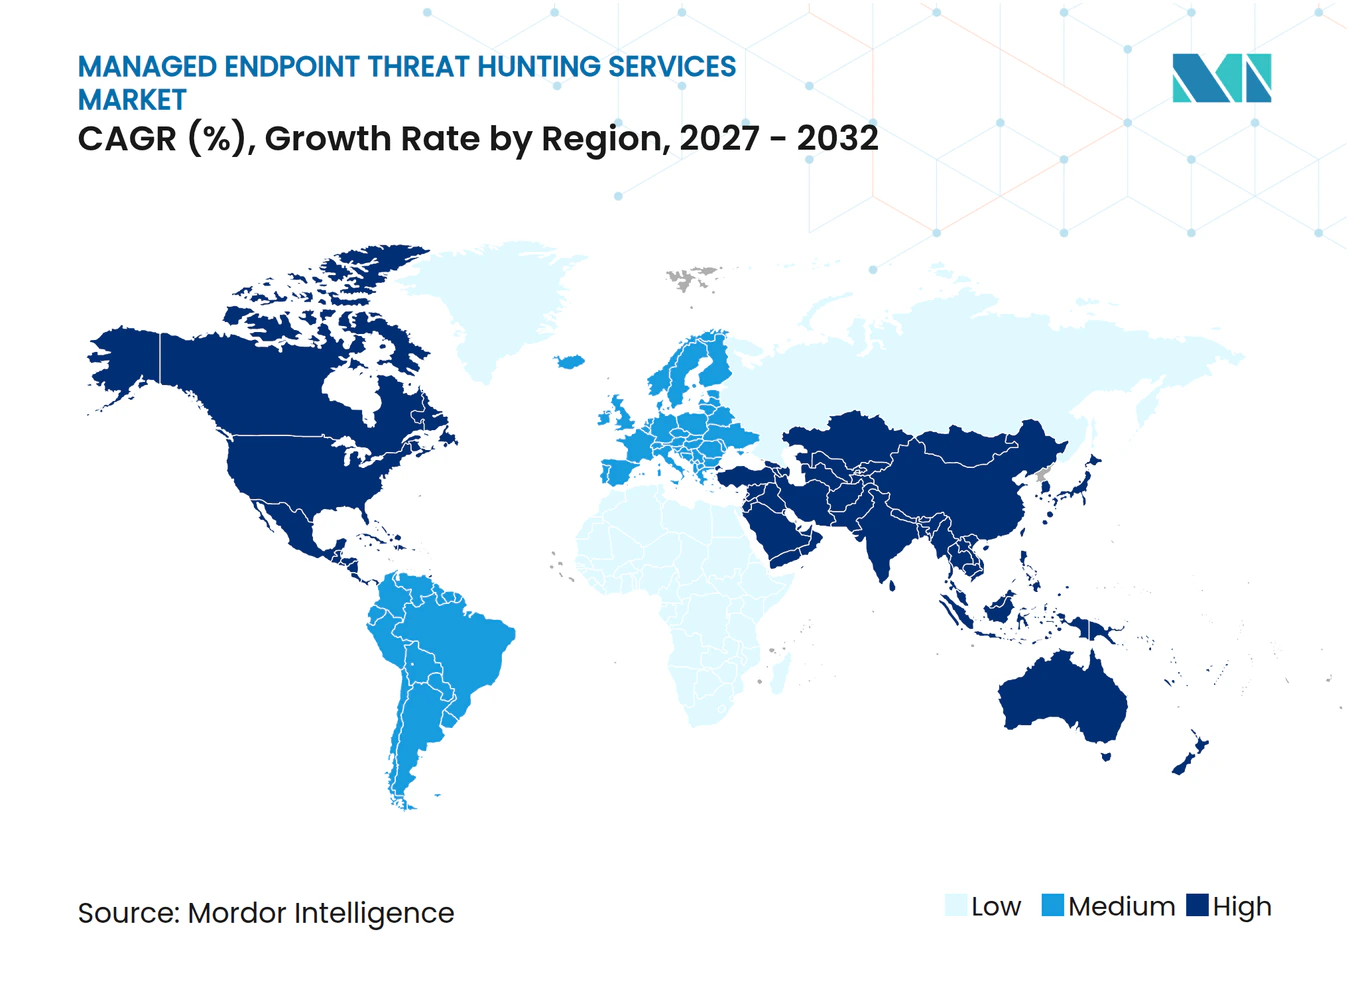
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios gestionados de búsqueda de amenazas en endpoints sea de 1,26 mil millones de USD en 2026, 1,51 mil millones de USD en 2027, y alcance los 3,90 mil millones de USD para 2032, con un crecimiento a una CAGR del 20,89% de 2027 a 2032. La demanda está aumentando a medida que los atacantes utilizan técnicas sin malware que los controles convencionales basados en firmas suelen pasar por alto. CrowdStrike informó que el 82% de las detecciones en 2025 fueron sin malware, mientras que el tiempo de ruptura del adversario cayó a tan solo 27 segundos, lo que incrementa el valor de la búsqueda continua. Las organizaciones están redirigiendo el gasto en seguridad hacia servicios liderados por expertos que buscan actividad oculta antes de que se generen alertas automatizadas. La consolidación de plataformas está redefiniendo las opciones de proveedores, mientras que las normas de residencia de datos, la integración de múltiples proveedores y las tácticas cambiantes de los atacantes siguen siendo restricciones operativas importantes. El mercado de servicios gestionados de búsqueda de amenazas en endpoints favorece, por tanto, a los proveedores que pueden combinar una amplia cobertura de telemetría, sólida inteligencia de amenazas y resultados de detección medibles.
Conclusiones Clave del Informe
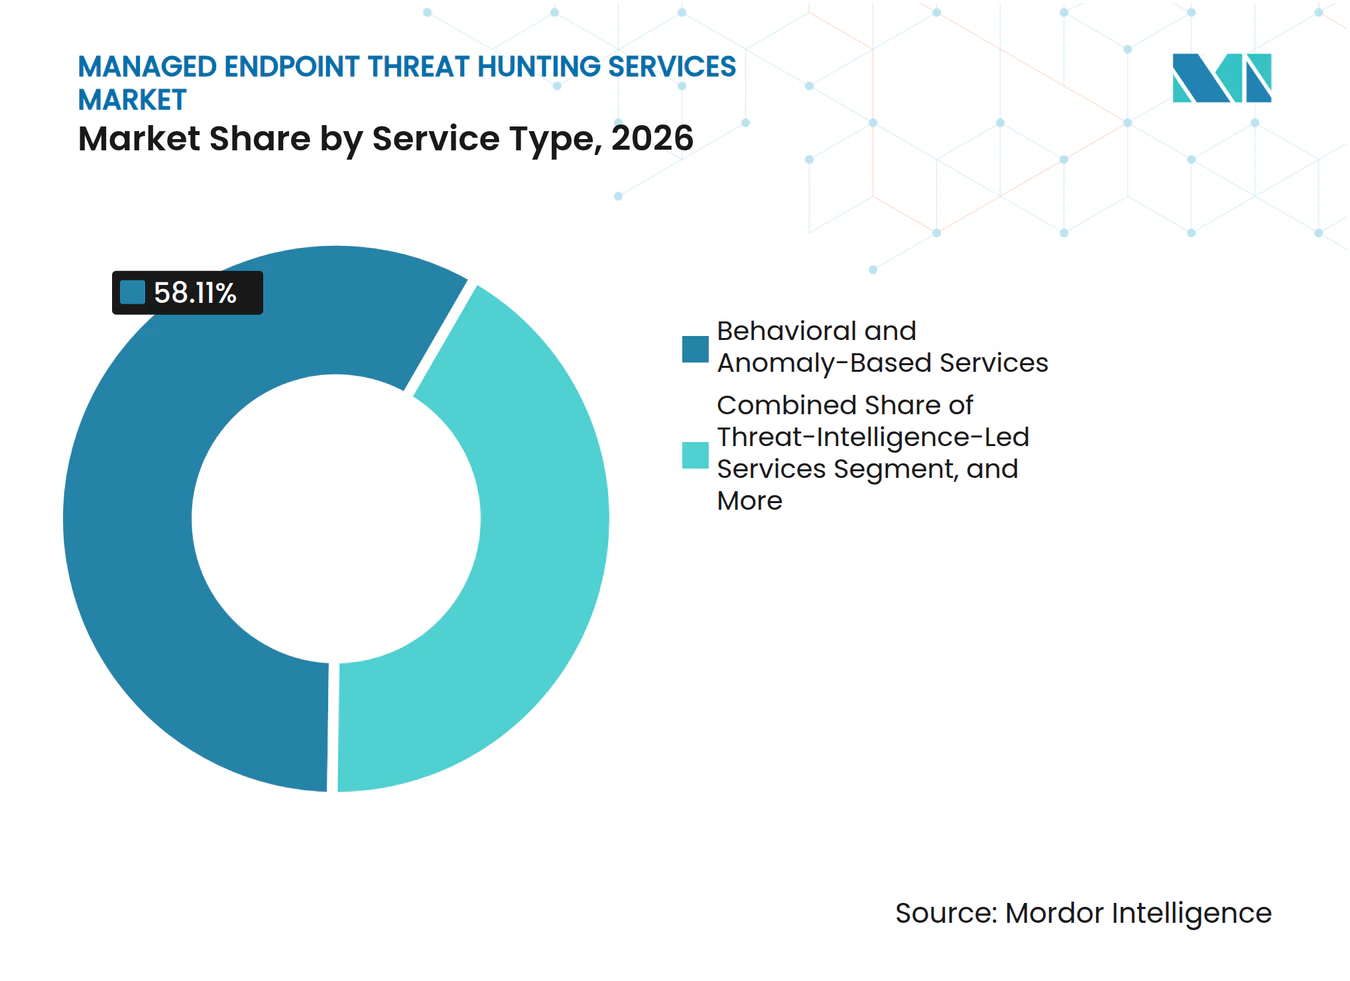
- Por tipo de servicio, los Servicios Basados en Comportamiento y Anomalías representaron el 58,11% de la participación del mercado de servicios gestionados de búsqueda de amenazas en endpoints en 2026, mientras que se proyecta que los Servicios Basados en Inteligencia de Amenazas se expandan a una CAGR del 22,05% hasta 2032.
- Por modo de implementación, la implementación Basada en la Nube representó el 66,41% de los ingresos en 2026, mientras que se proyecta que la implementación Híbrida crezca a una CAGR del 22,36% hasta 2032.
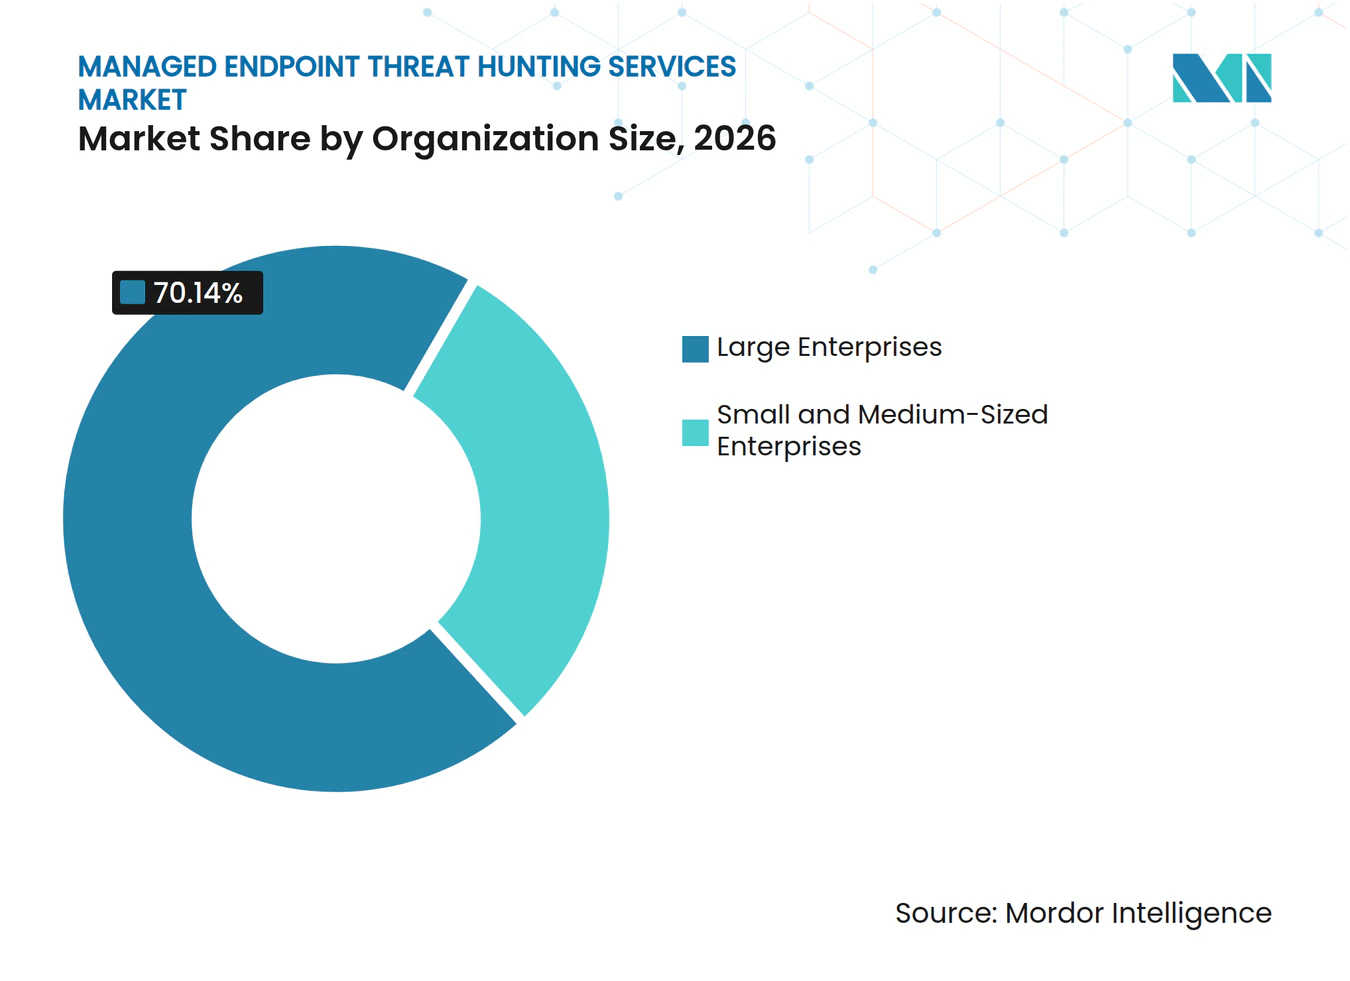
- Por tamaño de organización, las Grandes Empresas representaron el 70,14% de los ingresos en 2026, mientras que se proyecta que las Pequeñas y Medianas Empresas crezcan a una CAGR del 22,79% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 27,19% de los ingresos en 2026, mientras que se proyecta que el Gobierno y la Administración Pública se expandan a una CAGR del 21,44% hasta 2032.
- Por geografía, América del Norte representó el 37,16% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 21,78% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de Ataques de Ransomware, Vulneración del Correo Electrónico Empresarial y Ataques de Tipo Living-off-the-Land | +3.0% | Global, con concentración aguda en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Escasez de Talento Especializado en Operaciones de Seguridad | +2.5% | Global, más aguda en América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escalada de Requisitos Regulatorios y de Ciberseguro | +2.0% | América del Norte y la UE, en crecimiento en Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Expansión de la Nube, el Trabajo Remoto y los Endpoints Distribuidos | +1.5% | Global, con mayor crecimiento en Asia-Pacífico y América del Sur | Corto plazo (≤ 2 años) |
| Ingeniería de Detección Asistida por Inteligencia Artificial y Automatización de Respuestas | +1.0% | América del Norte y Europa lideran, Asia-Pacífico en aceleración | Largo plazo (≥ 4 años) |
| Expansión de la Telemetría de Endpoints en Activos Efímeros y Tecnología Operacional | +0.5% | Global, con enfoque en tecnología operacional en Europa industrial, América del Norte y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de Ataques de Ransomware, Vulneración del Correo Electrónico Empresarial y Ataques de Tipo Living-off-the-Land
El entorno de ataques ha fortalecido la demanda en el mercado de servicios gestionados de búsqueda de amenazas en endpoints. Coalition encontró que la vulneración del correo electrónico empresarial y el fraude en transferencias de fondos representaron el 58% de los incidentes cibernéticos observados en 2025. El FBI registró 2,9 mil millones de USD en pérdidas relacionadas con la vulneración del correo electrónico empresarial, en comparación con 1,0 mil millones de USD atribuidos al ransomware, lo que muestra la escala de las intrusiones habilitadas por correo electrónico. ThreatDown informó que el 86% de la actividad de ransomware en 2025 involucró cifrado remoto lanzado desde sistemas de tecnología de la información no gestionados o en la sombra. Verizon encontró ransomware en el 48% de las brechas, frente al 44% del período anterior. Estos patrones hacen que el análisis de comportamiento y la búsqueda basada en inteligencia sean más importantes, ya que los indicadores de malware tradicionales pueden no estar presentes.
Escasez de Talento Especializado en Operaciones de Seguridad
La escasez de personal de seguridad calificado continúa aumentando la dependencia de equipos externos de búsqueda de amenazas en el mercado de servicios gestionados de búsqueda de amenazas en endpoints. ISACA informó que el 58% de las organizaciones consideraba que sus equipos de ciberseguridad tenían personal insuficiente, mientras que el 61% tenía puestos vacantes.[1] SANS encontró que la brecha de habilidades era el principal desafío de la fuerza laboral para el 60% de los encuestados en 2026.[2] Fortinet informó que el 71% de los líderes de seguridad consideraba la escasez como un riesgo organizacional y el 56% enfrentaba dificultades de contratación. Red Canary encontró que el 75% de las organizaciones tenía una brecha de habilidades en detección de intrusiones, mientras que la superficie de ataque se amplió un 41% en 12 meses. El mercado de servicios gestionados de búsqueda de amenazas en endpoints se beneficia porque las organizaciones pueden obtener experiencia continua sin necesidad de construir un centro de operaciones de seguridad interno completo.
Escalada de Requisitos Regulatorios y de Ciberseguro
Los requisitos regulatorios están convirtiendo la detección continua en una necesidad operativa más directa en el mercado de servicios gestionados de búsqueda de amenazas en endpoints. La Agencia de Protección de la Privacidad de California adoptó normas que incluyen requisitos de auditoría de ciberseguridad para ciertas empresas que manejan información personal de alto riesgo. La Norma de Transferencia Masiva de Datos del Departamento de Justicia de los Estados Unidos entró en vigor el 8 de abril de 2025, estableciendo controles para el acceso a datos sensibles de los Estados Unidos por parte de países de interés. Los requisitos de notificación pueden reducir el tiempo disponible para identificar y contener un incidente notificable. Dichas ventanas de notificación incrementan el valor de la identificación temprana de amenazas. Las aseguradoras también buscan evidencia de detección en endpoints y monitoreo continuo, lo que respalda la adopción de servicios gestionados de búsqueda de amenazas en endpoints en entornos regulados.
Expansión de la Nube, el Trabajo Remoto y los Endpoints Distribuidos
Las cargas de trabajo en la nube, los dispositivos remotos, los contenedores y los equipos conectados a internet han ampliado el parque de endpoints atendido por el mercado de servicios gestionados de búsqueda de amenazas en endpoints. CrowdStrike informó que sus sensores detectaron más de 1.800 aplicaciones de inteligencia artificial en ejecución en dispositivos empresariales, lo que representa casi 160 millones de instancias de aplicaciones únicas. Esta variedad hace que un modelo de monitoreo estático en las instalaciones sea menos eficaz. Los contenedores, las funciones sin servidor y las máquinas virtuales de corta duración también reducen el tiempo disponible para conservar evidencia y reconstruir una intrusión. Los proveedores en el mercado de servicios gestionados de búsqueda de amenazas en endpoints necesitan normalización de telemetría y correlación en tiempo real entre entornos de nube y endpoints. Las plataformas nativas de la nube tienen ventaja cuando pueden procesar estos datos a escala sin requerir que las organizaciones mantengan una infraestructura equivalente.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones de Residencia de Datos y Transferencia Transfronteriza | -1.5% | China, UE, India, Oriente Medio | Mediano plazo (2-4 años) |
| Complejidad de Integración en Pilas de Seguridad de Múltiples Proveedores | -1.0% | Global | Corto plazo (≤ 2 años) |
| Dependencia del Proveedor en Telemetría de Endpoints de Alta Calidad | -0.7% | Global, más aguda en el segmento de pequeñas y medianas empresas y mercados emergentes | Mediano plazo (2-4 años) |
| Adaptación del Adversario a la Búsqueda Automatizada y Asistida por Inteligencia Artificial | -0.5% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Residencia de Datos y Transferencia Transfronteriza
Los requisitos de localización de datos pueden limitar la capacidad de agregar registros de endpoints entre jurisdicciones en el mercado de servicios gestionados de búsqueda de amenazas en endpoints. China publicó orientaciones sobre transferencia transfronteriza de datos el 30 de enero de 2026, lo que afecta qué telemetría de endpoints ubicados en China puede enviarse a centros de operaciones de seguridad en el extranjero. La Norma de Transferencia Masiva de Datos de los Estados Unidos también requiere que los proveedores consideren controles de enrutamiento de datos para las transacciones cubiertas. Estas obligaciones pueden requerir entornos de datos separados en los Estados Unidos, Europa, China e India. Los entornos separados aumentan los costos de infraestructura y pueden limitar la correlación global de inteligencia de amenazas. El mercado de servicios gestionados de búsqueda de amenazas en endpoints otorga, por tanto, mayor valor a la prestación de servicios en múltiples regiones y a las opciones de implementación con soberanía de datos.
Complejidad de Integración en Pilas de Seguridad de Múltiples Proveedores
La mayoría de las organizaciones atendidas por el mercado de servicios gestionados de búsqueda de amenazas en endpoints utilizan varios productos de endpoint, identidad, nube, orquestación y gestión de información y eventos de seguridad. Este entorno puede ralentizar la implementación de la búsqueda gestionada porque los proveedores deben mapear campos de datos, eliminar brechas y evitar alertas duplicadas. Expel encontró que los ataques a endpoints representaron el 29% de los incidentes que investigó en 2026.[3] El Banco de Mauricio especificó la interoperabilidad con herramientas de gestión de información y eventos de seguridad, orquestación, automatización y respuesta de seguridad, detección en endpoints, cortafuegos e inteligencia externa en una adquisición de plataforma de inteligencia de amenazas en 2025. Red Canary y CrowdStrike ampliaron su asociación en agosto de 2025 para conectar Zscaler Zero Trust Exchange, CrowdStrike Falcon y la plataforma de detección gestionada de Red Canary. Estos ejemplos muestran por qué las integraciones prediseñadas y los procesos de incorporación claros son importantes, especialmente para los proveedores de servicios gestionados que atienden a clientes más pequeños.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
Los Servicios de Comportamiento Lideran Mientras la Búsqueda Basada en Inteligencia se ExpandeLos Servicios Basados en Comportamiento y Anomalías representaron el 58,11% de la participación del mercado de servicios gestionados de búsqueda de amenazas en endpoints en 2026. El segmento se adapta a un entorno donde los atacantes utilizan credenciales válidas, herramientas de administración nativas y otras técnicas que no dejan un archivo de malware convencional. CrowdStrike informó que el 82% de las detecciones de amenazas en 2025 fueron sin malware. La creación de líneas base de comportamiento identifica patrones de acceso inusuales, comportamiento de procesos y movimiento de datos que las herramientas basadas en firmas pueden pasar por alto. Los Servicios de Evaluación de Compromiso de Endpoints proporcionan revisiones forenses periódicas, mientras que los Servicios de Ransomware y Amenazas Avanzadas combinan búsqueda, contención, recuperación y reversión para organizaciones que no pueden tolerar interrupciones.
Se proyecta que los Servicios Basados en Inteligencia de Amenazas crezcan a una CAGR del 22,05% hasta 2032, la tasa más rápida entre los tipos de servicio. El tamaño del mercado de servicios gestionados de búsqueda de amenazas en endpoints para este tipo de servicio está respaldado por la mayor disponibilidad de fuentes de inteligencia y herramientas de inteligencia artificial que clasifican las tácticas, técnicas y procedimientos de los adversarios. Expel introdujo Expel Intel en octubre de 2025, un programa formal de inteligencia de amenazas desarrollado con el investigador Marcus Hutchins. ENISA emitió una licitación en 2026 para monitoreo, análisis, búsqueda de amenazas y respuesta a incidentes en un marco de 48 meses. Estas iniciativas muestran que la búsqueda basada en inteligencia se está formalizando cada vez más en la contratación comercial y pública.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Entrega en la Nube Lidera Mientras los Modelos Híbridos Ganan TerrenoLa implementación Basada en la Nube representó el 66,41% de los ingresos en 2026, la mayor participación del mercado de servicios gestionados de búsqueda de amenazas en endpoints. Las organizaciones de tecnología, comercio minorista y servicios profesionales suelen utilizar endpoints nativos de la nube y pueden adoptar servicios entregados de forma centralizada con rapidez. El modelo en la nube ofrece procesamiento elástico de telemetría y actualizaciones continuas sin requerir que los clientes operen grandes plataformas de datos. CrowdStrike declaró que sus operaciones de búsqueda pueden analizar hasta 6,2 billones de eventos cada día. La inteligencia compartida también permite a los proveedores conectar el comportamiento observado en los entornos de los clientes.
Se proyecta que la implementación Híbrida crezca a una CAGR del 22,36% hasta 2032. Las organizaciones reguladas utilizan arquitecturas híbridas para procesar datos adecuados en entornos de nube mientras retienen registros sensibles en las instalaciones o en nubes soberanas. Este enfoque separa el procesamiento amplio de telemetría de la retención local de datos y aborda las preocupaciones sobre transferencias transfronterizas. La implementación en las instalaciones sigue siendo relevante para sitios de defensa, inteligencia e infraestructura crítica con sistemas aislados o clasificados. TXOne Networks lanzó Stellar Versión 3.2 en marzo de 2025 para la protección de endpoints de tecnología operacional y la búsqueda de amenazas, mientras que CISA y el FBI destacaron que los propietarios necesitan un inventario actualizado de endpoints para la búsqueda proactiva.
Por Tamaño de Organización:
Las Grandes Empresas Constituyen el Núcleo Mientras las Pequeñas y Medianas Empresas Escalan a Través de SociosLas Grandes Empresas representaron el 70,14% de los ingresos en 2026. Sus amplios parques de endpoints, múltiples entornos de nube y mayores presupuestos de seguridad respaldan operaciones continuas lideradas por expertos. Las grandes organizaciones suelen utilizar un servicio gestionado continuo junto con ejercicios periódicos de equipo rojo y pueden ejecutar más de 1 plataforma de seguridad de endpoints. Arctic Wolf fue seleccionado por Chubb como proveedor preferido de detección y respuesta gestionadas en febrero de 2026. Deepwatch posicionó su plataforma de detección y respuesta gestionadas de precisión en torno a alertas de alta fidelidad para equipos de seguridad empresarial.
Se proyecta que las Pequeñas y Medianas Empresas crezcan a una CAGR del 22,79% hasta 2032. Los canales de proveedores de servicios gestionados hacen que el monitoreo especializado sea más accesible para organizaciones que no pueden mantener un centro de operaciones de seguridad completo. Huntress informó más de 250 millones de USD en ingresos recurrentes anuales y más de 270.000 empresas protegidas, con su modelo enfocado principalmente en organizaciones más pequeñas. SentinelOne se asoció con Pax8, y ConnectWise, Microsoft y Pax8 introdujeron una solución integrada de ciberseguridad y gestión de endpoints para proveedores de servicios gestionados. El mercado de servicios gestionados de búsqueda de amenazas en endpoints se está expandiendo en este grupo porque la entrega a través de canales reduce el costo y la complejidad operativa de la búsqueda liderada por expertos.

Por Industria de Usuario Final:
El Sector BFSI Lidera Mientras la Demanda del Sector Público se AceleraEl sector BFSI representó el 27,19% de los ingresos del mercado de servicios gestionados de búsqueda de amenazas en endpoints en 2026. Las organizaciones financieras enfrentan fraude persistente, ransomware, abuso de identidad y riesgos de cumplimiento, lo que respalda el monitoreo continuo de amenazas. CrowdStrike rastreó adversarios sofisticados con motivación financiera que apuntaban a los servicios financieros en su informe de 2026. Punjab National Bank asignó 4 mil millones de INR, equivalentes a 47,6 millones de USD a los tipos de cambio promedio de 2026, a su presupuesto anual de ciberseguridad, incluyendo un centro de operaciones de seguridad de próxima generación, monitoreo de endpoints y detección de fraude basada en API. La atención médica, las ciencias de la vida, las tecnologías de la información y las telecomunicaciones, la manufactura, la energía, los servicios públicos, el comercio minorista y el comercio electrónico requieren enfoques de búsqueda adaptados a sus entornos de endpoints.
Se proyecta que el Gobierno y la Administración Pública crezcan a una CAGR del 21,44% hasta 2032. La Administración de Servicios Generales de los Estados Unidos adjudicó a Nightwing los 5 Números de Artículo Especial de Servicios de Ciberseguridad Altamente Adaptables en marzo de 2025, incluida la Búsqueda Cibernética. CISA avanzó en un vehículo de adjudicación múltiple de 100 millones de USD para la búsqueda continua de amenazas gubernamentales, mientras que la licitación de marco de 48 meses de ENISA muestra una demanda similar en las instituciones europeas. Los contratos públicos pueden respaldar relaciones duraderas con los proveedores. Los clientes gubernamentales requieren sólidos controles de manejo de datos, cumplimiento e implementación, lo que crea una barrera para los proveedores sin capacidades de entrega probadas.
Análisis Geográfico
Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints de América del Norte
América del Norte concentró el 37,16% de la cuota del mercado de servicios gestionados de búsqueda de amenazas en endpoints en 2026. La región cuenta con una base consolidada de empresas nativas en la nube, una amplia población de proveedores de seguridad gestionada y prácticas establecidas de ciberseguro. El Departamento de Justicia de los Estados Unidos opera un programa de Búsqueda de Amenazas Cibernéticas que utiliza integraciones de registros de endpoints y SIEM. El vehículo de búsqueda de amenazas de 100 millones de USD de la CISA también respalda la demanda del sector público. La Norma de Transferencia Masiva de Datos de los Estados Unidos puede favorecer la infraestructura de operaciones de seguridad doméstica, mientras que Canadá y México se benefician de los vínculos transfronterizos de la cadena de suministro.
Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints de Asia-Pacífico
Se proyecta que Asia-Pacífico crezca a una CAGR del 21,78% hasta 2032, la tasa regional más alta en el mercado de servicios gestionados de búsqueda de amenazas en endpoints. La transformación digital, el mayor uso de la nube y la inversión pública en ciberseguridad están ampliando los parques de endpoints en China, India, Japón, Corea del Sur y el Sudeste Asiático. Los requisitos de transferencia de datos de China generan demanda de centros de operaciones de seguridad locales y diseños de servicios multirregión. Japón continúa externalizando las labores de detección y respuesta donde el talento interno en seguridad es limitado. Australia sigue siendo el mayor mercado individual de Asia-Pacífico, representando casi un tercio de los ingresos regionales, aunque se espera que su crecimiento sea más lento que la tasa regional a medida que el gasto en seguridad gestionada madura.
Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints de EMEA y América del Sur
Europa, América del Sur, Oriente Medio y África presentan diferentes niveles de madurez dentro del mercado de servicios gestionados de búsqueda de amenazas en endpoints. La Ley de Resiliencia Operativa Digital de la UE se aplica a las empresas de servicios financieros desde enero de 2025 y exige una supervisión continua del riesgo en tecnologías de la información y la comunicación, así como la detección de incidentes. Alemania, el Reino Unido y Francia cuentan con ecosistemas de proveedores consolidados, mientras que Brasil y Argentina responden a los riesgos de ransomware en la banca y la infraestructura crítica. Arabia Saudita, los Emiratos Árabes Unidos, Sudáfrica y Nigeria están ampliando la demanda a través de la inversión en ciberseguridad, la digitalización bancaria y los sistemas empresariales con enfoque móvil.
Panorama Competitivo
Concentración del Mercado
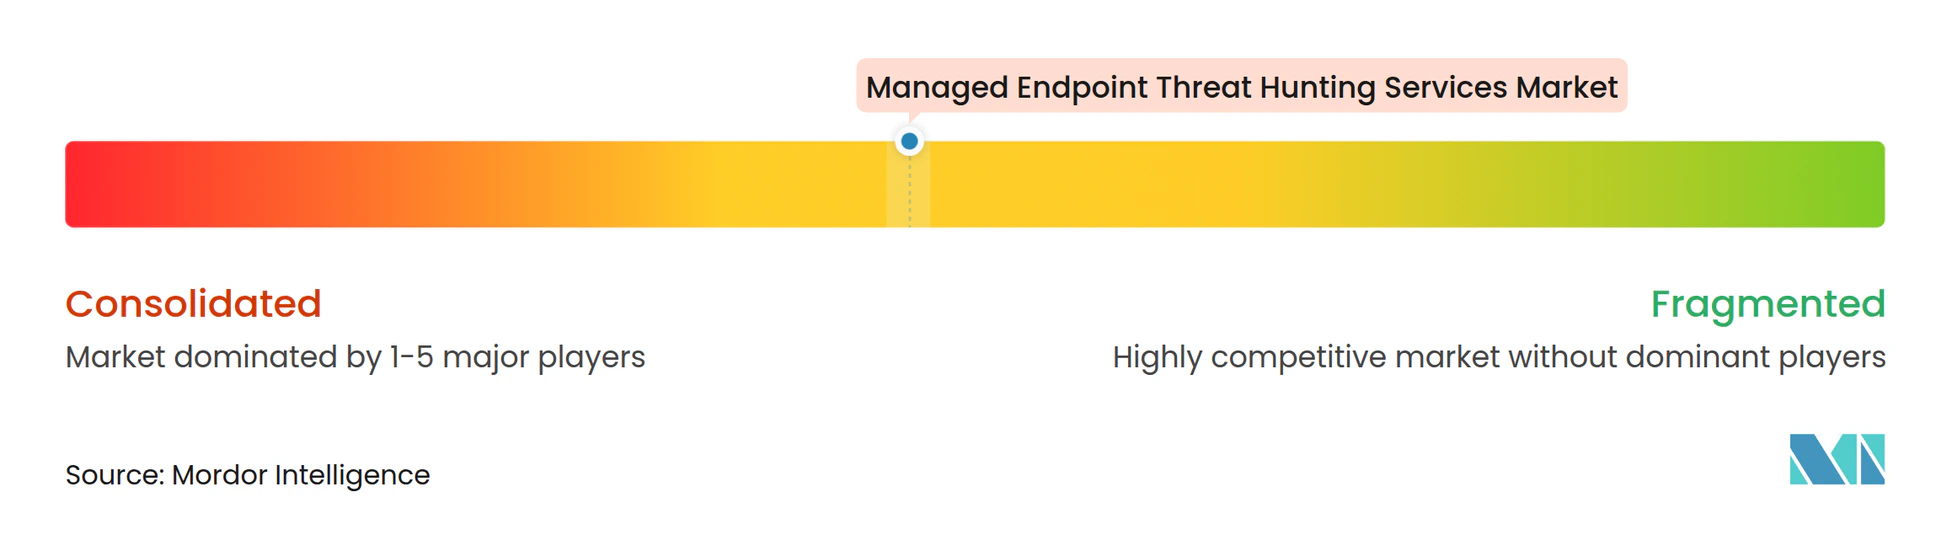
El mercado de servicios gestionados de búsqueda de amenazas en endpoints está moderadamente concentrado. CrowdStrike, Sophos, SentinelOne y Arctic Wolf operan a escala, mientras que Expel, Huntress, eSentire y Deepwatch compiten como proveedores especializados de detección y respuesta gestionadas. Sophos completó su adquisición de Secureworks en febrero de 2025 en una transacción en efectivo valorada en 859 millones de USD. El negocio combinado atiende a más de 28.000 organizaciones a través de la plataforma Taegis y las capacidades de inteligencia de Sophos X-Ops. Esta transacción aumentó la importancia de la amplitud de la plataforma, la integración de múltiples proveedores y la capacidad de investigación.
El mercado de servicios gestionados de búsqueda de amenazas en endpoints está siendo moldeado por la inteligencia artificial, la automatización, la cobertura de terceros y la calidad de la respuesta. CrowdStrike introdujo 7 agentes de inteligencia artificial listos para misiones en su lanzamiento de otoño de 2025, incluido un Agente de Búsqueda que analiza inteligencia en tiempo real de más de 280 grupos rastreados de estados-nación, ciberdelincuentes y hacktivistas. En mayo de 2026, CrowdStrike lanzó Falcon OverWatch para Defender y declaró que el servicio puede reducir los costos de personal de búsqueda de amenazas hasta en un 95%. Expel introdujo cobertura de detección y respuesta gestionadas para toda la superficie de ataque de inteligencia artificial en agosto de 2026. Estas acciones muestran a los proveedores buscando diferenciación en entornos de endpoints en rápida evolución.
Los especialistas están respondiendo a través de servicios co-gestionados, profundidad de analistas humanos, compromisos de nivel de servicio y relaciones con proveedores de servicios gestionados. Deepwatch abrió un Centro de Capacidades Global en Bangalore en diciembre de 2025, mientras que Arctic Wolf lanzó Aurora Managed Endpoint Defense para proveedores de servicios gestionados y SentinelOne amplió el acceso a través de Pax8. La búsqueda en tecnología operacional, la cobertura de la superficie de ataque de inteligencia artificial y la entrega a través de canales para pequeñas y medianas empresas siguen siendo áreas significativas de expansión. La alineación con MITRE ATT&CK para sistemas de control industrial y la certificación SOC 2 Tipo II sirven como señales reconocidas de madurez del programa en los procesos de compra empresarial.
Líderes de la Industria de Servicios Gestionados de Búsqueda de Amenazas en Endpoints
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints Empresas cubiertas en este informe
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- Huntress Labs Incorporated
- Secureworks Corp.
- SentinelOne, Inc.
- Cybereason Inc.
- WithSecure Corporation
- Bitdefender SRL
- Kaspersky Lab AO
- Redscan Cyber Security Limited
- LMNTRIX Inc.
- GoSecure Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints
- Agosto de 2026: Expel lanzó cobertura de detección y respuesta gestionadas para toda la superficie de ataque de inteligencia artificial, extendiendo sus capacidades del centro de operaciones de seguridad a las amenazas generadas con inteligencia artificial, el uso indebido de inteligencia artificial por parte de empleados y la exposición adversarial dentro de los sistemas de inteligencia artificial, un posicionamiento pionero en el mercado que abre una categoría de servicio de alto margen antes de una entrada más amplia de competidores.
- Mayo de 2026: CrowdStrike lanzó Falcon OverWatch para Defender, extendiendo la búsqueda de amenazas gestionada liderada por expertos a los clientes de Microsoft Defender para Endpoint. El servicio analiza hasta 6,2 billones de eventos por día y ofrece hasta un 95% de reducción en los costos de personal de búsqueda de amenazas y tasas de detección de verdaderos positivos del 98%, basándose en el lanzamiento anterior de CrowdStrike de Falcon Next-Gen SIEM para Defender.
- Febrero de 2026: Arctic Wolf lanzó Aurora Managed Endpoint Defense para proveedores de servicios gestionados y fue seleccionado por Chubb como proveedor preferido de Detección y Respuesta Gestionadas, expandiendo significativamente su alcance en el canal y señalando el creciente interés de las aseguradoras en asociaciones de búsqueda de amenazas con resultados garantizados.
- Noviembre de 2025: SentinelOne lanzó la suite de Detección y Respuesta de Amenazas Wayfinder en asociación con Google Threat Intelligence en OneCon 2025, introduciendo 4 niveles de servicio gestionado, incluido un servicio élite de Búsqueda de Amenazas Wayfinder que combina cazadores humanos con inteligencia artificial agéntica e inteligencia de adversarios seleccionada por Google, con disponibilidad general en noviembre de 2025.
Alcance del Informe Global del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints
El Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints comprende servicios de ciberseguridad externalizados que identifican, investigan y mitigan de forma proactiva amenazas avanzadas, actividades sospechosas e indicadores de compromiso en entornos de endpoints. Estos servicios aprovechan la telemetría de endpoints, el análisis de comportamiento, la inteligencia de amenazas, las evaluaciones de compromiso y las metodologías avanzadas de búsqueda de amenazas para detectar amenazas que pueden evadir los controles de seguridad tradicionales y para respaldar las operaciones continuas de seguridad de endpoints.
El Informe del Mercado de Servicios Gestionados de Búsqueda de Amenazas en Endpoints está segmentado por Tipo de Servicio (Servicios Basados en Comportamiento y Anomalías, Servicios Basados en Inteligencia de Amenazas, Servicios de Evaluación de Compromiso de Endpoints, Servicios de Ransomware y Amenazas Avanzadas y Otros Tipos de Servicio), Modo de Implementación (Nube, En las Instalaciones e Híbrido), Tamaño (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Basados en Comportamiento y Anomalías |
| Servicios Basados en Inteligencia de Amenazas |
| Servicios de Evaluación de Compromiso de Endpoints |
| Servicios de Ransomware y Amenazas Avanzadas |
| Otros Tipos de Servicio |
| Basado en la Nube |
| En las Instalaciones |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Servicios Basados en Comportamiento y Anomalías | |
| Servicios Basados en Inteligencia de Amenazas | ||
| Servicios de Evaluación de Compromiso de Endpoints | ||
| Servicios de Ransomware y Amenazas Avanzadas | ||
| Otros Tipos de Servicio | ||
| Por Modo de Implementación | Basado en la Nube | |
| En las Instalaciones | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de búsqueda de amenazas en endpoints?
Se proyecta que el mercado de servicios gestionados de búsqueda de amenazas en endpoints aumente de 1,51 mil millones de USD en 2027 a 3,90 mil millones de USD para 2032 a una CAGR del 20,89%.
¿Qué está impulsando la demanda de servicios gestionados de búsqueda de amenazas en endpoints?
Las intrusiones sin malware, el ransomware, la vulneración del correo electrónico empresarial y la escasez de personal de seguridad calificado están aumentando la demanda de detección continua liderada por expertos.
¿Qué tipo de servicio lidera la búsqueda gestionada de amenazas en endpoints?
Los Servicios Basados en Comportamiento y Anomalías representaron el 58,11% de los ingresos en 2026 porque pueden identificar comportamientos sospechosos que las herramientas basadas en firmas pueden pasar por alto.
¿Por qué están creciendo las implementaciones híbridas de búsqueda de amenazas?
Se proyecta que la implementación Híbrida crezca a una CAGR del 22,36% hasta 2032 porque las organizaciones reguladas necesitan análisis a escala de nube mientras retienen datos sensibles en entornos controlados.
¿Qué grupo de clientes está adoptando estos servicios más rápidamente?
Se proyecta que las Pequeñas y Medianas Empresas crezcan a una CAGR del 22,79% hasta 2032 a medida que los canales de proveedores de servicios gestionados reducen la necesidad de un centro de operaciones de seguridad interno.
¿Qué región está creciendo más rápido en servicios de búsqueda de amenazas en endpoints?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,78% hasta 2032 a medida que la adopción de la nube, la inversión en ciberseguridad y los parques de endpoints crecen en toda la región.