
マネージドエンドポイント脅威ハンティングサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.51 十億米ドル |
| 市場規模 (2032) | 3.9 十億米ドル |
| 成長率 (2027 - 2032) | 20.89 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドエンドポイント脅威ハンティングサービス市場分析
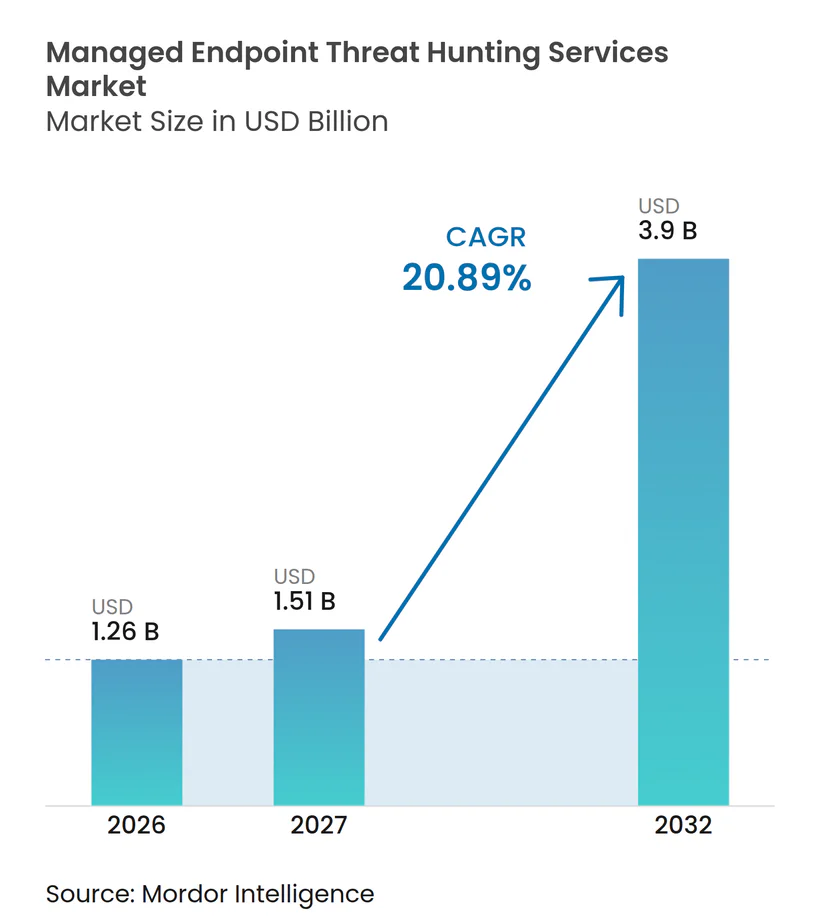
マネージドエンドポイント脅威ハンティングサービス市場規模は、2026年に1.26 ビリオン 米ドル、2027年に1.51 ビリオン 米ドルと予測され、2027年から2032年にかけてCAGR 20.89%で成長し、2032年までに3.90 ビリオン 米ドルに達する見込みです。攻撃者が従来のシグネチャベースの制御では見逃されることが多いマルウェアフリーの手法を使用するにつれ、需要が高まっています。CrowdStrikeは、2025年の検知の82%がマルウェアフリーであり、攻撃者のブレイクアウト時間がわずか27秒にまで短縮されたと報告しており、継続的なハンティングの価値が高まっています。組織は、自動アラートが生成される前に隠れた活動を探し出す専門家主導のサービスへとセキュリティ支出をシフトしています。プラットフォームの統合はプロバイダーの選択肢を再形成しており、データ居住要件、マルチベンダー統合、および変化する攻撃者の戦術は引き続き重要な運用上の制約となっています。マネージドエンドポイント脅威ハンティングサービス市場は、広範なテレメトリカバレッジ、強力な脅威インテリジェンス、および測定可能な検知成果を組み合わせることができるプロバイダーを優遇しています。
レポートの主要ポイント
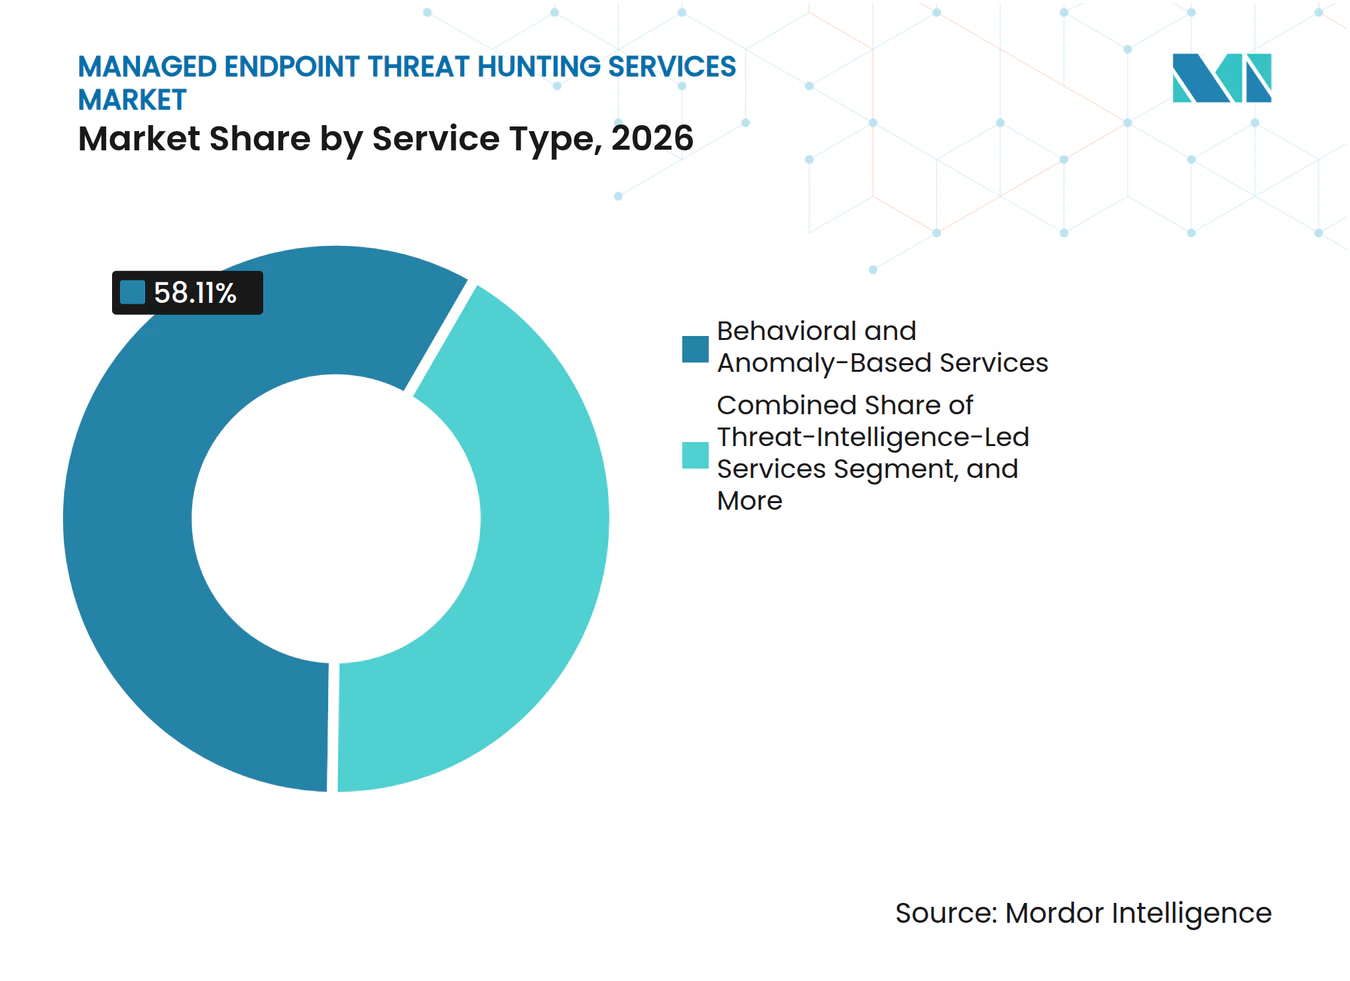
- サービスタイプ別では、行動・異常ベースサービスが2026年のマネージドエンドポイント脅威ハンティングサービス市場シェアの58.11%を占め、脅威インテリジェンス主導型サービスは2032年にかけてCAGR 22.05%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2026年の収益の66.41%を占め、ハイブリッド展開は2032年にかけてCAGR 22.36%で成長する見込みです。
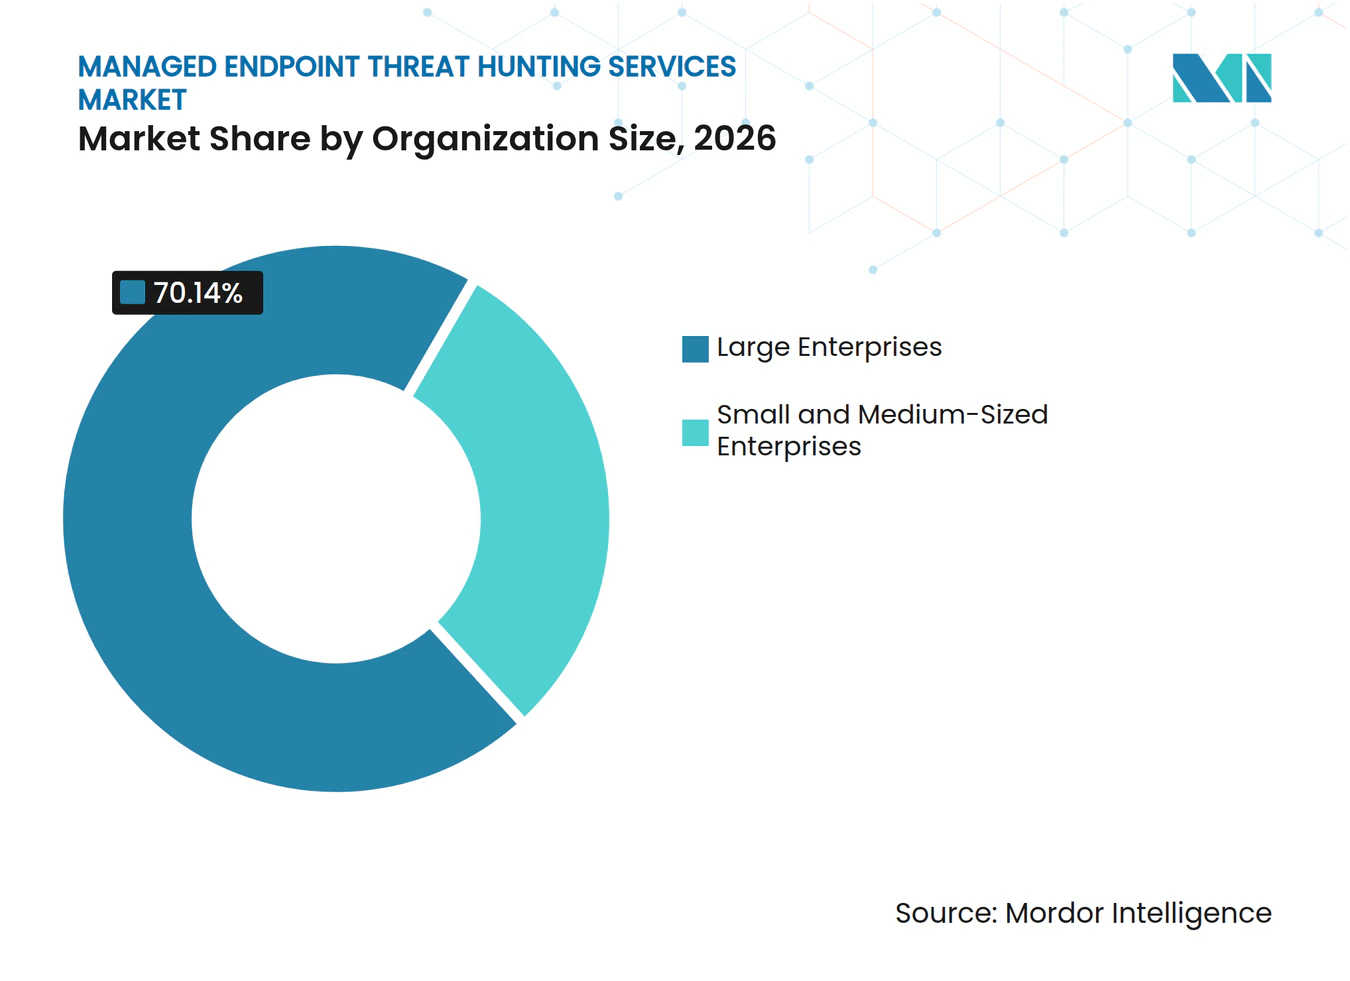
- 組織規模別では、大企業が2026年の収益の70.14%を占め、中小企業は2032年にかけてCAGR 22.79%で成長する見込みです。
- エンドユーザー産業別では、BFSIが2026年の収益の27.19%を占め、政府・公共行政は2032年にかけてCAGR 21.44%で拡大する見込みです。
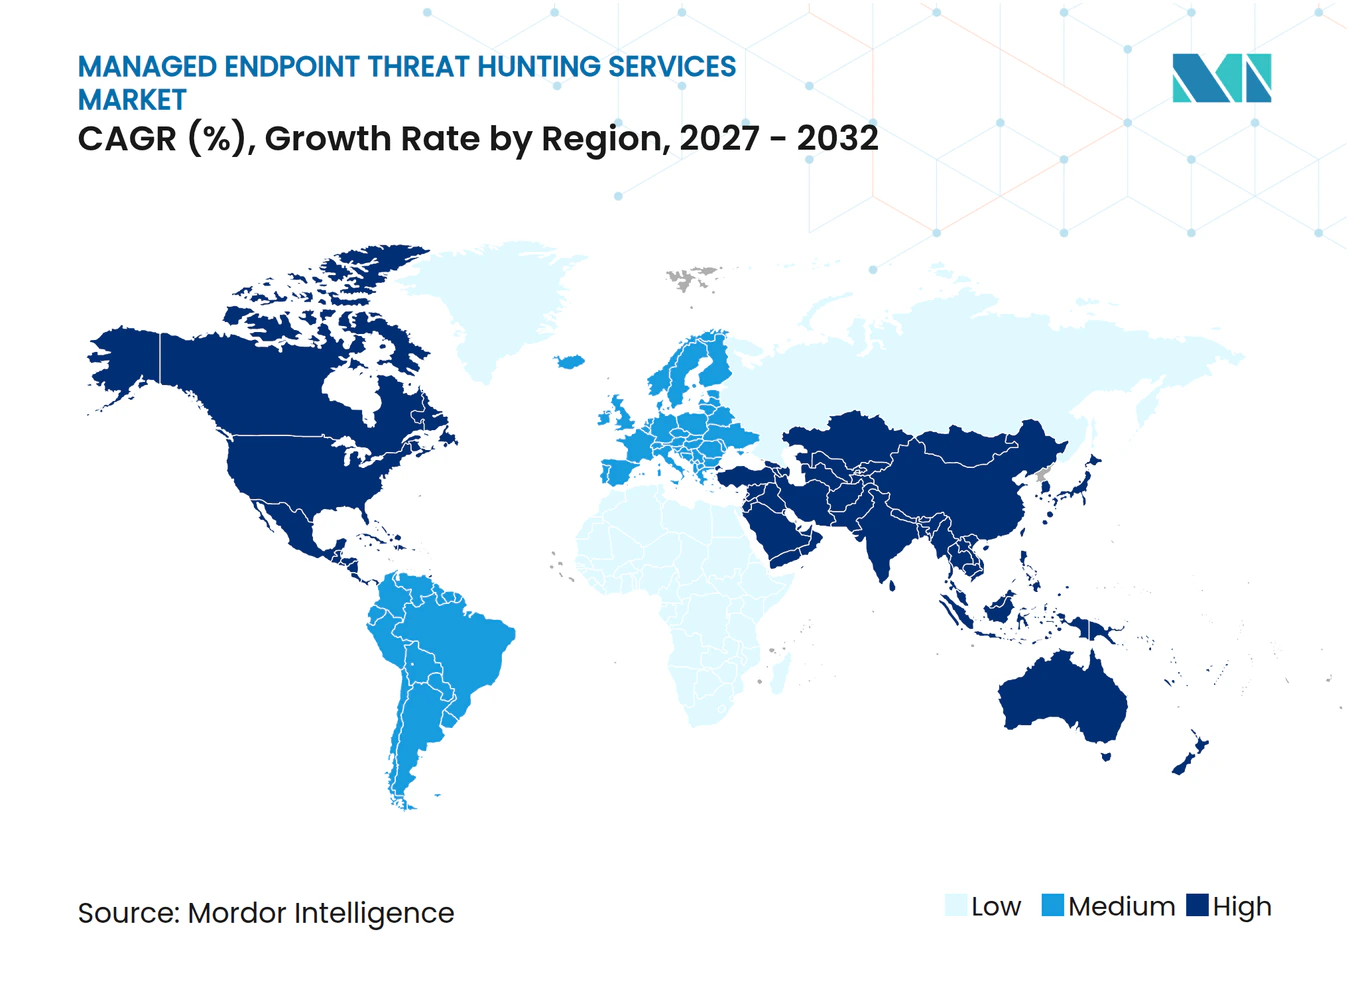
- 地域別では、北米が2026年の収益の37.16%を占め、アジア太平洋地域は2032年にかけてCAGR 21.78%で成長する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ランサムウェア、ビジネスメール詐欺、および環境寄生型攻撃の増加 | +3.0% | 北米と欧州に急性集中を伴うグローバル | 短期(2年以内) |
| 専門的なセキュリティオペレーション人材の不足 | +2.5% | グローバル、北米・欧州・アジア太平洋地域で最も深刻 | 中期(2〜4年) |
| 規制およびサイバー保険要件の強化 | +2.0% | 北米とEU、アジア太平洋地域と中東で拡大中 | 中期(2〜4年) |
| クラウド、リモートワーク、および分散エンドポイントの拡大 | +1.5% | グローバル、アジア太平洋地域と南米で最も急速に成長 | 短期(2年以内) |
| AI支援型検知エンジニアリングとレスポンス自動化 | +1.0% | 北米と欧州がリード、アジア太平洋地域が加速 | 長期(4年以上) |
| 一時的資産および運用技術全体にわたるエンドポイントテレメトリの拡大 | +0.5% | グローバル、産業用欧州・北米・アジア太平洋地域に運用技術フォーカス | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェア、ビジネスメール詐欺、および環境寄生型攻撃の増加
攻撃環境はマネージドエンドポイント脅威ハンティングサービス市場における需要を強化しています。Coalitionは、2025年に観察されたサイバーインシデントの58%がビジネスメール詐欺と資金移動詐欺によるものであったと報告しました。FBIはビジネスメール詐欺関連の損失として29億米ドルを記録しており、ランサムウェアに起因する10億米ドルと比較すると、メールを介した侵入の規模が明らかです。ThreatDownは、2025年のランサムウェア活動の86%が、管理されていないまたはシャドーIT システムから起動されたリモート暗号化を伴うと報告しました。Verizonは侵害の48%にランサムウェアを発見しており、前期の44%から増加しています。これらのパターンは、従来のマルウェア指標が存在しない可能性があるため、行動分析とインテリジェンス主導型ハンティングをより重要なものにしています。
専門的なセキュリティオペレーション人材の不足
熟練したセキュリティ人材の不足は、マネージドエンドポイント脅威ハンティングサービス市場において外部ハンティングチームへの依存を高め続けています。ISACAは、組織の58%がサイバーセキュリティチームの人員不足を認識しており、61%が未充足のポジションを抱えていると報告しました。[1] SANSは、2026年に回答者の60%にとってスキルギャップが主要な労働力課題であったと報告しました。[2] Fortinetは、セキュリティリーダーの71%が人材不足を組織的リスクと見なし、56%が採用難に直面していると報告しました。Red Canaryは、組織の75%が侵入検知においてスキル不足を抱えており、攻撃対象領域が12ヶ月で41%拡大したと報告しました。マネージドエンドポイント脅威ハンティングサービス市場は、組織が完全な内部セキュリティオペレーションセンターを構築することなく継続的な専門知識を得られるため、恩恵を受けています。
規制およびサイバー保険要件の強化
規制要件は、マネージドエンドポイント脅威ハンティングサービス市場において継続的な検知をより直接的な運用ニーズにしています。カリフォルニア州プライバシー保護機関は、高リスクの個人情報を取り扱う特定の企業に対するサイバーセキュリティ監査要件を含む規則を採択しました。米国司法省の大量データ転送規則は2025年4月8日に発効し、懸念国による機密性の高い米国データへのアクセスに対する管理を設けました。報告要件は、報告対象インシデントを特定・封じ込めるために利用可能な時間を短縮する可能性があります。このような報告期間は、より早期の脅威特定の価値を高めます。保険会社もエンドポイント検知と継続的な監視の証拠を求めており、規制された環境におけるマネージドエンドポイント脅威ハンティングサービスの採用を支援しています。
クラウド、リモートワーク、および分散エンドポイントの拡大
クラウドワークロード、リモートデバイス、コンテナ、およびインターネット接続機器は、マネージドエンドポイント脅威ハンティングサービス市場対応するエンドポイント資産を拡大しています。CrowdStrikeは、センサーがエンタープライズデバイス上で稼働する1,800以上の人工知能アプリケーションを検知し、約1億6,000万の固有アプリケーションインスタンスを表していると報告しました。この多様性は、静的なオンプレミス監視モデルの有効性を低下させます。コンテナ、サーバーレス関数、および短命の仮想マシンも、証拠を保持し侵入を再構築するために利用可能な時間を短縮します。マネージドエンドポイント脅威ハンティングサービス市場のプロバイダーは、クラウドとエンドポイント環境全体でテレメトリの正規化とリアルタイム相関を必要としています。クラウドネイティブプラットフォームは、組織が同等のインフラを維持することなく、このデータを大規模に処理できる場合に優位性を持ちます。
抑制要因影響分析*
| 抑制要因 | (〜)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| データ居住およびクロスボーダー転送の制約 | -1.5% | 中国、EU、インド、中東 | 中期(2〜4年) |
| マルチベンダーセキュリティスタック全体にわたる統合の複雑さ | -1.0% | グローバル | 短期(2年以内) |
| 高品質エンドポイントテレメトリへのプロバイダー依存 | -0.7% | グローバル、中小企業セグメントと新興市場で最も深刻 | 中期(2〜4年) |
| 自動化およびAI支援型ハンティングへの攻撃者の適応 | -0.5% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
データ居住およびクロスボーダー転送の制約
データローカライゼーション要件は、マネージドエンドポイント脅威ハンティングサービス市場において管轄区域をまたいでエンドポイント記録を集約する能力を制限する可能性があります。中国は2026年1月30日にクロスボーダーデータ転送ガイダンスを発表し、中国拠点のエンドポイントからのどのテレメトリを海外のセキュリティオペレーションセンターに送信できるかに影響を与えています。米国の大量データ転送規則も、プロバイダーが対象取引のデータルーティング管理を検討することを求めています。これらの義務は、米国、欧州、中国、インドに別々のデータ環境を必要とする場合があります。別々の環境はインフラコストを引き上げ、脅威インテリジェンスのグローバルな相関を制限する可能性があります。マネージドエンドポイント脅威ハンティングサービス市場は、そのためマルチリージョンサービス提供とデータ主権展開オプションをより重視しています。
マルチベンダーセキュリティスタック全体にわたる統合の複雑さ
マネージドエンドポイント脅威ハンティングサービス市場が対応するほとんどの組織は、複数のエンドポイント、アイデンティティ、クラウド、オーケストレーション、およびセキュリティ情報イベント管理製品を使用しています。この環境は、プロバイダーがデータフィールドをマッピングし、ギャップを解消し、重複アラートを回避しなければならないため、マネージドハンティングの実装を遅らせる可能性があります。Expelは、2026年に調査したインシデントの29%がエンドポイント攻撃であったと報告しました。[3] モーリシャス銀行は、2025年の脅威インテリジェンスプラットフォーム調達において、SIEM、SOAR、エンドポイント検知、ファイアウォール、および外部インテリジェンスツールとの相互運用性を指定しました。Red CanaryとCrowdStrikeは、2025年8月にZscaler Zero Trust Exchange、CrowdStrike Falcon、およびRed Canaryのマネージド検知プラットフォームを接続するパートナーシップを拡大しました。これらの例は、特に小規模顧客にサービスを提供するマネージドサービスプロバイダーにとって、事前構築済みの統合と明確なオンボーディングプロセスがなぜ重要であるかを示しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
行動サービスがリードしながらインテリジェンス主導型ハンティングが拡大行動・異常ベースサービスは2026年のマネージドエンドポイント脅威ハンティングサービス市場シェアの58.11%を占めました。このセグメントは、攻撃者が有効な認証情報、ネイティブ管理ツール、および従来のマルウェアファイルを残さないその他の手法を使用する環境に適合しています。CrowdStrikeは、2025年の脅威検知の82%がマルウェアフリーであったと報告しました。行動ベースラインは、シグネチャツールが見逃す可能性のある異常なアクセスパターン、プロセス動作、およびデータ移動を特定します。エンドポイント侵害評価サービスは定期的なフォレンジックレビューを提供し、ランサムウェアおよび高度サービスは、中断を許容できない組織向けにハンティング、封じ込め、復旧、およびロールバックを組み合わせています。
脅威インテリジェンス主導型サービスは、サービスタイプの中で最も速い速度で2032年にかけてCAGR 22.05%で成長する見込みです。このサービスタイプのマネージドエンドポイント脅威ハンティングサービス市場規模は、インテリジェンスフィードと攻撃者の戦術・技術・手順を分類する人工知能ツールの広範な利用可能性によって支えられています。Expelは2025年10月に、研究者マーカス・ハッチンスと共同開発した正式な脅威インテリジェンスプログラムであるExpel Intelを導入しました。ENISAは2026年に、48ヶ月のフレームワークにわたる監視、分析、脅威ハンティング、およびインシデントレスポンスの入札を発行しました。これらの取り組みは、インテリジェンス主導型ハンティングが商業および公共調達においてより正式化されつつあることを示しています。


注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウド提供がリードしながらハイブリッドモデルが台頭クラウドベースの展開は2026年の収益の66.41%を占め、マネージドエンドポイント脅威ハンティングサービス市場の最大シェアを持ちます。テクノロジー、小売、および専門サービス組織はクラウドネイティブエンドポイントを使用することが多く、集中提供サービスを迅速に採用できます。クラウドモデルは、クライアントが大規模なデータプラットフォームを運用することなく、弾力的なテレメトリ処理と継続的な更新を提供します。CrowdStrikeは、ハンティングオペレーションが1日最大6.2兆のイベントを分析できると述べました。共有インテリジェンスにより、プロバイダーは顧客環境全体で観察された行動を接続することもできます。
ハイブリッド展開は2032年にかけてCAGR 22.36%で成長する見込みです。規制された組織は、機密ログをオンプレミスまたはソブリンクラウドに保持しながら、適切なデータをクラウド環境で処理するためにハイブリッドアーキテクチャを使用します。このアプローチは、広範なテレメトリ処理をローカルデータ保持から分離し、クロスボーダー転送の懸念に対処します。オンプレミス展開は、エアギャップまたは機密システムを持つ防衛、インテリジェンス、および重要インフラサイトに引き続き関連しています。TXOne Networksは2025年3月に運用技術エンドポイント保護と脅威ハンティング向けにStellar バージョン3.2をリリースし、CISAとFBIは所有者がプロアクティブなハンティングのために最新のエンドポイントインベントリを必要とすることを強調しました。
組織規模別:
大企業がコアを提供しながら中小企業がパートナーを通じてスケール大企業は2026年の収益の70.14%を占めました。広範なエンドポイント資産、複数のクラウド環境、および大きなセキュリティ予算が継続的な専門家主導のオペレーションを支援しています。大規模組織は多くの場合、定期的なレッドチーム演習と並行して継続的なマネージドサービスを使用し、1つ以上のエンドポイントセキュリティプラットフォームを運用する場合があります。Arctic Wolfは2026年2月にChubbによって優先マネージド検知・レスポンスプロバイダーとして選定されました。Deepwatchは、エンタープライズセキュリティチーム向けの高精度アラートを中心に精密MDRプラットフォームを位置付けました。
中小企業は2032年にかけてCAGR 22.79%で成長する見込みです。マネージドサービスプロバイダーチャネルは、完全なセキュリティオペレーションセンターを維持できない組織にとって専門的な監視をよりアクセスしやすくします。Huntressは年間経常収益2億5,000万米ドル以上と27万以上の保護されたビジネスを報告しており、そのモデルは主に小規模組織に焦点を当てています。SentinelOneはPax8とパートナーシップを結び、ConnectWise、Microsoft、およびPax8はマネージドサービスプロバイダー向けの統合サイバーセキュリティおよびエンドポイント管理ソリューションを導入しました。マネージドエンドポイント脅威ハンティングサービス市場は、チャネル提供が専門家主導のハンティングのコストと運用の複雑さを軽減するため、このグループで拡大しています。

エンドユーザー産業別:
BFSIがリードしながら公共部門の需要が加速BFSIは2026年のマネージドエンドポイント脅威ハンティングサービス市場収益の27.19%を占めました。金融機関は持続的な詐欺、ランサムウェア、アイデンティティ悪用、およびコンプライアンスリスクに直面しており、継続的な脅威監視を支援しています。CrowdStrikeは2026年レポートで金融サービスを標的とする高度な金銭的動機を持つ攻撃者を追跡しました。パンジャブ・ナショナル・バンクは、次世代セキュリティオペレーションセンター、エンドポイント監視、およびAPIベースの不正検知を含む年間サイバーセキュリティ予算として、2026年平均為替レートで4,760万米ドルに相当する40億インドルピーを割り当てました。ヘルスケア、ライフサイエンス、ITおよび通信、製造、エネルギー、公益事業、小売、およびEコマースはそれぞれ、エンドポイント環境に適したハンティングアプローチを必要としています。
政府・公共行政は2032年にかけてCAGR 21.44%で成長する見込みです。米国一般調達局は2025年3月にNightwingにサイバーハントを含む高度適応型サイバーセキュリティサービスの特別品目番号5件すべてを授与しました。CISAは継続的な政府脅威ハンティングのための1億米ドルのマルチアワード契約を推進し、ENISAの48ヶ月フレームワーク入札は欧州機関における同様の需要を示しています。公共契約は長期的なプロバイダー関係を支援できます。政府顧客は強力なデータ取り扱い、コンプライアンス、および展開管理を必要とし、実績のある提供能力を持たないプロバイダーにとって参入障壁を生み出しています。
地域分析
北米マネージドエンドポイント脅威ハンティングサービス市場
北米は2026年のマネージドエンドポイント脅威ハンティングサービス市場シェアの37.16%を占めた。同地域はクラウドネイティブ企業の成熟した基盤、大規模なマネージドセキュリティプロバイダー群、および確立されたサイバー保険慣行を有している。米国司法省はエンドポイントおよびSIEMログ統合を活用したサイバー脅威ハンティングプログラムを運営している。CISAの100 ミリオン 米ドル規模の脅威ハンティング手段も公共部門の需要を支援している。米国の大量データ転送規則は国内セキュリティオペレーションインフラを優遇する可能性があり、カナダとメキシコは国境を越えたサプライチェーンのつながりから恩恵を受けている。
アジア太平洋マネージドエンドポイント脅威ハンティングサービス市場
アジア太平洋地域は2032年までに21.78%のCAGRで成長すると予測されており、マネージドエンドポイント脅威ハンティングサービス市場において最も成長の速い地域となっている。デジタルトランスフォーメーション、クラウド利用の拡大、およびサイバーセキュリティへの公的投資が、中国、インド、日本、韓国、および東南アジア全域でエンドポイント資産を拡大させている。中国のデータ転送要件は、ローカルセキュリティオペレーションセンターおよびマルチリージョンサービス設計への需要を生み出している。日本は、社内のセキュリティ人材が限られている分野において、検知および対応業務のアウトソーシングを継続している。オーストラリアはアジア太平洋地域最大の個別市場であり、地域収益の約3分の1を占めているが、マネージドセキュリティ支出が成熟するにつれて、その成長は地域全体の成長率を下回ると予想されている。
EMEAおよび南米マネージドエンドポイント脅威ハンティングサービス市場
欧州、南米、中東、およびアフリカは、マネージドエンドポイント脅威ハンティングサービス市場において異なる成熟度水準にある。EUデジタルオペレーショナルレジリエンス法は2025年1月より金融サービス企業に適用されており、情報通信技術リスクの継続的な監視およびインシデント検知を義務付けている。ドイツ、英国、およびフランスは確立されたプロバイダーエコシステムを有しており、ブラジルとアルゼンチンは銀行および重要インフラにおけるランサムウェアリスクに対応している。サウジアラビア、UAE、南アフリカ、およびナイジェリアは、サイバーセキュリティ投資、銀行のデジタル化、およびモバイルファーストのエンタープライズシステムを通じて需要を拡大している。
競合環境
市場集中度
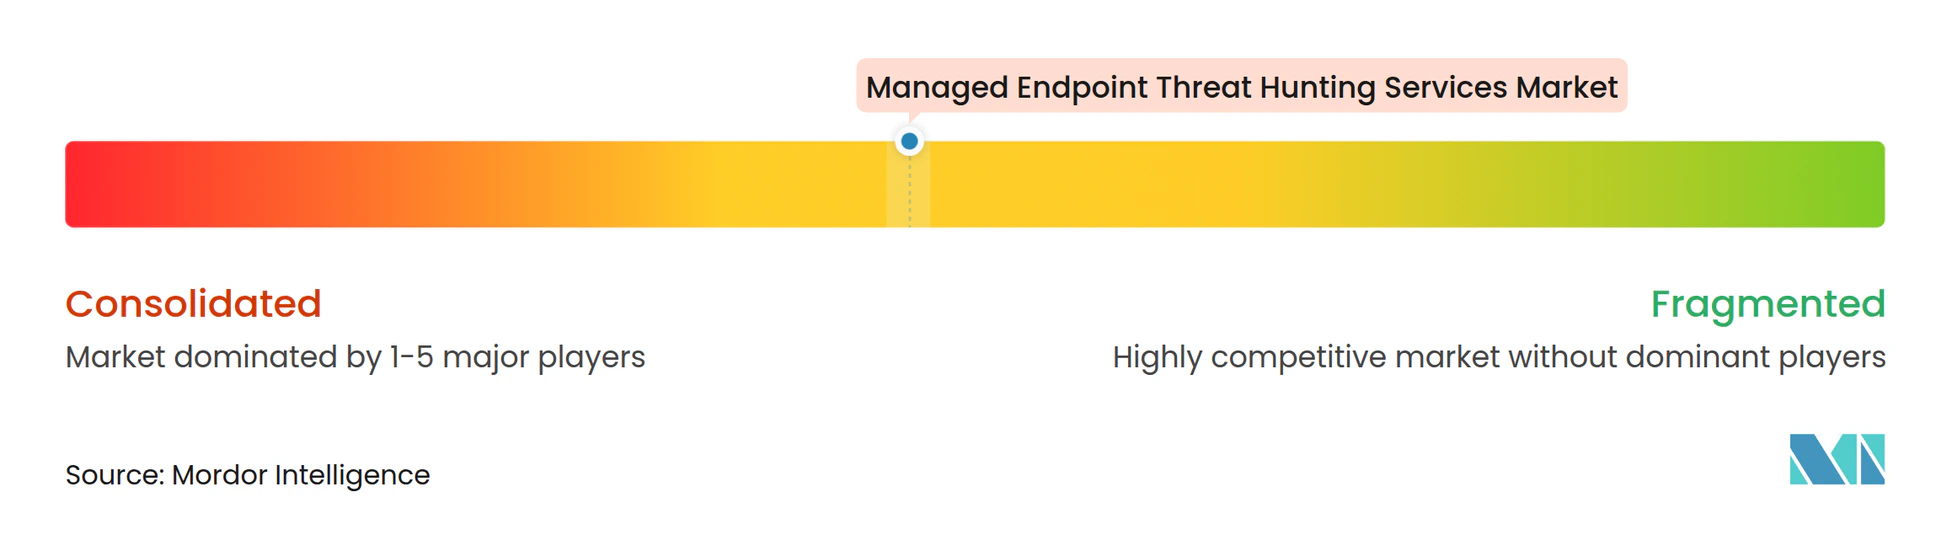
マネージドエンドポイント脅威ハンティングサービス市場は中程度に集中しています。CrowdStrike、Sophos、SentinelOne、およびArctic Wolfが大規模に事業を展開し、Expel、Huntress、eSentire、およびDeepwatchが専門的なマネージド検知・レスポンスプロバイダーとして競合しています。Sophosは2025年2月に8億5,900万米ドルの全額現金取引でSecureworksの買収を完了しました。統合後の事業はTaegisプラットフォームとSophos X-Opsインテリジェンス機能を通じて28,000以上の組織にサービスを提供しています。この取引はプラットフォームの幅広さ、マルチベンダー統合、および研究能力の重要性を高めました。
マネージドエンドポイント脅威ハンティングサービス市場は、人工知能、自動化、サードパーティカバレッジ、およびレスポンス品質によって形成されています。CrowdStrikeは2025年秋のリリースで7つのミッションレディAIエージェントを導入し、その中には280以上の追跡された国家、eCrime、およびハクティビストグループからのライブインテリジェンスをスキャンするハントエージェントが含まれています。2026年5月、CrowdStrikeはFalcon OverWatch for Defenderを立ち上げ、このサービスが脅威ハンティングの人員コストを最大95%削減できると述べました。Expelは2026年8月にAI攻撃対象領域全体のマネージド検知・レスポンスカバレッジを導入しました。これらの行動は、急速に変化するエンドポイント環境においてプロバイダーが差別化を求めていることを示しています。
スペシャリストは、共同マネージドサービス、人間アナリストの深さ、サービスレベルコミットメント、およびマネージドサービスプロバイダー関係を通じて対応しています。Deepwatchは2025年12月にバンガロールにグローバルケイパビリティセンターを開設し、Arctic WolfはマネージドサービスプロバイダーにAurora マネージドエンドポイントディフェンスを立ち上げ、SentinelOneはPax8を通じてアクセスを拡大しました。運用技術ハンティング、AI攻撃対象領域カバレッジ、および中小企業チャネル提供は拡大の意味ある領域であり続けています。MITRE ATT&CKのICS対応とSOC 2 タイプII認証は、エンタープライズ購買プロセスにおけるプログラム成熟度の認知された指標として機能しています。
マネージドエンドポイント脅威ハンティングサービス産業リーダー
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドエンドポイント脅威ハンティングサービス市場 このレポートでカバーされる企業
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- Huntress Labs Incorporated
- Secureworks Corp.
- SentinelOne, Inc.
- Cybereason Inc.
- WithSecure Corporation
- Bitdefender SRL
- Kaspersky Lab AO
- Redscan Cyber Security Limited
- LMNTRIX Inc.
- GoSecure Inc.
最近の産業開発事情 マネージドエンドポイント脅威ハンティングサービス市場
- 2026年8月:ExpelはAI攻撃対象領域全体のマネージド検知・レスポンスカバレッジを立ち上げ、AIで生成された脅威、従業員によるAIの誤用、およびAIシステム内の敵対的露出へのSOC機能を拡張しました。これは市場初のポジショニングであり、より広範な競合他社参入に先立って高マージンのサービスカテゴリを開拓するものです。
- 2026年5月:CrowdStrikeはFalcon OverWatch for Defenderを立ち上げ、Microsoft Defender for Endpointの顧客に専門家主導のマネージド脅威ハンティングを拡張しました。このサービスは1日最大6.2兆のイベントを分析し、脅威ハンティングの人員コストを最大95%削減し、真陽性検知率98%を実現します。これはCrowdStrikeの以前のFalcon 次世代SIEM for Defenderの立ち上げを基盤としています。
- 2026年2月:Arctic WolfはマネージドサービスプロバイダーにAurora マネージドエンドポイントディフェンスを立ち上げ、Chubbによって優先マネージド検知・レスポンスプロバイダーとして選定されました。これによりチャネルリーチが大幅に拡大し、成果保証型脅威ハンティングパートナーシップへの保険会社の関心の高まりを示しています。
- 2025年11月:SentinelOneはOneCon 2025においてGoogle脅威インテリジェンスとのパートナーシップでWayfinder 脅威検知・レスポンススイートを立ち上げ、人間のハンターとエージェンティックAIおよびGoogleがキュレートした攻撃者インテリジェンスを組み合わせたエリートWayfinder 脅威ハンティングサービスを含む4つのマネージドサービス層を導入しました。一般提供は2025年11月に開始されました。
グローバルマネージドエンドポイント脅威ハンティングサービス市場レポートスコープ
マネージドエンドポイント脅威ハンティングサービス市場は、エンドポイント環境全体にわたって高度な脅威、不審な活動、および侵害の指標を積極的に特定、調査、および軽減するアウトソーシングされたサイバーセキュリティサービスで構成されています。これらのサービスは、エンドポイントテレメトリ、行動分析、脅威インテリジェンス、侵害評価、および高度な脅威ハンティング手法を活用して、従来のセキュリティ管理を回避する可能性のある脅威を検知し、継続的なエンドポイントセキュリティオペレーションを支援します。
マネージドエンドポイント脅威ハンティングサービス市場レポートは、サービスタイプ(行動・異常ベースサービス、脅威インテリジェンス主導型サービス、エンドポイント侵害評価サービス、ランサムウェアおよび高度サービス、その他のサービスタイプ)、展開モード(クラウド、オンプレミス、ハイブリッド)、規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・公共行政、ヘルスケアおよびライフサイエンス、ITおよび通信、産業製造、小売・Eコマース、エネルギーおよび公益事業、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| 行動・異常ベースサービス |
| 脅威インテリジェンス主導型サービス |
| エンドポイント侵害評価サービス |
| ランサムウェアおよび高度サービス |
| その他のサービスタイプ |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・Eコマース |
| エネルギーおよび公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | 行動・異常ベースサービス | |
| 脅威インテリジェンス主導型サービス | ||
| エンドポイント侵害評価サービス | ||
| ランサムウェアおよび高度サービス | ||
| その他のサービスタイプ | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・Eコマース | ||
| エネルギーおよび公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドエンドポイント脅威ハンティングサービス市場の規模はどのくらいですか?
マネージドエンドポイント脅威ハンティングサービス市場は、2027年の1.51 ビリオン 米ドルから2032年までに3.90 ビリオン 米ドルへとCAGR 20.89%で増加する見込みです。
マネージドエンドポイント脅威ハンティングサービスの需要を牽引しているものは何ですか?
マルウェアフリーの侵入、ランサムウェア、ビジネスメール詐欺、および熟練したセキュリティ人材の不足が、継続的な専門家主導の検知への需要を高めています。
マネージドエンドポイント脅威ハンティングをリードするサービスタイプはどれですか?
行動・異常ベースサービスは、シグネチャベースのツールが見逃す可能性のある不審な行動を特定できるため、2026年の収益の58.11%を占めました。
ハイブリッド威ハンティング展開が成長している理由は何ですか?
ハイブリッド展開は、規制された組織が機密データを管理された環境に保持しながらクラウドスケールの分析を必要とするため、2032年にかけてCAGR 22.36%で成長する見込みです。
これらのサービスを最も速く採用している顧客グループはどれですか?
中小企業は、マネージドサービスプロバイダーチャネルが内部セキュリティオペレーションセンターの必要性を軽減するため、2032年にかけてCAGR 22.79%で成長する見込みです。
エンドポイント脅威ハンティングサービスで最も速く成長している地域はどこですか?
アジア太平洋地域は、クラウド採用、サイバーセキュリティ投資、およびエンドポイント資産が地域全体で成長するにつれて、2032年にかけてCAGR 21.78%で拡大する見込みです。