
Marktgröße und Marktanteil für verwaltete Endpunkt-Bedrohungsjagd-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
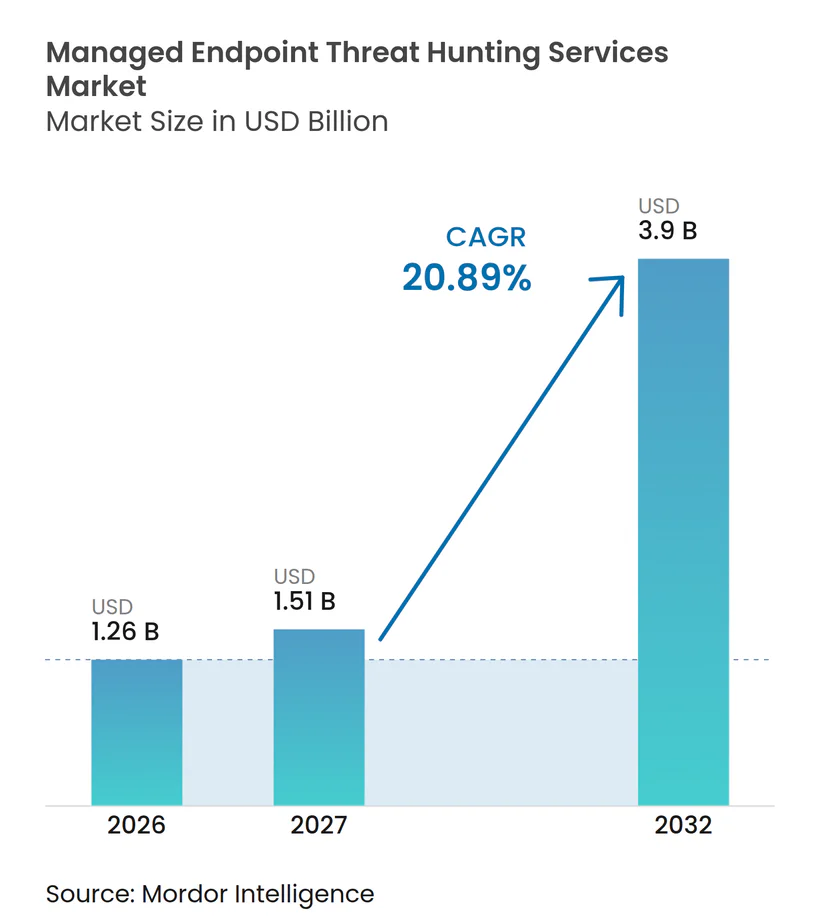
| Marktgröße (2027) | 1.51 Milliarden US-Dollar |
| Marktgröße (2032) | 3.9 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.89 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Endpunkt-Bedrohungsjagd-Dienste von Mordor Intelligence
Die Marktgröße für verwaltete Endpunkt-Bedrohungsjagd-Dienste wird voraussichtlich 1,26 Milliarden USD im Jahr 2026, 1,51 Milliarden USD im Jahr 2027 betragen und bis 2032 einen Wert von 3,90 Milliarden USD erreichen, mit einem CAGR von 20,89 % von 2027 bis 2032. Die Nachfrage steigt, da Angreifer Techniken ohne Schadsoftware einsetzen, die herkömmliche signaturbasierte Kontrollen häufig nicht erkennen. CrowdStrike meldete, dass 82 % der Erkennungen im Jahr 2025 ohne Schadsoftware erfolgten, während die Ausbruchszeit der Angreifer auf bis zu 27 Sekunden sank, was den Wert kontinuierlicher Bedrohungsjagd erhöht. Unternehmen verlagern ihre Sicherheitsausgaben hin zu expertengeführten Diensten, die versteckte Aktivitäten aufspüren, bevor automatisierte Warnmeldungen ausgelöst werden. Die Plattformkonsolidierung verändert die Anbieteroptionen, während Datenspeicherungsvorschriften, die Integration mehrerer Anbieter und sich ändernde Angreifertaktiken wichtige betriebliche Einschränkungen bleiben. Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste begünstigt daher Anbieter, die eine breite Telemetrieabdeckung, starke Bedrohungsintelligenz und messbare Erkennungsergebnisse kombinieren können.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungstyp hielten verhaltens- und anomaliebasierte Dienste im Jahr 2026 einen Marktanteil von 58,11 % am Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste, während durch Bedrohungsintelligenz gesteuerte Dienste bis 2032 voraussichtlich mit einem CAGR von 22,05 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 66,41 % auf die cloudbasierte Bereitstellung, während die hybride Bereitstellung bis 2032 voraussichtlich mit einem CAGR von 22,36 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 70,14 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 22,79 % wachsen werden.
- Nach Endnutzerbranche hielt der BFSI-Sektor im Jahr 2026 einen Umsatzanteil von 27,19 %, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einem CAGR von 21,44 % wachsen werden.
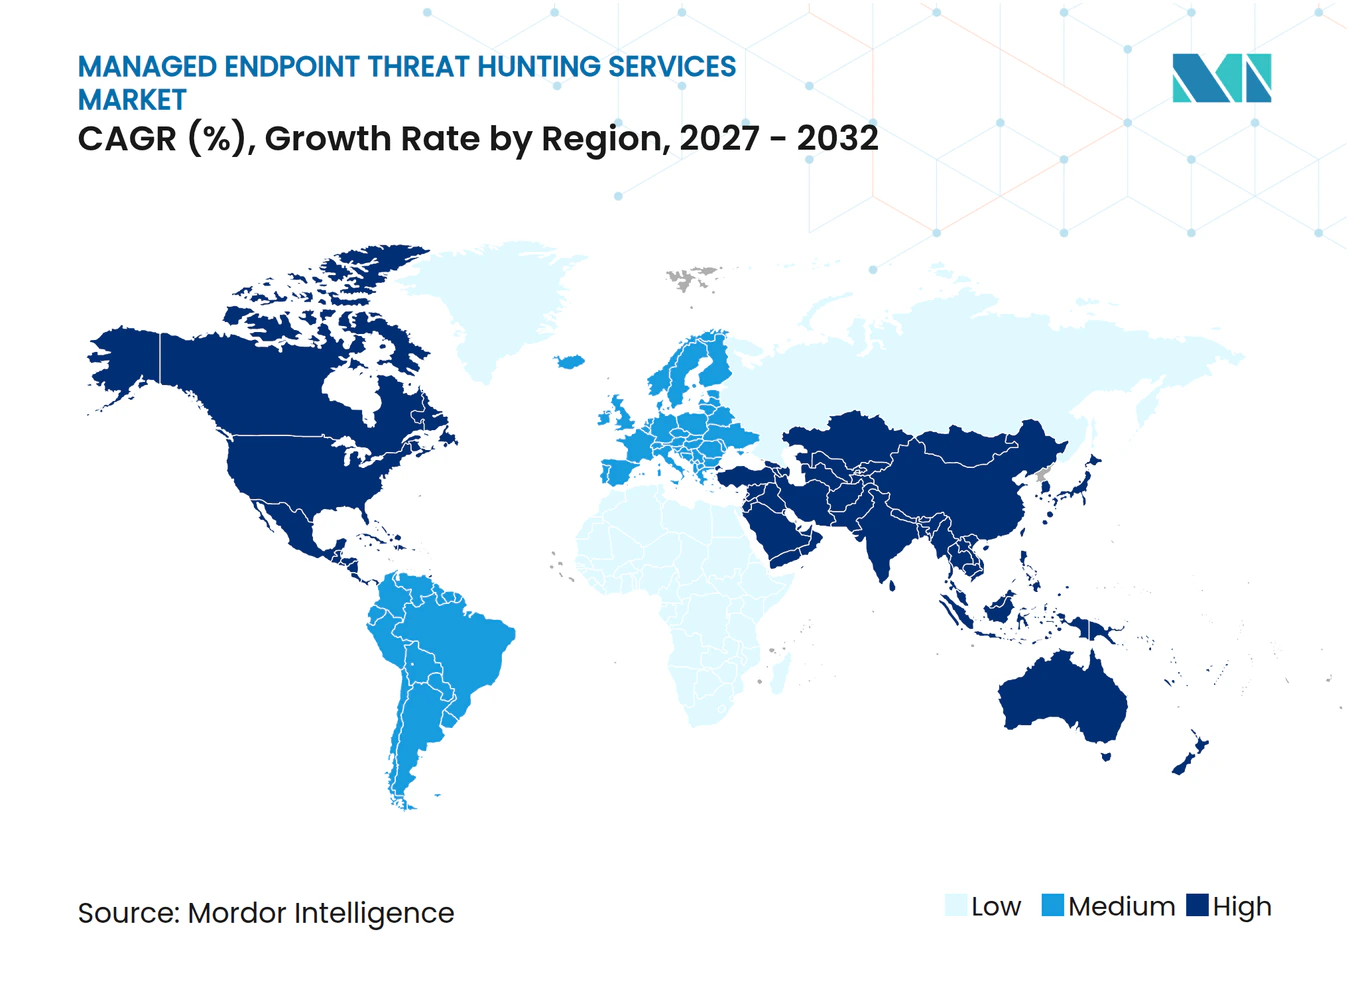
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 37,16 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 21,78 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberauswirkungen*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme von Ransomware, Business-E-Mail-Kompromittierung und Living-off-the-Land-Angriffen | +3.0% | Global, mit starker Konzentration in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Mangel an spezialisierten Fachkräften im Bereich Sicherheitsbetrieb | +2.5% | Global, am stärksten ausgeprägt in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Verschärfte regulatorische Anforderungen und Anforderungen der Cyberversicherung | +2.0% | Nordamerika und EU, wachsend im asiatisch-pazifischen Raum und im Nahen Osten | Mittelfristig (2–4 Jahre) |
| Ausweitung von Cloud, Remote-Arbeit und verteilten Endpunkten | +1.5% | Global, am schnellsten wachsend im asiatisch-pazifischen Raum und in Südamerika | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Erkennungsentwicklung und Reaktionsautomatisierung | +1.0% | Nordamerika und Europa führend, asiatisch-pazifischer Raum beschleunigt | Langfristig (≥ 4 Jahre) |
| Ausweitung der Endpunkt-Telemetrie auf kurzlebige Assets und Betriebstechnologie | +0.5% | Global, mit Fokus auf Betriebstechnologie im industriellen Europa, Nordamerika und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme von Ransomware, Business-E-Mail-Kompromittierung und Living-off-the-Land-Angriffen
Das Angriffsumfeld hat die Nachfrage im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste gestärkt. Coalition stellte fest, dass Business-E-Mail-Kompromittierung und Überweisungsbetrug im Jahr 2025 58 % der beobachteten Cybervorfälle ausmachten. Das FBI verzeichnete Verluste in Höhe von 2,9 Milliarden USD durch Business-E-Mail-Kompromittierung, verglichen mit 1,0 Milliarden USD, die auf Ransomware zurückzuführen waren, was das Ausmaß e-mail-gestützter Einbrüche verdeutlicht. ThreatDown berichtete, dass 86 % der Ransomware-Aktivitäten im Jahr 2025 Remote-Verschlüsselung umfassten, die von nicht verwalteten oder nicht erfassten IT-Systemen aus gestartet wurde. Verizon stellte Ransomware in 48 % der Datenschutzverletzungen fest, gegenüber 44 % im Vorjahreszeitraum. Diese Muster machen Verhaltensanalysen und intelligenzgesteuerte Bedrohungsjagd wichtiger, da herkömmliche Schadsoftware-Indikatoren möglicherweise nicht vorhanden sind.
Mangel an spezialisierten Fachkräften im Bereich Sicherheitsbetrieb
Der Mangel an qualifizierten Sicherheitsfachkräften erhöht weiterhin die Abhängigkeit von externen Bedrohungsjagd-Teams im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. ISACA berichtete, dass 58 % der Unternehmen ihre Cybersicherheitsteams als unterbesetzt betrachteten, während 61 % offene Stellen hatten.[1] SANS stellte fest, dass die Qualifikationslücke für 60 % der Befragten im Jahr 2026 die größte Herausforderung bei der Belegschaft darstellte.[2] Fortinet berichtete, dass 71 % der Sicherheitsverantwortlichen den Mangel als organisatorisches Risiko betrachteten und 56 % Schwierigkeiten bei der Personalgewinnung hatten. Red Canary stellte fest, dass 75 % der Unternehmen einen Qualifikationsmangel bei der Einbruchserkennung hatten, während die Angriffsfläche innerhalb von 12 Monaten um 41 % zunahm. Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste profitiert davon, weil Unternehmen kontinuierliches Fachwissen erhalten können, ohne ein vollständiges internes Sicherheitsbetriebszentrum aufzubauen.
Verschärfte regulatorische Anforderungen und Anforderungen der Cyberversicherung
Regulatorische Anforderungen machen die kontinuierliche Erkennung zu einem direkteren betrieblichen Bedarf im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. Die California Privacy Protection Agency verabschiedete Vorschriften, die Anforderungen an Cybersicherheitsprüfungen für bestimmte Unternehmen umfassen, die risikoreiche personenbezogene Daten verarbeiten. Die US-amerikanische Regelung des Justizministeriums zur Massenübertragung von Daten trat am 8. April 2025 in Kraft und schuf Kontrollen für den Zugang zu sensiblen US-Daten durch besorgniserregende Länder. Meldepflichten können den verfügbaren Zeitraum zur Identifizierung und Eindämmung eines meldepflichtigen Vorfalls verkürzen. Solche Meldefristen erhöhen den Wert einer frühzeitigen Bedrohungserkennung. Versicherer verlangen auch Nachweise über Endpunkterkennung und laufende Überwachung, was die Einführung verwalteter Endpunkt-Bedrohungsjagd-Dienste in regulierten Umgebungen unterstützt.
Ausweitung von Cloud, Remote-Arbeit und verteilten Endpunkten
Cloud-Workloads, Remote-Geräte, Container und mit dem Internet verbundene Geräte haben den Endpunkt-Bestand erweitert, der vom Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste bedient wird. CrowdStrike berichtete, dass seine Sensoren mehr als 1.800 Anwendungen auf Basis künstlicher Intelligenz erkannten, die auf Unternehmensgeräten liefen und nahezu 160 Millionen einzigartige Anwendungsinstanzen repräsentierten. Diese Vielfalt macht ein statisches, vor Ort betriebenes Überwachungsmodell weniger effektiv. Container, serverlose Funktionen und kurzlebige virtuelle Maschinen reduzieren auch die verfügbare Zeit zur Sicherung von Beweisen und zur Rekonstruktion eines Einbruchs. Anbieter im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste benötigen Telemetrienormalisierung und Echtzeit-Korrelation über Cloud- und Endpunktumgebungen hinweg. Cloud-native Plattformen haben einen Vorteil, wenn sie diese Daten in großem Maßstab verarbeiten können, ohne dass Unternehmen eine gleichwertige Infrastruktur unterhalten müssen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einschränkungen durch Datenspeicherung und grenzüberschreitende Übertragung | -1.5% | China, EU, Indien, Naher Osten | Mittelfristig (2–4 Jahre) |
| Integrationskomplexität über Multi-Anbieter-Sicherheitsarchitekturen hinweg | -1.0% | Global | Kurzfristig (≤ 2 Jahre) |
| Abhängigkeit der Anbieter von hochwertiger Endpunkt-Telemetrie | -0.7% | Global, am stärksten ausgeprägt im KMU-Segment und in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Anpassung der Angreifer an automatisierte und KI-gestützte Bedrohungsjagd | -0.5% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einschränkungen durch Datenspeicherung und grenzüberschreitende Übertragung
Datenlokalisierungsanforderungen können die Möglichkeit einschränken, Endpunktdaten über Jurisdiktionen hinweg im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste zu aggregieren. China veröffentlichte am 30. Januar 2026 Leitlinien zur grenzüberschreitenden Datenübertragung, die regeln, welche Telemetriedaten von in China ansässigen Endpunkten an ausländische Sicherheitsbetriebszentren gesendet werden können. Die US-amerikanische Regelung zur Massenübertragung von Daten verpflichtet Anbieter auch dazu, Datenweiterleitungskontrollen für abgedeckte Transaktionen zu berücksichtigen. Diese Verpflichtungen können separate Datenumgebungen in den Vereinigten Staaten, Europa, China und Indien erfordern. Separate Umgebungen erhöhen die Infrastrukturkosten und können die globale Korrelation von Bedrohungsintelligenz einschränken. Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste legt daher größeren Wert auf die Bereitstellung von Diensten in mehreren Regionen und datensouveräne Bereitstellungsoptionen.
Integrationskomplexität über Multi-Anbieter-Sicherheitsarchitekturen hinweg
Die meisten Unternehmen, die vom Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste bedient werden, nutzen mehrere Endpunkt-, Identitäts-, Cloud-, Orchestrierungs- und Sicherheitsinformations- und Ereignisverwaltungsprodukte. Dieses Umfeld kann die Implementierung verwalteter Bedrohungsjagd verlangsamen, da Anbieter Datenfelder zuordnen, Lücken schließen und doppelte Warnmeldungen vermeiden müssen. Expel stellte fest, dass Endpunktangriffe 29 % der im Jahr 2026 untersuchten Vorfälle ausmachten.[3] Die Bank of Mauritius spezifizierte in einer Ausschreibung für eine Bedrohungsintelligenz-Plattform im Jahr 2025 die Interoperabilität mit SIEM, SOAR, Endpunkterkennung, Firewall und externen Intelligenz-Tools. Red Canary und CrowdStrike erweiterten ihre Partnerschaft im August 2025, um den Zscaler Zero Trust Exchange, CrowdStrike Falcon und Red Canarys verwaltete Erkennungsplattform zu verbinden. Diese Beispiele zeigen, warum vorgefertigte Integrationen und klare Onboarding-Prozesse wichtig sind, insbesondere für verwaltete Dienstleister, die kleinere Kunden betreuen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
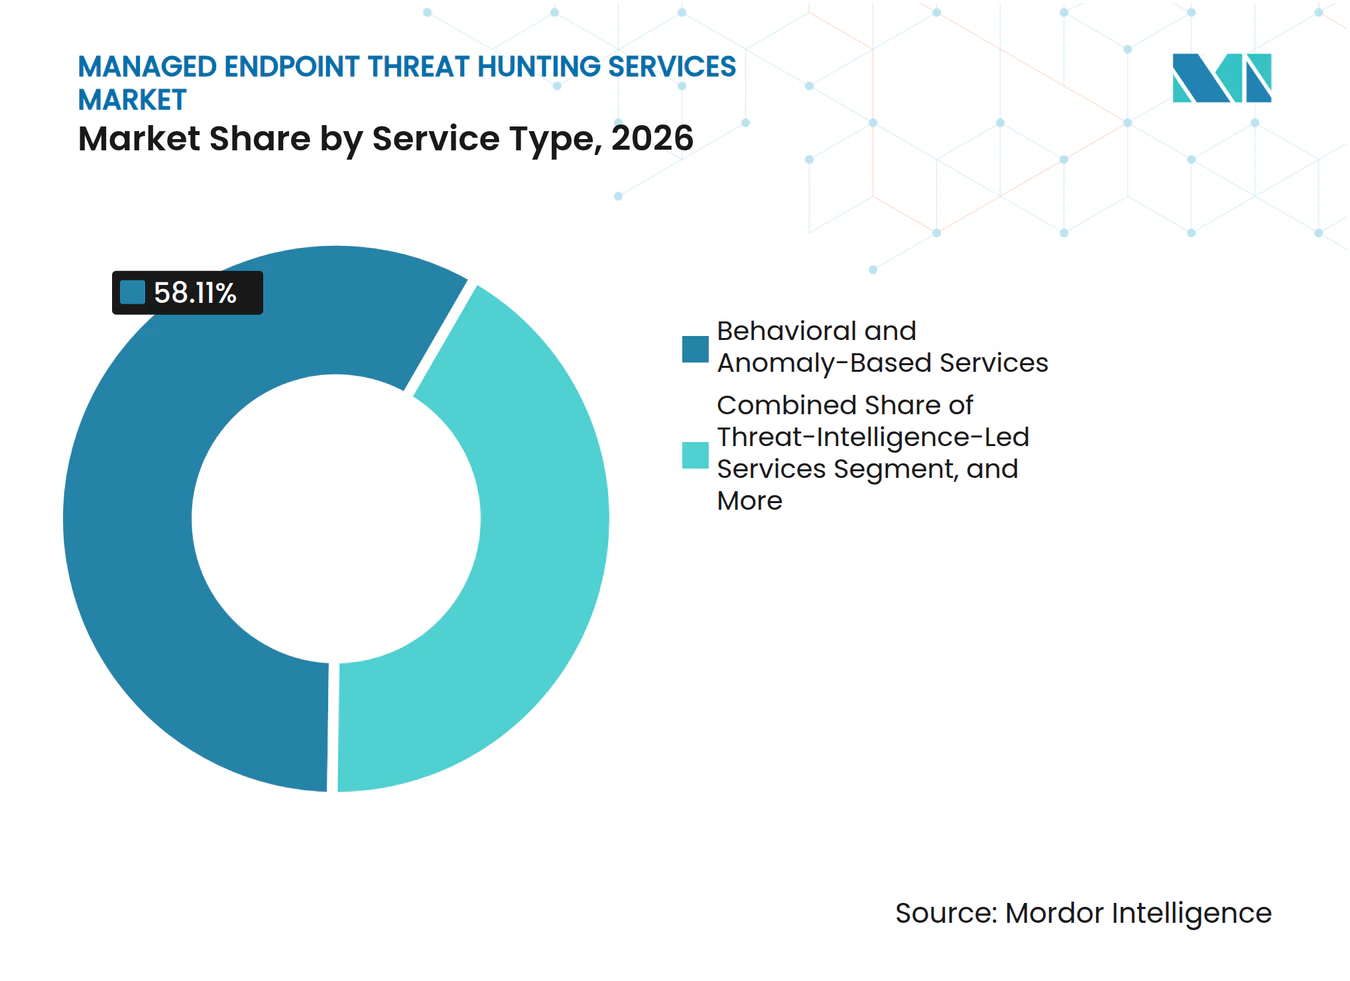
Verhaltensbasierte Dienste führen, während intelligenzgesteuerte Bedrohungsjagd expandiertVerhaltens- und anomaliebasierte Dienste hielten im Jahr 2026 einen Marktanteil von 58,11 % am Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. Das Segment passt zu einem Umfeld, in dem Angreifer gültige Anmeldedaten, native Verwaltungstools und andere Techniken verwenden, die keine herkömmliche Schadsoftware-Datei hinterlassen. CrowdStrike berichtete, dass 82 % der Bedrohungserkennungen im Jahr 2025 ohne Schadsoftware erfolgten. Verhaltens-Baselining identifiziert ungewöhnliche Zugriffsmuster, Prozessverhalten und Datenbewegungen, die Signatur-Tools übersehen können. Endpunkt-Kompromittierungsbewertungsdienste bieten regelmäßige forensische Überprüfungen, während Ransomware- und erweiterte Dienste Bedrohungsjagd, Eindämmung, Wiederherstellung und Rollback für Unternehmen kombinieren, die keine Unterbrechungen tolerieren können.
Durch Bedrohungsintelligenz gesteuerte Dienste werden voraussichtlich bis 2032 mit einem CAGR von 22,05 % wachsen, der schnellsten Rate unter den Dienstleistungstypen. Die Marktgröße für verwaltete Endpunkt-Bedrohungsjagd-Dienste für diesen Dienstleistungstyp wird durch die breitere Verfügbarkeit von Intelligenz-Feeds und KI-Tools unterstützt, die Taktiken, Techniken und Verfahren von Angreifern sortieren. Expel führte im Oktober 2025 Expel Intel ein, ein formelles Bedrohungsintelligenz-Programm, das mit dem Forscher Marcus Hutchins entwickelt wurde. ENISA veröffentlichte 2026 eine Ausschreibung für Überwachung, Analyse, Bedrohungsjagd und Reaktion auf Vorfälle über einen 48-monatigen Rahmen. Diese Initiativen zeigen, dass intelligenzgesteuerte Bedrohungsjagd in der kommerziellen und öffentlichen Beschaffung formalisierter wird.



Nach Bereitstellungsmodus:
Cloud-Bereitstellung führt, während hybride Modelle an Bedeutung gewinnenDie cloudbasierte Bereitstellung hielt im Jahr 2026 mit einem Umsatzanteil von 66,41 % den größten Anteil am Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. Technologie-, Einzel- und professionelle Dienstleistungsunternehmen nutzen häufig cloud-native Endpunkte und können zentral bereitgestellte Dienste schnell einführen. Das Cloud-Modell bietet elastische Telemetrieverarbeitung und kontinuierliche Updates, ohne dass Kunden große Datenplattformen betreiben müssen. CrowdStrike erklärte, dass seine Bedrohungsjagd-Operationen täglich bis zu 6,2 Billionen Ereignisse analysieren können. Gemeinsame Intelligenz ermöglicht es Anbietern auch, Verhaltensweisen zu verknüpfen, die in verschiedenen Kundenumgebungen beobachtet wurden.
Die hybride Bereitstellung wird voraussichtlich bis 2032 mit einem CAGR von 22,36 % wachsen. Regulierte Unternehmen nutzen hybride Architekturen, um geeignete Daten in Cloud-Umgebungen zu verarbeiten, während sensible Protokolle vor Ort oder in souveränen Clouds gespeichert werden. Dieser Ansatz trennt die breite Telemetrieverarbeitung von der lokalen Datenspeicherung und adressiert Bedenken hinsichtlich grenzüberschreitender Übertragungen. Die lokale Bereitstellung bleibt für Verteidigungs-, Nachrichten- und kritische Infrastrukturstandorte mit luftgespaltenen oder klassifizierten Systemen relevant. TXOne Networks veröffentlichte im März 2025 Stellar Version 3.2 für den Schutz von Betriebstechnologie-Endpunkten und Bedrohungsjagd, während CISA und das FBI betonten, dass Eigentümer ein aktuelles Endpunktinventar für proaktive Bedrohungsjagd benötigen.
Nach Unternehmensgröße:
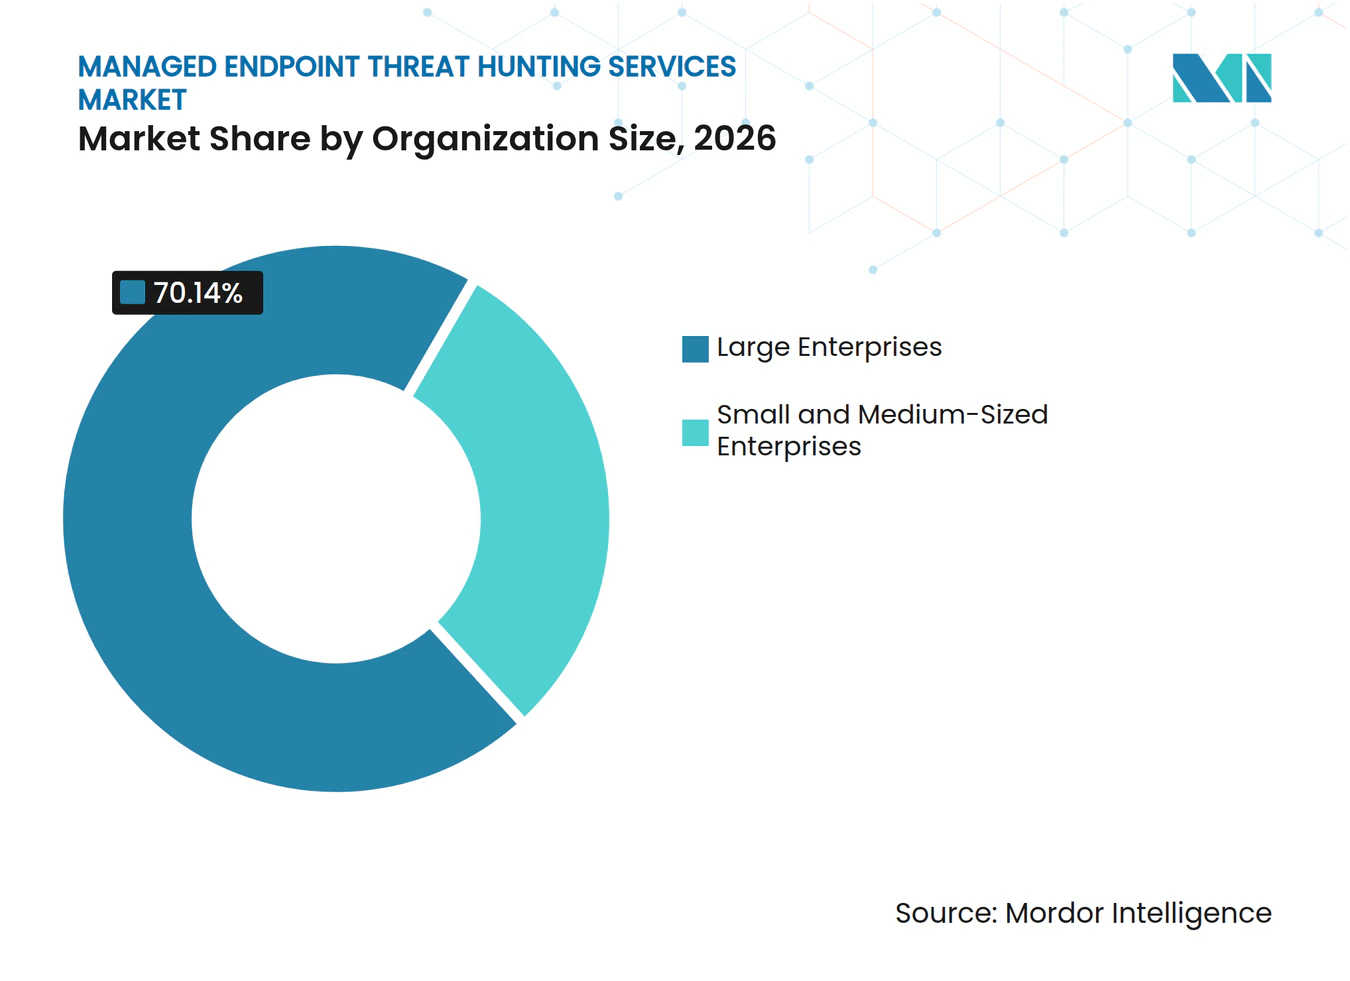
Großunternehmen bilden den Kern, während KMU über Partner skalierenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 70,14 %. Ihre umfangreichen Endpunkt-Bestände, mehrere Cloud-Umgebungen und größere Sicherheitsbudgets unterstützen laufende expertengeführte Operationen. Große Unternehmen nutzen häufig einen kontinuierlichen verwalteten Dienst neben regelmäßigen Red-Team-Übungen und können mehr als eine Endpunkt-Sicherheitsplattform betreiben. Arctic Wolf wurde im Februar 2026 von Chubb als bevorzugter Anbieter für verwaltete Erkennung und Reaktion ausgewählt. Deepwatch positionierte seine Präzisions-MDR-Plattform rund um hochwertige Warnmeldungen für Unternehmenssicherheitsteams.
Kleine und mittlere Unternehmen werden voraussichtlich bis 2032 mit einem CAGR von 22,79 % wachsen. Kanäle für verwaltete Dienstleister machen spezialisierte Überwachung für Unternehmen zugänglicher, die kein vollständiges Sicherheitsbetriebszentrum unterhalten können. Huntress berichtete von mehr als 250 Millionen USD jährlich wiederkehrendem Umsatz und über 270.000 geschützten Unternehmen, wobei sein Modell sich hauptsächlich auf kleinere Unternehmen konzentriert. SentinelOne kooperierte mit Pax8, und ConnectWise, Microsoft und Pax8 führten eine integrierte Cybersicherheits- und Endpunktverwaltungslösung für verwaltete Dienstleister ein. Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste expandiert in dieser Gruppe, weil die Kanalbereitstellung die Kosten und die betriebliche Komplexität expertengeführter Bedrohungsjagd reduziert.

Nach Endnutzerbranche:
BFSI führt, während die Nachfrage des öffentlichen Sektors zunimmtDer BFSI-Sektor hielt im Jahr 2026 einen Umsatzanteil von 27,19 % am Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. Finanzunternehmen sind anhaltenden Betrugs-, Ransomware-, Identitätsmissbrauchs- und Compliance-Risiken ausgesetzt, die eine kontinuierliche Bedrohungsüberwachung unterstützen. CrowdStrike verfolgte in seinem Bericht 2026 anspruchsvolle finanziell motivierte Angreifer, die auf Finanzdienstleistungen abzielten. Punjab National Bank stellte 4 Milliarden INR, umgerechnet 47,6 Millionen USD zum durchschnittlichen Wechselkurs 2026, für sein jährliches Cybersicherheitsbudget bereit, einschließlich eines Sicherheitsbetriebszentrums der nächsten Generation, Endpunktüberwachung und API-basierter Betrugserkennung. Gesundheitswesen, Biowissenschaften, IT und Telekommunikation, Produktion, Energie, Versorgungsunternehmen, Einzel- und E-Commerce erfordern jeweils auf ihre Endpunktumgebungen zugeschnittene Bedrohungsjagd-Ansätze.
Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einem CAGR von 21,44 % wachsen. Die US-amerikanische General Services Administration vergab im März 2025 alle 5 Highly Adaptive Cybersecurity Services Special Item Numbers an Nightwing, einschließlich Cyber Hunt. CISA initiierte ein Multi-Award-Fahrzeug im Wert von 100 Millionen USD für kontinuierliche staatliche Bedrohungsjagd, während ENISAs 48-monatige Rahmenausschreibung eine ähnliche Nachfrage in europäischen Institutionen zeigt. Öffentliche Aufträge können langfristige Anbieterbeziehungen unterstützen. Regierungskunden erfordern starke Datenverarbeitungs-, Compliance- und Bereitstellungskontrollen, was eine Eintrittsbarriere für Anbieter ohne nachgewiesene Lieferfähigkeiten schafft.
Geografische Analyse
Nordamerika Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste
Nordamerika hielt im Jahr 2026 einen Marktanteil von 37,16 % am Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. Die Region verfügt über eine ausgereifte Basis cloud-nativer Unternehmen, eine große Population verwalteter Sicherheitsdienstleister und etablierte Cyber-Versicherungspraktiken. Das US-Justizministerium betreibt ein Cyber-Bedrohungsjagd-Programm unter Verwendung von Endpunkt- und SIEM-Protokollintegrationen. Das Bedrohungsjagd-Programm der CISA im Wert von 100 Millionen USD unterstützt ebenfalls die Nachfrage des öffentlichen Sektors. Die US-amerikanische Regelung zum Massentransfer von Daten kann die inländische Sicherheitsbetriebsinfrastruktur begünstigen, während Kanada und Mexiko von grenzüberschreitenden Lieferkettenverbindungen profitieren.
APAC Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 21,78 % wachsen – die schnellste regionale Wachstumsrate im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste. Digitale Transformation, eine breitere Cloud-Nutzung und öffentliche Investitionen in die Cybersicherheit vergrößern die Endpunkt-Bestände in China, Indien, Japan, Südkorea und Südostasien. Chinas Anforderungen an den Datentransfer erzeugen Nachfrage nach lokalen Sicherheitsbetriebszentren und mehrregionalen Servicekonzepten. Japan lagert Erkennungs- und Reaktionsaufgaben weiterhin aus, wo interne Sicherheitsfachkräfte begrenzt sind. Australien bleibt der größte einzelne Markt im asiatisch-pazifischen Raum und macht fast ein Drittel des regionalen Umsatzes aus, obwohl sein Wachstum voraussichtlich langsamer als die regionale Rate sein wird, da die Ausgaben für verwaltete Sicherheit reifen.
EMEA und Südamerika Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste
Europa, Südamerika, der Nahe Osten und Afrika weisen unterschiedliche Reifegrade im Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste auf. Der EU Digital Operational Resilience Act gilt seit Januar 2025 für Finanzdienstleistungsunternehmen und erfordert eine kontinuierliche Überwachung von Informations- und Kommunikationstechnologierisiken sowie die Erkennung von Vorfällen. Deutschland, das Vereinigte Königreich und Frankreich verfügen über etablierte Anbieter-Ökosysteme, während Brasilien und Argentinien auf Ransomware-Risiken im Bankwesen und in der kritischen Infrastruktur reagieren. Saudi-Arabien, die Vereinigten Arabischen Emirate, Südafrika und Nigeria weiten die Nachfrage durch Cybersicherheitsinvestitionen, Digitalisierung des Bankwesens und mobile Unternehmenssysteme aus.
Wettbewerbslandschaft
Marktkonzentration
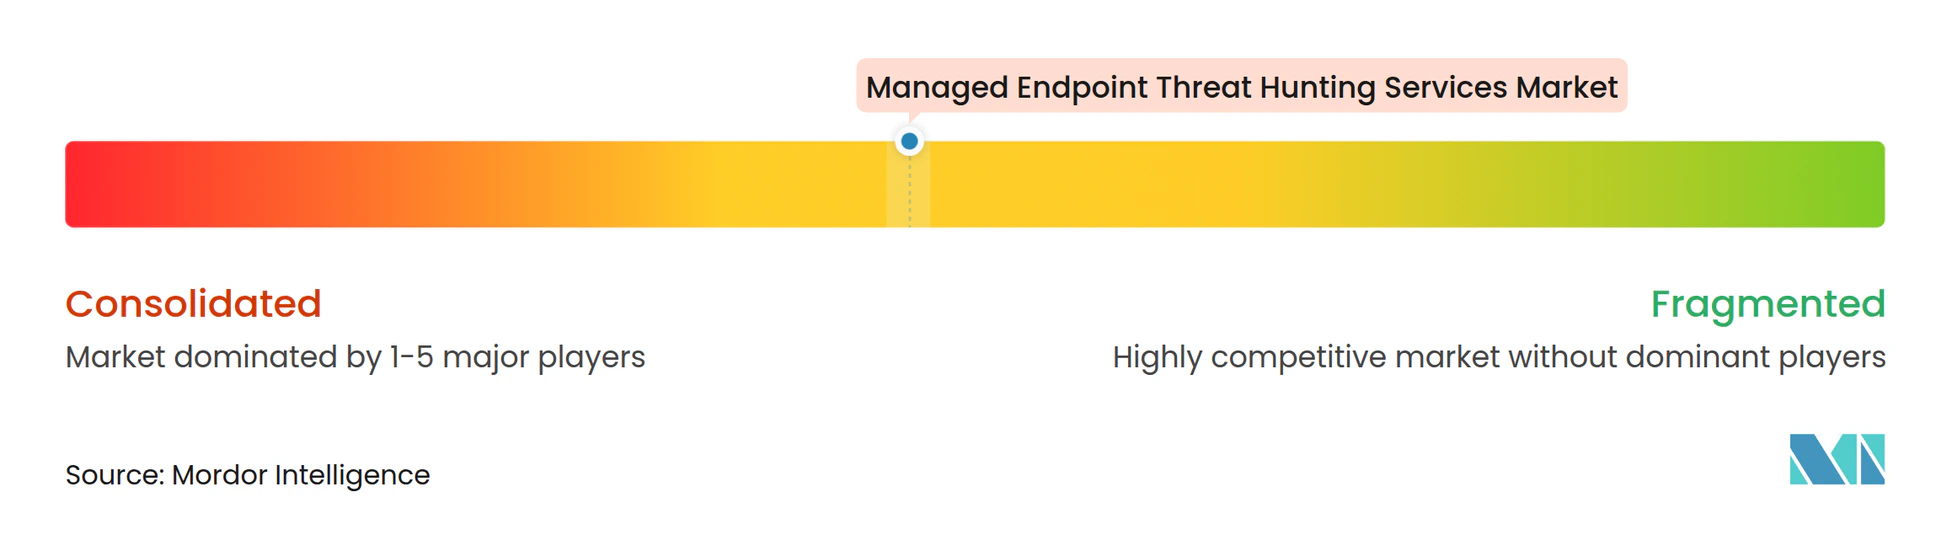
Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste ist mäßig konzentriert. CrowdStrike, Sophos, SentinelOne und Arctic Wolf operieren in großem Maßstab, während Expel, Huntress, eSentire und Deepwatch als spezialisierte Anbieter für verwaltete Erkennung und Reaktion konkurrieren. Sophos schloss im Februar 2025 die Übernahme von Secureworks in einer vollständig in bar abgewickelten Transaktion im Wert von 859 Millionen USD ab. Das kombinierte Unternehmen bedient mehr als 28.000 Unternehmen über die Taegis-Plattform und die Sophos X-Ops-Intelligenzfähigkeiten. Diese Transaktion erhöhte die Bedeutung von Plattformbreite, Multi-Anbieter-Integration und Forschungskapazität.
Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste wird durch künstliche Intelligenz, Automatisierung, Drittanbieterabdeckung und Reaktionsqualität geprägt. CrowdStrike führte in seiner Herbst-2025-Version 7 einsatzbereite KI-Agenten ein, darunter einen Hunt-Agenten, der Live-Intelligenz von mehr als 280 verfolgten nationalstaatlichen, eCrime- und Hacktivist-Gruppen durchsucht. Im Mai 2026 startete CrowdStrike Falcon OverWatch für Defender und erklärte, dass der Dienst die Personalkosten für Bedrohungsjagd um bis zu 95 % senken kann. Expel führte im August 2026 verwaltete Erkennungs- und Reaktionsabdeckung für die gesamte KI-Angriffsfläche ein. Diese Maßnahmen zeigen, dass Anbieter in sich schnell verändernden Endpunktumgebungen nach Differenzierung suchen.
Spezialisten reagieren durch gemeinsam verwaltete Dienste, menschliche Analysten-Tiefe, Servicelevel-Verpflichtungen und Beziehungen zu verwalteten Dienstleistern. Deepwatch eröffnete im Dezember 2025 ein Global Capability Center in Bangalore, während Arctic Wolf Aurora Managed Endpoint Defense für verwaltete Dienstleister startete und SentinelOne den Zugang über Pax8 erweiterte. Bedrohungsjagd für Betriebstechnologie, KI-Angriffsflächen-Abdeckung und KMU-Kanalbereitstellung bleiben bedeutende Expansionsbereiche. Die MITRE ATT&CK-Ausrichtung für ICS und die SOC 2 Typ II-Zertifizierung dienen als anerkannte Zeichen der Programmreife in Unternehmenseinkaufsprozessen.
Branchenführer im Bereich verwaltete Endpunkt-Bedrohungsjagd-Dienste
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Rapid7, Inc.
-
eSentire, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Binary Defense Systems, Inc.
- Critical Start, Inc.
- Huntress Labs Incorporated
- Secureworks Corp.
- SentinelOne, Inc.
- Cybereason Inc.
- WithSecure Corporation
- Bitdefender SRL
- Kaspersky Lab AO
- Redscan Cyber Security Limited
- LMNTRIX Inc.
- GoSecure Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste
- August 2026: Expel startete verwaltete Erkennungs- und Reaktionsabdeckung für die gesamte KI-Angriffsfläche und erweiterte damit seine SOC-Fähigkeiten auf Bedrohungen, die mit KI generiert wurden, auf den Missbrauch von KI durch Mitarbeiter und auf gegnerische Exposition innerhalb von KI-Systemen – eine marktführende Positionierung, die eine hochmargige Dienstleistungskategorie vor dem breiteren Markteintritt von Wettbewerbern eröffnet.
- Mai 2026: CrowdStrike startete Falcon OverWatch für Defender und erweiterte damit die expertengeführte verwaltete Bedrohungsjagd auf Microsoft Defender für Endpoint-Kunden. Der Dienst analysiert täglich bis zu 6,2 Billionen Ereignisse und liefert eine Reduzierung der Personalkosten für Bedrohungsjagd um bis zu 95 % sowie echte Erkennungsraten von 98 %, aufbauend auf CrowdStrikeS früherem Start von Falcon Next-Gen SIEM für Defender.
- Februar 2026: Arctic Wolf startete Aurora Managed Endpoint Defense für MSPs und wurde von Chubb als bevorzugter Anbieter für verwaltete Erkennung und Reaktion ausgewählt, was seine Kanalreichweite erheblich erweitert und das wachsende Interesse der Versicherer an ergebnisgarantierten Bedrohungsjagd-Partnerschaften signalisiert.
- November 2025: SentinelOne startete die Wayfinder-Suite für Bedrohungserkennung und -reaktion in Partnerschaft mit Google Threat Intelligence auf der OneCon 2025 und führte 4 verwaltete Dienstleistungsstufen ein, darunter einen Elite-Wayfinder-Bedrohungsjagd-Dienst, der menschliche Jäger mit agentischer KI und von Google kuratierten Angreifer-Informationen kombiniert, mit allgemeiner Verfügbarkeit im November 2025.
Globaler Berichtsumfang des Marktes für verwaltete Endpunkt-Bedrohungsjagd-Dienste
Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste umfasst ausgelagerte Cybersicherheitsdienste, die proaktiv fortgeschrittene Bedrohungen, verdächtige Aktivitäten und Kompromittierungsindikatoren in Endpunktumgebungen identifizieren, untersuchen und eindämmen. Diese Dienste nutzen Endpunkt-Telemetrie, Verhaltensanalysen, Bedrohungsintelligenz, Kompromittierungsbewertungen und fortgeschrittene Bedrohungsjagd-Methoden, um Bedrohungen zu erkennen, die herkömmliche Sicherheitskontrollen möglicherweise umgehen, und um kontinuierliche Endpunkt-Sicherheitsoperationen zu unterstützen.
Der Marktbericht für verwaltete Endpunkt-Bedrohungsjagd-Dienste ist segmentiert nach Dienstleistungstyp (verhaltens- und anomaliebasierte Dienste, durch Bedrohungsintelligenz gesteuerte Dienste, Endpunkt-Kompromittierungsbewertungsdienste, Ransomware- und erweiterte Dienste sowie weitere Dienstleistungstypen), Bereitstellungsmodus (Cloud, vor Ort und hybrid), Größe (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrieproduktion, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie weitere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verhaltens- und anomaliebasierte Dienste |
| Durch Bedrohungsintelligenz gesteuerte Dienste |
| Endpunkt-Kompromittierungsbewertungsdienste |
| Ransomware- und erweiterte Dienste |
| Weitere Dienstleistungstypen |
| Cloudbasiert |
| Vor Ort |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrieproduktion |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Verhaltens- und anomaliebasierte Dienste | |
| Durch Bedrohungsintelligenz gesteuerte Dienste | ||
| Endpunkt-Kompromittierungsbewertungsdienste | ||
| Ransomware- und erweiterte Dienste | ||
| Weitere Dienstleistungstypen | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| Vor Ort | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrieproduktion | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste?
Der Markt für verwaltete Endpunkt-Bedrohungsjagd-Dienste wird voraussichtlich von 1,51 Milliarden USD im Jahr 2027 auf 3,90 Milliarden USD bis 2032 mit einem CAGR von 20,89 % wachsen.
Was treibt die Nachfrage nach verwalteten Endpunkt-Bedrohungsjagd-Diensten an?
Einbrüche ohne Schadsoftware, Ransomware, Business-E-Mail-Kompromittierung und ein Mangel an qualifizierten Sicherheitsfachkräften erhöhen die Nachfrage nach kontinuierlicher expertengeführter Erkennung.
Welcher Dienstleistungstyp führt bei der verwalteten Endpunkt-Bedrohungsjagd?
Verhaltens- und anomaliebasierte Dienste hielten im Jahr 2026 einen Umsatzanteil von 58,11 %, da sie verdächtiges Verhalten identifizieren können, das signaturbasierte Tools möglicherweise übersehen.
Warum wächst die hybride Bereitstellung für Bedrohungsjagd?
Die hybride Bereitstellung wird voraussichtlich bis 2032 mit einem CAGR von 22,36 % wachsen, da regulierte Unternehmen Cloud-skalige Analysen benötigen und gleichzeitig sensible Daten in kontrollierten Umgebungen aufbewahren.
Welche Kundengruppe nimmt diese Dienste am schnellsten an?
Kleine und mittlere Unternehmen werden voraussichtlich bis 2032 mit einem CAGR von 22,79 % wachsen, da Kanäle für verwaltete Dienstleister den Bedarf an einem internen Sicherheitsbetriebszentrum reduzieren.
Welche Region wächst am schnellsten bei Endpunkt-Bedrohungsjagd-Diensten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 21,78 % wachsen, da Cloud-Einführung, Cybersicherheitsinvestitionen und Endpunkt-Bestände in der gesamten Region zunehmen.