
Tamaño y Participación del Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.39 Mil millones de dólares |
| Tamaño del Mercado (2032) | 8.18 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 13.22 % |
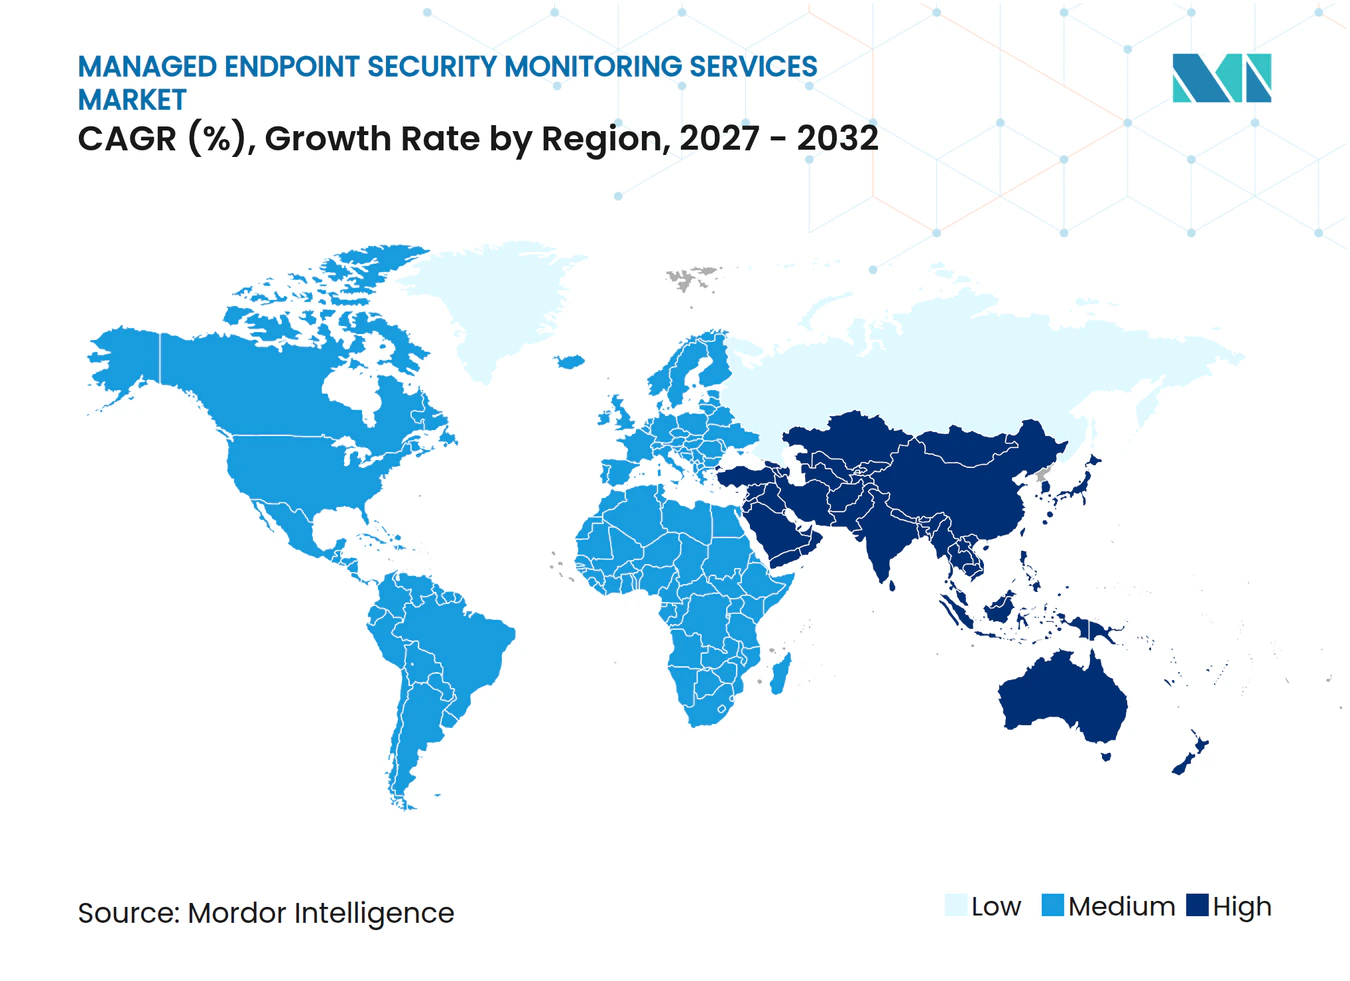
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints por Mordor Intelligence
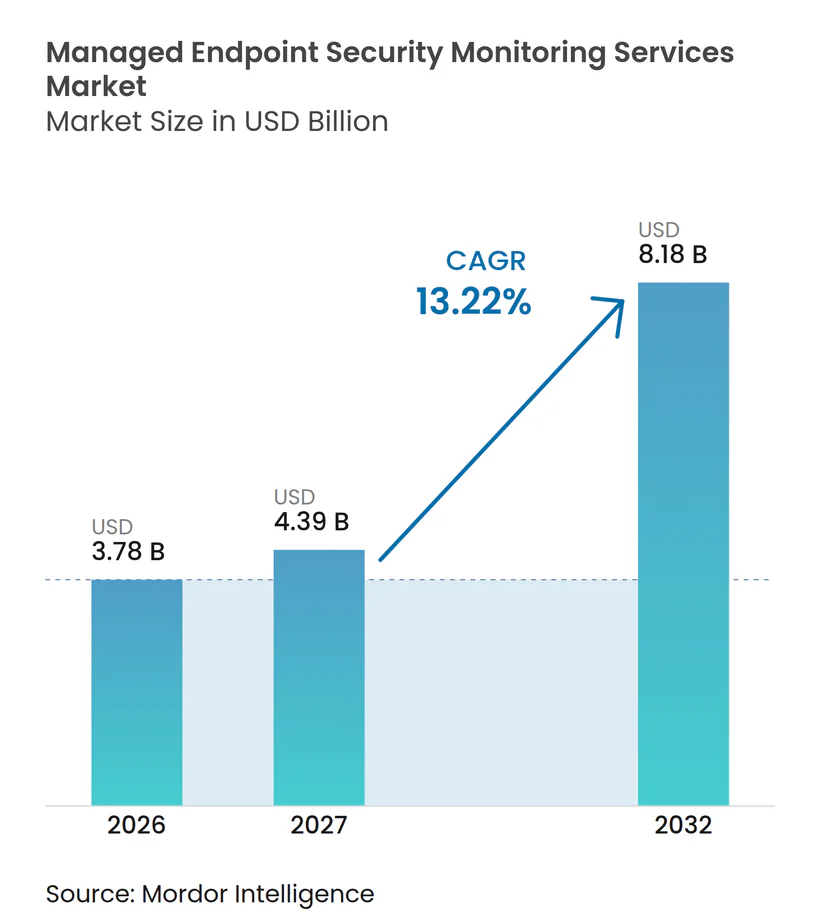
Se proyecta que el tamaño del Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints se expanda desde 3,78 mil millones de USD en 2026 y 4,39 mil millones de USD en 2027 hasta 8,18 mil millones de USD para 2032, registrando un CAGR del 13,22% entre 2027 y 2032. El Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints está experimentando una mayor demanda debido a que la actividad de ransomware se está intensificando, el personal calificado en operaciones de seguridad es escaso y las organizaciones utilizan cada vez más la protección de endpoints externalizada para mantener una cobertura continua. Dentro del Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints, el trabajo remoto e híbrido, junto con la adopción de la nube, han aumentado el número y la variedad de dispositivos que las organizaciones deben proteger, a menudo en varias ubicaciones y entornos operativos. Para el Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints, estos cambios han convertido el monitoreo de endpoints en un tema de riesgo habitual a nivel directivo y han aumentado el interés en proveedores que pueden operar las 24 horas del día con procedimientos claros de investigación y respuesta. La estrategia competitiva en el Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints está evolucionando hacia plataformas XDR integradas que combinan telemetría de endpoints, identidad, red y nube, elevando el estándar de entrega para los proveedores especializados. Los proveedores en el Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints que automatizan las investigaciones rutinarias, mejoran la velocidad de contención y preservan la supervisión humana informada están mejor posicionados para retener clientes a medida que los adversarios también adoptan herramientas habilitadas por inteligencia artificial.
Conclusiones Clave del Informe
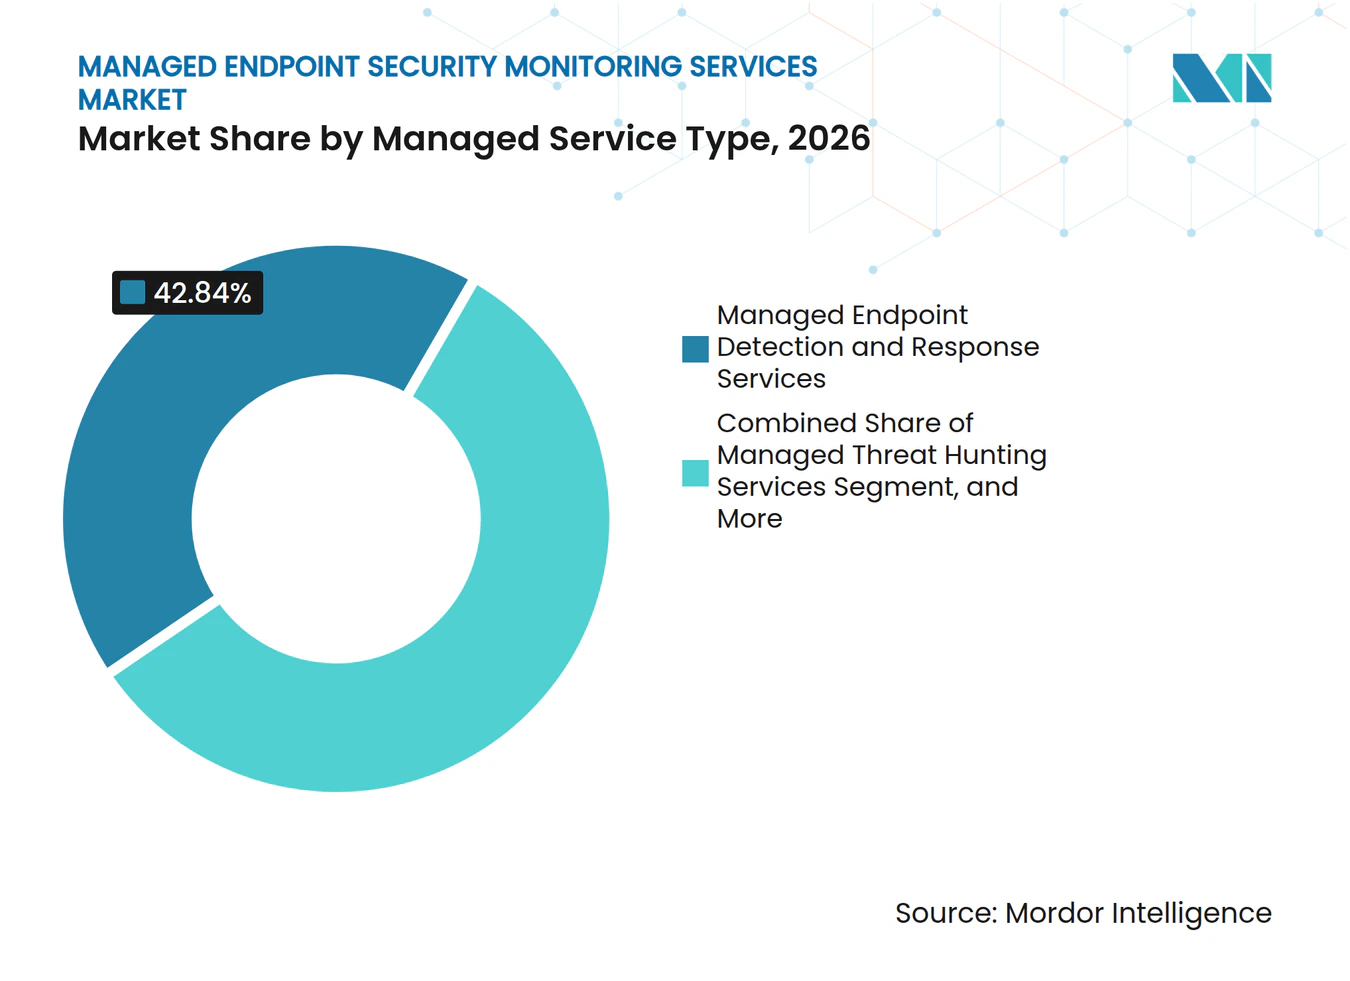
- Por tipo de servicio gestionado, los Servicios Gestionados de Detección y Respuesta de Endpoints representaron el 42,84% de la participación del mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints en 2026, mientras que se proyecta que los Servicios Gestionados de Respuesta a Incidentes y Remediación de Endpoints se expandan a un CAGR del 17,37% hasta 2032.
- Por modo de implementación, la implementación basada en la nube representó el 56,91% del tamaño del mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints en 2026 y se proyecta que se expanda a un CAGR del 16,29% hasta 2032.
- Por modelo de servicio, los servicios totalmente gestionados representaron el 39,53% de los ingresos en 2026, mientras que se proyecta que los servicios cogestionados se expandan a un CAGR del 16,03% hasta 2032.
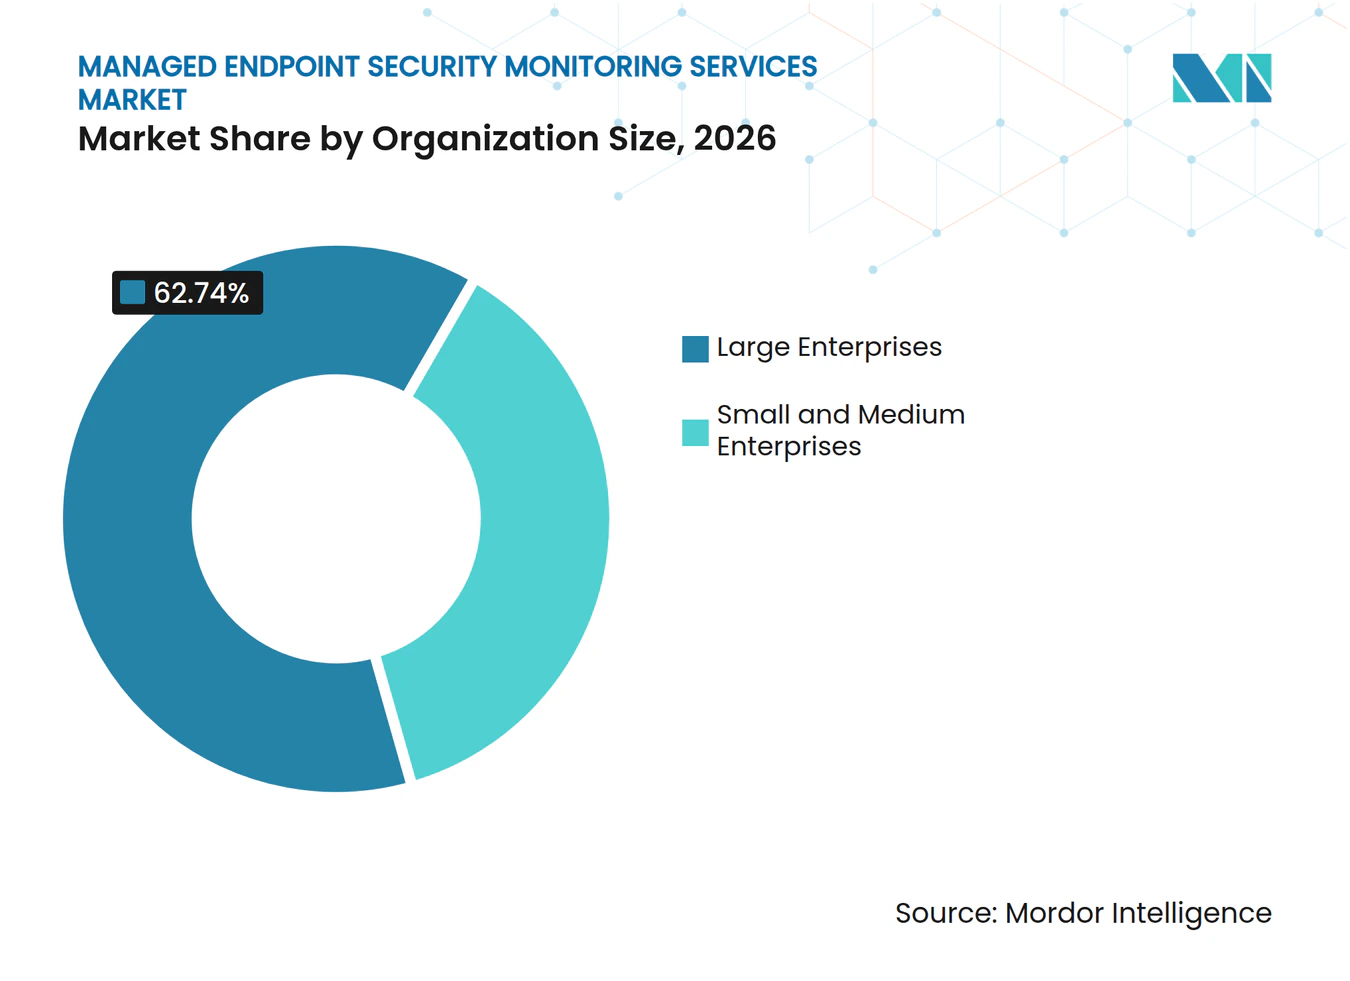
- Por tamaño de organización, las grandes empresas representaron el 62,74% de los ingresos en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 14,18% hasta 2032.
- Por industria de usuario final, BFSI representó el 21,32% de los ingresos en 2026, mientras que se proyecta que energía y servicios públicos se expanda a un CAGR del 14,71% hasta 2032.
- Por geografía, América del Norte representó el 42,87% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 14,24% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de la Complejidad de los Ataques de Ransomware y Endpoints | +3.8% | Global, mayor densidad en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Caza de Amenazas y Automatización de Respuestas Habilitadas por Inteligencia Artificial | +2.9% | Global, adopción temprana más fuerte en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Personal Calificado en Operaciones de Seguridad | +2.6% | Global, más aguda en Europa, India y el Sudeste Asiático | Largo plazo (≥ 4 años) |
| Requisitos de Ciberseguro y Preparación Regulatoria | +2.1% | América del Norte y la UE, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Proliferación de Endpoints en la Nube y el Trabajo Híbrido | +1.7% | Global, especialmente en el núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Consolidación de Telemetría de Endpoints en Plataformas XDR | +1.4% | América del Norte y la UE, con ganancias tempranas en Singapur y Tokio | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de la Complejidad de los Ataques de Ransomware y Endpoints
El volumen y la sofisticación técnica del ransomware están impulsando una demanda sostenida de monitoreo gestionado de endpoints en todo el Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints. Zscaler documentó un aumento interanual del 275% en la actividad de ransomware desde abril de 2025 hasta marzo de 2026, junto con 328 millones de USD en pagos de ransomware verificados. La misma investigación reportó 896,2 terabytes de datos robados y encontró que los roles de nivel gerencial y superiores representaron el 62% de los individuos objetivo. Este enfoque en usuarios con mayores privilegios aumenta el costo de las alertas no detectadas y refuerza la demanda de análisis conductual continuo. Las cargas útiles con scripts de inteligencia artificial, las herramientas de movimiento lateral desarrolladas con inteligencia artificial y el uso indebido de plataformas de trabajo como Microsoft Teams reducen la utilidad de las defensas basadas en firmas. Los proveedores que combinan telemetría conductual, inteligencia de amenazas actualizada, manuales de contención rápida, procedimientos de escalada claros, evidencia posterior al incidente y soporte fuera del horario laboral normal pueden abordar la brecha entre el volumen de alertas y la capacidad de investigación interna, fortaleciendo el caso para una cobertura especializada.
Caza de Amenazas y Automatización de Respuestas Habilitadas por Inteligencia Artificial
La automatización habilitada por inteligencia artificial está cambiando la economía de la prestación de servicios al ayudar a los proveedores a ampliar la cobertura de los analistas sin aumentos proporcionales en la dotación de personal. CrowdStrike introdujo MDR Agéntico a través de Falcon Complete en marzo de 2026 y reportó investigaciones de amenazas hasta 5 veces más rápidas y una precisión de clasificación 3 veces mayor en sus métricas declaradas. SentinelOne lanzó Wayfinder Threat Detection and Response con Google Cloud en noviembre de 2025, combinando la caza de amenazas gestionada con inteligencia artificial con MDR 24x7x365 en endpoints, cargas de trabajo en la nube e identidades. Estas ofertas elevan las expectativas de que las alertas de baja señal se resuelvan automáticamente y los incidentes graves se escalen con contexto útil. ReliaQuest reportó tiempos de contención promedio de 4 minutos en su informe anual de amenazas de 2026, ilustrando el estándar de respuesta asociado con una mayor automatización. El Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints favorece a los proveedores que pueden aplicar clasificación automatizada, procesar de manera confiable datos de endpoints, nube e identidad, y aun así mantener la revisión humana donde los incidentes complejos requieren juicio en lugar de acción automatizada únicamente.
Escasez de Personal Calificado en Operaciones de Seguridad
La escasez de talento en operaciones de seguridad sigue siendo una razón duradera para que las organizaciones externalicen el monitoreo de endpoints. SANS encontró que el 60% de las organizaciones encuestadas identificaron la brecha de habilidades como su principal desafío de fuerza laboral en 2026, en comparación con el 52% del año anterior. El informe también encontró que el 27% de las organizaciones habían experimentado una brecha vinculada directamente a las brechas de habilidades de la fuerza laboral. Los roles de seguridad senior tardaron 6 o más meses en cubrirse en el 55% de las organizaciones, mientras que el 32% había reducido los roles de SOC y analistas a medida que la inteligencia artificial asumía tareas repetitivas. ISACA reportó que el 58% de las organizaciones consideraban que sus equipos tenían insuficiente personal y el 61% tenía puestos de ciberseguridad vacantes. Los servicios gestionados proporcionan a entornos de endpoints complejos acceso a habilidades especializadas de investigación y respuesta cuando no pueden reclutar, capacitar y retener especialistas dedicados para cada función de endpoints.
Requisitos de Ciberseguro y Preparación Regulatoria
Los requisitos de ciberseguro y regulatorios están convirtiendo la detección y respuesta de endpoints en un control auditable en lugar de una adquisición opcional. Las mejoras regulatorias del Departamento de Servicios Financieros de Nueva York, que entraron en vigor en noviembre de 2025, requieren que las empresas de Clase A utilicen EDR en los endpoints y mantengan un monitoreo continuo.[1] DORA se ha aplicado en toda la Unión Europea desde enero de 2025 y incorpora la gestión de riesgos de las TIC y la supervisión de terceros en los programas de cumplimiento de servicios financieros. NIS2, vigente desde octubre de 2026, amplía las obligaciones de ciberseguridad en 18 sectores de la Unión Europea. Estas normas aumentan el valor de los procesos de respuesta documentados, los registros de configuración y las certificaciones de los proveedores. El Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints se beneficia cuando los proveedores pueden demostrar a los aseguradores y auditores cómo se gestionaron las alertas, qué controles estaban en vigor y si la respuesta siguió un proceso acordado.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fatiga de Alertas y Carga de Falsos Positivos | -0.7% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Soberanía de Datos y Monitoreo Transfronterizo | -0.5% | UE, Asia-Pacífico, Oriente Medio y África | Mediano plazo (2-4 años) |
| Preocupaciones sobre el Control y la Confianza en la Externalización | -0.1% | Global | Largo plazo (≥ 4 años) |
| Fricción por Integración de Múltiples Proveedores y Costos de Cambio | -0.1% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Fatiga de Alertas y Carga de Falsos Positivos
La fatiga de alertas puede limitar el valor práctico que los clientes reciben de un contrato de monitoreo gestionado. Microsoft reportó que el 46% de las alertas eran falsos positivos, el 42% no se investigaban y los analistas dedicaban el 20% de su semana laboral a agregar datos en un promedio de 10,9 consolas en un estudio de 300 profesionales de SOC. Los grandes volúmenes de alertas de bajo valor pueden retrasar la investigación de amenazas reales y reducir la confianza en la cola de detección. También añaden presión a los equipos de SOC orientados al cliente y pueden debilitar las perspectivas de renovación de contratos. Los proveedores pueden reducir esta carga mediante el ajuste fino, el uso de correlación enriquecida con contexto y la implementación de sistemas que aprovechen las decisiones previas de los analistas para identificar el ruido repetitivo. Expel lanzó su Motor de Precedentes Ruxie en septiembre de 2026 para reconocer alertas que se asemejan a casos anteriores y desviar el ruido repetitivo de las colas de analistas principales, ayudando a dirigir el tiempo de los analistas hacia incidentes con consecuencias de seguridad más claras.
Restricciones de Soberanía de Datos y Monitoreo Transfronterizo
Las normas de soberanía de datos pueden entrar en conflicto con el modelo de telemetría centralizada utilizado por muchas plataformas de monitoreo gestionado. El Banco de Pagos Internacionales declaró que las leyes de privacidad fragmentadas y los marcos regulatorios pueden limitar el intercambio de datos de ciberseguridad a través de las fronteras. El Capítulo V del RGPD, la Ley de Protección de Información Personal de China y la Ley de Protección de Datos Personales Digitales de India pueden limitar la forma en que las organizaciones multinacionales enrutan los datos de endpoints. Es posible que los proveedores necesiten configuraciones de monitoreo soberano que procesen la telemetría dentro de la jurisdicción del cliente. Ese requisito aumenta los costos de infraestructura por cliente y reduce las ventajas de escala de un servicio estandarizado. La asociación de Bitdefender en 2025 con secunet, que admite el procesamiento de GravityZone dentro de la Unión Europea, muestra cómo los proveedores pueden abordar la restricción mientras mantienen una visibilidad continua de los endpoints.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio Gestionado, la Detección Conductual Ocupa la Mayor Posición en Ingresos
Los Servicios Gestionados de Detección y Respuesta de Endpoints representaron el 42,84% de los ingresos de 2026. El segmento se beneficia de la demanda empresarial de análisis continuo de telemetría conductual y de los requisitos de los seguros que favorecen la cobertura EDR documentada. También proporciona a los equipos de seguridad un proceso gestionado para revisar actividades sospechosas, en lugar de depender únicamente del software de endpoints. Se proyecta que los Servicios Gestionados de Respuesta a Incidentes y Remediación de Endpoints crezcan a un CAGR del 17,37% de 2027 a 2032, ya que los compradores buscan contratos con compromisos claros de contención, análisis de causa raíz y recuperación. El cambio indica que muchos compradores ahora quieren un resultado operativo en lugar de solo alertas de detección.
Los Servicios Gestionados de Antivirus y Antimalware enfrentan presión en los márgenes porque las herramientas de prevención se incluyen cada vez más en los paquetes de servicios EDR y XDR gestionados. Los Servicios Gestionados de Caza de Amenazas están ganando interés entre las grandes empresas porque la actividad proactiva basada en hipótesis puede identificar el comportamiento de los atacantes antes de que se confirme el compromiso. Los Servicios Gestionados de Vulnerabilidades y Parches siguen estrechamente vinculados a los ciclos de auditoría y a los requisitos de los aseguradores para los niveles de servicio de gestión de parches. Los clientes pueden utilizar estos servicios para conectar el mantenimiento rutinario del software con su proceso más amplio de prevención de incidentes. En conjunto, estas necesidades alientan a los proveedores en el Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints a combinar varios servicios en torno a un único flujo de trabajo de detección y respuesta.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación, la Entrega Nativa en la Nube Respalda Actualizaciones de Servicio Más Rápidas
La implementación basada en la nube representó el 56,91% del mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints en 2026 y se proyecta que crezca a un CAGR del 16,29% hasta 2032. Su posición de liderazgo refleja el escalado elástico, la ingeniería de detección multiinquilino y la distribución rápida de inteligencia de amenazas. La entrega en la nube permite a los proveedores distribuir reglas de detección actualizadas y modelos conductuales a los endpoints de los clientes poco después de que se disponga de nueva inteligencia. Esta velocidad importa cuando las herramientas y técnicas de los atacantes pueden cambiar en cuestión de días. También permite a los proveedores mantener procesos de monitoreo comunes en entornos de clientes distribuidos.
La implementación en las instalaciones sigue siendo relevante para las organizaciones que enfrentan requisitos estrictos de localización o que operan entornos tecnológicos con espacio de aire. Los usuarios gubernamentales, de defensa e infraestructura crítica pueden mantener estos entornos porque requieren control directo sobre el procesamiento de datos. La implementación híbrida proporciona una ruta de transición para las grandes organizaciones que mantienen cargas de trabajo reguladas en las instalaciones mientras extienden el monitoreo basado en la nube a los empleados remotos y los dispositivos distribuidos. Este diseño admite diferentes necesidades de seguridad dentro de la misma empresa sin requerir un cambio completo en los sistemas existentes. El Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints, por lo tanto, incluye demanda de nube primero junto con demanda especializada persistente de arquitecturas en las instalaciones e híbridas.
Por Modelo de Servicio, los Servicios Cogestionados se Benefician de Compradores Más Maduros
Los servicios totalmente gestionados representaron el 39,53% de los ingresos en 2026, lo que refleja el número de organizaciones que prefieren la externalización integral porque su capacidad interna de operaciones de seguridad es limitada. Este modelo proporciona a los clientes acceso a funciones de monitoreo, investigación, escalada y respuesta a través de un único proveedor externo. Se proyecta que los servicios cogestionados se expandan a un CAGR del 16,03% de 2027 a 2032. Su expansión refleja a las organizaciones que han construido equipos de seguridad y ahora quieren complementar a los analistas internos con experiencia externa y herramientas especializadas.
El modelo cogestionado puede crear relaciones duraderas con los clientes porque los manuales de investigación, los procedimientos de escalada y la ingeniería de detección se integran en las operaciones del cliente. Estos vínculos operativos pueden hacer que cambiar de proveedor sea más difícil que en un acuerdo totalmente externalizado. Los modelos entregados por proveedores de servicios gestionados también se están expandiendo a través del canal, dando a los proveedores más pequeños una forma de ofrecer servicios de monitoreo dedicados a sus propios clientes. eSentire lanzó Atlas Nexus Network en marzo de 2025 para permitir que los proveedores de servicios gestionados e integradores de sistemas operen instancias dedicadas de Atlas XDR con inteligencia artificial generativa y capacidades de detección agéntica. Este enfoque de canal amplía el Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints más allá de los contratos empresariales directos, llegando a más compradores de pymes.
Por Tamaño de Organización, las Grandes Empresas Lideran el Gasto Mientras las Pymes se Expanden Más Rápido
Las grandes empresas generaron el 62,74% de los ingresos de 2026, la mayor participación por tamaño de organización en el mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints. Las obligaciones de auditoría regulatoria, los complejos parques de endpoints en múltiples sitios y los mayores volúmenes de contratos respaldan su gasto. Se proyecta que las pymes se expandan a un CAGR del 14,18% de 2027 a 2032 desde una base menor. La entrega nativa en la nube, las suscripciones a precio fijo y los modelos de canal de proveedores de servicios gestionados reducen el umbral de entrada para las organizaciones con menos de 500 endpoints.
OpenText reportó que el 71% de las pymes prefería paquetes todo en uno de prevención, detección y respuesta, mientras que el 92% de los proveedores de servicios gestionados estaba experimentando crecimiento vinculado al interés en seguridad relacionada con la inteligencia artificial entre los clientes. Datto reportó que el 97% de los proveedores de servicios gestionados de mejor desempeño entregaban detección de endpoints y caza de amenazas como componentes de servicio estándar en 2025. Estos hallazgos muestran que el monitoreo de endpoints se está convirtiendo en parte de los paquetes de seguridad gestionada estándar para organizaciones más pequeñas. Los requisitos de ciberseguro siguen siendo un importante desencadenante comercial para la adopción por parte de las pymes. Los proveedores que empaquetan claramente la prevención, la detección y la respuesta pueden hacer que el monitoreo gestionado sea más fácil de adquirir y operar para los clientes más pequeños.

Por Industria de Usuario Final, BFSI Lidera el Gasto y Energía y Servicios Públicos se Expande Más Rápido
BFSI representó el 21,32% de los ingresos de 2026, la mayor participación de usuario final en el mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints. PCI-DSS, GLBA, DORA y NYDFS Parte 500 crean requisitos sólidos para la supervisión continua de endpoints y la respuesta a incidentes documentada. La atención médica y las ciencias de la vida también representan un grupo de alto gasto debido a las obligaciones de la Regla de Seguridad de HIPAA y las consecuencias financieras de los incidentes de ransomware. Estos sectores otorgan un alto valor al monitoreo que puede producir evidencia para revisiones de cumplimiento y respuesta. Sus necesidades también favorecen a los proveedores que pueden vincular el monitoreo técnico con procedimientos de escalada e informes bien definidos.
Se proyecta que energía y servicios públicos se expanda a un CAGR del 14,71% de 2027 a 2032, la tasa de crecimiento más alta entre las industrias de usuarios finales. Zscaler reportó un aumento interanual del 622% en el ransomware dirigido a servicios públicos desde abril de 2025 hasta marzo de 2026. Las tecnologías de la información y las telecomunicaciones, el gobierno y la defensa, el comercio minorista y el comercio electrónico, y la manufactura tienen diferentes prioridades de detección. La manufactura necesita conciencia de la tecnología operativa; los usuarios gubernamentales pueden requerir configuraciones de nube soberana; y los minoristas necesitan gestionar los aumentos estacionales en los ataques. Estas diferentes necesidades respaldan ofertas más personalizadas en toda la industria de Servicios Gestionados de Monitoreo de Seguridad de Endpoints.
Análisis Geográfico
Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados en América del Norte
América del Norte concentró el 42,87% de la cuota del mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados en 2026, convirtiéndose en el mayor mercado regional. La región combina una alta concentración de grandes compradores tecnológicos con un entorno maduro de ciberseguros, y las grandes organizaciones también gestionan complejos parques de endpoints en oficinas, fuerzas de trabajo remotas y servicios en la nube. Las normas del NYDFS que entraron en vigor en noviembre de 2025 generaron una presión adicional de adquisición para las instituciones financieras medianas que anteriormente operaban por debajo del umbral de Clase A, aumentando la atención a los procedimientos documentados de monitoreo y respuesta. Canadá está fortaleciendo la demanda en línea con las prácticas regulatorias de EE. UU. y la inversión gubernamental en ciberseguridad. México también se está convirtiendo en un destino importante para la demanda, ya que el nearshoring incrementa la infraestructura tecnológica sin generar una oferta comparable de talento en operaciones de seguridad.
Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,24% entre 2027 y 2032, la tasa regional más rápida en el Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados, impulsada por la inversión digital, la creciente frecuencia de brechas de seguridad y nuevas obligaciones en materia de ciberseguridad. La Ley de Protección de Datos Personales Digitales de India y la Ley de Protección de Información Personal de China influyen en las configuraciones de telemetría de endpoints para organizaciones multinacionales, otorgando mayor importancia a los diseños de monitoreo regional. La Ley de Ciberseguridad de Australia de 2024 entró en operación en 2025 y exige la notificación de brechas y estándares mínimos de seguridad para los operadores de infraestructura crítica, incrementando el valor de los servicios que pueden ofrecer manejo local de datos y una cobertura de detección eficaz. Corea del Sur y Japón están ampliando la adopción de seguridad gestionada entre clientes empresariales y pymes, mientras que Singapur, Malasia e Indonesia cuentan con grandes bases de pymes digitalmente activas que pueden acceder cada vez más al monitoreo entregado en la nube. El Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados en Asia-Pacífico también requiere que los proveedores adapten sus modelos de entrega a las distintas normativas nacionales de privacidad y entornos tecnológicos.
Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados en EMEA y América del Sur
Europa ocupó la tercera posición regional más grande en 2026, liderada por Alemania, el Reino Unido y Francia. DORA ha generado un conjunto de requisitos de seguridad de endpoints en los servicios financieros, mientras que NIS2 amplió los requisitos de ciberseguridad a 18 sectores en octubre de 2026, poniendo mayor énfasis en la cobertura técnica y la disciplina de reporte.[2] Oriente Medio, especialmente Arabia Saudita y los Emiratos Árabes Unidos, está experimentando una adopción más rápida a medida que los programas nacionales de digitalización y la focalización en el sector energético incrementan las necesidades de seguridad, incluida la necesidad de opciones de localización de datos. América del Sur, liderada por Brasil y Argentina, y África, donde la demanda está emergiendo en Sudáfrica y Nigeria, siguen siendo mercados más pequeños pero en desarrollo.
Panorama Competitivo
Concentración del Mercado
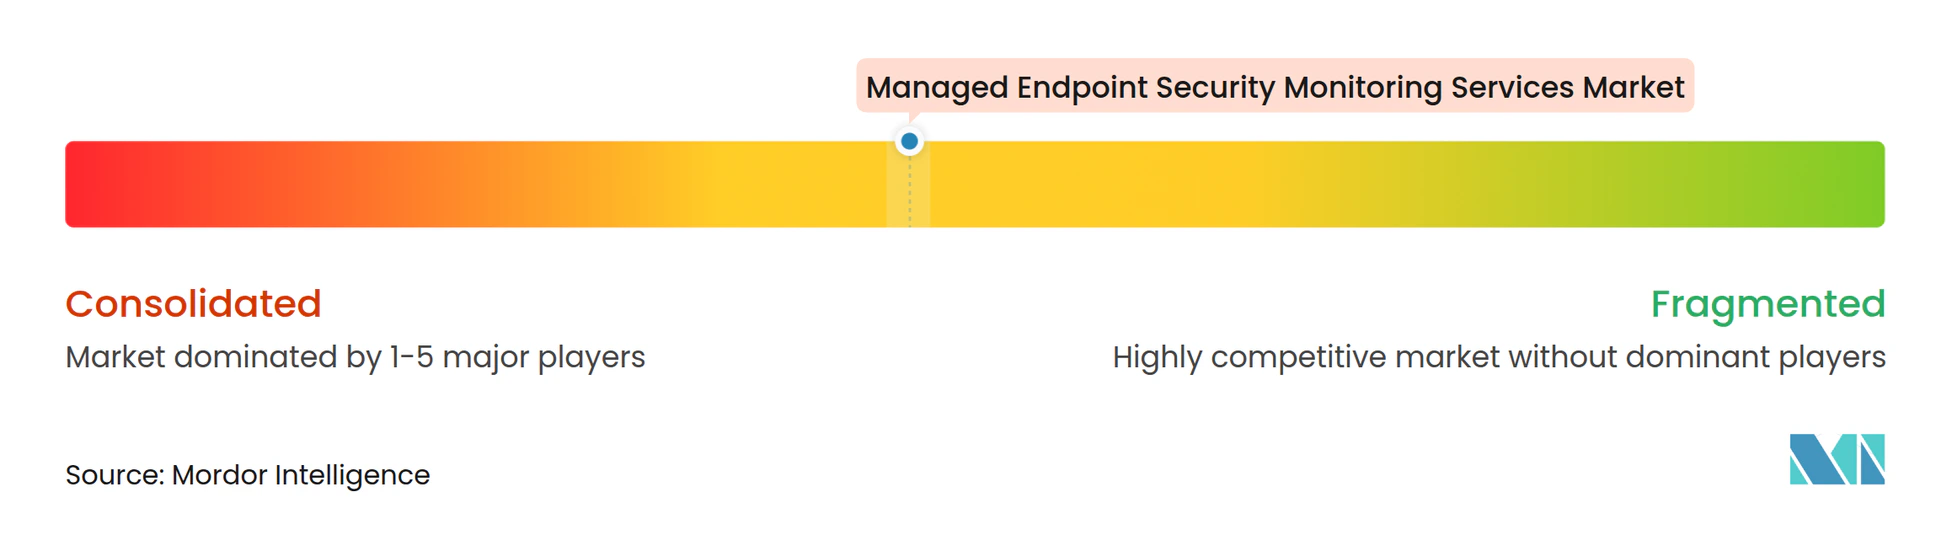
El Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints está moderadamente concentrado en el segmento empresarial, donde CrowdStrike, SentinelOne, Sophos y Arctic Wolf tienen un fuerte reconocimiento de marca e infraestructura de entrega significativa. El campo de proveedores más amplio sigue siendo fragmentado, con Huntress, Expel, ReliaQuest, eSentire, Deepwatch y Proficio compitiendo por cuentas del mercado medio y pymes. Esta combinación significa que los clientes empresariales a menudo comparan la escala global y la amplitud de la plataforma, mientras que los clientes más pequeños pueden priorizar el soporte de servicio práctico y la disponibilidad en el canal. Los proveedores se diferencian a través de la flexibilidad del modelo de servicio, la calidad de la detección, la velocidad de contención y su capacidad para llegar a los clientes a través de socios. La competencia también se está moviendo hacia características de SOC agéntico, diseños multiinquilino para proveedores de servicios gestionados y opciones de nube soberana o regional para clientes regulados, favoreciendo a las empresas que pueden conectar los datos de endpoints con señales de identidad, red y nube.
Arctic Wolf completó su adquisición de Sevco Security en febrero de 2026 e integró la gestión continua de exposición en la Plataforma Aurora. La transacción amplió su oferta desde el monitoreo centrado en la detección hacia servicios de superficie de ataque y cuantificación de riesgos, reflejando el interés de los compradores en identificar puntos débiles antes de que se conviertan en incidentes de endpoints confirmados. CrowdStrike introdujo MDR Agéntico en marzo de 2026, añadiendo agentes inteligentes destinados a automatizar la clasificación de alertas, la investigación y la contención dentro de Falcon Complete. Estos movimientos muestran que los proveedores compiten en la capacidad de identificar la exposición antes de un incidente y responder rápidamente cuando ocurre uno. Los proveedores con ofertas exclusivas de endpoints pueden enfrentar presión cuando los compradores prefieren una plataforma de seguridad operativa más amplia que une los flujos de trabajo de detección con la telemetría de identidad y nube.
Sophos completó su adquisición de Secureworks en febrero de 2025 por 859 millones de USD e integró Sophos Endpoint en las suscripciones de Taegis XDR y MDR en septiembre de 2025.[3] La integración mantuvo la ingesta de telemetría de herramientas EDR de terceros, incluidas CrowdStrike, SentinelOne y Microsoft Defender, posicionando a Taegis como una plataforma abierta para los clientes que conservan las herramientas de endpoints existentes. Bitdefender lanzó GravityZone PHASR a nivel mundial en abril de 2025, utilizando perfiles conductuales y alineación de privilegios para adaptar las configuraciones de refuerzo de endpoints por usuario. Estas estrategias reflejan la demanda de plataformas consolidadas que pueden aceptar telemetría diversa y mejorar la prevención y la respuesta, mientras que los especialistas aún pueden diferenciarse a través de la calidad del servicio, el enfoque vertical y la ejecución en el canal. El Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints, por lo tanto, acomoda tanto la escala de plataforma como la entrega de servicios enfocada para satisfacer los diferentes requisitos de los clientes.
Líderes de la Industria de Servicios Gestionados de Monitoreo de Seguridad de Endpoints
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados Empresas cubiertas en este informe
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Binary Defense Systems, Inc.
- Blackpoint Cyber, Inc.
- CrowdStrike Holdings, Inc.
- Critical Start, Inc.
- Cybereason Inc.
- Cynet Systems Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- Malwarebytes Inc.
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest, LLC
- SentinelOne, Inc.
- Seceon Inc.
- Sophos Limited
- ThreatLocker, Inc.
- WithSecure Corporation
Desarrollos recientes de la industria en Mercado de Servicios de Monitoreo de Seguridad de Endpoints Gestionados
- Septiembre de 2026: Blackpoint Cyber lanzó un amplio conjunto de nuevas capacidades de Detección y Respuesta a Amenazas de Identidad en CompassOne, incluidos 6 nuevos módulos de detección para entornos de Microsoft, un Informe Forense generado por inteligencia artificial con una línea de tiempo completa del atacante y un Informe de Análisis Histórico que cubre hasta 180 días de actividad de Microsoft 365 con asignaciones de MITRE ATT&CK. El lanzamiento fortaleció la posición competitiva de Blackpoint para los contratos de monitoreo gestionado de endpoints orientados a proveedores de servicios gestionados donde la correlación identidad-endpoint es una brecha crítica en las capacidades de defensa.
- Septiembre de 2026: Expel lanzó el Motor de Precedentes Ruxie, una capacidad de inteligencia artificial que reconoce automáticamente cuándo una nueva alerta coincide con casos históricos previamente clasificados y desvía el ruido repetitivo de las colas de analistas principales, reduciendo la latencia de decisión para los patrones de alertas recurrentes dentro de su plataforma de seguridad gestionada.
- Abril de 2026: La Unidad de Respuesta a Amenazas de eSentire detectó la explotación activa de dispositivos Citrix NetScaler ADC y Gateway el 2 de abril de 2026, 6 días antes de que se publicaran las reglas de detección de red estándar de la industria, correlacionando la actividad de 28 direcciones IP de origen de atacantes y bloqueando la campaña en entornos de clientes gestionados en tiempo real.
- Marzo de 2026: CrowdStrike presentó MDR Agéntico a través de su programa Falcon Complete en RSA 2026 en San Francisco, permitiendo a los analistas construir e implementar agentes inteligentes que automatizan la clasificación de alertas, la investigación y la contención. Los análisis comparativos internos indicaron investigaciones hasta 5 veces más rápidas y una precisión de clasificación 3 veces mayor utilizando modelos NVIDIA Nemotron, y el lanzamiento incluyó Servicios de Transformación de SOC para respaldar la migración empresarial a Falcon Next-Gen SIEM.
Alcance del Informe del Mercado Global de Servicios Gestionados de Monitoreo de Seguridad de Endpoints
El mercado de servicios gestionados de monitoreo de seguridad de endpoints comprende la provisión de servicios externalizados de monitoreo de seguridad, detección, investigación, caza de amenazas, gestión de vulnerabilidades y respuesta a incidentes diseñados para proteger los dispositivos endpoints, incluidos equipos de escritorio, portátiles, servidores, dispositivos móviles y otros endpoints conectados, de las ciberamenazas. Estos servicios son prestados por proveedores de servicios de seguridad gestionada (MSSP), proveedores de detección y respuesta gestionada (MDR) y empresas especializadas en ciberseguridad que aprovechan las tecnologías de seguridad, la inteligencia de amenazas, la automatización y las capacidades del centro de operaciones de seguridad (SOC) para identificar, evaluar y mitigar los riesgos de seguridad relacionados con los endpoints.
El Informe del Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints está segmentado por Tipo de Servicio Gestionado (Servicios Gestionados de Detección y Respuesta de Endpoints, Servicios Gestionados de Antivirus y Antimalware, Servicios Gestionados de Caza de Amenazas, Servicios Gestionados de Vulnerabilidades y Parches, y Servicios Gestionados de Respuesta a Incidentes y Remediación de Endpoints), Modo de Implementación (Basado en la Nube, En las Instalaciones e Híbrido), Modelo de Servicio (Totalmente Gestionado, Cogestionado y Entregado por Proveedor de Servicios Gestionados), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (BFSI, Atención Médica y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Gobierno y Defensa, Comercio Minorista y Comercio Electrónico, Manufactura, Energía y Servicios Públicos, y Otras Industrias de Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Gestionados de Detección y Respuesta de Endpoints |
| Servicios Gestionados de Antivirus y Antimalware |
| Servicios Gestionados de Caza de Amenazas |
| Servicios Gestionados de Vulnerabilidades y Parches |
| Servicios Gestionados de Respuesta a Incidentes y Remediación de Endpoints |
| Basado en la Nube |
| En las Instalaciones |
| Híbrido |
| Totalmente Gestionado |
| Cogestionado |
| Entregado por Proveedor de Servicios Gestionados |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| BFSI |
| Atención Médica y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Gobierno y Defensa |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Energía y Servicios Públicos |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio Gestionado | Servicios Gestionados de Detección y Respuesta de Endpoints | |
| Servicios Gestionados de Antivirus y Antimalware | ||
| Servicios Gestionados de Caza de Amenazas | ||
| Servicios Gestionados de Vulnerabilidades y Parches | ||
| Servicios Gestionados de Respuesta a Incidentes y Remediación de Endpoints | ||
| Por Modo de Implementación | Basado en la Nube | |
| En las Instalaciones | ||
| Híbrido | ||
| Por Modelo de Servicio | Totalmente Gestionado | |
| Cogestionado | ||
| Entregado por Proveedor de Servicios Gestionados | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | BFSI | |
| Atención Médica y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Servicios Gestionados de Monitoreo de Seguridad de Endpoints?
Se proyecta que el mercado alcance 3,78 mil millones de USD en 2026, 4,39 mil millones de USD en 2027 y 8,18 mil millones de USD para 2032, con un CAGR del 13,22% para 2027-2032, respaldado por la demanda de monitoreo continuo externalizado de endpoints.
¿Qué servicio gestionado de endpoints tiene la mayor participación en ingresos?
Los Servicios Gestionados de Detección y Respuesta de Endpoints lideraron con una participación de ingresos del 42,84% en 2026, reflejando la preferencia empresarial por el análisis continuo de telemetría conductual y la cobertura EDR documentada.
¿Qué enfoque de implementación se está expandiendo más rápidamente?
La implementación basada en la nube es el modo más grande con el 56,91% de los ingresos de 2026 y se proyecta que se expanda a un CAGR del 16,29% hasta 2032, respaldada por el escalado elástico y la distribución rápida de inteligencia de amenazas.
¿Qué organizaciones están aumentando el gasto más rápidamente?
Se proyecta que las pymes se expandan a un CAGR del 14,18% hasta 2032, respaldadas por la entrega basada en la nube, las suscripciones a precio fijo, los canales de proveedores de servicios gestionados y la creciente importancia de los requisitos de ciberseguro.
¿Qué sector de usuario final tiene la expansión proyectada más rápida?
Se proyecta que energía y servicios públicos se expanda a un CAGR del 14,71% hasta 2032 a medida que el ransomware dirigido y las necesidades de seguridad de TI-OT se intensifican en la infraestructura de energía renovable y convencional.
¿Qué región tiene la expansión proyectada más rápida?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 14,24% hasta 2032, respaldada por la inversión digital, la regulación de seguridad, la creciente frecuencia de brechas y la demanda de clientes empresariales y pymes.