
マネージドエンドポイントセキュリティモニタリングサービス市場規模・シェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
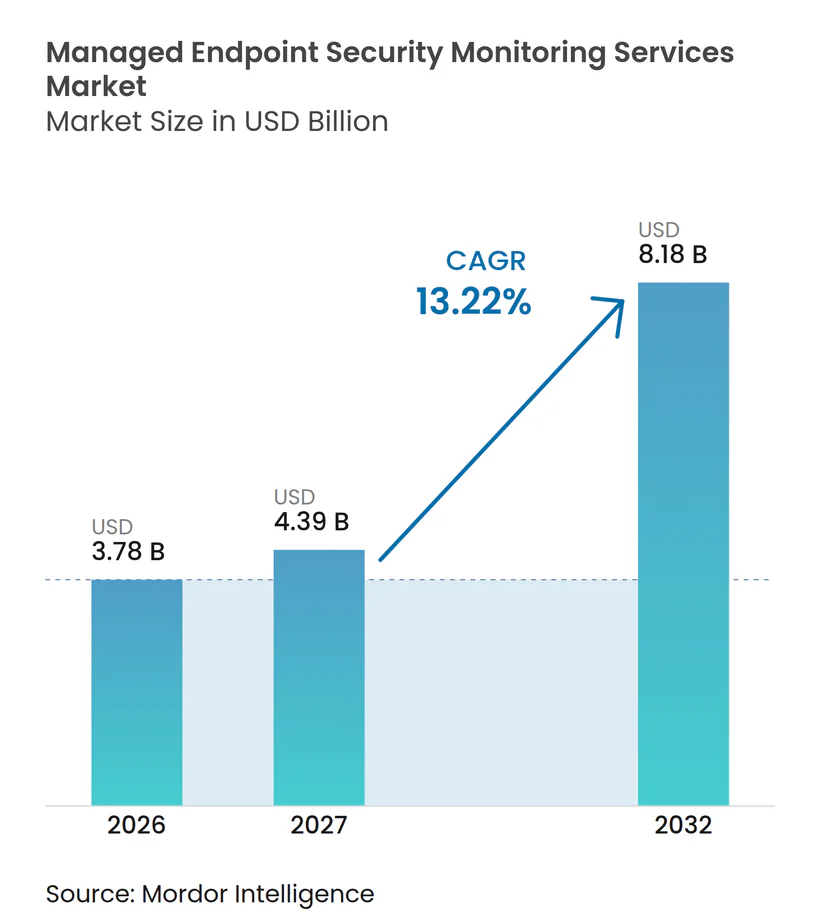
| 市場規模 (2027) | 4.39 十億米ドル |
| 市場規模 (2032) | 8.18 十億米ドル |
| 成長率 (2027 - 2032) | 13.22 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドエンドポイントセキュリティモニタリングサービス市場分析
マネージドエンドポイントセキュリティモニタリングサービス市場規模は、2026年の3.78 ビリオン 米ドル、2027年の4.39 ビリオン 米ドルから、2032年には8.18 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 13.22%を記録する見込みです。マネージドエンドポイントセキュリティモニタリングサービス市場は、ランサムウェア活動の激化、有資格のセキュリティオペレーション人材の不足、および継続的なカバレッジを維持するためのアウトソーシング型エンドポイント保護の活用増加により、需要が高まっています。マネージドエンドポイントセキュリティモニタリングサービス市場において、リモートおよびハイブリッドワークとクラウド導入の拡大により、組織が保護すべきデバイスの数と種類が増加しており、複数の拠点や運用環境にまたがるケースも多くなっています。マネージドエンドポイントセキュリティモニタリングサービス市場では、こうした変化によりエンドポイントモニタリングが取締役会レベルのリスク課題として定着し、明確な調査・対応手順のもとで24間365日稼働できるプロバイダーへの関心が高まっています。マネージドエンドポイントセキュリティモニタリングサービス市場における競争戦略は、エンドポイント・アイデンティティ・ネットワーク・クラウドのテレメトリを統合した統合型XDRプラットフォームへとシフトしており、専門プロバイダーの提供水準が引き上げられています。マネージドエンドポイントセキュリティモニタリングサービス市場において、定型的な調査を自動化し、封じ込め速度を向上させ、適切な人的監視を維持するプロバイダーは、攻撃者もAI活用ツールを採用する中でクライアントを維持しやすい立場にあります。
レポートの主要ポイント
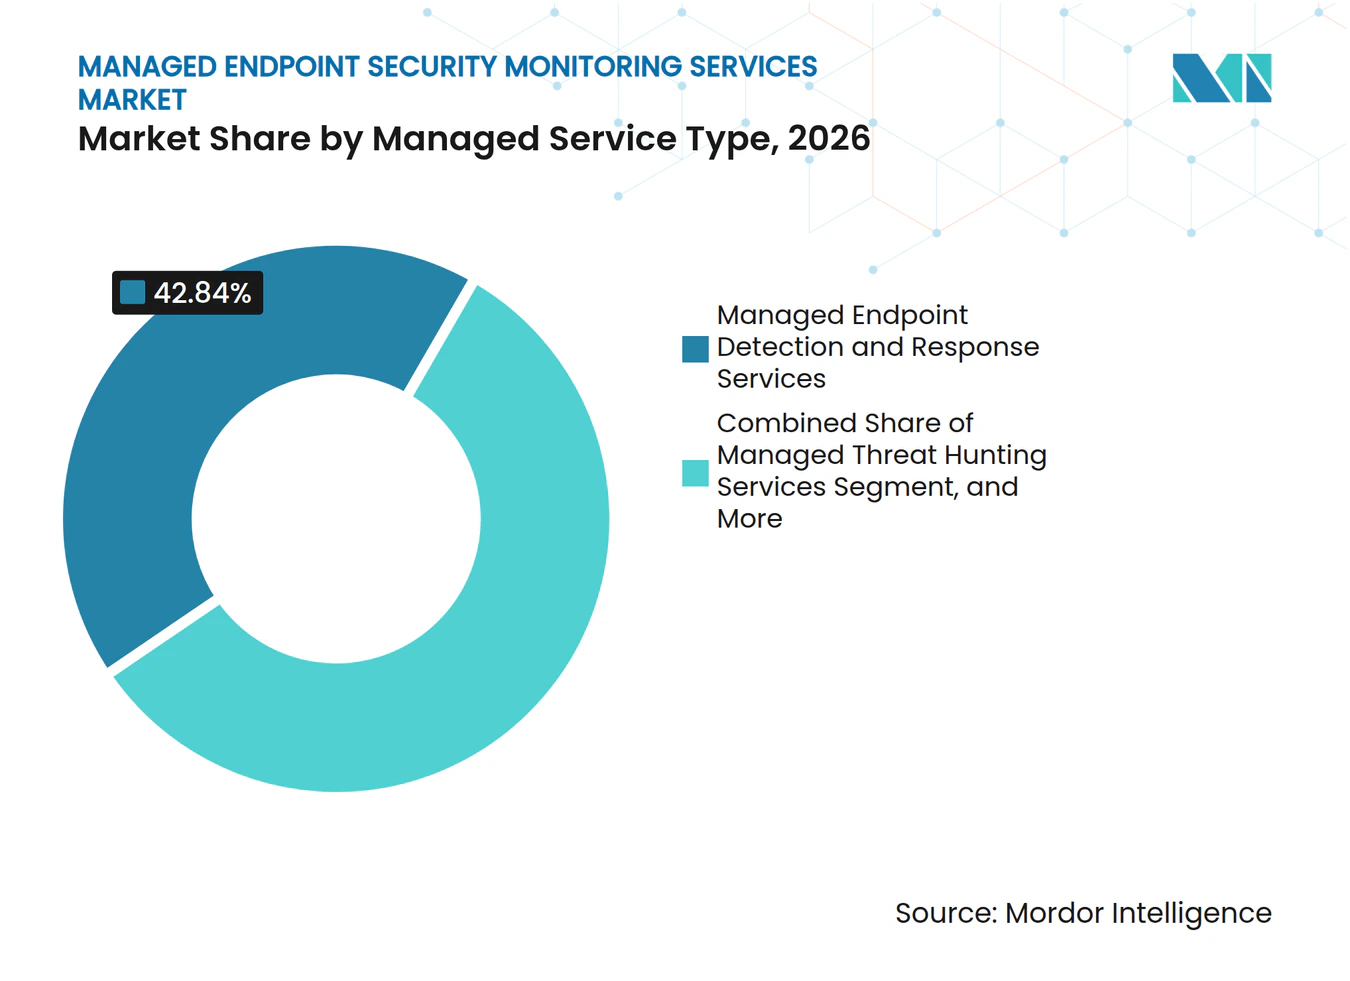
- マネージドサービスタイプ別では、マネージドエンドポイント検知・対応サービスが2026年のマネージドエンドポイントセキュリティモニタリングサービス市場シェアの42.84%を占め、マネージドエンドポイントインシデント対応・修復は2032年にかけてCAGR 17.37%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2026年のマネージドエンドポイントセキュリティモニタリングサービス市場規模の56.91%を占め、2032年にかけてCAGR 16.29%で拡大する見込みです。
- サービスモデル別では、フルマネージドサービスが2026年の収益の39.53%を占め、コマネージドサービスは2032年にかけてCAGR 16.03%で拡大する見込みです。
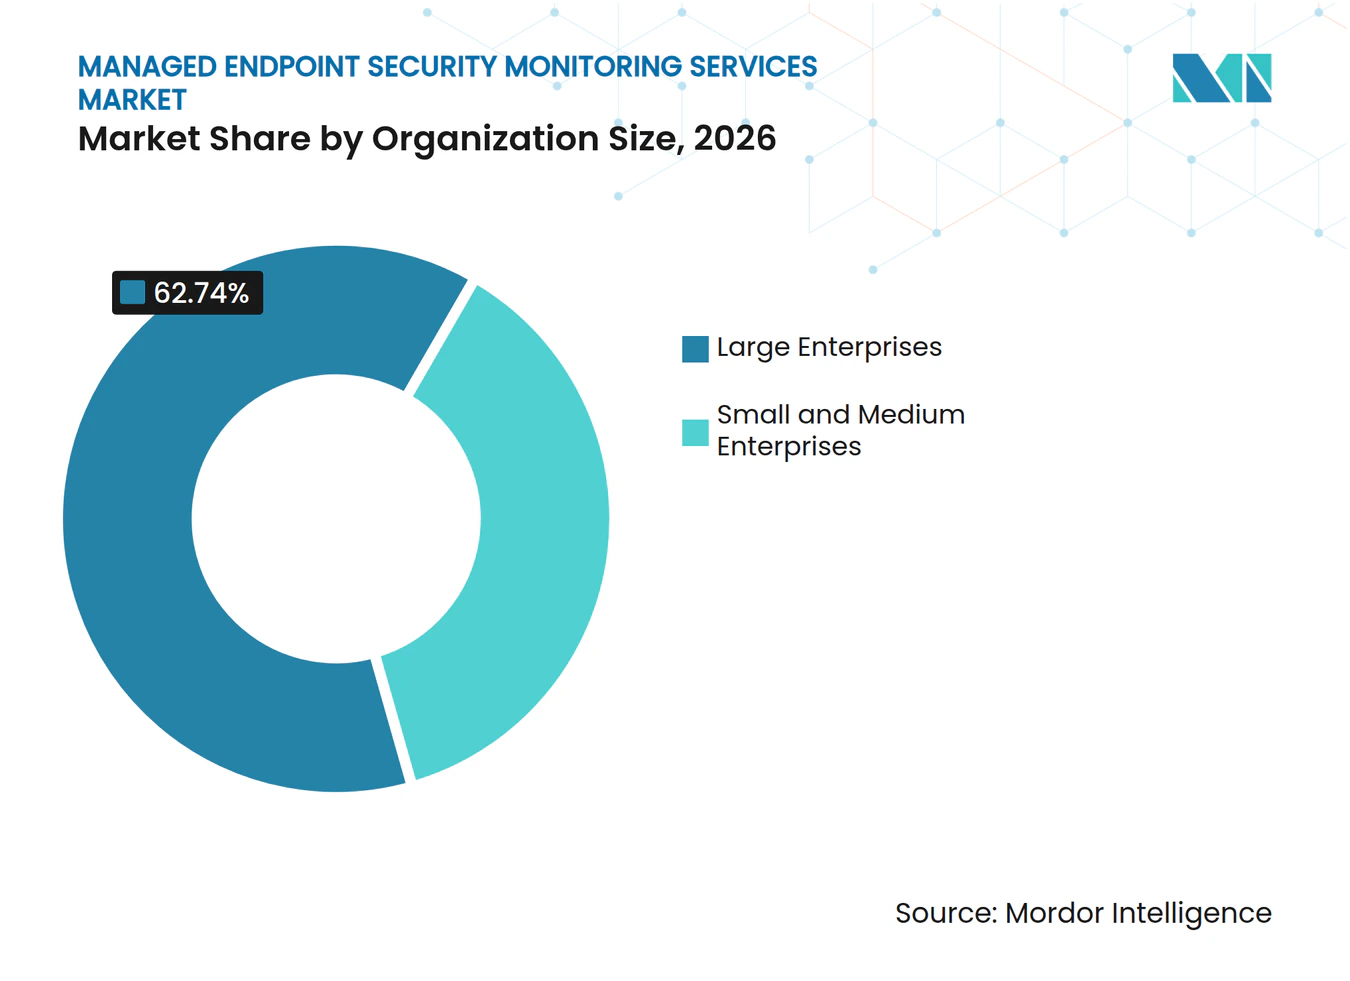
- 組織規模別では、大企業が2026年の収益の62.74%を占め、中小企業は2032年にかけてCAGR 14.18%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年の収益の21.32%を占め、エネルギー・公益事業は2032年にかけてCAGR 14.71%で拡大する見込みです。
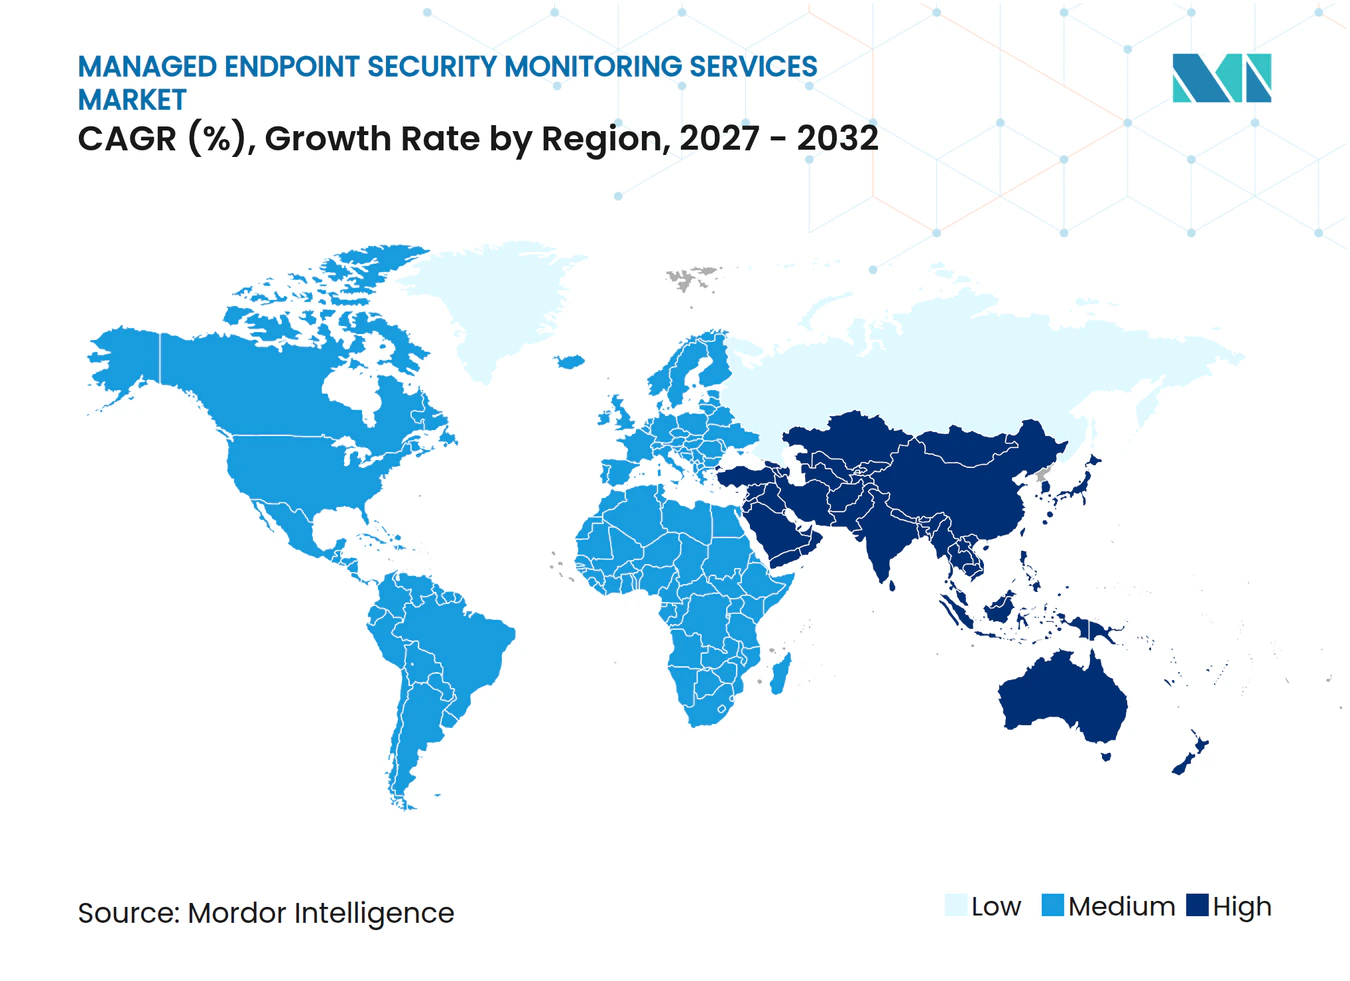
- 地域別では、北米が2026年の収益の42.87%を占め、アジア太平洋は2032年にかけてCAGR 14.24%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェアおよびエンドポイント攻撃の複雑化の激化 | +3.8% | グローバル、北米および欧州で最も高密度 | 短期(2年以内) |
| AI活用による脅威ハンティングと対応自動化 | +2.9% | グローバル、北米およびアジア太平洋での早期導入が最も活発 | 中期(2〜4年) |
| 熟練したセキュリティオペレーション人材の不足 | +2.6% | グローバル、欧州・インド・東南アジアで最も深刻 | 長期(4年以上) |
| サイバー保険および規制対応要件 | +2.1% | 北米およびEU、中東・アフリカへの波及 | 中期(2〜4年) |
| クラウドおよびハイブリッドワークによるエンドポイントの増加 | +1.7% | グローバル、特にアジア太平洋中核部 | 中期(2〜4年) |
| エンドポイントテレメトリのXDRプラットフォームへの統合 | +1.4% | 北米およびEU、シンガポールおよび東京での早期進展 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびエンドポイント攻撃の複雑化の激化
ランサムウェアの量と技術的高度化が、マネージドエンドポイントセキュリティモニタリングサービス市場全体でマネージドエンドポイントモニタリングへの持続的な需要を牽引しています。Zscalerは2025年4月から2026年3月にかけてランサムウェア活動が前年比275%増加し、確認されたランサムウェア支払い額が328 ミリオン 米ドルに達したと記録しています。同調査では8,962テラバイトの盗難データが報告され、マネージャー職以上の役職が標的個人の62%を占めることが判明しました。高権限ユーザーへのこうした集中は、アラート見逃しのコストを高め、継続的な行動分析への需要を強化しています。AIスクリプト型ペイロード、AI開発の横断移動ツール、およびMicrosoft Teamsなどの職場プラットフォームの悪用は、シグネチャベースの防御の有効性を低下させています。行動テレメトリ、最新の脅威インテリジェンス、迅速な封じ込めプレイブック、明確なエスカレーション手順、インシデント後の証拠、および通常業務時間外のサポートを組み合わせるプロバイダーは、アラート量と内部調査能力のギャップに対処でき、専門的なカバレッジの必要性を強化します。
AI活用による脅威ハンティングと対応自動化
AI活用の自動化は、プロバイダーが人員増加を伴わずにアナリストのカバレッジを拡大できるようにすることで、サービス提供の経済性を変えています。CrowdStrikeは2026年3月にFalcon Completeを通じてアジェンティックMDRを導入し、公表ベンチマークにおいて脅威調査が最大5倍高速化し、トリアージ精度が3倍向上したと報告しています。SentinelOneは2025年11月にGoogle CloudとともにWayfinder脅威検知・対応を開始し、エンドポイント・クラウドワークロード・アイデンティティにわたるAI活用マネージド脅威ハンティングと24時間365日のMDRを組み合わせました。これらのサービスは、低シグナルのアラートが自動的に解決され、重大なインシデントが有用なコンテキストとともにエスカレーションされるという期待を高めています。ReliaQuestは2026年の年次脅威レポートで平均封じ込め時間4分を報告しており、より高度な自動化に関連する対応水準を示しています。マネージドエンドポイントセキュリティモニタリングサービス市場は、自動トリアージを適用し、エンドポイント・クラウド・アイデンティティのデータを確実に処理しつつ、複雑なインシデントが自動化だけでなく判断を必要とする場合に人的レビューを維持できるプロバイダーを優遇します。
熟練したセキュリティオペレーション人材の不足
セキュリティオペレーション人材の不足は、組織がエンドポイントモニタリングをアウトソーシングする持続的な理由であり続けています。SANSは2026年に調査対象組織の60%がスキルギャップを主要な人材課題として挙げており、前年の52%から増加したことを明らかにしました。同レポートでは、27%の組織が人材スキルギャップに直接起因する侵害を経験したことも判明しました。55%の組織でシニアセキュリティ職の採用に6ヶ月以上かかり、32%の組織ではAIが反復作業を担うようになったことでSOCおよびアナリスト職が削減されました。ISACAは58%の組織がチームの人員不足を認識し、61%がサイバーセキュリティのポジションに空きがあると報告しました。マネージドサービスは、すべてのエンドポイント機能に専任の専門家を採用・育成・維持できない場合に、複雑なエンドポイント環境に専門的な調査・対応スキルへのアクセスを提供します。
サイバー保険および規制対応要件
サイバー保険と規制要件により、エンドポイント検知・対応は任意の購入ではなく監査可能なコントロールへと変わりつつあります。2025年11月に施行されたニューヨーク州金融サービス局の規制強化により、クラスA企業はエンドポイントにEDRを使用し、継続的なモニタリングを維持することが義務付けられました。[1] DORAは2025年1月から欧州連合全域で適用され、ICTリスク管理とサードパーティ監視を金融サービスのコンプライアンスプログラムに組み込んでいます。2026年10月に施行されたNIS2は、欧州連合の18セクターにわたってサイバーセキュリティ義務を拡大しています。これらの規則は、文書化された対応プロセス、設定ログ、およびプロバイダーの証明書の価値を高めます。マネージドエンドポイントセキュリティモニタリングサービス市場は、プロバイダーがアラートの処理方法、どのコントロールが実施されていたか、および対応が合意されたプロセスに従っていたかどうかを保険会社や監査人に示せる場合に恩恵を受けます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| アラート疲労と誤検知の負担 | -0.7% | グローバル | 短期(2年以内) |
| データ主権と国境を越えたモニタリングの制約 | -0.5% | EU、アジア太平洋、中東・アフリカ | 中期(2〜4年) |
| アウトソーシングの管理とトラストに関する懸念 | -0.1% | グローバル | 長期(4年以上) |
| マルチベンダー統合とスイッチングコストの摩擦 | -0.1% | 北米およびEU | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
アラート疲労と誤検知の負担
アラート疲労は、クライアントがマネージドモニタリング契約から得られる実際の価値を制限する可能性があります。Microsoftは300人のSOC専門家を対象とした調査で、アラートの46%が誤検知であり、42%が調査されず、アナリストが平均10.9のコンソールにわたってデータを集約するために週の業務時間の20%を費やしていると報告しました。大量の低価値アラートは実際の脅威の調査を遅らせ、検知キューへの信頼を低下させる可能性があります。また、クライアント向けSOCチームへの負担を増やし、契約更新の見通しを弱める可能性があります。プロバイダーはチューニング、コンテキスト豊富な相関関係の使用、および過去のアナリスト判断を活用して反復的なノイズを特定するシステムの実装によってこの負担を軽減できます。Expelは2026年9月にRuxie Precedent Engineをリリースし、新しいアラートが以前にトリアージされた過去のケースに類似していることを認識し、繰り返しのノイズをプライマリアナリストキューから除外することで、アナリストの時間をより明確なセキュリティ上の影響を持つインシデントに向けられるよう支援しています。
データ主権と国境を越えたモニタリングの制約
データ主権規則は、多くのマネージドモニタリングプラットフォームが使用する集中型テレメトリモデルと相反する可能性があります。国際決済銀行は、断片化されたプライバシー法と規制フレームワークが国境を越えたサイバーセキュリティデータ共有を制限する可能性があると述べています。GDPRの第V章、中国の個人情報保護法、およびインドのデジタル個人データ保護法は、多国籍組織がエンドポイントデータをルーティングする方法を制限する可能性があります。プロバイダーは、クライアントの管轄内でテレメトリを処理するソブリンモニタリング設定が必要になる場合があります。この要件は顧客ごとのインフラコストを引き上げ、標準化されたサービスのスケールメリットを低下させます。欧州連合内でのGravityZone処理をサポートするBitdefenderの2025年のsecunetとのパートナーシップは、プロバイダーが継続的なエンドポイント可視性を維持しながらこの制約に対処できる方法を示しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
マネージドサービスタイプ別では、行動検知が最大の収益ポジションを保持
マネージドエンドポイント検知・対応サービスは2026年の収益の42.84%を占めました。このセグメントは、継続的な行動テレメトリ分析に対する企業需要と、文書化されたEDRカバレッジを優遇する保険要件から恩恵を受けています。また、エンドポイントソフトウェアのみに依存するのではなく、不審なアクティビティをレビューするためのマネージドプロセスをセキュリティチームに提供します。マネージドエンドポイントインシデント対応・修復は、買い手が封じ込め・根本原因分析・復旧への明確なコミットメントを持つ契約を求めるようになるにつれ、2027年から2032年にかけてCAGR 17.37%で成長する見込みです。この変化は、多くの買い手が検知アラートだけでなく運用上の成果を求めるようになっていることを示しています。
マネージドアンチウイルス・アンチマルウェアサービスは、防止ツールがマネージドEDRおよびXDRサービスパッケージにますます含まれるようになっているため、マージン圧力に直面しています。マネージド脅威ハンティングサービスは、仮説ベースのプロアクティブな活動が侵害が確認される前に攻撃者の行動を特定できるため、大企業の間で関心が高まっています。マネージド脆弱性・パッチサービスは、パッチ管理サービスレベルに関する監査サイクルと保険会社の要件に密接に結びついています。クライアントはこれらのサービスを使用して、定期的なソフトウェアメンテナンスをより広範なインシデント防止プロセスと結びつけることができます。これらのニーズは合わさって、マネージドエンドポイントセキュリティモニタリングサービス市場のプロバイダーが単一の検知・対応ワークフローを中心に複数のサービスを組み合わせることを促しています。


注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
展開モード別では、クラウドネイティブ提供がより迅速なサービス更新を支援
クラウドベースの展開は2026年のマネージドエンドポイントセキュリティモニタリングサービス市場の56.91%を占め、2032年にかけてCAGR 16.29%で成長する見込みです。その主導的な地位は、弾力的なスケーリング、マルチテナント検知エンジニアリング、および脅威インテリジェンスの迅速な配布を反映しています。クラウド提供により、プロバイダーは新しいインテリジェンスが利用可能になった直後に更新された検知ルールと行動モデルをクライアントのエンドポイントに配布できます。攻撃者のツールと手法が数日以内に変化する可能性がある場合、このスピードは重要です。また、分散したクライアント環境全体で共通のモニタリングプロセスを維持することも可能にします。
オンプレミス展開は、厳格なローカライゼーション要件に直面している組織やエアギャップ技術環境を運用している組織にとって引き続き関連性があります。政府・防衛・重要インフラのユーザーは、データ処理の直接制御が必要なためこれらの環境を維持する場合があります。ハイブリッド展開は、規制対象のワークロードをオンプレミスに保持しながら、リモート従業員や分散デバイスにクラウドベースのモニタリングを拡張する大規模組織に移行パスを提供します。この設計は、既存システムへの完全な変更を必要とせずに、同一企業内の異なるセキュリティニーズをサポートします。したがって、マネージドエンドポイントセキュリティモニタリングサービス市場には、クラウドファーストの需要とともに、オンプレミスおよびハイブリッドアーキテクチャに対する持続的な専門需要が含まれています。
サービスモデル別では、コマネージドサービスがより成熟した買い手から恩恵を受ける
フルマネージドサービスは2026年の収益の39.53%を占め、内部セキュリティオペレーション能力が限られているため包括的なアウトソーシングを好む組織の数を反映しています。このモデルは、単一の外部プロバイダーを通じてモニタリング・調査・エスカレーション・対応機能へのアクセスをクライアントに提供します。コマネージドサービスは2027年から2032年にかけてCAGR 16.03%で拡大する見込みです。その拡大は、セキュリティチームを構築し、外部の専門知識と専門ツールで内部アナリストを補完したい組織を反映しています。
コマネージドモデルは、調査プレイブック・エスカレーション手順・検知エンジニアリングがクライアントの運用に統合されるため、持続的なクライアント関係を生み出す可能性があります。これらの運用上のつながりにより、完全アウトソーシング契約よりもプロバイダーの変更が困難になる場合があります。マネージドサービスプロバイダー提供モデルもチャネルを通じて拡大しており、小規模プロバイダーが自社顧客に専用モニタリングサービスを提供する方法を提供しています。eSentireは2025年3月にAtlas Nexus Networkを開始し、MSPおよびシステムインテグレーターが生成AIとアジェンティック検知機能を備えた専用Atlas XDRインスタンスを運用できるようにしました。このチャネルアプローチにより、マネージドエンドポイントセキュリティモニタリングサービス市場は直接的な企業契約を超えて拡大し、より多くの中小企業の買い手にリーチしています。
組織規模別では、大企業が支出をリードし、中小企業がより速く拡大
大企業は2026年の収益の62.74%を生み出し、マネージドエンドポイントセキュリティモニタリングサービス市場において組織規模別で最大のシェアを占めました。規制上の監査義務、複雑なマルチサイトエンドポイント資産、および大規模な契約量がその支出を支えています。中小企業は2027年から2032年にかけてより小さなベースからCAGR 14.18%で拡大する見込みです。クラウドネイティブ提供、固定価格サブスクリプション、およびMSPチャネルモデルにより、500エンドポイント未満の組織の参入障壁が低下しています。
OpenTextは、中小企業の71%がオールインワンの防止・検知・対応バンドルを好み、92%のMSPがAI関連のセキュリティへの顧客の関心に関連した成長を見ていると報告しました。Dattoは、2025年に上位パフォーマンスのMSPの97%がエンドポイント検知と脅威ハンティングを標準サービスコンポーネントとして提供していると報告しました。これらの調査結果は、エンドポイントモニタリングが小規模組織向けの標準的なマネージドセキュリティバンドルの一部になりつつあることを示しています。サイバー保険要件は中小企業の採用にとって重要な商業的トリガーであり続けています。防止・検知・対応を明確にパッケージ化するプロバイダーは、小規模クライアントがマネージドモニタリングを調達・運用しやすくすることができます。

エンドユーザー産業別では、BFSIが支出をリードし、エネルギー・公益事業が最速で拡大
BFSIは2026年の収益の21.32%を占め、マネージドエンドポイントセキュリティモニタリングサービス市場において最大のエンドユーザーシェアを占めました。PCI-DSS、GLBA、DORA、およびNYDFS Part 500は、継続的なエンドポイント監視と文書化されたインシデント対応に対する強力な要件を生み出しています。ヘルスケアおよびライフサイエンスも、HIPAAセキュリティルールの義務とランサムウェアインシデントの財務的影響により、高支出グループを代表しています。これらのセクターは、コンプライアンスおよび対応レビューのための証拠を生成できるモニタリングを高く評価しています。また、技術的なモニタリングを明確に定義されたエスカレーションおよび報告手順と結びつけることができるプロバイダーを優遇します。
エネルギー・公益事業は2027年から2032年にかけてCAGR 14.71%で拡大する見込みであり、エンドユーザー産業の中で最高の成長率です。Zscalerは2025年4月から2026年3月にかけて公益事業を標的としたランサムウェアが前年比622%増加したと報告しました。ITおよび通信、政府・防衛、小売・電子商取引、および製造業はそれぞれ異なる検知優先事項を持っています。製造業はオペレーショナルテクノロジーの認識が必要であり、政府ユーザーはソブリンクラウド設定が必要な場合があり、小売業者は攻撃の季節的増加を管理する必要があります。これらの異なるニーズは、マネージドエンドポイントセキュリティモニタリングサービス産業全体でより特化したサービスを支援しています。
地域分析
北米マネージドエンドポイントセキュリティモニタリングサービス市場
北米は2026年のマネージドエンドポイントセキュリティモニタリングサービス市場シェアの42.87%を占め、最大の地域市場となっています。同地域は、大規模テクノロジー購買者の高い集積とサイバー保険環境の成熟を兼ね備えており、大規模組織はオフィス、リモートワークフォース、クラウドサービスにまたがる複雑なエンドポイント資産を管理しています。2025年11月に施行されたNYDFS規則は、従来クラスAの閾値を下回っていた中規模金融機関に対して追加の調達圧力を生み出し、文書化されたモニタリングおよびレスポンス手順への注目を高めました。カナダは米国の規制慣行および政府のサイバーセキュリティ投資に沿う形で需要を強化しています。メキシコもまた、ニアショアリングによってテクノロジーインフラが拡大する一方でセキュリティオペレーションの人材供給が追いついていないことから、需要の重要な目的地となりつつあります。
アジア太平洋マネージドエンドポイントセキュリティモニタリグサービス市場
アジア太平洋地域は、デジタル投資の拡大、侵害頻度の上昇、および新たなサイバーセキュリティ義務に支えられ、マネージドエンドポイントセキュリティモニタリングサービス市場において2027年から2032年にかけて14.24%のCAGRで拡大し、地域別で最も高い成長率を記録すると予測されています。インドのデジタル個人データ保護法および中国の個人情報保護法は、多国籍組織のエンドポイントテレメトリ設定に影響を与えており、地域別モニタリング設計の重要性を高めています。オーストラリアの2024年サイバーセキュリティ法は2025年に施行され、重要インフラ事業者に対して侵害報告および最低セキュリティ基準を義務付けており、ローカルデータ処理と効果的な検知カバレッジを提供できるサービスの価値を高めています。韓国および日本では、エンタープライズおよびSME顧客を対象としたマネージドセキュリティの導入が拡大しており、シンガポール、マレーシア、インドネシアにはクラウド型モニタリングへのアクセスが可能な大規模かつデジタル活用度の高いSME基盤が存在しますアジア太平洋地域のマネージドエンドポイントセキュリティモニタリングサービス市場では、プロバイダーが各国のプライバシー規則およびテクノロジー環境に合わせてデリバリーモデルを適応させることも求められています。
欧州・中東・アフリカおよび南米マネージドエンドポイントセキュリティモニタリングサービス市場
欧州は2026年に第3位の地域ポジションを維持し、ドイツ、英国、フランスが牽引しました。DORAは金融サービス分野においてエンドポイントセキュリティ要件のパイプラインを生み出し、NIS2は2026年10月に18セクターにわたってサイバーセキュリティ要件を拡大し、技術的カバレッジおよび報告規律への注目をより高めました。[2] 中東、特にサウジアラビアよびアラブ首長国連邦では、国家デジタル化プログラムおよびエネルギーセクターを標的とした攻撃の増加によりセキュリティニーズが高まり、データローカライゼーションオプションの必要性を含め、導入が加速しています。南米はブラジルおよびアルゼンチンが牽引し、アフリカでは南アフリカおよびナイジェリアで需要が生まれつつあり、いずれも規模は小さいながらも発展途上の市場です。
競合ランドスケープ
市場集中度
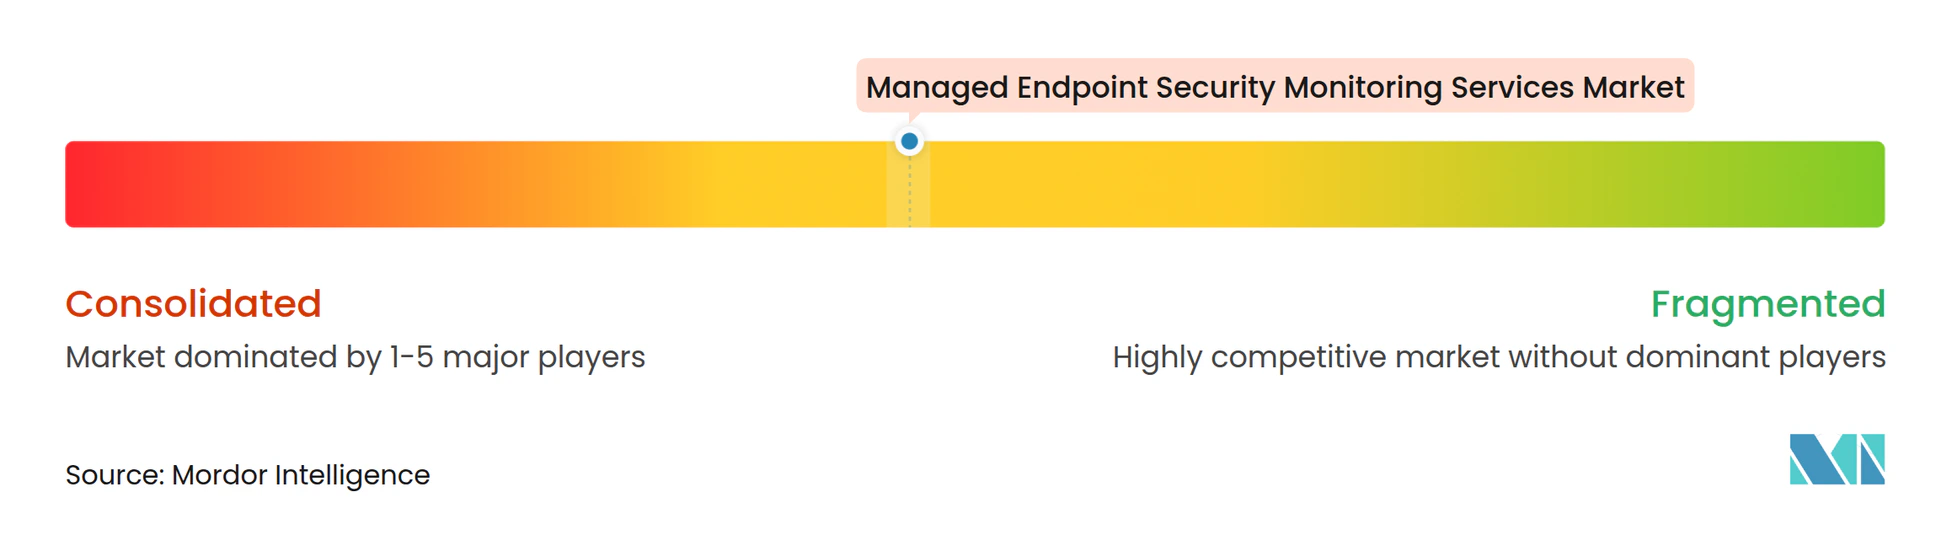
マネージドエンドポイントセキュリティモニタリングサービス市場は、企業層においてCrowdStrike、SentinelOne、Sophos、Arctic Wolfが強いブランド認知度と重要な提供インフラを持ち、適度に集中しています。より広いサプライヤー分野は断片化したままであり、Huntress、Expel、ReliaQuest、eSentire、Deepwatch、Proficioが中堅市場および中小企業アカウントを競っています。この組み合わせは、企業クライアントがグローバルなスケールとプラットフォームの幅を比較することが多い一方、小規模クライアントは実用的なサービスサポートとチャネルの可用性を優先する場合があることを意味します。プロバイダーはサービスモデルの柔軟性、検知品質、封じ込め速度、およびパートナーを通じて顧客にリーチする能力によって差別化しています。競争はまた、アジェンティックSOC機能、MSP向けマルチテナント設計、および規制対象顧客向けのソブリンまたは地域クラウドオプションへと移行しており、エンドポイントデータをアイデンティティ・ネットワーク・クラウドシグナルと接続できる企業を優遇しています。
Arctic Wolfは2026年2月にSevco Securityの買収を完了し、継続的なエクスポージャー管理をAuroraプラットフォームに統合しました。この取引により、検知重視のモニタリングから攻撃対象領域とリスク定量化サービスへとサービスが拡大し、確認されたエンドポイントインシデントになる前に弱点を特定することへの買い手の関心を反映しています。CrowdStrikeは2026年3月にアジェンティックMDRを導入し、Falcon Complete内でアラートトリアージ・調査・封じ込めを自動化することを目的としたインテリジェントエージェントを追加しました。これらの動きは、プロバイダーがインシデント前のエクスポージャー特定とインシデント発生時の迅速な対応能力で競争していることを示しています。エンドポイントのみのサービスを持つプロバイダーは、買い手が検知ワークフローをアイデンティティとクラウドテレメトリと結合するより広範な運用セキュリティプラットフォームを好む場合に圧力に直面する可能性があります。
Sophosは2025年2月に859 ミリオン 米ドルでSecureworksの買収を完了し、2025年9月にSophos EndpointをTaegis XDRおよびMDRサブスクリプションに統合しました。[3] この統合により、CrowdStrike・SentinelOne・Microsoft Defenderを含むサードパーティEDRツールからのテレメトリ取り込みが維持され、既存のエンドポイントツールを保持する顧客向けのオープンプラットフォームとしてTaegisが位置付けられました。Bitdefenderは2025年4月にGravityZone PHASRをグローバルに開始し、行動プロファイリングと権限調整を使用してユーザーごとにエンドポイント強化設定を調整しました。これらの戦略は、多様なテレメトリを受け入れ、防止と対応を改善できる統合プラットフォームへの需要を反映しており、専門家はサービス品質・垂直フォーカス・チャネル実行によって差別化し続けるとができます。したがって、マネージドエンドポイントセキュリティモニタリングサービス市場は、異なる顧客要件を満たすためにプラットフォームスケールと集中型サービス提供の両方に対応しています。
マネージドエンドポイントセキュリティモニタリングサービス産業のリーダー企業
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドエンドポイントセキュリティモニタリングービス市場 このレポートでカバーされる企業
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Binary Defense Systems, Inc.
- Blackpoint Cyber, Inc.
- CrowdStrike Holdings, Inc.
- Critical Start, Inc.
- Cybereason Inc.
- Cynet Systems Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- Malwarebytes Inc.
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest, LLC
- SentinelOne, Inc.
- Seceon Inc.
- Sophos Limited
- ThreatLocker, Inc.
- WithSecure Corporation
最近の産業開発事情 マネージドエンドポイントセキュリティモニタリングービス市場
- 2026年9月:Blackpoint Cyberは、CompassOneにおいてMicrosoft環境向けの6つの新しい検知モジュール、完全な攻撃者タイムラインを含むAI生成フォレンジックレポート、MITRE ATT&CKマッピングを含むMicrosoft 365の最大180日間のアクティビティをカバーする履歴スキャンレポートなど、アイデンティティ脅威検知・対応機能の広範な新セットをリリースしました。このリリースにより、アイデンティティとエンドポイントの相関が重要な防御能力ギャップであるMSP向けマネージドエンドポイントモニタリング契約におけるBlackpointの競争力が強化されました。
- 2026年9月:Expelは、新しいアラートが以前にトリアージされた過去のケースに一致することを自動的に認識し、繰り返しのノイズをプライマリアナリストキューから除外するAI機能であRuxie Precedent Engineをリリースし、マネージドセキュリティプラットフォーム内の繰り返しアラートパターンの意思決定レイテンシを削減しました。
- 2026年4月:eSentireの脅威対応ユニットは、2026年4月2日に業界標準のネットワーク検知ルールが公開される6日前にCitrix NetScaler ADCおよびゲートウェイデバイスの積極的な悪用を検知し、28の攻撃者ソースIPからのアクティビティを相関させ、マネージド顧客環境全体でリアルタイムにキャンペーンをブロックしました。
- 2026年3月:CrowdStrikeはサンフランシスコで開催されたRSA 2026においてFalcon Completeプログラムを通じてアジェンティックMDRを発表し、アナリストがアラートトリアージ・調査・封じ込めを自動化するインテリジェントエージェントを構築・展開できるようにしました。内部ベンチマークでは、NVIDIA Nemotronモデルを使用して最大5倍高速な調査と3倍高いトリアージ精度が示され、このリリースにはFalcon次世代SIEMへの企業移行をサポートするSOC変革サービスが含まれていました。
グローバルマネージドエンドポイントセキュリティモニタリングサービス市場レポートの範囲
マネージドエンドポイントセキュリティモニタリングサービス市場は、デスクトップ・ラップトップ・サーバー・モバイルデバイス・その他の接続エンドポイントを含むエンドポイントデバイスをサイバー脅威から保護するために設計されたアウトソーシング型セキュリティモニタリング・検知・調査・脅威ハンティング・脆弱性管理・インシデント対応サービスの提供で構成されています。これらのサービスは、セキュリティ技術・脅威インテリジェンス・自動化・セキュリティオペレーションセンター(SOC)機能を活用してエンドポイント関連のセキュリティリスクを特定・評価・軽減するマネージドセキュリティサービスプロバイダー(MSSP)・マネージド検知・対応(MDR)プロバイダー・専門サイバーセキュリティ企業によって提供されます。
マネージドエンドポイントセキュリティモニタリングサービス市場レポートは、マネージドサービスタイプ(マネージドエンドポイント検知・対応サービス、マネージドアンチウイルス・アンチマルウェアサービス、マネージド脅威ハンティングサービス、マネージド脆弱性・パッチサービス、マネージドエンドポイントインシデント対応・修復)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、サービスモデル(フルマネージド、コマネージド、マネージドサービスプロバイダー提供)、組織規模(大企業、中小企業)、エンドユーザー産業(BFSI、ヘルスケアおよびライフサイエンス、ITおよび通信、政府・防衛、小売・電子商取引、製造業、エネルギー・公益事業、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| マネージドエンドポイント検知・対応サービス |
| マネージドアンチウイルス・アンチマルウェアサービス |
| マネージド脅威ハンティングサービス |
| マネージド脆弱性・パッチサービス |
| マネージドエンドポイントインシデント対応・修復 |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| フルマネージド |
| コマネージド |
| マネージドサービスプロバイダー提供 |
| 大企業 |
| 中小企業 |
| BFSI |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 政府・防衛 |
| 小売・電子商取引 |
| 製造業 |
| エネルギー・公益事業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| マネージドサービスタイプ別 | マネージドエンドポイント検知・対応サービス | |
| マネージドアンチウイルス・アンチマルウェアサービス | ||
| マネージド脅威ハンティングサービス | ||
| マネージド脆弱性・パッチサービス | ||
| マネージドエンドポイントインシデント対応・修復 | ||
| 展開モード別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| サービスモデル別 | フルマネージド | |
| コマネージド | ||
| マネージドサービスプロバイダー提供 | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | BFSI | |
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 政府・防衛 | ||
| 小売・電子商取引 | ||
| 製造業 | ||
| エネルギー・公益事業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドエンドポイントセキュリティモニタリングサービス市場の規模はどのくらいですか?
市場は2026年に3.78 ビリオン 米ドル、2027年に4.39 ビリオン 米ドル、2032年には8.18 ビリオン 米ドルと予測されており、2027年〜2032年のCAGRは13.22%で、継続的なアウトソーシング型エンドポイントモニタリングへの需要に支えられています。
最大の収益シェアを持つマネージドエンドポイントサービスはどれですか?
マネージドエンドポイント検知・対応サービスは2026年に42.84%の収益シェアでリードしており、継続的な行動テレメトリ分析と文書化されたEDRカバレッジに対する企業の好みを反映しています。
最も急速に拡大している展開アプローチはどれですか?
クラウドベースの展開は2026年の収益の56.91%を占める最大のモードであり、弾力的なスケーリングと迅速な脅威インテリジェンス配布に支えられ、2032年にかけてCAGR 16.29%で拡大する見込みです。
最も急速に支出を増やしている組織はどれですか?
中小企業は、クラウドベースの提供・固定価格サブスクリプション・MSPチャネル・サイバー保険要件の重要性の高まりに支えられ、2032年にかけてCAGR 14.18%で拡大する見込みです。
最も速い成長が予測されているエンドユーザーセクターはどれですか?
エネルギー・公益事業は、再生可能エネルギーおよび従来型電力インフラ全体でランサムウェアの標的化とIT・OTセキュリティニーズが激化するにつれ、2032年にかけてCAGR 14.71%で拡大する見込みです。
最も速い成長が予測されている地域はどれですか?
アジア太平洋は、デジタル投資・セキュリティ規制・侵害頻度の上昇・企業および中小企業顧客からの需要に支えられ、2032年にかけてCAGR 14.24%で拡大する見込みです。