
Taille et Part du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 4.39 Milliards de dollars |
| Taille du Marché (2032) | 8.18 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.22 % |
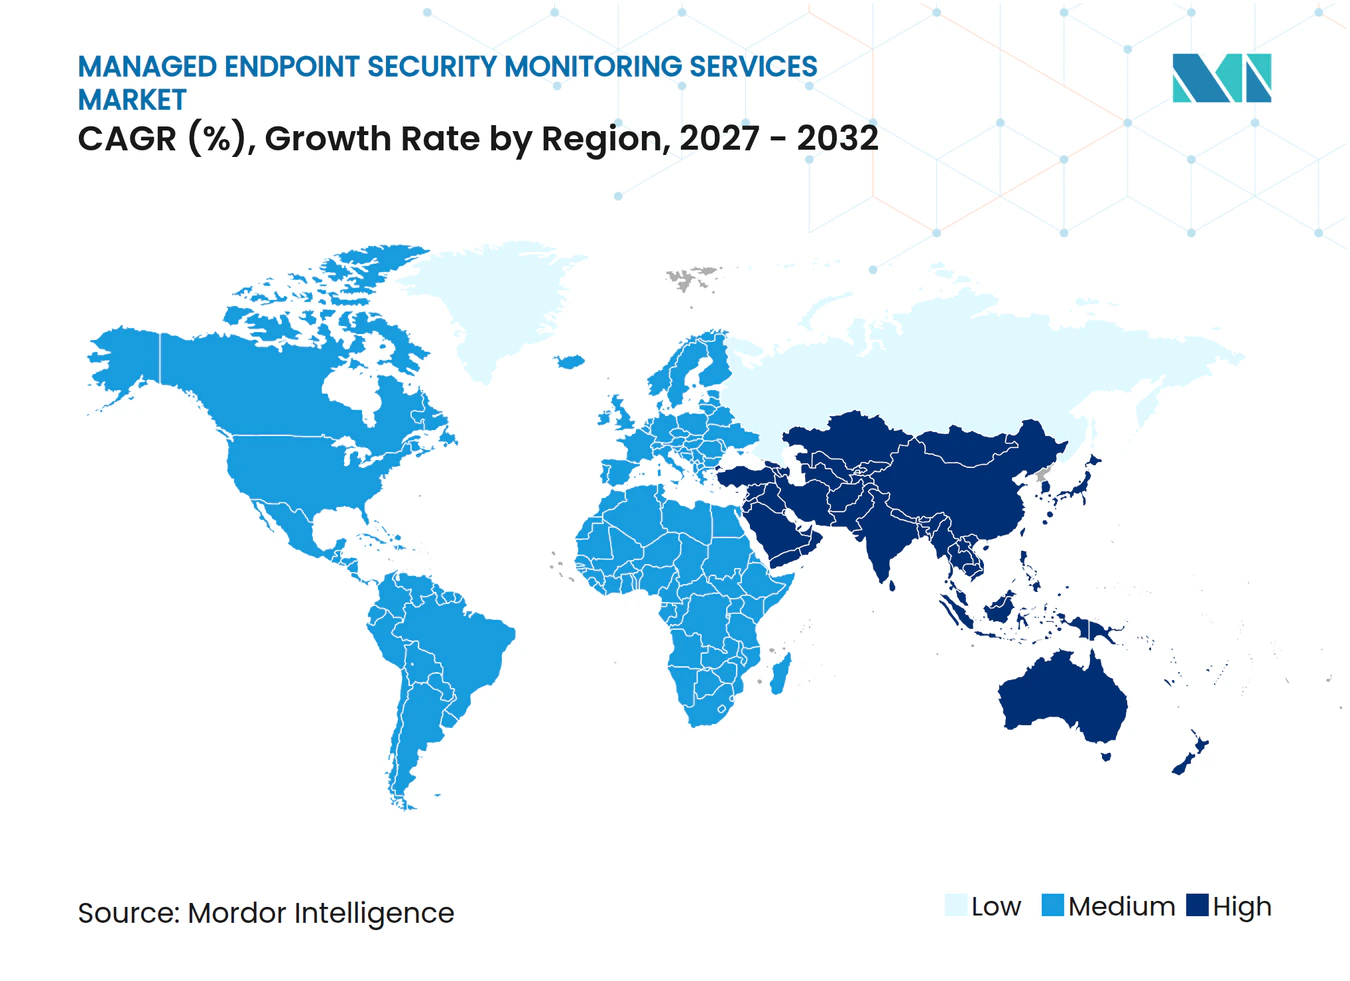
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints par Mordor Intelligence
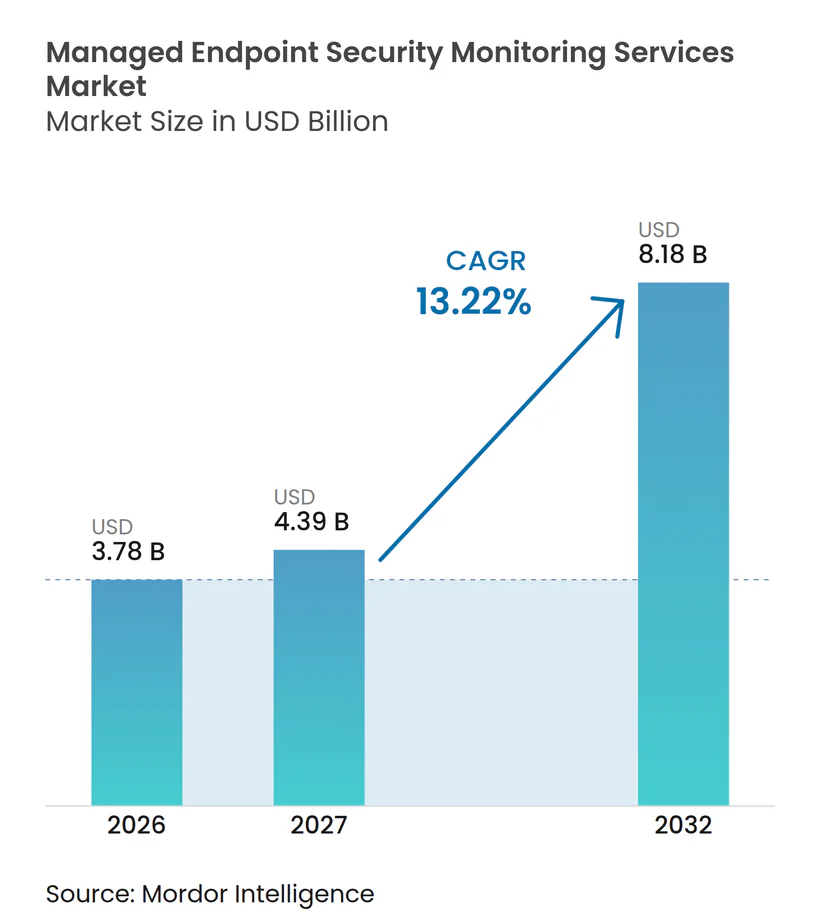
La taille du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints devrait s'étendre de 3,78 milliards USD en 2026 et 4,39 milliards USD en 2027 à 8,18 milliards USD d'ici 2032, enregistrant un CAGR de 13,22% entre 2027 et 2032. Le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints connaît une demande accrue en raison de l'escalade de l'activité des rançongiciels, de la rareté du personnel qualifié en opérations de sécurité, et du recours croissant des organisations à la protection externalisée des endpoints pour maintenir une couverture continue. Au sein du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints, le travail à distance et hybride, combiné à l'adoption du cloud, ont augmenté le nombre et la variété des appareils que les organisations doivent protéger, souvent sur plusieurs sites et environnements d'exploitation. Pour le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints, ces changements ont fait de la surveillance des endpoints un sujet de risque régulier au niveau du conseil d'administration et ont accru l'intérêt pour les prestataires capables d'opérer en permanence avec des procédures claires d'investigation et de réponse. La stratégie concurrentielle dans le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints évolue vers des plateformes XDR intégrées qui combinent la télémétrie des endpoints, des identités, du réseau et du cloud, élevant le standard de prestation pour les fournisseurs spécialisés. Les prestataires du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints qui automatisent les investigations de routine, améliorent la vitesse de confinement et préservent une supervision humaine éclairée sont mieux positionnés pour fidéliser leurs clients à mesure que les adversaires adoptent également des outils basés sur l'IA.
Points Clés du Rapport
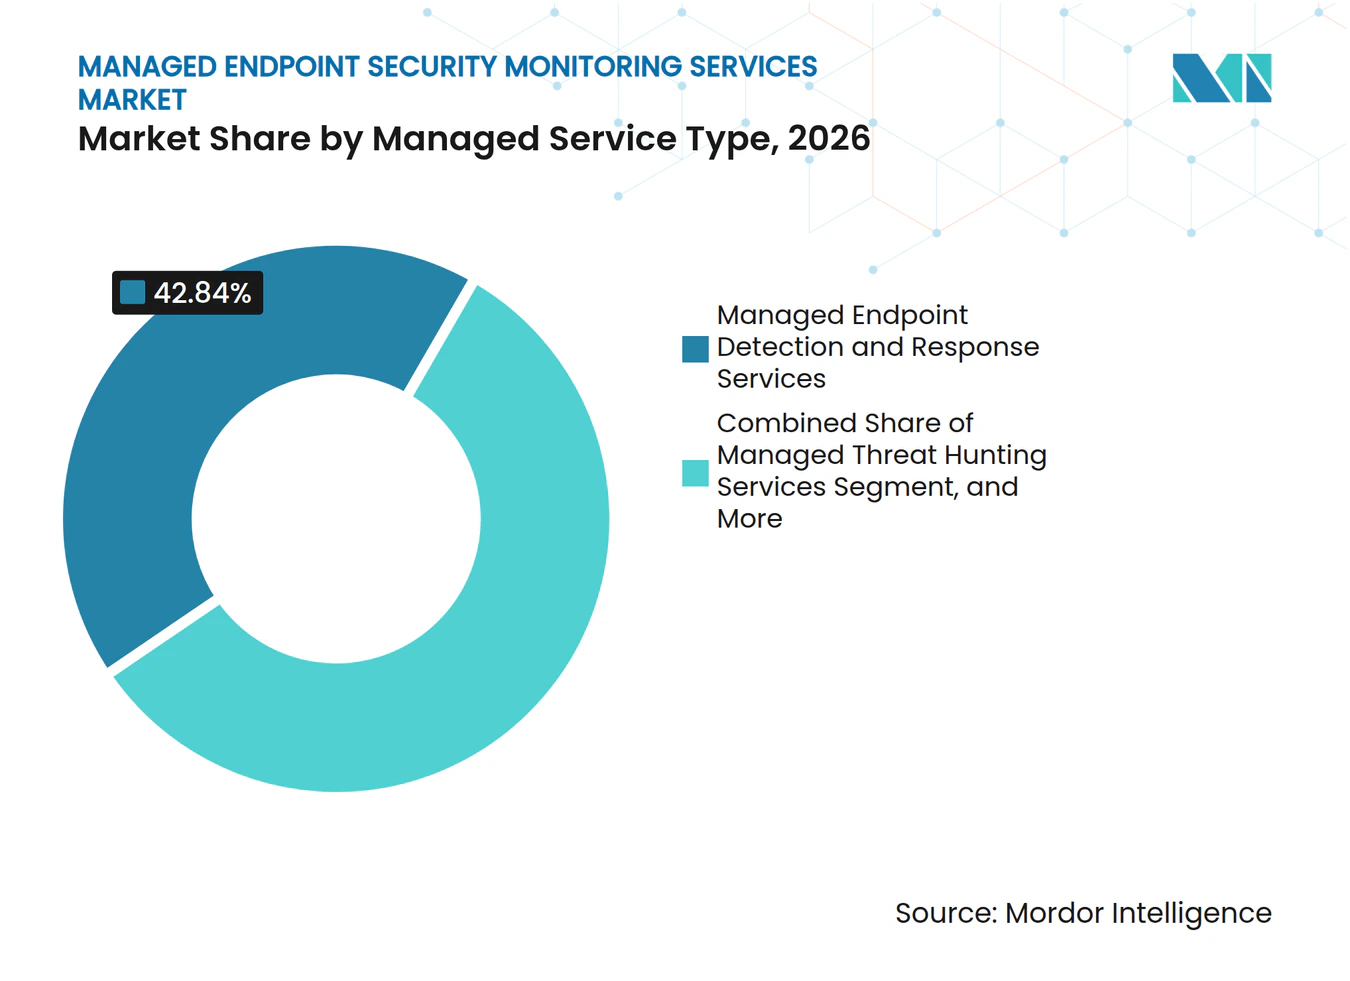
- Par type de service géré, les Services Gérés de Détection et de Réponse aux Endpoints ont représenté 42,84% de la part de marché des Services Gérés de Surveillance de la Sécurité des Endpoints en 2026, tandis que les Services Gérés de Réponse aux Incidents et de Remédiation des Endpoints devraient se développer à un CAGR de 17,37% jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud a représenté 56,91% de la taille du marché des Services Gérés de Surveillance de la Sécurité des Endpoints en 2026 et devrait se développer à un CAGR de 16,29% jusqu'en 2032.
- Par modèle de service, les services entièrement gérés ont représenté 39,53% du chiffre d'affaires en 2026, tandis que les services co-gérés devraient se développer à un CAGR de 16,03% jusqu'en 2032.
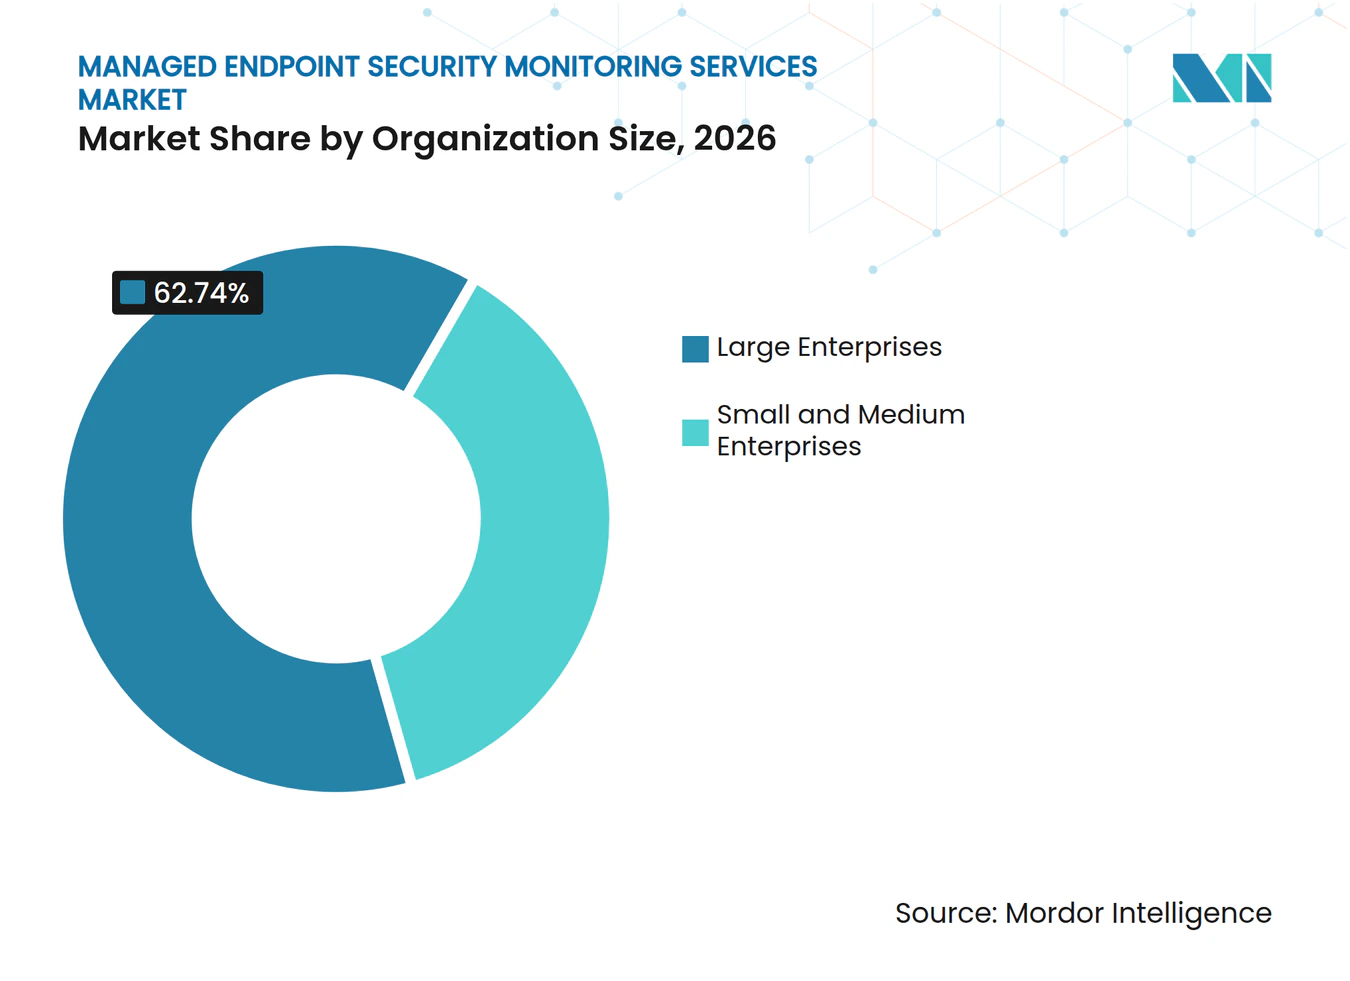
- Par taille d'organisation, les grandes entreprises ont représenté 62,74% du chiffre d'affaires en 2026, tandis que les PME devraient se développer à un CAGR de 14,18% jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a représenté 21,32% du chiffre d'affaires en 2026, tandis que l'énergie et les services publics devraient se développer à un CAGR de 14,71% jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 42,87% du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,24% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade de la Complexité des Rançongiciels et des Attaques sur les Endpoints | +3.8% | Mondial, densité la plus élevée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Chasse aux Menaces et Automatisation de la Réponse Basées sur l'IA | +2.9% | Mondial, adoption précoce la plus forte en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de Personnel Qualifié en Opérations de Sécurité | +2.6% | Mondial, plus aiguë en Europe, en Inde et en Asie du Sud-Est | Long terme (≥ 4 ans) |
| Exigences de Cyber-Assurance et de Conformité Réglementaire | +2.1% | Amérique du Nord et UE, répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Prolifération des Endpoints liée au Cloud et au Travail Hybride | +1.7% | Mondial, notamment en Asie-Pacifique | Moyen terme (2-4 ans) |
| Consolidation de la Télémétrie des Endpoints dans les Plateformes XDR | +1.4% | Amérique du Nord et UE, gains précoces à Singapour et Tokyo | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade de la Complexité des Rançongiciels et des Attaques sur les Endpoints
Le volume des rançongiciels et leur sophistication technique alimentent une demande soutenue de surveillance gérée des endpoints sur l'ensemble du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints. Zscaler a documenté une hausse de 275% en glissement annuel de l'activité des rançongiciels d'avril 2025 à mars 2026, ainsi que 328 millions USD de paiements de rançongiciels vérifiés. La même étude a signalé 896,2 téraoctets de données volées et a constaté que les rôles de niveau manager et au-dessus représentaient 62% des individus ciblés. Cette concentration sur les utilisateurs à privilèges élevés augmente le coût des alertes manquées et renforce la demande d'analyse comportementale continue. Les charges utiles scriptées par l'IA, les outils de déplacement latéral développés par l'IA et le détournement de plateformes professionnelles telles que Microsoft Teams réduisent l'utilité des défenses basées sur les signatures. Les prestataires qui combinent la télémétrie comportementale, le renseignement sur les menaces actuelles, des procédures de confinement rapides, des procédures d'escalade claires, des preuves post-incident et un support en dehors des heures normales de travail peuvent combler l'écart entre le volume d'alertes et la capacité d'investigation interne, renforçant ainsi l'argument en faveur d'une couverture spécialisée.
Chasse aux Menaces et Automatisation de la Réponse Basées sur l'IA
L'automatisation basée sur l'IA transforme l'économie de la prestation de services en aidant les prestataires à étendre la couverture des analystes sans augmentations proportionnelles des effectifs. CrowdStrike a introduit la MDR Agentique via Falcon Complete en mars 2026 et a rapporté des investigations sur les menaces jusqu'à 5 fois plus rapides et une précision de triage 3 fois plus élevée selon ses benchmarks déclarés. SentinelOne a lancé Wayfinder Threat Detection and Response avec Google Cloud en novembre 2025, combinant la chasse aux menaces gérée par l'IA avec une MDR 24h/24, 7j/7, 365j/an couvrant les endpoints, les charges de travail cloud et les identités. Ces offres élèvent les attentes selon lesquelles les alertes à faible signal seront résolues automatiquement et les incidents graves seront escaladés avec un contexte utile. ReliaQuest a rapporté des temps de confinement moyens de 4 minutes dans son rapport annuel sur les menaces 2026, illustrant le standard de réponse associé à une plus grande automatisation. Le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints favorise les prestataires capables d'appliquer un triage automatisé, de traiter de manière fiable les données des endpoints, du cloud et des identités, tout en conservant une révision humaine là où des incidents complexes nécessitent un jugement plutôt qu'une action automatisée seule.
Pénurie de Personnel Qualifié en Opérations de Sécurité
La pénurie de talents en opérations de sécurité reste une raison durable pour les organisations d'externaliser la surveillance des endpoints. Le SANS a constaté que 60% des organisations interrogées identifiaient le déficit de compétences comme leur principal défi en matière de main-d'œuvre en 2026, contre 52% l'année précédente. Le rapport a également révélé que 27% des organisations avaient subi une violation directement liée aux lacunes en compétences de la main-d'œuvre. Les postes de sécurité senior ont pris 6 mois ou plus à pourvoir dans 55% des organisations, tandis que 32% avaient réduit les rôles de SOC et d'analyste à mesure que l'IA prenait en charge les tâches répétitives. L'ISACA a rapporté que 58% des organisations considéraient leurs équipes sous-dotées en personnel et que 61% avaient des postes de cybersécurité vacants. Les services gérés fournissent aux environnements d'endpoints complexes un accès à des compétences spécialisées d'investigation et de réponse lorsqu'ils ne peuvent pas recruter, former et fidéliser des spécialistes dédiés pour chaque fonction d'endpoint.
Exigences de Cyber-Assurance et de Conformité Réglementaire
La cyber-assurance et les exigences réglementaires transforment la détection et la réponse aux endpoints en un contrôle auditable plutôt qu'un achat optionnel. Les améliorations réglementaires du Département des Services Financiers de New York, entrées en vigueur en novembre 2025, exigent que les entreprises de classe A utilisent l'EDR sur les endpoints et maintiennent une surveillance continue.[1] DORA est appliqué dans l'ensemble de l'Union européenne depuis janvier 2025 et intègre la gestion des risques liés aux TIC et la supervision des tiers dans les programmes de conformité des services financiers. NIS2, en vigueur depuis octobre 2026, élargit les obligations de cybersécurité à 18 secteurs dans l'Union européenne. Ces règles augmentent la valeur des processus de réponse documentés, des journaux de configuration et des attestations des prestataires. Le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints bénéficie lorsque les prestataires peuvent démontrer aux assureurs et aux auditeurs comment les alertes ont été traitées, quels contrôles étaient en place et si la réponse a suivi un processus convenu.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Fatigue des Alertes et Charge des Faux Positifs | -0.7% | Mondial | Court terme (≤ 2 ans) |
| Contraintes de Souveraineté des Données et de Surveillance Transfrontalière | -0.5% | UE, Asie-Pacifique, Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Préoccupations relatives au Contrôle de l'Externalisation et à la Confiance | -0.1% | Mondial | Long terme (≥ 4 ans) |
| Friction liée à l'Intégration Multi-Fournisseurs et aux Coûts de Changement | -0.1% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Fatigue des Alertes et Charge des Faux Positifs
La fatigue des alertes peut limiter la valeur pratique que les clients retirent d'un contrat de surveillance gérée. Microsoft a rapporté que 46% des alertes étaient des faux positifs, que 42% n'étaient pas investiguées et que les analystes consacraient 20% de leur semaine de travail à l'agrégation de données sur une moyenne de 10,9 consoles dans une étude portant sur 300 professionnels de SOC. De grands volumes d'alertes à faible valeur peuvent retarder l'investigation des menaces réelles et réduire la confiance dans la file d'attente de détection. Ils exercent également une pression sur les équipes SOC en contact avec les clients et peuvent affaiblir les perspectives de renouvellement des contrats. Les prestataires peuvent réduire cette charge par l'ajustement, l'utilisation d'une corrélation riche en contexte et la mise en œuvre de systèmes qui exploitent les décisions antérieures des analystes pour identifier les bruits répétitifs. Expel a publié son moteur Ruxie Precedent Engine en septembre 2026 pour reconnaître les alertes ressemblant à des cas antérieurs et rediriger les bruits répétitifs hors des files d'attente principales des analystes, aidant ainsi à orienter le temps des analystes vers les incidents aux conséquences de sécurité plus claires.
Contraintes de Souveraineté des Données et de Surveillance Transfrontalière
Les règles de souveraineté des données peuvent entrer en conflit avec le modèle de télémétrie centralisée utilisé par de nombreuses plateformes de surveillance gérée. La Banque des Règlements Internationaux a déclaré que la fragmentation des lois sur la confidentialité et des cadres réglementaires peut limiter le partage de données de cybersécurité au-delà des frontières. Le Chapitre V du RGPD, la Loi chinoise sur la Protection des Informations Personnelles et la Loi indienne sur la Protection des Données Personnelles Numériques peuvent limiter la façon dont les organisations multinationales acheminent les données des endpoints. Les prestataires peuvent avoir besoin de configurations de surveillance souveraine qui traitent la télémétrie dans la juridiction d'un client. Cette exigence augmente les coûts d'infrastructure par client et réduit les avantages d'échelle d'un service standardisé. Le partenariat de Bitdefender en 2025 avec secunet, qui prend en charge le traitement de GravityZone au sein de l'Union européenne, montre comment les prestataires peuvent répondre à cette contrainte tout en maintenant une visibilité continue sur les endpoints.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service Géré, la Détection Comportementale Détient la Plus Grande Position en Termes de Chiffre d'Affaires
Les Services Gérés de Détection et de Réponse aux Endpoints ont représenté 42,84% du chiffre d'affaires 2026. Le segment bénéficie de la demande des entreprises pour une analyse continue de la télémétrie comportementale et des exigences d'assurance qui favorisent une couverture EDR documentée. Il fournit également aux équipes de sécurité un processus géré pour examiner les activités suspectes, plutôt que de s'appuyer uniquement sur les logiciels d'endpoint. Les Services Gérés de Réponse aux Incidents et de Remédiation des Endpoints devraient croître à un CAGR de 17,37% de 2027 à 2032, les acheteurs recherchant des contrats avec des engagements clairs en matière de confinement, d'analyse des causes profondes et de récupération. Ce changement indique que de nombreux acheteurs souhaitent désormais un résultat opérationnel plutôt que de simples alertes de détection.
Les Services Gérés d'Antivirus et d'Antimalware font face à une pression sur les marges car les outils de prévention sont de plus en plus inclus dans les packages de services EDR et XDR gérés. Les Services Gérés de Chasse aux Menaces suscitent un intérêt croissant parmi les grandes entreprises car une activité proactive basée sur des hypothèses peut identifier le comportement des attaquants avant que la compromission ne soit confirmée. Les Services Gérés de Vulnérabilité et de Correctifs restent étroitement liés aux cycles d'audit et aux exigences des assureurs en matière de niveaux de service de gestion des correctifs. Les clients peuvent utiliser ces services pour relier la maintenance logicielle de routine à leur processus plus large de prévention des incidents. Ensemble, ces besoins encouragent les prestataires du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints à combiner plusieurs services autour d'un seul flux de travail de détection et de réponse.



Par Mode de Déploiement, la Prestation Native sur le Cloud Soutient des Mises à Jour de Service Plus Rapides
Le déploiement basé sur le cloud a représenté 56,91% du marché des Services Gérés de Surveillance de la Sécurité des Endpoints en 2026 et devrait croître à un CAGR de 16,29% jusqu'en 2032. Sa position dominante reflète la mise à l'échelle élastique, l'ingénierie de détection multi-locataires et la distribution rapide du renseignement sur les menaces. La prestation cloud permet aux prestataires de distribuer des règles de détection mises à jour et des modèles comportementaux aux endpoints des clients peu après la disponibilité de nouveaux renseignements. Cette rapidité est importante lorsque les outils et techniques des attaquants peuvent évoluer en quelques jours. Elle permet également aux prestataires de maintenir des processus de surveillance communs dans des environnements clients distribués.
Le déploiement sur site reste pertinent pour les organisations confrontées à des exigences strictes de localisation ou exploitant des environnements technologiques à espace d'air. Les utilisateurs gouvernementaux, de défense et d'infrastructures critiques peuvent maintenir ces environnements car ils nécessitent un contrôle direct sur le traitement des données. Le déploiement hybride offre une voie de transition pour les grandes organisations qui conservent des charges de travail réglementées sur site tout en étendant la surveillance basée sur le cloud aux employés distants et aux appareils distribués. Cette conception prend en charge différents besoins de sécurité au sein d'une même entreprise sans nécessiter une modification complète des systèmes existants. Le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints comprend donc une demande axée sur le cloud aux côtés d'une demande spécialisée persistante pour les architectures sur site et hybrides.
Par Modèle de Service, les Services Co-Gérés Bénéficient d'Acheteurs Plus Matures
Les services entièrement gérés ont représenté 39,53% du chiffre d'affaires en 2026, reflétant le nombre d'organisations qui préfèrent une externalisation complète car leur capacité interne en opérations de sécurité est limitée. Ce modèle offre aux clients un accès aux fonctions de surveillance, d'investigation, d'escalade et de réponse via un seul prestataire externe. Les services co-gérés devraient se développer à un CAGR de 16,03% de 2027 à 2032. Leur expansion reflète les organisations qui ont constitué des équipes de sécurité et souhaitent désormais compléter les analystes internes avec une expertise externe et des outils spécialisés.
Le modèle co-géré peut créer des relations durables avec les clients car les procédures d'investigation, les procédures d'escalade et l'ingénierie de détection sont intégrées dans les opérations des clients. Ces liens opérationnels peuvent rendre le changement de prestataire plus difficile que dans le cadre d'un arrangement entièrement externalisé. Les modèles fournis par les prestataires de services gérés se développent également via le canal, offrant aux prestataires plus petits un moyen de proposer des services de surveillance dédiés à leurs propres clients. eSentire a lancé Atlas Nexus Network en mars 2025 pour permettre aux MSP et aux intégrateurs de systèmes d'exploiter des instances Atlas XDR dédiées avec des capacités d'IA générative et de détection agentique. Cette approche par canal élargit le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints au-delà des contrats directs avec les entreprises, atteignant davantage d'acheteurs PME.
Par Taille d'Organisation, les Grandes Entreprises Dominent les Dépenses Tandis que les PME se Développent Plus Rapidement
Les grandes entreprises ont généré 62,74% du chiffre d'affaires 2026, la plus grande part par taille d'organisation dans le marché des Services Gérés de Surveillance de la Sécurité des Endpoints. Les obligations d'audit réglementaire, les parcs d'endpoints complexes multi-sites et les volumes de contrats plus importants soutiennent leurs dépenses. Les PME devraient se développer à un CAGR de 14,18% de 2027 à 2032 à partir d'une base plus petite. La prestation native sur le cloud, les abonnements à prix fixe et les modèles de canal MSP abaissent le seuil d'entrée pour les organisations disposant de moins de 500 endpoints.
OpenText a rapporté que 71% des PME préféraient des offres tout-en-un de prévention, de détection et de réponse, tandis que 92% des MSP constataient une croissance liée à l'intérêt des clients pour la sécurité liée à l'IA. Datto a rapporté que 97% des MSP les plus performants fournissaient la détection des endpoints et la chasse aux menaces comme composantes de service standard en 2025. Ces résultats montrent que la surveillance des endpoints devient une partie des offres de sécurité gérée standard pour les organisations plus petites. Les exigences de cyber-assurance restent un déclencheur commercial important pour l'adoption par les PME. Les prestataires qui regroupent clairement la prévention, la détection et la réponse peuvent rendre la surveillance gérée plus facile à acquérir et à exploiter pour les clients plus petits.

Par Secteur d'Activité des Utilisateurs Finaux, le BFSI Domine les Dépenses et l'Énergie et les Services Publics se Développent le Plus Rapidement
Le BFSI a représenté 21,32% du chiffre d'affaires 2026, la plus grande part des utilisateurs finaux dans le marché des Services Gérés de Surveillance de la Sécurité des Endpoints. PCI-DSS, GLBA, DORA et NYDFS Partie 500 créent de fortes exigences pour une surveillance continue des endpoints et une réponse aux incidents documentée. La santé et les sciences de la vie représentent également un groupe à dépenses élevées en raison des obligations de la Règle de Sécurité HIPAA et des conséquences financières des incidents de rançongiciels. Ces secteurs accordent une grande valeur à la surveillance capable de produire des preuves pour les examens de conformité et de réponse. Leurs besoins favorisent également les prestataires capables de relier la surveillance technique à des procédures d'escalade et de reporting bien définies.
L'énergie et les services publics devraient se développer à un CAGR de 14,71% de 2027 à 2032, le taux de croissance le plus élevé parmi les secteurs d'activité des utilisateurs finaux. Zscaler a rapporté une hausse de 622% en glissement annuel des rançongiciels ciblant les services publics d'avril 2025 à mars 2026. Les technologies de l'information et les télécommunications, le gouvernement et la défense, le commerce de détail et le commerce électronique, et la fabrication ont des priorités de détection différentes. La fabrication nécessite une connaissance de la technologie opérationnelle ; les utilisateurs gouvernementaux peuvent nécessiter des configurations cloud souveraines ; et les détaillants doivent gérer les augmentations saisonnières des attaques. Ces différents besoins soutiennent des offres plus adaptées dans l'ensemble du secteur des Services Gérés de Surveillance de la Sécurité des Endpoints.
Analyse Géographique
Marché des Services Gérés de Surveillance de la Sécurité des Terminaux en Amérique du Nord
L'Amérique du Nord détenait 42,87 % de la part de marché des Services Gérés de Surveillance de la Sécurité des Terminaux en 2026, ce qui en fait le plus grand marché régional. La région combine une forte concentration d'acheteurs technologiques de grande envergure avec un environnement de cyberassurance mature, et les grandes organisations gèrent également des parcs de terminaux complexes couvrant les bureaux, les effectifs à distance et les services cloud. Les règles du NYDFS entrées en vigueur en novembre 2025 ont créé une pression d'approvisionnement supplémentaire pour les institutions financières de taille intermédiaire qui opéraient auparavant en dessous du seuil de Classe A, accroissant l'attention portée aux procédures documentées de surveillance et d'intervention. Le Canada renforce la demande en s'alignant sur les pratiques réglementaires américaines et les investissements gouvernementaux en cybersécurité. Le Mexique devient également une destination importante pour la demande, car la délocalisation de proximité accroît l'infrastructure technologique sans créer une offre comparable de talents en opérations de sécurité.
Marché des Services Gérés de Surveillance de la Sécurité des Terminaux en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 14,24 % de 2027 à 2032, soit le taux régional le plus rapide du Marché des Services Gérés de Surveillance de la Sécurité des Terminaux, soutenu par les investissements numériques, la fréquence croissante des violations et les nouvelles obligations en matière de cybersécurité. La loi indienne sur la protection des données personnelles numériques et la loi chinoise sur la protection des informations personnelles influencent les configurations de télémétrie des terminaux pour les organisations multinationales, rendant les conceptions de surveillance régionale plus importantes. La loi australienne sur la cybersécurité de 2024 est entrée en vigueur en 2025 et exige la déclaration des violations et des normes de sécurité minimales pour les opérateurs d'infrastructures critiques, augmentant la valeur des services capables d'offrir un traitement local des données et une couverture de détection efficace. La Corée du Sud et le Japon élargissent l'adoption de la sécurité gérée auprès des clients entreprises et PME, tandis que Singapour, la Malaisie et l'Indonésie disposent de bases de PME importantes et numériquement actives pouvant accéder de plus en plus à la surveillance fournie par le cloud. Le Marché des Services Gérés de Surveillance de la Sécurité des Terminaux en Asie-Pacifique exige également que les fournisseurs adaptent leurs modèles de prestation aux différentes réglementations nationales en matière de confidentialité et aux environnements technologiques.
Marché des Services Gérés de Surveillance de la Sécurité des Terminaux en EMEA et en Amérique du Sud
L'Europe occupait la troisième position régionale en 2026, portée par l'Allemagne, le Royaume-Uni et la France. DORA a créé un pipeline d'exigences en matière de sécurité des terminaux dans les services financiers, tandis que NIS2 a étendu les exigences en matière de cybersécurité à 18 secteurs en octobre 2026, mettant davantage l'accent sur la couverture technique et la discipline de reporting.[2] Le Moyen-Orient, notamment l'Arabie saoudite et les Émirats arabes unis, connaît une adoption plus rapide à mesure que les programmes nationaux de numérisation et le ciblage du secteur énergétique accroissent les besoins en matière de sécurité, y compris la nécessité d'options de localisation des données. L'Amérique du Sud, portée par le Brésil et l'Argentine, et l'Afrique, où la demande émerge en Afrique du Sud et au Nigéria, restent des marchés plus petits mais en développement.
Paysage Concurrentiel
Concentration du Marché
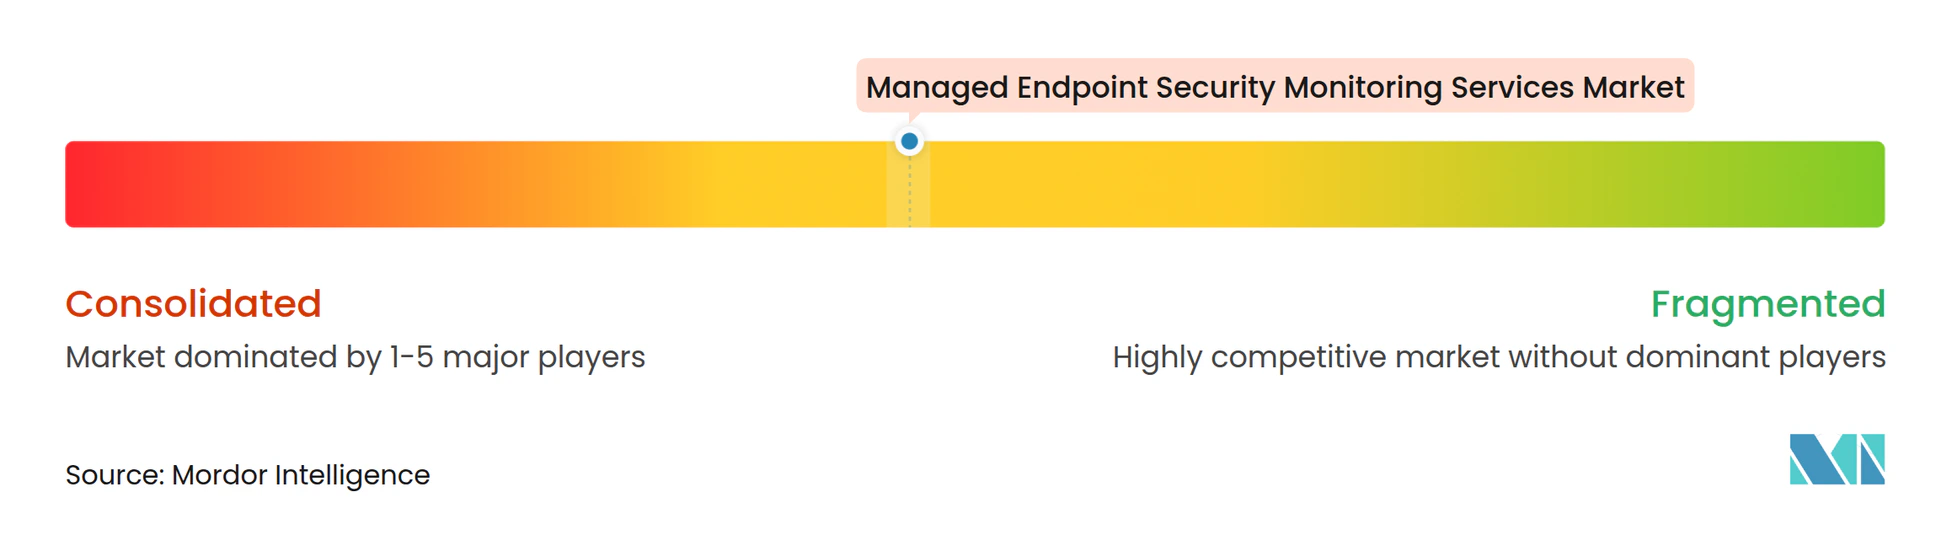
Le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints est modérément concentré au niveau des entreprises, où CrowdStrike, SentinelOne, Sophos et Arctic Wolf bénéficient d'une forte notoriété de marque et d'une infrastructure de prestation significative. Le champ de fournisseurs plus large reste fragmenté, avec Huntress, Expel, ReliaQuest, eSentire, Deepwatch et Proficio en concurrence pour les comptes du marché intermédiaire et des PME. Cette combinaison signifie que les clients entreprises comparent souvent l'échelle mondiale et l'étendue de la plateforme, tandis que les clients plus petits peuvent privilégier le support de service pratique et la disponibilité via les canaux. Les prestataires se différencient par la flexibilité du modèle de service, la qualité de la détection, la vitesse de confinement et leur capacité à atteindre les clients via des partenaires. La concurrence évolue également vers des fonctionnalités de SOC agentique, des conceptions multi-locataires pour les MSP et des options cloud souveraines ou régionales pour les clients réglementés, favorisant les entreprises capables de connecter les données des endpoints avec les signaux d'identité, de réseau et de cloud.
Arctic Wolf a finalisé l'acquisition de Sevco Security en février 2026 et a intégré la gestion continue de l'exposition dans la plateforme Aurora. La transaction a élargi son offre de la surveillance axée sur la détection vers les services de surface d'attaque et de quantification des risques, reflétant l'intérêt des acheteurs pour l'identification des points faibles avant qu'ils ne deviennent des incidents d'endpoint confirmés. CrowdStrike a introduit la MDR Agentique en mars 2026, ajoutant des agents intelligents destinés à automatiser le triage des alertes, l'investigation et le confinement dans Falcon Complete. Ces mouvements montrent que les prestataires sont en concurrence sur la capacité à identifier l'exposition avant un incident et à répondre rapidement lorsqu'un incident se produit. Les prestataires avec des offres uniquement axées sur les endpoints peuvent faire face à des pressions lorsque les acheteurs préfèrent une plateforme de sécurité opérationnelle plus large qui relie les flux de travail de détection avec la télémétrie des identités et du cloud.
Sophos a finalisé son acquisition de Secureworks en février 2025 pour 859 millions USD et a intégré Sophos Endpoint dans les abonnements Taegis XDR et MDR en septembre 2025.[3] L'intégration a maintenu l'ingestion de télémétrie à partir d'outils EDR tiers, notamment CrowdStrike, SentinelOne et Microsoft Defender, positionnant Taegis comme une plateforme ouverte pour les clients qui conservent leurs outils d'endpoint existants. Bitdefender a lancé GravityZone PHASR à l'échelle mondiale en avril 2025, utilisant le profilage comportemental et l'alignement des privilèges pour adapter les configurations de durcissement des endpoints par utilisateur. Ces stratégies reflètent la demande de plateformes consolidées capables d'accepter des télémétries diverses et d'améliorer la prévention et la réponse, tandis que les spécialistes peuvent encore se différencier par la qualité du service, la focalisation verticale et l'exécution via les canaux. Le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints accommode donc à la fois la prestation à l'échelle des plateformes et la prestation de services ciblée pour répondre aux différentes exigences des clients.
Leaders du Secteur des Services Gérés de Surveillance de la Sécurité des Endpoints
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Surveillance de la Sécurité des Terminaux Entreprises couvertes dans ce rapport
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Binary Defense Systems, Inc.
- Blackpoint Cyber, Inc.
- CrowdStrike Holdings, Inc.
- Critical Start, Inc.
- Cybereason Inc.
- Cynet Systems Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- Malwarebytes Inc.
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest, LLC
- SentinelOne, Inc.
- Seceon Inc.
- Sophos Limited
- ThreatLocker, Inc.
- WithSecure Corporation
Développements industriels récents dans Marché des Services Gérés de Surveillance de la Sécurité des Terminaux
- Septembre 2026 : Blackpoint Cyber a publié un large ensemble de nouvelles capacités de Détection et de Réponse aux Menaces d'Identité dans CompassOne, comprenant 6 nouveaux modules de détection pour les environnements Microsoft, un Rapport Forensique généré par l'IA avec une chronologie complète des attaquants, et un Rapport d'Analyse Historique couvrant jusqu'à 180 jours d'activité Microsoft 365 avec des mappages MITRE ATT&CK. Cette publication a renforcé la position concurrentielle de Blackpoint pour les contrats de surveillance gérée des endpoints axés sur les MSP où la corrélation identité-endpoint est une lacune critique en matière de capacité de défense.
- Septembre 2026 : Expel a publié le moteur Ruxie Precedent Engine, une capacité d'IA qui reconnaît automatiquement quand une nouvelle alerte correspond à des cas historiques précédemment triés et redirige les bruits répétitifs hors des files d'attente principales des analystes, réduisant la latence de décision pour les modèles d'alertes récurrentes au sein de sa plateforme de sécurité gérée.
- Avril 2026 : L'Unité de Réponse aux Menaces d'eSentire a détecté une exploitation active des appareils Citrix NetScaler ADC et Gateway le 2 avril 2026, 6 jours avant la publication des règles de détection réseau standard du secteur, en corrélant l'activité de 28 adresses IP sources d'attaquants et en bloquant la campagne dans les environnements clients gérés en temps réel.
- Mars 2026 : CrowdStrike a dévoilé la MDR Agentique via son programme Falcon Complete lors de RSA 2026 à San Francisco, permettant aux analystes de créer et de déployer des agents intelligents qui automatisent le triage des alertes, l'investigation et le confinement. Les benchmarks internes ont indiqué des investigations jusqu'à 5 fois plus rapides et une précision de triage 3 fois plus élevée en utilisant les modèles NVIDIA Nemotron, et le lancement comprenait des Services de Transformation SOC pour soutenir la migration des entreprises vers Falcon Next-Gen SIEM.
Périmètre du Rapport sur le Marché Mondial des Services Gérés de Surveillance de la Sécurité des Endpoints
Le marché des services gérés de surveillance de la sécurité des endpoints comprend la fourniture de services externalisés de surveillance de la sécurité, de détection, d'investigation, de chasse aux menaces, de gestion des vulnérabilités et de réponse aux incidents conçus pour protéger les appareils endpoints, notamment les ordinateurs de bureau, les ordinateurs portables, les serveurs, les appareils mobiles et autres endpoints connectés, contre les cybermenaces. Ces services sont fournis par des prestataires de services de sécurité gérés (MSSP), des prestataires de détection et de réponse gérées (MDR) et des entreprises spécialisées en cybersécurité qui exploitent des technologies de sécurité, le renseignement sur les menaces, l'automatisation et les capacités des centres d'opérations de sécurité (SOC) pour identifier, évaluer et atténuer les risques de sécurité liés aux endpoints.
Le Rapport sur le Marché des Services Gérés de Surveillance de la Sécurité des Endpoints est Segmenté par Type de Service Géré (Services Gérés de Détection et de Réponse aux Endpoints, Services Gérés d'Antivirus et d'Antimalware, Services Gérés de Chasse aux Menaces, Services Gérés de Vulnérabilité et de Correctifs, et Services Gérés de Réponse aux Incidents et de Remédiation des Endpoints), Mode de Déploiement (Basé sur le Cloud, Sur Site et Hybride), Modèle de Service (Entièrement Géré, Co-Géré et Fourni par un Prestataire de Services Gérés), Taille de l'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Secteur d'Activité des Utilisateurs Finaux (BFSI, Santé et Sciences de la Vie, Technologies de l'Information et Télécommunications, Gouvernement et Défense, Commerce de Détail et Commerce Électronique, Fabrication, Énergie et Services Publics, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Services Gérés de Détection et de Réponse aux Endpoints |
| Services Gérés d'Antivirus et d'Antimalware |
| Services Gérés de Chasse aux Menaces |
| Services Gérés de Vulnérabilité et de Correctifs |
| Services Gérés de Réponse aux Incidents et de Remédiation des Endpoints |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Entièrement Géré |
| Co-Géré |
| Fourni par un Prestataire de Services Gérés |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| BFSI |
| Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Gouvernement et Défense |
| Commerce de Détail et Commerce Électronique |
| Fabrication |
| Énergie et Services Publics |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Type de Service Géré | Services Gérés de Détection et de Réponse aux Endpoints | |
| Services Gérés d'Antivirus et d'Antimalware | ||
| Services Gérés de Chasse aux Menaces | ||
| Services Gérés de Vulnérabilité et de Correctifs | ||
| Services Gérés de Réponse aux Incidents et de Remédiation des Endpoints | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Modèle de Service | Entièrement Géré | |
| Co-Géré | ||
| Fourni par un Prestataire de Services Gérés | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | BFSI | |
| Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Gouvernement et Défense | ||
| Commerce de Détail et Commerce Électronique | ||
| Fabrication | ||
| Énergie et Services Publics | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du Marché des Services Gérés de Surveillance de la Sécurité des Endpoints ?
Le marché est projeté à 3,78 milliards USD en 2026, 4,39 milliards USD en 2027 et 8,18 milliards USD d'ici 2032, avec un CAGR de 13,22% pour 2027-2032, soutenu par la demande de surveillance continue externalisée des endpoints.
Quel service géré d'endpoint détient la plus grande part de chiffre d'affaires ?
Les Services Gérés de Détection et de Réponse aux Endpoints ont été en tête avec une part de chiffre d'affaires de 42,84% en 2026, reflétant la préférence des entreprises pour l'analyse continue de la télémétrie comportementale et la couverture EDR documentée.
Quelle approche de déploiement se développe le plus rapidement ?
Le déploiement basé sur le cloud est le mode le plus important avec 56,91% du chiffre d'affaires 2026 et devrait se développer à un CAGR de 16,29% jusqu'en 2032, soutenu par la mise à l'échelle élastique et la distribution rapide du renseignement sur les menaces.
Quelles organisations augmentent leurs dépenses le plus rapidement ?
Les PME devraient se développer à un CAGR de 14,18% jusqu'en 2032, soutenues par la prestation basée sur le cloud, les abonnements à prix fixe, les canaux MSP et l'importance croissante des exigences de cyber-assurance.
Quel secteur d'utilisateurs finaux connaît l'expansion projetée la plus rapide ?
L'énergie et les services publics devraient se développer à un CAGR de 14,71% jusqu'en 2032, à mesure que le ciblage par les rançongiciels et les besoins en sécurité IT-OT s'intensifient dans les infrastructures d'énergie renouvelable et conventionnelle.
Quelle région connaît l'expansion projetée la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,24% jusqu'en 2032, soutenue par les investissements numériques, la réglementation en matière de sécurité, la fréquence croissante des violations et la demande des clients entreprises et PME.