
Tamanho e Participação do Mercado de Gerenciamento de Privilégios de Endpoint (EPM)
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.04 Bilhões de dólares |
| Tamanho do Mercado (2032) | 1.92 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 13.05 % |
| Mercado de Crescimento Mais Rápido | África |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gerenciamento de Privilégios de Endpoint (EPM) por Mordor Intelligence
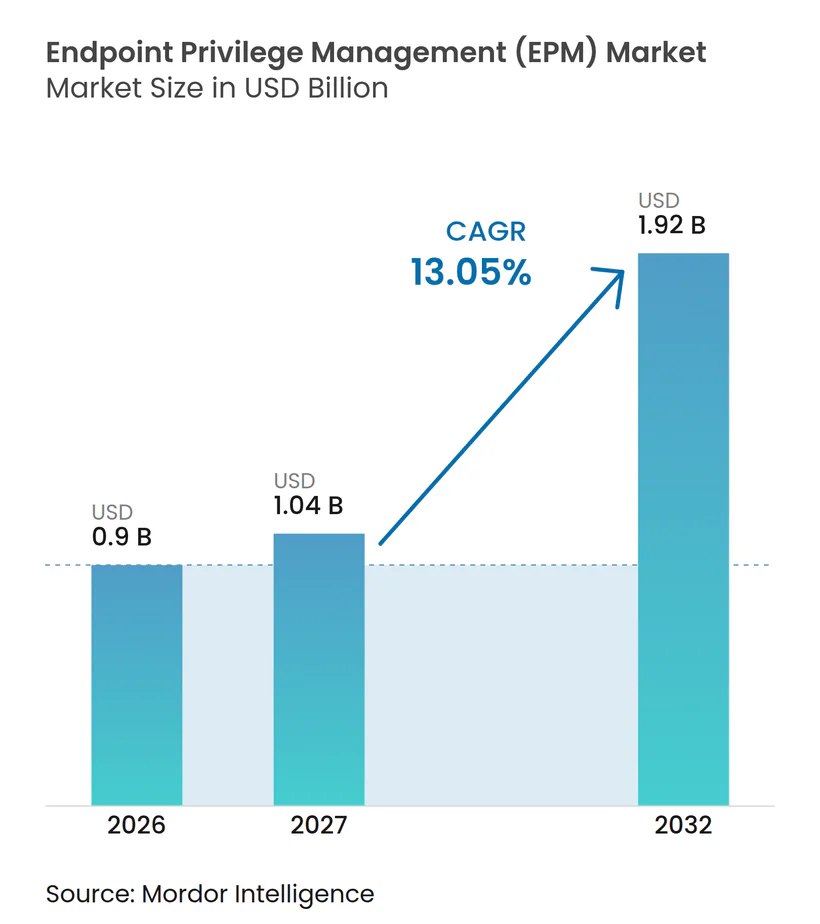
O tamanho do mercado de gerenciamento de privilégios de endpoint está projetado para expandir de 0,90 bilhões de USD em 2026 e 1,04 bilhões de USD em 2027 para 1,92 bilhões de USD até 2032, registrando um CAGR de 13,05% entre 2027 e 2032. A demanda está migrando da resposta a incidentes relacionados a privilégios para a remoção de privilégios desnecessários antes que possam ser utilizados de forma indevida. Essa mudança coloca os controles de endpoint no centro dos programas de menor privilégio, pois as empresas precisam governar o acesso em dispositivos, aplicações e identidades em expansão. O mercado de gerenciamento de privilégios de endpoint também está sendo moldado pela adoção da nuvem, pelo trabalho distribuído e pelo uso crescente de identidades de máquinas e agentes de IA. A concorrência está separando as plataformas de segurança amplas dos especialistas capazes de gerenciar endpoints multiplataforma e fluxos de trabalho privilegiados mais complexos. As capacidades básicas de elevação no Windows enfrentam pressão de preços, enquanto os controles para agentes de IA e ambientes não Windows deixam espaço para ofertas diferenciadas.
Principais Conclusões do Relatório
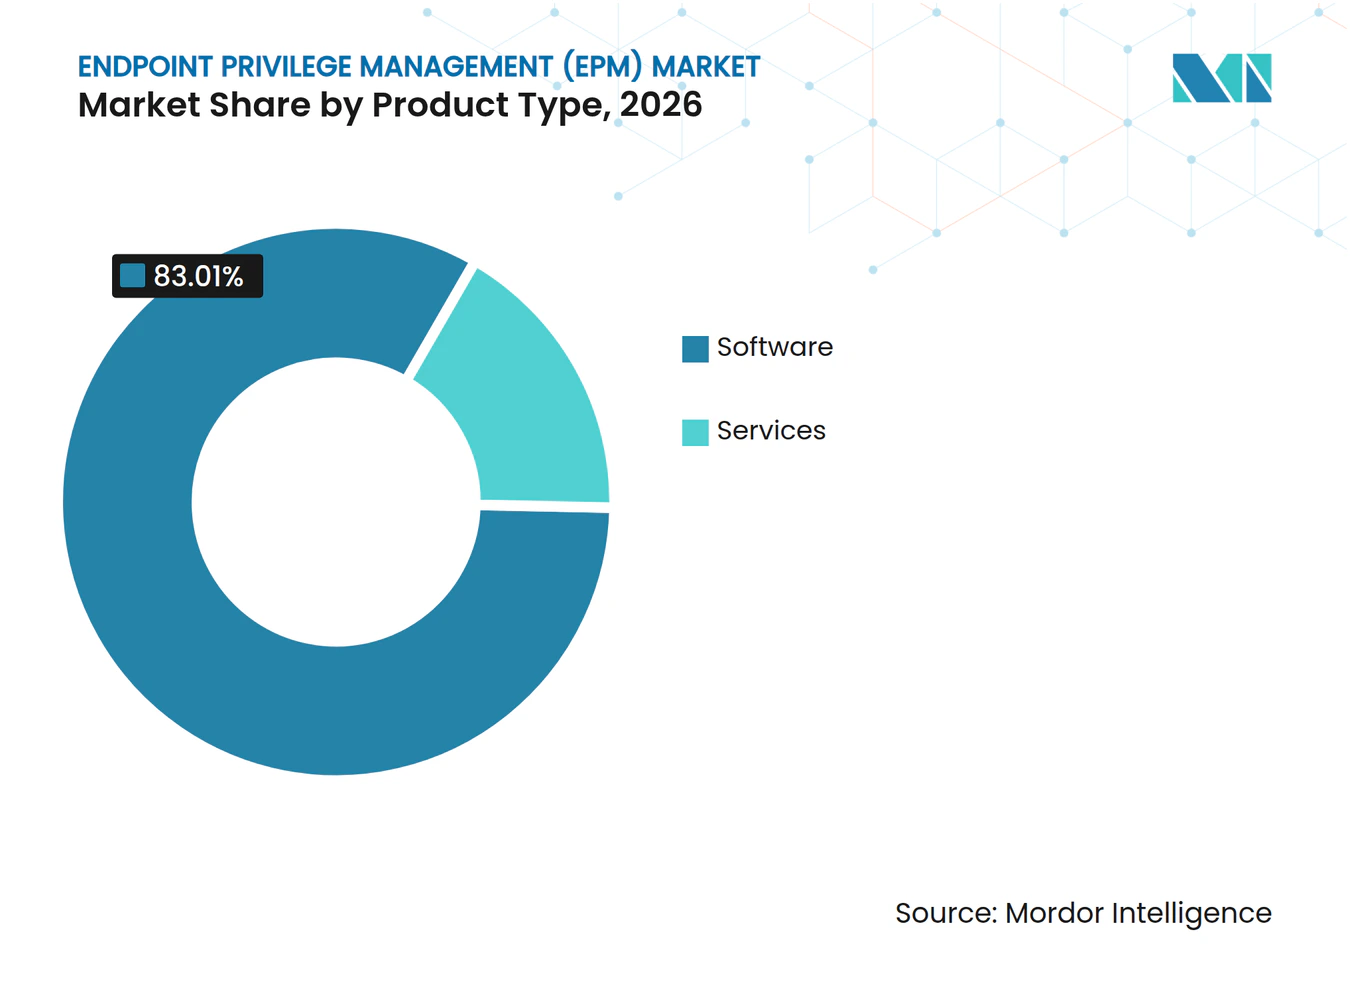
- Por tipo de produto, o software detinha 83,01% da participação do mercado de gerenciamento de privilégios de endpoint em 2026, enquanto os serviços gerenciados estão projetados para expandir a um CAGR de 14,26% até 2032.
- Por modo de implantação, a nuvem representou 41,01% da receita em 2026 e está projetada para expandir a um CAGR de 13,82% até 2032.
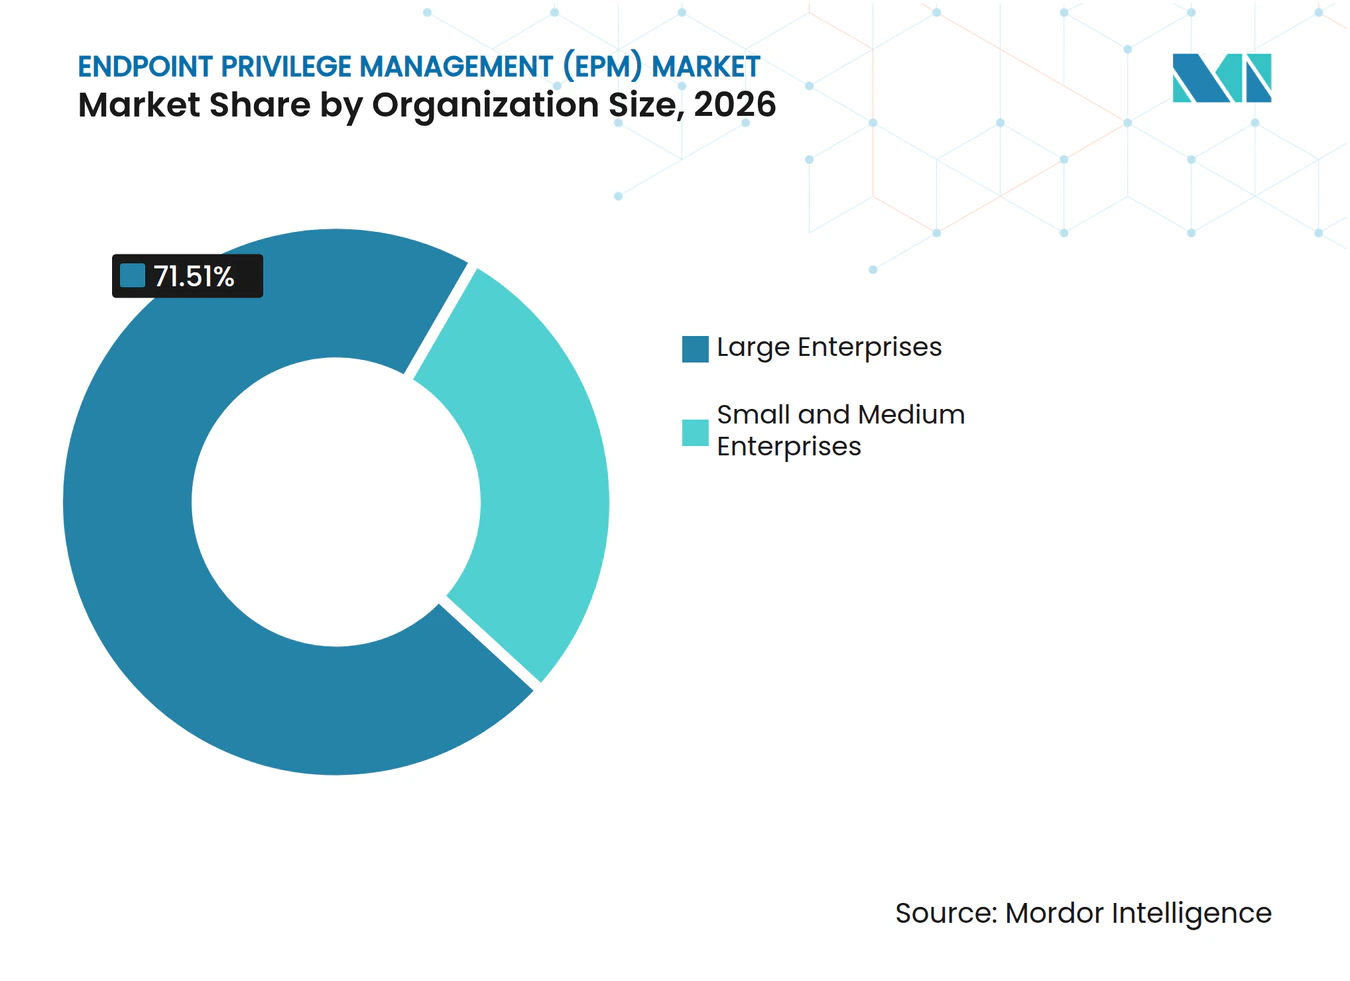
- Por tamanho da organização, as grandes empresas detinham 71,51% da receita em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 14,48% até 2032.
- Por plataforma, o Windows representou 71,21% da receita em 2026, enquanto as plataformas móveis estão projetadas para expandir a um CAGR de 14,52% até 2032.
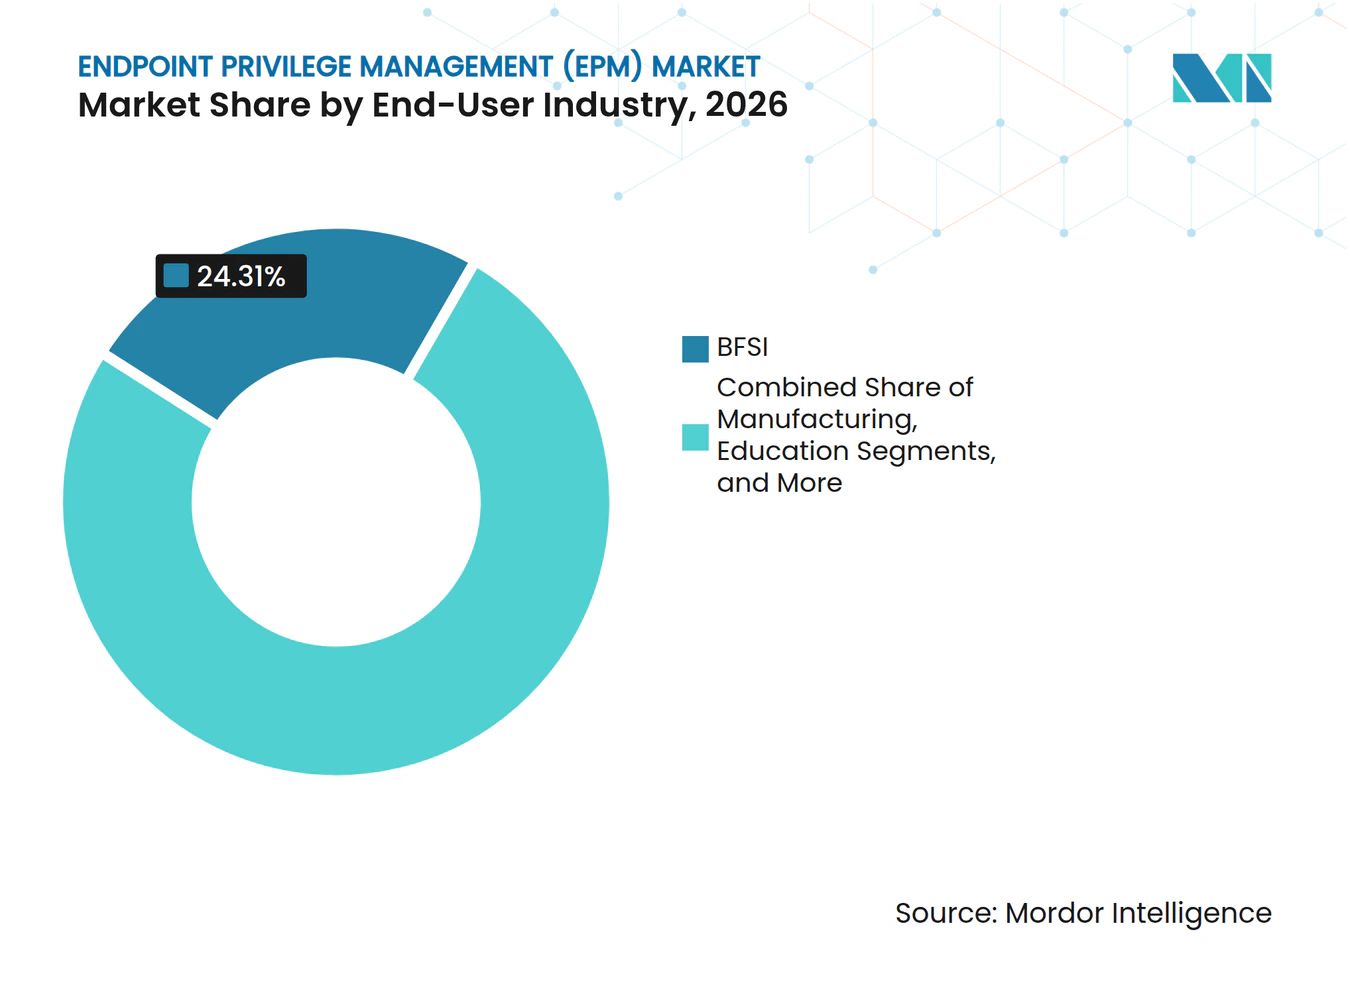
- Por setor do usuário final, o BFSI detinha 24,31% da receita em 2026, enquanto energia e serviços públicos está projetado para expandir a um CAGR de 14,87% até 2032.
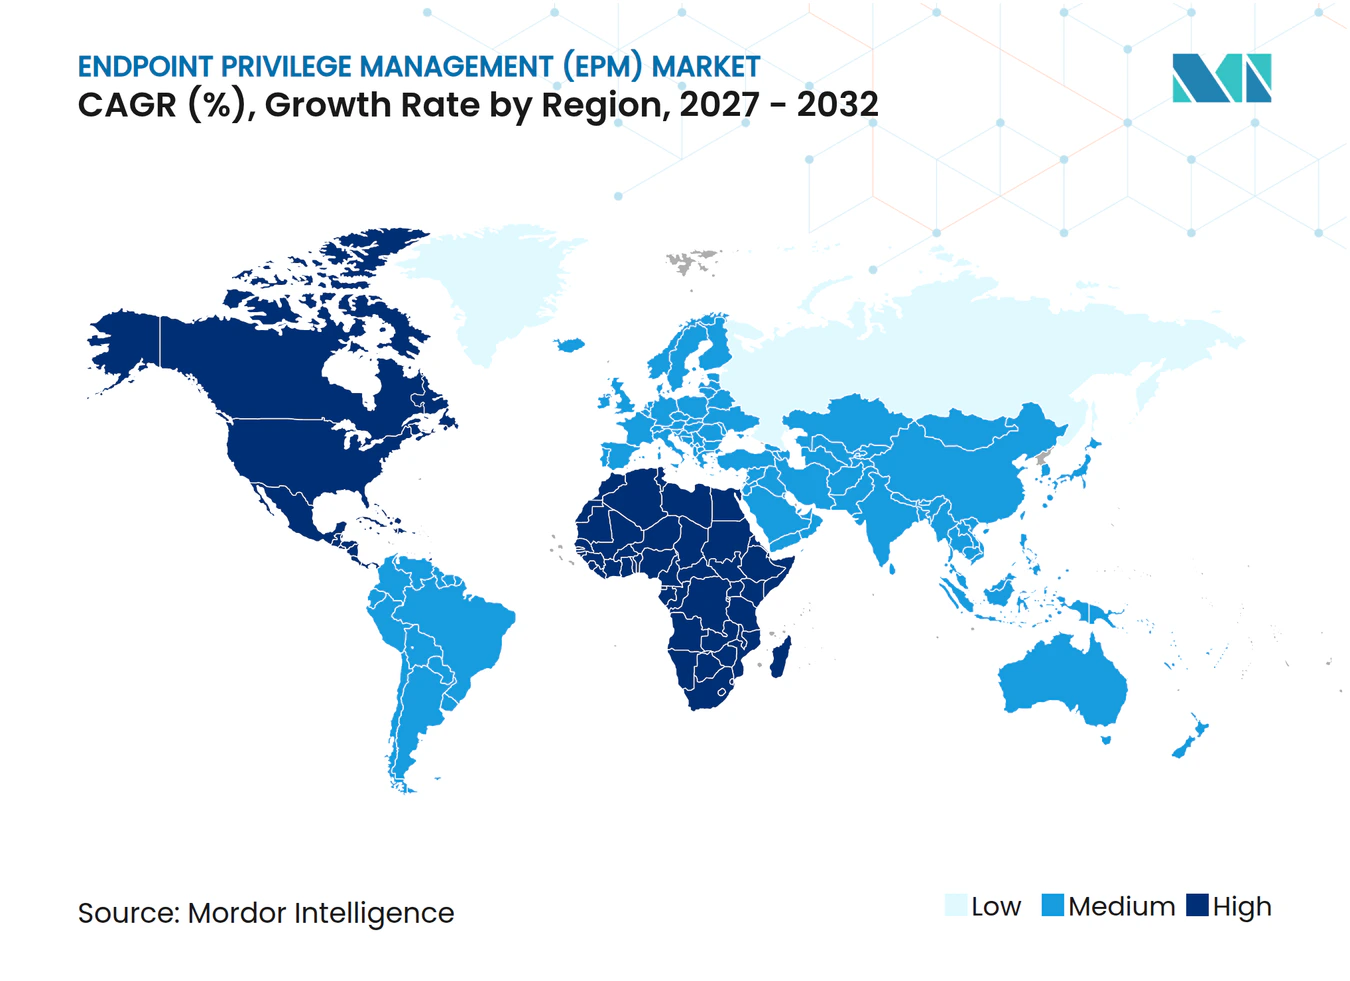
- Por geografia, a América do Norte detinha 42,46% da receita em 2026, enquanto a África está projetada para expandir a um CAGR de 14,26% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento do Abuso de Contas Privilegiadas e Violações de Endpoints | +3.5% | Global, mais elevado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Adoção de Confiança Zero e Aplicação do Menor Privilégio | +2.8% | Global, mais forte na América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão da Força de Trabalho Remota e Híbrida | +1.9% | Global, pronunciado na América do Norte, Europa e Ásia-Pacífico emergente | Curto prazo (≤ 2 anos) |
| Expansão de Infraestrutura em Nuvem, SaaS e Híbrida | +1.7% | Global, ganhos iniciais na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Proliferação de Identidades de Máquinas e Agentes de IA | +1.4% | Global, concentração inicial na América do Norte e nos centros tecnológicos da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Elevação de Privilégios Just-in-Time para Fluxos de Trabalho de Desenvolvedores e Administradores | +0.9% | América do Norte e Europa, com expansão para centros de DevOps da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento do Abuso de Contas Privilegiadas e Violações de Endpoints
O comprometimento de contas privilegiadas está criando demanda imediata por controles de privilégios de endpoint, pois pode expor sistemas sensíveis por meio de uma única conta de administrador. Em julho de 2025, a CISA e a Guarda Costeira dos EUA identificaram credenciais de administrador local compartilhadas, senhas armazenadas em scripts de implantação e acesso remoto irrestrito em uma organização de infraestrutura crítica dos EUA.[1] O comunicado solicitou senhas únicas para administradores locais, autenticação multifator resistente a phishing, separação de funções e remoção de credenciais compartilhadas. Essas ações tornam o gerenciamento de privilégios de endpoint relevante para a tecnologia operacional, bem como para ambientes de TI convencionais. O Modelo de Política de Gerenciamento de Contas e Credenciais do CIS Controls v8.1, publicado em setembro de 2025, também apresenta o menor privilégio como uma prática organizacional central.[2] Esse foco regulatório e operacional mantém a redução de privilégios visível nos orçamentos de segurança em todos os setores. O mercado de gerenciamento de privilégios de endpoint se beneficia quando os compradores tratam a exposição de credenciais como uma questão de controle que requer ação no nível do dispositivo.
Adoção de Confiança Zero e Aplicação do Menor Privilégio
Os programas de confiança zero estão movendo o limite do controle de acesso do perímetro da rede para cada identidade, dispositivo e sessão de endpoint. O NIST publicou a Publicação Especial 800-63 Revisão 4 em agosto de 2025, abrangendo requisitos de identidade digital para contas não humanas e contextos de nuvem híbrida.[3] Esse escopo torna mais difícil justificar direitos de administrador permanentes onde as organizações buscam maior garantia de identidade. A orientação do NIST sobre a implementação de uma arquitetura de confiança zero também fornece uma estrutura para aplicar controles de identidade e acesso em recursos corporativos. As Metas de Desempenho de Segurança Cibernética Intersetorial Versão 2.0 da CISA identificam o acesso de menor privilégio como uma linha de base intersetorial. O mercado de gerenciamento de privilégios de endpoint se beneficia quando as organizações exigem elevação temporária e registros de auditoria detalhados em vez de administração local permanente.
Expansão da Força de Trabalho Remota e Híbrida
O trabalho distribuído estendeu a atividade privilegiada para redes residenciais, dispositivos não gerenciados e locais fora da visibilidade da rede corporativa. Desenvolvedores, administradores e pessoal financeiro podem iniciar sessões sensíveis a partir de locais que não são consistentemente incluídos no monitoramento de segurança. Isso torna o movimento lateral mais difícil de identificar do que a atividade dentro de um ambiente de escritório gerenciado. Os controles de endpoint podem aplicar a mesma política de elevação aos usuários independentemente de onde eles se conectam. Eles também podem criar registros de solicitações de elevação, aprovações e atividade de sessão para revisão pelas equipes de segurança. O mercado de gerenciamento de privilégios de endpoint, portanto, permanece relevante à medida que as organizações mantêm arranjos de trabalho híbrido e buscam controles consistentes em endpoints dispersos.
Expansão de Infraestrutura em Nuvem, SaaS e Híbrida
Os ambientes de nuvem criam muitas superfícies administrativas, cada uma com seu próprio modelo de identidade, console e requisitos de política. As equipes de DevOps precisam de acesso elevado a consoles de nuvem, pipelines de CI/CD, clusters Kubernetes e bancos de dados, o que pode tornar a governança manual de privilégios difícil de manter. A BeyondTrust integrou sua oferta de gerenciamento de privilégios de endpoint com o IBM QRadar em abril de 2025 para encaminhar eventos de elevação para correlação de gerenciamento de informações e eventos de segurança em tempo real. A Delinea concluiu sua aquisição da StrongDM em março de 2026, combinando o gerenciamento de acesso privilegiado baseado em cofre com uma abordagem de autorização just-in-time para infraestrutura nativa de nuvem. Esses movimentos mostram como os fornecedores estão estendendo a governança de privilégios de endpoints para fluxos de trabalho de nuvem e desenvolvedores. O mercado de gerenciamento de privilégios de endpoint está, consequentemente, vinculado à convergência mais ampla de controles de endpoint, nuvem e identidade.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração em Endpoints Legados e Heterogêneos | -1.8% | Global, mais agudo nos setores de manufatura, governo e energia | Médio prazo (2-4 anos) |
| Alto Custo Total de Propriedade para Pequenas e Médias Organizações | -1.3% | Global, mais severo na América do Sul, África e Sudeste Asiático | Curto prazo ( 2 anos) |
| Atrito de Política de Privilégios em Fluxos de Trabalho de Software Autônomo e Agentes de IA | -0.9% | Global, concentrado na América do Norte e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Escassez de Expertise em Governança de Privilégios de Endpoint | -0.7% | Global, mais severo na África, América do Sul e mercados menores da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Endpoints Legados e Heterogêneos
Sistemas operacionais legados, plataformas industriais proprietárias e ambientes de endpoints mistos podem retardar as implantações de gerenciamento de privilégios de endpoint. Concessionárias de serviços públicos, fabricantes e agências governamentais podem operar versões mais antigas do Windows, diversas distribuições Linux e controladores de tecnologia operacional que necessitam de abordagens de política separadas. As equipes devem avaliar a compatibilidade de agentes, definir exceções de aplicações e avaliar o efeito operacional da remoção de direitos de administrador de sistemas de produção. Esses requisitos podem estender os períodos de avaliação e implantação mesmo após os líderes de segurança se comprometerem com a redução de privilégios. As obrigações regulatórias para operadores de energia aumentam a necessidade de controles mais robustos, mas não eliminam o trabalho técnico necessário em ambientes heterogêneos. O mercado de gerenciamento de privilégios de endpoint deve acomodar diferentes idades de dispositivos, sistemas operacionais e requisitos de produção antes que uma política comum possa ser aplicada. Uma implantação em fases pode reduzir a interrupção, mas também prolonga o tempo entre a avaliação do produto e a implantação completa.
Alto Custo Total de Propriedade para Pequenas e Médias Organizações
As plataformas de privilégios de endpoint corporativas podem combinar taxas de licença com custos de implementação, manutenção, design de políticas, gerenciamento de exceções e suporte a mudanças de usuários. As PMEs frequentemente têm expertise interna limitada para ajustar políticas sem interromper o trabalho quando os direitos de administrador são removidos. Esse risco pode levar a reversões parciais e cobertura de segurança desigual. A entrega gerenciada oferece uma alternativa, mas pode manter um prêmio de serviço difícil de absorver para organizações em regiões sensíveis a custos. O Microsoft 365 E3 não inclui o Gerenciamento de Privilégios de Endpoint, o que deixa uma lacuna de cobertura para organizações sensíveis a custos que não utilizam o nível E5. O mercado de gerenciamento de privilégios de endpoint deve, portanto, equilibrar funções de controle avançadas com modelos de entrega que organizações menores possam implementar e manter.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Produto:
O Software Detém a Maior Receita Enquanto os Serviços Gerenciados Expandem Mais RapidamenteO software comandou 83,01% da participação do mercado de gerenciamento de privilégios de endpoint em 2026, pois as ferramentas baseadas em agente suportam decisões de privilégios em tempo real em escala. As grandes empresas usam esses produtos para aplicar políticas em extensas frotas de endpoints e reduzir a dependência de processos de aprovação manual. O modelo de software está estabelecido em organizações que precisam de aplicação de políticas persistente, registros de auditoria detalhados e integração com ferramentas de segurança existentes. Os serviços profissionais apoiam essas implantações por meio de design de políticas, integração, tratamento de exceções e gerenciamento de mudanças.
Os serviços gerenciados estão projetados para expandir a um CAGR de 14,26% até 2032, à medida que organizações com recursos limitados buscam suporte externo para definição de políticas e manutenção de agentes. A CyberArk lançou seu MSP Hub baseado em nuvem em junho de 2025 para suportar a entrega multilocatária de capacidades de PAM, governança e administração de identidade e gerenciamento de identidade e acesso. O modelo permite que os parceiros entreguem controles em ambientes de clientes em vez de depender de cada cliente para operar uma plataforma separada. Também cria um caminho mais claro para organizações que precisam de assistência externa com monitoramento, manutenção de políticas e tarefas administrativas de rotina. Isso apoia a adoção no mercado intermediário, onde as equipes internas podem não ter capacidade para gerenciar políticas de privilégios de forma independente. O mercado de gerenciamento de privilégios de endpoint pode alcançar mais organizações quando a entrega técnica e a supervisão de políticas estão disponíveis por meio de um único relacionamento com fornecedor. Os clientes podem usar o suporte gerenciado para definir regras iniciais, tratar exceções e manter agentes de endpoint à medida que seu ambiente muda. Esse modelo de serviço preserva o objetivo básico do menor privilégio enquanto transfere grande parte do trabalho operacional para um parceiro especializado.


Por Modo de Implantação:
A Nuvem Lidera em Participação e Expansão PrevistaA nuvem detinha 41,01% do tamanho do mercado de gerenciamento de privilégios de endpoint em 2026 e está projetada para expandir a um CAGR de 13,82% até 2032. Essa posição reflete a migração contínua para controles de privilégios entregues via SaaS, em vez de um ciclo de implantação maduro. As organizações usam a entrega em nuvem para gerenciar políticas em endpoints geograficamente distribuídos, atualizar agentes sem sobrecarga local e conectar-se com provedores de identidade em nuvem. Esses benefícios operacionais são particularmente relevantes para empresas com usuários remotos e operações de TI distribuídas. A entrega em nuvem também pode dar às equipes de política uma visão das mudanças em grupos de endpoints, o que reduz a necessidade de manter várias ferramentas administrativas separadas. Essa vantagem é importante quando as organizações estão tentando aplicar o mesmo processo de aprovação e auditoria em escritórios, funcionários em casa e filiais. Também pode simplificar a entrega de alterações de política quando novos grupos de endpoints são incorporados a um modelo operacional comum. Para as equipes de segurança, o gerenciamento centralizado suporta registros mais consistentes de atividade de elevação e conformidade de políticas.
As implantações locais permanecem relevantes em ambientes regulamentados de bancos, governo e defesa, onde os requisitos de residência de dados restringem a adoção de SaaS. Os modelos híbridos suportam organizações que continuam a operar cofres de políticas locais enquanto movem dispositivos e funções de identidade selecionados para serviços em nuvem. Essa abordagem permite que as organizações realizem a migração em fases, mantendo controles para sistemas que não podem ser imediatamente migrados para SaaS. Os requisitos de soberania de dados na Alemanha, Índia e nos mercados do Conselho de Cooperação do Golfo devem sustentar a demanda por implantações híbridas durante o período de previsão. As configurações híbridas também permitem que as equipes de segurança mantenham sistemas sensíveis em infraestrutura estabelecida, enquanto estendem o gerenciamento de políticas baseado em nuvem para grupos de endpoints mais recentes. Essa abordagem de transição prática limita a interrupção para organizações que não podem mudar todos os sistemas no mesmo ritmo. Também reconhece que aplicações legadas e cargas de trabalho especializadas podem precisar permanecer dentro dos controles estabelecidos por períodos mais longos. A adoção híbrida é, portanto, uma resposta prática a restrições operacionais, não simplesmente uma preferência técnica temporária.
Por Tamanho da Organização:
Grandes Empresas Lideram Enquanto as PMEs AceleramAs grandes empresas detinham 71,51% da receita em 2026, pois operam amplas frotas de endpoints e podem suportar governança de privilégios com múltiplas políticas. Suas decisões de compra frequentemente favorecem plataformas que se integram com o Active Directory, sistemas SIEM e ferramentas de detecção e resposta de endpoint. Isso torna a profundidade do ecossistema uma consideração importante para grandes implantações. Essas organizações também têm maior capacidade para gerenciar design de políticas, exceções de aplicações e administração contínua. Suas equipes de segurança maiores podem testar alterações de política em grupos controlados antes de aplicá-las de forma mais ampla. Isso as ajuda a usar ferramentas de privilégios de endpoint como parte de um programa mais amplo que abrange funções de identidade, detecção e resposta.
As PMEs estão projetadas para expandir a um CAGR de 14,48% até 2032, à medida que os requisitos de seguro cibernético, obrigações da NIS2 e modelos de entrega por assinatura ampliam a adoção. O posicionamento europeu do WALLIX Group está alinhado com a demanda orientada por conformidade entre organizações de médio porte na França e na Alemanha. O segmento também se beneficia quando provedores gerenciados entregam expertise em políticas como serviço. Os produtos baseados em assinatura podem facilitar para esses clientes começar com um conjunto limitado de usuários e expandir quando as políticas estiverem estabelecidas. Organizações menores podem se concentrar nas contas de administrador de maior risco antes de estender os controles a mais funcionários e endpoints. Essa abordagem em fases pode reduzir a interrupção que se segue a uma retirada repentina de amplos direitos locais. O mercado de gerenciamento de privilégios de endpoint está, portanto, migrando da adoção empresarial inicial para uma base de clientes de mercado intermediário mais ampla, com tamanhos médios de negócios menores, mas um volume maior de usuários.

Por Plataforma:
O Windows Permanece a Base Principal Enquanto o Mobile ExpandeO Windows representou 71,21% da receita em 2026, refletindo sua ampla presença em ambientes corporativos e o problema de longa data de direitos excessivos de administrador local. Os ambientes Windows frequentemente têm exposição documentada ao movimento lateral quando contas privilegiadas são superprovisionadas. Essa base instalada continua a tornar o Windows uma plataforma central para a aplicação de políticas de endpoint. As organizações também precisam de controles que possam remover direitos permanentes sem interromper as aplicações de negócios de rotina. Esse requisito mantém o controle de aplicações e processos de exceção bem mantidos como importantes para implantações Windows. O foco não é apenas bloquear a elevação, mas também permitir que o trabalho autorizado continue com um caminho de aprovação documentado e com prazo determinado. Isso reflete a necessidade de equilibrar a política de segurança com os requisitos do dia a dia de funcionários e equipes técnicas. Também torna a experiência do usuário e a comunicação clara de políticas importantes em grandes ambientes Windows.
As plataformas móveis estão projetadas para expandir a um CAGR de 14,52% até 2032, à medida que as políticas de BYOD tornam os dispositivos móveis parte dos fluxos de trabalho de acesso privilegiado. A adoção do macOS também está aumentando em organizações de design e engenharia de software, enquanto o gerenciamento de privilégios do Linux requer estruturas de política mais granulares. A Publicação Especial 800-63 Revisão 4 do NIST aborda contextos de autenticação móvel e suporta uma estrutura de identidade mais ampla para organizações regulamentadas. Os fornecedores que suportam ambientes Windows, macOS, Linux e mobile podem atender clientes com frotas de endpoints mistas e atividade administrativa mais variada. Isso reduz o ônus de aplicar produtos separados e padrões de política separados a cada sistema operacional. O escopo multiplataforma é, portanto, relevante onde as estratégias de endpoint incluem dispositivos pessoais, estações de trabalho de engenharia e ambientes de servidor. Diferentes sistemas operacionais criam diferentes padrões de administração, portanto o modelo de política deve ser flexível sem se tornar difícil de operar. Os provedores que podem suportar esses padrões por meio de uma abordagem de gerenciamento única têm uma posição mais clara com clientes de frotas mistas.
Por Setor do Usuário Final:
O BFSI Lidera Enquanto Energia e Serviços Públicos Avança Mais RapidamenteO BFSI detinha 24,31% da receita em 2026, pois as instituições financeiras devem atender a requisitos rigorosos de controle de acesso. O DORA está em vigor para entidades financeiras da UE desde 17 de janeiro de 2025, enquanto o PCI DSS 4.0 e o Programa de Segurança do Cliente SWIFT também reforçam a governança de acesso privilegiado. Saúde e ciências da vida representam outro grande grupo de usuários, pois dispositivos conectados e dados sensíveis aumentam a importância do acesso administrativo controlado. Os clientes de TI e telecomunicações usam ferramentas de privilégios de endpoint com sistemas DevOps para governar contas de administrador de serviços em nuvem e credenciais de CI/CD.
Energia e serviços públicos está projetado para expandir a um CAGR de 14,87% até 2032, à medida que os requisitos de segurança aumentam nas operações de eletricidade, gás, petróleo e calor. Os requisitos de segurança da informação para concessionárias de energia estão se tornando mais formais, o que move certos investimentos em segurança de iniciativas discricionárias para programas orientados por conformidade. Os operadores precisam de políticas que possam funcionar em sistemas corporativos e ambientes operacionais especializados. Os compradores do governo e da defesa também seguem o NIST SP 800-53 e estruturas nacionais relacionadas, o que pode tornar as aquisições menos sensíveis aos ciclos orçamentários de rotina. Esses setores geralmente exigem auditabilidade, separação clara de funções e atividade administrativa documentada. Essas necessidades tornam a aplicação consistente de políticas de endpoint uma parte prática de um programa de conformidade mais amplo. Os mesmos requisitos também sustentam a demanda por ferramentas que registram como e quando os direitos administrativos foram usados. Isso é relevante quando as organizações precisam demonstrar que o acesso elevado foi controlado e revisável.

Análise Geográfica
Mercado de Gerenciamento de Privilégios de Endpoint (EPM) na América do Norte
A América do Norte detinha 42,46% da participação do mercado de gerenciamento de privilégios de endpoint em 2026 e permanece a base de adoção regional mais madura. As iniciativas federais de confiança zero dos EUA apoiam a adoção do menor privilégio entre agências federais, órgãos estaduais e locais e operadores de infraestrutura crítica. As Metas de Desempenho de Segurança Cibernética Intersetorial Versão 2.0 da CISA identificam o acesso de menor privilégio como uma meta de segurança de base. O comunicado da CISA e da Guarda Costeira dos EUA de 2025 também destacou fraquezas nas credenciais de administrador local em uma organização de infraestrutura crítica. O Canadá aplica atenção semelhante ao fortalecimento de endpoints, enquanto o México se desenvolve por meio de organizações multinacionais que estendem os controles da empresa-mãe às operações locais. A região também possui uma grande base instalada de empresas com equipes de operações de segurança estabelecidas e programas formais de identidade. Isso suporta implantações que conectam dados de elevação de endpoint com outros processos de monitoramento de segurança.
Mercado de Gerenciamento de Privilégios de Endpoint (EPM) na Europa e Ásia-Pacífico
A Europa é a segunda maior geografia e possui um conjunto denso de influências regulatórias em finanças, infraestrutura crítica, transporte, saúde e serviços digitais. O DORA está em vigor desde janeiro de 2025, enquanto a NIS2 está introduzindo requisitos de governança de acesso para entidades essenciais e importantes. Os operadores de energia europeus enfrentam um foco mais forte na gestão sistemática de riscos e no reporte oportuno de incidentes. Na Ásia-Pacífico, Japão, Austrália e Coreia do Sul aplicam cada um suas próprias estruturas de segurança cibernética. O mercado de gerenciamento de privilégios de endpoint é moldado por esses requisitos específicos de cada país, bem como pelas escolhas de tecnologia empresarial. A NTT TechnoCross relatou que o iDoperation detinha uma participação de 33,3% no setor de ferramentas de gerenciamento de ID privilegiado do Japão no ano fiscal de 2024, o que mostra o papel dos fornecedores domésticos ao lado das plataformas globais. Essa concorrência local significa que os fornecedores globais precisam alinhar seus produtos com as práticas de aquisição regionais e os relacionamentos estabelecidos com clientes. Também mostra que a região inclui tanto implantações multinacionais quanto plataformas de segurança específicas de cada país.
Mercado de Gerenciamento de Privilégios de Endpoint (EPM) no Oriente Médio e África e América do Sul
A África está projetada para expandir a um CAGR de 14,26% até 2032, a taxa regional mais rápida no mercado de gerenciamento de privilégios de endpoint. A América do Sul, o Oriente Médio e a África estão em diferentes estágios de adoção, mas cada um apresenta novas oportunidades de implantação. O Brasil é apoiado pelas obrigações da LGPD e pelos requisitos de governança de acesso do setor financeiro. A Arábia Saudita e os Emirados Árabes Unidos estão avançando na adoção por meio de programas de digitalização e expectativas de segurança cibernética para o governo e infraestrutura crítica. Nigéria, África do Sul e Quênia estão expandindo a infraestrutura financeira e de telecomunicações, criando novos ambientes de endpoints que requerem controles de privilégios. A África do Sul e o Egito lideram as implantações africanas, enquanto a Nigéria está estendendo os requisitos de política para fluxos de trabalho de acesso a aplicações e bancos móveis. A taxa de previsão mais alta da região reflete a expansão dos serviços digitais a partir de uma base de implantação menor. As organizações que adicionam nova infraestrutura financeira e de telecomunicações podem introduzir controles de privilégios à medida que os ambientes de endpoints são construídos e expandidos.
Cenário Competitivo
Concentração do Mercado
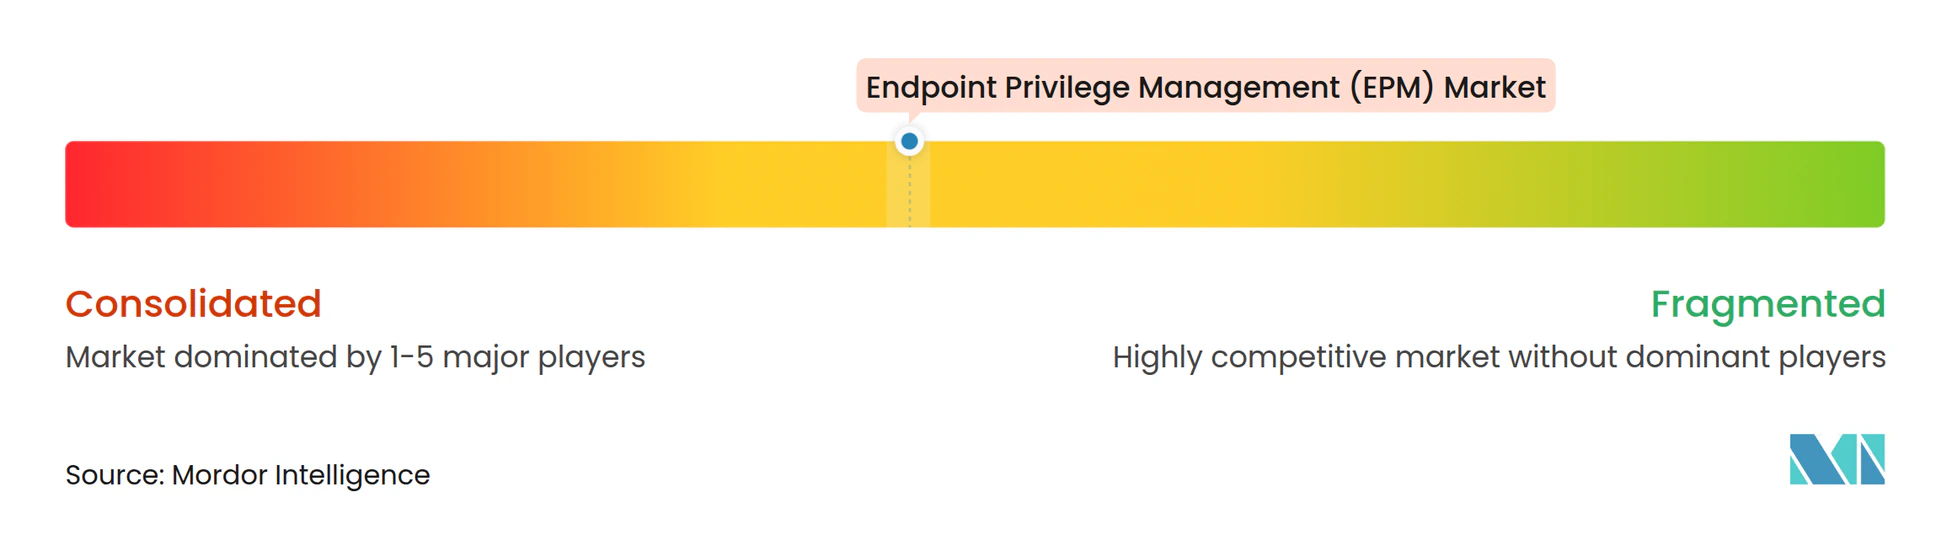
O mercado de gerenciamento de privilégios de endpoint tem concentração moderada entre CyberArk, BeyondTrust e Delinea em contas de grandes empresas, enquanto fornecedores regionais e especialistas competem por oportunidades no mercado intermediário e verticais. Os principais fornecedores estão ampliando suas plataformas por meio de aquisições, entrega em nuvem e capacidades de governança de identidade. A CyberArk adquiriu a Zilla Security por 175 milhões de USD em abril de 2025, adicionando capacidades de revisão de acesso assistidas por IA à sua plataforma de segurança de identidade. A Delinea concluiu a aquisição da StrongDM em março de 2026 para combinar o gerenciamento de acesso privilegiado baseado em cofre com autorização contínua para infraestrutura em nuvem e casos de uso de agentes de IA. A BeyondTrust fortaleceu seu contexto operacional por meio de uma integração que encaminha eventos de elevação de endpoint para o IBM QRadar. Essas ações refletem um foco competitivo em conectar dados de privilégios com operações de identidade e segurança mais amplas. Os compradores podem, portanto, avaliar os provedores pela amplitude dos controles em torno do endpoint, e não apenas pelos recursos de elevação.
O espaço competitivo permanece aberto na governança de identidade de agentes de IA, suporte móvel multiplataforma e entrega gerenciada para organizações menores. O mercado de gerenciamento de privilégios de endpoint continua a se desenvolver à medida que os fornecedores estendem seus controles além da administração padrão de estações de trabalho. A CyberArk introduziu sua Solução de Agentes de IA Seguros em novembro de 2025 com acesso just-in-time, privilégios permanentes zero e monitoramento de sessão para agentes de IA. Essa área é importante porque os agentes de IA podem exigir acesso privilegiado em ambientes SaaS, nuvem e de desenvolvedores. O mercado de gerenciamento de privilégios de endpoint também favorece provedores que podem conectar controles de fluxo de trabalho de desenvolvedores com aplicação de políticas para identidades humanas e não humanas. Os fornecedores que atendem endpoints multiplataforma podem atender clientes cujos ambientes Windows, macOS, Linux e mobile estão fora de uma abordagem de sistema operacional único. Isso é particularmente relevante para organizações que precisam de uma estrutura de política única para dispositivos de funcionários, sistemas de engenharia e servidores. O mercado de gerenciamento de privilégios de endpoint continua a recompensar provedores que podem reduzir processos de gerenciamento separados nesses ambientes.
A entrega gerenciada é outra rota competitiva porque muitas PMEs precisam de resultados de segurança sem construir grandes equipes internas de políticas. O mercado de gerenciamento de privilégios de endpoint pode atender a esse grupo quando os provedores tornam a administração de políticas mais fácil de acessar e manter. O MSP Hub da CyberArk suporta administração multilocatária e entrega liderada por parceiros, o que pode reduzir o ônus operacional para os clientes. A Keeper Security lançou o Gerenciador de Privilégios de Endpoint em maio de 2025 com elevação just-in-time, autenticação multifator opcional, fluxos de trabalho de aprovação e suporte para Windows, macOS e Linux. Isso torna a funcionalidade multiplataforma um ponto prático de diferenciação para fornecedores que buscam contas no mercado intermediário. Produtos que combinam implantação simples com caminhos de aprovação claros podem ser mais adequados para equipes que não conseguem manter bibliotecas de exceções complexas. O sucesso competitivo, portanto, depende tanto da cobertura quanto da capacidade de tornar as políticas de menor privilégio viáveis para os usuários diários.
Líderes do Setor de Gerenciamento de Privilégios de Endpoint (EPM)
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea Inc.
-
One Identity LLC
-
Zoho Corporation Pvt. Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gerenciamento de Privilégios de Endpoint (EPM) Empresas cobertas neste relatório
- Palo Alto Networks
- BeyondTrust Corporation
- Delinea Inc.
- One Identity LLC
- Zoho Corporation Pvt. Ltd.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Hitachi ID Systems, Inc.
- IBM Corporation
- Microsoft Corporation
- Broadcom Inc.
- Quest Software Inc.
- Osirium Technologies plc
- Senhasegura
- Fudo Security
- Saviynt, Inc.
- Keeper Security, Inc.
- FastTrack Software ApS
Desenvolvimentos industriais recentes em Mercado de Gerenciamento de Privilégios de Endpoint (EPM)
- Julho de 2026: A SailPoint introduziu conectores de descoberta de PAM em nível de instância para o BeyondTrust Password Safe Cloud e o Delinea Secret Server dentro de seu Identity Security Cloud em 9 de julho de 2026, usando autenticação OAuth 2.0. A atualização estende a cobertura de governança de gerenciamento de acesso privilegiado da SailPoint para Idira, BeyondTrust e Delinea, permitindo o inventário de sistemas gerenciados para alinhamento de governança de identidade.
- Maio de 2026: A Palo Alto Networks introduziu o Idira em 12 de maio de 2026, integrando PAM, governança e administração de identidade, segurança de identidade de máquina e segurança de identidade agêntica em uma única plataforma com mais de 300 integrações. Os clientes existentes da CyberArk continuam na mesma plataforma sob a marca Idira, com acesso a capacidades multiplataforma em todo o portfólio da Palo Alto Networks.
- Março de 2026: A Delinea concluiu sua aquisição da StrongDM em 5 de março de 2026, mesclando o PAM baseado em cofre com o modelo de acesso baseado em proxy just-in-time da StrongDM para infraestrutura nativa de nuvem, bancos de dados, clusters Kubernetes e pipelines de CI/CD. A plataforma combinada, alimentada pelo Delinea Iris AI, fornece avaliação de políticas em tempo real para identidades humanas e não humanas e suporta um modelo de privilégio permanente zero sem substituir a infraestrutura de PAM existente.
- Janeiro de 2026: A Delinea e a StrongDM anunciaram um acordo definitivo de aquisição em 15 de janeiro de 2026. A StrongDM tinha uma ARR estimada de 16 milhões de USD, e o negócio recebeu aprovação da ACCC em fevereiro de 2026 antes de ser concluído em março de 2026.
Escopo do Relatório Global do Mercado de Gerenciamento de Privilégios de Endpoint (EPM)
O Mercado de Gerenciamento de Privilégios de Endpoint é Segmentado por Tipo de Produto (Software, Serviços (Serviços Profissionais, Serviços Gerenciados)), Modo de Implantação (Nuvem, Local, Híbrido), Tamanho da Organização (Grandes Empresas, Pequenas e Médias Empresas), Plataforma (Windows, macOS, Linux, Plataformas Móveis), Setor do Usuário Final (BFSI, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Governo e Defesa, Manufatura, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Educação, Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software | |
| Serviços | Serviços Profissionais |
| Serviços Gerenciados |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Windows |
| macOS |
| Linux |
| Plataformas Móveis |
| BFSI |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Governo e Defesa |
| Manufatura |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Educação |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Tipo de Produto | Software | |
| Serviços | Serviços Profissionais | |
| Serviços Gerenciados | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Plataforma | Windows | |
| macOS | ||
| Linux | ||
| Plataformas Móveis | ||
| Por Setor do Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Governo e Defesa | ||
| Manufatura | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Educação | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gerenciamento de privilégios de endpoint?
O mercado de gerenciamento de privilégios de endpoint está projetado para ser de 1,04 bilhões de USD em 2027 e 1,92 bilhões de USD até 2032, a um CAGR de 13,05%.
O que está impulsionando a adoção do gerenciamento de privilégios de endpoint?
O abuso de contas privilegiadas, os programas de confiança zero, o trabalho distribuído e as necessidades de administração em nuvem estão aumentando a demanda por elevação just-in-time e controles de menor privilégio.
Qual tipo de produto lidera a adoção do gerenciamento de privilégios de endpoint?
O software liderou com 83,01% da receita de 2026, pois as empresas usam ferramentas baseadas em agente para aplicação de políticas em tempo real em grandes frotas de endpoints.
Qual modelo de implantação está expandindo mais rapidamente?
A entrega em nuvem liderou com 41,01% da receita de 2026 e está projetada para expandir a um CAGR de 13,82% até 2032.
Qual setor do usuário final tem a expansão projetada mais rápida?
Energia e serviços públicos está projetado para expandir a um CAGR de 14,87% até 2032, à medida que os requisitos de segurança aumentam para operadores de infraestrutura crítica.
Qual região tem a expansão projetada mais rápida?
A África está projetada para expandir a um CAGR de 14,26% até 2032, apoiada pela digitalização financeira e nova infraestrutura de telecomunicações.