
Marktgröße und Marktanteil für verwaltete Endpunkt-Sicherheitsüberwachungsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 4.39 Milliarden US-Dollar |
| Marktgröße (2032) | 8.18 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.22 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Endpunkt-Sicherheitsüberwachungsdienste von Mordor Intelligence
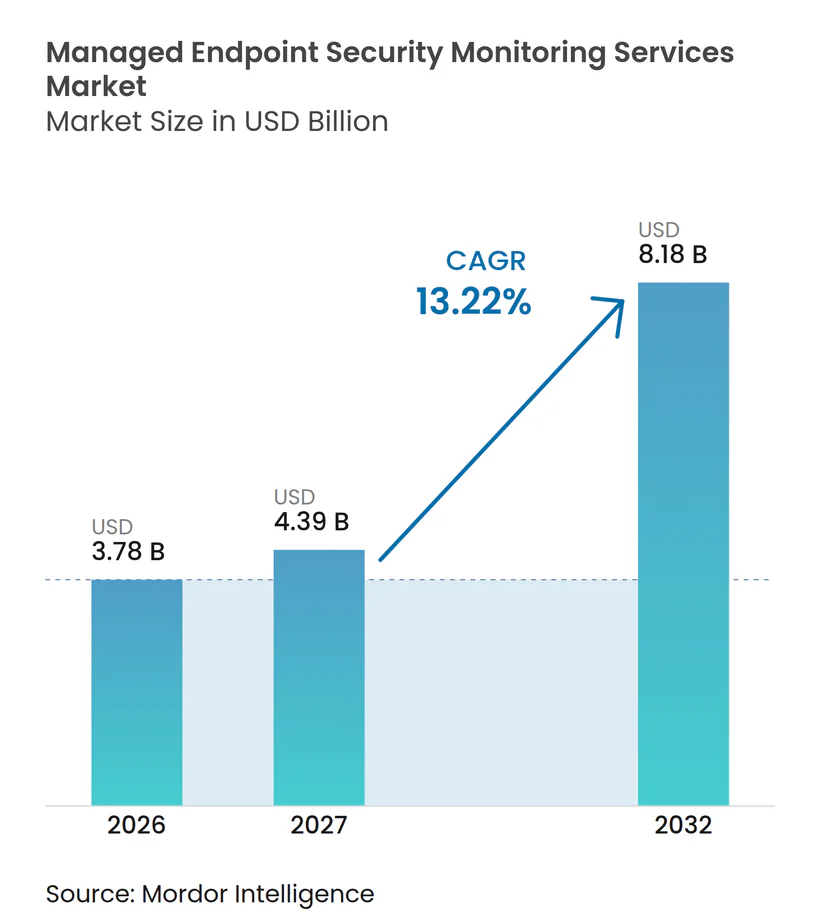
Die Marktgröße für verwaltete Endpunkt-Sicherheitsüberwachungsdienste wird voraussichtlich von 3,78 Milliarden USD im Jahr 2026 und 4,39 Milliarden USD im Jahr 2027 auf 8,18 Milliarden USD bis 2032 wachsen, mit einem CAGR von 13,22 % zwischen 2027 und 2032. Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste verzeichnet eine höhere Nachfrage, da Ransomware-Aktivitäten eskalieren, qualifiziertes Sicherheitsbetriebspersonal knapp ist und Unternehmen zunehmend auf ausgelagerten Endpunktschutz setzen, um eine kontinuierliche Abdeckung zu gewährleisten. Innerhalb des Marktes für verwaltete Endpunkt-Sicherheitsüberwachungsdienste haben Remote- und hybrides Arbeiten zusammen mit der Cloud-Einführung die Anzahl und Vielfalt der Geräte erhöht, die Unternehmen schützen müssen, oft über mehrere Standorte und Betriebsumgebungen hinweg. Für den Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste haben diese Veränderungen die Endpunktüberwachung zu einem regelmäßigen Risikogesprächsthema auf Vorstandsebene gemacht und das Interesse an Anbietern gesteigert, die rund um die Uhr mit klaren Untersuchungs- und Reaktionsverfahren arbeiten können. Die Wettbewerbsstrategie im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste verlagert sich hin zu integrierten XDR-Plattformen, die Endpunkt-, Identitäts-, Netzwerk- und Cloud-Telemetrie kombinieren und damit den Lieferstandard für Spezialanbieter anheben. Anbieter im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste, die Routineuntersuchungen automatisieren, die Eindämmungsgeschwindigkeit verbessern und eine fundierte menschliche Aufsicht bewahren, sind besser positioniert, um Kunden zu halten, da auch Angreifer KI-gestützte Tools einsetzen.
Wichtigste Erkenntnisse des Berichts
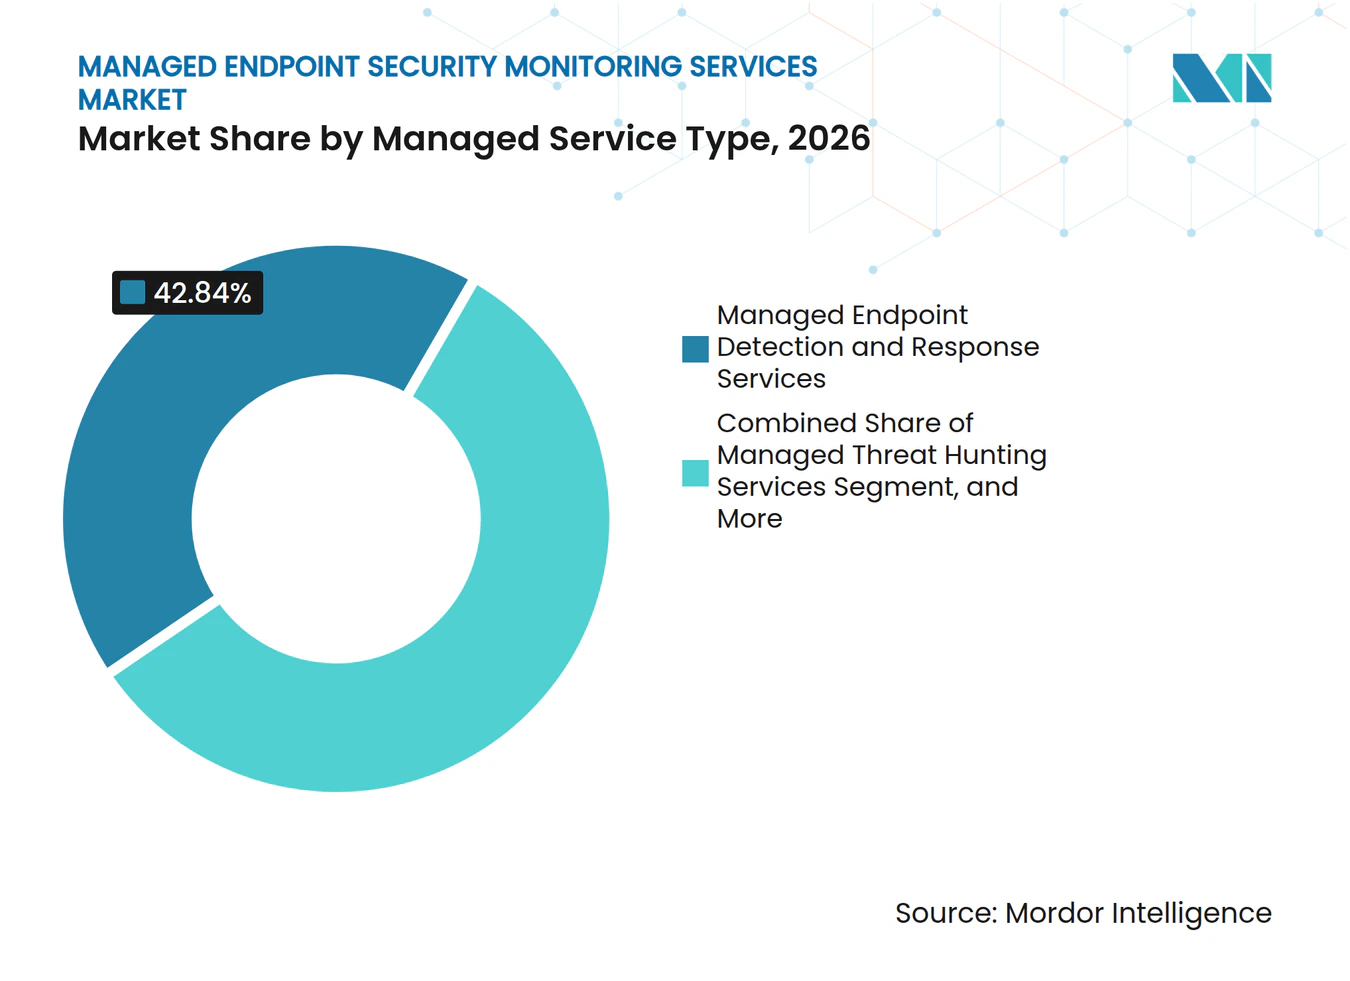
- Nach verwaltetem Dienstleistungstyp hielten verwaltete Endpunkt-Erkennungs- und Reaktionsdienste im Jahr 2026 einen Marktanteil von 42,84 % am Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste, während verwaltete Endpunkt-Vorfallsreaktion und -Behebung bis 2032 voraussichtlich mit einem CAGR von 17,37 % wachsen wird.
- Nach Bereitstellungsmodus entfiel auf die cloudbasierte Bereitstellung im Jahr 2026 ein Anteil von 56,91 % an der Marktgröße für verwaltete Endpunkt-Sicherheitsüberwachungsdienste, und es wird erwartet, dass sie bis 2032 mit einem CAGR von 16,29 % wächst.
- Nach Dienstleistungsmodell entfielen auf vollständig verwaltete Dienste im Jahr 2026 39,53 % des Umsatzes, während co-verwaltete Dienste bis 2032 voraussichtlich mit einem CAGR von 16,03 % wachsen werden.
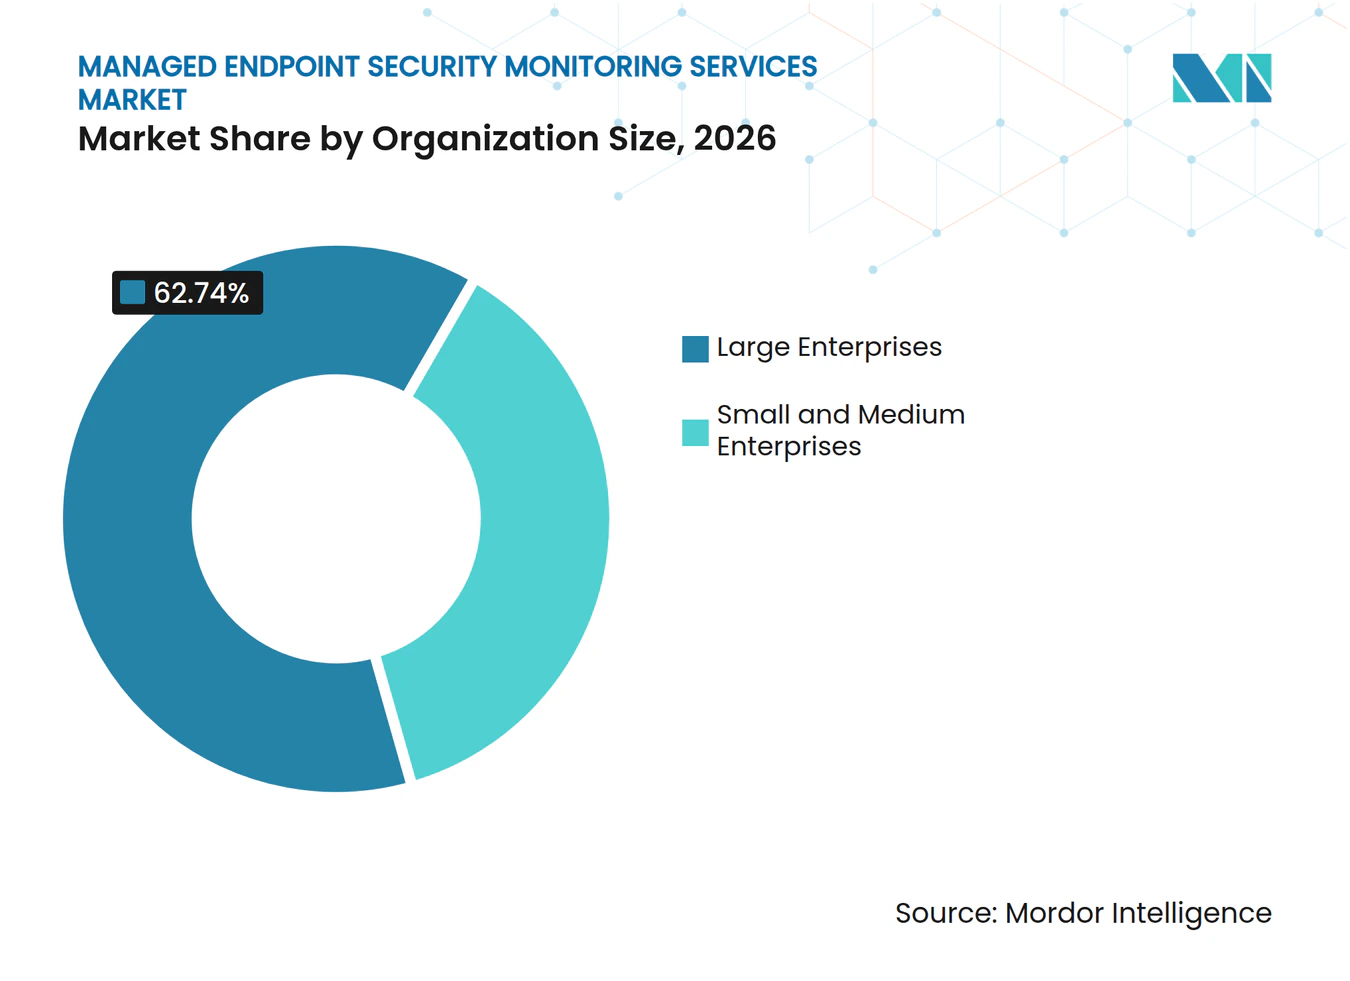
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 62,74 %, während KMU bis 2032 voraussichtlich mit einem CAGR von 14,18 % wachsen werden.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 21,32 %, während Energie und Versorgungsunternehmen bis 2032 voraussichtlich mit einem CAGR von 14,71 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 42,87 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 14,24 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalation von Ransomware und zunehmende Komplexität von Endpunktangriffen | +3.8% | Global, höchste Dichte in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Bedrohungssuche und Reaktionsautomatisierung | +2.9% | Global, stärkste frühe Einführung in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Mangel an qualifiziertem Sicherheitsbetriebspersonal | +2.6% | Global, am akutesten in Europa, Indien und Südostasien | Langfristig (≥ 4 Jahre) |
| Anforderungen an Cyberversicherung und regulatorische Bereitschaft | +2.1% | Nordamerika und EU, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Proliferation von Cloud- und Hybrid-Arbeits-Endpunkten | +1.7% | Global, insbesondere asiatisch-pazifischer Kernraum | Mittelfristig (2–4 Jahre) |
| Konsolidierung der Endpunkt-Telemetrie in XDR-Plattformen | +1.4% | Nordamerika und EU, frühe Gewinne in Singapur und Tokio | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalation von Ransomware und zunehmende Komplexität von Endpunktangriffen
Das Volumen und die technische Raffinesse von Ransomware treiben eine anhaltende Nachfrage nach verwalteter Endpunktüberwachung im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste. Zscaler dokumentierte einen Anstieg der Ransomware-Aktivität von 275 % im Jahresvergleich von April 2025 bis März 2026 sowie verifizierte Ransomware-Zahlungen in Höhe von 328 Millionen USD. Dieselbe Studie berichtete von 896,2 Terabyte gestohlener Daten und stellte fest, dass Führungskräfte auf Managerebene und darüber 62 % der gezielten Personen ausmachten. Dieser Fokus auf Nutzer mit höheren Berechtigungen erhöht die Kosten verpasster Warnmeldungen und verstärkt die Nachfrage nach kontinuierlicher Verhaltensanalyse. KI-gesteuerte Payloads, KI-entwickelte Tools zur lateralen Bewegung und der Missbrauch von Arbeitsplattformen wie Microsoft Teams verringern den Nutzen signaturbasierter Abwehrmaßnahmen. Anbieter, die Verhaltenstelemetrie, aktuelle Bedrohungsinformationen, schnelle Eindämmungs-Playbooks, klare Eskalationsverfahren, Nachweise nach Vorfällen und Unterstützung außerhalb der normalen Arbeitszeiten kombinieren, können die Lücke zwischen Warnmeldungsvolumen und interner Untersuchungskapazität schließen und damit den Bedarf an spezialisierter Abdeckung stärken.
KI-gestützte Bedrohungssuche und Reaktionsautomatisierung
KI-gestützte Automatisierung verändert die Wirtschaftlichkeit der Dienstleistungserbringung, indem sie Anbietern hilft, die Analysten-Abdeckung zu erweitern, ohne entsprechende Personalaufstockungen vorzunehmen. CrowdStrike führte im März 2026 Agentic MDR über Falcon Complete ein und berichtete in seinen angegebenen Benchmarks von bis zu 5-fach schnelleren Bedrohungsuntersuchungen und einer 3-fach höheren Triage-Genauigkeit. SentinelOne startete im November 2025 Wayfinder Threat Detection and Response mit Google Cloud und kombinierte KI-gestützte verwaltete Bedrohungssuche mit 24x7x365 MDR über Endpunkte, Cloud-Workloads und Identitäten. Diese Angebote wecken die Erwartung, dass Warnmeldungen mit geringem Signal automatisch behoben und ernsthafte Vorfälle mit nützlichem Kontext eskaliert werden. ReliaQuest berichtete in seinem Jahresbedrohungsbericht 2026 von durchschnittlichen Eindämmungszeiten von 4 Minuten, was den mit höherer Automatisierung verbundenen Reaktionsstandard veranschaulicht. Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste bevorzugt Anbieter, die automatisierte Triage anwenden, Endpunkt-, Cloud- und Identitätsdaten zuverlässig verarbeiten und dennoch menschliche Überprüfung dort beibehalten können, wo komplexe Vorfälle Urteilsvermögen statt automatisierter Maßnahmen allein erfordern.
Mangel an qualifiziertem Sicherheitsbetriebspersonal
Der Mangel an Sicherheitsbetriebstalenten bleibt ein dauerhafter Grund für Unternehmen, die Endpunktüberwachung auszulagern. SANS stellte fest, dass 60 % der befragten Unternehmen die Qualifikationslücke im Jahr 2026 als ihre größte Herausforderung im Personalbereich identifizierten, verglichen mit 52 % im Vorjahr. Der Bericht ergab auch, dass 27 % der Unternehmen einen Sicherheitsvorfall erlebt hatten, der direkt auf Qualifikationslücken im Personal zurückzuführen war. In 55 % der Unternehmen dauerte es 6 oder mehr Monate, um leitende Sicherheitspositionen zu besetzen, während 32 % SOC- und Analysten-Stellen abgebaut hatten, da KI repetitive Aufgaben übernahm. ISACA berichtete, dass 58 % der Unternehmen ihre Teams als unterbesetzt betrachteten und 61 % offene Cybersicherheitsstellen hatten. Verwaltete Dienste bieten komplexen Endpunktumgebungen Zugang zu spezialisierten Untersuchungs- und Reaktionsfähigkeiten, wenn sie keine dedizierten Spezialisten für jede Endpunktfunktion rekrutieren, schulen und halten können.
Anforderungen an Cyberversicherung und regulatorische Bereitschaft
Cyberversicherungs- und regulatorische Anforderungen machen Endpunkterkennung und -reaktion zu einer prüfbaren Kontrolle statt zu einem optionalen Kauf. Die regulatorischen Verbesserungen des New York Department of Financial Services, die im November 2025 in Kraft traten, verpflichten Unternehmen der Klasse A, EDR auf Endpunkten einzusetzen und eine kontinuierliche Überwachung aufrechtzuerhalten.[1] DORA gilt seit Januar 2025 in der gesamten Europäischen Union und integriert IKT-Risikomanagement und Drittanbieteraufsicht in Compliance-Programme für Finanzdienstleistungen. NIS2, das im Oktober 2026 in Kraft trat, erweitert die Cybersicherheitspflichten auf 18 Sektoren in der Europäischen Union. Diese Vorschriften erhöhen den Wert dokumentierter Reaktionsprozesse, Konfigurationsprotokolle und Anbieterbestätigungen. Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste profitiert, wenn Anbieter gegenüber Versicherern und Prüfern nachweisen können, wie Warnmeldungen behandelt wurden, welche Kontrollen vorhanden waren und ob die Reaktion einem vereinbarten Prozess folgte.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Warnmeldungsmüdigkeit und Belastung durch falsch-positive Meldungen | -0.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Datensouveränität und grenzüberschreitende Überwachungsbeschränkungen | -0.5% | EU, asiatisch-pazifischer Raum, Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Auslagerungskontrolle und Vertrauen | -0.1% | Global | Langfristig (≥ 4 Jahre) |
| Reibungsverluste durch Multi-Anbieter-Integration und Wechselkosten | -0.1% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Warnmeldungsmüdigkeit und Belastung durch falsch-positive Meldungen
Warnmeldungsmüdigkeit kann den praktischen Nutzen einschränken, den Kunden aus einem verwalteten Überwachungsvertrag ziehen. Microsoft berichtete in einer Studie mit 300 SOC-Fachleuten, dass 46 % der Warnmeldungen falsch-positiv waren, 42 % nicht untersucht wurden und Analysten 20 % ihrer Arbeitswoche damit verbrachten, Daten über durchschnittlich 10,9 Konsolen zu aggregieren. Große Mengen an Warnmeldungen mit geringem Wert können die Untersuchung echter Bedrohungen verzögern und das Vertrauen in die Erkennungswarteschlange verringern. Sie erhöhen auch den Druck auf kundenseitige SOC-Teams und können die Aussichten auf Vertragsverlängerungen schwächen. Anbieter können diese Belastung durch Feinabstimmung, kontextreiche Korrelation und die Implementierung von Systemen reduzieren, die frühere Analysten-Entscheidungen nutzen, um wiederkehrendes Rauschen zu identifizieren. Expel veröffentlichte im September 2026 die Ruxie Precedent Engine, um Warnmeldungen zu erkennen, die früheren Fällen ähneln, und wiederkehrendes Rauschen aus den primären Analysten-Warteschlangen herauszuleiten, was dazu beiträgt, die Analysten-Zeit auf Vorfälle mit klareren Sicherheitsfolgen zu lenken.
Datensouveränität und grenzüberschreitende Überwachungsbeschränkungen
Datensouveränitätsregeln können mit dem zentralisierten Telemetriemodell in Konflikt geraten, das von vielen verwalteten Überwachungsplattformen verwendet wird. Die Bank für Internationalen Zahlungsausgleich stellte fest, dass fragmentierte Datenschutzgesetze und regulatorische Rahmenbedingungen den grenzüberschreitenden Austausch von Cybersicherheitsdaten einschränken können. Kapitel V der DSGVO, Chinas Gesetz zum Schutz personenbezogener Daten und Indiens Gesetz zum Schutz digitaler personenbezogener Daten können einschränken, wie multinationale Unternehmen Endpunktdaten weiterleiten. Anbieter müssen möglicherweise souveräne Überwachungskonfigurationen einrichten, die Telemetrie innerhalb der Jurisdiktion eines Kunden verarbeiten. Diese Anforderung erhöht die Infrastrukturkosten pro Kunde und verringert die Skalenvorteile eines standardisierten Dienstes. Bitdefenders Partnerschaft mit secunet aus dem Jahr 2025, die die GravityZone-Verarbeitung innerhalb der Europäischen Union unterstützt, zeigt, wie Anbieter die Einschränkung bewältigen können, während sie eine kontinuierliche Endpunktsichtbarkeit aufrechterhalten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach verwaltetem Dienstleistungstyp hält Verhaltensbasierte Erkennung die größte Umsatzposition
Verwaltete Endpunkt-Erkennungs- und Reaktionsdienste machten im Jahr 2026 42,84 % des Umsatzes aus. Das Segment profitiert von der Unternehmensnachfrage nach kontinuierlicher Verhaltenstelemetrieanalyse und von Versicherungsanforderungen, die eine dokumentierte EDR-Abdeckung bevorzugen. Es bietet Sicherheitsteams auch einen verwalteten Prozess zur Überprüfung verdächtiger Aktivitäten, anstatt sich allein auf Endpunktsoftware zu verlassen. Verwaltete Endpunkt-Vorfallsreaktion und -Behebung wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 17,37 % wachsen, da Käufer Verträge mit klaren Verpflichtungen zur Eindämmung, Ursachenanalyse und Wiederherstellung suchen. Die Veränderung zeigt, dass viele Käufer nun ein operatives Ergebnis statt nur Erkennungswarnmeldungen wünschen.
Verwaltete Antivirus- und Antimalware-Dienste stehen unter Margendruck, da Präventionstools zunehmend in verwalteten EDR- und XDR-Servicepaketen enthalten sind. Verwaltete Bedrohungssuchdienste gewinnen bei Großunternehmen an Interesse, da proaktive, hypothesenbasierte Aktivitäten Angreifer-Verhalten identifizieren können, bevor eine Kompromittierung bestätigt ist. Verwaltete Schwachstellen- und Patch-Dienste bleiben eng an Prüfzyklen und Versicherungsanforderungen für Patch-Management-Servicelevel gebunden. Kunden können diese Dienste nutzen, um routinemäßige Softwarewartung mit ihrem umfassenderen Vorfallspräventionsprozess zu verbinden. Zusammen ermutigen diese Bedürfnisse Anbieter im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste, mehrere Dienste rund um einen einzigen Erkennungs- und Reaktions-Workflow zu kombinieren.



Nach Bereitstellungsmodus unterstützt Cloud-native Bereitstellung schnellere Dienstaktualisierungen
Die cloudbasierte Bereitstellung machte im Jahr 2026 56,91 % des Marktes für verwaltete Endpunkt-Sicherheitsüberwachungsdienste aus und wird voraussichtlich bis 2032 mit einem CAGR von 16,29 % wachsen. Ihre führende Position spiegelt elastische Skalierung, mandantenfähiges Erkennungs-Engineering und schnelle Verteilung von Bedrohungsinformationen wider. Die Cloud-Bereitstellung ermöglicht es Anbietern, aktualisierte Erkennungsregeln und Verhaltensmodelle kurz nach dem Bekanntwerden neuer Informationen an Client-Endpunkte zu verteilen. Diese Geschwindigkeit ist wichtig, wenn sich Angreifer-Tools und -Techniken innerhalb von Tagen ändern können. Sie ermöglicht es Anbietern auch, gemeinsame Überwachungsprozesse über verteilte Client-Umgebungen hinweg aufrechtzuerhalten.
Die On-Premises-Bereitstellung bleibt für Unternehmen relevant, die strengen Lokalisierungsanforderungen unterliegen oder luftgespaltene Technologieumgebungen betreiben. Regierungs-, Verteidigungs- und kritische Infrastrukturnutzer können diese Umgebungen aufrechterhalten, da sie direkte Kontrolle über die Datenverarbeitung benötigen. Die hybride Bereitstellung bietet einen Übergangspfad für große Unternehmen, die regulierte Workloads vor Ort behalten, während sie die cloudbasierte Überwachung auf Remote-Mitarbeiter und verteilte Geräte ausweiten. Dieses Design unterstützt unterschiedliche Sicherheitsanforderungen innerhalb desselben Unternehmens, ohne eine vollständige Änderung bestehender Systeme zu erfordern. Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste umfasst daher Cloud-first-Nachfrage neben anhaltender Spezialnachfrage nach On-Premises- und Hybrid-Architekturen.
Nach Dienstleistungsmodell profitieren co-verwaltete Dienste von reiferen Käufern
Vollständig verwaltete Dienste hielten im Jahr 2026 39,53 % des Umsatzes, was die Anzahl der Unternehmen widerspiegelt, die eine umfassende Auslagerung bevorzugen, weil ihre interne Sicherheitsbetriebskapazität begrenzt ist. Dieses Modell bietet Kunden Zugang zu Überwachungs-, Untersuchungs-, Eskalations- und Reaktionsfunktionen über einen einzigen externen Anbieter. Co-verwaltete Dienste werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 16,03 % wachsen. Ihre Expansion spiegelt Unternehmen wider, die Sicherheitsteams aufgebaut haben und nun interne Analysten mit externer Expertise und spezialisierten Tools ergänzen möchten.
Das co-verwaltete Modell kann dauerhafte Kundenbeziehungen schaffen, da Untersuchungs-Playbooks, Eskalationsverfahren und Erkennungs-Engineering in den Kundenbetrieb integriert sind. Diese operativen Verbindungen können einen Anbieterwechsel schwieriger machen als bei einer vollständig ausgelagerten Vereinbarung. Durch Managed Service Provider bereitgestellte Modelle expandieren auch über den Kanal und geben kleineren Anbietern die Möglichkeit, ihren eigenen Kunden dedizierte Überwachungsdienste anzubieten. eSentire startete im März 2025 das Atlas Nexus Network, um MSPs und Systemintegratoren zu ermöglichen, dedizierte Atlas XDR-Instanzen mit generativer KI und agentischen Erkennungsfähigkeiten zu betreiben. Dieser Kanalansatz erweitert den Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste über direkte Unternehmensverträge hinaus und erreicht mehr KMU-Käufer.
Nach Unternehmensgröße führen Großunternehmen die Ausgaben an, während KMU schneller wachsen
Großunternehmen generierten im Jahr 2026 62,74 % des Umsatzes, den größten Anteil nach Unternehmensgröße im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste. Regulatorische Prüfpflichten, komplexe Endpunkt-Bestände an mehreren Standorten und größere Vertragsvolumina unterstützen ihre Ausgaben. KMU werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 14,18 % von einer kleineren Basis aus wachsen. Cloud-native Bereitstellung, Festpreisabonnements und MSP-Kanalmodelle senken die Einstiegsschwelle für Unternehmen mit weniger als 500 Endpunkten.
OpenText berichtete, dass 71 % der KMU All-in-One-Bundles aus Prävention, Erkennung und Reaktion bevorzugten, während 92 % der MSPs ein Wachstum verzeichneten, das mit KI-bezogenem Sicherheitsinteresse bei Kunden zusammenhing. Datto berichtete, dass 97 % der leistungsstärksten MSPs im Jahr 2025 Endpunkterkennung und Bedrohungssuche als Standarddienstkomponenten lieferten. Diese Ergebnisse zeigen, dass Endpunktüberwachung Teil standardmäßiger verwalteter Sicherheitspakete für kleinere Unternehmen wird. Cyberversicherungsanforderungen bleiben ein wichtiger kommerzieller Auslöser für die KMU-Einführung. Anbieter, die Prävention, Erkennung und Reaktion klar bündeln, können verwaltete Überwachung für kleinere Kunden einfacher zu beschaffen und zu betreiben machen.

Nach Endnutzerbranche führt BFSI die Ausgaben an, und Energie und Versorgungsunternehmen wächst am schnellsten
BFSI machte im Jahr 2026 21,32 % des Umsatzes aus, den größten Endnutzeranteil im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste. PCI-DSS, GLBA, DORA und NYDFS Part 500 schaffen starke Anforderungen an eine kontinuierliche Endpunktaufsicht und dokumentierte Vorfallsreaktion. Gesundheitswesen und Biowissenschaften stellen ebenfalls eine Gruppe mit hohen Ausgaben dar, aufgrund der Verpflichtungen aus der HIPAA Security Rule und der finanziellen Folgen von Ransomware-Vorfällen. Diese Sektoren legen großen Wert auf Überwachung, die Nachweise für Compliance- und Reaktionsüberprüfungen liefern kann. Ihre Bedürfnisse begünstigen auch Anbieter, die technische Überwachung mit klar definierten Eskalations- und Berichterstattungsverfahren verknüpfen können.
Energie und Versorgungsunternehmen werden voraussichtlich von 2027 bis 2032 mit einem CAGR von 14,71 % wachsen, der höchsten Wachstumsrate unter den Endnutzerbranchen. Zscaler berichtete von einem Anstieg der Ransomware-Angriffe auf Versorgungsunternehmen von 622 % im Jahresvergleich von April 2025 bis März 2026. IT und Telekommunikation, Regierung und Verteidigung, Einzel- und E-Commerce sowie Fertigung haben unterschiedliche Erkennungsprioritäten. Die Fertigung benötigt Bewusstsein für Betriebstechnologie; Regierungsnutzer benötigen möglicherweise souveräne Cloud-Konfigurationen; und Einzelhändler müssen saisonale Anstiege bei Angriffen bewältigen. Diese unterschiedlichen Bedürfnisse unterstützen maßgeschneidertere Angebote in der Branche der verwalteten Endpunkt-Sicherheitsüberwachungsdienste.
Geografische Analyse
Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste in Nordamerika
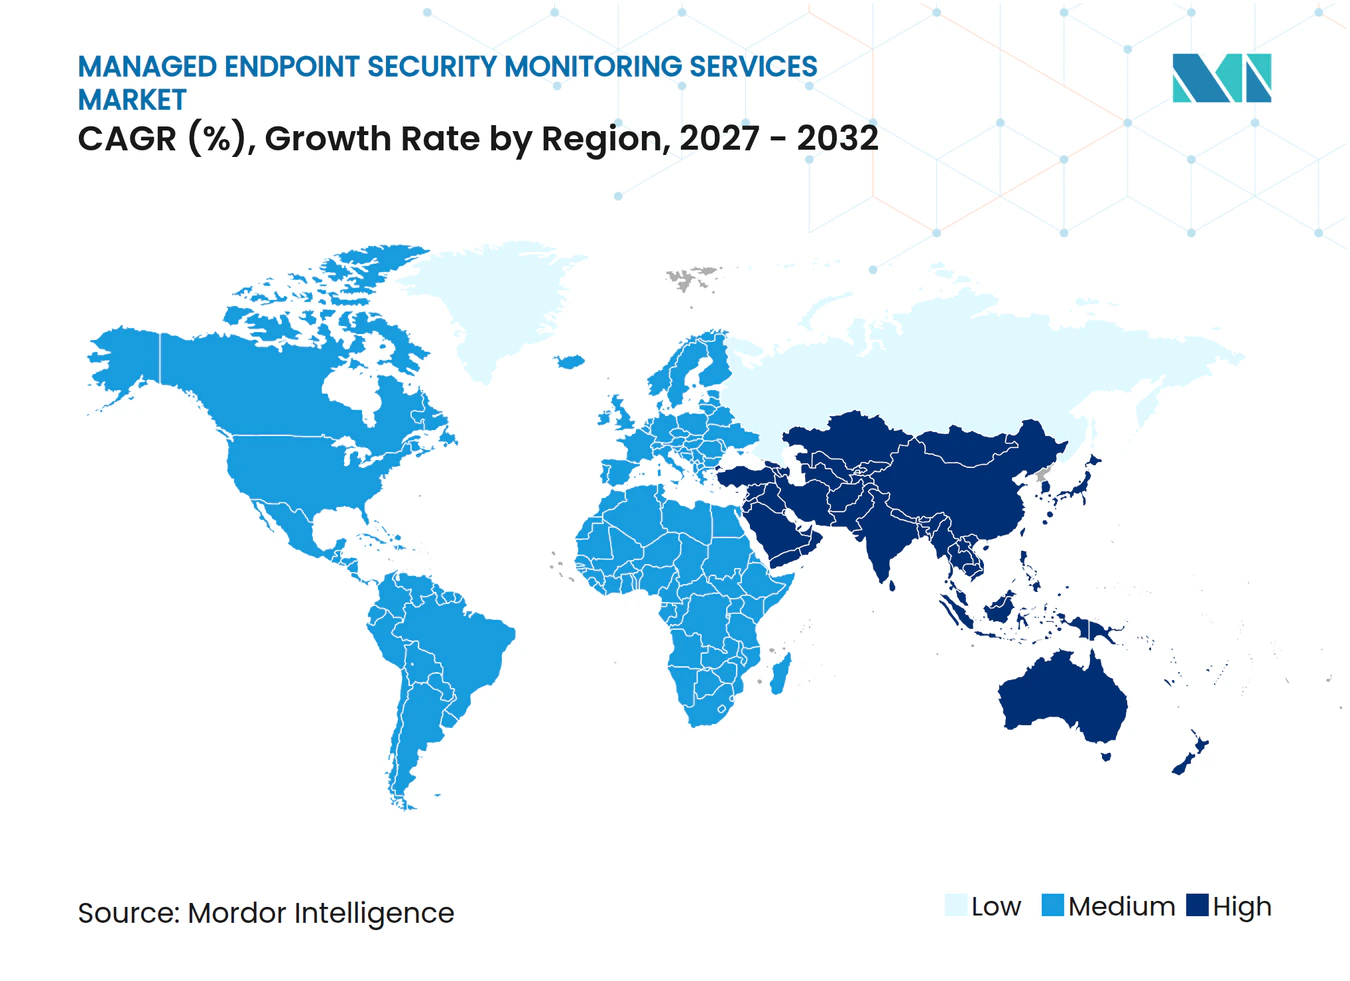
Nordamerika hielt im Jahr 2026 einen Marktanteil von 42,87 % am Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste und war damit der größte regionale Markt. Die Region vereint eine hohe Konzentration großer Technologiekäufer mit einem ausgereiften Cyber-Versicherungsumfeld, und große Organisationen verwalten zudem komplexe Endpunkt-Bestände über Büros, remote arbeitende Belegschaften und Cloud-Dienste hinweg. Die im November 2025 in Kraft getretenen NYDFS-Vorschriften erzeugten zusätzlichen Beschaffungsdruck für mittelgroße Finanzinstitute, die zuvor unterhalb der Klasse-A-Schwelle operierten, und erhöhten die Aufmerksamkeit für dokumentierte Überwachungs- und Reaktionsverfahren. Kanada stärkt die Nachfrage im Einklang mit den US-amerikanischen regulatorischen Praktiken und staatlichen Investitionen in die Cybersicherheit. Mexiko entwickelt sich ebenfalls zu einem wichtigen Nachfrageziel, da Nearshoring die Technologieinfrastruktur ausbaut, ohne ein vergleichbares Angebot an Fachkräften für den Sicherheitsbetrieb zu schaffen.
Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,24 % wachsen – die schnellste regionale Wachstumsrate im Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste – gestützt durch digitale Investitionen, zunehmende Häufigkeit von Sicherheitsverletzungen und neue Cybersicherheitsverpflichtungen. Indiens Digital Personal Data Protection Act und Chinas Personal Information Protection Law beeinflussen die Konfigurationen der Endpunkt-Telemetrie für multinationale Organisationen und machen regionale Überwachungskonzepte wichtiger. Australiens Cyber Security Act 2024 trat 2025 in Kraft und schreibt Meldepflichten bei Sicherheitsverletzungen sowie Mindestsicherheitsstandards für Betreiber kritischer Infrastrukturen vor, was den Wert von Diensten erhöht, die lokale Datenverarbeitung und effektive Erkennungsabdeckung bieten können. Südkorea und Japan weiten die Nutzung verwalteter Sicherheitsdienste bei Unternehmens- und KMU-Kunden aus, während Singapur, Malaysia und Indonesien über große, digital aktive KMU-Basen verfügen, die zunehmend auf Cloud-basierte Überwachung zugreifen können. Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste im asiatisch-pazifischen Raum erfordert von den Anbietern zudem eine Anpassung ihrer Liefermodelle an unterschiedliche nationale Datenschutzvorschriften und Technologieumgebungen.
Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste in EMEA und Südamerika
Europa belegte im Jahr 2026 die drittgrößte regionale Position, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. DORA hat eine Pipeline von Endpunkt-Sicherheitsanforderungen im Finanzdienstleistungssektor geschaffen, während NIS2 im Oktober 2026 die Cybersicherheitsanforderungen auf 18 Sektoren ausgeweitet hat, wobei der Schwerpunkt stärker auf technischer Abdeckung und Berichtsdisziplin liegt.[2] Der Nahe Osten, insbesondere Saudi-Arabien und die Vereinigten Arabischen Emirate, verzeichnet eine schnellere Akzeptanz, da nationale Digitalisierungsprogramme und die Ausrichtung auf den Energiesektor den Sicherheitsbedarf erhöhen, einschließlich des Bedarfs an Datenlokalisierungsoptionen. Südamerika, angeführt von Brasilien und Argentinien, sowie Afrika, wo die Nachfrage in Südafrika und Nigeria entsteht, bleiben kleinere, aber sich entwickelnde Märkte.
Wettbewerbslandschaft
Marktkonzentration
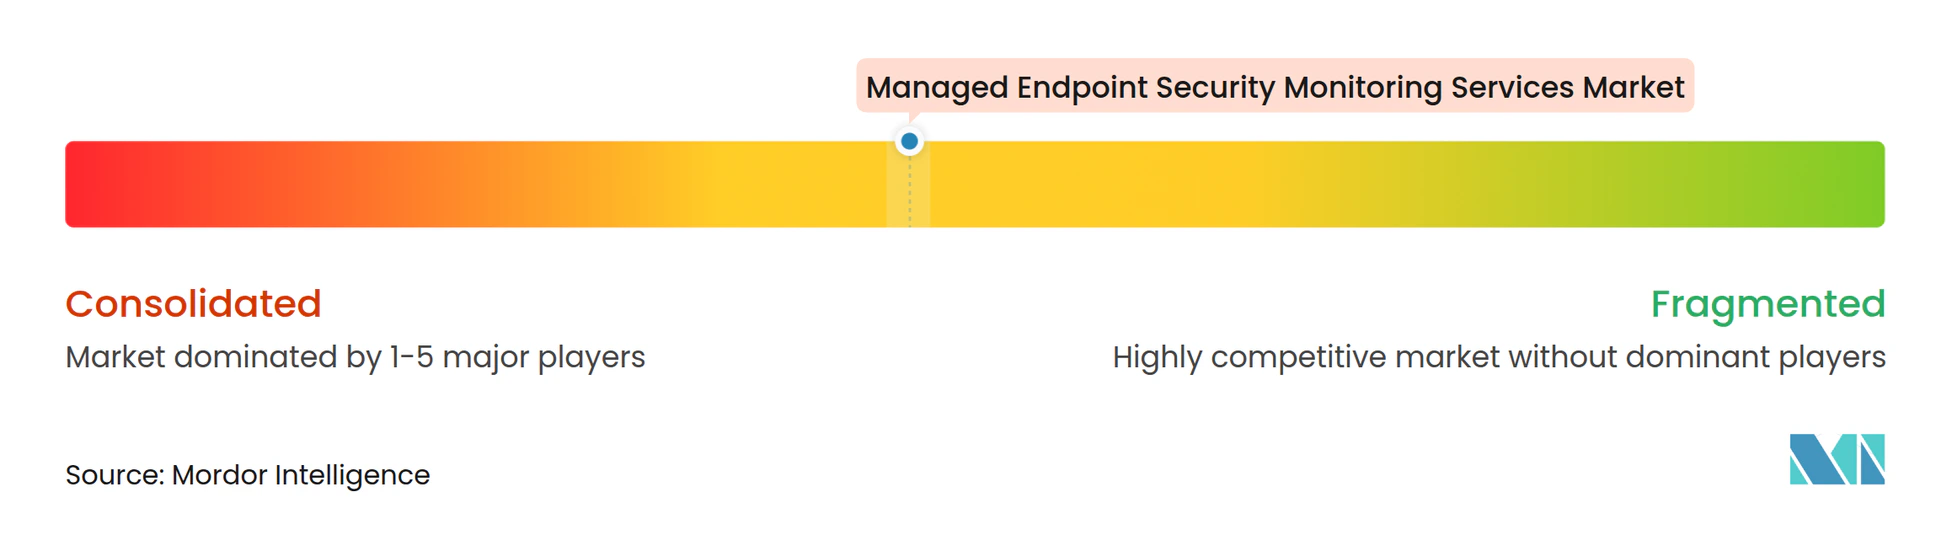
Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste ist auf der Unternehmensebene mäßig konzentriert, wo CrowdStrike, SentinelOne, Sophos und Arctic Wolf über starke Markenbekanntheit und bedeutende Lieferinfrastruktur verfügen. Das breitere Anbieterfeld bleibt fragmentiert, wobei Huntress, Expel, ReliaQuest, eSentire, Deepwatch und Proficio um Mittelmarkt- und KMU-Konten konkurrieren. Diese Kombination bedeutet, dass Unternehmenskunden häufig globale Skalierung und Plattformbreite vergleichen, während kleinere Kunden möglicherweise praktischen Serviceunterstützung und Kanalverfügbarkeit priorisieren. Anbieter differenzieren sich durch Dienstleistungsmodellflexibilität, Erkennungsqualität, Eindämmungsgeschwindigkeit und ihre Fähigkeit, Kunden über Partner zu erreichen. Der Wettbewerb verlagert sich auch hin zu agentischen SOC-Funktionen, mandantenfähigen Designs für MSPs und souveränen oder regionalen Cloud-Optionen für regulierte Kunden, was Unternehmen begünstigt, die Endpunktdaten mit Identitäts-, Netzwerk- und Cloud-Signalen verbinden können.
Arctic Wolf schloss im Februar 2026 die Übernahme von Sevco Security ab und integrierte kontinuierliches Expositionsmanagement in die Aurora-Plattform. Die Transaktion erweiterte das Angebot von erkennungsfokussierter Überwachung hin zu Angriffsflächen- und Risikoabschätzungsdiensten, was das Käuferinteresse daran widerspiegelt, Schwachstellen zu identifizieren, bevor sie zu bestätigten Endpunktvorfällen werden. CrowdStrike führte im März 2026 Agentic MDR ein und fügte intelligente Agenten hinzu, die darauf ausgelegt sind, Warnmeldungs-Triage, Untersuchung und Eindämmung innerhalb von Falcon Complete zu automatisieren. Diese Schritte zeigen, dass Anbieter darum konkurrieren, Exposition vor einem Vorfall zu identifizieren und schnell zu reagieren, wenn einer eintritt. Anbieter mit reinen Endpunktangeboten können unter Druck geraten, wenn Käufer eine breitere operative Sicherheitsplattform bevorzugen, die Erkennungs-Workflows mit Identitäts- und Cloud-Telemetrie verbindet.
Sophos schloss im Februar 2025 die Übernahme von Secureworks für 859 Millionen USD ab und integrierte Sophos Endpoint im September 2025 in Taegis XDR- und MDR-Abonnements.[3] Die Integration behielt die Telemetrie-Aufnahme von Drittanbieter-EDR-Tools bei, einschließlich CrowdStrike, SentinelOne und Microsoft Defender, und positionierte Taegis als offene Plattform für Kunden, die bestehende Endpunkt-Tools behalten. Bitdefender startete GravityZone PHASR im April 2025 weltweit und nutzte Verhaltensprofilierung und Berechtigungsausrichtung, um Endpunkt-Härtungskonfigurationen nach Benutzer anzupassen. Diese Strategien spiegeln die Nachfrage nach konsolidierten Plattformen wider, die vielfältige Telemetrie akzeptieren und Prävention und Reaktion verbessern können, während Spezialisten sich weiterhin durch Servicequalität, vertikalen Fokus und Kanalausführung differenzieren können. Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste bietet daher sowohl plattformskalierte als auch fokussierte Dienstleistungserbringung, um unterschiedliche Kundenanforderungen zu erfüllen.
Marktführer für verwaltete Endpunkt-Sicherheitsüberwachungsdienste
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste Unternehmen in diesem Bericht
- Arctic Wolf Networks, Inc.
- Bitdefender SRL
- Binary Defense Systems, Inc.
- Blackpoint Cyber, Inc.
- CrowdStrike Holdings, Inc.
- Critical Start, Inc.
- Cybereason Inc.
- Cynet Systems Ltd.
- Deepwatch, Inc.
- ESET, spol. s r.o.
- eSentire, Inc.
- Expel, Inc.
- Huntress Labs Incorporated
- Malwarebytes Inc.
- Proficio, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- ReliaQuest, LLC
- SentinelOne, Inc.
- Seceon Inc.
- Sophos Limited
- ThreatLocker, Inc.
- WithSecure Corporation
Neueste Industrielle Entwicklungen in Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste
- September 2026: Blackpoint Cyber veröffentlichte eine umfangreiche Reihe neuer Funktionen zur Erkennung und Reaktion auf Identitätsbedrohungen in CompassOne, darunter 6 neue Erkennungsmodule für Microsoft-Umgebungen, einen KI-generierten forensischen Bericht mit einer vollständigen Angreifer-Zeitleiste und einen historischen Scan-Bericht, der bis zu 180 Tage Microsoft 365-Aktivität mit MITRE ATT&CK-Zuordnungen abdeckt. Die Veröffentlichung stärkte die Wettbewerbsposition von Blackpoint für MSP-fokussierte verwaltete Endpunktüberwachungsverträge, bei denen die Identitäts-Endpunkt-Korrelation eine kritische Verteidigungslücke darstellt.
- September 2026: Expel veröffentlichte die Ruxie Precedent Engine, eine KI-Funktion, die automatisch erkennt, wenn eine neue Warnmeldung mit zuvor triagieren historischen Fällen übereinstimmt, und wiederkehrendes Rauschen aus den primären Analysten-Warteschlangen herausleitet, wodurch die Entscheidungslatenz für wiederkehrende Warnmeldungsmuster innerhalb der verwalteten Sicherheitsplattform reduziert wird.
- April 2026: Die Threat Response Unit von eSentire erkannte am 2. April 2026 eine aktive Ausnutzung von Citrix NetScaler ADC- und Gateway-Geräten, 6 Tage bevor branchenübliche Netzwerkerkennungsregeln veröffentlicht wurden, korrelierte Aktivitäten von 28 Angreifer-Quell-IPs und blockierte die Kampagne in Echtzeit in verwalteten Kundenumgebungen.
- März 2026: CrowdStrike stellte Agentic MDR über sein Falcon Complete-Programm auf der RSA 2026 in San Francisco vor und ermöglichte es Analysten, intelligente Agenten zu erstellen und einzusetzen, die Warnmeldungs-Triage, Untersuchung und Eindämmung automatisieren. Interne Benchmarks zeigten bis zu 5-fach schnellere Untersuchungen und eine 3-fach höhere Triage-Genauigkeit unter Verwendung von NVIDIA Nemotron-Modellen, und der Start umfasste SOC-Transformationsdienste zur Unterstützung der Unternehmensmigration zu Falcon Next-Gen SIEM.
Umfang des globalen Marktberichts für verwaltete Endpunkt-Sicherheitsüberwachungsdienste
Der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste umfasst die Bereitstellung ausgelagerter Sicherheitsüberwachungs-, Erkennungs-, Untersuchungs-, Bedrohungssuche-, Schwachstellenmanagement- und Vorfallsreaktionsdienste, die darauf ausgelegt sind, Endpunktgeräte – einschließlich Desktops, Laptops, Server, mobile Geräte und andere verbundene Endpunkte – vor Cyberbedrohungen zu schützen. Diese Dienste werden von verwalteten Sicherheitsdienstleistern (MSSPs), Anbietern von verwalteter Erkennung und Reaktion (MDR) und spezialisierten Cybersicherheitsunternehmen erbracht, die Sicherheitstechnologien, Bedrohungsinformationen, Automatisierung und Fähigkeiten des Sicherheitsbetriebszentrums (SOC) nutzen, um endpunktbezogene Sicherheitsrisiken zu identifizieren, zu bewerten und zu mindern.
Der Bericht über den Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste ist segmentiert nach verwaltetem Dienstleistungstyp (verwaltete Endpunkt-Erkennungs- und Reaktionsdienste, verwaltete Antivirus- und Antimalware-Dienste, verwaltete Bedrohungssuchdienste, verwaltete Schwachstellen- und Patch-Dienste sowie verwaltete Endpunkt-Vorfallsreaktion und -Behebung), Bereitstellungsmodus (cloudbasiert, On-Premises und hybrid), Dienstleistungsmodell (vollständig verwaltet, co-verwaltet und durch Managed Service Provider bereitgestellt), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und Verteidigung, Einzel- und E-Commerce, Fertigung, Energie und Versorgungsunternehmen sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltete Endpunkt-Erkennungs- und Reaktionsdienste |
| Verwaltete Antivirus- und Antimalware-Dienste |
| Verwaltete Bedrohungssuchdienste |
| Verwaltete Schwachstellen- und Patch-Dienste |
| Verwaltete Endpunkt-Vorfallsreaktion und -Behebung |
| Cloudbasiert |
| On-Premises |
| Hybrid |
| Vollständig verwaltet |
| Co-verwaltet |
| Durch Managed Service Provider bereitgestellt |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Einzel- und E-Commerce |
| Fertigung |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach verwaltetem Dienstleistungstyp | Verwaltete Endpunkt-Erkennungs- und Reaktionsdienste | |
| Verwaltete Antivirus- und Antimalware-Dienste | ||
| Verwaltete Bedrohungssuchdienste | ||
| Verwaltete Schwachstellen- und Patch-Dienste | ||
| Verwaltete Endpunkt-Vorfallsreaktion und -Behebung | ||
| Nach Bereitstellungsmodus | Cloudbasiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Dienstleistungsmodell | Vollständig verwaltet | |
| Co-verwaltet | ||
| Durch Managed Service Provider bereitgestellt | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Endpunkt-Sicherheitsüberwachungsdienste?
Der Markt wird für 2026 auf 3,78 Milliarden USD, für 2027 auf 4,39 Milliarden USD und bis 2032 auf 8,18 Milliarden USD prognostiziert, mit einem CAGR von 13,22 % für 2027–2032, unterstützt durch die Nachfrage nach kontinuierlicher ausgelagerter Endpunktüberwachung.
Welcher verwaltete Endpunktdienst hat den größten Umsatzanteil?
Verwaltete Endpunkt-Erkennungs- und Reaktionsdienste führten im Jahr 2026 mit einem Umsatzanteil von 42,84 %, was die Unternehmenspräferenz für kontinuierliche Verhaltenstelemetrieanalyse und dokumentierte EDR-Abdeckung widerspiegelt.
Welcher Bereitstellungsansatz wächst am schnellsten?
Die cloudbasierte Bereitstellung ist mit 56,91 % des Umsatzes im Jahr 2026 der größte Modus und wird voraussichtlich bis 2032 mit einem CAGR von 16,29 % wachsen, unterstützt durch elastische Skalierung und schnelle Verteilung von Bedrohungsinformationen.
Welche Unternehmen steigern ihre Ausgaben am schnellsten?
KMU werden voraussichtlich bis 2032 mit einem CAGR von 14,18 % wachsen, unterstützt durch cloudbasierte Bereitstellung, Festpreisabonnements, MSP-Kanäle und die zunehmende Bedeutung von Cyberversicherungsanforderungen.
Welcher Endnutzersektor hat die schnellste prognostizierte Expansion?
Energie und Versorgungsunternehmen wird voraussichtlich bis 2032 mit einem CAGR von 14,71 % wachsen, da Ransomware-Angriffe und IT-OT-Sicherheitsanforderungen in der erneuerbaren und konventionellen Energieinfrastruktur zunehmen.
Welche Region hat die schnellste prognostizierte Expansion?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einem CAGR von 14,24 % wachsen, unterstützt durch digitale Investitionen, Sicherheitsregulierung, steigende Häufigkeit von Sicherheitsverletzungen und Nachfrage von Unternehmens- und KMU-Kunden.