
Tamanho e Participação do Mercado de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.45 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.73 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.79 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint por Mordor Intelligence
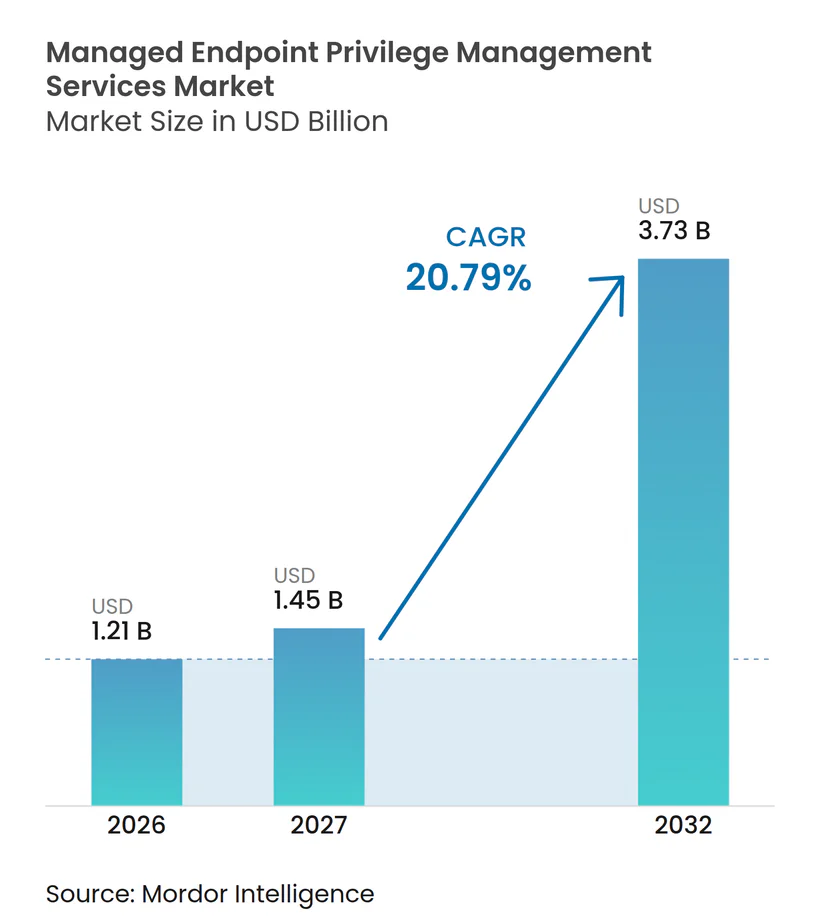
O tamanho do Mercado de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint foi avaliado em 1,21 bilhões de USD em 2026 e estima-se que cresça de 1,45 bilhões de USD em 2027 para atingir 3,73 bilhões de USD até 2032, a um CAGR de 20,79% durante o período de previsão (2027-2032). O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint está em expansão à medida que as organizações tratam identidades comprometidas e direitos de administrador de endpoint como riscos interligados. Os provedores de serviços gerenciados estão abordando o ônus operacional de aplicar, monitorar e revisar políticas de menor privilégio em ambientes de dispositivos híbridos. O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint também se beneficia quando os compradores precisam de cobertura contínua que as equipes internas não conseguem manter ininterruptamente. A adoção de SaaS ampliou o número de contas administrativas, locatários de nuvem e aplicações que requerem controle. As ferramentas de endpoint integradas tendem a aumentar a adoção básica, enquanto os provedores com capacidades gerenciadas especializadas competem por implantações complexas e altamente regulamentadas.
Principais Conclusões do Relatório
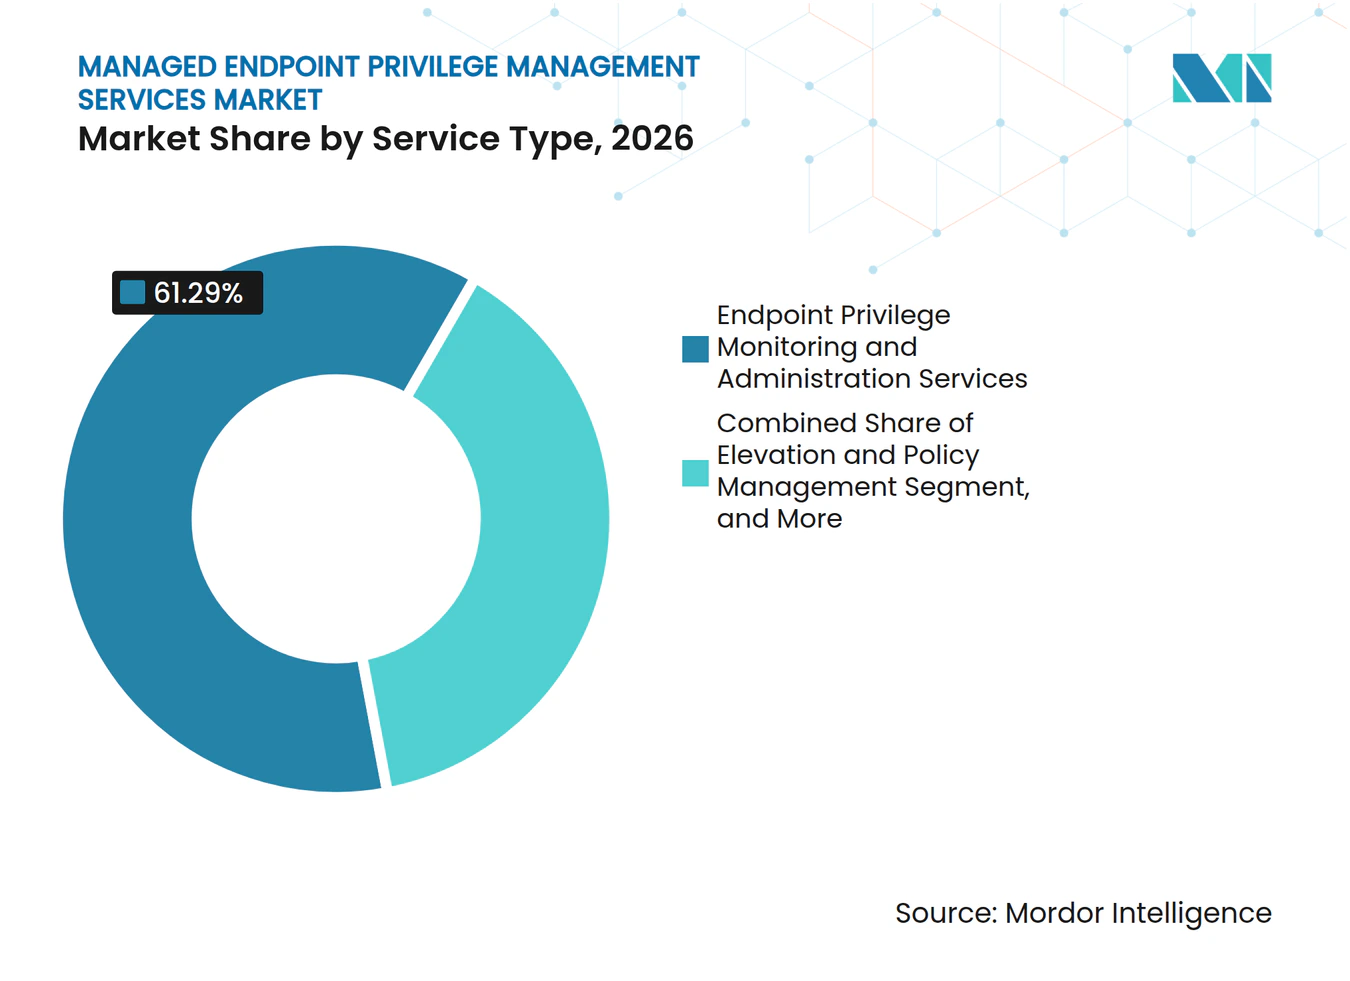
- Por tipo de serviço, os Serviços de Monitoramento e Administração de Privilégios de Endpoint detinham 61,29% da participação do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint em 2026, enquanto os Serviços de Elevação de Privilégios de Endpoint e Gerenciamento de Políticas têm projeção de crescimento a um CAGR de 21,78% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem representou 67,33% da participação do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint em 2026, enquanto a implantação híbrida tem projeção de expansão a um CAGR de 22,06% até 2032.
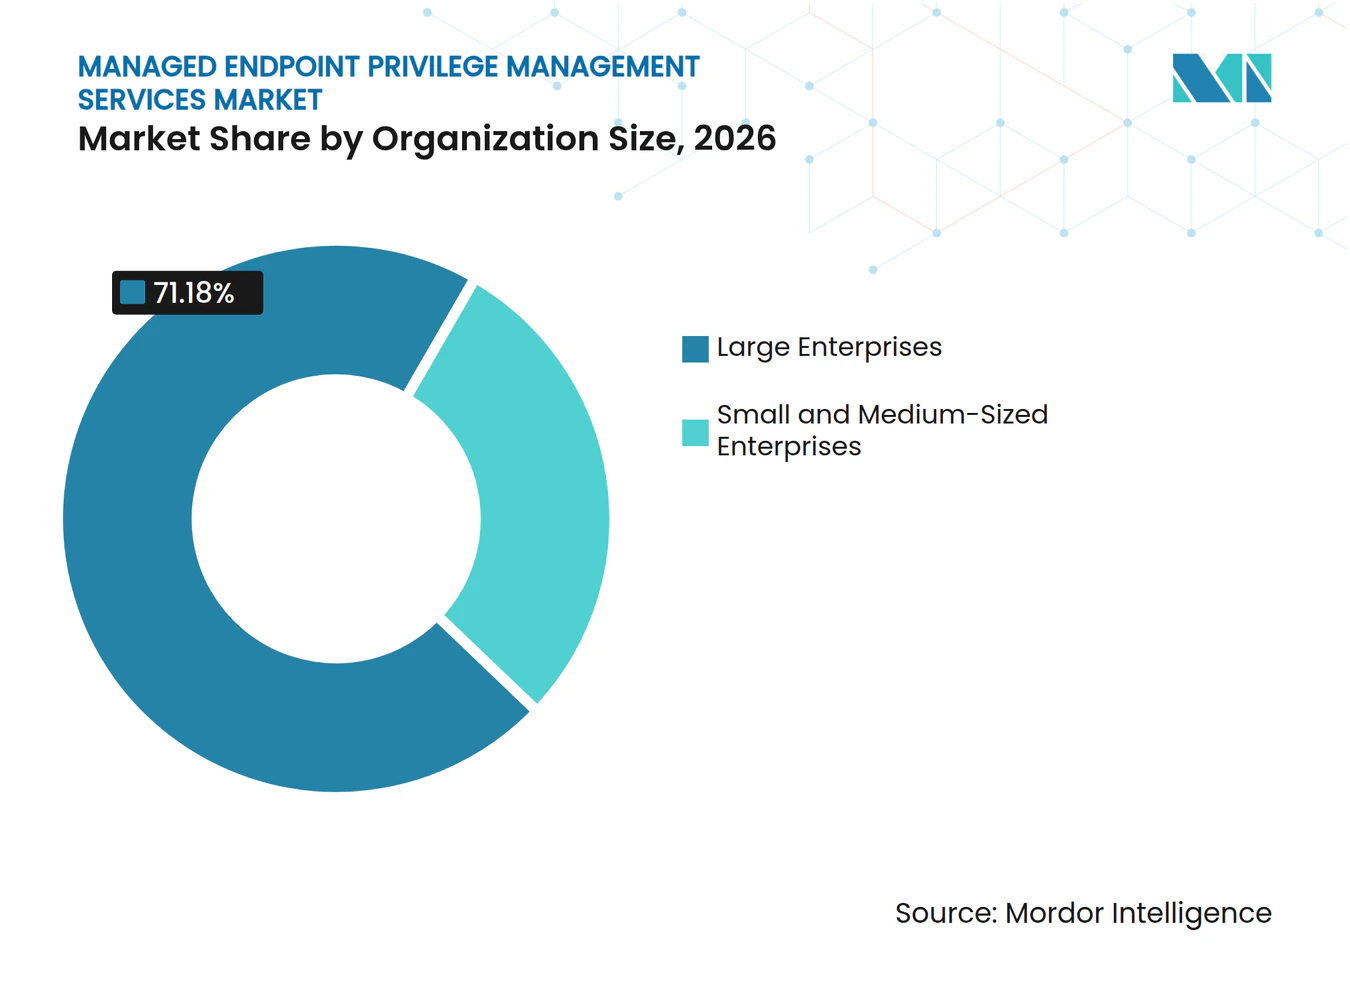
- Por tamanho da organização, as Grandes Empresas detinham 71,18% da receita em 2026, enquanto as Pequenas e Médias Empresas têm projeção de registrar um CAGR de 22,36% até 2032.
- Por setor do usuário final, Serviços Bancários, Financeiros e de Seguros representaram 29,13% da receita em 2026, enquanto Governo e Administração Pública tem projeção de crescimento a um CAGR de 21,12% até 2032.
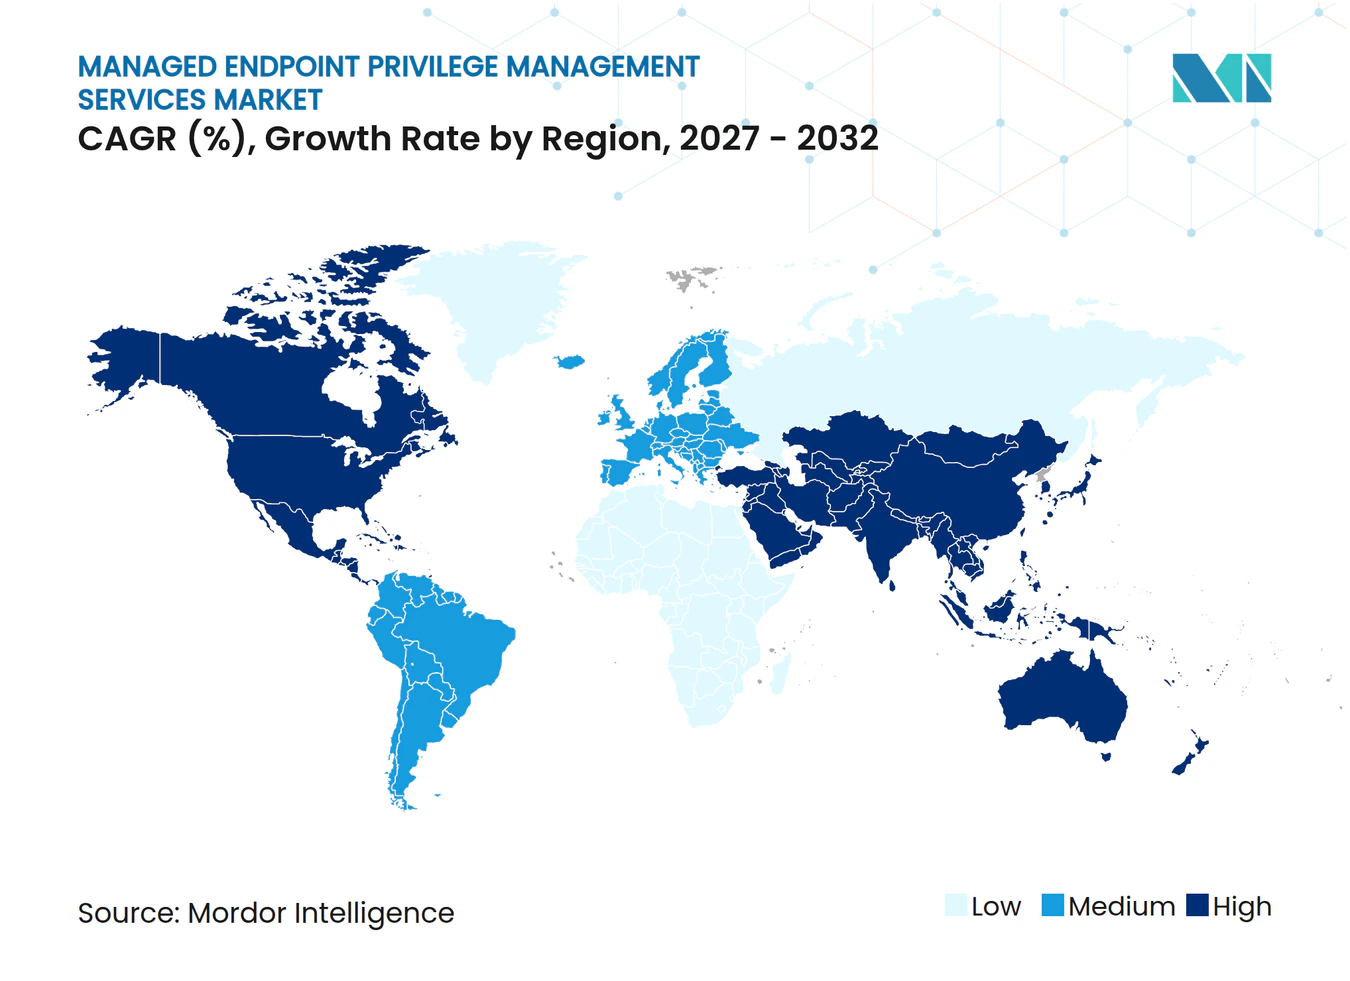
- Por geografia, a América do Norte detinha 35,41% da receita em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 21,40% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ataques de Ransomware e Baseados em Identidade | +5.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Forças de Trabalho Híbridas e Distribuídas | +4.0% | Global | Médio prazo (2-4 anos) |
| Requisitos Mais Rigorosos de Conformidade com Menor Privilégio e Zero Trust | +3.5% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Migração para a Nuvem e Proliferação de Acesso Administrativo em SaaS | +2.8% | Global, com concentração inicial na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Pessoal de Segurança Gerenciada e Demanda por Terceirização | +2.2% | Global | Médio prazo (2-4 anos) |
| Telemetria de Endpoint e Automação de Políticas Melhorando a Economia de Implantação | +1.8% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ataques de Ransomware e Baseados em Identidade
Os ataques baseados em identidade estão aumentando a importância de remover privilégios administrativos permanentes dos endpoints. A Sophos relatou que 67% dos incidentes investigados envolveram ataques relacionados a identidade em 2026.[1] A mesma pesquisa constatou que os invasores alcançaram os servidores do Active Directory em 3,4 horas após uma violação inicial. A autenticação multifator estava presente em 97% dos casos envolvendo credenciais comprometidas, o que aponta para lacunas de cobertura e privilégio, e não para a simples ausência de autenticação. O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint, portanto, apoia controles que limitam o movimento lateral após o comprometimento de uma identidade. A Semperis constatou que 87% dos ataques de ransomware visaram sistemas de identidade, incluindo Active Directory, Microsoft Entra ID e Okta.[2]
Expansão de Forças de Trabalho Híbridas e Distribuídas
O trabalho híbrido separou muitos dispositivos dos perímetros de rede utilizados pelos sistemas de gerenciamento de privilégios mais antigos. A Sophos constatou que 34% das organizações menores interromperam o ransomware antes da criptografia ou extorsão, em comparação com 46% das organizações maiores. A diferença reflete recursos de segurança desiguais em ambientes de endpoint distribuídos. Os serviços gerenciados de gerenciamento de privilégios de endpoint podem aplicar políticas por meio de agentes gerenciados na nuvem sem exigir uma conexão VPN constante. As organizações também precisam de controles consistentes em dispositivos corporativos e dispositivos não gerenciados usados em ambientes híbridos. A Sophos relatou que 88% das cargas de ransomware foram implantadas fora do horário comercial normal, o que sustenta a demanda por monitoramento gerenciado contínuo.
Requisitos Mais Rigorosos de Conformidade com Menor Privilégio e Zero Trust
Os requisitos de conformidade estão transformando os controles de menor privilégio de endpoint em necessidades de aquisição mais imediatas. A emenda de Nova York ao 23 NYCRR Parte 500 entrou em vigor em maio de 2025 e exige que entidades financeiras Classe A implementem soluções de gerenciamento de acesso privilegiado. A norma também exige que o uso de contas elevadas seja limitado a situações em que seja operacionalmente necessário. O NIST publicou o SP 1800-35 em junho de 2025 com 19 implementações de referência de zero trust que posicionam os controles de endpoint dentro do pilar de dispositivos. A CISA divulgou suas diretrizes de microssegmentação de zero trust em julho de 2025 e identificou a aplicação de menor privilégio de endpoint como um pré-requisito para o isolamento eficaz. Esses requisitos favorecem o mercado de serviços gerenciados de gerenciamento de privilégios de endpoint onde instituições financeiras e agências governamentais precisam de operação de controle documentada, além de ferramentas.
Migração para a Nuvem e Proliferação de Acesso Administrativo em SaaS
A migração para a nuvem aumentou o número de contas privilegiadas distribuídas entre aplicações, locatários e sistemas de identidade. A CloudEagle.ai relatou em junho de 2025 que 60% das aplicações SaaS e de IA empresariais operavam fora da visibilidade direta de TI. Sua pesquisa também constatou que apenas 5% das organizações aplicavam ativamente políticas de menor privilégio em seus ambientes de aplicações. Uma pesquisa separada da empresa constatou que 48% dos ex-funcionários mantinham acesso a aplicações meses após o desligamento. Os provedores gerenciados podem sobrepor políticas à infraestrutura de identidade existente, em vez de exigir que os clientes substituam cada ferramenta. Essa posição é relevante para o mercado de serviços gerenciados de gerenciamento de privilégios de endpoint quando sistemas de nuvem e locais precisam operar em conjunto.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Compatibilidade do Agente de Endpoint e Atrito na Experiência do Usuário | -2.5% | Global | Curto prazo (≤ 2 anos) |
| Ajuste Complexo de Políticas em Endpoints Legados e de OT | -2.0% | Europa e Ásia-Pacífico, setores industriais globalmente | Médio prazo (2-4 anos) |
| Concorrência Orçamentária com Plataformas de Segurança de Endpoint Mais Amplas | -1.5% | Global | Médio prazo (2-4 anos) |
| Soberania de Dados e Restrições de Sessão Administrativa Transfronteiriça | -1.0% | Europa, Oriente Médio e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Compatibilidade do Agente de Endpoint e Atrito na Experiência do Usuário
Os agentes de endpoint devem operar em conjunto com softwares de detecção de endpoint, gerenciamento de dispositivos e gerenciamento de vulnerabilidades sem criar conflitos. Esse requisito aumenta o esforço necessário para integrar grandes organizações com pilhas de tecnologia variadas. Os controles de acesso privilegiado podem atrasar projetos quando os usuários encontram processos de aprovação mal ajustados. Os funcionários podem contornar os controles quando percebem esses processos como perturbadores. Esse comportamento pode produzir lacunas de auditoria e enfraquecer o valor que os provedores prometem. A elevação just-in-time pode reduzir prompts frequentes, mas requer ajuste detalhado de políticas antes da implantação.
Ajuste Complexo de Políticas em Endpoints Legados e de OT
Sistemas legados e ambientes de tecnologia operacional nem sempre suportam as arquiteturas atuais de agentes de endpoint. Redes com isolamento físico, protocolos industriais proprietários e longos ciclos de atualização dificultam a aplicação de políticas padrão de menor privilégio. O Windows 10 atingiu o fim do suporte em outubro de 2025, adicionando dispositivos às filas de compatibilidade enquanto os clientes planejam a migração do sistema operacional.[3] Os provedores que atendem clientes industriais podem precisar de controles gerenciados na nuvem para dispositivos modernos e controles de sessão alternativos para equipamentos mais antigos. Esse modelo de entrega dupla pode estender o tempo de implantação e pressionar as margens dos serviços gerenciados. O problema é particularmente relevante em ambientes de manufatura europeus e da Ásia-Pacífico, onde os controles de endpoint devem proteger a continuidade operacional.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Monitoramento e Administração Permanecem como Base de Receita, Enquanto os Serviços de Elevação Ganham ImpulsoOs Serviços de Monitoramento e Administração de Privilégios de Endpoint detinham 61,29% da participação do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint em 2026. A posição reflete a necessidade de gravação contínua de sessões, descoberta de contas e evidências de auditoria. Muitas organizações buscam primeiro visibilidade sobre a atividade administrativa antes de introduzir controles mais automatizados. Essa sequência mantém o monitoramento e a administração no centro dos contratos de serviços gerenciados atuais. O tamanho do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint para essa categoria de serviço é sustentado por compradores com ambientes de endpoint complexos. Esses compradores precisam de um registro operacional que possa suportar revisões internas e auditorias externas. A supervisão contínua também fornece aos provedores uma base para identificar o uso incomum de privilégios. Pode revelar contas administrativas desnecessárias antes que essas contas se tornem uma exposição de segurança. O segmento, consequentemente, permanece um ponto de entrada para empresas que iniciam um programa estruturado de menor privilégio. Sua escala também indica que muitos compradores ainda estão progredindo da supervisão básica para uma automação de políticas mais ampla.
Os Serviços de Elevação de Privilégios de Endpoint e Gerenciamento de Políticas têm projeção de crescimento a um CAGR de 21,78% até 2032. A categoria de serviço atende à demanda por elevação just-in-time e aplicação de políticas no nível de aplicação. Organizações com direitos administrativos permanentes têm um escopo substancial para adotar controles de acesso baseados em contexto. Os serviços de avaliação, otimização, implementação e migração apoiam os clientes na preparação de seu ambiente para entrega gerenciada. A BeyondTrust introduziu uma camada de suporte a decisões de IA no Pathfinder em agosto de 2025 para analisar padrões de privilégio, desvio de direitos e comportamento de acesso. A automação pode reduzir o ajuste manual de políticas ao longo do tempo. Essa mudança pode deslocar o design de contratos de trabalho intensivo em mão de obra para serviços recorrentes baseados em resultados. O setor de serviços gerenciados de gerenciamento de privilégios de endpoint está, portanto, avançando em direção a um controle de privilégios mais dinâmico, mantendo o monitoramento como um serviço fundamental.



Por Modelo de Implantação:
Nuvem Lidera a Demanda Atual, Enquanto as Arquiteturas Híbridas se ExpandemA implantação baseada em nuvem representou 67,33% da participação do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint em 2026. Sua abordagem baseada em agente não exige que os clientes mantenham hardware local para cada função de política. A telemetria centralizada pode fornecer uma visão abrangente de dispositivos e sites distribuídos. Essa estrutura suporta análise comportamental e identificação de atividades incomuns de endpoint. A implantação em nuvem também é adequada para organizações com funcionários, prestadores de serviços e dispositivos em múltiplos locais. Os provedores podem atualizar políticas sem exigir acesso físico a cada endpoint. O modelo reduz o esforço de infraestrutura para compradores com capacidade limitada de operações de segurança. Também oferece uma rota prática para organizações de médio porte que buscam proteção gerenciada. O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint continua a se beneficiar quando a entrega em nuvem encurta a implantação e simplifica a administração contínua. A liderança da nuvem não elimina a necessidade de controles locais em ambientes sensíveis.
A implantação híbrida tem projeção de crescimento a um CAGR de 22,06% de 2027 a 2032. Organizações de saúde, serviços financeiros e governo frequentemente precisam de gerenciamento de políticas na nuvem juntamente com armazenamento local ou gravação de sessões. Essa abordagem pode atender aos requisitos de residência de dados e sensibilidade de carga de trabalho sem perder o gerenciamento centralizado. A implantação local permanece importante em ambientes com isolamento físico e classificados, onde a conectividade com a internet é restrita. A Microsoft incluiu o Gerenciamento de Privilégios de Endpoint nas licenças Microsoft 365 E5 em julho de 2026 como uma capacidade nativa de nuvem. As organizações já comprometidas com o Microsoft 365 podem adotar controles básicos de nuvem mais rapidamente. Ambientes complexos de múltiplas nuvens e de tecnologia operacional ainda podem exigir suporte gerenciado de terceiros. Esses ambientes podem não se alinhar com ferramentas exclusivamente em nuvem ou padrões de implantação convencionais. Os provedores híbridos podem atender clientes que precisam de controles distintos para diferentes cargas de trabalho. O tamanho do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint para entrega híbrida é sustentado por essa necessidade prática de arquitetura flexível.
Por Tamanho da Organização:
Grandes Empresas Lideram a Receita, Enquanto as PMEs Ampliam a AdoçãoAs Grandes Empresas representaram 71,18% da participação do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint em 2026. Seus ambientes de dispositivos frequentemente incluem milhares de endpoints e portfólios de aplicações variados. Essas organizações também enfrentam obrigações de auditoria mais formais e processos de aquisição de serviços plurianuais. As empresas listadas devem atender a requisitos relacionados a relatórios financeiros e controle de acesso. Regras específicas do setor acrescentam pressão adicional em serviços financeiros, saúde e contratação governamental. As grandes empresas estão, portanto, melhor posicionadas para financiar programas amplos de privilégios gerenciados. Sua escala suporta contratos recorrentes que combinam monitoramento, gerenciamento de políticas e serviços de implementação. O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint é moldado por esses compradores porque seus requisitos se estendem por regiões e unidades de negócios. Seus ambientes também criam demanda por integrações com ferramentas de identidade, endpoint e operações de segurança. A demanda das grandes empresas permanece vinculada à necessidade de evidências consistentes de que o acesso privilegiado está sendo controlado.
As Pequenas e Médias Empresas têm projeção de crescimento a um CAGR de 22,36% até 2032. O segmento está ganhando acesso a ofertas gerenciadas projetadas para organizações com menos de 500 assentos. A Six Degrees constatou em fevereiro de 2025 que dois terços das PMEs do Reino Unido planejavam aumentar sua dependência de serviços de segurança gerenciados nos próximos 12 meses. O motivo relatado foi a falta de habilidades internas especializadas, e não apenas o custo. A WALLIX lançou o One PAM Core em setembro de 2025 para PMEs e organizações de médio porte que enfrentam requisitos de conformidade com a NIS2. A oferta foi projetada para uso em SaaS ou local sem alterações na infraestrutura existente. Uma implantação mais fácil pode tornar os controles gerenciados mais acessíveis a equipes de segurança menores. O segmento também cria uma oportunidade para provedores que empacotam integração, design de políticas e monitoramento em um modelo de serviço claro. O setor de serviços gerenciados de gerenciamento de privilégios de endpoint pode se expandir ainda mais quando essas organizações substituírem práticas informais de administrador por elevação controlada.

Por Setor do Usuário Final:
BFSI Sustenta a Demanda Atual, Enquanto o Governo AceleraServiços Bancários, Financeiros e de Seguros representaram 29,13% do tamanho do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint em 2026. As instituições financeiras devem manter trilhas de auditoria e visibilidade de acesso em sistemas sensíveis. A regulamentação de segurança cibernética de Nova York exige gerenciamento de acesso privilegiado para entidades financeiras Classe A. A regulamentação também exige limites no uso de contas privilegiadas. O PCI DSS, o SOX e o GDPR reforçam ainda mais os requisitos de controle de acesso e operações auditáveis. Essas obrigações podem ser difíceis de manter pelas equipes internas em ambientes de endpoint amplos. Os serviços gerenciados fornecem monitoramento e coleta de evidências que podem suportar o trabalho de conformidade. O segmento permanece importante na América do Norte e no Sul da Ásia, onde as organizações bancárias enfrentam expectativas formais de governança. A demanda do BFSI oferece aos provedores uma base estável para controles especializados, processos documentados e contratos de longo prazo.
Governo e Administração Pública tem projeção de crescimento a um CAGR de 21,12% até 2032. Os mandatos de zero trust estão passando de políticas de alto nível para programas ativos de aquisição e implementação. As diretrizes do NIST de 2025 fornecem designs de referência que ajudam as agências a traduzir os princípios de zero trust em controles operacionais. As diretrizes de microssegmentação da CISA de 2025 vinculam ainda mais as práticas de menor privilégio ao isolamento de rede. A BeyondTrust recebeu autorização FedRAMP para o Identity Security Insights for Government em outubro de 2025. Saúde, telecomunicações, manufatura, varejo, energia e serviços públicos também oferecem demanda moldada por suas próprias necessidades de conformidade. Os usuários industriais e de energia frequentemente requerem mais preparação devido a restrições de compatibilidade com tecnologia operacional. O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint tem oportunidades onde agências e operadores regulamentados precisam de suporte em dispositivos modernos e mais antigos. O crescimento governamental favorece provedores capazes de atender a requisitos formais de aquisição, autorização e relatórios.
Análise Geográfica
Mercado de Serviços Gerenciados de Gestão de Privilégios de Endpoints na América do Norte
A América do Norte deteve 35,41% da participação no mercado de serviços gerenciados de gestão de privilégios de endpoints em 2026. A região combina pressão regulatória, gastos substanciais em tecnologia empresarial e um canal de segurança gerenciada desenvolvido. O ISC2 relatou em seu estudo de força de trabalho de 2025 que 20% das organizações terceirizaram trabalho e 19% contrataram fornecedores terceiros para suprir escassez de competências. A Barracuda Networks relatou em julho de 2025 que 73% das organizações com até 2.000 funcionários dependiam de provedores de serviços gerenciados para suporte de segurança. Os Estados Unidos são o principal centro de demanda, pois serviços financeiros, governo e grandes empresas enfrentam extensos requisitos de controle. Canadá e México acrescentam demanda por meio da modernização digital e das atividades de manufatura e logística. A autorização FedRAMP da BeyondTrust em 2025 fortaleceu sua capacidade de atender usuários dos governos federal, estadual e municipal. O tamanho do mercado de serviços gerenciados de gestão de privilégios de endpoints na América do Norte também é sustentado por clientes que buscam capacidade externa para gerenciar extensos parques de endpoints.
Mercado de Serviços Gerenciados de Gestão de Privilégios de Endpoints na Ásia-Pacífico
Espera-se que a Ásia-Pacífico cresça a um CAGR de 21,40% de 2027 a 2032. Índia, China, Japão e Coreia do Sul são os principais centros de demanda por segurança de endpoints e controles de acesso gerenciado. O framework CERT-In da Índia e as regras de proteção de dados da Coreia do Sul apoiam abordagens mais formais para a supervisão de acesso privilegiado. A lei de cibersegurança da China cria expectativas comparáveis para operadores de infraestrutura crítica. O restante da Ásia-Pacífico está ganhando importância à medida que empresas multinacionais estendem os padrões de segurança das sedes para os escritórios regionais. A BeyondTrust expandiu o Pathfinder para a Índia, Singapura, África do Sul e Emirados Árabes Unidos em 2026. A empresa citou o crescimento de identidades de máquinas e os riscos de IA agêntica como fatores de demanda. A participação no mercado de serviços gerenciados de gestão de privilégios de endpoints para a Ásia-Pacífico tende a crescer à medida que os provedores localizam a entrega para atender aos requisitos de residência de dados.
Mercado de Serviços Gerenciados de Gestão de Privilégios de Endpoints na EMEA e América do Sul
A Europa ocupa uma posição relevante porque o GDPR e o NIS2 reforçam a necessidade de acesso privilegiado controlado nos operadores de serviços essenciais. A WALLIX obteve as certificações BSI e ANSSI para sua plataforma de PAM na Alemanha e na França em outubro de 2025. Tais certificações podem influenciar as aquisições do setor público onde a conformidade soberana é importante. A França também demonstrou profunda adoção de terceirização de cibersegurança entre pequenas, médias e grandes empresas durante 2026. O mercado de serviços gerenciados de gestão de privilégios de endpoints na América do Sul, no Oriente Médio e na África permanece em um estágio mais inicial. A demanda está concentrada em organizações de serviços financeiros e energia com responsabilidades de conformidade transfronteiriça. Os programas nacionais de cibersegurança na Arábia Saudita e nos Emirados Árabes Unidos, juntamente com os requisitos de proteção de dados da África do Sul, estão elevando as expectativas para a governança de acesso privilegiado.
Cenário Competitivo
Concentração do Mercado
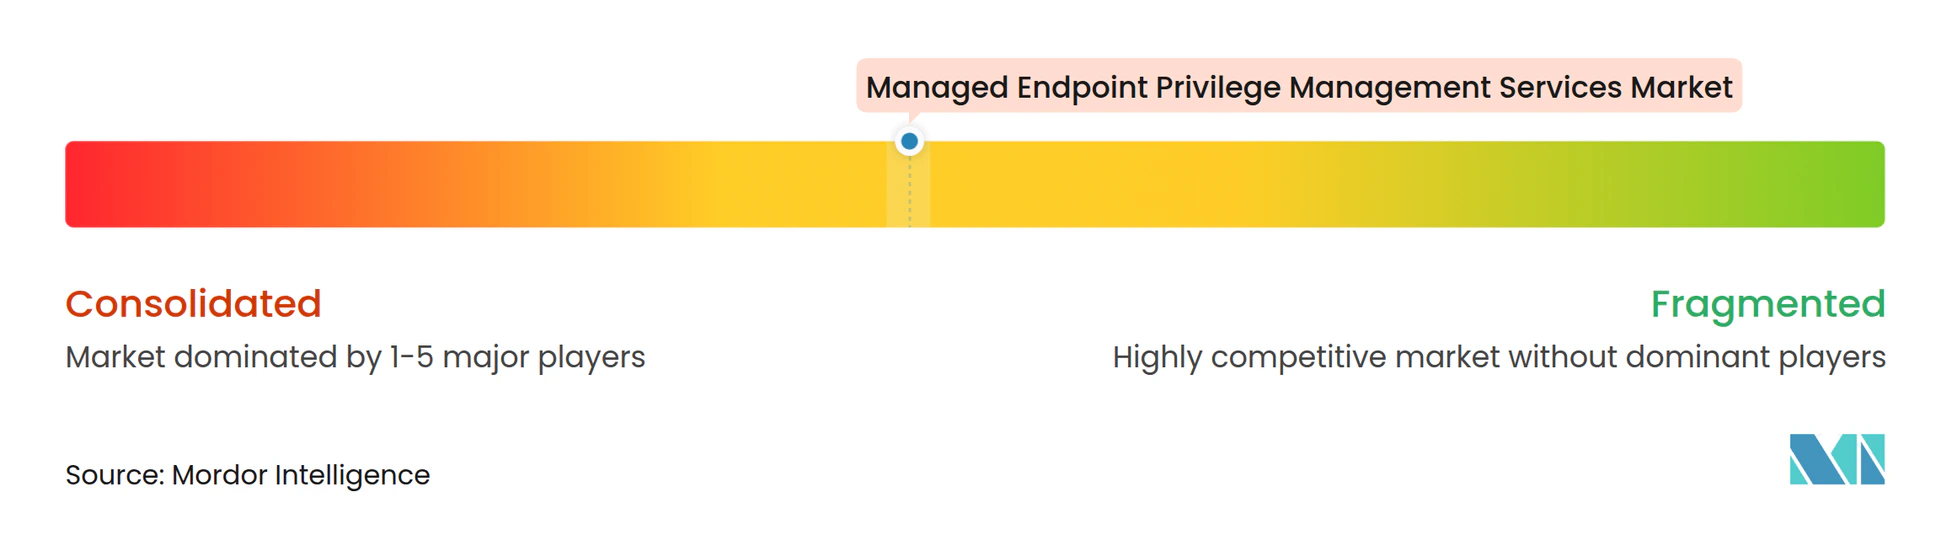
O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint é moderadamente fragmentado. BeyondTrust, Palo Alto Networks e Delinea competem com provedores especializados e fornecedores adjacentes de segurança de endpoint e identidade. As plataformas maiores estão expandindo suas ofertas por meio de análise de privilégios, controles de identidade não humana e automação de acesso just-in-time. A BeyondTrust apresentou capacidades nativas do Pathfinder na Black Hat USA 2026, incluindo Segurança de Agente de IA, Governança de Identidade Não Humana e Credenciais de Carga de Trabalho. Esse movimento expandiu seu escopo de contas privilegiadas tradicionais para agentes de IA e cargas de trabalho em nuvem. A CyberArk também demonstrou capacidade de implantação em larga escala por meio de sua implantação para o cliente Northern Trust. A empresa relatou a integração de 50.000 endpoints em 16 dias sem incidentes. Também relatou uma melhoria de 137% na conformidade de rotação de senhas e um aumento de 250% na cobertura de contas privilegiadas.
Os provedores menores competem por meio de especialização, velocidade de implantação e suporte de conformidade direcionado. A ThreatLocker obteve 190 milhões de USD em financiamento da Série F em julho de 2026 para apoiar o desenvolvimento de produtos e a expansão global. Sua abordagem de lista de permissões de aplicações e zero trust oferece um modelo diferente da elevação de privilégios padrão. A Heimdal publicou um mapeamento de controles do Cyber Essentials para Gerenciamento de Elevação e Delegação de Privilégios em fevereiro de 2026. Isso ajudou organizações do Reino Unido e provedores de serviços gerenciados a documentar o controle de menor privilégio em relação a um esquema de certificação apoiado pelo governo. A WALLIX tem como alvo organizações menores com uma oferta de PAM desenvolvida para implantação mais rápida. Essas abordagens são relevantes onde os compradores priorizam períodos de implementação curtos, menor carga operacional ou requisitos específicos de conformidade nacional.
O mercado de serviços gerenciados de gerenciamento de privilégios de endpoint tem oportunidades abertas entre PMEs e organizações industriais e de energia. Os compradores nesses grupos podem precisar de cobertura gerenciada, mas nem sempre podem usar uma plataforma empresarial padrão ou uma ferramenta exclusivamente em nuvem. A decisão da Microsoft de incluir o Gerenciamento de Privilégios de Endpoint no Microsoft 365 E5 pode aumentar a conscientização sobre o controle de privilégios de endpoint entre os clientes existentes. Também pode exercer pressão de preços sobre provedores independentes que atendem a requisitos básicos. Os provedores podem se diferenciar por meio de operação gerenciada, entrega híbrida, design de políticas e suporte para dispositivos mais antigos ou de tecnologia operacional. A SailPoint expandiu seus conectores de descoberta de aplicações de Gerenciamento de Acesso Privilegiado para CyberArk, BeyondTrust e Delinea em julho de 2026. Esse movimento mostra como a telemetria de PAM está se tornando parte de fluxos de trabalho mais amplos de governança de identidade.
Líderes do Setor de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Netwrix Corporation
-
WALLIX Group SA
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Gestão de Privilégios de Endpoints Empresas cobertas neste relatório
- BeyondTrust Corporation
- Palo Alto Networks
- Delinea, Inc.
- WALLIX Group SA
- Netwrix Corporation
- One Identity LLC
- Quest Software Inc.
- ManageEngine (Zoho Corporation Private Limited)
- Ivanti, Inc.
- ARCON TechSolutions Private Limited
- Osirium Technologies plc
- Hysolate Ltd.
- FastTrack Software A/S
- Heimdal Security ApS
- ThreatLocker, Inc.
- SSH Communications Security Corporation
- Fudo Security, Inc.
- Segura, Inc.
- Syteca Inc.
- Devolutions Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Gestão de Privilégios de Endpoints
- Agosto de 2026: A BeyondTrust apresentou a primeira onda de capacidades nativas do Pathfinder na Black Hat USA 2026, incluindo PathfinderAI e MCP Server, Segurança de Agente de IA, Governança de Identidade Não Humana e Credenciais de Carga de Trabalho. Essas capacidades ampliam o escopo do gerenciamento de privilégios de identidades humanas e de máquinas para agentes de IA e cargas de trabalho em nuvem, avançando a visão de privilégio permanente zero da empresa em ambientes empresariais heterogêneos.
- Julho de 2026: A ThreatLocker obteve 190 milhões de USD em financiamento da Série F para impulsionar a inovação de produtos e a expansão global, reforçando a confiança dos investidores na arquitetura de lista de permissões de aplicações de zero trust da empresa como uma alternativa escalável à elevação de privilégios baseada em agente para segurança de endpoint empresarial.
- Julho de 2026: A SailPoint expandiu a descoberta de aplicações de Gerenciamento de Acesso Privilegiado no Identity Security Cloud, adicionando novos conectores para BeyondTrust e Delinea e aprimorando o conector CyberArk para expor o inventário no nível de instância de aplicação. Essa integração permite que os fluxos de trabalho de governança de identidade ingiram dados granulares de PAM, estreitando o vínculo entre os controles de privilégios de endpoint e a certificação de acesso empresarial mais ampla.
- Março de 2026: A ThreatLocker lançou capacidades de acesso à rede e à nuvem de zero trust especificamente projetadas para interromper ataques cibernéticos baseados em credenciais, estendendo seu modelo de aplicação de zero trust da camada de endpoint para o controle de acesso à rede e à nuvem.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint
O Mercado de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint compreende serviços terceirizados que gerenciam, controlam, monitoram e otimizam os direitos de acesso privilegiado em dispositivos endpoint em ambientes empresariais. Esses serviços permitem que as organizações implementem princípios de menor privilégio, controlem o acesso de administrador, gerenciem a elevação de privilégios, apliquem políticas de segurança e reduzam as superfícies de ataque de endpoint por meio de monitoramento contínuo, administração de políticas, avaliação, implementação e otimização de controles de privilégios de endpoint.
O Relatório do Mercado de Serviços Gerenciados de Gerenciamento de Privilégios de Endpoint é Segmentado por Tipo de Serviço (Serviços de Monitoramento e Administração de Privilégios de Endpoint, Serviços de Elevação de Privilégios de Endpoint e Gerenciamento de Políticas, Serviços de Avaliação e Otimização de Privilégios de Endpoint, Serviços de Implementação e Migração de Privilégios de Endpoint, Outros Tipos de Serviço), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços de Monitoramento e Administração de Privilégios de Endpoint |
| Serviços de Elevação de Privilégios de Endpoint e Gerenciamento de Políticas |
| Serviços de Avaliação e Otimização de Privilégios de Endpoint |
| Serviços de Implementação e Migração de Privilégios de Endpoint |
| Outros Tipos de Serviço |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Serviços de Monitoramento e Administração de Privilégios de Endpoint | |
| Serviços de Elevação de Privilégios de Endpoint e Gerenciamento de Políticas | ||
| Serviços de Avaliação e Otimização de Privilégios de Endpoint | ||
| Serviços de Implementação e Migração de Privilégios de Endpoint | ||
| Outros Tipos de Serviço | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint?
O tamanho do mercado de serviços gerenciados de gerenciamento de privilégios de endpoint é de 1,21 bilhões de USD em 2026 e tem previsão de atingir 3,73 bilhões de USD até 2032 a um CAGR de 20,79%.
O que está impulsionando a demanda por serviços gerenciados de gerenciamento de privilégios de endpoint?
Ataques baseados em identidade, trabalho híbrido, requisitos de zero trust e proliferação de acesso administrativo em SaaS estão aumentando a demanda por controles gerenciados de privilégios de endpoint.
Qual tipo de serviço lidera os serviços gerenciados de gerenciamento de privilégios de endpoint?
Os Serviços de Monitoramento e Administração de Privilégios de Endpoint lideram com 61,29% de participação em 2026, enquanto a elevação e o gerenciamento de políticas é o tipo de serviço de crescimento mais rápido.
Qual modelo de implantação está crescendo mais rapidamente para o gerenciamento de privilégios de endpoint?
A implantação híbrida tem projeção de crescimento a um CAGR de 22,06% até 2032 porque os usuários regulamentados precisam de controles tanto em nuvem quanto locais.
Qual setor do usuário final é o maior comprador desses serviços?
Serviços Bancários, Financeiros e de Seguros lidera com 29,13% de participação na receita em 2026 devido às necessidades de conformidade de auditoria e acesso privilegiado.
Qual região está crescendo mais rapidamente para serviços de gerenciamento de privilégios de endpoint?
A Ásia-Pacífico tem projeção de crescimento a um CAGR de 21,40% até 2032 à medida que regulamentações e transformação digital expandem a demanda por segurança gerenciada.