
Marktgröße und Marktanteil für verwaltete Endpunkt-Privilegienverwaltungsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
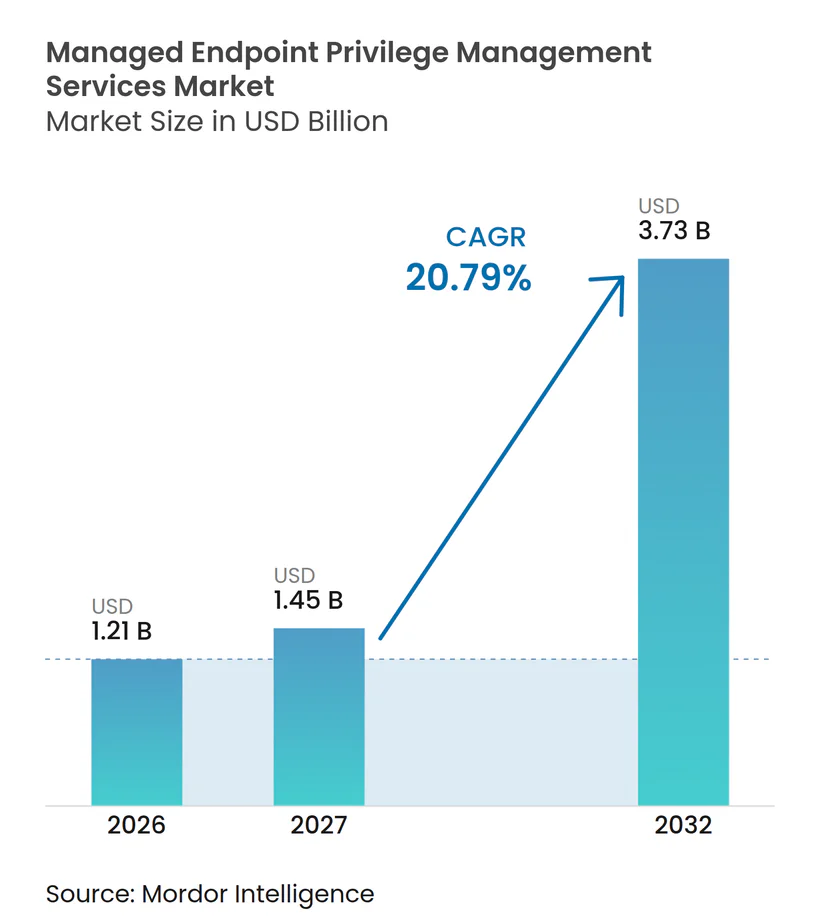
| Marktgröße (2027) | 1.45 Milliarden US-Dollar |
| Marktgröße (2032) | 3.73 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 20.79 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Endpunkt-Privilegienverwaltungsdienste von Mordor Intelligence
Die Marktgröße für verwaltete Endpunkt-Privilegienverwaltungsdienste wurde im Jahr 2026 auf 1,21 Milliarden USD geschätzt und wird voraussichtlich von 1,45 Milliarden USD im Jahr 2027 auf 3,73 Milliarden USD bis 2032 wachsen, bei einer CAGR von 20,79 % während des Prognosezeitraums (2027–2032). Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste expandiert, da Unternehmen kompromittierte Identitäten und Endpunkt-Administratorrechte als miteinander verbundene Risiken betrachten. Managed-Service-Anbieter begegnen der operativen Belastung durch die Anwendung, Überwachung und Überprüfung von Least-Privilege-Richtlinien über hybride Geräteumgebungen hinweg. Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste profitiert auch dann, wenn Käufer eine kontinuierliche Abdeckung benötigen, die interne Teams nicht rund um die Uhr aufrechterhalten können. Die SaaS-Einführung hat die Anzahl der Administratorkonten, Cloud-Mandanten und Anwendungen, die einer Kontrolle bedürfen, erhöht. Integrierte Endpunkt-Tools werden voraussichtlich die grundlegende Akzeptanz steigern, während Anbieter mit spezialisierten verwalteten Fähigkeiten um komplexe und stark regulierte Bereitstellungen konkurrieren.
Wichtigste Erkenntnisse des Berichts
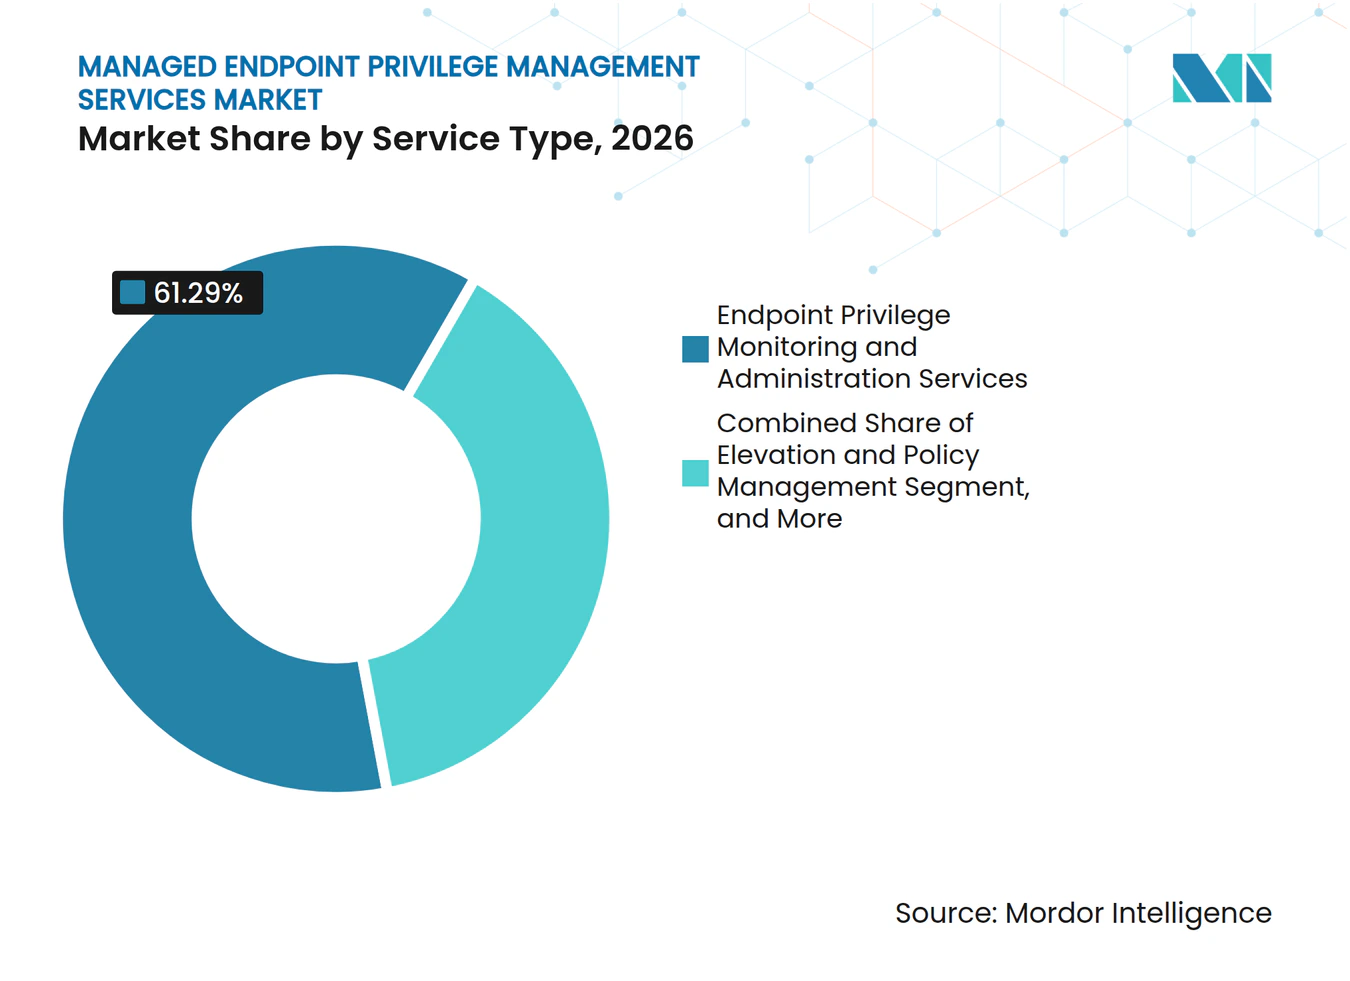
- Nach Dienstleistungstyp hielten Endpunkt-Privilegienüberwachungs- und Administrationsdienste im Jahr 2026 einen Marktanteil von 61,29 % am Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste, während Endpunkt-Privilegienerhöhungs- und Richtlinienverwaltungsdienste bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Marktanteil von 67,33 % auf die cloudbasierte Bereitstellung, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 22,06 % expandieren wird.
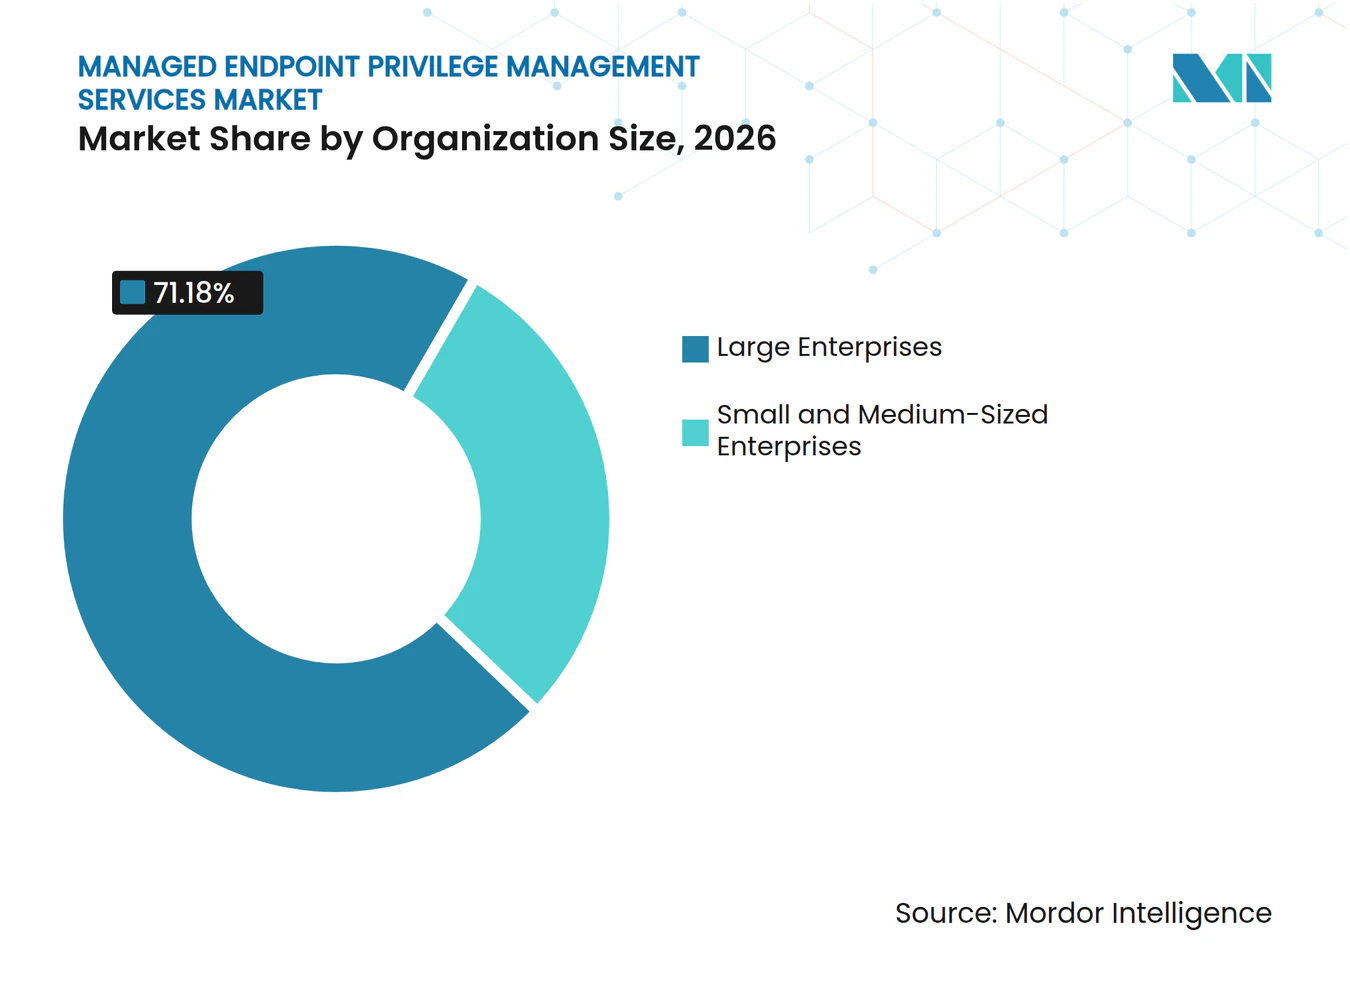
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 71,18 %, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich eine CAGR von 22,36 % verzeichnen werden.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Umsatzanteil von 29,13 % auf das Bank-, Finanzdienstleistungs- und Versicherungswesen, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 21,12 % wachsen werden.
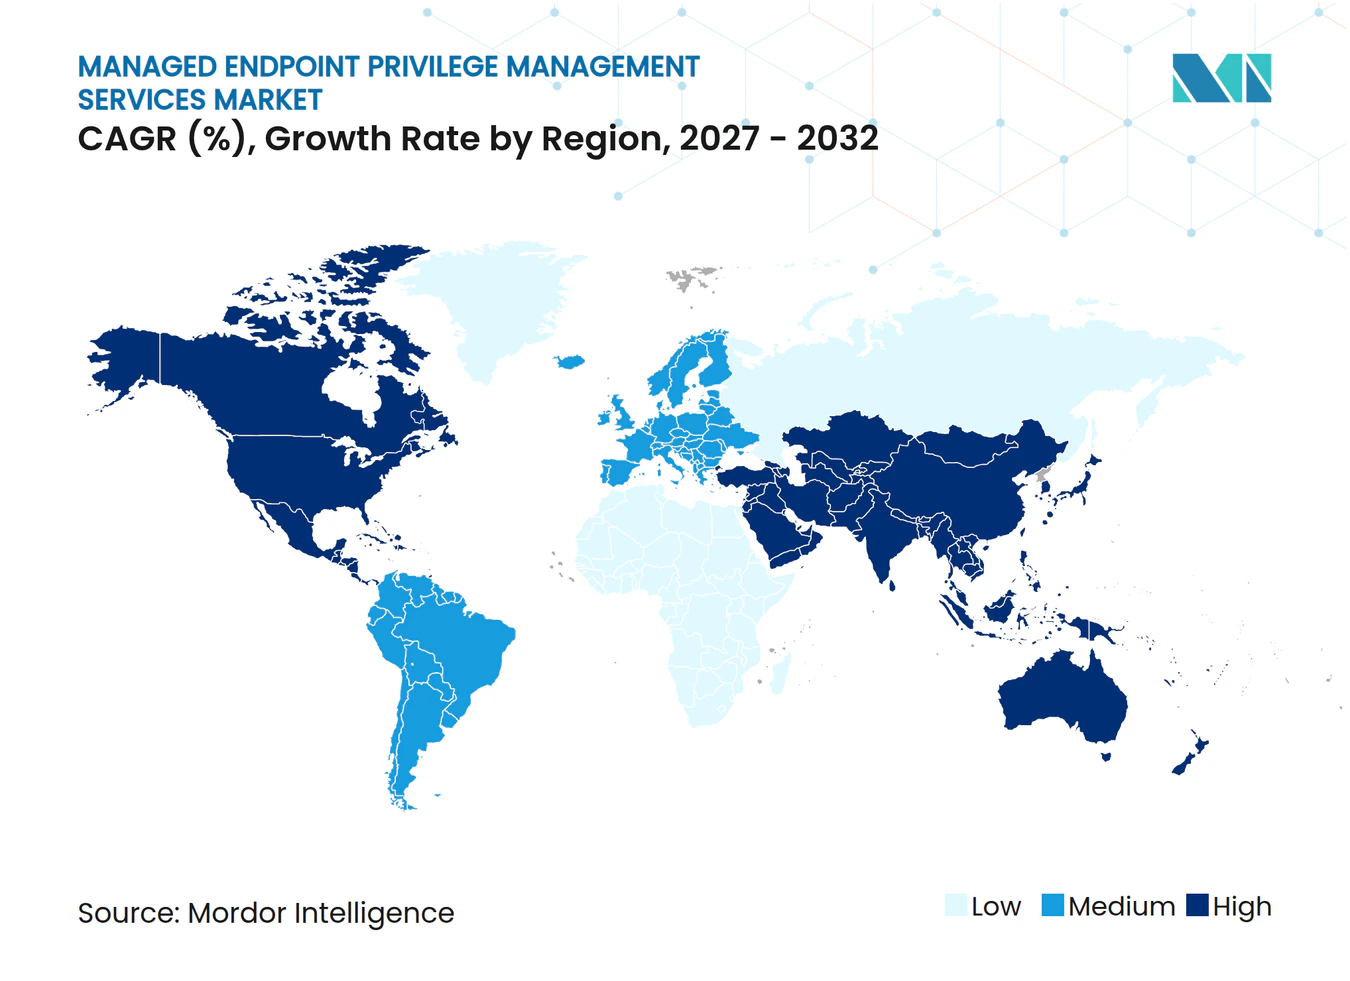
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 35,41 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,40 % expandieren wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme von Ransomware- und identitätsbasierten Angriffen | +5.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung hybrider und verteilter Belegschaften | +4.0% | Global | Mittelfristig (2–4 Jahre) |
| Strengere Anforderungen an Least-Privilege- und Zero-Trust-Compliance | +3.5% | Nordamerika und Europa, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Cloud-Migration und Ausbreitung von SaaS-Administratorzugriffen | +2.8% | Global, mit früher Konzentration in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Fachkräftemangel im Bereich verwaltete Sicherheit und Nachfrage nach Outsourcing | +2.2% | Global | Mittelfristig (2–4 Jahre) |
| Endpunkt-Telemetrie und Richtlinienautomatisierung verbessern die Bereitstellungswirtschaftlichkeit | +1.8% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme von Ransomware- und identitätsbasierten Angriffen
Identitätsbasierte Angriffe erhöhen die Bedeutung der Entfernung dauerhafter Administratorprivilegien von Endpunkten. Sophos berichtete, dass 67 % der untersuchten Vorfälle im Jahr 2026 identitätsbezogene Angriffe betrafen.[1] Dieselbe Untersuchung ergab, dass Angreifer Active-Directory-Server innerhalb von 3,4 Stunden nach einem ersten Einbruch erreichten. In 97 % der Fälle mit kompromittierten Anmeldedaten war eine Multifaktor-Authentifizierung vorhanden, was auf Abdeckungs- und Privilegienlücken statt auf das bloße Fehlen von Authentifizierung hindeutet. Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste unterstützt daher Kontrollen, die laterale Bewegungen nach einer Identitätskompromittierung einschränken. Semperis stellte fest, dass 87 % der Ransomware-Angriffe auf Identitätssysteme abzielten, darunter Active Directory, Microsoft Entra ID und Okta.[2]
Ausweitung hybrider und verteilter Belegschaften
Hybrides Arbeiten hat viele Geräte von den Netzwerkperimetern getrennt, die von älteren Privilegienverwaltungssystemen genutzt wurden. Sophos stellte fest, dass 34 % der kleineren Unternehmen Ransomware vor der Verschlüsselung oder Erpressung stoppten, verglichen mit 46 % der größeren Unternehmen. Der Unterschied spiegelt ungleiche Sicherheitsressourcen über verteilte Endpunkt-Umgebungen hinweg wider. Verwaltete Endpunkt-Privilegienverwaltungsdienste können Richtlinien über cloudverwaltete Agenten anwenden, ohne eine ständige VPN-Verbindung zu erfordern. Unternehmen benötigen außerdem konsistente Kontrollen über Unternehmensgeräte und nicht verwaltete Geräte, die in hybriden Umgebungen eingesetzt werden. Sophos berichtete, dass 88 % der Ransomware-Nutzlasten außerhalb der normalen Geschäftszeiten eingesetzt wurden, was die Nachfrage nach kontinuierlicher verwalteter Überwachung unterstützt.
Strengere Anforderungen an Least-Privilege- und Zero-Trust-Compliance
Compliance-Anforderungen machen Least-Privilege-Kontrollen für Endpunkte zu unmittelbareren Beschaffungsbedarfen. New Yorks geändertes 23 NYCRR Part 500 trat im Mai 2025 in Kraft und verpflichtet Finanzinstitute der Klasse A zur Implementierung von Lösungen für das privilegierte Zugriffsmanagement. Die Regelung schreibt auch vor, dass die Nutzung erhöhter Konten auf Situationen beschränkt wird, in denen sie betrieblich notwendig ist. Das NIST veröffentlichte im Juni 2025 SP 1800-35 mit 19 Zero-Trust-Referenzimplementierungen, die Endpunktkontrollen innerhalb des Gerätepfeilers verorten. Die CISA veröffentlichte im Juli 2025 ihre Zero-Trust-Mikrosegmentierungsrichtlinien und identifizierte die Durchsetzung von Least-Privilege auf Endpunkten als Voraussetzung für eine wirksame Isolierung. Diese Anforderungen begünstigen den Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste, wo Finanzinstitute und Regierungsbehörden sowohl dokumentierten Kontrollbetrieb als auch entsprechende Werkzeuge benötigen.
Cloud-Migration und Ausbreitung von SaaS-Administratorzugriffen
Die Cloud-Migration hat die Anzahl privilegierter Konten erhöht, die über Anwendungen, Mandanten und Identitätssysteme verteilt sind. CloudEagle.ai berichtete im Juni 2025, dass 60 % der SaaS- und KI-Unternehmensanwendungen außerhalb der direkten IT-Sichtbarkeit betrieben wurden. Die Umfrage ergab auch, dass nur 5 % der Unternehmen Least-Privilege-Richtlinien aktiv über ihre Anwendungsumgebungen hinweg durchsetzten. Separate Untersuchungen des Unternehmens ergaben, dass 48 % der ehemaligen Mitarbeiter noch Monate nach ihrem Ausscheiden Anwendungszugang behielten. Verwaltete Anbieter können Richtlinien über bestehende Identitätsinfrastrukturen legen, anstatt Kunden zu zwingen, jedes Werkzeug zu ersetzen. Diese Position ist für den Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste relevant, wenn Cloud- und On-Premises-Systeme gemeinsam betrieben werden müssen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Kompatibilität von Endpunkt-Agenten und Reibungsverluste bei der Benutzererfahrung | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Komplexe Richtlinienabstimmung über Legacy- und OT-Endpunkte hinweg | -2.0% | Europa und asiatisch-pazifischer Raum, Industriesektoren weltweit | Mittelfristig (2–4 Jahre) |
| Budgetwettbewerb mit umfassenderen Endpunkt-Sicherheitsplattformen | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Datensouveränität und grenzüberschreitende Einschränkungen bei Administratorsitzungen | -1.0% | Europa, Naher Osten und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Kompatibilität von Endpunkt-Agenten und Reibungsverluste bei der Benutzererfahrung
Endpunkt-Agenten müssen neben Software zur Endpunkterkennung, Geräteverwaltung und Schwachstellenverwaltung betrieben werden, ohne Konflikte zu verursachen. Diese Anforderung erhöht den Aufwand für das Onboarding großer Unternehmen mit unterschiedlichen Technologie-Stacks. Privilegierte Zugriffskontrollen können Projekte verzögern, wenn Benutzer auf schlecht abgestimmte Genehmigungsprozesse stoßen. Mitarbeiter können Kontrollen umgehen, wenn sie diese Prozesse als störend empfinden. Solches Verhalten kann Prüflücken erzeugen und den Wert mindern, den Anbieter versprechen. Just-in-time-Erhöhung kann häufige Aufforderungen reduzieren, erfordert jedoch eine detaillierte Richtlinienabstimmung vor der Bereitstellung.
Komplexe Richtlinienabstimmung über Legacy- und OT-Endpunkte hinweg
Legacy-Systeme und Betriebstechnologieumgebungen unterstützen nicht immer aktuelle Endpunkt-Agentenarchitekturen. Luftdicht abgeschottete Netzwerke, proprietäre Industrieprotokolle und lange Patch-Zyklen erschweren die Anwendung standardmäßiger Least-Privilege-Richtlinien. Windows 10 erreichte im Oktober 2025 das Ende des Supports und fügte Geräte zu Kompatibilitätsrückständen hinzu, während Kunden die Migration des Betriebssystems planen.[3] Anbieter, die Industriekunden bedienen, benötigen möglicherweise cloudverwaltete Kontrollen für moderne Geräte und alternative Sitzungskontrollen für ältere Geräte. Dieses duale Bereitstellungsmodell kann die Bereitstellungszeit verlängern und Druck auf die Margen verwalteter Dienste ausüben. Das Problem ist besonders relevant in europäischen und asiatisch-pazifischen Fertigungsumgebungen, in denen Endpunktkontrollen die betriebliche Kontinuität schützen müssen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Überwachung und Administration bleiben die Umsatzbasis, während Erhöhungsdienste an Dynamik gewinnenEndpunkt-Privilegienüberwachungs- und Administrationsdienste hielten im Jahr 2026 einen Marktanteil von 61,29 % am Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste. Die Position spiegelt den Bedarf an kontinuierlicher Sitzungsaufzeichnung, Kontoerkennung und Prüfnachweisen wider. Viele Unternehmen suchen zunächst Transparenz über administrative Aktivitäten, bevor sie automatisiertere Kontrollen einführen. Diese Abfolge hält Überwachung und Administration im Mittelpunkt aktueller verwalteter Dienstleistungsverträge. Die Marktgröße für verwaltete Endpunkt-Privilegienverwaltungsdienste in dieser Dienstleistungskategorie wird von Käufern mit komplexen Endpunkt-Umgebungen unterstützt. Diese Käufer benötigen ein Betriebsprotokoll, das interne Überprüfungen und externe Prüfungen unterstützen kann. Kontinuierliche Überwachung gibt Anbietern auch eine Grundlage zur Identifizierung ungewöhnlicher Privilegiennutzung. Sie kann nicht benötigte Administratorkonten aufdecken, bevor diese Konten zu einer Sicherheitsgefährdung werden. Das Segment bleibt daher ein Einstiegspunkt für Unternehmen, die ein strukturiertes Least-Privilege-Programm beginnen. Sein Umfang zeigt auch, dass viele Käufer noch dabei sind, von der grundlegenden Überwachung zur umfassenderen Richtlinienautomatisierung überzugehen.
Endpunkt-Privilegienerhöhungs- und Richtlinienverwaltungsdienste werden bis 2032 voraussichtlich mit einer CAGR von 21,78 % wachsen. Die Dienstleistungskategorie adressiert die Nachfrage nach Just-in-time-Erhöhung und Richtliniendurchsetzung auf Anwendungsebene. Unternehmen mit dauerhaften Administratorrechten haben erheblichen Spielraum, kontextbasierte Zugriffskontrollen einzuführen. Bewertungs-, Optimierungs-, Implementierungs- und Migrationsdienste unterstützen Kunden bei der Vorbereitung ihrer Umgebung für die verwaltete Bereitstellung. BeyondTrust führte im August 2025 eine KI-gestützte Entscheidungsunterstützungsschicht in Pathfinder ein, um Privilegienmuster, Berechtigungsdrift und Zugriffsverhalten zu analysieren. Automatisierung kann die manuelle Richtlinienabstimmung im Laufe der Zeit reduzieren. Diese Veränderung könnte das Vertragsdesign von arbeitsintensiven Tätigkeiten hin zu wiederkehrenden ergebnisbasierten Diensten verschieben. Die Branche für verwaltete Endpunkt-Privilegienverwaltungsdienste bewegt sich daher auf dynamischere Privilegienkontrollen zu, während die Überwachung als grundlegender Dienst erhalten bleibt.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Cloud führt die aktuelle Nachfrage an, während hybride Architekturen expandierenDie cloudbasierte Bereitstellung entfiel im Jahr 2026 auf einen Marktanteil von 67,33 % am Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste. Der agentenbasierte Ansatz erfordert nicht, dass Kunden On-Premises-Hardware für jede Richtlinienfunktion vorhalten. Zentralisierte Telemetrie kann einen Überblick über verteilte Geräte und Standorte bieten. Diese Struktur unterstützt die Verhaltensanalyse und die Identifizierung ungewöhnlicher Endpunktaktivitäten. Die Cloud-Bereitstellung eignet sich auch für Unternehmen mit Mitarbeitern, Auftragnehmern und Geräten an mehreren Standorten. Anbieter können Richtlinien aktualisieren, ohne physischen Zugang zu jedem Endpunkt zu benötigen. Das Modell reduziert den Infrastrukturaufwand für Käufer mit begrenzter Kapazität im Sicherheitsbetrieb. Es bietet auch einen praktischen Weg für mittelgroße Unternehmen, die verwalteten Schutz suchen. Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste profitiert weiterhin, wenn die Cloud-Bereitstellung die Implementierung verkürzt und die laufende Administration vereinfacht. Die Cloud-Führerschaft beseitigt nicht den Bedarf an lokalen Kontrollen in sensiblen Umgebungen.
Die hybride Bereitstellung wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,06 % wachsen. Gesundheitseinrichtungen, Finanzdienstleister und Regierungsorganisationen benötigen häufig cloudbasiertes Richtlinienmanagement neben lokalem Speicher oder Sitzungsaufzeichnung. Dieser Ansatz kann Anforderungen an Datenresidenz und Workload-Sensitivität erfüllen, ohne das zentralisierte Management zu verlieren. Die On-Premises-Bereitstellung bleibt in luftdicht abgeschotteten und klassifizierten Umgebungen wichtig, in denen die Internetkonnektivität eingeschränkt ist. Microsoft nahm das Endpunkt-Privilegienmanagement im Juli 2026 als cloudnative Funktion in Microsoft 365 E5-Lizenzen auf. Unternehmen, die bereits Microsoft 365 nutzen, können grundlegende Cloud-Kontrollen schneller einführen. Komplexe Multi-Cloud- und Betriebstechnologieumgebungen können weiterhin Unterstützung durch Drittanbieter erfordern. Diese Umgebungen sind möglicherweise nicht mit reinen Cloud-Tools oder Standardbereitstellungsmustern kompatibel. Hybride Anbieter können Kunden bedienen, die unterschiedliche Kontrollen für verschiedene Workloads benötigen. Die Marktgröße für verwaltete Endpunkt-Privilegienverwaltungsdienste im Bereich der hybriden Bereitstellung wird durch diesen praktischen Bedarf an flexibler Architektur unterstützt.
Nach Unternehmensgröße:
Großunternehmen führen beim Umsatz, während KMU die Akzeptanz ausweitenGroßunternehmen entfielen im Jahr 2026 auf einen Marktanteil von 71,18 % am Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste. Ihre Geräteumgebungen umfassen oft Tausende von Endpunkten und vielfältige Anwendungsportfolios. Diese Unternehmen stehen auch vor formaleren Prüfverpflichtungen und mehrjährigen Dienstleistungsbeschaffungsprozessen. Börsennotierte Unternehmen müssen Anforderungen im Zusammenhang mit Finanzberichterstattung und Zugangskontrolle erfüllen. Branchenspezifische Vorschriften erhöhen den Druck in Finanzdienstleistungen, Gesundheitswesen und Regierungsaufträgen zusätzlich. Großunternehmen sind daher besser positioniert, umfassende verwaltete Privilegienprogramme zu finanzieren. Ihr Umfang unterstützt wiederkehrende Verträge, die Überwachung, Richtlinienverwaltung und Implementierungsdienste kombinieren. Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste wird von diesen Käufern geprägt, da ihre Anforderungen sich über Regionen und Geschäftsbereiche erstrecken. Ihre Umgebungen schaffen auch Nachfrage nach Integrationen mit Identitäts-, Endpunkt- und Sicherheitsbetriebswerkzeugen. Die Nachfrage von Großunternehmen bleibt an den Bedarf nach konsistenten Nachweisen gebunden, dass privilegierter Zugang kontrolliert wird.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 22,36 % wachsen. Das Segment erhält Zugang zu verwalteten Angeboten, die für Unternehmen mit weniger als 500 Arbeitsplätzen konzipiert sind. Six Degrees stellte im Februar 2025 fest, dass zwei Drittel der britischen KMU planten, ihre Abhängigkeit von verwalteten Sicherheitsdiensten in den nächsten 12 Monaten zu erhöhen. Der angegebene Grund war der Mangel an internen Fachkenntnissen und nicht allein die Kosten. WALLIX brachte im September 2025 One PAM Core für KMU und mittelgroße Unternehmen auf den Markt, die mit NIS2-Compliance-Anforderungen konfrontiert sind. Das Angebot wurde für den SaaS- oder On-Premises-Einsatz ohne Änderungen an der bestehenden Infrastruktur konzipiert. Eine einfachere Bereitstellung kann verwaltete Kontrollen für kleinere Sicherheitsteams zugänglicher machen. Das Segment bietet auch eine Chance für Anbieter, die Onboarding, Richtliniengestaltung und Überwachung in ein klares Dienstleistungsmodell bündeln. Die Branche für verwaltete Endpunkt-Privilegienverwaltungsdienste kann sich weiter ausweiten, wenn diese Unternehmen informelle Administratorpraktiken durch kontrollierte Erhöhung ersetzen.

Nach Endnutzerbranche:
BFSI unterstützt die aktuelle Nachfrage, während die Regierung beschleunigtDas Bank-, Finanzdienstleistungs- und Versicherungswesen entfiel im Jahr 2026 auf einen Marktanteil von 29,13 % an der Marktgröße für verwaltete Endpunkt-Privilegienverwaltungsdienste. Finanzinstitute müssen Prüfpfade und Zugangsübersicht über sensible Systeme hinweg aufrechterhalten. New Yorks Cybersicherheitsverordnung schreibt privilegiertes Zugriffsmanagement für Finanzinstitute der Klasse A vor. Die Verordnung schreibt auch Einschränkungen bei der Nutzung privilegierter Konten vor. PCI DSS, SOX und DSGVO verstärken die Anforderungen an Zugangskontrolle und prüfbare Abläufe zusätzlich. Diese Verpflichtungen können für interne Teams schwer zu erfüllen sein, wenn sie über breite Endpunkt-Umgebungen hinweg gelten. Verwaltete Dienste bieten Überwachung und Nachweiserhebung, die Compliance-Arbeit unterstützen können. Das Segment bleibt in Nordamerika und Südasien wichtig, wo Bankunternehmen formalen Governance-Erwartungen gegenüberstehen. Die BFSI-Nachfrage gibt Anbietern eine stabile Basis für spezialisierte Kontrollen, dokumentierte Prozesse und langfristige Verträge.
Regierung und öffentliche Verwaltung werden bis 2032 voraussichtlich mit einer CAGR von 21,12 % wachsen. Zero-Trust-Mandate entwickeln sich von übergeordneten Richtlinien zu aktiven Beschaffungs- und Implementierungsprogrammen. Die NIST-Leitlinien von 2025 bieten Referenzdesigns, die Behörden helfen, Zero-Trust-Prinzipien in operative Kontrollen umzusetzen. NIST.GOV CISAs Mikrosegmentierungsleitlinien von 2025 verknüpfen Least-Privilege-Praktiken weiter mit der Netzwerkisolierung. BeyondTrust erhielt im Oktober 2025 die FedRAMP-Autorisierung für Identity Security Insights for Government. Gesundheitswesen, Telekommunikation, Fertigung, Einzelhandel, Energie und Versorgungsunternehmen bieten ebenfalls Nachfrage, die durch ihre eigenen Compliance-Anforderungen geprägt ist. Industrie- und Energienutzer benötigen oft mehr Vorbereitung aufgrund von Kompatibilitätsbeschränkungen bei Betriebstechnologie. Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste bietet Chancen, wo Behörden und regulierte Betreiber Unterstützung sowohl für moderne als auch für ältere Geräte benötigen. Das Regierungswachstum begünstigt Anbieter, die formale Beschaffungs-, Autorisierungs- und Berichtsanforderungen erfüllen können.
Geografische Analyse
Markt für verwaltete Endpoint-Privilegienverwaltungsdienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 35,41 % am Markt für verwaltete Endpoint-Privilegienverwaltungsdienste. Die Region vereint regulatorischen Druck, erhebliche Technologieausgaben von Unternehmen und einen entwickelten Kanal für verwaltete Sicherheitsdienste. ISC2 berichtete in seiner Belegschaftsstudie 2025, dass 20 % der Organisationen Arbeiten auslagerten und 19 % Drittanbieter engagierten, um Qualifikationslücken zu schließen. Barracuda Networks berichtete im Juli 2025, dass 73 % der Organisationen mit bis zu 2.000 Mitarbeitern auf Anbieter verwalteter Dienste für Sicherheitsunterstützung angewiesen waren. Die Vereinigten Staaten sind das primäre Nachfragezentrum, da Finanzdienstleister, Behörden und Großunternehmen umfangreichen Kontrollanforderungen unterliegen. Kanada und Mexiko tragen durch digitale Modernisierung sowie Fertigungs- und Logistikaktivitäten zur Nachfrage bei. BeyondTrusts FedRAMP-Zertifizierung 2025 stärkte die Fähigkeit des Unternehmens, Bundes-, Landes- und Kommunalbehörden zu bedienen. Die Marktgröße für verwaltete Endpoint-Privilegienverwaltungsdienste in Nordamerika wird zudem durch Kunden gestützt, die externe Kapazitäten zur Verwaltung umfangreicher Endpoint-Bestände suchen.
Markt für verwaltete Endpoint-Privilegienverwaltungsdienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,40 % wachsen. Indien, China, Japan und Südkorea sind wichtige Nachfragezentren für Endpoint-Sicherheit und verwaltete Zugriffskontrollen. Indiens CERT-In-Rahmenwerk und südkoreanische Datenschutzvorschriften unterstützen formalisiertere Ansätze zur Überwachung privilegierter Zugriffe. Chinas Cybersicherheitsgesetz schafft vergleichbare Anforderungen für Betreiber kritischer Infrastrukturen. Der übrige asiatisch-pazifische Raum gewinnt an Bedeutung, da multinationale Unternehmen die Sicherheitsstandards ihrer Hauptsitze auf Regionalbüros ausweiten. BeyondTrust erweiterte Pathfinder im Jahr 2026 auf Indien, Singapur, Südafrika und die Vereinigten Arabischen Emirate. Das Unternehmen nannte das Wachstum bei Maschinenidentitäten und Risiken durch agentische KI als Nachfragefaktoren. Der Marktanteil für verwaltete Endpoint-Privilegienverwaltungsdienste im asiatisch-pazifischen Raum dürfte steigen, da Anbieter die Leistungserbringung lokalisieren, um Anforderungen an den Datenstandort zu erfüllen.
Markt für verwaltete Endpoint-Privilegienverwaltungsdienste in EMEA und Südamerika
Europa nimmt eine bedeutende Position ein, da die DSGVO und NIS2 die Notwendigkeit eines kontrollierten privilegierten Zugriffs bei Betreibern wesentlicher Dienste verstärken. WALLIX erlangte im Oktober 2025 BSI- und ANSSI-Zertifizierungen für seine PAM-Plattform in Deutschland und Frankreich. Solche Zertifizierungen können die Beschaffung im öffentlichen Sektor beeinflussen, wo die Einhaltung nationaler Vorschriften von Bedeutung ist. Frankreich verzeichnete im Jahr 2026 zudem eine ausgeprägte Nutzung von Cybersicherheits-Outsourcing unter kleinen und mittelständischen Unternehmen. Der Markt für verwaltete Endpoint-Privilegienverwaltungsdienste in Südamerika, dem Nahen Osten und Afrika befindet sich noch in einem früheren Entwicklungsstadium. Die Nachfrage konzentriert sich auf Finanzdienstleistungs- und Energieorganisationen mit grenzüberschreitenden Compliance-Verantwortlichkeiten. Nationale Cybersicherheitsprogramme in Saudi-Arabien und den Vereinigten Arabischen Emiraten sowie die Datenschutzanforderungen Südafrikas erhöhen die Erwartungen an die Governance privilegierter Zugriffe.
Wettbewerbslandschaft
Marktkonzentration
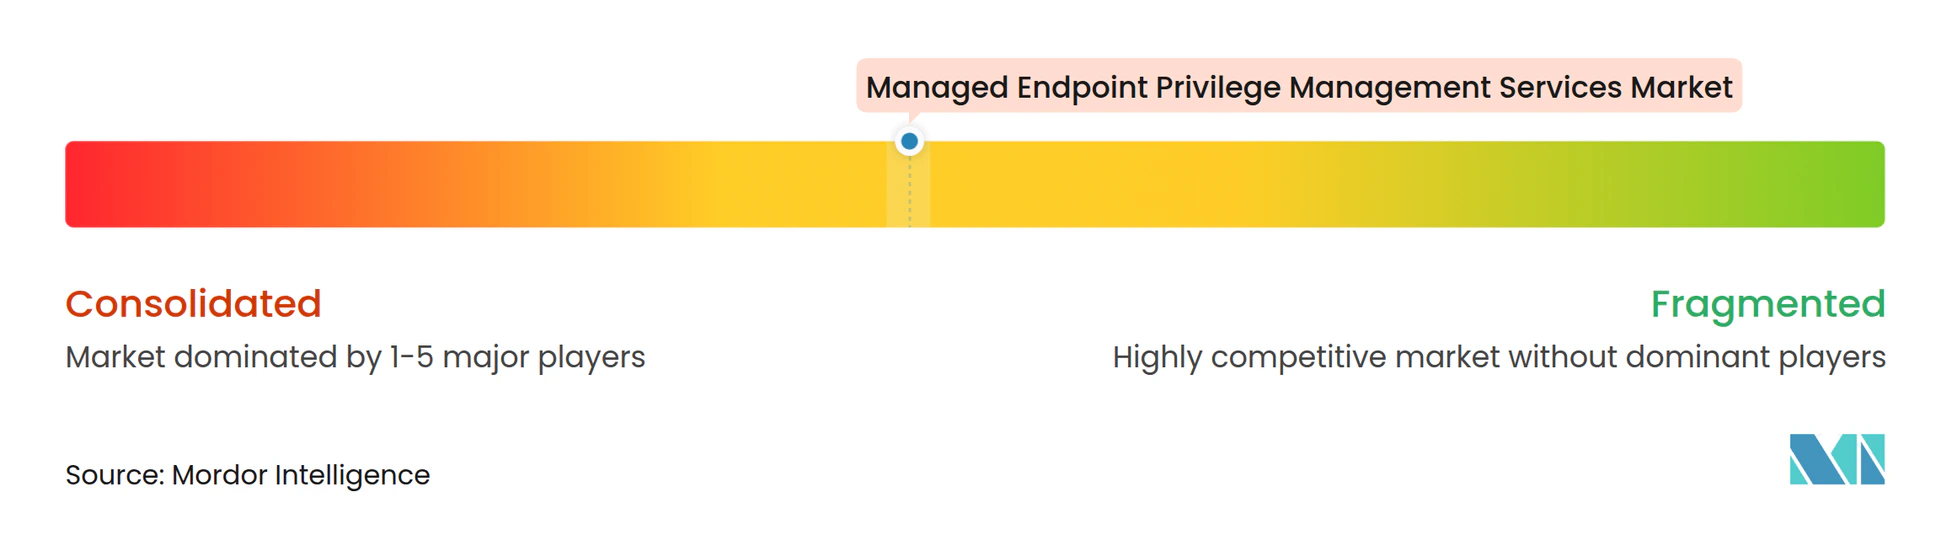
Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste ist mäßig fragmentiert. BeyondTrust, Palo Alto Networks und Delinea konkurrieren mit spezialisierten Anbietern und angrenzenden Endpunkt- und Identitätssicherheitsanbietern. Größere Plattformen erweitern ihre Angebote durch Privilegienanalysen, Kontrollen für nicht-menschliche Identitäten und Just-in-time-Zugriffsautomatisierung. BeyondTrust präsentierte native Pathfinder-Fähigkeiten auf der Black Hat USA 2026, darunter KI-Agentensicherheit, Governance nicht-menschlicher Identitäten und Workload-Anmeldeinformationen. Dieser Schritt erweiterte seinen Anwendungsbereich von traditionellen privilegierten Konten auf KI-Agenten und Cloud-Workloads. CyberArk demonstrierte auch Bereitstellungsfähigkeiten im großen Maßstab durch seine Northern-Trust-Kundenbereitstellung. Das Unternehmen berichtete, 50.000 Endpunkte in 16 Tagen ohne Vorfälle einzubinden. Es berichtete auch von einer Verbesserung der Passwortrotations-Compliance um 137 % und einer Steigerung der Abdeckung privilegierter Konten um 250 %.
Kleinere Anbieter konkurrieren durch Spezialisierung, Bereitstellungsgeschwindigkeit und gezielte Compliance-Unterstützung. ThreatLocker sicherte sich im Juli 2026 eine Series-F-Finanzierung in Höhe von 190 Millionen USD zur Unterstützung der Produktentwicklung und globalen Expansion. Sein Ansatz der Anwendungs-Allowlisting und Zero Trust bietet ein anderes Modell als die standardmäßige Privilegienerhöhung. Heimdal veröffentlichte im Februar 2026 eine Cyber-Essentials-Kontrollzuordnung für Privilegienerhöhung und Delegationsverwaltung. Dies half britischen Unternehmen und Managed-Service-Anbietern, Least-Privilege-Kontrollen gegen ein staatlich unterstütztes Zertifizierungsschema zu dokumentieren. WALLIX hat kleinere Unternehmen mit einem PAM-Angebot angesprochen, das für eine schnellere Bereitstellung konzipiert ist. Diese Ansätze sind relevant, wo Käufer kurze Implementierungszeiträume, geringere Betriebsbelastung oder spezifische nationale Compliance-Anforderungen priorisieren.
Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste bietet offene Chancen bei KMU sowie Industrie- und Energieunternehmen. Käufer in diesen Gruppen benötigen möglicherweise verwaltete Abdeckung, können aber nicht immer eine Standard-Unternehmensplattform oder ein reines Cloud-Tool verwenden. Microsofts Entscheidung, das Endpunkt-Privilegienmanagement in Microsoft 365 E5 aufzunehmen, kann das Bewusstsein für Endpunkt-Privilegienkontrollen bei bestehenden Kunden erhöhen. Es kann auch Preisdruck auf eigenständige Anbieter ausüben, die grundlegende Anforderungen bedienen. Anbieter können sich durch verwalteten Betrieb, hybride Bereitstellung, Richtliniengestaltung und Unterstützung für ältere oder Betriebstechnologiegeräte differenzieren. SailPoint erweiterte im Juli 2026 seine PAM-Anwendungserkennungs-Konnektoren für CyberArk, BeyondTrust und Delinea. Dieser Schritt zeigt, wie PAM-Telemetrie Teil umfassenderer Identity-Governance-Workflows wird.
Marktführer in der Branche für verwaltete Endpunkt-Privilegienverwaltungsdienste
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Netwrix Corporation
-
WALLIX Group SA
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Endpoint-Privilegienverwaltungsdienste Unternehmen in diesem Bericht
- BeyondTrust Corporation
- Palo Alto Networks
- Delinea, Inc.
- WALLIX Group SA
- Netwrix Corporation
- One Identity LLC
- Quest Software Inc.
- ManageEngine (Zoho Corporation Private Limited)
- Ivanti, Inc.
- ARCON TechSolutions Private Limited
- Osirium Technologies plc
- Hysolate Ltd.
- FastTrack Software A/S
- Heimdal Security ApS
- ThreatLocker, Inc.
- SSH Communications Security Corporation
- Fudo Security, Inc.
- Segura, Inc.
- Syteca Inc.
- Devolutions Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Endpoint-Privilegienverwaltungsdienste
- August 2026: BeyondTrust präsentierte die erste Welle nativer Pathfinder-Fähigkeiten auf der Black Hat USA 2026, darunter PathfinderAI und MCP Server, KI-Agentensicherheit, Governance nicht-menschlicher Identitäten und Workload-Anmeldeinformationen. Diese Fähigkeiten erweitern den Umfang des Privilegienmanagements von menschlichen und maschinellen Identitäten auf KI-Agenten und Cloud-Workloads und fördern die Vision des Unternehmens von null dauerhaften Privilegien in heterogenen Unternehmensumgebungen.
- Juli 2026: ThreatLocker sicherte sich eine Series-F-Finanzierung in Höhe von 190 Millionen USD zur Förderung von Produktinnovation und globaler Expansion und stärkte damit das Anlegervertrauen in die Zero-Trust-Anwendungs-Allowlisting-Architektur des Unternehmens als skalierbare Alternative zur agentenbasierten Privilegienerhöhung für die Endpunktsicherheit von Unternehmen.
- Juli 2026: SailPoint erweiterte die Anwendungserkennung für privilegiertes Zugriffsmanagement in Identity Security Cloud, fügte neue Konnektoren für BeyondTrust und Delinea hinzu und verbesserte den CyberArk-Konnektor, um ein Inventar auf Anwendungsinstanzebene bereitzustellen. Diese Integration ermöglicht es Identity-Governance-Workflows, granulare PAM-Daten aufzunehmen und die Verbindung zwischen Endpunkt-Privilegienkontrollen und der umfassenderen Unternehmenszugangszertifizierung zu stärken.
- März 2026: ThreatLocker führte Zero-Trust-Netzwerk- und Cloud-Zugriffsfähigkeiten ein, die speziell entwickelt wurden, um anmeldeinformationsbasierte Cyberangriffe zu stoppen, und erweiterte damit sein Zero-Trust-Durchsetzungsmodell von der Endpunktebene auf Netzwerk- und Cloud-Zugriffskontrolle.
Berichtsumfang des globalen Marktes für verwaltete Endpunkt-Privilegienverwaltungsdienste
Der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste umfasst ausgelagerte Dienste, die privilegierte Zugriffsrechte auf Endpunktgeräten in Unternehmensumgebungen verwalten, kontrollieren, überwachen und optimieren. Diese Dienste ermöglichen es Unternehmen, Least-Privilege-Prinzipien umzusetzen, Administratorzugang zu kontrollieren, Privilegienerhöhung zu verwalten, Sicherheitsrichtlinien durchzusetzen und Endpunkt-Angriffsflächen durch kontinuierliche Überwachung, Richtlinienadministration, Bewertung, Implementierung und Optimierung von Endpunkt-Privilegienkontrollen zu reduzieren.
Der Marktbericht für verwaltete Endpunkt-Privilegienverwaltungsdienste ist segmentiert nach Dienstleistungstyp (Endpunkt-Privilegienüberwachungs- und Administrationsdienste, Endpunkt-Privilegienerhöhungs- und Richtlinienverwaltungsdienste, Endpunkt-Privilegienbewertungs- und Optimierungsdienste, Endpunkt-Privilegienimplementierungs- und Migrationsdienste, sonstige Dienstleistungstypen), Bereitstellungsmodell (cloudbasiert, vor Ort und hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Bank-, Finanzdienstleistungs- und Versicherungswesen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industriefertigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen, sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Endpunkt-Privilegienüberwachungs- und Administrationsdienste |
| Endpunkt-Privilegienerhöhungs- und Richtlinienverwaltungsdienste |
| Endpunkt-Privilegienbewertungs- und Optimierungsdienste |
| Endpunkt-Privilegienimplementierungs- und Migrationsdienste |
| Sonstige Dienstleistungstypen |
| Cloudbasiert |
| Vor Ort |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Bank-, Finanzdienstleistungs- und Versicherungswesen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industriefertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Endpunkt-Privilegienüberwachungs- und Administrationsdienste | |
| Endpunkt-Privilegienerhöhungs- und Richtlinienverwaltungsdienste | ||
| Endpunkt-Privilegienbewertungs- und Optimierungsdienste | ||
| Endpunkt-Privilegienimplementierungs- und Migrationsdienste | ||
| Sonstige Dienstleistungstypen | ||
| Nach Bereitstellungsmodell | Cloudbasiert | |
| Vor Ort | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Bank-, Finanzdienstleistungs- und Versicherungswesen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industriefertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Endpunkt-Privilegienverwaltungsdienste?
Die Marktgröße für verwaltete Endpunkt-Privilegienverwaltungsdienste beträgt im Jahr 2026 1,21 Milliarden USD und wird bis 2032 voraussichtlich 3,73 Milliarden USD bei einer CAGR von 20,79 % erreichen.
Was treibt die Nachfrage nach verwalteten Endpunkt-Privilegienverwaltungsdiensten an?
Identitätsbasierte Angriffe, hybrides Arbeiten, Zero-Trust-Anforderungen und die Ausbreitung von SaaS-Administratorzugriffen erhöhen die Nachfrage nach verwalteten Endpunkt-Privilegienkontrollen.
Welcher Dienstleistungstyp führt bei verwalteten Endpunkt-Privilegienverwaltungsdiensten?
Endpunkt-Privilegienüberwachungs- und Administrationsdienste führen mit einem Anteil von 61,29 % im Jahr 2026, während Erhöhungs- und Richtlinienverwaltung der am schnellsten wachsende Dienstleistungstyp ist.
Welches Bereitstellungsmodell wächst am schnellsten beim Endpunkt-Privilegienmanagement?
Die hybride Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 22,06 % wachsen, da regulierte Nutzer sowohl Cloud- als auch lokale Kontrollen benötigen.
Welcher Endnutzersektor ist der größte Käufer dieser Dienste?
Das Bank-, Finanzdienstleistungs- und Versicherungswesen führt mit einem Umsatzanteil von 29,13 % im Jahr 2026 aufgrund von Prüf- und Compliance-Anforderungen für privilegierten Zugang.
Welche Region wächst am schnellsten bei Endpunkt-Privilegienverwaltungsdiensten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 21,40 % wachsen, da Vorschriften und digitale Transformation die Nachfrage nach verwalteter Sicherheit ausweiten.