
Tamanho e Participação do Mercado de Gerenciamento de Privilégios em Nuvem e SaaS
Visão Geral do Mercado
| Período de Estudo | 2027 - 2032 |
|---|---|
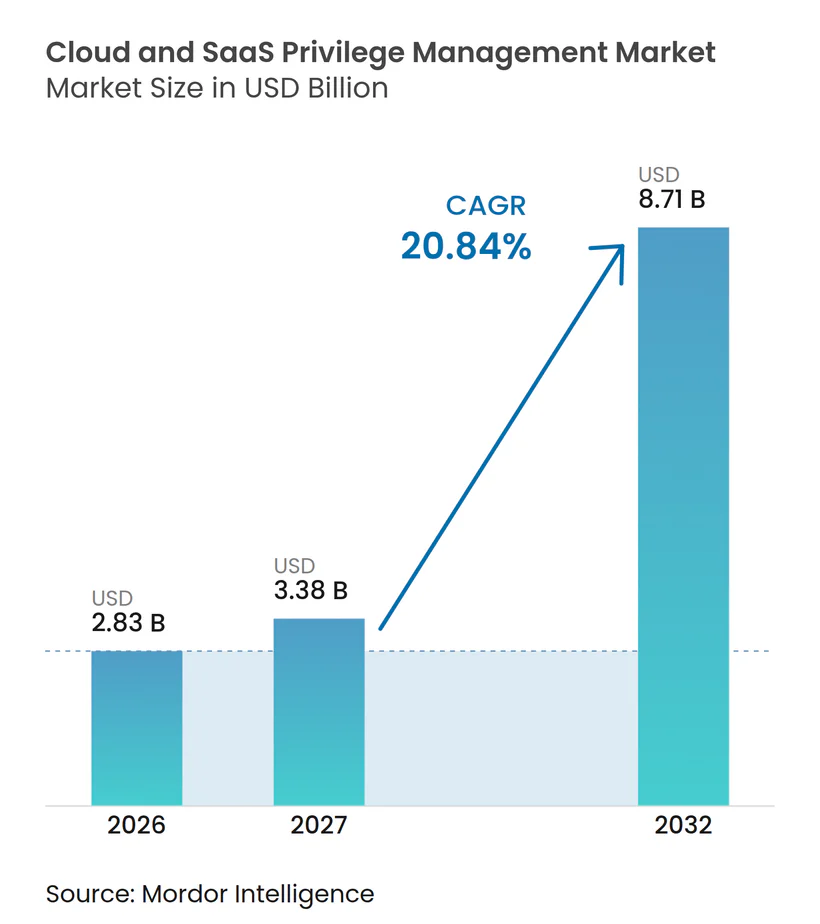
| Tamanho do Mercado (2027) | 3.38 Bilhões de dólares |
| Tamanho do Mercado (2032) | 8.71 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 20.84 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gerenciamento de Privilégios em Nuvem e SaaS por Mordor Intelligence
O tamanho do mercado de gerenciamento de privilégios em nuvem e SaaS está projetado para expandir de 2,83 bilhões de USD em 2026 e 3,38 bilhões de USD em 2027 para 8,71 bilhões de USD até 2032, registrando um CAGR de 20,84% entre 2027 e 2032. As organizações estão migrando cargas de trabalho críticas para ambientes multinuvem e SaaS, o que aumenta o número de identidades privilegiadas humanas e não humanas que precisam ser governadas. Essa mudança expõe as limitações das ferramentas legadas de cofre local e aumenta a demanda por controles unificados em ambientes de nuvem. A diretriz de confiança zero federal nos Estados Unidos e os requisitos de resiliência operacional europeus tornaram a governança contínua de privilégios uma prioridade de conformidade mais visível. Os fornecedores estão respondendo combinando cofre, controles de sessão, detecção de ameaças de identidade, governança de direitos em nuvem e controles de identidade de agentes de IA em plataformas mais amplas. O mercado de gerenciamento de privilégios em nuvem e SaaS apresenta, portanto, oportunidades para provedores que consigam reduzir a administração fragmentada sem adicionar atrito aos fluxos de trabalho de acesso.
Principais Conclusões do Relatório
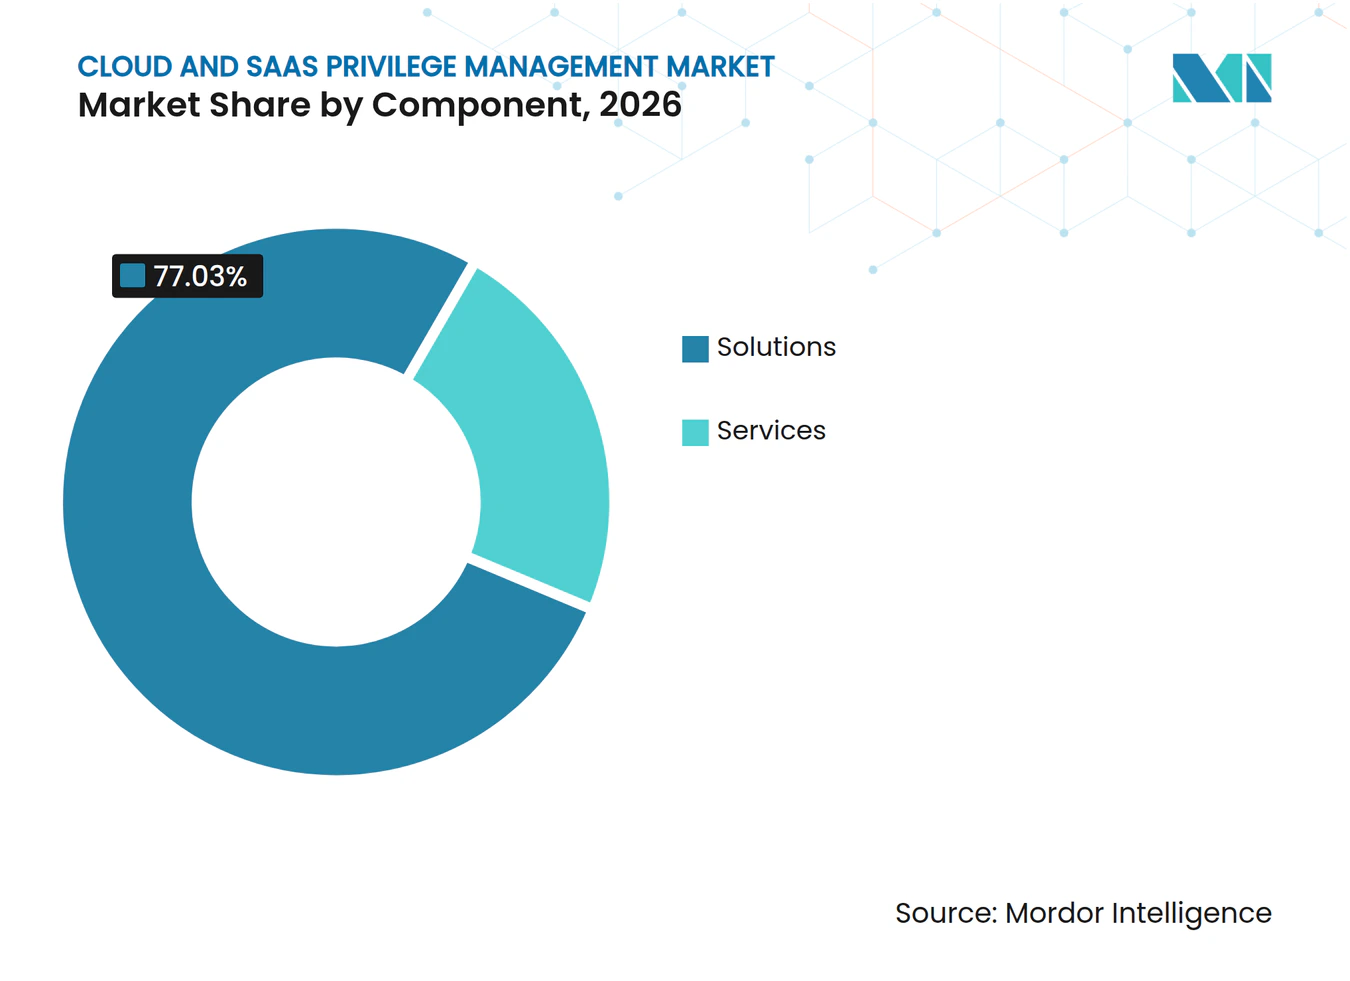
- Por componente, as soluções detinham 77,03% da participação do mercado de gerenciamento de privilégios em nuvem e SaaS em 2026 e estão projetadas para expandir a um CAGR de 21,09% até 2032.
- Por tipo de solução, o Gerenciamento de Credenciais Privilegiadas e Segredos detinha 27,03% do mercado em 2026, enquanto a Detecção e Resposta a Ameaças de Identidade está projetada para expandir a um CAGR de 21,92% até 2032.
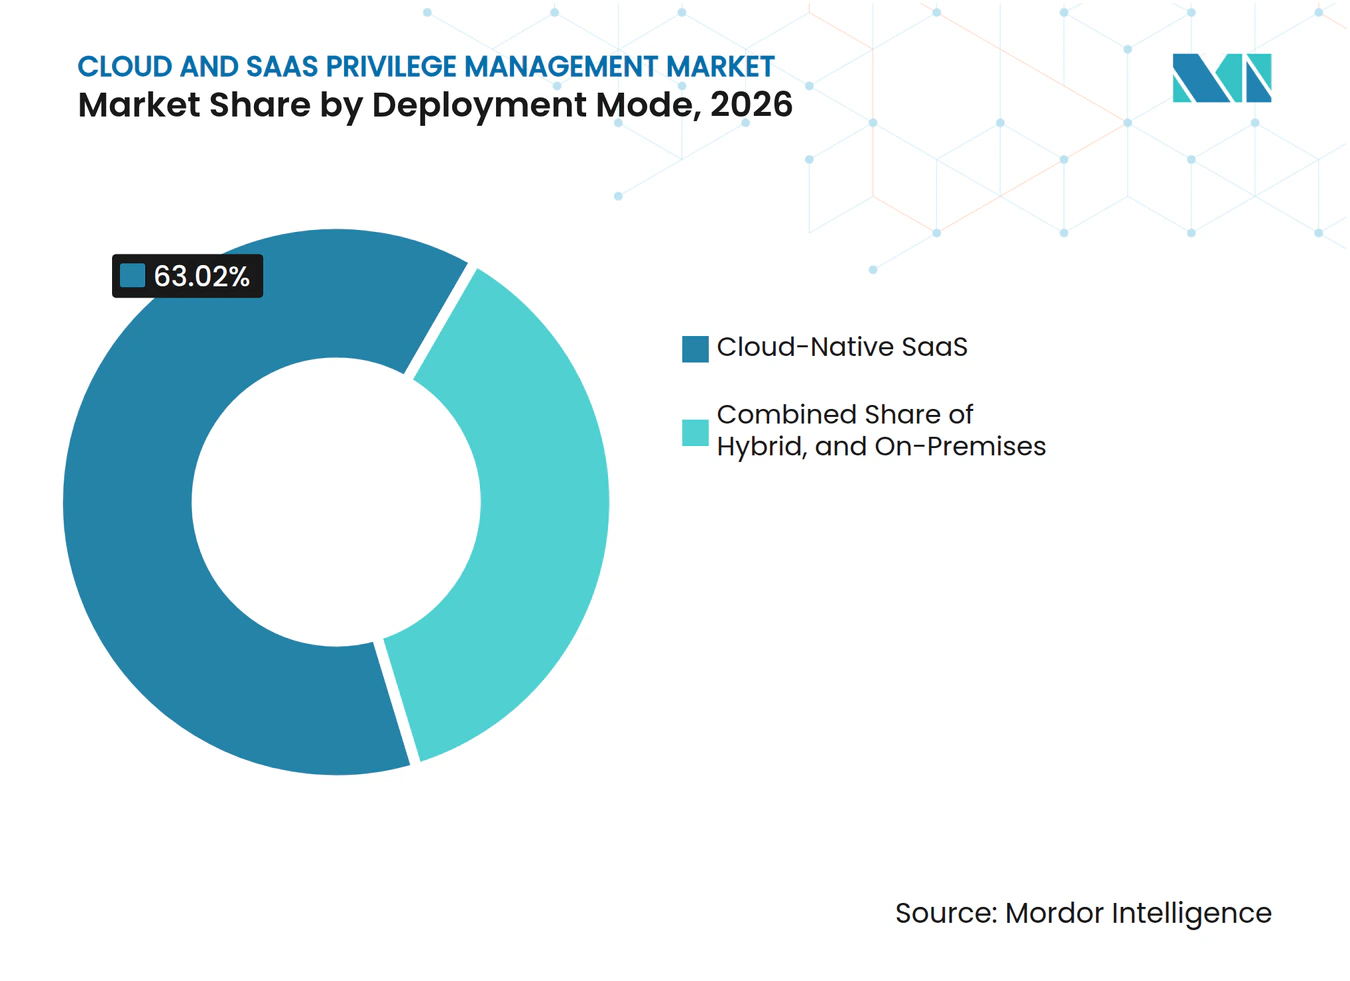
- Por modo de implantação, o SaaS Nativo em Nuvem detinha 63,02% do mercado em 2026 e deve expandir a um CAGR de 21,62% até 2032.
- Por tamanho de organização, as grandes empresas detinham 76,01% do mercado em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 21,46% até 2032.
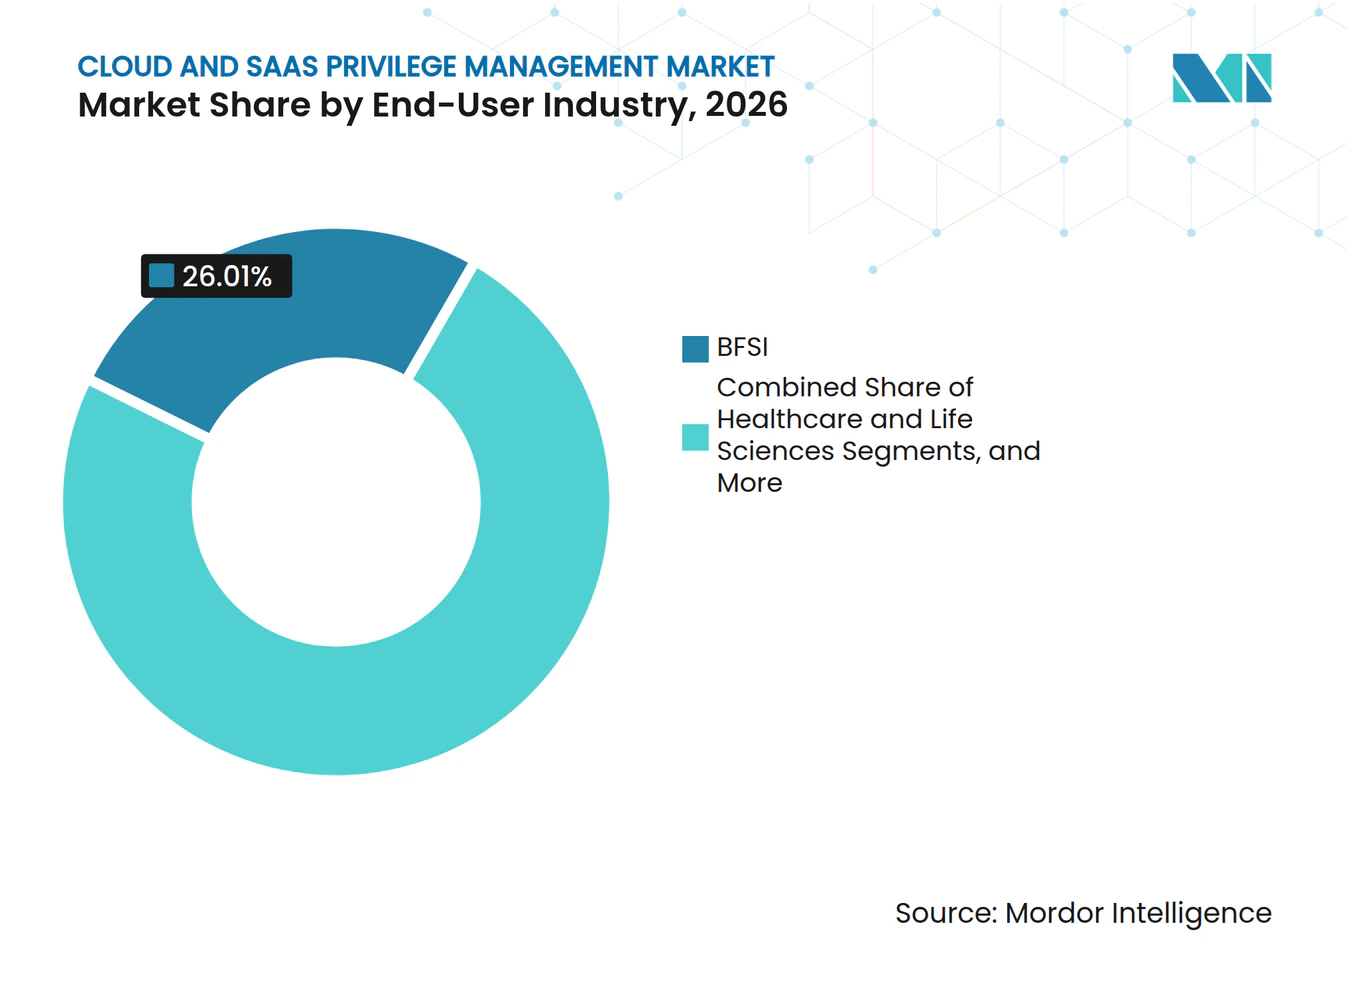
- Por setor do usuário final, o BFSI detinha 26,01% do mercado em 2026, enquanto Saúde e Ciências da Vida está projetado para expandir a um CAGR de 22,07% até 2032.
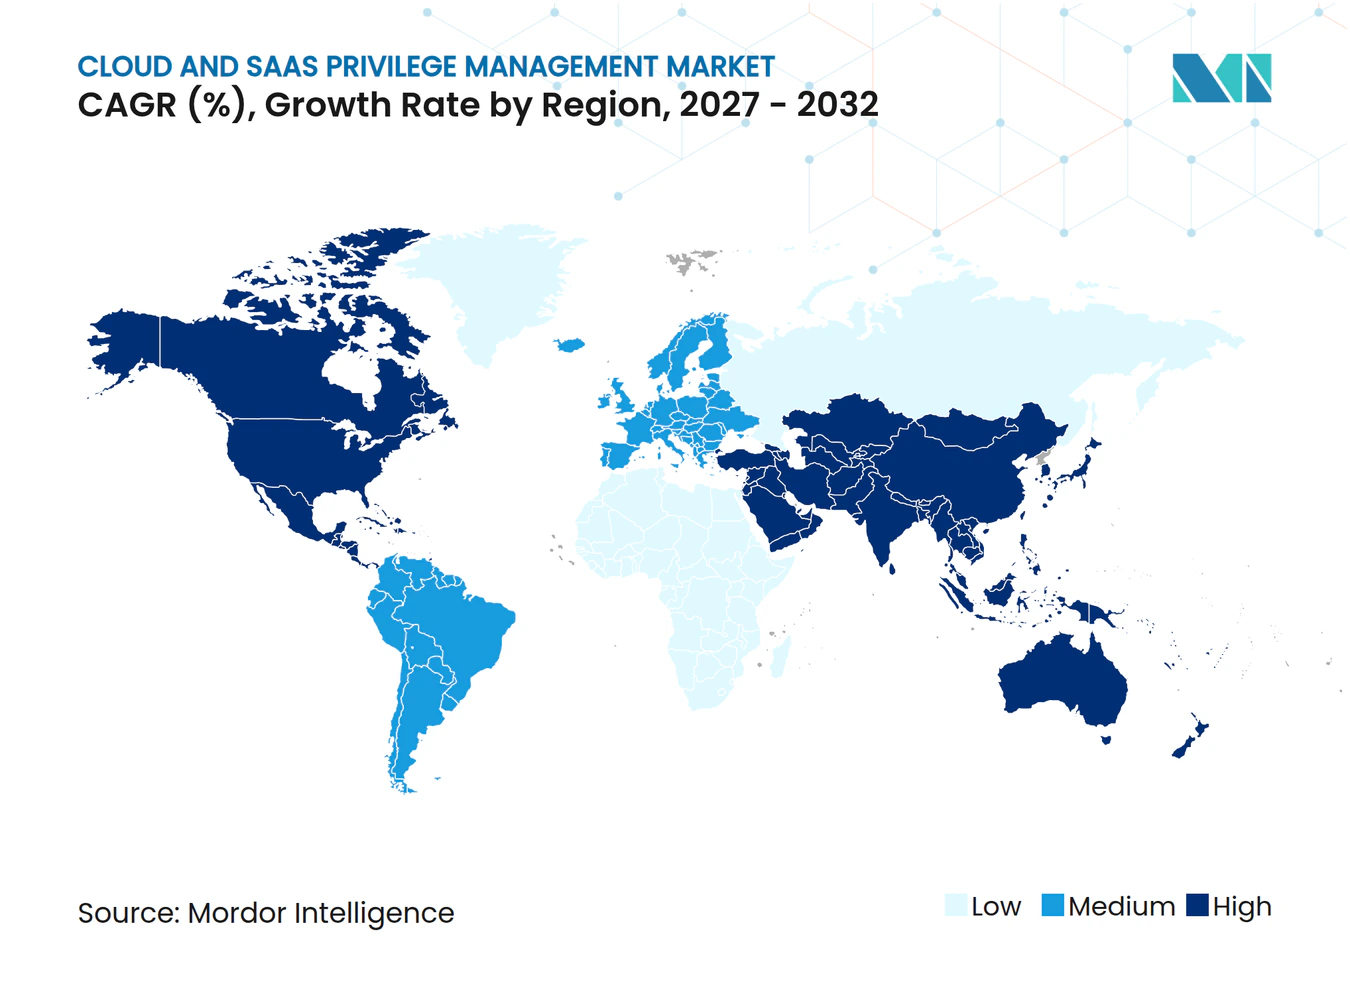
- Por geografia, a América do Norte detinha 46,03% do mercado em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 21,72% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Ataques Baseados em Identidade e Comprometimento de Credenciais | +5.8% | Global | Curto prazo (≤ 2 anos) |
| Expansão das Superfícies Administrativas de Multinuvem e SaaS | +4.5% | Global, com foco em Ásia-Pacífico e América do Norte | Médio prazo (2-4 anos) |
| Mandatos de Confiança Zero e Acesso Justo no Tempo | +3.2% | América do Norte e UE, com extensão à Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Proliferação de Identidades de Máquinas, Cargas de Trabalho e Agentes de IA | +3.1% | Global | Médio prazo (2-4 anos) |
| Pressão Regulatória para Governança Contínua de Privilégios | +2.6% | UE, América do Norte, com foco na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Controle de Política como Código para Pipelines de Entrega Nativos em Nuvem | +1.8% | América do Norte e UE, com extensão à Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Ataques Baseados em Identidade e Comprometimento de Credenciais
O comprometimento de identidade está se tornando um problema de segurança mais significativo à medida que os invasores utilizam técnicas que vão além do roubo direto de credenciais. A Verizon relatou que as violações envolvendo terceiros representaram 48% das violações confirmadas em 2025, após um aumento de 60% durante o ano.[1] A IBM relatou que e-mails de phishing que entregam infostealers aumentaram 180% em comparação com 2023. A RSA constatou que 69% das organizações pesquisadas sofreram uma violação relacionada à identidade nos 3 anos anteriores, e 24% relataram custos de violação acima de 10 milhões de USD.[2] Os invasores também estão utilizando sequestro de token de sessão, fadiga de MFA e comprometimento baseado em navegador, que podem contornar uma abordagem exclusiva de cofre. O mercado de gerenciamento de privilégios em nuvem e SaaS se beneficia quando as plataformas fornecem análise comportamental, sessões justo no tempo e revogação imediata de acesso após atividade suspeita.
Expansão das Superfícies Administrativas de Multinuvem e SaaS
A adoção de multinuvem criou modelos de permissão que as ferramentas de identidade nativas não governam em todos os ambientes. As empresas precisam gerenciar funções, concessões OAuth, APIs e contas privilegiadas em provedores de nuvem e aplicações SaaS. Cada aplicação adicional pode introduzir sua própria lógica de acesso e permissões permanentes de terceiros. Essas permissões podem permanecer ativas após o término da necessidade de negócio original se as revisões forem inconsistentes. O mercado de gerenciamento de privilégios em nuvem e SaaS se beneficia da demanda por um único mecanismo de política que abranja direitos em nuvem e acesso privilegiado tradicional. Essa necessidade está incentivando os fornecedores a incorporar o gerenciamento de direitos de infraestrutura em nuvem em suas plataformas de privilégios mais amplas, em vez de vendê-lo como um produto pontual separado.
Mandatos de Confiança Zero e Acesso Justo no Tempo
A Ordem Executiva 14144 direcionou as agências civis federais dos Estados Unidos a adotar autenticação resistente a phishing e avançar nas capacidades de gerenciamento de identidade e acesso.[3] A ordem também exigiu controles técnicos de privilégio mínimo e acesso baseado em função à telemetria de endpoints. O NIST publicou 19 exemplos práticos de implementação de arquitetura de confiança zero com 24 colaboradores do setor em junho de 2025. O DORA está em vigor nos estados-membros da UE desde 17 de janeiro de 2025, aumentando a atenção sobre inventários de contas de serviço, autenticação multifator e revisões de acesso privilegiado. O mercado de gerenciamento de privilégios em nuvem e SaaS é impulsionado à medida que o acesso justo no tempo passa de um objetivo arquitetural para um requisito de aquisição para compradores públicos e comerciais.
Proliferação de Identidades de Máquinas, Cargas de Trabalho e Agentes de IA
As identidades não humanas incluem contas de serviço, chaves de API, tokens OAuth, certificados de carga de trabalho e credenciais de agentes de IA. A Aliança de Segurança em Nuvem relatou que essas identidades superam os usuários humanos em uma média de 45 para 1 nas empresas e 144 para 1 em ambientes nativos em nuvem. O SANS constatou que 76% das organizações relatam crescimento ativo de identidades não humanas, enquanto 92% não rotacionam a maioria das credenciais não humanas em um ciclo de 90 dias. Os agentes de IA podem obter permissões em tempo de execução, criar subagentes e chamar APIs externas, o que amplifica o efeito de uma credencial comprometida. O mercado de gerenciamento de privilégios em nuvem e SaaS está respondendo com plataformas que descobrem, governam e revogam credenciais de máquinas em um ritmo adequado a ambientes automatizados. A área permanece importante porque nenhum controle único é amplamente utilizado para todas as identidades não humanas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Integração com Diretórios e Aplicações Legadas Existentes | -3.5% | Global, mais agudo na Europa e América do Norte | Médio prazo (2-4 anos) |
| Escassez de Competências em Governança de Privilégios em Nuvem | -2.8% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Residência de Dados e Nuvem Soberana | -1.9% | UE, Oriente Médio, Ásia-Pacífico, China e Índia | Longo prazo (≥ 4 anos) |
| Atrito no Fluxo de Trabalho pela Aplicação do Privilégio Mínimo | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Integração com Diretórios e Aplicações Legadas Existentes
Muitos ambientes empresariais ainda utilizam domínios do Active Directory local, repositórios de credenciais de mainframe e diretórios LDAP que não foram projetados para mecanismos de política SaaS modernos. Conectar esses sistemas ao gerenciamento de privilégios nativo em nuvem frequentemente requer middleware, alterações de esquema e trabalho no nível da aplicação. O esforço pode estender os cronogramas de implantação de semanas para trimestres. Instituições financeiras e fabricantes industriais com redes de tecnologia operacional isoladas enfrentam uma dificuldade adicional porque seus repositórios de credenciais podem não oferecer pontos de integração baseados em REST. Conectores personalizados podem ser necessários para cada ativo legado, o que aumenta o custo e o risco de entrega. Isso restringe o mercado de gerenciamento de privilégios em nuvem e SaaS porque as organizações com os maiores ambientes de privilégios podem ter o caminho de implementação mais lento.
Escassez de Competências em Governança de Privilégios em Nuvem
A governança de privilégios em nuvem requer engenharia de identidade, arquitetura em nuvem, automação de DevSecOps e capacidades de política como código. Poucos profissionais combinam todas essas competências. O SANS constatou que 38% das organizações identificam restrições orçamentárias como sua principal barreira para a implantação de detecção e resposta a ameaças de identidade. Os programas podem permanecer em estágios de prova de conceito quando as equipes não conseguem configurar políticas de acesso justo no tempo, ajustar linhas de base comportamentais ou conectar a telemetria de detecção às operações de segurança existentes. A Ásia-Pacífico e o Oriente Médio são particularmente vulneráveis porque a especialização historicamente se concentrou na América do Norte e na Europa. Essa escassez está contribuindo para um maior interesse em serviços gerenciados e negócios com serviços agregados, o que pode limitar a expansão da margem da plataforma no curto prazo.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Soluções Lideram a Consolidação de PlataformasAs soluções detinham 77,03% do mercado de gerenciamento de privilégios em nuvem e SaaS em 2026 e estão projetadas para expandir a um CAGR de 21,09% até 2032. A liderança combinada indica que os compradores empresariais estão direcionando a maior parte dos gastos para software de plataforma em vez de adicionar ferramentas pontuais separadas para cada tarefa de privilégio. As equipes de aquisição desejam um único plano de controle que abranja o cofre de credenciais, o gerenciamento de sessões privilegiadas, a detecção de ameaças de identidade e a governança de direitos em nuvem em sua crescente combinação de sistemas em nuvem e locais. Múltiplos produtos podem criar risco operacional quando políticas, registros de identidade e evidências de auditoria não estão alinhados, especialmente após um incidente de segurança que exige que as equipes reconstruam a atividade de acesso. O mercado de gerenciamento de privilégios em nuvem e SaaS se beneficia quando os provedores conseguem conectar controles legados e controles em nuvem por meio de políticas comuns, pois os clientes priorizam cada vez mais a consistência administrativa em detrimento de uma coleção maior de ferramentas desconectadas.
Os serviços representaram os 22,97% restantes do mercado em 2026, e seu papel permanece importante mesmo que sua expansão percentual seja mais lenta do que a das soluções. As migrações de ambientes legados frequentemente requerem integração de diretórios, mapeamento de esquemas e conectores personalizados, enquanto a integração de agentes de IA pode exigir design de políticas antes que os controles automatizados possam ser aplicados. As auditorias de certificação de direitos multinuvem acrescentam uma fonte adicional de demanda por serviços profissionais, onde os clientes precisam documentar permissões e comprovar que as revisões de acesso foram realizadas. Os contratos de detecção gerenciada estão se tornando mais relevantes para clientes que não dispõem de pessoal especializado para operar a detecção de ameaças de identidade ou ajustar políticas de acesso justo no tempo. Os fornecedores incumbentes e os integradores de sistemas estão competindo por esse trabalho porque ele apoia a implantação da plataforma, relacionamentos sustentados com clientes e um pipeline que se estende além de uma licença de software inicial.



Por Tipo de Solução:
Gerenciamento de Segredos Lidera Enquanto ITDR Ganha PrioridadeO Gerenciamento de Credenciais Privilegiadas e Segredos detinha 27,03% do tamanho do mercado de gerenciamento de privilégios em nuvem e SaaS em 2026. O cofre de credenciais é uma primeira implantação comum porque as empresas precisam identificar, armazenar, rotacionar e controlar a liberação de credenciais antes de poder governar como essas credenciais são usadas por pessoas, aplicações e máquinas. O Gerenciamento de Sessões Privilegiadas e a Governança de Direitos em Nuvem são categorias adjacentes estabelecidas, pois o registro de sessões apoia as obrigações de auditoria e a governança de direitos apoia revisões recorrentes de permissões elevadas. A posição de liderança do gerenciamento de segredos reflete seu papel prático em um programa de privilégios mais amplo e sua relevância para organizações que estão apenas começando a substituir credenciais de administrador não gerenciadas. Os controles fundamentais de credenciais, portanto, permanecem importantes mesmo quando o mercado de gerenciamento de privilégios em nuvem e SaaS avança em direção à detecção contínua, revisões automatizadas e aplicação de acesso mais dinâmica.
A Detecção e Resposta a Ameaças de Identidade está projetada para expandir a um CAGR de 21,92% até 2032, a maior taxa entre os tipos de solução. O SANS constatou que 85% das organizações implantam ferramentas de detecção e resposta a ameaças de identidade, enquanto 55% ainda sofreram acesso não autorizado relacionado à identidade nos 12 meses anteriores. O resultado mostra que a implantação por si só não garante cobertura eficaz, levando os compradores a buscar detecção que opere com controles de sessão e aplicação de acesso em vez de uma camada de alerta separada. O Acesso Justo no Tempo e o Privilégio Zero Permanente também estão ganhando atenção à medida que contas administrativas persistentes são substituídas por credenciais de escopo limitado que expiram automaticamente, enquanto o Gerenciamento de Privilégios de Endpoint e a Governança de Direitos em Nuvem abordam dispositivos conectados à nuvem e permissões excessivas em escala. Essas capacidades refletem uma mudança do cofre preventivo isolado em direção à detecção contínua, revisão de acesso e resposta em diversos ambientes administrativos.
Por Modo de Implantação:
A Entrega SaaS Reformula a Arquitetura de ControleO SaaS Nativo em Nuvem detinha 63,02% da participação do mercado de gerenciamento de privilégios em nuvem e SaaS em 2026 e deve expandir a um CAGR de 21,62% até 2032. Esse modelo de implantação reduz as necessidades de aquisição de hardware e permite que os provedores atualizem mecanismos de política e modelos de detecção de ameaças sem um ciclo de atualização gerenciado pelo cliente. As plataformas SaaS também podem usar integrações pré-construídas para AWS IAM, Azure Entra ID e Google Cloud IAM, o que reduz o trabalho necessário para aplicar controles de acesso consistentes em ambientes de nuvem pública. Os administradores podem implementar novos controles mais rapidamente quando essas conexões estão disponíveis, uma vantagem importante para organizações cuja adoção de aplicações SaaS avançou mais rapidamente do que a expansão de suas equipes de identidade. O mercado de gerenciamento de privilégios em nuvem e SaaS favorece essa arquitetura à medida que os compradores buscam uma interface comum para cargas de trabalho distribuídas e operação de política consistente em ambientes de nuvem em constante mudança.
A implantação híbrida é a segunda maior abordagem e ajuda as empresas a governar tanto as cargas de trabalho em nuvem quanto os recursos locais enquanto concluem programas de migração em fases. A orquestração de políticas SaaS pode operar por meio de conectores em ambientes mistos, permitindo que os clientes mantenham diretórios ou aplicações existentes onde a desativação imediata seria impraticável. O Plano de Controle Local com Integrações em Nuvem permanece relevante para organizações governamentais e operadores de infraestrutura crítica que exigem residência soberana de dados ou processamento em ambientes classificados. Esses compradores podem usar conexões em nuvem enquanto retêm funções de controle selecionadas próximas aos sistemas internos, o que preserva um espaço para modelos híbridos e locais durante o período de transição. A direção de longo prazo ainda favorece a entrega SaaS porque os fornecedores estão movendo a detecção de ameaças de identidade e a análise comportamental em direção a pipelines de inferência de IA residentes em nuvem, o que também pode influenciar compradores historicamente conservadores.

Por Tamanho de Organização:
Grandes Empresas Ancoram a Demanda Enquanto as PMEs AceleramAs grandes empresas detinham 76,01% do tamanho do mercado de gerenciamento de privilégios em nuvem e SaaS em 2026. Sua posição reflete a estreita ligação entre a complexidade do ambiente tecnológico e a urgência do gerenciamento de privilégios, pois um fabricante global ou banco multinacional pode operar 3 provedores de nuvem, mais de 30 aplicações SaaS e centenas de milhares de identidades. Esses ambientes requerem controles sistemáticos baseados em plataforma em vez de processos de acesso manuais, especialmente onde sistemas de pagamento, dados de clientes, sistemas operacionais e conexões de terceiros carregam suas próprias expectativas de auditoria. As grandes organizações também podem suportar as plataformas integradas e os serviços de implementação necessários para conectar diretórios complexos, direitos em nuvem e políticas de sessão em seus ambientes. O mercado de gerenciamento de privilégios em nuvem e SaaS permanece fortemente ancorado em grandes contas, que fornecem um campo de testes para capacidades que os fornecedores podem posteriormente adaptar para organizações menores.
As PMEs estão projetadas para expandir a um CAGR de 21,46% até 2032, tornando-as o segmento de tamanho de organização de crescimento mais rápido. Plataformas entregues via SaaS, preços baseados em consumo e implantação sem agente reduzem o antigo requisito de equipes dedicadas de engenharia de identidade e podem tornar a adoção mais acessível para organizações com funções tecnológicas enxutas. As necessidades de conformidade criam demanda além da maturidade de segurança existente de uma empresa, pois negócios de fintech, tecnologia de saúde e serviços jurídicos podem enfrentar as mesmas obrigações de DORA, HIPAA e PCI-DSS que organizações maiores em seus setores. O padrão é visível na Ásia-Pacífico, onde instituições financeiras desafiadoras e fabricantes nativos em SaaS estão adotando o gerenciamento de privilégios em nuvem em estágios mais iniciais de desenvolvimento organizacional do que empresas comparáveis fizeram em ciclos anteriores. Os fornecedores que simplificam o gerenciamento de políticas enquanto preservam a qualidade do controle podem atender a esse grupo sem depender de ampla especialização interna em identidade.
Por Setor do Usuário Final:
BFSI Lidera Enquanto Saúde e Ciências da Vida AceleramO BFSI detinha 26,01% do mercado de gerenciamento de privilégios em nuvem e SaaS em 2026. A infraestrutura de pagamentos em tempo real e os sistemas de negociação criam uma alta necessidade de acesso administrativo controlado, enquanto as instituições financeiras precisam documentar quem pode acessar sistemas sensíveis e quando o acesso é utilizado. O DORA também aumenta a atenção sobre inventários de contas de serviço e revisões periódicas de acesso privilegiado nas operações europeias relevantes, o que apoia a demanda contínua por plataformas entre bancos, seguradoras e outros provedores de serviços financeiros. O setor há muito utiliza controles de acesso privilegiado, mas a adoção de multinuvem aumenta o número de ambientes que requerem supervisão consistente e registros prontos para auditoria. O mercado de gerenciamento de privilégios em nuvem e SaaS atende a esses requisitos com ferramentas que podem aplicar políticas de privilégio mínimo e documentar atividades em cargas de trabalho financeiras onde a consistência administrativa é crítica.
Saúde e Ciências da Vida está projetado para expandir a um CAGR de 22,07% até 2032, a taxa mais rápida entre os setores de usuários finais. A exposição a ransomware, a expansão da conectividade de registros eletrônicos de saúde e as expectativas de auditoria estão aumentando a necessidade de governança de privilégios, enquanto os dispositivos médicos conectados adicionam mais caminhos de acesso que os sistemas de saúde precisam monitorar. Os requisitos relacionados à HIPAA reforçam o valor dos controles de privilégio mínimo e monitoramento de sessões em ambientes de saúde que têm um grande número de usuários, aplicações e sistemas conectados. Tecnologia da Informação e Telecomunicações permanece importante porque constrói e opera a infraestrutura em nuvem utilizada em toda a economia, enquanto Manufatura Industrial, Energia e Serviços Públicos estão se tornando mais relevantes à medida que a tecnologia operacional e a tecnologia da informação se conectam a plataformas de monitoramento em nuvem. Governo e Defesa estão avançando nas aquisições para cumprir os prazos de confiança zero, e Varejo, Comércio Eletrônico, Mídia e Entretenimento estão priorizando a governança de credenciais de API em integrações de pagamento e logística.
Análise Geográfica
Mercado de Gestão de Privilégios em Nuvem e SaaS da América do Norte
A América do Norte detinha 46,03% do mercado de gestão de privilégios em nuvem e SaaS em 2026. A região combina a maior concentração de fornecedores de SaaS, empresas nativas em nuvem e compradores federais que operam sob requisitos de confiança zero, o que sustenta um profundo ecossistema de clientes e parceiros. CyberArk, BeyondTrust, Delinea e Keeper Security possuem operações ou exposição de receita significativas na América do Norte, criando concorrência substancial em escopo de produto, precificação e integração de plataforma. Canadá e México estão contribuindo à medida que as empresas se conectam a cadeias de suprimentos em nuvem transfronteiriças e utilizam padrões de plataforma desenvolvidos nos Estados Unidos. O acordo de aquisição firmado em julho de 2025 entre a Palo Alto Networks e a CyberArk elevou a importância estratégica da segurança de identidade em toda a região e reformulou os roteiros de plataforma e os relacionamentos com parceiros.
Mercado de Gestão de Privilégios em Nuvem e SaaS da Ásia-Pacífico
A Ásia-Pacífico está projetada para se expandir a um CAGR de 21,72% até 2032, a taxa regional mais rápida no mercado de gestão de privilégios em nuvem e SaaS. China, Índia, Japão e Coreia do Sul são os principais mercados de crescimento, sustentados pelo aumento dos investimentos em infraestrutura em nuvem e pela evolução dos marcos regulatórios de cibersegurança. A expansão do SaaS na Índia e as mudanças na política nacional de cibersegurança estão levando as empresas de serviços de TI a demonstrar governança de privilégios a clientes internacionais. Austrália e Coreia do Sul oferecem oportunidades adicionais de implantação para integrações construídas em torno de ambientes de hiperescaladores, enquanto as implementações entregues via nuvem na China estão se tornando mais relevantes à medida que as pegadas de nuvem corporativa se ampliam. A demanda regional também reflete organizações que adotam aplicações modernas em nuvem sem uma extensa infraestrutura de privilégios legada, embora a escassez de talentos especializados continue a direcionar parte da demanda para provedores de serviços gerenciados.
Mercado de Gestão de Privilégios em Nuvem e SaaS da EMEA e América do Sul
A Europa é moldada pelas prioridades de conformidade com DORA e NIS2, que incentivam os compradores do setor de serviços bancários, financeiros e de seguros (BFSI) e de infraestrutura crítica a exigir relatórios de direitos prontos para auditoria e práticas definidas de revisão de acesso. O DORA passou a ser aplicado nos estados-membros da UE desde 17 de janeiro de 2025, e a Alemanha publicou seu ato de implementação da NIS2 em dezembro de 2025. O WALLIX Group desenvolveu uma posição de soberania digital europeia que se alinha com a demanda do setor público e de defesa por processamento de dados residente na UE. A América do Sul está se desenvolvendo por meio de adotantes de tecnologia fintech e agronegócio com abordagem cloud-first no Brasil e na Argentina, enquanto a Arábia Saudita e os Emirados Árabes Unidos estão avançando em implantações apoiadas pelo governo vinculadas a iniciativas de nuvem soberana. A África permanece em um estágio mais inicial, com requisitos de empresas multinacionais e do setor financeiro na África do Sul, Nigéria e Egito fornecendo a principal demanda de curto prazo.
Cenário Competitivo
Concentração do Mercado
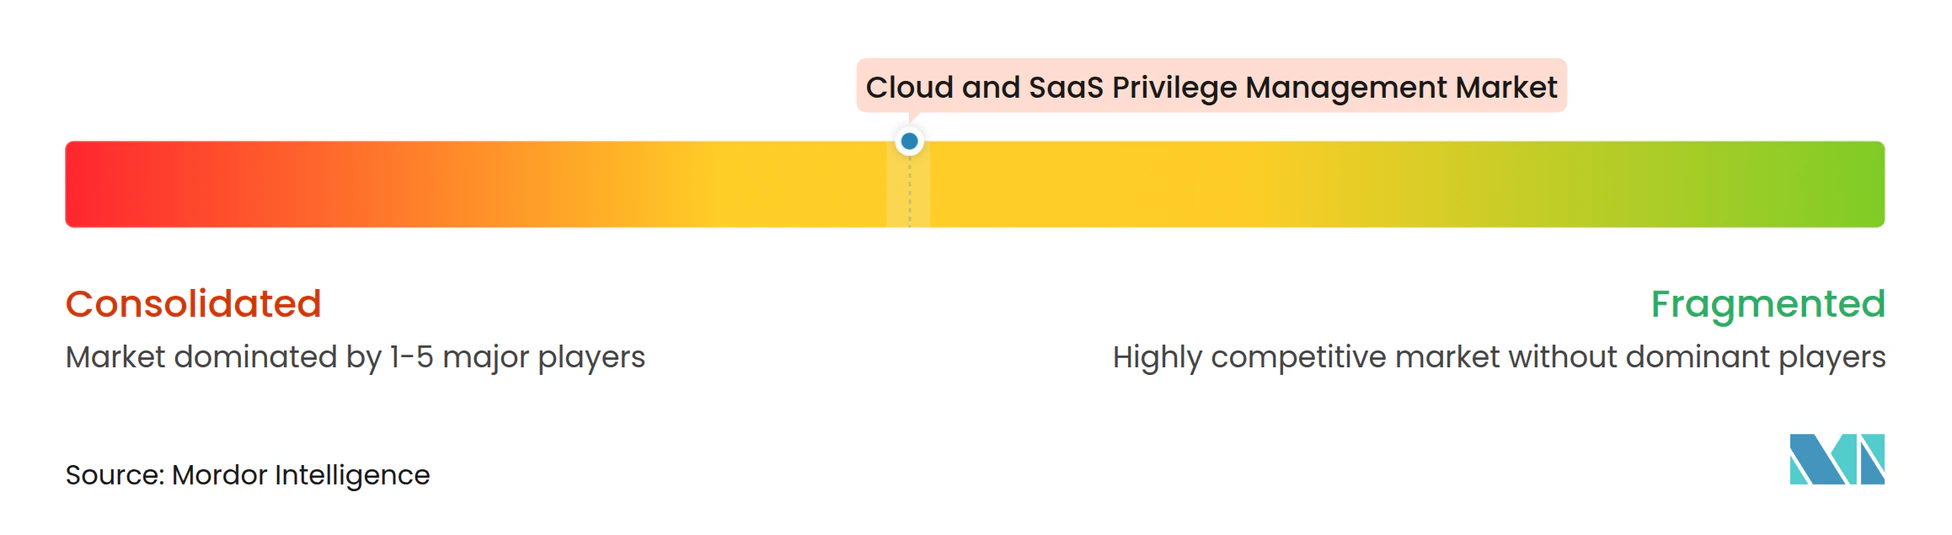
O mercado de gerenciamento de privilégios em nuvem e SaaS é moderadamente concentrado. CyberArk, BeyondTrust, Delinea e Microsoft têm posições substanciais em contas empresariais, enquanto Keeper Security, Saviynt, Sonrai Security e outros especialistas nativos em nuvem estão ganhando tração em partes específicas do mercado. O foco competitivo está se deslocando para plataformas que conectam governança de privilégios, detecção de ameaças, gerenciamento de direitos em nuvem e controles de identidade de agentes de IA em um ambiente de controle unificado. A Palo Alto Networks anunciou um acordo para adquirir a CyberArk em julho de 2025 por um valor patrimonial de 25 bilhões de USD, demonstrando que a segurança de identidade se tornou uma capacidade central de plataforma em vez de uma categoria de produto independente.
Os fornecedores estão ampliando seu escopo de produto por meio de aquisições, desenvolvimento interno e parcerias de integração. A Delinea anunciou sua combinação com a StrongDM em janeiro de 2026 para incorporar autorização de tempo de execução justo no tempo para ambientes DevOps e orientados por IA em sua plataforma de acesso privilegiado empresarial. A BeyondTrust lançou o PathfinderAI e um servidor seguro de Protocolo de Contexto de Modelo em abril de 2026 para governar ações autônomas de agentes de IA com uma trilha de auditoria. Essas ações visam a governança de identidade de máquinas e agentes de IA, uma área onde a cobertura de controle permanece incompleta, enquanto os fornecedores também incorporam análises nos fluxos de trabalho de privilégios em vez de depender inteiramente de ferramentas externas de gerenciamento de informações e eventos de segurança. O acesso justo no tempo amigável ao desenvolvedor está se tornando mais importante porque os provedores precisam fortalecer o controle sem desacelerar a atividade de engenharia.
A Zscaler ingressou no ecossistema de parceiros do Microsoft Entra Agent ID em novembro de 2025 para aplicar controles de acesso de Confiança Zero a identidades de agentes de IA por meio dos serviços de identidade da Microsoft. A CyberArk expandiu as capacidades para identidades humanas, de IA e de máquinas em abril de 2025, incluindo controles de acesso justo no tempo e descoberta aprimorada de identidade de máquinas, enquanto a Keeper Security adicionou suporte nativo ao Google Cloud Platform ao KeeperPAM em fevereiro de 2026, estendendo a cobertura de governança para AWS, Azure e Google Cloud Platform. Esses movimentos mostram que a interoperabilidade em nuvem e o controle de agentes de IA são fatores competitivos cada vez mais relevantes. O mercado de gerenciamento de privilégios em nuvem e SaaS manterá a concorrência entre plataformas empresariais amplas e provedores especializados com foco em nuvem.
Líderes do Setor de Gerenciamento de Privilégios em Nuvem e SaaS
-
BeyondTrust Corporation
-
Delinea Inc.
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
Broadcom Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão de Privilégios em Nuvem e SaaS Empresas cobertas neste relatório
- BeyondTrust Corporation
- Delinea Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Broadcom Inc.
- IBM Corporation
- One Identity LLC
- Saviynt Inc.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- SailPoint Technologies, Inc.
- WALLIX Group SA
- ARCON TechSolutions Pvt. Ltd.
- Keeper Security, Inc.
- Hitachi ID Systems, Inc.
- Thales Group
- SSH Communications Security Corporation
- Akeyless Security Ltd.
- StrongDM, Inc.
- Teleport, Inc.
- Netwrix Corporation
- Imprivata, Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão de Privilégios em Nuvem e SaaS
- Julho de 2026: A SailPoint expandiu a descoberta de aplicações PAM no Identity Security Cloud com aprimoramentos no conector CyberArk em nível de instância e novos conectores de descoberta para BeyondTrust Password Safe Cloud e Delinea Secret Server, melhorando a precisão da governança de identidade entre plataformas.
- Abril de 2026: A BeyondTrust lançou o PathfinderAI e um servidor MCP seguro em Acesso Antecipado, fornecendo controles de segurança de identidade prontos para produção para agentes de IA colaboradores dentro da Plataforma Pathfinder e permitindo que as organizações governem ações autônomas de agentes de IA por meio de uma camada de orquestração baseada em padrões com trilha de auditoria completa.
- Fevereiro de 2026: A Keeper Security adicionou suporte nativo ao Google Cloud Platform ao KeeperPAM, estendendo a governança de acesso privilegiado a um terceiro plano de controle de nuvem principal ao lado das integrações existentes com AWS e Azure, permitindo a aplicação consistente de políticas em ambientes multinuvem.
- Janeiro de 2026: A Delinea e a StrongDM anunciaram um acordo definitivo de fusão para combinar a plataforma PAM empresarial da Delinea com a autorização de tempo de execução JIT da StrongDM para ambientes DevOps e orientados por IA. A plataforma combinada, ancorada pela receita recorrente anual de 400 milhões de USD da Delinea, visa uma arquitetura de privilégio zero permanente abrangendo o gerenciamento tradicional de credenciais e o acesso efêmero orientado por eventos para cargas de trabalho nativas em nuvem.
Escopo do Relatório Global do Mercado de Gerenciamento de Privilégios em Nuvem e SaaS
O Relatório de Gerenciamento de Privilégios em Nuvem e SaaS é Segmentado por Componente (Soluções, Serviços), Tipo de Solução (Governança de Direitos em Nuvem, Gerenciamento de Credenciais Privilegiadas e Segredos, Gerenciamento de Sessões Privilegiadas, Acesso Justo no Tempo e Privilégio Zero Permanente, Gerenciamento de Privilégios de Endpoint para Dispositivos Conectados à Nuvem, Detecção e Resposta a Ameaças de Identidade), Modo de Implantação (SaaS Nativo em Nuvem, Híbrido, Plano de Controle Local com Integrações em Nuvem), Tamanho da Organização (Grandes Empresas, Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Varejo e Comércio Eletrônico, Manufatura Industrial, Energia e Serviços Públicos, Governo e Defesa, Mídia e Entretenimento e Outros Setores de Usuários Finais), e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Governança de Direitos em Nuvem |
| Gerenciamento de Credenciais Privilegiadas e Segredos |
| Gerenciamento de Sessões Privilegiadas |
| Acesso Justo no Tempo e Privilégio Zero Permanente |
| Gerenciamento de Privilégios de Endpoint para Dispositivos Conectados à Nuvem |
| Detecção e Resposta a Ameaças de Identidade |
| SaaS Nativo em Nuvem |
| Híbrido |
| Plano de Controle Local com Integrações em Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Varejo e Comércio Eletrônico |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Governo e Defesa |
| Mídia e Entretenimento |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Tipo de Solução | Governança de Direitos em Nuvem | |
| Gerenciamento de Credenciais Privilegiadas e Segredos | ||
| Gerenciamento de Sessões Privilegiadas | ||
| Acesso Justo no Tempo e Privilégio Zero Permanente | ||
| Gerenciamento de Privilégios de Endpoint para Dispositivos Conectados à Nuvem | ||
| Detecção e Resposta a Ameaças de Identidade | ||
| Por Modo de Implantação | SaaS Nativo em Nuvem | |
| Híbrido | ||
| Plano de Controle Local com Integrações em Nuvem | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura Industrial | ||
| Energia e Serviços Públicos | ||
| Governo e Defesa | ||
| Mídia e Entretenimento | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gerenciamento de privilégios em nuvem e SaaS?
O mercado de gerenciamento de privilégios em nuvem e SaaS está projetado para expandir de 2,83 bilhões de USD em 2026 e 3,38 bilhões de USD em 2027 para 8,71 bilhões de USD até 2032, a um CAGR de 20,84%.
O que está impulsionando a demanda por gerenciamento de privilégios em nuvem e SaaS?
Ataques baseados em identidade, expansão das superfícies de acesso multinuvem, requisitos de confiança zero e proliferação de identidades não humanas são os principais fatores de demanda.
Qual componente detém a maior participação nos gastos com gerenciamento de privilégios em nuvem e SaaS?
As soluções detinham 77,03% dos gastos em 2026 e estão projetadas para expandir a um CAGR de 21,09% até 2032.
Qual modelo de implantação é mais amplamente utilizado para gerenciamento de privilégios?
O SaaS Nativo em Nuvem detinha 63,02% dos gastos em 2026 e deve expandir a um CAGR de 21,62% até 2032.
Qual setor de usuário final tem a maior demanda por gerenciamento de privilégios em nuvem e SaaS?
O BFSI detinha 26,01% dos gastos em 2026 porque sistemas de pagamento, infraestrutura de negociação e obrigações de auditoria exigem controles robustos de acesso privilegiado.
Qual região deve expandir mais rapidamente até 2032?
A Ásia-Pacífico deve expandir a um CAGR de 21,72%, apoiada pelo investimento em nuvem e pela adoção de segurança cibernética na China, Índia, Japão e Coreia do Sul.