
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
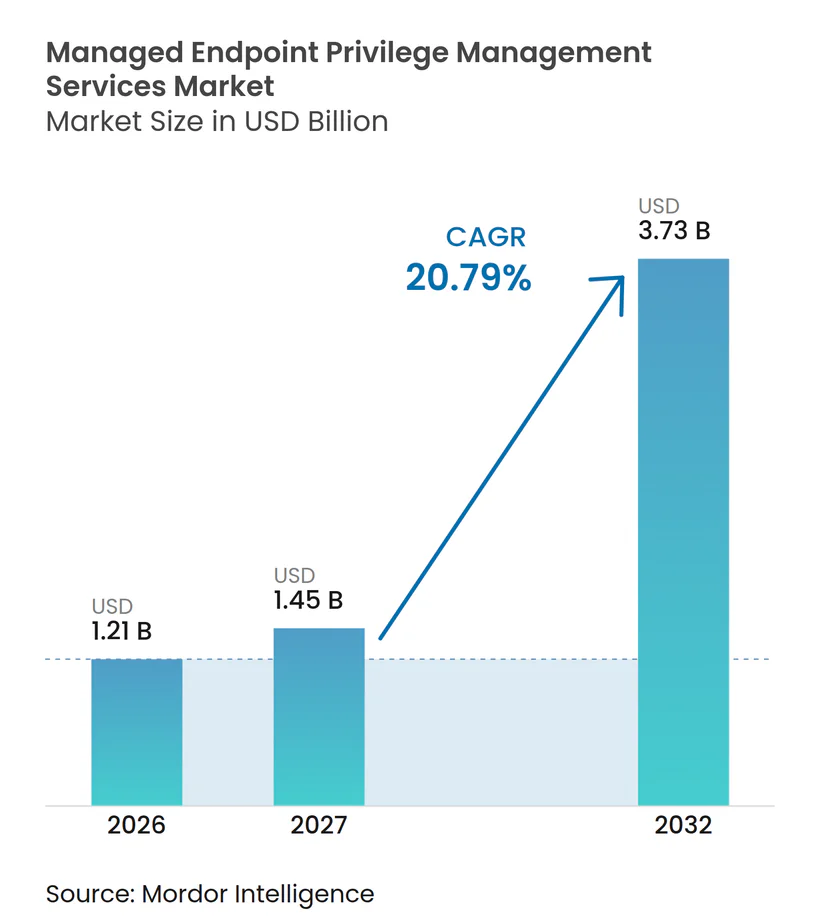
| Tamaño del Mercado (2027) | 1.45 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.73 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.79 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints por Mordor Intelligence
El tamaño del Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints fue valorado en 1,21 mil millones de USD en 2026 y se estima que crecerá desde 1,45 mil millones de USD en 2027 hasta alcanzar los 3,73 mil millones de USD para 2032, a una CAGR del 20,79% durante el período de pronóstico (2027-2032). El mercado de servicios gestionados de gestión de privilegios en endpoints se está expandiendo a medida que las organizaciones tratan las identidades comprometidas y los derechos de administrador en endpoints como riesgos interconectados. Los proveedores de servicios gestionados están abordando la carga operativa de aplicar, monitorear y revisar políticas de mínimo privilegio en entornos de dispositivos híbridos. El mercado de servicios gestionados de gestión de privilegios en endpoints también se beneficia cuando los compradores necesitan cobertura continua que los equipos internos no pueden mantener las 24 horas del día. La adopción de SaaS ha ampliado el número de cuentas administrativas, inquilinos en la nube y aplicaciones que requieren control. Es probable que las herramientas de endpoints integradas aumenten la adopción básica, mientras que los proveedores con capacidades gestionadas especializadas compiten por implementaciones complejas y altamente reguladas.
Conclusiones Clave del Informe
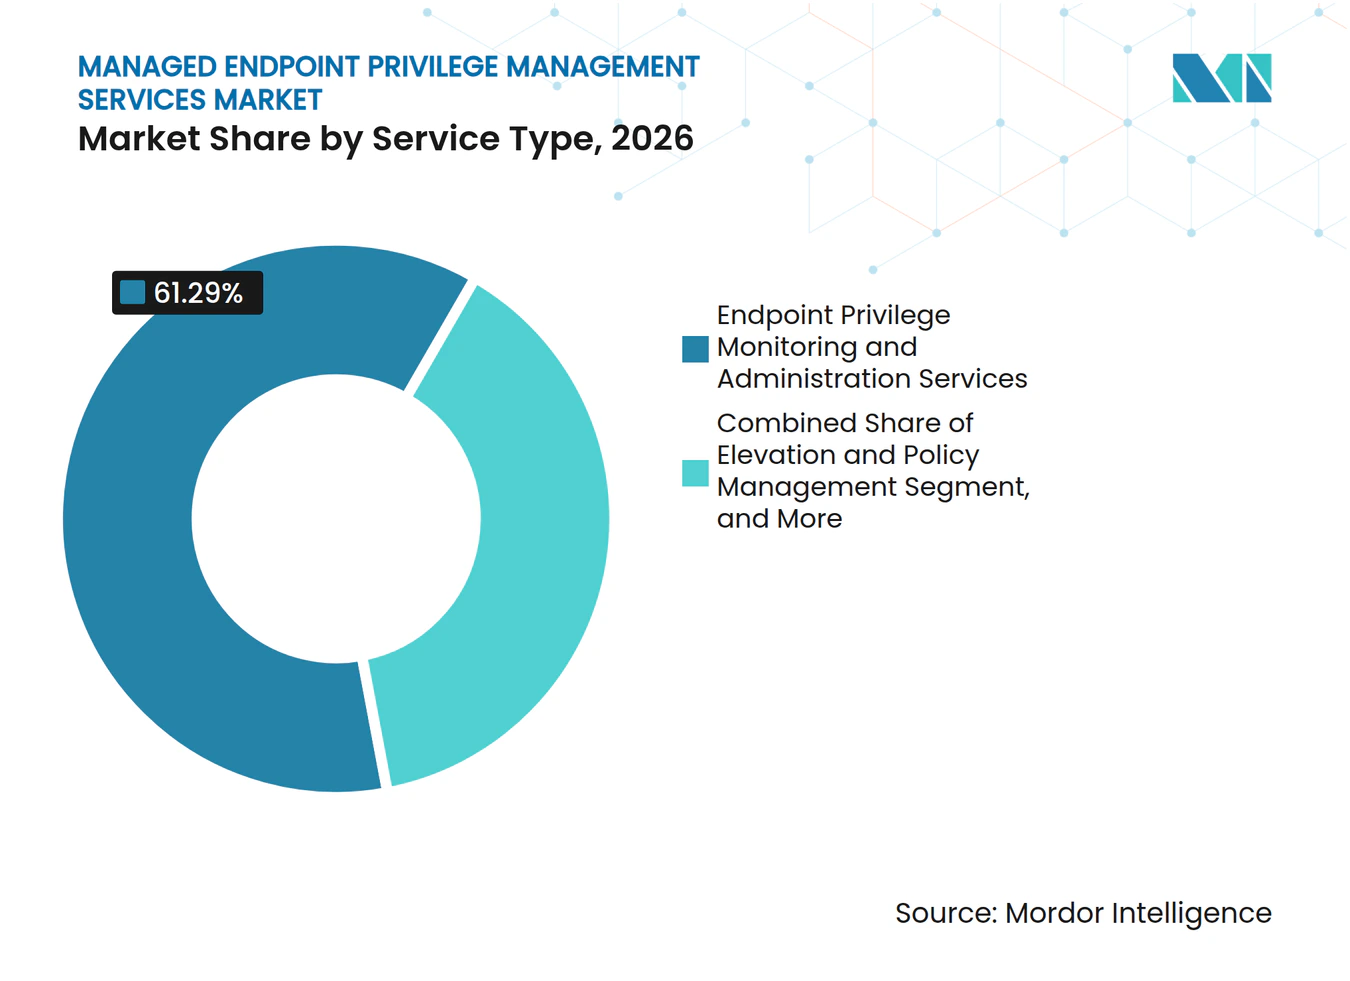
- Por tipo de servicio, los Servicios de Monitoreo y Administración de Privilegios en Endpoints representaron el 61,29% de la participación del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026, mientras que los Servicios de Elevación de Privilegios en Endpoints y Gestión de Políticas se proyecta que crecerán a una CAGR del 21,78% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 67,33% de la participación del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026, mientras que la implementación híbrida se proyecta que se expandirá a una CAGR del 22,06% hasta 2032.
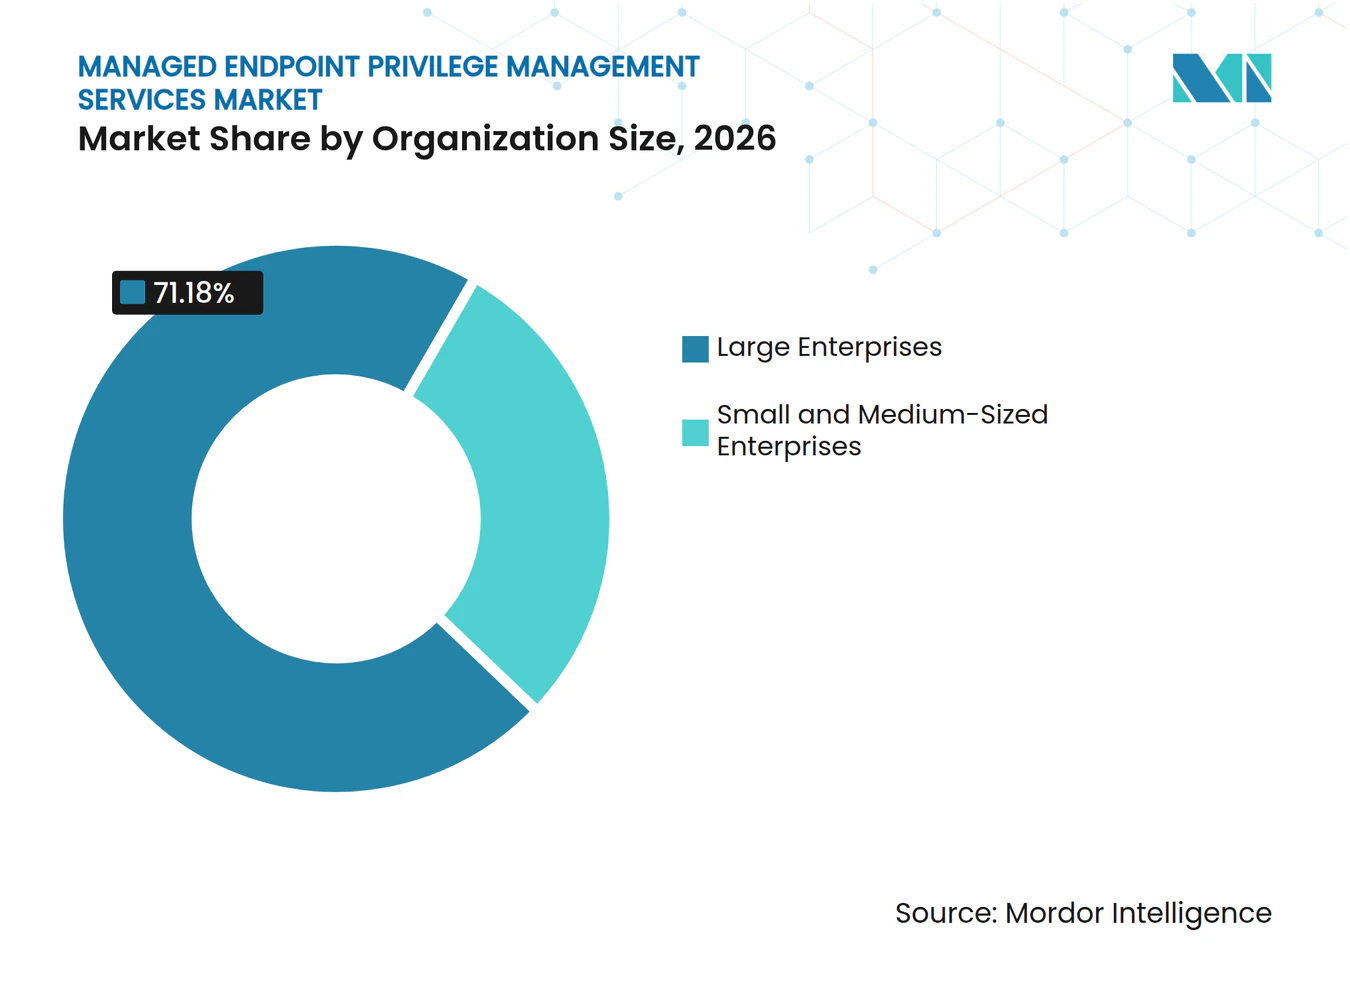
- Por tamaño de organización, las Grandes Empresas representaron el 71,18% de los ingresos en 2026, mientras que las Pequeñas y Medianas Empresas se proyecta que registrarán una CAGR del 22,36% hasta 2032.
- Por industria de usuario final, la Banca, Servicios Financieros y Seguros representó el 29,13% de los ingresos en 2026, mientras que el Gobierno y la Administración Pública se proyecta que crecerán a una CAGR del 21,12% hasta 2032.
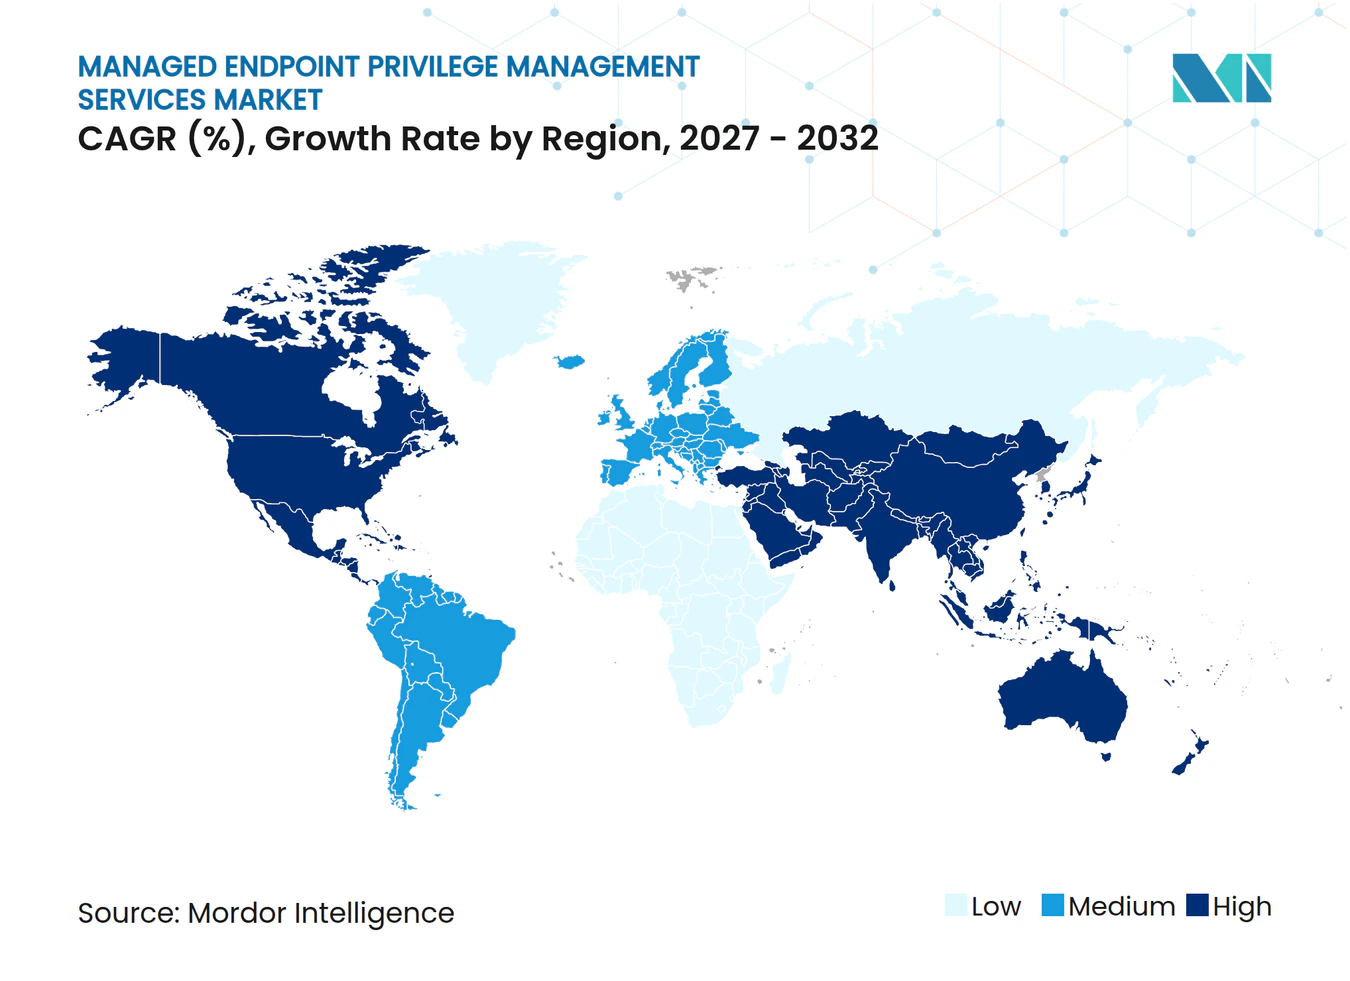
- Por geografía, América del Norte representó el 35,41% de los ingresos en 2026, mientras que Asia-Pacífico se proyecta que se expandirá a una CAGR del 21,40% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de los Ataques de Ransomware y Basados en Identidad | +5.2% | Global | Corto plazo (≤ 2 años) |
| Expansión de las Fuerzas de Trabajo Híbridas y Distribuidas | +4.0% | Global | Mediano plazo (2-4 años) |
| Requisitos de Cumplimiento de Mínimo Privilegio y Confianza Cero más Estrictos | +3.5% | América del Norte y Europa, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Migración a la Nube y Proliferación del Acceso Administrativo en SaaS | +2.8% | Global, con concentración temprana en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Personal de Seguridad Gestionada y Demanda de Externalización | +2.2% | Global | Mediano plazo (2-4 años) |
| Telemetría de Endpoints y Automatización de Políticas que Mejoran la Economía de Implementación | +1.8% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de los Ataques de Ransomware y Basados en Identidad
Los ataques basados en identidad están aumentando la importancia de eliminar los privilegios administrativos permanentes de los endpoints. Sophos informó que el 67% de los incidentes que investigó involucraron ataques relacionados con la identidad en 2026.[1] La misma investigación encontró que los atacantes llegaron a los servidores de Active Directory en 3,4 horas tras una brecha inicial. La autenticación multifactor existía en el 97% de los casos que involucraban credenciales comprometidas, lo que apunta a brechas de cobertura y privilegios más que a la simple ausencia de autenticación. El mercado de servicios gestionados de gestión de privilegios en endpoints respalda, por tanto, controles que limitan el movimiento lateral después de que una identidad es comprometida. Semperis encontró que el 87% de los ataques de ransomware tenían como objetivo sistemas de identidad, incluidos Active Directory, Microsoft Entra ID y Okta.[2]
Expansión de las Fuerzas de Trabajo Híbridas y Distribuidas
El trabajo híbrido ha separado muchos dispositivos de los perímetros de red utilizados por los sistemas de gestión de privilegios más antiguos. Sophos encontró que el 34% de las organizaciones más pequeñas detuvieron el ransomware antes del cifrado o la extorsión, en comparación con el 46% de las organizaciones más grandes. La diferencia refleja recursos de seguridad desiguales en entornos de endpoints distribuidos. Los servicios gestionados de gestión de privilegios en endpoints pueden aplicar políticas a través de agentes gestionados en la nube sin requerir una conexión VPN constante. Las organizaciones también necesitan controles coherentes en dispositivos corporativos y dispositivos no gestionados utilizados en entornos híbridos. Sophos informó que el 88% de las cargas útiles de ransomware se implementaron fuera del horario comercial normal, lo que respalda la demanda de monitoreo gestionado continuo.
Requisitos de Cumplimiento de Mínimo Privilegio y Confianza Cero más Estrictos
Los requisitos de cumplimiento están convirtiendo los controles de mínimo privilegio en endpoints en necesidades de adquisición más inmediatas. La enmienda de Nueva York al 23 NYCRR Parte 500 entró en vigor en mayo de 2025 y exige que las entidades financieras de Clase A implementen soluciones de gestión de acceso privilegiado. La norma también requiere que el uso de cuentas elevadas se limite a situaciones en las que sea operativamente necesario. El NIST publicó el SP 1800-35 en junio de 2025 con 19 implementaciones de referencia de confianza cero que sitúan los controles de endpoints dentro del pilar del dispositivo. La CISA publicó su guía de microsegmentación de confianza cero en julio de 2025 e identificó la aplicación del mínimo privilegio en endpoints como un requisito previo para un aislamiento eficaz. Estos requisitos favorecen al mercado de servicios gestionados de gestión de privilegios en endpoints donde las instituciones financieras y las agencias gubernamentales necesitan tanto la operación documentada de controles como las herramientas.
Migración a la Nube y Proliferación del Acceso Administrativo en SaaS
La migración a la nube ha aumentado el número de cuentas privilegiadas distribuidas entre aplicaciones, inquilinos y sistemas de identidad. CloudEagle.ai informó en junio de 2025 que el 60% de las aplicaciones SaaS e IA empresariales operaban fuera de la visibilidad directa de TI. Su encuesta también encontró que solo el 5% de las organizaciones aplicaban activamente políticas de mínimo privilegio en sus entornos de aplicaciones. Una investigación separada de la empresa encontró que el 48% de los exempleados conservaban el acceso a las aplicaciones meses después de su salida. Los proveedores gestionados pueden superponer políticas sobre la infraestructura de identidad existente, en lugar de exigir a los clientes que reemplacen cada herramienta. Esta posición es relevante para el mercado de servicios gestionados de gestión de privilegios en endpoints cuando los sistemas en la nube y locales deben operar juntos.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Compatibilidad del Agente de Endpoint y Fricción en la Experiencia del Usuario | -2.5% | Global | Corto plazo (≤ 2 años) |
| Ajuste Complejo de Políticas en Endpoints Heredados y de Tecnología Operativa | -2.0% | Europa y Asia-Pacífico, sectores industriales a nivel global | Mediano plazo (2-4 años) |
| Competencia Presupuestaria con Plataformas de Seguridad de Endpoints más Amplias | -1.5% | Global | Mediano plazo (2-4 años) |
| Soberanía de Datos y Restricciones de Sesiones Administrativas Transfronterizas | -1.0% | Europa, Oriente Medio y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Compatibilidad del Agente de Endpoint y Fricción en la Experiencia del Usuario
Los agentes de endpoints deben operar junto con el software de detección de endpoints, gestión de dispositivos y gestión de vulnerabilidades sin generar conflictos. Este requisito aumenta el esfuerzo necesario para incorporar grandes organizaciones con pilas tecnológicas variadas. Los controles de acceso privilegiado pueden retrasar proyectos cuando los usuarios se encuentran con procesos de aprobación mal ajustados. Los empleados pueden eludir los controles cuando perciben esos procesos como disruptivos. Tal comportamiento puede producir brechas de auditoría y debilitar el valor que los proveedores prometen. La elevación justo a tiempo puede reducir las solicitudes frecuentes, pero requiere un ajuste detallado de políticas antes de la implementación.
Ajuste Complejo de Políticas en Endpoints Heredados y de Tecnología Operativa
Los sistemas heredados y los entornos de tecnología operativa no siempre admiten las arquitecturas actuales de agentes de endpoints. Las redes con aislamiento físico, los protocolos industriales propietarios y los largos ciclos de parches dificultan la aplicación de políticas estándar de mínimo privilegio. Windows 10 llegó al fin de su soporte en octubre de 2025, añadiendo dispositivos a los retrasos de compatibilidad mientras los clientes planifican la migración del sistema operativo.[3] Los proveedores que atienden a clientes industriales pueden necesitar controles gestionados en la nube para dispositivos modernos y controles de sesión alternativos para equipos más antiguos. Este modelo de entrega dual puede extender el tiempo de implementación y ejercer presión sobre los márgenes de los servicios gestionados. El problema es particularmente relevante en los entornos de manufactura de Europa y Asia-Pacífico, donde los controles de endpoints deben proteger la continuidad operativa.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
El Monitoreo y la Administración Siguen Siendo la Base de Ingresos, Mientras que los Servicios de Elevación Ganan ImpulsoLos Servicios de Monitoreo y Administración de Privilegios en Endpoints representaron el 61,29% de la participación del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026. La posición refleja la necesidad de grabación continua de sesiones, descubrimiento de cuentas y evidencia de auditoría. Muchas organizaciones buscan primero visibilidad sobre la actividad administrativa antes de introducir controles más automatizados. Esta secuencia mantiene el monitoreo y la administración en el centro de los contratos de servicios gestionados actuales. El tamaño del mercado de servicios gestionados de gestión de privilegios en endpoints para esta categoría de servicio está respaldado por compradores con entornos de endpoints complejos. Estos compradores necesitan un registro operativo que pueda respaldar revisiones internas y auditorías externas. La supervisión continua también proporciona a los proveedores una base para identificar el uso inusual de privilegios. Puede revelar cuentas administrativas innecesarias antes de que esas cuentas se conviertan en una exposición de seguridad. El segmento sigue siendo, por tanto, un punto de entrada para las empresas que inician un programa estructurado de mínimo privilegio. Su escala también indica que muchos compradores aún están progresando desde la supervisión básica hacia una automatización de políticas más amplia.
Los Servicios de Elevación de Privilegios en Endpoints y Gestión de Políticas se proyecta que crecerán a una CAGR del 21,78% hasta 2032. La categoría de servicio aborda la demanda de elevacin justo a tiempo y aplicación de políticas a nivel de aplicación. Las organizaciones con derechos administrativos permanentes tienen un alcance sustancial para adoptar controles de acceso basados en el contexto. Los servicios de evaluación, optimización, implementación y migración apoyan a los clientes que preparan su entorno para la entrega gestionada. BeyondTrust introdujo una capa de soporte de decisiones de IA en Pathfinder en agosto de 2025 para analizar patrones de privilegios, desviación de derechos y comportamiento de acceso. La automatización puede reducir el ajuste manual de políticas con el tiempo. Ese cambio podría desplazar el diseño de contratos desde el trabajo intensivo en mano de obra hacia servicios recurrentes basados en resultados. La industria de servicios gestionados de gestión de privilegios en endpoints se está moviendo, por tanto, hacia un control de privilegios más dinámico, manteniendo el monitoreo como un servicio fundamental.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Implementación:
La Nube Lidera la Demanda Actual, Mientras que las Arquitecturas Híbridas se ExpandenLa implementación basada en la nube representó el 67,33% de la participación del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026. Su enfoque basado en agentes no requiere que los clientes mantengan hardware local para cada función de política. La telemetría centralizada puede proporcionar una visión de los dispositivos y sitios distribuidos. Esta estructura respalda el análisis de comportamiento y la identificación de actividad inusual en los endpoints. La implementación en la nube también es adecuada para organizaciones con empleados, contratistas y dispositivos en múltiples ubicaciones. Los proveedores pueden actualizar políticas sin requerir acceso físico a cada endpoint. El modelo reduce el esfuerzo de infraestructura para los compradores con capacidad limitada de operaciones de seguridad. También proporciona una ruta práctica para las organizaciones medianas que buscan protección gestionada. El mercado de servicios gestionados de gestión de privilegios en endpoints continúa beneficiándose cuando la entrega en la nube acorta la implementación y simplifica la administración continua. El liderazgo en la nube no elimina la necesidad de controles locales en entornos sensibles.
La implementación híbrida se proyecta que crecerá a una CAGR del 22,06% de 2027 a 2032. Las organizaciones de atención médica, servicios financieros y gobierno a menudo necesitan gestión de políticas en la nube junto con almacenamiento local o grabación de sesiones. Este enfoque puede cumplir con los requisitos de residencia de datos y sensibilidad de la carga de trabajo sin perder la gestión centralizada. La implementación local sigue siendo importante en entornos con aislamiento físico y clasificados donde la conectividad a internet está restringida. Microsoft incluyó la Gestión de Privilegios en Endpoints dentro de las licencias de Microsoft 365 E5 en julio de 2026 como una capacidad nativa de la nube. Las organizaciones ya comprometidas con Microsoft 365 pueden adoptar controles básicos en la nube más rápidamente. Los entornos complejos de múltiples nubes y tecnología operativa aún pueden requerir soporte gestionado de terceros. Estos entornos pueden no alinearse con herramientas exclusivas de la nube o patrones de implementación estándar. Los proveedores híbridos pueden atender a clientes que necesitan controles distintos para diferentes cargas de trabajo. El tamaño del mercado de servicios gestionados de gestión de privilegios en endpoints para la entrega híbrida está respaldado por esa necesidad práctica de arquitectura flexible.
Por Tamaño de Organización:
Las Grandes Empresas Lideran los Ingresos, Mientras que las Pymes Amplían la AdopciónLas Grandes Empresas representaron el 71,18% de la participación del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026. Sus entornos de dispositivos a menudo incluyen miles de endpoints y carteras de aplicaciones variadas. Estas organizaciones también enfrentan obligaciones de auditoría más formales y procesos de adquisición de servicios plurianuales. Las empresas cotizadas deben abordar los requisitos relacionados con la presentación de informes financieros y el control de acceso. Las normas específicas del sector añaden más presión en los servicios financieros, la atención médica y la contratación gubernamental. Las grandes empresas están, por tanto, mejor posicionadas para financiar amplios programas de privilegios gestionados. Su escala respalda contratos recurrentes que combinan monitoreo, gestión de políticas y servicios de implementación. El mercado de servicios gestionados de gestión de privilegios en endpoints está moldeado por estos compradores porque sus requisitos se extienden por regiones y unidades de negocio. Sus entornos también crean demanda de integraciones con herramientas de identidad, endpoints y operaciones de seguridad. La demanda de las grandes empresas sigue vinculada a la necesidad de evidencia coherente de que el acceso privilegiado está siendo controlado.
Las Pequeñas y Medianas Empresas se proyecta que crecerán a una CAGR del 22,36% hasta 2032. El segmento está ganando acceso a ofertas gestionadas diseñadas para organizaciones con menos de 500 puestos. Six Degrees encontró en febrero de 2025 que dos tercios de las pymes del Reino Unido planeaban aumentar su dependencia de los servicios de seguridad gestionados durante los próximos 12 meses. La razón declarada fue la falta de habilidades internas especializadas más que el costo por sí solo. WALLIX lanzó One PAM Core en septiembre de 2025 para pymes y organizaciones medianas que enfrentan requisitos de cumplimiento de NIS2. La oferta fue diseñada para uso en SaaS o local sin cambios en la infraestructura existente. Una implementación más sencilla puede hacer que los controles gestionados sean más accesibles para equipos de seguridad más pequeños. El segmento también crea una oportunidad para los proveedores que agrupan la incorporación, el diseño de políticas y el monitoreo en un modelo de servicio claro. La industria de servicios gestionados de gestión de privilegios en endpoints puede ampliarse aún más cuando estas organizaciones reemplacen las prácticas informales de administrador con elevación controlada.

Por Industria de Usuario Final:
BFSI Respalda la Demanda Actual, Mientras que el Gobierno AceleraLa Banca, los Servicios Financieros y los Seguros representaron el 29,13% del tamaño del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026. Las instituciones financieras deben mantener registros de auditoría y visibilidad de acceso en sistemas sensibles. La regulación de ciberseguridad de Nueva York exige la gestión de acceso privilegiado para las entidades financieras de Clase A. La regulación también requiere límites en el uso de cuentas privilegiadas. PCI DSS, SOX y GDPR refuerzan aún más los requisitos de control de acceso y operaciones auditables. Estas obligaciones pueden ser difíciles de mantener para los equipos internos en entornos de endpoints amplios. Los servicios gestionados proporcionan monitoreo y recopilación de evidencias que pueden respaldar el trabajo de cumplimiento. El segmento sigue siendo importante en América del Norte y el sur de Asia, donde las organizaciones bancarias enfrentan expectativas formales de gobernanza. La demanda de BFSI proporciona a los proveedores una base estable para controles especializados, procesos documentados y contratos a largo plazo.
El Gobierno y la Administración Pública se proyecta que crecerán a una CAGR del 21,12% hasta 2032. Los mandatos de confianza cero están pasando de políticas de alto nivel a programas activos de adquisición e implementación. La guía del NIST de 2025 proporciona diseños de referencia que ayudan a las agencias a traducir los principios de confianza cero en controles operativos. La guía de microsegmentación de la CISA de 2025 vincula además las prácticas de mínimo privilegio con el aislamiento de red. BeyondTrust recibió la autorización FedRAMP para Identity Security Insights for Government en octubre de 2025. La atención médica, las telecomunicaciones, la manufactura, el comercio minorista, la energía y los servicios públicos también ofrecen demanda moldeada por sus propias necesidades de cumplimiento. Los usuarios industriales y de energía a menudo requieren más preparación debido a las restricciones de compatibilidad con la tecnología operativa. El mercado de servicios gestionados de gestión de privilegios en endpoints tiene oportunidades donde las agencias y los operadores regulados necesitan soporte tanto en dispositivos modernos como en los más antiguos. El crecimiento gubernamental favorece a los proveedores capaces de cumplir con los requisitos formales de adquisición, autorización e informes.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints de América del Norte
América del Norte concentró el 35,41% de la cuota del mercado de servicios gestionados de gestión de privilegios en endpoints en 2026. La región combina presión regulatoria, un gasto sustancial en tecnología empresarial y un canal de seguridad gestionada consolidado. ISC2 informó en su estudio de fuerza laboral de 2025 que el 20% de las organizaciones externalizaron trabajo y el 19% recurrió a proveedores externos para hacer frente a la escasez de talento. Barracuda Networks informó en julio de 2025 que el 73% de las organizaciones con hasta 2.000 empleados dependían de proveedores de servicios gestionados para el soporte de seguridad. Estados Unidos es el principal centro de demanda, dado que los servicios financieros, el gobierno y las grandes empresas enfrentan amplios requisitos de control. Canadá y México añaden demanda a través de la modernización digital y la actividad manufacturera y logística. La autorización FedRAMP de BeyondTrust en 2025 reforzó su capacidad para atender a usuarios de los gobiernos federal, estatal y municipal. El tamaño del mercado de servicios gestionados de gestión de privilegios en endpoints en América del Norte también se ve respaldado por clientes que buscan capacidad externa para gestionar extensos parques de endpoints.
Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints de Asia-Pacífico
Se proyecta que Asia-Pacífico crezca a una CAGR del 21,40% entre 2027 y 2032. India, China, Japón y Corea del Sur son los principales centros de demanda de seguridad de endpoints y controles de acceso gestionado. El marco CERT-In de India y las normas de protección de datos de Corea del Sur respaldan enfoques más formales para la supervisión del acceso privilegiado. La ley de ciberseguridad de China genera expectativas comparables para los operadores de infraestructura crítica. El resto de Asia-Pacífico está ganando importancia a medida que las empresas multinacionales extienden los estándares de seguridad de sus sedes a las oficinas regionales. BeyondTrust amplió Pathfinder a India, Singapur, Sudáfrica y los Emiratos Árabes Unidos en 2026. La empresa citó el crecimiento de las identidades de máquinas y los riesgos de la IA agéntica como factores de demanda. La cuota del mercado de servicios gestionados de gestión de privilegios en endpoints correspondiente a Asia-Pacífico probablemente aumentará a medida que los proveedores localicen la prestación de servicios para cumplir con los requisitos de residencia de datos.
Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints de EMEA y América del Sur
Europa ocupa una posición relevante debido a que el RGPD y la NIS2 refuerzan la necesidad de un acceso privilegiado controlado en los operadores de servicios esenciales. WALLIX obtuvo las certificaciones BSI y ANSSI para su plataforma PAM en Alemania y Francia durante octubre de 2025. Dichas certificaciones pueden influir en la contratación pública en sectores donde el cumplimiento normativo soberano es importante. Francia también mostró una profunda adopción de la externalización de ciberseguridad entre las pymes y las empresas medianas durante 2026. El mercado de servicios gestionados de gestión de privilegios en endpoints en América del Sur, Oriente Medio y África se encuentra en una etapa más temprana. La demanda se concentra en organizaciones de servicios financieros y energía con responsabilidades de cumplimiento transfronterizo. Los programas nacionales de ciberseguridad en Arabia Saudita y los Emiratos Árabes Unidos, junto con los requisitos de protección de datos de Sudáfrica, están elevando las expectativas en materia de gobernanza del acceso privilegiado.
Panorama Competitivo
Concentración del Mercado
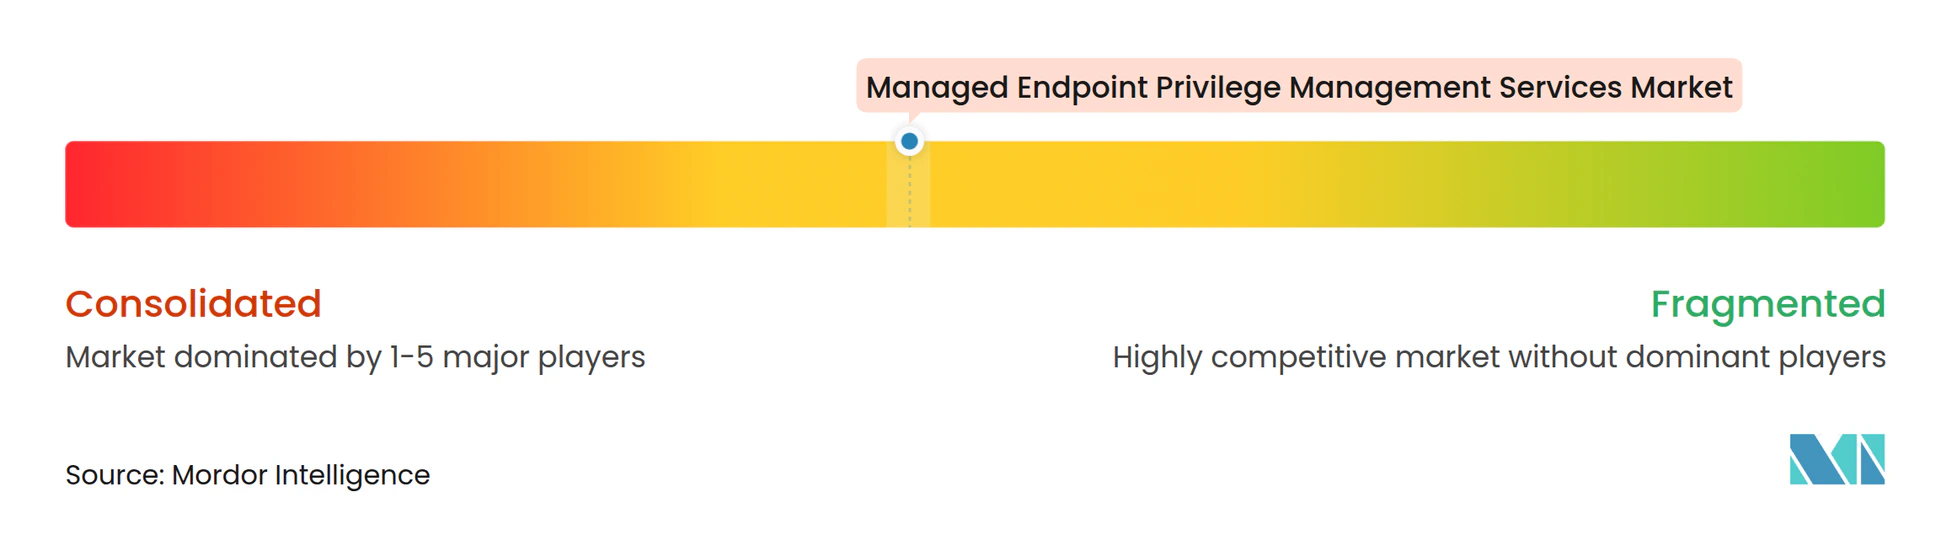
El mercado de servicios gestionados de gestión de privilegios en endpoints está moderadamente fragmentado. BeyondTrust, Palo Alto Networks y Delinea compiten con proveedores especializados y proveedores adyacentes de seguridad de endpoints e identidad. Las plataformas más grandes están ampliando sus ofertas a través de análisis de privilegios, controles de identidad no humana y automatización de acceso justo a tiempo. BeyondTrust presentó las capacidades nativas de Pathfinder en Black Hat USA 2026, incluidas la Seguridad de Agentes de IA, la Gobernanza de Identidad No Humana y las Credenciales de Carga de Trabajo. Este movimiento amplió su alcance desde las cuentas privilegiadas tradicionales hasta los agentes de IA y las cargas de trabajo en la nube. CyberArk también demostró capacidad de implementación a gran escala a través de su implementación en el cliente Northern Trust. La empresa informó la incorporación de 50.000 endpoints en 16 días sin incidentes. También informó una mejora del 137% en el cumplimiento de la rotación de contraseñas y un aumento del 250% en la cobertura de cuentas privilegiadas.
Los proveedores más pequeños compiten a través de la especialización, la velocidad de implementación y el soporte de cumplimiento específico. ThreatLocker aseguró 190 millones de USD en financiación de la Serie F en julio de 2026 para respaldar el desarrollo de productos y la expansión global. Su enfoque de lista de aplicaciones permitidas y confianza cero ofrece un modelo diferente al de la elevación de privilegios estándar. Heimdal publicó un mapeo de controles de Cyber Essentials para la Gestión de Elevación y Delegación de Privilegios en febrero de 2026. Esto ayudó a las organizaciones del Reino Unido y a los proveedores de servicios gestionados a documentar el control de mínimo privilegio frente a un esquema de certificación respaldado por el gobierno. WALLIX ha apuntado a organizaciones más pequeñas con una oferta de gestión de acceso privilegiado diseñada para una implementación más rápida. Estos enfoques son relevantes donde los compradores priorizan períodos de implementación cortos, menor carga operativa o requisitos de cumplimiento nacional específicos.
El mercado de servicios gestionados de gestión de privilegios en endpoints tiene oportunidades abiertas entre las pymes y las organizaciones industriales y de energía. Los compradores en estos grupos pueden necesitar cobertura gestionada pero no siempre pueden usar una plataforma empresarial estándar o una herramienta exclusiva de la nube. La decisión de Microsoft de incluir la Gestión de Privilegios en Endpoints en Microsoft 365 E5 puede aumentar la conciencia sobre el control de privilegios en endpoints entre los clientes existentes. También puede ejercer presión sobre los precios de los proveedores independientes que atienden requisitos básicos. Los proveedores pueden diferenciarse a través de la operación gestionada, la entrega híbrida, el diseño de políticas y el soporte para dispositivos más antiguos o de tecnología operativa. SailPoint amplió sus conectores de descubrimiento de aplicaciones de Gestión de Acceso Privilegiado para CyberArk, BeyondTrust y Delinea durante julio de 2026. Este movimiento muestra cómo la telemetría de gestión de acceso privilegiado se está convirtiendo en parte de flujos de trabajo más amplios de gobernanza de identidad.
Líderes de la Industria de Servicios Gestionados de Gestión de Privilegios en Endpoints
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Netwrix Corporation
-
WALLIX Group SA
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints Empresas cubiertas en este informe
- BeyondTrust Corporation
- Palo Alto Networks
- Delinea, Inc.
- WALLIX Group SA
- Netwrix Corporation
- One Identity LLC
- Quest Software Inc.
- ManageEngine (Zoho Corporation Private Limited)
- Ivanti, Inc.
- ARCON TechSolutions Private Limited
- Osirium Technologies plc
- Hysolate Ltd.
- FastTrack Software A/S
- Heimdal Security ApS
- ThreatLocker, Inc.
- SSH Communications Security Corporation
- Fudo Security, Inc.
- Segura, Inc.
- Syteca Inc.
- Devolutions Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints
- Agosto de 2026: BeyondTrust presentó la primera oleada de capacidades nativas de Pathfinder en Black Hat USA 2026, incluidos PathfinderAI y MCP Server, Seguridad de Agentes de IA, Gobernanza de Identidad No Humana y Credenciales de Carga de Trabajo. Estas capacidades amplían el alcance de la gestión de privilegios desde las identidades humanas y de máquinas hasta los agentes de IA y las cargas de trabajo en la nube, avanzando en la visión de privilegio permanente cero de la empresa en entornos empresariales heterogéneos.
- Julio de 2026: ThreatLocker aseguró 190 millones de USD en financiación de la Serie F para impulsar la innovación de productos y la expansión global, reforzando la confianza de los inversores en la arquitectura de lista de aplicaciones permitidas de confianza cero de la empresa como una alternativa escalable a la elevación de privilegios basada en agentes para la seguridad de endpoints empresariales.
- Julio de 2026: SailPoint amplió el descubrimiento de aplicaciones de Gestión de Acceso Privilegiado en Identity Security Cloud, añadiendo nuevos conectores para BeyondTrust y Delinea y mejorando el conector de CyberArk para exponer el inventario a nivel de instancia de aplicación. Esta integración permite que los flujos de trabajo de gobernanza de identidad incorporen datos granulares de gestión de acceso privilegiado, estrechando el vínculo entre los controles de privilegios en endpoints y la certificación de acceso empresarial más amplia.
- Marzo de 2026: ThreatLocker lanzó capacidades de acceso a la red y a la nube de confianza cero diseñadas específicamente para detener los ciberataques basados en credenciales, extendiendo su modelo de aplicación de confianza cero desde la capa de endpoints hasta el control de acceso a la red y a la nube.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints
El Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints comprende servicios externalizados que gestionan, controlan, monitorean y optimizan los derechos de acceso privilegiado en dispositivos endpoints en entornos empresariales. Estos servicios permiten a las organizaciones implementar principios de mínimo privilegio, controlar el acceso de administrador, gestionar la elevación de privilegios, aplicar políticas de seguridad y reducir las superficies de ataque en endpoints mediante el monitoreo continuo, la administración de políticas, la evaluación, la implementación y la optimización de los controles de privilegios en endpoints.
El Informe del Mercado de Servicios Gestionados de Gestión de Privilegios en Endpoints está Segmentado por Tipo de Servicio (Servicios de Monitoreo y Administración de Privilegios en Endpoints, Servicios de Elevación de Privilegios en Endpoints y Gestión de Políticas, Servicios de Evaluación y Optimización de Privilegios en Endpoints, Servicios de Implementación y Migración de Privilegios en Endpoints, Otros Tipos de Servicio), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios de Monitoreo y Administración de Privilegios en Endpoints |
| Servicios de Elevación de Privilegios en Endpoints y Gestión de Políticas |
| Servicios de Evaluación y Optimización de Privilegios en Endpoints |
| Servicios de Implementación y Migración de Privilegios en Endpoints |
| Otros Tipos de Servicio |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Servicios de Monitoreo y Administración de Privilegios en Endpoints | |
| Servicios de Elevación de Privilegios en Endpoints y Gestión de Políticas | ||
| Servicios de Evaluación y Optimización de Privilegios en Endpoints | ||
| Servicios de Implementación y Migración de Privilegios en Endpoints | ||
| Otros Tipos de Servicio | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de privilegios en endpoints?
El tamaño del mercado de servicios gestionados de gestión de privilegios en endpoints es de 1,21 mil millones de USD en 2026 y se prevé que alcance los 3,73 mil millones de USD para 2032 a una CAGR del 20,79%.
¿Qué está impulsando la demanda de servicios gestionados de gestión de privilegios en endpoints?
Los ataques basados en identidad, el trabajo híbrido, los requisitos de confianza cero y la proliferación del acceso administrativo en SaaS están aumentando la demanda de controles de privilegios en endpoints gestionados.
¿Qué tipo de servicio lidera los servicios gestionados de gestión de privilegios en endpoints?
Los Servicios de Monitoreo y Administración de Privilegios en Endpoints lideran con una participación del 61,29% en 2026, mientras que la elevación y la gestión de políticas es el tipo de servicio de más rápido crecimiento.
¿Qué modelo de implementación está creciendo más rápido para la gestión de privilegios en endpoints?
Se proyecta que la implementación híbrida crecerá a una CAGR del 22,06% hasta 2032 porque los usuarios regulados necesitan tanto controles en la nube como locales.
¿Qué sector de usuario final es el mayor comprador de estos servicios?
La Banca, los Servicios Financieros y los Seguros lideran con una participación de ingresos del 29,13% en 2026 debido a las necesidades de auditoría y cumplimiento del acceso privilegiado.
¿Qué región está creciendo más rápido en servicios de gestión de privilegios en endpoints?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 21,40% hasta 2032 a medida que las regulaciones y la transformación digital amplían la demanda de seguridad gestionada.