
Taille et part du marché des services gérés de gestion des privilèges des points de terminaison
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.45 Milliards de dollars |
| Taille du Marché (2032) | 3.73 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.79 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
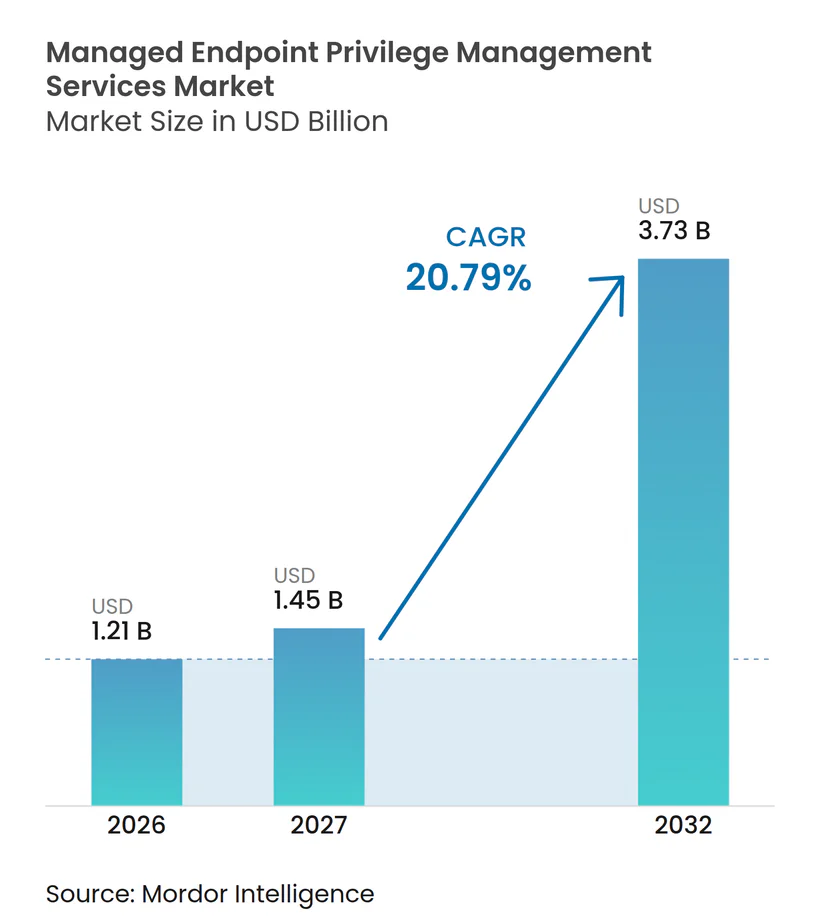
Analyse du marché des services gérés de gestion des privilèges des points de terminaison par Mordor Intelligence
La taille du marché des services gérés de gestion des privilèges des points de terminaison était évaluée à 1,21 milliard USD en 2026 et devrait croître de 1,45 milliard USD en 2027 pour atteindre 3,73 milliards USD d'ici 2032, à un CAGR de 20,79 % durant la période de prévision (2027-2032). Le marché des services gérés de gestion des privilèges des points de terminaison est en expansion, car les organisations traitent les identités compromises et les droits d'administrateur des points de terminaison comme des risques liés. Les fournisseurs de services gérés s'attaquent à la charge opérationnelle liée à l'application, à la surveillance et à la révision des politiques de moindre privilège sur des parcs de dispositifs hybrides. Le marché des services gérés de gestion des privilèges des points de terminaison bénéficie également lorsque les acheteurs ont besoin d'une couverture continue que les équipes internes ne peuvent pas assurer en permanence. L'adoption du SaaS a élargi le nombre de comptes administratifs, de locataires cloud et d'applications nécessitant un contrôle. Les outils de point de terminaison intégrés sont susceptibles d'accroître l'adoption de base, tandis que les fournisseurs dotés de capacités gérées spécialisées se disputent les déploiements complexes et hautement réglementés.
Points clés du rapport
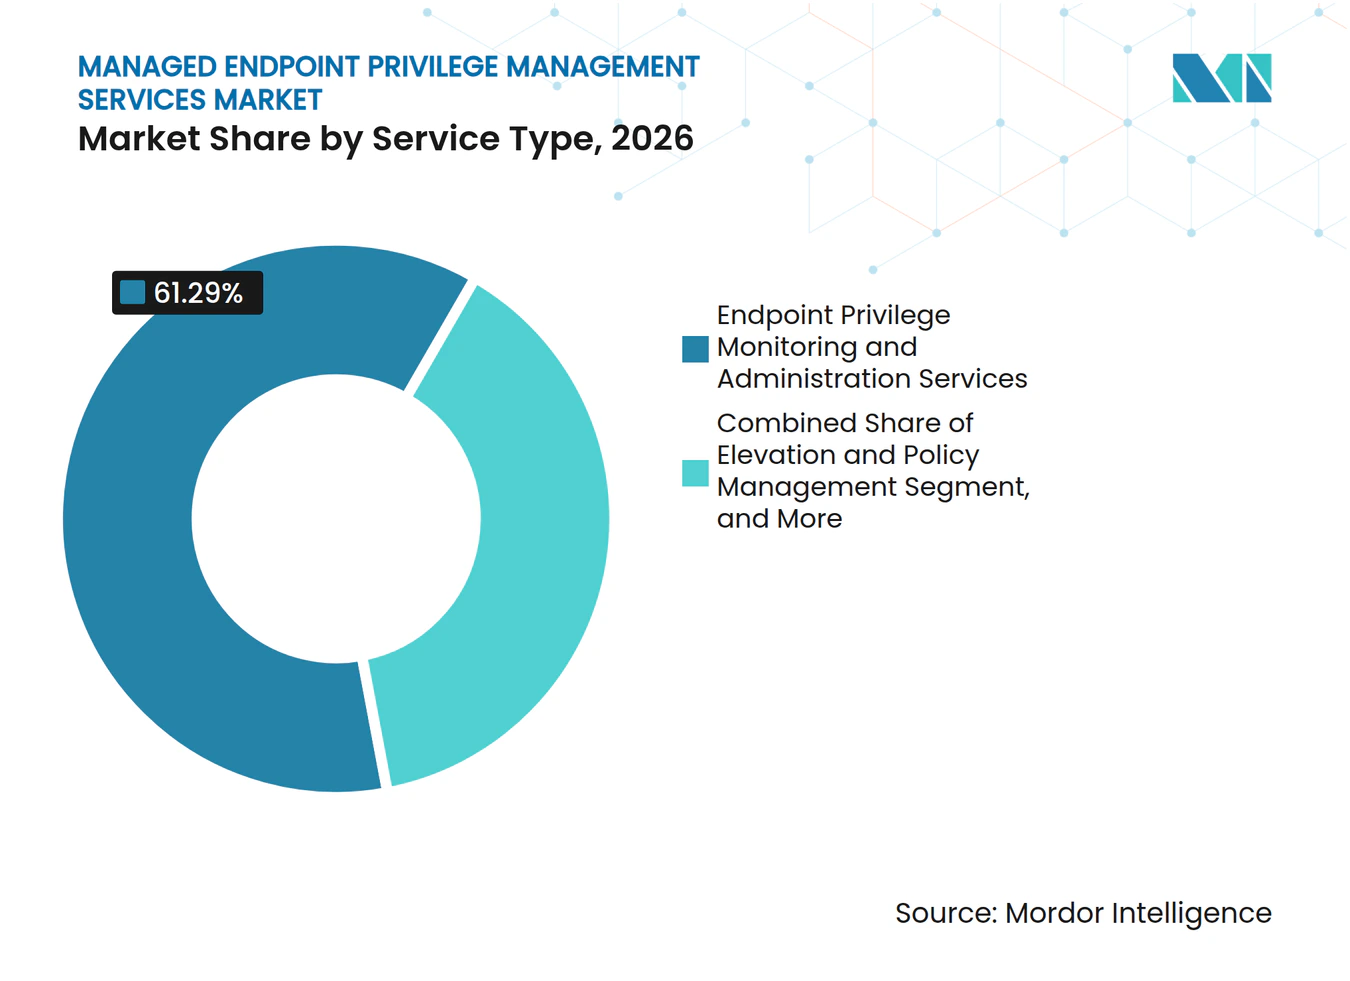
- Par type de service, les services de surveillance et d'administration des privilèges des points de terminaison détenaient 61,29 % de la part du marché des services gérés de gestion des privilèges des points de terminaison en 2026, tandis que les services d'élévation des privilèges et de gestion des politiques des points de terminaison devraient croître à un CAGR de 21,78 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 67,33 % de la part du marché des services gérés de gestion des privilèges des points de terminaison en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 22,06 % jusqu'en 2032.
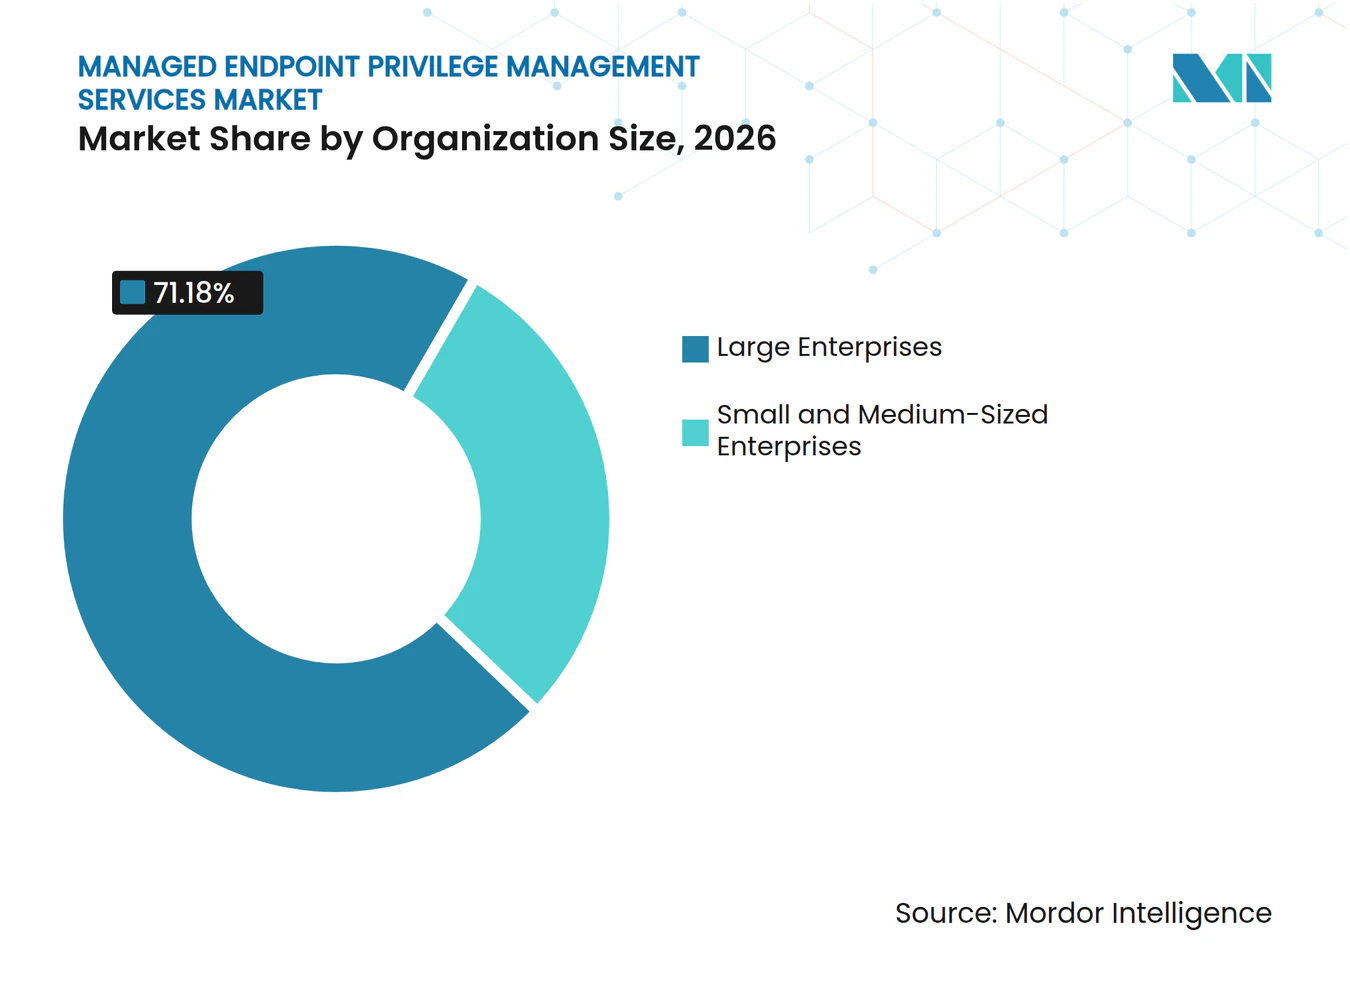
- Par taille d'organisation, les grandes entreprises détenaient 71,18 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient enregistrer un CAGR de 22,36 % jusqu'en 2032.
- Par secteur d'utilisation final, les services bancaires, financiers et d'assurance représentaient 29,13 % des revenus en 2026, tandis que le gouvernement et l'administration publique devraient croître à un CAGR de 21,12 % jusqu'en 2032.
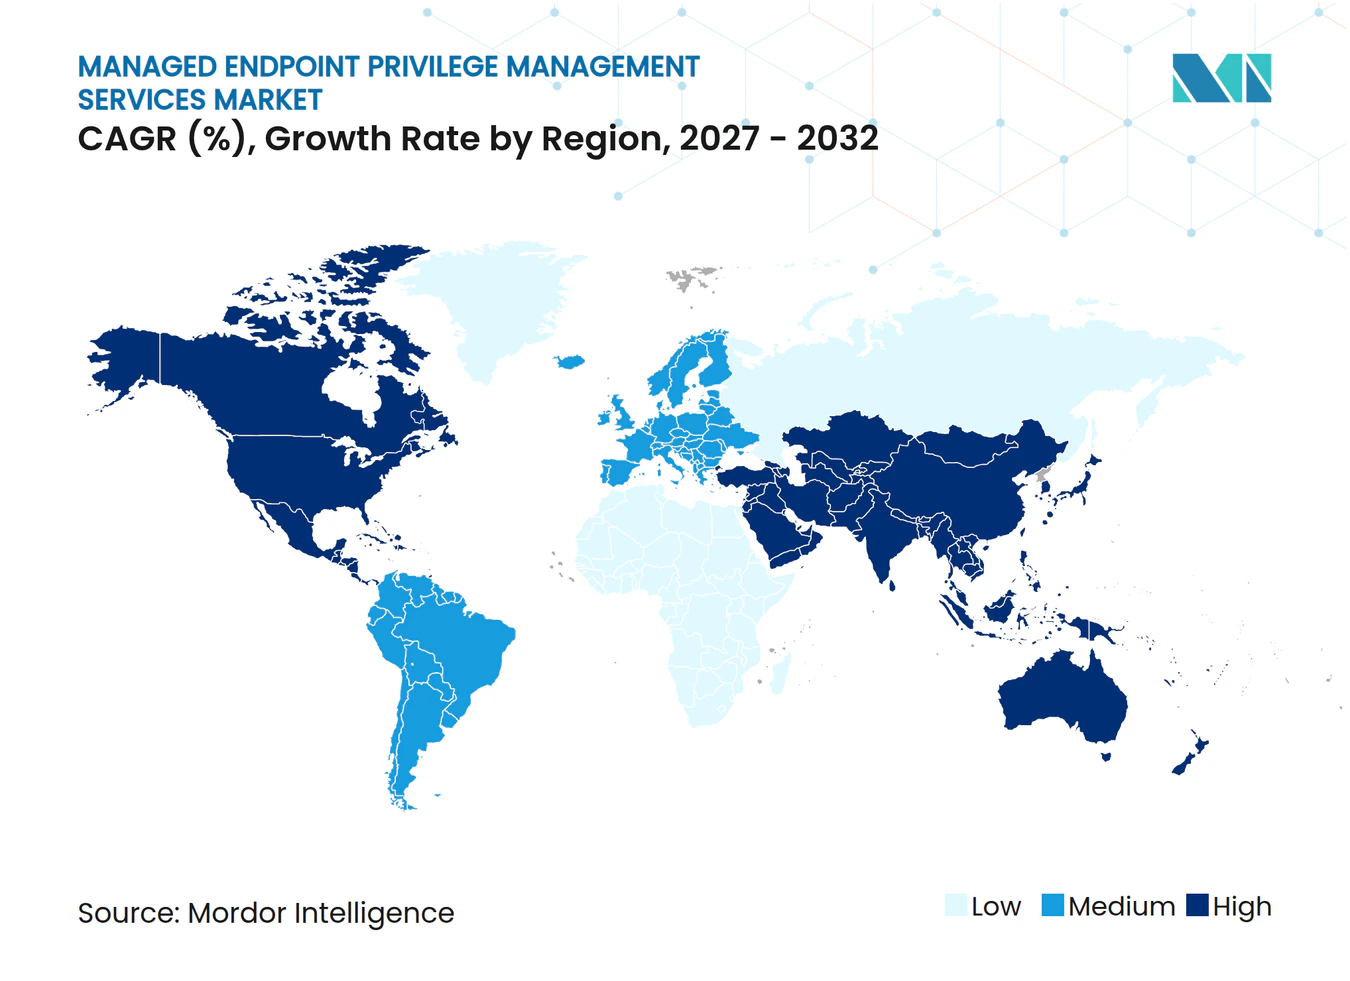
- Par géographie, l'Amérique du Nord détenait 35,41 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,40 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Montée des attaques par rançongiciel et des attaques basées sur l'identité | +5.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des effectifs hybrides et distribués | +4.0% | Mondial | Moyen terme (2-4 ans) |
| Renforcement des exigences de conformité en matière de moindre privilège et de confiance zéro | +3.5% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Migration vers le cloud et prolifération des accès administratifs SaaS | +2.8% | Mondial, avec une concentration initiale en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénuries de personnel en sécurité gérée et demande d'externalisation | +2.2% | Mondial | Moyen terme (2-4 ans) |
| Amélioration de l'économie de déploiement grâce à la télémétrie des points de terminaison et à l'automatisation des politiques | +1.8% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Montée des attaques par rançongiciel et des attaques basées sur l'identité
Les attaques basées sur l'identité accroissent l'importance de la suppression des privilèges administratifs permanents des points de terminaison. Sophos a rapporté que 67 % des incidents qu'il a investigués impliquaient des attaques liées à l'identité en 2026.[1] La même recherche a révélé que les attaquants atteignaient les serveurs Active Directory en 3,4 heures après une violation initiale. L'authentification multifacteur existait dans 97 % des cas impliquant des identifiants compromis, ce qui pointe vers des lacunes en matière de couverture et de privilèges plutôt que vers une simple absence d'authentification. Le marché des services gérés de gestion des privilèges des points de terminaison soutient donc des contrôles qui limitent les mouvements latéraux après la compromission d'une identité. Semperis a constaté que 87 % des attaques par rançongiciel ciblaient des systèmes d'identité, notamment Active Directory, Microsoft Entra ID et Okta.[2]
Expansion des effectifs hybrides et distribués
Le travail hybride a séparé de nombreux dispositifs des périmètres réseau utilisés par les anciens systèmes de gestion des privilèges. Sophos a constaté que 34 % des petites organisations ont stoppé les rançongiciels avant le chiffrement ou l'extorsion, contre 46 % des grandes organisations. Cette différence reflète l'inégalité des ressources de sécurité au sein des parcs de points de terminaison distribués. Les services gérés de gestion des privilèges des points de terminaison peuvent appliquer des politiques via des agents gérés dans le cloud sans nécessiter une connexion VPN permanente. Les organisations ont également besoin de contrôles cohérents sur les dispositifs d'entreprise et les dispositifs non gérés utilisés dans des environnements hybrides. Sophos a rapporté que 88 % des charges utiles de rançongiciels ont été déployées en dehors des heures normales de travail, ce qui soutient la demande de surveillance gérée en continu.
Renforcement des exigences de conformité en matière de moindre privilège et de confiance zéro
Les exigences de conformité transforment les contrôles de moindre privilège des points de terminaison en besoins d'approvisionnement plus immédiats. La 23 NYCRR Part 500 amendée de New York est entrée en vigueur en mai 2025 et exige que les entités financières de classe A mettent en œuvre des solutions de gestion des accès privilégiés. La règle exige également que l'utilisation des comptes élevés soit limitée aux situations où cela est opérationnellement nécessaire. Le NIST a publié la SP 1800-35 en juin 2025 avec 19 implémentations de référence de confiance zéro qui placent les contrôles des points de terminaison dans le pilier des dispositifs. La CISA a publié ses orientations sur la microsegmentation de confiance zéro en juillet 2025 et a identifié l'application du moindre privilège des points de terminaison comme un prérequis pour une isolation efficace. Ces exigences favorisent le marché des services gérés de gestion des privilèges des points de terminaison où les institutions financières et les agences gouvernementales ont besoin d'une opération de contrôle documentée ainsi que d'outils.
Migration vers le cloud et prolifération des accès administratifs SaaS
La migration vers le cloud a augmenté le nombre de comptes privilégiés répartis entre les applications, les locataires et les systèmes d'identité. CloudEagle.ai a rapporté en juin 2025 que 60 % des applications SaaS et d'IA d'entreprise fonctionnaient en dehors de la visibilité directe de l'informatique. Son enquête a également révélé que seulement 5 % des organisations appliquaient activement des politiques de moindre privilège sur l'ensemble de leurs parcs d'applications. Une recherche distincte de la société a révélé que 48 % des anciens employés conservaient l'accès aux applications des mois après leur départ. Les fournisseurs gérés peuvent superposer des politiques sur l'infrastructure d'identité existante, plutôt que d'exiger des clients qu'ils remplacent chaque outil. Cette position est pertinente pour le marché des services gérés de gestion des privilèges des points de terminaison lorsque les systèmes cloud et sur site doivent fonctionner ensemble.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Compatibilité des agents de point de terminaison et friction liée à l'expérience utilisateur | -2.5% | Mondial | Court terme (≤ 2 ans) |
| Complexité du réglage des politiques sur les points de terminaison hérités et OT | -2.0% | Europe et Asie-Pacifique, secteurs industriels à l'échelle mondiale | Moyen terme (2-4 ans) |
| Concurrence budgétaire avec les plateformes de sécurité des points de terminaison plus larges | -1.5% | Mondial | Moyen terme (2-4 ans) |
| Contraintes de souveraineté des données et de sessions administratives transfrontalières | -1.0% | Europe, Moyen-Orient et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Compatibilité des agents de point de terminaison et friction liée à l'expérience utilisateur
Les agents de point de terminaison doivent fonctionner aux côtés des logiciels de détection des points de terminaison, de gestion des dispositifs et de gestion des vulnérabilités sans créer de conflits. Cette exigence augmente l'effort nécessaire pour intégrer de grandes organisations avec des piles technologiques variées. Les contrôles d'accès privilégiés peuvent retarder les projets lorsque les utilisateurs rencontrent des processus d'approbation mal réglés. Les employés peuvent contourner les contrôles lorsqu'ils perçoivent ces processus comme perturbateurs. Un tel comportement peut produire des lacunes d'audit et affaiblir la valeur que les fournisseurs promettent. L'élévation juste-à-temps peut réduire les invites fréquentes, mais elle nécessite un réglage détaillé des politiques avant le déploiement.
Complexité du réglage des politiques sur les points de terminaison hérités et OT
Les systèmes hérités et les environnements de technologie opérationnelle ne prennent pas toujours en charge les architectures d'agents de point de terminaison actuelles. Les réseaux isolés, les protocoles industriels propriétaires et les longs cycles de correctifs rendent difficile l'application des politiques standard de moindre privilège. Windows 10 a atteint la fin de son support en octobre 2025, ajoutant des dispositifs aux arriérés de compatibilité pendant que les clients planifient la migration du système d'exploitation.[3] Les fournisseurs au service des clients industriels peuvent avoir besoin de contrôles gérés dans le cloud pour les dispositifs modernes et de contrôles de session alternatifs pour les équipements plus anciens. Ce modèle de livraison double peut prolonger le temps de déploiement et exercer une pression sur les marges des services gérés. Le problème est particulièrement pertinent dans les environnements de fabrication européens et d'Asie-Pacifique où les contrôles des points de terminaison doivent protéger la continuité opérationnelle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la surveillance et l'administration restent la base de revenus, tandis que les services d'élévation gagnent en dynamismeLes services de surveillance et d'administration des privilèges des points de terminaison détenaient 61,29 % de la part du marché des services gérés de gestion des privilèges des points de terminaison en 2026. Cette position reflète le besoin d'enregistrement continu des sessions, de découverte des comptes et de preuves d'audit. De nombreuses organisations cherchent d'abord à avoir une visibilité sur l'activité administrative avant d'introduire des contrôles plus automatisés. Cette séquence maintient la surveillance et l'administration au cœur des contrats de services gérés actuels. La taille du marché des services gérés de gestion des privilèges des points de terminaison pour cette catégorie de services est soutenue par des acheteurs disposant de parcs de points de terminaison complexes. Ces acheteurs ont besoin d'un dossier opérationnel pouvant soutenir les révisions internes et les audits externes. La surveillance continue donne également aux fournisseurs une base pour identifier une utilisation inhabituelle des privilèges. Elle peut révéler des comptes administratifs inutiles avant que ces comptes ne deviennent une exposition à la sécurité. Le segment reste donc un point d'entrée pour les entreprises qui commencent un programme structuré de moindre privilège. Son échelle indique également que de nombreux acheteurs progressent encore de la surveillance de base vers une automatisation plus large des politiques.
Les services d'élévation des privilèges et de gestion des politiques des points de terminaison devraient croître à un CAGR de 21,78 % jusqu'en 2032. La catégorie de services répond à la demande d'élévation juste-à-temps et d'application des politiques au niveau des applications. Les organisations disposant de droits administratifs permanents ont une portée substantielle pour adopter des contrôles d'accès basés sur le contexte. Les services d'évaluation, d'optimisation, de mise en œuvre et de migration soutiennent les clients qui préparent leur environnement pour une livraison gérée. BeyondTrust a introduit une couche de support décisionnel par IA dans Pathfinder en août 2025 pour analyser les modèles de privilèges, la dérive des droits et le comportement d'accès. L'automatisation pourrait réduire le réglage manuel des politiques au fil du temps. Ce changement pourrait faire évoluer la conception des contrats du travail intensif vers des services récurrents basés sur les résultats. Le secteur des services gérés de gestion des privilèges des points de terminaison évolue donc vers un contrôle des privilèges plus dynamique tout en conservant la surveillance comme service fondamental.



Par modèle de déploiement :
le cloud domine la demande actuelle, tandis que les architectures hybrides se développentLe déploiement basé sur le cloud représentait 67,33 % de la part du marché des services gérés de gestion des privilèges des points de terminaison en 2026. Son approche basée sur des agents ne nécessite pas que les clients maintiennent du matériel sur site pour chaque fonction de politique. La télémétrie centralisée peut fournir une vue d'ensemble des dispositifs et sites distribués. Cette structure soutient l'analyse comportementale et l'identification d'une activité inhabituelle des points de terminaison. Le déploiement cloud convient également aux organisations dont les employés, les sous-traitants et les dispositifs sont répartis sur plusieurs sites. Les fournisseurs peuvent mettre à jour les politiques sans nécessiter d'accès physique à chaque point de terminaison. Le modèle réduit l'effort d'infrastructure pour les acheteurs disposant d'une capacité limitée en opérations de sécurité. Il offre également une voie pratique pour les organisations de taille moyenne cherchant une protection gérée. Le marché des services gérés de gestion des privilèges des points de terminaison continue de bénéficier lorsque la livraison cloud raccourcit le déploiement et simplifie l'administration continue. La prédominance du cloud ne supprime pas le besoin de contrôles locaux dans les environnements sensibles.
Le déploiement hybride devrait croître à un CAGR de 22,06 % de 2027 à 2032. Les organisations de santé, de services financiers et gouvernementales ont souvent besoin d'une gestion des politiques cloud associée à un stockage local ou à un enregistrement des sessions. Cette approche peut répondre aux exigences de résidence des données et de sensibilité des charges de travail sans perdre la gestion centralisée. Le déploiement sur site reste important dans les environnements isolés et classifiés où la connectivité Internet est restreinte. Microsoft a inclus la gestion des privilèges des points de terminaison dans les licences Microsoft 365 E5 en juillet 2026 en tant que capacité native au cloud. Les organisations déjà engagées dans Microsoft 365 peuvent adopter des contrôles cloud de base plus rapidement. Les environnements multi-cloud complexes et de technologie opérationnelle peuvent encore nécessiter un support géré tiers. Ces environnements peuvent ne pas s'aligner sur les outils uniquement cloud ou les modèles de déploiement standard. Les fournisseurs hybrides peuvent servir les clients qui ont besoin de contrôles distincts pour différentes charges de travail. La taille du marché des services gérés de gestion des privilèges des points de terminaison pour la livraison hybride est soutenue par ce besoin pratique d'architecture flexible.
Par taille d'organisation :
les grandes entreprises dominent les revenus, tandis que les PME élargissent l'adoptionLes grandes entreprises représentaient 71,18 % de la part du marché des services gérés de gestion des privilèges des points de terminaison en 2026. Leurs parcs de dispositifs comprennent souvent des milliers de points de terminaison et des portefeuilles d'applications variés. Ces organisations font également face à des obligations d'audit plus formelles et à des processus d'approvisionnement de services pluriannuels. Les sociétés cotées doivent répondre aux exigences liées aux rapports financiers et au contrôle des accès. Les règles sectorielles exercent une pression supplémentaire dans les services financiers, la santé et les marchés publics. Les grandes entreprises sont donc mieux positionnées pour financer de larges programmes de privilèges gérés. Leur échelle soutient des contrats récurrents combinant surveillance, gestion des politiques et services de mise en œuvre. Le marché des services gérés de gestion des privilèges des points de terminaison est façonné par ces acheteurs car leurs exigences s'étendent à travers les régions et les unités commerciales. Leurs environnements créent également une demande d'intégrations avec des outils d'identité, de point de terminaison et d'opérations de sécurité. La demande des grandes entreprises reste liée au besoin de preuves cohérentes que l'accès privilégié est contrôlé.
Les petites et moyennes entreprises devraient croître à un CAGR de 22,36 % jusqu'en 2032. Le segment accède à des offres gérées conçues pour les organisations de moins de 500 postes. Six Degrees a constaté en février 2025 que deux tiers des PME britanniques prévoyaient d'augmenter leur dépendance aux services de sécurité gérés au cours des 12 prochains mois. La raison invoquée était le manque de compétences internes spécialisées plutôt que le coût seul. WALLIX a lancé One PAM Core en septembre 2025 pour les PME et les organisations de taille moyenne confrontées aux exigences de conformité NIS2. L'offre était conçue pour une utilisation SaaS ou sur site sans modifications de l'infrastructure existante. Un déploiement plus facile peut rendre les contrôles gérés plus accessibles aux équipes de sécurité plus petites. Le segment crée également une opportunité pour les fournisseurs qui regroupent l'intégration, la conception des politiques et la surveillance dans un modèle de service clair. Le secteur des services gérés de gestion des privilèges des points de terminaison peut s'élargir davantage lorsque ces organisations remplacent les pratiques informelles d'administrateur par une élévation contrôlée.

Par secteur d'utilisation final :
le BFSI soutient la demande actuelle, tandis que le gouvernement accélèreLes services bancaires, financiers et d'assurance représentaient 29,13 % de la taille du marché des services gérés de gestion des privilèges des points de terminaison en 2026. Les institutions financières doivent maintenir des pistes d'audit et une visibilité des accès sur les systèmes sensibles. La réglementation sur la cybersécurité de New York exige la gestion des accès privilégiés pour les entités financières de classe A. La réglementation exige également des limites sur l'utilisation des comptes privilégiés. PCI DSS, SOX et RGPD renforcent davantage les exigences en matière de contrôle des accès et d'opérations auditables. Ces obligations peuvent être difficiles à maintenir pour les équipes internes sur de larges environnements de points de terminaison. Les services gérés fournissent une surveillance et une collecte de preuves pouvant soutenir les travaux de conformité. Le segment reste important en Amérique du Nord et en Asie du Sud, où les organisations bancaires font face à des attentes formelles en matière de gouvernance. La demande du BFSI offre aux fournisseurs une base stable pour des contrôles spécialisés, des processus documentés et des contrats à long terme.
Le gouvernement et l'administration publique devraient croître à un CAGR de 21,12 % jusqu'en 2032. Les mandats de confiance zéro passent d'une politique de haut niveau à des programmes actifs d'approvisionnement et de mise en œuvre. Les orientations 2025 du NIST fournissent des conceptions de référence qui aident les agences à traduire les principes de confiance zéro en contrôles opérationnels. Les orientations 2025 de la CISA sur la microsegmentation lient davantage les pratiques de moindre privilège à l'isolation du réseau. BeyondTrust a reçu l'autorisation FedRAMP pour Identity Security Insights for Government en octobre 2025. La santé, les télécommunications, la fabrication, le commerce de détail, l'énergie et les services publics offrent également une demande façonnée par leurs propres besoins de conformité. Les utilisateurs industriels et énergétiques nécessitent souvent plus de préparation en raison des contraintes de compatibilité de la technologie opérationnelle. Le marché des services gérés de gestion des privilèges des points de terminaison offre des opportunités là où les agences et les opérateurs réglementés ont besoin d'un soutien sur les dispositifs modernes et plus anciens. La croissance gouvernementale favorise les fournisseurs capables de répondre aux exigences formelles d'approvisionnement, d'autorisation et de reporting.
Analyse géographique
Marché des Services Gérés de Gestion des Privilèges des Terminaux en Amérique du Nord
L'Amérique du Nord détenait 35,41 % de la part de marché des services gérés de gestion des privilèges des terminaux en 2026. La région combine une pression réglementaire, des dépenses technologiques d'entreprise substantielles et un canal de sécurité gérée développé. L'ISC2 a indiqué dans son étude sur les effectifs de 2025 que 20 % des organisations externalisaient leurs travaux et que 19 % faisaient appel à des prestataires tiers pour pallier les pénuries de compétences. Barracuda Networks a rapporté en juillet 2025 que 73 % des organisations comptant jusqu'à 2 000 employés s'appuyaient sur des fournisseurs de services gérés pour leur soutien en matière de sécurité. Les États-Unis constituent le principal centre de demande, car les services financiers, le gouvernement et les grandes entreprises sont soumis à des exigences de contrôle étendues. Le Canada et le Mexique contribuent à la demande grâce à la modernisation numérique et aux activités de fabrication et de logistique. L'autorisation FedRAMP de BeyondTrust en 2025 a renforcé sa capacité à servir les utilisateurs des administrations fédérales, étatiques et municipales. La taille du marché des services gérés de gestion des privilèges des terminaux en Amérique du Nord est également soutenue par des clients cherchant une capacité externe pour gérer de vastes parcs de terminaux.
Marché des Services Gérés de Gestion des Privilèges des Terminaux en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 21,40 % de 2027 à 2032. L'Inde, la Chine, le Japon et la Corée du Sud sont les principaux centres de demande pour la sécurité des terminaux et les contrôles d'accès gérés. Le cadre CERT-In de l'Inde et les règles de protection des données de la Corée du Sud favorisent des approches plus formelles en matière de supervision des accès privilégiés. La loi chinoise sur la cybersécurité crée des attentes comparables pour les opérateurs d'infrastructures critiques. Le reste de l'Asie-Pacifique gagne en importance à mesure que les entreprises multinationales étendent les normes de sécurité de leur siège social à leurs bureaux régionaux. BeyondTrust a étendu Pathfinder à l'Inde, à Singapour, à l'Afrique du Sud et aux Émirats arabes unis en 2026. La société a cité la croissance des identités machines et les risques liés à l'IA agentique comme facteurs de demande. La part de marché des services gérés de gestion des privilèges des terminaux pour l'Asie-Pacifique devrait augmenter à mesure que les fournisseurs localisent leur offre pour répondre aux exigences de résidence des données.
Marché des Services Gérés de Gestion des Privilèges des Terminaux en EMEA et en Amérique du Sud
L'Europe occupe une position significative car le RGPD et NIS2 renforcent la nécessité d'un accès privilégié contrôlé auprès des opérateurs de services essentiels. WALLIX a obtenu les certifications BSI et ANSSI pour sa plateforme PAM en Allemagne et en France en octobre 2025. Ces certifications peuvent influencer les marchés publics du secteur public où la conformité souveraine est importante. La France a également affiché une adoption profonde de l'externalisation de la cybersécurité parmi les PME et les entreprises de taille intermédiaire en 2026. Le marché des services gérés de gestion des privilèges des terminaux en Amérique du Sud, au Moyen-Orient et en Afrique en est à un stade plus précoce. La demande est concentrée dans les organisations des services financiers et de l'énergie ayant des responsabilités de conformité transfrontalières. Les programmes nationaux de cybersécurité en Arabie saoudite et aux Émirats arabes unis, ainsi que les exigences de protection des données en Afrique du Sud, élèvent les attentes en matière de gouvernance des accès privilégiés.
Paysage concurrentiel
Concentration du Marché
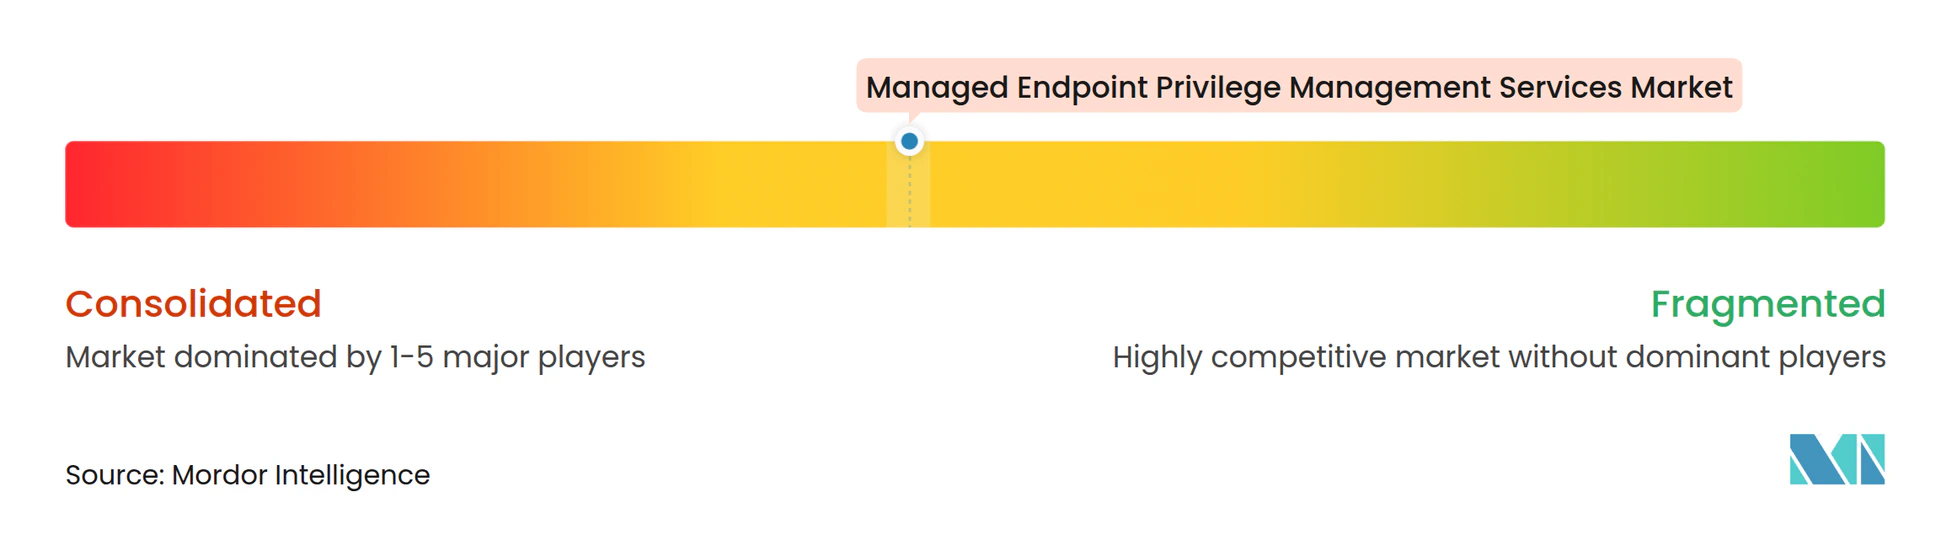
Le marché des services gérés de gestion des privilèges des points de terminaison est modérément fragmenté. BeyondTrust, Palo Alto Networks et Delinea sont en concurrence avec des fournisseurs spécialisés et des fournisseurs adjacents de sécurité des points de terminaison et des identités. Les plateformes plus grandes étendent leurs offres grâce à l'analyse des privilèges, aux contrôles d'identité non humaine et à l'automatisation des accès juste-à-temps. BeyondTrust a présenté les capacités natives de Pathfinder à Black Hat USA 2026, notamment AI Agent Security, Non-Human Identity Governance et Workload Credentials. Cette initiative a élargi sa portée des comptes privilégiés traditionnels aux agents d'IA et aux charges de travail cloud. CyberArk a également démontré une capacité de déploiement à grande échelle grâce à son déploiement chez le client Northern Trust. La société a rapporté l'intégration de 50 000 points de terminaison en 16 jours sans incident. Elle a également rapporté une amélioration de 137 % de la conformité à la rotation des mots de passe et une augmentation de 250 % de la couverture des comptes privilégiés.
Les fournisseurs plus petits se distinguent par la spécialisation, la rapidité de déploiement et le soutien ciblé à la conformité. ThreatLocker a obtenu 190 millions USD de financement de série F en juillet 2026 pour soutenir le développement de produits et l'expansion mondiale. Son approche d'autorisation des applications et de confiance zéro offre un modèle différent de l'élévation standard des privilèges. Heimdal a publié un mappage des contrôles Cyber Essentials pour la gestion de l'élévation et de la délégation des privilèges en février 2026. Cela a aidé les organisations britanniques et les fournisseurs de services gérés à documenter le contrôle du moindre privilège par rapport à un programme de certification soutenu par le gouvernement. WALLIX a ciblé les organisations plus petites avec une offre PAM conçue pour un déploiement plus rapide. Ces approches sont pertinentes là où les acheteurs privilégient des délais de mise en œuvre courts, une charge opérationnelle réduite ou des exigences de conformité nationales spécifiques.
Le marché des services gérés de gestion des privilèges des points de terminaison présente des opportunités ouvertes parmi les PME et les organisations industrielles et énergétiques. Les acheteurs de ces groupes peuvent avoir besoin d'une couverture gérée mais ne peuvent pas toujours utiliser une plateforme d'entreprise standard ou un outil uniquement cloud. La décision de Microsoft d'inclure la gestion des privilèges des points de terminaison dans Microsoft 365 E5 peut accroître la sensibilisation au contrôle des privilèges des points de terminaison parmi les clients existants. Elle peut également exercer une pression sur les prix des fournisseurs autonomes répondant aux exigences de base. Les fournisseurs peuvent se différencier par l'exploitation gérée, la livraison hybride, la conception des politiques et le soutien aux dispositifs plus anciens ou de technologie opérationnelle. SailPoint a étendu ses connecteurs de découverte d'applications PAM pour CyberArk, BeyondTrust et Delinea en juillet 2026. Cette initiative montre comment la télémétrie PAM devient une partie des flux de travail de gouvernance des identités plus larges.
Leaders du secteur des services gérés de gestion des privilèges des points de terminaison
-
Palo Alto Networks
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Netwrix Corporation
-
WALLIX Group SA
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Gestion des Privilèges des Terminaux Entreprises couvertes dans ce rapport
- BeyondTrust Corporation
- Palo Alto Networks
- Delinea, Inc.
- WALLIX Group SA
- Netwrix Corporation
- One Identity LLC
- Quest Software Inc.
- ManageEngine (Zoho Corporation Private Limited)
- Ivanti, Inc.
- ARCON TechSolutions Private Limited
- Osirium Technologies plc
- Hysolate Ltd.
- FastTrack Software A/S
- Heimdal Security ApS
- ThreatLocker, Inc.
- SSH Communications Security Corporation
- Fudo Security, Inc.
- Segura, Inc.
- Syteca Inc.
- Devolutions Inc.
Développements industriels récents dans Marché des Services Gérés de Gestion des Privilèges des Terminaux
- Août 2026 : BeyondTrust a présenté la première vague de capacités natives de Pathfinder à Black Hat USA 2026, notamment PathfinderAI et MCP Server, AI Agent Security, Non-Human Identity Governance et Workload Credentials. Ces capacités étendent la portée de la gestion des privilèges des identités humaines et machines aux agents d'IA et aux charges de travail cloud, faisant avancer la vision de privilèges permanents zéro de la société dans des environnements d'entreprise hétérogènes.
- Juillet 2026 : ThreatLocker a obtenu 190 millions USD de financement de série F pour stimuler l'innovation produit et l'expansion mondiale, renforçant la confiance des investisseurs dans l'architecture d'autorisation des applications de confiance zéro de la société comme alternative évolutive à l'élévation des privilèges basée sur des agents pour la sécurité des points de terminaison d'entreprise.
- Juillet 2026 : SailPoint a étendu la découverte d'applications de gestion des accès privilégiés dans Identity Security Cloud, ajoutant de nouveaux connecteurs pour BeyondTrust et Delinea et améliorant le connecteur CyberArk pour exposer l'inventaire au niveau des instances d'application. Cette intégration permet aux flux de travail de gouvernance des identités d'ingérer des données PAM granulaires, renforçant le lien entre les contrôles des privilèges des points de terminaison et la certification d'accès d'entreprise plus large.
- Mars 2026 : ThreatLocker a lancé des capacités d'accès réseau et cloud de confiance zéro spécifiquement conçues pour stopper les cyberattaques basées sur les identifiants, étendant son modèle d'application de confiance zéro de la couche des points de terminaison au contrôle d'accès réseau et cloud.
Portée du rapport mondial sur le marché des services gérés de gestion des privilèges des points de terminaison
Le marché des services gérés de gestion des privilèges des points de terminaison comprend des services externalisés qui gèrent, contrôlent, surveillent et optimisent les droits d'accès privilégiés sur les dispositifs de point de terminaison dans les environnements d'entreprise. Ces services permettent aux organisations de mettre en œuvre des principes de moindre privilège, de contrôler l'accès administrateur, de gérer l'élévation des privilèges, d'appliquer des politiques de sécurité et de réduire les surfaces d'attaque des points de terminaison grâce à une surveillance continue, une administration des politiques, une évaluation, une mise en œuvre et une optimisation des contrôles des privilèges des points de terminaison.
Le rapport sur le marché des services gérés de gestion des privilèges des points de terminaison est segmenté par type de service (services de surveillance et d'administration des privilèges des points de terminaison, services d'élévation des privilèges et de gestion des politiques des points de terminaison, services d'évaluation et d'optimisation des privilèges des points de terminaison, services de mise en œuvre et de migration des privilèges des points de terminaison, autres types de services), modèle de déploiement (basé sur le cloud, sur site et hybride), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (services bancaires, financiers et d'assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, commerce de détail et commerce électronique, énergie et services publics, autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services de surveillance et d'administration des privilèges des points de terminaison |
| Services d'élévation des privilèges et de gestion des politiques des points de terminaison |
| Services d'évaluation et d'optimisation des privilèges des points de terminaison |
| Services de mise en œuvre et de migration des privilèges des points de terminaison |
| Autres types de services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services bancaires, financiers et d'assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| nergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services de surveillance et d'administration des privilèges des points de terminaison | |
| Services d'élévation des privilèges et de gestion des politiques des points de terminaison | ||
| Services d'évaluation et d'optimisation des privilèges des points de terminaison | ||
| Services de mise en œuvre et de migration des privilèges des points de terminaison | ||
| Autres types de services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Services bancaires, financiers et d'assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| nergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion des privilèges des points de terminaison ?
La taille du marché des services gérés de gestion des privilèges des points de terminaison est de 1,21 milliard USD en 2026 et devrait atteindre 3,73 milliards USD d'ici 2032 à un CAGR de 20,79 %.
Qu'est-ce qui stimule la demande de services gérés de gestion des privilèges des points de terminaison ?
Les attaques basées sur l'identité, le travail hybride, les exigences de confiance zéro et la prolifération des accès administratifs SaaS augmentent la demande de contrôles gérés des privilèges des points de terminaison.
Quel type de service est en tête des services gérés de gestion des privilèges des points de terminaison ?
Les services de surveillance et d'administration des privilèges des points de terminaison sont en tête avec 61,29 % de part en 2026, tandis que l'élévation et la gestion des politiques constituent le type de service à la croissance la plus rapide.
Quel modèle de déploiement connaît la croissance la plus rapide pour la gestion des privilèges des points de terminaison ?
Le déploiement hybride devrait croître à un CAGR de 22,06 % jusqu'en 2032 car les utilisateurs réglementés ont besoin à la fois de contrôles cloud et locaux.
Quel secteur d'utilisation final est le plus grand acheteur de ces services ?
Les services bancaires, financiers et d'assurance sont en tête avec 29,13 % de part des revenus en 2026 en raison des besoins de conformité en matière d'audit et d'accès privilégié.
Quelle région connaît la croissance la plus rapide pour les services de gestion des privilèges des points de terminaison ?
L'Asie-Pacifique devrait croître à un CAGR de 21,40 % jusqu'en 2032 à mesure que les réglementations et la transformation numérique élargissent la demande de sécurité gérée.