
Taille et part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.21 Milliards de dollars |
| Taille du Marché (2032) | 6.58 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.44 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés d'analyse des logiciels malveillants sur les terminaux par Mordor Intelligence
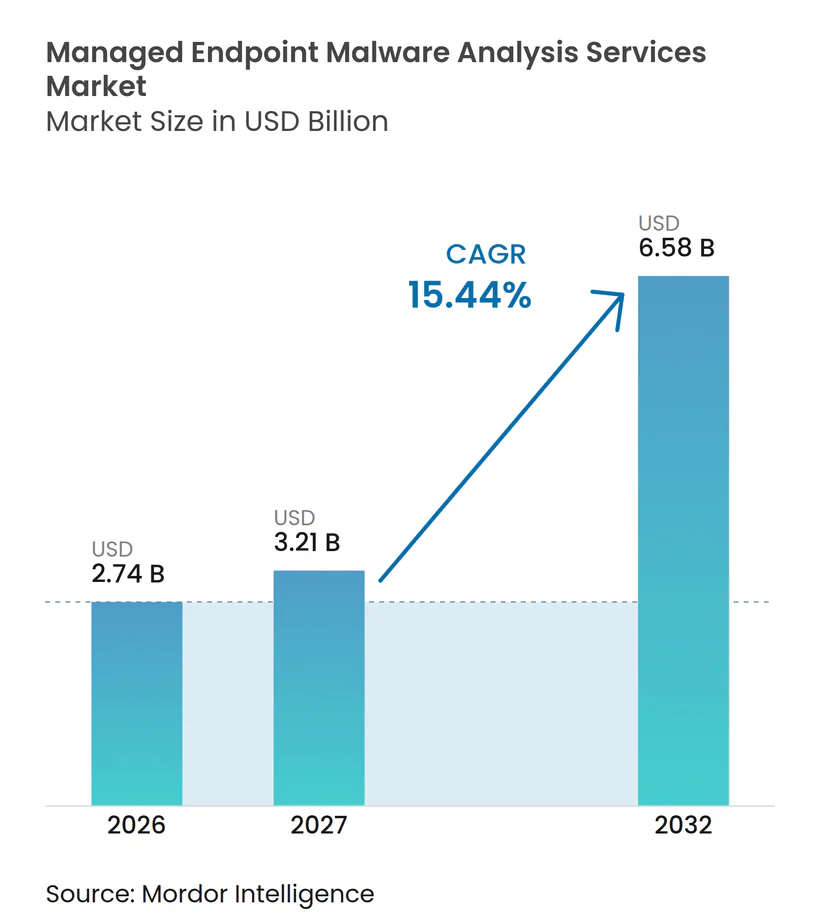
La taille du marché des services gérés d'analyse des logiciels malveillants sur les terminaux devrait s'étendre de 2,74 milliards USD en 2026 et 3,21 milliards USD en 2027 à 6,58 milliards USD d'ici 2032, enregistrant un CAGR de 15,44 % entre 2027 et 2032. Le marché s'éloigne de la protection dépendante des signatures vers une analyse continue qui combine la surveillance comportementale, l'investigation et la réponse. Les logiciels malveillants générés par l'IA, la pénurie de professionnels de la sécurité expérimentés et les exigences de divulgation accroissent le besoin d'analyse gérée. Les fournisseurs répondent en combinant les données des terminaux, des identités, du cloud et du réseau dans leurs plateformes opérationnelles. Les rapports conformes aux exigences réglementaires deviennent une partie importante de la conception des services, car les mêmes enregistrements de terminaux peuvent soutenir les investigations sur les incidents et les dépôts réglementaires. Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux est donc de plus en plus étroitement lié aux opérations courantes de gestion des risques et de conformité.
Principaux enseignements du rapport
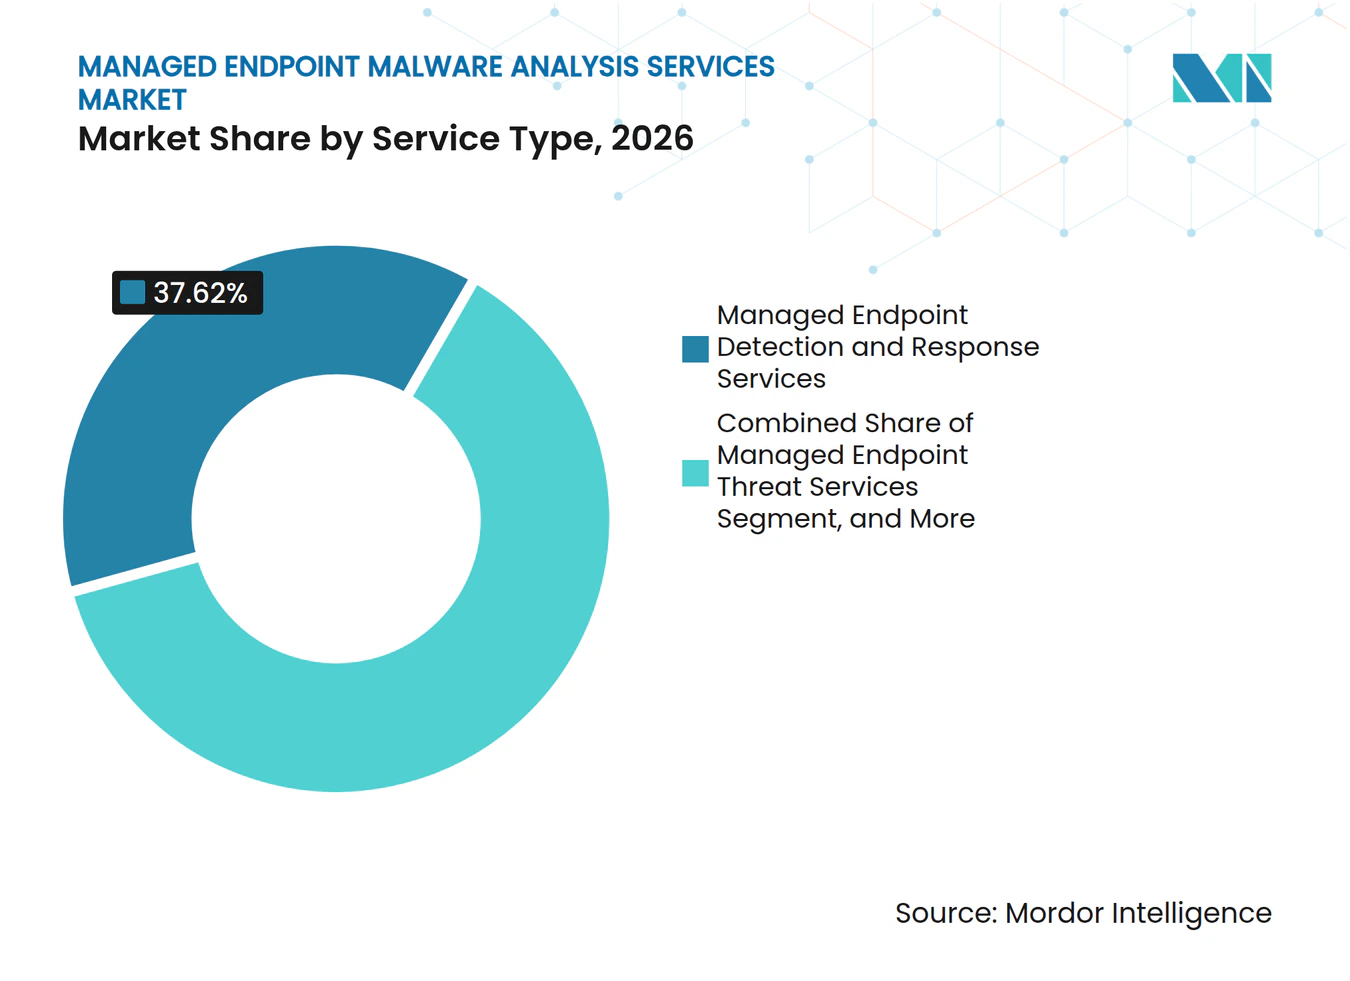
- Par type de service, les services gérés de détection et de réponse sur les terminaux détenaient 37,62 % de la part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026, tandis que les services gérés d'ingénierie de détection sur les terminaux devraient se développer à un CAGR de 16,48 % jusqu'en 2032.
- Par type d'analyse, l'analyse hybride et assistée par apprentissage automatique détenait une part de 29,43 % en 2026, tandis que le renseignement sur les menaces et l'enrichissement des indicateurs devraient croître à un CAGR de 16,42 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 59,17 % de la part en 2026, tandis que le déploiement hybride devrait progresser à un CAGR de 16,34 % jusqu'en 2032.
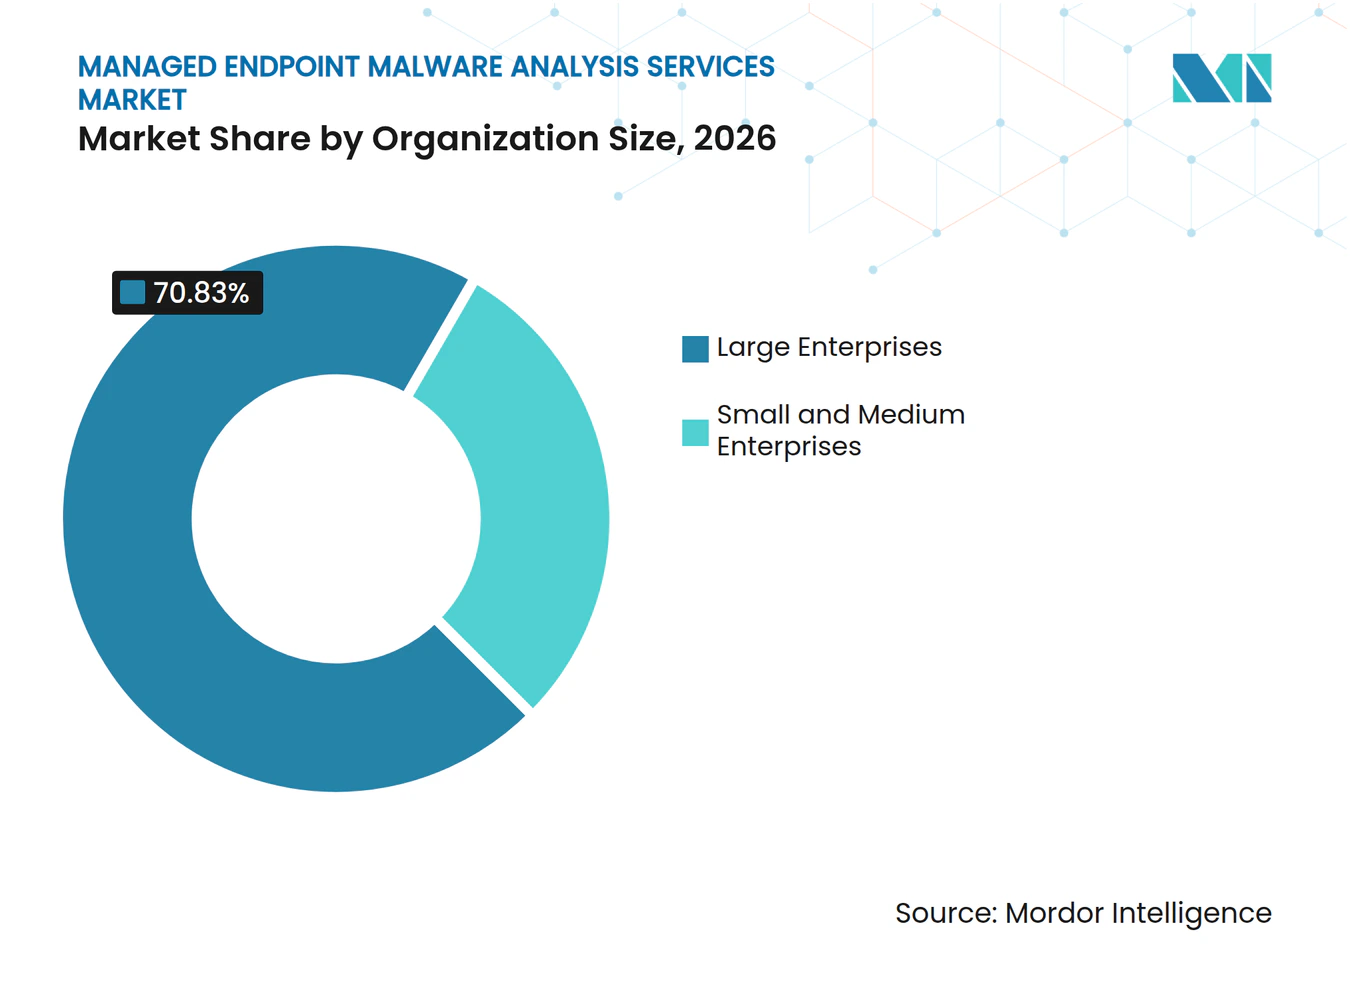
- Par taille d'organisation, les grandes entreprises représentaient 70,83 % de la part en 2026, tandis que les PME devraient se développer à un CAGR de 16,92 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 24,87 % de la part en 2026, tandis que le secteur de la santé devrait croître à un CAGR de 16,63 % jusqu'en 2032.
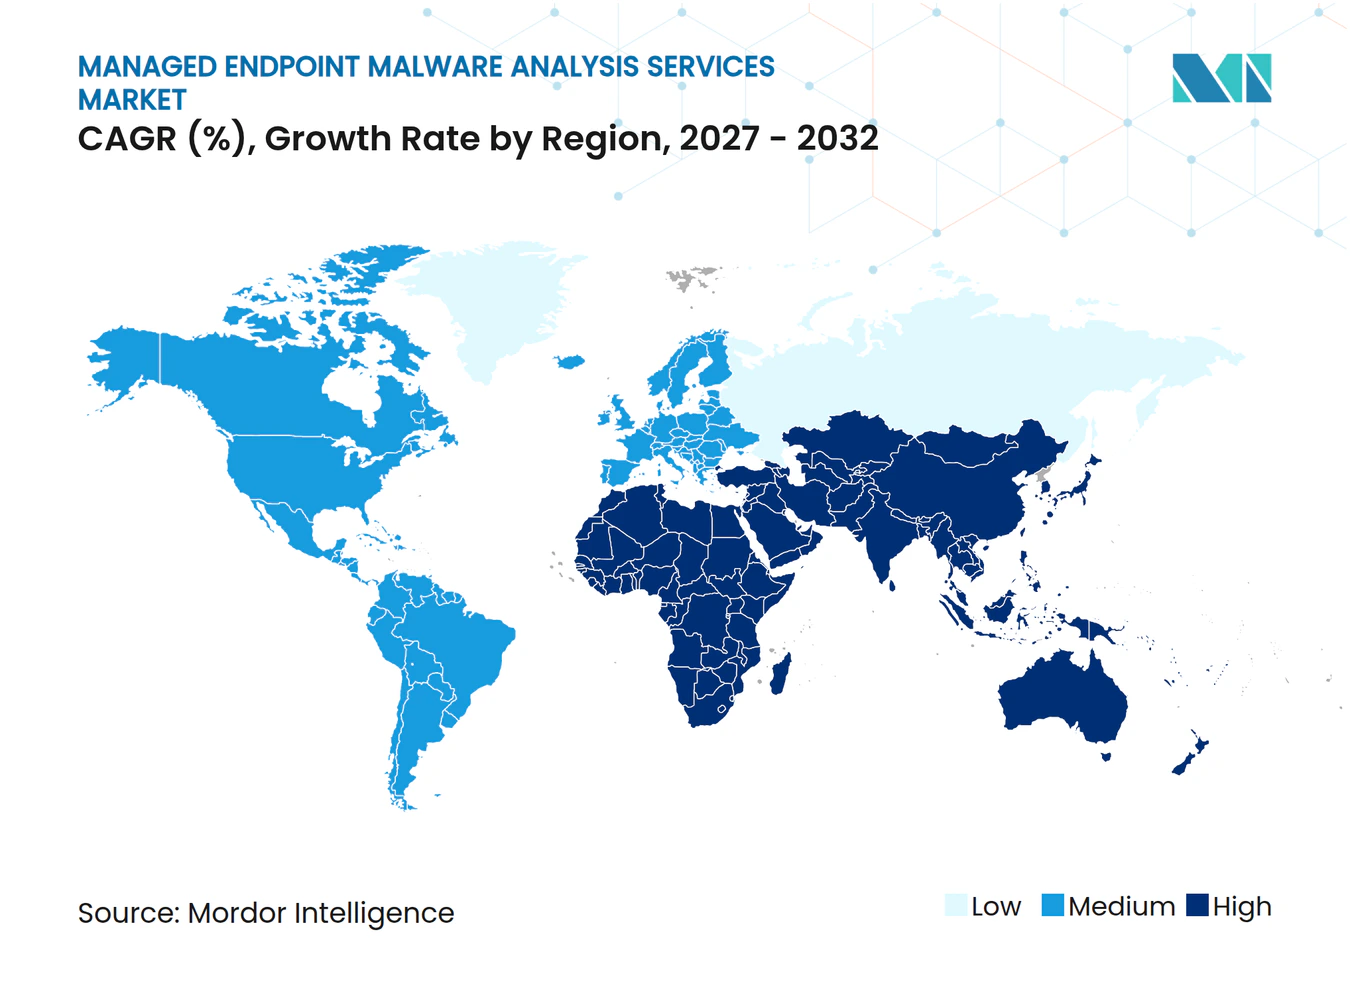
- Par géographie, l'Amérique du Nord représentait 40,38 % de la part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,27 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des services gérés d'analyse des logiciels malveillants sur les terminaux
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des logiciels malveillants polymorphes et générés par l'IA | +3.4% | Mondial | Court terme (≤ 2 ans) |
| Pénuries de compétences en cybersécurité et surcharge d'alertes | +2.9% | Mondial, prononcé en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion des terminaux en mode travail hybride et en mode Apportez Votre Propre Appareil | +2.4% | Mondial, cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Exigences obligatoires de signalement des violations et de cyber-assurance | +1.9% | Amérique du Nord et UE, portée croissante en Asie-Pacifique | Moyen terme (2-4 ans) |
| Charges de travail cloud éphémères nécessitant une inspection continue des logiciels malveillants | +1.5% | Mondial, Amérique du Nord et Asie-Pacifique en tête | Long terme (≥ 4 ans) |
| Réutilisation de la télémétrie des terminaux dans les flux de travail de détection, d'investigation et de conformité | +1.1% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des logiciels malveillants polymorphes et générés par l'IA
Check Point Research a documenté VoidLink en janvier 2026 comme un cadre de logiciels malveillants avancé qu'il a évalué comme étant rédigé presque entièrement avec l'IA. La recherche a rapporté qu'un acteur a développé le cadre en moins d'une semaine, réduisant l'effort nécessaire pour créer des logiciels malveillants complexes. ESET a documenté PromptLock comme un rançongiciel piloté par l'IA capable de générer des scripts malveillants à la demande, indiquant que cette menace avait dépassé le stade d'une préoccupation théorique.[1] ESET WatchGuard a rapporté que les logiciels malveillants nouveaux et uniques ont augmenté de 1 548 % entre le T3 et le T4 2025, tandis que 23 % des échantillons détectés ont contourné les contrôles basés sur les signatures. Les résultats favorisent les fournisseurs capables d'inspecter le comportement, l'activité mémoire et les indicateurs associés plutôt que de s'appuyer uniquement sur les signatures de fichiers. Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux bénéficie lorsque les acheteurs recherchent des mises à jour continues des modèles et des révisions analytiques pour les menaces en évolution rapide.
Pénuries de compétences en cybersécurité et surcharge d'alertes
SANS a rapporté en 2026 que 60 % des organisations interrogées identifiaient un manque de compétences comme leur principal défi en matière de main-d'œuvre, contre 40 % identifiant un personnel insuffisant. ISC2 a constaté que 95 % des praticiens signalaient au moins 1 lacune en matière de compétences dans son étude sur la main-d'œuvre 2025, et 59 % décrivaient ces lacunes comme critiques ou significatives. ISC2 Fortinet a rapporté que 60 % des responsables de la sécurité ne pouvaient pas recruter des personnes ayant une expérience en sécurité de l'IA, et 71 % considéraient les pénuries de compétences comme un risque permanent. Les services gérés donnent aux organisations accès à des analystes et à des processus d'investigation sans attendre de constituer une équipe de spécialistes en interne. Cette pénurie soutient la demande pour les fournisseurs capables de filtrer les alertes et de fournir des résultats d'investigation clairs.
Expansion des terminaux en mode travail hybride et en mode Apportez Votre Propre Appareil
Le travail hybride a maintenu davantage de terminaux en dehors des réseaux de bureau traditionnels, ce qui accroît l'importance d'une visibilité continue. L'IPA japonaise a classé les attaques contre les environnements de travail à distance en sixième position dans sa liste 2026 des principales menaces à la sécurité de l'information. Ce classement continu montre que l'accès à distance reste une exposition pratique pour les organisations, plutôt qu'une réponse éphémère aux perturbations passées du lieu de travail. Les appareils utilisés dans les domiciles, les succursales et les lieux partagés peuvent créer des angles morts lorsque les contrôles de sécurité diffèrent selon l'utilisateur ou le type d'appareil. Les dispositifs Apportez Votre Propre Appareil rendent ces lacunes plus difficiles à gérer car les appareils personnels peuvent ne pas disposer des mêmes outils de surveillance que les actifs d'entreprise gérés. Les fournisseurs répondent avec des modèles de déploiement plus légers et des conceptions de services qui réduisent les frictions tout en préservant suffisamment de télémétrie pour l'analyse. Cela crée une opportunité sur le marché des services gérés d'analyse des logiciels malveillants sur les terminaux pour des services fonctionnant dans des environnements de terminaux variés.
Exigences obligatoires de signalement des violations et de cyber-assurance
La SEC exige que les entreprises divulguent les incidents de cybersécurité importants sur le formulaire 8-K, point 1.05, dans les 4 jours ouvrables suivant la détermination qu'un incident est important. L'ENISA a publié des orientations techniques de mise en œuvre de NIS2 en juin 2025, renforçant la nécessité de contrôles de cybersécurité documentés et de gestion des incidents. La CIRCIA devrait exiger des entités concernées qu'elles signalent les cyberincidents significatifs dans les 72 heures et les paiements de rançongiciels dans les 24 heures après l'entrée en vigueur de ses règles. Ces obligations augmentent la valeur des enregistrements de terminaux pouvant soutenir une investigation et un rapport formel. Les exigences de cyber-assurance constituent une raison supplémentaire de maintenir des contrôles de détection et de réponse vérifiables.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Restrictions de souveraineté des données sur le partage d'échantillons de logiciels malveillants | -1.8% | UE, Chine, Japon, Inde | Moyen terme (2-4 ans) |
| Faux positifs issus de l'analyse dynamique automatisée | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Complexité d'intégration élevée entre les plateformes de terminaux, SIEM, SOAR et XDR | -1.1% | Mondial, prononcé dans les grandes entreprises | Long terme (≥ 4 ans) |
| Disponibilité limitée de spécialistes en rétro-ingénierie et en chasse aux menaces | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Restrictions de souveraineté des données sur le partage d'échantillons de logiciels malveillants
L'analyse fournie via le cloud dépend du partage de fichiers suspects et d'artefacts associés à travers des réseaux de capteurs. Les règles de résidence des données peuvent limiter cet échange lorsque les échantillons de logiciels malveillants ou les enregistrements de terminaux sont soumis à des exigences de traitement local. Le BSI allemand a soutenu l'opération Endgame 2.0 en mai 2025, illustrant l'ampleur de l'action coordonnée contre l'infrastructure des logiciels malveillants. BSI : Dans le même temps, les organisations opérant dans l'UE doivent tenir compte des règles de gouvernance lorsque les données sont transférées vers des environnements d'analyse à l'étranger. La Chine, le Japon et l'Inde présentent des considérations opérationnelles similaires pour les fournisseurs desservant des clients réglementés. Les fournisseurs peuvent avoir besoin d'une capacité d'analyse régionale et de processus locaux, ce qui peut augmenter les coûts d'exploitation et compliquer le modèle de partage mondial. Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux peut donc se développer de manière inégale, là où la gouvernance des données limite l'utilisation d'une infrastructure cloud centralisée.
Faux positifs issus de l'analyse dynamique automatisée
Les bacs à sable automatisés peuvent générer des volumes d'alertes élevés, créant davantage de travail pour les équipes de sécurité lorsque des logiciels légitimes sont classés comme suspects. Les applications métier personnalisées peuvent être particulièrement difficiles à gérer car un comportement d'exécution inhabituel n'indique pas toujours une activité malveillante. Cisco déclare que ses recherches sur les opérations de sécurité sont éclairées par une visibilité sur plus de 880 milliards d'événements de sécurité chaque jour. Ce niveau de visibilité démontre l'effort d'intelligence et d'ingénierie nécessaire pour améliorer la qualité de la détection au fil du temps. Palo Alto Networks a déclaré que Cortex XDR One a réduit les faux positifs de 95 % grâce à la corrélation de télémétrie inter-domaines, mais la société a présenté cela comme un résultat spécifique au produit. Les petites organisations restent sensibles aux faux positifs car elles peuvent manquer de personnel pour valider rapidement les résultats automatisés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : l'ingénierie de détection élargit les rôles des fournisseurs
Les services gérés de détection et de réponse sur les terminaux détenaient 37,62 % de la part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026. Le segment bénéficie des clients qui remplacent les produits antivirus traditionnels par une surveillance continue et un confinement automatisé. Il offre aux organisations un moyen géré de recevoir des alertes, des investigations et un soutien à la réponse sur de grands parcs de terminaux. Les services gérés de bac à sable de logiciels malveillants sur les terminaux et les services gérés de chasse aux menaces sur les terminaux servent les organisations qui ont besoin d'une analyse ciblée sans un modèle opérationnel complet de détection et de réponse. Les services gérés d'investigation et de réponse aux incidents sur les terminaux sont également pertinents lorsque les clients ont besoin d'un soutien spécialisé après une violation.
Les services gérés d'ingénierie de détection sur les terminaux devraient enregistrer le CAGR le plus rapide par type de service à 16,48 % jusqu'en 2032. Le service permet aux fournisseurs d'aider les clients à créer et à maintenir des règles de détection qui reflètent leurs propres environnements. Cela peut inclure l'ajustement des détections pour les applications métier, le comportement des utilisateurs et les chemins d'attaque spécifiques. La relation va au-delà du traitement des alertes standard car le fournisseur fait partie du processus de conception de la détection du client. Les organisations peuvent trouver plus difficile de remplacer un fournisseur une fois que ses équipes comprennent la bibliothèque de règles internes et les pratiques d'investigation.



Par type d'analyse : les méthodes hybrides combinent vitesse et contexte
L'analyse hybride et assistée par apprentissage automatique a dominé cette catégorie avec 29,43 % de la part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026. L'approche combine la classification automatisée avec l'analyse comportementale, offrant aux équipes de sécurité des décisions initiales plus rapides et un contexte supplémentaire pour les activités inhabituelles. L'analyse statique reste utile pour l'inspection rapide des fichiers, tandis que l'analyse comportementale dynamique identifie comment un échantillon se comporte lors de son exécution. L'analyse de la mémoire et du noyau est précieuse pour les menaces sans fichier et les tentatives d'interférence avec les outils de sécurité des terminaux. Cisco Talos a décrit une chaîne de rançongiciel Qilin qui utilisait une DLL pour désactiver plus de 300 variantes de pilotes EDR en avril 2026.
Le renseignement sur les menaces et l'enrichissement des indicateurs devraient croître à un CAGR de 16,42 % jusqu'en 2032. Ce travail relie les artefacts détectés à des campagnes connues, des infrastructures, des techniques et des acteurs de menaces potentiels. Il aide les équipes de sécurité à déterminer si un événement isolé fait partie d'un incident plus large. Les fournisseurs qui combinent ce contexte avec des méthodes statiques, dynamiques, de mémoire et d'apprentissage automatique peuvent offrir un processus d'investigation plus complet. La croissance du segment indique que les organisations ont besoin d'informations pour prioriser les réponses, et pas seulement d'un verdict sur un seul fichier. Cela soutient également une communication plus rapide avec les équipes de gestion des risques internes et les parties prenantes externes lors d'un incident.
Par modèle de déploiement : la conception hybride répond aux exigences de contrôle
Le déploiement basé sur le cloud représentait 59,17 % de la taille du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026. Les services cloud soutiennent l'administration centralisée, le renseignement partagé et la capacité de traitement élastique pour l'analyse des logiciels malveillants. Ils peuvent également réduire la charge d'infrastructure initiale pour les organisations qui n'exploitent pas leurs propres bacs à sable ou grandes équipes de sécurité. Les fournisseurs mondiaux utilisent des architectures cloud pour mettre à jour le contenu de détection et coordonner les investigations dans des environnements clients distribués. Le modèle convient bien aux organisations qui ont besoin d'opérations de sécurité cohérentes sur de nombreux sites. Cependant, les décisions de déploiement dépendent toujours de la sensibilité des enregistrements de terminaux et des exigences applicables en matière de gouvernance des données.
Le déploiement hybride devrait être le modèle à la croissance la plus rapide avec un CAGR de 16,34 % jusqu'en 2032. Il donne aux clients la possibilité de conserver certaines télémétries, échantillons ou contrôles sur site tout en utilisant le traitement cloud, là où cela est autorisé. Les organisations bancaires, de santé, gouvernementales et industrielles ont souvent besoin de cet équilibre car elles opèrent sous des règles strictes régissant les données sensibles. Le déploiement sur site reste pertinent pour les systèmes classifiés et les environnements à espace d'air où la connectivité cloud n'est pas appropriée. Sa part peut diminuer à mesure que l'utilisation du cloud s'étend, mais il reste important pour les environnements opérationnels spécialisés. Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux favorisera probablement les fournisseurs capables de prendre en charge plus d'un modèle de déploiement sans réduire la qualité de l'investigation.
Par taille d'organisation : les PME élargissent la base de clients
Les grandes entreprises représentaient 70,83 % de la demande en 2026. Ces organisations ont souvent des environnements de terminaux vastes et complexes qui incluent plusieurs systèmes d'exploitation, sites et produits de sécurité existants. Leurs budgets et leurs investissements antérieurs dans la détection et la réponse sur les terminaux font également de l'analyse gérée une extension logique des opérations de sécurité établies. Les grandes entreprises ont besoin de fournisseurs capables de s'intégrer aux équipes internes, aux processus d'incidents et à un large ensemble d'outils d'entreprise. Elles font également face à des obligations de conformité détaillées et peuvent être tenues de fournir des rapports formels après un incident important.
Les PME devraient croître au CAGR le plus élevé par taille d'organisation, soit 16,92 %, jusqu'en 2032. L'activité des rançongiciels, les exigences d'assurance et le manque d'expertise interne rendent les services gérés plus pertinents pour les petites organisations. ISC2 a constaté en septembre 2026 que 97 % des répondants à sa recherche sur la main-d'œuvre en Inde ont déclaré avoir besoin d'au moins 1 compétence en cybersécurité, et 74 % ont qualifié ce besoin de critique ou significatif. La tarification par abonnement ISC2 peut donner aux PME accès à des capacités de sécurité qu'il serait difficile de développer en interne. Les fournisseurs s'adaptent avec des processus d'intégration plus simples, des services co-gérés et des offres à prix fixe. Ce groupe de clients peut récompenser les fournisseurs qui rendent l'analyse des logiciels malveillants dirigée par des analystes plus facile à acheter et à exploiter.

Par secteur d'utilisation final : les secteurs réglementés privilégient les preuves
Le BFSI détenait 24,87 % de la part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026. Le secteur est une cible fréquente car il détient des données sensibles sur les clients et les transactions, et il opère sous des exigences réglementaires étendues. Ces conditions soutiennent les dépenses pour des services qui fournissent une investigation rapide, un confinement et des preuves bien documentées. Les institutions financières ont également besoin d'outils fonctionnant sur les systèmes hérités, les terminaux des employés et des services clients de plus en plus numériques.
Le secteur de la santé devrait être le secteur d'utilisation final à la croissance la plus rapide avec un CAGR de 16,63 % jusqu'en 2032. Health-ISAC a enregistré 317 événements de rançongiciels dans le secteur de la santé au T3 2026, soit 9,72 % des attaques mondiales au cours de cette période. Le secteur doit protéger les opérations cliniques et les informations sensibles des patients tout en répondant rapidement aux menaces. L'Association américaine des hôpitaux a identifié les cybermenaces comme un risque majeur pour les organisations de santé en 2026.[2] Les technologies de l'information et les télécommunications, le gouvernement et la défense, la fabrication, le commerce de détail et le commerce électronique, l'énergie et les services publics, le transport et la logistique, l'éducation, et l'hôtellerie et le voyage présentent également une large demande à mesure que les opérations numériques augmentent le nombre de terminaux exposés. Dans ces secteurs, les services capables de transformer la télémétrie en un enregistrement d'investigation clair ont un avantage pratique.
Analyse géographique
L'Amérique du Nord détenait 40,38 % de la part du marché des services gérés d'analyse des logiciels malveillants sur les terminaux en 2026. La région combine des budgets de sécurité matures, une large base de fournisseurs de services gérés et d'importantes obligations de signalement des incidents. CrowdStrike a constaté que les intrusions manuelles contre les institutions financières en Amérique du Nord ont augmenté de 48 % sur 2 ans. Les États-Unis soutiennent la demande grâce aux exigences de divulgation de la SEC et au régime de signalement CIRCIA attendu. Le Canada dispose également d'un environnement de sécurité d'entreprise développé qui soutient l'adoption des services gérés. L'Amérique du Sud, menée par le Brésil, est un important point d'entrée émergent à mesure que les règles de protection des données et la numérisation accrue renforcent le besoin d'opérations de sécurité défendables.
L'Europe s'appuie sur des exigences en couches, notamment NIS2, DORA pour les entités financières, et des cadres nationaux tels que les orientations du BSI allemand. Ces règles rendent la surveillance continue des terminaux et la gestion documentée des incidents plus pertinentes pour les acheteurs. Les données WatchGuard ont montré que l'Allemagne s'est classée troisième au niveau mondial pour les détections d'exploits Office obfusqués en 2025, représentant 21,12 % du volume mondial. La France, l'Italie et l'Espagne sont influencées par la mise en œuvre de NIS2 et la modernisation du secteur financier. Le Moyen-Orient et l'Afrique sont des marchés à un stade plus précoce, où les programmes d'investissement et les cadres en développement peuvent soutenir la demande d'analyse gérée.
L'Asie-Pacifique devrait croître au CAGR régional le plus rapide de 16,27 % jusqu'en 2032. L'IPA japonaise a placé les risques cyber liés à l'IA en troisième position dans sa liste des principales menaces 2026, la première fois que des risques spécifiques à l'IA apparaissaient dans cette liste. IPA Cela attire une attention supplémentaire sur les services d'analyse capables de traiter l'IA dans la région. La Chine exige que les fournisseurs envisagent une infrastructure locale et des conditions réglementaires nationales, ce qui soutient les modèles de service exploités localement. L'Inde dispose d'une large base d'organisations BFSI et numériques en croissance qui ont besoin d'une capacité de sécurité spécialisée. L'Australie est un marché régional important en dehors du Japon et de la Chine, tandis que l'Indonésie, le Vietnam et la Thaïlande se développent à mesure que la numérisation progresse plus vite que la maturité de l'infrastructure de sécurité.
Paysage concurrentiel
Concentration du Marché
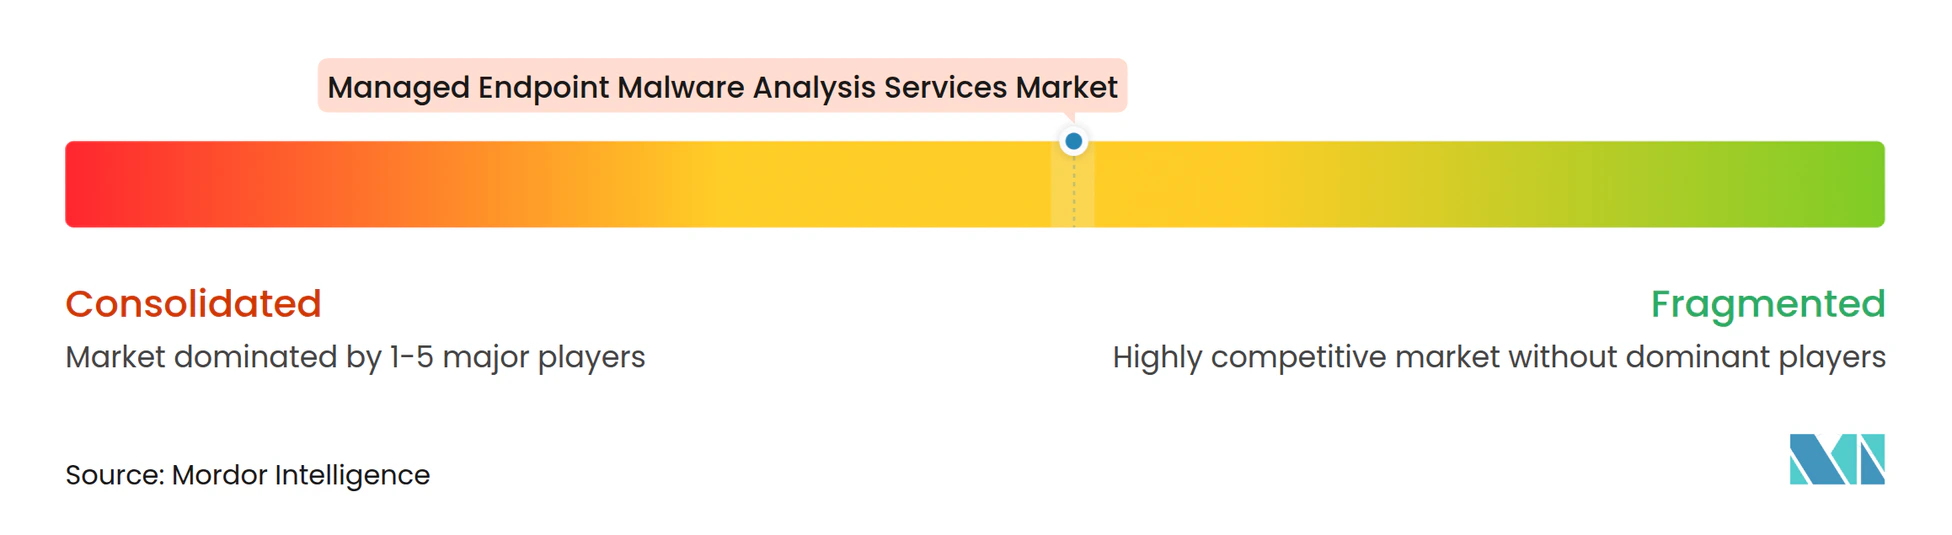
Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux comprend des fournisseurs de plateformes mondiales et des fournisseurs spécialisés de détection et de réponse gérées. Les principaux fournisseurs comprennent CrowdStrike Holdings, Palo Alto Networks, Microsoft, Broadcom, Cisco Systems, SentinelOne, Fortinet, Sophos, Arctic Wolf Networks, Trellix, eSentire, Rapid7, Bitdefender et ESET. Leur focus concurrentiel comprend la détection automatisée, une large couverture de télémétrie, l'expertise des analystes et la capacité à produire des rapports conformes aux exigences réglementaires. Les fournisseurs de plateformes plus importants peuvent investir dans le renseignement sur les menaces et réentraîner régulièrement les modèles de détection sur de grandes bases installées. Les fournisseurs spécialisés se distinguent par une couverture analytique dédiée, une co-gestion flexible et des modèles de service plus faciles à adopter pour les clients. Cette combinaison maintient le secteur modérément concentré tout en laissant de la place aux spécialistes dans des groupes de clients définis.
Trellix a introduit SecondSight en février 2026, combinant l'analyse par IA avec des chasseurs humains sur la télémétrie des terminaux, du réseau et des e-mails. Palo Alto Networks a lancé Cortex XDR One en octobre 2026 avec des petits modèles de langage basés sur les terminaux conçus pour classer les menaces évasives et sans fichier hors ligne. Fortinet a fait progresser sa plateforme d'opérations de sécurité en septembre 2026 avec des fonctions SOC unifiées et des améliorations des terminaux.[3] Ces évolutions montrent que les stratégies produits relient de plus en plus l'analyse des terminaux à une plateforme d'opérations de sécurité plus large. Les fournisseurs ajoutent de l'automatisation tout en conservant une investigation dirigée par des analystes pour les cas complexes.
Les fournisseurs régionaux peuvent se distinguer là où les clients exigent un hébergement local, un support local ou une approche spécifique de la gouvernance des données. Les fournisseurs XDR adjacents intègrent également l'analyse des logiciels malveillants dans des plateformes plus larges plutôt que de la vendre comme un service séparé. Les approches de télémétrie ouverte peuvent réduire les obstacles à l'intégration pour les acheteurs du secteur public et d'autres acheteurs sensibles aux marchés publics. Dans le même temps, le besoin d'une révision analytique de haute qualité reste important lorsque les systèmes automatisés génèrent des résultats incertains. Les PME restent une opportunité attractive car des tarifications complexes et une intégration difficile peuvent limiter l'adoption des plateformes établies. Le paysage concurrentiel favorisera les fournisseurs qui combinent une prestation de services claire, une flexibilité d'intégration et des preuves crédibles pour les clients confrontés à un incident.
Leaders du secteur des services gérés d'analyse des logiciels malveillants sur les terminaux
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Broadcom Inc.
-
Sophos Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : Palo Alto Networks a lancé Cortex XDR One, déployant des petits modèles de langage optimisés sur le capteur de terminal pour classer les menaces évasives et sans fichier hors ligne, et revendiquant une réduction de 95 % des faux positifs grâce à la corrélation de télémétrie inter-domaines.
- Septembre 2026 : Fortinet a fait progresser sa plateforme d'opérations de sécurité avec une architecture SOC unifiée, une IA agentique pour le triage autonome des alertes et la traçabilité des causes profondes, et des améliorations FortiEndpoint qui consolident ZTNA, SASE, EPP, EDR et la prévention des pertes de données en un seul agent.
- Août 2025 : Red Canary et CrowdStrike ont élargi leur partenariat stratégique, désignant Falcon comme l'EDR préféré pour le service MDR piloté par l'IA agentique de Red Canary. L'intégration combine Zscaler Zero Trust Exchange, CrowdStrike Falcon et la plateforme SOC de Red Canary pour fournir une détection et une réponse unifiées aux menaces sur les terminaux, les identités et le réseau.
- Juin 2025 : Red Canary a déployé des agents IA qui ont réduit les temps d'investigation de 90 %, passant de plus de 20 minutes à moins de 3 minutes, maintenant un taux de vrais positifs de 99,6 % sur plus de 2,5 millions d'investigations sur les terminaux, les identités, le cloud et les SIEM.
Périmètre du rapport mondial sur le marché des services gérés d'analyse des logiciels malveillants sur les terminaux
Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux couvre les services qui surveillent, détectent, analysent et répondent aux menaces de logiciels malveillants affectant les appareils terminaux, notamment les ordinateurs de bureau, les ordinateurs portables, les serveurs, les appareils mobiles et autres actifs connectés. Les fournisseurs de services gérés fournissent ces services par le biais d'une surveillance continue des menaces, d'une investigation des logiciels malveillants, d'une réponse aux incidents, d'un renseignement sur les menaces et d'un soutien à la remédiation. Le périmètre du marché comprend les modèles de prestation de services basés sur le cloud et sur site dans des organisations de tailles et de secteurs variés.
Le rapport sur le marché des services gérés d'analyse des logiciels malveillants sur les terminaux est segmenté par type de service (services gérés de détection et de réponse sur les terminaux, services gérés de bac à sable de logiciels malveillants sur les terminaux, services gérés de chasse aux menaces sur les terminaux, services gérés d'investigation et de réponse aux incidents sur les terminaux, services gérés d'ingénierie de détection sur les terminaux, et services gérés de forensique et de rapports de conformité sur les terminaux), type d'analyse (analyse statique, analyse comportementale dynamique, analyse hybride et assistée par apprentissage automatique, analyse de la mémoire et du noyau, et renseignement sur les menaces et enrichissement des indicateurs), modèle de déploiement (sur site, basé sur le cloud, et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisation final (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Services gérés de détection et de réponse sur les terminaux |
| Services gérés de bac à sable de logiciels malveillants sur les terminaux |
| Services gérés de chasse aux menaces sur les terminaux |
| Services gérés d'investigation et de réponse aux incidents sur les terminaux |
| Services gérés d'ingénierie de détection sur les terminaux |
| Services gérés de forensique et de rapports de conformité sur les terminaux |
| Analyse statique |
| Analyse comportementale dynamique |
| Analyse hybride et assistée par apprentissage automatique |
| Analyse de la mémoire et du noyau |
| Renseignement sur les menaces et enrichissement des indicateurs |
| Sur site |
| Basé sur le cloud |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services gérés de détection et de réponse sur les terminaux | |
| Services gérés de bac à sable de logiciels malveillants sur les terminaux | ||
| Services gérés de chasse aux menaces sur les terminaux | ||
| Services gérés d'investigation et de réponse aux incidents sur les terminaux | ||
| Services gérés d'ingénierie de détection sur les terminaux | ||
| Services gérés de forensique et de rapports de conformité sur les terminaux | ||
| Par type d'analyse | Analyse statique | |
| Analyse comportementale dynamique | ||
| Analyse hybride et assistée par apprentissage automatique | ||
| Analyse de la mémoire et du noyau | ||
| Renseignement sur les menaces et enrichissement des indicateurs | ||
| Par modèle de déploiement | Sur site | |
| Basé sur le cloud | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés d'analyse des logiciels malveillants sur les terminaux ?
Le marché des services gérés d'analyse des logiciels malveillants sur les terminaux devrait croître de 2,74 milliards USD en 2026 et 3,21 milliards USD en 2027 à 6,58 milliards USD d'ici 2032, à un CAGR de 15,44 %.
Qu'est-ce qui stimule la demande de services gérés d'analyse des logiciels malveillants sur les terminaux ?
Les logiciels malveillants générés par l'IA, les pénuries de compétences en sécurité, les terminaux distants et des exigences plus strictes en matière de signalement des incidents augmentent la demande d'analyse continue et de soutien à l'investigation.
Quel type de service est en tête des services gérés d'analyse des logiciels malveillants sur les terminaux ?
Les services gérés de détection et de réponse sur les terminaux sont en tête avec une part de 37,62 % en 2026. Les services gérés d'ingénierie de détection sur les terminaux devraient croître le plus rapidement avec un CAGR de 16,48 %.
Quel modèle de déploiement est le plus largement utilisé pour l'analyse gérée des logiciels malveillants sur les terminaux ?
Le déploiement basé sur le cloud détient 59,17 % de la part en 2026 car il soutient la gestion centralisée, le renseignement partagé et la capacité de traitement évolutive. | | Quel secteur d'utilisation final présente la plus grande demande pour ces services ?
Quelle région connaît la croissance la plus rapide pour les services gérés d'analyse des logiciels malveillants sur les terminaux ?
L'Asie-Pacifique devrait croître à un CAGR de 16,27 % jusqu'en 2032, soutenue par la numérisation croissante et l'attention grandissante portée aux risques cyber liés à l'IA.