
マネージドエンドポイントマルウェア分析サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
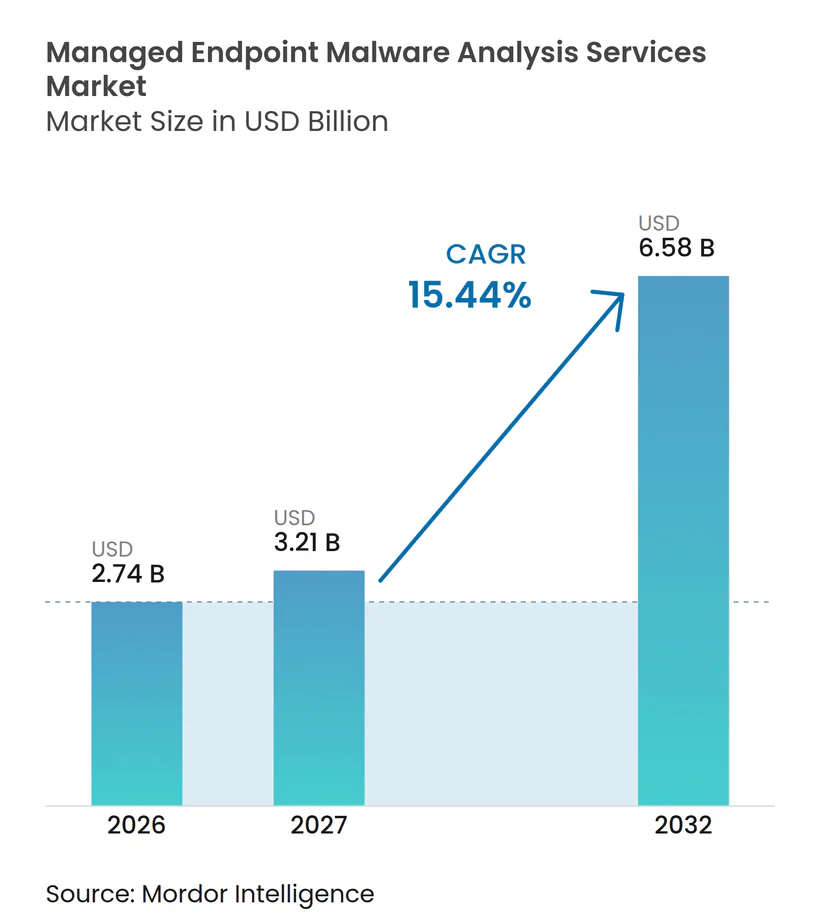
| 市場規模 (2027) | 3.21 十億米ドル |
| 市場規模 (2032) | 6.58 十億米ドル |
| 成長率 (2027 - 2032) | 15.44 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドエンドポイントマルウェア分析サービス市場分析
マネージドエンドポイントマルウェア分析サービス市場規模は、2026年の2.74 ビリオン 米ドルおよび2027年の3.21 ビリオン 米ドルから2032年までに6.58 ビリオン 米ドルへと拡大し、2027年から2032年の間に15.44%のCAGRを記録すると予測されています。市場はシグネチャ依存型の保護から、行動監視・調査・対応を組み合わせた継続的分析へと移行しています。AI生成マルウェア、経験豊富なセキュリティ専門家の不足、および情報開示要件が、マネージド分析の需要を高めています。プロバイダーは、エンドポイント、アイデンティティ、クラウド、およびネットワークデータを運用プラットフォームに統合することで対応しています。同一のエンドポイント記録がインシデント調査と規制当局への報告の両方を支援できるため、コンプライアンス対応レポートがサービス設計の重要な要素となっています。マネージドエンドポイントマルウェア分析サービス市場は、そのため日常的なリスクおよびコンプライアンス業務とより密接に結びつくようになっています。
主要レポートのポイント
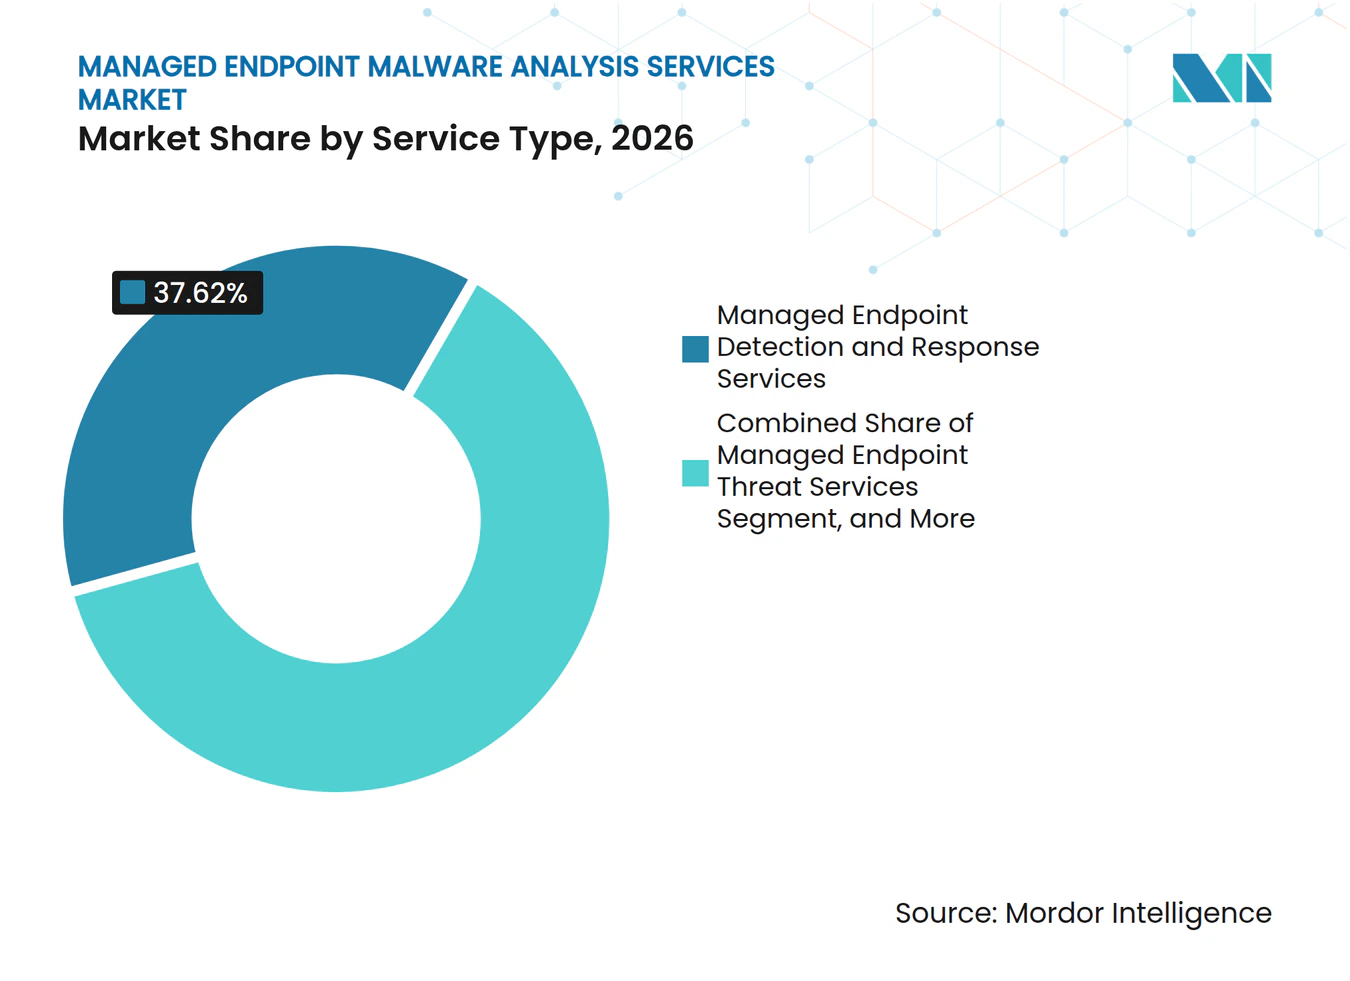
- サービスタイプ別では、マネージドエンドポイント検知・対応サービスが2026年のマネージドエンドポイントマルウェア分析サービス市場シェアの37.62%を占め、マネージドエンドポイント検知エンジニアリングサービスは2032年までに16.48%のCAGRで拡大すると予測されています。
- 分析タイプ別では、ハイブリッドおよび機械学習支援分析が2026年に29.43%のシェアを占め、脅威インテリジェンスおよびインジケーターエンリッチメントは2032年までに16.42%のCAGRで成長すると予測されています。
- 展開モデル別では、クラウドベースの展開が2026年に59.17%のシェアを占め、ハイブリッド展開は2032年までに16.34%のCAGRで進展すると予測されています。
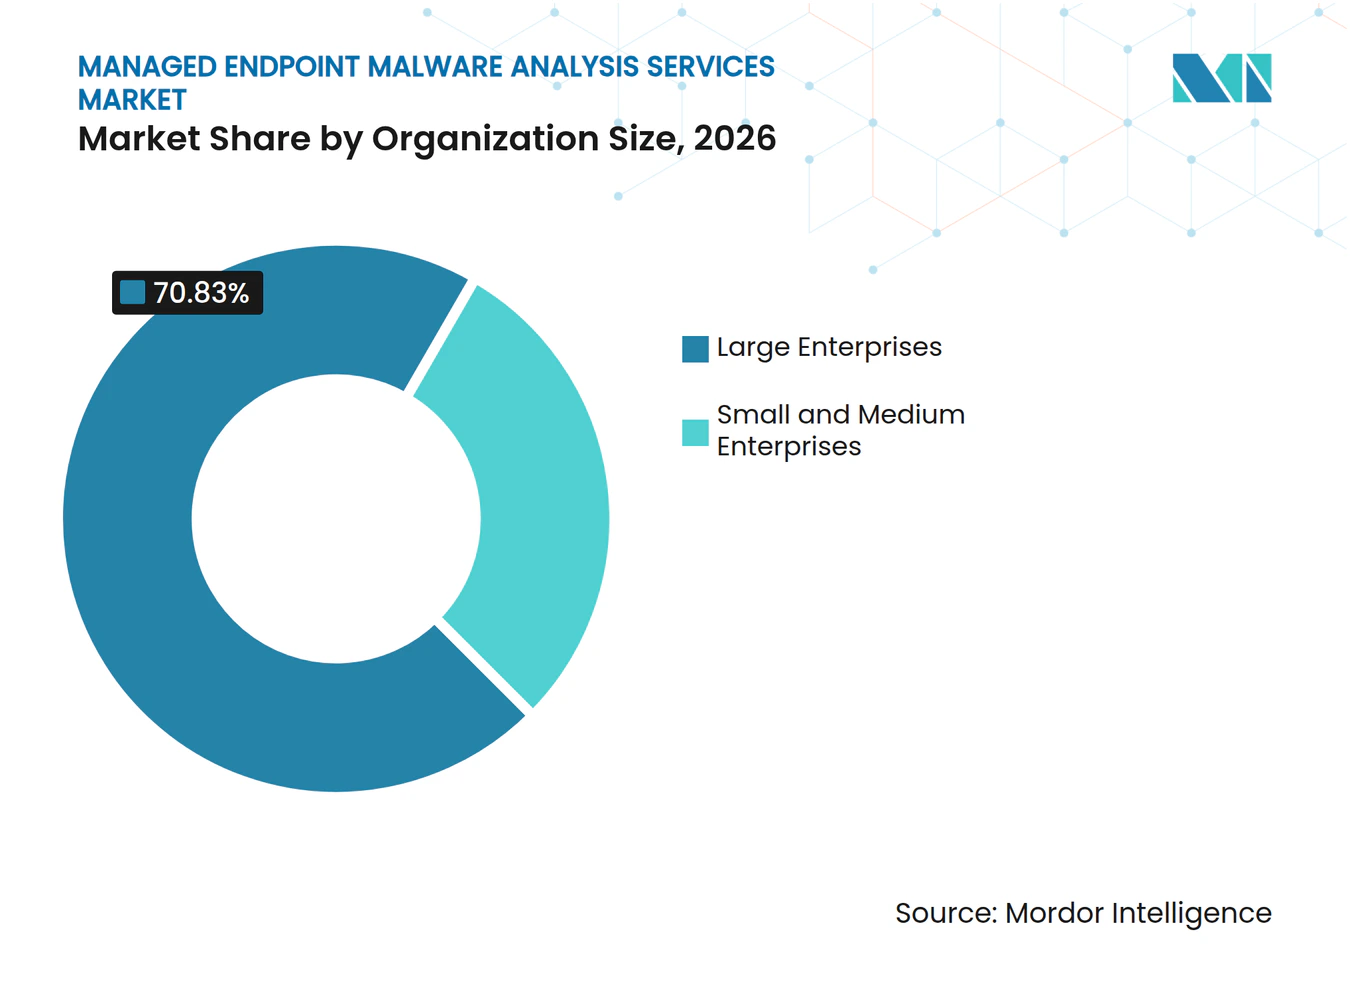
- 組織規模別では、大企業が2026年に70.83%のシェアを占め、中小企業は2032年までに16.92%のCAGRで拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年に24.87%のシェアを占め、ヘルスケアは2032年までに16.63%のCAGRで成長すると予測されています。
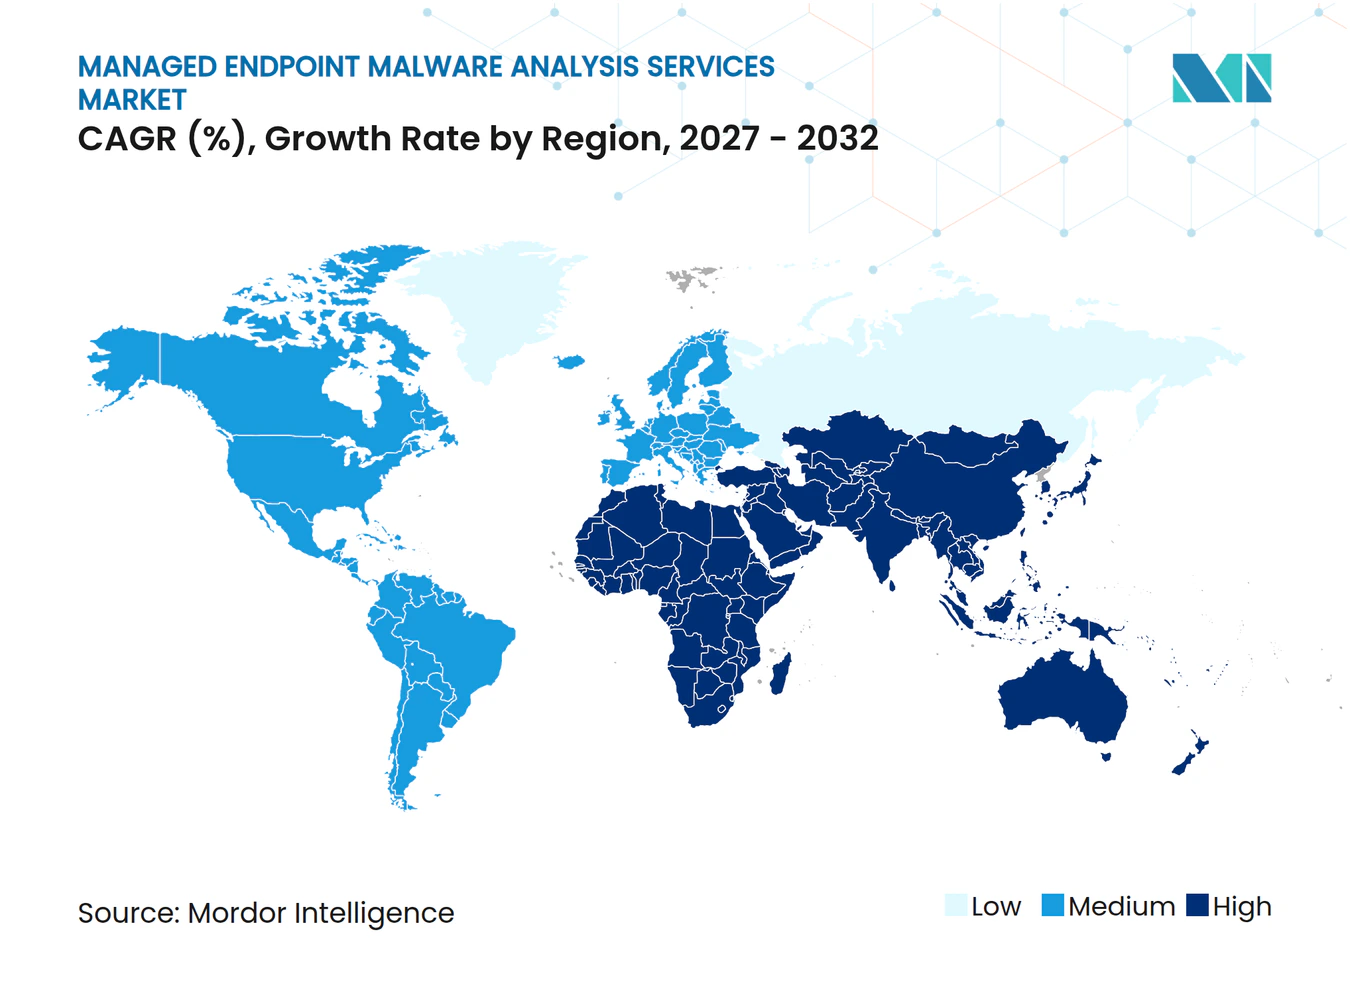
- 地域別では、北米が2026年のマネージドエンドポイントマルウェア分析サービス市場シェアの40.38%を占め、アジア太平洋地域は2032年までに16.27%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルマネージドエンドポイントマルウェア分析サービス市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 多形型およびAI生成マルウェアの増加 | +3.4% | グローバル | 短期(2年以内) |
| サイバーセキュリティスキル不足とアラート過多 | +2.9% | グローバル、北米およびヨーロッパで顕著 | 短期(2年以内) |
| ハイブリッドワークおよび個人デバイス持ち込みエンドポイントの拡大 | +2.4% | グローバル、アジア太平洋地域が中核、中東・アフリカへの波及 | 中期(2〜4年) |
| 義務的な侵害報告およびサイバー保険要件 | +1.9% | 北米およびEU、アジア太平洋地域への拡大 | 中期(2〜4年) |
| 継続的なマルウェア検査を必要とする一時的なクラウドワークロード | +1.5% | グローバル、北米およびアジア太平洋地域が先行 | 長期(4年以上) |
| 検知・調査・コンプライアンスワークフロー全体でのエンドポイントテレメトリの再利用 | +1.1% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
多形型およびAI生成マルウェアの増加
Check Point Researchは2026年1月にVoidLinkを高度なルウェアフレームワークとして記録し、ほぼ全体がAIによって作成されたと評価しました。同調査では、あるアクターが1週間未満でそのフレームワークを開発し、複雑なマルウェアの作成に必要な労力を削減したと報告しています。ESETはPromptLockをオンデマンドで悪意あるスクリプトを生成できるAI駆動型ランサムウェアとして記録し、この脅威が理論的な懸念を超えて現実のものとなったことを示しました。[1] ESET WatchGuardは、2025年第3四半期から第4四半期にかけて新規かつ固有のマルウェアが1,548%増加し、検出されたサンプルの23%がシグネチャベースの制御を回避したと報告しました。これらの調査結果は、ファイルシグネチャのみに依存するのではなく、行動、メモリ活動、および関連するインジケーターを検査できるプロバイダーを有利にします。マネージドエンドポイントマルウェア分析サービス市場は、購入者が急速に進化する脅威に対して継続的なモデル更新とアナリストレビューを求める場合に恩恵を受けます。
サイバーセキュリティスキル不足とアラート過多
SANSは2026年に、調査対象組織の60%がスキルギャップを主要な人材課題として挙げ、40%が人員不足を挙げたと報告しました。ISC2は2025年の人材調査で、実務者の95%が少なくとも1つのスキルギャップを報告し、59%がそのギャップを重大または重要と表現したことを明らかにしました。ISC2 Fortinetは、セキュリティリーダーの60%がAIセキュリティの経験を持つ人材を採用できず、71%がスキル不足を継続的なリスクと見なしていると報告しました。マネージドサービスは、社内の専門家チームを構築するのを待たずに、組織がアナリストと調査プロセスにアクセスできるようにします。この不足は、アラートをフィルタリングして明確な調査結果を提供できるプロバイダーへの需要を支えています。
ハイブリッドワークおよび個人デバイス持ち込みエンドポイントの拡大
ハイブリッドワークにより、より多くのエンドポイントが従来のオフィスネットワーク外に置かれ、継続的な可視性の重要性が高まっています。日本のIPAは、リモートワーク環境への攻撃を2026年の主要な情報セキュリティ脅威リストの6位にランク付けしました。この継続的なランク付けは、リモートアクセスが過去の職場混乱への短期的な対応ではなく、組織にとって実際のリスクであり続けることを示しています。自宅、支店、共有場所で使用されるデバイスは、ユーザーやデバイスタイプによってセキュリティ制御が異なる場合にブラインドスポットを生じさせる可能性があります。個人デバイス持ち込みの取り決めは、個人デバイスが管理された企業資産と同じ監視ツールを持たない場合があるため、そのギャップの管理をより困難にします。プロバイダーは、分析に十分なテレメトリを維持しながら摩擦を軽減する、より軽量な展開モデルとサービス設計で対応しています。これにより、マネージドエンドポイントマルウェア分析サービス市場において、多様なエンドポイント環境で機能するサービスの機会が生まれます。
義務的な侵害報告およびサイバー保険要件
SECは、インシデントが重大であると判断してから4営業日以内に、フォーム8-K項目1.05で重大なサイバセキュリティインシデントを開示することを企業に義務付けています。ENISAは2025年6月にNIS2の技術的実施ガイダンスを公表し、文書化されたサイバーセキュリティ管理とインシデント対応の必要性を強化しました。CIRCIAは、規則が発効した後、対象事業体が重大なサイバーインシデントを72時間以内に、ランサムウェアの支払いを24時間以内に報告することを義務付けると予想されています。これらの義務は、調査と正式な報告を支援できるエンドポイント記録の価値を高めます。サイバー保険の要件は、検証可能な検知・対応管理を維持するもう一つの理由を加えます。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| マルウェアサンプル共有に関するデータ主権の制限 | -1.8% | EU、中国、日本、インド | 中期(2〜4年) |
| 自動動的分析からの誤検知 | -1.5% | グローバル | 短期(2年以内) |
| エンドポイント、SIEM、SOAR、およびXDRプラットフォーム全体での高い統合複雑性 | -1.1% | グローバル、大企業で顕著 | 長期(4年以上) |
| リバースエンジニアリングおよび脅威ハンティング専門家の限られた可用性 | -0.8% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
マルウェアサンプル共有に関するデータ主権の制限
クラウド提供型の分析は、センサーネットワーク全体で不審なファイルと関連アーティファクトを共有することに依存しています。マルウェアサンプルやエンドポイント記録がローカルの取り扱い要件の対象となる場合、データ居住ルールがその交換を制限する可能性があります。ドイツのBSIは2025年5月にOperation Endgame 2.0を支援し、マルウェアインフラに対する協調行動の規模を示しました。BSI:同時に、EUで事業を行う組織は、データが海外の分析環境に転送される際のガバナンスルールを考慮する必要があります。中国、日本、インドは、規制対象の顧客にサービスを提供するプロバイダーに対して同様の運用上の考慮事項を提示します。プロバイダーは地域的な分析能力とローカルプロセスを必要とする場合があり、これにより運用コストが上昇し、グローバルな共有モデルが複雑になる可能性があります。マネージドエンドポイントマルウェア分析サービス市場は、データガバナンスが集中型クラウドインフラの使用を制限する場合、不均一に発展する可能性があります。
自動動的分析からの誤検知
自動サンドボックスは大量のアラートを生成する可能性があり、正当なソフトウェアが不審として分類された場合にセキュリティチームの作業量が増加します。カスタムビジネスアプリケーションは、異常なランタイム動作が必ずしも悪意のある活動を示すわけではないため、特に困難な場合があります。Ciscoは、セキュリティオペレーション調査が毎日8,800 ビリオン件以上のセキュリティイベントにわたる可視性によって情報提供されていると述べています。この可視性のレベルは、時間をかけて検知品質を向上させるために必要なインテリジェンスとエンジニアリングの取り組みを示しています。Palo Alto Networksは、Cortex XDR Oneがクロスドメインテレメトリ相関によって誤検知を95%削減したと述べましたが、同社はこれを製品固有の結果として提示しました。中小企業は、自動化された調査結果を迅速に検証するスタッフが不足している可能性があるため、誤検知に対して依然として敏感です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:検知エンジニアリングがプロバイダーの割を拡大
マネージドエンドポイント検知・対応サービスは、2026年のマネージドエンドポイントマルウェア分析サービス市場シェアの37.62%を占めました。このセグメントは、従来のウイルス対策製品を継続的な監視と自動封じ込めに置き換える顧客から恩恵を受けています。大規模なエンドポイント環境全体でアラート、調査、および対応サポートを受けるためのマネージドな方法を組織に提供します。マネージドエンドポイントマルウェアサンドボックスサービスおよびマネージドエンドポイント脅威ハンティングサービスは、完全な検知・対応運用モデルなしに標的型分析を必要とする組織に対応します。マネージドエンドポイントインシデント調査・対応サービスは、侵害後に専門家のサポートを必要とする顧客にも関連しています。
マネージドエンドポイント検知エンジニアリングサービスは、2032年までに16.48%のCAGRで最速のサービスタイプ成長率を記録すると予測されています。このサービスにより、プロバイダーは顧客が自社環境を反映した検知ルールを作成・維持するのを支援できます。これには、ビジネスアプリケーション、ユーザー行動、および特定の攻撃経路に対する検知のチューニングが含まれる場合があります。プロバイダーが内部のルールライブラリと調査慣行を理解するようになると、顧客がプロバイダーを交代することが難しくなるため、この関係は標準的なアラート処理を超えたものとなります。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
分析タイプ別:ハイブリッド手法がスピードとコンテキストを組み合わせる
ハイブリッドおよび機械学習支援分析は、2026年のマネージドエンドポイントマルウェア分析サービス市場シェアの29.43%でこのカテゴリをリードしました。このアプローチは自動分類と行動分析を組み合わせ、セキュリティチームに迅速な初期判断と異常な活動に対する追加のコンテキストを提供します。静的分析は迅速なファイル検査に有用であり、動的行動分析はサンプルが実行されたときの動作を特定します。メモリおよびカーネル分析は、ファイルレス脅威やエンドポイントセキュリティツールへの干渉の試みに対して価値があります。Cisco Talosは2026年4月に、DLLを使用して300以上のEDRドライバーバリアントを無効化したQilinランサムウェアチェーンを説明しました。
脅威インテリジェンスおよびインジケーターエンリッチメントは、2032年までに16.42%のCAGRで成長すると予測されています。この作業は、検出されたアーティファクトを既知のキャンペーン、インフラ、技術、および潜在的な脅威アクターに結びつけます。セキュリティチームが孤立したイベントがより広範なインシデントの一部であるかどうかを判断するのに役立ちます。的、動的、メモリ、および機械学習手法とこのコンテキストを組み合わせるプロバイダーは、より完全な調査プロセスを提供できます。このセグメントの成長は、組織が単一ファイルの判定だけでなく、対応を優先するための情報を必要としていることを示しています。また、インシデント中の内部リスクチームおよび外部ステークホルダーとのより迅速なコミュニケーションを支援します。
展開モデル別:ハイブリッド設計が制御要件に対応
クラウドベースの展開は、2026年のマネージドエンドポイントマルウェア分析サービス市場規模の59.17%を占めました。クラウドサービスは、マルウェア分析のための集中管理、共有インテリジェンス、および弾力的な処理能力をサポートします。また、独自のサンドボックスや大規模なセキュリティチームを運用しない組織の初期インフラ負担を軽減することもできます。グローバルプロバイダーはクラウドアーキテクチャを使用して、分散した顧客環境全体で検知コンテンツを更新し、調査を調整します。このモデルは、多くの拠点にわたって一貫したセキュリティオペレーションを必要とする組織に適しています。ただし、展開の決定は依然としてエンドポイント記録の機密性と適用されるデータガバナンス要件に依存します。
ハイブリッド展開は、2032年までに16.34%のCAGRで最も成長の速いモデルになると予測されています。これにより、顧客は許可されている場合にクラウド処理を使用しながら、選択したテレメトリ、サンプル、または制御をオンプレミスに保持するオプションが得られます。銀行、ヘルスケア、政府、および産業組織は、機密データを管理する厳格なルールの下で運営されているため、そのバランスを必要とすることが多いです。オンプレミス展開は、クラウド接続が適切でない機密システムおよびエアギャップ環境に対して引き続き関連性があります。クラウドの使用が拡大するにつれてそのシェアは低下する可能性がありますが、特殊な運用環境では依然として重要です。マネージドエンドポイントマルウェア分析サービス市場は、調査品質を低下させることなく複数の展開アプローチをサポートできるプロバイダーを優遇する可能性があります。
組織規模別:中小企業が顧客基盤を拡大
大企業は2026年の需要の70.83%を占めました。これらの組織は多くの場合、複数のオペレーティングシステム、拠点、および既存のセキュリティ製品を含む大規模で複雑なエンドポイント環境を持っています。エンドポイント検知・対応への予算と以前の投資も、マネージド分析を確立されたセキュリティオペレーションの論理的な拡張にしています。大企業は、内部チーム、インシデントプロセス、および幅広いエンタープライズツールと統合できるプロバイダーを必要としています。また、詳細なコンプライアンス義務に直面しており、重大なインシデント後に正式な報告を提供することが求められる場合があります。
中小企業は、2032年までに最高の組織規模別CAGR16.92%で成長すると予測されています。ランサムウェア活動、保険要件、および社内専門知識の不足により、マネージドサービスは小規模組織にとってより関連性が高まっています。ISC2は2026年9月に、インドの人材調査の回答者の97%が少なくとも1つのサイバーセキュリティスキルを必要としており、74%がその必要性を重大または重要と呼んでいることを明らかにしました。ISCサブスクリプション価格設定により、中小企業は社内で構築することが困難なセキュリティ能力にアクセスできます。プロバイダーは、よりシンプルなオンボーディング、共同管理サービス、および固定料金のオファリングで適応しています。この顧客グループは、アナリスト主導のマルウェア分析をより購入・運用しやすくするベンダーに報いることができます。

エンドユーザー産業別:規制対象セクターが証拠を優先
BFSIは2026年のマネージドエンドポイントマルウェア分析サービス市場シェアの24.87%を占めました。このセクターは機密性の高い顧客データと取引データを保有し、広範な規制要件の下で運営されているため、頻繁な標的となっています。これらの条件は、迅速な調査、封じ込め、および十分に文書化された証拠を提供するサービスへの支出を支えています。金融機関はまた、レガシーシステム、従業員エンドポイント、およびますますデジタル化する顧客サービス全体で機能するツールを必要としています。
ヘルスケアは、2032年までに16.63%のCAGRで最も成長の速いエンドユーザー産業になると予測されています。Health-ISACは2026年第3四半期にヘルスセクターで317件のランサムウェアイベントを記録し、その期間のグローバル攻撃の9.72%に相当します。このセクターは、脅威に迅速に対応しながら、臨床業務と機密性の高い患者情報を保護する必要があります。米国病院協会は、2026年にサイバー脅威をヘルスケア組織にとっての主要なリスクとして特定しました。[2] 情報技術・通信、政府・防衛、製造、小売・電子商取引、エネルギー・公益事業、輸送・物流、教育、およびホスピタリティ・旅行も、デジタル業務が露出エンドポイントの数を増加させるにつれて幅広い需要を示しています。これらのセクター全体で、テレメトリを明確な調査記録に変換できるサービスは実際的な優位性を持っています。
地域分析
北米は2026年のマネージドエンドポイントマルウェア分析サービス市場シェアの40.38%を占めました。この地域は、成熟したセキュリティ予算、マネージドサービスプロバイダーの大規模な基盤、および広範なインシデント報告義務を組み合わせています。CrowdStrikeは、北米の金融機関に対するキーボード操作型侵入が2年間で48%増加したことを明らかにしました。米国はSECの開示要件と予想されるCIRCIA報告制度を通じて需要を支えています。カナダもマネージドサービスの採用を支える発展した企業セキュリティ環境を持っています。ブラジルが主導する南米は、データ保護規則とデジタル化の進展がセキュリティオペレーションの必要性を高めるにつれて、重要な新興参入ポイントとなっています。
ヨーロッパは、NIS2、金融事業体向けDORA、およびドイツのBSIガイダンスなどの国内フレームワークを含む多層的な要件に依存しています。これらのルールにより、継続的なエンドポイント監視と文書化されたインシデント対応が購入者にとってより関連性が高まっています。WatchGuardのデータは、ドイツが2025年に難読化されたOfficeエクスプロイトの検出において世界第3位にランクされ、世界全体の21.12%を占めたことを示しました。フランス、イタリア、スペインはNIS2の実施と金融セクターの近代化の影響を受けています。中東とアフリカは初期段階の市場であり、投資プログラムと発展中のフレームワークがマネージド分析への需要を支援できます。
アジア太平洋地域は、2032年までに最速の地域CAGR16.27%で成長すると予測されています。日本のIPAは、AI関連のサイバーリスクを2026年の主要脅威リストの3位に置き、AI固有のリスクがそのリストに初めて登場しました。IPAこれにより、この地域でAI対応分析サービスへの注目が高まっています。中国は、プロバイダーが国内インフラと国内規制条件を考慮することを要求しており、ローカルで運営されるサービスモデルを支援しています。インドは、専門的なセキュリティ能力を必要とする成長中のBFSIおよびデジタル組織の大規模な基盤を持っています。オーストラリアは日本と中国以外の重要な地域市場であり、インドネシア、ベトナム、タイはデジタル化がセキュリティインフラの成熟度よりも速く拡大するにつれて拡大しています。
競合環境
市場集中度
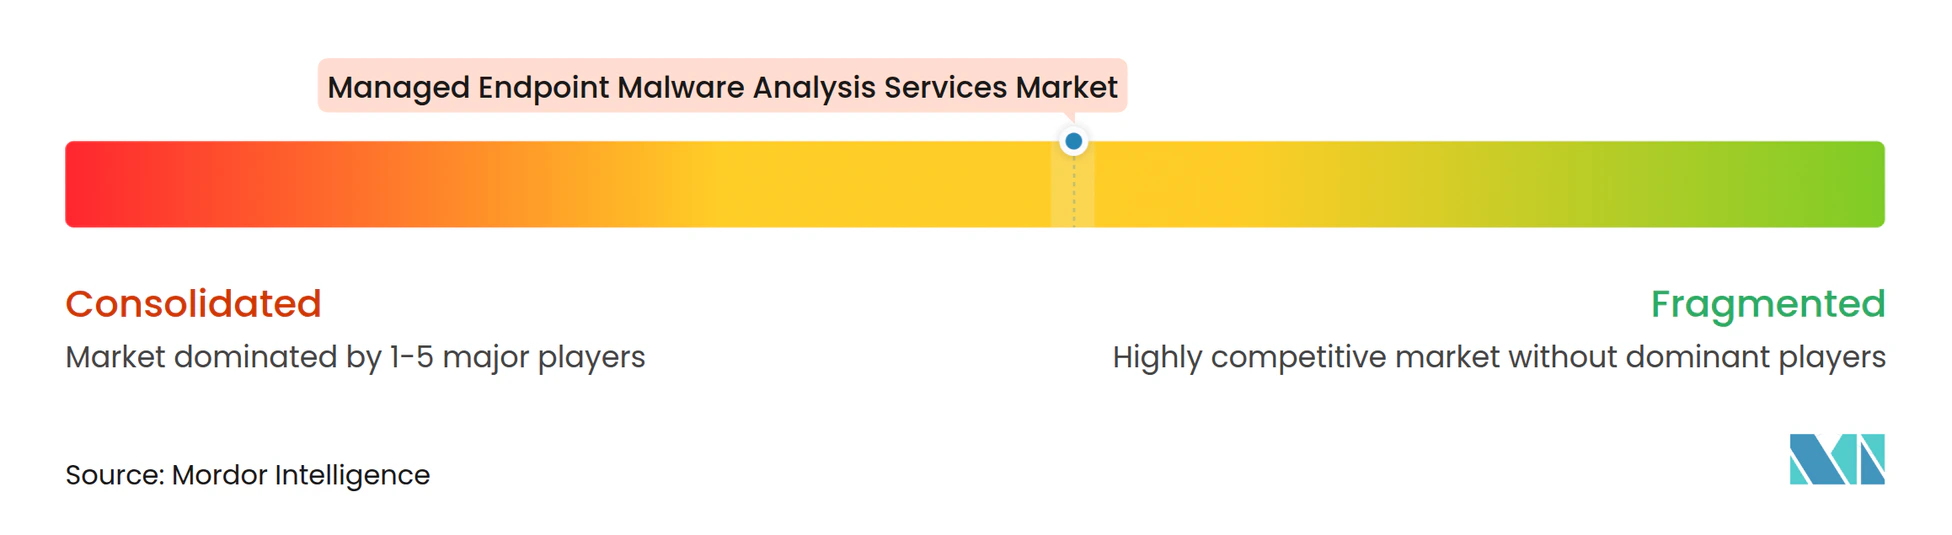
マネージドエンドポイントマルウェア分析サービス市場には、グローバルプラットフォームベンダーと専門的なマネージド検知・対応プロバイダーが含まれます。主要ベンダーには、CrowdStrike Holdings、Palo Alto Networks、Microsoft、Broadcom、Cisco Systems、SentinelOne、Fortinet、Sophos、Arctic Wolf Networks、Trellix、eSentire、Rapid7、Bitdefender、およびESETが含まれます。競合の焦点には、自動検知、広範なテレメトリカバレッジ、アナリストの専門知識、およびコンプライアンス対応レポートを作成する能力が含まれます。大規模なプラットフォームベンダーは、脅威インテリジェンスに投資し、大規模なインストールベース全体で検知モデルを定期的に再トレーニングできます。専門プロバイダーは、専任のアナリストカバレッジ、柔軟な共同管理、および顧客が採用しやすいサービスモデルを通じて競争しています。この組み合わせにより、特定の顧客グループの専門家に余地を残しながら、分野は適度に集中した状態を維持しています。
Trellixは2026年2月にSecondSightを導入し、エンドポイント、ネットワーク、および電子メールテレメトリ全体でAI分析と人間のハンターを組み合わせました。Palo Alto Networksは2026年10月に、オフラインで回避的なファイルレス脅威を分類するように設計されたエンドポイントベースの小型言語モデルを搭載したCortex XDR Oneを発売しました。Fortinetは2026年9月に、統合されたSOC機能とエンドポイント強化を備えたセキュリティオペレーションプラットフォームを進化させました。[3] これらの動きは、製品戦略がエンドポイント分析をより広範なセキュリティオペレーションプラットフォームにますます結びつけていることを示しています。プロバイダーは、複雑なケースに対してアナリスト主導の調査を維持しながら自動化を追加しています。
地域プロバイダーは、顧客がローカルホスティング、ローカルサポート、またはデータガバナンスへの特定のアプローチを必要とする場合に競争できます。隣接するXDRプロバイダーも、マルウェア分析を独立したサービスとして販売するのではなく、より広範なプラットフォームに取り込んでいます。オープンテレメトリアプローチは、公共部門およびその他の調達に敏感な購入者の統合障壁を低減できます。同時に、自動化システムが不確実な調査結果を生成する場合、高品質なアナリストレビューの必要性は依然として重要です。複雑な価格設定と困難なオンボーディングが確立されたプラットフォームの採用を制限する可能性があるため、中小企業は依然として魅力的な機会です。競合環境は、インシデントに直面している顧客に対して明確なサービス提供、統合の柔軟性、および信頼できる証拠を組み合わせるベンダーを優遇するでしょう。
マネージドエンドポイントマルウェア分析サービス産業のリーダー
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Broadcom Inc.
-
Sophos Limited
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2026年10月:Palo Alto Networksは、エンドポイントセンサーに最適化された小型言語モデルを展開してオフラインで回避的なファイルレス脅威を分類し、クロスドメインテレメトリ相関によって誤検知を95%削減したと主張するCortex XDR Oneを発売しました。
- 2026年9月:Fortinetは、自律的なアラートトリアージと根本原因追跡のためのエージェンティックAI、およびZTNA、SASE、EPP、EDR、データ損失防止を単一エージェントに統合するFortiEndpoint強化を備えた統合SOCアーキテクチャでセキュリティオペレーションプラットフォームを進化させました。
- 2025年8月:Red CanaryとCrowdStrikeは戦略的パートナーシップを拡大し、FalconをRed CanaryのエージェンティックAI駆動型MDRサービスの優先EDRとして指定しました。この統合は、Zscaler Zero Trust Exchange、CrowdStrike Falcon、およびRed CanaryのSOCプラットフォームを組み合わせて、統合されたエンドポイント、アイデンティティ、およびネットワーク脅威の検知・対応を提供します。
- 2025年6月:Red CanaryはAIエージェントを展開し、調査時間を90%削減(20分超から3分未満へ)し、250万件以上のエンドポイント、アイデンティティ、クラウド、およびSIEM調査全体で99.6%の真陽性率を維持しました。
グローバルマネージドエンドポイントマルウェア分析サービス市場レポートの範囲
マネージドエンドポイントマルウェア分析サービス市場は、デスクトップ、ラップトップ、サーバー、モバイルデバイス、およびその他の接続資産を含むエンドポイントデバイスに影響を与えるマルウェア脅威を監視、検知、分析、および対応するサービスをカバーしています。マネージドサービスプロバイダーは、継続的な脅威監視、マルウェア調査、インシデント対応、脅威インテリジェンス、および修復サポートを通じてこれらのサービスを提供します。市場の範囲には、さまざまな規模と産業の組織にわたるクラウドベースおよびオンプレミスのサービス提供モデルが含まれます。
マネージドエンドポイントマルウェア分析サービス市場レポートは、サービスタイプ(マネージドエンドポイント検知・対応サービス、マネージドエンドポイントマルウェアサンドボックスサービス、マネージドエンドポント脅威ハンティングサービス、マネージドエンドポイントインシデント調査・対応サービス、マネージドエンドポイント検知エンジニアリングサービス、およびマネージドエンドポイントフォレンジクス・コンプライアンス報告サービス)、分析タイプ(静的分析、動的行動分析、ハイブリッドおよび機械学習支援分析、メモリおよびカーネル分析、および脅威インテリジェンスおよびインジケーターエンリッチメント)、展開モデル(オンプレミス、クラウドベース、およびハイブリッド)、組織規模(中小企業および大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・電子商取引、製造、政府・防衛、およびその他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| マネージドエンドポイント検知・対応サービス |
| マネージドエンドポイントマルウェアサンドボックスサービス |
| マネージドエンドポイント脅威ハンティングサービス |
| マネージドエンドポイントインシデント調査・対応サービス |
| マネージドエンドポイント検知エンジニアリングサービス |
| マネージドエンドポイントフォレンジクス・コンプライアンス報告サービス |
| 静的分析 |
| 動的行動分析 |
| ハイブリッドおよび機械学習支援分析 |
| メモリおよびカーネル分析 |
| 脅威インテリジェンスおよびインジケーターエンリッチメント |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・電子商取引 |
| 製造 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| サービスタイプ別 | マネージドエンドポイント検知・対応サービス | |
| マネージドエンドポイントマルウェアサンドボックスサービス | ||
| マネージドエンドポイント脅威ハンティングサービス | ||
| マネージドエンドポイントインシデント調査・対応サービス | ||
| マネージドエンドポイント検知エンジニアリングサービス | ||
| マネージドエンドポイントフォレンジクス・コンプライアンス報告サービス | ||
| 分析タイプ別 | 静的分析 | |
| 動的行動分析 | ||
| ハイブリッドおよび機械学習支援分析 | ||
| メモリおよびカーネル分析 | ||
| 脅威インテリジェンスおよびインジケーターエンリッチメント | ||
| 展開モデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・電子商取引 | ||
| 製造 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドエンドポイントマルウェア分析サービス市場の規模はどのくらいですか?
マネージドエンドポイントマルウェア分析サービス市場は、2026年の2.74 ビリオン 米ドルおよび2027年の3.21 ビリオン 米ドルから2032年までに6.58 ビリオン 米ドルへと、15.44%のCAGRで成長すると予測されています。
マネージドエンドポイントマルウェア分析サービスの需要を牽引しているものは何ですか?
AI生成マルウェア、セキュリティスキル不足、リモートエンドポイント、および厳格なインシデント報告要件が、継続的な分析と調査サポートへの需要を高めています。
マネージドエンドポイントマルウェア分析サービスをリードするサービスタイプはどれですか?
マネージドエンドポイント検知・対応サービスが2026年に37.62%のシェアでリードしています。マネージドエンドポイント検知エンジニアリングサービスは16.48%のCAGRで最速の成長が予測されています。
マネージドエンドポイントマルウェア分析に最も広く使用されている展開モデルはどれですか?
クラウドベースの展開は、集中管理、共有インテリジェンス、およびスケーラブルな処理能力をサポートするため、2026年に59.17%のシェアを占めています。| | これらのサービスに対る最大の需要を持つエンドユーザーセクターはどれですか?
マネージドエンドポイントマルウェア分析サービスで最も速く成長している地域はどこですか?
アジア太平洋地域は、デジタル化の進展とAI関連サイバーリスクへの注目の高まりに支えられ、2032年までに16.27%のCAGRで成長すると予測されています。