
Marktgröße und Marktanteil für verwaltete Endpunkt-Malware-Analysedienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.21 Milliarden US-Dollar |
| Marktgröße (2032) | 6.58 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.44 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Endpunkt-Malware-Analysedienste von Mordor Intelligence
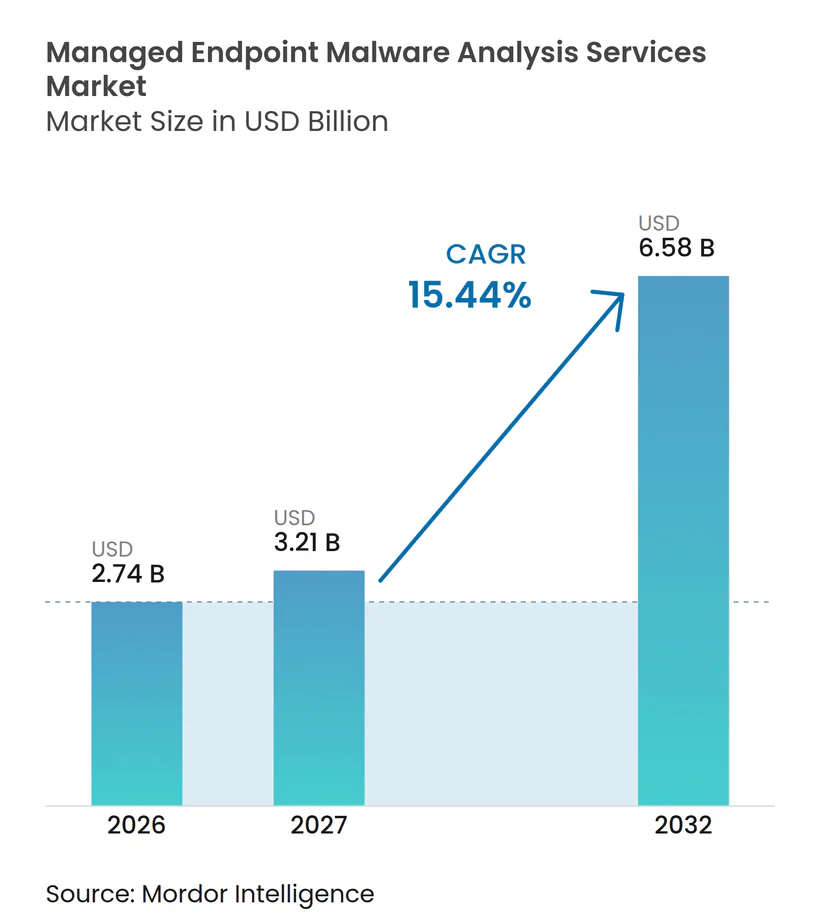
Die Marktgröße für verwaltete Endpunkt-Malware-Analysedienste wird voraussichtlich von 2,74 Milliarden USD im Jahr 2026 und 3,21 Milliarden USD im Jahr 2027 auf 6,58 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 15,44 % zwischen 2027 und 2032. Der Markt entwickelt sich weg von signaturabhängigem Schutz hin zu kontinuierlicher Analyse, die Verhaltensüberwachung, Untersuchung und Reaktion kombiniert. KI-generierte Malware, ein begrenztes Angebot an erfahrenen Sicherheitsfachleuten sowie Offenlegungspflichten erhöhen den Bedarf an verwalteter Analyse. Anbieter reagieren darauf, indem sie Endpunkt-, Identitäts-, Cloud- und Netzwerkdaten in ihren Betriebsplattformen zusammenführen. Compliance-fähige Berichterstattung wird zu einem wichtigen Bestandteil des Servicedesigns, da dieselben Endpunktdatensätze sowohl Vorfallsuntersuchungen als auch regulatorische Einreichungen unterstützen können. Der Markt für verwaltete Endpunkt-Malware-Analysedienste wird daher zunehmend enger mit routinemäßigen Risiko- und Compliance-Abläufen verknüpft.
Wichtigste Erkenntnisse des Berichts
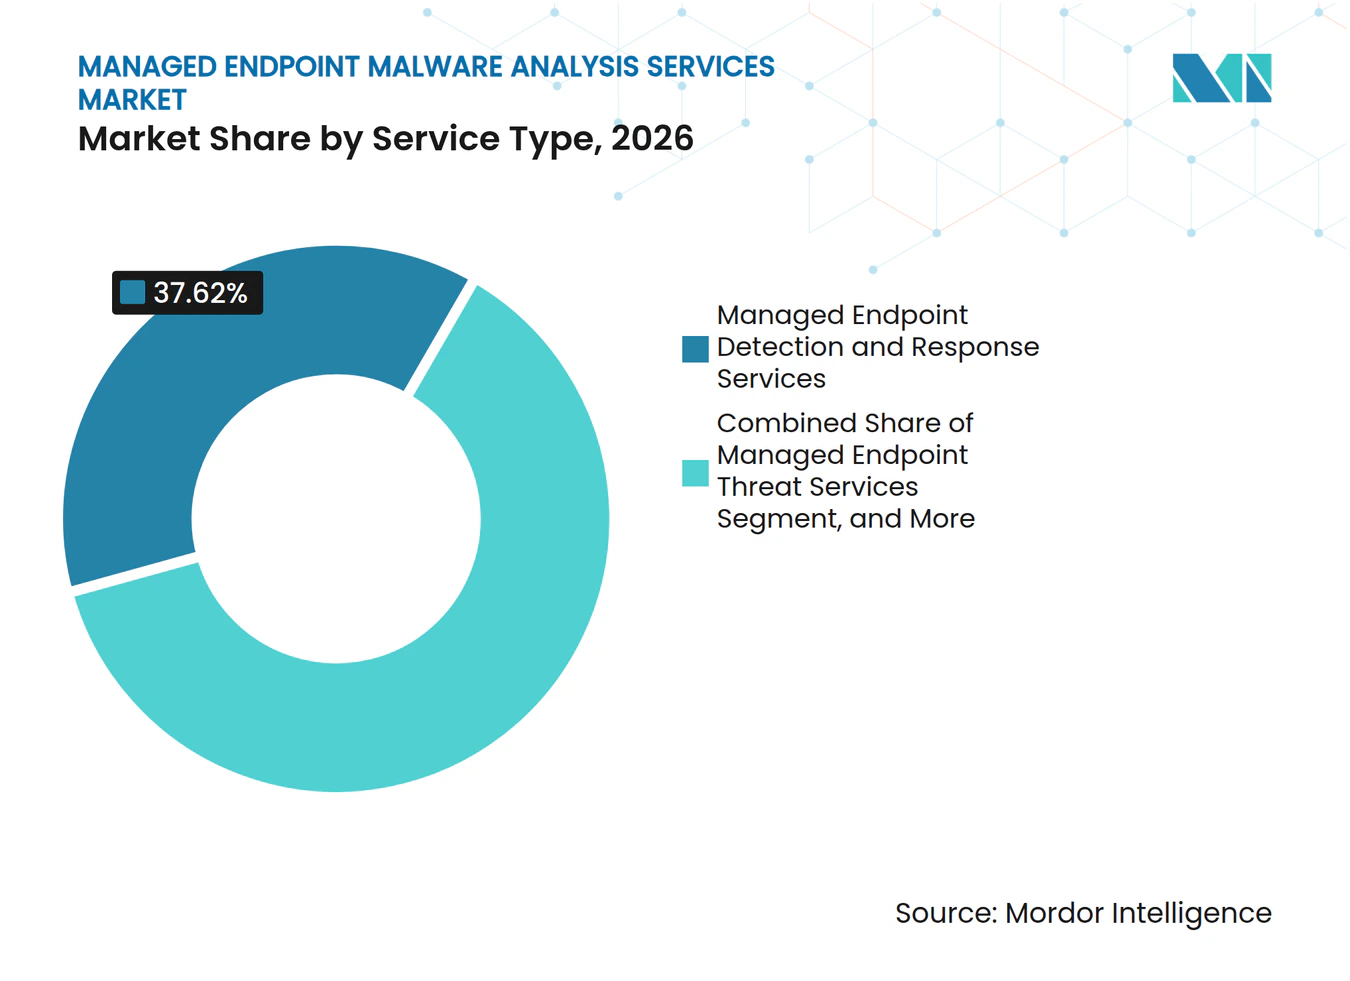
- Nach Dienstleistungstyp hielt Managed Endpoint Detection and Response Services im Jahr 2026 einen Marktanteil von 37,62 % am Markt für verwaltete Endpunkt-Malware-Analysedienste, während Managed Endpoint Detection Engineering Services bis 2032 voraussichtlich mit einer CAGR von 16,48 % wachsen wird.
- Nach Analysetyp hielt die hybride und durch maschinelles Lernen unterstützte Analyse im Jahr 2026 einen Anteil von 29,43 %, während Bedrohungsintelligenz und Indikatoranreicherung bis 2032 voraussichtlich mit einer CAGR von 16,42 % wachsen wird.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Anteil von 59,17 % auf die Cloud-basierte Bereitstellung, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 16,34 % wachsen wird.
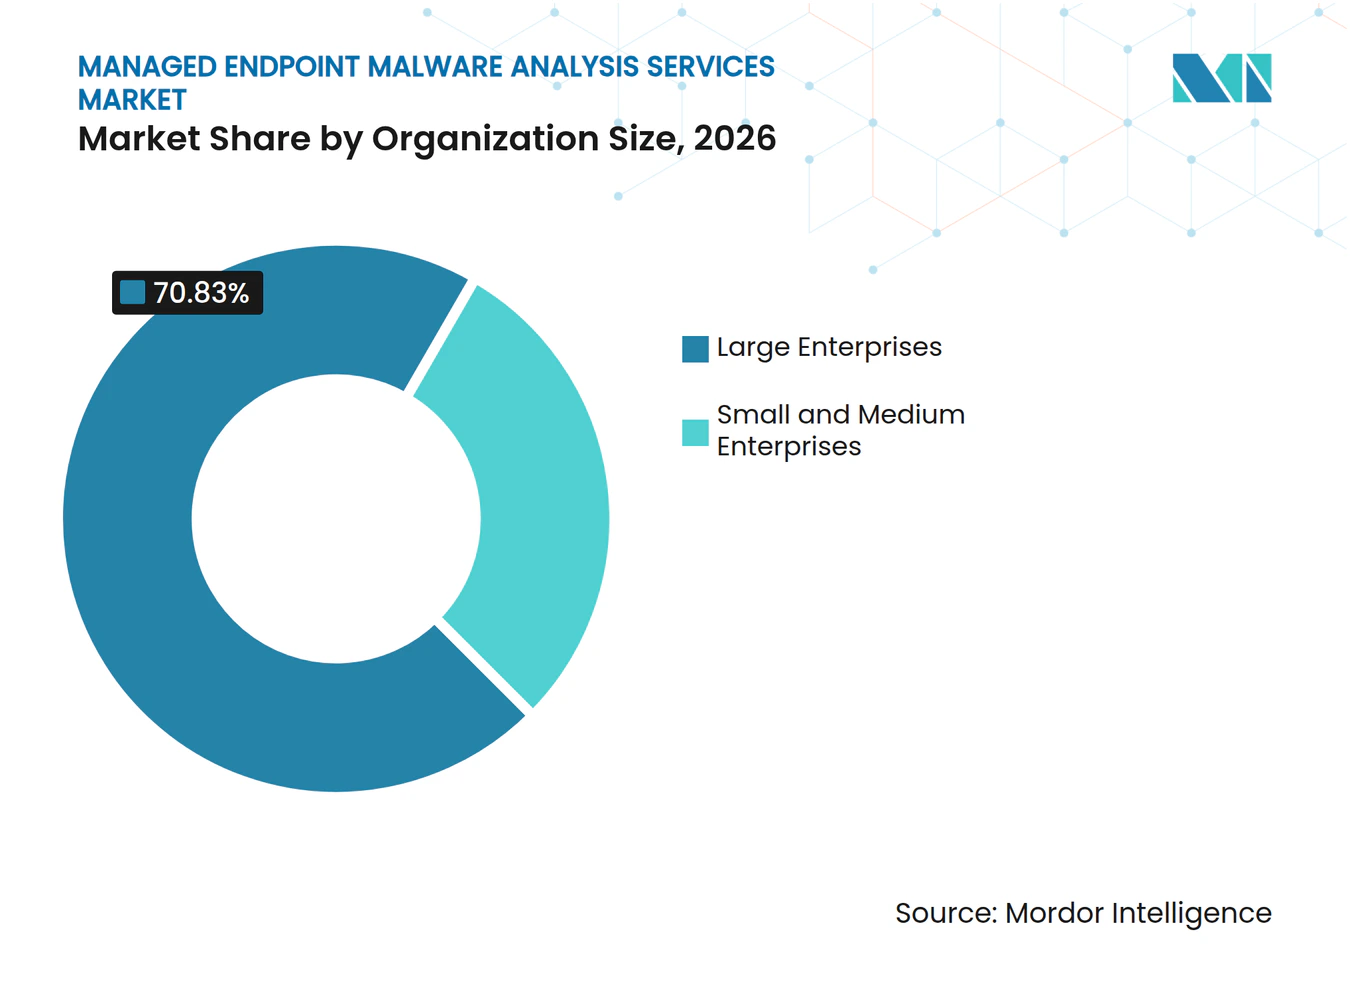
- Nach Unternehmensgröße repräsentierten Großunternehmen im Jahr 2026 einen Anteil von 70,83 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 16,92 % wachsen werden.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 24,87 %, während das Gesundheitswesen bis 2032 voraussichtlich mit einer CAGR von 16,63 % wachsen wird.
- Nach Geografie entfiel im Jahr 2026 ein Anteil von 40,38 % am Markt für verwaltete Endpunkt-Malware-Analysedienste auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,27 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Markttrends und Erkenntnisse für verwaltete Endpunkt-Malware-Analysedienste
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme polymorpher und KI-generierter Malware | +3.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Cybersicherheitsfachkräften und Überlastung durch Warnmeldungen | +2.9% | Global, ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Hybrid-Arbeitsmodellen und Endpunkten für private Geräte (Bring Your Own Device) | +2.4% | Global, Schwerpunkt asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Pflicht zur Meldung von Datenschutzverletzungen und Anforderungen der Cyber-Versicherung | +1.9% | Nordamerika und EU, wachsende Reichweite im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Flüchtige Cloud-Workloads mit Anforderung an kontinuierliche Malware-Inspektion | +1.5% | Global, Nordamerika und asiatisch-pazifischer Raum führend | Langfristig (≥ 4 Jahre) |
| Wiederverwendung von Endpunkt-Telemetrie in Erkennungs-, Untersuchungs- und Compliance-Workflows | +1.1% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunahme polymorpher und KI-generierter Malware
Check Point Research dokumentierte VoidLink im Januar 2026 als fortschrittliches Malware-Framework, das nach eigener Einschätzung nahezu vollständig mit KI entwickelt wurde. Die Untersuchung ergab, dass ein Akteur das Framework in weniger als einer Woche entwickelte, was den Aufwand für die Erstellung komplexer Malware erheblich reduziert. ESET dokumentierte PromptLock als KI-gesteuerte Ransomware, die in der Lage ist, auf Abruf schädliche Skripte zu generieren, was darauf hindeutet, dass diese Bedrohung über ein theoretisches Konzept hinausgegangen ist.[1] ESET WatchGuard berichtete, dass neue und einzigartige Malware zwischen Q3 und Q4 2025 um 1.548 % anstieg, während 23 % der erkannten Proben signaturbasierte Kontrollen umgingen. Die Ergebnisse begünstigen Anbieter, die Verhalten, Speicheraktivität und verwandte Indikatoren untersuchen können, anstatt sich ausschließlich auf Dateisignaturen zu verlassen. Der Markt für verwaltete Endpunkt-Malware-Analysedienste profitiert, wenn Käufer kontinuierliche Modellaktualisierungen und Analystenüberprüfungen für sich schnell entwickelnde Bedrohungen suchen.
Mangel an Cybersicherheitsfachkräften und Überlastung durch Warnmeldungen
SANS berichtete im Jahr 2026, dass 60 % der befragten Organisationen eine Qualifikationslücke als ihre größte Herausforderung bei der Belegschaft identifizierten, verglichen mit 40 %, die unzureichende Personalausstattung nannten. ISC2 stellte fest, dass 95 % der Fachleute in seiner Belegschaftsstudie 2025 mindestens eine Qualifikationslücke meldeten, und 59 % beschrieben diese Lücken als kritisch oder erheblich. ISC2 Fortinet berichtete, dass 60 % der Sicherheitsverantwortlichen keine Mitarbeiter mit KI-Sicherheitserfahrung rekrutieren konnten und 71 % den Fachkräftemangel als dauerhaftes Risiko betrachteten. Verwaltete Dienste geben Organisationen Zugang zu Analysten und Untersuchungsprozessen, ohne auf den Aufbau eines internen Spezialistenteams warten zu müssen. Dieser Mangel unterstützt die Nachfrage nach Anbietern, die Warnmeldungen filtern und klare Untersuchungsergebnisse liefern können.
Ausweitung von Hybrid-Arbeitsmodellen und Endpunkten für private Geräte (Bring Your Own Device)
Hybrides Arbeiten hat dazu geführt, dass mehr Endpunkte außerhalb traditioneller Büronetzwerke verbleiben, was die Bedeutung kontinuierlicher Transparenz erhöht. Japans IPA stufte Angriffe auf Remote-Arbeitsumgebungen in seiner Liste der wichtigsten Informationssicherheitsbedrohungen 2026 auf Platz sechs ein. Die anhaltende Einstufung zeigt, dass der Fernzugriff für Organisationen ein praktisches Risiko darstellt und keine kurzlebige Reaktion auf vergangene Arbeitsplatzsituationen ist. Geräte, die in Privathaushalten, Niederlassungen und gemeinsam genutzten Standorten verwendet werden, können blinde Flecken erzeugen, wenn die Sicherheitskontrollen je nach Benutzer oder Gerätetyp unterschiedlich sind. Bring-Your-Own-Device-Regelungen erschweren die Verwaltung dieser Lücken, da persönliche Geräte möglicherweise nicht dieselben Überwachungstools wie verwaltete Unternehmensgeräte tragen. Anbieter reagieren mit schlankeren Bereitstellungsmodellen und Servicedesigns, die die Reibung reduzieren und gleichzeitig ausreichend Telemetrie für die Analyse erhalten. Dies schafft eine Chance im Markt für verwaltete Endpunkt-Malware-Analysedienste für Dienste, die in verschiedenen Endpunktumgebungen funktionieren.
Pflicht zur Meldung von Datenschutzverletzungen und Anforderungen der Cyber-Versicherung
Die SEC verpflichtet Unternehmen, wesentliche Cybersicherheitsvorfälle auf Formular 8-K Punkt 1.05 innerhalb von 4 Werktagen nach der Feststellung der Wesentlichkeit eines Vorfalls offenzulegen. ENISA veröffentlichte im Juni 2025 technische Umsetzungsleitlinien zu NIS2 und bekräftigte damit die Notwendigkeit dokumentierter Cybersicherheitskontrollen und eines Vorfallmanagements. CIRCIA soll betroffene Einrichtungen verpflichten, erhebliche Cybervorfälle innerhalb von 72 Stunden und Ransomware-Zahlungen innerhalb von 24 Stunden nach Inkrafttreten der Vorschriften zu melden. Diese Verpflichtungen erhöhen den Wert von Endpunktdatensätzen, die eine Untersuchung und einen formellen Bericht unterstützen können. Anforderungen der Cyber-Versicherung bieten einen weiteren Grund, nachweisbare Erkennungs- und Reaktionskontrollen aufrechtzuerhalten.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datensouveränitätsbeschränkungen beim Austausch von Malware-Proben | -1.8% | EU, China, Japan, Indien | Mittelfristig (2–4 Jahre) |
| Falsch-positive Ergebnisse aus automatisierter dynamischer Analyse | -1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Hohe Integrationskomplexität über Endpunkt-, SIEM-, SOAR- und XDR-Plattformen hinweg | -1.1% | Global, ausgeprägt in Großunternehmen | Langfristig (≥ 4 Jahre) |
| Begrenzte Verfügbarkeit von Spezialisten für Reverse Engineering und Bedrohungssuche | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datensouveränitätsbeschränkungen beim Austausch von Malware-Proben
Cloud-basierte Analyse hängt vom Austausch verdächtiger Dateien und zugehöriger Artefakte über Sensornetzwerke ab. Datenspeicherungsvorschriften können diesen Austausch einschränken, wenn Malware-Proben oder Endpunktdatensätze lokalen Handhabungsanforderungen unterliegen. Das BSI unterstützte im Mai 2025 die Operation Endgame 2.0 und verdeutlichte damit das Ausmaß koordinierter Maßnahmen gegen Malware-Infrastruktur. BSI: Gleichzeitig müssen Organisationen, die in der EU tätig sind, Governance-Regeln berücksichtigen, wenn Daten in ausländische Analyseumgebungen übertragen werden. China, Japan und Indien stellen ähnliche betriebliche Überlegungen für Anbieter dar, die regulierte Kunden bedienen. Anbieter benötigen möglicherweise regionale Analysekapazitäten und lokale Prozesse, was die Betriebskosten erhöhen und das globale Austauschmodell erschweren kann. Der Markt für verwaltete Endpunkt-Malware-Analysedienste kann sich daher ungleichmäßig entwickeln, wenn Data-Governance die Nutzung zentralisierter Cloud-Infrastruktur einschränkt.
Falsch-positive Ergebnisse aus automatisierter dynamischer Analyse
Automatisierte Sandboxen können hohe Warnmeldungsvolumina erzeugen und damit mehr Arbeit für Sicherheitsteams schaffen, wenn legitime Software als verdächtig eingestuft wird. Benutzerdefinierte Geschäftsanwendungen können besonders schwierig sein, da ungewöhnliches Laufzeitverhalten nicht immer auf schädliche Aktivitäten hindeutet. Cisco gibt an, dass seine Sicherheitsoperationsforschung durch Transparenz über mehr als 880 Milliarden Sicherheitsereignisse pro Tag informiert wird. Dieses Maß an Transparenz verdeutlicht den Intelligenz- und Entwicklungsaufwand, der erforderlich ist, um die Erkennungsqualität im Laufe der Zeit zu verbessern. Palo Alto Networks erklärte, dass Cortex XDR One falsch-positive Ergebnisse durch domänenübergreifende Telemetriekorrelation um 95 % reduzierte, präsentierte dies jedoch als produktspezifisches Ergebnis. Kleinere Organisationen reagieren weiterhin empfindlich auf falsch-positive Ergebnisse, da ihnen möglicherweise das Personal fehlt, um automatisierte Befunde schnell zu validieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp: Detection Engineering erweitert die Anbieterrollen
Managed Endpoint Detection and Response Services hielt im Jahr 2026 einen Marktanteil von 37,62 % am Markt für verwaltete Endpunkt-Malware-Analysedienste. Das Segment profitiert davon, dass Kunden traditionelle Antivirenprodukte durch kontinuierliche Überwachung und automatisierte Eindämmung ersetzen. Es bietet Organisationen eine verwaltete Möglichkeit, Warnmeldungen, Untersuchungen und Reaktionsunterstützung über große Endpunktbestände hinweg zu erhalten. Managed Endpoint Malware Sandbox Services und Managed Endpoint Threat Hunting Services bedienen Organisationen, die gezielte Analysen ohne ein vollständiges Erkennungs- und Reaktionsbetriebsmodell benötigen. Managed Endpoint Incident Investigation and Response Services sind ebenfalls relevant, wenn Kunden nach einem Sicherheitsvorfall spezialisierte Unterstützung benötigen.
Managed Endpoint Detection Engineering Services wird voraussichtlich die schnellste CAGR nach Dienstleistungstyp von 16,48 % bis 2032 verzeichnen. Der Dienst ermöglicht es Anbietern, Kunden bei der Erstellung und Pflege von Erkennungsregeln zu unterstützen, die ihre eigenen Umgebungen widerspiegeln. Dies kann die Abstimmung von Erkennungen für Geschäftsanwendungen, Benutzerverhalten und spezifische Angriffspfade umfassen. Die Beziehung geht über die Bearbeitung von Standardwarnmeldungen hinaus, da der Anbieter Teil des Erkennungsdesignprozesses des Kunden wird. Organisationen finden es möglicherweise schwieriger, einen Anbieter zu ersetzen, sobald dessen Teams die interne Regelbibliothek und die Untersuchungspraktiken verstehen.



Nach Analysetyp: Hybride Methoden kombinieren Geschwindigkeit und Kontext
Die hybride und durch maschinelles Lernen unterstützte Analyse führte diese Kategorie im Jahr 2026 mit einem Marktanteil von 29,43 % am Markt für verwaltete Endpunkt-Malware-Analysedienste an. Der Ansatz kombiniert automatisierte Klassifizierung mit Verhaltensanalyse und gibt Sicherheitsteams schnellere Erstentscheidungen und zusätzlichen Kontext für ungewöhnliche Aktivitäten. Die statische Analyse bleibt für die schnelle Dateiinspektion nützlich, während die dynamische Verhaltensanalyse identifiziert, wie sich eine Probe bei der Ausführung verhält. Speicher- und Kernel-Analyse ist wertvoll für dateilose Bedrohungen und Versuche, Endpunkt-Sicherheitstools zu beeinträchtigen. Cisco Talos beschrieb im April 2026 eine Qilin-Ransomware-Kette, die eine DLL verwendete, um mehr als 300 EDR-Treibervarianten zu deaktivieren.
Bedrohungsintelligenz und Indikatoranreicherung wird voraussichtlich bis 2032 mit einer CAGR von 16,42 % wachsen. Diese Arbeit verknüpft erkannte Artefakte mit bekannten Kampagnen, Infrastrukturen, Techniken und potenziellen Bedrohungsakteuren. Sie hilft Sicherheitsteams zu entscheiden, ob ein isoliertes Ereignis Teil eines umfassenderen Vorfalls ist. Anbieter, die diesen Kontext mit statischen, dynamischen, Speicher- und maschinellen Lernmethoden kombinieren, können einen vollständigeren Untersuchungsprozess anbieten. Das Wachstum des Segments zeigt, dass Organisationen Informationen zur Priorisierung von Reaktionen benötigen, nicht nur ein Urteil über eine einzelne Datei. Es unterstützt auch eine schnellere Kommunikation mit internen Risikoteams und externen Stakeholdern während eines Vorfalls.
Nach Bereitstellungsmodell: Hybrides Design erfüllt Kontrollanforderungen
Die Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 59,17 % der Marktgröße für verwaltete Endpunkt-Malware-Analysedienste. Cloud-Dienste unterstützen die zentrale Verwaltung, gemeinsame Nutzung von Bedrohungsintelligenz und elastische Verarbeitungskapazität für die Malware-Analyse. Sie können auch die anfängliche Infrastrukturbelastung für Organisationen reduzieren, die keine eigenen Sandboxen oder großen Sicherheitsteams betreiben. Globale Anbieter nutzen Cloud-Architekturen, um Erkennungsinhalte zu aktualisieren und Untersuchungen in verteilten Kundenumgebungen zu koordinieren. Das Modell eignet sich gut für Organisationen, die konsistente Sicherheitsoperationen an vielen Standorten benötigen. Bereitstellungsentscheidungen hängen jedoch weiterhin von der Sensibilität der Endpunktdatensätze und den geltenden Data-Governance-Anforderungen ab.
Die hybride Bereitstellung wird voraussichtlich das am schnellsten wachsende Modell mit einer CAGR von 16,34 % bis 2032 sein. Sie gibt Kunden die Möglichkeit, ausgewählte Telemetrie, Proben oder Kontrollen vor Ort zu behalten und gleichzeitig Cloud-Verarbeitung zu nutzen, wo dies zulässig ist. Banken, Gesundheitswesen, Behörden und Industrieorganisationen benötigen häufig dieses Gleichgewicht, da sie unter strengen Regeln für sensible Daten arbeiten. Die lokale Bereitstellung bleibt für klassifizierte Systeme und luftgespaltene Umgebungen relevant, in denen Cloud-Konnektivität nicht geeignet ist. Ihr Anteil kann sinken, wenn die Cloud-Nutzung zunimmt, bleibt aber für spezialisierte Betriebsumgebungen wichtig. Der Markt für verwaltete Endpunkt-Malware-Analysedienste wird voraussichtlich Anbieter bevorzugen, die mehr als ein Bereitstellungsmodell unterstützen können, ohne die Untersuchungsqualität zu beeinträchtigen.
Nach Unternehmensgröße: Kleine und mittlere Unternehmen erweitern die Kundenbasis
Großunternehmen repräsentierten im Jahr 2026 70,83 % der Nachfrage. Diese Organisationen verfügen häufig über große, komplexe Endpunktumgebungen, die mehrere Betriebssysteme, Standorte und bestehende Sicherheitsprodukte umfassen. Ihre Budgets und früheren Investitionen in Endpunkt-Erkennung und -Reaktion machen die verwaltete Analyse auch zu einer logischen Erweiterung etablierter Sicherheitsoperationen. Großunternehmen benötigen Anbieter, die sich in interne Teams, Vorfallsprozesse und eine breite Palette von Unternehmenstools integrieren können. Sie unterliegen auch detaillierten Compliance-Verpflichtungen und müssen möglicherweise nach einem wesentlichen Vorfall formelle Berichte vorlegen.
Kleine und mittlere Unternehmen werden voraussichtlich mit der höchsten CAGR nach Unternehmensgröße von 16,92 % bis 2032 wachsen. Ransomware-Aktivitäten, Versicherungsanforderungen und begrenzte interne Fachkenntnisse machen verwaltete Dienste für kleinere Organisationen relevanter. ISC2 stellte im September 2026 fest, dass 97 % der Befragten in seiner indischen Belegschaftsforschung angaben, mindestens eine Cybersicherheitskompetenz zu benötigen, und 74 % bezeichneten den Bedarf als kritisch oder erheblich. ISC2 Abonnementpreise können kleinen und mittleren Unternehmen Zugang zu Sicherheitsfähigkeiten verschaffen, die intern schwer aufzubauen wären. Anbieter passen sich mit einfacherem Onboarding, gemeinsam verwalteten Diensten und Festpreisangeboten an. Diese Kundengruppe kann Anbieter belohnen, die eine analytengeführte Malware-Analyse einfacher kaufbar und betreibbar machen.

Nach Endnutzerbranche: Regulierte Sektoren priorisieren Nachweise
BFSI hielt im Jahr 2026 einen Marktanteil von 24,87 % am Markt für verwaltete Endpunkt-Malware-Analysedienste. Der Sektor ist ein häufiges Ziel, da er sensible Kunden- und Transaktionsdaten hält und unter umfangreichen regulatorischen Anforderungen arbeitet. Diese Bedingungen unterstützen Ausgaben für Dienste, die schnelle Untersuchung, Eindämmung und gut dokumentierte Nachweise bieten. Finanzinstitute benötigen auch Tools, die über Legacy-Systeme, Mitarbeiterendpunkte und zunehmend digitale Kundendienste hinweg funktionieren.
Das Gesundheitswesen wird voraussichtlich die am schnellsten wachsende Endnutzerbranche mit einer CAGR von 16,63 % bis 2032 sein. Health-ISAC verzeichnete im dritten Quartal 2026 317 Ransomware-Ereignisse im Gesundheitssektor, was 9,72 % der globalen Angriffe in diesem Zeitraum entspricht. Der Sektor muss klinische Abläufe und sensible Patientendaten schützen und gleichzeitig schnell auf Bedrohungen reagieren. Die American Hospital Association identifizierte Cyber-Bedrohungen im Jahr 2026 als ein wesentliches Risiko für Gesundheitsorganisationen.[2] Informationstechnologie und Telekommunikation, Regierung und Verteidigung, Fertigung, Einzel- und E-Commerce, Energie und Versorgungsunternehmen, Transport und Logistik, Bildung sowie Gastgewerbe und Reisen weisen ebenfalls eine breite Nachfrage auf, da die Digitalisierung die Anzahl exponierter Endpunkte erhöht. In all diesen Sektoren haben Dienste, die Telemetrie in einen klaren Untersuchungsdatensatz umwandeln können, einen praktischen Vorteil.
Geografische Analyse
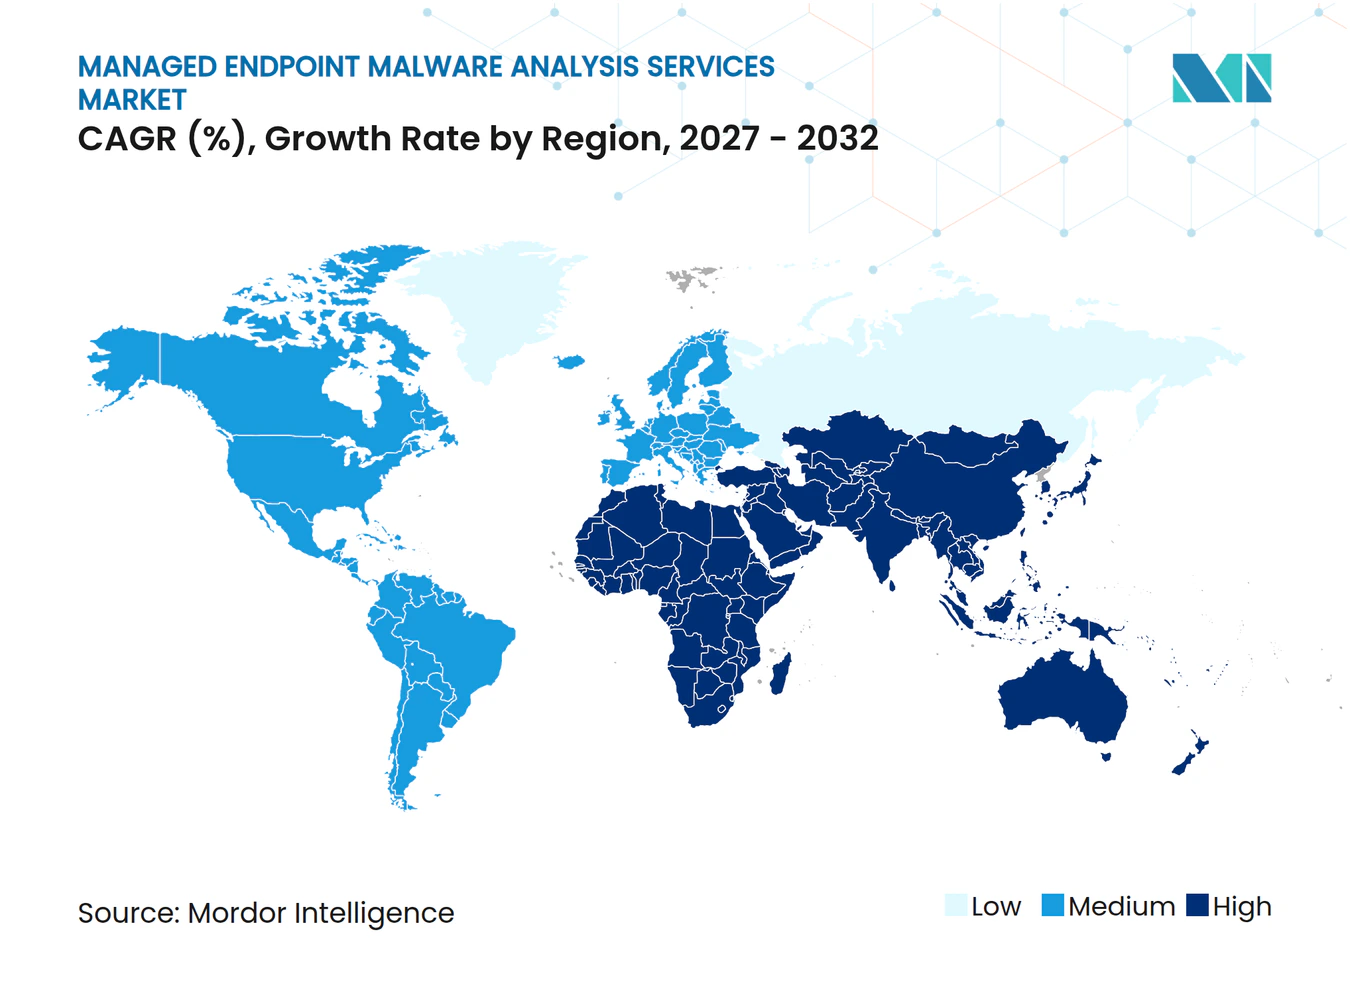
Nordamerika hielt im Jahr 2026 einen Marktanteil von 40,38 % am Markt für verwaltete Endpunkt-Malware-Analysedienste. Die Region kombiniert ausgereifte Sicherheitsbudgets, eine große Basis von Managed-Service-Anbietern und umfangreiche Vorfallsmeldepflichten. CrowdStrike stellte fest, dass Einbrüche mit direkter Tastatureingabe gegen Finanzinstitute in Nordamerika über 2 Jahre um 48 % zunahmen. Die Vereinigten Staaten unterstützen die Nachfrage durch SEC-Offenlegungsanforderungen und das erwartete CIRCIA-Melderegime. Kanada verfügt ebenfalls über ein entwickeltes Unternehmenssicherheitsumfeld, das die Einführung verwalteter Dienste unterstützt. Südamerika, angeführt von Brasilien, ist ein wichtiger aufstrebender Einstiegspunkt, da Datenschutzregeln und zunehmende Digitalisierung den Bedarf an verteidigungsfähigen Sicherheitsoperationen erhöhen.
Europa stützt sich auf mehrschichtige Anforderungen, darunter NIS2, DORA für Finanzunternehmen und nationale Rahmenbedingungen wie die BSI-Leitlinien. Diese Regeln machen die kontinuierliche Endpunktüberwachung und dokumentiertes Vorfallmanagement für Käufer relevanter. WatchGuard-Daten zeigten, dass Deutschland im Jahr 2025 weltweit auf Platz drei bei der Erkennung verschleierter Office-Exploits lag und 21,12 % des weltweiten Volumens ausmachte. Frankreich, Italien und Spanien werden durch die NIS2-Umsetzung und die Modernisierung des Finanzsektors beeinflusst. Der Nahe Osten und Afrika sind Märkte in einem früheren Entwicklungsstadium, in denen Investitionsprogramme und sich entwickelnde Rahmenbedingungen die Nachfrage nach verwalteter Analyse unterstützen können.
Der asiatisch-pazifische Raum wird voraussichtlich mit der schnellsten regionalen CAGR von 16,27 % bis 2032 wachsen. Japans IPA platzierte KI-bezogene Cyber-Risiken auf Platz drei seiner Liste der wichtigsten Bedrohungen 2026 – das erste Mal, dass KI-spezifische Risiken in dieser Liste erschienen. IPA Dies lenkt zusätzliche Aufmerksamkeit auf KI-fähige Analysedienste in der Region. China verlangt von Anbietern, lokale Infrastruktur und inländische regulatorische Bedingungen zu berücksichtigen, was lokal betriebene Servicemodelle unterstützt. Indien verfügt über eine große Basis wachsender BFSI- und digitaler Organisationen, die spezialisierte Sicherheitskapazitäten benötigen. Australien ist ein wichtiger regionaler Markt außerhalb Japans und Chinas, während Indonesien, Vietnam und Thailand expandieren, da die Digitalisierung schneller wächst als die Reife der Sicherheitsinfrastruktur.
Wettbewerbslandschaft
Marktkonzentration
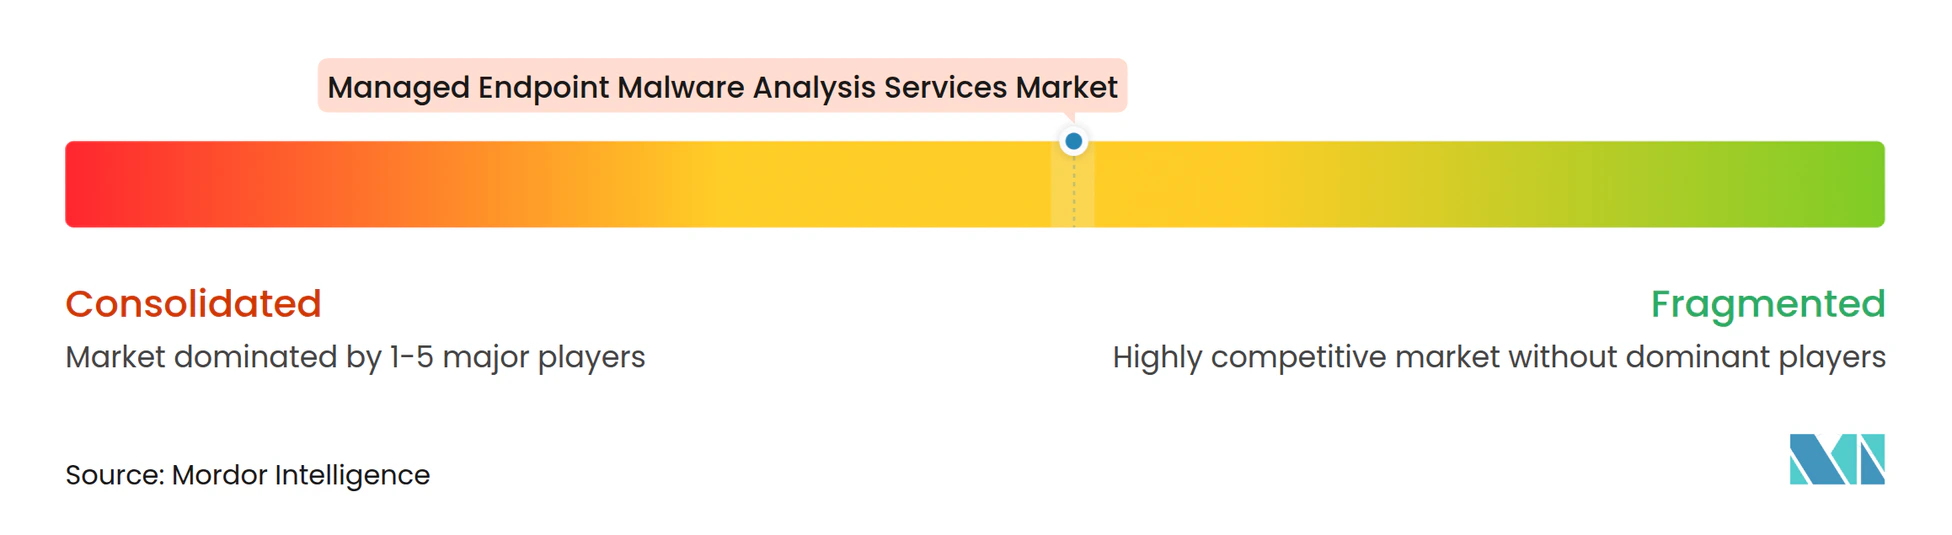
Der Markt für verwaltete Endpunkt-Malware-Analysedienste umfasst globale Plattformanbieter und spezialisierte Anbieter für verwaltete Erkennung und Reaktion. Zu den wichtigsten Anbietern gehören CrowdStrike Holdings, Palo Alto Networks, Microsoft, Broadcom, Cisco Systems, SentinelOne, Fortinet, Sophos, Arctic Wolf Networks, Trellix, eSentire, Rapid7, Bitdefender und ESET. Ihr Wettbewerbsfokus umfasst automatisierte Erkennung, breite Telemetrieabdeckung, Analysten-Expertise und die Fähigkeit, Compliance-fähige Berichte zu erstellen. Größere Plattformanbieter können in Bedrohungsintelligenz investieren und Erkennungsmodelle regelmäßig über große installierte Basen hinweg neu trainieren. Spezialisierte Anbieter konkurrieren durch dedizierte Analystenabdeckung, flexible gemeinsame Verwaltung und Servicemodelle, die für Kunden einfacher zu übernehmen sein können. Diese Kombination hält das Feld mäßig konzentriert und lässt gleichzeitig Raum für Spezialisten in definierten Kundengruppen.
Trellix führte SecondSight im Februar 2026 ein und kombinierte KI-Analysen mit menschlichen Bedrohungsjägern über Endpunkt-, Netzwerk- und E-Mail-Telemetrie. Palo Alto Networks startete Cortex XDR One im Oktober 2026 mit endpunktbasierten kleinen Sprachmodellen, die darauf ausgelegt sind, ausweichende und dateilose Bedrohungen offline zu klassifizieren. Fortinet erweiterte seine Sicherheitsoperationsplattform im September 2026 mit einheitlichen SOC-Funktionen und Endpunktverbesserungen.[3] Diese Schritte zeigen, dass Produktstrategien die Endpunktanalyse zunehmend mit einer breiteren Sicherheitsoperationsplattform verknüpfen. Anbieter fügen Automatisierung hinzu und behalten gleichzeitig analytengeführte Untersuchungen für komplexe Fälle bei.
Regionale Anbieter können dort konkurrieren, wo Kunden lokales Hosting, lokalen Support oder einen spezifischen Ansatz zur Data-Governance benötigen. Benachbarte XDR-Anbieter integrieren die Malware-Analyse ebenfalls in breitere Plattformen, anstatt sie als separaten Dienst zu verkaufen. Offene Telemetrieansätze können Integrationsbarrieren für öffentliche Einrichtungen und andere beschaffungssensible Käufer reduzieren. Gleichzeitig bleibt die Notwendigkeit einer hochwertigen Analystenüberprüfung wichtig, wenn automatisierte Systeme unsichere Befunde generieren. Kleine und mittlere Unternehmen bleiben eine attraktive Chance, da komplexe Preisgestaltung und schwieriges Onboarding die Einführung etablierter Plattformen einschränken können. Die Wettbewerbslandschaft wird Anbieter bevorzugen, die klare Servicebereitstellung, Integrationsflexibilität und glaubwürdige Nachweise für Kunden kombinieren, die mit einem Vorfall konfrontiert sind.
Marktführer für verwaltete Endpunkt-Malware-Analysedienste
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Broadcom Inc.
-
Sophos Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: Palo Alto Networks startete Cortex XDR One und setzte optimierte kleine Sprachmodelle auf dem Endpunktsensor ein, um ausweichende, dateilose Bedrohungen offline zu klassifizieren, und beanspruchte eine 95%ige Reduzierung von Falsch-Positiven durch domänenübergreifende Telemetriekorrelation.
- September 2026: Fortinet erweiterte seine Sicherheitsoperationsplattform mit einer einheitlichen SOC-Architektur, agentischer KI für autonome Warnmeldungspriorisierung und Ursachenanalyse sowie FortiEndpoint-Verbesserungen, die ZTNA, SASE, EPP, EDR und Datenverlustprävention in einem einzigen Agenten konsolidieren.
- August 2025: Red Canary und CrowdStrike erweiterten ihre strategische Partnerschaft und ernannten Falcon zum bevorzugten EDR für den agentischen KI-gesteuerten MDR-Dienst von Red Canary. Die Integration kombiniert Zscaler Zero Trust Exchange, CrowdStrike Falcon und die SOC-Plattform von Red Canary, um eine einheitliche Erkennung und Reaktion auf Endpunkt-, Identitäts- und Netzwerkbedrohungen bereitzustellen.
- Juni 2025: Red Canary setzte KI-Agenten ein, die die Untersuchungszeiten um 90 % reduzierten, von über 20 Minuten auf unter 3 Minuten, und dabei eine echte Positivrate von 99,6 % über mehr als 2,5 Millionen Endpunkt-, Identitäts-, Cloud- und SIEM-Untersuchungen aufrechterhielten.
Globaler Berichtsumfang für den Markt für verwaltete Endpunkt-Malware-Analysedienste
Der Markt für verwaltete Endpunkt-Malware-Analysedienste umfasst Dienste, die Malware-Bedrohungen auf Endpunktgeräten überwachen, erkennen, analysieren und darauf reagieren, einschließlich Desktops, Laptops, Server, mobile Geräte und andere verbundene Assets. Managed-Service-Anbieter erbringen diese Dienste durch kontinuierliche Bedrohungsüberwachung, Malware-Untersuchung, Vorfallreaktion, Bedrohungsintelligenz und Behebungsunterstützung. Der Marktumfang umfasst Cloud-basierte und lokale Servicebereitstellungsmodelle für Organisationen unterschiedlicher Größen und Branchen.
Der Marktbericht für verwaltete Endpunkt-Malware-Analysedienste ist segmentiert nach Dienstleistungstyp (Managed Endpoint Detection and Response Services, Managed Endpoint Malware Sandbox Services, Managed Endpoint Threat Hunting Services, Managed Endpoint Incident Investigation and Response Services, Managed Endpoint Detection Engineering Services und Managed Endpoint Forensics and Compliance Reporting Services), Analysetyp (statische Analyse, dynamische Verhaltensanalyse, hybride und durch maschinelles Lernen unterstützte Analyse, Speicher- und Kernel-Analyse sowie Bedrohungsintelligenz und Indikatoranreicherung), Bereitstellungsmodell (lokal, Cloud-basiert und hybrid), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzel- und E-Commerce, Fertigung, Regierung und Verteidigung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Managed Endpoint Detection and Response Services |
| Managed Endpoint Malware Sandbox Services |
| Managed Endpoint Threat Hunting Services |
| Managed Endpoint Incident Investigation and Response Services |
| Managed Endpoint Detection Engineering Services |
| Managed Endpoint Forensics and Compliance Reporting Services |
| Statische Analyse |
| Dynamische Verhaltensanalyse |
| Hybride und durch maschinelles Lernen unterstützte Analyse |
| Speicher- und Kernel-Analyse |
| Bedrohungsintelligenz und Indikatoranreicherung |
| Lokal |
| Cloud-basiert |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Managed Endpoint Detection and Response Services | |
| Managed Endpoint Malware Sandbox Services | ||
| Managed Endpoint Threat Hunting Services | ||
| Managed Endpoint Incident Investigation and Response Services | ||
| Managed Endpoint Detection Engineering Services | ||
| Managed Endpoint Forensics and Compliance Reporting Services | ||
| Nach Analysetyp | Statische Analyse | |
| Dynamische Verhaltensanalyse | ||
| Hybride und durch maschinelles Lernen unterstützte Analyse | ||
| Speicher- und Kernel-Analyse | ||
| Bedrohungsintelligenz und Indikatoranreicherung | ||
| Nach Bereitstellungsmodell | Lokal | |
| Cloud-basiert | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Endpunkt-Malware-Analysedienste?
Der Markt für verwaltete Endpunkt-Malware-Analysedienste wird voraussichtlich von 2,74 Milliarden USD im Jahr 2026 und 3,21 Milliarden USD im Jahr 2027 auf 6,58 Milliarden USD bis 2032 wachsen, mit einer CAGR von 15,44 %.
Was treibt die Nachfrage nach verwalteten Endpunkt-Malware-Analysediensten an?
KI-generierte Malware, Mangel an Sicherheitsfachkräften, Remote-Endpunkte und strengere Vorfallsmeldepflichten erhöhen die Nachfrage nach kontinuierlicher Analyse und Untersuchungsunterstützung.
Welcher Dienstleistungstyp führt bei verwalteten Endpunkt-Malware-Analysediensten?
Managed Endpoint Detection and Response Services führt mit einem Anteil von 37,62 % im Jahr 2026. Managed Endpoint Detection Engineering Services wird voraussichtlich am schnellsten mit einer CAGR von 16,48 % wachsen.
Welches Bereitstellungsmodell wird am häufigsten für verwaltete Endpunkt-Malware-Analysen verwendet?
Die Cloud-basierte Bereitstellung hält im Jahr 2026 einen Anteil von 59,17 %, da sie zentralisiertes Management, gemeinsame Nutzung von Bedrohungsintelligenz und skalierbare Verarbeitungskapazität unterstützt. | | Welcher Endnutzersektor hat die größte Nachfrage nach diesen Diensten?
Welche Region wächst am schnellsten bei verwalteten Endpunkt-Malware-Analysediensten?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 16,27 % wachsen, unterstützt durch zunehmende Digitalisierung und wachsende Aufmerksamkeit für KI-bezogene Cyber-Risiken.