
Tamaño y Participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.21 Mil millones de dólares |
| Tamaño del Mercado (2032) | 6.58 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 15.44 % |
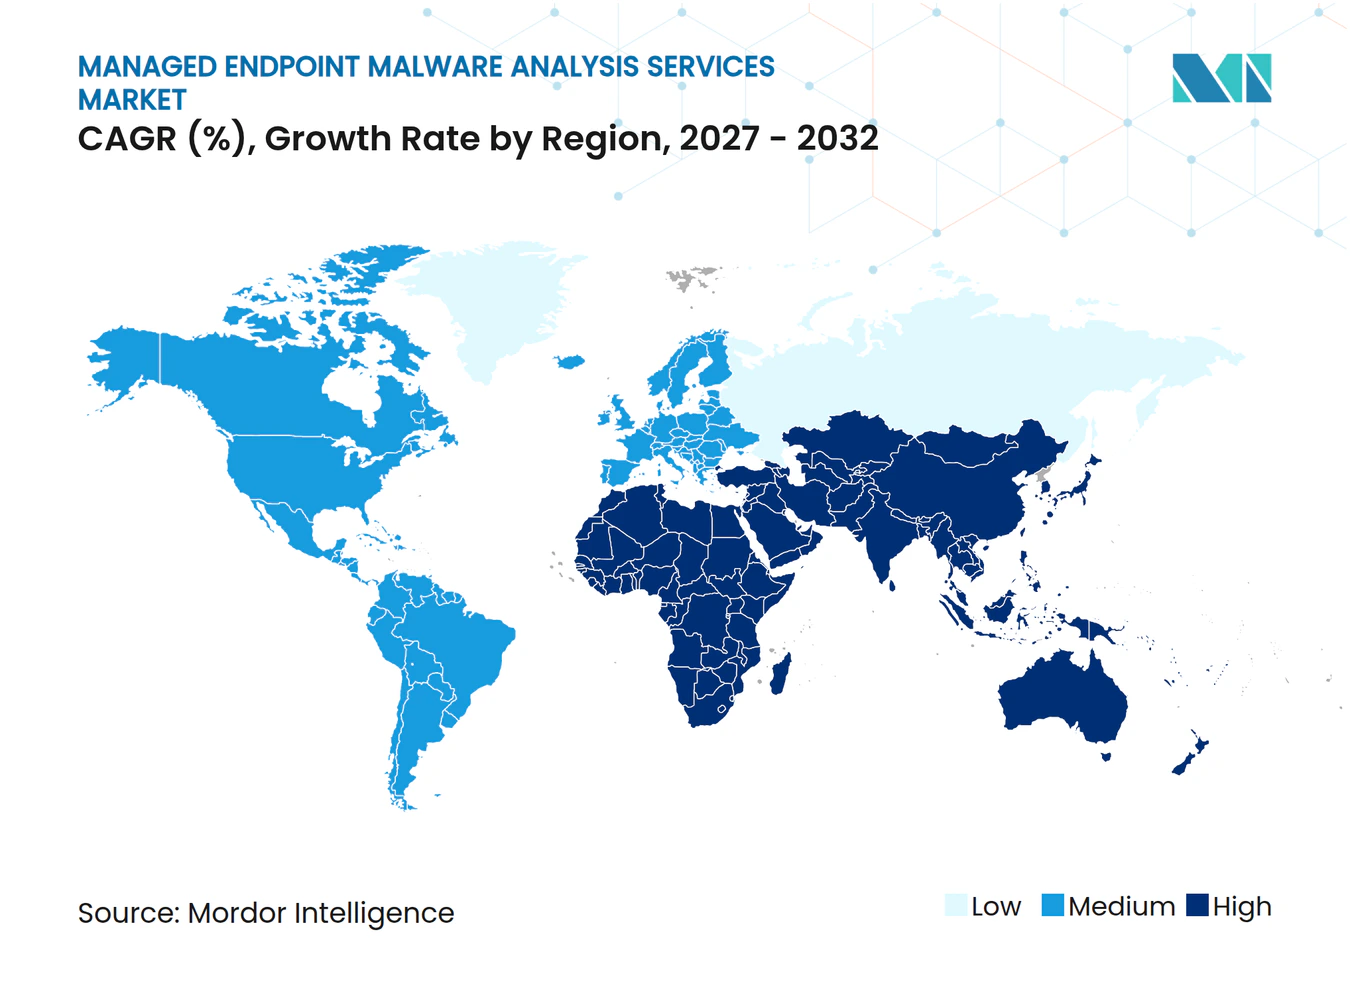
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints por Mordor Intelligence
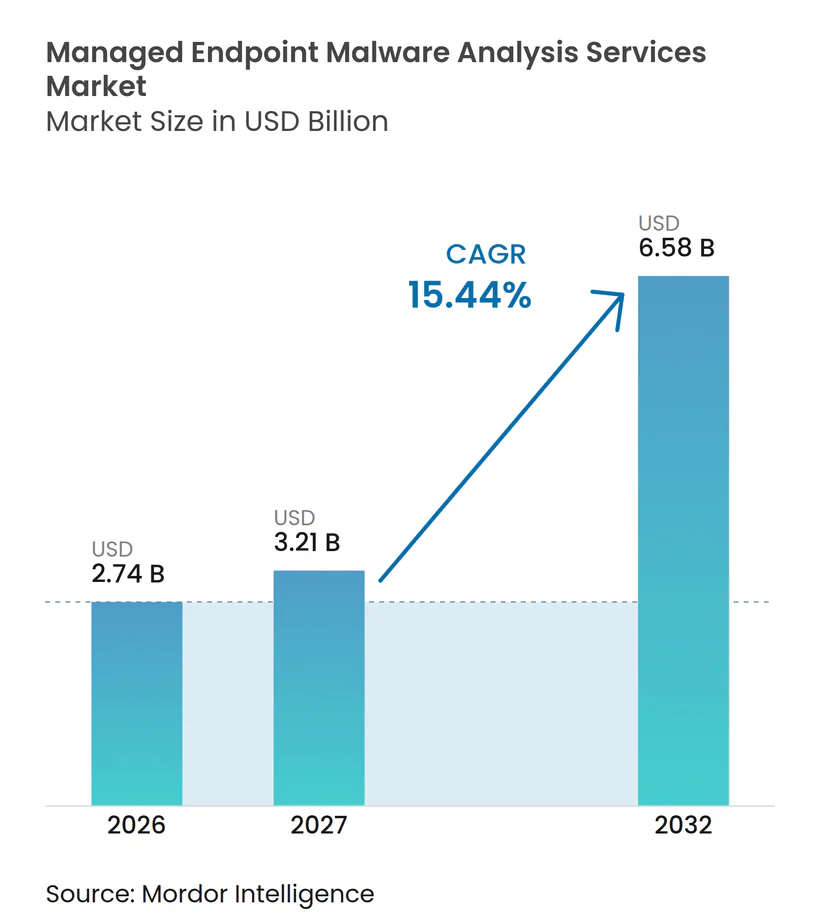
Se proyecta que el tamaño del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints se expanda desde 2,74 mil millones de USD en 2026 y 3,21 mil millones de USD en 2027 hasta 6,58 mil millones de USD para 2032, registrando una CAGR del 15,44% entre 2027 y 2032. El mercado está alejándose de la protección dependiente de firmas hacia un análisis continuo que combina monitoreo conductual, investigación y respuesta. El malware generado por inteligencia artificial, la escasez de profesionales de seguridad experimentados y los requisitos de divulgación están aumentando la necesidad de análisis gestionado. Los proveedores están respondiendo combinando datos de endpoints, identidad, nube y red en sus plataformas operativas. Los informes listos para cumplimiento normativo se están convirtiendo en una parte importante del diseño de servicios, ya que los mismos registros de endpoints pueden respaldar investigaciones de incidentes y presentaciones regulatorias. El Mercado de Servicios Gestionados de Análisis de Malware en Endpoints está, por tanto, vinculándose más estrechamente a las operaciones rutinarias de riesgo y cumplimiento.
Conclusiones Clave del Informe
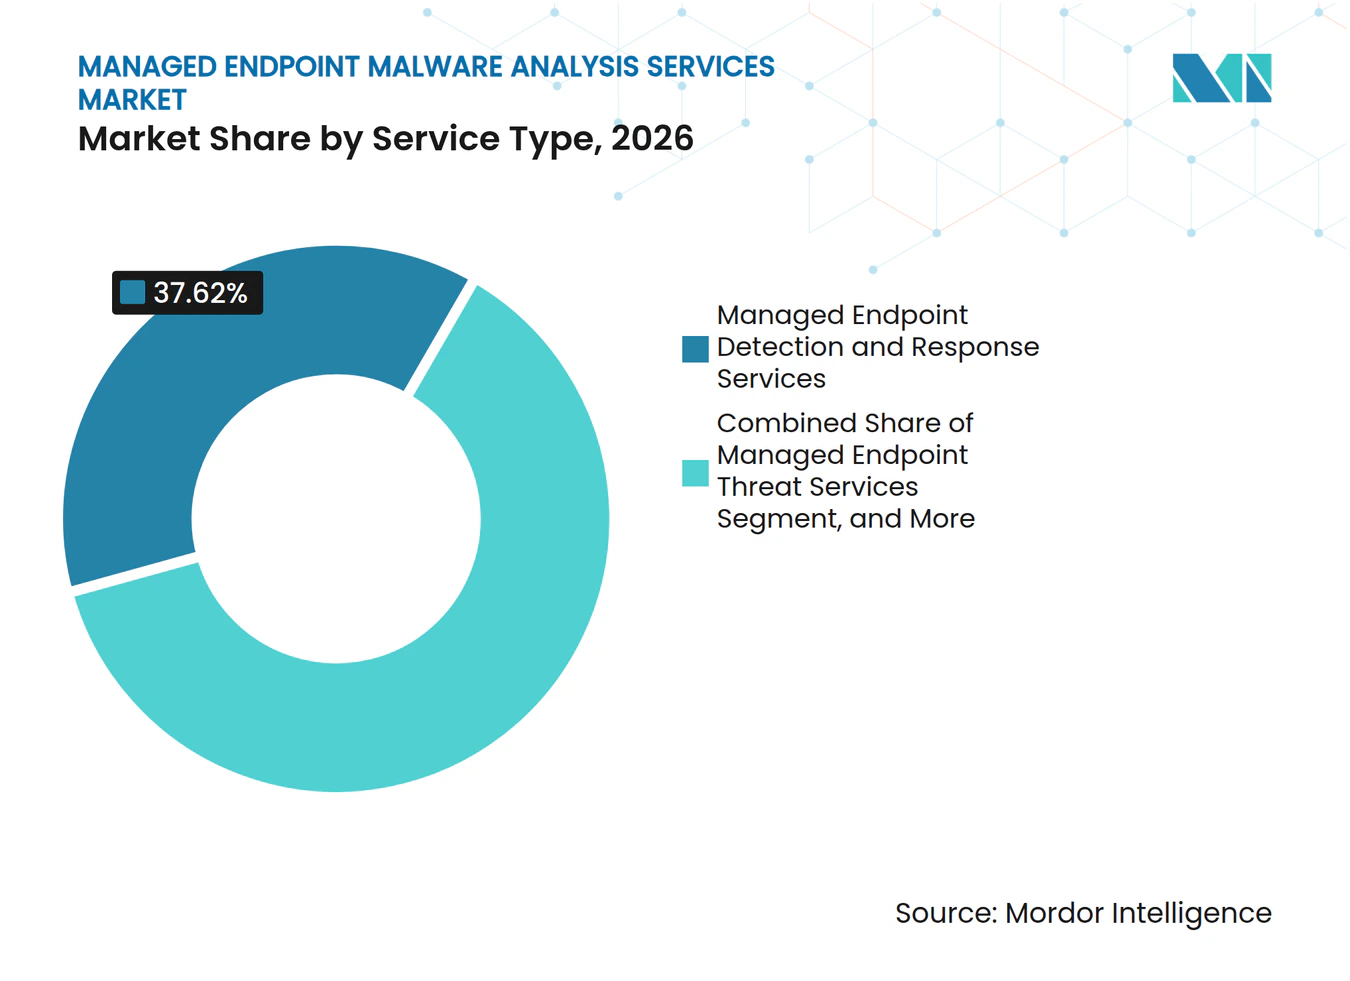
- Por tipo de servicio, los Servicios Gestionados de Detección y Respuesta en Endpoints representaron el 37,62% de la participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026, mientras que se proyecta que los Servicios Gestionados de Ingeniería de Detección en Endpoints se expandan a una CAGR del 16,48% hasta 2032.
- Por tipo de análisis, el Análisis Híbrido y Asistido por Aprendizaje Automático representó el 29,43% de la participación en 2026, mientras que se proyecta que la Inteligencia de Amenazas y el Enriquecimiento de Indicadores crezcan a una CAGR del 16,42% hasta 2032.
- Por modelo de implementación, la implementación Basada en la Nube representó el 59,17% de la participación en 2026, mientras que se proyecta que la implementación Híbrida avance a una CAGR del 16,34% hasta 2032.
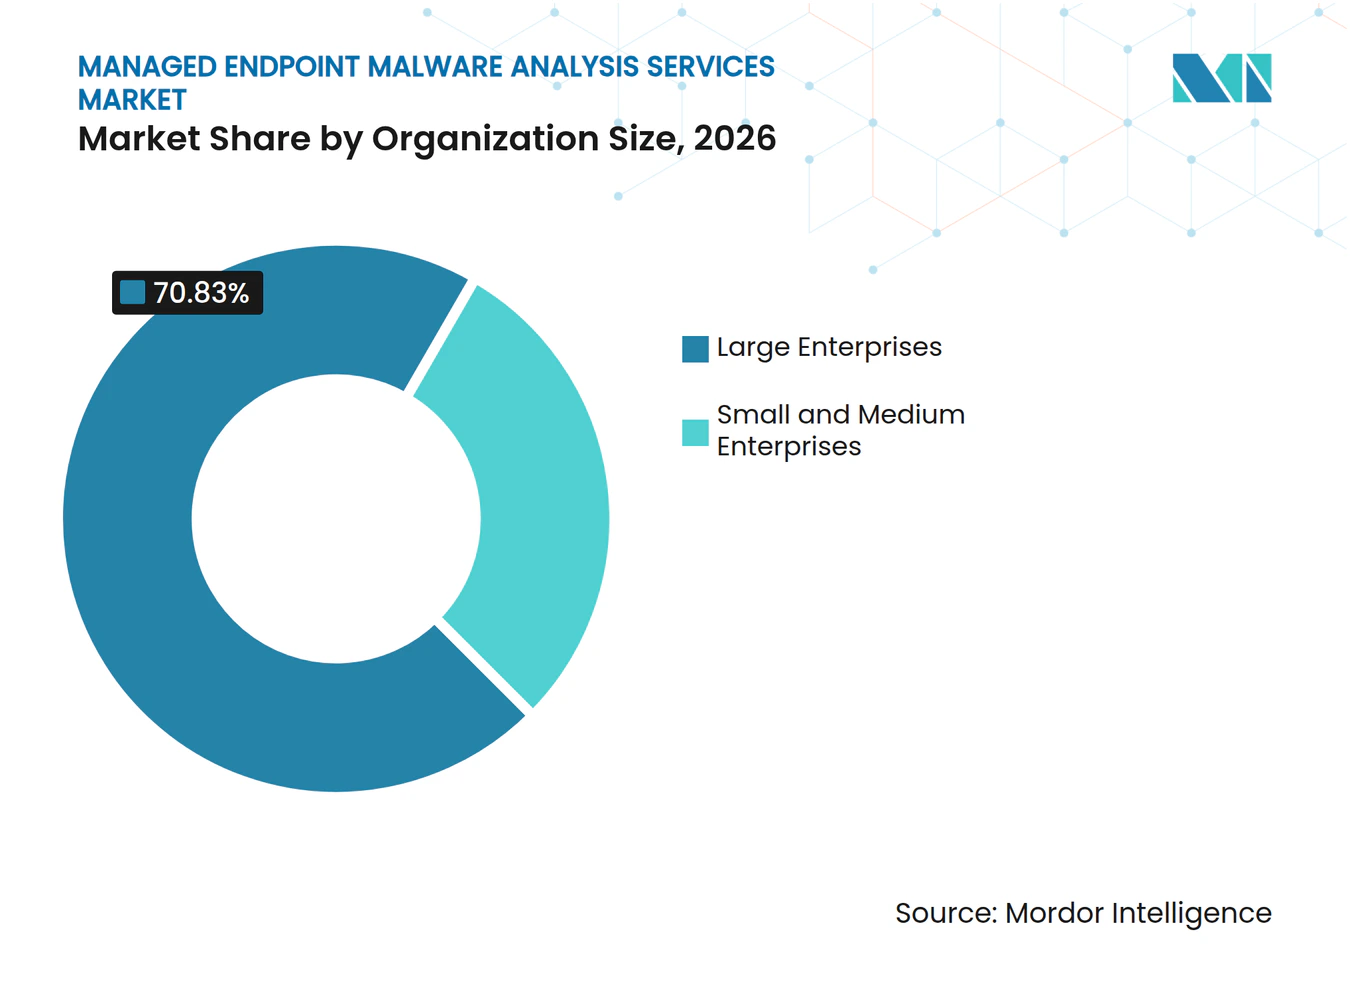
- Por tamaño de organización, las Grandes Empresas representaron el 70,83% de la participación en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 16,92% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 24,87% de la participación en 2026, mientras que se proyecta que el sector Sanitario crezca a una CAGR del 16,63% hasta 2032.
- Por geografía, América del Norte representó el 40,38% de la participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 16,27% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios Gestionados de Análisis de Malware en Endpoints
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Malware Polimórfico y Generado por Inteligencia Artificial | +3.4% | Global | Corto plazo (≤ 2 años) |
| Escasez de Habilidades en Ciberseguridad y Sobrecarga de Alertas | +2.9% | Global, pronunciado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Expansión de Endpoints de Trabajo Híbrido y Dispositivos Personales en el Entorno Laboral | +2.4% | Global, núcleo en Asia-Pacífico, extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Requisitos Obligatorios de Notificación de Brechas y Ciberseguros | +1.9% | América del Norte y UE, con alcance creciente en Asia-Pacífico | Mediano plazo (2-4 años) |
| Cargas de Trabajo Efímeras en la Nube que Requieren Inspección Continua de Malware | +1.5% | Global, con liderazgo de América del Norte y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Reutilización de Telemetría de Endpoints en Flujos de Trabajo de Detección, Investigación y Cumplimiento | +1.1% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Malware Polimórfico y Generado por Inteligencia Artificial
Check Point Research documentó VoidLink en enero de 2026 como un marco de malware avanzado que evaluó como desarrollado casi en su totalidad con inteligencia artificial. La investigación informó que un actor desarrolló el marco en menos de 1 semana, reduciendo el esfuerzo necesario para crear malware complejo. ESET documentó PromptLock como un ransomware impulsado por inteligencia artificial capaz de generar scripts maliciosos bajo demanda, lo que indica que esta amenaza había superado la etapa de preocupación teórica.[1] ESET WatchGuard informó que el malware nuevo y único aumentó un 1.548% entre el tercer y el cuarto trimestre de 2025, mientras que el 23% de las muestras detectadas eludieron los controles basados en firmas. Los hallazgos favorecen a los proveedores que pueden inspeccionar el comportamiento, la actividad en memoria y los indicadores relacionados, en lugar de depender únicamente de las firmas de archivos. El Mercado de Servicios Gestionados de Análisis de Malware en Endpoints se beneficia cuando los compradores buscan actualizaciones continuas de modelos y revisiones de analistas para amenazas en rápida evolución.
Escasez de Habilidades en Ciberseguridad y Sobrecarga de Alertas
SANS informó en 2026 que el 60% de las organizaciones encuestadas identificó la brecha de habilidades como su principal desafío de fuerza laboral, en comparación con el 40% que identificó personal insuficiente. ISC2 encontró que el 95% de los profesionales reportó al menos 1 brecha de habilidades en su estudio de fuerza laboral de 2025, y el 59% describió esas brechas como críticas o significativas. ISC2 Fortinet informó que el 60% de los líderes de seguridad no podía contratar personas con experiencia en seguridad de inteligencia artificial, y el 71% consideró la escasez de habilidades como un riesgo continuo. Los Servicios Gestionados brindan a las organizaciones acceso a analistas y procesos de investigación sin necesidad de esperar para construir un equipo especializado interno. Esta escasez respalda la demanda de proveedores que pueden filtrar alertas y ofrecer resultados claros de investigación.
Expansión de Endpoints de Trabajo Híbrido y Dispositivos Personales en el Entorno Laboral
El trabajo híbrido ha mantenido más endpoints fuera de las redes de oficinas tradicionales, lo que aumenta la importancia de la visibilidad continua. La Agencia de Promoción de la Tecnología de la Información de Japón clasificó los ataques a entornos de trabajo remoto en el sexto lugar de su lista de 2026 de principales amenazas a la seguridad de la información. La clasificación continua muestra que el acceso remoto sigue siendo una exposición práctica para las organizaciones, en lugar de una respuesta de corta duración a la disrupción laboral pasada. Los dispositivos utilizados en hogares, sucursales y ubicaciones compartidas pueden crear puntos ciegos cuando los controles de seguridad difieren según el usuario o el tipo de dispositivo. Los acuerdos de uso de dispositivos personales en el entorno laboral hacen que esas brechas sean más difíciles de gestionar porque los dispositivos personales pueden no contar con las mismas herramientas de monitoreo que los activos corporativos gestionados. Los proveedores están respondiendo con modelos de implementación más ligeros y diseños de servicio que reducen la fricción mientras preservan suficiente telemetría para el análisis. Esto crea una oportunidad en el Mercado de Servicios Gestionados de Análisis de Malware en Endpoints para servicios que funcionen en entornos de endpoints variados.
Requisitos Obligatorios de Notificación de Brechas y Ciberseguros
La Comisión de Bolsa y Valores de los Estados Unidos (SEC) exige a las empresas divulgar incidentes de ciberseguridad materiales en el Formulario 8-K, Punto 1.05, dentro de los 4 días hábiles posteriores a la determinación de que un incidente es material. La Agencia de Ciberseguridad de la Unión Europea (ENISA) publicó orientaciones técnicas de implementación de NIS2 en junio de 2025, reforzando la necesidad de controles de ciberseguridad documentados y gestión de incidentes. Se espera que la Ley de Notificación de Incidentes Cibernéticos para Infraestructuras Críticas de los Estados Unidos (CIRCIA) exija a las entidades cubiertas notificar incidentes cibernéticos significativos en un plazo de 72 horas y pagos de ransomware en un plazo de 24 horas tras la entrada en vigor de sus normas. Estas obligaciones aumentan el valor de los registros de endpoints que pueden respaldar una investigación y un informe formal. Los requisitos de los ciberseguros añaden otra razón para mantener controles verificables de detección y respuesta.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones de Soberanía de Datos sobre el Intercambio de Muestras de Malware | -1.8% | UE, China, Japón, India | Mediano plazo (2-4 años) |
| Falsos Positivos del Análisis Dinámico Automatizado | -1.5% | Global | Corto plazo (≤ 2 años) |
| Alta Complejidad de Integración entre Plataformas de Endpoints, SIEM, SOAR y XDR | -1.1% | Global, pronunciado en grandes empresas | Largo plazo (≥ 4 años) |
| Disponibilidad Limitada de Especialistas en Ingeniería Inversa y Búsqueda de Amenazas | -0.8% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Soberanía de Datos sobre el Intercambio de Muestras de Malware
El análisis entregado en la nube depende del intercambio de archivos sospechosos y artefactos relacionados a través de redes de sensores. Las normas de residencia de datos pueden limitar ese intercambio cuando las muestras de malware o los registros de endpoints están sujetos a requisitos de manejo local. La Oficina Federal Alemana para la Seguridad de la Información (BSI) respaldó la Operación Endgame 2.0 en mayo de 2025, ilustrando la escala de la acción coordinada contra la infraestructura de malware. BSI: Al mismo tiempo, las organizaciones que operan en la UE deben considerar las normas de gobernanza cuando los datos se transfieren a entornos de análisis en el extranjero. China, Japón e India presentan consideraciones operativas similares para los proveedores que atienden a clientes regulados. Es posible que los proveedores necesiten capacidad de análisis regional y procesos locales, lo que puede aumentar los costos operativos y complicar el modelo de intercambio global. El Mercado de Servicios Gestionados de Análisis de Malware en Endpoints puede, por tanto, desarrollarse de manera desigual, donde la gobernanza de datos limita el uso de infraestructura centralizada en la nube.
Falsos Positivos del Análisis Dinámico Automatizado
Los entornos de pruebas automatizados pueden generar grandes volúmenes de alertas, creando más trabajo para los equipos de seguridad cuando el software legítimo se clasifica como sospechoso. Las aplicaciones empresariales personalizadas pueden ser particularmente difíciles porque el comportamiento inusual en tiempo de ejecución no siempre indica actividad maliciosa. Cisco afirma que su investigación de operaciones de seguridad está informada por la visibilidad de más de 880 mil millones de eventos de seguridad cada día. Ese nivel de visibilidad demuestra el esfuerzo de inteligencia e ingeniería necesario para mejorar la calidad de la detección con el tiempo. Palo Alto Networks declaró que Cortex XDR One redujo los falsos positivos en un 95% mediante la correlación de telemetría entre dominios, pero la empresa presentó esto como un resultado específico del producto. Las organizaciones más pequeñas siguen siendo sensibles a los falsos positivos porque pueden carecer del personal necesario para validar rápidamente los hallazgos automatizados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: La Ingeniería de Detección Amplía los Roles de los Proveedores
Los Servicios Gestionados de Detección y Respuesta en Endpoints representaron el 37,62% de la participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026. El segmento se beneficia de los clientes que reemplazan los productos antivirus tradicionales con monitoreo continuo y contención automatizada. Ofrece a las organizaciones una forma gestionada de recibir alertas, investigaciones y soporte de respuesta en grandes parques de endpoints. Los Servicios Gestionados de Entornos de Pruebas de Malware en Endpoints y los Servicios Gestionados de Búsqueda de Amenazas en Endpoints sirven a organizaciones que necesitan análisis específico sin un modelo operativo completo de detección y respuesta. Los Servicios Gestionados de Investigación de Incidentes y Respuesta en Endpoints también son relevantes cuando los clientes necesitan soporte especializado tras una brecha.
Se proyecta que los Servicios Gestionados de Ingeniería de Detección en Endpoints registren la CAGR más rápida por tipo de servicio, del 16,48%, hasta 2032. El servicio permite a los proveedores ayudar a los clientes a crear y mantener reglas de detección que reflejen sus propios entornos. Esto puede incluir el ajuste de detecciones para aplicaciones empresariales, comportamiento de usuarios y rutas de ataque específicas. La relación va más allá del manejo de alertas estándar porque el proveedor se convierte en parte del proceso de diseño de detección del cliente. Las organizaciones pueden encontrar más difícil reemplazar a un proveedor una vez que sus equipos comprenden la biblioteca de reglas internas y las prácticas de investigación.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Análisis: Los Métodos Híbridos Combinan Velocidad y Contexto
El Análisis Híbrido y Asistido por Aprendizaje Automático lideró esta categoría con el 29,43% de la participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026. El enfoque combina la clasificación automatizada con el análisis conductual, brindando a los equipos de seguridad decisiones iniciales más rápidas y contexto adicional para actividades inusuales. El Análisis Estático sigue siendo útil para la inspección rápida de archivos, mientras que el Análisis Dinámico Conductual identifica cómo actúa una muestra cuando se ejecuta. El Análisis de Memoria y Núcleo es valioso para las amenazas sin archivos y los intentos de interferir con las herramientas de seguridad de endpoints. Cisco Talos describió una cadena de ransomware Qilin que utilizó una biblioteca de enlace dinámico para deshabilitar más de 300 variantes de controladores de detección y respuesta en endpoints en abril de 2026.
Se proyecta que la Inteligencia de Amenazas y el Enriquecimiento de Indicadores crezcan a una CAGR del 16,42% hasta 2032. Este trabajo vincula los artefactos detectados con campañas conocidas, infraestructura, técnicas y posibles actores de amenazas. Ayuda a los equipos de seguridad a decidir si un evento aislado forma parte de un incidente más amplio. Los proveedores que combinan este contexto con métodos estáticos, dinámicos, de memoria y de aprendizaje automático pueden ofrecer un proceso de investigación más completo. El crecimiento del segmento indica que las organizaciones necesitan información para priorizar las respuestas, no solo un veredicto sobre un único archivo. También respalda una comunicación más rápida con los equipos de riesgo internos y las partes interesadas externas durante un incidente.
Por Modelo de Implementación: El Diseño Híbrido Aborda los Requisitos de Control
La implementación Basada en la Nube representó el 59,17% del tamaño del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026. Los servicios en la nube respaldan la administración centralizada, la inteligencia compartida y la capacidad de procesamiento elástico para el análisis de malware. También pueden reducir la carga de infraestructura inicial para las organizaciones que no operan sus propios entornos de pruebas o grandes equipos de seguridad. Los proveedores globales utilizan arquitecturas en la nube para actualizar el contenido de detección y coordinar investigaciones en entornos de clientes distribuidos. El modelo es adecuado para organizaciones que necesitan operaciones de seguridad consistentes en múltiples ubicaciones. Sin embargo, las decisiones de implementación siguen dependiendo de la sensibilidad de los registros de endpoints y de los requisitos de gobernanza de datos aplicables.
Se proyecta que la implementación Híbrida sea el modelo de más rápido crecimiento, con una CAGR del 16,34% hasta 2032. Ofrece a los clientes la opción de retener telemetría, muestras o controles seleccionados en las instalaciones mientras utilizan el procesamiento en la nube, donde esté permitido. Las organizaciones bancarias, sanitarias, gubernamentales e industriales a menudo necesitan ese equilibrio porque operan bajo normas estrictas que rigen los datos sensibles. La implementación En las Instalaciones sigue siendo relevante para los sistemas clasificados y los entornos con aislamiento de red donde la conectividad en la nube no es apropiada. Su participación puede disminuir a medida que se expanda el uso de la nube, pero sigue siendo importante para entornos operativos especializados. El Mercado de Servicios Gestionados de Análisis de Malware en Endpoints probablemente favorecerá a los proveedores que puedan admitir más de 1 enfoque de implementación sin reducir la calidad de la investigación.
Por Tamaño de Organización: Las Pymes Amplían la Base de Clientes
Las Grandes Empresas representaron el 70,83% de la demanda en 2026. Estas organizaciones suelen tener entornos de endpoints grandes y complejos que incluyen múltiples sistemas operativos, ubicaciones y productos de seguridad existentes. Sus presupuestos y la inversión previa en detección y respuesta en endpoints también hacen del análisis gestionado una extensión lógica de las operaciones de seguridad establecidas. Las grandes empresas necesitan proveedores que puedan integrarse con los equipos internos, los procesos de incidentes y un amplio conjunto de herramientas empresariales. También enfrentan obligaciones de cumplimiento detalladas y pueden estar obligadas a proporcionar informes formales tras un incidente material.
Se proyecta que las pymes crezcan a la CAGR más alta por tamaño de organización, del 16,92%, hasta 2032. La actividad de ransomware, los requisitos de seguros y la limitada experiencia interna están haciendo que los servicios gestionados sean más relevantes para las organizaciones más pequeñas. ISC2 encontró en septiembre de 2026 que el 97% de los encuestados en su investigación de fuerza laboral en India informó necesitar al menos 1 habilidad de ciberseguridad, y el 74% calificó la necesidad como crítica o significativa. Los precios por suscripción de ISC2 pueden dar a las pymes acceso a capacidades de seguridad que serían difíciles de construir internamente. Los proveedores se están adaptando con una incorporación más sencilla, servicios cogestionados y ofertas de tarifa fija. Este grupo de clientes puede recompensar a los proveedores que faciliten la compra y operación del análisis de malware liderado por analistas.

Por Industria de Usuario Final: Los Sectores Regulados Priorizan la Evidencia
El sector BFSI representó el 24,87% de la participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026. El sector es un objetivo frecuente porque alberga datos sensibles de clientes y transacciones, y opera bajo extensos requisitos regulatorios. Estas condiciones respaldan el gasto en servicios que proporcionan investigación rápida, contención y evidencia bien documentada. Las instituciones financieras también necesitan herramientas que funcionen en sistemas heredados, endpoints de empleados y servicios al cliente cada vez más digitales.
Se proyecta que el sector Sanitario sea la industria de usuario final de más rápido crecimiento, con una CAGR del 16,63% hasta 2032. Health-ISAC registró 317 eventos de ransomware en el sector sanitario en el tercer trimestre de 2026, equivalente al 9,72% de los ataques globales durante ese período. El sector necesita proteger las operaciones clínicas y la información sensible de los pacientes mientras responde rápidamente a las amenazas. La Asociación Americana de Hospitales identificó las amenazas cibernéticas como un riesgo importante para las organizaciones sanitarias en 2026.[2] Tecnología de la Información y Telecomunicaciones, Gobierno y Defensa, Manufactura, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Transporte y Logística, Educación, y Hospitalidad y Viajes también presentan una amplia demanda a medida que las operaciones digitales aumentan el número de endpoints expuestos. En todos estos sectores, los servicios que pueden convertir la telemetría en un registro de investigación claro tienen una ventaja práctica.
Análisis Geográfico
América del Norte representó el 40,38% de la participación del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints en 2026. La región combina presupuestos de seguridad maduros, una gran base de proveedores de servicios gestionados y extensas obligaciones de notificación de incidentes. CrowdStrike encontró que las intrusiones con teclado en mano contra instituciones financieras en América del Norte aumentaron un 48% en 2 años. Los Estados Unidos respaldan la demanda a través de los requisitos de divulgación de la Comisión de Bolsa y Valores (SEC) y el esperado régimen de notificación de la Ley de Notificación de Incidentes Cibernéticos para Infraestructuras Críticas (CIRCIA). Canadá también tiene un entorno de seguridad empresarial desarrollado que respalda la adopción de servicios gestionados. América del Sur, liderada por Brasil, es un importante punto de entrada emergente a medida que las normas de protección de datos y la mayor digitalización intensifican la necesidad de operaciones de seguridad defendibles.
Europa se apoya en requisitos por capas, incluidos NIS2, DORA para entidades financieras y marcos nacionales como las directrices de la Oficina Federal Alemana para la Seguridad de la Información (BSI). Estas normas hacen que el monitoreo continuo de endpoints y el manejo documentado de incidentes sean más relevantes para los compradores. Los datos de WatchGuard mostraron que Alemania ocupó el tercer lugar a nivel mundial en detecciones de exploits de Office ofuscados en 2025, representando el 21,12% del volumen mundial. Francia, Italia y España están influenciadas por la implementación de NIS2 y la modernización del sector financiero. Oriente Medio y África son mercados en etapas más tempranas, donde los programas de inversión y los marcos en desarrollo pueden respaldar la demanda de análisis gestionado.
Se proyecta que Asia-Pacífico crezca a la CAGR regional más rápida, del 16,27%, hasta 2032. La Agencia de Promoción de la Tecnología de la Información de Japón situó los riesgos cibernéticos relacionados con la inteligencia artificial en el tercer lugar de su lista de principales amenazas de 2026, la primera vez que los riesgos específicos de inteligencia artificial aparecieron en esa lista. Esto pone mayor atención en los servicios de análisis con capacidad de inteligencia artificial en la región. China requiere que los proveedores consideren la infraestructura local y las condiciones regulatorias nacionales, lo que respalda los modelos de servicio operados localmente. India tiene una gran base de organizaciones BFSI y digitales en crecimiento que necesitan capacidad de seguridad especializada. Australia es un mercado regional importante fuera de Japón y China, mientras que Indonesia, Vietnam y Tailandia se están expandiendo a medida que la digitalización crece más rápido que la madurez de la infraestructura de seguridad.
Panorama Competitivo
Concentración del Mercado
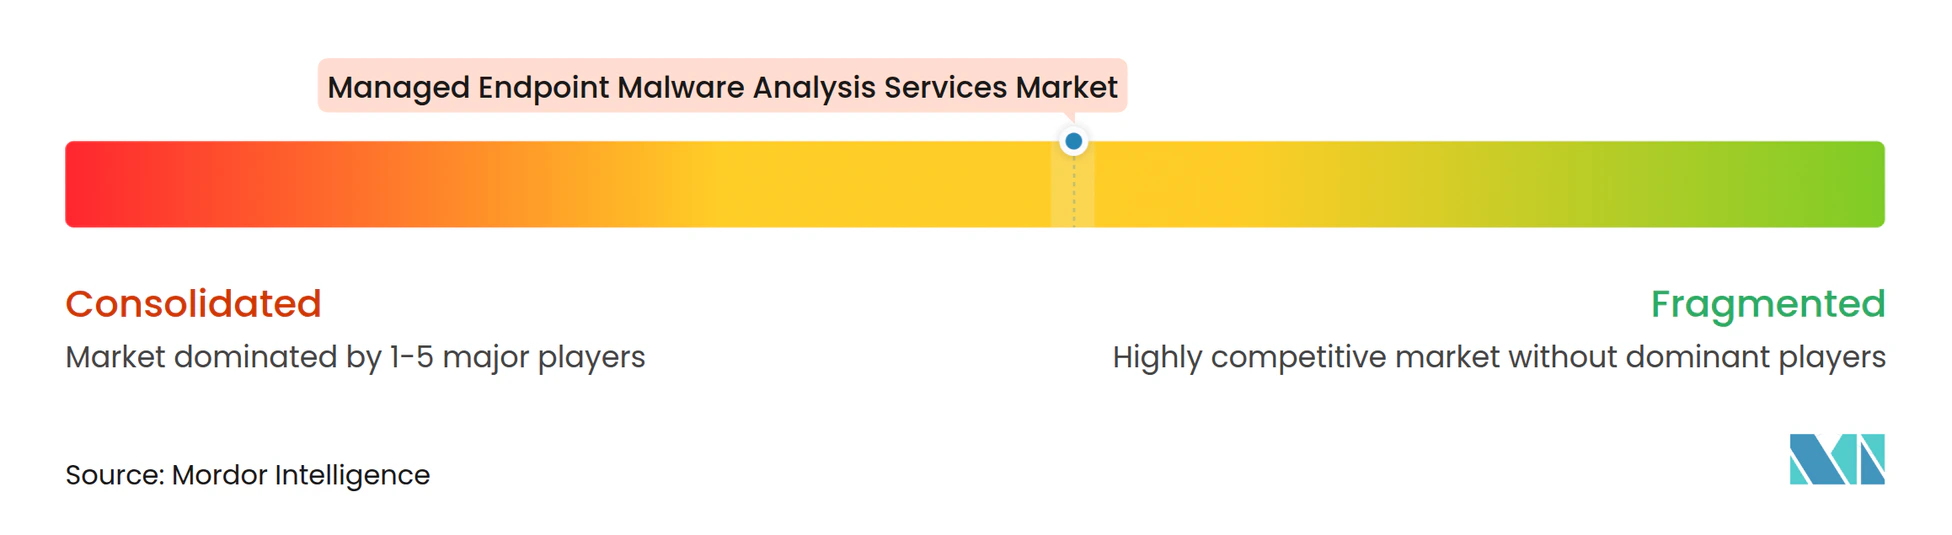
El Mercado de Servicios Gestionados de Análisis de Malware en Endpoints incluye proveedores globales de plataformas y proveedores especializados de detección y respuesta gestionadas. Los principales proveedores incluyen CrowdStrike Holdings, Palo Alto Networks, Microsoft, Broadcom, Cisco Systems, SentinelOne, Fortinet, Sophos, Arctic Wolf Networks, Trellix, eSentire, Rapid7, Bitdefender y ESET. Su enfoque competitivo incluye la detección automatizada, la amplia cobertura de telemetría, la experiencia de los analistas y la capacidad de producir informes listos para el cumplimiento normativo. Los proveedores de plataformas más grandes pueden invertir en inteligencia de amenazas y reentrenar periódicamente los modelos de detección en grandes bases instaladas. Los proveedores especializados compiten a través de una cobertura de analistas dedicada, cogestion flexible y modelos de servicio que pueden ser más fáciles de adoptar para los clientes. Esta combinación mantiene el campo moderadamente concentrado mientras deja espacio para especialistas en grupos de clientes definidos.
Trellix introdujo SecondSight en febrero de 2026, combinando análisis de inteligencia artificial con cazadores humanos en telemetría de endpoints, red y correo electrónico. Palo Alto Networks lanzó Cortex XDR One en octubre de 2026 con modelos de lenguaje pequeños basados en endpoints diseñados para clasificar amenazas evasivas y sin archivos sin conexión. Fortinet avanzó su Plataforma de Operaciones de Seguridad en septiembre de 2026 con funciones unificadas de Centro de Operaciones de Seguridad y mejoras en endpoints.[3] Estos movimientos muestran que las estrategias de producto vinculan cada vez más el análisis de endpoints a una plataforma de operaciones de seguridad más amplia. Los proveedores están añadiendo automatización mientras mantienen la investigación liderada por analistas para casos complejos.
Los proveedores regionales pueden competir donde los clientes requieren alojamiento local, soporte local o un enfoque específico de gobernanza de datos. Los proveedores adyacentes de detección y respuesta extendida también están incorporando el análisis de malware en plataformas más amplias en lugar de venderlo como un servicio separado. Los enfoques de telemetría abierta pueden reducir las barreras de integración para los compradores del sector público y otros compradores sensibles a la contratación. Al mismo tiempo, la necesidad de una revisión de analistas de alta calidad sigue siendo importante cuando los sistemas automatizados generan hallazgos inciertos. Las pymes siguen siendo una oportunidad atractiva porque los precios complejos y la incorporación difícil pueden limitar la adopción de plataformas establecidas. El panorama competitivo favorecerá a los proveedores que combinen una entrega de servicios clara, flexibilidad de integración y evidencia creíble para los clientes que enfrentan un incidente.
Líderes de la Industria de Servicios Gestionados de Análisis de Malware en Endpoints
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
Broadcom Inc.
-
Sophos Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: Palo Alto Networks lanzó Cortex XDR One, implementando modelos de lenguaje pequeños optimizados en el sensor de endpoints para clasificar amenazas evasivas y sin archivos sin conexión, y afirmando una reducción del 95% en falsos positivos mediante la correlación de telemetría entre dominios.
- Septiembre de 2026: Fortinet avanzó su Plataforma de Operaciones de Seguridad con una arquitectura unificada de Centro de Operaciones de Seguridad, inteligencia artificial agéntica para la clasificación autónoma de alertas y el rastreo de causas raíz, y mejoras de FortiEndpoint que consolidan la Acceso a la Red de Confianza Cero, el Servicio de Acceso Seguro en el Borde, la Protección de Plataformas de Endpoints, la Detección y Respuesta en Endpoints y la prevención de pérdida de datos en un único agente.
- Agosto de 2025: Red Canary y CrowdStrike ampliaron su asociación estratégica, designando a Falcon como el sistema de detección y respuesta en endpoints preferido para el servicio de detección y respuesta gestionadas impulsado por inteligencia artificial agéntica de Red Canary. La integración combina Zscaler Zero Trust Exchange, CrowdStrike Falcon y la plataforma de Centro de Operaciones de Seguridad de Red Canary para ofrecer detección y respuesta unificada de amenazas en endpoints, identidad y red.
- Junio de 2025: Red Canary implementó agentes de inteligencia artificial que redujeron los tiempos de investigación en un 90%, de más de 20 minutos a menos de 3 minutos, manteniendo una tasa de verdaderos positivos del 99,6% en más de 2,5 millones de investigaciones de endpoints, identidad, nube y sistemas de gestión de información y eventos de seguridad.
Alcance del Informe Global del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints
El Mercado de Servicios Gestionados de Análisis de Malware en Endpoints abarca los servicios que monitorean, detectan, analizan y responden a las amenazas de malware que afectan a los dispositivos endpoints, incluidos equipos de escritorio, portátiles, servidores, dispositivos móviles y otros activos conectados. Los proveedores de servicios gestionados ofrecen estos servicios a través de monitoreo continuo de amenazas, investigación de malware, respuesta a incidentes, inteligencia de amenazas y soporte de remediación. El alcance del mercado incluye modelos de entrega de servicios basados en la nube y en las instalaciones en organizaciones de diversos tamaños e industrias.
El Informe del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints está Segmentado por Tipo de Servicio (Servicios Gestionados de Detección y Respuesta en Endpoints, Servicios Gestionados de Entornos de Pruebas de Malware en Endpoints, Servicios Gestionados de Búsqueda de Amenazas en Endpoints, Servicios Gestionados de Investigación de Incidentes y Respuesta en Endpoints, Servicios Gestionados de Ingeniería de Detección en Endpoints, y Servicios Gestionados de Análisis Forense y Reporte de Cumplimiento en Endpoints), Tipo de Análisis (Análisis Estático, Análisis Dinámico Conductual, Análisis Híbrido y Asistido por Aprendizaje Automático, Análisis de Memoria y Núcleo, e Inteligencia de Amenazas y Enriquecimiento de Indicadores), Modelo de Implementación (En las Instalaciones, Basado en la Nube e Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Industria de Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Sanidad, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Servicios Gestionados de Detección y Respuesta en Endpoints |
| Servicios Gestionados de Entornos de Pruebas de Malware en Endpoints |
| Servicios Gestionados de Búsqueda de Amenazas en Endpoints |
| Servicios Gestionados de Investigación de Incidentes y Respuesta en Endpoints |
| Servicios Gestionados de Ingeniería de Detección en Endpoints |
| Servicios Gestionados de Análisis Forense y Reporte de Cumplimiento en Endpoints |
| Análisis Estático |
| Análisis Dinámico Conductual |
| Análisis Híbrido y Asistido por Aprendizaje Automático |
| Análisis de Memoria y Núcleo |
| Inteligencia de Amenazas y Enriquecimiento de Indicadores |
| En las Instalaciones |
| Basado en la Nube |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Sanidad |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Servicios Gestionados de Detección y Respuesta en Endpoints | |
| Servicios Gestionados de Entornos de Pruebas de Malware en Endpoints | ||
| Servicios Gestionados de Búsqueda de Amenazas en Endpoints | ||
| Servicios Gestionados de Investigación de Incidentes y Respuesta en Endpoints | ||
| Servicios Gestionados de Ingeniería de Detección en Endpoints | ||
| Servicios Gestionados de Análisis Forense y Reporte de Cumplimiento en Endpoints | ||
| Por Tipo de Análisis | Análisis Estático | |
| Análisis Dinámico Conductual | ||
| Análisis Híbrido y Asistido por Aprendizaje Automático | ||
| Análisis de Memoria y Núcleo | ||
| Inteligencia de Amenazas y Enriquecimiento de Indicadores | ||
| Por Modelo de Implementación | En las Instalaciones | |
| Basado en la Nube | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Sanidad | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Servicios Gestionados de Análisis de Malware en Endpoints?
Se proyecta que el Mercado de Servicios Gestionados de Análisis de Malware en Endpoints crezca desde 2,74 mil millones de USD en 2026 y 3,21 mil millones de USD en 2027 hasta 6,58 mil millones de USD para 2032, a una CAGR del 15,44%.
¿Qué está impulsando la demanda de servicios gestionados de análisis de malware en endpoints?
El malware generado por inteligencia artificial, la escasez de habilidades en seguridad, los endpoints remotos y los requisitos más estrictos de notificación de incidentes están aumentando la demanda de análisis continuo y soporte de investigación.
¿Qué tipo de servicio lidera los servicios gestionados de análisis de malware en endpoints?
Los Servicios Gestionados de Detección y Respuesta en Endpoints lideran con una participación del 37,62% en 2026. Se proyecta que los Servicios Gestionados de Ingeniería de Detección en Endpoints crezcan más rápido, con una CAGR del 16,48%.
¿Qué modelo de implementación se utiliza más ampliamente para el análisis gestionado de malware en endpoints?
La implementación Basada en la Nube representa el 59,17% de la participación en 2026 porque respalda la gestión centralizada, la inteligencia compartida y la capacidad de procesamiento escalable. | | ¿Qué sector de usuario final tiene la mayor demanda de estos servicios?
¿Qué región está creciendo más rápido en servicios gestionados de análisis de malware en endpoints?
Se proyecta que Asia-Pacífico crezca a una CAGR del 16,27% hasta 2032, respaldada por la creciente digitalización y la mayor atención a los riesgos cibernéticos relacionados con la inteligencia artificial.