
Taille et Part du Marché des Services Gérés de Gestion de l'Exposition des Terminaux
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
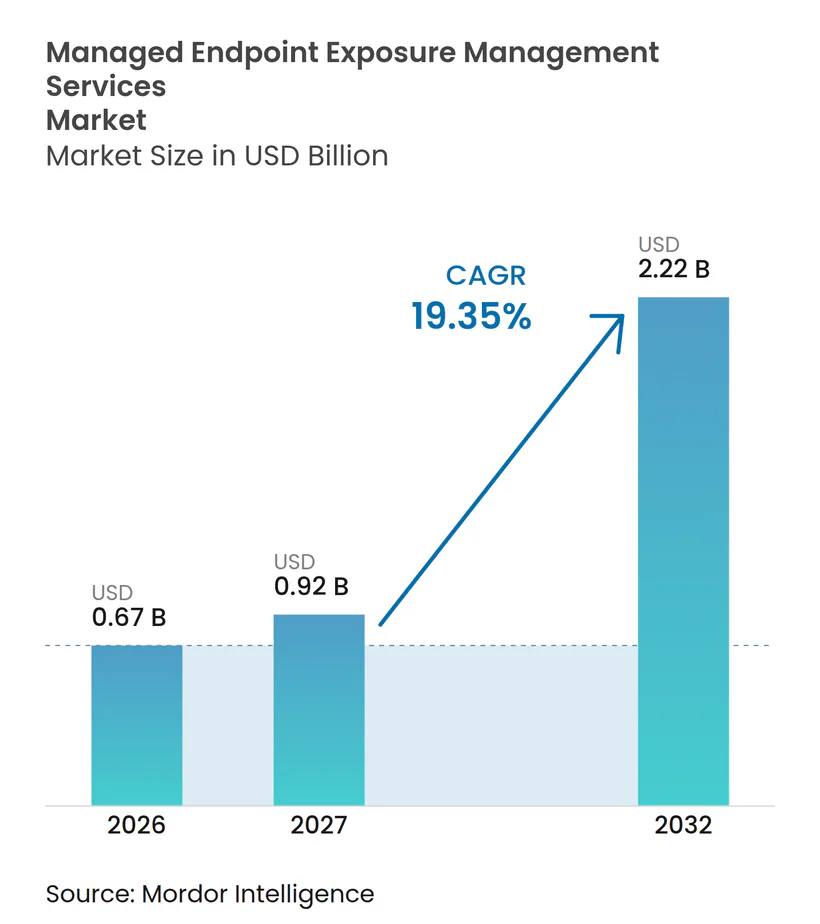
| Taille du Marché (2027) | 0.92 Milliards de dollars |
| Taille du Marché (2032) | 2.22 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 19.35 % |
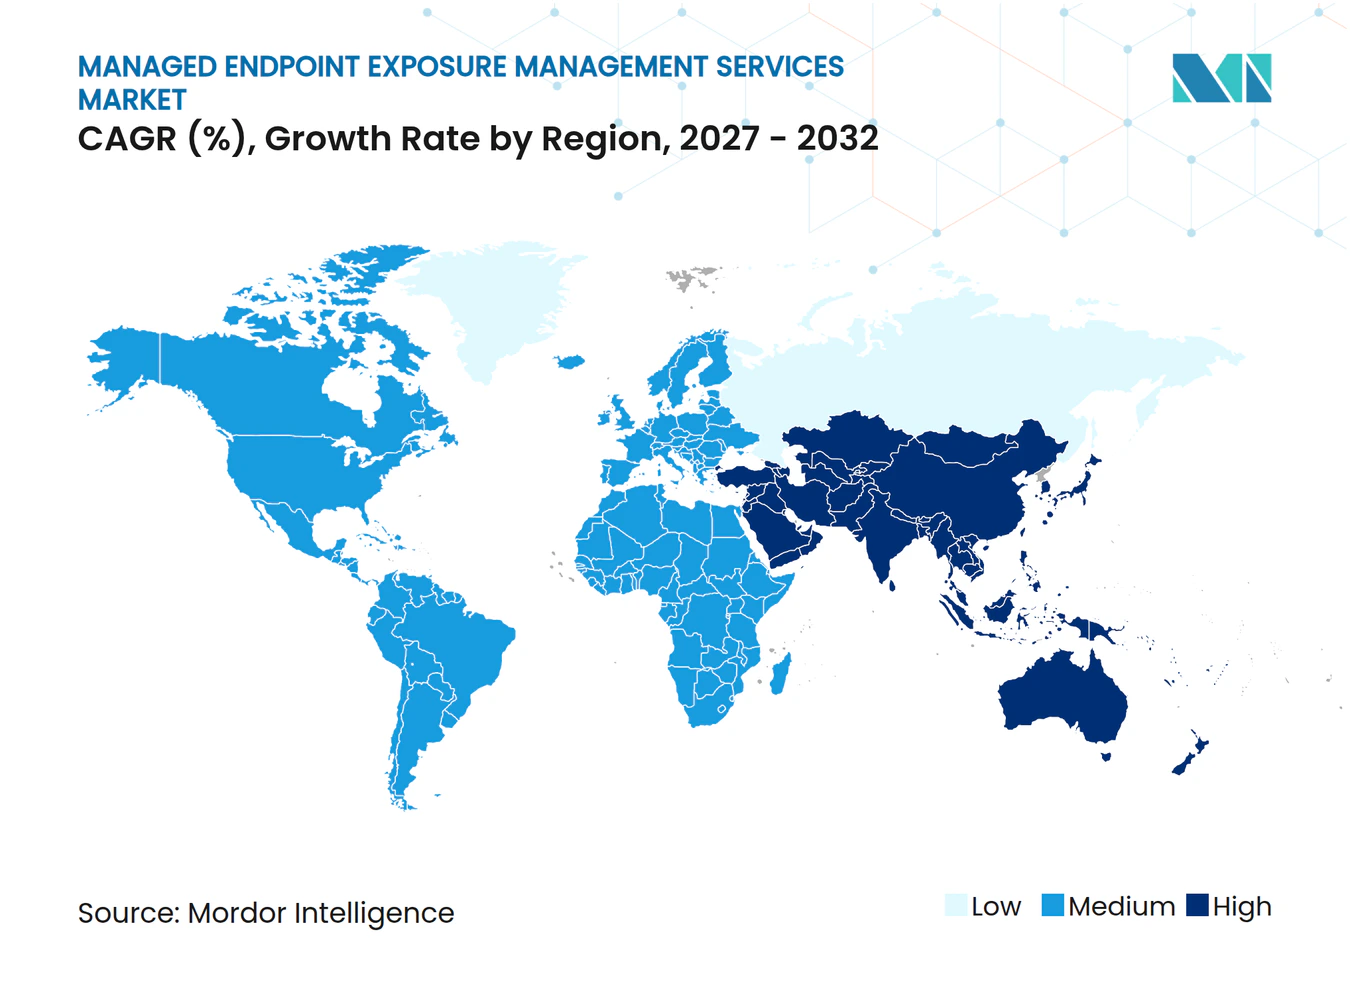
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés de Gestion de l'Exposition des Terminaux par Mordor Intelligence
La taille du marché des services gérés de gestion de l'exposition des terminaux devrait s'étendre de 0,67 milliard USD en 2026 et 0,91 milliard USD en 2027 à 2,22 milliards USD d'ici 2032, enregistrant un CAGR de 19,35 % entre 2027 et 2032. Les programmes de validation continue remplacent les revues de sécurité périodiques, car l'analyse ponctuelle ne peut pas suivre le rythme des parcs de terminaux qui couvrent désormais les services cloud, les applications SaaS, l'infrastructure hybride, les appareils des employés et les environnements opérationnels. Les rançongiciels, la compromission des identités et la pénurie de personnel spécialisé rendent les programmes développés en interne plus difficiles à maintenir, en particulier lorsque les équipes de sécurité doivent coordonner la détection, l'évaluation des risques, la remédiation et le reporting exécutif. DORA, NIS2 et les règles de divulgation de la SEC augmentent la valeur des contrôles d'exposition documentés, des tests reproductibles et du reporting formel pouvant démontrer comment une organisation gère le risque cyber matériel. Les fournisseurs répondent avec des services de surveillance continue, de priorisation des risques, de validation et de preuve de conformité qui traduisent les résultats techniques en flux de travail pour les équipes de sécurité, d'infrastructure et de gestion des risques. Le marché des services gérés de gestion de l'exposition des terminaux est également confronté à des limitations dues aux lacunes d'intégration, à la charge de mise en œuvre et aux restrictions juridictionnelles sur le traitement de la télémétrie des terminaux.
Points Clés du Rapport
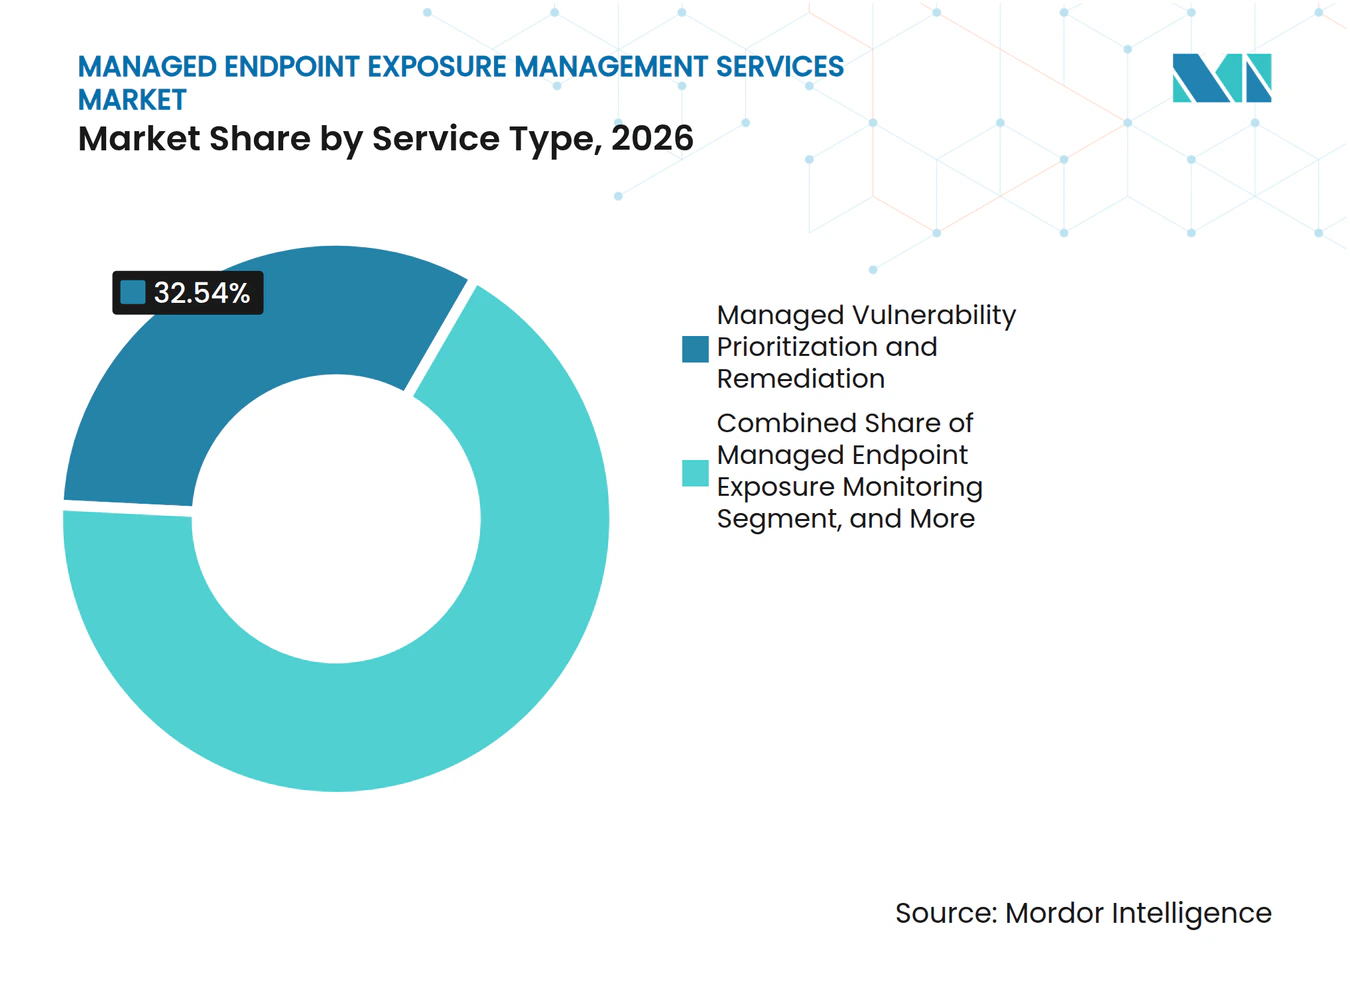
- Par type de service, la Priorisation et Remédiation Gérées des Vulnérabilités a détenu 32,54 % de la part du marché des services gérés de gestion de l'exposition des terminaux en 2026, tandis que la Surveillance Gérée de l'Exposition des Terminaux devrait s'étendre à un CAGR de 25,12 % jusqu'en 2032.
- Par modèle de déploiement, la livraison basée sur le cloud a représenté 46,15 % de la taille du marché des services gérés de gestion de l'exposition des terminaux en 2026 et devrait s'étendre à un CAGR de 22,36 % jusqu'en 2032.
- Par taille d'organisation, les Grandes Entreprises ont détenu 64,18 % de part en 2026, tandis que les PME devraient s'étendre à un CAGR de 21,89 % jusqu'en 2032.
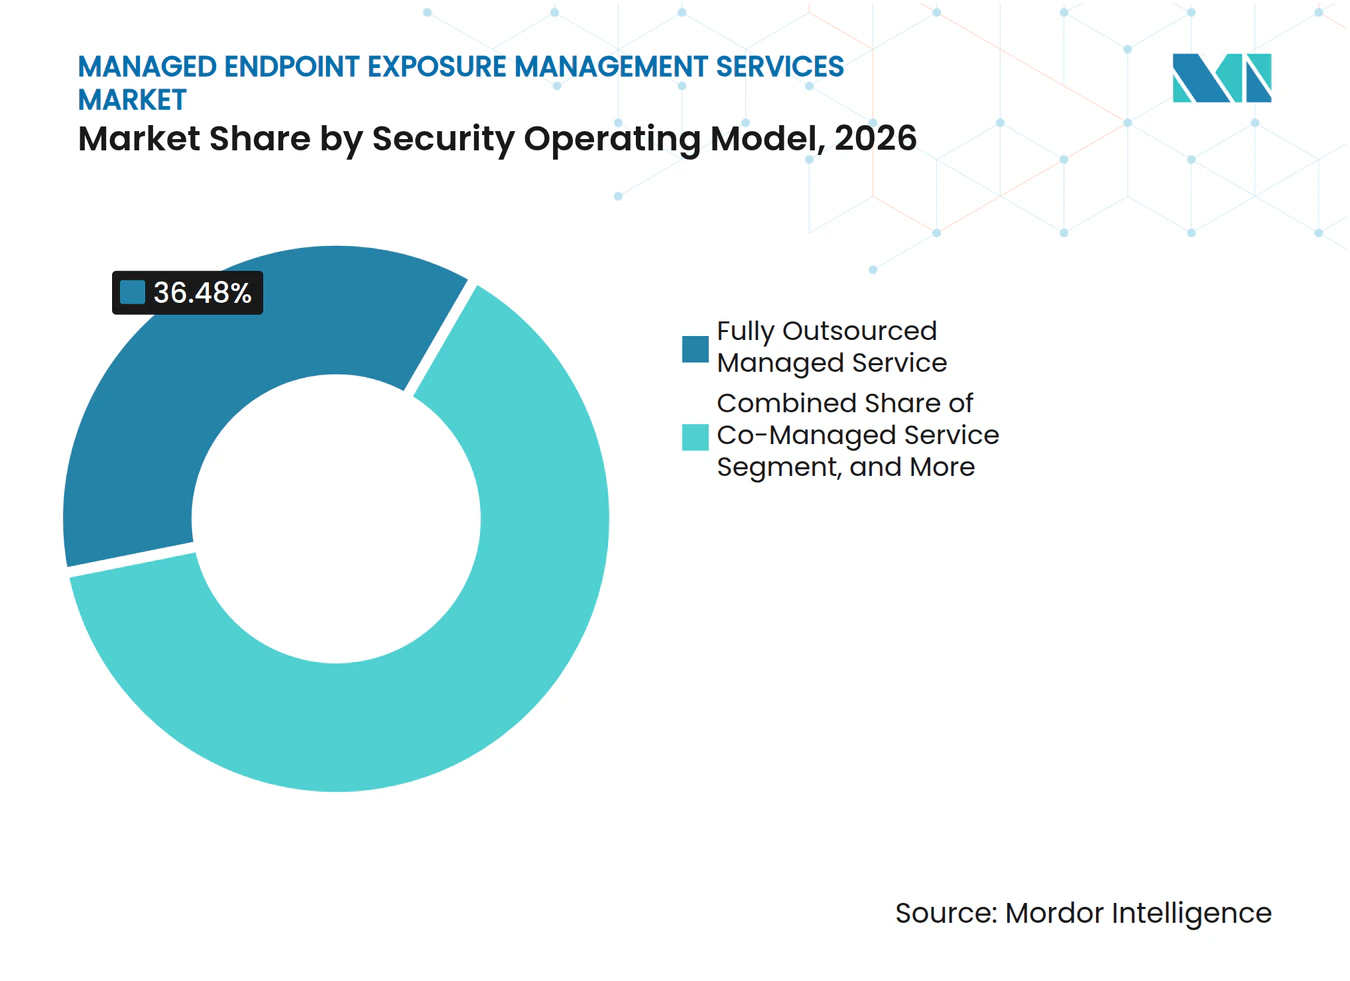
- Par modèle opérationnel de sécurité, le Service Géré Entièrement Externalisé a détenu 36,48 % de part en 2026, tandis que la Plateforme Gérée avec Supervision d'Experts devrait s'étendre à un CAGR de 21,69 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a détenu 26,59 % de part en 2026, tandis que l'Industrie Manufacturière et Industrielle devrait s'étendre à un CAGR de 21,78 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a détenu 42,74 % de part en 2026, tandis que l'Asie-Pacifique devrait s'étendre à un CAGR de 21,14 % jusqu'en 2032.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs Moteurs*
| Facteur Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade des Rançongiciels et des Vecteurs d'Attaque Basés sur l'Identité | +3.8% | Mondial, avec une concentration aiguë en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Prolifération des Parcs de Terminaux Cloud, SaaS et Hybrides | +3.2% | Mondial, avec la plus forte intensité dans les environnements multi-cloud d'Asie-Pacifique et d'Amérique du Nord | Moyen terme (2-4 ans) |
| Renforcement des Exigences de Divulgation en Matière de Cybersécurité et de Résilience | +2.6% | Amérique du Nord et Union Européenne, avec des répercussions en Asie-Pacifique et au Moyen-Orient | Court terme (≤ 2 ans) |
| Pénurie de Spécialistes en Sécurité des Terminaux et en Validation de l'Exposition | +2.1% | Mondial, plus aiguë en Asie-Pacifique, avec des déficits secondaires en Amérique du Sud et en Afrique | Long terme (≥ 4 ans) |
| Passage de la Sévérité CVSS à une Priorisation Basée sur l'Exploitabilité et l'Impact Métier | +1.8% | Mondial, avec une adoption précoce concentrée en Amérique du Nord et en Allemagne | Moyen terme (2-4 ans) |
| Adoption de la Gestion Continue de l'Exposition aux Menaces Parmi les Entreprises aux Ressources Limitées | +1.5% | Mondial, avec une demande des PME concentrée au Royaume-Uni, en Inde et en Asie du Sud-Est | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Escalade des Rançongiciels et des Vecteurs d'Attaque Basés sur l'Identité
Les rançongiciels et l'utilisation abusive des identités font de plus en plus partie de la même séquence d'attaque, soulignant la nécessité d'une visibilité fiable sur les terminaux couvrant les appareils des utilisateurs, les serveurs, les charges de travail cloud et les chemins d'accès privilégiés. Sophos a rapporté que 67 % des incidents investigués en 2026 ont débuté par des attaques liées à l'identité, indiquant que les identifiants et les relations d'accès peuvent être au cœur de la compromission initiale. Il a également constaté que 66,5 % des victimes de rançongiciels ont identifié l'événement de rançongiciel et la compromission initiale de l'identité comme le même incident, plutôt que comme des événements de sécurité distincts. Expel a rapporté que chaque incident traité par son centre opérationnel de sécurité géré impliquait au moins 1 terminal non protégé ou non autorisé, un constat qui relie les actifs non gérés à la pression opérationnelle de réponse. Il a également constaté que 96 % des incidents impliquant un mouvement latéral ont abouti à un rançongiciel, soulignant l'importance de contenir le mouvement des attaques avant qu'elles n'atteignent les systèmes critiques. Ces conditions soutiennent la demande sur le marché des services gérés de gestion de l'exposition des terminaux pour des services qui connectent le statut des terminaux, le risque d'identité, l'exploitabilité, la propriété de la remédiation et la preuve d'achèvement.[1]
Prolifération des Parcs de Terminaux Cloud, SaaS et Hybrides
Les parcs de terminaux deviennent de plus en plus difficiles à gérer à mesure que le travail hybride, les charges de travail cloud, les applications SaaS, les appareils IoT et les technologies opérationnelles convergent au sein d'une même organisation. Une recherche commanditée par Tanium a révélé que 72 % des organisations interrogées gèrent au moins 1 000 terminaux sur Windows, macOS, Linux, iOS, Android et appareils IoT. Chaque environnement peut nécessiter une couverture, des pratiques de correctifs, des formats de télémétrie, des enregistrements d'actifs et des arrangements de propriété opérationnelle différents. Parallels a rapporté que 50 % des organisations interrogées exploitaient des charges de travail multi-cloud, tandis que 32 % utilisaient un modèle cloud hybride et sur site, ajoutant une variation supplémentaire à l'administration de la sécurité. L'utilisation des SaaS ajoute une autre couche d'exposition lorsque les applications métier opèrent en dehors de la visibilité informatique formelle et ne peuvent pas être entièrement identifiées par les agents de terminaux traditionnels. Le marché des services gérés de gestion de l'exposition des terminaux bénéficie donc de services capables d'identifier les actifs, de normaliser le contexte et de maintenir une visibilité continue dans des environnements fragmentés.
Renforcement des Exigences de Divulgation en Matière de Cybersécurité et de Résilience
Les règles de cybersécurité rendent la gestion de l'exposition plus importante pour les organisations qui doivent démontrer que leurs processus de gouvernance, de détection, de remédiation et de reporting fonctionnent de manière fiable. DORA est entré en pleine application en janvier 2025 et exige des entités financières couvertes qu'elles maintiennent des cadres de gestion des risques liés aux technologies de l'information et de la communication (TIC), effectuent des tests de résilience et signalent les incidents TIC majeurs par des processus définis. NIS2 a accru l'importance d'une détection et d'un signalement rapides pour les entités couvertes dans l'Union Européenne, augmentant le besoin de preuves techniques fiables. La SEC continue de se concentrer sur la gouvernance et l'exactitude des divulgations en matière de cybersécurité, ce qui exige des dirigeants qu'ils comprennent le statut des risques cyber matériels. Ces règles rendent la preuve de la posture des terminaux plus pertinente pour les institutions financières, les sociétés cotées en bourse et les prestataires de services critiques qui doivent expliquer comment l'exposition est identifiée et gérée. Le marché des services gérés de gestion de l'exposition des terminaux peut répondre à ce besoin en combinant une surveillance continue avec un reporting traçable, des enregistrements de validation et une documentation de remédiation.
Pénurie de Spécialistes en Sécurité des Terminaux et en Validation de l'Exposition
Les organisations continuent de faire face à des lacunes en matière de recrutement dans les postes de cybersécurité qui nécessitent à la fois des connaissances techniques et les compétences opérationnelles nécessaires pour gérer des environnements de sécurité complexes. L'ISACA a rapporté que 65 % des organisations avaient des postes de cybersécurité non pourvus en 2025, indiquant que les difficultés de recrutement affectent une grande partie des employeurs. Ses recherches ont identifié la sécurité des terminaux comme le deuxième besoin de compétences le plus fréquemment cité, avec 30 % des répondants le signalant. L'ISC2 a constaté que 59 % des organisations ont signalé des besoins critiques ou significatifs en compétences de cybersécurité en 2025, contre 44 % en 2024. Les pénuries persistantes rendent difficile l'exploitation de programmes de validation continue, de coordination de la remédiation et de collecte de preuves en interne sans créer une charge sur le personnel existant. La prestation gérée donne aux organisations accès à des compétences spécialisées, à des processus définis et à une couverture récurrente sans constituer une équipe interne complète, ce qui soutient l'adoption du marché des services gérés de gestion de l'exposition des terminaux parmi les organisations aux ressources limitées.
Analyse de l'Impact des Facteurs Limitants*
| Facteur Limitant | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Lacunes d'Interopérabilité entre les Outils EDR, de Vulnérabilité, SIEM, ITSM et d'Identité | -2.4% | Mondial, plus prononcé dans les piles de sécurité multi-fournisseurs | Moyen terme (2-4 ans) |
| Contraintes de Souveraineté des Données et de Confidentialité sur la Télémétrie Continue des Terminaux | -1.6% | Union Européenne, notamment l'Allemagne, la France et les pays nordiques, avec des répercussions en Asie du Sud-Est et dans les États du Golfe | Long terme (≥ 4 ans) |
| Charge Élevée de Paramétrage et Fatigue des Faux Positifs lors des Déploiements Initiaux | -1.1% | Mondial, particulièrement dans les PME et les organisations de marché intermédiaire avec un personnel de sécurité limité | Court terme (≤ 2 ans) |
| Fragmentation Budgétaire entre les Opérations de Sécurité, l'Infrastructure et les Fonctions de Gestion des Risques | -0.8% | Mondial, avec une pression plus forte dans le secteur manufacturier et le secteur public | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Lacunes d'Interopérabilité entre les Outils EDR, de Vulnérabilité, SIEM, ITSM et d'Identité
Les lacunes d'intégration peuvent réduire la valeur pratique de la surveillance continue des terminaux lorsque les résultats ne peuvent pas être intégrés dans les flux de travail de remédiation avec le contexte dont les équipes d'infrastructure et de sécurité ont besoin. Sumo Logic a rapporté que 40 % des praticiens de la sécurité ont identifié les outils cloisonnés comme leur plus grand problème opérationnel en 2026, illustrant le coût opérationnel des environnements de sécurité déconnectés. Les alertes de terminaux peuvent arriver en grands volumes et peuvent manquer des informations normalisées requises pour la corrélation automatisée, la priorisation et le routage. Les outils EDR génèrent des données détaillées sur les terminaux, tandis que les plateformes SIEM contiennent des informations sur le réseau et l'identité qui doivent être connectées pour une analyse efficace de l'activité d'attaque plus large. Les intégrations ITSM peuvent également créer de la confusion lorsque les changements de statut des tickets n'indiquent pas clairement quel système fait autorité ou si le problème technique sous-jacent a été résolu. Le marché des services gérés de gestion de l'exposition des terminaux présente un avantage en ce que les fournisseurs proposent des connecteurs standardisés pour les plateformes EDR, de vulnérabilité, SIEM, ITSM et d'identité, tout en maintenant un flux de travail cohérent pour la propriété de la remédiation.
Contraintes de Souveraineté des Données et de Confidentialité sur la Télémétrie Continue des Terminaux
La télémétrie continue peut contenir des données opérationnelles sensibles soumises à des contrôles de résidence, de confidentialité, d'accès et de traitement dans plusieurs juridictions. La Loi sur les Données de l'Union Européenne s'applique à partir de septembre 2025 et a accru l'attention portée au traitement des services de données au sein de l'Union Européenne, y compris les responsabilités pratiques associées au traitement basé sur le cloud. L'emplacement du traitement des données peut affecter les décisions d'approvisionnement pour les services de sécurité basés sur le cloud lorsque les acheteurs ont besoin d'assurance sur la juridiction régissant les journaux et autres enregistrements opérationnels. Les fournisseurs qui centralisent la télémétrie à l'échelle mondiale peuvent avoir besoin d'architectures distinctes pour l'Union Européenne, les États du Golfe et certaines parties de l'Asie-Pacifique, plutôt que de s'appuyer sur un modèle de livraison commun unique. Ces changements peuvent augmenter les coûts de livraison, introduire des étapes de révision supplémentaires et prolonger les cycles d'achat des entreprises avant que les équipes de sécurité puissent activer un service continu. Les fournisseurs disposant d'une gestion des données tenant compte des juridictions sont mieux positionnés pour servir les acheteurs réglementés sur le marché des services gérés de gestion de l'exposition des terminaux, car ils peuvent aligner la couverture opérationnelle avec les besoins de traitement locaux.[2]
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
La Surveillance Devient le Principal Domaine de CroissanceLa Priorisation et Remédiation Gérées des Vulnérabilités a détenu 32,54 % de la part du marché des services gérés de gestion de l'exposition des terminaux en 2026. Les organisations utilisent ce service pour transformer les résultats bruts des scanners en actions de remédiation ordonnées qui reflètent l'importance métier des systèmes affectés. Le service répond à la difficulté pratique de trier de grands volumes de vulnérabilités, où les équipes de sécurité doivent distinguer les expositions urgentes des problèmes pouvant être planifiés. Il aide les équipes à diriger la capacité opérationnelle limitée vers les risques ayant un impact opérationnel significatif. Sa position de leader reflète le besoin établi de longue date d'une remédiation guidée dans des parcs de terminaux complexes.
La Surveillance Gérée de l'Exposition des Terminaux devrait s'étendre à un CAGR de 25,12 % jusqu'en 2032. La télémétrie continue soutient les étapes ultérieures de la notation des risques, de la validation et du reporting, car chaque processus dépend d'une vue actuelle du statut des terminaux. Le SANS a constaté que 91 % des organisations exploitaient une forme de gestion de l'exposition, mais seulement 7 % le faisaient en continu avec une automatisation intégrée. Cette différence laisse de la place aux fournisseurs qui proposent la surveillance comme un service géré continu plutôt qu'un exercice technique intermittent. La Validation Gérée de l'Exposition et la Simulation de Brèche fournissent des preuves d'exploitabilité, tandis que l'Analyse Gérée des Chemins d'Attaque des Terminaux connecte les faiblesses entre les couches de terminaux, d'identité et de cloud, et la Gestion Gérée des Preuves de Conformité et du Reporting fournit des enregistrements pour les activités réglementées.



Par Modèle de Déploiement :
La Livraison Cloud Mène en Échelle et en ExpansionLa livraison basée sur le cloud a représenté 46,15 % de la taille du marché des services gérés de gestion de l'exposition des terminaux en 2026. Elle devrait également s'étendre à un CAGR de 22,36 % jusqu'en 2032. Cette position reflète des besoins d'infrastructure initiaux plus faibles et la capacité à fournir un service géré sans exiger qu'un client construise un environnement de surveillance dédié. La livraison cloud peut prendre en charge une mise à l'échelle élastique à mesure que les organisations ajoutent des types de terminaux, des unités commerciales et des sites d'exploitation. La maintenance gérée par le fournisseur peut réduire la charge quotidienne sur les équipes de sécurité plus petites sans personnel de plateforme spécialisé.
Le mouvement plus large vers la livraison SaaS soutient les services d'exposition gérée basés sur le cloud en mettant les capacités continues à la portée des organisations qui ne pourraient pas maintenir les mêmes systèmes en interne. Un modèle cloud peut aider à établir une visibilité continue sans nécessiter un approvisionnement, un déploiement et une maintenance d'infrastructure séparés à chaque emplacement client. La livraison hybride reste pertinente lorsqu'une partie de la télémétrie doit être traitée dans une juridiction contrôlée ou lorsque des charges de travail sensibles ont des exigences de politique spécifiques. La livraison sur site continue de servir les opérateurs d'infrastructure critique qui utilisent des réseaux isolés et ne peuvent pas prendre en charge les pipelines de télémétrie cloud. Le marché des services gérés de gestion de l'exposition des terminaux peut prendre en charge des services natifs du cloud tout en conservant des options de déploiement pour les environnements réglementés et isolés.
Par Taille d'Organisation :
Les PME Augmentent leur Adoption grâce à la Livraison par AbonnementLes Grandes Entreprises ont représenté 64,18 % de part en 2026. Leur position reflète un démarrage plus précoce dans les programmes de sécurité continue et la plus grande complexité de leurs environnements de terminaux, de cloud et d'identité. Les grandes organisations font également face à une demande plus importante de gouvernance documentée car leurs opérations couvrent souvent de nombreuses unités commerciales et emplacements géographiques. Les portefeuilles de services axés sur les entreprises ont aidé ces acheteurs à adopter des services d'exposition gérée avec des procédures opérationnelles adaptées. Leurs exigences incluent fréquemment des preuves de conformité avancées, des niveaux de service personnalisés et un support pour des intégrations techniques plus complexes.
Les PME devraient s'étendre à un CAGR de 21,89 % jusqu'en 2032. La tarification par abonnement peut abaisser la barrière des coûts pour les organisations qui ne peuvent pas maintenir des programmes internes de gestion continue de l'exposition aux menaces ou recruter une équipe complète de spécialistes. Les PME génèrent généralement des valeurs de contrat plus faibles, mais elles peuvent fournir une demande à plus grand volume et des cycles de vente fournisseur plus courts une fois que la proposition de service est claire. Les prestataires de services peuvent utiliser des offres à plusieurs niveaux qui s'alignent sur différents niveaux de maturité en matière de sécurité et de capacité opérationnelle interne. Le marché des services gérés de gestion de l'exposition des terminaux a de la place pour servir ces acheteurs avec une surveillance continue, une remédiation guidée et une allocation plus claire des responsabilités de sécurité.
Par Modèle Opérationnel de Sécurité :
La Supervision d'Experts Gagne en PréférenceLe Service Géré Entièrement Externalisé a détenu 36,48 % de part en 2026. Ce modèle attire les acheteurs cherchant une délégation opérationnelle large à un fournisseur spécialisé capable d'exécuter des programmes continus sans implication interne extensive. Il soutient les organisations qui manquent du personnel nécessaire pour effectuer une surveillance continue, valider les expositions, coordonner la remédiation et gérer le reporting récurrent. Le modèle donne également aux clients accès à des processus spécialisés tout en supprimant une grande partie de la charge opérationnelle des équipes de sécurité internes. Sa position de leader reflète le stade précoce de nombreux déploiements d'exposition gérée et la pénurie persistante d'expertise pertinente.
La Plateforme Gérée avec Supervision d'Experts devrait s'étendre à un CAGR de 21,69 % jusqu'en 2032. Cette approche permet aux responsables de la sécurité des systèmes d'information de conserver la propriété du contexte des risques, des décisions métier et de la communication avec les conseils d'administration ou les régulateurs. En même temps, elle délègue l'exécution continue au personnel spécialisé et aux plateformes de support capables d'effectuer des tâches opérationnelles récurrentes. La livraison co-gérée sert les organisations disposant d'une capacité interne partielle qui ont besoin d'une profondeur supplémentaire dans la simulation de brèche ou l'analyse des chemins d'attaque. Le marché des services gérés de gestion de l'exposition des terminaux évolue vers des modèles opérationnels qui équilibrent la supervision du client avec l'exécution externe et un support de plateforme plus évolutif.

Par Secteur d'Activité des Utilisateurs Finaux :
Le BFSI Ancre la Demande tandis que l'Industrie Manufacturière se DéveloppeLe BFSI a détenu 26,59 % de la part du marché des services gérés de gestion de l'exposition des terminaux en 2026. Le secteur comprend les postes de trading, les distributeurs automatiques de billets, les terminaux de banque mobile, les applications orientées client et l'infrastructure cloud hybride, qui nécessitent tous une surveillance de sécurité continue. Il est également soumis à des exigences de gouvernance strictes en vertu de DORA et de PCI DSS v4.0, ce qui accroît le besoin de preuves claires de la posture et des activités de remédiation. Ces conditions rendent la vérification continue de la posture pertinente pour les équipes de gestion des risques, de conformité et des opérations de sécurité qui ont besoin d'une vue opérationnelle commune. Les institutions financières nécessitent un enregistrement transparent de la façon dont les problèmes de terminaux identifiés sont priorisés, assignés, résolus et signalés.
L'Industrie Manufacturière et Industrielle devrait s'étendre à un CAGR de 21,78 % jusqu'en 2032. La convergence des technologies de l'information et des technologies opérationnelles expose les terminaux d'usine à des risques qui affectaient autrefois principalement les environnements informatiques conventionnels, tandis que les opérations de production peuvent compliquer le calendrier de remédiation. ORDR a rapporté que l'industrie manufacturière représentait plus de 27 % des cyberattaques mondiales en 2025 et que 90 % à 95 % des fabricants prévoyaient des augmentations majeures de leurs budgets de cybersécurité en 2026. Cela crée une opportunité pour les fournisseurs proposant une surveillance unifiée dans les environnements informatiques et de technologies opérationnelles, avec des flux de travail adaptés aux environnements opérationnels. La Santé et les Sciences de la Vie, les Technologies de l'Information et des Télécommunications, le Gouvernement et la Défense, et le Commerce de Détail et le Commerce Électronique restent pertinents en raison de l'exposition aux dispositifs médicaux, à l'infrastructure, aux communications et à la sécurité des paiements.
Analyse Géographique
Marché nord-américain des services gérés de gestion de l'exposition des terminaux
L'Amérique du Nord détenait 42,74 % de la part de marché des services gérés de gestion de l'exposition des terminaux en 2026. Les États-Unis ancrent la demande grâce à des programmes CTEM matures et à une large base d'organisations réglementées dans les services financiers, le secteur public et les infrastructures critiques qui ont besoin d'une visibilité consolidée des risques. Les orientations fédérales en matière de gestion des vulnérabilités favorisent également la priorisation tenant compte de l'importance des actifs et des preuves d'exploitation, soutenant ainsi les services qui relient les résultats des terminaux à des mesures correctives documentées. Le Canada et le Mexique contribuent à la demande par l'intermédiaire d'organisations des services financiers et gouvernementales qui renforcent leur gouvernance en matière de cybersécurité.
Marché des services gérés de gestion de l'exposition des terminaux en Europe et en Amérique du Sud
L'Europe est façonnée par l'application du DORA et les exigences de NIS2, qui accroissent l'importance de la résilience, de la gestion des incidents et de la preuve que les contrôles fonctionnent. L'Allemagne affiche une forte demande dans les services financiers et la fabrication automobile, où les parcs de terminaux s'étendent aux environnements de bureau, de production et en nuage. Les Pays-Bas et les pays nordiques présentent une forte demande dans le secteur financier, tandis que le Royaume-Uni, la France, l'Italie et l'Espagne soutiennent l'activité du marché intermédiaire parmi les organisations de services professionnels. Le Brésil mène l'adoption en Amérique du Sud grâce à la numérisation du secteur financier et à la conformité à la LGPD, tandis que l'Argentine et le Chili en sont encore aux premières étapes de développement.[3]
Marché des services gérés de gestion de l'exposition des terminaux en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 21,14 % jusqu'en 2032. L'Inde, la Corée du Sud, la Chine et Singapour constituent d'importants centres de demande à mesure que l'infrastructure numérique, l'utilisation du nuage et les investissements en cybersécurité se développent. Le déséquilibre de l'offre de talents en Inde encourage le recours à des spécialistes externes pour les programmes continus. La Corée du Sud bénéficie d'investissements en cybersécurité soutenus par le gouvernement. Singapour joue le rôle de site de prestation régional pour les services gérés en nuage. Le Japon est influencé par les orientations du secteur financier et une présence établie en matière de détection gérée, tandis que les Émirats arabes unis, l'Arabie saoudite, l'Afrique du Sud et le Nigéria génèrent une demande supplémentaire liée aux infrastructures numériques, aux services bancaires et aux télécommunications.
Paysage Concurrentiel
Concentration du Marché
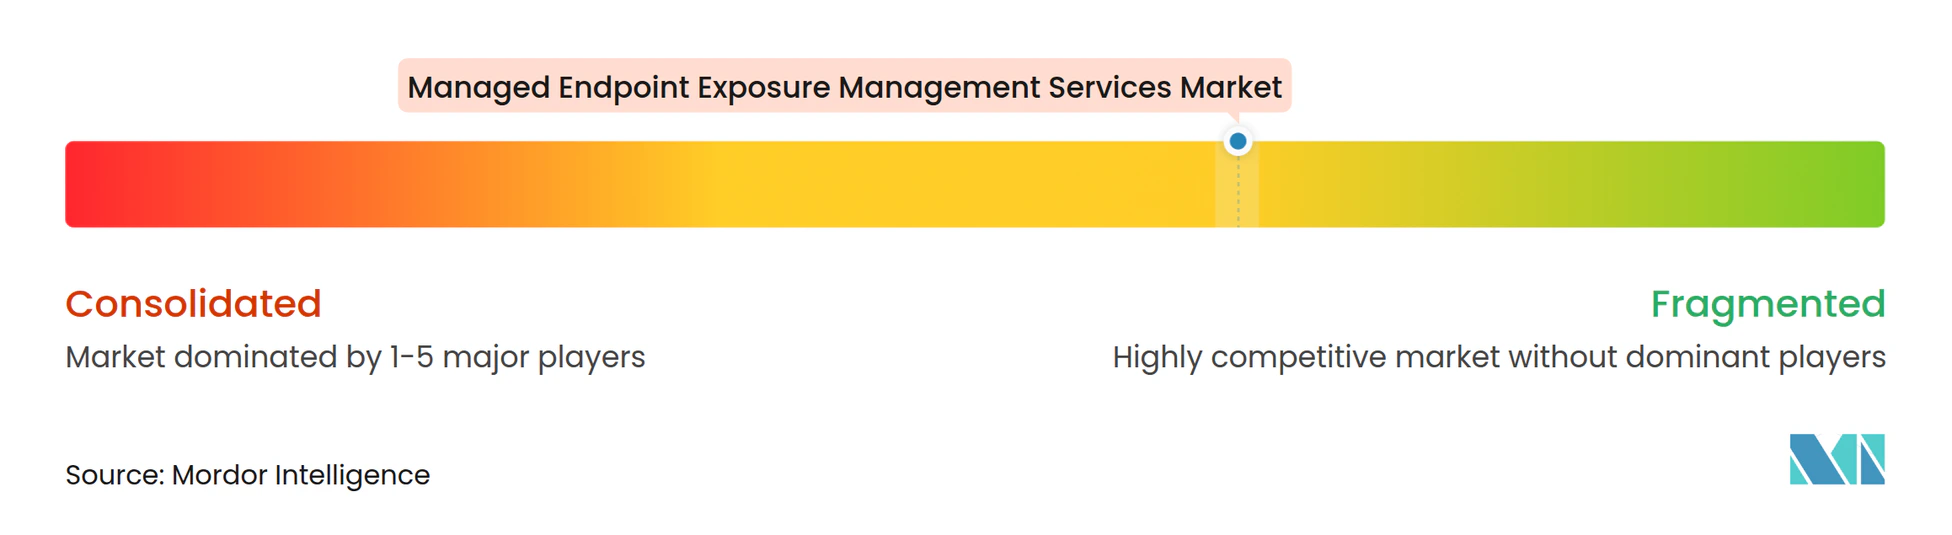
Le marché des services gérés de gestion de l'exposition des terminaux est modérément fragmenté, avec plus de deux douzaines de fournisseurs spécialisés en concurrence dans les domaines de la simulation de brèche et d'attaque, de l'analyse des chemins d'attaque, de la priorisation des vulnérabilités, de l'orchestration de la remédiation et de la validation gérée. Les grands fournisseurs de plateformes de sécurité ajoutent des fonctions de gestion de l'exposition à des suites de sécurité plus larges, créant une concurrence directe entre les plateformes intégrées et les fournisseurs spécialisés. Pentera a rapporté avoir dépassé 100 millions USD de revenus récurrents annuels en janvier 2026, démontrant que la validation de l'exposition adversariale a établi une position commerciale significative. Les fournisseurs se font concurrence sur leur capacité à traduire les signaux techniques en actions que les équipes internes de sécurité, d'infrastructure et de gestion des risques peuvent exécuter. La qualité de la livraison gérée, des intégrations et des preuves pour les dirigeants reste centrale dans le choix des clients.
La différenciation technologique se concentre sur la priorisation automatisée, le routage de la remédiation, l'analyse des chemins d'attaque et les preuves de conformité pouvant être utilisées dans les processus de gouvernance. Cymulate a lancé sa Plateforme de Gestion de l'Exposition unifiée en août 2025, tandis que Seemplicity a publié 4 agents d'intelligence artificielle en octobre 2025 pour soutenir l'identification de la propriété, la priorisation et le suivi des actions. Horizon3 a étendu NodeZero en septembre 2025 avec l'Intelligence sur les Acteurs de Menaces et les Pièges Active Directory pour les tests liés aux chemins d'attaque et à l'identité. Ces mouvements de produits cherchent à réduire le délai entre une découverte, sa validation et l'attribution d'un propriétaire de remédiation responsable. Sur le marché des services gérés de gestion de l'exposition des terminaux, les fournisseurs qui combinent ces fonctions peuvent soutenir les clients qui ont besoin d'une validation continue et d'une voie pratique vers la résolution.
Le segment des PME reste une opportunité car de nombreux investissements concurrentiels continuent de se concentrer sur les grands acheteurs d'entreprise avec des programmes complexes et des besoins formels de conformité. Les modèles de service hybrides sont pertinents là où les acheteurs veulent l'efficacité du cloud mais doivent contrôler comment et où la télémétrie des terminaux est traitée. Horizon3 et Brinqa ont annoncé un partenariat technologique stratégique en juin 2026, NetSPI et Synack ont annoncé un accord de fusion en septembre 2026, et CyCognito a ajouté des capacités continues de test de pénétration par intelligence artificielle en février 2026. Ces mouvements montrent que l'expansion des produits, les partenariats et la consolidation élargissent les capacités de validation et opérationnelles des fournisseurs.
Leaders du Secteur des Services Gérés de Gestion de l'Exposition des Terminaux
-
XM Cyber Ltd.
-
Cycognito Inc.
-
Cymulate Ltd.
-
Pentera Security Ltd.
-
Picus Security Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de gestion de l'exposition des terminaux Entreprises couvertes dans ce rapport
- XM Cyber Ltd.
- Cycognito Inc.
- IONIX Inc.
- Cymulate Ltd.
- Pentera Security Ltd.
- Picus Security Inc.
- SafeBreach Ltd.
- AttackIQ, Inc.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- NetSPI LLC
- NopSec Inc.
- Brinqa, LLC
- Seemplicity Security Ltd.
- Outpost24 AB
- SecPod Technologies Inc.
- Securin Inc.
- RedSeal, Inc.
- Panaseer Ltd.
- Validato Security, Inc.
- Safe Security, Inc.
- FireCompass Inc.
Développements industriels récents dans Marché des services gérés de gestion de l'exposition des terminaux
- Septembre 2026 : NetSPI et Synack ont annoncé un accord de fusion définitif pour former une plateforme de cybersécurité offensive de premier plan ; l'entité combinée intègre l'intelligence artificielle agentique dans les tests continus et la validation gérée de l'exposition à l'échelle de l'entreprise.
- Juillet 2026 : Brinqa a rapporté que les réservations de nouveaux clients ont plus que doublé d'une année sur l'autre au premier semestre 2026 et que les déploiements chez les clients existants ont été multipliés par 4 ; la société a simultanément lancé son Agent d'Attribution par Intelligence Artificielle et son Agent de Déduplication par Intelligence Artificielle pour répondre aux défis de propriété de l'exposition.
- Juin 2026 : Horizon3 et Brinqa ont annoncé un partenariat technologique stratégique intégrant les résultats des tests de pénétration autonomes de NodeZero dans la plateforme de gestion de l'exposition de Brinqa pour faire avancer la priorisation des vulnérabilités validées par les chemins d'attaque et l'opérationnalisation de la gestion continue de l'exposition aux menaces.
- Février 2026 : CyCognito a étendu sa plateforme de gestion de l'exposition avec des capacités continues de test de pénétration par intelligence artificielle sur tous les actifs exposés en externe, automatisant les tests offensifs pour valider les vecteurs d'attaque actifs.
Portée du Rapport sur le Marché Mondial des Services Gérés de Gestion de l'Exposition des Terminaux
Le Marché des Services Gérés de Gestion de l'Exposition des Terminaux désigne le marché des services de cybersécurité spécialisés et externalisés qui aident les organisations à identifier, évaluer, prioriser, valider et réduire en continu les expositions de sécurité dans leurs environnements de terminaux. Ces services englobent la surveillance des actifs de terminaux, la priorisation et la remédiation des vulnérabilités, la validation de l'exposition et la simulation de brèche, l'analyse des chemins d'attaque, ainsi que la gestion des preuves de conformité et le reporting. Les services gérés de gestion de l'exposition des terminaux permettent aux organisations d'obtenir une visibilité continue sur les risques liés aux terminaux, de comprendre les chemins d'attaque potentiels, de prioriser la remédiation en fonction du risque et de l'exploitabilité, et de renforcer leur posture de sécurité globale.
Le Rapport sur le Marché des Services Gérés de Gestion de l'Exposition des Terminaux est Segmenté par Type de Service (Surveillance Gérée de l'Exposition des Terminaux, Priorisation et Remédiation Gérées des Vulnérabilités, Validation Gérée de l'Exposition et Simulation de Brèche, Analyse Gérée des Chemins d'Attaque des Terminaux, Gestion Gérée des Preuves de Conformité et Reporting, et Autres Services Gérés d'Exposition des Terminaux), Modèle de Déploiement (Basé sur le Cloud, Sur Site et Hybride), Taille de l'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Modèle Opérationnel de Sécurité (Service Géré Entièrement Externalisé, Plateforme Gérée avec Supervision d'Experts et Service Co-Géré), Secteur d'Activité des Utilisateurs Finaux (BFSI, Industrie Manufacturière et Industrielle, Santé et Sciences de la Vie, Technologies de l'Information et des Télécommunications, Gouvernement et Défense, Commerce de Détail et Commerce Électronique, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Surveillance Gérée de l'Exposition des Terminaux |
| Priorisation et Remédiation Gérées des Vulnérabilités |
| Validation Gérée de l'Exposition et Simulation de Brèche |
| Analyse Gérée des Chemins d'Attaque des Terminaux |
| Gestion Gérée des Preuves de Conformité et Reporting |
| Autres Services Gérés d'Exposition des Terminaux |
| Basé sur le Cloud |
| Hybride |
| Sur Site |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Service Géré Entièrement Externalisé |
| Service Co-Géré |
| Plateforme Gérée avec Supervision d'Experts |
| BFSI |
| Santé et Sciences de la Vie |
| Technologies de l'Information et des Télécommunications |
| Gouvernement et Défense |
| Commerce de Détail et Commerce Électronique |
| Industrie Manufacturière et Industrielle |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats Arabes Unis |
| Arabie Saoudite | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Kenya | |
| Reste de l'Afrique |
| Par Type de Service | Surveillance Gérée de l'Exposition des Terminaux | |
| Priorisation et Remédiation Gérées des Vulnérabilités | ||
| Validation Gérée de l'Exposition et Simulation de Brèche | ||
| Analyse Gérée des Chemins d'Attaque des Terminaux | ||
| Gestion Gérée des Preuves de Conformité et Reporting | ||
| Autres Services Gérés d'Exposition des Terminaux | ||
| Par Modèle de Déploiement | Basé sur le Cloud | |
| Hybride | ||
| Sur Site | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Modèle Opérationnel de Sécurité | Service Géré Entièrement Externalisé | |
| Service Co-Géré | ||
| Plateforme Gérée avec Supervision d'Experts | ||
| Par Secteur d'Activité des Utilisateurs Finaux | BFSI | |
| Santé et Sciences de la Vie | ||
| Technologies de l'Information et des Télécommunications | ||
| Gouvernement et Défense | ||
| Commerce de Détail et Commerce Électronique | ||
| Industrie Manufacturière et Industrielle | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats Arabes Unis | |
| Arabie Saoudite | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services gérés de gestion de l'exposition des terminaux ?
La taille du marché des services gérés de gestion de l'exposition des terminaux devrait être de 0,91 milliard USD en 2027 et de 2,22 milliards USD d'ici 2032, à un CAGR de 19,35 %. Les prévisions reflètent la demande de validation continue de l'exposition plutôt que d'évaluation périodique des terminaux, en particulier là où les organisations exploitent des environnements cloud, SaaS et hybrides fragmentés.
Qu'est-ce qui stimule la demande de services gérés de gestion de l'exposition des terminaux ?
Les rançongiciels et les vecteurs d'attaque basés sur l'identité, les parcs cloud et SaaS complexes, les exigences de conformité et les pénuries de compétences en sécurité augmentent la demande. Ces facteurs rendent la visibilité continue et la remédiation gérée plus pertinentes pour les organisations qui ont besoin d'opérations de sécurité fiables mais disposent d'une capacité interne limitée.
Quelle catégorie de service devrait se développer le plus rapidement ?
La Surveillance Gérée de l'Exposition des Terminaux devrait s'étendre à un CAGR de 25,12 % jusqu'en 2032. La surveillance soutient la télémétrie actuelle des terminaux nécessaire pour la notation des risques, la validation, le reporting de conformité, les actions de suivi et l'identification des changements dans l'environnement des terminaux.
Quel modèle de déploiement mène l'adoption ?
La livraison basée sur le cloud a détenu 46,15 % de part en 2026 et devrait s'étendre à un CAGR de 22,36 % jusqu'en 2032. Elle peut réduire les exigences d'infrastructure initiales, simplifier la mise à l'échelle pour les nouveaux types de terminaux et les sites d'exploitation, et transférer la maintenance courante de la plateforme au prestataire de services.
Quel groupe d'utilisateurs finaux représente la plus grande part ?
Le BFSI a détenu 26,59 % de part en 2026 en raison de sa grande surface d'attaque et de ses exigences réglementaires étendues. Les institutions financières ont besoin de preuves claires montrant comment les problèmes de terminaux sont priorisés, assignés, résolus et signalés dans des opérations complexes de banque numérique et de service client.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait s'étendre à un CAGR de 21,14 % jusqu'en 2032, soutenue par les investissements en cybersécurité et la demande de services gérés. Le marché des services gérés de gestion de l'exposition des terminaux est soutenu par des centres de demande en Inde, en Corée du Sud, en Chine et à Singapour.