
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
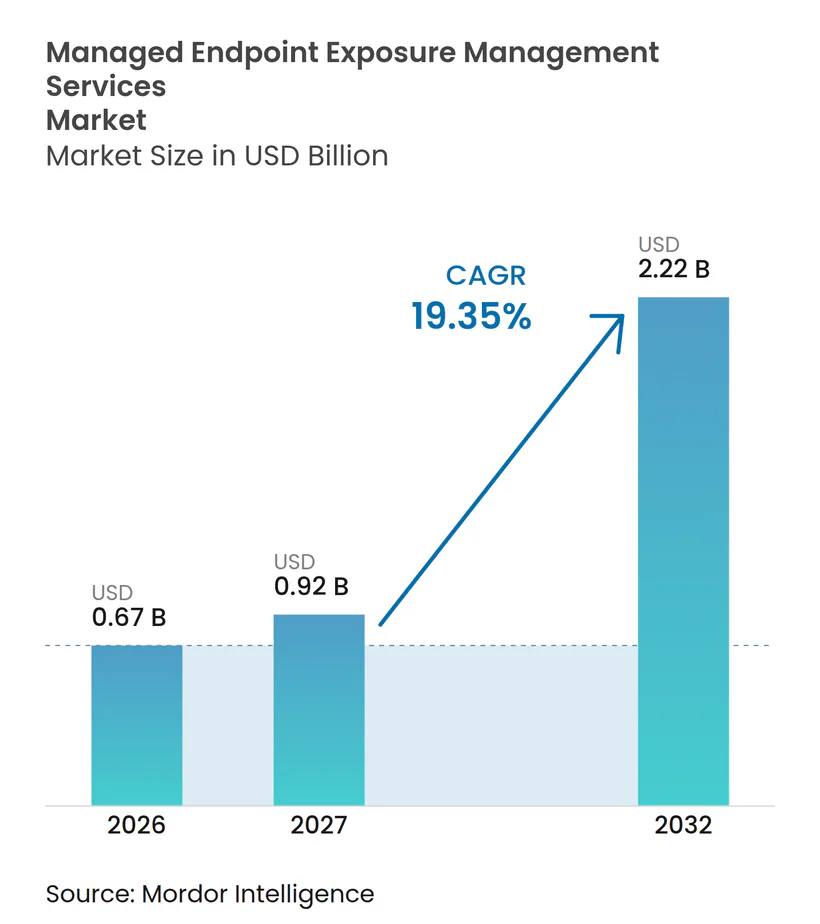
| Tamaño del Mercado (2027) | 0.92 Mil millones de dólares |
| Tamaño del Mercado (2032) | 2.22 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 19.35 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios gestionados de gestión de exposición de endpoints se expanda desde 0,67 mil millones de USD en 2026 y 0,91 mil millones de USD en 2027 hasta 2,22 mil millones de USD en 2032, registrando una CAGR del 19,35% entre 2027 y 2032. Los programas de validación continua están reemplazando las revisiones de seguridad periódicas porque el escaneo puntual no puede seguir el ritmo de los entornos de endpoints que ahora abarcan servicios en la nube, aplicaciones SaaS, infraestructura híbrida, dispositivos de empleados y entornos operativos. El ransomware, el compromiso de identidades y la escasez de personal especializado están dificultando el mantenimiento de programas desarrollados internamente, especialmente donde los equipos de seguridad deben coordinar la detección, la evaluación de riesgos, la remediación y los informes ejecutivos. DORA, NIS2 y las normas de divulgación de la SEC están aumentando el valor de los controles de exposición documentados, las pruebas repetibles y los informes formales que pueden demostrar cómo una organización gestiona el riesgo cibernético material. Los proveedores están respondiendo con servicios de monitoreo continuo, priorización de riesgos, validación y evidencia de cumplimiento que traducen los hallazgos técnicos en flujos de trabajo para los equipos de seguridad, infraestructura y riesgos. El mercado de servicios gestionados de gestión de exposición de endpoints también enfrenta limitaciones debido a brechas de integración, carga de implementación y restricciones jurisdiccionales sobre el procesamiento de telemetría de endpoints.
Conclusiones Clave del Informe
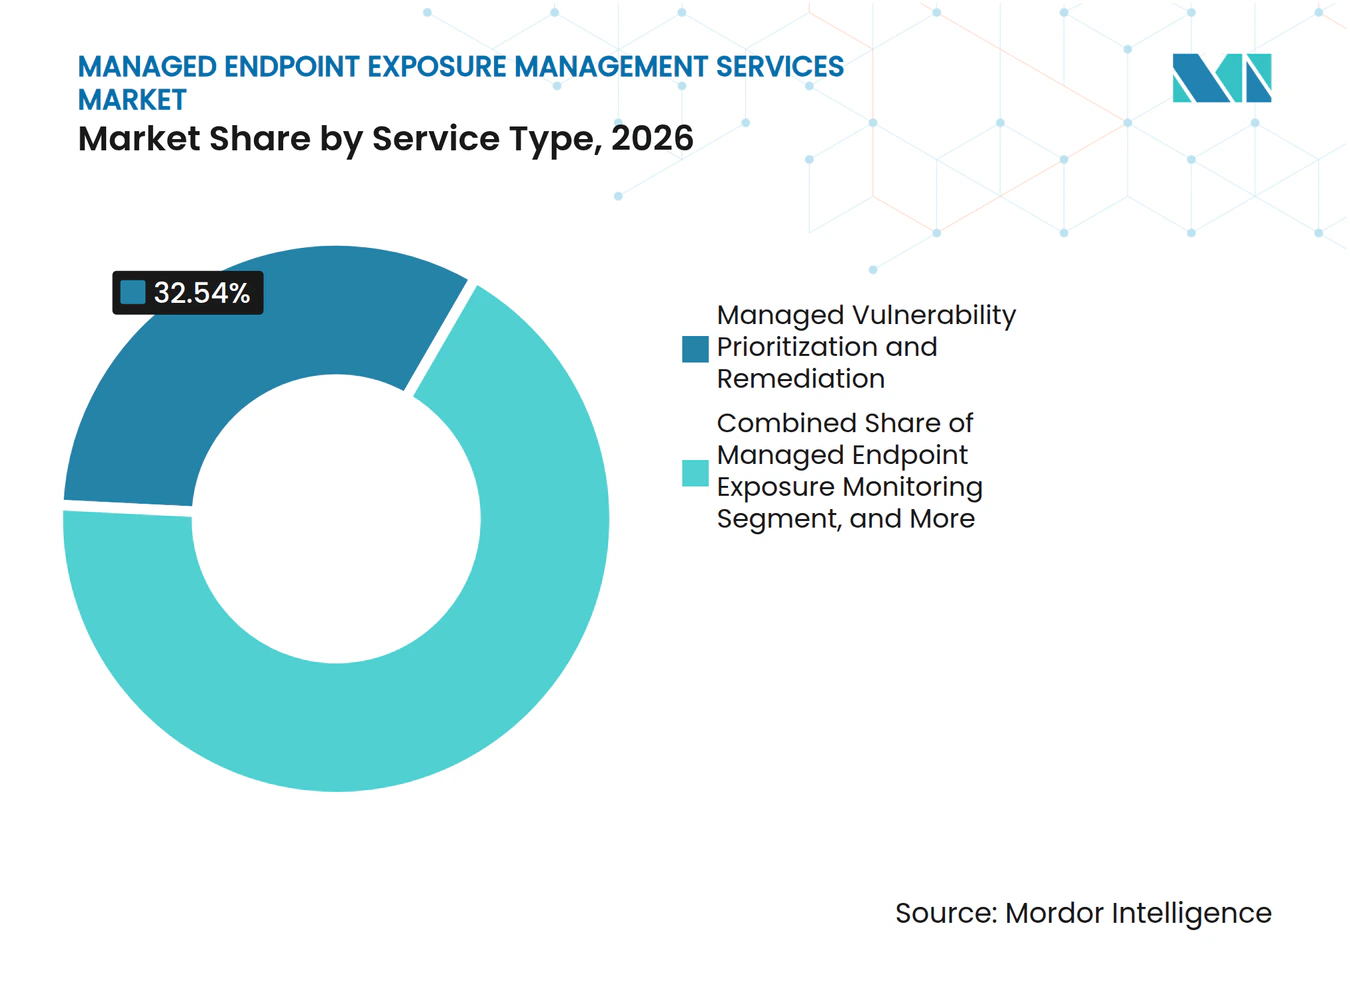
- Por tipo de servicio, la Priorización y Remediación Gestionada de Vulnerabilidades representó el 32,54% de la participación del mercado de servicios gestionados de gestión de exposición de endpoints en 2026, mientras que se proyecta que el Monitoreo Gestionado de Exposición de Endpoints se expanda a una CAGR del 25,12% hasta 2032.
- Por modelo de implementación, la entrega basada en la nube representó el 46,15% del tamaño del mercado de servicios gestionados de gestión de exposición de endpoints en 2026 y se proyecta que se expanda a una CAGR del 22,36% hasta 2032.
- Por tamaño de organización, las Grandes Empresas tuvieron una participación del 64,18% en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 21,89% hasta 2032.
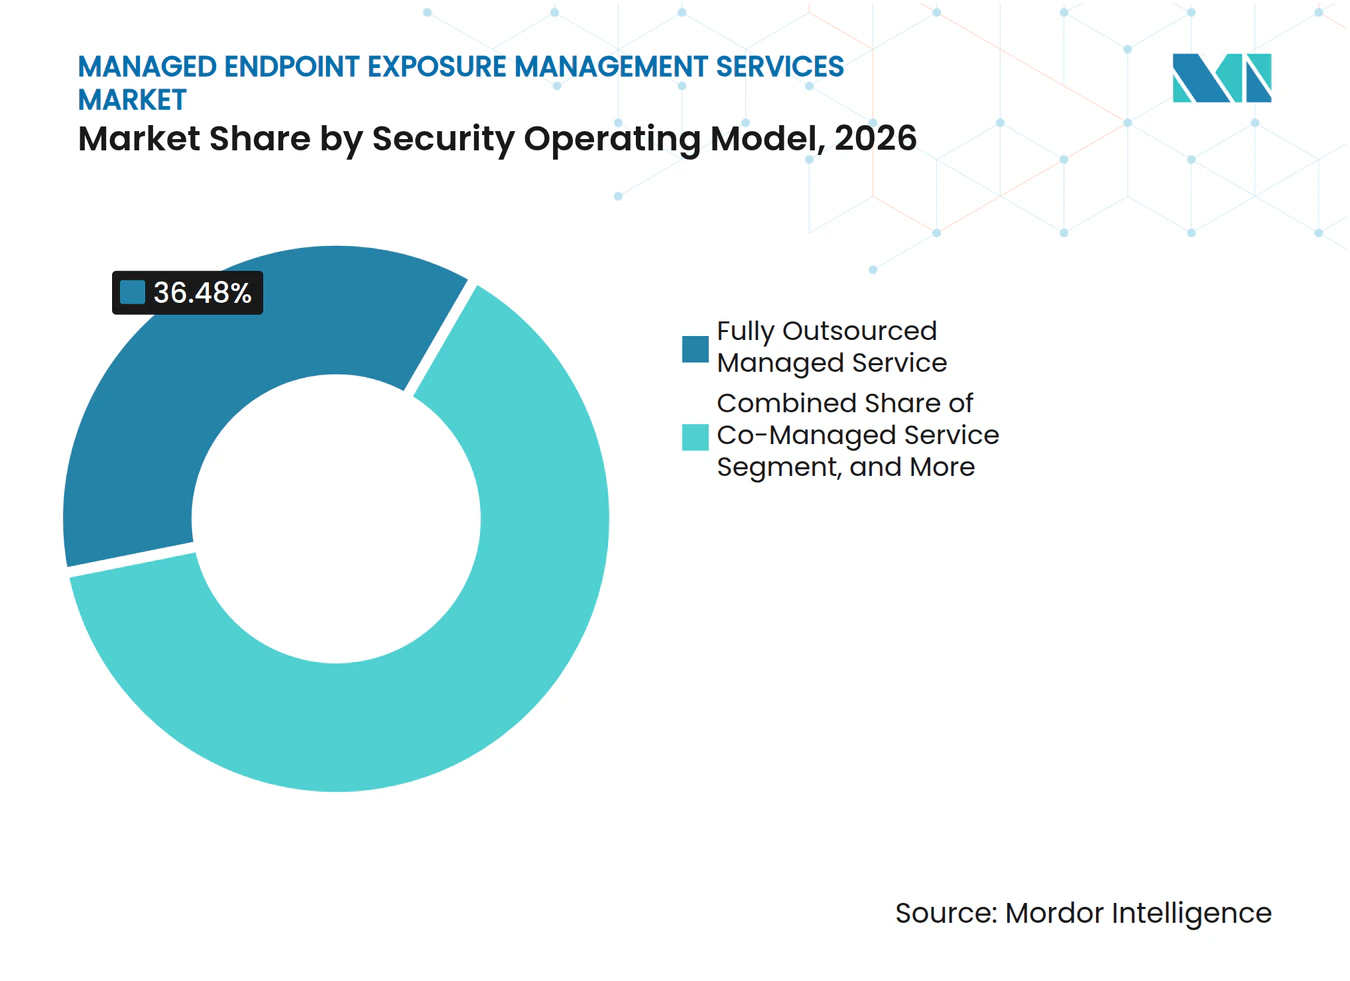
- Por modelo operativo de seguridad, el Servicio Gestionado Totalmente Externalizado tuvo una participación del 36,48% en 2026, mientras que se proyecta que la Plataforma Gestionada con Superposición de Expertos se expanda a una CAGR del 21,69% hasta 2032.
- Por industria del usuario final, BFSI tuvo una participación del 26,59% en 2026, mientras que se proyecta que Manufactura e Industrial se expanda a una CAGR del 21,78% hasta 2032.
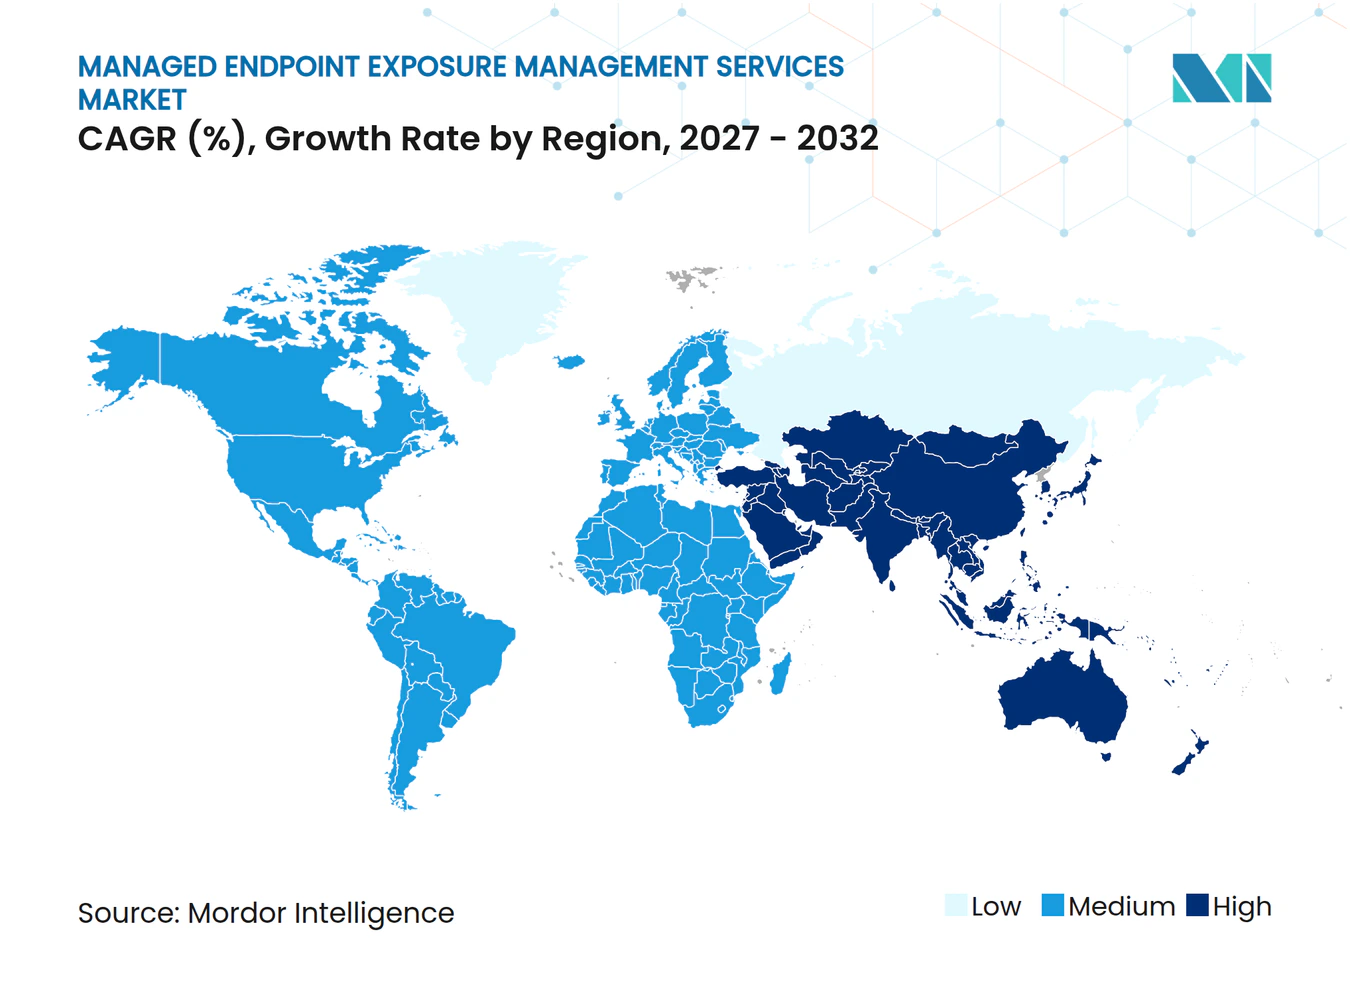
- Por geografía, América del Norte tuvo una participación del 42,74% en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 21,14% hasta 2032.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada de Ransomware y Rutas de Ataque Basadas en Identidad | +3.8% | Global, con concentración aguda en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Proliferación de Flotas de Endpoints en la Nube, SaaS e Híbridas | +3.2% | Global, con mayor intensidad en entornos multinube de Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Endurecimiento de los Requisitos de Divulgación de Ciberseguridad y Resiliencia | +2.6% | América del Norte y la UE, con extensión a Asia-Pacífico y Oriente Medio | Corto plazo (≤ 2 años) |
| Escasez de Especialistas en Seguridad de Endpoints y Validación de Exposición | +2.1% | Global, más aguda en Asia-Pacífico, con déficits secundarios en América del Sur y África | Largo plazo (≥ 4 años) |
| Cambio de la Severidad CVSS a la Priorización Basada en Explotabilidad e Impacto Empresarial | +1.8% | Global, con adopción temprana concentrada en América del Norte y Alemania | Mediano plazo (2-4 años) |
| Adopción de CTEM Gestionado entre Empresas con Recursos Limitados | +1.5% | Global, con demanda de pymes concentrada en el Reino Unido, India y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ransomware y Rutas de Ataque Basadas en Identidad
El ransomware y el uso indebido de identidades son cada vez más parte de la misma secuencia de ataque, lo que subraya la necesidad de una visibilidad confiable de los endpoints en dispositivos de usuario, servidores, cargas de trabajo en la nube y rutas de acceso privilegiado. Sophos informó que el 67% de los incidentes investigados en 2026 comenzaron con ataques relacionados con la identidad, lo que indica que las credenciales y las relaciones de acceso pueden ser fundamentales para el compromiso inicial. También encontró que el 66,5% de las víctimas de ransomware identificaron el evento de ransomware y el compromiso inicial de identidad como el mismo incidente, en lugar de eventos de seguridad separados. Expel informó que cada incidente gestionado por su SOC gestionado involucró al menos 1 endpoint desprotegido o no autorizado, un hallazgo que vincula los activos no gestionados con la presión de respuesta operativa. También encontró que el 96% de los incidentes que involucraron movimiento lateral terminaron en ransomware, destacando la importancia de contener el movimiento de ataque antes de que alcance sistemas críticos. Estas condiciones respaldan la demanda en el mercado de servicios gestionados de gestión de exposición de endpoints de servicios que conectan el estado de los endpoints, el riesgo de identidad, la explotabilidad, la propiedad de la remediación y la evidencia de finalización.[1]
Proliferación de Flotas de Endpoints en la Nube, SaaS e Híbridas
Los entornos de endpoints son cada vez más difíciles de gestionar a medida que el trabajo híbrido, las cargas de trabajo en la nube, las aplicaciones SaaS, los dispositivos IoT y la tecnología operativa convergen dentro de la misma organización. La investigación patrocinada por Tanium encontró que el 72% de las organizaciones encuestadas gestionan al menos 1.000 endpoints en dispositivos Windows, macOS, Linux, iOS, Android e IoT. Cada entorno puede requerir diferentes coberturas, prácticas de parcheo, formatos de telemetría, registros de activos y acuerdos de propiedad operativa. Parallels informó que el 50% de las organizaciones encuestadas operaban cargas de trabajo multinube, mientras que el 32% utilizaba un modelo híbrido de nube y local, añadiendo mayor variación a la administración de seguridad. El uso de SaaS añade otra capa de exposición cuando las aplicaciones empresariales operan fuera de la visibilidad formal de TI y no pueden ser completamente identificadas por los agentes de endpoints tradicionales. El mercado de servicios gestionados de gestión de exposición de endpoints se beneficia, por tanto, de servicios que pueden identificar activos, normalizar el contexto y mantener una visibilidad continua en entornos fragmentados.
Endurecimiento de los Requisitos de Divulgación de Ciberseguridad y Resiliencia
Las normas de ciberseguridad están haciendo que la gestión de la exposición sea más importante para las organizaciones que necesitan demostrar que sus procesos de gobernanza, detección, remediación e informes operan de manera confiable. DORA entró en plena vigencia en enero de 2025 y requiere que las entidades financieras cubiertas mantengan marcos de gestión de riesgos de TIC, realicen pruebas de resiliencia e informen sobre incidentes importantes de TIC a través de procesos definidos. NIS2 ha aumentado la importancia de la detección y notificación oportuna para las entidades cubiertas en toda la UE, elevando la necesidad de evidencia técnica confiable. La SEC continúa enfocándose en la gobernanza y la precisión de las divulgaciones de ciberseguridad, lo que requiere que los ejecutivos comprendan el estado de los riesgos cibernéticos materiales. Estas normas hacen que la evidencia de la postura de los endpoints sea más relevante para las instituciones financieras, las empresas públicas y los proveedores de servicios críticos que deben explicar cómo se identifica y gestiona la exposición. El mercado de servicios gestionados de gestión de exposición de endpoints puede abordar esta necesidad combinando el monitoreo continuo con informes rastreables, registros de validación y documentación de remediación.
Escasez de Especialistas en Seguridad de Endpoints y Validación de Exposición
Las organizaciones continúan enfrentando brechas de personal en puestos de ciberseguridad que requieren tanto conocimientos técnicos como las habilidades operativas necesarias para gestionar entornos de seguridad complejos. ISACA informó que el 65% de las organizaciones tenían puestos de ciberseguridad sin cubrir en 2025, lo que indica que los desafíos de contratación afectan a una gran proporción de empleadores. Su investigación identificó la seguridad de endpoints como la segunda necesidad de habilidades citada con mayor frecuencia, con el 30% de los encuestados informándola. ISC2 encontró que el 59% de las organizaciones reportaron necesidades críticas o significativas de habilidades en ciberseguridad en 2025, en comparación con el 44% en 2024. Las escaseces persistentes dificultan la operación de programas continuos de validación, coordinación de remediación y recopilación de evidencias internamente sin crear una carga para el personal existente. La entrega gestionada brinda a las organizaciones acceso a habilidades especializadas, procesos definidos y cobertura recurrente sin necesidad de ensamblar un equipo interno completo, lo que respalda la adopción del mercado de servicios gestionados de gestión de exposición de endpoints entre organizaciones con recursos limitados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Brechas de Interoperabilidad entre Herramientas de EDR, Vulnerabilidades, SIEM, ITSM e Identidad | -2.4% | Global, más pronunciado en pilas de seguridad de múltiples proveedores | Mediano plazo (2-4 años) |
| Restricciones de Soberanía de Datos y Privacidad sobre la Telemetría Continua de Endpoints | -1.6% | La UE, especialmente Alemania, Francia y los países nórdicos, con extensión al Sudeste Asiático y los estados del Golfo | Largo plazo (≥ 4 años) |
| Alta Carga de Ajuste y Fatiga por Falsos Positivos durante las Implementaciones Iniciales | -1.1% | Global, particularmente en organizaciones pymes y de mercado medio con personal de seguridad limitado | Corto plazo (≤ 2 años) |
| Fragmentación del Presupuesto entre las Funciones de Operaciones de Seguridad, Infraestructura y Riesgos | -0.8% | Global, con mayor presión en manufactura y el sector público | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Brechas de Interoperabilidad entre Herramientas de EDR, Vulnerabilidades, SIEM, ITSM e Identidad
Las brechas de integración pueden reducir el valor práctico del monitoreo continuo de endpoints cuando los hallazgos no pueden integrarse en los flujos de trabajo de remediación con el contexto que necesitan los equipos de infraestructura y seguridad. Sumo Logic informó que el 40% de los profesionales de seguridad identificaron las herramientas aisladas como su mayor problema operativo en 2026, ilustrando el costo operativo de los entornos de seguridad desconectados. Las alertas de endpoints pueden llegar en grandes volúmenes y pueden carecer de la información normalizada requerida para la correlación automatizada, la priorización y el enrutamiento. Las herramientas EDR generan datos detallados de endpoints, mientras que las plataformas SIEM contienen información de red e identidad que debe conectarse para un análisis eficaz de la actividad de ataque más amplia. Las integraciones de ITSM también pueden generar confusión cuando los cambios en el estado de los tickets no indican claramente qué sistema es autoritativo o si el problema técnico subyacente ha sido resuelto. El mercado de servicios gestionados de gestión de exposición de endpoints tiene una ventaja en que los proveedores ofrecen conectores estandarizados en plataformas de EDR, vulnerabilidades, SIEM, ITSM e identidad, manteniendo al mismo tiempo un flujo de trabajo consistente para la propiedad de la remediación.
Restricciones de Soberanía de Datos y Privacidad sobre la Telemetría Continua de Endpoints
La telemetría continua puede contener datos operativos sensibles sujetos a controles de residencia, privacidad, acceso y procesamiento en múltiples jurisdicciones. La Ley de Datos de la UE se aplica desde septiembre de 2025 y ha aumentado la atención al tratamiento de los servicios de datos dentro de la UE, incluidas las responsabilidades prácticas asociadas con el procesamiento basado en la nube. La ubicación del procesamiento de datos puede afectar las decisiones de adquisición de servicios de seguridad basados en la nube cuando los compradores necesitan garantías sobre la jurisdicción que rige los registros y otros registros operativos. Los proveedores que centralizan la telemetría a nivel global pueden necesitar arquitecturas separadas para la UE, los estados del Golfo y partes de Asia-Pacífico, en lugar de depender de un único modelo de entrega común. Estos cambios pueden aumentar los costos de entrega, introducir etapas de revisión adicionales y extender los ciclos de compra empresarial antes de que los equipos de seguridad puedan activar un servicio continuo. Los proveedores con manejo de datos consciente de la jurisdicción están mejor posicionados para atender a los compradores regulados en el mercado de servicios gestionados de gestión de exposición de endpoints, ya que pueden alinear la cobertura operativa con las necesidades de procesamiento local.[2]
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
El Monitoreo se Convierte en el Principal Área de CrecimientoLa Priorización y Remediación Gestionada de Vulnerabilidades representó el 32,54% de la participación del mercado de servicios gestionados de gestión de exposición de endpoints en 2026. Las organizaciones utilizan este servicio para convertir los hallazgos brutos del escáner en acciones de remediación ordenadas que reflejan la importancia empresarial de los sistemas afectados. El servicio aborda la dificultad práctica de clasificar grandes volúmenes de vulnerabilidades, donde los equipos de seguridad deben distinguir las exposiciones urgentes de los problemas que pueden programarse. Ayuda a los equipos a dirigir la escasa capacidad operativa hacia los riesgos que tienen un impacto operativo significativo. Su posición de liderazgo refleja la necesidad largamente establecida de remediación guiada en entornos de endpoints complejos.
Se proyecta que el Monitoreo Gestionado de Exposición de Endpoints se expanda a una CAGR del 25,12% hasta 2032. La telemetría continua respalda las etapas posteriores de puntuación de riesgos, validación e informes porque cada proceso depende de una visión actualizada del estado de los endpoints. SANS encontró que el 91% de las organizaciones operaban alguna forma de gestión de exposición, pero solo el 7% lo hacía de forma continua con automatización integrada. Esa diferencia deja espacio para los proveedores que ofrecen el monitoreo como un servicio gestionado continuo en lugar de un ejercicio técnico intermitente. La Validación Gestionada de Exposición y Simulación de Brechas proporciona evidencia de explotabilidad, mientras que el Análisis Gestionado de Rutas de Ataque de Endpoints conecta las debilidades en las capas de endpoints, identidad y nube, y la Gestión Gestionada de Evidencia de Cumplimiento e Informes proporciona registros para actividades reguladas.



Por Modelo de Implementación:
La Entrega en la Nube Lidera en Escala y ExpansiónLa entrega basada en la nube representó el 46,15% del tamaño del mercado de servicios gestionados de gestión de exposición de endpoints en 2026. También se proyecta que se expanda a una CAGR del 22,36% hasta 2032. Esta posición refleja menores necesidades de infraestructura inicial y la capacidad de ofrecer un servicio gestionado sin requerir que un cliente construya un entorno de monitoreo dedicado. La entrega en la nube puede soportar un escalado elástico a medida que las organizaciones agregan tipos de endpoints, unidades de negocio y ubicaciones operativas. El mantenimiento gestionado por el proveedor puede reducir la carga diaria en equipos de seguridad más pequeños sin personal especializado en plataformas.
El cambio más amplio hacia la entrega SaaS respalda los servicios de exposición gestionada basados en la nube al poner las capacidades continuas al alcance de organizaciones que no podrían mantener los mismos sistemas internamente. Un modelo en la nube puede ayudar a establecer una visibilidad continua sin requerir adquisición, implementación y mantenimiento de infraestructura separada en cada ubicación del cliente. La entrega híbrida sigue siendo relevante donde una parte de la telemetría debe procesarse dentro de una jurisdicción controlada o donde las cargas de trabajo sensibles tienen requisitos de política específicos. La entrega local continúa sirviendo a los operadores de infraestructura crítica que utilizan redes con aislamiento físico y no pueden soportar canales de telemetría en la nube. El mercado de servicios gestionados de gestión de exposición de endpoints puede soportar servicios nativos de la nube mientras retiene opciones de implementación para entornos regulados y aislados.
Por Tamaño de Organización:
Las pymes Aumentan la Adopción a través de la Entrega por SuscripciónLas Grandes Empresas representaron una participación del 64,18% en 2026. Su posición refleja un inicio más temprano en programas de seguridad continua y la mayor complejidad de sus entornos de endpoints, nube e identidad. Las grandes organizaciones también enfrentan una mayor demanda de gobernanza documentada porque sus operaciones a menudo abarcan muchas unidades de negocio y ubicaciones geográficas. Las carteras de servicios orientadas a empresas han ayudado a estos compradores a adoptar servicios de exposición gestionada con procedimientos operativos personalizados. Sus requisitos frecuentemente incluyen evidencia de cumplimiento avanzada, niveles de servicio personalizados y soporte para integraciones técnicas más complejas.
Se proyecta que las pymes se expandan a una CAGR del 21,89% hasta 2032. Los precios por suscripción pueden reducir la barrera de costos para las organizaciones que no pueden mantener programas internos de CTEM o contratar un equipo completo de especialistas. Las pymes típicamente generan valores de contrato más pequeños, pero pueden proporcionar una demanda de mayor volumen y ciclos de ventas de proveedores más cortos una vez que la propuesta de servicio es clara. Los proveedores de servicios pueden utilizar ofertas escalonadas que se alineen con diferentes niveles de madurez de seguridad y capacidad operativa interna. El mercado de servicios gestionados de gestión de exposición de endpoints tiene espacio para atender a estos compradores con monitoreo continuo, remediación guiada y una asignación más clara de la responsabilidad de seguridad.
Por Modelo Operativo de Seguridad:
La Superposición de Expertos Gana PreferenciaEl Servicio Gestionado Totalmente Externalizado tuvo una participación del 36,48% en 2026. Este modelo atrae a los compradores que buscan una delegación operativa amplia a un proveedor especialista capaz de ejecutar programas continuos sin una participación interna extensa. Apoya a las organizaciones que carecen del personal necesario para realizar monitoreo continuo, validar exposiciones, coordinar la remediación y gestionar los informes recurrentes. El modelo también proporciona a los clientes acceso a procesos especializados al tiempo que elimina gran parte de la carga operativa de los equipos de seguridad internos. Su posición de liderazgo refleja la etapa temprana de muchas implementaciones de exposición gestionada y la continua escasez de experiencia relevante.
Se proyecta que la Plataforma Gestionada con Superposición de Expertos se expanda a una CAGR del 21,69% hasta 2032. Este enfoque permite a los CISOs retener la propiedad del contexto de riesgo, las decisiones empresariales y la comunicación con los consejos de administración o los reguladores. Al mismo tiempo, delega la ejecución continua al personal especialista y las plataformas de soporte capaces de realizar tareas operativas recurrentes. La entrega cogestionada sirve a las organizaciones con capacidad interna parcial que necesitan mayor profundidad en la simulación de brechas o el análisis de rutas de ataque. El mercado de servicios gestionados de gestión de exposición de endpoints está avanzando hacia modelos operativos que equilibran la supervisión del cliente con la ejecución externa y un soporte de plataforma más escalable.

Por Industria del Usuario Final:
BFSI Ancla la Demanda mientras Manufactura se ExpandeBFSI tuvo el 26,59% de la participación del mercado de servicios gestionados de gestión de exposición de endpoints en 2026. El sector incluye estaciones de trabajo de negociación, cajeros automáticos, endpoints de banca móvil, aplicaciones orientadas al cliente e infraestructura de nube híbrida, todos los cuales requieren supervisión de seguridad continua. También enfrenta estrictos requisitos de gobernanza bajo DORA y PCI DSS v4.0, que aumentan la necesidad de evidencia clara de la postura y las actividades de remediación. Estas condiciones hacen que la verificación continua de la postura sea relevante para los equipos de riesgos, cumplimiento y operaciones de seguridad que necesitan una visión operativa común. Las instituciones financieras requieren un registro transparente de cómo se priorizan, asignan, resuelven e informan los problemas de endpoints identificados.
Se proyecta que Manufactura e Industrial se expanda a una CAGR del 21,78% hasta 2032. La convergencia de TI y OT expone los endpoints de fábrica a riesgos que antes afectaban principalmente a los entornos de TI convencionales, mientras que las operaciones de producción pueden complicar el momento de la remediación. ORDR informó que la manufactura representó más del 27% de los ciberataques globales en 2025 y que entre el 90% y el 95% de los fabricantes planeaban aumentos importantes en sus presupuestos de ciberseguridad en 2026. Esto crea una oportunidad para los proveedores que ofrecen monitoreo unificado en entornos de TI y OT, con flujos de trabajo adecuados para entornos operativos. Salud y Ciencias de la Vida, TI y Telecomunicaciones, Gobierno y Defensa, y Comercio Minorista y Comercio Electrónico siguen siendo relevantes debido a la exposición a dispositivos médicos, infraestructura, comunicaciones y seguridad de pagos.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints en América del Norte
América del Norte concentró el 42,74% de la cuota del mercado de servicios gestionados de gestión de exposición de endpoints en 2026. Estados Unidos ancla la demanda a través de programas CTEM maduros y una amplia base de organizaciones reguladas de servicios financieros, sector público e infraestructura crítica que necesitan visibilidad consolidada del riesgo. La orientación federal en materia de gestión de vulnerabilidades también favorece la priorización que considera la importancia de los activos y la evidencia de explotación, respaldando así los servicios que conectan los hallazgos de endpoints con la remediación documentada. Canadá y México añaden demanda a través de organizaciones de servicios financieros y gubernamentales que están fortaleciendo la gobernanza de ciberseguridad.
Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints en Europa y América del Sur
Europa está moldeada por la aplicación de DORA y los requisitos de NIS2, que incrementan la importancia de la resiliencia, la gestión de incidentes y la evidencia de que los controles están operando. Alemania presenta una fuerte demanda de los sectores de servicios financieros y manufactura automotriz, donde los entornos de endpoints abarcan oficinas, producción y entornos en la nube. Los Países Bajos y los países nórdicos tienen una fuerte demanda en el sector financiero, mientras que el Reino Unido, Francia, Italia y España respaldan la actividad del mercado medio entre organizaciones de servicios profesionales. Brasil lidera la adopción en América del Sur a través de la digitalización del sector financiero y el cumplimiento de la LGPD, mientras que Argentina y Chile se encuentran en etapas tempranas de desarrollo.[3]
Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,14% hasta 2032. India, Corea del Sur, China y Singapur son importantes centros de demanda a medida que se amplían la infraestructura digital, el uso de la nube y la inversión en ciberseguridad. El desequilibrio en la oferta de talento en India fomenta la dependencia de especialistas externos para programas continuos. Corea del Sur se beneficia de la inversión en ciberseguridad respaldada por el gobierno. Singapur actúa como ubicación de entrega regional para servicios gestionados basados en la nube. Japón está influenciado por la orientación del sector financiero y una presencia establecida de detección gestionada, mientras que los Emiratos Árabes Unidos, Arabia Saudita, Sudáfrica y Nigeria aportan demanda adicional proveniente de infraestructura digital, banca y telecomunicaciones.
Panorama Competitivo
Concentración del Mercado
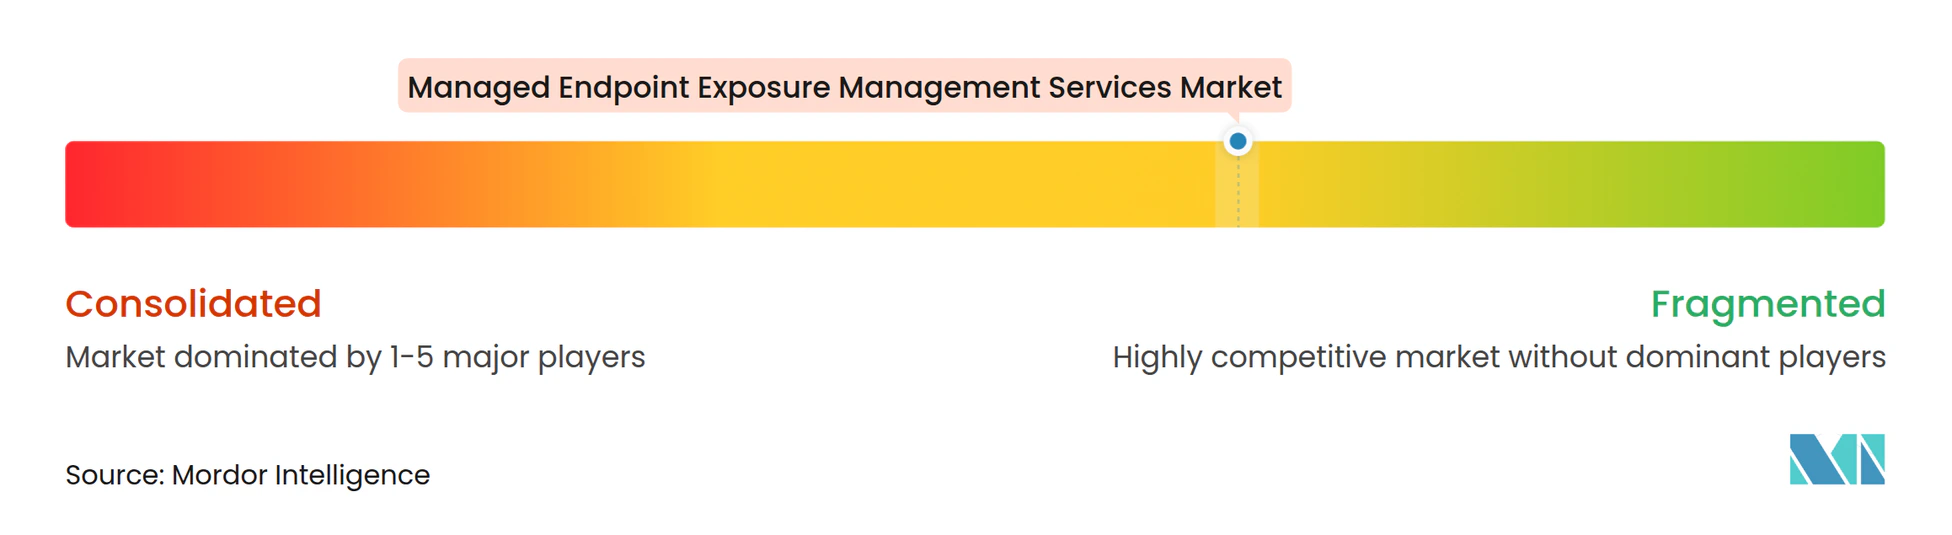
El mercado de servicios gestionados de gestión de exposición de endpoints está moderadamente fragmentado, con más de 2 docenas de proveedores especializados compitiendo en simulación de brechas y ataques, análisis de rutas de ataque, priorización de vulnerabilidades, orquestación de remediación y validación gestionada. Los grandes proveedores de plataformas de seguridad están añadiendo funciones de gestión de exposición a suites de seguridad más amplias, creando competencia directa entre plataformas integradas y proveedores especializados. Pentera informó haber superado los 100 millones de USD en ingresos recurrentes anuales en enero de 2026, demostrando que la validación de exposición adversarial ha establecido una posición comercial significativa. Los proveedores compiten en su capacidad de traducir señales técnicas en acciones que los equipos internos de seguridad, infraestructura y riesgos puedan ejecutar. La calidad de la entrega gestionada, las integraciones y la evidencia para los ejecutivos sigue siendo central para la elección del cliente.
La diferenciación tecnológica se centra en la priorización automatizada, el enrutamiento de remediación, el análisis de rutas de ataque y la evidencia de cumplimiento que puede utilizarse en los procesos de gobernanza. Cymulate lanzó su Plataforma Unificada de Gestión de Exposición en agosto de 2025, mientras que Seemplicity lanzó 4 agentes de inteligencia artificial en octubre de 2025 para respaldar la identificación de propiedad, la priorización y el seguimiento de acciones. Horizon3 expandió NodeZero en septiembre de 2025 con Inteligencia de Actores de Amenazas y Trampas de Active Directory para pruebas relacionadas con rutas de ataque e identidad. Estos movimientos de productos buscan reducir el retraso entre un hallazgo, su validación y la asignación de un propietario de remediación responsable. En el mercado de servicios gestionados de gestión de exposición de endpoints, los proveedores que combinan estas funciones pueden apoyar a los clientes que necesitan validación continua y una ruta práctica hacia la resolución.
El segmento de pymes sigue siendo una oportunidad porque muchas inversiones competitivas continúan enfocándose en compradores de grandes empresas con programas complejos y necesidades formales de cumplimiento. Los modelos de servicio híbridos son relevantes donde los compradores desean eficiencia en la nube pero deben controlar cómo y dónde se procesa la telemetría de endpoints. Horizon3 y Brinqa anunciaron una asociación tecnológica estratégica en junio de 2026, NetSPI y Synack anunciaron un acuerdo de fusión definitivo en septiembre de 2026, y CyCognito añadió pruebas de penetración continuas con inteligencia artificial en febrero de 2026. Estos movimientos muestran que la expansión de productos, las asociaciones y la consolidación están ampliando las capacidades de validación y operativas de los proveedores.
Líderes de la Industria de Servicios Gestionados de Gestión de Exposición de Endpoints
-
XM Cyber Ltd.
-
Cycognito Inc.
-
Cymulate Ltd.
-
Pentera Security Ltd.
-
Picus Security Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints Empresas cubiertas en este informe
- XM Cyber Ltd.
- Cycognito Inc.
- IONIX Inc.
- Cymulate Ltd.
- Pentera Security Ltd.
- Picus Security Inc.
- SafeBreach Ltd.
- AttackIQ, Inc.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- NetSPI LLC
- NopSec Inc.
- Brinqa, LLC
- Seemplicity Security Ltd.
- Outpost24 AB
- SecPod Technologies Inc.
- Securin Inc.
- RedSeal, Inc.
- Panaseer Ltd.
- Validato Security, Inc.
- Safe Security, Inc.
- FireCompass Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints
- Septiembre de 2026: NetSPI y Synack anunciaron un acuerdo de fusión definitivo para formar una plataforma líder de ciberseguridad ofensiva; la entidad combinada integra inteligencia artificial agéntica en pruebas continuas y validación de exposición gestionada a escala empresarial.
- Julio de 2026: Brinqa informó que las reservas de nuevos clientes más que se duplicaron interanualmente en el primer semestre de 2026 y las implementaciones de clientes existentes se expandieron 4 veces; la empresa lanzó simultáneamente su Agente de Atribución de Inteligencia Artificial y el Agente de Deduplicación de Inteligencia Artificial para abordar los desafíos de propiedad de la exposición.
- Junio de 2026: Horizon3 y Brinqa anunciaron una asociación tecnológica estratégica que integra los hallazgos de pruebas de penetración autónomas de NodeZero en la plataforma de gestión de exposición de Brinqa para avanzar en la priorización de vulnerabilidades validada por rutas de ataque y la operacionalización de CTEM.
- Febrero de 2026: CyCognito amplió su plataforma de gestión de exposición con capacidades continuas de pruebas de penetración con inteligencia artificial en todos los activos expuestos externamente, automatizando las pruebas ofensivas para validar los vectores de ataque activos.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints
El Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints se refiere al mercado de servicios de ciberseguridad especializados y externalizados que ayudan a las organizaciones a identificar, evaluar, priorizar, validar y reducir continuamente las exposiciones de seguridad en sus entornos de endpoints. Estos servicios abarcan el monitoreo de activos de endpoints, la priorización y remediación de vulnerabilidades, la validación de exposición y simulación de brechas, el análisis de rutas de ataque y la gestión de evidencia de cumplimiento e informes. Los servicios gestionados de gestión de exposición de endpoints permiten a las organizaciones obtener visibilidad continua de los riesgos relacionados con los endpoints, comprender las posibles rutas de ataque, priorizar la remediación basándose en el riesgo y la explotabilidad, y fortalecer su postura de seguridad general.
El Informe del Mercado de Servicios Gestionados de Gestión de Exposición de Endpoints está Segmentado por Tipo de Servicio (Monitoreo Gestionado de Exposición de Endpoints, Priorización y Remediación Gestionada de Vulnerabilidades, Validación Gestionada de Exposición y Simulación de Brechas, Análisis Gestionado de Rutas de Ataque de Endpoints, Gestión Gestionada de Evidencia de Cumplimiento e Informes y Otros Servicios Gestionados de Exposición de Endpoints), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Modelo Operativo de Seguridad (Servicio Gestionado Totalmente Externalizado, Plataforma Gestionada con Superposición de Expertos y Servicio Cogestionado), Industria del Usuario Final (BFSI, Manufactura e Industrial, Salud y Ciencias de la Vida, TI y Telecomunicaciones, Gobierno y Defensa, Comercio Minorista y Comercio Electrónico y Otras Industrias del Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Monitoreo Gestionado de Exposición de Endpoints |
| Priorización y Remediación Gestionada de Vulnerabilidades |
| Validación Gestionada de Exposición y Simulación de Brechas |
| Análisis Gestionado de Rutas de Ataque de Endpoints |
| Gestión Gestionada de Evidencia de Cumplimiento e Informes |
| Otros Servicios Gestionados de Exposición de Endpoints |
| Basado en la Nube |
| Híbrido |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Servicio Gestionado Totalmente Externalizado |
| Servicio Cogestionado |
| Plataforma Gestionada con Superposición de Expertos |
| BFSI |
| Salud y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Gobierno y Defensa |
| Comercio Minorista y Comercio Electrónico |
| Manufactura e Industrial |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Kenia | |
| Resto de África |
| Por Tipo de Servicio | Monitoreo Gestionado de Exposición de Endpoints | |
| Priorización y Remediación Gestionada de Vulnerabilidades | ||
| Validación Gestionada de Exposición y Simulación de Brechas | ||
| Análisis Gestionado de Rutas de Ataque de Endpoints | ||
| Gestión Gestionada de Evidencia de Cumplimiento e Informes | ||
| Otros Servicios Gestionados de Exposición de Endpoints | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Híbrido | ||
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Modelo Operativo de Seguridad | Servicio Gestionado Totalmente Externalizado | |
| Servicio Cogestionado | ||
| Plataforma Gestionada con Superposición de Expertos | ||
| Por Industria del Usuario Final | BFSI | |
| Salud y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura e Industrial | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Kenia | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de exposición de endpoints?
Se proyecta que el tamaño del mercado de servicios gestionados de gestión de exposición de endpoints sea de 0,91 mil millones de USD en 2027 y de 2,22 mil millones de USD en 2032, a una CAGR del 19,35%. El pronóstico refleja la demanda de validación de exposición continua en lugar de evaluaciones periódicas de endpoints, particularmente donde las organizaciones operan entornos fragmentados de nube, SaaS e híbridos.
¿Qué está impulsando la demanda de servicios gestionados de gestión de exposición de endpoints?
El ransomware y las rutas de ataque basadas en identidad, los complejos entornos de nube y SaaS, las demandas de cumplimiento y la escasez de habilidades de seguridad están aumentando la demanda. Estos factores hacen que la visibilidad continua y la remediación gestionada sean más relevantes para las organizaciones que necesitan operaciones de seguridad confiables pero tienen capacidad interna limitada.
¿Qué categoría de servicio se proyecta que se expanda más rápido?
Se proyecta que el Monitoreo Gestionado de Exposición de Endpoints se expanda a una CAGR del 25,12% hasta 2032. El monitoreo respalda la telemetría de endpoints actual necesaria para la puntuación de riesgos, la validación, los informes de cumplimiento, las acciones de seguimiento y la identificación de cambios en el entorno de endpoints.
¿Qué modelo de implementación lidera la adopción?
La entrega basada en la nube tuvo una participación del 46,15% en 2026 y se proyecta que se expanda a una CAGR del 22,36% hasta 2032. Puede reducir los requisitos de infraestructura inicial, simplificar el escalado en nuevos tipos de endpoints y ubicaciones operativas, y trasladar el mantenimiento rutinario de la plataforma al proveedor de servicios.
¿Qué grupo de usuarios finales representa la mayor participación?
BFSI tuvo una participación del 26,59% en 2026 debido a su gran superficie de ataque y sus extensos requisitos regulatorios. Las instituciones financieras necesitan evidencia clara que muestre cómo se priorizan, asignan, resuelven e informan los problemas de endpoints en operaciones complejas de banca digital y servicio al cliente.
¿Qué región se proyecta que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,14% hasta 2032, respaldada por la inversión en ciberseguridad y la demanda de servicios gestionados. El mercado de servicios gestionados de gestión de exposición de endpoints está respaldado por centros de demanda en India, Corea del Sur, China y Singapur.