
Tamanho e Participação do Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
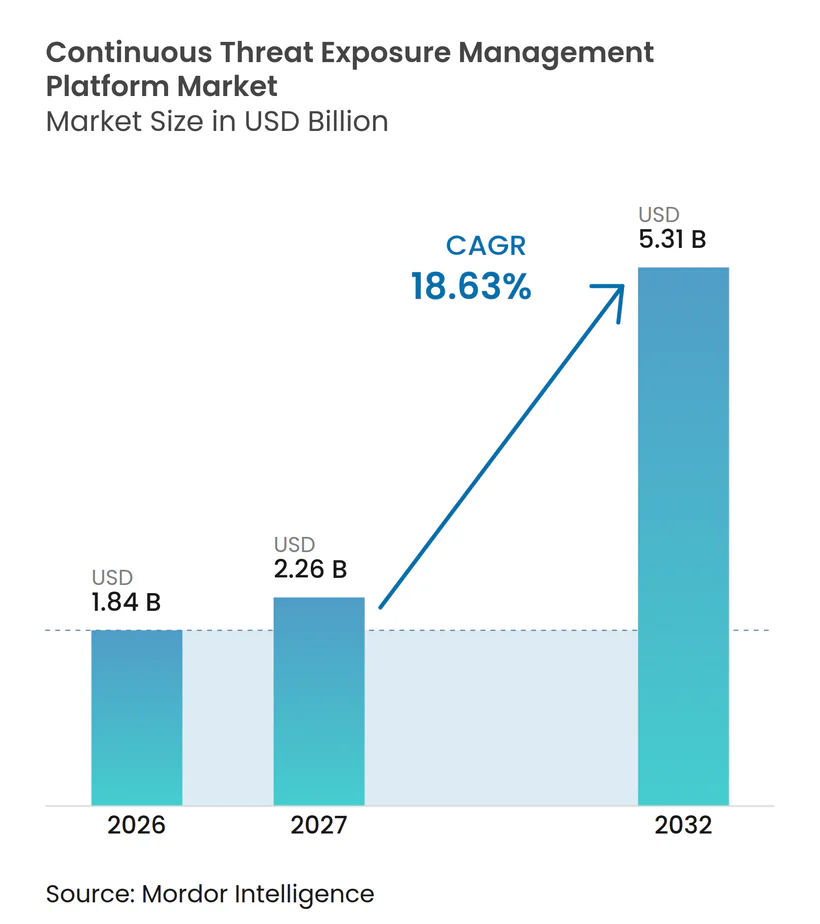
| Tamanho do Mercado (2027) | 2.26 Bilhões de dólares |
| Tamanho do Mercado (2032) | 5.31 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 18.63 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças por Mordor Intelligence
Espera-se que o tamanho do mercado de plataforma de gestão contínua de exposição a ameaças aumente de 1,84 bilhões de USD em 2026 para 2,26 bilhões de USD em 2027 e atinja 5,31 bilhões de USD até 2032, crescendo a um CAGR de 18,63% no período de 2027 a 2032. O mercado de plataforma de gestão contínua de exposição a ameaças está migrando da adoção inicial por grandes empresas para um uso operacional mais amplo, pois os ciclos de avaliação periódica não acompanham mais a velocidade da atividade dos atacantes. Os agentes de ameaças começaram a varrer vulnerabilidades recém-divulgadas em até 15 minutos após a divulgação pública, reduzindo o valor prático dos ciclos de remediação mensais. Os requisitos regulatórios também estão tornando a validação contínua cada vez mais importante, especialmente para organizações que precisam de evidências repetíveis de gestão de risco cibernético. Os fornecedores estão respondendo combinando descoberta de ativos, priorização de riscos, validação e fluxos de trabalho de remediação em uma única plataforma. Isso sustenta gastos recorrentes, pois a gestão contínua de exposição passa a fazer parte das operações diárias de segurança, em vez de ser um projeto tecnológico pontual. O mercado de plataforma de gestão contínua de exposição a ameaças está, consequentemente, mais estreitamente vinculado aos orçamentos de resiliência operacional do que a aquisições isoladas de ferramentas de varredura.
Principais Conclusões do Relatório
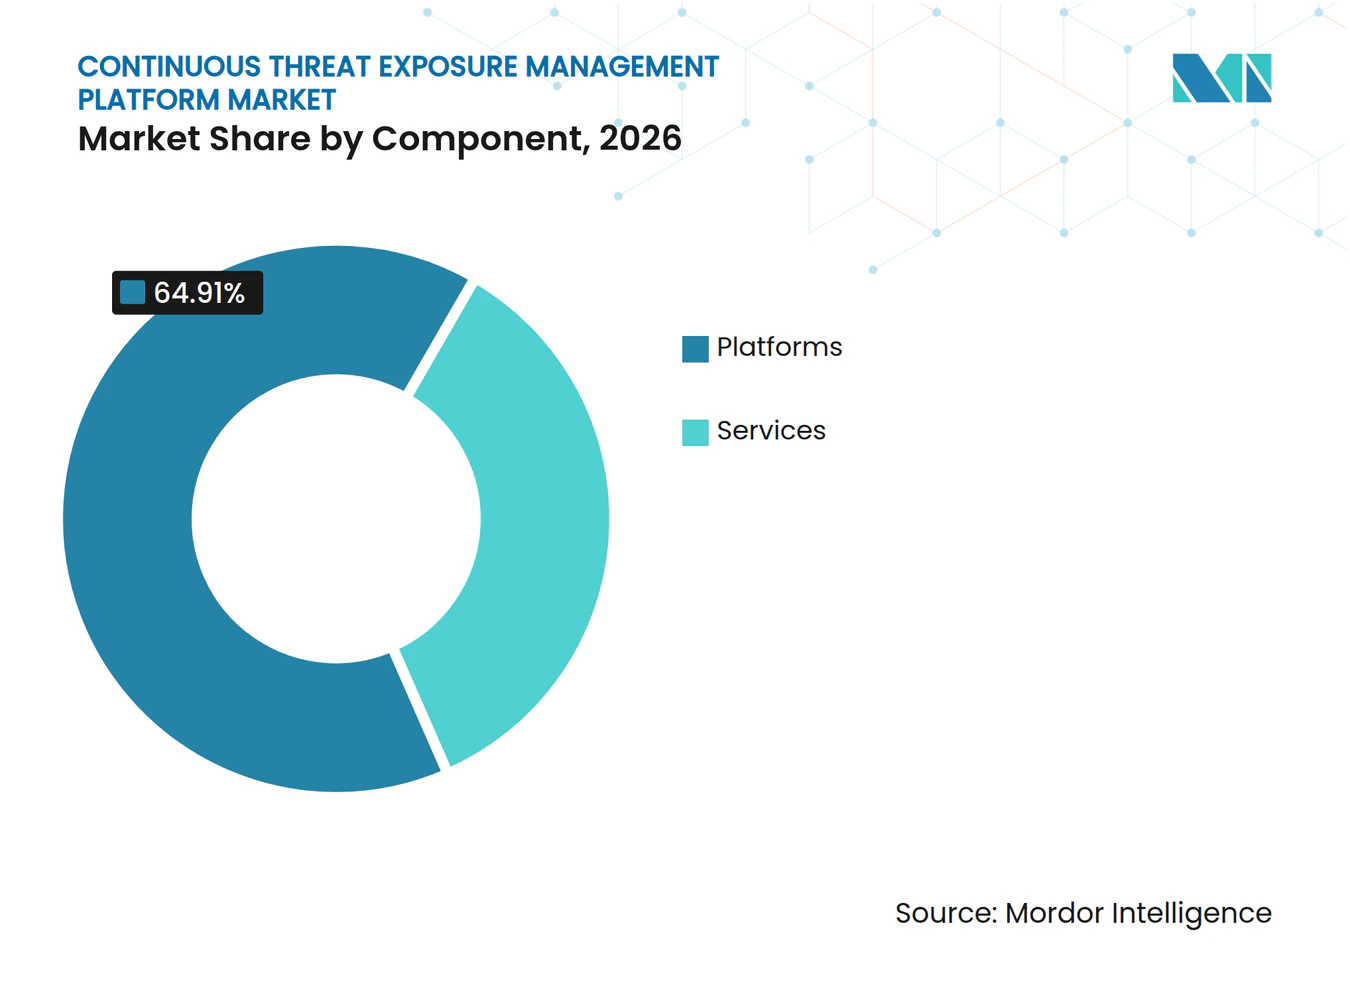
- Por componente, as plataformas detinham 64,91% da participação do mercado de plataforma de gestão contínua de exposição a ameaças em 2026, enquanto os serviços devem expandir-se a um CAGR de 22,84% até 2032.
- Por implantação, a nuvem representou 67,58% do tamanho do mercado de plataforma de gestão contínua de exposição a ameaças em 2026 e deve expandir-se a um CAGR de 24,62% até 2032.
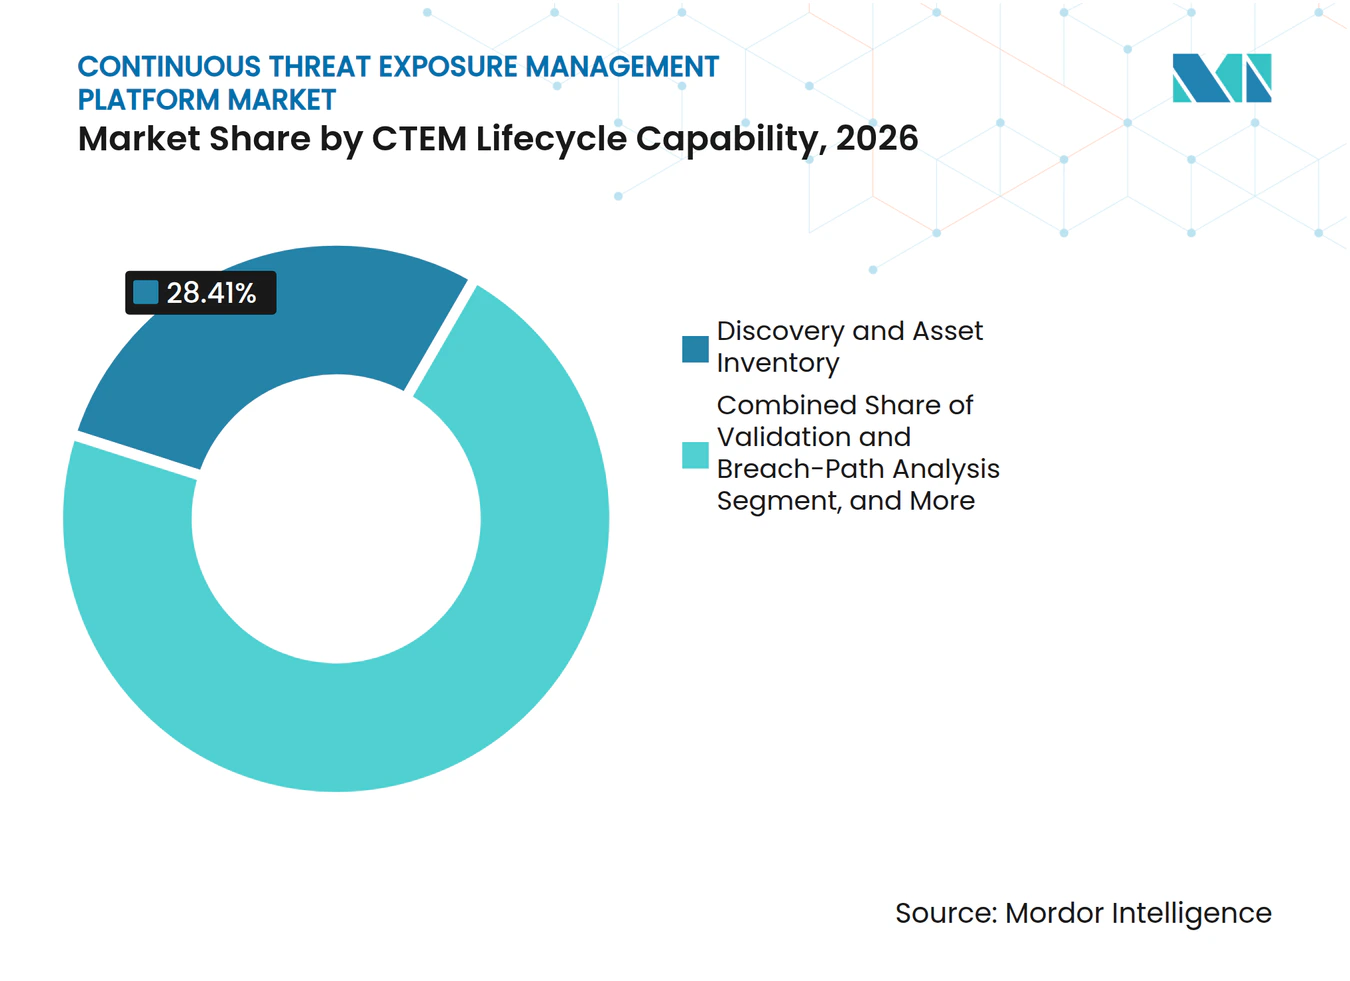
- Por capacidade do ciclo de vida CTEM, descoberta e inventário de ativos detinham 28,41% de participação em 2026, enquanto mobilização e orquestração de remediação deve expandir-se a um CAGR de 23,53% até 2032.
- Por caso de uso, a gestão de exposição a vulnerabilidades detinha 29,33% de participação no mercado de plataforma de gestão contínua de exposição a ameaças em 2026, enquanto a avaliação de exposição em nuvem e identidade deve expandir-se a um CAGR de 22,87% até 2032.
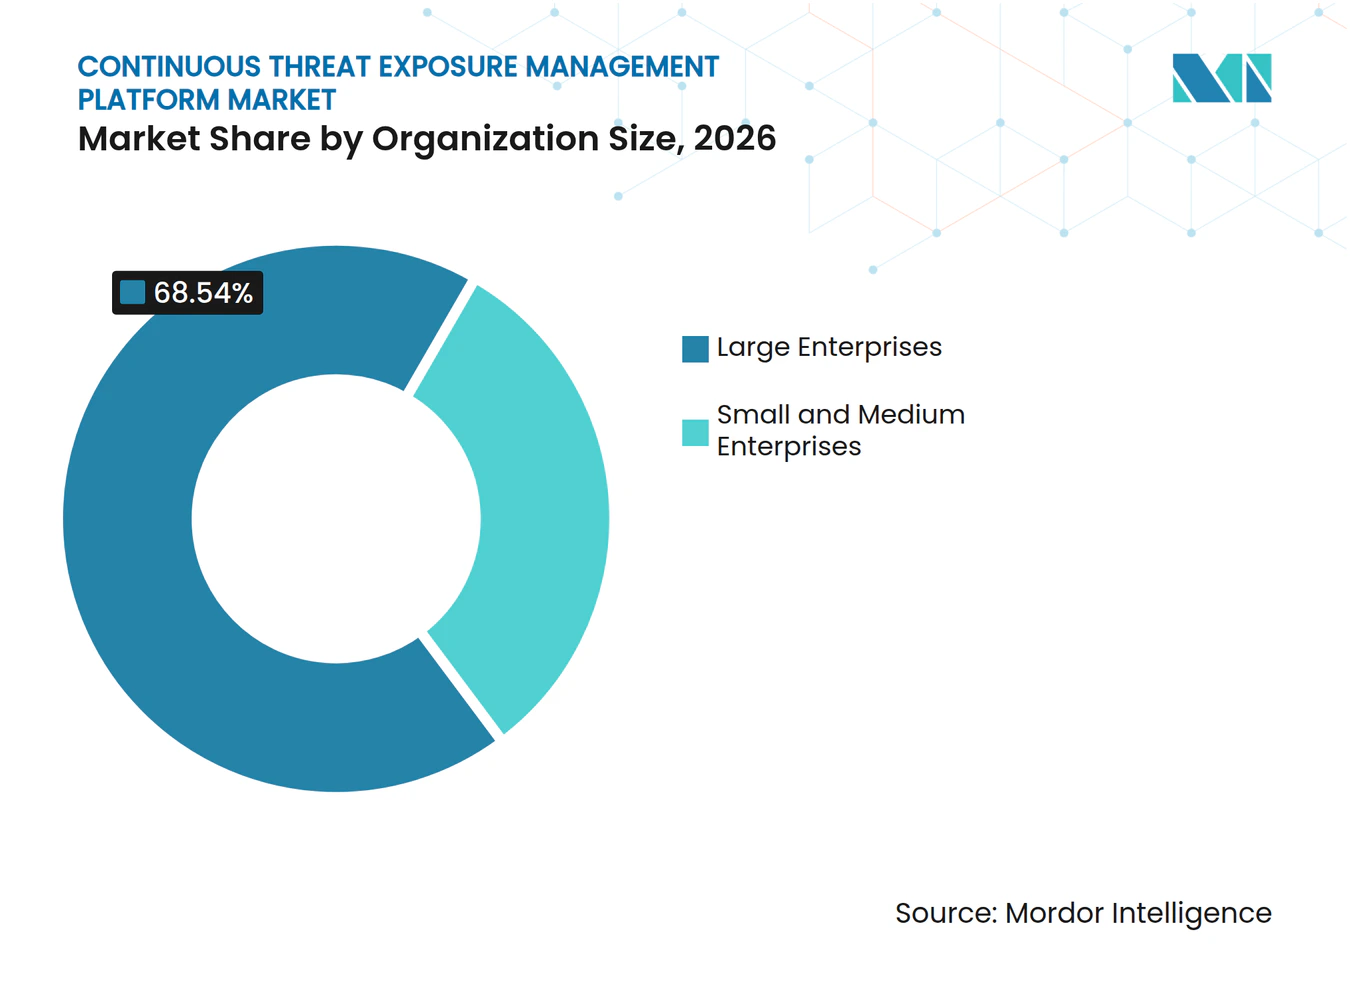
- Por tamanho da organização, as grandes empresas detinham 68,54% de participação no mercado de plataforma de gestão contínua de exposição a ameaças em 2026, enquanto as PMEs devem expandir-se a um CAGR de 21,82% até 2032.
- Por vertical do setor, o BFSI detinha 26,69% de participação em 2026, enquanto saúde e ciências da vida deve expandir-se a um CAGR de 23,73% até 2032.
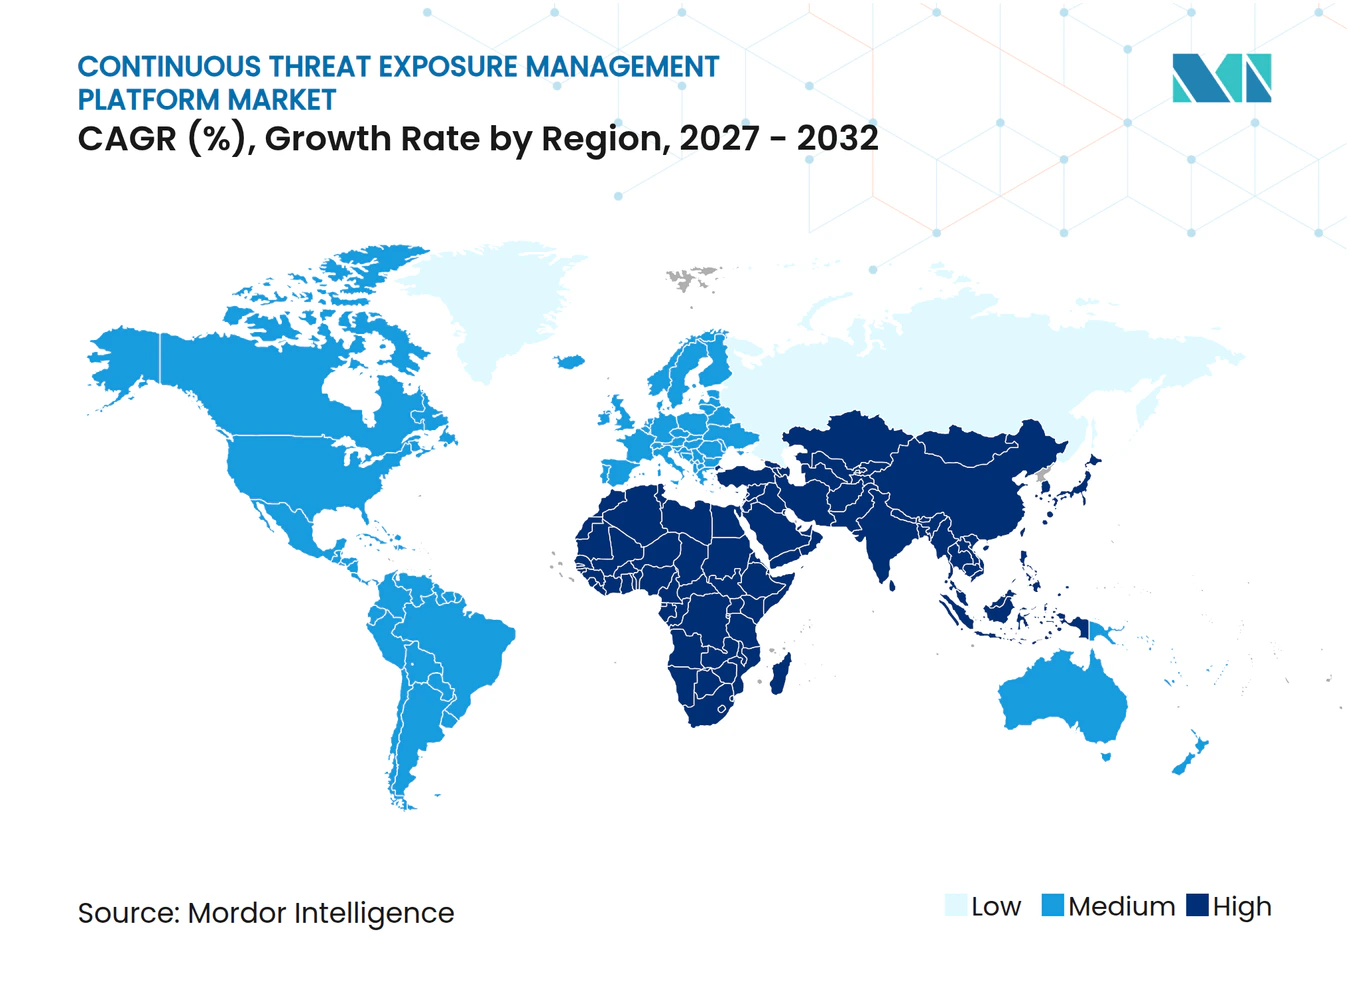
- Por geografia, a América do Norte detinha 41,64% de participação no mercado de plataforma de gestão contínua de exposição a ameaças em 2026, enquanto a Ásia-Pacífico deve expandir-se a um CAGR de 24,11% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Aumento da Exploração de Vulnerabilidades Conhecidas e Campanhas de Ransomware | +4.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão das Superfícies de Ataque em Nuvem, Identidade, IoT e Trabalho Remoto | +3.6% | Global | Médio prazo (2 a 4 anos) |
| Mudança Regulatória em Direção à Responsabilidade Contínua pelo Risco Cibernético | +2.9% | América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Demanda por Priorização Baseada em Explorabilidade e Consolidação de Ferramentas de Segurança | +2.5% | Global | Curto prazo (≤ 2 anos) |
| Uso Crescente de Agentes de IA, Shadow AI e Remediação em Velocidade de Máquina | +2.0% | Global | Médio prazo (2 a 4 anos) |
| Visibilidade de Caminhos de Ataque em Ambientes Híbridos e Interconectados | +1.5% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Exploração de Vulnerabilidades Conhecidas e Campanhas de Ransomware
Mais de 90% das violações examinadas no Relatório Global de Resposta a Incidentes da Unidade 42 de 2026 foram possibilitadas por lacunas evitáveis ou controles inconsistentes.[1] A constatação desloca a atenção de ameaças desconhecidas para exposições conhecidas que permanecem sem resolução. O setor de saúde dos EUA registrou 804 grandes violações de dados em 2025, um recorde histórico, com o ransomware sendo um fator proeminente em incidentes de hacking e de TI. A SpyCloud registrou 4.514 violações de dados em 2025, com uma média de 457.000 registros por violação, enquanto os pares de credenciais aumentaram 65% em relação ao ano anterior, atingindo 5,3 bilhões. O mercado de plataforma de gestão contínua de exposição a ameaças se beneficia quando as equipes de segurança precisam encontrar, validar e tratar essas exposições no mesmo ritmo dos atacantes. A priorização contínua oferece às equipes de segurança uma fila de remediação menor e mais acionável do que a varredura periódica isolada.
Expansão das Superfícies de Ataque em Nuvem, Identidade, IoT e Trabalho Remoto
A identidade figurou como vetor de ataque em 89% dos casos de resposta a incidentes da Unidade 42, e as técnicas baseadas em identidade responderam por 65% do acesso inicial. A mesma análise identificou permissões excessivas em 99% de mais de 680.000 identidades em nuvem examinadas. A SpyCloud recuperou 18,1 milhões de identidades não humanas, incluindo chaves de API, tokens de contas de serviço e credenciais de nuvem, de redes criminosas.[2] Essas identidades de máquinas aumentam o número de ativos que precisam ser descobertos e avaliados. O Fórum Econômico Mundial identificou a IA como o principal fator impulsionador da cibersegurança nos próximos 12 meses, com as tecnologias de nuvem classificadas em segundo lugar. O mercado de plataforma de gestão contínua de exposição a ameaças, portanto, necessita de cobertura em ambientes de nuvem, identidade, endpoint, SaaS e conectados, em vez de visões de risco isoladas.
Mudança Regulatória em Direção à Responsabilidade Contínua pelo Risco Cibernético
O DORA exige que as entidades financeiras mantenham uma estrutura de gestão de risco de TIC, e seus requisitos apoiam a gestão documentada e contínua do risco cibernético. O NIS2 estabelece deveres de gestão de risco e reporte para entidades essenciais e importantes em setores críticos. Esses requisitos tornam as evidências de segurança mais valiosas quando podem ser geradas continuamente, em vez de preparadas para um ciclo de auditoria. A solicitação da CISA para o exercício fiscal de 2026 incluiu 2,4 bilhões de USD em financiamento total e 1,37 bilhões de USD para programas de cibersegurança, reforçando o monitoramento contínuo como ponto de referência do setor público dos EUA. O mercado de plataforma de gestão contínua de exposição a ameaças se beneficia dessa sobreposição entre o trabalho operacional de segurança e o reporte de governança. Os fornecedores que conectam registros de remediação ao reporte para conselhos de administração e reguladores podem atender a um conjunto mais amplo de partes interessadas em segurança e gestão de riscos.
Demanda por Priorização Baseada em Explorabilidade e Consolidação de Ferramentas de Segurança
As equipes de segurança recebem descobertas de ferramentas de endpoint, nuvem, identidade e vulnerabilidades que frequentemente utilizam diferentes métricas de risco. Isso dificulta a determinação de qual exposição merece ação imediata. O mercado de plataforma de gestão contínua de exposição a ameaças aborda o problema com pontuação de probabilidade de exploração, inteligência de ameaças e análise de caminhos de ataque. Essas funções podem reduzir uma ampla população de alertas a um conjunto priorizado de ações de remediação. As plataformas consolidadas também podem reduzir o esforço necessário para operar produtos pontuais sobrepostos. O benefício depende de integrações que preservem o contexto entre os domínios de segurança e produzam uma justificativa defensável para cada decisão de prioridade. O mercado de plataforma de gestão contínua de exposição a ameaças pode diferenciar plataformas unificadas quando essas integrações reduzem o trabalho duplicado de investigação.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Complexidade de Integração em Pilhas de Segurança Fragmentadas | -2.3% | Global | Médio prazo (2 a 4 anos) |
| Altos Custos de Implementação e Escassez de Especialistas em Gestão de Exposição | -1.9% | Núcleo da América do Norte, Europa e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Dados Incompletos de Propriedade de Ativos, CMDB e Inventário em Nuvem | -1.4% | Global | Longo prazo (≥ 4 anos) |
| Confiança Limitada na Remediação Automatizada e na Pontuação de Exposição | -0.8% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Pilhas de Segurança Fragmentadas
As plataformas CTEM precisam correlacionar telemetria de detecção em endpoint, segurança em nuvem, SIEM, governança de identidade e ferramentas legadas de vulnerabilidades. Cada fonte pode usar estruturas de dados, identificadores de ativos e rótulos de risco diferentes. Isso cria trabalho de integração antes que a plataforma possa produzir caminhos de exposição confiáveis. Aplicações de Shadow AI e agentes autônomos adicionam fluxos de dados que os processos padrão de governança podem não identificar.[3] O mercado de plataforma de gestão contínua de exposição a ameaças enfrenta fricção na adoção onde os compradores possuem ambientes grandes e com múltiplos fornecedores. A integração tardia pode prolongar o tempo para obtenção de valor e limitar o benefício imediato da aquisição de uma plataforma.
Altos Custos de Implementação e Escassez de Especialistas em Gestão de Exposição
Um programa CTEM funcional necessita de pessoas capazes de definir o escopo, interpretar caminhos de ataque e coordenar a remediação entre equipes. Essa combinação de competências permanece difícil de contratar em muitos mercados. A IBM relatou que as organizações planejavam aumentar o investimento em segurança e governança de IA em 88% em relação ao ano anterior após uma violação, sinalizando forte intenção, mas também a necessidade de capacidade especializada. A restrição é particularmente relevante para organizações menores que não conseguem manter grandes equipes de segurança. Os serviços gerenciados podem reduzir a barreira de entrada ao fornecer expertise e suporte operacional. O mercado de plataforma de gestão contínua de exposição a ameaças provavelmente dependerá desses modelos de entrega à medida que os fornecedores buscam atender à demanda de clientes do mercado intermediário e de PMEs.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas Estabelecem a Base de Receita Enquanto os Serviços Ampliam o AcessoAs plataformas detinham 64,91% da participação do mercado de plataforma de gestão contínua de exposição a ameaças em 2026. As empresas preferem uma interface consolidada que abranja camadas de endpoint, nuvem, identidade, SaaS e tecnologia operacional. As integrações profundas e os registros acumulados de ativos tornam a substituição de plataformas mais difícil ao longo do tempo. Isso sustenta a receita recorrente de plataformas e relacionamentos mais duradouros com os clientes. As plataformas também oferecem aos compradores uma visão comum de risco entre equipes que anteriormente trabalhavam com ferramentas separadas.
Os serviços devem expandir-se a um CAGR de 22,84% até 2032. Serviços profissionais, serviços gerenciados e suporte ajudam os clientes a definir processos de gestão de exposição e a sustentar as operações diárias. Isso é importante para organizações sem especialistas em análise de caminhos de ataque e orquestração de remediação. A CrowdStrike e a HCLTech lançaram serviços CTEM conjuntos com tecnologia de IA em março de 2026, combinando o Falcon Exposure Management com a estrutura de remediação VERITY.[4] O suporte e a manutenção também fornecem receita recorrente à medida que as plataformas instaladas requerem ajustes, integrações e atualizações de fluxo de trabalho.


Por Implantação:
Nuvem Lidera em Participação e Expansão PrevistaA nuvem representou 67,58% do tamanho do mercado de plataforma de gestão contínua de exposição a ameaças em 2026. As plataformas em nuvem podem usar descoberta sem agente para identificar ativos em ambientes dinâmicos. Elas também suportam implantação mais rápida quando os clientes operam múltiplas contas em nuvem e serviços SaaS. O modelo de entrega está alinhado com a localização de grande parte da superfície de ataque em expansão. Ele oferece às equipes de segurança uma forma gerenciada centralmente de avaliar a infraestrutura distribuída.
A nuvem deve expandir-se a um CAGR de 24,62% até 2032, a maior taxa entre os segmentos compartilhados. O Fórum Econômico Mundial classificou as tecnologias de nuvem em segundo lugar entre os fatores de cibersegurança que devem moldar os próximos 12 meses.[5] A implantação local permanece relevante quando requisitos de residência de dados, isolamento de rede ou sistemas legados limitam a adoção da nuvem. Os ambientes híbridos continuam importantes em governo e manufatura, onde infraestruturas mais antigas operam ao lado de cargas de trabalho em nuvem. O mercado de plataforma de gestão contínua de exposição a ameaças pode se beneficiar de modelos de implantação que mantêm uma visão comum de risco nesses ambientes.
Por Capacidade do Ciclo de Vida CTEM:
Descoberta Lidera Enquanto a Orquestração de Remediação AvançaDescoberta e inventário de ativos detinham 28,41% de participação em 2026. As organizações precisam de uma visão atualizada de dispositivos, identidades, aplicações e recursos em nuvem antes de poder priorizar riscos. Isso torna a descoberta um ponto de entrada comum para programas CTEM mais amplos. Ela também apoia estágios posteriores que dependem de dados precisos de propriedade e exposição. O inventário contínuo melhora a visibilidade quando ativos são criados, alterados ou desativados com frequência.
A mobilização e a orquestração de remediação devem expandir-se a um CAGR de 23,53% até 2032. Os compradores mais maduros estão migrando de encontrar exposições para gerenciar sua resolução e verificar o encerramento. A Tenable introduziu sua capacidade de IA Hexa em 2026 para fornecer planos de remediação priorizados usando contexto de exposição em tempo real. Escopo, priorização, validação, verificação e reporte são cada vez mais adquiridos como capacidades conectadas. O setor de plataforma de gestão contínua de exposição a ameaças se beneficia quando os clientes enxergam a remediação como um processo operacional, em vez do encaminhamento final de um scanner.


Por Caso de Uso:
Gestão de Vulnerabilidades Lidera Enquanto a Avaliação de Nuvem e Identidade AceleraA gestão de exposição a vulnerabilidades detinha 29,33% de participação em 2026. Esse caso de uso estende os programas estabelecidos de vulnerabilidades com descoberta contínua, pontuação de probabilidade de exploração e análise de caminhos de ataque. Ele transforma listas estáticas de CVEs em uma sequência de remediação priorizada. Muitas empresas começam por aqui porque os processos e equipes subjacentes já estão estabelecidos. O segmento permanece relevante à medida que os compradores buscam medir se uma fraqueza conhecida pode criar um caminho de ataque prático.
A avaliação de exposição em nuvem e identidade deve expandir-se a um CAGR de 22,87% até 2032. A Unidade 42 encontrou permissões excessivas em 99% das identidades em nuvem analisadas e relatou um aumento na relevância dos ativos SaaS nos casos de resposta a incidentes. A gestão de superfície de ataque externa e a inteligência de ameaças atendem aos estágios iniciais de descoberta e priorização. A simulação de violação e ataque apoia a validação de controles e resultados de remediação. O mercado de plataforma de gestão contínua de exposição a ameaças cresce à medida que os compradores integram esses casos de uso conectados em um programa compartilhado de exposição.
Por Tamanho da Organização:
Grandes Empresas Lideram Enquanto as PMEs Ampliam a DemandaAs grandes empresas detinham 68,54% de participação em 2026. Sua infraestrutura complexa, amplas superfícies de ataque e obrigações regulatórias sustentam orçamentos maiores para plataformas e implementação. A Unidade 42 constatou que a exploração de vulnerabilidades representou 26% do acesso inicial nos casos de resposta a incidentes de grandes empresas, em comparação com 22% no geral. As grandes organizações também possuem mais equipes e ferramentas que precisam de uma visão compartilhada de prioridades. Isso torna a consolidação e a orquestração de fluxos de trabalho particularmente valiosas.
As PMEs devem expandir-se a um CAGR de 21,82% até 2032. Serviços gerenciados, precificação baseada em consumo e necessidades de conformidade tornam o CTEM mais acessível a organizações com equipes internas menores. A pesquisa da ENISA com PMEs de 2026 aborda as necessidades de preparação criadas pela Lei de Resiliência Cibernética. A Verizon relatou ransomware em 88% das violações que afetaram pequenas e médias empresas em seus resultados de 2026. O mercado de plataforma de gestão contínua de exposição a ameaças pode alcançar esse grupo por meio de ofertas gerenciadas e como serviço que reduzem a complexidade operacional.
Por Vertical do Setor:
BFSI Lidera Enquanto Saúde e Ciências da Vida AceleramO BFSI detinha 26,69% de participação em 2026. O DORA, o PCI DSS 4.0, o GLBA e as normas nacionais do setor financeiro colocam forte ênfase na gestão de riscos e nas evidências de controles. As instituições financeiras também gerenciam dados valiosos e serviços digitais interconectados. Esses fatores sustentam a visibilidade contínua das exposições e da remediação. O mercado de plataforma de gestão contínua de exposição a ameaças está bem alinhado com a necessidade do setor de vincular descobertas técnicas ao reporte de governança.
O setor de saúde e ciências da vida deve expandir-se a um CAGR de 23,73% até 2032. A Proofpoint e a Ponemon relataram que 97% das organizações de saúde dos EUA sofreram pelo menos 1 ataque cibernético nos 12 meses anteriores, e 74% relataram interrupção no atendimento ao paciente. A demanda do governo e da defesa é sustentada por requisitos federais de segurança e conformidade. A adoção em TI e telecomunicações acompanha a expansão do número de endpoints e da complexidade das redes. A adoção em manufatura e varejo está vinculada à convergência de TI-OT e às responsabilidades de segurança de pagamentos.
Análise Geográfica
Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças na América do Norte
A América do Norte detinha 41,64% da participação no mercado de plataforma de gestão contínua de exposição a ameaças em 2026. A região possui uma alta concentração de grandes compradores corporativos e muitos fornecedores líderes em cibersegurança. A solicitação da CISA para o exercício fiscal de 2026 incluiu 1,37 bilhões de USD para programas de cibersegurança, enquanto a solicitação de orçamento cibernético do Departamento de Defesa foi de 15,1 bilhões de USD. Esses programas reforçam as práticas de monitoramento contínuo e de confiança zero. O Canadá impulsiona a demanda por meio da proteção de infraestruturas críticas e da modernização governamental com prioridade para a nuvem, criando demanda por descoberta contínua de ativos e operações de segurança baseadas em evidências.
Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças na Europa
A Europa é o segundo maior mercado regional. O DORA, o NIS2, o Ato de IA da UE e o Ato de Resiliência Cibernética criam expectativas sobrepostas em matéria de governança, gestão de riscos e resiliência. A Alemanha possui um ambiente de segurança maduro e uma forte demanda por parte de organizações industriais e financeiras. A base de serviços financeiros do Reino Unido, os requisitos de defesa e aeroespacial da França e o setor industrial da Itália ampliam a demanda regional. O quadro NIS2 da Comissão Europeia abrange 18 setores críticos e reforça a responsabilidade pelas medidas de cibersegurança.
Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças na APAC e no MEA
A Ásia-Pacífico está projetada para se expandir a um CAGR de 24,11% até 2032. A transformação digital, o desenvolvimento de infraestrutura em nuvem e os quadros nacionais de cibersegurança apoiam a adoção em toda a região. O Japão está avançando em ofertas de gestão de vulnerabilidades como serviço e de testes de penetração como serviço que utilizam inteligência artificial para automação.[6] A infraestrutura digital da China, as diretrizes de notificação do CERT-In da Índia, o quadro ISMS-P da Coreia do Sul e as obrigações de infraestrutura crítica da Austrália criam sinais de demanda distintos, enquanto a Arábia Saudita e os Emirados Árabes Unidos lideram a adoção na região do Oriente Médio e África, ainda em estágio inicial, por meio da digitalização nacional e do desenvolvimento do setor financeiro.
Cenário Competitivo
Concentração do Mercado
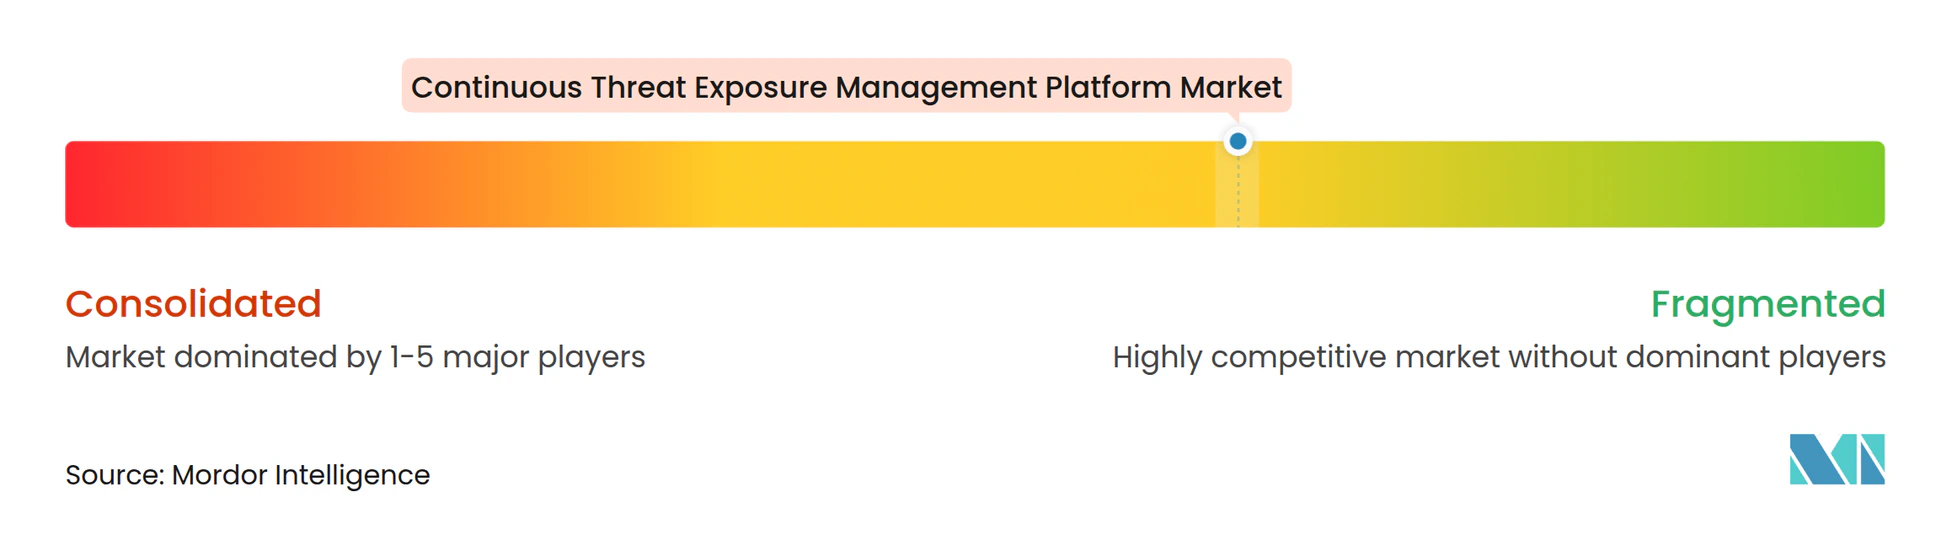
O mercado de plataforma de gestão contínua de exposição a ameaças é moderadamente fragmentado no nível de categoria. Tenable, CrowdStrike e Palo Alto Networks lideram o segmento de plataformas com ofertas que abrangem segurança de endpoint, nuvem, identidade e aplicações. Sua amplitude ajuda os clientes a conectar atividades de descoberta, priorização, validação e remediação. Fornecedores especializados, incluindo XM Cyber, Cymulate, Picus Security, AttackIQ, SafeBreach e Pentera, competem por meio de profundidade de validação e análise de caminhos de ataque. Essa divisão entre plataformas amplas e especialistas focados oferece aos compradores vários modelos operacionais. Os compradores podem selecionar visibilidade ampla, validação especializada ou um modelo de entrega gerenciada com base em sua arquitetura de segurança existente e capacidade de pessoal.
A Tenable expandiu o Tenable One em julho de 2026 para incorporar o risco de segurança de aplicações em sua plataforma de gestão de exposição. A iniciativa conecta dados de vulnerabilidades de código estático com o contexto de exposição em tempo de execução. A CrowdStrike expandiu o Falcon Exposure Management para ambientes de endpoint de terceiros em junho de 2026. Isso elimina uma dependência de sensor e amplia a base de implantação potencial do produto. A Rapid7 adquiriu a Kenzo Security em março de 2026 para ampliar suas capacidades de detecção e resposta gerenciadas com operações de segurança de IA agêntica.
A remediação assistida por IA, a cobertura de ativos não tradicionais e o reporte pronto para auditoria são áreas centrais de diferenciação. A gestão de exposição em OT permanece uma abertura notável, pois muitas plataformas têm visibilidade nativa limitada de protocolos OT e informações limitadas de vulnerabilidades alinhadas ao IEC 62443. Os fornecedores que conseguem mapear evidências para os requisitos do DORA, NIS2, ISO 27001 e NIST CSF 2.0 podem atender tanto às equipes de segurança quanto às funções de governança. Aquisições e parcerias estão aumentando a importância de fluxos de trabalho integrados e entrega gerenciada. O mercado de plataforma de gestão contínua de exposição a ameaças também recompensa os fornecedores que conseguem demonstrar resultados mensuráveis de remediação, em vez de apenas um inventário maior de alertas.
Líderes do Setor de Plataforma de Gestão Contínua de Exposição a Ameaças
-
Tenable, Inc.
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Rapid7, Inc.
-
Qualys, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças Empresas cobertas neste relatório
- Tenable, Inc.
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- XM Cyber Ltd.
- Cymulate Ltd.
- AttackIQ, Inc.
- Pentera Security Ltd.
- Armis Security Ltd.
- Brinqa, Inc.
- SecurityScorecard, Inc.
- CyCognito, Inc.
- Outpost24 AB
- Forescout Technologies, Inc.
- FireMon, LLC
- Picus Security, Inc.
- SafeBreach, Inc.
- Wiz, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
Escopo do Relatório Global do Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças
O mercado de plataforma de gestão contínua de exposição a ameaças compreende a receita gerada por plataformas de software e serviços diretamente associados que permitem às organizações descobrir, priorizar, validar, remediar, verificar e reportar continuamente as exposições cibernéticas em toda a sua superfície de ataque empresarial estendida. Essas plataformas unificam a visibilidade de vulnerabilidades, configurações incorretas, identidades, ativos em nuvem, superfícies de ataque externas e caminhos de ataque, e suportam remediação baseada em risco e governança. A gestão contínua de exposição a ameaças (CTEM) é comumente estruturada em torno de cinco estágios: escopo, descoberta, priorização, validação e mobilização.
O Relatório do Mercado de Plataforma de Gestão Contínua de Exposição a Ameaças é Segmentado por Componente (Plataformas e Serviços [Serviços Profissionais, Serviços Gerenciados e Serviços de Suporte e Manutenção]), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Capacidade do Ciclo de Vida CTEM (Escopo e Design do Programa de Exposição, Descoberta e Inventário de Ativos, Priorização e Quantificação de Riscos, Validação e Análise de Caminhos de Violação, Mobilização e Orquestração de Remediação e Verificação Contínua e Reporte de Exposição), Caso de Uso (Gestão de Exposição a Vulnerabilidades, Gestão de Superfície de Ataque Externa, Avaliação de Exposição em Nuvem e Identidade, Análise de Inteligência de Ameaças e Explorabilidade, Simulação de Violação e Ataque e Validação de Controles de Segurança e Governança de Exposição e Reporte Executivo), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Serviços Bancários, Financeiros e de Seguros (BFSI), Saúde e Ciências da Vida, Governo e Defesa, TI e Telecomunicações, Manufatura, Varejo e Comércio Eletrônico e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Plataformas | |
| Serviços | Serviços Profissionais |
| Serviços Gerenciados | |
| Serviços de Suporte e Manutenção |
| Nuvem |
| Local |
| Híbrido |
| Escopo e Design do Programa de Exposição |
| Descoberta e Inventário de Ativos |
| Priorização e Quantificação de Riscos |
| Validação e Análise de Caminhos de Violação |
| Mobilização e Orquestração de Remediação |
| Verificação Contínua e Reporte de Exposição |
| Gestão de Exposição a Vulnerabilidades |
| Gestão de Superfície de Ataque Externa |
| Avaliação de Exposição em Nuvem e Identidade |
| Análise de Inteligência de Ameaças e Explorabilidade |
| Simulação de Violação e Ataque e Validação de Controles de Segurança |
| Governança de Exposição e Reporte Executivo |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Governo e Defesa |
| TI e Telecomunicações |
| Manufatura |
| Varejo e Comércio Eletrônico |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Plataformas | |
| Serviços | Serviços Profissionais | |
| Serviços Gerenciados | ||
| Serviços de Suporte e Manutenção | ||
| Por Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Capacidade do Ciclo de Vida CTEM | Escopo e Design do Programa de Exposição | |
| Descoberta e Inventário de Ativos | ||
| Priorização e Quantificação de Riscos | ||
| Validação e Análise de Caminhos de Violação | ||
| Mobilização e Orquestração de Remediação | ||
| Verificação Contínua e Reporte de Exposição | ||
| Por Caso de Uso | Gestão de Exposição a Vulnerabilidades | |
| Gestão de Superfície de Ataque Externa | ||
| Avaliação de Exposição em Nuvem e Identidade | ||
| Análise de Inteligência de Ameaças e Explorabilidade | ||
| Simulação de Violação e Ataque e Validação de Controles de Segurança | ||
| Governança de Exposição e Reporte Executivo | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Saúde e Ciências da Vida | ||
| Governo e Defesa | ||
| TI e Telecomunicações | ||
| Manufatura | ||
| Varejo e Comércio Eletrônico | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de plataforma de gestão contínua de exposição a ameaças?
Espera-se que o tamanho do mercado de plataforma de gestão contínua de exposição a ameaças aumente de 1,84 bilhões de USD em 2026 para 2,26 bilhões de USD em 2027 e atinja 5,31 bilhões de USD até 2032, crescendo a um CAGR de 18,63% no período de 2027 a 2032.
O que está impulsionando a adoção de plataformas de gestão contínua de exposição a ameaças?
A varredura rápida de vulnerabilidades, a exposição de identidades, a expansão da nuvem, o ransomware e os requisitos contínuos de governança estão aumentando a demanda por descoberta e priorização contínuas.
Qual modelo de implantação lidera a adoção do CTEM?
A nuvem detinha 67,58% de participação em 2026 e deve expandir-se a um CAGR de 24,62% até 2032.
Quais organizações devem adotar o CTEM mais rapidamente?
As PMEs devem expandir-se a um CAGR de 21,82% até 2032, à medida que os serviços gerenciados e as ofertas baseadas em consumo reduzem as barreiras operacionais.
Qual vertical é mais importante para os fornecedores de CTEM?
O BFSI liderou com 26,69% de participação em 2026, enquanto saúde e ciências da vida deve expandir-se a um CAGR de 23,73% até 2032.
Qual região se expandirá mais rapidamente até 2032?
A Ásia-Pacífico deve expandir-se a um CAGR de 24,11%, sustentada pela transformação digital, investimento em nuvem e estruturas nacionais de cibersegurança.