
マネージドエンドポイントエクスポージャーマネジメントサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
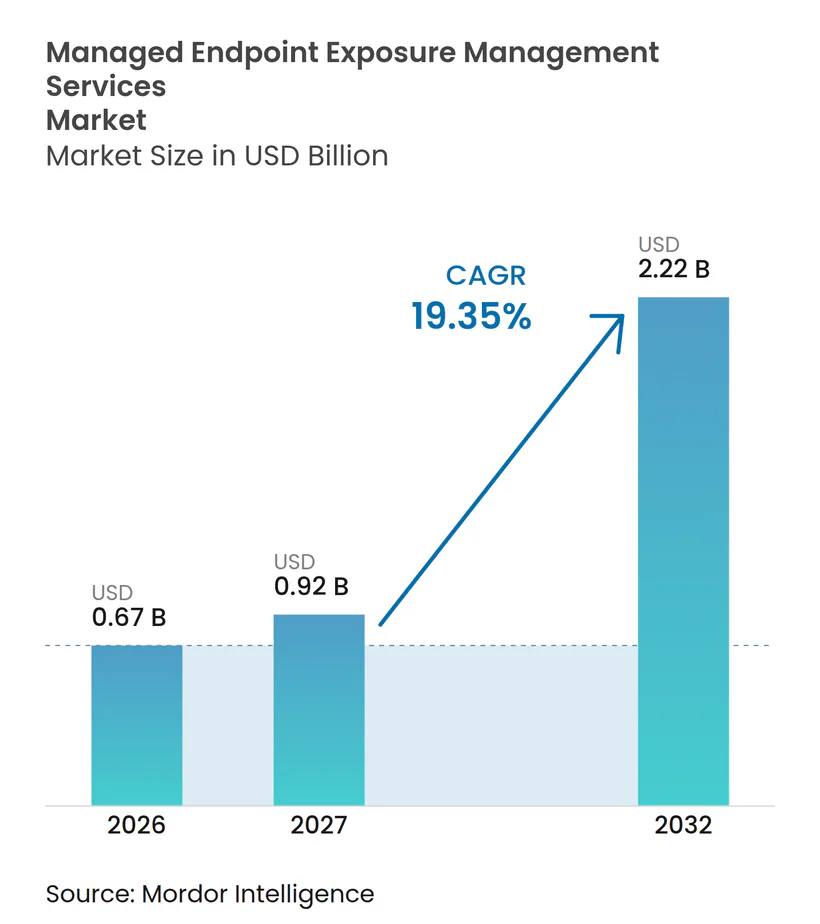
| 市場規模 (2027) | 0.92 十億米ドル |
| 市場規模 (2032) | 2.22 十億米ドル |
| 成長率 (2027 - 2032) | 19.35 % |
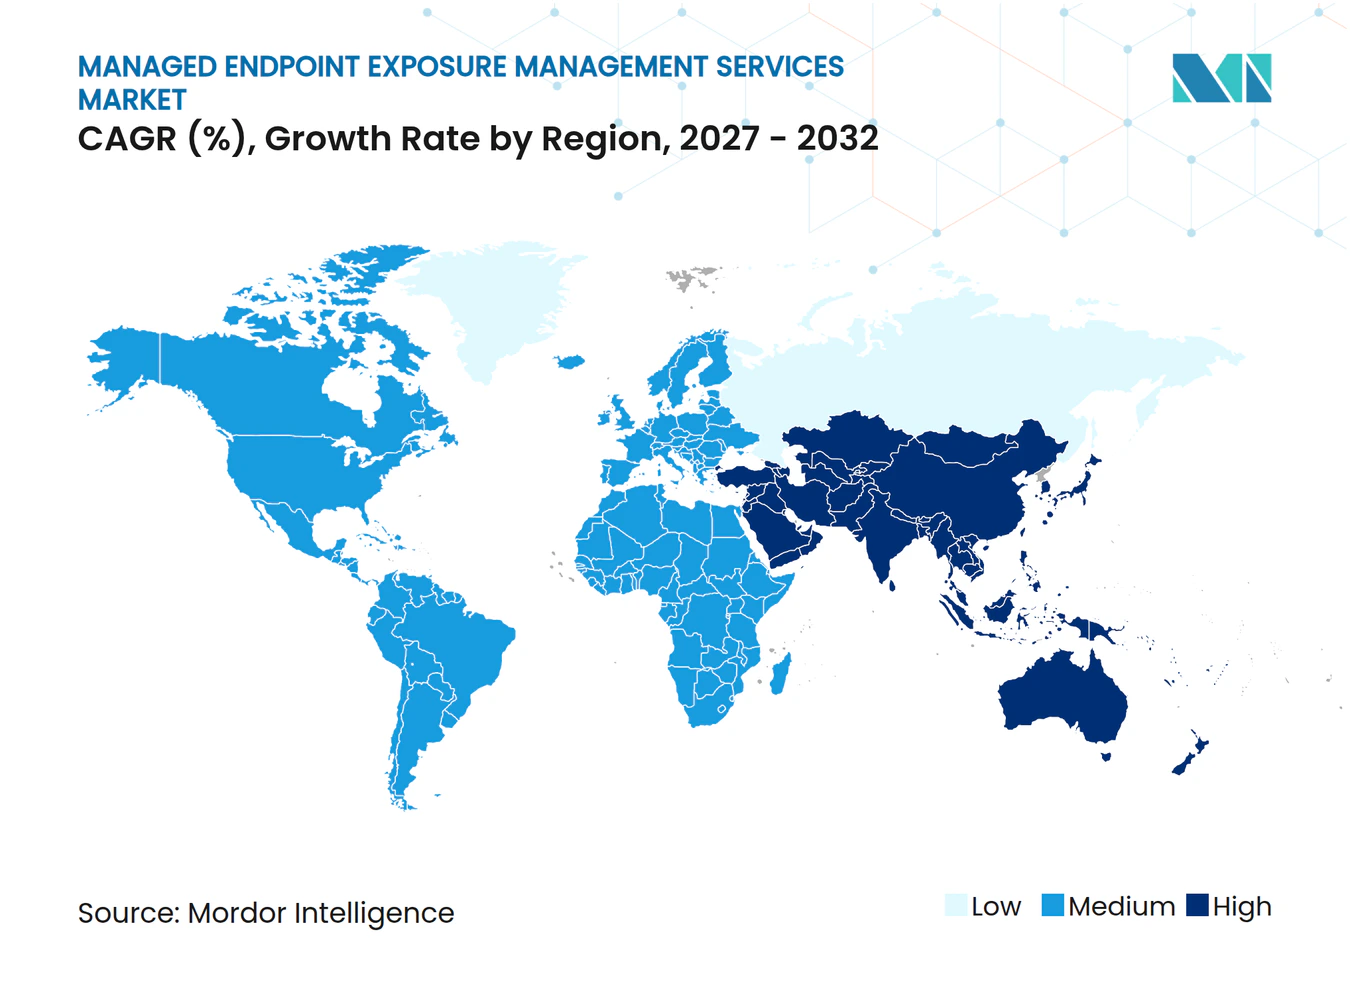
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドエンドポイントエクスポージャーマネジメントサービス市場分析
マネージドエンドポイントエクスポージャーマネジメントサービス市場規模は、2026年の0.67 ビリオン 米ドルおよび2027年の0.91 ビリオン 米ドルから2032年までに2.22 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 19.35%を記録する見込みです。ポイントインタイムスキャンでは、クラウドサービス、SaaSアプリケーション、ハイブリッドインフラ、従業員デバイス、および運用環境にまたがるエンドポイント資産の変化に追いつけないため、定期的なセキュリティレビューに代わって継続的な検証プログラムが普及しています。ランサムウェア、アイデンティティ侵害、および専門スタッフの不足により、特にセキュリティチームが検知、リスク評価、修復、および経営層への報告を調整しなければならない環境では、内部構築プログラムの維持が困難になっています。DORA、NIS2、およびSECの開示規則は、組織が重大なサイバーリスクをどのように処理するかを実証できる、文書化されたエクスポージャーコントロール、反復可能なテスト、および正式な報告の価値をめています。プロバイダーは、技術的な調査結果をセキュリティ、インフラ、およびリスクチームのワークフローに変換する継続的なモニタリング、リスク優先順位付け、検証、およびコンプライアンスエビデンスサービスで対応しています。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、統合ギャップ、実装作業負荷、およびエンドポイントテレメトリの処理に関する管轄上の制限によっても制約を受けています。
主要レポートのポイント
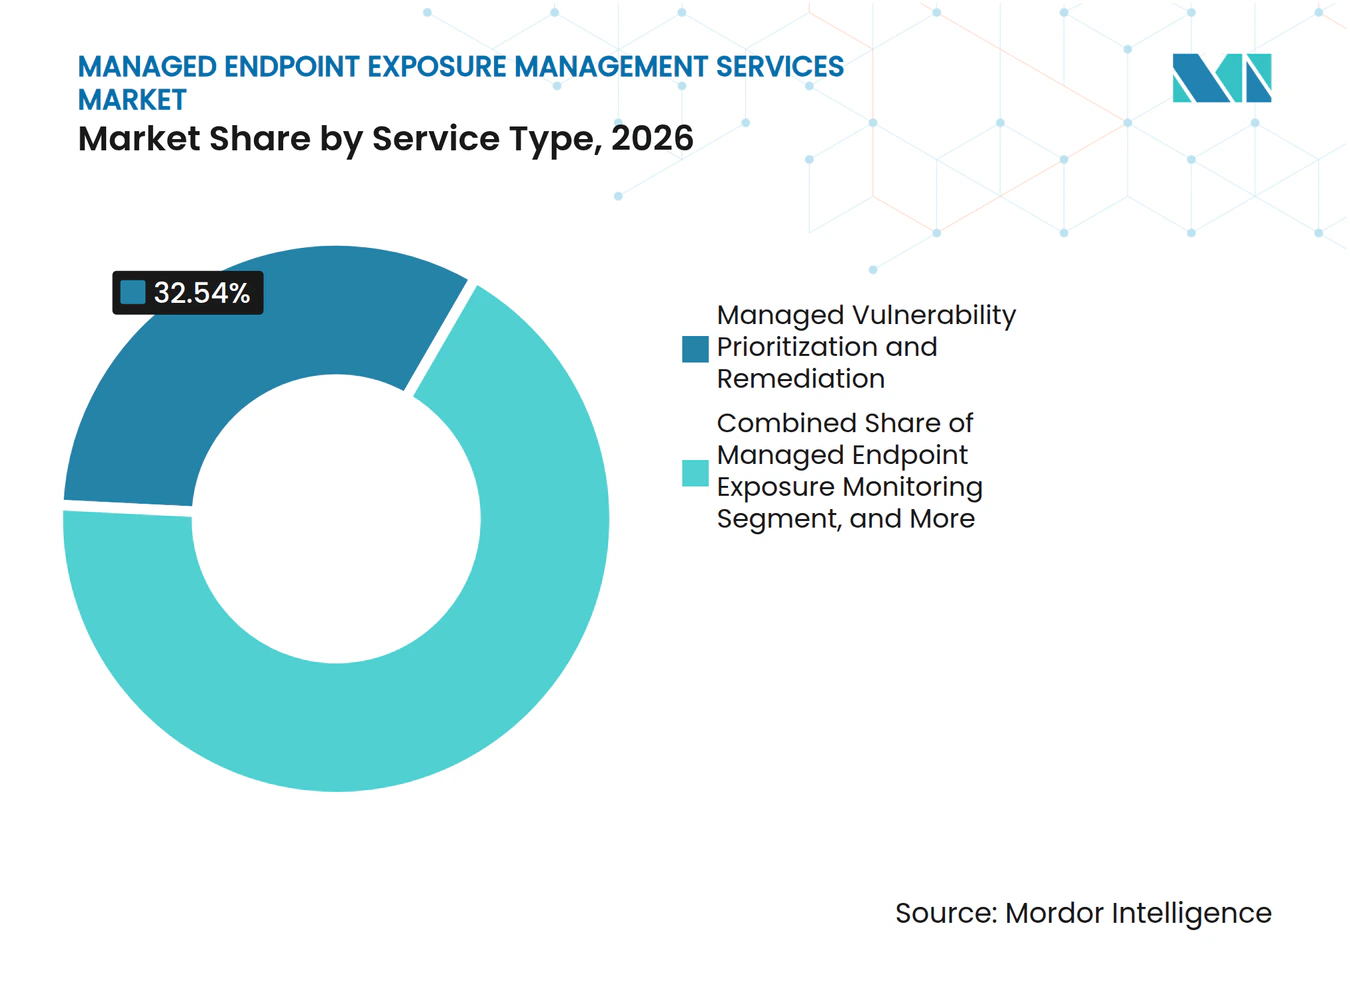
- サービスタイプ別では、マネージド脆弱性優先順位付けおよび修復が2026年のマネージドエンドポイントエクスポージャーマネジメントサービス市場シェアの32.54%を占め、マネージドエンドポイントエクスポージャーモニタリングは2032年にかけてCAGR 25.12%で拡大する見込みです。
- デプロイメントモデル別では、クラウドベースの提供が2026年のマネージドエンドポイントエクスポージャーマネジメントサービス市場規模の46.15%を占め、2032年にかけてCAGR 22.36%で拡大する見込みです。
- 組織規模別では、大企業が2026に64.18%のシェアを占め、中小企業は2032年にかけてCAGR 21.89%で拡大する見込みです。
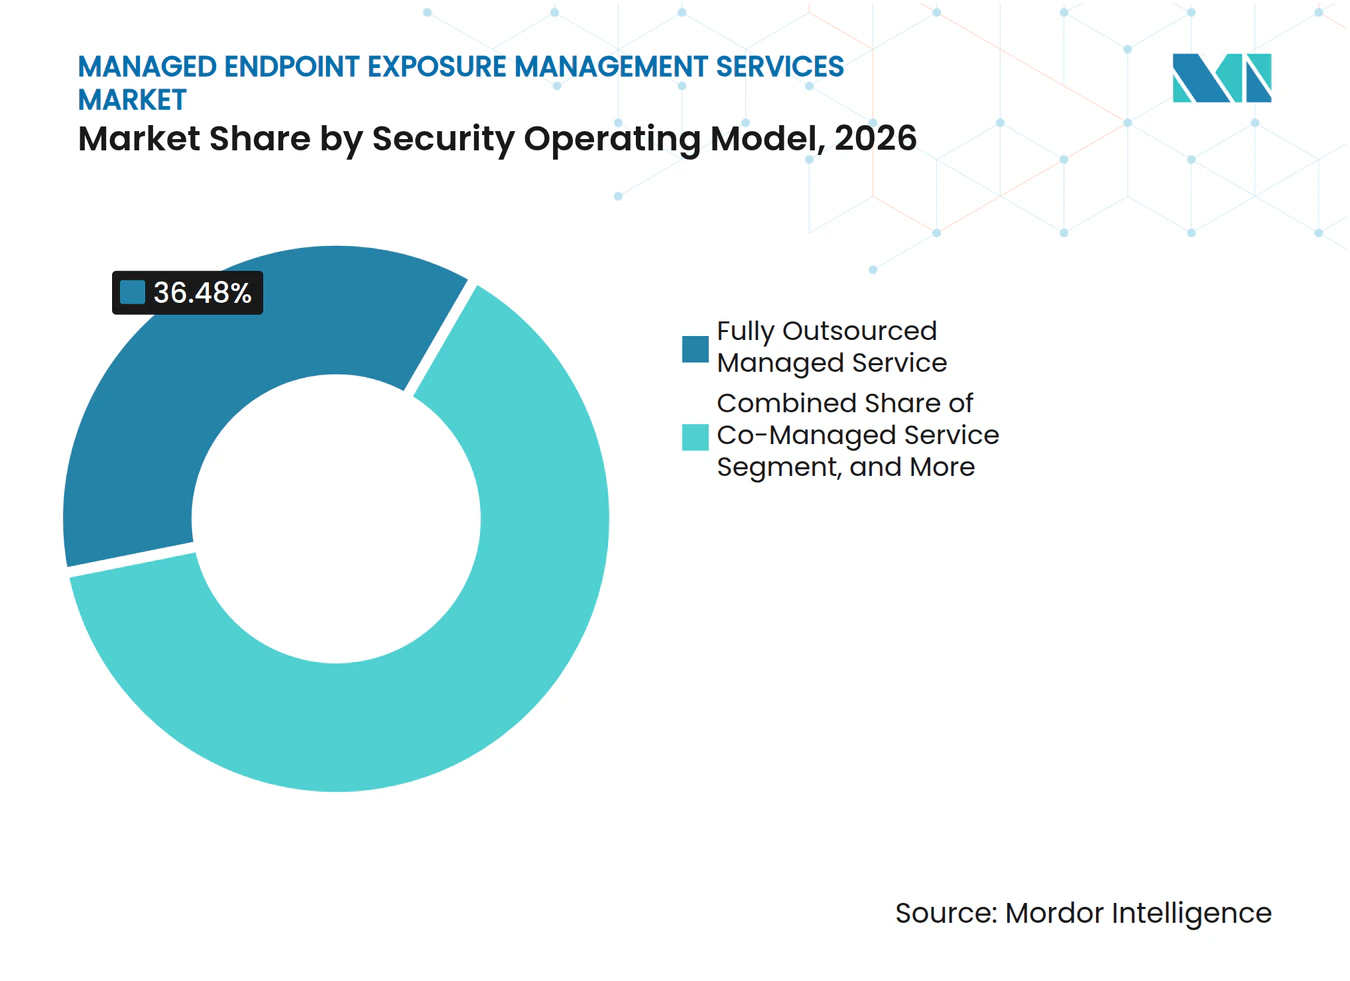
- セキュリティ運用モデル別では、完全アウトソーシングマネージドサービスが2026年に36.48%のシェアを占め、エキスパートオーバーレイ付きマネージドプラットフォームは2032年にかけてCAGR 21.69%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年に26.59%のシェアを占め、製造業・産業は2032年にかけてCAGR 21.78%で拡大する見込みです。
- 地域別では、北米が2026年に42.74%のシェアを占め、アジア太平洋地域は2032年にかけてCAGR 21.14%で拡大する見込みです。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェアおよびアイデンティティベースの攻撃経路の激化 | +3.8% | 北米と欧州に集中した急性を伴うグローバル | 短期(2年以内) |
| クラウド、SaaS、およびハイブリッドエンドポイントフリートの急増 | +3.2% | アジア太平洋域と北米のマルチクラウド環境で最も高い強度を持つグローバル | 中期(2〜4年) |
| サイバーセキュリティ開示および回復力要件の強化 | +2.6% | 北米とEU、アジア太平洋地域および中東への波及あり | 短期(2年以内) |
| エンドポイントセキュリティおよびエクスポージャー検証スペシャリストの不足 | +2.1% | グローバル、アジア太平洋地域で最も深刻、南米とアフリカで二次的な不足 | 長期(4年以上) |
| CVSS重大度から悪用可能性およびビジネスインパクトベースの優先順位付けへの移行 | +1.8% | 北米とドイツに早期採用が集中したグローバル | 中期(2〜4年) |
| リソースが制約された企業におけるマネージドCTEM採用 | +1.5% | 英国、インド、東南アジアにSME需要が集中したグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびアイデンティティベースの攻撃経路の激化
ランサムウェアとアイデンティティの悪用は同一の攻撃シーケンスの一部となることが増えており、ユーザーデバイス、サーバー、クラウドワークロード、および特権アクセス経路にわたる信頼性の高いエンドポイント可視性の必要性が浮き彫りにっています。Sophosは、2026年に調査されたインシデントの67%がアイデンティティ関連の攻撃から始まったと報告しており、認証情報とアクセス関係が初期侵害の中心となり得ることを示しています。また、ランサムウェア被害者の66.5%が、ランサムウェアイベントと初期アイデンティティ侵害を別々のセキュリティイベントではなく同一インシデントとして特定したことも明らかにしています。Expelは、マネージドSOCが処理したすべてのインシデントに少なくとも1つの保護されていないまたは不正なエンドポイントが関与していたと報告しており、この調査結果は管理されていない資産と運用上の対応負荷を結びつけています。また、ラテラルムーブメントを伴うインシデントの96%がランサムウェアに至ったことも明らかにしており、攻撃の動きが重要なシステムに到達する前に封じ込めることの重要性を強調しています。これらの状況は、エンドポイントの状態、アイデンティティリスク、悪用可能性、修復の所有権、および完了の証拠を結びつけるサービスに対するマネージドエンドポイントエクスポージャーマネジメントサービス市場の需要を支えています。[1]
クラウド、SaaS、およびハイブリッドエンドポイントフリートの急増
ハイブリッドワーク、クラウドワークロード、SaaSアプリケーション、IoTデバイス、および運用技術が同一組織内で収束するにつれ、エンドポイント資産の管理はより困難になっています。Taniumが後援した調査では、調査対象組織の72%がWindows、macOS、Linux、iOS、Android、およびIoTデバイスにわたって少なくとも1,000のエンドポイントを管理していることが明らかになりました。各環境では、異なるカバレッジ、パッチ適用の慣行、テレメトリ形式、資産記録、および運用上の所有権の取り決めが必要になる場合があります。Parallelsは、査対象組織の50%がマルチクラウドワークロードを運用し、32%がハイブリッドクラウドとオンプレミスモデルを使用していると報告しており、セキュリティ管理にさらなる多様性をもたらしています。SaaSの使用は、ビジネスアプリケーションが正式なIT可視性の外で動作し、従来のエンドポイントエージェントでは完全に識別できない場合に、別のエクスポージャーレイヤーを追加します。したがって、マネージドエンドポイントエクスポージャーマネジメントサービス市場は、断片化された環境全体で資産を識別し、コンテキストを正規化し、継続的な可視性を維持できるサービスから恩恵を受けています。
サイバーセキュリティ開示および回復力要件の強化
サイバーセキュリティ規則は、ガバナンス、検知、修復、および報告プロセスが確実に機能することを実証する必要がある組織にとって、エクスポージャーマネジメントをより重要なものにしています。DORAは2025年1月に完全施行に入り、対象となる金融機関に対してICTリスク管理フレームワークの維持、回復力テストの実施、および定められたロセスを通じた重大なICTインシデントの報告を義務付けています。NIS2は、EU全域の対象機関における適時の検知と報告の重要性を高め、信頼性の高い技術的証拠の必要性を高めています。SECは引き続きガバナンスとサイバーセキュリティ開示の正確性に注目しており、経営幹部が重大なサイバーリスクの状況を把握することを求めています。これらの規則により、エンドポイントのポスチャーの証拠は、エクスポージャーがどのように特定・管理されているかを説明しなければならない金融機関、上場企業、および重要サービスプロバイダーにとってより重要になっています。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、継続的なモニタリングと追跡可能な報告、検証記録、および修復文書を組み合わせることで、このニーズに対応できます。
エンドポイントセキュリティおよびエクスポージャー検証スペシャリストの不足
組織は、複雑なセキュリティ環境を管理するために必要な技術的知識と運用スキルの両方を必要とするサイバーセキュリティポジションにおいて、引き続き人員不足に直面しています。ISACAは、2025年に組織の65%が未充足のサイバーセキュリティポジションを抱えていたと報告しており、採用上の課題が多くの雇用主に影響していることを示しています。同調査では、エンドポイントセキュリティが2番目に頻繁に挙げられたスキルニーズとして特定され、回答者の30%がそれを報告しています。ISC2は、2025年に組織の59%が重大または重要なサイバーセキュリティスキルニーズを報告したと明らかにしており、2024年の44%から増加しています。慢性的な人員不足により、既存スタッフへの負担を生じさせることなく、継続的な検証、修復調整、および証拠収集プログラムを内部で運用することが困難になっています。マネージドデリバリーにより、組織は完全な内部チームを編成することなく、専門スキル、定義されたプロセス、および定期的なカバレッジにアクセスできるようになり、リソースが制約された組織におけるマネージドエンドポイントエクスポージャーマネジメントサービス市場の採用を支えています。
制約の影響分析*
| 制約 | CAGRへの影響(概)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| EDR、脆弱性、SIEM、ITSM、およびアイデンティティツール間の相互運用性ギャップ | -2.4% | マルチベンダーセキュリティスタックで最も顕著なグローバル | 中期(2〜4年) |
| 継続的なエンドポイントテレメトリに対するデータ主権とプライバシーの制約 | -1.6% | EU(特にドイツ、フランス、北欧諸国)、東南アジアおよびGCC諸国への波及あり | 長期(4年以上) |
| 初期デプロイメント時の高いチューニング負荷と誤検知疲労 | -1.1% | セキュリティスタッフが限られたSMEおよびミッドマーケット組織で特に顕著なグローバル | 短期(2年以内) |
| セキュリティオペレーション、インフラ、およびリスク機能間の予算の断片化 | -0.8% | 製造業と公共部門でより大きな圧力を伴うグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
EDR、脆弱性、SIEM、ITSM、およびアイデンティティツール間の相互運用性ギャップ
統合ギャップは、インフラおよびセキュリティチームが必要とするコンテキストとともに調査結果を修復ワークフローに統合できない場合、継続的なエンドポイントモニタリングの実用的な価値を低下せる可能性があります。Sumo Logicは、2026年にセキュリティ担当者の40%がサイロ化されたツールを最大の運用上の問題として特定したと報告しており、切断されたセキュリティ環境の運用コストを示しています。エンドポイントアラートは大量に届く可能性があり、自動化された相関、優先順位付け、およびルーティングに必要な正規化された情報が欠けている場合があります。EDRツールは詳細なエンドポイントデータを生成し、SIEMプラットフォームはより広範な攻撃活動の効果的な分析のために接続する必要があるネットワークおよびアイデンティティ情報を保持しています。ITSMの統合は、チケットのステータス変更がどのシステムが権威あるものであるか、または根本的な技術的問題が解決されたかどうかを明確に示さない場合に混乱を招く可能性もあります。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、プロバイダーがEDR、脆弱性、SIEM、ITSM、およびアイデンティティプラットフォーム全体で標準化されたコネクタを提供しながら、修復の所有権に対して一貫したワークフローを維持するという点で優位性を持っています。
継続的なエンドポイントテレメトリに対するデータ主権とプライバシーの制約
継続的なテレメトリには、複数の管轄区域にわたる居住、プライバシー、アクセス、および処理管理の対象となる機密性の高い運用データが含まれる場合があります。EUデータ法は2025年9月から適用され、クラウドベースの処理に関連する実際の責任を含め、EU内のデータサービスの取り扱いへの注目が高まっています。データ処理の場所は、購入者がログおよびその他の運用記録を管轄する管轄区域について保証を必要とする場合、クラウドベースのセキュリティサービスの調達決定に影響を与える可能性があります。テレメトリをグローバルに集中化するプロバイダーは、単一の共通デリバリーモデルに依存するのではなく、EU、GCC諸国、およびアジア太平洋地域の一部に対して別々のアーキテクチャが必要になる場合があります。これらの変更により、デリバリーコストが増加し、追加のレビュー段階が導入され、セキュリティチームが継続的なサービスを有効化する前に企業の購買サイクルが延長される可能性があります。管轄区域を考慮したデータ処理を持つプロバイダーは、運用カバレッジをローカルの処理ニーズに合わせることができるため、マネージドエンドポイントエクスポージャーマネジメントサービス市場において規制された購入者にサービスを提供するためのより良い立場にあります。[2]
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
モニタリングが主要な成長領域にマネージド脆弱性優先順位付けおよび修復は、2026年のマネージドエンドポイントエクスポージャーマネジメントサービス市場シェアの32.54%を占めました。組織はこのサービスを使用して、生のスキャナー調査結果を、影響を受けるシステムのビジネス上の重要性を反映した順序付けられた修復アクションに変換します。このサービスは、セキュリティチームが緊急のエクスポージャーとスケジュール可能な問題を区別しなければならない大量の脆弱性を選別するという実際の困難に対処します。チームが意味のある運用上の影響を持つリスクに向けて希少な運用能力を向けるのに役立ちます。その主導的な地位は、複雑なエンドポイント資産全体にわたるガイド付き修復に対する長年確立されたニーズを反映しています。
マネージドエンドポイントエクスポージャーモニタリングは、2032年にかけてCAGR 25.12%で拡大する見込みです。継続的なテレメトリは、各プロセスがエンドポイントの状態の現在のビューに依存するため、リスクスコアリング、検証、および報告の後段階をサポートします。SANSは、組織の91%が何らかの形のエクスポージャーマネジメントを運用していたが、統合された自動化を伴う継続的な形で行っていたのはわずか7%であったことを明らかにしました。この差は、モニタリングを断続的な技術的演習ではなく継続的なマネージドサービスとして提供するプロバイダーに余地を残しています。マネージドエクスポージャー検証およびブリーチシミュレーションは悪用可能性の証拠を提供し、マネージドエンドポイント攻撃経路分析はエンドポイント、アイデンティティ、およびクラウドレイヤー全体の弱点を結びつけ、マネージドコンプライアンスエビデンスおよびレポーティングは規制された活動の記録を提供します。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモデル別:
クラウドデリバリーが規模と拡大をリードクラウドベースのデリバリーは、2026年のマネージドエンドポイントエクスポージャーマネジメントサービス市場規模の46.15%を占めました。また、2032年にかけてCAGR 22.36%で拡大する見込みです。この地位は、初期インフラニーズが低く、クライアントが専用のモニタリング環境を構築することなくマネージドサービスを提供できることを反映しています。クラウドデリバリーは、組織がエンドポイントタイプ、事業部門、および運用拠点を追加するにつれて弾力的なスケーリングをサポートできます。プロバイダーが管理するメンテナンスにより、専門のプラットフォームスタッフなしで小規模なセキュリティチームの日常的な負担を軽減できます。
SaaSデリバリーへの広範なシフトは、同じシステムを内部で維持できなかった組織の手の届く範囲に継続的な機能をもたらすことで、クラウドベースのマネージドエクスポージャーサービスをサポートしています。クラウドモデルは、各顧客拠点での個別のインフラ調達、デプロイメント、およびメンテナンス必要とせずに継続的な可視性を確立するのに役立ちます。ハイブリッドデリバリーは、テレメトリの一部が管理された管轄区域内で処理される必要がある場合、または機密性の高いワークロードに特定のポリシー要件がある場合に引き続き関連性があります。オンプレミスデリバリーは、エアギャップネットワークを使用し、クラウドテレメトリパイプラインをサポートできない重要インフラオペレーターに引き続きサービスを提供しています。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、規制された環境および隔離された環境のデプロイメントオプションを維持しながら、クラウドネイティブサービスをサポートできます。
組織規模別:
SMEがサブスクリプションデリバリー通じて採用を拡大大企業は2026年に64.18%のシェアを占めました。その地位は、継続的なセキュリティプログラムへの早期参入と、エンドポイント、クラウド、およびアイデンティティ環境のより大きな複雑性を反映しています。大規模組織はまた、その業務が多くの事業部門と地理的拠点にまたがることが多いため、文書化されたガバナンスに対するより大きな需要に直面しています。エンタープライズ向けサービスポートフォリオは、これらの購入者がカスタマイズされた運用手順でマネージドエクスポージャーサービスを採用するのを支援してきました。その要件には、高度なコンプライアンスエビデンス、カスタマイズされたサービスレベル、およびより複雑な技術統合のサポートが頻繁に含まれます。
中小企業は2032年にかけてCAGR 21.89%で拡大する見込みです。サブスクリプション価格設定により、内部CTEMプログラムを維持したり、専門家の完全なチームを採用したりできない組織のコスト障壁を下げることができます。中小企業は通常、より小さな契約価値を生み出しますが、サービス提案が明確になれば、より大量の需要とより短いプロバイダー販売サイクルを提供できます。サービスプロバイダーは、異なるレベルのセキュリティ成熟度と内部運用能力に合わせた段階的なオファーを使用できます。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、継続的なモニタリング、ガイド付き修復、およびセキュリティ責任のより明確な割り当てでこれらの購入者にサービスを提供する余地があります。
セキュリティ運用モデル別:
エキスパートオーバーレイが優先される完全アウトソーシングマネージドサービスは2026年に36.48%のシェアを占めました。このモデルは、広範な内部関与なしに継続的なプログラムを実行できる専門プロバイダーへの広範な運用委任を求める購入者に訴求します。継続的なモニタリングの実施、エクスポージャーの検証、修復の調整、および定期的な報告の処理に必要なスタッフが不足している組織をサポートしま。このモデルはまた、内部セキュリティチームから運用上の負担の多くを取り除きながら、顧客に専門プロセスへのアクセスを提供します。その主導的な地位は、多くのマネージドエクスポージャーデプロイメントの初期段階と、関連する専門知識の継続的な不足を反映しています。
エキスパートオーバーレイ付きマネージドプラットフォームは2032年にかけてCAGR 21.69%で拡大する見込みです。このアプローチにより、CISOはリスクコンテキスト、ビジネス上の意思決定、および取締役会や規制当局とのコミュニケーションの所有権を維持できます。同時に、定期的な運用タスクを実行できる専門スタッフとサポートプラットフォームに継続的な実行を委任します。共同管理デリバリーは、ブリーチシミュレーションまたは攻撃経路分析において追加の深みを必要とする部分的な内部能力を持つ組織にサービスを提供します。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、クライアントの監視と外部実行およびよりスケーラブルなプラットフォームサポートのバランスをとる運用モデルへと移行しています。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
BFSIが需要を支え、製造業が拡大BFSIは2026年のマネージドエンドポイントエクスポージャーマネジメントサービス市場シェアの26.59%を占めました。このセクターには、取引ワークステーション、ATM、モバイルバンキングエンドポイント、客向けアプリケーション、およびハイブリッドクラウドインフラが含まれており、これらすべてが継続的なセキュリティ監視を必要とします。また、DORAおよびPCI DSS v4.0の下で厳格なガバナンス要件に直面しており、ポスチャーと修復活動の明確な証拠の必要性を高めています。これらの状況により、共通の運用ビューを必要とするリスク、コンプライアンス、およびセキュリティオペレーションチームにとって継続的なポスチャー検証が関連性を持ちます。金融機関は、特定されたエンドポイントの問題がどのように優先順位付けされ、割り当てられ、解決され、報告されるかの透明な記録を必要とします。
製造業・産業は2032年にかけてCAGR 21.78%で拡大する見込みです。ITとOTの収束により、工場のエンドポイントは主に従来のIT環境に影響を与えていたリスクにさらされ、生産業務が修復のタイミングを複雑にする可能性があります。ORDRは、製造業が2025年のグローバルサイバー攻撃の27%以上を占め、製造業者の90%から95%が2026年にサイバーセキュリティ予算を大幅に増加させる計画を立てていたと報告しました。これにより、運用環境に適したワークフローを備えたITおよびOT設定全体で統合モニタリングを提供するプロバイダーに機会が生まれます。ヘルスケアおよびライフサイエンス、ITおよび通信、政府および防衛、ならびに小売およびEコマースは、医療機器、インフラ、通信、および決済セキュリティへのエクスポージャーにより引き続き関連性があります。
地域分析
北米マネージドエンドポイントエクスポージャーマネジメントサービス市場
北米は2026年のマネージドエンドポイントエクスポージャーマネジメントサービス市場シェアの42.74%を占めた。米国は、成熟したCTEMプログラムと、統合されたリスク可視性を必要とする規制された金融サービス、公共部門、および重要インフラ組織の厚い基盤を通じて需要を牽引している。連邦政府の脆弱性管理ガイダンスも、資産の重要性と悪用の証拠を考慮した優先順位付けを支持しており、エンドポイントの調査結果を文書化された修復に結び付けるサービスを後押ししている。カナダとメキシコは、サイバーセュリティガバナンスを強化している金融サービスおよび政府機関を通じて需要を加えている。
欧州および南米マネージドエンドポイントエクスポージャーマネジメントサービス市場
欧州はDORAの施行およびNIS2要件によって形成されており、レジリエンス、インシデント管理、およびコントロールが機能していることの証拠の重要性が高まっている。ドイツは金融サービスおよび自動車製造業からの強い需要があり、エンドポイント資産はオフィス、生産、およびクラウド環境にまたがっている。オランダおよび北欧諸国は金融セクターで強い需要があり、英国、フランス、イタリア、およびスペインはプロフェッショナルサービス組織の中堅市場活動を支えている。ブラジルは金融セクターのデジタル化とLGPDコンプライアンスを通じて南米での採用をリードしており、アルゼンチンとチリは依然として発展の初期段階にある。[3]
アジア太平洋および中東・アフリカマネージドエンドポイントエクスポージャーマネジメントサービス市場
アジア太平洋地域は2032年までに21.14%のCAGRで拡大すると予測されている。インド、韓国、中国、およびシンガポールは、デジタルインフラ、クラウド利用、およびサイバーセキュリティ投資の拡大に伴い、重要な需要の中心地となっている。インドの人材供給の不均衡は、継続的なプログラムのための外部専門家への依存を促している。韓国は政府主導のサイバーセキュリティ投資の恩恵を受けている。シンガポールはクラウドベースのマネージドサービスの地域的な提供拠点として機能している。日本は金融セクターのガイダンスと確立されたマネージド検知の存在に影響を受けており、アラブ首長国連邦、サウジアラビア、南アフリカ、およびナイジェリアはデジタルインフラ、銀行、および通信からさらなる需要を提供している。
競合環境
市場集中度
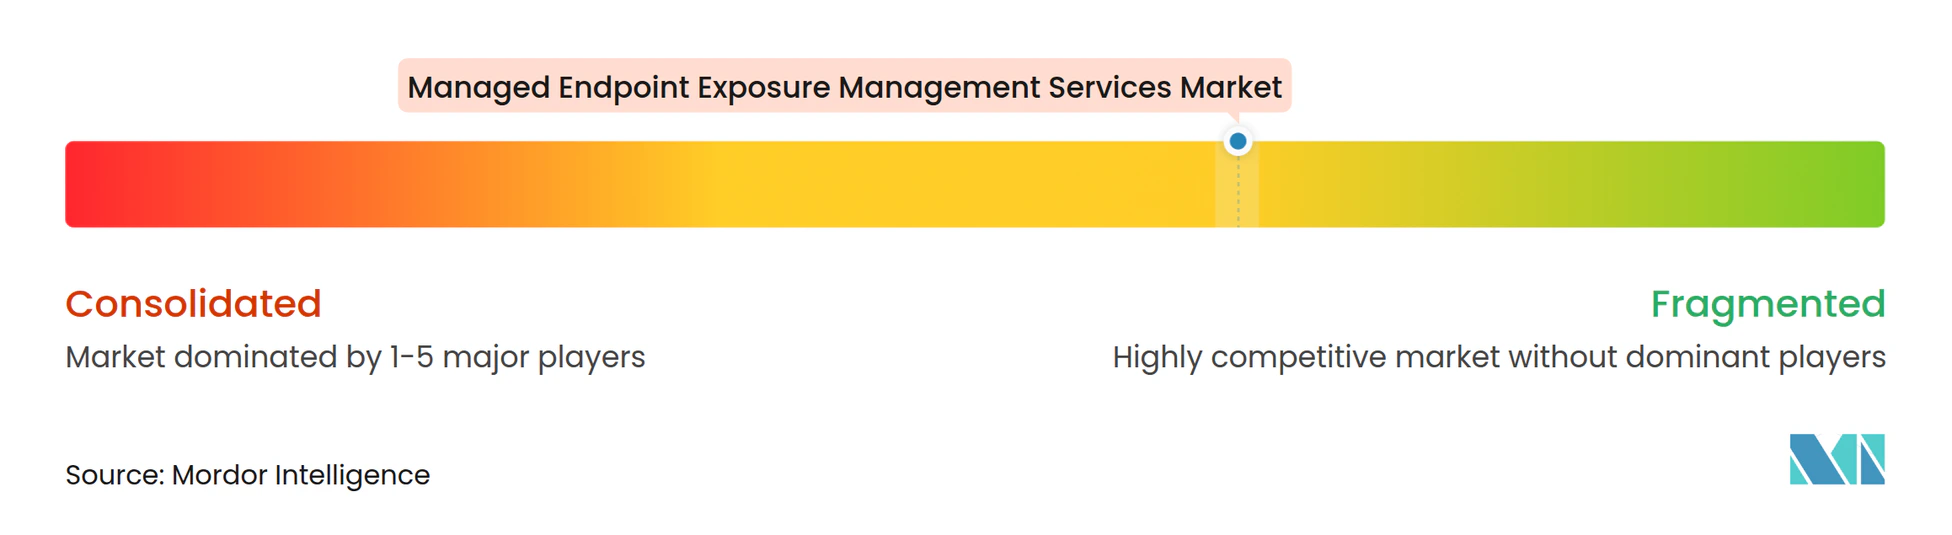
マネージドエンドポイントエクスポージャーマネジメントサービス市場は中程度に断片化されており、ブリーチおよびアタックシミュレーション、攻撃経路分析、脆弱性優先順位付け、修復オーケストレーション、およびマネージド検証にわたって20社以上の専門ベンダーが競合しています。大規模なセキュリティプラットフォームベンダーは、より広範なセキュリティスイートにエクスポージャーマネジメント機能を追加しており、統合プラットフォームと専門プロバイダーの間に直接的な競争を生み出しています。Penteraは2026年1月に年間経常収益が1億米ドルを超えたと報告し、敵対的エクスポージャー検証が意味のある商業的地位を確立したことを示しています。プロバイダーは、技術的なシグナルを内部のセキュリティ、インフラ、およびリスクチームが実行できるアクションに変換する能力で競合しています。マネージドデリバリー、統合、および経営幹部向けの拠の品質は、顧客の選択において引き続き中心的な役割を果たしています。
技術的差別化は、ガバナンスプロセスで使用できる自動化された優先順位付け、修復ルーティング、攻撃経路分析、およびコンプライアンスエビデンスを中心としています。Cymulateは2025年8月に統合エクスポージャーマネジメントプラットフォームを立ち上げ、Seemplicity は2025年10月に所有権の特定、優先順位付け、およびアクション追跡をサポートする4つのAIエージェントをリリースしました。Horizon3は2025年9月に攻撃経路およびアイデンティティ関連テストのための脅威アクターインテリジェンスとアクティブディレクトリトリップワイヤーでNodeZeroを拡張しました。これらの製品の動きは、調査結果、その検証、および説明責任のある修復所有者の割り当ての間の遅延を減らすことを目指しています。マネージドエンドポイントエクスポージャーマネジメントサービス市場では、これらの機能を組み合わせるプロバイダーが、継続的な検証と解決への実際的な経路を必要とするクライアントをサポートできます。
SMEセグメトは、多くの競合投資が複雑なプログラムと正式なコンプライアンスニーズを持つ大企業購入者に引き続き焦点を当てているため、機会として残っています。ハイブリッドサービスモデルは、購入者がクラウドの効率性を望みながらも、エンドポイントテレメトリがどのように、どこで処理されるかを制御しなければならない場合に関連性があります。Horizon3とBrinqaは2026年6月に技術パートナーシップを発表し、NetSPIとSynackは2026年9月に合併契約を発表し、CyCognitoは2026年2月に継続的なAIペンテスト機能を追加しました。これらの動きは、製品拡張、パートナーシップ、および統合がベンダーの検証と運用能力を広げていることを示しています。
マネージドエンドポイントエクスポージャーマネジメントサービス産業リーダー
-
XM Cyber Ltd.
-
Cycognito Inc.
-
Cymulate Ltd.
-
Pentera Security Ltd.
-
Picus Security Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドエンドポイントエクスポージャーマネジメントサービス市場 このレポートでカバーされる企業
- XM Cyber Ltd.
- Cycognito Inc.
- IONIX Inc.
- Cymulate Ltd.
- Pentera Security Ltd.
- Picus Security Inc.
- SafeBreach Ltd.
- AttackIQ, Inc.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- NetSPI LLC
- NopSec Inc.
- Brinqa, LLC
- Seemplicity Security Ltd.
- Outpost24 AB
- SecPod Technologies Inc.
- Securin Inc.
- RedSeal, Inc.
- Panaseer Ltd.
- Validato Security, Inc.
- Safe Security, Inc.
- FireCompass Inc.
最近の産業開発事情 マネージドエンドポイントエクスポージャーマネジメントサービス市場
- 2026年9月:NetSPIとSynackは、主要な攻撃的サイバーセキュリティプラットフォームを形成するための最終的な合併契約を発表し、統合エンティティはエンタープライズスケールでの継続的なテストとマネージドエクスポージャー検証全体にわたってエージェンティックAIを統合します。
- 2026年7月:Brinqaは、2026年上半期に新規ロゴの受注が前年比で2倍以上になり、既存顧客のデプロイメントが4倍に拡大したと報告し、同社はエクスポージャーの所有権の課題に対処するためにAIアトリビューションエージェントとAI重複排除エージェントを同時に立ち上げました。
- 2026年6月:Horizon3とBrinqaは、NodeZeroの自律的なペネトレーションテストの調査結果をBrinqaのエクスポージャーマネジメントプラットフォームに統合し、攻撃経路で検証された脆弱性優先順位付けとCTEM運用化を推進する戦略的技術パートナーシップを発表しました。
- 2026年2月:CyCognitoは、外部に公開されたすべての資産にわたる継続的なAIペンテスト機能でエクスポージャーマネジメントプラットフォームを拡張し、アクティブ攻撃ベクターを検証するための攻撃的テストを自動化しました。
グローバルマネージドエンドポイントエクスポージャーマネジメントサービス市場レポートの範囲
マネージドエンドポイントエクスポージャーマネジメントサービス市場とは、組織がエンドポイント環境全体のセキュリティエクスポージャーを継続的に特定、評価、優先順位付け、検証、および削減するのを支援する専門的なアウトソーシングサイバーセキュリティサービスの市場を指します。これらのサービスには、エンドポイント資産のモニタリング、脆弱性の優先順位付けと修復、エクスポージャー検証とブリーチシミュレーション、攻撃経路分析、ならびにコンプライアンスエビデンス管理とレポーティングが含まれます。マネージドエンドポイントエクスポージャーマネジメントサービスにより、組織はエンドポイント関連リスクへの継続的な可視性を獲得し、潜在的な攻撃経路を理解し、リスクと悪用可能性に基づいて修復を優先順位付けし、全体的なセキュリティポスチャーを強化できます。
マネージドエンドポイントエクスポージャーマネジメントサービス市場レポートは、サービスタイプ(マネージドエンドポイントエクスポージャーモニタリング、マネージド脆弱性優先順位付けおよび修復、マネージドエクスポージャー検証およびブリーチシミュレーション、マネージドエンドポイント攻撃経路分析、マネージドコンプライアンスエビデンスおよびレポーティング、その他のマネージドエンドポイントエクスポージャーサービス)、デプロイメントモデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業および中小企業)、セキュリティ運用モデル(完全アウトソーシングマネージドサービス、エキスパートオーバーレイ付きマネージドプラットフォーム、共同管理サービス)、エンドユーザー産業(BFSI、製造業・産業、ヘルスケアおよびライフサイエンス、ITおよび通信、政府および防衛、小売およびEコマース、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| マネージドエンドポイントエクスポージャーモニタリング |
| マネージド脆弱性優先順位付けおよび修復 |
| マネージドエクスポージャー検証およびブリーチシミュレーション |
| マネージドエンドポイント攻撃経路分析 |
| マネージドコンプライアンスエビデンスおよびレポーティング |
| その他のマネージドエンドポイントエクスポージャーサービス |
| クラウドベース |
| ハイブリッド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 完全アウトソーシングマネージドサービス |
| 共同管理サービス |
| エキスパートオーバーレイ付きマネージドプラットフォーム |
| BFSI |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 政府および防衛 |
| 小売およびEコマース |
| 製造業・産業 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| ケニア | |
| その他のアフリカ |
| サービスタイプ別 | マネージドエンドポイントエクスポージャーモニタリング | |
| マネージド脆弱性優先順位付けおよび修復 | ||
| マネージドエクスポージャー検証およびブリーチシミュレーション | ||
| マネージドエンドポイント攻撃経路分析 | ||
| マネージドコンプライアンスエビデンスおよびレポーティング | ||
| その他のマネージドエンドポイントエクスポージャーサービス | ||
| デプロイメントモデル別 | クラウドベース | |
| ハイブリッド | ||
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| セキュリティ運用モデル別 | 完全アウトソーシングマネージドサービス | |
| 共同管理サービス | ||
| エキスパートオーバーレイ付きマネージドプラットフォーム | ||
| エンドユーザー産業別 | BFSI | |
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 政府および防衛 | ||
| 小売およびEコマース | ||
| 製造業・産業 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| ケニア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドエンドポイントエクスポージャーマネジメントサービス市場の規模はどのくらいですか?
マネージドエンドポイントエクスポージャーマネジメントサービス市場規模は、2027年に0.91 ビリオン 米ドル、2032年までに2.22 ビリオン 米ドルとなり、CAGR 19.35%が見込まれています。この予測は、特に組織が断片化されたクラウド、SaaS、およびハイブリッド環境を運用している場合に、定期的なエンドポイント評価ではなく継続的なエクスポージャー検証に対する需要を反映しています。
マネージドエンドポイントエクスポージャーマネジメントサービスの需要を牽引しているものは何ですか?
ランサムウェアおよびアイデンティティベースの攻撃経路、複雑なクラウドおよびSaaS資産、コンプライアンス要求、およびセキュリティスキルの不足が需要を高めています。これらの要因により、内部能力が限られているが信頼性の高セキュリティオペレーションを必要とする組織にとって、継続的な可視性とマネージド修復がより関連性を持つようになっています。
どのサービスカテゴリが最も速く拡大する見込みですか?
マネージドエンドポイントエクスポージャーモニタリングは2032年にかけてCAGR 25.12%で拡大する見込みです。モニタリングは、リスクスコアリング、検証、コンプライアンスレポーティング、フォローアップアクション、およびエンドポイント環境の変化の特定に必要な現在のエンドポイントテレメトリをサポートします。
どのデプロイメントモデルが採用をリードしていますか?
クラウドベースのデリバリーは2026年に46.15%のシェアを占め、2032年にかけてCAGR 22.36%で拡大する見込みです。初期インフラ要件を削減し、新しいエンドポイントタイプと運用拠点全体でのスケーリングを簡素化し、定期的なプラットフォームメンテナンスをサービスプロバイダーに移管できます。
どのエンドユーザーグループが最大のシェアを占めていますか?
BFSIは、大きな攻撃対象領域と広範な規制要件のため、2026年に26.59%のシェアを占めました。金融機関は、複雑なデジタルバンキングおよびカスタマーサービス業務全体でエンドポイントの問題がどのように優先順位付けされ、割り当てられ、解決され、報告されるかを示す明確な証拠を必要としています。
どの地域が最も速く拡大する見込みですか?
アジア太平洋地域は、サイバーセキュリティ投資とマネージドサービス需要に支えられ、2032年にかけてCAGR 21.14%で拡大する見込みです。マネージドエンドポイントエクスポージャーマネジメントサービス市場は、インド、韓国、中国、およびシンガポールの需要センターに支えられています。