
Tamanho e Participação do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.72 Bilhões de dólares |
| Tamanho do Mercado (2032) | 4.09 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 18.94 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints pela Mordor Intelligence
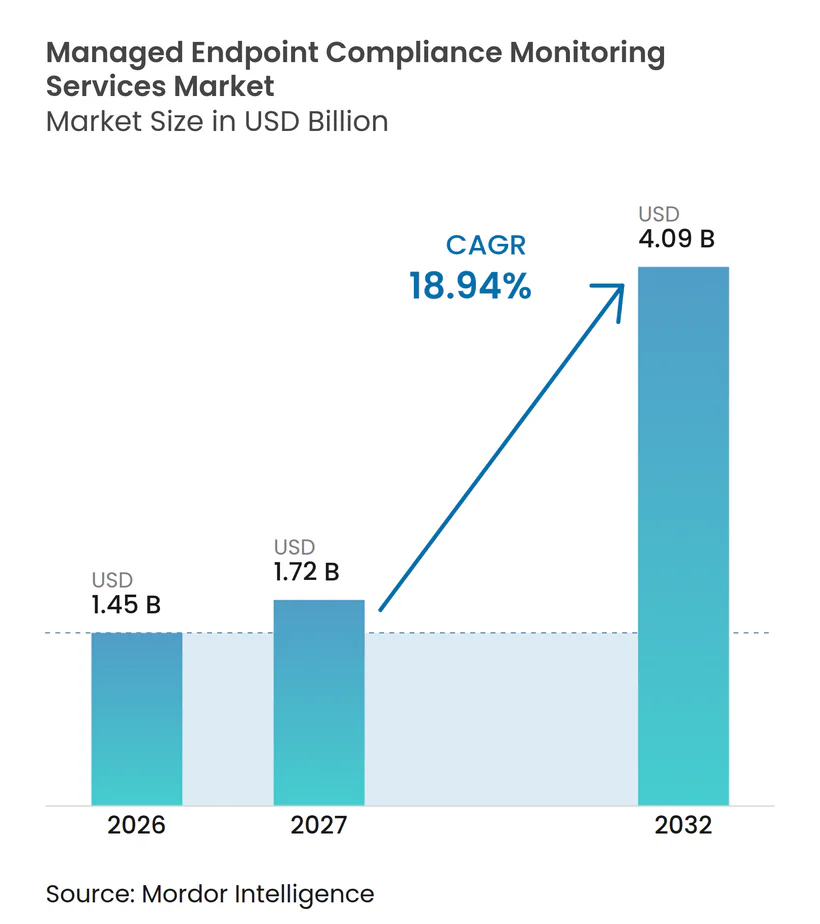
O tamanho do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints está projetado para expandir de 1,45 bilhões de USD em 2026 para 4,09 bilhões de USD até 2032, registrando um CAGR de 18,94% entre 2027 e 2032. O crescimento reflete um perímetro de endpoints mais amplo, requisitos de evidências mais rigorosos e capacidade interna limitada para operar programas de conformidade contínua em dispositivos distribuídos, especialmente onde as equipes de segurança precisam coordenar o status de políticas, registros de patches, condições de acesso e solicitações de auditoria em escritórios, residências, aplicações em nuvem e padrões de trabalho móvel. O trabalho híbrido, o acesso por dispositivos pessoais e as aplicações em nuvem deslocaram as verificações de conformidade para além da rede corporativa tradicional, tornando a visibilidade contínua de dispositivos mais importante para organizações regulamentadas que precisam de um registro confiável do que foi verificado, quando os controles foram aplicados e como as exceções foram resolvidas. As regulamentações na Europa, nos Estados Unidos e na Ásia-Pacífico também estão encurtando os ciclos de aquisição porque os compradores precisam de controles auditáveis em vez de confirmações periódicas de que as políticas existem, e porque as equipes de conformidade precisam de informações que possam ser compartilhadas claramente com líderes de risco, grupos de auditoria interna, reguladores e avaliadores externos. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints, portanto, favorece provedores que combinam monitoramento, remediação, relatórios e mapeamento regulatório sem adicionar outra ferramenta desconectada ao ambiente do cliente.
Principais Conclusões do Relatório
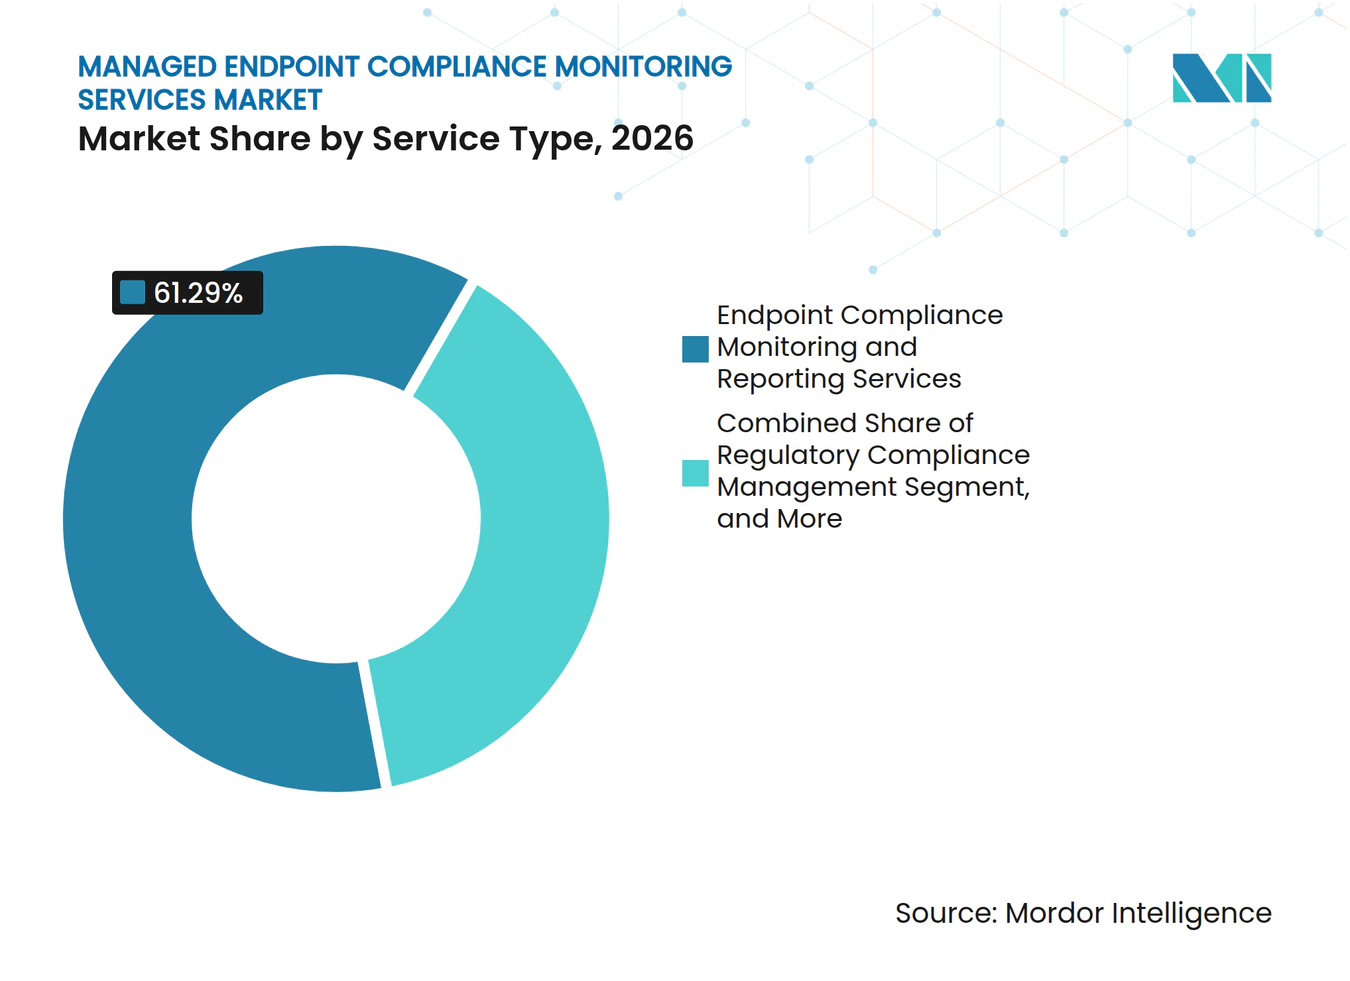
- Por tipo de serviço, os Serviços de Monitoramento e Relatório de Conformidade de Endpoints detinham 61,29% da participação de receita do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints em 2026, enquanto os Serviços de Gestão de Conformidade Regulatória estão projetados para expandir a um CAGR de 19,89% até 2032.
- Por modo de implantação, a entrega baseada em nuvem representou 68,41% da participação de receita do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints em 2026, enquanto a implantação híbrida está projetada para expandir a um CAGR de 20,12% até 2032.
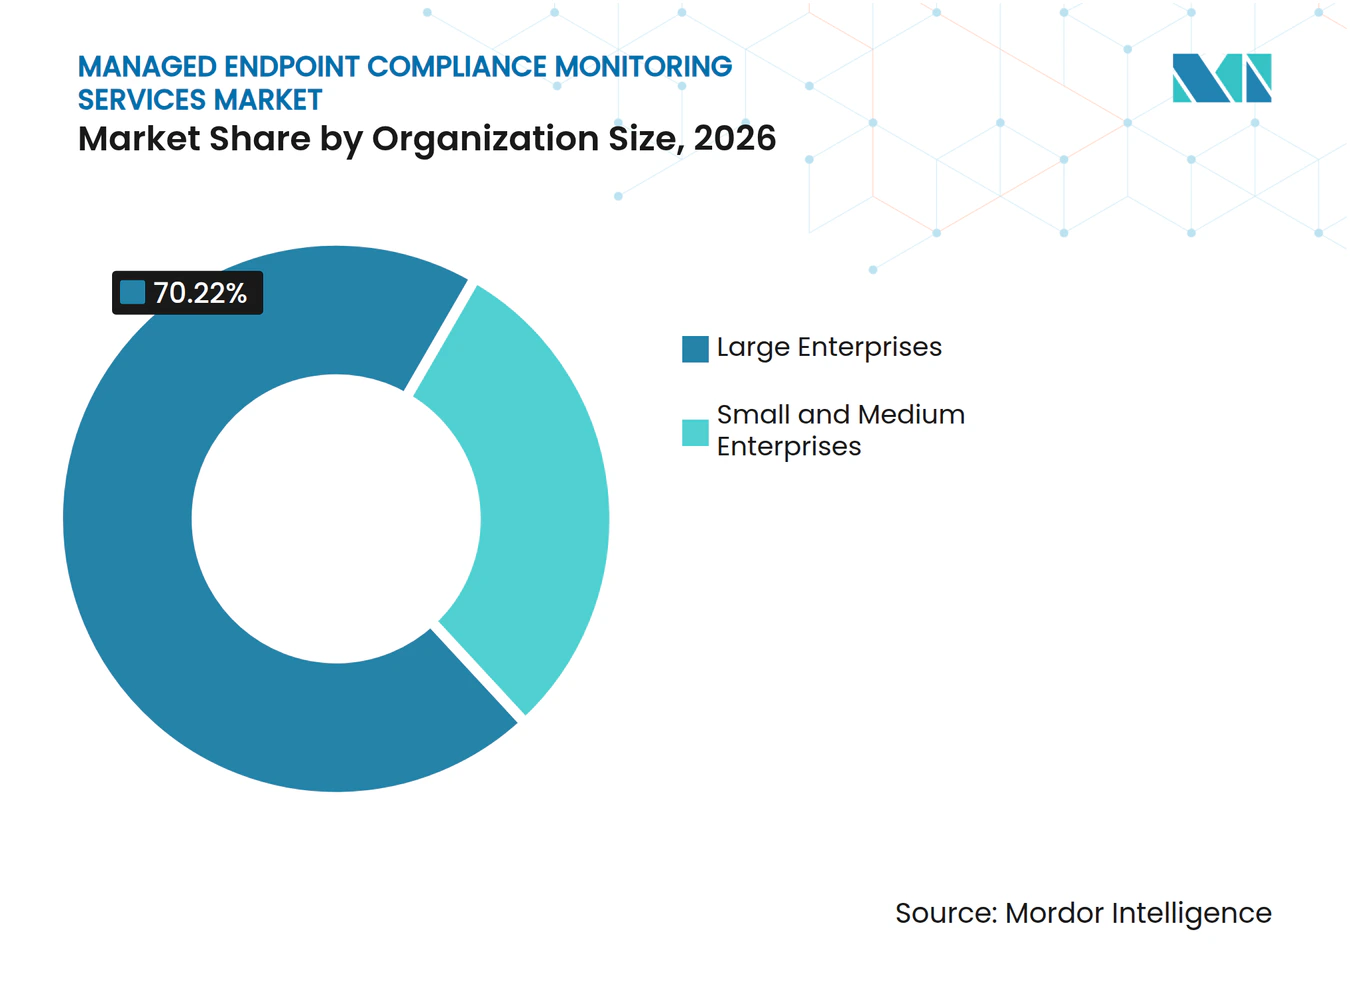
- Por tamanho da organização, as grandes empresas detinham 70,22% da participação de receita do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 20,41% até 2032.
- Por setor do usuário final, o BFSI representou 28,11% da participação de receita do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints em 2026, enquanto o Governo e a Administração Pública estão projetados para expandir a um CAGR de 19,29% até 2032.
- Por geografia, a América do Norte detinha 36,14% da participação de receita do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 19,58% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Gastos com Prontidão para NIS2, DORA, CMMC e Regulamentação Setorial | +4.2% | Global, com a União Europeia e a América do Norte como primárias, seguidas pela Ásia-Pacífico e pelo Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Expansão da Governança de Trabalho Híbrido e BYOD | +3.8% | Global | Curto prazo (≤ 2 anos) |
| Convergência de Segurança de Endpoints e Zero Trust | +3.5% | Global, com América do Norte e União Europeia liderando e Ásia-Pacífico acelerando | Médio prazo (2 a 4 anos) |
| Adoção de UEM com Foco em Nuvem em Frotas Distribuídas | +2.9% | Global, com a Ásia-Pacífico apresentando o ritmo de adoção mais rápido | Médio prazo (2 a 4 anos) |
| Requisitos Contínuos de Evidências para Conformidade Pronta para Auditoria | +2.3% | Global, com a demanda mais forte na América do Norte e na União Europeia | Curto prazo (≤ 2 anos) |
| Telemetria de Conformidade como Serviço Gerenciado para Equipes de TI Enxutas | +1.8% | Global, com a maior adoção na América do Norte e na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Gastos com Prontidão para NIS2, DORA, CMMC e Regulamentação Setorial
NIS2, DORA, CMMC e regras específicas de cada setor estão criando demanda direta por serviços gerenciados de monitoramento de conformidade de endpoints porque exigem que as organizações demonstrem controles operacionais, e não apenas documentem políticas internas. A ENISA relatou que 70% das organizações europeias pesquisadas identificaram a conformidade com NIS2, a Lei de Resiliência Cibernética e DORA como seu principal impulsionador de investimento em cibersegurança.[1] O mesmo estudo constatou que 43% das entidades de gestão de serviços de TIC não haviam concluído testes de cibersegurança durante o ano anterior e 45% levaram mais de 3 meses para aplicar patches críticos. A supervisão do DORA para entidades financeiras europeias, os requisitos do CMMC para a cadeia de fornecimento de defesa dos Estados Unidos e as regras do setor financeiro na Índia e na Malásia aumentam a importância dos controles de endpoints e das evidências estruturadas. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints se beneficia quando um provedor consegue mapear um conjunto de dados de dispositivos para várias obrigações regulatórias, reduzindo a coleta duplicada de evidências para o cliente e facilitando a revisão das evidências de controle.
Expansão da Governança de Trabalho Híbrido e BYOD
O trabalho híbrido aumentou o número de locais, redes e tipos de dispositivos que devem atender à mesma linha de base corporativa. Os dispositivos da empresa agora se conectam por meio de redes domésticas, Wi-Fi de hotéis e pontos de acesso móveis, enquanto dispositivos pessoais podem acessar softwares corporativos logo após a integração de um funcionário. A Automox afirmou que 50% das organizações precisavam de 5 ou mais dias para corrigir vulnerabilidades críticas, expondo uma lacuna entre uma política documentada e a execução oportuna de controles. Na Ásia-Pacífico, a Josys e a CAC Corporation introduziram ofertas de endpoints gerenciados que utilizam preços recorrentes por dispositivo, tornando o monitoramento contínuo mais acessível para organizações de médio porte.[2] O mercado de serviços gerenciados de monitoramento de conformidade de endpoints se beneficia dessa mudança porque os clientes precisam de evidências de que os controles de política se aplicam de forma consistente a dispositivos registrados e usados remotamente, incluindo aqueles utilizados fora da rede corporativa. Regras maduras de BYOD também se tornam importantes porque o registro do dispositivo por si só não confirma que cada dispositivo pode suportar evidências prontas para auditoria.
Convergência de Segurança de Endpoints e Zero Trust
Os programas de zero trust aproximam a condição do dispositivo das decisões de acesso porque as políticas de acesso podem verificar a integridade do endpoint antes de conceder a um usuário a entrada em uma aplicação. Essa abordagem cria um registro recorrente de dispositivos que pode suportar tanto as operações de segurança quanto os relatórios de conformidade. O relançamento da plataforma da Tanium em outubro de 2026 adicionou monitoramento comportamental de endpoints, um modelo federado de operações de segurança e funções de busca de ameaças em linguagem simples baseadas no estado em tempo real do endpoint. Essa combinação mostra por que os compradores preferem cada vez mais plataformas que possam conectar detecção, remediação e evidências de conformidade por meio de uma visão operacional comum. Organizações com políticas de acesso condicional incompletas ainda produzem exceções e lacunas de evidências, o que pode aumentar o valor de um serviço gerenciado que valida controles e explica lacunas às equipes de conformidade. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints é, portanto, apoiado por projetos de zero trust que precisam de suporte operacional prático após a arquitetura de segurança inicial ter sido selecionada e implantada em dispositivos diversos.
Adoção de UEM com Foco em Nuvem em Frotas Distribuídas
O gerenciamento unificado de endpoints baseado em nuvem suporta a entrega de políticas e relatórios sem exigir que cada cliente mantenha a plataforma de gerenciamento em seu próprio data center. Esse modelo é bem adequado para frotas distribuídas porque um serviço gerenciado centralmente pode alcançar dispositivos operando fora da rede corporativa. O Microsoft Intune, o Microsoft Defender para Endpoint e o Microsoft Purview foram combinados pela CAC Corporation em um serviço empacotado de aprimoramento de segurança de endpoints lançado para empresas japonesas em dezembro de 2025. A oferta ilustra como as plataformas em nuvem podem ser combinadas com operações gerenciadas para oferecer aos clientes um serviço repetível em vez de uma implementação única. A China permanece um caso limitante porque as obrigações do MLPS e os requisitos de localização de dados podem exigir que a telemetria permaneça dentro da infraestrutura doméstica. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints continuará a recompensar provedores que possam oferecer gerenciamento em escala de nuvem enquanto roteiam dados de acordo com os requisitos locais de hospedagem e residência, sem enfraquecer as evidências disponíveis para as equipes de conformidade locais.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Migração e Integração de Ferramentas Legadas | -2.8% | Global, mais aguda em ambientes de grandes empresas na União Europeia e na América do Norte | Médio prazo (2 a 4 anos) |
| Soberania de Dados e Restrições de Hospedagem Regional | -2.2% | Ásia-Pacífico, incluindo China e Índia, União Europeia e Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fadiga de Agentes de Endpoint e Compensações de Desempenho | -1.5% | Global | Médio prazo (2 a 4 anos) |
| Ambiguidade na Propriedade de Evidências e na Cadeia de Auditoria entre Locatários | -1.0% | Global, concentrado em setores regulamentados | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Migração e Integração de Ferramentas Legadas
Substituir uma cadeia de ferramentas de endpoints existente pode atrasar a adoção porque grandes organizações frequentemente possuem vários sistemas que suportam gerenciamento de endpoints, identidade, monitoramento de segurança e relatórios de conformidade. Esses sistemas devem ser mapeados cuidadosamente antes que um novo serviço gerenciado possa produzir um registro contínuo e confiável de postura. O trabalho resultante pode competir com programas de modernização mais amplos pelos mesmos profissionais de segurança e TI. A Automox lançou o Canopy em agosto de 2026 para se conectar com as implantações existentes do Jamf Pro e do Microsoft Intune em vez de exigir uma substituição imediata do MDM.[3] O produto suporta patches de macOS com Apple Silicon, Linux, servidores e mais de 600 aplicações de terceiros por meio de um modelo de coexistência. Provedores que se integram às ferramentas de gerenciamento existentes do cliente podem reduzir o atrito de implementação e preservar evidências históricas enquanto o cliente planeja uma decisão de plataforma de longo prazo.
Soberania de Dados e Restrições de Hospedagem Regional
Os serviços gerenciados centralizam a telemetria de frotas de dispositivos distribuídos, mas as regras locais de dados podem limitar onde essa telemetria é armazenada, processada e acessada. O Regulamento Geral de Proteção de Dados, o DORA, o framework MLPS da China e as regras nacionais do setor financeiro impõem diferentes obrigações ao tratamento de dados transfronteiriços. A Associação de Bancos de Singapura declarou que os fluxos de dados transfronteiriços exigem avaliações de risco em nível institucional para cada par de jurisdições, aumentando o ônus operacional para os bancos e seus prestadores de serviços. O framework de proteção de dados da Índia, as regras de sistemas do setor financeiro da Indonésia e as leis de proteção de dados africanas acrescentam requisitos adicionais em nível de país para provedores que atendem a clientes regulamentados. Provedores com roteamento específico por jurisdição e opções de processamento regional podem abordar essas restrições de forma mais eficaz do que serviços que dependem de um único local global de telemetria. A restrição permanece relevante porque a entrega localizada aumenta a complexidade operacional e pode retardar a entrada em novos mercados regulamentados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
Serviços de Monitoramento e Relatório Ancoram a Base de ReceitaOs Serviços de Monitoramento e Relatório de Conformidade de Endpoints representaram 61,29% da receita em 2026, tornando-se o maior tipo de serviço no mercado de serviços gerenciados de monitoramento de conformidade de endpoints. O segmento fornece a visibilidade de postura que os clientes precisam antes de automatizar a remediação ou produzir material pronto para avaliadores, reunindo integridade do dispositivo, status de software, verificações de configuração e exceções identificadas em um registro que pode ser usado tanto por equipes operacionais quanto de conformidade. O monitoramento é frequentemente o serviço inicial porque mostra onde existem exceções de configuração, patch e política em toda a frota. Essa base pode suportar compras posteriores de serviços de remediação, suporte a auditorias e gestão regulatória do mesmo provedor, uma vez que os clientes podem ampliar o uso de um conjunto de dados de dispositivos já estabelecido em vez de reconstruir processos de coleta quando surge um novo requisito de controle. Os Serviços de Remediação de Endpoints e Aplicação de Políticas são a próxima área de serviço principal porque os clientes precisam de ações como quarentena de dispositivos, reversão de configuração e implantação de patches assim que uma exceção é identificada. Os Serviços de Avaliação de Conformidade e Suporte a Auditorias organizam então os registros técnicos em material que pode ser revisado por equipes de auditoria interna e avaliadores externos.
Os Serviços de Gestão de Conformidade Regulatória estão projetados para crescer a um CAGR de 19,89% até 2032 dentro do tamanho do mercado de serviços gerenciados de monitoramento de conformidade de endpoints. O segmento responde à necessidade de gerenciar NIS2, DORA, CMMC, HIPAA, PCI DSS e requisitos similares em toda a mesma frota de dispositivos. Seu valor vem do alinhamento de informações comuns de endpoints a diferentes expectativas de controle sem solicitar ao cliente que reconstrua o processo de coleta de evidências para cada framework. Outros tipos de serviço incluem ofertas emergentes relacionadas à governança de IA e benchmarking de endpoints. A Addigy introduziu um Benchmark de Conformidade de IA em setembro de 2026 que monitora 30 controles relacionados ao uso de ferramentas de IA nos níveis de aplicação e rede. Provedores que combinam monitoramento, remediação, suporte a auditorias e coordenação regulatória em um único contrato estão melhor posicionados para reter clientes à medida que seus programas de conformidade se tornam mais complexos. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints também oferece a esses provedores uma oportunidade mais clara de expandir o trabalho dos relatórios principais de dispositivos para operações de conformidade mais amplas.



Por Modo de Implantação:
Nuvem Lidera Enquanto o Híbrido Suporta Cargas de Trabalho RegulamentadasA entrega baseada em nuvem detinha 68,41% da receita em 2026, tornando-se o modelo de implantação líder no mercado de serviços gerenciados de monitoramento de conformidade de endpoints. Os agentes em nuvem podem alcançar dispositivos remotos por meio de conexões de rede padrão e podem suportar atualizações frequentes de políticas sem um ciclo de atualização do plano de controle gerenciado pelo cliente. Esse arranjo é útil onde os funcionários utilizam vários sistemas operacionais e se movem entre locais. Um console de serviço centralizado também facilita a comparação do status dos dispositivos em uma força de trabalho distribuída. A implantação local permanece relevante em ambientes isolados e configurações de alta segurança onde as regras de tratamento de dados não permitem telemetria roteada pela nuvem. Governo, defesa e certos operadores de infraestrutura crítica continuam a precisar desses modelos locais.
A implantação híbrida está projetada para expandir a um CAGR de 20,12% até 2032. O modelo permite que informações sensíveis de endpoints sejam processadas localmente enquanto a administração de políticas e os relatórios são gerenciados por meio de serviços em nuvem, oferecendo aos clientes uma maneira prática de separar as obrigações locais de tratamento de dados da necessidade de supervisão operacional centralizada entre equipes e unidades de negócios. Essa configuração pode atender às obrigações de residência de dados enquanto preserva a visibilidade centralizada para a empresa. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints é fortalecido quando esse design evita um processo separado para cada local regulamentado. É particularmente relevante para instituições financeiras sujeitas aos requisitos europeus de privacidade e resiliência operacional. O setor de serviços gerenciados de monitoramento de conformidade de endpoints provavelmente favorecerá provedores com um único console para dispositivos em nuvem, locais e híbridos porque os clientes não querem reconciliar conjuntos de evidências separados. Os controles de roteamento por locatário também permitem que os provedores adaptem seus serviços a diferentes jurisdições de clientes sem alterar a experiência diária de gerenciamento. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints se beneficia onde essa flexibilidade está disponível porque os clientes regulamentados podem manter um processo operacional consistente entre locais.
Por Tamanho da Organização:
Grandes Empresas Lideram Enquanto PMEs Ganham AcessoAs grandes empresas detinham 70,22% da receita em 2026 porque possuem maior exposição regulatória, maiores parques de endpoints e mais recursos para contratos de serviços gerenciados. Seus programas frequentemente cobrem milhares de dispositivos em unidades de negócios e jurisdições, tornando o monitoramento contínuo mais útil do que a revisão manual periódica porque o serviço pode apresentar uma visão compartilhada das exceções de dispositivos antes que os problemas se tornem questões separadas de auditoria, segurança e operações. Contratos de serviço plurianuais também podem ser difíceis de substituir porque uma mudança requer migração cuidadosa de políticas, registros de dispositivos e evidências de conformidade. A ENISA relatou gastos anuais medianos em cibersegurança de 1,5 milhões de EUR entre as organizações pesquisadas, reforçando a capacidade das maiores organizações regulamentadas de financiar programas sustentados de segurança e conformidade. Esses compradores permanecem centrais para a receita atual porque precisam de controles repetíveis em uma ampla população de dispositivos.
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 20,41% até 2032, o ritmo mais alto entre os tipos de segmentação relatados. O preço por assinatura reduz os requisitos iniciais de infraestrutura e pessoal que antes limitavam os programas contínuos de conformidade de endpoints a organizações maiores. A NinjaOne relatou mais de 500 milhões de USD em receita recorrente anual e mais de 35.000 clientes em 140 países em janeiro de 2026. Sua escala mostra o potencial das plataformas de endpoints nativas em nuvem para atender a clientes menores sem o mesmo modelo de serviços profissionais usado para implantações em grandes empresas. Provedores de serviços gerenciados e revendedores de valor agregado também são rotas importantes para clientes menores de BFSI e saúde que enfrentam obrigações de conformidade apesar de um quadro interno limitado de segurança. O setor de serviços gerenciados de monitoramento de conformidade de endpoints pode se beneficiar desse grupo de clientes quando os pacotes permanecem claros, acessíveis e utilizáveis com as ferramentas de gerenciamento de dispositivos existentes. No mercado de serviços gerenciados de monitoramento de conformidade de endpoints, esse requisito pressiona os provedores a manter a integração, o escopo do serviço e o faturamento simples para compradores menores.

Por Setor do Usuário Final:
BFSI Ancora a Demanda Enquanto o Governo Cresce Mais RapidamenteO BFSI representou 28,11% da receita em 2026 e permaneceu o maior grupo de usuários finais no mercado de serviços gerenciados de monitoramento de conformidade de endpoints. As instituições financeiras devem abordar DORA, PCI DSS, GLBA, NYDFS 23 NYCRR 500 e requisitos de risco tecnológico de bancos centrais em seus parques de dispositivos. Essas obrigações sobrepostas aumentam o valor de um serviço que transforma informações de configuração e patch de endpoints em evidências rastreáveis, ao mesmo tempo em que ajuda as equipes de risco e tecnologia a conectar o trabalho rotineiro de endpoints à linguagem de controle usada em auditorias e revisões de supervisão. O Escritório do Controlador da Moeda identificou o inventário de ativos, o gerenciamento de vulnerabilidades e a notificação de incidentes como elementos importantes da resiliência do sistema financeiro. A saúde e as ciências da vida também geram demanda porque os dispositivos que tratam dados de pacientes devem suportar salvaguardas demonstráveis sob HIPAA e requisitos de privacidade relacionados. Ambos os segmentos se beneficiam da validação contínua de postura porque uma auditoria não pode depender exclusivamente de um instantâneo histórico de configuração.
O Governo e a Administração Pública estão projetados para crescer a um CAGR de 19,29% até 2032. A Fase 1 do CMMC, os requisitos de infraestrutura crítica e os programas de governo digital expandem o número de endpoints gerenciados sem aumentar o quadro de cibersegurança na mesma proporção. Os compradores governamentais também valorizam provedores com caminhos de autorização que suportam aquisições do setor público. A NinjaOne relatou autorizações FedRAMP, GovRAMP e Texas-RAMP em janeiro de 2026, ilustrando o papel das credenciais no acesso ao setor público. TI e telecomunicações, manufatura industrial, varejo e comércio eletrônico, energia e serviços públicos e outros setores de usuários finais acrescentam demanda por meio de seus próprios requisitos de controle. A governança de IA cria uma necessidade adicional em TI e varejo, onde as organizações estão começando a monitorar o uso não autorizado de ferramentas de IA a partir de endpoints. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints pode atender a essa necessidade onde os provedores tornam esses controles parte dos relatórios regulares de endpoints em vez de um processo manual separado.
Análise Geográfica
Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints da América do Norte
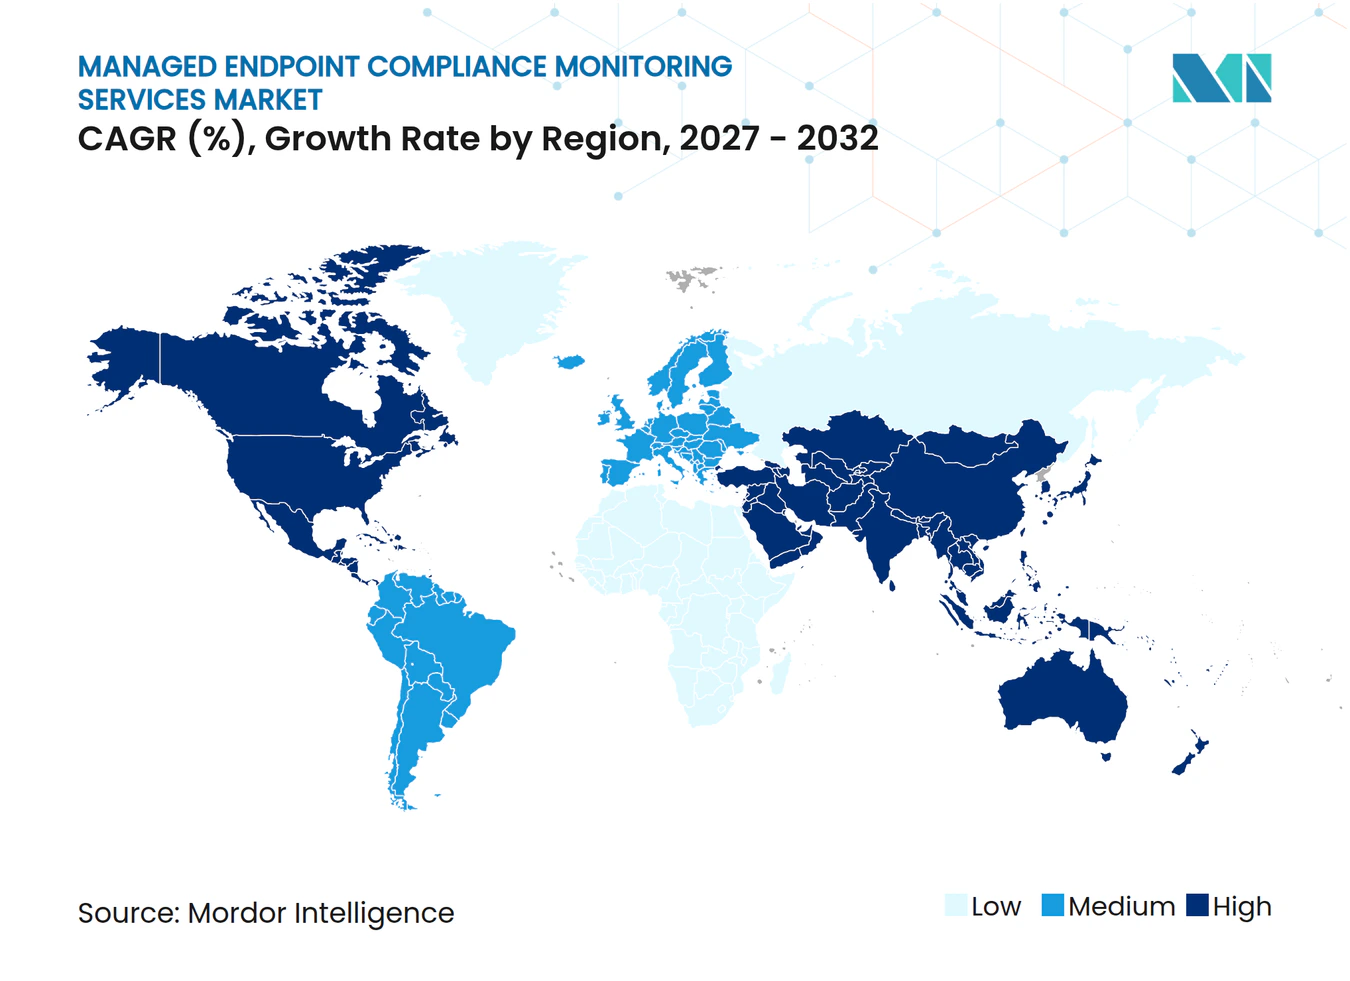
A América do Norte deteve 36,14% da receita em 2026 e liderou o mercado de serviços gerenciados de monitoramento de conformidade de endpoints. Os Estados Unidos contribuem com a maior parte da receita regional devido à sua densa base de fornecedores de cibersegurança, aos grandes setores regulamentados e às aquisições de defesa relacionadas ao CMMC. A Fase 1 do CMMC tornou-se relevante para os fornecedores cobertos da cadeia de suprimentos de defesa a partir de novembro de 2025, aumentando a atenção aos controles em nível de endpoint alinhados ao NIST SP 800-171. Os compradores de serviços financeiros devem atender às expectativas do FFIEC, às regras de risco cibernético da SEC, aos requisitos do NYDFS e aos requisitos de salvaguardas da Comissão Federal de Comércio. Esse ambiente em camadas sustenta a demanda recorrente por provedores que convertem o status técnico dos endpoints em evidências adequadas para exame. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints é favorecido quando essas evidências podem ser organizadas sem atrasar as operações tecnológicas rotineiras. Canadá e México ampliam o alcance regional por meio de programas de modernização da privacidade e de tecnologia empresarial.
Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints da Europa
A Europa permanece como a segunda maior base de demanda, pois NIS2, DORA e a Lei de IA da UE criam necessidades de evidências relacionadas, mas distintas. A ENISA constatou que a conformidade foi o principal fator de investimento em cibersegurança para 70% das organizações pesquisadas, enquanto muitos respondentes relataram longos ciclos de correção e atividade de testes limitada. Alemanha, Reino Unido e França lideram a demanda por meio de suas grandes populações empresariais e programas de conformidade mais maduros. Itália, Rússia e outros mercados europeus oferecem potencial de expansão à medida que a aplicação regulatória e os prazos de conformidade se tornam mais imediatos. Ivanti e e92plus anunciaram uma parceria de distribuição para o Reino Unido e a Irlanda em outubro de 2026, demonstrando investimento contínuo na cobertura de canais regionais.
Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints da APAC, América do Sul e MEA
A Ásia-Pacífico deve expandir a um CAGR de 19,58% até 2032, o ritmo regional mais rápido no mercado de serviços gerenciados de monitoramento de conformidade de endpoints. Desenvolvimentos regulatórios, programas de local de trabalho digital e provedores de serviços regionais estão ampliando a base de clientes endereçável. A CAC Corporation lançou seu Serviço de Aprimoramento de Segurança de Endpoints no Japão em dezembro de 2025, combinando Microsoft Intune, Defender for Endpoint e Purview em um pacote gerenciado. A Mitsubishi Electric Digital Innovation implantou serviços de EDR gerenciados na Hirotani Corporation a partir de abril de 2025 e relatou uma redução de 98% no esforço operacional de monitoramento de conformidade por meio de cobertura de SOC 24 horas por dia, 7 dias por semana. As obrigações de localização de dados e MLPS da China aumentam a demanda por plataformas domésticas ou hospedadas localmente. América do Sul, Oriente Médio e África permanecem regiões em estágio inicial, mas os programas nacionais de digitalização e cibersegurança do setor público estão ampliando a demanda por serviços gerenciados de conformidade. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints tem espaço para se desenvolver nessas regiões à medida que provedores locais, parceiros de canal e organizações públicas constroem a capacidade operacional necessária.
Cenário Competitivo
Concentração do Mercado
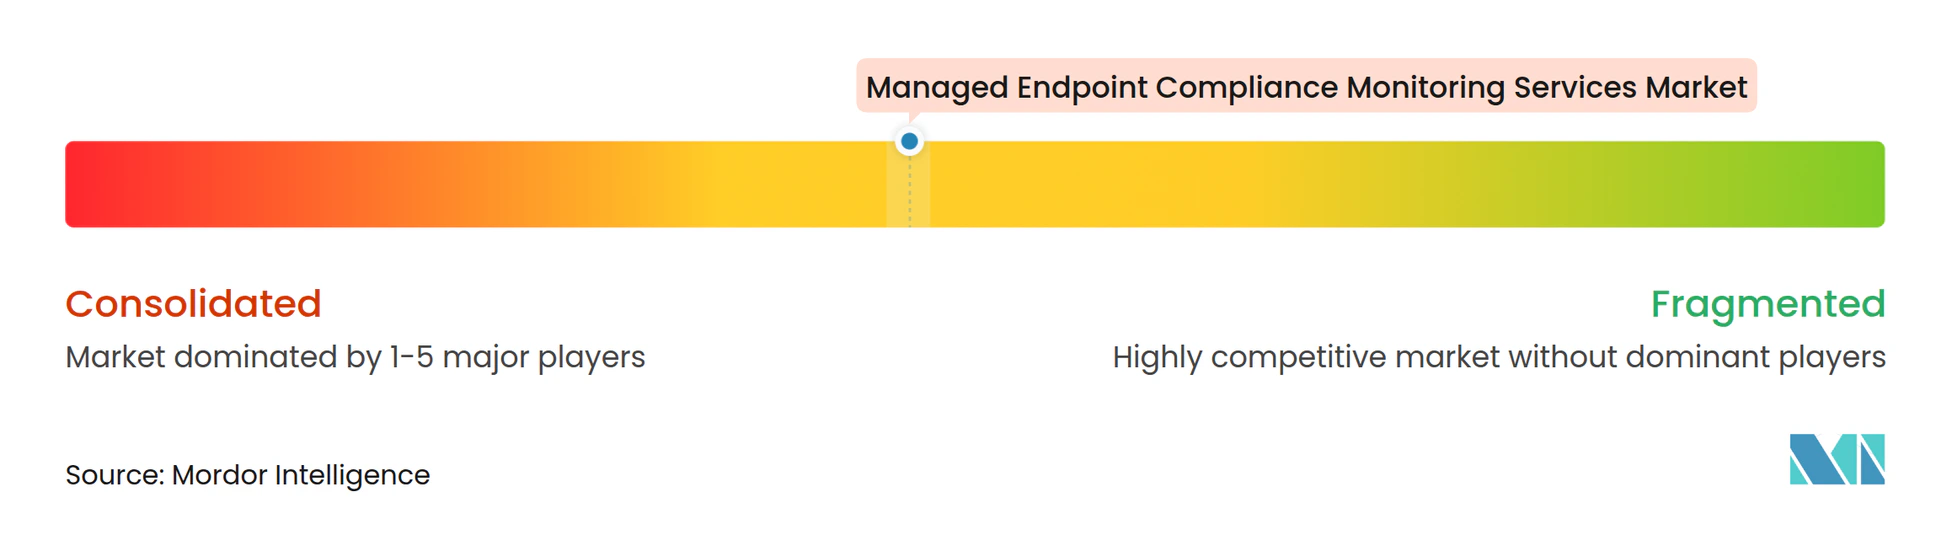
O mercado de serviços gerenciados de monitoramento de conformidade de endpoints é moderadamente fragmentado porque nenhum provedor tem uma posição dominante em entrega nativa em nuvem para PMEs, UEM para grandes empresas, credenciamento governamental e gerenciamento de endpoints focado em Apple. Os compradores selecionam provedores com base em seu stack de endpoints existente, ambiente regulatório, preferência de implantação e capacidade de operar em vários tipos de dispositivos. A pontuação de concentração de mercado é 4 em 10 porque o material disponível descreve fragmentação moderada e não identifica um grupo de principais participantes com participação combinada que suportaria uma pontuação de concentração mais alta. A consolidação de plataformas foi um padrão estratégico importante durante 2025 e 2026, à medida que os fornecedores combinaram gerenciamento de dispositivos, funções de identidade, telemetria comportamental e proteção de dados. O propósito estratégico é reduzir o número de agentes de endpoints e consoles de gerenciamento que os clientes empresariais precisam operar. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints é afetado por essa escolha porque os clientes avaliam cada vez mais os provedores de serviços pela sua capacidade de trabalhar com, em vez de complicar, o ambiente de endpoints existente.
A Tanium relançou sua plataforma de Operações de Segurança em outubro de 2026 com Endpoint Drift, um Motor de Insights, um modelo de SOC Federado e Tanium Atlas para busca de ameaças em linguagem simples. A iniciativa conecta o estado em tempo real do endpoint, detecção, resposta e busca de ameaças em um único ambiente operacional. A F5 e a Omnissa anunciaram uma parceria em setembro de 2026 integrando o F5 BIG-IP Zero Trust Access com o Omnissa Horizon e o Workspace ONE Access. A parceria aborda o acesso a desktops virtuais e a aplicação contínua de políticas, áreas onde a postura do dispositivo pode informar o acesso a aplicações. A Jamf concluiu sua aquisição de 216,1 milhões de USD da Identity Automation em abril de 2025, aproximando as capacidades de ciclo de vida de identidade do gerenciamento e segurança de dispositivos Apple.
Os provedores competem de forma mais eficaz quando conseguem criar evidências para vários frameworks a partir do mesmo conjunto de dados de endpoints. Isso é particularmente importante em setores regulamentados onde uma população de dispositivos deve satisfazer NIS2, DORA, CMMC, HIPAA e outros requisitos. Há também oportunidade em endpoints de tecnologia operacional, coordenação de evidências em múltiplas nuvens e serviços que suportam o tratamento de telemetria específico por jurisdição. A Addigy expandiu suas capacidades de gerenciamento de dispositivos Apple com um Intelligence Suite e funções de conformidade relacionadas à IA em setembro de 2026. A Ivanti buscou autorização FedRAMP High e DoD IL5 por meio do Project Hosts em 2025, refletindo a importância dos caminhos de autorização para o setor público. Fornecedores menores podem permanecer competitivos integrando-se a plataformas estabelecidas e automatizando o vínculo entre descoberta de vulnerabilidades, remediação e documentação. O mercado de serviços gerenciados de monitoramento de conformidade de endpoints permanece aberto a especialistas que reduzem o esforço de migração e fornecem resultados de evidências utilizáveis.
Líderes do Setor de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints
-
Ivanti Software, Inc.
-
Jamf Holding Corp.
-
SOTI Inc.
-
Tanium Inc.
-
Omnissa, LLC
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints Empresas cobertas neste relatório
- Jamf Holding Corp.
- Ivanti Software, Inc.
- SOTI Inc.
- Mitsogo Inc.
- 42Gears Mobility Systems Pvt. Ltd.
- Matrix42 GmbH
- Omnissa, LLC
- NinjaOne, LLC
- Tanium Inc.
- Automox, Inc.
- JumpCloud Inc.
- Kandji, Inc.
- Addigy, Inc.
- Mosyle Corporation
- ProMobi Technologies Pvt. Ltd.
- Syxsense Inc.
- Action1 Corporation
- Atera Networks Ltd.
- baramundi software GmbH
- Aagon GmbH
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints
- Outubro de 2026: A Tanium relançou sua plataforma de Operações de Segurança com Endpoint Drift, o Motor de Insights, o modelo de SOC Federado e o Tanium Atlas. O relançamento posicionou o monitoramento comportamental contínuo de endpoints como uma entrada direta para as operações de segurança e conectou a postura de conformidade com a resposta a ameaças em uma única plataforma.
- Outubro de 2026: A Ivanti e a e92plus anunciaram uma parceria estratégica de distribuição cobrindo o Reino Unido e a Irlanda. A parceria expandiu o acesso ao canal para os serviços gerenciados de endpoints e monitoramento de conformidade da Ivanti em organizações europeias do mercado intermediário.
- Setembro de 2026: A F5 e a Omnissa anunciaram uma parceria estratégica integrando o F5 BIG-IP Zero Trust Access com o Omnissa Horizon e o Workspace ONE Access. A solução conjunta consolidou proxies de gateway de desktop virtual legados em uma plataforma de gerenciamento unificada com aplicação contínua de políticas e logon único.
- Setembro de 2026: A Addigy lançou seu Intelligence Suite, uma camada de IA dentro de sua plataforma de gerenciamento de dispositivos Apple em tempo real. O lançamento incluiu pesquisa de dispositivos em linguagem simples, relatórios de conformidade, um Benchmark de Conformidade de IA, Script Assist e o gateway de IA Addigy MCP com portões de aprovação para ações de administrador.
Escopo do Relatório do Mercado Global de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints
O Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints compreende serviços terceirizados que monitoram, avaliam, aplicam e relatam continuamente a conformidade de endpoints em ambientes de dispositivos empresariais, incluindo desktops, laptops, dispositivos móveis e outros endpoints gerenciados. Esses serviços ajudam as organizações a manter a adesão a políticas de segurança internas, padrões do setor e requisitos regulatórios, fornecendo monitoramento de conformidade, remediação, aplicação de políticas, suporte a auditorias e gestão de conformidade regulatória por meio de plataformas centralizadas de gerenciamento e segurança de endpoints.
O Relatório do Mercado de Serviços Gerenciados de Monitoramento de Conformidade de Endpoints é Segmentado por Tipo de Serviço (Serviços de Monitoramento e Relatório de Conformidade de Endpoints, Serviços de Remediação de Endpoints e Aplicação de Políticas, Serviços de Avaliação de Conformidade e Suporte a Auditorias, Serviços de Gestão de Conformidade Regulatória, Outros Tipos de Serviço), Modo de Implantação (Baseado em Nuvem, Local, Híbrido), Tamanho da Organização (Grandes Empresas, Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Outros Setores de Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). As Previsões de Mercado são Fornecidas em Valor (USD).
Visão geral da segmentação
| Serviços de Monitoramento e Relatório de Conformidade de Endpoints |
| Serviços de Remediação de Endpoints e Aplicação de Políticas |
| Serviços de Avaliação de Conformidade e Suporte a Auditorias |
| Serviços de Gestão de Conformidade Regulatória |
| Outros Tipos de Serviço |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Serviços de Monitoramento e Relatório de Conformidade de Endpoints | |
| Serviços de Remediação de Endpoints e Aplicação de Políticas | ||
| Serviços de Avaliação de Conformidade e Suporte a Auditorias | ||
| Serviços de Gestão de Conformidade Regulatória | ||
| Outros Tipos de Serviço | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de monitoramento de conformidade de endpoints?
O mercado de serviços gerenciados de monitoramento de conformidade de endpoints é avaliado em 1,45 bilhões de USD em 2026 e está projetado para atingir 4,09 bilhões de USD até 2032, a um CAGR de 18,94% de 2027 a 2032.
O que está impulsionando a demanda por serviços gerenciados de monitoramento de conformidade de endpoints?
O trabalho híbrido, a governança de BYOD, o gerenciamento de endpoints em nuvem e os requisitos de conformidade sob frameworks como NIS2, DORA e CMMC estão aumentando a demanda por evidências contínuas de dispositivos.
Qual tipo de serviço lidera a demanda por monitoramento de conformidade de endpoints?
Os Serviços de Monitoramento e Relatório de Conformidade de Endpoints lideram com 61,29% de participação de receita em 2026 porque fornecem a visibilidade básica necessária para remediação e suporte a auditorias.
Qual modelo de implantação está crescendo mais rapidamente para serviços de conformidade de endpoints?
A implantação híbrida está projetada para crescer a um CAGR de 20,12% até 2032, à medida que organizações regulamentadas retêm dados sensíveis localmente enquanto utilizam funções de política e relatórios baseadas em nuvem.
Quais organizações estão adotando serviços gerenciados de conformidade de endpoints mais rapidamente?
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 20,41% até 2032, à medida que o preço por assinatura reduz as barreiras de infraestrutura e pessoal para o monitoramento contínuo.
Qual região está se expandindo mais rapidamente para o monitoramento de conformidade de endpoints?
A Ásia-Pacífico está projetada para crescer a um CAGR de 19,58% até 2032, apoiada por investimentos em locais de trabalho digitais, provedores de serviços regionais e requisitos mais rigorosos de cibersegurança.