
Marktgröße und Marktanteil der verwalteten Endpunkt-Compliance-Überwachungsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.72 Milliarden US-Dollar |
| Marktgröße (2032) | 4.09 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 18.94 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Endpunkt-Compliance-Überwachungsdienste von Mordor Intelligence
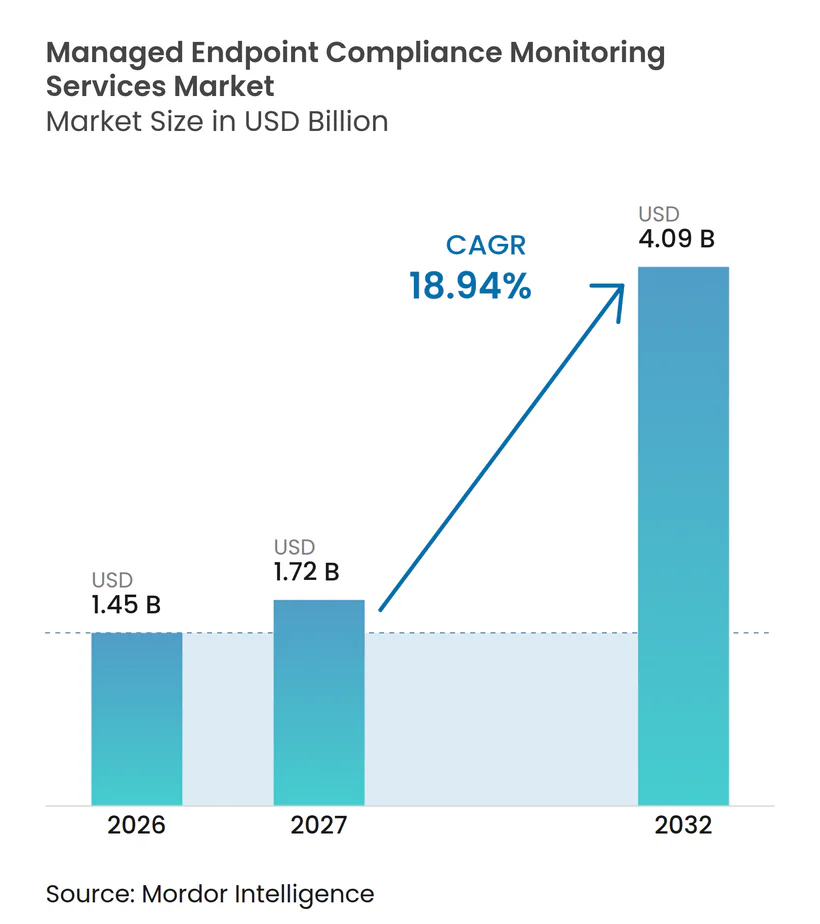
Die Marktgröße für verwaltete Endpunkt-Compliance-Überwachungsdienste wird voraussichtlich von 1,45 Milliarden USD im Jahr 2026 auf 4,09 Milliarden USD bis 2032 anwachsen und dabei zwischen 2027 und 2032 eine CAGR von 18,94 % verzeichnen. Das Wachstum spiegelt einen erweiterten Endpunkt-Perimeter, strengere Nachweisanforderungen und begrenzte interne Kapazitäten für den Betrieb kontinuierlicher Compliance-Programme über verteilte Geräte hinweg wider, insbesondere dort, wo Sicherheitsteams Richtlinienstatus, Patch-Aufzeichnungen, Zugangsbedingungen und Prüfungsanfragen über Büros, Heimstandorte, Cloud-Anwendungen und mobile Arbeitsmuster hinweg koordinieren müssen. Hybrides Arbeiten, der Zugriff über persönliche Geräte und Cloud-Anwendungen haben Compliance-Prüfungen über das traditionelle Unternehmensnetzwerk hinaus verlagert, wodurch eine kontinuierliche Gerätesichtbarkeit für regulierte Organisationen wichtiger wird, die einen zuverlässigen Nachweis darüber benötigen, was geprüft wurde, wann Kontrollen angewendet wurden und wie Ausnahmen gelöst wurden. Vorschriften in Europa, den Vereinigten Staaten und im asiatisch-pazifischen Raum verkürzen auch die Beschaffungszyklen, da Käufer prüfbare Kontrollen statt periodischer Bestätigungen benötigen, dass Richtlinien existieren, und weil Compliance-Teams Informationen benötigen, die klar mit Risikoführern, internen Prüfungsgruppen, Regulierungsbehörden und externen Gutachtern geteilt werden können. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste begünstigt daher Anbieter, die Überwachung, Behebung, Berichterstattung und regulatorisches Mapping kombinieren, ohne ein weiteres unverbundenes Tool zur Kundenumgebung hinzuzufügen.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungstyp hielten Endpunkt-Compliance-Überwachungs- und Berichtsdienste im Jahr 2026 einen Umsatzanteil von 61,29 % am Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste, während Regulatorische Compliance-Management-Dienste bis 2032 voraussichtlich mit einer CAGR von 19,89 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 68,41 % am Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste auf die Cloud-basierte Bereitstellung, während die hybride Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 20,12 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 70,22 % am Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 20,41 % wachsen werden.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Umsatzanteil von 28,11 % am Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste auf den BFSI-Sektor, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 19,29 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 36,14 % am Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 19,58 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausgaben für NIS2-, DORA-, CMMC- und sektorspezifische Regulierungsbereitschaft | +4.2% | Global, mit der Europäischen Union und Nordamerika als primäre Regionen, gefolgt vom asiatisch-pazifischen Raum sowie dem Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Hybrides Arbeiten und Ausweitung der BYOD-Governance | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von Zero-Trust und Endpunktsicherheit | +3.5% | Global, mit Nordamerika und der Europäischen Union als führende Regionen und dem asiatisch-pazifischen Raum als beschleunigender Region | Mittelfristig (2–4 Jahre) |
| Cloud-First-UEM-Einführung in verteilten Geräteflotten | +2.9% | Global, mit dem asiatisch-pazifischen Raum als Region mit dem schnellsten Einführungstempo | Mittelfristig (2–4 Jahre) |
| Kontinuierliche Nachweisanforderungen für prüfungsbereite Compliance | +2.3% | Global, mit der stärksten Nachfrage in Nordamerika und der Europäischen Union | Kurzfristig (≤ 2 Jahre) |
| Compliance-Telemetrie als verwalteter Dienst für schlanke IT-Teams | +1.8% | Global, mit der stärksten Akzeptanz in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausgaben für NIS2-, DORA-, CMMC- und sektorspezifische Regulierungsbereitschaft
NIS2, DORA, CMMC und sektorspezifische Vorschriften erzeugen eine direkte Nachfrage nach verwalteten Endpunkt-Compliance-Überwachungsdiensten, da sie von Organisationen verlangen, funktionierende Kontrollen nachzuweisen und nicht lediglich interne Richtlinien zu dokumentieren. Die Europäische Agentur für Cybersicherheit (ENISA) berichtete, dass 70 % der befragten europäischen Organisationen die Einhaltung von NIS2, dem Cyber Resilience Act und DORA als ihren primären Treiber für Cybersicherheitsinvestitionen identifizierten.[1] Dieselbe Studie ergab, dass 43 % der IKT-Dienstverwaltungseinheiten im Vorjahr keine Cybersicherheitstests abgeschlossen hatten und 45 % mehr als 3 Monate benötigten, um kritische Patches anzuwenden. Die DORA-Aufsicht für europäische Finanzunternehmen, CMMC-Anforderungen für die US-amerikanische Verteidigungslieferkette sowie Finanzsektor-Vorschriften in Indien und Malaysia erhöhen jeweils die Bedeutung von Endpunktkontrollen und strukturierten Nachweisen. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste profitiert, wenn ein Anbieter einen Gerätedatensatz mehreren regulatorischen Verpflichtungen zuordnen kann, was die doppelte Nachweiserhebung für den Kunden reduziert und die Überprüfung von Kontrollnachweisen erleichtert.
Hybrides Arbeiten und Ausweitung der BYOD-Governance
Hybrides Arbeiten hat die Anzahl der Standorte, Netzwerke und Gerätetypen erhöht, die dieselbe unternehmensweite Grundlinie erfüllen müssen. Unternehmensgeräte verbinden sich nun über Heimnetzwerke, Hotel-WLAN und mobile Hotspots, während persönliche Geräte kurz nach dem Onboarding eines Mitarbeiters auf Unternehmenssoftware zugreifen können. Automox stellte fest, dass 50 % der Organisationen 5 oder mehr Tage benötigten, um kritische Schwachstellen zu patchen, was eine Lücke zwischen einer dokumentierten Richtlinie und einer zeitnahen Kontrollausführung aufzeigt. Im asiatisch-pazifischen Raum führten Josys und CAC Corporation verwaltete Endpunktangebote ein, die eine wiederkehrende Preisgestaltung pro Gerät verwenden, wodurch kontinuierliche Überwachung für mittelgroße Organisationen zugänglicher wird.[2] Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste profitiert von diesem Wandel, da Kunden Nachweise bentigen, dass Richtlinienkontrollen konsistent auf registrierte und remote genutzte Geräte angewendet werden, einschließlich solcher, die außerhalb des Unternehmensnetzwerks verwendet werden. Ausgereifte BYOD-Regeln werden ebenfalls wichtig, da die Geräteregistrierung allein nicht bestätigt, dass jedes Gerät prüfungsbereite Nachweise unterstützen kann.
Konvergenz von Zero-Trust und Endpunktsicherheit
Zero-Trust-Programme bringen den Gerätezustand näher an Zugriffsentscheidungen heran, da Zugriffsrichtlinien den Endpunktzustand prüfen können, bevor einem Benutzer der Zugang zu einer Anwendung gewährt wird. Dieser Ansatz erstellt einen wiederkehrenden Gerätedatensatz, der sowohl den Sicherheitsbetrieb als auch die Compliance-Berichterstattung unterstützen kann. Der Plattform-Relaunch von Tanium im Oktober 2026 fügte Endpunkt-Verhaltensüberwachung, ein föderiertes Sicherheitsbetriebsmodell und Bedrohungssuche in einfacher Sprache auf Basis des Echtzeit-Endpunktstatus hinzu. Diese Kombination zeigt, warum Käufer zunehmend Plattformen bevorzugen, die Erkennung, Behebung und Compliance-Nachweise durch eine gemeinsame Betriebsansicht verbinden können. Organisationen mit unvollständigen Richtlinien für bedingten Zugriff erzeugen weiterhin Ausnahmen und Nachweislücken, was den Wert eines verwalteten Dienstes erhöhen kann, der Kontrollen validiert und Lücken gegenüber Compliance-Teams erklärt. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste wird daher durch Zero-Trust-Projekte unterstützt, die nach der Auswahl und Bereitstellung der anfänglichen Sicherheitsarchitektur über verschiedene Geräte hinweg praktische Betriebsunterstützung benötigen.
Cloud-First-UEM-Einführung in verteilten Geräteflotten
Cloud-basiertes Unified Endpoint Management unterstützt die Richtlinienbereitstellung und Berichterstattung, ohne dass jeder Kunde die Verwaltungsplattform in seinem eigenen Rechenzentrum betreiben muss. Dieses Modell eignet sich gut für verteilte Geräteflotten, da ein zentral verwalteter Dienst Geräte erreichen kann, die außerhalb des Unternehmensnetzwerks betrieben werden. Microsoft Intune, Microsoft Defender for Endpoint und Microsoft Purview wurden von CAC Corporation in einem gebündelten Endpunkt-Sicherheitsverbesserungsdienst kombiniert, der im Dezember 2025 für japanische Unternehmen eingeführt wurde. Das Angebot veranschaulicht, wie Cloud-Plattformen mit verwaltetem Betrieb kombiniert werden können, um Kunden einen wiederholbaren Dienst statt einer einmaligen Implementierung zu bieten. China bleibt ein einschränkender Fall, da MLPS-Verpflichtungen und Datenlokalisierungsanforderungen verlangen können, dass Telemetrie innerhalb der inländischen Infrastruktur verbleibt. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste wird weiterhin Anbieter belohnen, die Cloud-skaliertes Management anbieten können, während sie Daten gemäß lokalen Hosting- und Residenzanforderungen weiterleiten, ohne die für lokale Compliance-Teams verfügbaren Nachweise zu schwächen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Migration von Legacy-Toolchains und Integrationskomplexität | -2.8% | Global, am stärksten ausgeprägt in Großunternehmensumgebungen der Europäischen Union und Nordamerikas | Mittelfristig (2–4 Jahre) |
| Datensouveränität und regionale Hosting-Einschränkungen | -2.2% | Asiatisch-pazifischer Raum, einschließlich China und Indien, die Europäische Union sowie der Nahe Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Endpunkt-Agent-Überlastung und Leistungskompromisse | -1.5% | Global | Mittelfristig (2–4 Jahre) |
| Unklarheit bei Nachweiseigentümerschaft und mandantenübergreifender Prüfungskette | -1.0% | Global, konzentriert in regulierten Branchen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Migration von Legacy-Toolchains und Integrationskomplexitt
Der Austausch einer bestehenden Endpunkt-Toolchain kann die Einführung verzögern, da große Organisationen häufig über mehrere Systeme verfügen, die Endpunktverwaltung, Identität, Sicherheitsüberwachung und Compliance-Berichterstattung unterstützen. Diese Systeme müssen sorgfältig abgebildet werden, bevor ein neuer verwalteter Dienst einen zuverlässigen kontinuierlichen Statusdatensatz erstellen kann. Die daraus resultierende Arbeit kann mit umfassenderen Modernisierungsprogrammen um dieselben Sicherheits- und IT-Mitarbeiter konkurrieren. Automox führte im August 2026 Canopy ein, um eine Verbindung zu bestehenden Jamf Pro- und Microsoft Intune-Bereitstellungen herzustellen, anstatt einen sofortigen MDM-Austausch zu erfordern.[3] Das Produkt unterstützt Apple Silicon macOS-Patching, Linux, Server und mehr als 600 Drittanbieteranwendungen durch ein Koexistenzmodell. Anbieter, die sich in die bestehenden Verwaltungstools eines Kunden integrieren, können den Implementierungsaufwand reduzieren und historische Nachweise bewahren, während der Kunde eine längerfristige Plattformentscheidung plant.
Datensouveränität und regionale Hosting-Einschränkungen
Verwaltete Dienste zentralisieren Telemetrie aus verteilten Geräteflotten, aber lokale Datenvorschriften können einschränken, wo diese Telemetrie gespeichert, verarbeitet und abgerufen wird. Die Datenschutz-Grundverordnung, DORA, Chinas MLPS-Rahmenwerk und nationale Finanzsektor-Vorschriften legen unterschiedliche Verpflichtungen für den grenzüberschreitenden Datentransfer fest. Die Vereinigung der Banken in Singapur erklärte, dass grenzüberschreitende Datenflüsse institutionelle Risikobewertungen für jedes Jurisdiktionspaar erfordern, was die Betriebsbelastung für Banken und ihre Dienstleister erhöht. Indiens Datenschutzrahmen, Indonesiens Vorschriften für Finanzsektorsysteme und afrikanische Datenschutzgesetze fügen weitere länderspezifische Anforderungen für Anbieter hinzu, die regulierte Kunden bedienen. Anbieter mit jurisdiktionsspezifischem Routing und regionalen Verarbeitungsoptionen können diese Einschränkungen effektiver angehen als Dienste, die auf einen einzigen globalen Telemetriestandort angewiesen sind. Das Hemmnis bleibt wesentlich, da eine lokalisierte Bereitstellung die Betriebskomplexität erhöht und den Eintritt in neue regulierte Märkte verlangsamen kann.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
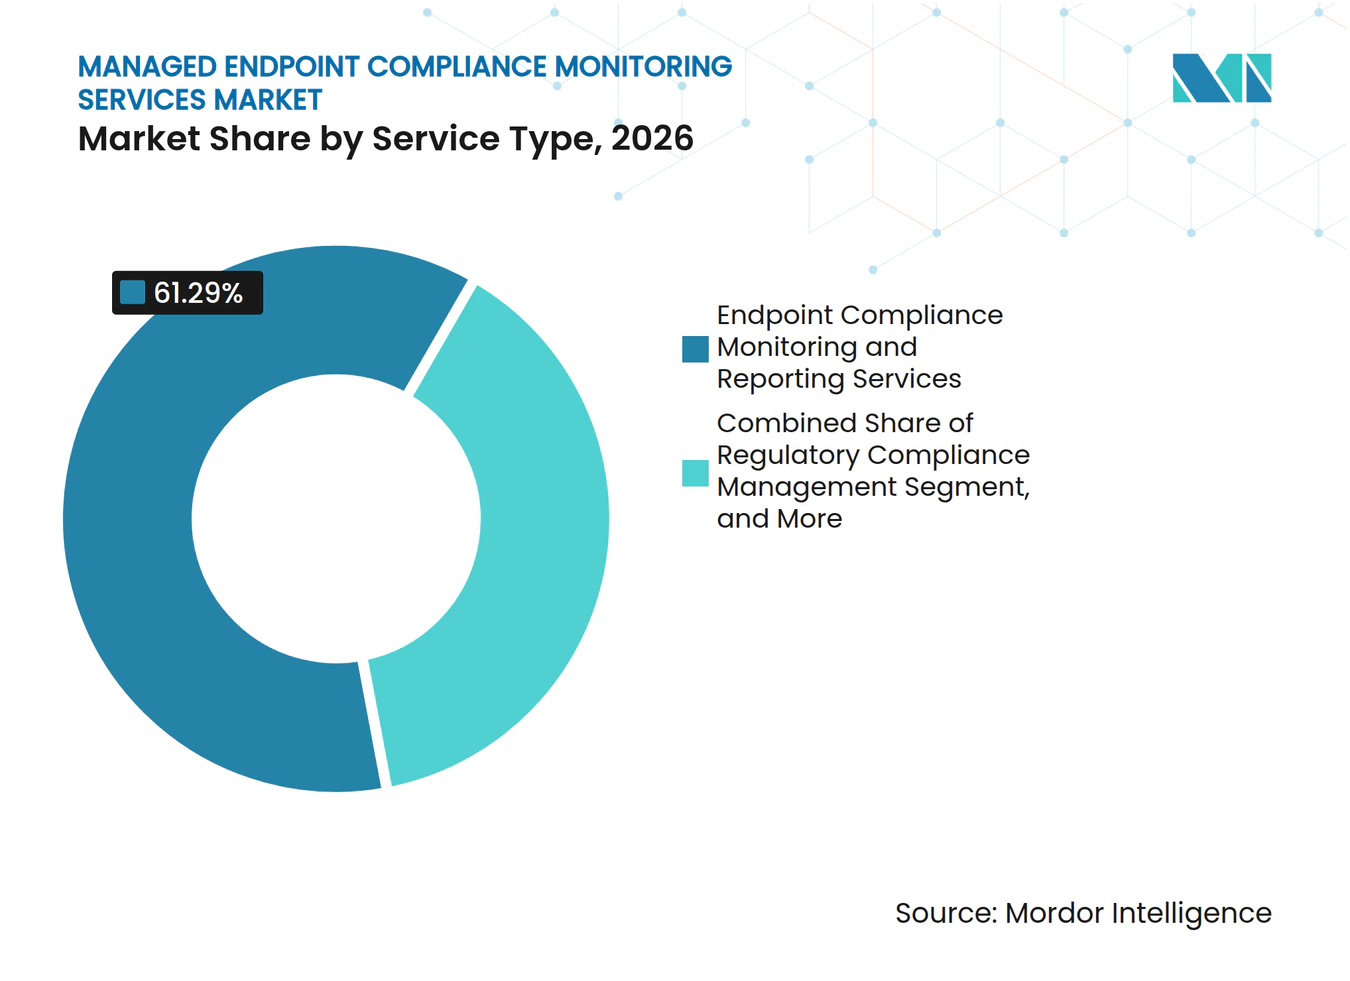
Überwachungs- und Berichtsdienste bilden die UmsatzbasisEndpunkt-Compliance-Überwachungs- und Berichtsdienste machten im Jahr 2026 61,29 % des Umsatzes aus und sind damit der größte Dienstleistungstyp im Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste. Das Segment bietet die Statussichtbarkeit, die Kunden benötigen, bevor sie die Behebung automatisieren oder gutachtergerechtes Material erstellen können, indem Gerätezustand, Softwarestatus, Konfigurationsprüfungen und identifizierte Ausnahmen in einem Datensatz zusammengeführt werden, der sowohl von operativen als auch von Compliance-Teams genutzt werden kann. Die Überwachung ist häufig der erste Dienst, da sie zeigt, wo Konfigurations-, Patch- und Richtlinienausnahmen in der Flotte vorhanden sind. Diese Grundlage kann spätere Käufe von Behebungs-, Prüfungsunterstützungs- und Regulierungsmanagementdiensten beim selben Anbieter unterstützen, da Kunden einen etablierten Gerätedatensatz erweitern können, anstatt Erfassungsprozesse neu aufzubauen, wenn eine neue Kontrollanforderung auftritt. Endpunkt-Behebungs- und Richtliniendurchsetzungsdienste sind der nächste wichtige Dienstleistungsbereich, da Kunden Maßnahmen wie Gerätequarantäne, Konfigurationsrücksetzung und Patch-Bereitstellung benötigen, sobald eine Ausnahme identifiziert wird. Compliance-Bewertungs- und Prüfungsunterstützungsdienste organisieren dann technische Aufzeichnungen in Material, das von internen Prüfungsteams und externen Gutachtern überprüft werden kann.
Regulatorische Compliance-Management-Dienste werden voraussichtlich bis 2032 mit einer CAGR von 19,89 % innerhalb der Marktgröße für verwaltete Endpunkt-Compliance-Überwachungsdienste wachsen. Das Segment reagiert auf die Notwendigkeit, NIS2, DORA, CMMC, HIPAA, PCI DSS und ähnliche Anforderungen über dieselbe Geräteflotte hinweg zu verwalten. Sein Wert ergibt sich aus der Ausrichtung gemeinsamer Endpunktinformationen auf unterschiedliche Kontrollanforderungen, ohne den Kunden zu bitten, den Nachweiserhebungsprozess für jedes Rahmenwerk neu aufzubauen. Weitere Dienstleistungstypen umfassen aufkommende Angebote im Zusammenhang mit KI-Governance und Endpunkt-Benchmarking. Addigy führte im September 2026 einen KI-Compliance-Benchmark ein, der 30 Kontrollen im Zusammenhang mit der Nutzung von KI-Tools auf Anwendungs- und Netzwerkebene überwacht. Anbieter, die Überwachung, Behebung, Prüfungsunterstützung und regulatorische Koordination in einem Auftrag kombinieren, sind besser positioniert, um Kunden zu halten, wenn ihre Compliance-Programme komplexer werden. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste bietet diesen Anbietern auch eine klarere Möglichkeit, die Arbeit von der Kerngeräteberichterstattung auf einen breiteren Compliance-Betrieb auszuweiten.



Nach Bereitstellungsmodus:
Cloud führt, während Hybrid regulierte Arbeitslasten unterstütztDie Cloud-basierte Bereitstellung hielt im Jahr 2026 68,41 % des Umsatzes und ist damit das führende Bereitstellungsmodell im Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste. Cloud-Agenten können Remote-Geräte über Standard-Netzwerkverbindungen erreichen und häufige Richtlinienaktualisierungen unterstützen, ohne dass ein vom Kunden verwalteter Upgrade-Zyklus für die Steuerungsebene erforderlich ist. Diese Anordnung ist nützlich, wenn Mitarbeiter mehrere Betriebssysteme verwenden und zwischen Standorten wechseln. Eine zentrale Dienstkonsole erleichtert auch den Vergleich des Gerätestatus über eine verteilte Belegschaft hinweg. Die lokale Bereitstellung bleibt in luftdicht abgeschotteten Umgebungen und Hochsicherheitseinstellungen relevant, in denen Datenverarbeitungsregeln keine Cloud-geroutete Telemetrie erlauben. Regierung, Verteidigung und bestimmte Betreiber kritischer Infrastrukturen benötigen weiterhin diese lokalen Modelle.
Die hybride Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 20,12 % wachsen. Das Modell ermöglicht es, sensible Endpunktinformationen lokal zu verarbeiten, während Richtlinienverwaltung und Berichterstattung über Cloud-Dienste verwaltet werden, was Kunden eine praktische Möglichkeit bietet, lokale Datenverarbeitungsverpflichtungen von der Notwendigkeit einer zentralisierten Betriebsaufsicht über Teams und Geschäftsbereiche hinweg zu trennen. Diese Konfiguration kann Datensidenzpflichten erfüllen und gleichzeitig eine zentralisierte Sichtbarkeit für das Unternehmen bewahren. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste wird gestärkt, wenn dieses Design einen separaten Prozess für jeden regulierten Standort vermeidet. Es ist besonders relevant für Finanzinstitute, die europäischen Datenschutz- und operationellen Resilienzanforderungen unterliegen. Die Branche der verwalteten Endpunkt-Compliance-Überwachungsdienste wird wahrscheinlich Anbieter mit einer einzigen Konsole für Cloud-, lokale und hybride Geräte bevorzugen, da Kunden keine separaten Nachweissätze abgleichen möchten. Mandantenspezifische Routing-Kontrollen ermöglichen es Anbietern auch, ihre Dienste an verschiedene Kundenjurisdiktionen anzupassen, ohne die tägliche Verwaltungserfahrung zu ändern. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste profitiert, wo diese Flexibilität verfügbar ist, da regulierte Kunden einen konsistenten Betriebsprozess über Standorte hinweg beibehalten können.
Nach Unternehmensgröße:
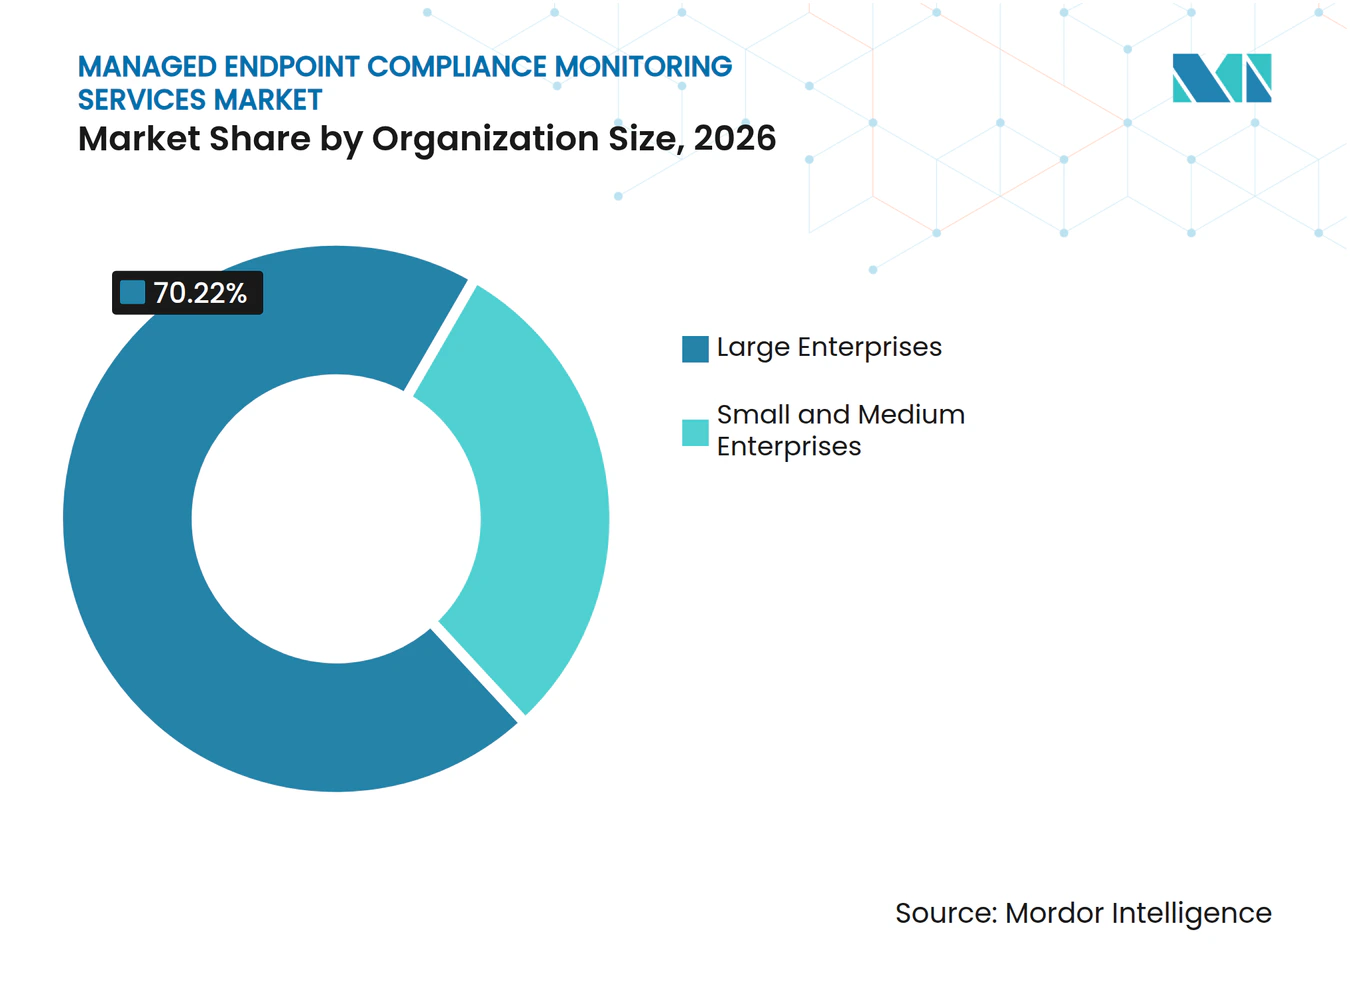
Großunternehmen führen, während KMU Zugang gewinnenGroßunternehmen hielten im Jahr 2026 70,22 % des Umsatzes, da sie eine breitere regulatorische Exposition, größere Endpunktbestände und mehr Ressourcen für verwaltete Dienstverträge haben. Ihre Programme umfassen häufig Tausende von Geräten über Geschäftsbereiche und Jurisdiktionen hinweg, was eine kontinuierliche Überwachung nützlicher macht als periodische manuelle Überprüfungen, da der Dienst eine gemeinsame Ansicht von Geräteausnahmen präsentieren kann, bevor Probleme zu separaten Prüfungs-, Sicherheits- und Betriebsproblemen werden. Mehrjährige Dienstverträge können auch schwer zu ersetzen sein, da ein Wechsel eine sorgfältige Migration von Richtlinien, Gerätedatensätzen und Compliance-Nachweisen erfordert. ENISA berichtete von einem mittleren jährlichen Cybersicherheitsausgaben von 1,5 Millionen EUR unter den befragten Organisationen, was die Kapazität größerer regulierter Organisationen zur Finanzierung nachhaltiger Sicherheits- und Compliance-Programme unterstreicht. Diese Käufer bleiben zentral für den aktuellen Umsatz, da sie wiederholbare Kontrollen über eine breite Gerätepopulation benötigen.
Kleine und mittlere Unternehmen werden voraussichtlich bis 2032 mit einer CAGR von 20,41 % wachsen, dem höchsten Tempo unter den berichteten Segmentierungstypen. Abonnementpreise reduzieren die anfänglichen Infrastruktur- und Personalanforderungen, die einst kontinuierliche Endpunkt-Compliance-Programme auf größere Organisationen beschränkten. NinjaOne berichtete im Januar 2026 von mehr als 500 Millionen USD jährlich wiederkehrendem Umsatz und mehr als 35.000 Kunden in 140 Ländern. Seine Größe zeigt das Potenzial von Cloud-nativen Endpunktplattformen, kleinere Kunden ohne dasselbe professionelle Dienstleistungsmodell zu bedienen, das für große Unternehmensbereitstellungen verwendet wird. Managed Service Provider und Value-Added Reseller sind auch wichtige Wege zu kleineren BFSI- und Gesundheitskunden, die trotz begrenzter interner Sicherheitsmitarbeiter Compliance-Verpflichtungen haben. Die Branche der verwalteten Endpunkt-Compliance-Überwachungsdienste kann von dieser Kundengruppe profitieren, wenn Pakete klar, erschwinglich und mit bestehenden Geräteverwaltungstools nutzbar bleiben. Im Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste setzt diese Anforderung Anbieter unter Druck, Onboarding, Leistungsumfang und Abrechnung für kleinere Käufer unkompliziert zu halten.

Nach Endnutzerbranche:
BFSI verankert die Nachfrage, während Regierung am schnellsten wächstBFSI machte im Jahr 2026 28,11 % des Umsatzes aus und blieb die größte Endnutzergruppe im Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste. Finanzinstitute müssen DORA, PCI DSS, GLBA, NYDFS 23 NYCRR 500 und Technologierisikovorschriften der Zentralbanken über ihre Gerätebestände hinweg berücksichtigen. Diese überlappenden Verpflichtungen erhöhen den Wert eines Dienstes, der Endpunktkonfigurations- und Patch-Informationen in nachvollziehbare Nachweise umwandelt und gleichzeitig Risiko- und Technologieteams dabei hilft, routinemäßige Endpunktarbeit mit der Kontrollsprache zu verbinden, die bei Prüfungen und Aufsichtsprüfungen verwendet wird. Das Office of the Comptroller of the Currency identifizierte Asset-Inventar, Schwachstellenmanagement und Vorfallbenachrichtigung als wichtige Elemente der Finanzstabilität. Gesundheitswesen und Biowissenschaften erzeugen ebenfalls Nachfrage, da Geräte, die Patientendaten verarbeiten, nachweisbare Schutzmaßnahmen gemäß HIPAA und verwandten Datenschutzanforderungen unterstützen müssen. Beide Branchen profitieren von einer kontinuierlichen Statusvalidierung, da eine Prüfung nicht allein auf einem historischen Konfigurationsschnappschuss beruhen kann.
Regierung und öffentliche Verwaltung wird voraussichtlich bis 2032 mit einer CAGR von 19,29 % wachsen. CMMC Phase 1, Anforderungen an kritische Infrastrukturen und digitale Regierungsprogramme erweitern die Anzahl der verwalteten Endpunkte, ohne die Cybersicherheitsmitarbeiter im gleichen Maße zu erhöhen. Regierungskäufer schätzen auch Anbieter mit Autorisierungswegen, die die Beschaffung im öffentlichen Sektor unterstützen. NinjaOne berichtete im Januar 2026 von FedRAMP-, GovRAMP- und Texas-RAMP-Autorisierungen, was die Rolle von Zertifizierungen beim Zugang zum öffentlichen Sektor veranschaulicht. IT und Telekommunikation, industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgung sowie andere Endnutzerbranchen fügen durch ihre eigenen Kontrollanforderungen Nachfrage hinzu. KI-Governance schafft einen zusätzlichen Bedarf in IT und Einzelhandel, wo Organisationen beginnen, die unbefugte Nutzung von KI-Tools von Endpunkten aus zu überwachen. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste kann diesen Bedarf decken, wenn Anbieter diese Kontrollen zu einem Teil der regulären Endpunktberichterstattung machen, anstatt einen separaten manuellen Prozess einzuführen.
Geografische Analyse
Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste in Nordamerika
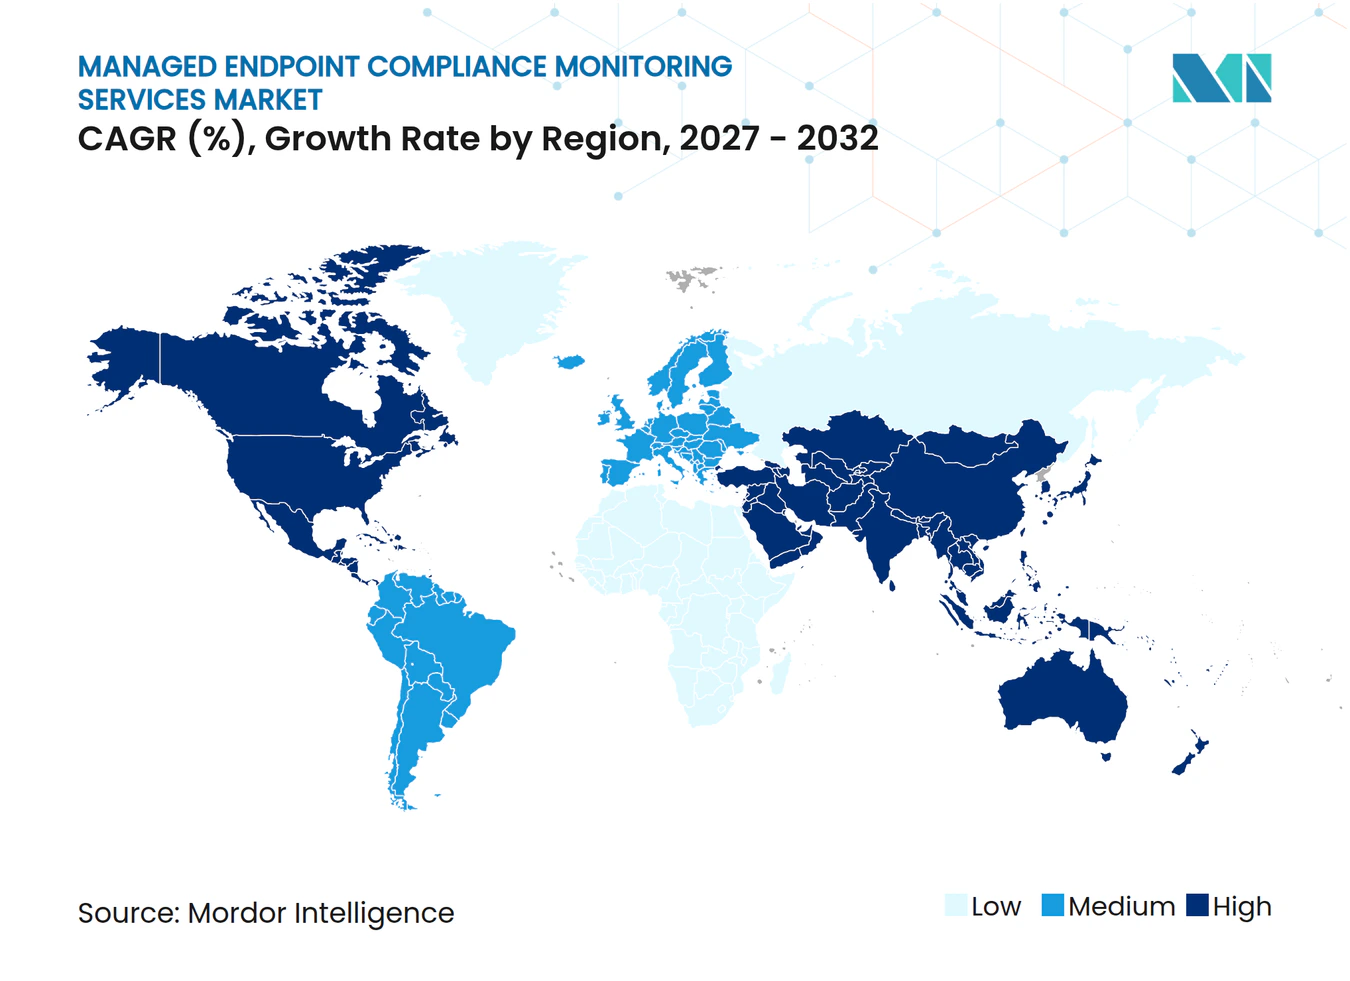
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 36,14 % und führte den Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste an. Die Vereinigten Staaten tragen den größten Teil des regionalen Umsatzes bei, bedingt durch die dichte Basis an Cybersicherheitsanbietern, große regulierte Sektoren und die CMMC-bezogene Verteidigungsbeschaffung. CMMC Phase 1 wurde ab November 2025 für betroffene Lieferanten der Verteidigungslieferkette relevant und erhöhte die Aufmerksamkeit für Endpunkt-Kontrollen, die mit NIST SP 800-171 abgestimmt sind. Käufer aus dem Finanzdienstleistungsbereich müssen FFIEC-Anforderungen, SEC-Vorschriften zu Cyberrisiken, NYDFS-Anforderungen und Schutzanforderungen der Federal Trade Commission erfüllen. Dieses mehrschichtige Umfeld unterstützt die wiederkehrende Nachfrage nach Anbietern, die den technischen Endpunktstatus in prüfungsgeeignete Nachweise umwandeln. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste wird gestützt, wenn diese Nachweise organisiert werden können, ohne den regulären Technologiebetrieb zu verzögern. Kanada und Mexiko erweitern die regionale Reichweite durch Modernisierung des Datenschutzes und Unternehmenstechnologieprogramme.
Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste in Europa
Europa bleibt die zweitgrößte Nachfragebasis, da NIS2, DORA und der EU AI Act verwandte, aber unterschiedliche Nachweisanforderungen schaffen. ENISA stellte fest, dass Compliance für 70 % der befragten Organisationen der primäre Treiber für Cybersicherheitsinvestitionen war, während viele Befragte lange Patch-Zyklen und begrenzte Testaktivitäten meldeten. Deutschland, das Vereinigte Königreich und Frankreich führen die Nachfrage durch ihre großen Unternehmenspopulationen und ausgereifteren Compliance-Programme an. Italien, Russland und andere europäische Märkte bieten Expansionspotenzial, da die regulatorische Durchsetzung und Compliance-Fristen unmittelbarer werden. Ivanti und e92plus gaben im Oktober 2026 eine Vertriebspartnerschaft für das Vereinigte Königreich und Irland bekannt, was auf anhaltende Investitionen in die regionale Kanalabdeckung hinweist.
Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste in APAC, Südamerika und MEA
Asien-Pazifik wird voraussichtlich mit einer CAGR von 19,58 % bis 2032 wachsen, dem schnellsten regionalen Tempo im Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste. Regulatorische Entwicklungen, Programme für digitale Arbeitsplätze und regionale Dienstleister erweitern die adressierbare Kundenbasis. CAC Corporation führte im Dezember 2025 in Japan seinen Endpoint Security Enhancement Service ein, der Microsoft Intune, Defender for Endpoint und Purview in einem verwalteten Paket kombiniert. Mitsubishi Electric Digital Innovation setzte ab April 2025 bei der Hirotani Corporation verwaltete EDR-Dienste ein und berichtete von einer 98-prozentigen Reduzierung des operativen Aufwands für die Compliance-Überwachung durch eine 24/7-SOC-Abdeckung. Chinas Datenlokalisierungs- und MLPS-Verpflichtungen steigern die Nachfrage nach inländischen oder lokal gehosteten Plattformen. Südamerika, der Nahe Osten und Afrika sind noch frühere Entwicklungsregionen, aber nationale Digitalisierungsprogramme und Cybersicherheitsprogramme des öffentlichen Sektors weiten die Nachfrage nach verwalteten Compliance-Diensten aus. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste hat in diesen Regionen Entwicklungspotenzial, da lokale Anbieter, Kanalpartner und öffentliche Organisationen die erforderlichen Betriebskapazitäten aufbauen.
Wettbewerbslandschaft
Marktkonzentration
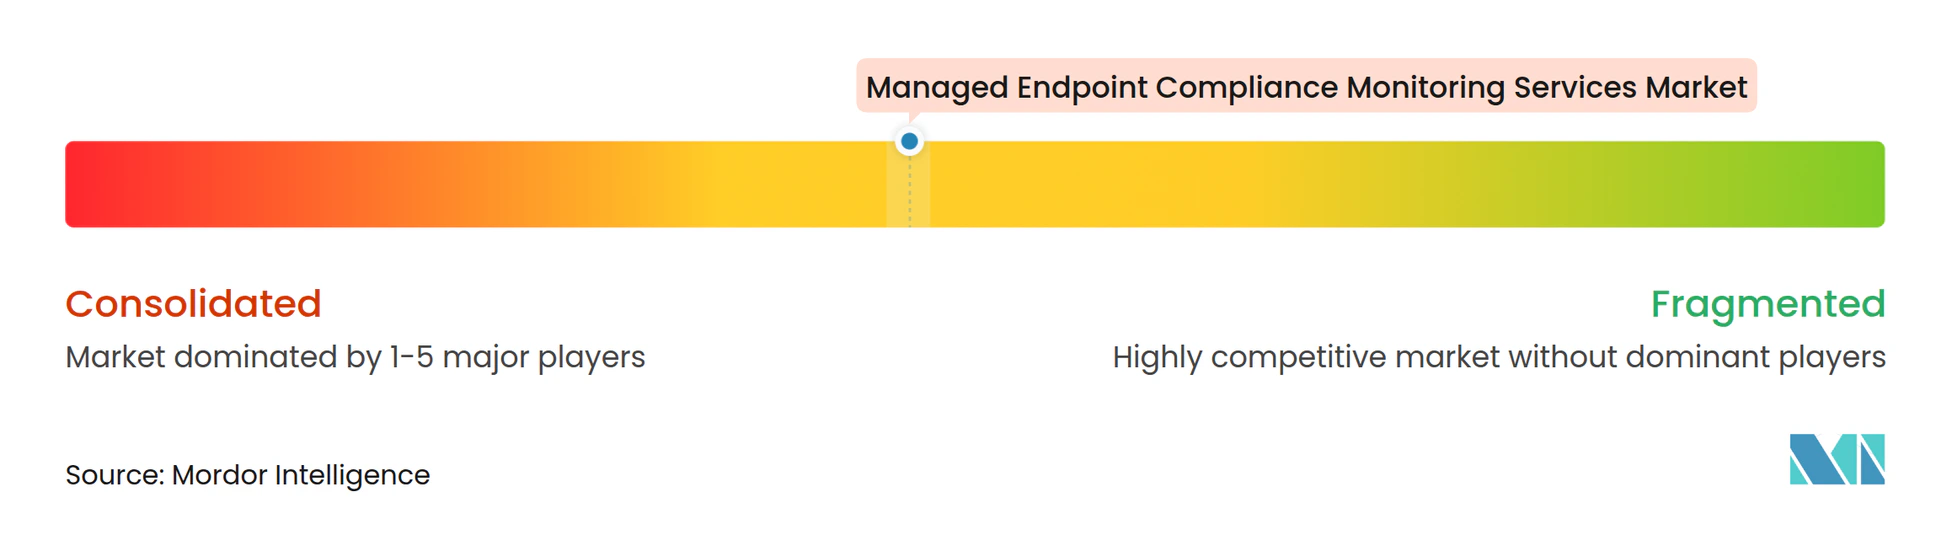
Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste ist mäßig fragmentiert, da kein Anbieter eine dominante Position in der Cloud-nativen KMU-Bereitstellung, dem Großunternehmen-UEM, der Regierungszertifizierung und dem Apple-fokussierten Endpunktmanagement innehat. Käufer wählen Anbieter basierend auf ihrem bestehenden Endpunkt-Stack, regulatorischen Umfeld, Bereitstellungspräferenz und der Fähigkeit, über mehrere Gerätetypen hinweg zu operieren. Der Marktkonzentrationsindex beträgt 4 von 10, da das verfügbare Material eine mäßige Fragmentierung beschreibt und keine Gruppe führender Anbieter mit einem kombinierten Anteil identifiziert, der einen höheren Konzentrationsindex unterstützen würde. Die Plattformkonsolidierung war ein wichtiges strategisches Muster in den Jahren 2025 und 2026, da Anbieter Geräteverwaltung, Identitätsfunktionen, Verhaltenstelemetrie und Datenschutz kombinierten. Der strategische Zweck besteht darin, die Anzahl der Endpunkt-Agenten und Verwaltungskonsolen zu reduzieren, die Unternehmenskunden betreiben müssen. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste wird von dieser Wahl beeinflusst, da Kunden Dienstleister zunehmend danach beurteilen, ob sie mit der bestehenden Endpunktumgebung zusammenarbeiten können, anstatt sie zu verkomplizieren.
Tanium relaunchtete seine Security Operations-Plattform im Oktober 2026 mit Endpoint Drift, einer Insights Engine, einem Federated SOC-Modell und Tanium Atlas für die Bedrohungssuche in einfacher Sprache. Der Schritt verbindet Echtzeit-Endpunktstatus, Erkennung, Reaktion und Bedrohungssuche in einer einzigen Betriebsumgebung. F5 und Omnissa kündigten im September 2026 eine Partnerschaft an, die F5 BIG-IP Zero Trust Access mit Omnissa Horizon und Workspace ONE Access integriert. Die Partnerschaft befasst sich mit dem Zugriff auf virtuelle Desktops und der kontinuierlichen Richtliniendurchsetzung, Bereichen, in denen der Gerätestatus den Anwendungszugriff informieren kann. Jamf schloss im April 2025 die Übernahme von Identity Automation für 216,1 Millionen USD ab und brachte damit Identitätslebenszyklusfähigkeiten näher an das Apple-Geräteverwaltungs- und Sicherheitsangebot.
Anbieter konkurrieren effektiver, wenn sie Nachweise für mehrere Rahmenwerke aus demselben Endpunktdatensatz erstellen können. Dies ist besonders wichtig in regulierten Sektoren, wo eine Gerätepopulation NIS2, DORA, CMMC, HIPAA und andere Anforderungen erfüllen muss. Es gibt auch Chancen bei Endpunkten der Betriebstechnologie, der Koordination von Multi-Cloud-Nachweisen und Diensten, die eine jurisdiktionsspezifische Telemetriebehandlung unterstützen. Addigy erweiterte seine Apple-Geräteverwaltungsfähigkeiten im September 2026 mit einer Intelligence Suite und KI-bezogenen Compliance-Funktionen. Ivanti verfolgte im Jahr 2025 die FedRAMP High- und DoD IL5-Autorisierung über Project Hosts, was die Bedeutung von Autorisierungswegen für den öffentlichen Sektor widerspiegelt. Kleinere Anbieter können wettbewerbsfähig bleiben, indem sie sich in etablierte Plattformen integrieren und die Verbindung zwischen Schwachstellenerkennung, Behebung und Dokumentation automatisieren. Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste bleibt offen für Spezialisten, die den Migrationsaufwand reduzieren und nutzbare Nachweisausgaben bereitstellen.
Marktführer der Branche der verwalteten Endpunkt-Compliance-Überwachungsdienste
-
Ivanti Software, Inc.
-
Jamf Holding Corp.
-
SOTI Inc.
-
Tanium Inc.
-
Omnissa, LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste Unternehmen in diesem Bericht
- Jamf Holding Corp.
- Ivanti Software, Inc.
- SOTI Inc.
- Mitsogo Inc.
- 42Gears Mobility Systems Pvt. Ltd.
- Matrix42 GmbH
- Omnissa, LLC
- NinjaOne, LLC
- Tanium Inc.
- Automox, Inc.
- JumpCloud Inc.
- Kandji, Inc.
- Addigy, Inc.
- Mosyle Corporation
- ProMobi Technologies Pvt. Ltd.
- Syxsense Inc.
- Action1 Corporation
- Atera Networks Ltd.
- baramundi software GmbH
- Aagon GmbH
Neueste Industrielle Entwicklungen in Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste
- Oktober 2026: Tanium relaunchtete seine Security Operations-Plattform mit Endpoint Drift, der Insights Engine, dem Federated SOC-Modell und Tanium Atlas. Der Relaunch positionierte die kontinuierliche Endpunkt-Verhaltensüberwachung als direkten Input für den Sicherheitsbetrieb und verband den Compliance-Status mit der Bedrohungsreaktion in einer einzigen Plattform.
- Oktober 2026: Ivanti und e92plus kündigten eine strategische Vertriebspartnerschaft für das Vereinigte Königreich und Irland an. Die Partnerschaft erweiterte den Kanalzugang für Ivantis verwaltete Endpunkt- und Compliance-Überwachungsdienste in mittelständischen europäischen Organisationen.
- September 2026: F5 und Omnissa kündigten eine strategische Partnerschaft an, die F5 BIG-IP Zero Trust Access mit Omnissa Horizon und Workspace ONE Access integriert. Die gemeinsame Lösung konsolidierte veraltete virtuelle Desktop-Gateway-Proxys in eine einheitliche Verwaltungsplattform mit kontinuierlicher Richtliniendurchsetzung und Single Sign-On.
- September 2026: Addigy führte seine Intelligence Suite ein, eine KI-Schicht innerhalb seiner Echtzeit-Apple-Geräteverwaltungsplattform. Die Veröffentlichung umfasste eine Gerätesuche in einfacher Sprache, Compliance-Berichterstattung, einen KI-Compliance-Benchmark, Script Assist und das Addigy MCP KI-Gateway mit Genehmigungsstufen für Administratoraktionen.
Globaler Berichtsumfang des Marktes für verwaltete Endpunkt-Compliance-Überwachungsdienste
Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste umfasst ausgelagerte Dienste, die Endpunkt-Compliance in Unternehmensgeräteumgebungen kontinuierlich überwachen, bewerten, durchsetzen und berichten, einschließlich Desktops, Laptops, mobiler Geräte und anderer verwalteter Endpunkte. Diese Dienste helfen Organisationen, die Einhaltung interner Sicherheitsrichtlinien, Branchenstandards und regulatorischer Anforderungen aufrechtzuerhalten, indem sie Compliance-Überwachung, Behebung, Richtliniendurchsetzung, Prüfungsunterstützung und regulatorisches Compliance-Management über zentralisierte Endpunktverwaltungs- und Sicherheitsplattformen bereitstellen.
Der Bericht über den Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste ist segmentiert nach Dienstleistungstyp (Endpunkt-Compliance-Überwachungs- und Berichtsdienste, Endpunkt-Behebungs- und Richtliniendurchsetzungsdienste, Compliance-Bewertungs- und Prüfungsunterstützungsdienste, Regulatorische Compliance-Management-Dienste, Sonstige Dienstleistungstypen), Bereitstellungsmodus (Cloud-basiert, Lokal, Hybrid), Unternehmensgröße (Großunternehmen, Kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgung, Sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, Asiatisch-pazifischer Raum, Naher Osten, Afrika). Die Marktprognosen werden in Wert (USD) angegeben.
Segmentierungsübersicht
| Endpunkt-Compliance-Überwachungs- und Berichtsdienste |
| Endpunkt-Behebungs- und Richtliniendurchsetzungsdienste |
| Compliance-Bewertungs- und Prüfungsunterstützungsdienste |
| Regulatorische Compliance-Management-Dienste |
| Sonstige Dienstleistungstypen |
| Cloud-basiert |
| Lokal |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Endpunkt-Compliance-Überwachungs- und Berichtsdienste | |
| Endpunkt-Behebungs- und Richtliniendurchsetzungsdienste | ||
| Compliance-Bewertungs- und Prüfungsunterstützungsdienste | ||
| Regulatorische Compliance-Management-Dienste | ||
| Sonstige Dienstleistungstypen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| Lokal | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste?
Der Markt für verwaltete Endpunkt-Compliance-Überwachungsdienste wird im Jahr 2026 auf 1,45 Milliarden USD geschätzt und wird voraussichtlich bis 2032 4,09 Milliarden USD erreichen, bei einer CAGR von 18,94 % von 2027 bis 2032.
Was treibt die Nachfrage nach verwalteten Endpunkt-Compliance-Überwachungsdiensten an?
Hybrides Arbeiten, BYOD-Governance, Cloud-Endpunktverwaltung und Compliance-Anforderungen unter Rahmenwerken wie NIS2, DORA und CMMC erhöhen die Nachfrage nach kontinuierlichen Gerätenachweisen.
Welcher Dienstleistungstyp führt die Nachfrage nach Endpunkt-Compliance-Überwachung an?
Endpunkt-Compliance-Überwachungs- und Berichtsdienste führen mit einem Umsatzanteil von 61,29 % im Jahr 2026, da sie die grundlegende Sichtbarkeit bieten, die für Behebung und Prüfungsunterstützung erforderlich ist.
Welches Bereitstellungsmodell wächst am schnellsten für Endpunkt-Compliance-Dienste?
Die hybride Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 20,12 % wachsen, da regulierte Organisationen sensible Daten lokal aufbewahren und gleichzeitig Cloud-basierte Richtlinien- und Berichtsfunktionen nutzen.
Welche Organisationen nehmen verwaltete Endpunkt-Compliance-Dienste am schnellsten an?
Kleine und mittlere Unternehmen werden voraussichtlich bis 2032 mit einer CAGR von 20,41 % wachsen, da Abonnementpreise die Infrastruktur- und Personalbarrieren für die kontinuierliche Überwachung senken.
Welche Region expandiert am schnellsten bei der Endpunkt-Compliance-Überwachung?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 19,58 % wachsen, unterstützt durch Investitionen in digitale Arbeitsplätze, regionale Dienstleister und strengere Cybersicherheitsanforderungen.