
Tamanho e Participação do Mercado de Operações de Conformidade Gerenciadas
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
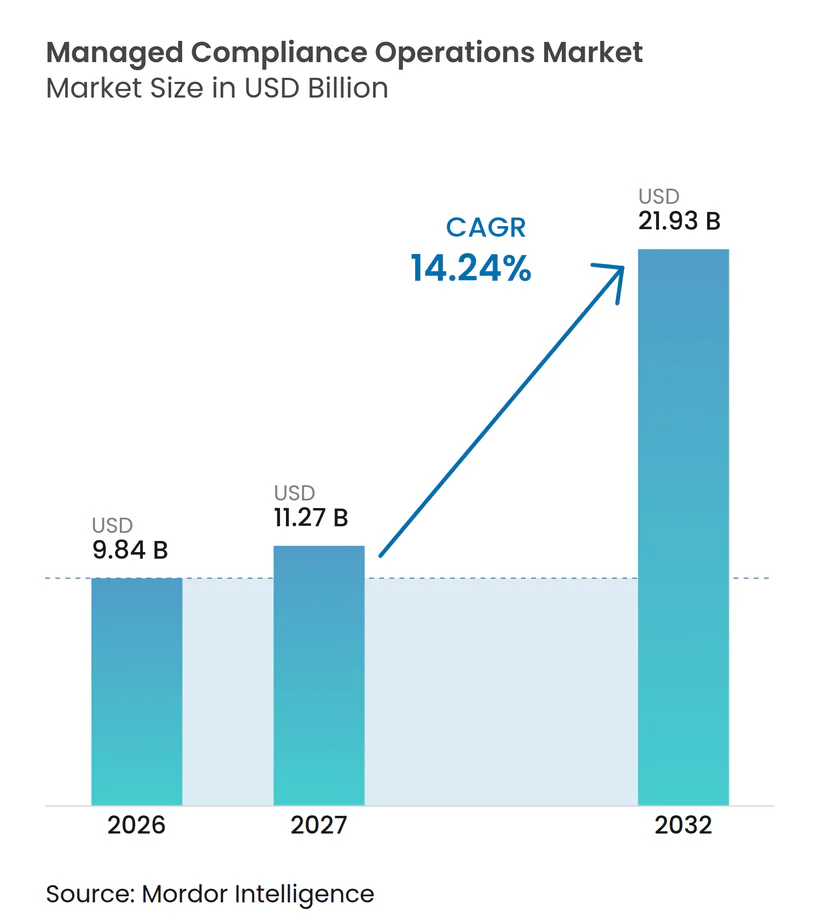
| Tamanho do Mercado (2027) | 11.27 Bilhões de dólares |
| Tamanho do Mercado (2032) | 21.93 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.24 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Operações de Conformidade Gerenciadas por Mordor Intelligence
O tamanho do mercado de operações de conformidade gerenciadas está projetado para expandir de 9,84 bilhões de USD em 2026 e 11,24 bilhões de USD em 2027 para 21,93 bilhões de USD até 2032, registrando um CAGR de 14,24% entre 2027 e 2032. O crescimento reflete a crescente lacuna entre os requisitos regulatórios e a capacidade das equipes internas de conformidade para gerenciá-los. Os provedores oferecem suporte ao monitoramento contínuo, coleta de evidências, preparação para auditorias, gestão de políticas e avaliação de riscos. A demanda está se tornando mais operacional porque as organizações precisam de comprovação documentada de conformidade ao longo do ano, não apenas durante as auditorias. As regras de governança de inteligência artificial estão gerando mais trabalho para as equipes que precisam monitorar decisões automatizadas e manter registros claros. O mercado de operações de conformidade gerenciadas também enfrenta limitações porque a responsabilidade legal permanece com a organização que terceiriza o trabalho.
Principais Conclusões do Relatório
- Por oferta, os serviços detinham 64,37% da participação do mercado de operações de conformidade gerenciadas em 2026, enquanto o software está projetado para expandir a um CAGR de 15,87% até 2032.
- Por modelo de serviço, o modelo totalmente gerenciado detinha 29,43% de participação em 2026, enquanto o modelo de autoatendimento orientado por tecnologia está projetado para expandir a um CAGR de 15,43% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem detinha 57,82% de participação em 2026, enquanto a implantação híbrida está projetada para expandir a um CAGR de 15,68% até 2032.
- Por tamanho da organização, as grandes empresas detinham 69,17% de participação em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 15,93% até 2032.
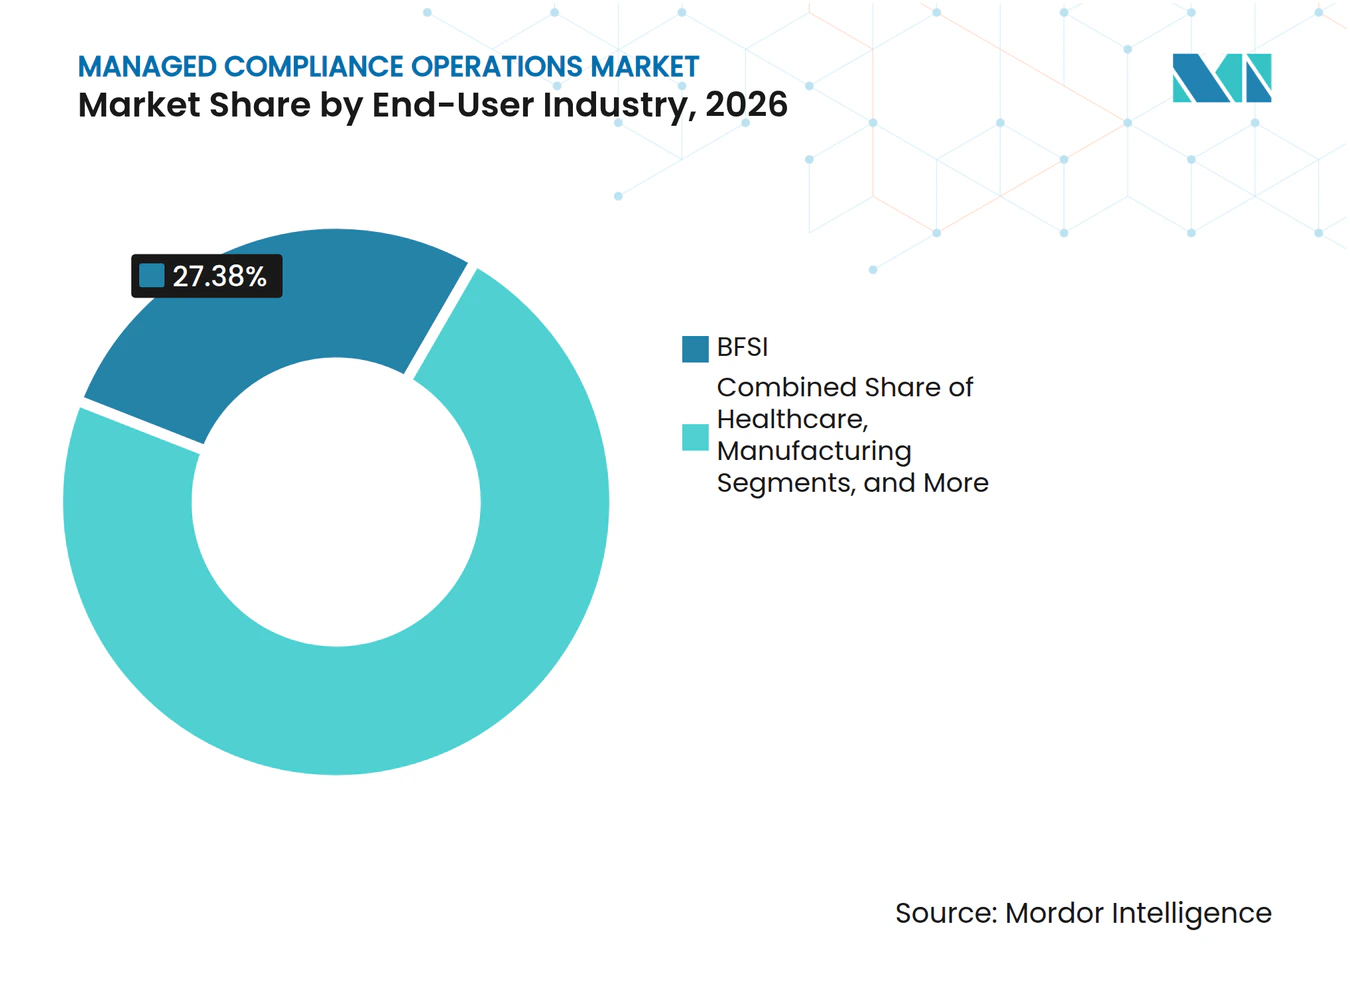
- Por setor do usuário final, o BFSI detinha 27,38% de participação em 2026, enquanto a saúde está projetada para expandir a um CAGR de 15,28% até 2032.
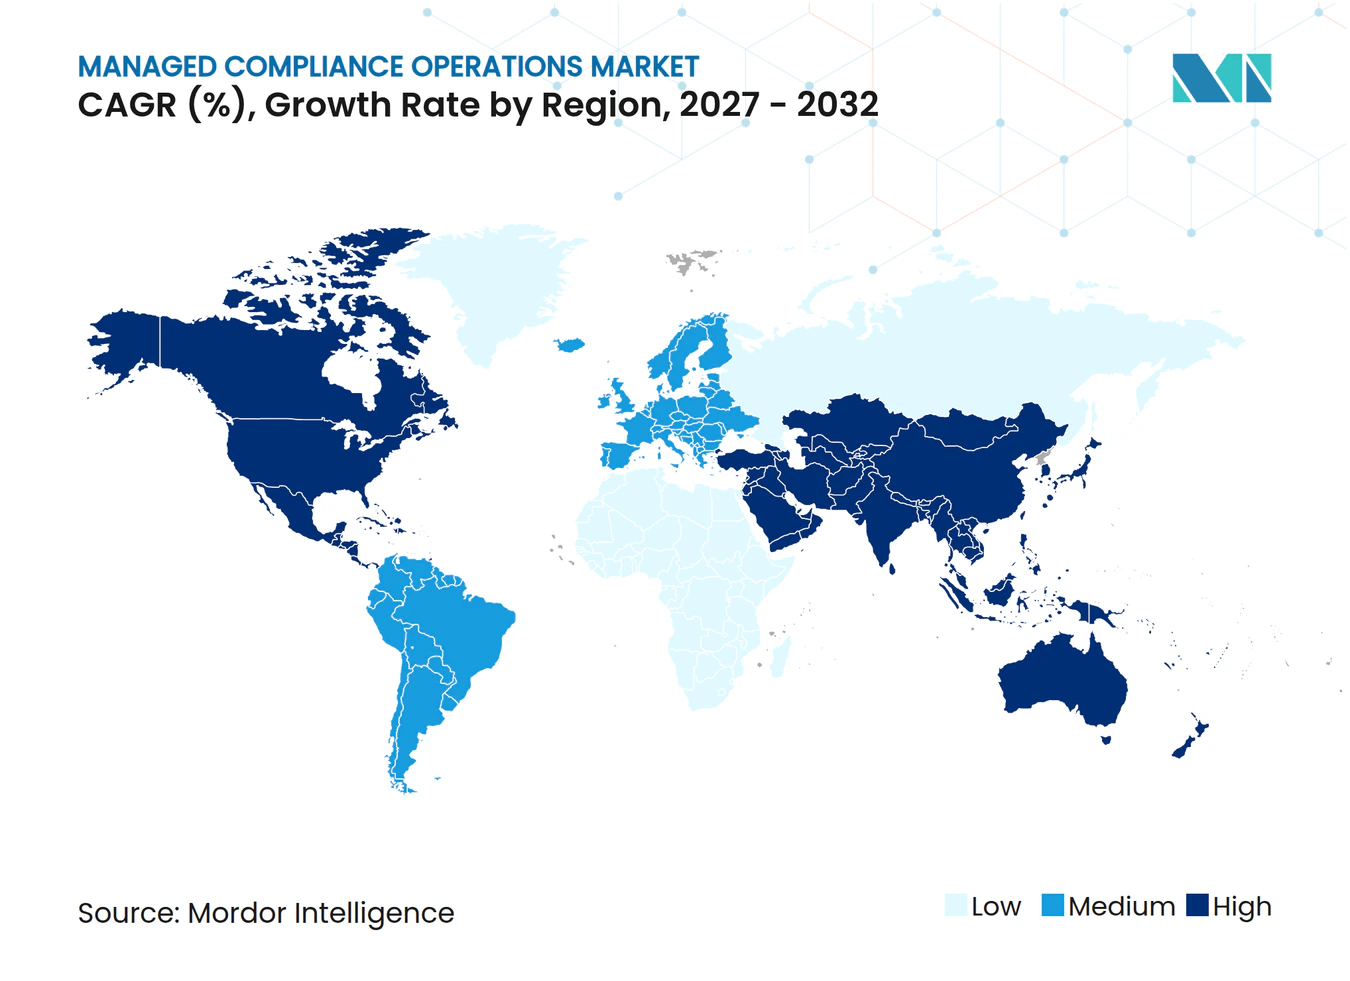
- Por geografia, a América do Norte detinha 37,92% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 15,47% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Crescente Complexidade Regulatória entre Jurisdições | +3.5% | Global, com UE, América do Norte e Ásia-Pacífico como áreas centrais | Longo prazo (≥ 4 anos) |
| Crescentes Obrigações de Cibersegurança, Privacidade de Dados e Resiliência Operacional | +2.8% | Global, mais forte na UE e na América do Norte | Médio prazo (2-4 anos) |
| Demanda por Monitoramento Contínuo Baseado em Nuvem e Prontidão para Auditoria | +2.1% | Global, particularmente mandatos federais dos EUA e setores regulados da UE | Médio prazo (2-4 anos) |
| Escassez e Custo de Profissionais Especializados em Conformidade | +1.8% | Global, mais agudo na América do Norte e na UE | Longo prazo (≥ 4 anos) |
| Governança de Inteligência Artificial e Obrigações de Risco de Modelos Criando Nova Demanda por Serviços | +1.5% | Global, incluindo UE, Estados Unidos e China | Curto prazo (≤ 2 anos) |
| Automação de Controle para Evidências em Ambientes Legados e Multi-Nuvem | +1.0% | Global, mais forte em ambientes multi-nuvem dos EUA e setores regulados da UE | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Complexidade Regulatória entre Jurisdições
O mercado de operações de conformidade gerenciadas se beneficia quando as organizações enfrentam regras com diferentes padrões de evidência e cronogramas de aplicação. Essas diferenças tornam o trabalho de conformidade difícil de padronizar entre jurisdições. A Autoridade Bancária Europeia emitiu orientações finais sobre gestão de riscos de terceiros para serviços não relacionados a TIC em setembro de 2026. As orientações estendem a supervisão rigorosa de fornecedores além dos fornecedores de tecnologia para entidades financeiras da UE. As organizações, portanto, precisam de processos mais amplos de monitoramento, documentação e revisão para relacionamentos com fornecedores. A Associação Internacional de Profissionais de Privacidade relatou que os reguladores esperam que as organizações demonstrem responsabilidade por meio de trilhas de auditoria confiáveis e controles documentados.[1] Essa expectativa transforma a conformidade de um trabalho jurídico periódico em uma responsabilidade operacional contínua.
Crescentes Obrigações de Cibersegurança, Privacidade de Dados e Resiliência Operacional
Os requisitos de cibersegurança e conformidade exigem cada vez mais as mesmas evidências, controles e rotinas operacionais. As entidades financeiras sujeitas à Lei de Resiliência Operacional Digital da UE devem manter registros de contratos de TIC, avaliações de risco e registros de testes de resiliência. Essas necessidades favorecem o suporte gerenciado contínuo em vez de um engajamento consultivo pontual. A Diretiva NIS2 também ampliou as obrigações de cibersegurança em setores críticos, incluindo saúde, energia e manufatura. As organizações que utilizam serviços de tecnologia externos devem demonstrar que seus próprios controles de resiliência permanecem eficazes. Isso cria demanda adicional por supervisão nas relações com fornecedores e nas operações internas. O trabalho resultante confere ao mercado de operações de conformidade gerenciadas um papel recorrente nos programas de conformidade.
Demanda por Monitoramento Contínuo Baseado em Nuvem e Prontidão para Auditoria
O monitoramento contínuo está substituindo a avaliação periódica à medida que as organizações buscam evidências de auditoria mais atuais. Os ambientes de nuvem podem capturar informações de controle à medida que a atividade ocorre em aplicações e infraestrutura. Um estudo do IEEE constatou que a política como código e a análise com suporte de inteligência artificial podem melhorar a detecção de conformidade e permitir a geração contínua de evidências em cadeias de suprimentos em nuvem.[2] Essa abordagem pode reduzir o trabalho de coleta manual em ambientes de tecnologia dispersos. Também permite que os provedores organizem evidências em relação a múltiplos frameworks de controle. O mercado de operações de conformidade gerenciadas se beneficia quando os clientes adquirem suporte recorrente para coleta de evidências e preparação para auditorias. Esse modelo pode proporcionar um processo operacional mais previsível do que um ciclo de auditoria baseado em projetos.
Escassez e Custo de Profissionais Especializados em Conformidade
A oferta de profissionais experientes em conformidade permanece inadequada para o volume e a variedade de trabalho exigido. O Bureau de Estatísticas do Trabalho dos EUA projeta mais de 33.300 vagas anuais para oficiais de conformidade na próxima década. As organizações também enfrentam rotatividade que pode remover funcionários experientes de equipes já pequenas. A escassez é especialmente importante onde os funcionários precisam compreender tanto as regulamentações quanto os sistemas operacionais. Os provedores de serviços gerenciados podem oferecer continuidade quando os empregadores não conseguem recrutar ou reter pessoal especializado. Isso sustenta a demanda por monitoramento externo, coordenação de políticas e trabalho de prontidão para auditorias. Também torna o mercado de operações de conformidade gerenciadas relevante para organizações que precisam de expertise sem construir grandes equipes internas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Intransferibilidade da Responsabilidade Regulatória | -1.8% | Global, sob GDPR, DORA e a Lei de IA da UE | Longo prazo (≥ 4 anos) |
| Fragmentação Jurisdicional e Padronização Global Limitada | -1.4% | Global, com alta complexidade na UE, Estados Unidos e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Restrições de Residência de Dados, Terceirização e Processamento Transfronteiriço | -1.1% | Global, mais agudo na UE, China e Índia | Médio prazo (2-4 anos) |
| Complexidade de Integração em Sistemas Legados e Evidências Não Estruturadas | -0.8% | Global, particularmente entre grandes empresas e BFSI | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Intransferibilidade da Responsabilidade Regulatória
O mercado de operações de conformidade gerenciadas não pode substituir as obrigações de governança da organização cliente. Sob o GDPR, um controlador de dados permanece responsável pelas atividades de processamento mesmo quando utiliza um provedor. As entidades financeiras também permanecem responsáveis pela resiliência operacional sob a DORA. A Lei de IA da UE igualmente deixa as responsabilidades de transparência e notificação de incidentes com a organização responsável. Os provedores podem coletar evidências, monitorar controles, coordenar políticas e preparar para auditorias. No entanto, a gestão ainda deve aprovar decisões e permanecer responsável perante os reguladores. Esse limite eleva o nível de envolvimento do cliente exigido em cada engajamento gerenciado.
Fragmentação Jurisdicional e Padronização Global Limitada
Diferentes regras de conformidade entre regiões aumentam a complexidade de entrega para clientes multinacionais. As Medidas de Certificação Transfronteiriça de Informações Pessoais da China entraram em vigor em 1º de janeiro de 2026. As medidas criaram uma rota de certificação com processos de documentação distintos dos utilizados sob o GDPR.[3] Os provedores devem, portanto, manter fluxos de trabalho diferentes para transferências de dados chinesas e europeias. O Japão também introduziu seu próprio framework para operações de conformidade terceirizadas na gestão de investimentos. Essas variações limitam a capacidade de oferecer um único serviço global padronizado. Elas também exigem conhecimento regulatório regional e práticas locais de evidência.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
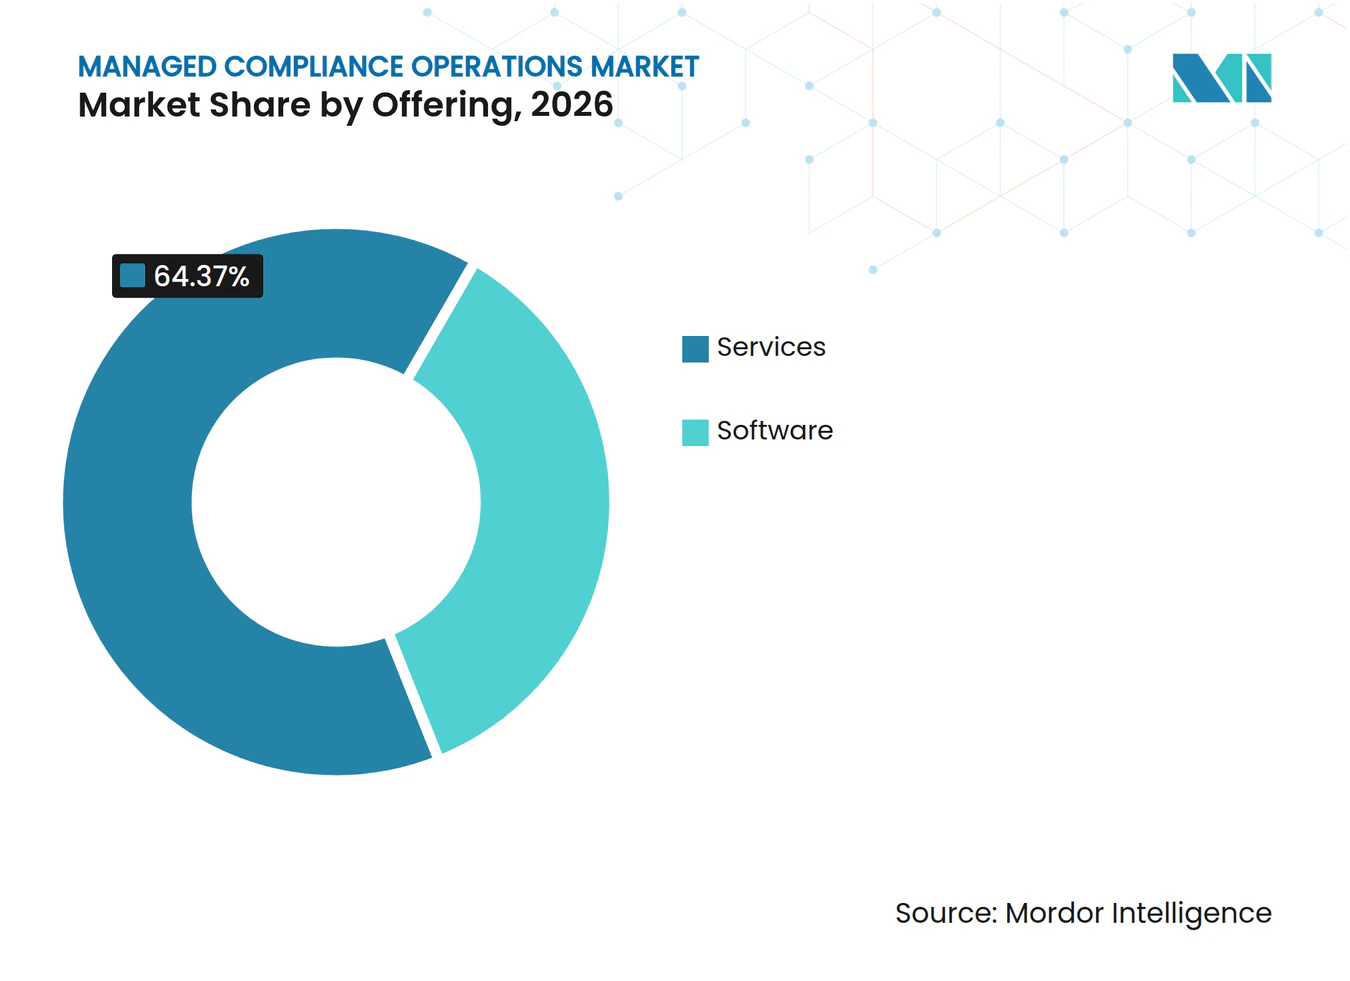
Serviços Lideram Enquanto o Software Reduz a DiferençaOs serviços detinham 64,37% da participação do mercado de operações de conformidade gerenciadas em 2026. A liderança reflete a necessidade de pessoas que possam interpretar regras, coordenar controles e preparar organizações para auditorias. Os compradores de BFSI e saúde precisam de cobertura confiável porque lacunas na prontidão para auditorias podem criar pressão operacional e regulatória. Empresas de serviços profissionais e provedores especializados realizam grande parte desse trabalho por meio de engajamentos recorrentes. A escassez de talentos também torna a entrega externa uma opção prática de continuidade para organizações com pequenas equipes internas. O suporte humano permanece necessário quando as decisões precisam de interpretação, escalada ou aprovação formal da gestão. Os serviços também ajudam os clientes a coordenar o trabalho de conformidade entre políticas, fontes de evidências e unidades de negócios. O setor de operações de conformidade gerenciadas, portanto, continua a depender de expertise juntamente com a automação. Os compradores ainda precisam de serviços quando uma exceção de controle precisa de interpretação, quando as evidências estão incompletas ou quando os líderes precisam de uma recomendação responsável antes de aprovar uma resposta. Isso preserva um papel para equipes experientes mesmo quando as tarefas de coleta de rotina migram para o software.
O software está projetado para crescer a um CAGR de 15,87% até 2032. A Vanta declarou que suas respostas geradas por inteligência artificial abordam mais de 80% das consultas de questionários de segurança com uma taxa de aceitação de 95%. A empresa também declarou que os clientes concluem revisões de segurança 81% mais rápido do que por meio de processos manuais. Essas ferramentas podem reduzir solicitações repetitivas de evidências e tornar os questionários mais fáceis de gerenciar. A Workiva afirmou que sua plataforma é utilizada por mais de 85% das empresas da Fortune 1.000. Sua plataforma conecta auditoria, risco, controles e relatórios em um único ambiente de dados. A automação de evidências está ganhando importância porque as organizações precisam de comprovação atual em uma lista crescente de frameworks. O software não elimina a necessidade de revisão humana, mas pode reduzir o volume de trabalho manual. Seu valor é mais forte onde questionários, verificações de políticas e solicitações de evidências se repetem entre clientes, fornecedores ou frameworks. Os provedores podem então concentrar o tempo especializado em exceções e decisões que requerem contexto em vez de administração de rotina.



Por Modelo de Serviço:
A Entrega Totalmente Gerenciada Ancora a Receita Enquanto o Autoatendimento AceleraO modelo totalmente gerenciado detinha 29,43% da participação do mercado de operações de conformidade gerenciadas em 2026. Ele é adequado para organizações que enfrentam auditorias frequentes e não conseguem manter internamente toda a expertise necessária. Os compradores de BFSI, saúde e governo frequentemente requerem suporte contínuo porque suas obrigações abrangem muitas políticas e sistemas. Os provedores podem gerenciar o monitoramento diário enquanto os líderes do cliente retêm a responsabilidade pelas decisões-chave. Esse arranjo oferece às organizações acesso a fluxos de trabalho definidos e pessoal especializado. Também os ajuda a manter a cobertura durante lacunas internas de contratação ou mudanças regulatórias. O modelo de equipe de conformidade incorporada apoia clientes que desejam que funcionários externos trabalhem como uma função interna. A consultoria baseada em projetos e a terceirização parcial atendem clientes que desejam suporte mais restrito para requisitos selecionados. Essas opções permitem que um comprador mantenha o controle estratégico internamente enquanto obtém ajuda para uma nova regra, um programa de remediação ou um ciclo de auditoria exigente. A escolha do modelo frequentemente reflete a capacidade interna, a maturidade dos controles e o nível de exposição regulatória.
O modelo de autoatendimento orientado por tecnologia está projetado para crescer a um CAGR de 15,43% até 2032. Esse modelo combina tarefas lideradas por software com acesso a orientação especializada quando uma decisão requer julgamento. Pode ser mais acessível para PMEs que não conseguem sustentar uma equipe totalmente gerenciada. As organizações de tecnologia também podem conectar essas ferramentas com os processos existentes de desenvolvimento e segurança. A abordagem é adequada para compradores que desejam maior controle direto sobre os fluxos de trabalho diários. Os provedores ainda têm um papel no aconselhamento sobre controles, interpretação de requisitos e revisão de evidências. O mercado de operações de conformidade gerenciadas se beneficia quando esses compradores migram de planilhas informais para plataformas estruturadas. Esse modelo também apoia uma transição gradual de rotinas manuais para coleta automatizada de evidências. Os clientes podem começar com um framework limitado e manter a propriedade direta das tarefas cotidianas antes de estender a automação a outros requisitos. O acesso a especialistas permanece importante quando uma nova regra muda o significado de um controle ou registro de evidência.
Por Modelo de Implantação:
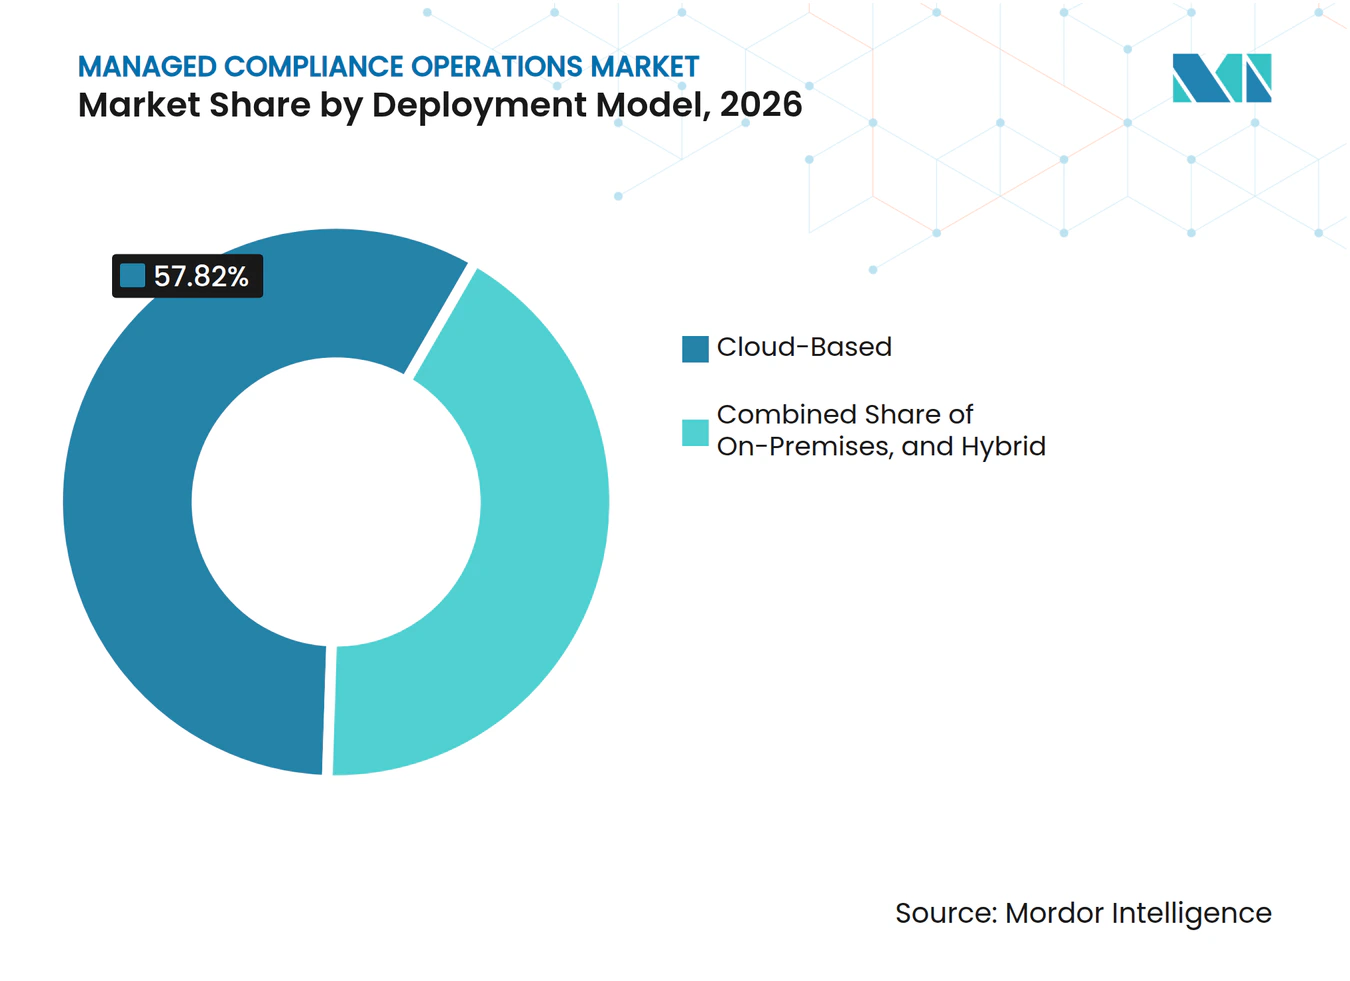
Sistemas Baseados em Nuvem Lideram Enquanto o Uso Híbrido se ExpandeA implantação baseada em nuvem detinha 57,82% da participação do mercado de operações de conformidade gerenciadas em 2026. Os sistemas em nuvem suportam monitoramento contínuo, avaliações atuais de controles e captura automatizada de evidências. Essas capacidades são difíceis de reproduzir de forma consistente em sistemas locais separados. A pesquisa do IEEE sobre cadeias de suprimentos em nuvem apoia o papel da política como código e da análise habilitada por inteligência artificial no monitoramento contínuo de conformidade. A entrega centralizada em nuvem também pode facilitar a coordenação de relatórios entre equipes distribuídas. As organizações usam esses ambientes para coletar evidências de múltiplas aplicações e serviços. O setor de operações de conformidade gerenciadas pode usar essas capacidades para apoiar trabalhos recorrentes de garantia. A implantação em nuvem é particularmente adequada para clientes com operações digitais e revisões externas frequentes. Pode oferecer aos proprietários de controles uma visão atual das evidências enquanto permite que as equipes de conformidade identifiquem registros ausentes com antecedência. Isso reduz a dependência de trabalho de coleta de última hora quando uma auditoria ou avaliação de cliente começa.
A implantação híbrida está projetada para crescer a um CAGR de 15,68% até 2032. Os compradores regulados nem sempre podem mover todas as evidências e dados para um ambiente de nuvem. Alguns registros classificados, repositórios sensíveis e materiais específicos de jurisdição devem permanecer localmente. Os componentes de nuvem ainda podem suportar monitoramento, gestão de fluxo de trabalho e coordenação de evidências. Isso cria uma arquitetura combinada que requer conhecimento de ambos os ambientes. Os provedores devem conectar sistemas legados com ferramentas de nuvem mais recentes sem quebrar as cadeias de evidências. A necessidade é especialmente importante em ambientes de BFSI e governo. O mercado de operações de conformidade gerenciadas recompensa os provedores que conseguem operar nesses sistemas mistos. Provedores exclusivamente em nuvem e provedores exclusivamente legados podem estar menos bem posicionados para esses requisitos. Os clientes precisam de uma trilha de evidências consistente mesmo quando os registros subjacentes permanecem em ambientes diferentes. Os provedores que conseguem mapear controles entre ferramentas de nuvem e sistemas locais retidos podem reduzir as lacunas criadas por modelos operacionais separados.

Por Tamanho da Organização:
Grandes Empresas Lideram Enquanto as PMEs Criam Nova DemandaAs grandes empresas detinham 69,17% da participação do mercado de operações de conformidade gerenciadas em 2026. Essas organizações geralmente gerenciam mais regulamentações, entidades, sistemas e relacionamentos com fornecedores do que compradores menores. Elas utilizaram em média 8 soluções de tecnologia de GRC em 2025, e o Gartner previu que a média chegará a 10 até 2028. Múltiplas ferramentas podem criar fluxos de trabalho de evidências desconectados e duplicar etapas manuais. Os provedores gerenciados ajudam os clientes a conectar registros de origem a relatórios de nível de conselho e divulgações externas. As grandes empresas também têm maior exposição quando as auditorias revelam lacunas em controles ou documentação. Muitas estão migrando de ferramentas pontuais separadas para plataformas integradas que podem suportar vários frameworks. O tamanho do mercado de operações de conformidade gerenciadas para grandes empresas permanece substancial porque seus programas requerem ampla coordenação entre funções de negócios. As equipes de compras, tecnologia, jurídico, risco, finanças e operações podem cada uma possuir parte das evidências necessárias para uma única obrigação. O suporte gerenciado ajuda a coordenar esses contribuidores e torna as responsabilidades mais claras em um ambiente de controle complexo.
As PMEs estão projetadas para crescer a um CAGR de 15,93% até 2032. A Comissão Europeia propôs medidas de simplificação do GDPR em maio de 2025 para organizações com menos de 750 funcionários. A proposta manteve as obrigações de conformidade completas para o processamento de dados de alto risco. Organizações menores, portanto, ainda precisam de controles organizados quando lidam com informações sensíveis. A entrega via SaaS reduz o custo de adoção de ferramentas básicas de conformidade. O suporte gerenciado permanece útil quando as PMEs operam em várias jurisdições ou precisam de ajuda para interpretar requisitos de evidências. Esses compradores podem não precisar de uma equipe interna completa, mas ainda precisam de processos repetíveis. O segmento oferece aos provedores uma oportunidade de combinar automação com assistência especializada seletiva. Isso pode ajudar compradores menores a criar um programa de conformidade organizado sem igualar o custo de um grande departamento interno. O valor prático reside em oferecer a uma PME tarefas repetíveis, propriedade mais clara e acesso a ajuda quando os requisitos se tornam mais complexos.
Por Setor do Usuário Final:
BFSI Lidera Enquanto a Saúde Expande Mais RapidamenteO BFSI detinha 27,38% da participação do mercado de operações de conformidade gerenciadas em 2026. As instituições financeiras devem coordenar atividades de prevenção à lavagem de dinheiro, conheça seu cliente, relatórios de capital, monitoramento de conduta e resiliência. A ampla gama de trabalho torna difícil para muitas instituições alocar pessoal para cada tarefa internamente. A DORA também exige que as entidades financeiras da UE mantenham registros formais de contratos de TIC com prestadores de serviços críticos e importantes. Essas regras tornam a supervisão documentada de terceiros parte das operações normais. Os compradores de BFSI precisam tanto de plataformas tecnológicas quanto de entrega gerenciada para manter evidências em seu ambiente de controle. A alta frequência de auditorias do setor reforça a demanda por suporte contínuo. Essa posição confere ao BFSI um papel de liderança no mercado de operações de conformidade gerenciadas. As instituições financeiras também precisam gerenciar obrigações entre subsidiárias, parceiros e fornecedores de tecnologia, o que aumenta a importância da documentação consistente. O suporte externo pode ajudar as equipes a manter as evidências atualizadas quando regras, sistemas e relacionamentos com provedores mudam ao mesmo tempo.
A saúde está projetada para crescer a um CAGR de 15,28% até 2032. O Departamento de Saúde e Serviços Humanos dos EUA identifica salvaguardas sob a Regra de Segurança da HIPAA que protegem informações eletrônicas de saúde protegidas. As organizações de saúde precisam de controles documentados para acesso, segurança e proteção de dados de pacientes. A atualização proposta discutida no rascunho tornaria várias salvaguardas mais prescritivas. Estas incluem autenticação multifator, criptografia, testes de penetração anuais e restauração de dados em 72 horas. Os provedores podem ajudar as organizações de saúde a coletar e organizar as evidências necessárias para demonstrar que os controles operam conforme pretendido. O trabalho é contínuo porque os riscos de cibersegurança e as obrigações de dados de pacientes requerem revisão contínua. A saúde, portanto, oferece um caso de uso de crescimento mais rápido para o setor de operações de conformidade gerenciadas. Os provedores podem apoiar as equipes de saúde vinculando salvaguardas técnicas com as políticas, registros de testes e documentação de recuperação necessários para um programa de conformidade defensável. A necessidade de revisão contínua é importante onde a prestação de cuidados depende de sistemas conectados e informações sensíveis de pacientes.
Análise Geográfica
A América do Norte detinha 37,92% da participação do mercado de operações de conformidade gerenciadas em 2026. A região tem uma alta concentração de organizações de serviços financeiros, saúde e tecnologia com obrigações federais, estaduais e setoriais sobrepostas. Os compradores dos EUA devem gerenciar requisitos de divulgação de cibersegurança, a Regra de Salvaguardas da FTC e diferentes regras estaduais de privacidade. Essas regras variam em escopo, requisitos de consentimento e práticas de aplicação. As organizações, portanto, precisam de suporte recorrente para rastrear evidências e manter controles. As discussões sobre a Lei de Proteção à Privacidade do Consumidor do Canadá e a aplicação federal de privacidade do México adicionam maior complexidade para empresas que operam em toda a região. O ambiente regional sustenta demanda contínua por entrega gerenciada em BFSI e tecnologia.
A Europa é a segunda maior área regional no mercado de operações de conformidade gerenciadas. As regras de proteção de dados e resiliência operacional da região exigem registros detalhados e supervisão regular de terceiros. A DORA criou demanda por registros de risco de TIC, documentação de testes de resiliência e registros de monitoramento de fornecedores desde janeiro de 2025. A Lei de Diligência Devida na Cadeia de Suprimentos da Alemanha estende as expectativas de monitoramento para relacionamentos internacionais com fornecedores. Isso amplia a necessidade de documentação além dos sistemas internos. As diretrizes da Autoridade Bancária Europeia de setembro de 2026 sobre gestão de riscos de terceiros não relacionados a TIC indicam que as obrigações de conformidade financeira continuarão a se ampliar. Os provedores que atendem à região precisam de forte conhecimento das regras regionais e das expectativas de evidências.
A Ásia-Pacífico está projetada para crescer a um CAGR de 15,47% até 2032. As medidas de certificação transfronteiriça da China criaram uma rota de conformidade separada para transferências de informações pessoais a partir de janeiro de 2026. O Framework de Governança de Segurança de IA 2.0 da China adicionou controles de ciclo de vida baseados em risco para operadores de modelos de inteligência artificial em setembro de 2025. O Ministério do Comércio também emitiu um plano de ação em dezembro de 2025 que apoia a certificação de conformidade de segurança de dados e serviços de dados transfronteiriços. A Lei Revisada de Instrumentos Financeiros e Câmbio do Japão permite que gestores de investimentos terceirizem operações de conformidade dentro de seu próprio framework regulatório. A Arábia Saudita e os Emirados Árabes Unidos estão desenvolvendo infraestrutura de conformidade juntamente com planos de digitalização. A África do Sul e a Nigéria também estão desenvolvendo frameworks de proteção de dados que podem criar demanda futura em serviços financeiros e telecomunicações.
Cenário Competitivo
Concentração do Mercado
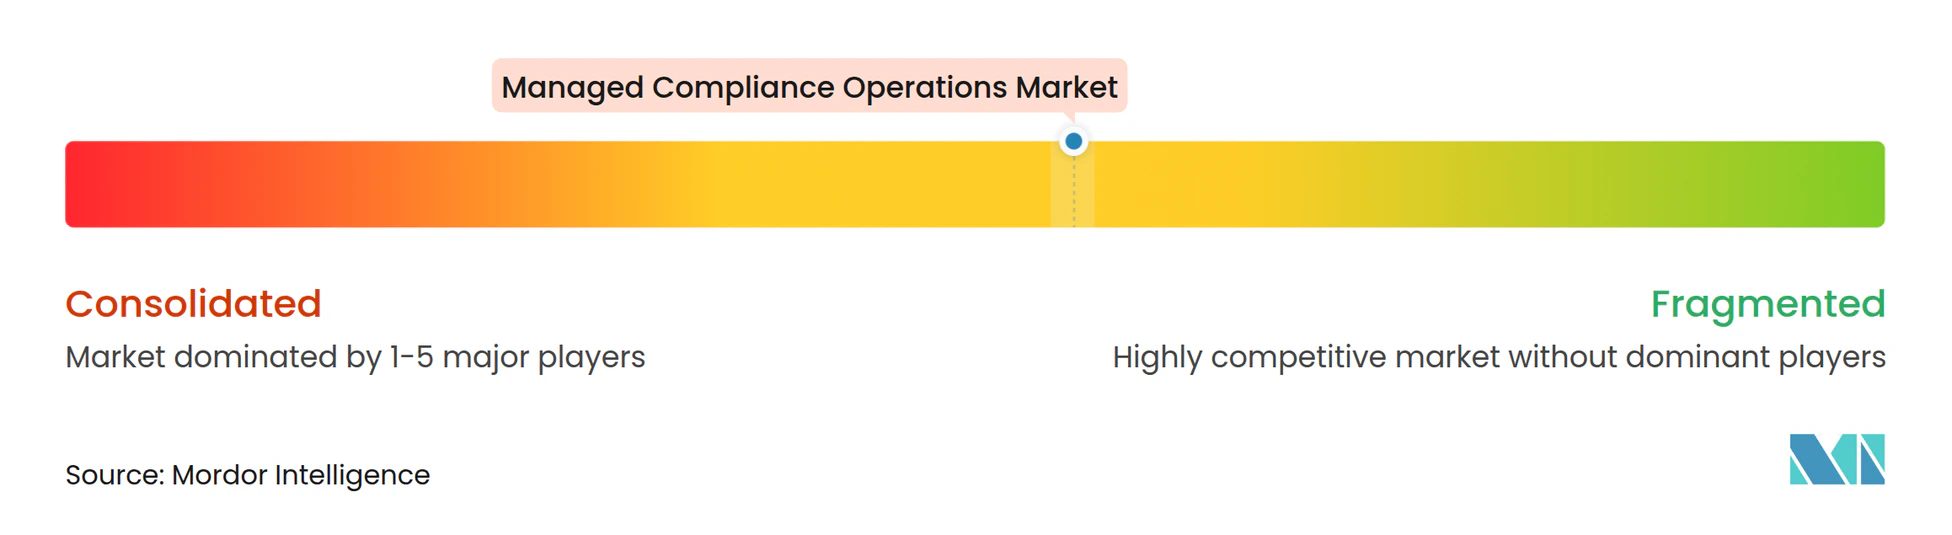
O mercado de operações de conformidade gerenciadas é moderadamente fragmentado porque os provedores cobrem diferentes partes da cadeia de valor. Vanta, Drata, ControlCase e DataGuard GmbH focam em automação para organizações orientadas à tecnologia. OneTrust, MetricStream, Workiva, Diligent, Wolters Kluwer, ServiceNow, IBM, SAP SE e Oracle competem por programas maiores de múltiplos frameworks. Deloitte, EY, KPMG, PwC, Accenture e Capgemini SE apoiam a entrega totalmente gerenciada para clientes de BFSI e governo. Thomson Reuters e NAVEX Global combinam bibliotecas de conteúdo regulatório com software de fluxo de trabalho. Nenhum único provedor cobre todas as necessidades dos clientes em conteúdo, software e operações gerenciadas. Os compradores frequentemente usam uma plataforma de um provedor e serviços de outro. Essa estrutura confere aos integradores de sistemas um papel importante em ambientes de múltiplos fornecedores.
A competição está cada vez mais centrada na geração de evidências com suporte de inteligência artificial, execução de fluxo de trabalho e gestão de mudanças regulatórias. A Diligent introduziu capacidades de GRC agêntico em setembro de 2026, incluindo um agente de orquestração, agente de gestão de riscos empresariais, agente de auditoria, relatórios de inteligência artificial e uma base de conhecimento de GRC. A empresa afirmou que a base de conhecimento conecta regulamentações, controles, riscos e evidências extraídas de mais de 200.000 arquivos 10-K da SEC. A Workiva introduziu uma plataforma de GRC com tecnologia de inteligência artificial em março de 2026 com capacidades de auditoria, risco e controles. Essas ações mostram que os fornecedores estão indo além dos painéis de controle em direção ao suporte de fluxo de trabalho e evidências mais conectadas. A supervisão humana permanece relevante porque as decisões reguladas ainda requerem envolvimento de gestão responsável.
A Vanta fechou uma rodada Série D de 150 milhões de USD em julho de 2025 com uma avaliação de 4,15 bilhões de USD, de acordo com a empresa. O financiamento foi destinado a apoiar a automação de confiança orientada por inteligência artificial, cobertura mais ampla de frameworks e expansão no governo dos EUA. A Wolters Kluwer lançou o Compliance Intelligence em outubro de 2025 para combinar dados regulatórios, expertise de domínio e fluxos de trabalho de inteligência artificial para avaliação de aplicabilidade e rastreamento de obrigações. Esses movimentos refletem o valor de combinar conteúdo regulatório com software e suporte de fluxo de trabalho. Os provedores que conseguem trabalhar nos sistemas existentes dos clientes podem ter uma vantagem em ambientes híbridos. O mercado de operações de conformidade gerenciadas permanece aberto a empresas de software especializadas, provedores de conteúdo e organizações lideradas por serviços. As posições competitivas dependem da capacidade de cada provedor de conectar automação com operações práticas de conformidade.
Líderes do Setor de Operações de Conformidade Gerenciadas
-
OneTrust, LLC
-
International Business Machines Corporation
-
SAP SE
-
NAVEX Global, Inc.
-
MetricStream, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Operações de Conformidade Gerenciadas Empresas cobertas neste relatório
- OneTrust, LLC
- International Business Machines Corporation
- SAP SE
- NAVEX Global, Inc.
- MetricStream, Inc.
- Workiva Inc.
- Wolters Kluwer N.V.
- Diligent Corporation
- ServiceNow, Inc.
- Microsoft Corporation
- Oracle Corporation
- Thomson Reuters Corporation
- Fenergo Limited
- ComplyAdvantage Ltd.
- Vanta Inc.
- Drata Inc.
- Accenture plc
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- KPMG International Limited
- PricewaterhouseCoopers International Limited
- Capgemini SE
- ControlCase LLC
- DataGuard GmbH
Desenvolvimentos industriais recentes em Mercado de Operações de Conformidade Gerenciadas
- Setembro de 2026: A Wolters Kluwer lançou adições de IA Especializada ao CT hCue, aprimorando as capacidades de documentação com tecnologia de inteligência artificial nos fluxos de trabalho de conformidade de gestão de entidades.
- Setembro de 2026: A Diligent apresentou capacidades de GRC agêntico dentro da plataforma Diligent One na Conferência de Risco Empresarial, Auditoria e Conformidade do Gartner, incluindo um agente de orquestração, agente de gestão de riscos empresariais, agente de auditoria, relatórios de inteligência artificial e um cérebro de GRC, estendendo o GRC de relatórios periódicos para execução de conformidade autônoma e contínua com supervisão humana mantida ao longo do processo.
- Julho de 2026: A Workiva anunciou 3 agentes de inteligência artificial desenvolvidos para fins específicos e o Workiva Knowledge, permitindo que as equipes de GRC, finanças e sustentabilidade automatizem fluxos de trabalho de conformidade complexos fundamentados em dados organizacionais em tempo real, estendendo a cobertura da plataforma de relatórios financeiros e de ESG para auditoria contínua e automação de controles.
- Março de 2026: A Forescout Technologies lançou a Avaliação Automatizada de Controles de Segurança dentro de sua plataforma Vistaro, permitindo monitoramento de conformidade contínuo baseado em evidências em ativos gerenciados e não gerenciados e substituindo processos de auditoria manuais baseados em planilhas por coleta automatizada de evidências em tempo real.
Escopo do Relatório Global do Mercado de Operações de Conformidade Gerenciadas
O Mercado de Operações de Conformidade Gerenciadas abrange software e serviços terceirizados para monitoramento de conformidade regulatória, avaliação de riscos, relatórios, gestão de auditorias e governança em diversos setores, modelos de serviço e ambientes de implantação globalmente.
O Relatório do Mercado de Operações de Conformidade Gerenciadas é Segmentado por Oferta (Software e Serviços), Modelo de Serviço (Modelo Totalmente Gerenciado, Modelo de Terceirização Parcial, Modelo de Consultoria Baseada em Projetos, Modelo de Equipe de Conformidade Incorporada e Modelo de Autoatendimento Orientado por Tecnologia), Modelo de Implantação (Local, Baseado em Nuvem e Híbrido), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| Modelo Totalmente Gerenciado |
| Modelo de Terceirização Parcial |
| Modelo de Consultoria Baseada em Projetos |
| Modelo de Equipe de Conformidade Incorporada |
| Modelo de Autoatendimento Orientado por Tecnologia |
| Local |
| Baseado em Nuvem |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Oferta | Software | |
| Serviços | ||
| Por Modelo de Serviço | Modelo Totalmente Gerenciado | |
| Modelo de Terceirização Parcial | ||
| Modelo de Consultoria Baseada em Projetos | ||
| Modelo de Equipe de Conformidade Incorporada | ||
| Modelo de Autoatendimento Orientado por Tecnologia | ||
| Por Modelo de Implantação | Local | |
| Baseado em Nuvem | ||
| Híbrido | ||
| Por Tamanho da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de operações de conformidade gerenciadas?
O mercado de operações de conformidade gerenciadas está projetado para aumentar de 9,84 bilhões de USD em 2026 e 11,24 bilhões de USD em 2027 para 21,93 bilhões de USD até 2032, a um CAGR de 14,24%. A previsão reflete a demanda por monitoramento contínuo, coleta de evidências, preparação para auditorias, gestão de políticas e avaliação de riscos entregues por meio de serviços gerenciados e software. Também reflete a pressão sobre as organizações para manter documentação confiável em regras que diferem por jurisdição, setor, tipo de dados, ambiente tecnológico e relacionamento com fornecedores.
O que está impulsionando a demanda por operações de conformidade gerenciadas?
A complexidade regulatória, as obrigações de cibersegurança, os requisitos de evidências de auditoria contínua e a escassez de profissionais experientes em conformidade sustentam a demanda. As obrigações de governança de inteligência artificial também adicionam novo trabalho para organizações que precisam monitorar sistemas de decisão automatizados e manter registros documentados de como esses sistemas operam. O efeito é especialmente claro onde controles de cibersegurança, requisitos de privacidade, supervisão de fornecedores e registros de resiliência operacional devem ser mantidos por meio de um programa de conformidade coordenado.
Qual oferta lidera as operações de conformidade gerenciadas?
Os serviços lideram com 64,37% de participação em 2026, enquanto o software está projetado para ser a oferta de crescimento mais rápido a um CAGR de 15,87% até 2032. Os serviços permanecem importantes porque as equipes de conformidade precisam de interpretação humana, escalada clara e aprovação da gestão em pontos-chave do processo de conformidade. Eles são particularmente relevantes em BFSI e saúde, onde a alta frequência de auditorias e os requisitos complexos de controle podem tornar uma lacuna na documentação ou supervisão difícil de gerenciar internamente.
Qual abordagem de implantação está crescendo mais rapidamente?
A implantação híbrida está projetada para crescer a um CAGR de 15,68% até 2032 porque as organizações reguladas frequentemente precisam de sistemas tanto em nuvem quanto locais. Essa abordagem permite que elas retenham materiais sensíveis ou específicos de jurisdição localmente enquanto usam ferramentas de nuvem para monitoramento, gestão de fluxo de trabalho e coordenação de evidências. Os provedores devem conectar esses ambientes sem enfraquecer a trilha de evidências entre o registro de origem, o controle sendo testado, o proprietário responsável e a documentação de auditoria resultante.
Qual setor do usuário final tem a maior demanda?
O BFSI lidera com 27,38% de participação em 2026 porque as instituições financeiras gerenciam amplos requisitos em crime financeiro, relatórios, conduta e resiliência operacional. Registros formais de contratos de TIC, supervisão de terceiros e documentação de resiliência tornam o suporte contínuo útil para instituições que gerenciam múltiplos frameworks de controle. Esses compradores frequentemente precisam de software para captura recorrente de evidências e serviços gerenciados para tarefas que precisam de interpretação, coordenação entre equipes ou revisão formal por gestão responsável.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para crescer a um CAGR de 15,47% até 2032, apoiada por novos requisitos de governança de dados transfronteiriços e de inteligência artificial. As medidas de certificação e os controles de governança de inteligência artificial da China, juntamente com as mudanças de terceirização no Japão, criam necessidades mais estruturadas de documentação, revisão e suporte de conformidade. O crescimento regional também reflete a necessidade de os provedores adaptarem os fluxos de trabalho às regras locais em vez de depender de um único processo global para transferências de dados, governança de modelos e obrigações de serviços financeiros.