
Taille et part du marché des services gérés de surveillance de la conformité des terminaux
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.72 Milliards de dollars |
| Taille du Marché (2032) | 4.09 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.94 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de surveillance de la conformité des terminaux par Mordor Intelligence
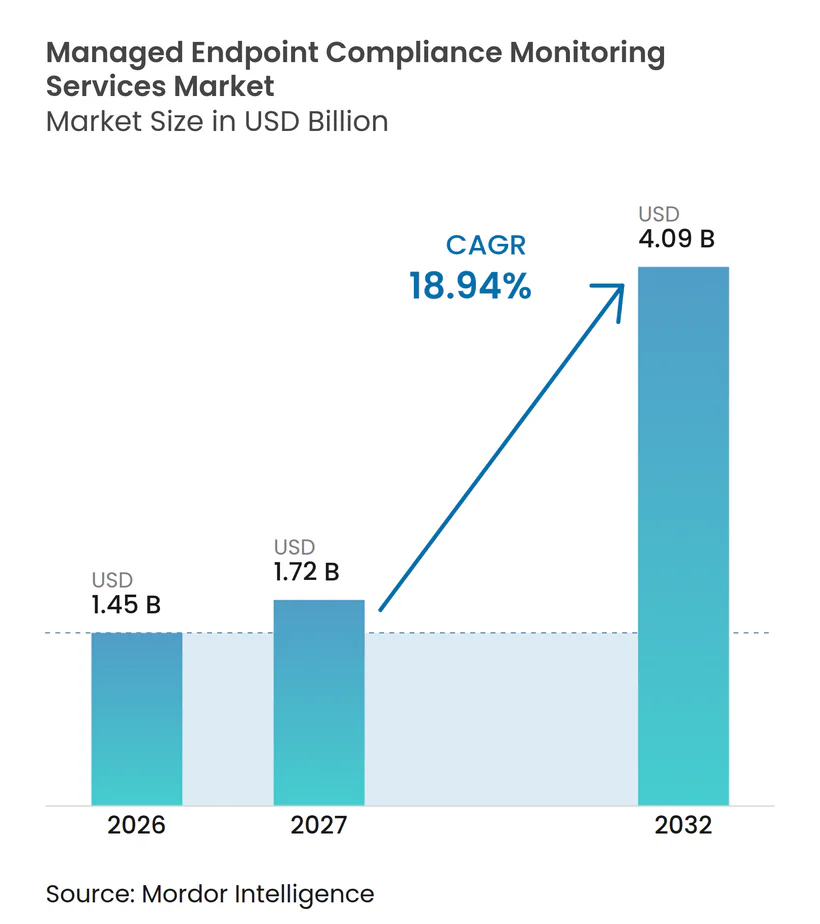
La taille du marché des services gérés de surveillance de la conformité des terminaux devrait s'étendre de 1,45 milliard USD en 2026 à 4,09 milliards USD d'ici 2032, enregistrant un CAGR de 18,94 % entre 2027 et 2032. Cette croissance reflète un périmètre de terminaux élargi, des exigences de preuves plus strictes et une capacité interne limitée pour gérer des programmes de conformité continue sur des appareils distribués, notamment lorsque les équipes de sécurité doivent coordonner l'état des politiques, les enregistrements de correctifs, les conditions d'accès et les demandes d'audit dans les bureaux, les domiciles, les applications cloud et les modes de travail mobiles. Le travail hybride, l'accès depuis des appareils personnels et les applications cloud ont déplacé les contrôles de conformité au-delà du réseau d'entreprise traditionnel, rendant la visibilité continue des appareils plus importante pour les organisations réglementées qui ont besoin d'un enregistrement fiable de ce qui a été vérifié, du moment où les contrôles ont été appliqués et de la manière dont les exceptions ont été résolues. Les réglementations en Europe, aux États-Unis et en Asie-Pacifique raccourcissent également les cycles d'approvisionnement, car les acheteurs ont besoin de contrôles auditables plutôt que d'une confirmation périodique de l'existence des politiques, et parce que les équipes de conformité ont besoin d'informations pouvant être partagées clairement avec les responsables des risques, les groupes d'audit interne, les régulateurs et les évaluateurs externes. Le marché des services gérés de surveillance de la conformité des terminaux favorise donc les prestataires qui combinent surveillance, remédiation, reporting et cartographie réglementaire sans ajouter un autre outil déconnecté à l'environnement client.
Points clés du rapport
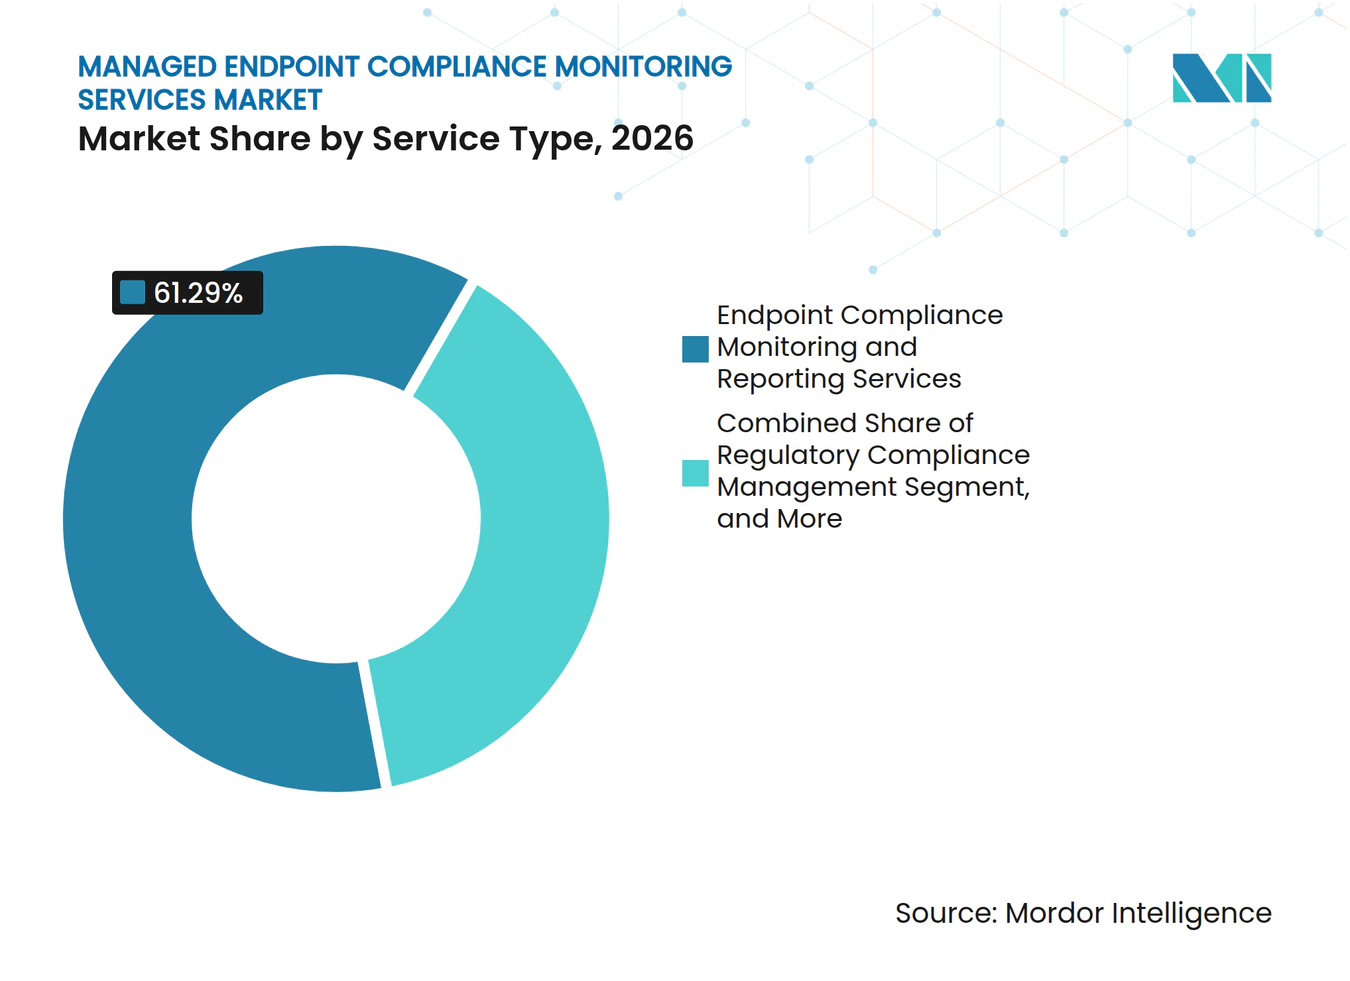
- Par type de service, les services de surveillance et de reporting de la conformité des terminaux ont représenté 61,29 % de la part des revenus du marché des services gérés de surveillance de la conformité des terminaux en 2026, tandis que les services de gestion de la conformité réglementaire devraient se développer à un CAGR de 19,89 % jusqu'en 2032.
- Par mode de déploiement, la livraison basée sur le cloud a représenté 68,41 % de la part des revenus du marché des services gérés de surveillance de la conformité des terminaux en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 20,12 % jusqu'en 2032.
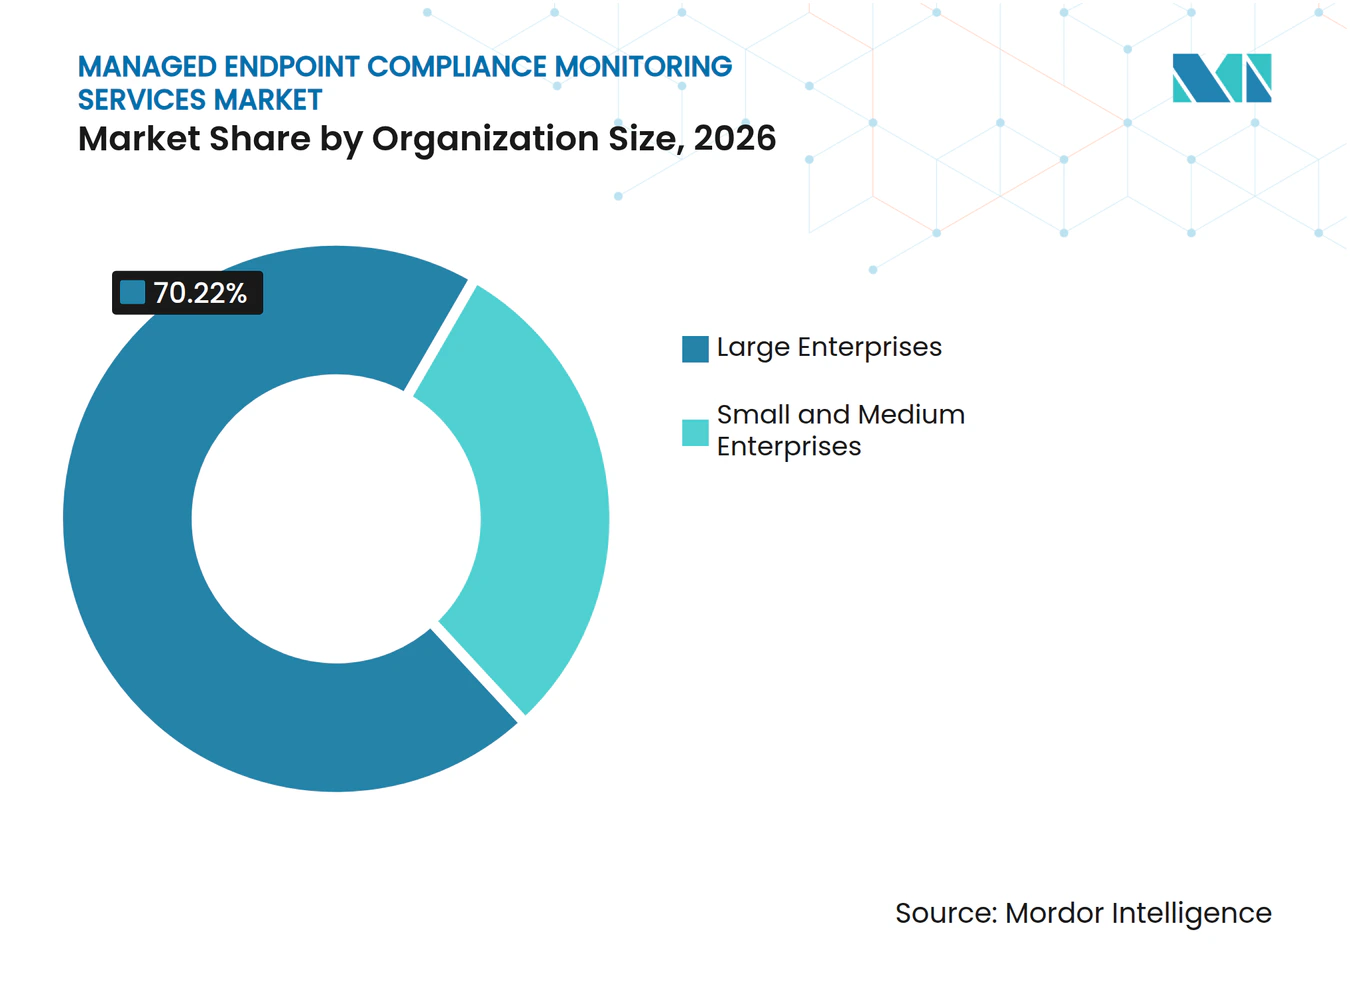
- Par taille d'organisation, les grandes entreprises ont représenté 70,22 % de la part des revenus du marché des services gérés de surveillance de la conformité des terminaux en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 20,41 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI a représenté 28,11 % de la part des revenus du marché des services gérés de surveillance de la conformité des terminaux en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 19,29 % jusqu'en 2032.
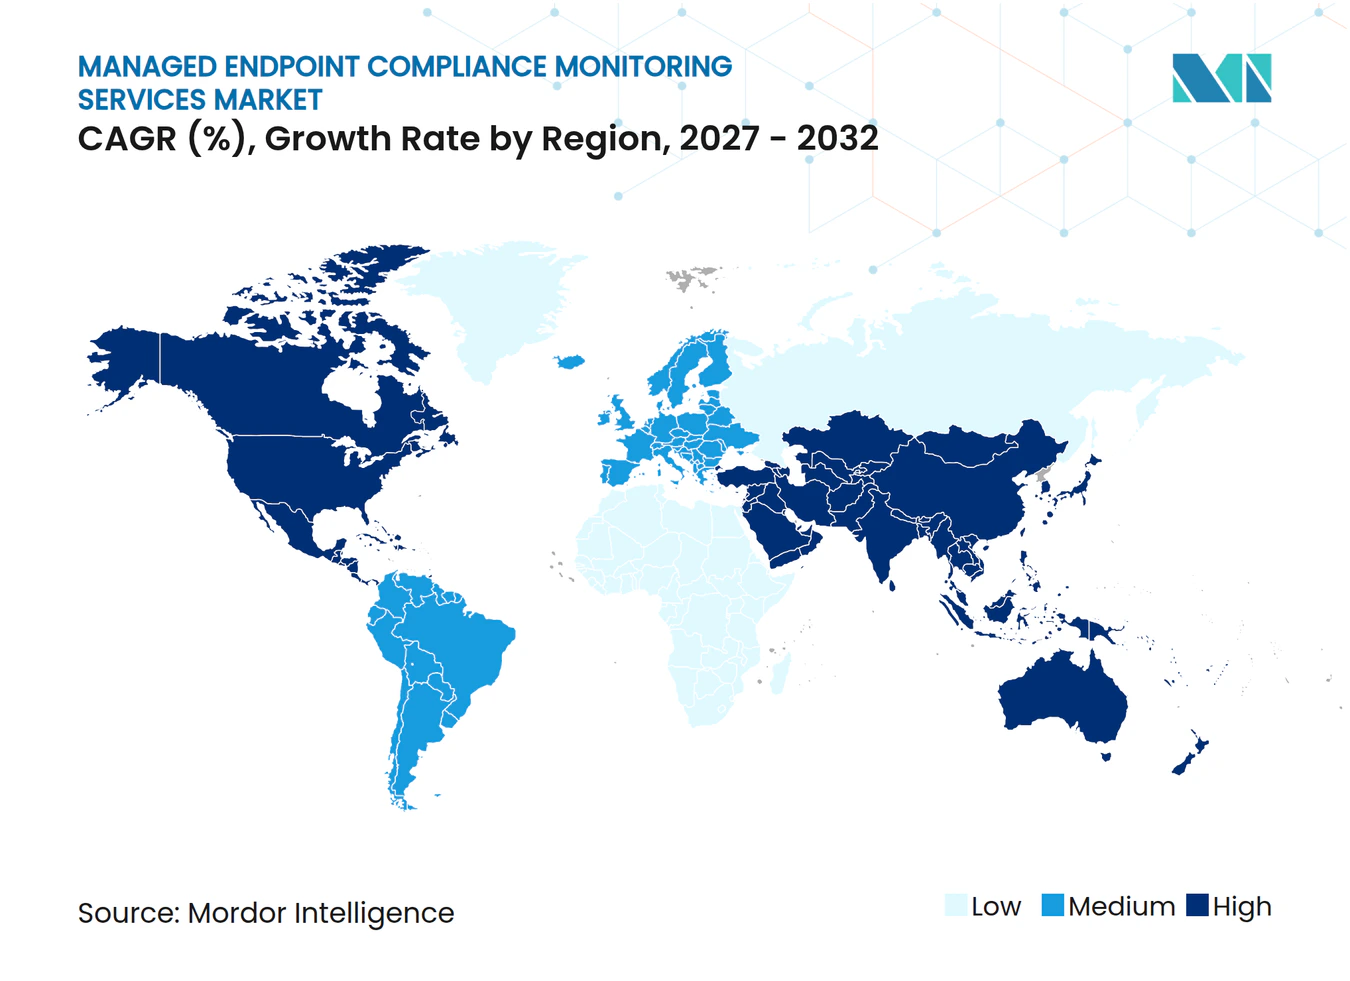
- Par géographie, l'Amérique du Nord a représenté 36,14 % de la part des revenus du marché des services gérés de surveillance de la conformité des terminaux en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,58 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Dépenses de préparation à NIS2, DORA, CMMC et aux réglementations sectorielles | +4.2% | Mondial, avec l'Union européenne et l'Amérique du Nord en tête, suivies de l'Asie-Pacifique et du Moyen-Orient et de l'Afrique | Moyen terme (2 à 4 ans) |
| Expansion du travail hybride et de la gouvernance BYOD | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Convergence de la confiance zéro et de la sécurité des terminaux | +3.5% | Mondial, avec l'Amérique du Nord et l'Union européenne en tête et l'Asie-Pacifique en accélération | Moyen terme (2 à 4 ans) |
| Adoption de l'UEM axée sur le cloud dans les parcs distribués | +2.9% | Mondial, avec l'Asie-Pacifique affichant le rythme d'adoption le plus rapide | Moyen terme (2 à 4 ans) |
| Exigences de preuves continues pour une conformité prête à l'audit | +2.3% | Mondial, avec la demande la plus forte en Amérique du Nord et dans l'Union européenne | Court terme (≤ 2 ans) |
| Télémétrie de conformité en tant que service géré pour les équipes informatiques allégées | +1.8% | Mondial, avec l'adoption la plus forte en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Dépenses de préparation à NIS2, DORA, CMMC et aux réglementations sectorielles
NIS2, DORA, CMMC et les règles sectorielles spécifiques créent une demande directe pour les services gérés de surveillance de la conformité des terminaux, car ils exigent des organisations qu'elles démontrent des contrôles opérationnels, et non simplement qu'elles documentent des politiques internes. L'ENISA a rapporté que 70 % des organisations européennes interrogées ont identifié la conformité à NIS2, au Cyber Resilience Act et à DORA comme leur principal moteur d'investissement en cybersécurité.[1] La même étude a révélé que 43 % des entités de gestion des services TIC n'avaient pas effectué de tests de cybersécurité au cours de l'année précédente et que 45 % avaient mis plus de 3 mois à appliquer les correctifs critiques. La supervision DORA pour les entités financières européennes, les exigences CMMC pour la chaîne d'approvisionnement de la défense des États-Unis, et les règles du secteur financier en Inde et en Malaisie augmentent chacune l'importance des contrôles des terminaux et des preuves structurées. Le marché des services gérés de surveillance de la conformité des terminaux bénéficie lorsqu'un prestataire peut associer un ensemble de données d'appareils à plusieurs obligations réglementaires, réduisant ainsi la collecte de preuves en double pour le client et facilitant l'examen des preuves de contrôle.
Expansion du travail hybride et de la gouvernance BYOD
Le travail hybride a augmenté le nombre de sites, de réseaux et de types d'appareils qui doivent respecter la même référence d'entreprise. Les appareils de l'entreprise se connectent désormais via des réseaux domestiques, le Wi-Fi des hôtels et des points d'accès mobiles, tandis que les appareils personnels peuvent accéder aux logiciels d'entreprise peu après l'intégration d'un employé. Automox a déclaré que 50 % des organisations avaient besoin de 5 jours ou plus pour corriger les vulnérabilités critiques, révélant un écart entre une politique documentée et une exécution des contrôles en temps opportun. En Asie-Pacifique, Josys et CAC Corporation ont introduit des offres de terminaux gérés utilisant une tarification récurrente par appareil, rendant la surveillance continue plus accessible aux organisations de taille intermédiaire.[2] Le marché des services gérés de surveillance de la conformité des terminaux bénéficie de cette évolution car les clients ont besoin de preuves que les contrôles de politique s'appliquent de manière cohérente aux appareils inscrits et utilisés à distance, y compris ceux utilisés en dehors du réseau d'entreprise. Des règles BYOD matures deviennent également importantes car l'inscription seule d'un appareil ne confirme pas que chaque appareil peut prendre en charge des preuves prêtes à l'audit.
Convergence de la confiance zéro et de la sécurité des terminaux
Les programmes de confiance zéro rapprochent l'état des appareils des décisions d'accès, car les politiques d'accès peuvent vérifier l'intégrité des terminaux avant d'accorder à un utilisateur l'accès à une application. Cette approche crée un enregistrement récurrent des appareils pouvant prendre en charge à la fois les opérations de sécurité et le reporting de conformité. Le relancement de la plateforme Tanium en octobre 2026 a ajouté la surveillance comportementale des terminaux, un modèle d'opérations de sécurité fédéré et des fonctions de chasse aux menaces en langage clair basées sur l'état en temps réel des terminaux. Cette combinaison montre pourquoi les acheteurs préfèrent de plus en plus les plateformes capables de connecter la détection, la remédiation et les preuves de conformité via une vue opérationnelle commune. Les organisations dont les politiques d'accès conditionnel sont incomplètes produisent encore des exceptions et des lacunes dans les preuves, ce qui peut augmenter la valeur d'un service géré qui valide les contrôles et explique les lacunes aux équipes de conformité. Le marché des services gérés de surveillance de la conformité des terminaux est donc soutenu par des projets de confiance zéro qui nécessitent un soutien opérationnel pratique après que l'architecture de sécurité initiale a été sélectionnée et déployée sur des appareils diversifiés.
Adoption de l'UEM axée sur le cloud dans les parcs distribués
La gestion unifiée des terminaux basée sur le cloud prend en charge la livraison des politiques et le reporting sans que chaque client ait à maintenir la plateforme de gestion dans son propre centre de données. Ce modèle est bien adapté aux parcs distribués car un service géré de manière centralisée peut atteindre les appareils opérant en dehors du réseau d'entreprise. Microsoft Intune, Microsoft Defender for Endpoint et Microsoft Purview ont été combinés par CAC Corporation dans un service packagé d'amélioration de la sécurité des terminaux lancé pour les entreprises japonaises en décembre 2025. Cette offre illustre comment les plateformes cloud peuvent être combinées avec des opérations gérées pour offrir aux clients un service reproductible plutôt qu'une mise en œuvre ponctuelle. La Chine reste un cas limitatif car les obligations MLPS et les exigences de localisation des données peuvent nécessiter que la télémétrie reste dans l'infrastructure nationale. Le marché des services gérés de surveillance de la conformité des terminaux continuera de récompenser les prestataires capables d'offrir une gestion à l'échelle du cloud tout en acheminant les données conformément aux exigences locales d'hébergement et de résidence, sans affaiblir les preuves disponibles pour les équipes de conformité locales.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Migration de la chaîne d'outils héritée et complexité d'intégration | -2.8% | Mondial, le plus aigu dans les environnements de grandes entreprises de l'Union européenne et d'Amérique du Nord | Moyen terme (2 à 4 ans) |
| Souveraineté des données et contraintes d'hébergement régional | -2.2% | Asie-Pacifique, dont la Chine et l'Inde, l'Union européenne, et le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Fatigue des agents de terminaux et compromis de performance | -1.5% | Mondial | Moyen terme (2 à 4 ans) |
| Ambiguïté de la propriété des preuves et de la chaîne d'audit inter-locataires | -1.0% | Mondial, concentré dans les secteurs réglementés | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Migration de la chaîne d'outils héritée et complexité d'intégration
Le remplacement d'une chaîne d'outils de terminaux existante peut retarder l'adoption car les grandes organisations disposent souvent de plusieurs systèmes prenant en charge la gestion des terminaux, l'identité, la surveillance de la sécurité et le reporting de conformité. Ces systèmes doivent être cartographiés soigneusement avant qu'un nouveau service géré puisse produire un enregistrement de posture continue fiable. Le travail qui en résulte peut entrer en concurrence avec des programmes de modernisation plus larges pour les mêmes équipes de sécurité et informatiques. Automox a lancé Canopy en août 2026 pour se connecter aux déploiements Jamf Pro et Microsoft Intune existants plutôt que d'exiger un remplacement immédiat du MDM.[3] Le produit prend en charge la correction macOS Apple Silicon, Linux, les serveurs et plus de 600 applications tierces via un modèle de coexistence. Les prestataires qui s'intègrent aux outils de gestion existants d'un client peuvent réduire les frictions de mise en œuvre et préserver les preuves historiques pendant que le client planifie une décision de plateforme à plus long terme.
Souveraineté des données et contraintes d'hébergement régional
Les services gérés centralisent la télémétrie des parcs d'appareils distribués, mais les règles locales sur les données peuvent limiter l'endroit où cette télémétrie est stockée, traitée et consultée. Le Règlement général sur la protection des données, DORA, le cadre MLPS de la Chine et les règles nationales du secteur financier imposent des obligations différentes sur le traitement des données transfrontalières. L'Association des banques de Singapour a déclaré que les flux de données transfrontaliers nécessitent des évaluations des risques au niveau de l'institution pour chaque paire de juridictions, augmentant la charge opérationnelle pour les banques et leurs prestataires de services. Le cadre de protection des données de l'Inde, les règles des systèmes du secteur financier de l'Indonésie et les lois africaines sur la protection des données ajoutent d'autres exigences au niveau national pour les prestataires servant des clients réglementés. Les prestataires disposant d'un acheminement spécifique à la juridiction et d'options de traitement régional peuvent répondre à ces contraintes plus efficacement que les services qui dépendent d'un seul emplacement mondial de télémétrie. Le frein reste significatif car la livraison localisée augmente la complexité opérationnelle et peut ralentir l'entrée sur de nouveaux marchés réglementés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
les services de surveillance et de reporting ancrent la base de revenusLes services de surveillance et de reporting de la conformité des terminaux ont représenté 61,29 % des revenus en 2026, ce qui en fait le plus grand type de service sur le marché des services gérés de surveillance de la conformité des terminaux. Le segment fournit la visibilité de la posture dont les clients ont besoin avant de pouvoir automatiser la remédiation ou produire du matériel prêt pour les évaluateurs, en intégrant l'intégrité des appareils, l'état des logiciels, les vérifications de configuration et les exceptions identifiées dans un enregistrement pouvant être utilisé à la fois par les équipes opérationnelles et de conformité. La surveillance est souvent le service initial car elle montre où existent des exceptions de configuration, de correctifs et de politiques dans le parc. Cette base peut soutenir des achats ultérieurs de services de remédiation, de soutien à l'audit et de gestion réglementaire auprès du même prestataire, car les clients peuvent étendre l'utilisation d'un ensemble de données d'appareils établi au lieu de reconstruire les processus de collecte lorsqu'une nouvelle exigence de contrôle apparaît. Les services de remédiation des terminaux et d'application des politiques constituent le prochain domaine de service majeur car les clients ont besoin d'actions telles que la mise en quarantaine des appareils, la restauration de la configuration et le déploiement de correctifs une fois qu'une exception est identifiée. Les services d'évaluation de la conformité et de soutien à l'audit organisent ensuite les enregistrements techniques en matériel pouvant être examiné par les équipes d'audit interne et les évaluateurs externes.
Les services de gestion de la conformité réglementaire devraient croître à un CAGR de 19,89 % jusqu'en 2032 au sein de la taille du marché des services gérés de surveillance de la conformité des terminaux. Le segment répond au besoin de gérer NIS2, DORA, CMMC, HIPAA, PCI DSS et des exigences similaires sur le même parc d'appareils. Sa valeur réside dans l'alignement des informations communes sur les terminaux avec différentes attentes de contrôle sans demander au client de reconstruire le processus de collecte de preuves pour chaque cadre. Les autres types de services comprennent des offres émergentes liées à la gouvernance de l'IA et à l'évaluation comparative des terminaux. Addigy a introduit un référentiel de conformité IA en septembre 2026 qui surveille 30 contrôles liés à l'utilisation des outils d'IA aux niveaux de l'application et du réseau. Les prestataires qui combinent surveillance, remédiation, soutien à l'audit et coordination réglementaire dans un seul engagement sont mieux positionnés pour fidéliser les clients à mesure que leurs programmes de conformité deviennent plus complexes. Le marché des services gérés de surveillance de la conformité des terminaux offre également à ces prestataires une opportunité plus claire d'étendre leur travail du reporting de base sur les appareils vers des opérations de conformité plus larges.



Par mode de déploiement :
le cloud est en tête tandis que le hybride soutient les charges de travail réglementéesLa livraison basée sur le cloud a représenté 68,41 % des revenus en 2026, ce qui en fait le modèle de déploiement dominant sur le marché des services gérés de surveillance de la conformité des terminaux. Les agents cloud peuvent atteindre les appareils distants via des connexions réseau standard et peuvent prendre en charge des mises à jour fréquentes des politiques sans cycle de mise à niveau géré par le client pour le plan de contrôle. Cette configuration est utile lorsque les employés utilisent plusieurs systèmes d'exploitation et se déplacent entre différents sites. Une console de service centrale facilite également la comparaison de l'état des appareils dans une main-d'œuvre distribuée. Le déploiement sur site reste pertinent dans les environnements à isolation physique et les paramètres haute sécurité où les règles de traitement des données n'autorisent pas la télémétrie acheminée par le cloud. Les opérateurs gouvernementaux, de défense et de certaines infrastructures critiques continuent d'avoir besoin de ces modèles locaux.
Le déploiement hybride devrait se développer à un CAGR de 20,12 % jusqu'en 2032. Le modèle permet de traiter localement les informations sensibles sur les terminaux tandis que l'administration des politiques et le reporting sont gérés via des services cloud, offrant aux clients un moyen pratique de séparer les obligations locales de traitement des données du besoin d'une supervision opérationnelle centralisée entre les équipes et les unités commerciales. Cette configuration peut satisfaire aux obligations de résidence des données tout en préservant une visibilité centralisée pour l'entreprise. Le marché des services gérés de surveillance de la conformité des terminaux est renforcé lorsque cette conception évite un processus distinct pour chaque site réglementé. Elle est particulièrement pertinente pour les institutions financières soumises aux exigences européennes en matière de confidentialité et de résilience opérationnelle. Le secteur des services gérés de surveillance de la conformité des terminaux favorisera probablement les prestataires disposant d'une seule console pour les appareils cloud, sur site et hybrides, car les clients ne souhaitent pas réconcilier des ensembles de preuves séparés. Les contrôles d'acheminement par locataire permettent également aux prestataires d'adapter leurs services à différentes juridictions clientes sans modifier l'expérience de gestion quotidienne. Le marché des services gérés de surveillance de la conformité des terminaux bénéficie de cette flexibilité car les clients réglementés peuvent maintenir un processus opérationnel cohérent entre les sites.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME gagnent en accessibilitéLes grandes entreprises ont représenté 70,22 % des revenus en 2026 car elles ont une exposition réglementaire plus large, des parcs de terminaux plus importants et davantage de ressources pour les contrats de services gérés. Leurs programmes couvrent souvent des milliers d'appareils dans les unités commerciales et les juridictions, rendant la surveillance continue plus utile que l'examen manuel périodique car le service peut présenter une vue partagée des exceptions d'appareils avant que les problèmes ne deviennent des problèmes distincts d'audit, de sécurité et opérationnels. Les contrats de service pluriannuels peuvent également être difficiles à remplacer car un changement nécessite une migration soigneuse des politiques, des enregistrements d'appareils et des preuves de conformité. L'ENISA a rapporté des dépenses annuelles médianes en cybersécurité de 1,5 million EUR parmi les organisations interrogées, renforçant la capacité des grandes organisations réglementées à financer des programmes de sécurité et de conformité durables. Ces acheteurs restent au cœur des revenus actuels car ils ont besoin de contrôles reproductibles sur une large population d'appareils.
Les petites et moyennes entreprises devraient croître à un CAGR de 20,41 % jusqu'en 2032, le rythme le plus élevé parmi les types de segmentation rapportés. La tarification par abonnement réduit les exigences initiales en matière d'infrastructure et de personnel qui limitaient autrefois les programmes de conformité continue des terminaux aux grandes organisations. NinjaOne a déclaré plus de 500 millions USD de revenus récurrents annuels et plus de 35 000 clients dans 140 pays en janvier 2026. Son échelle montre le potentiel des plateformes de terminaux natives du cloud pour servir les clients plus petits sans le même modèle de services professionnels utilisé pour les déploiements de grandes entreprises. Les prestataires de services gérés et les revendeurs à valeur ajoutée constituent également des voies importantes vers les clients BFSI et de santé plus petits qui font face à des obligations de conformité malgré un effectif de sécurité interne limité. Le secteur des services gérés de surveillance de la conformité des terminaux peut bénéficier de ce groupe de clients lorsque les offres restent claires, abordables et utilisables avec les outils de gestion des appareils existants. Sur le marché des services gérés de surveillance de la conformité des terminaux, cette exigence fait pression sur les prestataires pour qu'ils maintiennent l'intégration, la portée du service et la facturation simples pour les acheteurs plus petits.

Par secteur d'activité des utilisateurs finaux :
le BFSI ancre la demande tandis que le gouvernement connaît la croissance la plus rapideLe BFSI a représenté 28,11 % des revenus en 2026 et est resté le plus grand groupe d'utilisateurs finaux sur le marché des services gérés de surveillance de la conformité des terminaux. Les institutions financières doivent traiter DORA, PCI DSS, GLBA, NYDFS 23 NYCRR 500 et les exigences de risque technologique des banques centrales dans leurs parcs d'appareils. Ces obligations qui se chevauchent augmentent la valeur d'un service qui transforme les informations de configuration et de correctifs des terminaux en preuves traçables, tout en aidant les équipes de risque et de technologie à relier le travail routinier sur les terminaux au langage de contrôle utilisé dans les audits et les examens de supervision. L'Office of the Comptroller of the Currency a identifié l'inventaire des actifs, la gestion des vulnérabilités et la notification des incidents comme des éléments importants de la résilience du système financier. La santé et les sciences de la vie génèrent également de la demande car les appareils qui traitent les données des patients doivent prendre en charge des garanties démontrables en vertu de HIPAA et des exigences de confidentialité connexes. Les deux secteurs bénéficient d'une validation continue de la posture car un audit ne peut pas reposer uniquement sur un instantané de configuration historique.
Le gouvernement et l'administration publique devraient croître à un CAGR de 19,29 % jusqu'en 2032. La phase 1 de CMMC, les exigences en matière d'infrastructures critiques et les programmes de gouvernement numérique élargissent le nombre de terminaux gérés sans augmenter les effectifs de cybersécurité au même rythme. Les acheteurs gouvernementaux apprécient également les prestataires disposant de voies d'autorisation qui soutiennent les marchés publics du secteur public. NinjaOne a déclaré des autorisations FedRAMP, GovRAMP et Texas-RAMP en janvier 2026, illustrant le rôle des accréditations dans l'accès au secteur public. Les technologies de l'information et des télécommunications, la fabrication industrielle, le commerce de détail et le commerce électronique, l'énergie et les services publics, et d'autres secteurs d'activité des utilisateurs finaux ajoutent de la demande via leurs propres exigences de contrôle. La gouvernance de l'IA crée un besoin supplémentaire dans les secteurs informatique et de la vente au détail où les organisations commencent à surveiller l'utilisation non autorisée d'outils d'IA depuis les terminaux. Le marché des services gérés de surveillance de la conformité des terminaux peut répondre à ce besoin lorsque les prestataires intègrent ces contrôles dans le reporting régulier des terminaux plutôt que dans un processus manuel distinct.
Analyse géographique
Marché des Services Gérés de Surveillance de la Conformité des Terminaux en Amérique du Nord
L'Amérique du Nord a représenté 36,14 % des revenus en 2026 et a dominé le marché des services gérés de surveillance de la conformité des terminaux. Les États-Unis contribuent à la majeure partie des revenus régionaux en raison de la densité de leur base de fournisseurs en cybersécurité, de l'importance de leurs secteurs réglementés et des marchés publics de défense liés au CMMC. La phase 1 du CMMC est devenue applicable aux fournisseurs couverts de la chaîne d'approvisionnement de la défense à partir de novembre 2025, renforçant l'attention portée aux contrôles au niveau des terminaux alignés sur le NIST SP 800-171. Les acheteurs du secteur des services financiers doivent répondre aux exigences du FFIEC, aux règles de la SEC en matière de risque cyber, aux exigences du NYDFS et aux exigences de protection de la Federal Trade Commission. Cet environnement à plusieurs niveaux soutient une demande récurrente pour des prestataires capables de transformer l'état technique des terminaux en preuves exploitables lors d'audits. Le marché des services gérés de surveillance de la conformité des terminaux est soutenu lorsque ces preuves peuvent être organisées sans perturber les opérations technologiques courantes. Le Canada et le Mexique élargissent la portée régionale grâce à la modernisation de la protection de la vie privée et aux programmes de technologie d'entreprise.
Marché des Services Gérés de Surveillance de la Conformité des Terminaux en Europe
L'Europe demeure la deuxième base de demande en importance, car NIS2, DORA et la loi européenne sur l'IA créent des besoins en matière de preuves connexes mais distincts. L'ENISA a constaté que la conformité était le principal moteur d'investissement en cybersécurité pour 70 % des organisations interrogées, tandis que de nombreux répondants ont signalé de longs cycles de correction et une activité de test limitée. L'Allemagne, le Royaume-Uni et la France sont en tête de la demande grâce à leurs grandes populations d'entreprises et à leurs programmes de conformité plus matures. L'Italie, la Russie et d'autres marchés européens offrent un potentiel d'expansion à mesure que l'application de la réglementation et les échéances de conformité deviennent plus imminentes. Ivanti et e92plus ont annoncé un partenariat de distribution pour le Royaume-Uni et l'Irlande en octobre 2026, témoignant d'un investissement continu dans la couverture des canaux régionaux.
Marché des Services Gérés de Surveillance de la Conformité des Terminaux en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient et en Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 19,58 % jusqu'en 2032, soit le rythme régional le plus rapide du marché des services gérés de surveillance de la conformité des terminaux. Les évolutions réglementaires, les programmes de lieu de travail numérique et les prestataires de services régionaux élargissent la base de clientèle adressable. CAC Corporation a lancé son service d'amélioration de la sécurité des terminaux au Japon en décembre 2025, combinant Microsoft Intune, Defender for Endpoint et Purview dans un package géré. Mitsubishi Electric Digital Innovation a déployé des services EDR gérés chez Hirotani Corporation à partir d'avril 2025 et a signalé une réduction de 98 % de l'effort opérationnel de surveillance de la conformité grâce à une couverture SOC 24h/24 et 7j/7. Les obligations de localisation des données et de MLPS en Chine accroissent la demande pour des plateformes nationales ou hébergées localement. L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des régions à un stade plus précoce, mais les programmes nationaux de numérisation et de cybersécurité du secteur public élargissent la demande de services de conformité gérés. Le marché des services gérés de surveillance de la conformité des terminaux dispose d'une marge de développement dans ces régions à mesure que les prestataires locaux, les partenaires de distribution et les organisations publiques développent la capacité opérationnelle requise.
Paysage concurrentiel
Concentration du Marché
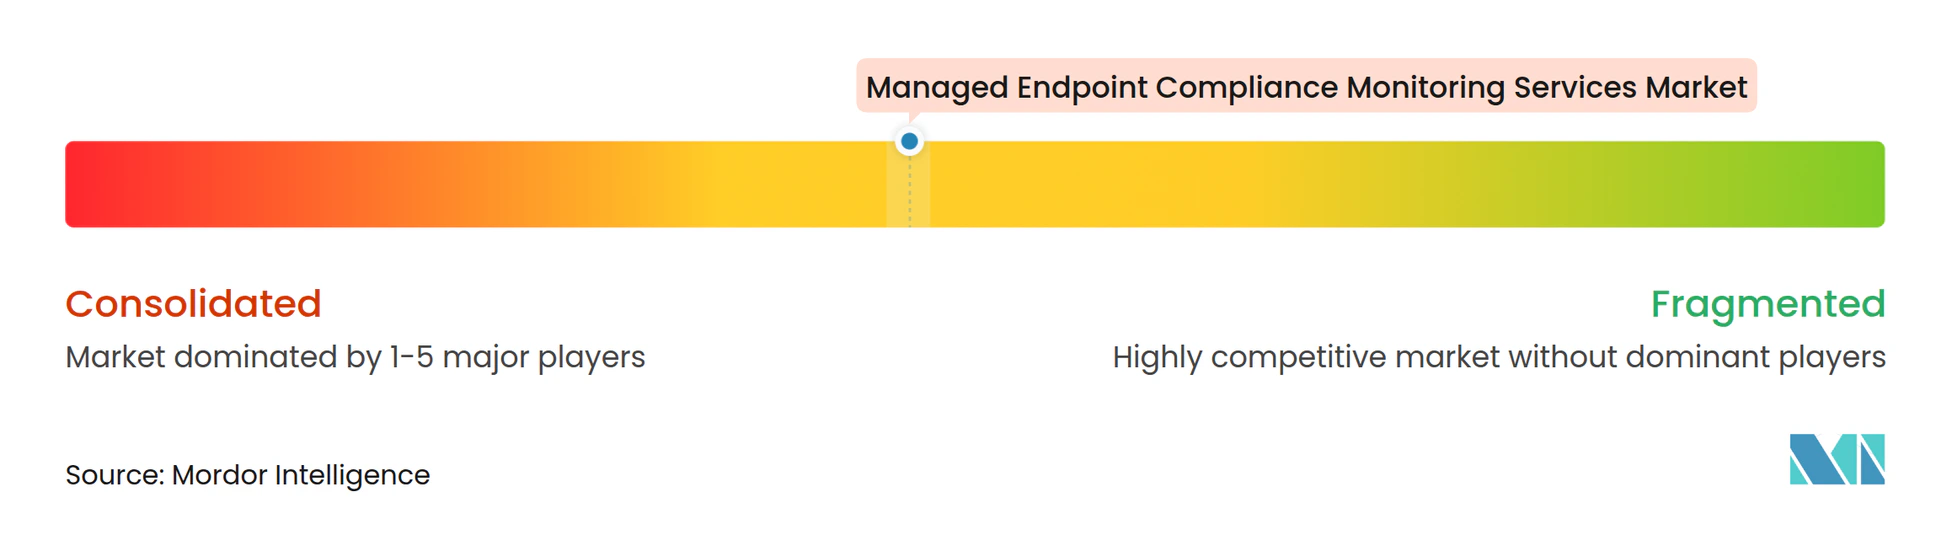
Le marché des services gérés de surveillance de la conformité des terminaux est modérément fragmenté car aucun prestataire ne détient une position dominante dans la livraison cloud native aux PME, l'UEM pour les grandes entreprises, l'accréditation gouvernementale et la gestion des terminaux axée sur Apple. Les acheteurs sélectionnent les prestataires en fonction de leur pile de terminaux existante, de leur environnement réglementaire, de leur préférence de déploiement et de leur capacité à opérer sur plusieurs types d'appareils. Le score de concentration du marché est de 4 sur 10 car les informations disponibles décrivent une fragmentation modérée et n'identifient pas un groupe de premiers acteurs avec une part combinée qui soutiendrait un score de concentration plus élevé. La consolidation des plateformes a été un schéma stratégique majeur en 2025 et 2026, les fournisseurs combinant la gestion des appareils, les fonctions d'identité, la télémétrie comportementale et la protection des données. L'objectif stratégique est de réduire le nombre d'agents de terminaux et de consoles de gestion que les clients entreprises doivent exploiter. Le marché des services gérés de surveillance de la conformité des terminaux est affecté par ce choix car les clients évaluent de plus en plus les prestataires de services en fonction de leur capacité à travailler avec, plutôt qu'à compliquer, l'environnement de terminaux existant.
Tanium a relancé sa plateforme Security Operations en octobre 2026 avec Endpoint Drift, un moteur d'analyse, un modèle SOC fédéré et Tanium Atlas pour la chasse aux menaces en langage clair. Cette initiative connecte l'état en temps réel des terminaux, la détection, la réponse et la chasse aux menaces dans un seul environnement opérationnel. F5 et Omnissa ont annoncé un partenariat en septembre 2026 intégrant F5 BIG-IP Zero Trust Access avec Omnissa Horizon et Workspace ONE Access. Le partenariat traite l'accès aux bureaux virtuels et l'application continue des politiques, des domaines où la posture des appareils peut informer l'accès aux applications. Jamf a finalisé son acquisition d'Identity Automation pour 216,1 millions USD en avril 2025, rapprochant les capacités de cycle de vie des identités de la gestion des appareils Apple et de la sécurité.
Les prestataires sont plus compétitifs lorsqu'ils peuvent créer des preuves pour plusieurs cadres à partir du même ensemble de données de terminaux. Cela est particulièrement important dans les secteurs réglementés où une population d'appareils doit satisfaire NIS2, DORA, CMMC, HIPAA et d'autres exigences. Il existe également des opportunités dans les terminaux de technologie opérationnelle, la coordination des preuves multi-cloud et les services qui prennent en charge le traitement de la télémétrie spécifique à la juridiction. Addigy a étendu ses capacités de gestion des appareils Apple avec une suite Intelligence et des fonctions de conformité liées à l'IA en septembre 2026. Ivanti a poursuivi les autorisations FedRAMP High et DoD IL5 via Project Hosts en 2025, reflétant l'importance des voies d'autorisation pour le secteur public. Les fournisseurs plus petits peuvent rester compétitifs en s'intégrant aux plateformes établies et en automatisant le lien entre la découverte des vulnérabilités, la remédiation et la documentation. Le marché des services gérés de surveillance de la conformité des terminaux reste ouvert aux spécialistes qui réduisent les efforts de migration et fournissent des résultats de preuves utilisables.
Leaders du secteur des services gérés de surveillance de la conformité des terminaux
-
Ivanti Software, Inc.
-
Jamf Holding Corp.
-
SOTI Inc.
-
Tanium Inc.
-
Omnissa, LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Surveillance de la Conformité des Terminaux Entreprises couvertes dans ce rapport
- Jamf Holding Corp.
- Ivanti Software, Inc.
- SOTI Inc.
- Mitsogo Inc.
- 42Gears Mobility Systems Pvt. Ltd.
- Matrix42 GmbH
- Omnissa, LLC
- NinjaOne, LLC
- Tanium Inc.
- Automox, Inc.
- JumpCloud Inc.
- Kandji, Inc.
- Addigy, Inc.
- Mosyle Corporation
- ProMobi Technologies Pvt. Ltd.
- Syxsense Inc.
- Action1 Corporation
- Atera Networks Ltd.
- baramundi software GmbH
- Aagon GmbH
Développements industriels récents dans Marché des Services Gérés de Surveillance de la Conformité des Terminaux
- Octobre 2026 : Tanium a relancé sa plateforme Security Operations avec Endpoint Drift, le moteur d'analyse, le modèle SOC fédéré et Tanium Atlas. Le relancement a positionné la surveillance comportementale continue des terminaux comme une contribution directe aux opérations de sécurité et a connecté la posture de conformité avec la réponse aux menaces dans une seule plateforme.
- Octobre 2026 : Ivanti et e92plus ont annoncé un partenariat de distribution stratégique couvrant le Royaume-Uni et l'Irlande. Le partenariat a élargi l'accès aux canaux pour les services de surveillance de la conformité et des terminaux gérés d'Ivanti auprès des organisations européennes du marché intermédiaire.
- Septembre 2026 : F5 et Omnissa ont annoncé un partenariat stratégique intégrant F5 BIG-IP Zero Trust Access avec Omnissa Horizon et Workspace ONE Access. La solution conjointe a consolidé les proxys de passerelle de bureau virtuel hérités dans une plateforme de gestion unifiée avec application continue des politiques et authentification unique.
- Septembre 2026 : Addigy a lancé sa suite Intelligence, une couche d'IA au sein de sa plateforme de gestion des appareils Apple en temps réel. La version comprenait la recherche d'appareils en langage clair, le reporting de conformité, un référentiel de conformité IA, Script Assist et la passerelle IA Addigy MCP avec des portes d'approbation pour les actions des administrateurs.
Portée du rapport mondial sur le marché des services gérés de surveillance de la conformité des terminaux
Le marché des services gérés de surveillance de la conformité des terminaux comprend des services externalisés qui surveillent, évaluent, appliquent et rapportent en continu la conformité des terminaux dans les environnements d'appareils d'entreprise, y compris les ordinateurs de bureau, les ordinateurs portables, les appareils mobiles et autres terminaux gérés. Ces services aident les organisations à maintenir le respect des politiques de sécurité internes, des normes industrielles et des exigences réglementaires en fournissant une surveillance de la conformité, une remédiation, une application des politiques, un soutien à l'audit et une gestion de la conformité réglementaire via des plateformes centralisées de gestion et de sécurité des terminaux.
Le rapport sur le marché des services gérés de surveillance de la conformité des terminaux est segmenté par type de service (services de surveillance et de reporting de la conformité des terminaux, services de remédiation des terminaux et d'application des politiques, services d'évaluation de la conformité et de soutien à l'audit, services de gestion de la conformité réglementaire, autres types de services), mode de déploiement (basé sur le cloud, sur site, hybride), taille d'organisation (grandes entreprises, petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, commerce de détail et commerce électronique, énergie et services publics, autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en valeur (USD).
Aperçu de la segmentation
| Services de surveillance et de reporting de la conformité des terminaux |
| Services de remédiation des terminaux et d'application des politiques |
| Services d'évaluation de la conformité et de soutien à l'audit |
| Services de gestion de la conformité réglementaire |
| Autres types de services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services de surveillance et de reporting de la conformité des terminaux | |
| Services de remédiation des terminaux et d'application des politiques | ||
| Services d'évaluation de la conformité et de soutien à l'audit | ||
| Services de gestion de la conformité réglementaire | ||
| Autres types de services | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de surveillance de la conformité des terminaux ?
Le marché des services gérés de surveillance de la conformité des terminaux est évalué à 1,45 milliard USD en 2026 et devrait atteindre 4,09 milliards USD d'ici 2032, à un CAGR de 18,94 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés de surveillance de la conformité des terminaux ?
Le travail hybride, la gouvernance BYOD, la gestion des terminaux dans le cloud et les exigences de conformité dans le cadre de référentiels tels que NIS2, DORA et CMMC augmentent la demande de preuves continues sur les appareils.
Quel type de service est en tête de la demande de surveillance de la conformité des terminaux ?
Les services de surveillance et de reporting de la conformité des terminaux sont en tête avec 61,29 % de part des revenus en 2026 car ils fournissent la visibilité de base nécessaire à la remédiation et au soutien à l'audit.
Quel modèle de déploiement connaît la croissance la plus rapide pour les services de conformité des terminaux ?
Le déploiement hybride devrait croître à un CAGR de 20,12 % jusqu'en 2032, car les organisations réglementées conservent les données sensibles localement tout en utilisant des fonctions de politique et de reporting basées sur le cloud.
Quelles organisations adoptent le plus rapidement les services gérés de conformité des terminaux ?
Les petites et moyennes entreprises devraient croître à un CAGR de 20,41 % jusqu'en 2032, la tarification par abonnement réduisant les obstacles en matière d'infrastructure et de personnel pour la surveillance continue.
Quelle région connaît la croissance la plus rapide pour la surveillance de la conformité des terminaux ?
L'Asie-Pacifique devrait croître à un CAGR de 19,58 % jusqu'en 2032, soutenue par les investissements dans les lieux de travail numériques, les prestataires de services régionaux et des exigences de cybersécurité renforcées.