
Taille et part du marché des opérations de conformité gérées
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 11.27 Milliards de dollars |
| Taille du Marché (2032) | 21.93 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.24 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des opérations de conformité gérées par Mordor Intelligence
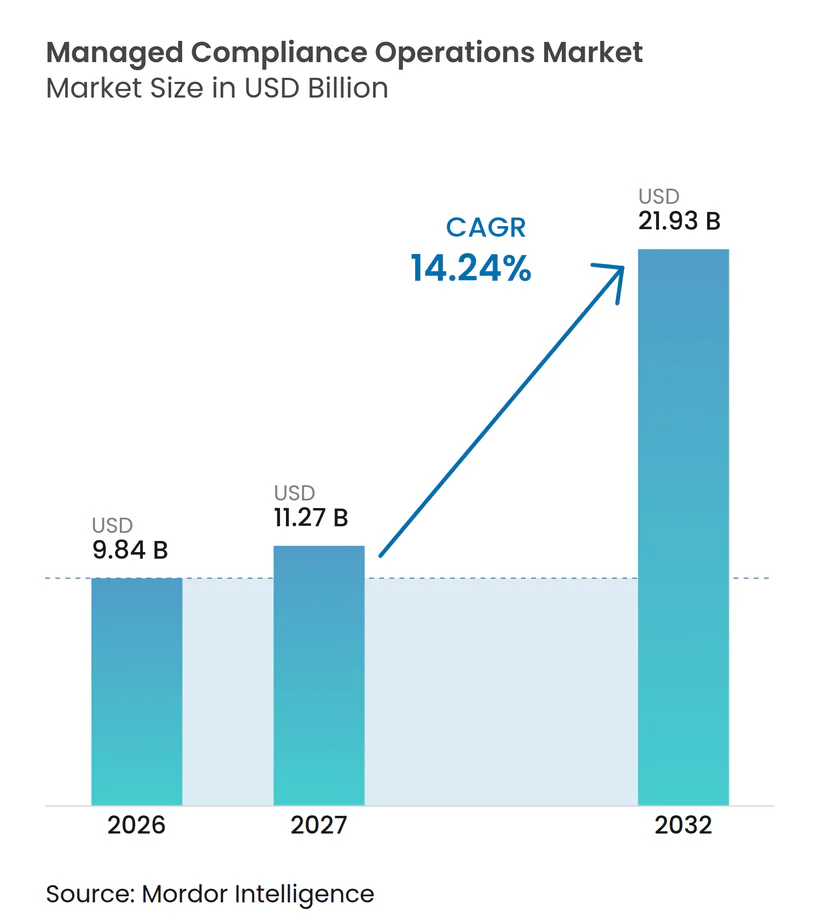
La taille du marché des opérations de conformité gérées devrait s'étendre de 9,84 milliards USD en 2026 et 11,24 milliards USD en 2027 à 21,93 milliards USD d'ici 2032, enregistrant un CAGR de 14,24 % entre 2027 et 2032. La croissance reflète l'écart croissant entre les exigences réglementaires et la capacité des équipes de conformité internes à les gérer. Les prestataires assurent la surveillance continue, la collecte de preuves, la préparation aux audits, la gestion des politiques et l'évaluation des risques. La demande devient de plus en plus opérationnelle car les organisations ont besoin de preuves documentées de conformité tout au long de l'année, et pas seulement lors des audits. Les règles de gouvernance de l'IA ajoutent du travail aux équipes qui doivent surveiller les décisions automatisées et maintenir des enregistrements clairs. Le marché des opérations de conformité gérées est également confronté à des limites car la responsabilité juridique demeure avec l'organisation qui externalise le travail.
Points clés du rapport
- Par offre, les services ont représenté 64,37 % de la part du marché des opérations de conformité gérées en 2026, tandis que les logiciels devraient se développer à un CAGR de 15,87 % jusqu'en 2032.
- Par modèle de service, le modèle entièrement géré a représenté 29,43 % de la part en 2026, tandis que le modèle en libre-service piloté par la technologie devrait se développer à un CAGR de 15,43 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud a représenté 57,82 % de la part en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 15,68 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont représenté 69,17 % de la part en 2026, tandis que les PME devraient se développer à un CAGR de 15,93 % jusqu'en 2032.
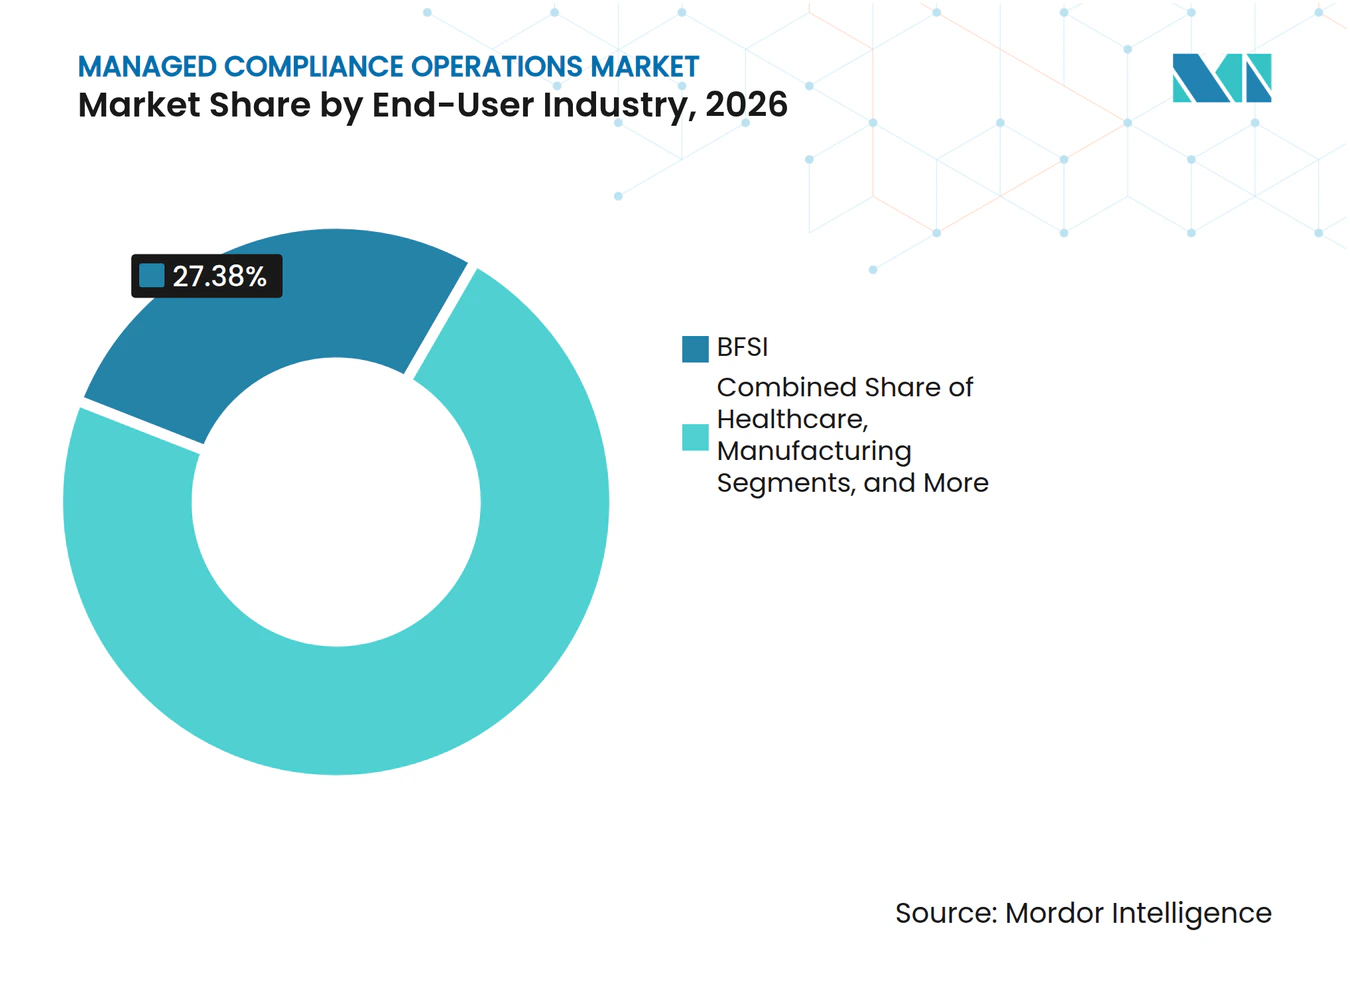
- Par secteur d'utilisation final, le BFSI a représenté 27,38 % de la part en 2026, tandis que la santé devrait se développer à un CAGR de 15,28 % jusqu'en 2032.
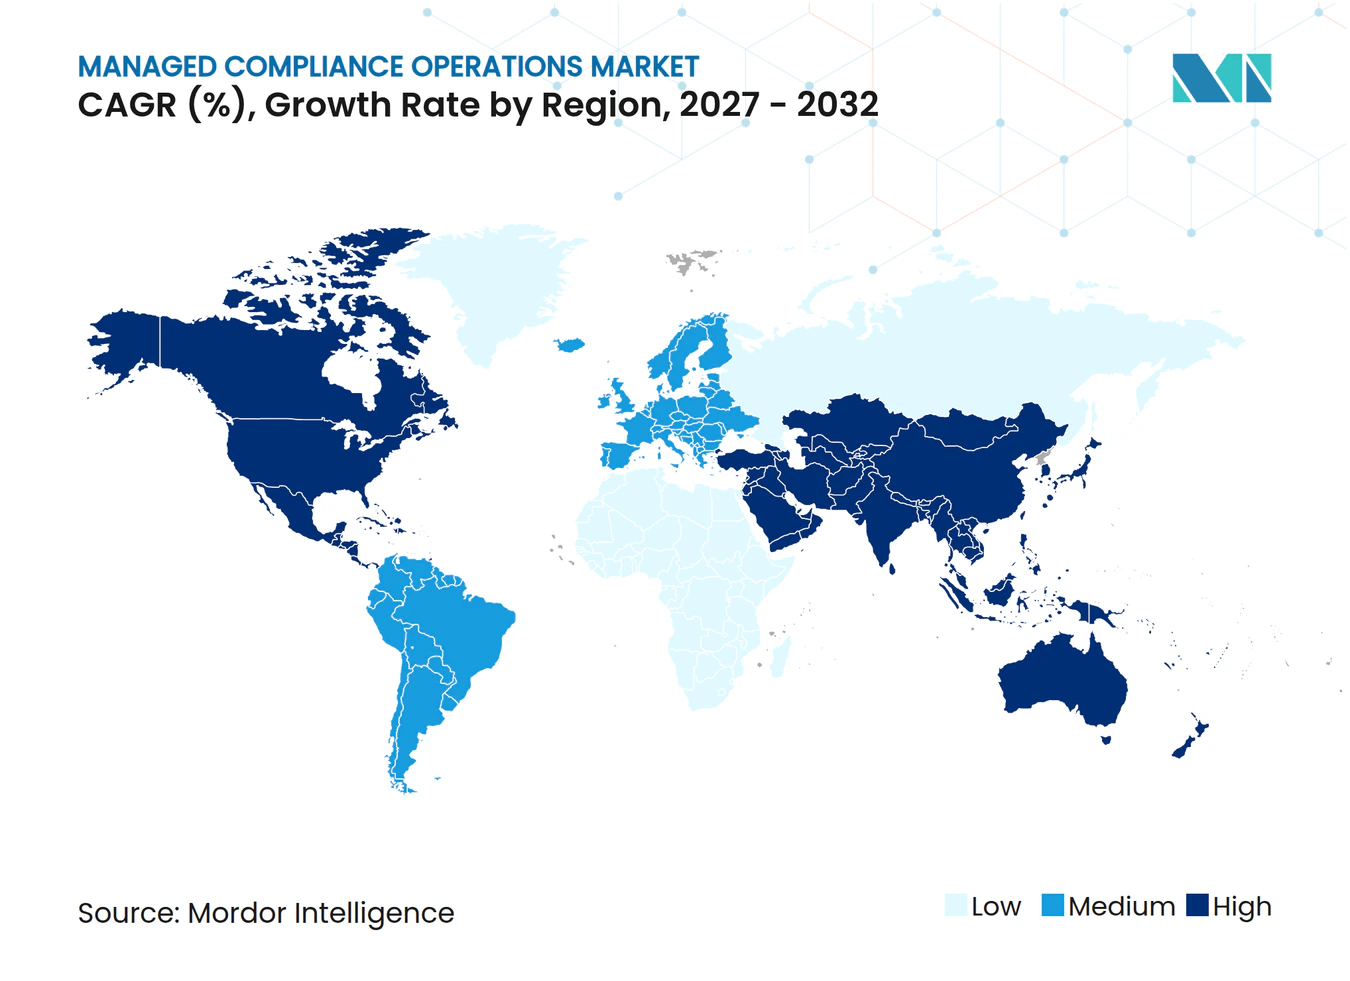
- Par géographie, l'Amérique du Nord a représenté 37,92 % de la part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 15,47 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité réglementaire croissante entre les juridictions | +3.5% | Mondial, avec l'UE, l'Amérique du Nord et l'Asie-Pacifique comme zones principales | Long terme (≥ 4 ans) |
| Obligations croissantes en matière de cybersécurité, de confidentialité des données et de résilience opérationnelle | +2.8% | Mondial, plus fort dans l'UE et en Amérique du Nord | Moyen terme (2-4 ans) |
| Demande de surveillance continue basée sur le cloud et de préparation aux audits | +2.1% | Mondial, notamment les mandats fédéraux américains et les secteurs réglementés de l'UE | Moyen terme (2-4 ans) |
| Pénurie et coût des professionnels de la conformité spécialisés | +1.8% | Mondial, plus aigu en Amérique du Nord et dans l'UE | Long terme (≥ 4 ans) |
| Gouvernance de l'IA et obligations de risque lié aux modèles créant une nouvelle demande de services | +1.5% | Mondial, y compris l'UE, les États-Unis et la Chine | Court terme (≤ 2 ans) |
| Automatisation du contrôle vers la preuve pour les environnements hérités et multi-cloud | +1.0% | Mondial, plus fort dans les environnements multi-cloud américains et les secteurs réglementés de l'UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité réglementaire croissante entre les juridictions
Le marché des opérations de conformité gérées bénéficie lorsque les organisations font face à des règles avec des normes de preuve et des calendriers d'application différents. Ces différences rendent la standardisation du travail de conformité difficile entre les juridictions. L'Autorité bancaire européenne a publié des orientations finales sur la gestion des risques liés aux tiers pour les services non-TIC en septembre 2026. Ces orientations étendent la surveillance stricte des fournisseurs au-delà des prestataires technologiques pour les entités financières de l'UE. Les organisations ont donc besoin de processus de surveillance, de documentation et d'examen plus larges pour les relations avec les fournisseurs. L'Association internationale des professionnels de la vie privée a indiqué que les régulateurs attendent des organisations qu'elles démontrent leur responsabilité par des pistes d'audit fiables et des contrôles documentés.[1] Cette attente transforme la conformité d'un travail juridique périodique en une responsabilité opérationnelle continue.
Obligations croissantes en matière de cybersécurité, de confidentialité des données et de résilience opérationnelle
Les exigences en matière de cybersécurité et de conformité nécessitent de plus en plus les mêmes preuves, contrôles et routines opérationnelles. Les entités financières soumises à la loi européenne sur la résilience opérationnelle numérique doivent maintenir des registres de contrats TIC, des évaluations des risques et des enregistrements de tests de résilience. Ces besoins favorisent un soutien géré continu plutôt qu'un engagement consultatif ponctuel. La directive NIS2 a également élargi les obligations de cybersécurité dans les secteurs critiques, notamment la santé, l'énergie et la fabrication. Les organisations qui utilisent des services technologiques externes doivent démontrer que leurs propres contrôles de résilience restent efficaces. Cela crée une demande supplémentaire de surveillance des relations avec les fournisseurs et des opérations internes. Le travail qui en résulte confère au marché des opérations de conformité gérées un rôle récurrent dans les programmes de conformité.
Demande de surveillance continue basée sur le cloud et de préparation aux audits
La surveillance continue remplace l'évaluation périodique car les organisations recherchent des preuves d'audit plus actuelles. Les environnements cloud peuvent capturer des informations de contrôle au fur et à mesure que l'activité se produit dans les applications et l'infrastructure. Une étude de l'IEEE a révélé que la politique en tant que code et les analyses assistées par l'IA peuvent améliorer la détection de la conformité et permettre la génération continue de preuves dans les chaînes d'approvisionnement cloud.[2] Cette approche peut réduire le travail de collecte manuelle pour les environnements technologiques dispersés. Elle permet également aux prestataires d'organiser les preuves selon plusieurs référentiels de contrôle. Le marché des opérations de conformité gérées bénéficie lorsque les clients achètent un soutien récurrent pour la collecte de preuves et la préparation aux audits. Ce modèle peut fournir un processus opérationnel plus prévisible qu'un cycle d'audit basé sur des projets.
Pénurie et coût des professionnels de la conformité spécialisés
L'offre de professionnels de la conformité expérimentés reste insuffisante par rapport au volume et à l'étendue du travail requis. Le Bureau américain des statistiques du travail prévoit plus de 33 300 ouvertures annuelles pour les responsables de la conformité au cours de la prochaine décennie. Les organisations font également face à un turnover qui peut retirer des collaborateurs expérimentés d'équipes déjà réduites. Le déficit est particulièrement important là où le personnel doit comprendre à la fois les réglementations et les systèmes opérationnels. Les prestataires de services gérés peuvent assurer la continuité lorsque les employeurs ne peuvent pas recruter ou retenir du personnel spécialisé. Cela soutient la demande de surveillance externe, de coordination des politiques et de travail de préparation aux audits. Cela rend également le marché des opérations de conformité gérées pertinent pour les organisations qui ont besoin d'expertise sans constituer de grandes équipes internes.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Non-transférabilité de la responsabilité réglementaire | -1.8% | Mondial, sous le RGPD, DORA et la loi européenne sur l'IA | Long terme (≥ 4 ans) |
| Fragmentation juridictionnelle et standardisation mondiale limitée | -1.4% | Mondial, avec une grande complexité dans l'UE, les États-Unis et l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Restrictions de résidence des données, d'externalisation et de traitement transfrontalier | -1.1% | Mondial, plus aigu dans l'UE, en Chine et en Inde | Moyen terme (2-4 ans) |
| Complexité d'intégration entre les systèmes hérités et les preuves non structurées | -0.8% | Mondial, notamment parmi les grandes entreprises et le BFSI | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Non-transférabilité de la responsabilité réglementaire
Le marché des opérations de conformité gérées ne peut pas remplacer les obligations de gouvernance de l'organisation cliente. En vertu du RGPD, un responsable du traitement des données reste responsable des activités de traitement même lorsqu'il fait appel à un prestataire. Les entités financières restent également responsables de la résilience opérationnelle en vertu de DORA. La loi européenne sur l'IA laisse de même les responsabilités de transparence et de signalement des incidents à l'organisation responsable. Les prestataires peuvent collecter des preuves, surveiller les contrôles, coordonner les politiques et préparer les audits. Cependant, la direction doit toujours approuver les décisions et rester responsable devant les régulateurs. Cette limite élève le niveau d'implication du client requis dans chaque engagement géré.
Fragmentation juridictionnelle et standardisation mondiale limitée
Des règles de conformité différentes selon les régions augmentent la complexité de la prestation pour les clients multinationaux. Les mesures chinoises de certification transfrontalière des informations personnelles sont entrées en vigueur le 1er janvier 2026. Ces mesures ont créé une voie de certification avec des processus de documentation distincts de ceux utilisés dans le cadre du RGPD.[3] Les prestataires doivent donc maintenir des flux de travail différents pour les transferts de données chinois et européens. Le Japon a également introduit son propre cadre pour les opérations de conformité externalisées dans la gestion des investissements. Ces variations limitent la capacité à fournir un service mondial standardisé unique. Elles nécessitent également une connaissance réglementaire régionale et des pratiques locales en matière de preuves.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
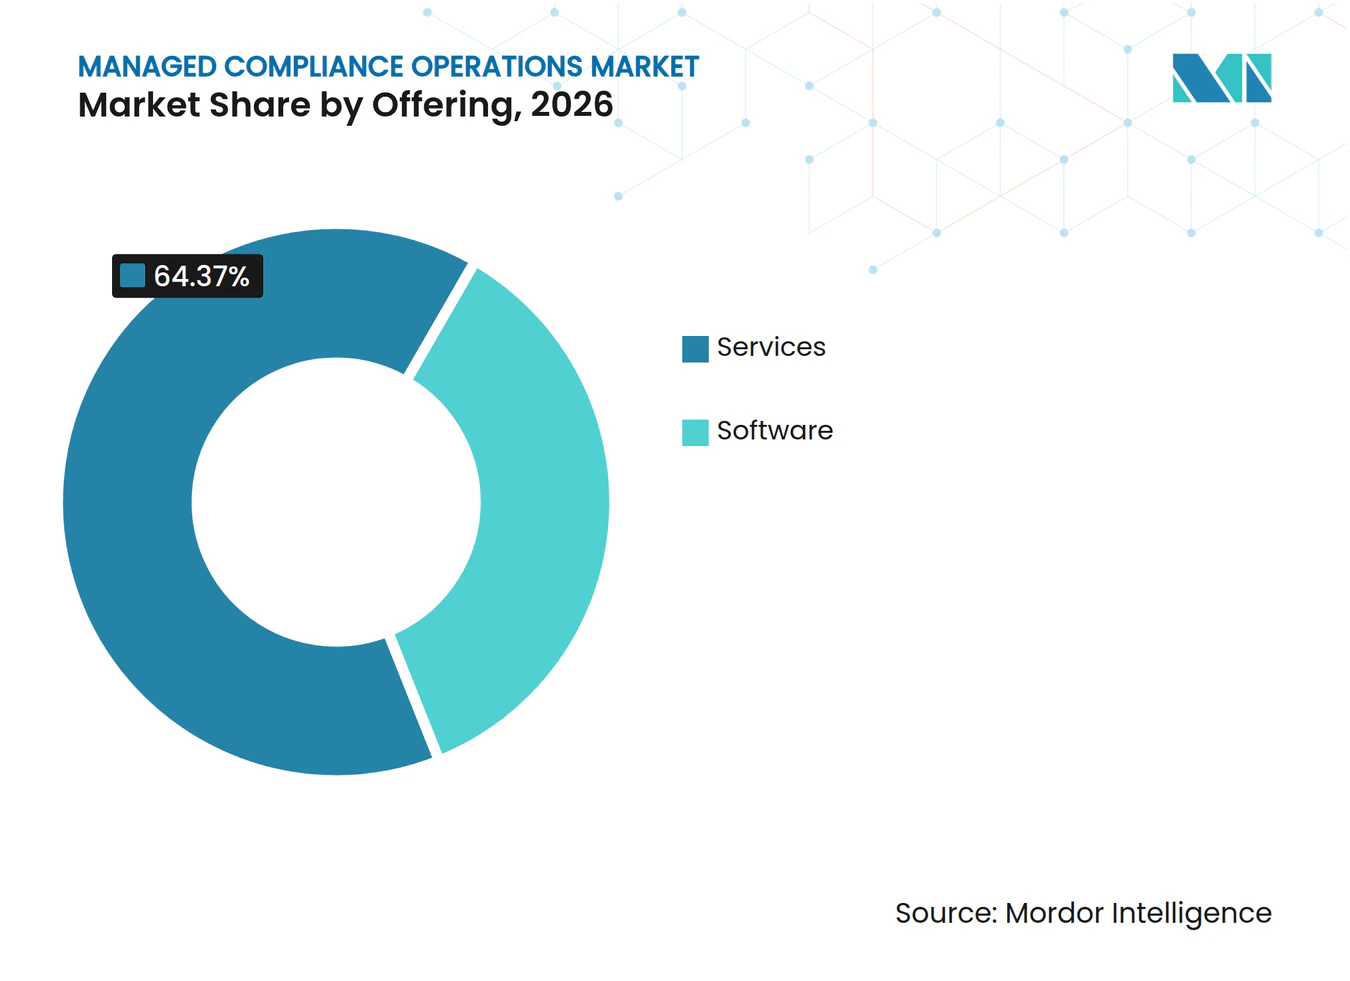
les services sont en tête tandis que les logiciels comblent l'écartLes services ont représenté 64,37 % de la part du marché des opérations de conformité gérées en 2026. Cette position dominante reflète le besoin de personnes capables d'interpréter les règles, de coordonner les contrôles et de préparer les organisations aux audits. Les acheteurs du BFSI et de la santé ont besoin d'une couverture fiable car les lacunes dans la préparation aux audits peuvent créer des pressions opérationnelles et réglementaires. Les cabinets de services professionnels et les prestataires spécialisés réalisent une grande partie de ce travail par le biais d'engagements récurrents. La pénurie de talents fait également de la prestation externe une option pratique de continuité pour les organisations disposant de petites équipes internes. Le soutien humain reste nécessaire lorsque les décisions nécessitent une interprétation, une escalade ou une approbation formelle de la direction. Les services aident également les clients à coordonner le travail de conformité entre les politiques, les sources de preuves et les unités commerciales. Le secteur des opérations de conformité gérées continue donc de s'appuyer sur l'expertise en parallèle de l'automatisation. Les acheteurs ont encore besoin de services lorsqu'une exception de contrôle nécessite une interprétation, lorsque les preuves sont incomplètes ou lorsque les dirigeants ont besoin d'une recommandation responsable avant d'approuver une réponse. Cela préserve un rôle pour les équipes expérimentées même lorsque les tâches de collecte routinières migrent vers les logiciels.
Les logiciels devraient croître à un CAGR de 15,87 % jusqu'en 2032. Vanta a déclaré que ses réponses générées par l'IA traitent plus de 80 % des requêtes de questionnaires de sécurité avec un taux d'acceptation de 95 %. La société a également déclaré que les clients complètent les examens de sécurité 81 % plus rapidement que par des processus manuels. Ces outils peuvent réduire les demandes de preuves répétitives et faciliter la gestion des questionnaires. Workiva a indiqué que sa plateforme est utilisée par plus de 85 % des entreprises du Fortune 1 000. Sa plateforme connecte l'audit, le risque, les contrôles et le reporting dans un seul environnement de données. L'automatisation des preuves gagne en importance car les organisations ont besoin de preuves actuelles sur une liste croissante de référentiels. Les logiciels ne suppriment pas le besoin d'examen humain, mais ils peuvent réduire le volume de travail manuel. Leur valeur est la plus forte là où les questionnaires, les vérifications de politiques et les demandes de preuves se répètent entre clients, fournisseurs ou référentiels. Les prestataires peuvent alors concentrer le temps des spécialistes sur les exceptions et les décisions qui nécessitent du contexte plutôt que sur l'administration routinière.



Par modèle de service :
la prestation entièrement gérée ancre les revenus tandis que le libre-service s'accélèreLe modèle entièrement géré a représenté 29,43 % de la part du marché des opérations de conformité gérées en 2026. Il convient aux organisations qui font face à des audits fréquents et ne peuvent pas maintenir toute l'expertise nécessaire en interne. Les acheteurs du BFSI, de la santé et du secteur public nécessitent souvent un soutien continu car leurs obligations couvrent de nombreuses politiques et systèmes. Les prestataires peuvent gérer la surveillance quotidienne tandis que les dirigeants clients conservent la responsabilité des décisions clés. Cet arrangement donne aux organisations accès à des flux de travail définis et à du personnel spécialisé. Il les aide également à maintenir une couverture lors des lacunes de recrutement interne ou des changements réglementaires. Le modèle d'équipe de conformité intégrée soutient les clients qui souhaitent que le personnel externe fonctionne comme une fonction interne. Le conseil basé sur des projets et l'externalisation partielle servent les clients qui souhaitent un soutien plus ciblé pour des exigences sélectionnées. Ces options permettent à un acheteur de conserver le contrôle stratégique en interne tout en obtenant de l'aide pour une nouvelle règle, un programme de remédiation ou un cycle d'audit exigeant. Le choix du modèle reflète souvent la capacité interne, la maturité des contrôles et le niveau d'exposition réglementaire.
Le modèle en libre-service piloté par la technologie devrait croître à un CAGR de 15,43 % jusqu'en 2032. Ce modèle combine des tâches pilotées par logiciel avec un accès à des conseils d'experts lorsqu'une décision nécessite un jugement. Il peut être plus accessible pour les PME qui ne peuvent pas maintenir une équipe entièrement gérée. Les organisations technologiques peuvent également connecter ces outils avec les processus de développement et de sécurité existants. Cette approche convient aux acheteurs qui souhaitent un contrôle plus direct sur les flux de travail quotidiens. Les prestataires ont toujours un rôle à jouer dans le conseil sur les contrôles, l'interprétation des exigences et l'examen des preuves. Le marché des opérations de conformité gérées bénéficie lorsque ces acheteurs passent de feuilles de calcul informelles à des plateformes structurées. Ce modèle soutient également une transition progressive des routines manuelles vers la collecte automatisée de preuves. Les clients peuvent commencer avec un référentiel limité et conserver la propriété directe des tâches quotidiennes avant d'étendre l'automatisation à d'autres exigences. L'accès à des experts reste important lorsqu'une nouvelle règle modifie la signification d'un contrôle ou d'un enregistrement de preuve.
Par modèle de déploiement :
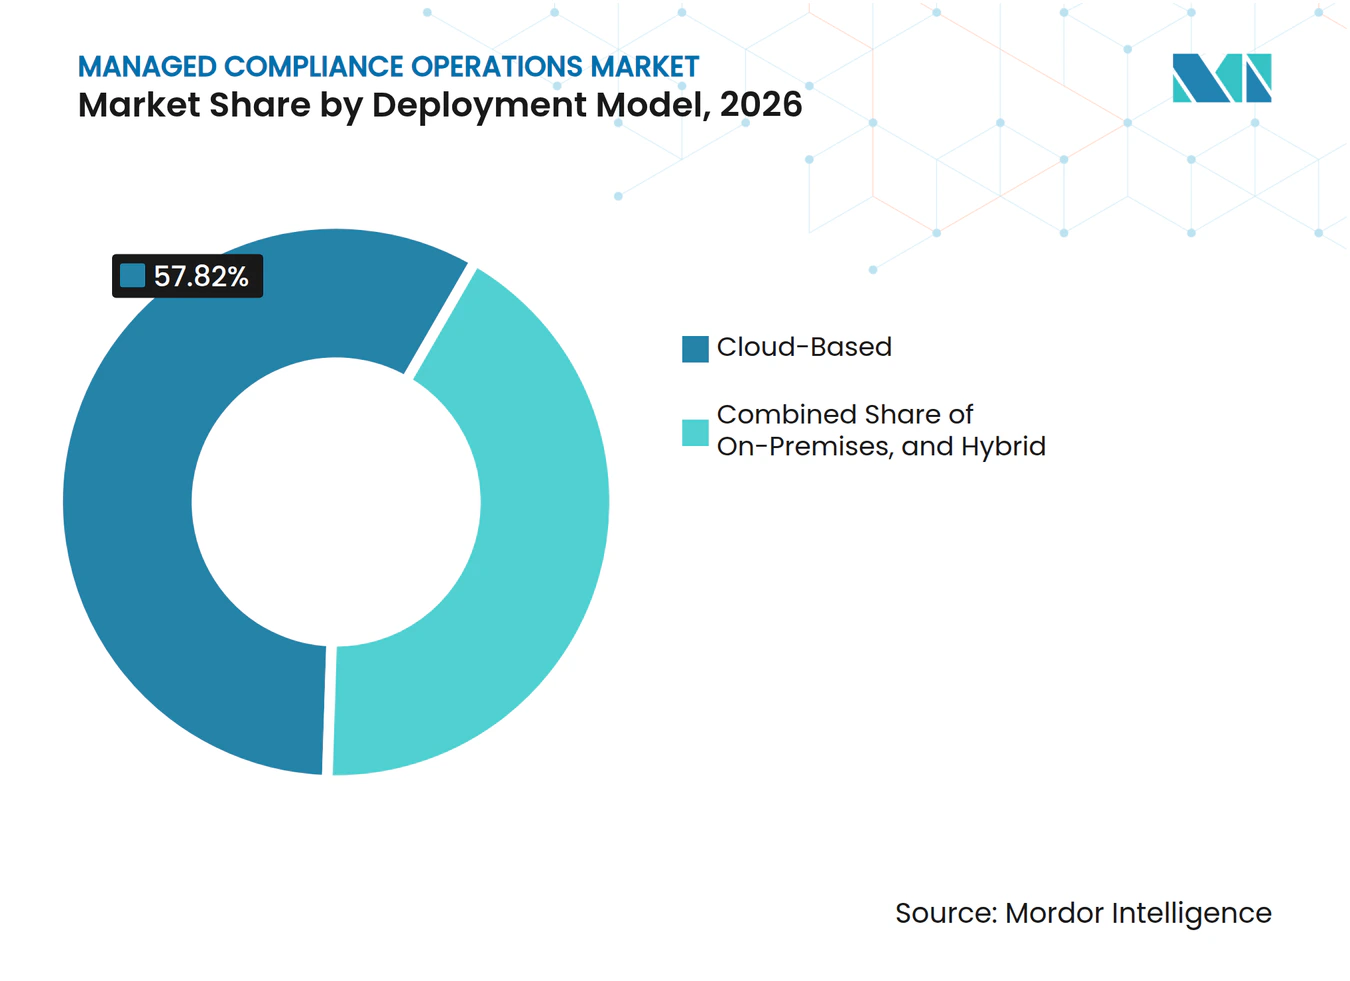
les systèmes basés sur le cloud sont en tête tandis que l'utilisation hybride s'étendLe déploiement basé sur le cloud a représenté 57,82 % de la part du marché des opérations de conformité gérées en 2026. Les systèmes cloud soutiennent la surveillance continue, les évaluations actuelles des contrôles et la capture automatisée des preuves. Ces capacités sont difficiles à reproduire de manière cohérente dans des systèmes sur site séparés. La recherche de l'IEEE sur les chaînes d'approvisionnement cloud soutient le rôle de la politique en tant que code et des analyses activées par l'IA dans la surveillance continue de la conformité. La prestation cloud centralisée peut également faciliter la coordination des rapports entre les équipes distribuées. Les organisations utilisent ces environnements pour collecter des preuves provenant de plusieurs applications et services. Le secteur des opérations de conformité gérées peut utiliser ces capacités pour soutenir un travail d'assurance récurrent. Le déploiement cloud est particulièrement adapté aux clients ayant des opérations numériques et des examens externes fréquents. Il peut donner aux propriétaires de contrôles une vue actuelle des preuves tout en permettant aux équipes de conformité d'identifier les enregistrements manquants plus tôt. Cela réduit la dépendance au travail de collecte de dernière minute lors du début d'un audit ou d'une évaluation client.
Le déploiement hybride devrait croître à un CAGR de 15,68 % jusqu'en 2032. Les acheteurs réglementés ne peuvent pas toujours déplacer toutes les preuves et données dans un environnement cloud. Certains enregistrements classifiés, référentiels sensibles et matériaux spécifiques à une juridiction doivent rester sur site. Les composants cloud peuvent toujours soutenir la surveillance, la gestion des flux de travail et la coordination des preuves. Cela crée une architecture combinée qui nécessite une connaissance des deux environnements. Les prestataires doivent connecter les systèmes hérités avec les nouveaux outils cloud sans rompre les chaînes de preuves. Ce besoin est particulièrement important dans les environnements BFSI et gouvernementaux. Le marché des opérations de conformité gérées récompense les prestataires capables d'opérer dans ces systèmes mixtes. Les prestataires purement cloud et les prestataires uniquement hérités peuvent être moins bien positionnés pour ces exigences. Les clients ont besoin d'une piste de preuves cohérente même lorsque les enregistrements sous-jacents restent dans des environnements différents. Les prestataires capables de cartographier les contrôles entre les outils cloud et les systèmes sur site conservés peuvent réduire les lacunes créées par des modèles opérationnels séparés.

Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME créent une nouvelle demandeLes grandes entreprises ont représenté 69,17 % de la part du marché des opérations de conformité gérées en 2026. Ces organisations gèrent généralement plus de réglementations, d'entités, de systèmes et de relations avec les fournisseurs que les acheteurs plus petits. Elles utilisaient en moyenne 8 solutions technologiques GRC en 2025, et Gartner prévoit que cette moyenne atteindra 10 d'ici 2028. Plusieurs outils peuvent créer des flux de travail de preuves déconnectés et des étapes manuelles en double. Les prestataires gérés aident les clients à connecter les enregistrements sources aux rapports au niveau du conseil d'administration et aux divulgations externes. Les grandes entreprises ont également une plus grande exposition lorsque les audits révèlent des lacunes dans les contrôles ou la documentation. Beaucoup passent d'outils ponctuels séparés à des plateformes intégrées capables de prendre en charge plusieurs référentiels. La taille du marché des opérations de conformité gérées pour les grandes entreprises reste substantielle car leurs programmes nécessitent une large coordination entre les fonctions commerciales. Les équipes d'approvisionnement, de technologie, juridiques, de risque, financières et opérationnelles peuvent chacune posséder une partie des preuves nécessaires pour une seule obligation. Le soutien géré aide à coordonner ces contributeurs et clarifie les responsabilités dans un environnement de contrôle complexe.
Les PME devraient croître à un CAGR de 15,93 % jusqu'en 2032. La Commission européenne a proposé des mesures de simplification du RGPD en mai 2025 pour les organisations de moins de 750 employés. La proposition a maintenu les obligations de conformité complètes pour le traitement de données à haut risque. Les organisations plus petites ont donc encore besoin de contrôles organisés lorsqu'elles traitent des informations sensibles. La prestation SaaS réduit le coût d'adoption des outils de conformité de base. Le soutien géré reste utile lorsque les PME opèrent dans plusieurs juridictions ou ont besoin d'aide pour interpréter les exigences en matière de preuves. Ces acheteurs n'ont peut-être pas besoin d'une équipe interne complète, mais ils ont toujours besoin de processus reproductibles. Le segment offre aux prestataires l'opportunité de combiner l'automatisation avec une assistance experte sélective. Cela peut aider les acheteurs plus petits à créer un programme de conformité organisé sans égaler le coût d'un grand département interne. La valeur pratique réside dans le fait de donner à une PME des tâches reproductibles, une propriété plus claire et un accès à de l'aide lorsque les exigences deviennent plus complexes.
Par secteur d'utilisation final :
le BFSI est en tête tandis que la santé se développe plus rapidementLe BFSI a représenté 27,38 % de la part du marché des opérations de conformité gérées en 2026. Les institutions financières doivent coordonner la lutte contre le blanchiment d'argent, la connaissance du client, le reporting sur les fonds propres, la surveillance des conduites et les activités de résilience. L'étendue du travail rend difficile pour de nombreuses institutions de pourvoir tous les postes en interne. DORA exige également que les entités financières de l'UE maintiennent des registres formels pour les contrats TIC avec les prestataires de services critiques et importants. Ces règles font de la surveillance documentée des tiers une partie des opérations normales. Les acheteurs du BFSI ont besoin à la fois de plateformes technologiques et de prestation gérée pour maintenir les preuves dans leur environnement de contrôle. La fréquence élevée des audits dans le secteur renforce la demande de soutien continu. Cette position confère au BFSI un rôle de premier plan sur le marché des opérations de conformité gérées. Les institutions financières doivent également gérer les obligations entre filiales, partenaires et fournisseurs technologiques, ce qui accroît l'importance d'une documentation cohérente. Le soutien externe peut aider les équipes à maintenir les preuves à jour lorsque les règles, les systèmes et les relations avec les prestataires changent simultanément.
La santé devrait croître à un CAGR de 15,28 % jusqu'en 2032. Le Département américain de la santé et des services sociaux identifie des mesures de protection en vertu de la règle de sécurité HIPAA qui protègent les informations de santé électroniques protégées. Les organisations de santé ont besoin de contrôles documentés pour l'accès, la sécurité et la protection des données des patients. La mise à jour proposée dans le projet rendrait plusieurs mesures de protection plus prescriptives. Celles-ci comprennent l'authentification multifacteur, le chiffrement, les tests de pénétration annuels et la restauration des données en 72 heures. Les prestataires peuvent aider les organisations de santé à collecter et organiser les preuves nécessaires pour démontrer que les contrôles fonctionnent comme prévu. Le travail est continu car les risques de cybersécurité et les obligations relatives aux données des patients nécessitent un examen permanent. La santé offre donc un cas d'utilisation à croissance plus rapide pour le secteur des opérations de conformité gérées. Les prestataires peuvent soutenir les équipes de santé en reliant les mesures de protection techniques aux politiques, aux enregistrements de tests et à la documentation de récupération nécessaires pour un programme de conformité défendable. Le besoin d'examen continu est important là où la prestation de soins dépend de systèmes connectés et d'informations sensibles sur les patients.
Analyse géographique
L'Amérique du Nord a représenté 37,92 % de la part du marché des opérations de conformité gérées en 2026. La région présente une forte concentration d'organisations de services financiers, de santé et de technologie avec des obligations fédérales, étatiques et sectorielles qui se chevauchent. Les acheteurs américains doivent gérer les exigences de divulgation en matière de cybersécurité, la règle de protection de la vie privée de la FTC et différentes règles de confidentialité étatiques. Ces règles varient en termes de portée, d'exigences de consentement et de pratiques d'application. Les organisations ont donc besoin d'un soutien récurrent pour suivre les preuves et maintenir les contrôles. Les discussions sur la loi canadienne sur la protection de la vie privée des consommateurs et l'application fédérale mexicaine de la protection de la vie privée ajoutent une complexité supplémentaire pour les entreprises opérant dans toute la région. L'environnement régional soutient une demande soutenue de prestation gérée dans le BFSI et la technologie.
L'Europe est la deuxième zone régionale en importance sur le marché des opérations de conformité gérées. Les règles régionales de protection des données et de résilience opérationnelle nécessitent des enregistrements détaillés et une surveillance régulière des tiers. DORA a créé une demande de registres de risques TIC, de documentation de tests de résilience et d'enregistrements de surveillance des fournisseurs depuis janvier 2025. La loi allemande sur le devoir de vigilance dans les chaînes d'approvisionnement étend les attentes de surveillance aux relations avec les fournisseurs internationaux. Cela élargit le besoin de documentation au-delà des systèmes internes. Les orientations de l'Autorité bancaire européenne de septembre 2026 sur la gestion des risques liés aux tiers non-TIC indiquent que les obligations de conformité financière continueront de s'élargir. Les prestataires desservant la région ont besoin d'une solide connaissance des règles régionales et des attentes en matière de preuves.
L'Asie-Pacifique devrait croître à un CAGR de 15,47 % jusqu'en 2032. Les mesures chinoises de certification transfrontalière ont créé une voie de conformité distincte pour les transferts d'informations personnelles à partir de janvier 2026. Le cadre de gouvernance de la sécurité de l'IA de Chine 2.0 a ajouté des contrôles de cycle de vie basés sur les risques pour les opérateurs de modèles d'IA en septembre 2025. Le ministère du Commerce a également publié un plan d'action en décembre 2025 qui soutient la certification de conformité en matière de sécurité des données et les services de données transfrontaliers. La loi révisée japonaise sur les instruments financiers et les échanges permet aux gestionnaires d'investissement d'externaliser les opérations de conformité dans son propre cadre réglementaire. L'Arabie saoudite et les Émirats arabes unis développent une infrastructure de conformité parallèlement à leurs plans de numérisation. L'Afrique du Sud et le Nigéria développent également des cadres de protection des données qui peuvent créer une demande future dans les services financiers et les télécommunications.
Paysage concurrentiel
Concentration du Marché
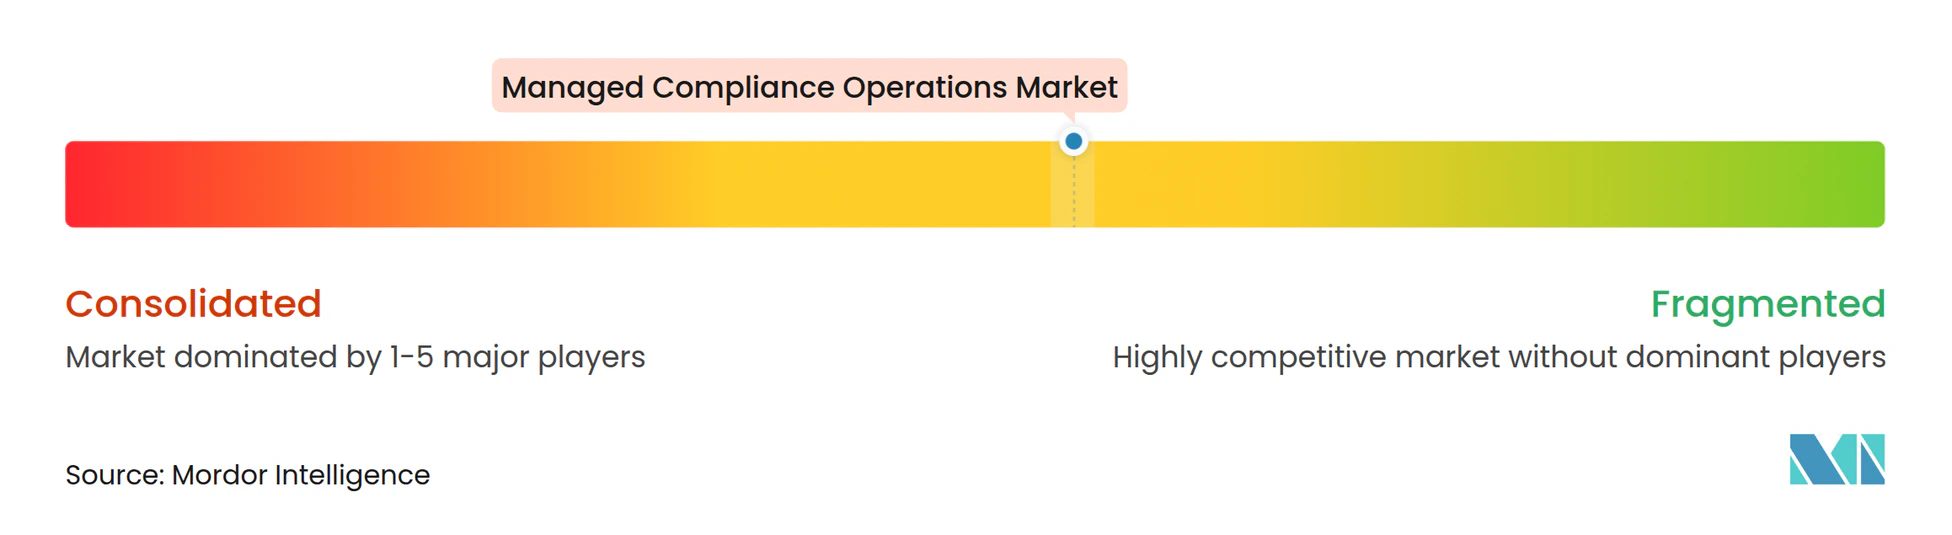
Le marché des opérations de conformité gérées est modérément fragmenté car les prestataires couvrent différentes parties de la chaîne de valeur. Vanta, Drata, ControlCase et DataGuard GmbH se concentrent sur l'automatisation pour les organisations orientées technologie. OneTrust, MetricStream, Workiva, Diligent, Wolters Kluwer, ServiceNow, IBM, SAP SE et Oracle se disputent les programmes multi-référentiels de grande envergure. Deloitte, EY, KPMG, PwC, Accenture et Capgemini SE soutiennent la prestation entièrement gérée pour les clients du BFSI et du secteur public. Thomson Reuters et NAVEX Global combinent des bibliothèques de contenu réglementaire avec des logiciels de flux de travail. Aucun prestataire unique ne couvre tous les besoins des clients en matière de contenu, de logiciels et d'opérations gérées. Les acheteurs utilisent souvent une plateforme d'un prestataire et des services d'un autre. Cette structure confère aux intégrateurs de systèmes un rôle important dans les environnements multi-fournisseurs.
La concurrence se concentre de plus en plus sur la génération de preuves assistée par l'IA, l'exécution des flux de travail et la gestion des changements réglementaires. Diligent a introduit des capacités GRC agentiques en septembre 2026, notamment un agent d'orchestration, un agent de gestion des risques d'entreprise, un agent d'audit, des rapports IA et une base de connaissances GRC. La société a indiqué que la base de connaissances connecte les réglementations, les contrôles, les risques et les preuves tirés de plus de 200 000 dépôts 10-K auprès de la SEC. Workiva a introduit une plateforme GRC alimentée par l'IA en mars 2026 avec des capacités d'audit, de risque et de contrôles. Ces actions montrent que les fournisseurs vont au-delà des tableaux de bord vers le soutien aux flux de travail et des preuves plus connectées. La supervision humaine reste pertinente car les décisions réglementées nécessitent toujours l'implication d'une direction responsable.
Vanta a clôturé un tour de table de série D de 150 millions USD en juillet 2025 à une valorisation de 4,15 milliards USD, selon la société. Le financement était destiné à soutenir l'automatisation de la confiance pilotée par l'IA, une couverture de référentiel plus large et l'expansion vers le gouvernement américain. Wolters Kluwer a lancé Compliance Intelligence en octobre 2025 pour combiner des données réglementaires, une expertise sectorielle et des flux de travail IA pour l'évaluation de l'applicabilité et le suivi des obligations. Ces mouvements reflètent la valeur de la combinaison du contenu réglementaire avec les logiciels et le soutien aux flux de travail. Les prestataires capables de travailler dans les systèmes clients existants peuvent avoir un avantage dans les environnements hybrides. Le marché des opérations de conformité gérées reste ouvert aux entreprises de logiciels spécialisés, aux fournisseurs de contenu et aux organisations axées sur les services. Les positions concurrentielles dépendent de la capacité de chaque prestataire à connecter l'automatisation avec des opérations de conformité pratiques.
Leaders du secteur des opérations de conformité gérées
-
OneTrust, LLC
-
International Business Machines Corporation
-
SAP SE
-
NAVEX Global, Inc.
-
MetricStream, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des opérations de conformité gérées Entreprises couvertes dans ce rapport
- OneTrust, LLC
- International Business Machines Corporation
- SAP SE
- NAVEX Global, Inc.
- MetricStream, Inc.
- Workiva Inc.
- Wolters Kluwer N.V.
- Diligent Corporation
- ServiceNow, Inc.
- Microsoft Corporation
- Oracle Corporation
- Thomson Reuters Corporation
- Fenergo Limited
- ComplyAdvantage Ltd.
- Vanta Inc.
- Drata Inc.
- Accenture plc
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- KPMG International Limited
- PricewaterhouseCoopers International Limited
- Capgemini SE
- ControlCase LLC
- DataGuard GmbH
Développements industriels récents dans Marché des opérations de conformité gérées
- Septembre 2026 : Wolters Kluwer a lancé des ajouts Expert IA à CT hCue, améliorant les capacités de documentation alimentées par l'IA dans les flux de travail de conformité de gestion des entités.
- Septembre 2026 : Diligent a dévoilé des capacités GRC agentiques au sein de la plateforme Diligent One lors de la conférence Gartner sur la gestion des risques d'entreprise, l'audit et la conformité, notamment un agent d'orchestration, un agent de gestion des risques d'entreprise, un agent d'audit, des rapports IA et un cerveau GRC, faisant évoluer le GRC du reporting périodique vers une exécution de conformité autonome et continue avec une supervision humaine maintenue tout au long.
- Juillet 2026 : Workiva a annoncé 3 agents IA dédiés et Workiva Knowledge, permettant aux équipes GRC, financières et de développement durable d'automatiser des flux de travail de conformité complexes ancrés dans des données organisationnelles en temps réel, étendant la couverture de la plateforme du reporting financier et ESG vers l'audit continu et l'automatisation des contrôles.
- Mars 2026 : Forescout Technologies a lancé l'évaluation automatisée des contrôles de sécurité au sein de sa plateforme Vistaro, permettant une surveillance de la conformité basée sur des preuves en continu sur les actifs gérés et non gérés, et remplaçant les processus d'audit manuels basés sur des feuilles de calcul par une collecte automatisée de preuves en temps réel.
Portée du rapport mondial sur le marché des opérations de conformité gérées
Le marché des opérations de conformité gérées englobe les logiciels et les services externalisés pour la surveillance de la conformité réglementaire, l'évaluation des risques, le reporting, la gestion des audits et la gouvernance dans divers secteurs, modèles de service et environnements de déploiement à l'échelle mondiale.
Le rapport sur le marché des opérations de conformité gérées est segmenté par offre (logiciels et services), modèle de service (modèle entièrement géré, modèle d'externalisation partielle, modèle de conseil basé sur des projets, modèle d'équipe de conformité intégrée et modèle en libre-service piloté par la technologie), modèle de déploiement (sur site, basé sur le cloud et hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisation final (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Modèle entièrement géré |
| Modèle d'externalisation partielle |
| Modèle de conseil basé sur des projets |
| Modèle d'équipe de conformité intégrée |
| Modèle en libre-service piloté par la technologie |
| Sur site |
| Basé sur le cloud |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Logiciels | |
| Services | ||
| Par modèle de service | Modèle entièrement géré | |
| Modèle d'externalisation partielle | ||
| Modèle de conseil basé sur des projets | ||
| Modèle d'équipe de conformité intégrée | ||
| Modèle en libre-service piloté par la technologie | ||
| Par modèle de déploiement | Sur site | |
| Basé sur le cloud | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des opérations de conformité gérées ?
Le marché des opérations de conformité gérées devrait augmenter de 9,84 milliards USD en 2026 et 11,24 milliards USD en 2027 à 21,93 milliards USD d'ici 2032, à un CAGR de 14,24 %. Les prévisions reflètent la demande de surveillance continue, de collecte de preuves, de préparation aux audits, de gestion des politiques et d'évaluation des risques fournis par le biais de services gérés et de logiciels. Elles reflètent également la pression exercée sur les organisations pour maintenir une documentation fiable dans des règles qui diffèrent selon la juridiction, le secteur, le type de données, l'environnement technologique et la relation avec les fournisseurs.
Qu'est-ce qui stimule la demande d'opérations de conformité gérées ?
La complexité réglementaire, les obligations de cybersécurité, les exigences continues en matière de preuves d'audit et les pénuries de professionnels de la conformité expérimentés soutiennent la demande. Les obligations de gouvernance de l'IA ajoutent également de nouvelles tâches aux organisations qui doivent surveiller les systèmes de décision automatisés et conserver des enregistrements documentés du fonctionnement de ces systèmes. L'effet est particulièrement clair là où les contrôles de cybersécurité, les exigences de confidentialité, la surveillance des fournisseurs et les enregistrements de résilience opérationnelle doivent être maintenus par un programme de conformité coordonné unique.
Quelle offre est en tête des opérations de conformité gérées ?
Les services sont en tête avec 64,37 % de part en 2026, tandis que les logiciels devraient être l'offre à la croissance la plus rapide à un CAGR de 15,87 % jusqu'en 2032. Les services restent importants car les équipes de conformité ont besoin d'une interprétation humaine, d'une escalade claire et d'une approbation de la direction aux points clés du processus de conformité. Ils sont particulièrement pertinents dans le BFSI et la santé, où la fréquence élevée des audits et les exigences de contrôle complexes peuvent rendre une lacune dans la documentation ou la surveillance difficile à gérer en interne.
Quelle approche de déploiement connaît la croissance la plus rapide ?
Le déploiement hybride devrait croître à un CAGR de 15,68 % jusqu'en 2032 car les organisations réglementées ont souvent besoin à la fois de systèmes cloud et sur site. Cette approche leur permet de conserver les matériaux sensibles ou spécifiques à une juridiction sur site tout en utilisant des outils cloud pour la surveillance, la gestion des flux de travail et la coordination des preuves. Les prestataires doivent connecter ces environnements sans affaiblir la piste de preuves entre l'enregistrement source, le contrôle testé, le responsable concerné et la documentation d'audit résultante.
Quel secteur d'utilisation final présente la plus grande demande ?
Le BFSI est en tête avec 27,38 % de part en 2026 car les institutions financières gèrent de larges exigences en matière de criminalité financière, de reporting, de conduite et de résilience opérationnelle. Les registres formels de contrats TIC, la surveillance des tiers et la documentation de résilience rendent le soutien continu utile pour les institutions gérant plusieurs référentiels de contrôle. Ces acheteurs ont souvent besoin de logiciels pour la capture récurrente de preuves et de services gérés pour les tâches qui nécessitent une interprétation, une coordination entre les équipes ou un examen formel par une direction responsable.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 15,47 % jusqu'en 2032, soutenue par de nouvelles exigences transfrontalières en matière de données et de gouvernance de l'IA. Les mesures de certification chinoises et les contrôles de gouvernance de l'IA, ainsi que les changements d'externalisation au Japon, créent des besoins plus structurés en matière de documentation, d'examen et de soutien à la conformité. La croissance régionale reflète également la nécessité pour les prestataires d'adapter les flux de travail aux règles locales plutôt que de s'appuyer sur un processus mondial unique pour les transferts de données, la gouvernance des modèles et les obligations des services financiers.