
Tamanho e Participação do Mercado de Serviços de Operações de GRC Gerenciado
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 25.46 Bilhões de dólares |
| Tamanho do Mercado (2032) | 43.47 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 11.29 % |
| Mercado de Crescimento Mais Rápido | Oriente Médio |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Operações de GRC Gerenciado por Mordor Intelligence
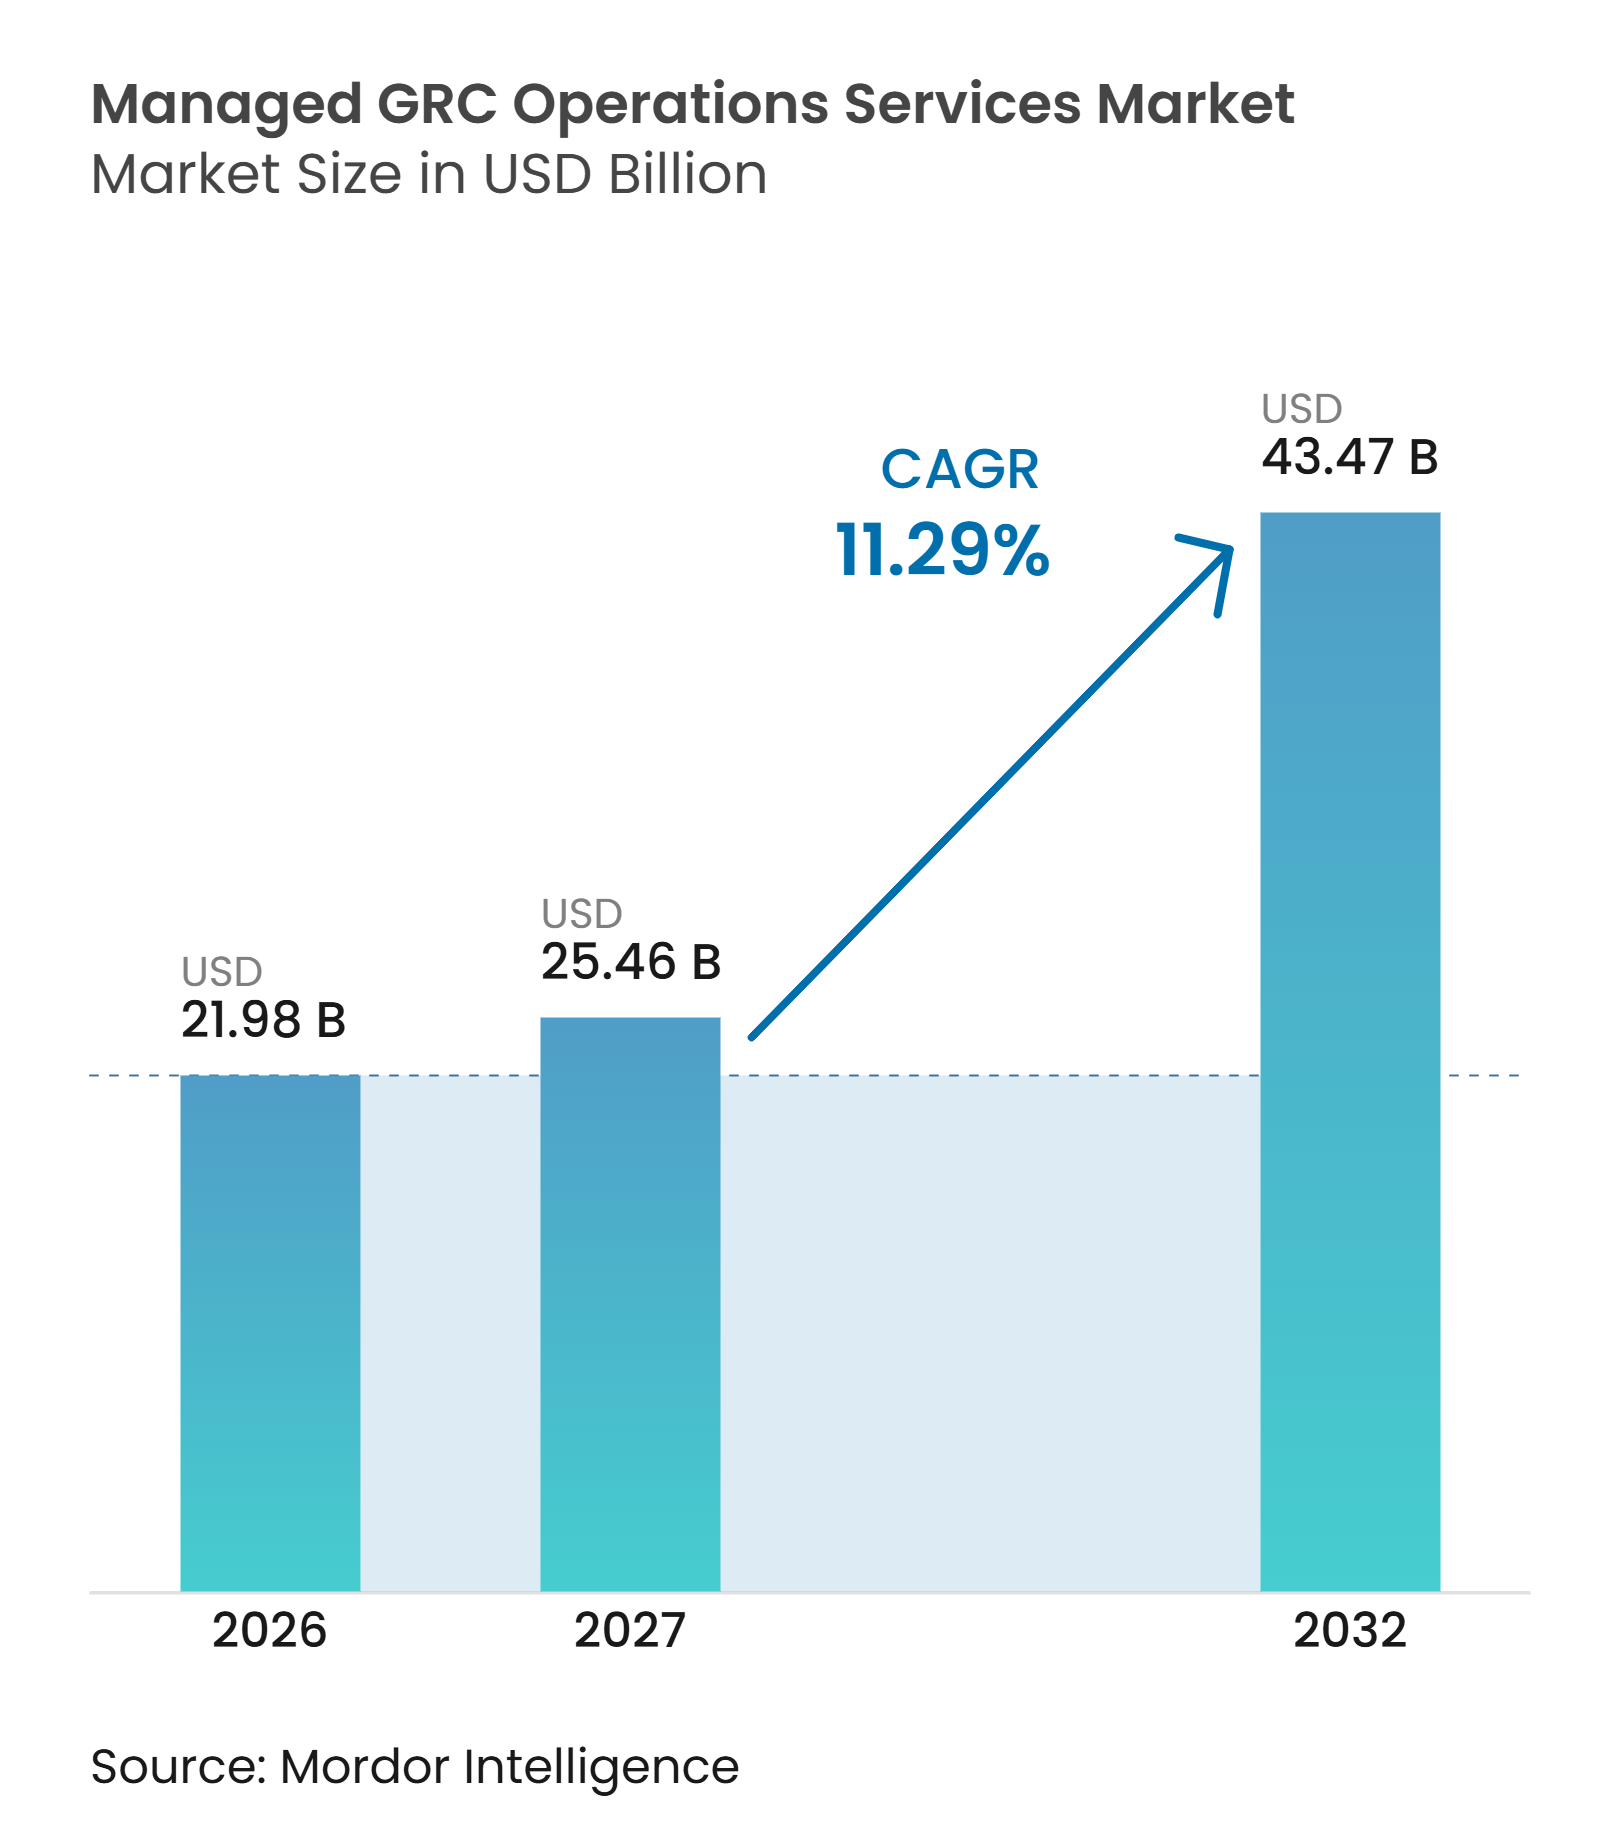
O tamanho do Mercado de Serviços de Operações de GRC Gerenciado foi avaliado em 21,98 bilhões de USD em 2026 e estima-se que cresça de 25,46 bilhões de USD em 2027 para atingir 43,47 bilhões de USD até 2032, a um CAGR de 11,29% durante o período de previsão (2027-2032).
As organizações reguladas enfrentam requisitos sobrepostos que exigem evidências contínuas em vez de avaliações periódicas. A DORA, o Regulamento Europeu de Inteligência Artificial e a NIS2 aumentaram o número de atividades de conformidade que devem ser executadas simultaneamente. A terceirização oferece às organizações acesso a capacidade operacional especializada quando as equipes internas não conseguem ampliar o quadro de pessoal ou as competências com rapidez suficiente. Os provedores estão respondendo ao combinar serviços de auditoria, risco, conformidade, supervisão de terceiros e governança de inteligência artificial em plataformas comuns. A automação pode reduzir o trabalho por ciclo de conformidade, embora sistemas fragmentados possam atrasar os benefícios durante o primeiro ano de um contrato.
Principais Conclusões do Relatório
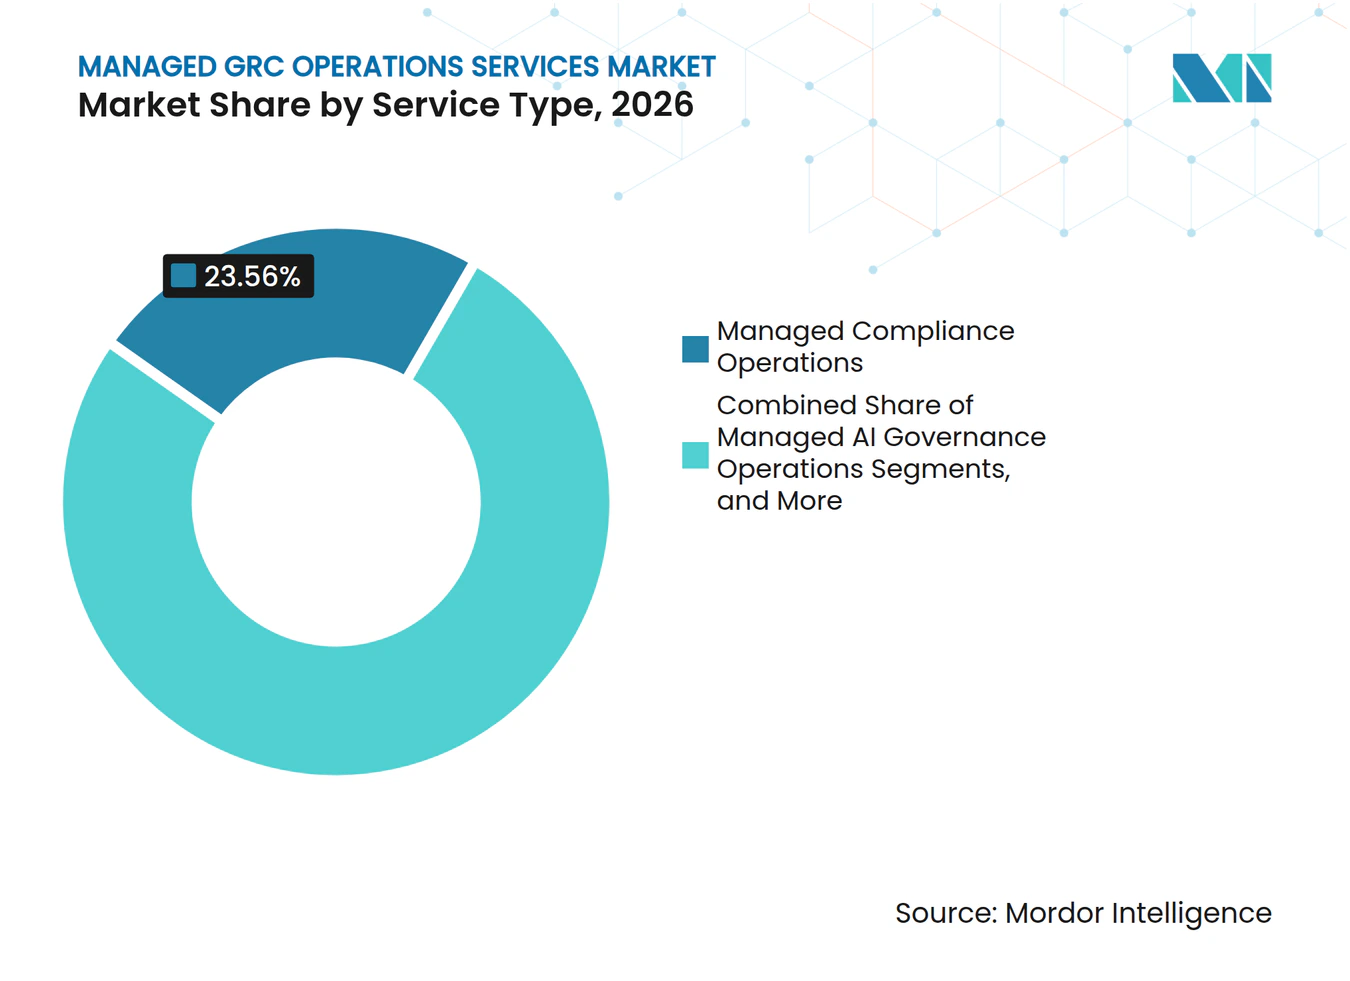
- Por tipo de serviço, as operações de conformidade gerenciadas detinham uma participação de 23,56% em 2026, enquanto as operações de governança de IA gerenciadas devem expandir-se a um CAGR de 12,11% até 2032.
- Por porte organizacional, as grandes empresas detinham uma participação de 82,34% em 2026, enquanto as pequenas e médias empresas devem expandir-se a um CAGR de 12,73% até 2032.
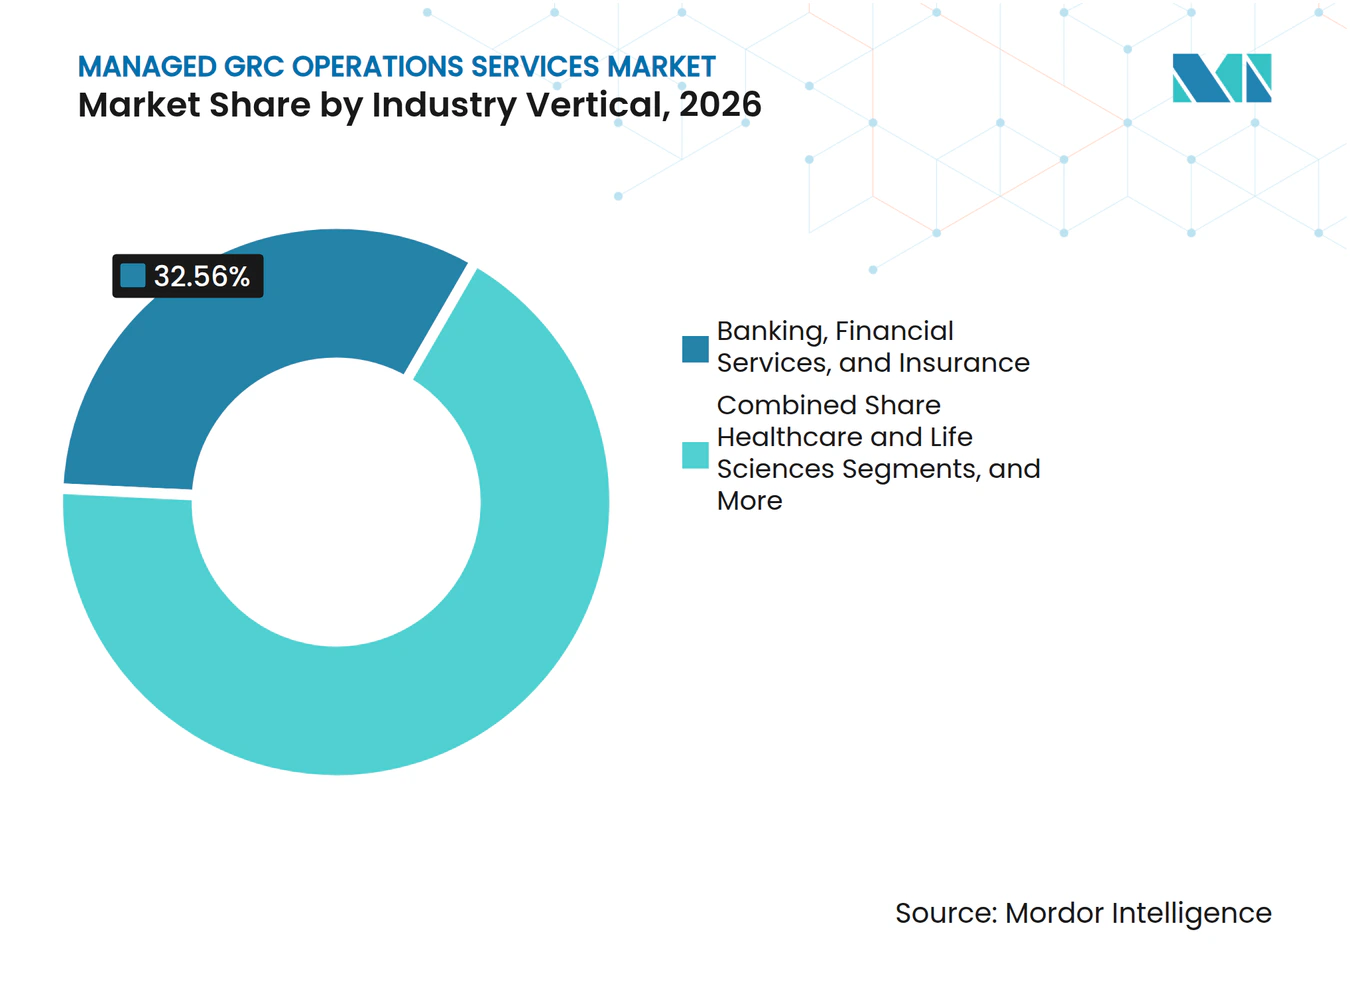
- Por vertical do setor, os serviços bancários, financeiros e de seguros detinham uma participação de 32,56% em 2026, enquanto a área de saúde e ciências da vida deve expandir-se a um CAGR de 12,67% até 2032.
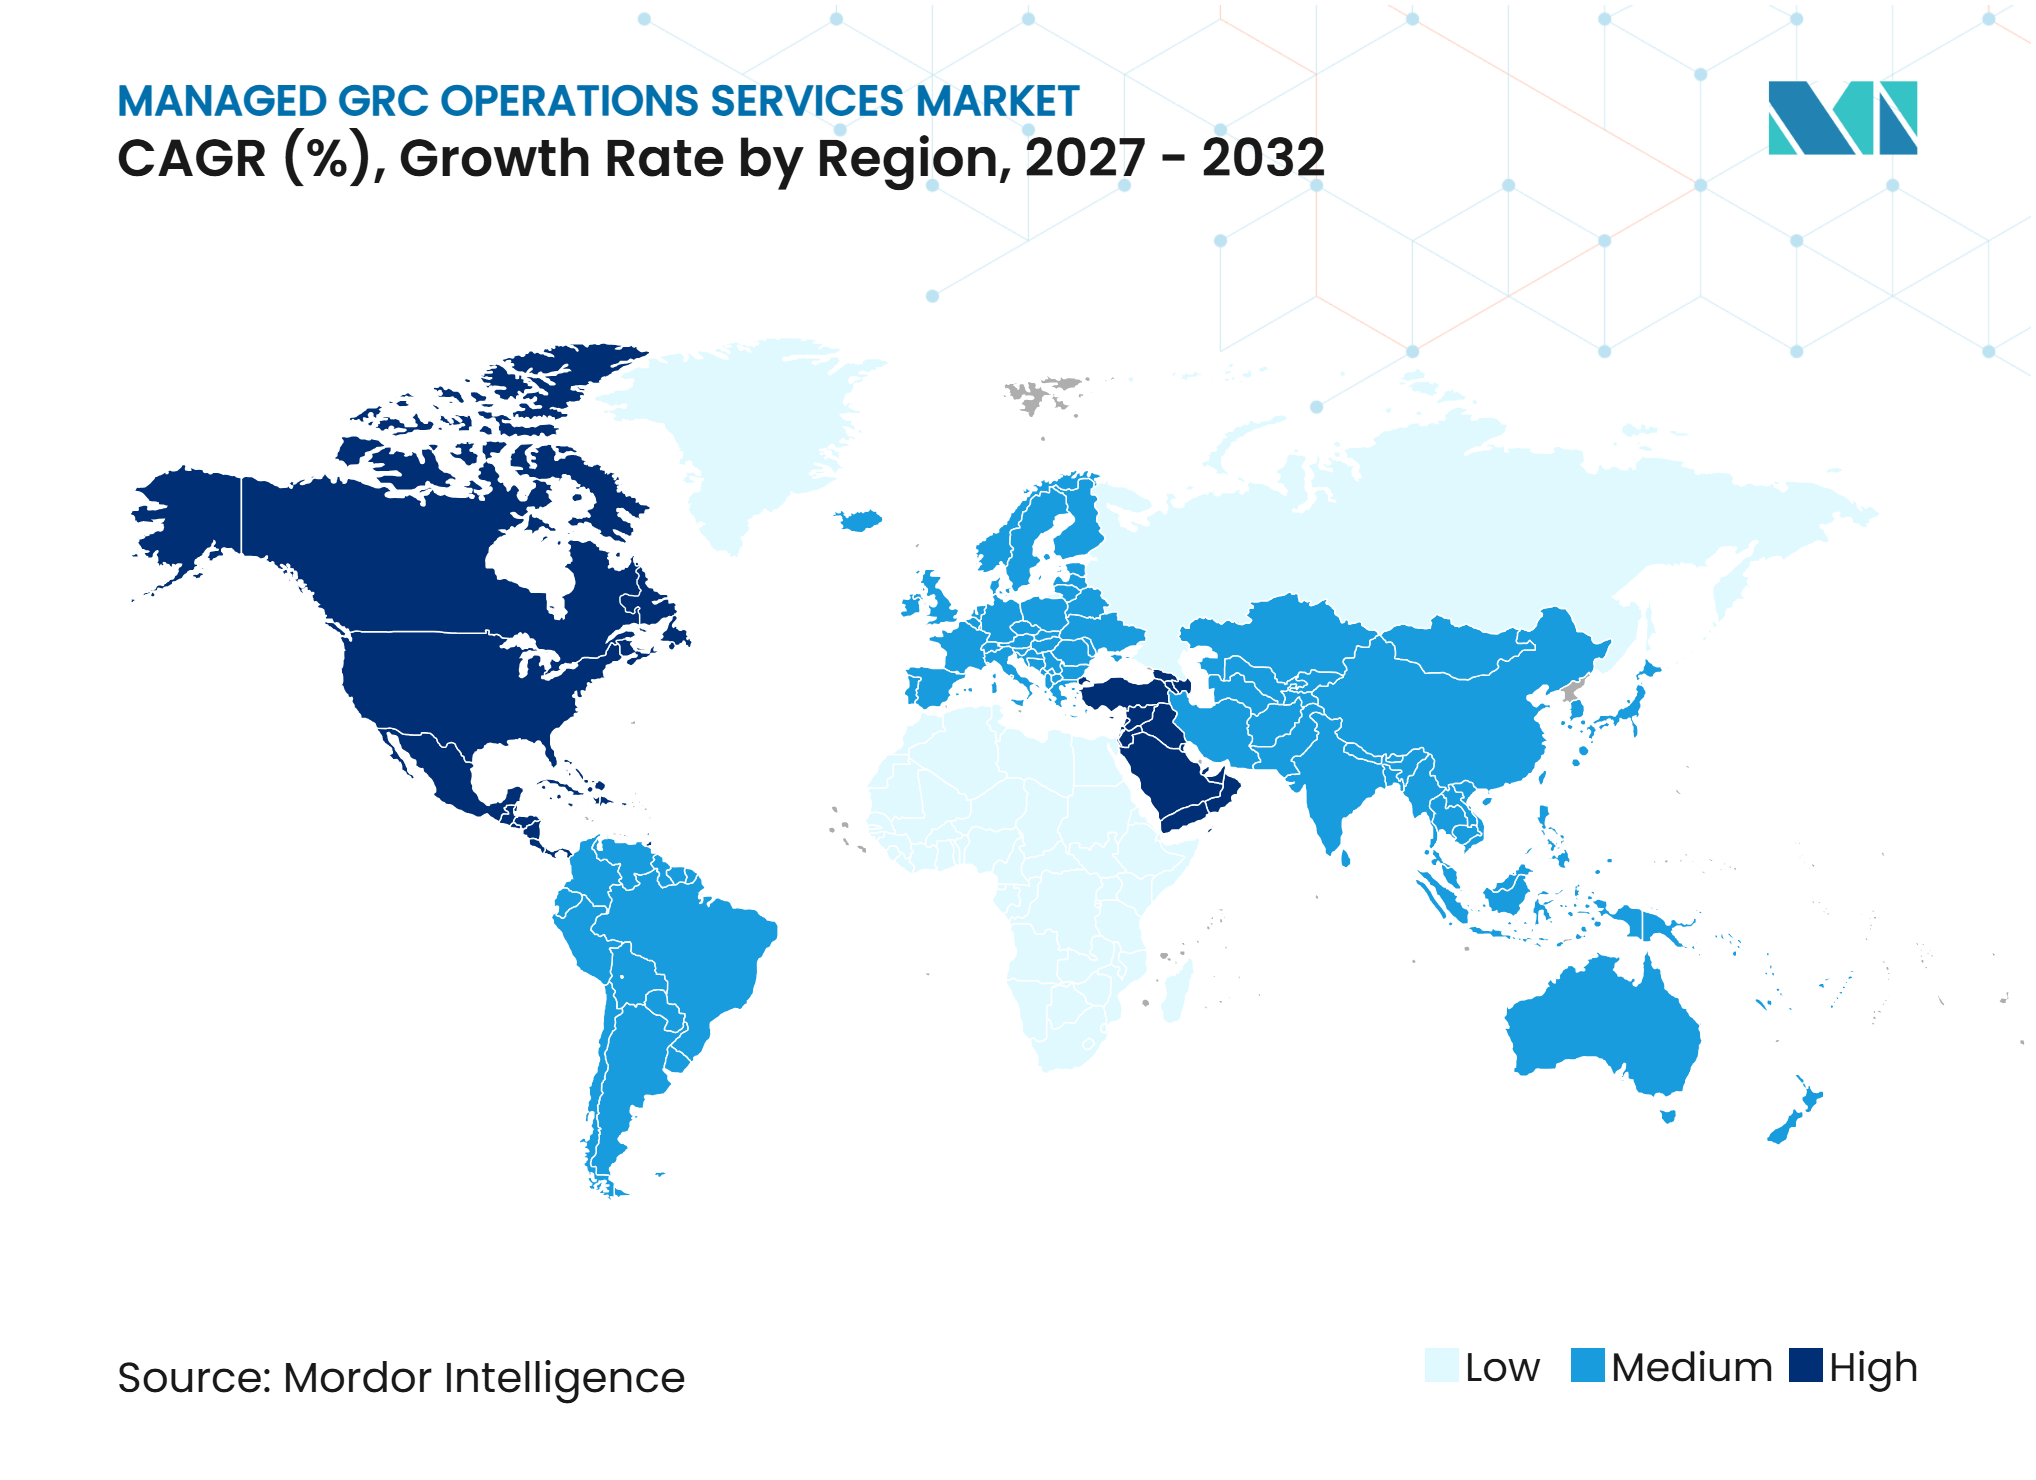
- Por geografia, a América do Norte detinha uma participação de 43,23% em 2026, enquanto o Oriente Médio deve expandir-se a um CAGR de 12,58% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Complexidade Regulatória Transfronteiriça | +2.5% | Global, com maior intensidade na Europa e na América do Norte | Médio prazo (2 a 4 anos) |
| Responsabilização em Cibersegurança e Risco de Terceiros | +2.1% | Global, concentrado em BFSI e saúde | Curto prazo (≤ 2 anos) |
| Escassez Persistente de Especialistas em GRC e Cibersegurança | +1.6% | Global, mais aguda na América do Norte, no Reino Unido e na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Governança de IA Criando Operações de Controle Recorrentes | +1.5% | Global, com as obrigações mais precoces na Europa | Curto prazo (≤ 2 anos) |
| Demanda dos Conselhos de Administração por Inteligência de Risco Contínua | +1.3% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Automação de Evidências Regulatórias para Forças de Trabalho Distribuídas | +0.9% | América do Norte, Reino Unido e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Complexidade Regulatória Transfronteiriça
O mercado de serviços de operações de GRC gerenciado é sustentado por programas de conformidade que agora são executados em paralelo em diversas jurisdições. DORA tornou-se aplicável às entidades financeiras da União Europeia em janeiro de 2025 e introduziu requisitos detalhados para gestão de risco de TIC, notificação de incidentes e supervisão de terceiros.[1] A Lei de IA da UE começou a aplicar regras para modelos de IA de uso geral em agosto de 2025, enquanto seu quadro mais amplo continuou a introduzir obrigações em um cronograma faseado. A França não havia concluído a transposição da NIS2 até outubro de 2026, mas seu processo de pré-registro já incentivou as entidades afetadas a se prepararem para a conformidade. As organizações que operam nos estados-membros da União Europeia precisam, portanto, de vários programas de controle funcionando simultaneamente, em vez de concluir um projeto antes de iniciar outro. A Arábia Saudita criou um gatilho semelhante porque o Banco Central Saudita solicitou às empresas financeiras supervisionadas que desenvolvessem roteiros de governança dentro de 12 meses após sua circular de dezembro de 2025.
Responsabilização em Cibersegurança e Risco de Terceiros
O mercado de serviços de operações de GRC gerenciado também se beneficia de regras que atribuem à organização regulada a responsabilidade pelo risco de fornecedores. DORA exige que as entidades financeiras gerenciem o risco de terceiros de TIC e mantenham a responsabilidade pela resiliência operacional dos serviços que utilizam. Essa obrigação estende a atenção além dos provedores diretos de tecnologia para a cadeia de fornecedores mais ampla e seus subcontratados. O estudo de força de trabalho da ISC2 de 2025 constatou que 27% das equipes de cibersegurança identificaram GRC como uma lacuna crítica de competências. O mesmo estudo relatou que 19% das organizações estavam utilizando provedores de serviços terceirizados para suprir lacunas internas.[2] Um provedor gerenciado pode aplicar ferramentas de monitoramento comuns em muitos relacionamentos com fornecedores, o que pode reduzir o custo de verificações contínuas para cada cliente. Esse modelo é especialmente relevante em BFSI, saúde e infraestrutura crítica, onde interrupções de fornecedores podem gerar consequências regulatórias e operacionais materiais.
Escassez Persistente de Especialistas em GRC e Cibersegurança
O mercado de serviços de operações de GRC gerenciado tem uma necessidade contínua de profissionais que compreendam tanto as operações de segurança quanto os requisitos regulatórios. A ISC2 constatou que 59% dos profissionais de segurança relataram necessidades críticas ou significativas de competências em 2025, em comparação com 44% em 2024. GRC e conformidade estavam entre as áreas de competência que as organizações identificaram como deficientes no estudo. O governo do Reino Unido relatou que 57% das empresas tinham uma lacuna básica de competências técnicas em cibersegurança em 2026, ante 49% no ano anterior.[3] O trabalho de GRC requer conhecimento de estruturas como NIST, ISO/IEC 27001, HIPAA e DORA, bem como métodos de auditoria e interpretação jurídica. Essas capacidades levam tempo para ser desenvolvidas dentro de uma equipe e são difíceis de obter apenas por meio de treinamento amplo em cibersegurança. Os provedores podem, portanto, oferecer suporte contínuo para privacidade, avaliação de governança de IA e mapeamento de múltiplas estruturas onde a contratação interna permanece difícil.
Governança de IA Criando Operações de Controle Recorrentes
O mercado de serviços de operações de GRC gerenciado está ganhando uma nova categoria de serviço à medida que a governança de IA passa do trabalho de políticas para operações de controle recorrentes. A Lei de IA da UE tornou-se totalmente aplicável em 2 de agosto de 2026, sujeita às exceções faseadas do regulamento, e exige documentação, supervisão humana, notificação de incidentes e monitoramento pós-mercado para sistemas de alto risco aplicáveis. A Comissão Europeia publicou a EN 18286:2026 no Jornal Oficial em 19 de outubro de 2026 como o primeiro padrão harmonizado de gestão da qualidade que apoia a conformidade com a Lei de IA. A ISO/IEC 42001 fornece uma estrutura adicional de sistema de gestão de IA que as organizações podem usar em conjunto com os requisitos legais. Novos modelos, fornecedores alterados e casos de uso modificados podem exigir que os controles sejam revisados novamente. Isso torna a governança de IA uma tarefa operacional contínua, em vez de um projeto de certificação único. A supervisão humana permanece necessária quando ferramentas automatizadas coletam evidências ou produzem material de auditoria, criando um papel recorrente para equipes gerenciadas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Custos de Integração de Sistemas Legados e Normalização de Dados | -1.2% | Global, mais agudo em grandes empresas e no governo | Longo prazo (≥ 4 anos) |
| Propriedade Fragmentada nas Três Linhas de Defesa | -0.8% | Global, mais pronunciado em BFSI e manufatura | Médio prazo (2 a 4 anos) |
| Restrições de Residência de Dados e Processamento Transfronteiriço | -0.7% | Europa e Ásia-Pacífico, com expansão para o Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Déficit de Confiança em Decisões de Controle Assistidas por IA | -0.5% | Global, mais visível em saúde e serviços financeiros | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Custos de Integração de Sistemas Legados e Normalização de Dados
O mercado de serviços de operações de GRC gerenciado pode enfrentar adoção mais lenta quando as evidências do cliente permanecem distribuídas entre plataformas de GRC, sistemas de tickets, ferramentas de RH e produtos de segurança em nuvem. No mercado de serviços de operações de GRC gerenciado, esses sistemas frequentemente não foram projetados para trocar informações entre si. Os provedores precisam normalizar os dados antes de automatizar a coleta de evidências ou os relatórios. Esse trabalho pode atrasar o valor entregue ao cliente e reduzir as margens do provedor durante o primeiro ano. A tarefa se repete quando um cliente adiciona regulamentos, fornecedores ou jurisdições, pois o modelo de evidências deve mudar com o ambiente operacional. Grandes empresas e organizações governamentais frequentemente possuem os patrimônios legados mais complexos, tornando a integração um limite contínuo na velocidade de entrega.
Propriedade Fragmentada nas Três Linhas de Defesa
O mercado de serviços de operações de GRC gerenciado também pode ser restringido quando a responsabilização permanece pouco clara entre as funções internas e os provedores externos. No mercado de serviços de operações de GRC gerenciado, o modelo das três linhas separa as operações de negócios, a supervisão de risco e conformidade e a auditoria interna. Um provedor pode agregar evidências para a segunda linha enquanto as unidades de negócios retêm a responsabilidade pela execução dos controles. Isso pode levar a divergências sobre o design dos controles, a qualidade das evidências e a responsabilidade pela remediação. As organizações que não definem essas responsabilidades antes da implementação podem enfrentar aprovações atrasadas e avaliações de risco duplicadas. A questão é particularmente importante em BFSI porque a auditoria interna deve preservar a independência, enquanto as organizações de manufatura frequentemente têm a propriedade do risco distribuída por muitos locais.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço, Mandatos de Conformidade Sustentam a Maior Categoria
As Operações de Conformidade Gerenciada detinham 23,56% de participação em 2026. No mercado de serviços de operações de GRC gerenciado, o status de conformidade é o resultado comum do trabalho em testes de auditoria interna, monitoramento de risco, integração de terceiros e documentação de governança de IA. Reguladores e conselhos de administração esperam cada vez mais que as evidências sejam atuais, em vez de atualizadas apenas antes de uma revisão. As Operações de Risco Gerenciado e a Auditoria Interna Gerenciada e Testes de Controles também são importantes porque DORA, ISO 31000 e padrões de auditoria exigem ciclos de testes mais frequentes e baseados em evidências. As Operações de Risco de Terceiros Gerenciado estão ganhando demanda à medida que DORA expande o conjunto de relacionamentos com fornecedores que as entidades financeiras devem monitorar. A Gestão de Mudanças Regulatórias e Obrigações Gerenciada aborda a necessidade de interpretar mandatos sobrepostos, especialmente em serviços financeiros. As Operações de Privacidade e Governança de Dados Gerenciada apoiam organizações que gerenciam GDPR, a LGPD do Brasil e requisitos de localização de dados na Ásia-Pacífico.
As Operações de Governança de IA Gerenciada estão projetadas para se expandir a um CAGR de 12,11% até 2032. Sua demanda está vinculada à Lei de IA da UE e à EN 18286:2026, que estabelecem um caminho mais estruturado para controles contínuos de qualidade e governança de IA. As organizações estão migrando de uma supervisão informal para protocolos documentados de monitoramento de modelos, registros de ciclo de vida e revisão humana. A Continuidade de Negócios Gerenciada e Resiliência Operacional completa o portfólio de serviços e ganha relevância com os requisitos de testes de resiliência da DORA. Exercícios anuais de simulação por si só não fornecem a validação contínua que muitas organizações agora necessitam. O setor de serviços de operações de GRC gerenciado está, consequentemente, migrando do registro de atividades de conformidade para a operação de controles de forma contínua.



Por Tamanho de Organização, a Demanda Empresarial Coexiste com uma Oportunidade para Pequenas e Médias Empresas
As Grandes Empresas detinham 82,34% de participação em 2026. No mercado de serviços de operações de GRC gerenciado, empresas globais, instituições financeiras, sistemas de saúde e empresas industriais multinacionais possuem grandes patrimônios de conformidade em diversas jurisdições. Essas organizações frequentemente utilizam um provedor para complementar as equipes internas, em vez de substituí-las. Os provedores assumem tarefas de alto esforço, como coleta de evidências, integração de terceiros e acompanhamento de mudanças regulatórias. Contratos plurianuais são comuns porque o provedor deve ser integrado aos processos de auditoria e conformidade do cliente. A escala e a complexidade desses ambientes sustentam a demanda contínua por escopos de serviço amplos e integrados.
As Pequenas e Médias Empresas estão projetadas para se expandir a um CAGR de 12,73% até 2032. DORA abrange provedores de serviços de TIC terceirizados independentemente do tamanho, o que pode trazer fornecedores menores para o escopo da diligência devida dos clientes. O Regulamento de Implementação NIS2 2024/2690 também aplica requisitos de segurança a provedores de serviços gerenciados. Esses requisitos não se reduzem simplesmente porque uma organização tem uma equipe de governança pequena. Pequenas empresas podem, portanto, buscar serviços pré-definidos e prontos para estruturas regulatórias que custem menos do que um contrato empresarial personalizado. Provedores que adaptam pacotes de serviços e modelos de entrega para esses compradores podem alcançar um grupo de clientes que historicamente recebeu menos atenção.
Por Vertical do Setor, BFSI Lidera a Demanda Enquanto Saúde e Ciências da Vida Define o Ritmo
Serviços Bancários, Financeiros e de Seguros responderam por 32,56% de participação em 2026. No mercado de serviços de operações de GRC gerenciado, o setor gerencia requisitos sobrepostos para AML-CFT, PCI DSS v4, risco de TIC da DORA, relatórios de Basileia IV e divulgações de cibersegurança da SEC. Esses requisitos geram extenso trabalho de evidências e tornam o monitoramento contínuo mais importante do que a avaliação periódica. As Operações de Risco de Terceiros Gerenciado têm forte relevância porque os bancos dependem de provedores de fintech, nuvem e análise de dados. As empresas de tecnologia da informação e telecomunicações também são importantes porque NIS2 identifica muitos desses provedores como entidades importantes. As organizações governamentais utilizam suporte gerenciado para estruturas de cibersegurança e governança de dados, embora o cronograma de aquisições e os requisitos de soberania possam retardar o envolvimento de provedores do setor privado.
Saúde e Ciências da Vida está projetado para se expandir a um CAGR de 12,67% até 2032. Propostas de modernização da regra de segurança HIPAA, orientações de cibersegurança da FDA para dispositivos médicos habilitados por software e supervisão de diagnósticos de IA estão adicionando trabalho para provedores, pagadores e fornecedores de tecnologia em saúde. Esses requisitos criam responsabilidades tanto pré-mercado quanto pós-mercado para tecnologia médica conectada. O HITRUST também estendeu a atenção aos domínios de risco de IA, o que acrescenta outra consideração de governança para empresas de tecnologia em saúde que operam em diversas regiões. Energia e serviços públicos, manufatura e varejo têm demanda significativa, mas sua adoção está mais frequentemente vinculada a uma ação regulatória, evento na cadeia de suprimentos ou mandato setorial. A base vertical mais ampla oferece aos provedores oportunidades além de hospitais e seguradoras.

Análise Geográfica
Mercado de Serviços de Operações de GRC Gerenciado na América do Norte
A América do Norte deteve 43,23% da participação no mercado de serviços de operações de GRC gerenciado em 2026. Os Estados Unidos impulsionam grande parte dessa demanda por meio das regras de divulgação de segurança cibernética da SEC, da aplicação da HIPAA, dos requisitos do CMMC 2.0 e das leis estaduais de privacidade. Os registrantes da SEC devem divulgar incidentes materiais de segurança cibernética e fornecer informações anuais sobre gestão de riscos e governança em segurança cibernética. O CMMC 2.0 também molda o planejamento de conformidade em toda a base industrial de defesa. Canadá e México acrescentam demanda regional por meio de obrigações de privacidade que grupos multinacionais podem gerenciar por meio de modelos de entrega compartilhados.
Mercado de Serviços de Operações de GRC Gerenciado na Europa e APAC
A posição da Europa baseia-se na densidade regulatória abrangendo DORA, NIS2, GDPR e a Lei de IA da UE. Provedores com bibliotecas de controles que cobrem essas estruturas podem reduzir o trabalho de configuração para os clientes. Alemanha, Reino Unido e França são os principais mercados nacionais. O BSI da Alemanha emitiu orientações sobre a NIS2 para as organizações afetadas, enquanto o processo de pré-registro da França impulsionou o planejamento antes que a transposição nacional fosse concluída. A demanda na Ásia-Pacífico está concentrada nos setores bancário, de tecnologia da informação e de saúde, apoiada pelos requisitos de risco tecnológico de Singapura, pelas reformas de resiliência da Austrália e pelo marco de proteção de dados da Indonésia.
Mercado de Serviços de Operações de GRC Gerenciado no Oriente Médio e África
O Oriente Médio tem projeção de expansão a uma CAGR de 12,58% até 2032. Para o mercado de serviços de operações de GRC gerenciado, a circular da SAMA da Arábia Saudita exige que as empresas financeiras realizem avaliações de governança e apresentem roteiros de conformidade aprovados pelo conselho. O marco de gestão de riscos de 2025 da Autoridade Nacional de Segurança Cibernética da Arábia Saudita acrescenta trabalho estruturado de conformidade para organizações reguladas. A África permanece uma oportunidade emergente, com África do Sul e Nigéria apoiadas por obrigações de proteção de dados, mas limitadas pela infraestrutura e pela menor penetração de serviços gerenciados.
Cenário Competitivo
Concentração do Mercado
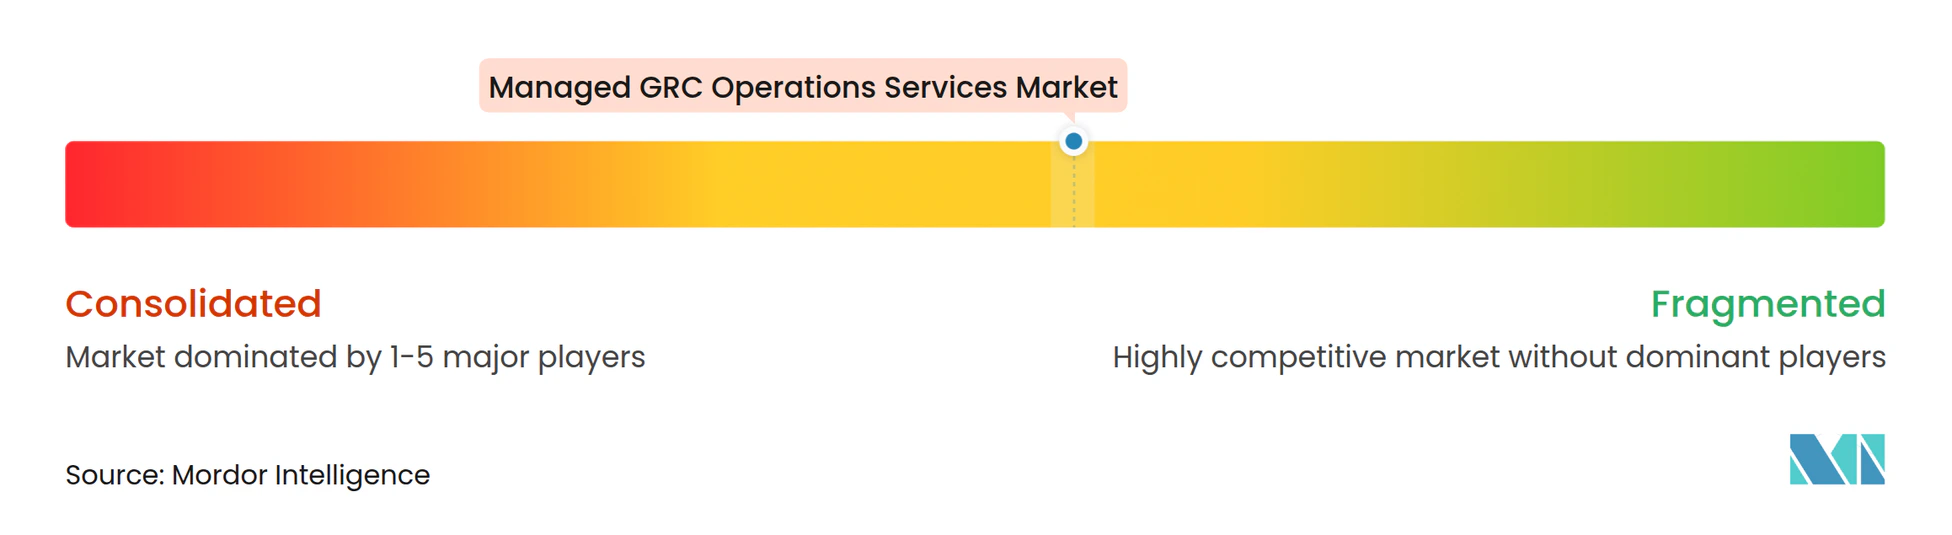
O mercado de serviços de operações de GRC gerenciado é moderadamente concentrado em torno de empresas estabelecidas de plataformas de GRC, provedores liderados por consultoria e empresas especializadas. MetricStream, OneTrust, Diligent e NAVEX estão entre as empresas de plataformas estabelecidas identificadas no material disponível. Suas estratégias combinam cada vez mais auditoria, risco, conformidade e governança de IA em uma única camada operacional. Uma plataforma unificada pode reduzir o atrito quando as evidências transitam entre funções que anteriormente estavam separadas. Os clientes empresariais também utilizam as certificações ISO/IEC 27001 e SOC 2 Tipo II como requisitos básicos de aquisição.
A Diligent adquiriu a 3rdRisk em janeiro de 2026, adicionando uma capacidade de gestão de risco de terceiros nativa de IA à sua plataforma. A NAVEX foi recapitalizada em outubro de 2025 por meio de um investimento majoritário liderado pela Goldman Sachs Alternatives com a Blackstone como co-investidora minoritária significativa. Essas movimentações apoiam o investimento em plataformas integradas de ética, risco e conformidade. O reconhecimento da MetricStream pelo Chartis em 2026 aponta para visibilidade contínua em tecnologia de GRC e auditoria empresarial. A consolidação pode oferecer aos compradores menos fornecedores para gerenciar, ao mesmo tempo que aumenta a pressão sobre empresas especializadas com escopo mais restrito.
As Operações de Governança de IA Gerenciada permanecem uma área relativamente aberta porque surgiram recentemente e não possuem um provedor dominante. Os pacotes de conformidade para Pequenas e Médias Empresas são outra oportunidade porque muitos serviços ainda são projetados para contratos grandes e personalizados. A LogicGate introduziu o Config Newton em maio de 2026 para apoiar a configuração de fluxos de trabalho, coleta de evidências e preparação de narrativas de auditoria. A Optro adquiriu a Midship em maio de 2026 e expandiu suas capacidades de GRC com foco em IA. Essas movimentações mostram como os provedores estão migrando do registro de conformidade para recursos de entrega operacional.
Líderes do Setor de Serviços de Operações de GRC Gerenciado
-
MetricStream, Inc.
-
Riskonnect, Inc.
-
NAVEX Global, Inc.
-
OneTrust, LLC
-
Diligent Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Operações de GRC Gerenciado Empresas cobertas neste relatório
- MetricStream, Inc.
- Riskonnect, Inc.
- LogicGate, Inc.
- OneTrust, LLC
- NAVEX Global, Inc.
- SAI360
- Diligent Corporation
- Mitratech Holdings, Inc.
- Ideagen plc
- Origami Risk, LLC
- Archer Software, LLC
- AuditBoard, Inc. (Optro)
- Onspring Technologies, LLC
- Resolver, Inc. (a Kroll Business)
- Corporater AS
- Protecht Group Holdings Pty Ltd
- LogicManager, Inc.
- SureCloud Limited
- CyberSaint, Inc.
- 360factors, Inc.
- ZenGRC, Inc.
- ProcessUnity Corporation
Desenvolvimentos industriais recentes em Mercado de Serviços de Operações de GRC Gerenciado
- Junho de 2026: A Optro, anteriormente AuditBoard, inaugurou seu hub regional em Singapura para o mercado de serviços de operações de GRC gerenciado em 22 de junho de 2026. O centro fornece suporte localizado para profissionais de auditoria, risco, conformidade e segurança da informação em toda a Ásia-Pacífico.
- Maio de 2026: A Optro concluiu a aquisição da Midship, uma solução de automação de IA-SOX. A aquisição expandiu sua capacidade de automatizar tarefas repetitivas de evidências de auditoria para equipes com restrições orçamentárias.
- Maio de 2026: A LogicGate introduziu o Config Newton, descrito como um engenheiro de GRC agêntico, para auxiliar na configuração de fluxos de trabalho, coleta de evidências e geração de narrativas de auditoria.
- Março de 2026: A Optro lançou um conjunto expandido de capacidades de GRC com tecnologia de IA cobrindo governança de IA, risco cibernético e monitoramento contínuo de controles.
Escopo do Relatório Global do Mercado de Serviços de Operações de GRC Gerenciado
O Mercado de Serviços de Operações de GRC Gerenciado compreende ofertas de serviços terceirizados e gerenciados que ajudam as organizações a projetar, implementar, monitorar e operar continuamente programas de Governança, Risco e Conformidade (GRC) nos domínios de risco regulatório, de cibersegurança, operacional, financeiro e de terceiros.
O Relatório do Mercado de Serviços de Operações de GRC Gerenciado é Segmentado por Tipo de Serviço (Operações de Conformidade Gerenciada, Operações de Risco Gerenciado, Auditoria Interna Gerenciada e Testes de Controles, Operações de Risco de Terceiros Gerenciado, Gestão de Mudanças Regulatórias e Obrigações Gerenciada, Operações de Privacidade e Governança de Dados Gerenciada, Operações de Governança de IA Gerenciada e Continuidade de Negócios Gerenciada e Resiliência Operacional), por Tamanho de Organização (Grandes Empresas e Pequenas e Médias Empresas), por Vertical do Setor (Serviços Bancários, Financeiros e de Seguros; Saúde e Ciências da Vida; Tecnologia da Informação e Telecomunicações; Governo e Setor Público; Energia e Serviços Públicos; Manufatura e Industrial; Varejo e Bens de Consumo; e Outros Verticais do Setor) e por Geografia (América do Norte [Estados Unidos, Canadá e México], América do Sul [Brasil, Argentina e Restante da América do Sul], Europa [Reino Unido, Alemanha, França, Itália, Espanha, Rússia e Restante da Europa], Ásia-Pacífico [China, Japão, Índia, Coreia do Sul, Sudeste Asiático, Austrália e Restante da Ásia-Pacífico], Oriente Médio [Arábia Saudita, Emirados Árabes Unidos, Turquia, Israel e Restante do Oriente Médio] e África [África do Sul, Nigéria e Restante da África]). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Operações de Conformidade Gerenciada |
| Operações de Risco Gerenciado |
| Auditoria Interna Gerenciada e Testes de Controles |
| Operações de Risco de Terceiros Gerenciado |
| Gestão de Mudanças Regulatórias e Obrigações Gerenciada |
| Operações de Privacidade e Governança de Dados Gerenciada |
| Operações de Governança de IA Gerenciada |
| Continuidade de Negócios Gerenciada e Resiliência Operacional |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Governo e Setor Público |
| Energia e Serviços Públicos |
| Manufatura e Industrial |
| Varejo e Bens de Consumo |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Sudeste Asiático | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Operações de Conformidade Gerenciada | |
| Operações de Risco Gerenciado | ||
| Auditoria Interna Gerenciada e Testes de Controles | ||
| Operações de Risco de Terceiros Gerenciado | ||
| Gestão de Mudanças Regulatórias e Obrigações Gerenciada | ||
| Operações de Privacidade e Governança de Dados Gerenciada | ||
| Operações de Governança de IA Gerenciada | ||
| Continuidade de Negócios Gerenciada e Resiliência Operacional | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical do Setor | Serviços Bancários, Financeiros e de Seguros | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Governo e Setor Público | ||
| Energia e Serviços Públicos | ||
| Manufatura e Industrial | ||
| Varejo e Bens de Consumo | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Sudeste Asiático | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de operações de GRC gerenciado?
O mercado de serviços de operações de GRC gerenciado deve atingir 43,47 bilhões de USD até 2032, a partir de 25,46 bilhões de USD em 2027, a um CAGR de 11,29%.
Quais serviços estão incluídos nas operações de GRC gerenciado?
O escopo de serviços inclui conformidade gerenciada, risco, auditoria interna e testes de controles, risco de terceiros, mudanças regulatórias, privacidade e governança de dados, governança de IA e resiliência operacional.
Qual tipo de serviço tem a maior participação?
As Operações de Conformidade Gerenciada detinham a maior participação por tipo de serviço, com 23,56% em 2026.
Por que a governança de IA está se tornando importante para os compradores?
Os requisitos da Lei de IA da UE e da EN 18286:2026 aumentaram a necessidade de controles documentados, supervisão humana, monitoramento e gestão de evidências.
Qual grupo de clientes deve se expandir mais rapidamente?
As Pequenas e Médias Empresas (PMEs) estão projetadas para se expandir a um CAGR de 12,73% até 2032, à medida que as obrigações regulatórias alcançam mais fornecedores e prestadores de serviços.
Qual região oferece a expansão projetada mais rápida?
O Oriente Médio está projetado para se expandir a um CAGR de 12,58% até 2032, apoiado pelos requisitos de governança e cibersegurança na Arábia Saudita e nos Emirados Árabes Unidos.