
マネージド・コンプライアンス・オペレーションズ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 11.27 十億米ドル |
| 市場規模 (2032) | 21.93 十億米ドル |
| 成長率 (2027 - 2032) | 14.24 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・コンプライアンス・オペレーションズ市場分析
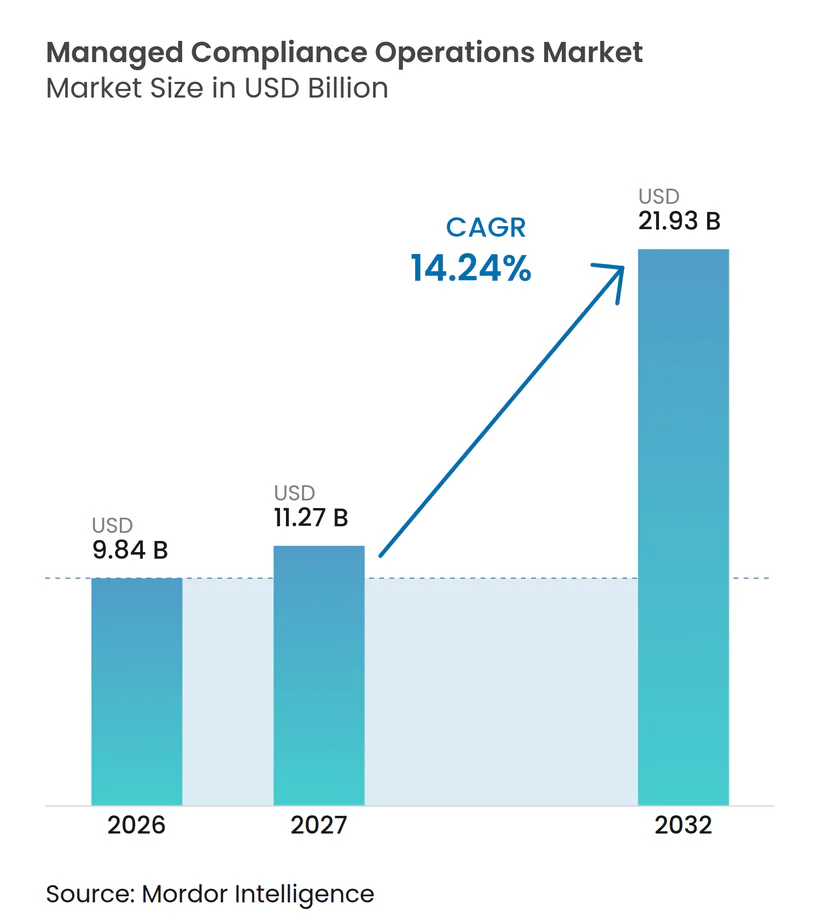
マネージド・コンプライアンス・オペレーションズ市場規模は、2026年の9.84 ビリオン 米ドルおよび2027年の11.24 ビリオン 米ドルから、2032年までに21.93 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 14.24%を記録すると予測されています。この成長は、規制要件と内部コンプライアンスチームの対応能力との間に広がるギャップを反映しています。プロバイダーは、継続的なモニタリング、エビデンス収集、監査準備、ポリシー管理、およびリスク評価を支援します。組織は監査時だけでなく年間を通じてコンプライアンスの文書化された証拠を必要とするため、需要はより業務的な性格を帯びてきています。AIガバナンス規則は、自動化された意思決定を監視し明確な記録を維持しなければならないチームに新たな業務を加えています。マネージド・コンプライアンス・オペレーションズ市場はまた、業務を外部委託した組織に法的説明責任が残るという制約にも直面しています。
主要レポートのポイント
- オファリング別では、サービスが2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの64.37%を占め、ソフトウェアは2032年にかけてCAGR 15.87%で拡大すると予測されています。
- サービスモデル別では、フルマネージドモデルが2026年に29.43%のシェアを占め、テクノロジー主導のセルフサービスモデルは2032年にかけてCAGR 15.43%で拡大すると予測されています。
- デプロイメントモデル別では、クラウドベースのデプロイメントが2026年に57.82%のシェアを占め、ハイブリッドデプロイメントは2032年にかけてCAGR 15.68%で拡大すると予測されています。
- 組織規模別では、大企業が2026年に69.17%のシェアを占め、中小企業は2032年にかけてCAGR 15.93%で拡大すると予測されています。
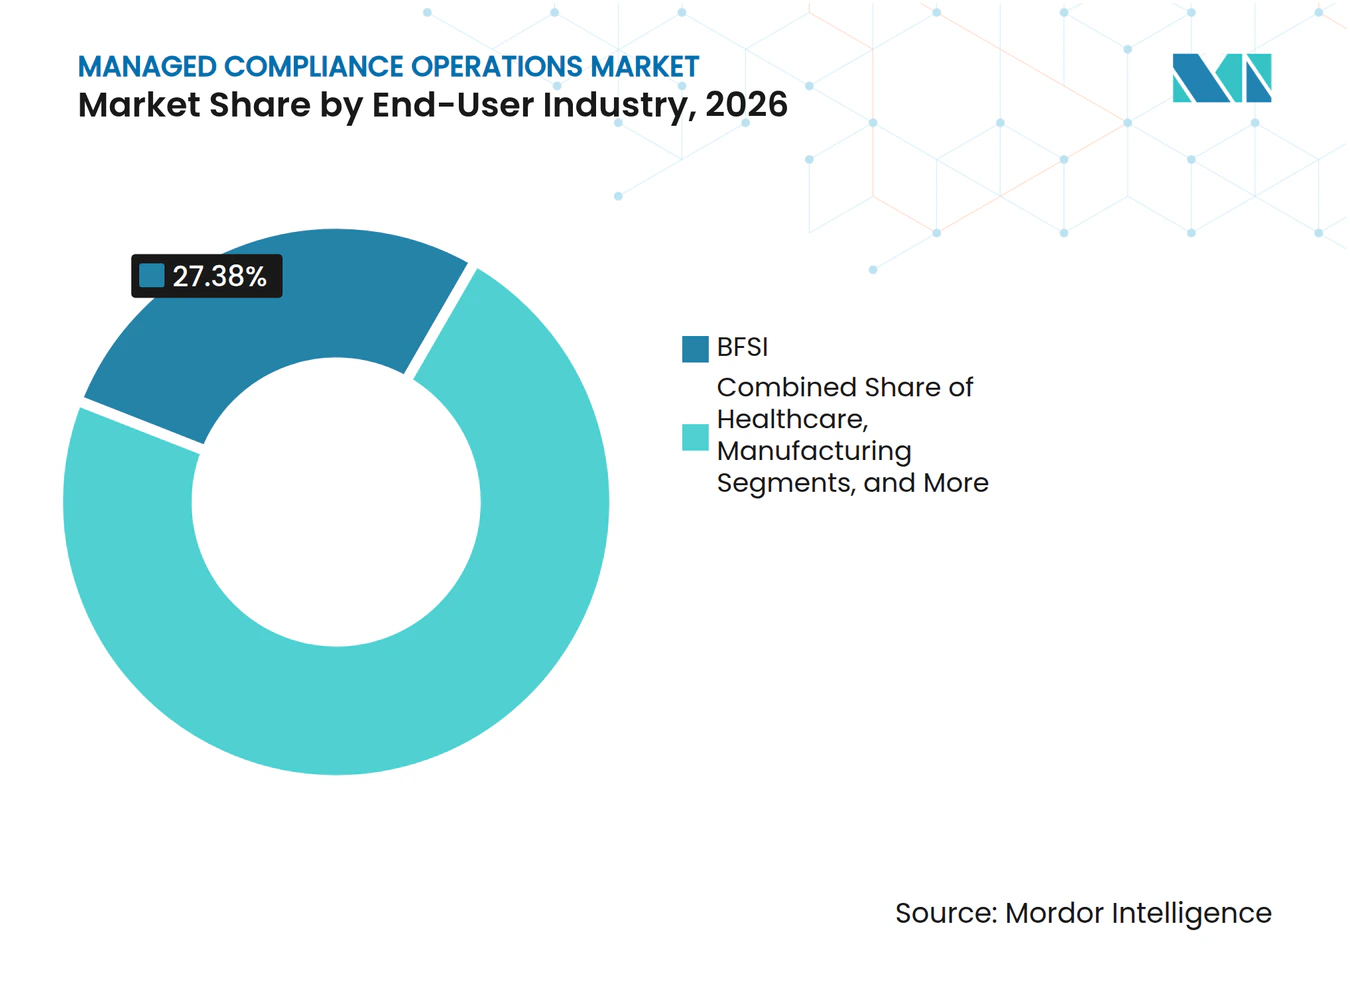
- エンドユーザー産業別では、BFSIが2026年に27.38%のシェアを占め、ヘルスケアは2032年にかけてCAGR 15.28%で拡大すると予測されています。
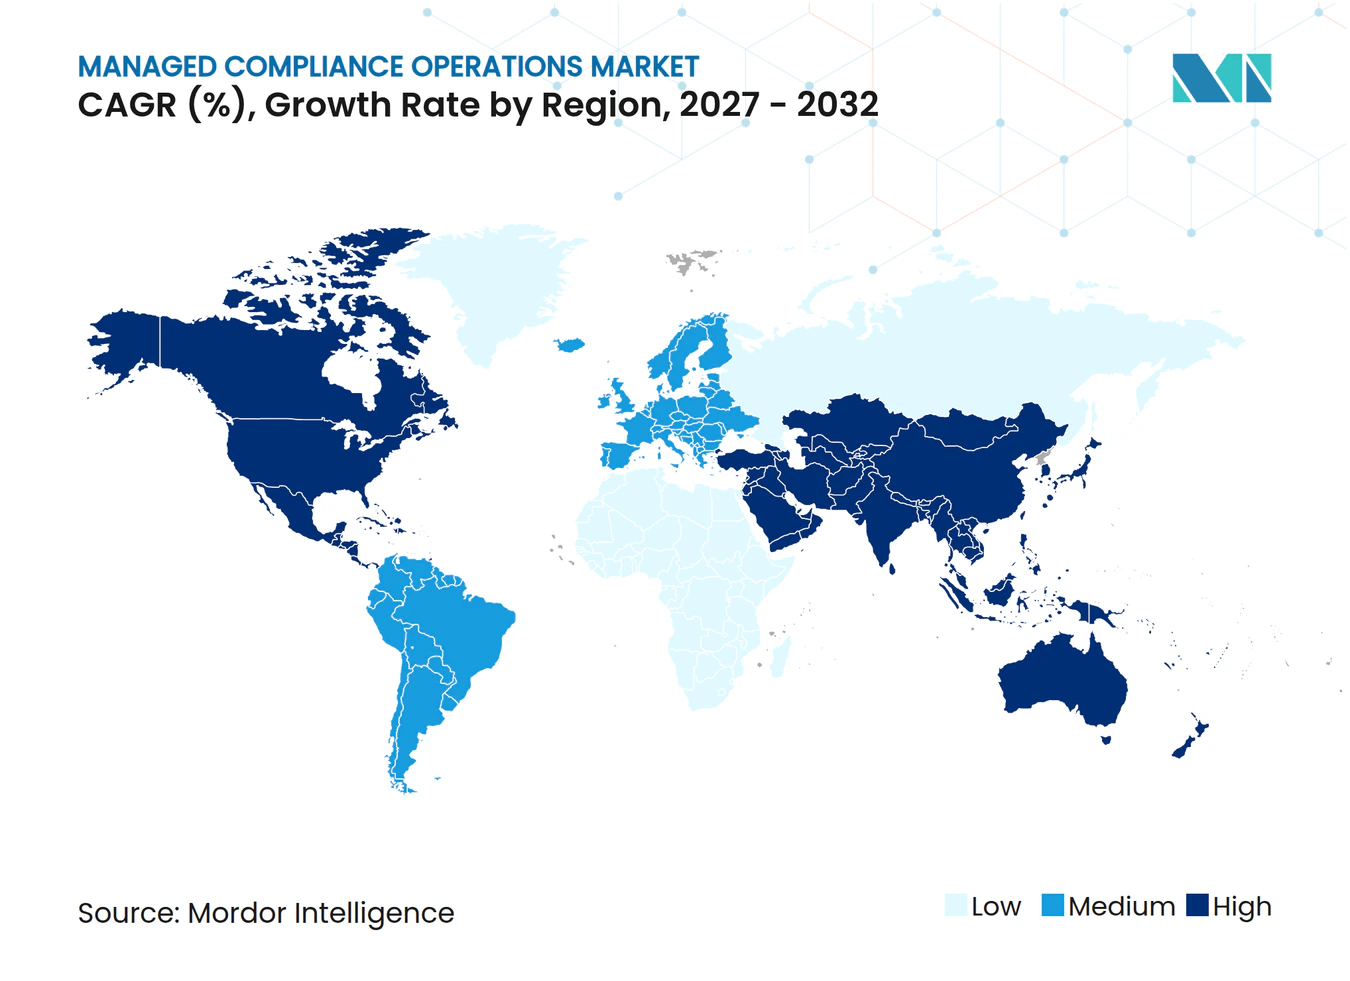
- 地域別では、北米が2026年に37.92%のシェアを占め、アジア太平洋地域は2032年にかけてCAGR 15.47%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 管轄区域をまたぐ規制の複雑性の増大 | +3.5% | EUおよび北米、アジア太平洋地域を中心とするグローバル | 長期(4年以上) |
| サイバーセキュリティ、データプライバシー、業務上のレジリエンス義務の高まり | +2.8% | EUおよび北米で最も強いグローバル | 中期(2〜4年) |
| クラウドベースの継続的モニタリングおよび監査対応への需要 | +2.1% | 米国連邦政府の義務およびEU規制セクターを中心とするグローバル | 中期(2〜4年) |
| 専門コンプライアンス人材の不足とコスト | +1.8% | 北米およびEUで最も深刻なグローバル | 長期(4年以上) |
| AIガバナンスおよびモデルリスク義務による新たなサービス需要の創出 | +1.5% | EU、米国、中国を含むグローバル | 短期(2年以内) |
| レガシーおよびマルチクラウド環境向けのコントロールからエビデンスへの自動化 | +1.0% | 米国のマルチクラウドおよびEU規制セクターで最も強いグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
管轄区域をまたぐ規制の複雑性の増大
マネージド・コンプライアンス・オペレーションズ市場は、組織が異なるエビデンス基準と執行スケジュールを持つ規則に直面する場合に恩恵を受けます。これらの違いにより、管轄区域をまたいでコンプライアンス業務を標準化することが困難になっています。欧州銀行監督機構は2026年9月に、非ICTサービスに関するサードパーティリスク管理に関する最終ガイダンスを発行しました。このガイダンスは、EU金融機関に対して技術サプライヤー以外にも厳格なベンダー監督を拡大するものです。したがって、組織はベンダー関係に対してより広範なモニタリング、文書化、およびレビュープロセスを必要とします。国際プライバシー専門家協会は、規制当局が組織に対して信頼性の高い監査証跡と文書化されたコントロールを通じて説明責任を示すことを期待していると報告しています。[1] この期待により、コンプライアンスは定期的な法的業務から継続的な業務上の責任へと変化しています。
サイバーセキュリティ、データプライバシー、業務上のレジリエンス義務の高まり
サイバーセキュリティとコンプライアンスの要件は、同じエビデンス、コントロール、および業務ルーティンをますます必要とするようになっています。EUデジタル業務レジリエンス法の適用を受ける金融機関は、ICT契約レジスター、リスク評価、およびレジリエンステスト記録を維持しなければなりません。これらのニーズは、一度限りのアドバイザリー契約よりも継続的なマネージドサポートを優先させます。NIS2指令はまた、ヘルスケア、エネルギー、製造業を含む重要セクター全体でサイバーセキュリティ義務を拡大しました。外部技術サービスを利用する組織は、自社のレジリエンスコントロールが引き続き有効であることを示さなければなりません。これにより、サプライヤー関係および内部業務全体の監督に対する追加需要が生まれます。この結果として生じる業務は、マネージド・コンプライアンス・オペレーションズ市場にコンプライアンスプログラムにおける継続的な役割を与えます。
クラウドベースの継続的モニタリングおよび監査対応への需要
組織がより最新の監査エビデンスを求めるにつれ、継続的モニタリングが定期的な評価に取って代わりつつあります。クラウド環境は、アプリケーションおよびインフラ全体でアクティビティが発生するたびにコントロール情報を取得できます。IEEEの研究によると、ポリシーアズコードとAI支援アナリティクスにより、クラウドサプライチェーンにおけるコンプライアンス検出を改善し、継続的なエビデンス生成を可能にできることが示されています。[2] このアプローチにより、分散した技術環境における手動収集作業を削減できます。また、プロバイダーが複数のコントロールフレームワークに対してエビデンスを整理することも可能にします。クライアントがエビデンス収集と監査準備のための継続的サポートを購入する場合、マネージド・コンプライアンス・オペレーションズ市場は恩恵を受けます。このモデルは、プロジェクトベースの監査サイクルよりも予測可能な業務プロセスを提供できます。
専門コンプライアンス人材の不足とコスト
経験豊富なコンプライアンス専門家の供給は、必要とされる業務の量と範囲に対して依然として不十分です。米国労働統計局は、今後10年間でコンプライアンスオフィサーの年間求人数が33,300件を超えると予測しています。組織はまた、すでに小規模なチームから経験豊富なスタッフを失う離職にも直面しています。スタッフが規制と業務システムの両方を理解しなければならない場合、この不足は特に重要です。マネージドサービスプロバイダーは、雇用主が専門人材を採用または確保できない場合に継続性を提供できます。これにより、外部モニタリング、ポリシー調整、および監査対応業務への需要が支えられます。また、大規模な内部チームを構築せずに専門知識を必要とする組織にとって、マネージド・コンプライアンス・オペレーションズ市場が関連性を持つことにもなります。
制約の影響分析*
| 制約 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 規制上の説明責任の非移転性 | -1.8% | GDPR、DORA、およびEU AI法の下でのグローバル | 長期(4年以上) |
| 管轄区域の断片化とグローバル標準化の限界 | -1.4% | EU、米国、アジア太平洋地域にわたる高い複雑性を持つグローバル | 長期(4年以上) |
| データ居住地、アウトソーシング、および越境処理の制限 | -1.1% | EU、中国、インドで最も深刻なグローバル | 中期(2〜4年) |
| レガシーシステムおよび非構造化エビデンスにわたる統合の複雑性 | -0.8% | 大企業およびBFSIを中心とするグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
規制上の説明責任の非移転性
マネージド・コンプライアンス・オペレーションズ市場は、クライアント組織のガバナンス義務を代替することはできません。GDPRの下では、データ管理者はプロバイダーを利用する場合でも処理活動に対して説明責任を負い続けます。金融機関もまた、DORAの下で業務上のレジリエンスに対する責任を負い続けます。EU AI法も同様に、透明性とインシデント報告の責任を責任ある組織に残しています。プロバイダーはエビデンスを収集し、コントロールを監視し、ポリシーを調整し、監査に備えることができます。しかし、経営陣は依然として意思決定を承認し、規制当局に対して説明責任を負わなければなりません。この境界線により、すべてのマネージドエンゲージメントにおいてクライアントの関与レベルが高まります。
管轄区域の断片化とグローバル標準化の限界
地域をまたぐ異なるコンプライアンス規則は、多国籍クライアントへの提供の複雑性を高めます。中国の個人情報越境認証措置は2026年1月1日に発効しました。この措置は、GDPRの下で使用されるものとは異なる文書化プロセスを持つ認証ルートを創設しました。[3] したがって、プロバイダーは中国と欧州のデータ転送に対して異なるワークフローを維持しなければなりません。日本もまた、投資運用における外部委託コンプライアンス業務に関する独自のフレームワークを導入しました。これらの違いにより、単一の標準化されたグローバルサービスを提供する能力が制限されます。また、地域の規制知識と現地のエビデンス慣行も必要とされます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
オファリング別:
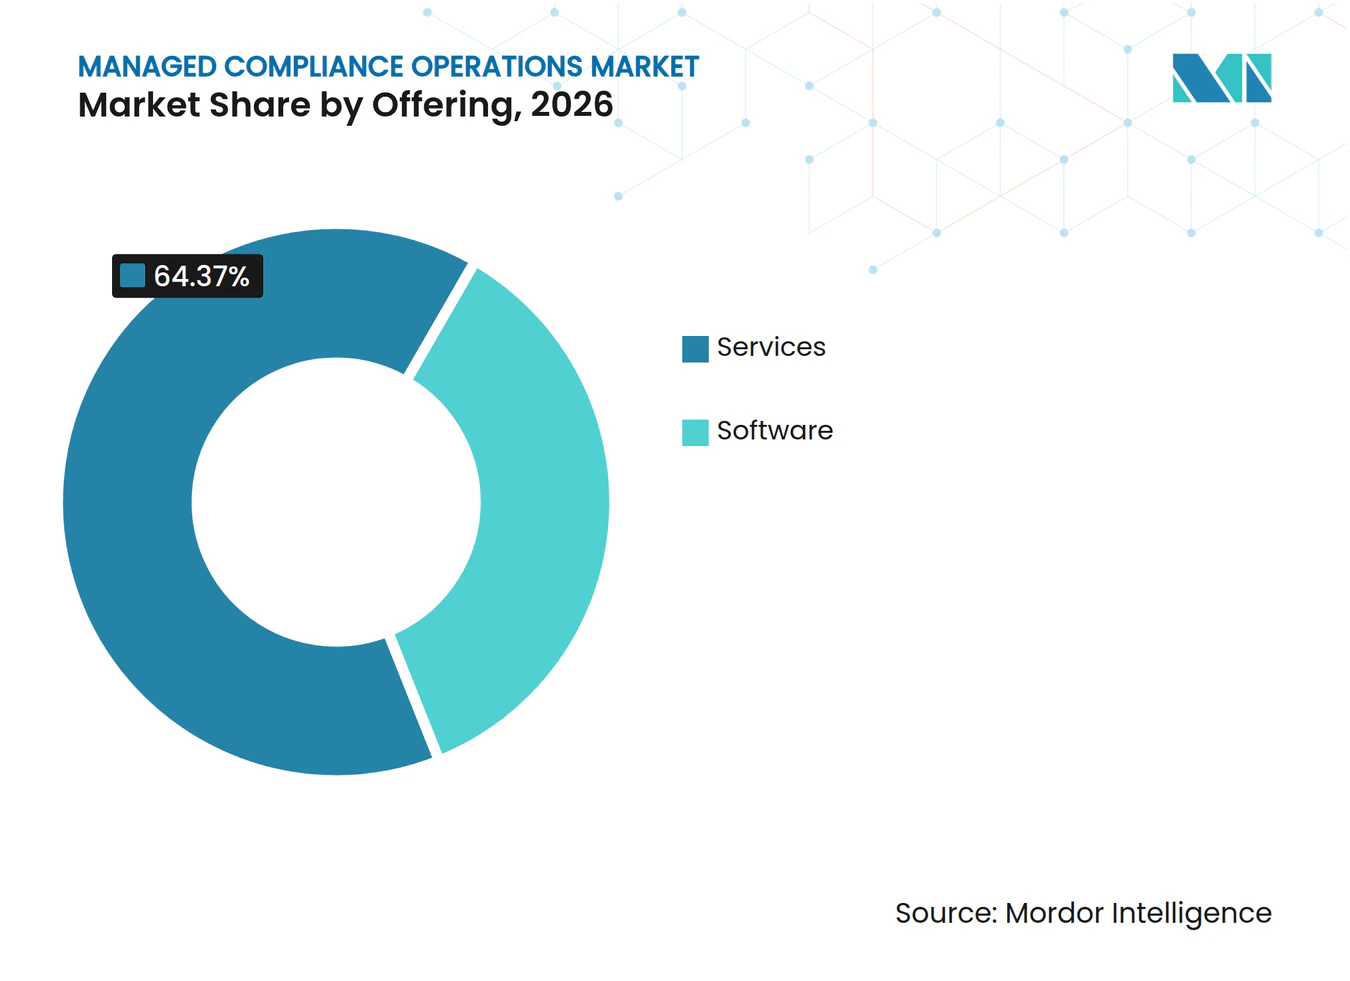
サービスがリードしながらソフトウェアがギャップを縮めるサービスは2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの64.37%を占めました。このリードは、規則を解釈し、コントロールを調整し、組織の監査準備を整える人材の必要性を反映しています。BFSIおよびヘルスケアの購買者は、監査対応のギャップが業務上および規制上の圧力を生む可能性があるため、信頼性の高いカバレッジを必要としています。プロフェッショナルサービス会社および専門プロバイダーは、継続的なエンゲージメントを通じてこの業務の多くを提供しています。人材不足もまた、小規模な内部チームを持つ組織にとって外部提供を実用的な継続性オプションにしています。意思決定に解釈、エスカレーション、または正式な経営承認が必要な場合、人的サポートは依然として必要です。サービスはまた、クライアントがポリシー、エビデンスソース、およびビジネスユニット全体でコンプライアンス業務を調整するのを支援します。マネージド・コンプライアンス・オペレーションズ産業は、したがって自動化と並行して専門知識に依存し続けます。コントロール例外の解釈が必要な場合、エビデンスが不完全な場合、またはリーダーが対応を承認する前に説明責任のある推奨事項を必要とする場合、購買者は依然としてサービスを必要とします。これにより、日常的な収集タスクがソフトウェアに移行しても、経験豊富なチームの役割が維持されます。
ソフトウェアは2032年にかけてCAGR 15.87%で成長すると予測されています。Vantaは、AIが生成した回答がセキュリティアンケートの照会の80%以上に95%の承認率で対応していると述べています。同社はまた、顧客が手動プロセスと比較して81%速くセキュリティレビューを完了すると述べています。これらのツールは、繰り返しのエビデンスリクエストを削減し、アンケートの管理を容易にすることができます。Workivaは、そのプラットフォームがFortune 1,000企業の85%以上に使用されていると述べています。そのプラットフォームは、監査、リスク、コントロール、およびレポーティングを1つのデータ環境で接続します。組織がフレームワークの増加するリストにわたって最新の証拠を必要とするため、エビデンス自動化の重要性が高まっています。ソフトウェアは人的レビューの必要性を排除しませんが、手動作業の量を削減できます。その価値は、アンケート、ポリシーチェック、およびエビデンスリクエストが顧客、サプライヤー、またはフレームワーク全体で繰り返される場合に最も強くなります。プロバイダーは、日常的な管理ではなくコンテキストを必要とする例外と意思決定に専門家の時間を集中させることができます。


注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
サービスモデル別:
フルマネージドデリバリーが収益を支えながらセルフサービスが加速フルマネージドモデルは2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの29.43%を占めました。このモデルは、頻繁な監査に直面し、必要なすべての専門知識を内部で維持できない組織に適しています。BFSI、ヘルスケア、および政府の購買者は、その義務が多くのポリシーとシステムにまたがるため、継続的なサポートを必要とすることが多いです。プロバイダーは日常的なモニタリングを管理しながら、クライアントのリーダーが主要な意思決定に対する責任を保持します。この取り決めにより、組織は定義されたワークフローと専門スタッフへのアクセスが得られます。また、内部採用のギャップや規制変更の際にカバレッジを維持するのにも役立ちます。組み込みコンプライアンスチームモデルは、外部スタッフに内部機能のように働いてほしいクライアントをサポートします。プロジェクトベースのコンサルティングと部分的アウトソーシングは、選択した要件に対してより狭いサポートを望むクライアントに対応します。これらのオプションにより、購買者は新しい規則、是正プログラム、または要求の厳しい監査サイクルに対して支援を得ながら、戦略的コントロールを内部に保持できます。モデルの選択は、多くの場合、内部能力、コントロールの成熟度、および規制上のエクスポージャーのレベルを反映しています。
テクノロジー主導のセルフサービスデルは2032年にかけてCAGR 15.43%で成長すると予測されています。このモデルは、意思決定に判断が必要な場合に専門家のガイダンスへのアクセスとソフトウェア主導のタスクを組み合わせます。フルマネージドチームを維持できない中小企業にとってよりアクセスしやすい場合があります。テクノロジー組織はまた、これらのツールを既存の開発およびセキュリティプロセスと接続できます。このアプローチは、日常的なワークフローをより直接的にコントロールしたい購買者に適しています。プロバイダーは依然としてコントロールのアドバイス、要件の解釈、およびエビデンスのレビューにおいて役割を果たします。これらの購買者が非公式なスプレッドシートから構造化されたプラットフォームに移行する場合、マネージド・コンプライアンス・オペレーションズ市場は恩恵を受けます。このモデルはまた、手動ルーティンから自動化されたエビデンス収集への段階的な移行をサポートします。クライアントは限られたフレームワークから始め、自動化を他の要件に拡張する前に日常的なタスクの直接的な所有権を保持できます。新しい規則がコントロールまたはエビデンス記録の意味を変える場合、専門家へのアクセスは依然として重要です。
デプロイメントモデル別:
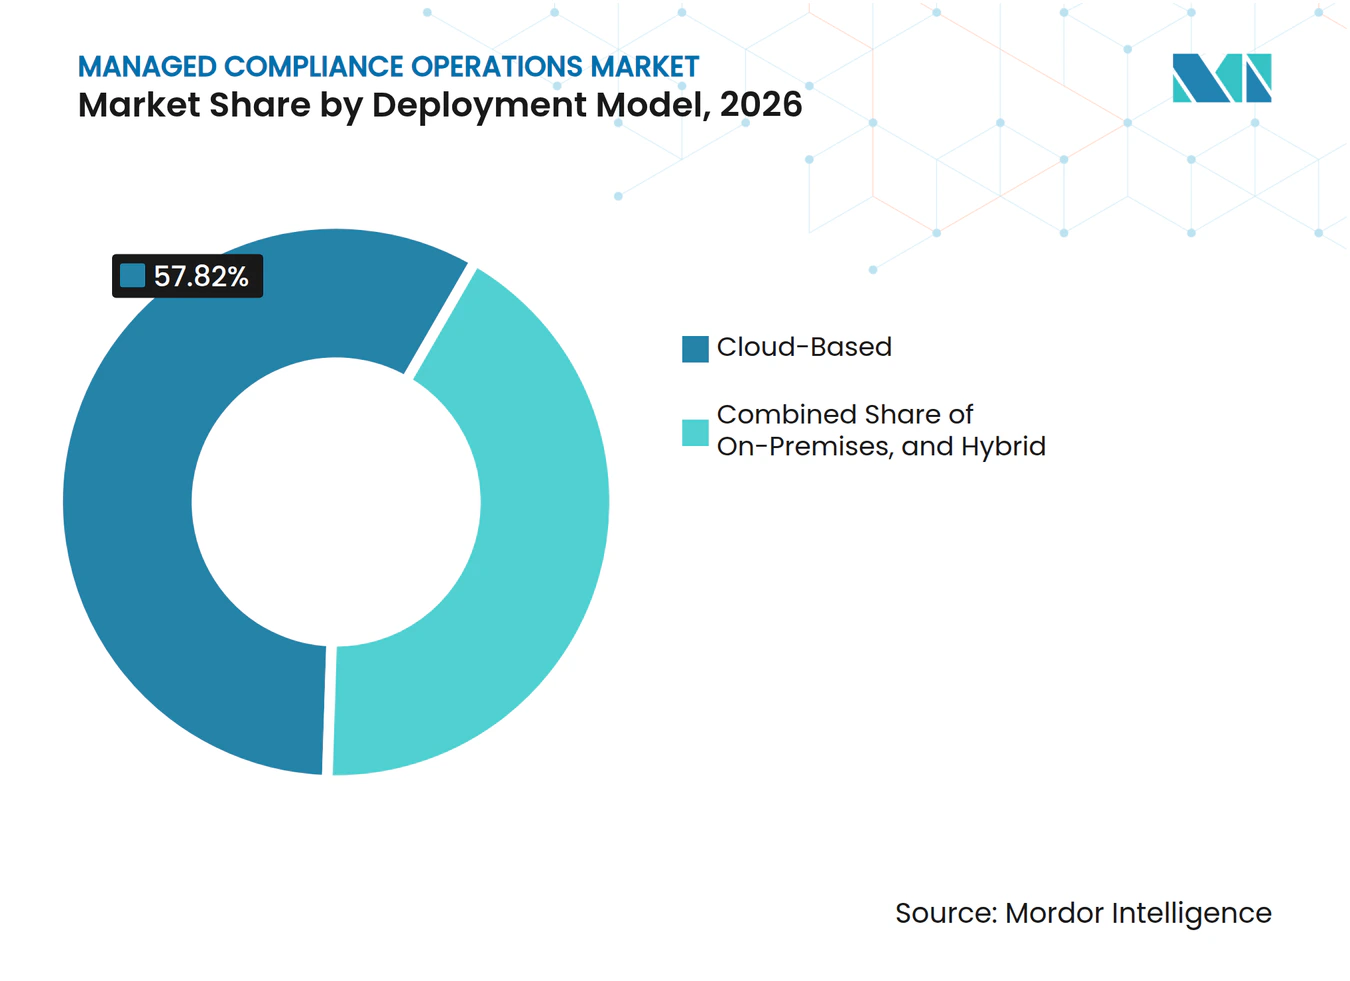
クラウドベースシステムがリードしながらハイブリッド利用が拡大クラウドベースのデプロイメントは2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの57.82%を占めました。クラウドシステムは、継続的なモニタリング、最新のコントロール評価、および自動化されたエビデンス取得をサポートします。これらの機能は、別々のオンプレミスシステムで一貫して再現することが困難です。クラウドサプライチェーンに関するIEEEの研究は、継続的なコンプライアンスモニタリングにおけるポリシーアズコードとAI対応アナリティクスの役割を支持しています。集中型クラウドデリバリーはまた、分散したチーム全体でレポーティングを調整しやすくすることができます。組織はこれらの環境を使用して、複数のアプリケーションとサービスからエビデンスを収集します。マネージド・コンプライアンス・オペレーションズ産業はこれらの機能を使用して、継続的な保証業務をサポートできます。クラウドデプロイメントは、デジタル業務と頻繁な外部レビューを持つクライアントに特に適しています。コントロールオーナーにエビデンスの最新ビューを提供しながら、コンプライアンスチームが監査や顧客評価が始まる前に不足している記録を早期に特定できるようにします。これにより、監査または顧客評価が始まる際の直前の収集作業への依存が軽減されます。
ハイブリッドデプロイメントは2032年にかけてCAGR 15.68%で成長すると予測されています。規制を受ける購買者は、すべてのエビデンスとデータをクラウド環境に移行できるとは限りません。一部の機密記録、センシティブなリポジトリ、および管轄区域固有の資料はオンプレミスに残さなければなりません。クラウドコンポーネントは依然としてモニタリング、ワークフロー管理、およびエビデンス調整をサポートできます。これにより、両方の環境の知識を必要とする複合アーキテクチャが生まれます。プロバイダーは、エビデンスチェーンを壊すことなくレガシーシステムと新しいクラウドツールを接続しなければなりません。このニーズはBFSIおよび政府の環境で特に重要です。マネージド・コンプライアンス・オペレーションズ市場は、これらの混合システム全体で運用できるプロバイダーに報いています。純粋なクラウドプロバイダーとレガシー専用プロバイダーは、これらの要件に対してあまり適していない場合があります。基礎となる記録が異なる環境に残っている場合でも、クライアントは一貫したエビデンストレイルを必要とします。クラウドツールと保持されたオンプレミスシステム全体でコントロールをマッピングできるプロバイダーは、別々の運用モデルによって生じるギャップを削減できます。

注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
組織規模別:
大企業がリードしながら中小企業が新たな需要を創出大企業は2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの69.17%を占めました。これらの組織は通常、小規模な購買者よりも多くの規制、事業体、システム、およびサプライヤー関係を管理しています。2025年には平均8つのGRCテクノロジーソリューションを使用しており、Gartnerは2028年までにその平均が10に達すると予測しています。複数のツールは、切断されたエビデンスワークフローと重複した手動ステップを生む可能性があります。マネージドプロバイダーは、クライアントがソースレコードを取締役会レベルのレポーティングと外部開示に接続するのを支援します。大企業はまた、監査でコントロールや文書化のギャップが発見された場合により大きなエクスポージャーを持ちます。多くは、複数のフレームワークをサポートできる統合プラットフォームに向けて、別々のポイントツールから移行しています。大企業向けのマネージド・コンプライアンス・オペレーションズ市場規模は、そのプログラムがビジネス機能全体で広範な調整を必要とするため、依然として相当なものです。調達、テクノロジー、法務、リスク、財務、および業務チームはそれぞれ、単一の義務に必要なエビデンスの一部を所有できます。マネージドサポートはこれらの貢献者を調整し、複雑なコントロール環境全体で責任をより明確にするのに役立ちます。
中小企業は2032年にかけてCAGR 15.93%で成長すると予測されています。欧州委員会は2025年5月に、従業員750人未満の組織向けのGDPR簡素化措置を提案しました。この提案は、高リスクのデータ処理に対する完全なコンプライアンス義務を維持しました。したがって、小規模な組織は機密情報を扱う場合でも整理されたコントロールを必要とします。SaaSデリバリーは基本的なコンプライアンスツールの採用コストを削減します。中小企業が管轄区域をまたいで運営する場合やエビデンス要件の解釈に支援が必要な場合、マネージドサポートは依然として有用です。これらの購買者は完全な社内チームを必要としないかもしれませんが、依然として繰り返し可能なプロセスを必要とします。このセグメントは、プロバイダーに自動化と選択的な専門家支援を組み合わせる機会を与えます。これにより、小規模な購買者は大規模な内部部門のコストに匹敵することなく、整理されたコンプライアンスプログラムを作成できます。実際的な価値は、中小企業に繰り返し可能なタスク、より明確な所有権、および要件がより複雑になった場合の支援へのアクセスを提供することにあります。
エンドユーザー産業別:
BFSIがリードしながらヘルスケアがより速く拡大BFSIは2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの27.38%を占めました。金融機関は、マネーロンダリング対策、顧客確認、資本レポーティング、行動モニタリング、およびレジリエンス活動を調整しなければなりません。業務の広い範囲により、多くの機関がすべてのタスクを内部でスタッフ配置することが困難になっています。DORAはまた、EU金融機関に対して重要かつ重要なサービスプロバイダーとのICT契約の正式なレジスターを維持することを要求しています。これらの規則により、文書化されたサードパーティ監督が通常業務の一部となります。BFSIの購買者は、コントロール環境全体でエビデンスを維持するためにテクノロジープラットフォームとマネージドデリバリーの両方を必要とします。セクターの高い監査頻度は継続的なサポートへの需要を強化します。この立場により、BFSIはマネージド・コンプライアンス・オペレーションズ市場でリーディングロールを担います。金融機関はまた、子会社、パートナー、およびテクノロジーサプライヤー全体で義務を管理する必要があり、一貫した文書化の重要性が高まります。外部サポートは、規則、システム、およびプロバイダー関係が同時に変化する場合に、チームがエビデンスを最新の状態に保つのを支援できます。
ヘルスケアは2032年にかけてCAGR 15.28%で成長すると予測されています。米国保健福祉省は、電子的に保護された医療情報を保護するHIPAAセキュリティ規則の下でのセーフガードを特定しています。ヘルスケア組織は、アクセス、セキュリティ、および患者データ保護のための文書化されたコントロールを必要とします。草案で議論された提案された更新は、いくつかのセーフガードをより規範的にするものです。これらには、多要素認証、暗号化、年次侵入テスト、および72時間のデータ復元が含まれます。プロバイダーは、ヘルスケア組織がコントロールが意図通りに機能していることを示すために必要なエビデンスを収集および整理するのを支援できます。サイバーセキュリティリスクと患者データ義務が継続的なレビューを必要とするため、この業務は継続的です。したがって、ヘルスケアはマネージド・コンプライアンス・オペレーションズ産業にとってより速く成長するユースケースを提供します。プロバイダーは、技術的なセーフガードを、防御可能なコンプライアンスプログラムに必要なポリシー、テスト記録、および復旧文書と結びつけることで、ヘルスケアチームをサポートできます。ケアデリバリーが接続されたシステムと機密性の高い患者情報に依存している場合、継続的なレビューの必要性は重要です。
注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米は2026年のマネージド・コンプライアンス・オペレーションズ市場シェアの37.92%を占めました。この地域には、連邦、州、およびセクター固有の義務が重複する金融サービス、ヘルスケア、およびテクノロジー組織が高度に集中しています。米国の購買者は、サイバーセキュリティ開示要件、FTCセーフガード規則、および異なる州のプライバシー規則を管理しなければなりません。これらの規則は、範囲、同意要件、および執行慣行において異なります。したがって、組織はエビデンスを追跡しコントロールを維持するための継続的なサポートを必要とします。カナダの消費者プライバシー保護法の議論とメキシコの連邦プライバシー執行は、地域をまたいで事業を展開する企業にさらなる複雑性を加えます。地域環境は、BFSIおよびテクノロジーにおけるマネージドデリバリーへの持続的な需要を支えています。
欧州はマネージド・コンプライアンス・オペレーションズ市場において2番目に大きな地域です。この地域のデータ保護および業務上のレジリエンス規則は、詳細な記録と定期的なサードパーティ監督を必要とします。DORAは2025年1月以降、ICTリスクレジスター、レジリエンステスト文書、およびサプライヤーモニタリング記録への需要を生み出しています。ドイツのサプライチェーン・デュー・ディリジェンス法は、モニタリングの期待を国際的なサプライヤー関係にまで拡大しています。これにより、内部システムを超えた文書化の必要性が広がります。欧州銀行監督機構の2026年9月の非ICTサードパーティリスク管理に関するガイドラインは、金融コンプライアンス義務が引き続き拡大することを示しています。この地域にサービスを提供するプロバイダーは、地域の規則とエビデンス期待に関する強い知識を必要とします。
アジア太平洋地域は2032年にかけてCAGR 15.47%で成長すると予測されています。中国の越境認証措置は、2026年1月から個人情報転送のための別個のコンプライアンスルートを創設しました。中国のAI安全ガバナンスフレームワーク2.0は、2025年9月にAIモデルオペレーターに対してリスクベースのライフサイクルコントロールを追加しました。商務省はまた、2025年12月にデータセキュリティコンプライアンス認証と越境データサービスを支援するアクションプランを発行しました。日本の改正金融商品取引法は、投資運用会社が独自の規制フレームワーク内でコンプライアンス業務をアウトソーシングすることを認めています。サジアラビアとアラブ首長国連邦は、デジタル化計画と並行してコンプライアンスインフラを整備しています。南アフリカとナイジェリアもまた、金融サービスおよび通信における将来の需要を生み出す可能性のあるデータ保護フレームワークを整備しています。
競合環境
市場集中度
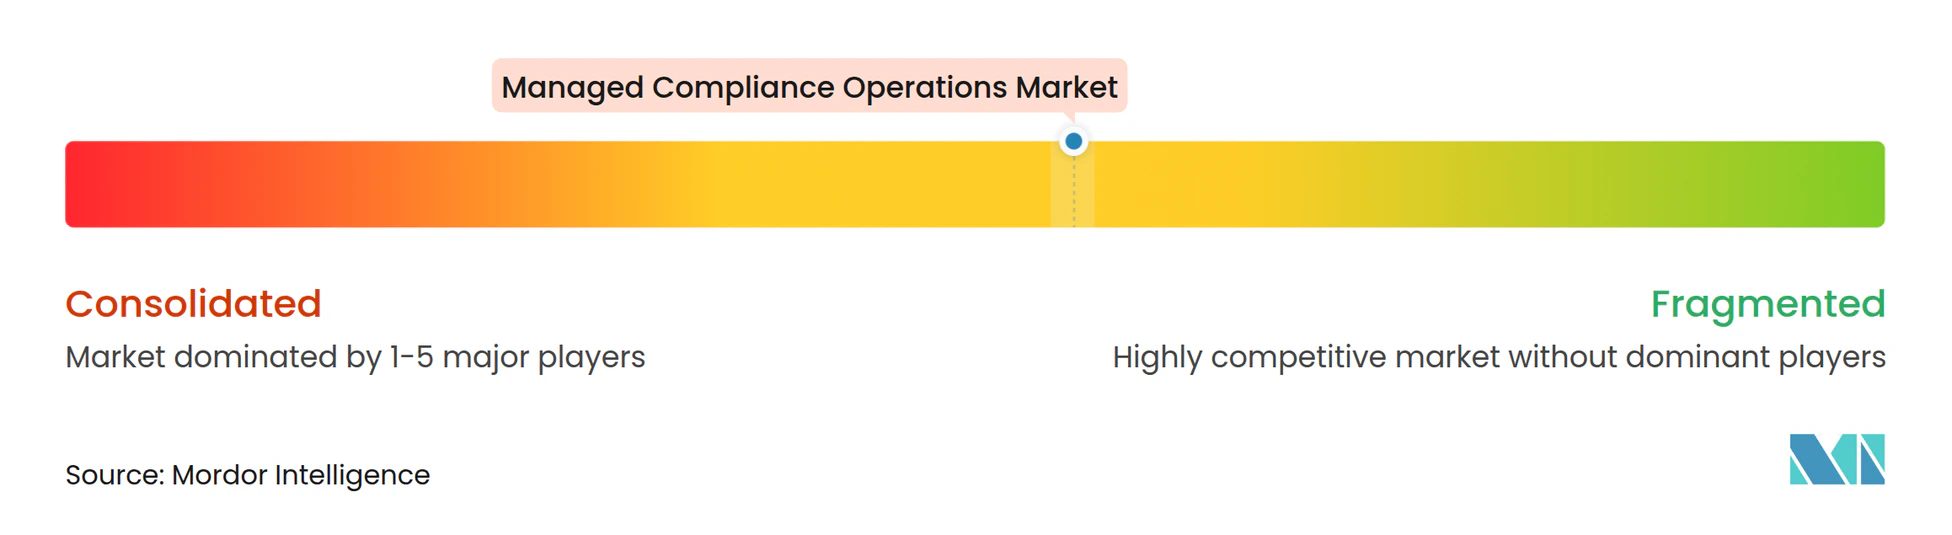
マネージド・コンプライアンス・オペレーションズ市場は、プロバイダーがバリューチェーンの異なる部分をカバーするため、適度に断片化されています。Vanta、Drata、ControlCase、およびDataGuard GmbHは、テクノロジー志向の組織向けの自動化に注力しています。OneTrust、MetricStream、Workiva、Diligent、Wolters Kluwer、ServiceNow、IBM、SAP SE、およびOracleは、より大規模なマルチフレームワークプログラムで競合しています。Deloitte、EY、KPMG、PwC、Accenture、およびCapgemini SEは、BFSIおよび政府クライアント向けのフルマネージドデリバリーをサポートしています。Thomson ReutersおよびNAVEX Globalは、規制コンテンツライブラリとワークフローソフトウェアを組み合わせています。コンテンツ、ソフトウェア、およびマネージドオペレーション全体ですべてのクライアントニーズをカバーする単一のプロバイダーは存在しません。購買者は多くの場合、あるプロバイダーのプラットフォームと別のプロバイダーのサービスを使用します。この構造により、システムインテグレーターはマルチベンダー環境において重要な役割を担います。
競争はますますAI支援のエビデンス生成、ワークフロー実行、および規制変更管理を中心に展開しています。Diligentは2026年9月に、オーケストレーションエージェント、エンタープライズリスク管理エージェント、監査エージェント、AIレポーティング、およびGRCナレッジベースを含むエージェント型GRC機能を導入しました。同社は、ナレッジベースが200,000件以上のSEC 10-K提出書類から引き出された規制、コントロール、リスク、およびエビデンスを接続すると述べています。Workivaは2026年3月に、監査、リスク、およびコントロール機能を持つAI搭載GRCプラットフォームを導入しました。これらの行動は、ベンダーがダッシュボードを超えてワークフローサポートとより接続されたエビデンスに向かって移行していることを示しています。規制された意思決定は依然として説明責任のある経営陣の関与を必要とするため、人的監督は依然として関連性があります。
Vantaは、同社によると、2025年7月に4.15 ビリオン 米ドルの評価額でシリーズDラウンドとして150 ミリオン 米ドルを調達しました。この資金調達は、AI主導のトラスト自動化、より広いフレームワークカバレッジ、および米国政府への拡大を支援することを目的としていました。Wolters Kluwerは2025年10月に、適用性評価と義務追跡のための規制データ、ドメイン専門知識、およびAIワークフローを組み合わせるコンプライアンスインテリジェンスを立ち上げました。これらの動きは、規制コンテンツをソフトウェアおよびワークフローサポートと組み合わせることの価値を反映しています。既存のクライアントシステム全体で作業できるプロバイダーは、ハイブリッド環境において優位性を持つ可能性があります。マネージド・コンプライアンス・オペレーションズ市場は、専門ソフトウェア会社、コンテンツプロバイダー、およびサービス主導の組織に対して引き続き開かれています。競争上の地位は、各プロバイダーが自動化を実際のコンプライアンス業務と接続する能力に依存しています。
マネージド・コンプライアンス・オペレーションズ産業リーダー
-
OneTrust, LLC
-
International Business Machines Corporation
-
SAP SE
-
NAVEX Global, Inc.
-
MetricStream, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・コンプライアンス・オペレーションズ市場 このレポートでカバーされる企業
- OneTrust, LLC
- International Business Machines Corporation
- SAP SE
- NAVEX Global, Inc.
- MetricStream, Inc.
- Workiva Inc.
- Wolters Kluwer N.V.
- Diligent Corporation
- ServiceNow, Inc.
- Microsoft Corporation
- Oracle Corporation
- Thomson Reuters Corporation
- Fenergo Limited
- ComplyAdvantage Ltd.
- Vanta Inc.
- Drata Inc.
- Accenture plc
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- KPMG International Limited
- PricewaterhouseCoopers International Limited
- Capgemini SE
- ControlCase LLC
- DataGuard GmbH
最近の産業開発事情 マネージド・コンプライアンス・オペレーションズ市場
- 2026年9月:Wolters KluwerはCT hCueにエキスパートAI機能を追加し、事業体管理コンプライアンスワークフロー全体でAI搭載の文書化機能を強化しました。
- 2026年9月:DiligentはGartnerエンタープライズリスク・監査・コンプライアンスカンファレンスにおいて、Diligent Oneプラットフォーム内でエージェント型GRC機能を発表しました。これには、オーケストレーションエージェント、エンタープライズリスク管理エージェント、監査エージェント、AIレポーティング、およびGRCブレインが含まれ、GRCを定期的なレポーティングから人的監督を維持した自律的・継続的なコンプライアンス実行へと拡張するものです。
- 2026年7月:Workivaは3つの目的特化型AIエージェントとWorkivaナレッジを発表し、GRC、財務、およびサステナビリティチームがライブの組織データに基づいた複雑なコンプライアンスワークフローを自動化できるようにし、プラットフォームのカバレッジを財務・ESGレポーティングから継続的な監査・コントロール自動化へと拡張しました。
- 2026年3月:Forescout TechnologiesはVistároプラットフォーム内で自動化セキュリティコントロール評価を立ち上げ、管理対象および非管理対象資産全体でエビデンスベースの継続的なコンプライアンスモニタリングを可能にし、手動のスプレッドシート主導の監査プロセスをリアルタイムの自動化エビデンス収集に置き換えました。
グローバル・マネージド・コンプライアンス・オペレーションズ市場レポートの範囲
マネージド・コンプライアンス・オペレーションズ市場は、多様な産業、サービスモデル、およびデプロイメント環境にわたるグローバルな規制コンプライアンスモニタリング、リスク評価、レポーティング、監査管理、およびガバナンスのためのソフトウェアおよびアウトソーシングサービスを包含しています。
マネージド・コンプライアンス・オペレーションズ市場レポートは、オファリング(ソフトウェア、サービス)、サービスモデル(フルマネージドモデル、部分的アウトソーシングモデル、プロジェクトベースコンサルティングモデル、組み込みコンプライアンスチームモデル、テクノロジー主導セルフサービスモデル)、デプロイメントモデル(オンプレミス、クラウドベース、ハイブリッド)、組織規模(中小企業、大企業)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・電子商取引、製造業、政府・防衛、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソフトウェア |
| サービス |
| フルマネージドモデル |
| 部分的アウトソーシングモデル |
| プロジェクトベースコンサルティングモデル |
| 組み込みコンプライアンスチームモデル |
| テクノロジー主導セルフサービスモデル |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・電子商取引 |
| 製造業 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| アフリカその他 |
| オファリング別 | ソフトウェア | |
| サービス | ||
| サービスモデル別 | フルマネージドモデル | |
| 部分的アウトソーシングモデル | ||
| プロジェクトベースコンサルティングモデル | ||
| 組み込みコンプライアンスチームモデル | ||
| テクノロジー主導セルフサービスモデル | ||
| デプロイメントモデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・電子商取引 | ||
| 製造業 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
マネージド・コンプライアンス・オペレーションズ市場の規模はどのくらいですか?
マネージド・コンプライアンス・オペレーションズ市場は、2026年の9.84 ビリオン 米ドルおよび2027年の11.24 ビリオン 米ドルから、2032年までに21.93 ビリオン 米ドルへと、CAGR 14.24%で拡大すると予測されています。この予測は、マネージドサービスとソフトウェアを通じて提供される継続的なモニタリング、エビデンス収集、監査準備、ポリシー管理、およびリスク評価への需要を反映しています。また、管轄区域、セクター、データタイプ、技術環境、およびサプライヤー関係によって異なる規則全体で信頼性の高い文書化を維持するよう組織にかかる圧力も反映しています。
マネージド・コンプライアンス・オペレーションズへの需要を促進しているものは何ですか?
規制の複雑性、サイバーセキュリティ義務、継続的な監査エビデンス要件、および経験豊富なコンプライアンス専門家の不足が需要を支えています。AIガバナンス義務もまた、自動化された意思決定システムを監視し、それらのシステムがどのように機能するかの文書化された記録を保持する必要がある組織に新たな業務を加えています。この効果は、サイバーセキュリティコントロール、プライバシー要件、サプライヤー監督、および業務上のレジリエンス記録を1つの調整されたコンプライアンスプログラムを通じて維持しなければならない場合に特に明確です。
マネージド・コンプライアンス・オペレーションズをリードするオファリングはどれですか?
サービスは2026年に64.37%のシェアでリードしており、ソフトウェアは2032年にかけてCAGR 15.87%でより速く成長するオファリングになると予測されています。コンプライアンスチームはコンプライアンスプロセスの重要なポイントで人的解釈、明確なエスカレーション、および経営陣の承認を必要とするため、サービスは依然として重要です。高い監査頻度と複雑なコントロール要件が文書化または監督のギャップを内部で管理することを困難にする可能性があるBFSIおよびヘルスケアにおいて特に関連性があります。
最も速く成長しているデプロイメントアプローチはどれですか?
規制を受ける組織がクラウドとオンプレミスシステムの両方を必要とすることが多いため、ハイブリッドデプロイメントは2032年にかけてCAGR 15.68%で成長すると予測されています。このアプローチにより、クラウドツールをモニタリング、ワークフロー管理、およびエビデンス調整に使用しながら、機密または管轄区域固有の資料をオンプレミスに保持できます。プロバイダーは、ソースレコード、テスト対象のコントロール、責任ある所有者、および結果として生じる監査文書の間のエビデンストレイルを弱めることなく、これらの環境を接続しなければなりません。
最大の需要を持つエンドユーザーセクターはどれですか?
金融機関が金融犯罪、レポーティング、行動、および業務上のレジリエンスにわたる広範な要件を管理するため、BFSIは2026年に27.38%のシェアでリードしています。正式なICT契約レジスター、サードパーティ監督、およびレジリエンス文書化により、複数のコントロールフレームワークを管理する機関にとって継続的なサポートが有用です。これらの購買者は多くの場合、定期的なエビデンス取得のためのソフトウェアと、解釈、チーム間の調整、または説明責任のある経営陣による正式なレビューを必要とするタスクのためのマネージドサービスを必要とします。
最も速く拡大している地域はどこですか?
アジア太平洋地域は、新しい越境データおよびAIガバナンス要件に支えられ、2032年にかけてCAGR 15.47%で成長すると予測されています。中国の認証措置とAIガバナンスコントロール、および日本のアウトソーシング変更は、文書化、レビュー、およびコンプライアンスサポートに対してより構造化されたニーズを生み出します。地域の成長はまた、データ転送、モデルガバナンス、および金融サービス義務に対して単一のグローバルプロセスに依存するのではなく、プロバイダーがワークフローを現地の規則に適応させる必要性を反映しています。