
Tamanho e Participação do Mercado de Serviços de Firewall em Nuvem Gerenciados
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 5.74 Bilhões de dólares |
| Tamanho do Mercado (2032) | 11.43 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.75 % |
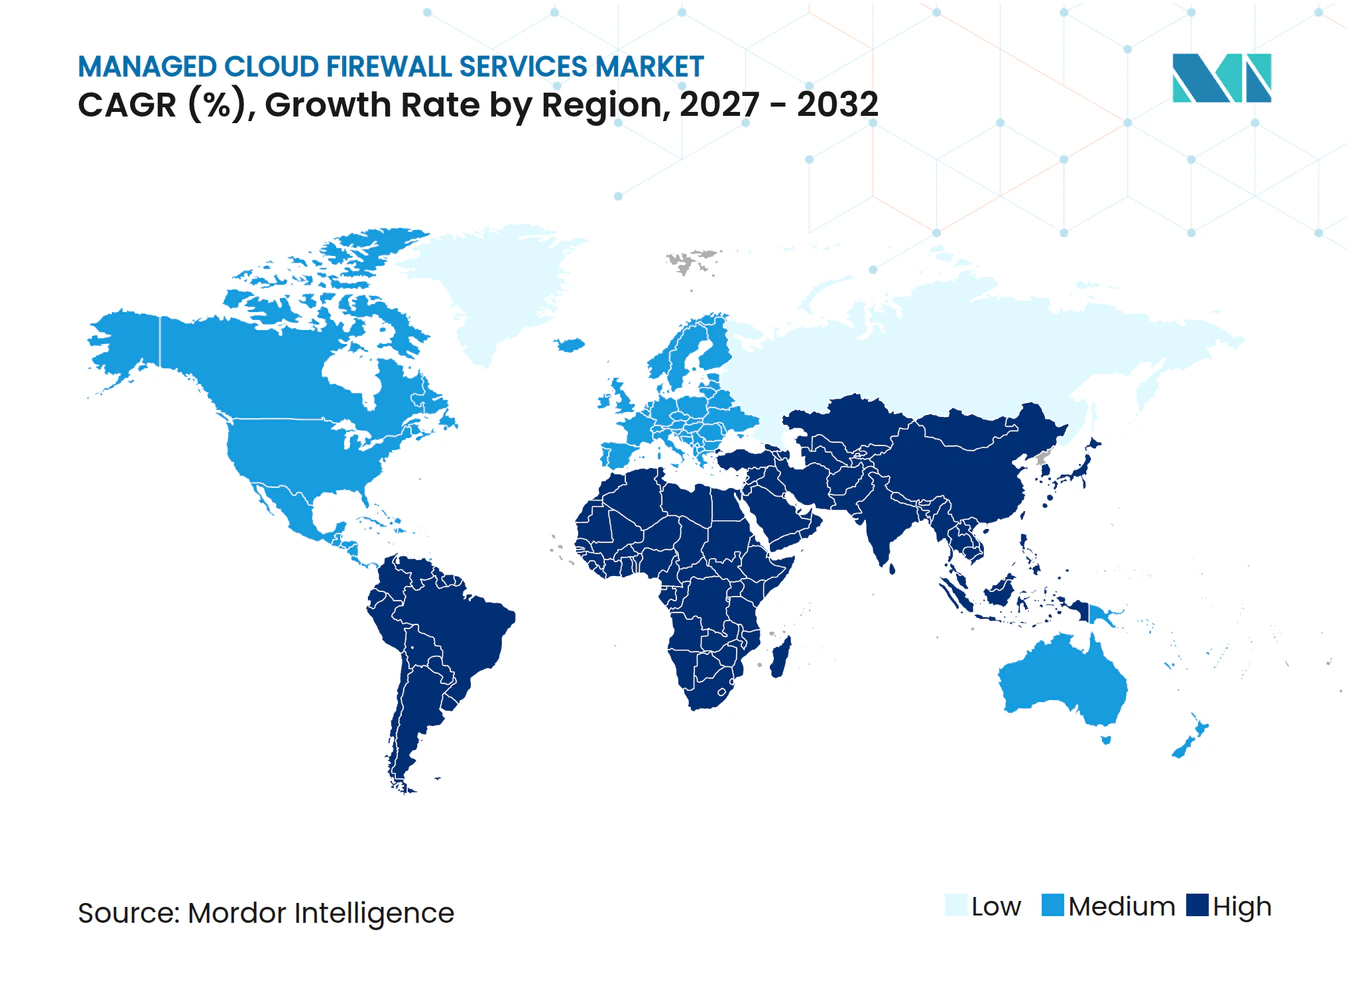
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Firewall em Nuvem Gerenciados por Mordor Intelligence
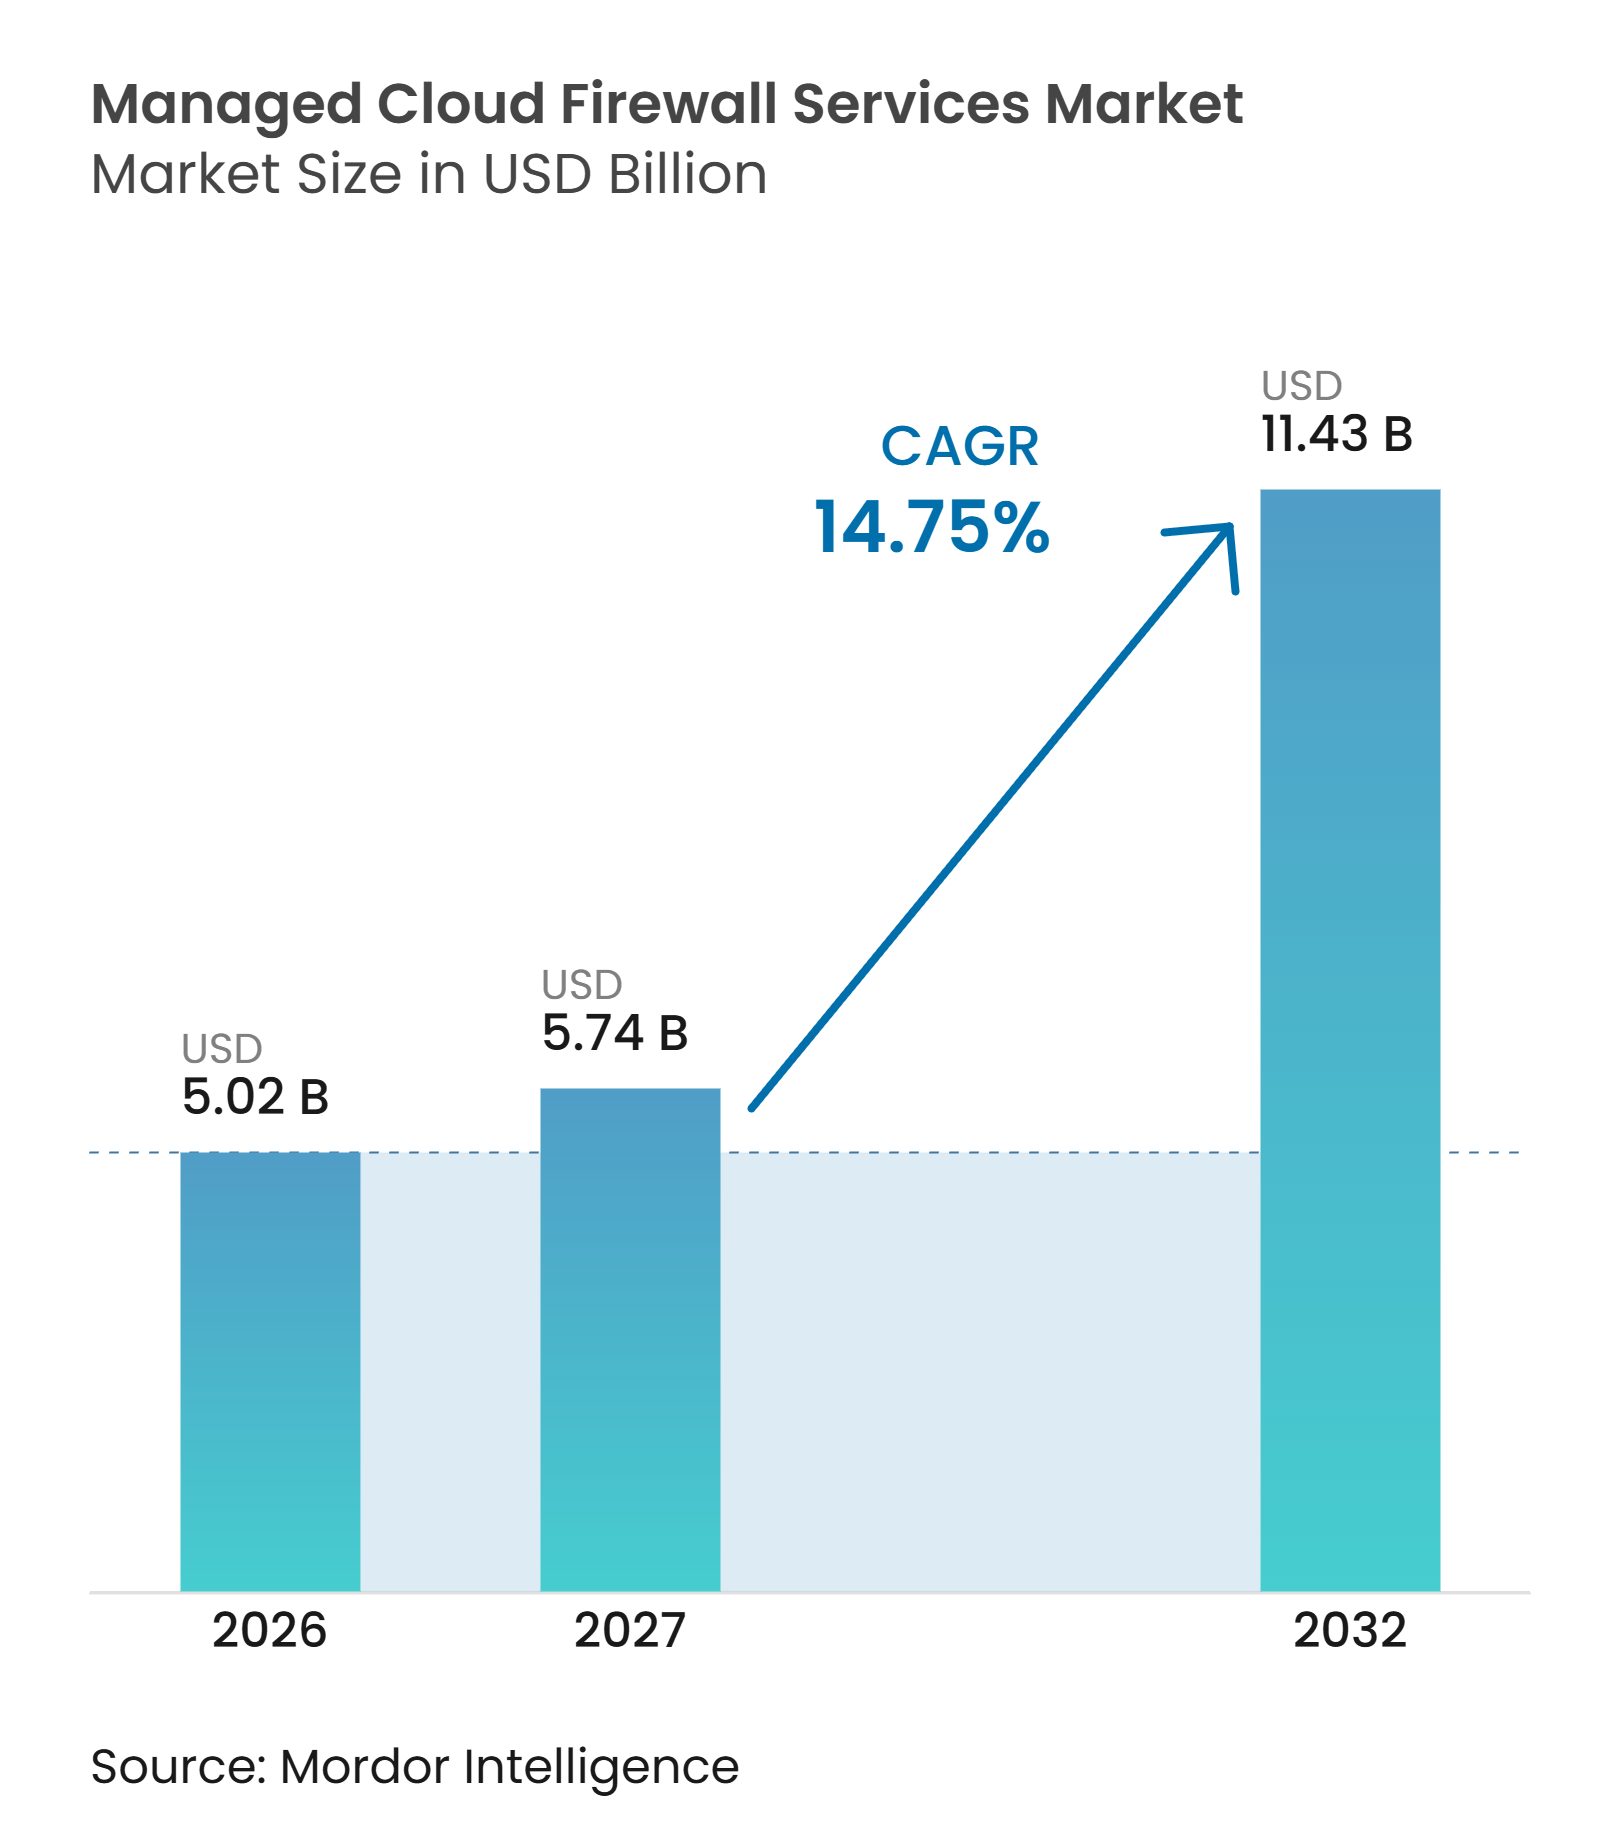
O tamanho do mercado de serviços de firewall em nuvem gerenciados é de 5,02 bilhões de USD em 2026 e está previsto para atingir 11,43 bilhões de USD até 2032, crescendo a um CAGR de 14,75% de 2027 a 2032. O mercado de serviços de firewall em nuvem gerenciados está se afastando da segurança de perímetro centrada em dispositivos físicos em direção a controles entregues via nuvem que acompanham usuários, cargas de trabalho e dados em ambientes distribuídos, incluindo nuvem pública, nuvem privada, infraestrutura híbrida e tráfego de software como serviço. As empresas estão delegando mais operações de segurança, resposta a ameaças, administração de políticas e relatórios de conformidade a provedores especializados, à medida que a infraestrutura multinuvem e o trabalho distribuído aumentam a carga de gerenciamento, enquanto as equipes internas também precisam dar suporte a aplicações existentes e políticas legadas. As ameaças habilitadas por inteligência artificial estão aumentando o valor dos serviços que combinam aplicação de políticas com monitoramento e resposta contínuos, pois as organizações precisam identificar atividades em cargas de trabalho, usuários, aplicações, conexões de terceiros e caminhos de rede em nuvem sem depender exclusivamente de um perímetro fixo. Os pacotes SASE estão reduzindo o preço unitário dos serviços de firewall, mas também oferecem aos provedores uma oportunidade de assinatura mais ampla ao combinar rede e segurança em um único contrato e apoiar clientes que buscam menos ferramentas desconectadas, maior responsabilidade operacional e um modelo de política mais consistente.
Principais Conclusões do Relatório
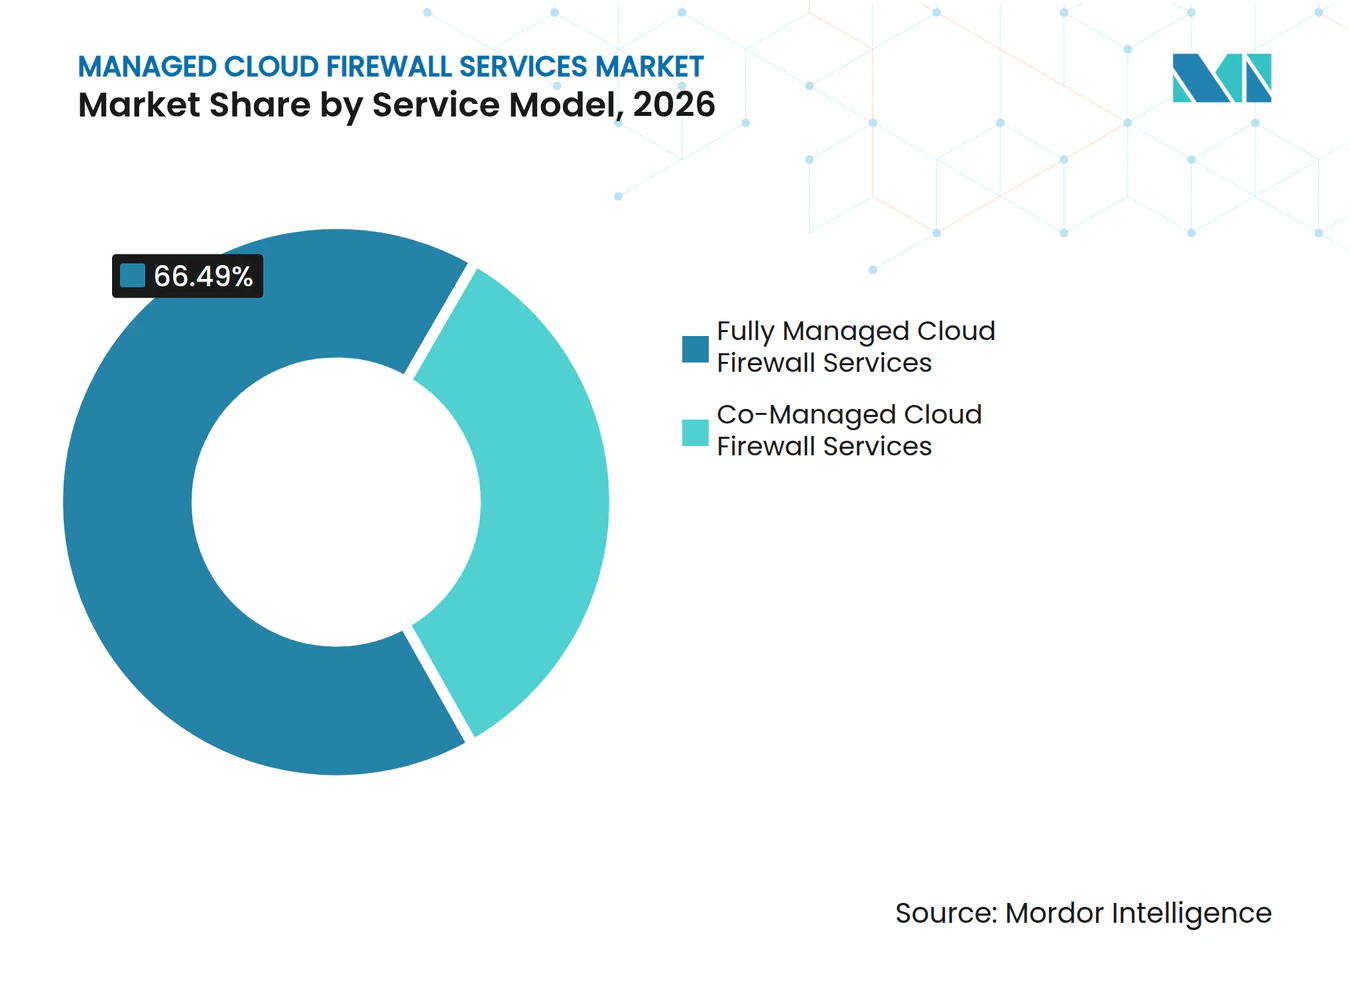
- Por modelo de serviço, os serviços de firewall em nuvem totalmente gerenciados detinham 66,49% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, enquanto os serviços de firewall em nuvem cogerenciados estão projetados para se expandir a um CAGR de 16,70% até 2032.
- Por função, monitoramento e alertas representaram 46,12% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, enquanto resposta a incidentes e investigação de ameaças estão projetados para crescer a um CAGR de 15,75% até 2032.
- Por modo de implantação, a nuvem pública detinha 65,18% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, enquanto a nuvem híbrida está projetada para se expandir a um CAGR de 16,02% até 2032.
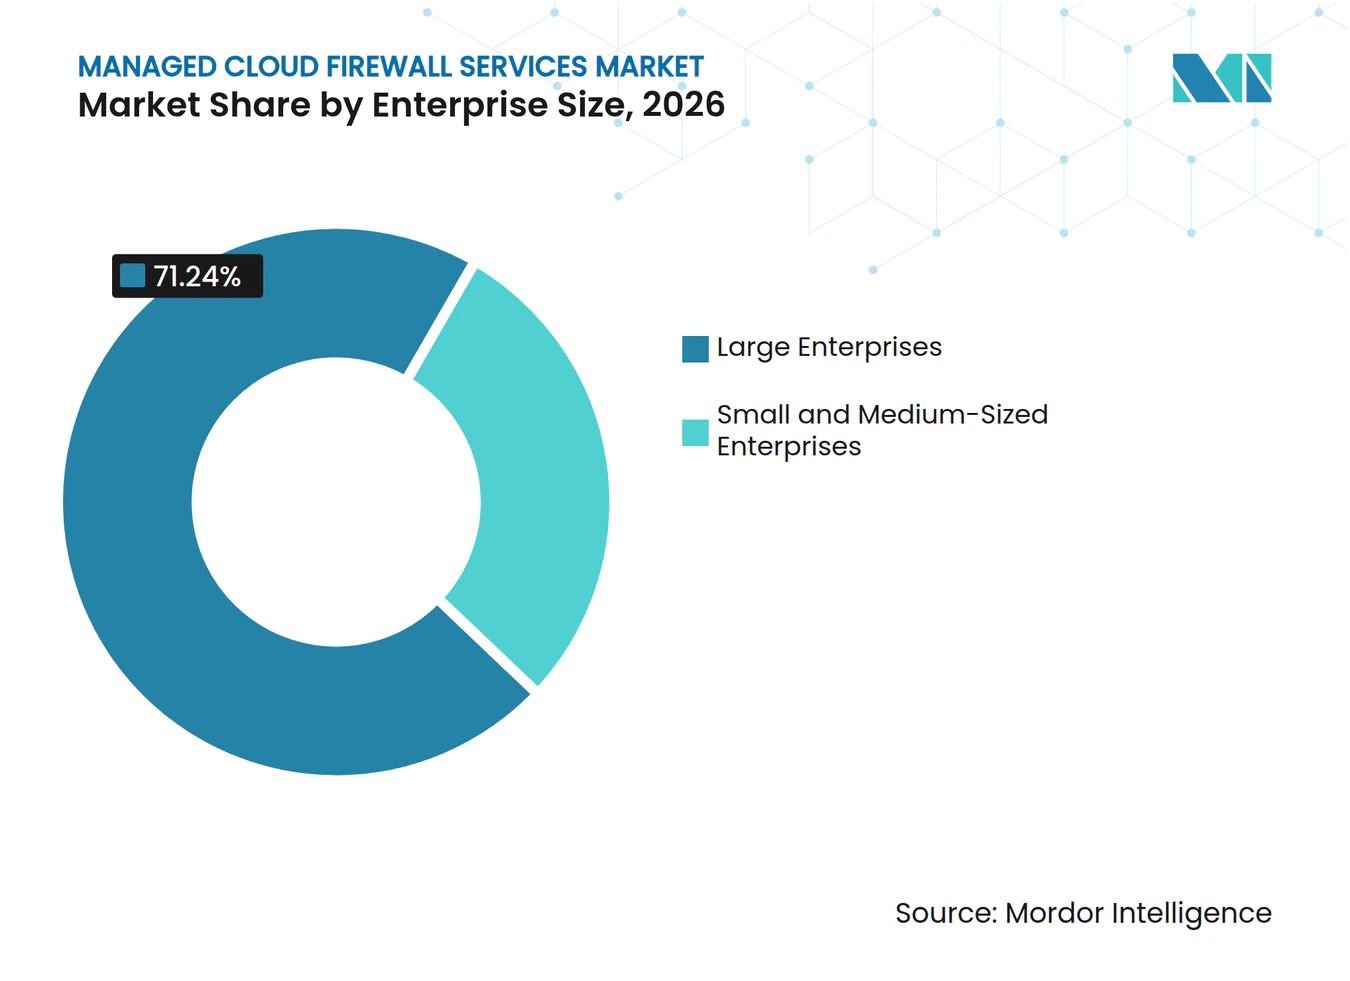
- Por porte da empresa, as grandes empresas representaram 71,24% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, enquanto as pequenas e médias empresas estão projetadas para crescer a um CAGR de 16,36% até 2032.
- Por setor do usuário final, serviços bancários, financeiros e de seguros detinham 28,76% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, enquanto governo e administração pública estão projetados para se expandir a um CAGR de 15,06% até 2032.
- Por geografia, a América do Norte representou 35,23% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 15,33% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Aumento da Exposição a Violações e Ransomware Originados na Nuvem | +3.2% | Global | Curto prazo (≤ 2 anos) |
| Adoção de Arquitetura de Confiança Zero e SASE | +2.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão de Multinuvem e Software como Serviço | +2.5% | Global | Médio prazo (2-4 anos) |
| Força de Trabalho Distribuída e Acesso Centrado em Identidade | +2.0% | Global, com ganhos iniciais na América do Norte, Europa Ocidental e Sudeste Asiático | Curto prazo (≤ 2 anos) |
| Escassez de Competências em Segurança e Demanda por Operações Gerenciadas | +1.6% | Global | Longo prazo (≥ 4 anos) |
| Requisitos de Nuvem Soberana e Residência de Dados | +1.2% | Europa, Oriente Médio e núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Exposição a Violações e Ransomware Originados na Nuvem
Os ataques direcionados à nuvem estão mudando a forma como as organizações adquirem serviços de firewall em nuvem gerenciados, pois os líderes de segurança precisam proteger cargas de trabalho, usuários, dados, fornecedores e aplicações que não estão mais atrás de um único perímetro. O custo médio global de uma violação de dados atingiu 4,99 milhões de USD em 2026, um aumento de 12% em relação ao ano anterior, à medida que malwares habilitados por inteligência artificial e a falsificação de identidade por deepfake aumentaram o desafio de monitorar cargas de trabalho em nuvem e validar eventos de segurança. O ransomware apareceu em 48% das violações confirmadas, enquanto o envolvimento de terceiros aumentou 60% e representou quase metade dos incidentes, aumentando a necessidade de aplicar controles em conexões de fornecedores e serviços em nuvem. Essas condições tornam o tráfego não gerenciado entre cargas de trabalho virtuais uma exposição material, pois as ferramentas de perímetro convencionais não inspecionam de forma consistente as atividades que se movem dentro de redes virtuais ou entre serviços em nuvem. As organizações com operações de segurança amplamente apoiadas por inteligência artificial gastaram em média 1,83 milhão de USD a menos na remediação de violações, o que sustenta o argumento a favor de serviços gerenciados que combinam aplicação de políticas, monitoramento contínuo e resposta automatizada.[1] Os provedores capazes de detectar e conter ameaças em ambientes de nuvem podem tornar seu serviço relevante tanto para equipes de segurança quanto para líderes de negócios responsáveis pelos custos de incidentes, continuidade operacional e relatórios regulatórios.
Adoção de Arquitetura de Confiança Zero e SASE
A arquitetura de confiança zero está deslocando a política de firewall de uma decisão baseada na localização de rede para uma baseada em identidade, postura do dispositivo, contexto da aplicação e o risco associado a uma conexão específica. O mercado de serviços de firewall em nuvem gerenciados se beneficia quando as empresas inserem capacidades de firewall em uma pilha SASE em vez de adquirir dispositivos isolados gerenciados por consoles separados. Um design SASE pode unir controles de firewall com gateways web seguros, acesso à rede de confiança zero e funções de segurança de acesso à nuvem sob um único modelo de gerenciamento que pode atender filiais, usuários remotos e aplicações em nuvem. Essa abordagem reduz o número de pontos de controle desconectados que uma equipe de segurança precisa operar, ao mesmo tempo que facilita a aplicação de políticas comuns em diferentes tipos de acesso. Também oferece aos provedores gerenciados uma forma de entregar gerenciamento de políticas, monitoramento e resposta a ameaças como serviços contínuos, em vez de um projeto de implantação único. O resultado é uma concorrência mais acirrada por orçamentos de consolidação de plataformas, especialmente onde os compradores desejam um único provedor para supervisionar operações de rede e segurança e apoiar uma experiência de usuário consistente.
Expansão de Multinuvem e Software como Serviço
Os ambientes multinuvem ampliam o número de locais onde a política de firewall deve ser definida, revisada e aplicada, frequentemente entre equipes separadas com diferentes responsabilidades operacionais. O mercado de serviços de firewall em nuvem gerenciados aborda essa questão aplicando expertise especializada em Amazon Web Services, Microsoft Azure, Google Cloud e fluxos de tráfego de software como serviço a partir de um modelo operacional de serviço gerenciado. A maioria das equipes internas não consegue manter facilmente regras consistentes nesses ambientes, pois cada plataforma utiliza ferramentas de gerenciamento, caminhos de tráfego, métodos de implantação e controles de segurança nativos diferentes. O tráfego de software direcionado à nuvem também precisa de inspeção próxima à aplicação, em vez de ser roteado de volta por um data center central, o que pode adicionar atrasos e criar complexidade de rede desnecessária. Um provedor com um único plano de controle em nuvem pode oferecer aos clientes controles baseados em identidade mais consistentes em tráfego de cargas de trabalho e usuários, mantendo uma propriedade operacional mais clara. Essa necessidade se torna mais importante à medida que as escolhas de arquitetura em nuvem influenciam operações de segurança, design de rede, responsabilidades de conformidade, desempenho de aplicações e a velocidade com que novos serviços podem ser implantados.
Força de Trabalho Distribuída e Acesso Centrado em Identidade
O trabalho híbrido enfraqueceu o limite de rede fixo que os designs tradicionais de firewall foram criados para proteger, especialmente quando funcionários, contratados e equipes operacionais utilizam aplicações em nuvem a partir de diferentes locais. As equipes de segurança agora precisam supervisionar dispositivos de propriedade dos funcionários, endpoints de contratados e dispositivos operacionais conectados em diferentes geografias, tipos de conexão e níveis de gerenciamento de dispositivos. A Netskope expandiu sua oferta de ZTNA Universal em outubro de 2025 para aplicar controle de acesso por sessão a dispositivos de Internet das Coisas e tecnologia operacional por meio de um Gateway Netskope One 5G. A mudança demonstra que os controles de acesso gerenciados devem cobrir mais do que laptops corporativos padrão e dispositivos móveis, incluindo equipamentos que podem ter requisitos de conectividade e segurança muito diferentes. O estudo ISC2 de 2025 constatou que 95% dos profissionais de cibersegurança relataram pelo menos 1 lacuna de competências, com 59% identificando lacunas críticas ou significativas. A escassez sustenta a demanda por provedores capazes de operar controles de segurança com reconhecimento de identidade de forma contínua para organizações que não conseguem desenvolver internamente todas as capacidades especializadas ou manter cobertura de 24 horas em suas próprias equipes.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Complexidade de Integração de Dispositivos Legados e Políticas | -2.5% | Global, mais aguda na América do Norte e Europa Ocidental | Curto prazo (≤ 2 anos) |
| Escalada de Custos de Saída e Inspeção em Nuvem Pública | -2.0% | Global, mais elevada na Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Restrições de Latência e Soberania de Dados | -1.5% | Europa, Oriente Médio e núcleo da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Consolidação de Plataformas de Fornecedores e Fadiga de Migração | -1.1% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração de Dispositivos Legados e Políticas
A migração de políticas legadas continua sendo uma barreira prática para os compradores que ingressam no mercado de serviços de firewall em nuvem gerenciados, pois muitas organizações precisam modernizar seus controles existentes enquanto mantêm aplicações críticas e serviços ao cliente disponíveis. Grandes organizações frequentemente possuem bases de regras de firewall construídas ao longo de muitos anos, que podem conter dezenas de milhares de entradas moldadas por necessidades passadas de aplicações, exceções temporárias e mudanças no design de rede. Converter essas regras em políticas nativas de nuvem sem interromper as aplicações requer ferramentas especializadas, testes paralelos, esforço de engenharia sustentado e estreita coordenação entre equipes de segurança, infraestrutura e aplicações. A tarefa se torna mais difícil quando vários fornecedores já estão em uso, pois suas linguagens de política, fluxos de trabalho de administração e práticas de registro não se alinham. O Regulamento de Implementação NIS2 da Comissão Europeia exige que determinadas organizações atendam a requisitos de gestão de riscos de cibersegurança, o que pode aumentar a carga de documentação durante uma migração. Essa complexidade pode prolongar os ciclos de vendas mesmo quando um modelo gerenciado oferece uma posição de custo favorável a longo prazo e uma forma mais prática de manter a higiene das políticas após a migração.
Escalada de Custos de Saída e Inspeção em Nuvem Pública
Os custos de inspeção em nuvem podem restringir a adoção quando o tráfego do cliente precisa passar por pontos de aplicação hospedados, especialmente quando os volumes de tráfego aumentam em aplicações, usuários e cargas de trabalho virtuais. O espelhamento ou tunelamento do tráfego de nuvem privada virtual para inspeção pode levar ao aumento das cobranças de transferência de dados para um provedor de serviços e seu cliente, afetando tanto os custos de entrega quanto a proposta de valor apresentada aos compradores. Os provedores podem responder inspecionando completamente apenas o tráfego de maior risco, mas essa abordagem pode deixar lacunas na visibilidade, reduzir a consistência da cobertura de políticas e complicar os relatórios de segurança. A questão é particularmente relevante para compradores de pequeno e médio porte, pois seus orçamentos de segurança limitam a quantidade de tráfego que pode ser inspecionada sem afetar outras prioridades tecnológicas. Regiões com infraestrutura de nuvem menos madura podem enfrentar custos de inspeção efetivos mais elevados, incluindo partes da América do Sul, África e Sudeste Asiático, onde a capacidade local de nuvem pode ser menos extensa. Os provedores que reduzem a exposição de saída por meio de sua arquitetura ou acordos comerciais podem proteger as margens de serviço e oferecer um modelo operacional mais competitivo à medida que os clientes esperam inspeções mais amplas e profundas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Serviço:
A Entrega Cogerenciada Amplia os Relacionamentos com ProvedoresOs serviços de firewall em nuvem totalmente gerenciados detinham 66,49% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, estabelecendo o modelo como o arranjo preferido para empresas sem uma capacidade interna de operações de segurança de rede. A posição de liderança reflete a escolha operacional feita por organizações que precisam de proteção contínua, mas não mantêm uma equipe de firewall em nuvem disponível 24 horas. Para muitos compradores de médio porte, recrutar, treinar e reter essa equipe interna pode custar mais do que utilizar um contrato gerenciado. A entrega totalmente gerenciada combina monitoramento, administração de políticas, resposta a ameaças e relatórios de conformidade em um único relacionamento de serviço. Isso oferece aos clientes um único provedor responsável pela execução de rotina, enquanto as equipes internas de tecnologia se concentram em aplicações, migração para a nuvem e prioridades de negócios mais amplas.
Os serviços de firewall em nuvem cogerenciados estão projetados para crescer a um CAGR de 16,70% de 2027 a 2032, tornando este o modelo de serviço de crescimento mais rápido no mercado de serviços de firewall em nuvem gerenciados. O modelo permite que os clientes mantenham a propriedade das políticas principais, enquanto o provedor cuida do monitoramento, resposta e relatórios. Essa estrutura atende às necessidades de compradores regulamentados que devem manter um papel documentado nas decisões de política e trilhas de auditoria. A Cisco introduziu capacidades de gerenciamento de múltiplos clientes para o Security Cloud Control em novembro de 2025, permitindo que provedores de serviços gerenciados supervisionem centralmente implantações de Firewall de Malha Híbrida em organizações clientes a partir de um único plano de controle alimentado por inteligência artificial.[2] A capacidade apoia provedores que atendem a muitas organizações, ao mesmo tempo que oferece a cada cliente um papel mais claro nos controles que afetam suas próprias operações de rede e nuvem.


Por Função:
O Monitoramento Cria Pontos de Entrada Enquanto a Resposta Impulsiona o CrescimentoO monitoramento e os alertas representaram 46,12% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, refletindo seu papel como ponto de partida prático para organizações que estão migrando para operações gerenciadas. Atende a clientes que precisam de visibilidade contínua, mas ainda não estão prontos para transferir todas as tarefas operacionais a um provedor externo. O monitoramento oferece aos provedores um relacionamento inicial e uma visão detalhada dos padrões de tráfego, políticas, incidentes e fluxos de trabalho operacionais. Também permite que os compradores avaliem a qualidade do serviço e os relatórios do provedor antes de adicionar funções mais sensíveis. O gerenciamento de políticas, a administração, a conformidade e os relatórios continuam sendo necessários à medida que as cargas de trabalho se movem por ambientes de nuvem e as regras de firewall exigem revisão regular.
A resposta a incidentes e a investigação de ameaças estão projetadas para avançar a um CAGR de 15,75% de 2027 a 2032, impulsionadas pela pressão para identificar, investigar e conter eventos de segurança com mais rapidez. Os provedores podem ampliar um engajamento de monitoramento adicionando serviços de resposta, investigaão e conformidade de maior valor à medida que os requisitos dos clientes amadurecem. A WatchGuard Technologies lançou o FireCloud Total Access em setembro de 2025, combinando capacidades de monitoramento, gerenciamento de políticas, resposta a incidentes e relatórios em uma única plataforma gerenciada na nuvem. A entrega em pacote pode simplificar as aquisições para organizações de médio porte, reduzindo a necessidade de avaliações separadas de múltiplas ferramentas de segurança e provedores de serviços. Também pode apoiar relacionamentos mais duradouros com os clientes quando as funções são adicionadas ao longo do tempo, em vez de serem adquiridas separadamente de fornecedores desconectados.
Por Modo de Implantação:
As Arquiteturas Híbridas Continuam ImportantesA nuvem pública representou 65,18% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026, impulsionada pela estreita compatibilidade entre os serviços de firewall nativos de nuvem e os ambientes de hiperescaladores. Os provedores gerenciados podem usar integrações nativas de nuvem para aplicar políticas de forma consistente em cargas de trabalho recém-implantadas, conexões de usuários e tráfego de aplicações. A entrega em nuvem pública também posiciona a inspeção próxima às aplicações e aos usurios, reduzindo a necessidade de rotear o tráfego por um data center central antes que uma ação possa ser tomada. Esse modelo é adequado para organizações que constroem novas cargas de trabalho diretamente em ambientes de nuvem pública e buscam provisionamento mais rápido. Oferece aos provedores uma base clara para gerenciar políticas em escala por meio de planos de controle em nuvem, ao mesmo tempo que apoia um modelo operacional mais flexível.
A nuvem híbrida está projetada para crescer a um CAGR de 16,02% de 2027 a 2032, pois muitas grandes empresas manterão sistemas locais ao lado de cargas de trabalho em nuvem pública por anos. O mercado de serviços de firewall em nuvem gerenciados, portanto, precisa de provedores capazes de aplicar regras comuns em ambos os ambientes sem exigir que os clientes substituam completamente sua infraestrutura existente. A disponibilidade do Sovereign SASE da Versa Networks em fevereiro de 2025 demonstrou que pilhas SASE completas, incluindo capacidades de firewall gerenciado, podem ser implantadas em infraestrutura local ou de nuvem privada controlada pelo cliente. Essa abordagem apoia organizações regulamentadas que precisam manter cargas de trabalho selecionadas sob controle de infraestrutura mais rígido, enquanto ainda buscam funções de segurança entregues via nuvem. A nuvem privada continua relevante para compradores do governo e de serviços financeiros, onde os requisitos de residência de dados limitam a inspeção hospedada em nuvem pública.
Por Porte da Empresa:
Pequenas e Médias Empresas Ganham AcessoAs grandes empresas representaram 71,24% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026. Seus maiores orçamentos de nuvem, históricos mais longos de migrações de firewall e requisitos de conformidade em múltiplas jurisdições sustentam essa posição. Essas organizações geralmente operam em muitas aplicações, contas de nuvem e localizações geográficas, o que aumenta o valor de um framework de políticas gerenciado. Elas também gerenciam ambientes legados complexos que precisam de suporte especializado de migração, monitoramento e resposta durante a transição para a aplicação nativa de nuvem. As grandes empresas podem adquirir pacotes de serviços amplos que incluem aplicação de firewall, operações de ameaças, relatórios de conformidade e suporte sob acordos de nível de serviço estabelecidos.
As pequenas e médias empresas estão projetadas para se expandir a um CAGR de 16,36% de 2027 a 2032. Os modelos cogerenciados liderados por provedores de serviços gerenciados colocam competências especializadas em segurança ao alcance de organizações que não conseguem manter uma grande equipe interna de segurança. A Verizon relatou que o ransomware esteve envolvido em 88% dos incidentes de violação que afetaram pequenas empresas em seu relatório de 2025, em comparação com 39% para organizações maiores. Essa exposição aumenta a urgência da proteção gerenciada para compradores menores que dependem de aplicações em nuvem, transações online e trabalho distribuído. A WatchGuard projetou o FireCloud Total Access para provedores de serviços gerenciados, oferecendo licenciamento recorrente por usuário e implantação sem instalação de hardware.

Por Setor do Usuário Final:
O Setor Bancário, Financeiro e de Seguros Detém a Maior PosiçãoOs serviços bancários, financeiros e de seguros detinham 28,76% da participação do mercado de serviços de firewall em nuvem gerenciados em 2026. O setor detém dados financeiros e pessoais de alto valor e opera sob exigentes obrigações de segurança e conformidade em múltiplas jurisdições. Seus ambientes de nuvem podem abranger muitas aplicações, unidades de negócios e regiões, tornando o gerenciamento consistente de políticas particularmente difícil. Os serviços de firewall gerenciados podem fornecer aplicação contínua, suporte de resposta e um registro operacional para necessidades de auditoria e relatórios. A exposição do setor a atacantes motivados financeiramente também sustenta o investimento contínuo em funções de monitoramento e resposta a incidentes.
O governo e a administração pública estão projetados para crescer a um CAGR de 15,06% de 2027 a 2032, à medida que os programas de modernização e os requisitos de nuvem soberana aumentam a demanda por proteção gerenciada em torno de sistemas críticos hospedados na nuvem. A saúde e as ciências da vida estão ganhando relevância à medida que os ambientes clínicos e de pesquisa migram para aplicações baseadas em nuvem que exigem maior cobertura de segurança. Energia e serviços públicos precisam de mais controles à medida que a tecnologia operacional se conecta com sistemas de tecnologia da informação gerenciados na nuvem. Os fabricantes industriais enfrentam requisitos relacionados à medida que as redes de produção e os ativos conectados demandam maior supervisão de segurança. As organizações de varejo e comércio eletrônico utilizam serviços para apoiar a infraestrutura de pagamento em nuvem e obrigações de conformidade, enquanto as empresas de tecnologia da informação e telecomunicações atuam tanto como compradores quanto como canais de entrega por meio de programas de marca branca.
Análise Geográfica
Mercado de Serviços Gerenciados de Firewall em Nuvem na América do Norte
A América do Norte deteve 35,23% da participação no mercado de serviços gerenciados de firewall em nuvem em 2026. Os Estados Unidos se beneficiam de uma alta concentração de infraestrutura de hiperescaladores, empresas nativas em nuvem, requisitos de arquitetura de confiança zero mandatados pelo governo federal e relatórios de conformidade federal que sustentaram a demanda do setor público, que agora migra para arquiteturas comerciais de segurança em nuvem gerenciada. O Canadá acrescenta demanda por meio de instituições financeiras e organizações federais que gerenciam requisitos de risco tecnológico e cibernético em ambientes onde a adoção da nuvem deve permanecer alinhada às expectativas de governança e operação. Um canal maduro de provedores de segurança gerenciada, acordos de nível de serviço estabelecidos, ampla disponibilidade de nuvem e menor complexidade de soberania de dados do que em muitos mercados europeus também sustentam a posição da região e a economia de entrega dos provedores.
Mercado de Serviços Gerenciados de Firewall em Nuvem na Ásia-Pacífico
A Ásia-Pacífico deve crescer a um CAGR de 15,33% de 2027 a 2032, a maior taxa regional no mercado de serviços gerenciados de firewall em nuvem. China, Índia, Japão, Coreia do Sul e economias do Sudeste Asiático estão expandindo a infraestrutura digital ao mesmo tempo em que fortalecem os requisitos de cibersegurança para empresas, entidades governamentais, sistemas críticos e serviços em nuvem conectados. A Internet Initiative Japan lançou o IFMS Cloud em junho de 2026 para sites no exterior de empresas japonesas em 6 países asiáticos, fornecendo operações de firewall gerenciado e resposta a incidentes a partir de seu Centro de Suporte Global na Malásia. O serviço ilustra a demanda por ofertas gerenciadas que conectam os ambientes de políticas locais existentes com a infraestrutura de segurança baseada em nuvem, permitindo que as empresas ampliem os controles à medida que operam em mais países. O crescimento de aplicações em nuvem, a digitalização de serviços financeiros, o investimento regional em nuvem e a atenção regulatória ampliam a oportunidade para os provedores em toda a região.
Mercado de Serviços Gerenciados de Firewall em Nuvem na EMEA e América do Sul
A Europa representa uma parcela relevante do mercado de serviços gerenciados de firewall em nuvem, com Alemanha e Reino Unido entre os principais centros de demanda. A Check Point Software Technologies anunciou em julho de 2026 que seu Cloud Firewall estava disponível na AWS European Sovereign Cloud, atendendo às necessidades europeias de autonomia operacional e residência de dados.[3] As regras NIS2 da União Europeia reforçam a importância de medidas documentadas de gestão de risco de cibersegurança para as entidades abrangidas. A demanda no Oriente Médio e na África está crescendo a partir de programas governamentais de nuvem e aquisições do setor privado, incluindo atividades vinculadas à Visão 2030 da Arábia Saudita e à estratégia de nuvem dos Emirados Árabes Unidos, enquanto a América do Sul permanece em estágio mais inicial de adoção, com Brasil e Argentina impulsionados pela digitalização do setor financeiro e pelas necessidades de conformidade com a proteção de dados.
Cenário Competitivo
Concentração do Mercado
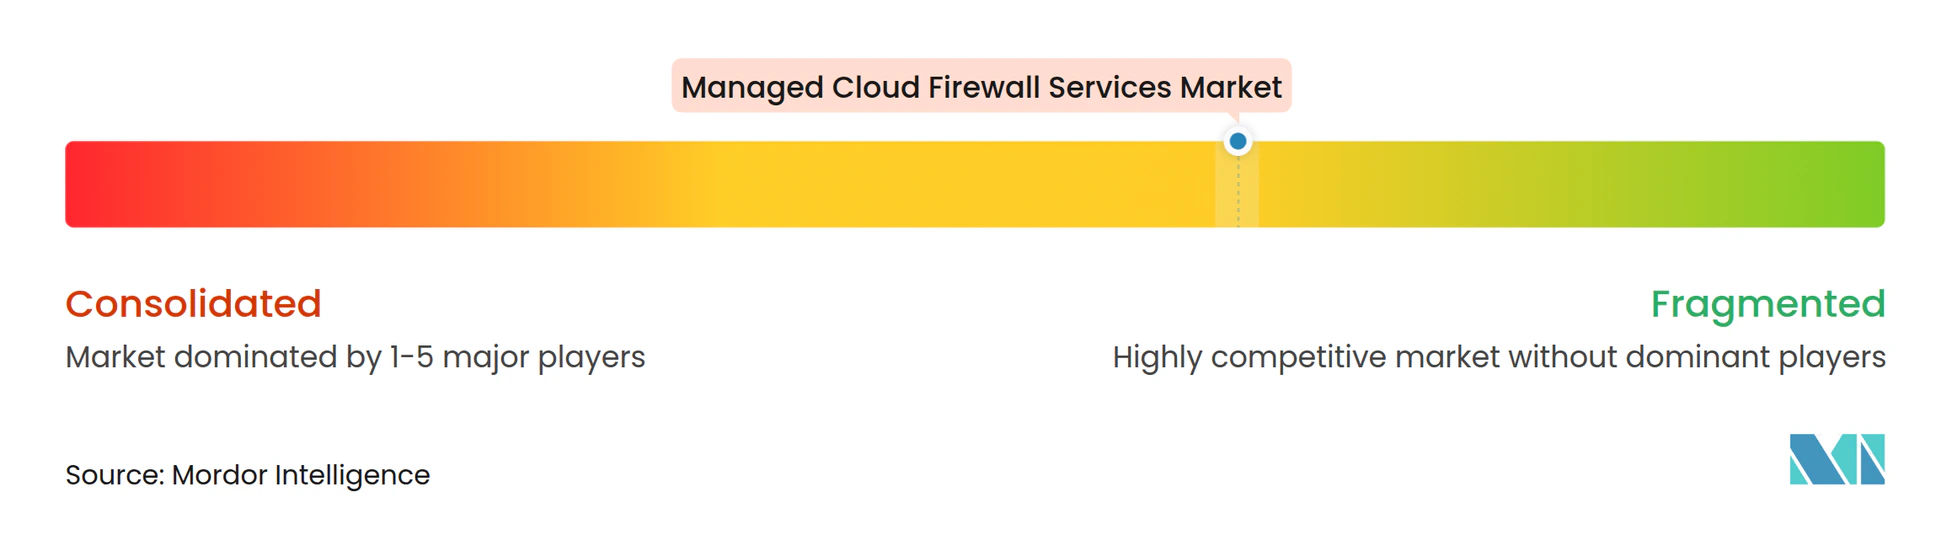
O mercado de serviços de firewall em nuvem gerenciados é moderadamente concentrado entre grandes fornecedores de segurança em nuvem, provedores de plataformas SASE e fabricantes estabelecidos de equipamentos de rede. Um amplo segmento de provedores regionais de segurança gerenciada e empresas vinculadas a telecomunicações compete por meio de entrega local, preço, relacionamentos existentes com clientes e capacidade de atender às necessidades operacionais e de conformidade em nível nacional. Os principais fornecedores combinam cada vez mais serviços de firewall com acesso seguro, controles de rede e operações de segurança, em vez de vender uma oferta de firewall isolada. Essa abordagem amplia o escopo de cada relacionamento com o cliente, apoia assinaturas plurianuais e incentiva os fornecedores a posicionar o gerenciamento de firewall como parte de um serviço de segurança integrado. Os provedores utilizam detecção de ameaças apoiada por inteligência artificial, orquestração automatizada de políticas e licenciamento para provedores de serviços gerenciados para diferenciar a entrega, ajudar os parceiros a revender serviços com margem e reduzir o esforço operacional necessário para apoiar ambientes de clientes distribuídos.
A Atos e a Fortinet expandiram sua parceria em outubro de 2026, passando de um trabalho liderado por país para um arranjo globalmente coordenado que abrange revenda e serviços gerenciados de cibersegurança. A parceria combina a rede segura, o SASE unificado e as operações de segurança orientadas por inteligência artificial da Fortinet com os 17 centros de operações de segurança da Atos, que processam mais de 31 bilhões de eventos de segurança por dia. O arranjo mostra como os fornecedores estão buscando escala de entrega por meio de parcerias estratégicas em vez de estruturas separadas por país, especialmente onde os clientes esperam um modelo de serviço consistente em várias regiões. A Palo Alto Networks anunciou parcerias com Nokia, U Mobile, Aeris e Celerway em março de 2026 para inserir Segurança como Serviço em ambientes 5G de nível operadora.[4] Esses relacionamentos criam um caminho para o mercado por meio de infraestrutura de telecomunicações e estendem a segurança em nuvem gerenciada para implantações de rede de borda e móvel, onde os limites tradicionais das empresas são menos relevantes.
Os ambientes de nuvem soberana para setores regulamentados fora dos mercados ocidentais apresentam uma oportunidade para provedores capazes de atender aos requisitos locais de residência de dados sem forçar os clientes a abrir mão dos benefícios mais amplos das operações entregues via nuvem. O segmento de menos de 1.000 funcionários permanece aberto a provedores com preços mais simples, entrega liderada por provedores de serviços gerenciados e ofertas que não exigem um grande investimento em hardware ou uma grande equipe interna de segurança. A tradução automatizada de regras de firewall legadas em políticas nativas de nuvem é um diferencial fundamental, pois a velocidade de implementação pode determinar se um cliente conclui uma migração sem interrupções operacionais evitáveis. A Versa Networks relatou 99,91% de eficácia de segurança em uma avaliação de firewall em nuvem de 2026, juntamente com o maior throughput testado. As evidências de desempenho ajudam provedores especializados a desafiar incumbentes maiores em implantações sensíveis à qualidade, enquanto os provedores regionais mantêm vantagem em conformidade local, idioma e necessidades operacionais.
Líderes do Setor de Serviços de Firewall em Nuvem Gerenciados
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Trend Micro Incorporated
-
Sophos Limited
-
Check Point Software Technologies Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Firewall em Nuvem Empresas cobertas neste relatório
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Fortinet, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Cato Networks Ltd.
- Netskope, Inc.
- Versa Networks, Inc.
- Sophos Limited
- WatchGuard Technologies, Inc.
- SonicWall, Inc.
- Forcepoint LLC
- Juniper Networks, Inc.
- Hillstone Networks Co., Ltd.
- Trend Micro Incorporated
- Akamai Technologies, Inc.
- Radware Ltd.
- Imperva, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Firewall em Nuvem
- Outubro de 2026: A Atos e a Fortinet expandiram sua parceria de um engajamento liderado por país para um engajamento globalmente coordenado, abrangendo revenda mundial e serviços gerenciados de cibersegurança, e alinhando o desenvolvimento conjunto de negócios, a entrega de serviços e os termos comerciais em arquitetura SASE, Confiança Zero, segurança em nuvem e serviços de Centro de Operações de Segurança. A Atos processa mais de 31 bilhões de eventos de segurança por dia em 17 Centros de Operações de Segurança, adicionando escala substancial de entrega gerenciada ao tecido de segurança da Fortinet.
- Outubro de 2026: A Versa Networks anunciou o Versa Inbound SSE, uma capacidade de segurança entregue via nuvem que protege aplicações e APIs voltadas para a internet inspecionando o tráfego de entrada na plataforma Versa SSE antes que ele alcance o ambiente da aplicação, estendendo a cobertura gerenciada da segurança de aplicações de saída para entrada.
- Setembro de 2026: A Versa Networks obteve uma classificação Recomendado com 99,91% de eficácia de segurança e o maior throughput na avaliação de Firewall de Rede em Nuvem do NSS Labs no terceiro trimestre de 2026, alcançando o segundo menor preço por Mbps entre todos os produtos avaliados.
- Julho de 2026: A Check Point Software Technologies anunciou a disponibilidade de seu Cloud Firewall na AWS European Sovereign Cloud, permitindo que organizações europeias atendam aos requisitos de autonomia operacional e residência de dados da União Europeia, mantendo a segurança de prevenção em primeiro lugar, alimentada por inteligência artificial, em camadas de rede, carga de trabalho e aplicação.
Escopo do Relatório Global do Mercado de Serviços de Firewall em Nuvem Gerenciados
O Mercado de Serviços de Firewall em Nuvem Gerenciados compreende serviços terceirizados que monitoram, administram, otimizam, governam e protegem ambientes de firewall baseados em nuvem implantados em infraestruturas de nuvem pública, privada e híbrida. Esses serviços incluem monitoramento e alertas de firewall, gerenciamento e administração de políticas, resposta a incidentes e investigação de ameaças, relatórios de conformidade, gerenciamento do ciclo de vida do firewall e suporte operacional contínuo. O mercado inclui contratos de serviços gerenciados, consultoria, implementação, integração, manutenção, suporte e serviços operacionais associados ao gerenciamento de firewall em nuvem.
O Relatório do Mercado de Serviços de Firewall em Nuvem Gerenciados é Segmentado por Modelo de Serviço (Serviços de Firewall em Nuvem Totalmente Gerenciados e Serviços de Firewall em Nuvem Cogerenciados), Função (Serviços de Monitoramento e Alertas, Serviços de Gerenciamento e Administração de Políticas, Serviços de Resposta a Incidentes e Investigação de Ameaças e Serviços de Conformidade e Relatórios), Modo de Implantação (Nuvem Pública, Nuvem Privada e Nuvem Híbrida), Porte da Empresa (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços de Firewall em Nuvem Totalmente Gerenciados |
| Serviços de Firewall em Nuvem Cogerenciados |
| Monitoramento e Alertas |
| Gerenciamento e Administração de Políticas |
| Resposta a Incidentes e Investigação de Ameaças |
| Conformidade e Relatórios |
| Nuvem Pública |
| Nuvem Privada |
| Nuvem Híbrida |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Modelo de Serviço | Serviços de Firewall em Nuvem Totalmente Gerenciados | |
| Serviços de Firewall em Nuvem Cogerenciados | ||
| Por Função | Monitoramento e Alertas | |
| Gerenciamento e Administração de Políticas | ||
| Resposta a Incidentes e Investigação de Ameaças | ||
| Conformidade e Relatórios | ||
| Por Modo de Implantação | Nuvem Pública | |
| Nuvem Privada | ||
| Nuvem Híbrida | ||
| Por Porte da Empresa | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de serviços de firewall em nuvem gerenciados?
O tamanho do mercado de serviços de firewall em nuvem gerenciados é de 5,02 bilhões de USD em 2026 e está previsto para atingir 11,43 bilhões de USD até 2032, a um CAGR de 14,75% de 2027 a 2032.
O que está impulsionando a demanda por serviços de firewall em nuvem gerenciados?
A demanda é sustentada pela exposição a violações originadas na nuvem, pela complexidade de políticas multinuvem, pelo trabalho distribuído e pela escassez de competências em cibersegurança.
Qual modelo de serviço tem a maior participação?
Os serviços de firewall em nuvem totalmente gerenciados lideram com uma participação de 66,49% em 2026, enquanto os serviços cogerenciados estão projetados para crescer mais rapidamente a um CAGR de 16,70% até 2032.
Qual abordagem de implantação está se expandindo mais rapidamente?
A nuvem híbrida está projetada para se expandir a um CAGR de 16,02% até 2032, à medida que as empresas mantêm sistemas locais ao lado de cargas de trabalho em nuvem pública.
Qual grupo de clientes está crescendo mais rapidamente?
As pequenas e médias empresas estão projetadas para crescer a um CAGR de 16,36% até 2032, apoiadas por modelos de entrega liderados por provedores de serviços gerenciados.
Qual região tem o crescimento projetado mais rápido?
A Ásia-Pacífico está projetada para crescer a um CAGR de 15,33% até 2032, apoiada pela adoção da nuvem e pelos requisitos de cibersegurança nas principais economias regionais.