
Marktgröße und Marktanteil für verwaltete Cloud-Firewall-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
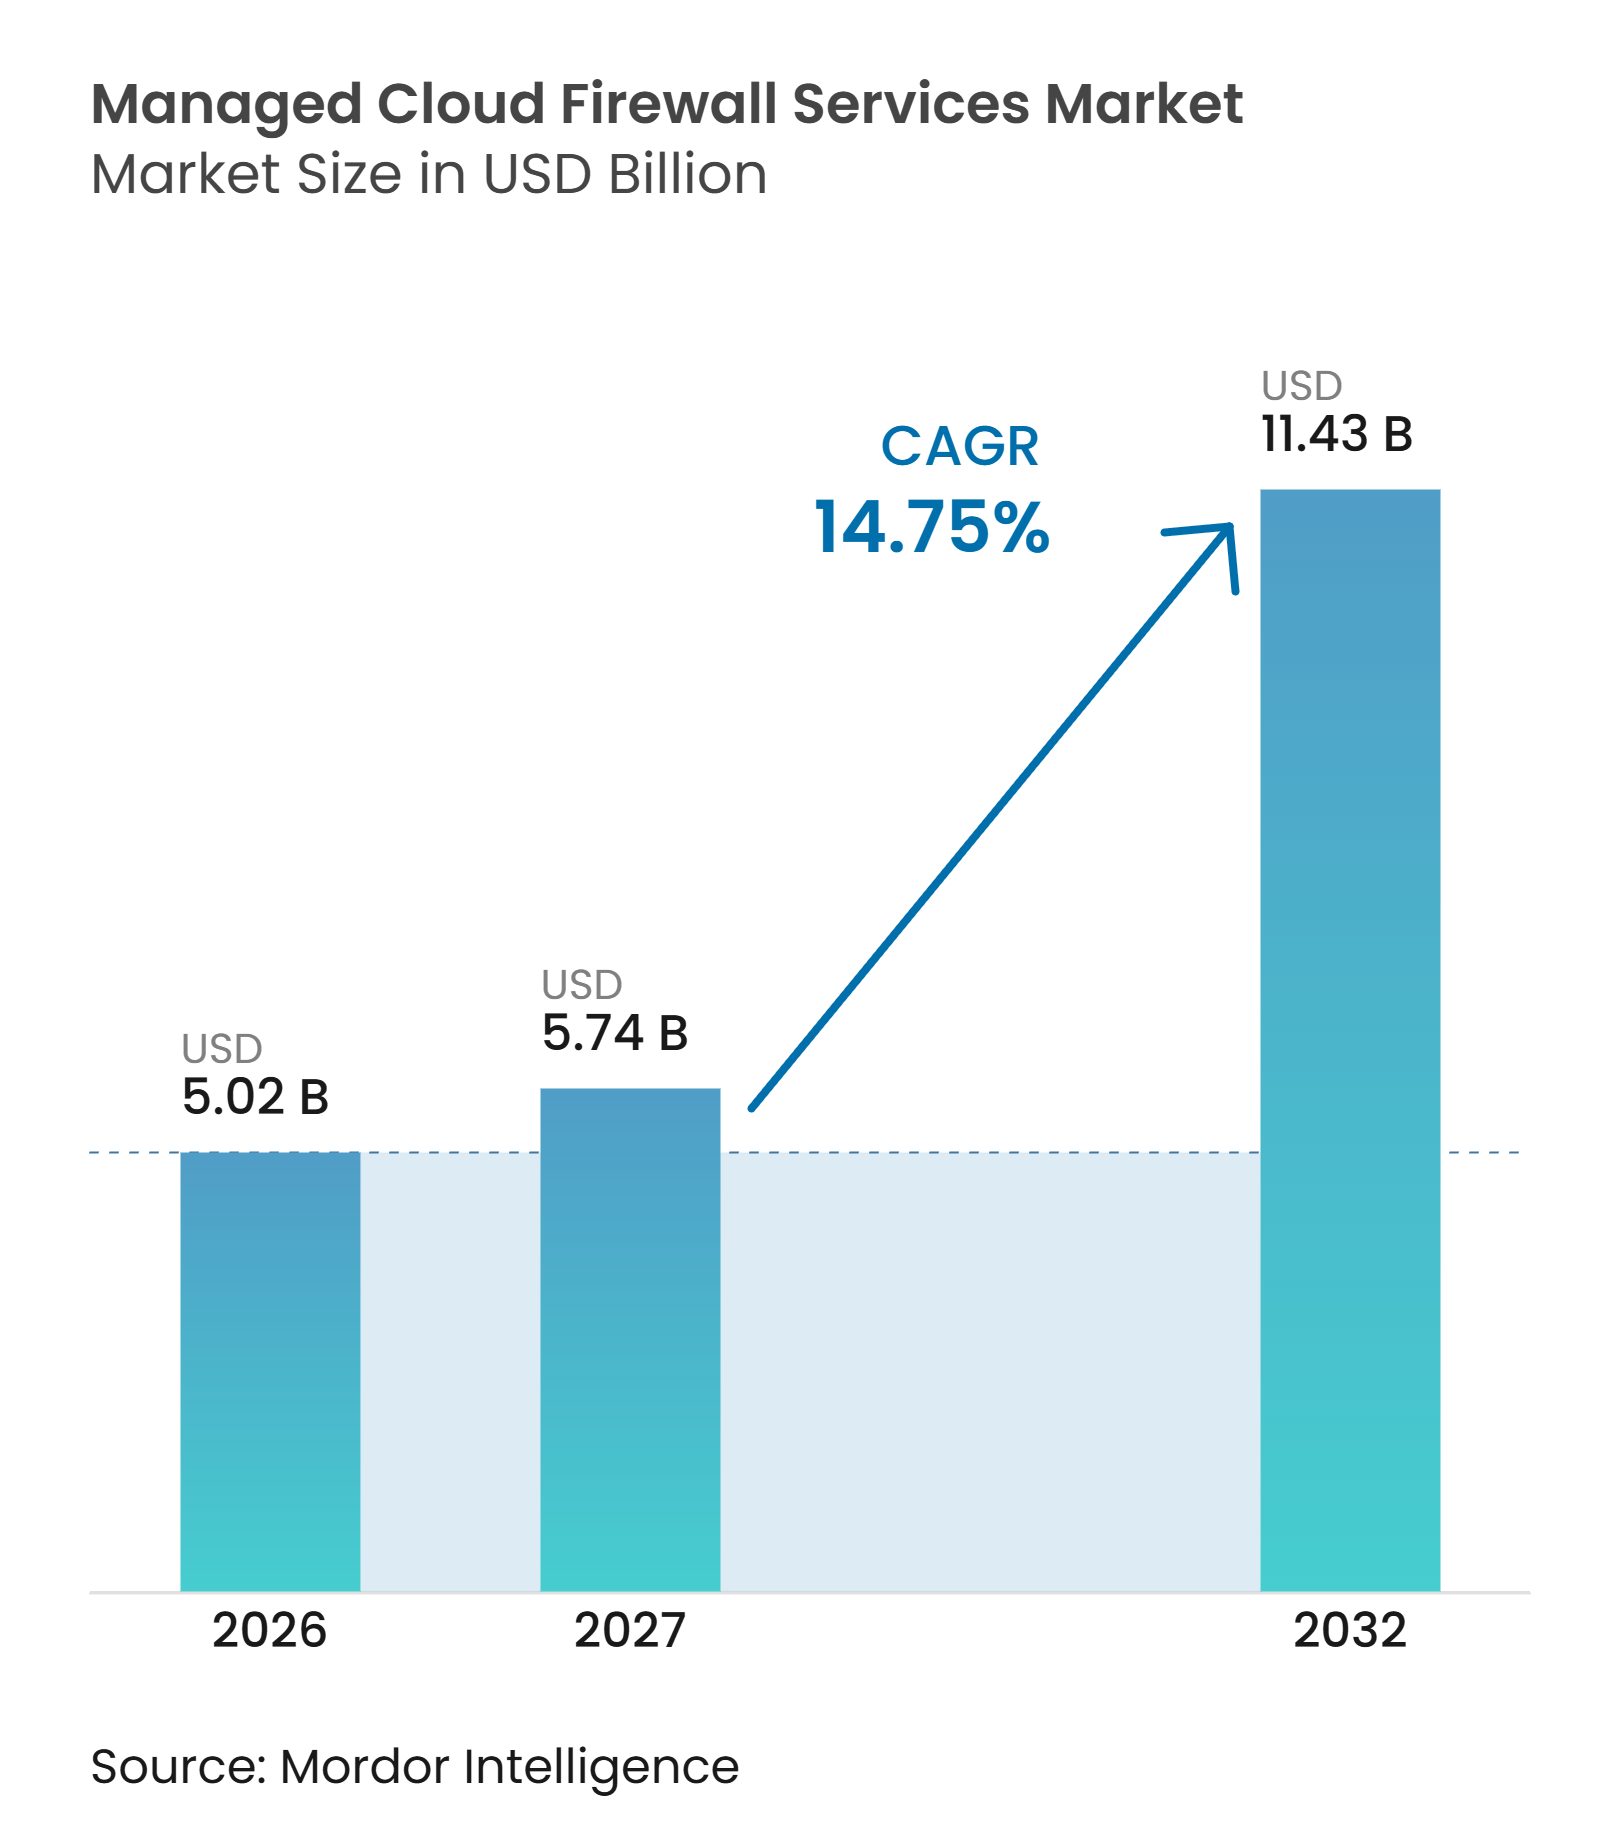
| Marktgröße (2027) | 5.74 Milliarden US-Dollar |
| Marktgröße (2032) | 11.43 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.75 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Cloud-Firewall-Dienste von Mordor Intelligence
Die Marktgröße für verwaltete Cloud-Firewall-Dienste beträgt im Jahr 2026 5,02 Milliarden USD und wird voraussichtlich bis 2032 auf 11,43 Milliarden USD anwachsen, mit einer CAGR von 14,75 % von 2027 bis 2032. Der Markt für verwaltete Cloud-Firewall-Dienste entwickelt sich weg von gerätezentrischer Perimetersicherheit hin zu Cloud-basierten Kontrollen, die Nutzern, Workloads und Daten in verteilten Umgebungen folgen, einschließlich öffentlicher Cloud, privater Cloud, hybrider Infrastruktur und Software-als-Dienst-Datenverkehr. Unternehmen übertragen zunehmend Sicherheitsbetrieb, Bedrohungsreaktion, Richtlinienverwaltung und Compliance-Berichterstattung an spezialisierte Anbieter, da Multi-Cloud-Infrastruktur und verteiltes Arbeiten den Verwaltungsaufwand erhöhen, während interne Teams gleichzeitig bestehende Anwendungen und Legacy-Richtlinien unterstützen müssen. KI-gestützte Bedrohungen steigern den Wert von Diensten, die Richtliniendurchsetzung mit kontinuierlicher Überwachung und Reaktion kombinieren, da Unternehmen Aktivitäten über Workloads, Nutzer, Anwendungen, Drittanbieterverbindungen und Cloud-Netzwerkpfade hinweg identifizieren müssen, ohne sich ausschließlich auf einen festen Perimeter zu verlassen. SASE-Pakete senken den Einzelpreis von Firewall-Diensten, bieten Anbietern jedoch auch eine breitere Abonnementmöglichkeit, indem sie Netzwerk und Sicherheit unter einem einzigen Vertrag zusammenfassen und Kunden unterstützen, die weniger isolierte Tools, klarere betriebliche Verantwortlichkeit und ein konsistenteres Richtlinienmodell anstreben.
Wichtigste Erkenntnisse des Berichts
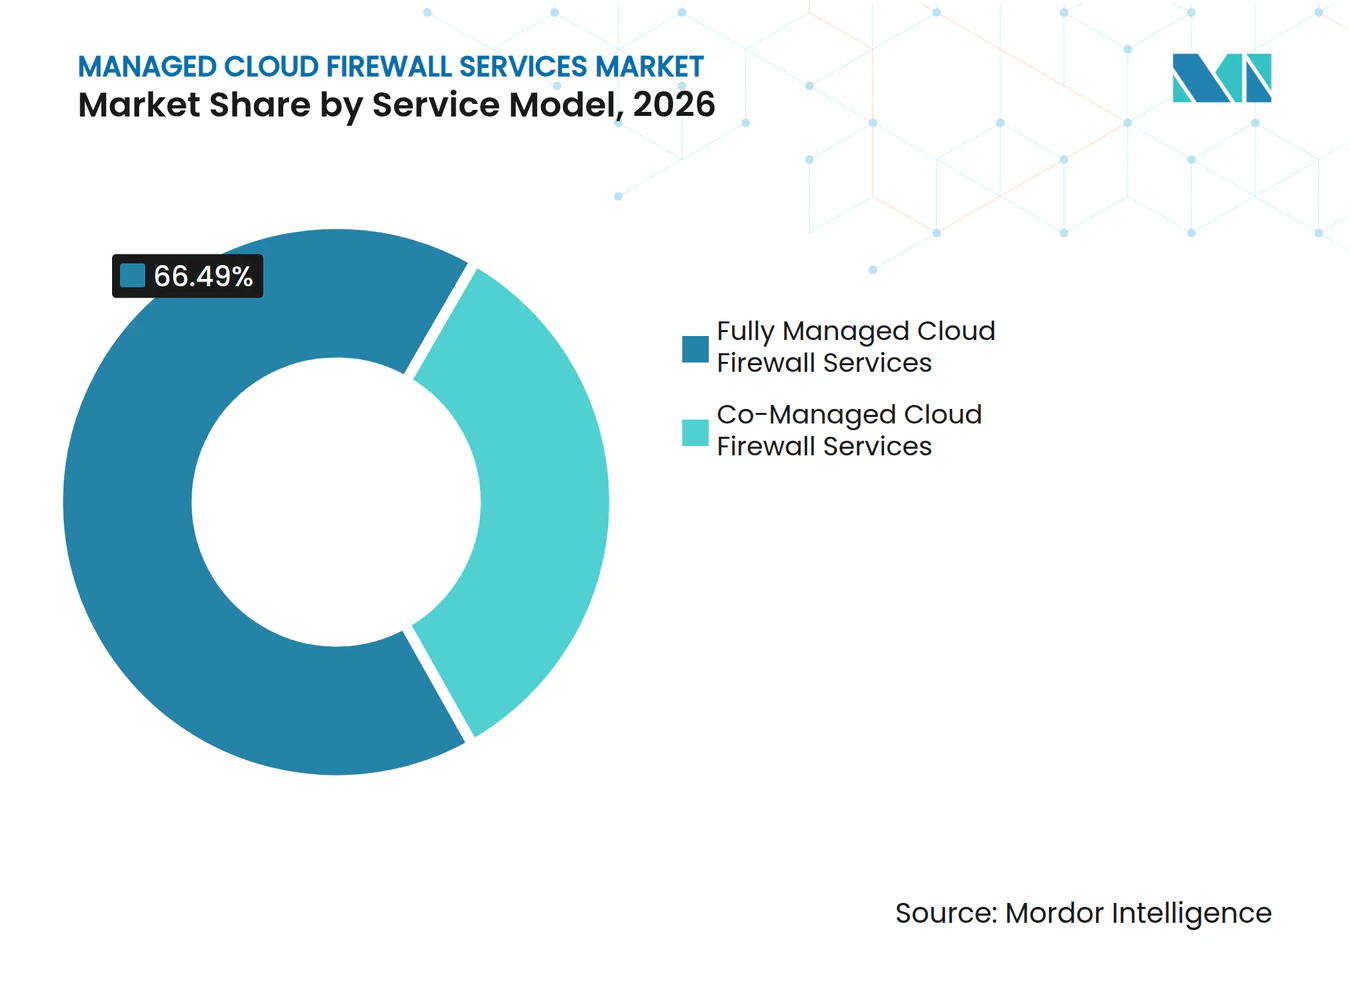
- Nach Servicemodell hielten vollständig verwaltete Cloud-Firewall-Dienste im Jahr 2026 einen Marktanteil von 66,49 % am Markt für verwaltete Cloud-Firewall-Dienste, während gemeinsam verwaltete Cloud-Firewall-Dienste bis 2032 voraussichtlich mit einer CAGR von 16,70 % wachsen werden.
- Nach Funktion entfielen im Jahr 2026 46,12 % des Marktanteils für verwaltete Cloud-Firewall-Dienste auf Überwachung und Benachrichtigung, während Incident Response und Bedrohungsuntersuchung bis 2032 voraussichtlich mit einer CAGR von 15,75 % wachsen werden.
- Nach Bereitstellungsmodus hielt die öffentliche Cloud im Jahr 2026 einen Marktanteil von 65,18 % am Markt für verwaltete Cloud-Firewall-Dienste, während die hybride Cloud bis 2032 voraussichtlich mit einer CAGR von 16,02 % wachsen wird.
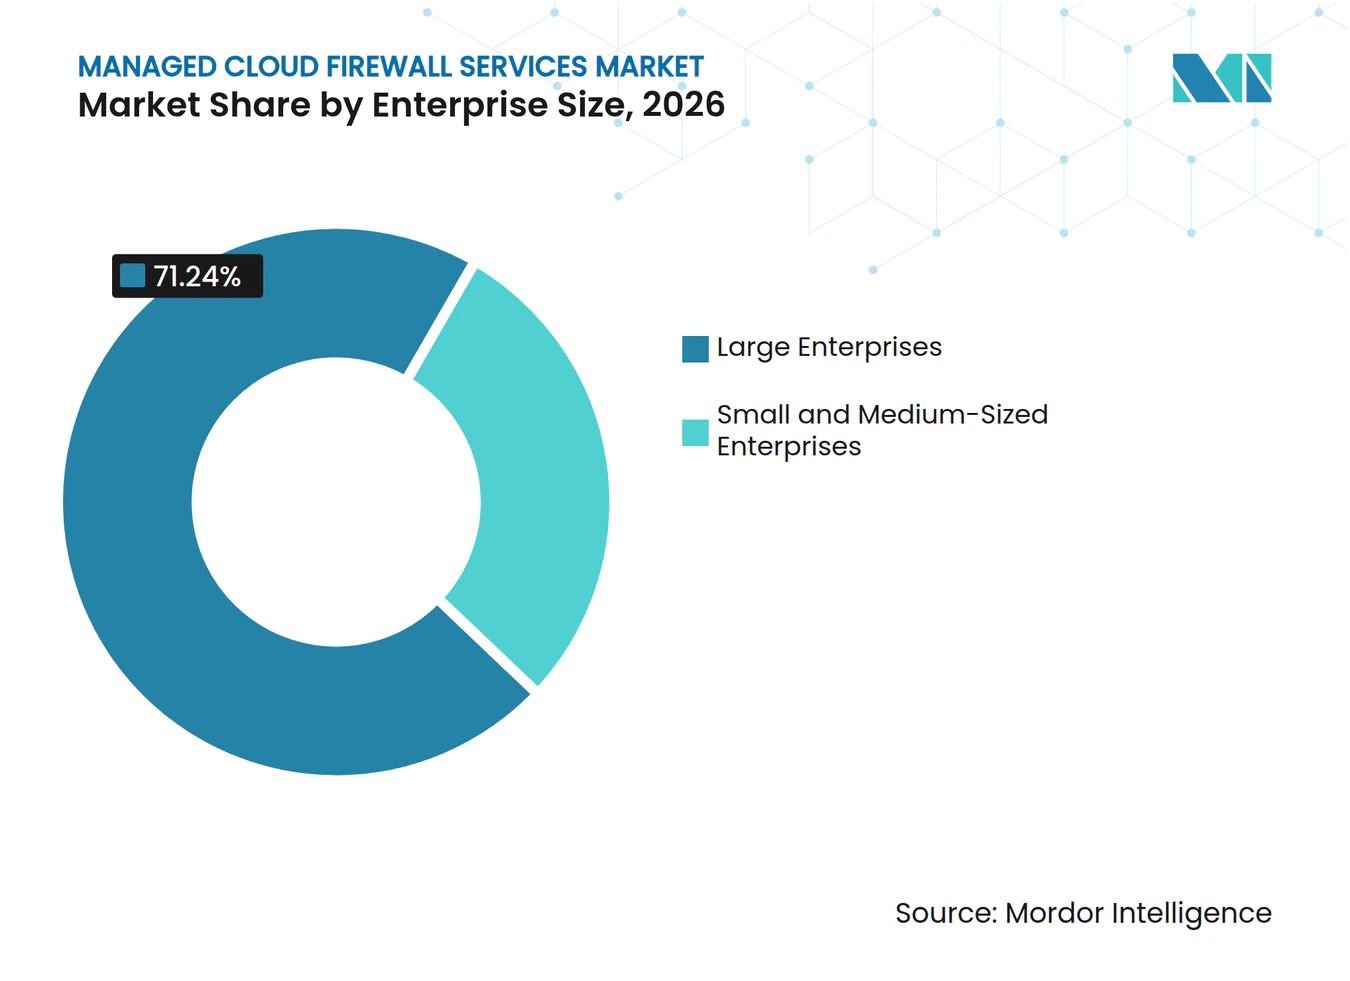
- Nach Unternehmensgröße entfielen im Jahr 2026 71,24 % des Marktanteils für verwaltete Cloud-Firewall-Dienste auf Großunternehmen, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 16,36 % wachsen werden.
- Nach Endnutzerbranche hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 einen Marktanteil von 28,76 % am Markt für verwaltete Cloud-Firewall-Dienste, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 15,06 % wachsen werden.
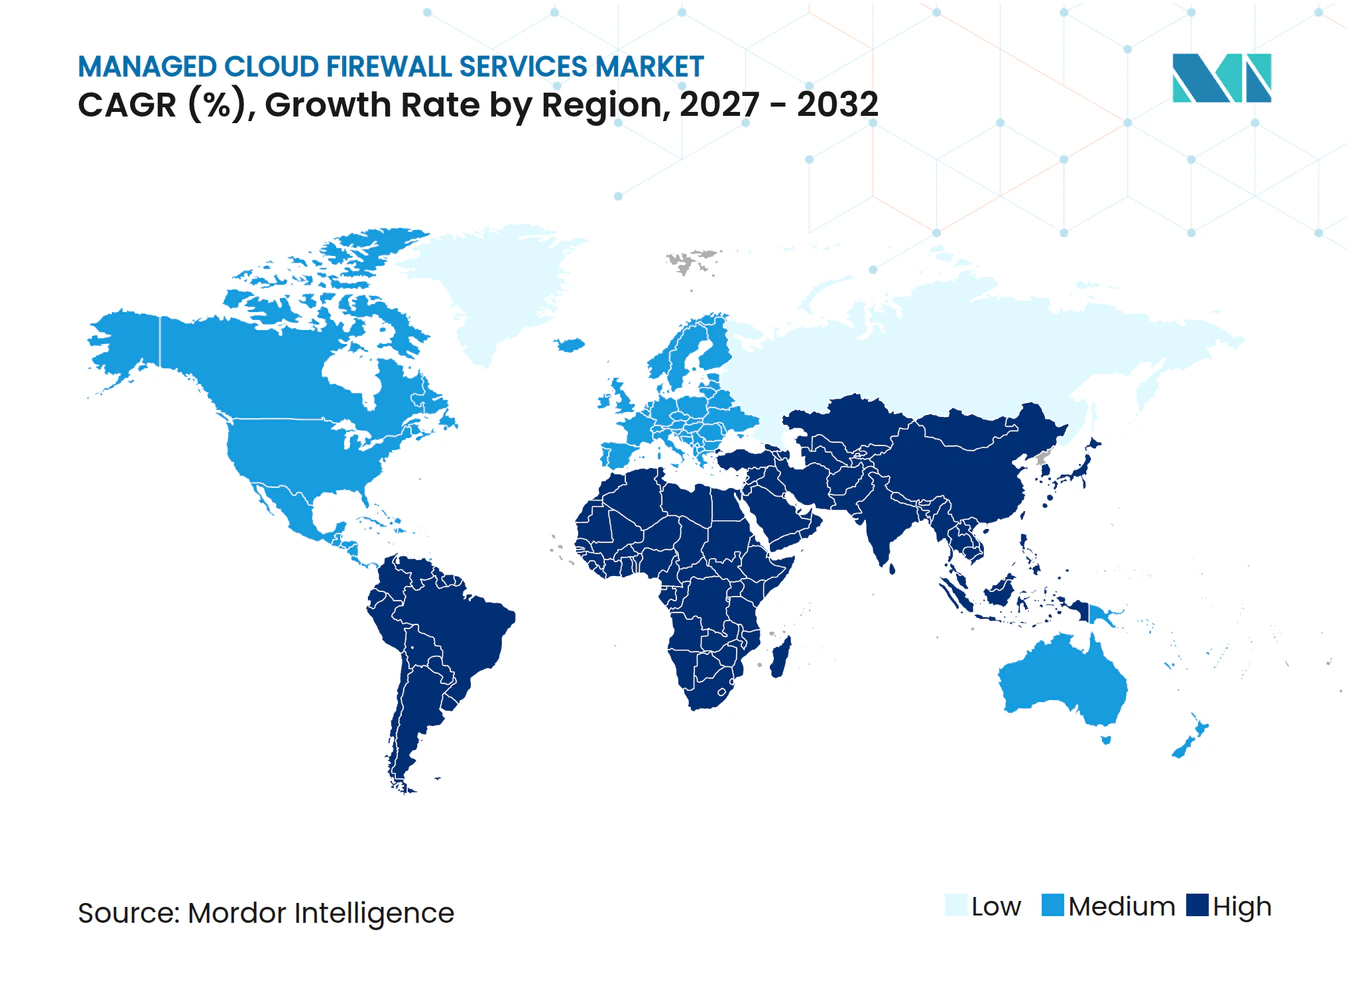
- Nach Geografie entfielen im Jahr 2026 35,23 % des Marktanteils für verwaltete Cloud-Firewall-Dienste auf Nordamerika, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 15,33 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Exposition gegenüber Cloud-basierten Sicherheitsverletzungen und Ransomware | +3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust- und SASE-Architekturen | +2.8% | Nordamerika und Europa, Ausstrahlungseffekte auf Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Multi-Cloud- und Software-als-Dienst-Expansion | +2.5% | Global | Mittelfristig (2–4 Jahre) |
| Verteilte Belegschaft und identitätszentrierter Zugriff | +2.0% | Global, mit frühen Gewinnen in Nordamerika, Westeuropa und Südostasien | Kurzfristig (≤ 2 Jahre) |
| Mangel an Sicherheitsfachkräften und Nachfrage nach verwaltetem Betrieb | +1.6% | Global | Langfristig (≥ 4 Jahre) |
| Anforderungen an souveräne Cloud und Datenspeicherort | +1.2% | Europa, Naher Osten und Kernregion Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Exposition gegenüber Cloud-basierten Sicherheitsverletzungen und Ransomware
Cloud-gezielte Angriffe verändern die Art und Weise, wie Unternehmen verwaltete Cloud-Firewall-Dienste kaufen, da Sicherheitsverantwortliche Workloads, Nutzer, Daten, Lieferanten und Anwendungen schützen müssen, die sich nicht mehr hinter einem einzigen Perimeter befinden. Die durchschnittlichen globalen Kosten einer Datenschutzverletzung erreichten im Jahr 2026 4,99 Millionen USD, ein Anstieg von 12 % gegenüber dem Vorjahr, da KI-gestützte Malware und Deepfake-Identitätsbetrug die Überwachung von Cloud-Workloads und die Validierung von Sicherheitsereignissen erschwerten. Ransomware war in 48 % der bestätigten Sicherheitsverletzungen beteiligt, während die Beteiligung Dritter um 60 % zunahm und fast die Hälfte der Vorfälle ausmachte, was den Bedarf an Kontrollen über Lieferanten- und Cloud-Dienstverbindungen hinweg erhöht. Diese Bedingungen machen nicht verwalteten Datenverkehr zwischen virtuellen Workloads zu einem wesentlichen Risiko, da herkömmliche Perimeter-Tools Aktivitäten, die sich innerhalb virtueller Netzwerke oder zwischen Cloud-Diensten bewegen, nicht konsistent prüfen. Unternehmen mit umfangreichem KI-gestütztem Sicherheitsbetrieb gaben im Durchschnitt 1,83 Millionen USD weniger für die Behebung von Sicherheitsverletzungen aus, was den Fall für verwaltete Dienste unterstützt, die Richtliniendurchsetzung, kontinuierliche Überwachung und automatisierte Reaktion kombinieren.[1] Anbieter, die Bedrohungen in Cloud-Umgebungen erkennen und eindämmen können, können ihren Dienst sowohl für Sicherheitsteams als auch für Unternehmensverantwortliche relevant machen, die für Vorfallskosten, betriebliche Kontinuität und regulatorische Berichterstattung zuständig sind.
Einführung von Zero-Trust- und SASE-Architekturen
Zero-Trust-Architektur verlagert die Firewall-Richtlinie von einer netzwerkstandortbasierten Entscheidung zu einer Entscheidung, die auf Identität, Gerätestatus, Anwendungskontext und dem mit einer bestimmten Verbindung verbundenen Risiko basiert. Der Markt für verwaltete Cloud-Firewall-Dienste profitiert, wenn Unternehmen Firewall-Funktionen in einen SASE-Stack integrieren, anstatt isolierte Geräte zu kaufen, die über separate Konsolen verwaltet werden. Ein SASE-Design kann Firewall-Kontrollen mit sicheren Web-Gateways, Zero-Trust-Netzwerkzugang und Cloud-Zugriffssicherheitsfunktionen unter einem einzigen Verwaltungsmodell zusammenführen, das Zweigstellen, Remote-Nutzer und Cloud-Anwendungen bedienen kann. Dieser Ansatz reduziert die Anzahl der isolierten Kontrollpunkte, die ein Sicherheitsteam betreiben muss, und erleichtert gleichzeitig die Anwendung gemeinsamer Richtlinien über verschiedene Zugriffstypen hinweg. Er gibt verwalteten Anbietern auch eine Möglichkeit, Richtlinienverwaltung, Überwachung und Bedrohungsreaktion als laufende Dienste statt als einmaliges Bereitstellungsprojekt anzubieten. Das Ergebnis ist ein stärkerer Wettbewerb um Budgets für die Plattformkonsolidierung, insbesondere dort, wo Käufer einen einzigen Anbieter für die Überwachung von Netzwerk- und Sicherheitsbetrieb und die Unterstützung einer konsistenten Nutzererfahrung wünschen.
Multi-Cloud- und Software-als-Dienst-Expansion
Multi-Cloud-Umgebungen erweitern die Anzahl der Orte, an denen Firewall-Richtlinien definiert, überprüft und durchgesetzt werden müssen, oft über separate Teams mit unterschiedlichen betrieblichen Verantwortlichkeiten hinweg. Der Markt für verwaltete Cloud-Firewall-Dienste adressiert dieses Problem, indem er spezialisiertes Fachwissen über Amazon Web Services, Microsoft Azure, Google Cloud und Software-als-Dienst-Datenverkehrsflüsse aus einem verwalteten Dienstleistungsbetriebsmodell heraus anwendet. Die meisten internen Teams können konsistente Regeln in diesen Umgebungen nicht einfach aufrechterhalten, da jede Plattform unterschiedliche Verwaltungstools, Datenverkehrspfade, Bereitstellungsmethoden und native Sicherheitskontrollen verwendet. Cloud-gebundener Software-Datenverkehr muss auch in der Nähe der Anwendung geprüft werden, anstatt über ein zentrales Rechenzentrum zurückgeleitet zu werden, was Verzögerungen verursachen und unnötige Netzwerkkomplexität erzeugen kann. Ein Anbieter mit einer einzigen Cloud-Steuerungsebene kann Kunden konsistentere identitätsbasierte Kontrollen über Workload- und Nutzerdatenverkehr hinweg bieten und dabei eine klarere betriebliche Eigentümerschaft aufrechterhalten. Dieser Bedarf wird wichtiger, da Cloud-Architekturentscheidungen Sicherheitsbetrieb, Netzwerkdesign, Compliance-Verantwortlichkeiten, Anwendungsleistung und die Geschwindigkeit beeinflussen, mit der neue Dienste bereitgestellt werden können.
Verteilte Belegschaft und identitätszentrierter Zugriff
Hybrides Arbeiten hat die feste Netzwerkgrenze geschwächt, die traditionelle Firewall-Designs schützen sollten, insbesondere wenn Mitarbeiter, Auftragnehmer und Betriebsteams Cloud-Anwendungen von verschiedenen Standorten aus nutzen. Sicherheitsteams müssen nun mitarbeitereigene Geräte, Auftragnehmer-Endpunkte und verbundene Betriebsgeräte über verschiedene Geografien, Verbindungstypen und Geräteverwaltungsebenen hinweg überwachen. Netskope erweiterte sein Universal-ZTNA-Angebot im Oktober 2025, um eine sitzungsbasierte Zugriffskontrolle auf Geräte des Internets der Dinge und der Betriebstechnologie über ein 5G Netskope One Gateway anzuwenden. Die Änderung zeigt, dass verwaltete Zugriffskontrollen mehr als nur Standard-Unternehmens-Laptops und mobile Geräte abdecken müssen, einschließlich Geräten, die möglicherweise sehr unterschiedliche Konnektivitäts- und Sicherheitsanforderungen haben. Die ISC2-Studie 2025 ergab, dass 95 % der Cybersicherheitsfachleute mindestens eine Qualifikationslücke meldeten, wobei 59 % kritische oder erhebliche Lücken identifizierten. Der Mangel unterstützt die Nachfrage nach Anbietern, die in der Lage sind, identitätsbewusste Sicherheitskontrollen kontinuierlich für Unternehmen zu betreiben, die nicht jede Spezialistenfähigkeit intern aufbauen oder eine 24-Stunden-Abdeckung über ihre eigenen Teams hinweg aufrechterhalten können.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Integration von Legacy-Geräten und -Richtlinien | -2.5% | Global, am stärksten in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Eskalation der Kosten für öffentliche Cloud-Ausgangsverkehr und -Prüfung | -2.0% | Global, am höchsten in Asien-Pazifik und Südamerika | Mittelfristig (2–4 Jahre) |
| Einschränkungen durch Latenz und Datensouveränität | -1.5% | Europa, Naher Osten und Kernregion Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Konsolidierung von Anbieterplattformen und Wechselmüdigkeit | -1.1% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-Geräten und -Richtlinien
Die Migration von Legacy-Richtlinien bleibt eine praktische Hürde für Käufer, die in den Markt für verwaltete Cloud-Firewall-Dienste eintreten, da viele Unternehmen ihre bestehenden Kontrollen modernisieren müssen, während kritische Anwendungen und Kundendienste verfügbar bleiben. Große Unternehmen haben oft Firewall-Regelwerke, die über viele Jahre aufgebaut wurden und Zehntausende von Einträgen enthalten können, die durch vergangene Anwendungsanforderungen, temporäre Ausnahmen und Änderungen im Netzwerkdesign geprägt wurden. Die Konvertierung dieser Regeln in Cloud-native Richtlinien ohne Unterbrechung von Anwendungen erfordert spezialisierte Tools, parallele Tests, anhaltenden Engineering-Aufwand und enge Koordination zwischen Sicherheits-, Infrastruktur- und Anwendungsteams. Die Aufgabe wird schwieriger, wenn bereits mehrere Anbieter im Einsatz sind, da deren Richtliniensprachen, Verwaltungsabläufe und Protokollierungspraktiken nicht übereinstimmen. Die NIS2-Durchführungsverordnung der Europäischen Kommission verpflichtet bestimmte Unternehmen zur Erfüllung von Anforderungen an das Cybersicherheitsrisikomanagement, was den Dokumentationsaufwand während einer Migration erhöhen kann. Diese Komplexität kann Verkaufszyklen verlängern, selbst wenn ein verwaltetes Modell eine günstige langfristige Kostenposition und eine praktischere Möglichkeit zur Aufrechterhaltung der Richtlinienhygiene nach der Migration bietet.
Eskalation der Kosten für öffentliche Cloud-Ausgangsverkehr und -Prüfung
Cloud-Prüfungskosten können die Einführung einschränken, wenn Kundendatenverkehr durch gehostete Durchsetzungspunkte geleitet werden muss, insbesondere wenn das Datenverkehrsvolumen über Anwendungen, Nutzer und virtuelle Workloads hinweg steigt. Das Spiegeln oder Tunneln von virtuellem privatem Cloud-Datenverkehr zur Prüfung kann zu steigenden Datenübertragungsgebühren für einen Dienstanbieter und seinen Kunden führen und sowohl die Lieferkosten als auch das den Käufern präsentierte Wertversprechen beeinflussen. Anbieter können reagieren, indem sie nur höherrisikobehafteten Datenverkehr vollständig prüfen, aber dieser Ansatz kann Lücken in der Sichtbarkeit hinterlassen, die Konsistenz der Richtlinienabdeckung verringern und die Sicherheitsberichterstattung erschweren. Das Problem ist besonders relevant für kleine und mittelständische Käufer, da ihre Sicherheitsbudgets begrenzen, wie viel Datenverkehr geprüft werden kann, ohne andere Technologieprioritäten zu beeinträchtigen. Regionen mit weniger reifer Cloud-Infrastruktur können mit höheren effektiven Prüfungskosten konfrontiert sein, einschließlich Teilen Südamerikas, Afrikas und Südostasiens, wo lokale Cloud-Kapazitäten möglicherweise weniger umfangreich sind. Anbieter, die die Ausgangsverkehrsbelastung durch ihre Architektur oder kommerzielle Vereinbarungen reduzieren, können Servicemargen schützen und ein wettbewerbsfähigeres Betriebsmodell anbieten, da Kunden eine breitere und tiefere Prüfung erwarten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
Gemeinsam verwaltete Bereitstellung erweitert AnbieterbeziehungenVollständig verwaltete Cloud-Firewall-Dienste hielten im Jahr 2026 einen Marktanteil von 66,49 % am Markt für verwaltete Cloud-Firewall-Dienste und etablierten das Modell als bevorzugte Lösung für Unternehmen ohne interne Netzwerksicherheitsbetriebsfähigkeit. Die führende Position spiegelt die betriebliche Entscheidung von Unternehmen wider, die kontinuierlichen Schutz benötigen, aber kein 24-Stunden-Cloud-Firewall-Team unterhalten. Für viele mittelgroße Käufer kann die Rekrutierung, Schulung und Bindung dieses internen Teams mehr kosten als die Nutzung eines verwalteten Vertrags. Vollständig verwaltete Bereitstellung kombiniert Überwachung, Richtlinienverwaltung, Bedrohungsreaktion und Compliance-Berichterstattung unter einer einzigen Dienstleistungsbeziehung. Dies gibt Kunden einen einzigen Anbieter, der für die routinemäßige Ausführung verantwortlich ist, während sich interne Technologieteams auf Anwendungen, Cloud-Migration und breitere Geschäftsprioritäten konzentrieren.
Gemeinsam verwaltete Cloud-Firewall-Dienste werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,70 % wachsen, was dieses Modell zum am schnellsten wachsenden Servicemodell im Markt für verwaltete Cloud-Firewall-Dienste macht. Das Modell ermöglicht es Kunden, die Eigentümerschaft an Kernrichtlinien zu behalten, während der Anbieter Überwachung, Reaktion und Berichterstattung übernimmt. Diese Struktur erfüllt die Anforderungen regulierter Käufer, die eine dokumentierte Rolle in Richtlinienentscheidungen und Prüfpfaden behalten müssen. Cisco führte im November 2025 Multi-Kunden-Verwaltungsfunktionen für Security Cloud Control ein, die es verwalteten Dienstanbietern ermöglichen, Hybrid-Mesh-Firewall-Bereitstellungen über Kundenorganisationen hinweg zentral von einer einzigen KI-gestützten Steuerungsebene aus zu überwachen.[2] Die Funktion unterstützt Anbieter, die viele Unternehmen betreuen, und gibt gleichzeitig jedem Kunden eine klarere Rolle bei Kontrollen, die seinen eigenen Netzwerk- und Cloud-Betrieb betreffen.


Nach Funktion:
Überwachung schafft Einstiegspunkte, während Reaktion das Wachstum antreibtÜberwachung und Benachrichtigung entfielen im Jahr 2026 auf 46,12 % des Marktanteils für verwaltete Cloud-Firewall-Dienste, was ihre Rolle als praktischen Ausgangspunkt für Unternehmen widerspiegelt, die in den verwalteten Betrieb einsteigen. Sie bedient Kunden, die kontinuierliche Sichtbarkeit benötigen, aber noch nicht bereit sind, alle betrieblichen Aufgaben an einen externen Anbieter zu übertragen. Überwachung gibt Anbietern eine erste Beziehung und einen detaillierten Einblick in Datenverkehrsmuster, Richtlinien, Vorfälle und betriebliche Abläufe. Sie ermöglicht es Käufern auch, die Servicequalität und Berichterstattung des Anbieters zu bewerten, bevor sensiblere Funktionen hinzugefügt werden. Richtlinienverwaltung, Administration, Compliance und Berichterstattung bleiben notwendig, da Workloads sich über Cloud-Umgebungen hinweg bewegen und Firewall-Regeln regelmäßiger Überprüfung bedürfen.
Incident Response und Bedrohungsuntersuchung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 15,75 % wachsen, angetrieben durch den Druck, Sicherheitsereignisse schneller zu identifizieren, zu untersuchen und einzudämmen. Anbieter können auf einem Überwachungsengagement aufbauen, indem sie höherwertige Reaktions-, Untersuchungs- und Compliance-Dienste hinzufügen, wenn die Kundenanforderungen reifen. WatchGuard Technologies startete im September 2025 FireCloud Total Access, das Überwachungs-, Richtlinienverwaltungs-, Incident-Response- und Berichterstattungsfunktionen in einer einzigen Cloud-verwalteten Plattform kombiniert. Gebündelte Bereitstellung kann den Einkauf für mittelgroße Unternehmen vereinfachen, indem der Bedarf an separaten Bewertungen mehrerer Sicherheitstools und Dienstanbieter reduziert wird. Sie kann auch längere Kundenbeziehungen unterstützen, wenn Funktionen im Laufe der Zeit hinzugefügt werden, anstatt separat von isolierten Lieferanten gekauft zu werden.
Nach Bereitstellungsmodus:
Hybride Architekturen bleiben wichtigDie öffentliche Cloud entfiel im Jahr 2026 auf 65,18 % des Marktanteils für verwaltete Cloud-Firewall-Dienste, angetrieben durch die enge Übereinstimmung zwischen Cloud-nativen Firewall-Diensten und Hyperscaler-Umgebungen. Verwaltete Anbieter können native Cloud-Integrationen nutzen, um Richtlinien konsistent über neu bereitgestellte Workloads, Nutzerverbindungen und Anwendungsdatenverkehr hinweg anzuwenden. Die Bereitstellung in der öffentlichen Cloud platziert die Prüfung auch in der Nähe von Anwendungen und Nutzern, wodurch die Notwendigkeit reduziert wird, Datenverkehr vor einer Maßnahme durch ein zentrales Rechenzentrum zu leiten. Dieses Modell eignet sich für Unternehmen, die neue Workloads direkt in öffentlichen Cloud-Umgebungen aufbauen und eine schnellere Bereitstellung anstreben. Es gibt Anbietern eine klare Grundlage für die Verwaltung von Richtlinien im großen Maßstab über Cloud-Steuerungsebenen hinweg und unterstützt gleichzeitig ein flexibleres Betriebsmodell.
Die hybride Cloud wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,02 % wachsen, da viele große Unternehmen On-Premises-Systeme neben öffentlichen Cloud-Workloads für Jahre beibehalten werden. Der Markt für verwaltete Cloud-Firewall-Dienste benötigt daher Anbieter, die gemeinsame Regeln über beide Umgebungen hinweg anwenden können, ohne dass Kunden ihre bestehende Infrastruktur vollständig ersetzen müssen. Die Verfügbarkeit von Sovereign SASE von Versa Networks im Februar 2025 zeigte, dass vollständige SASE-Stacks, einschließlich verwalteter Firewall-Funktionen, auf kundenkontrollierter On-Premises- oder privater Cloud-Infrastruktur bereitgestellt werden können. Dieser Ansatz unterstützt regulierte Unternehmen, die ausgewählte Workloads unter strengerer Infrastrukturkontrolle halten müssen, während sie weiterhin Cloud-basierte Sicherheitsfunktionen anstreben. Private Cloud bleibt für Käufer aus dem Regierungs- und Finanzdienstleistungsbereich relevant, wo Datenspeicherortanforderungen die öffentlich Cloud-gehostete Prüfung einschränken.
Nach Unternehmensgröße:
Kleine und mittelständische Unternehmen erhalten ZugangGroßunternehmen entfielen im Jahr 2026 auf 71,24 % des Marktanteils für verwaltete Cloud-Firewall-Dienste. Ihre größeren Cloud-Budgets, längere Geschichte von Firewall-Migrationen und Multi-Jurisdiktions-Compliance-Anforderungen unterstützen diese Position. Diese Unternehmen betreiben häufig viele Anwendungen, Cloud-Konten und geografische Standorte, was den Wert eines verwalteten Richtlinienrahmens erhöht. Sie verwalten auch komplexe Legacy-Umgebungen, die spezialisierte Migrations-, Überwachungs- und Reaktionsunterstützung während eines Wechsels zur Cloud-nativen Durchsetzung benötigen. Großunternehmen können breite Dienstpakete kaufen, die Firewall-Durchsetzung, Bedrohungsbetrieb, Compliance-Berichterstattung und Support unter etablierten Service-Level-Vereinbarungen umfassen.
Kleine und mittelständische Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,36 % wachsen. Durch verwaltete Dienstanbieter geführte gemeinsam verwaltete Modelle bringen spezialisierte Sicherheitsfähigkeiten in Reichweite von Unternehmen, die kein großes internes Sicherheitsteam unterhalten können. Verizon berichtete, dass Ransomware in seinem Bericht 2025 in 88 % der Sicherheitsverletzungsvorfälle bei kleinen Unternehmen beteiligt war, verglichen mit 39 % bei größeren Unternehmen. Diese Exposition erhöht die Dringlichkeit des verwalteten Schutzes für kleinere Käufer, die auf Cloud-Anwendungen, Online-Transaktionen und verteiltes Arbeiten angewiesen sind. WatchGuard entwickelte FireCloud Total Access für verwaltete Dienstanbieter und bietet nutzerbasierte, wiederkehrende Lizenzierung und Bereitstellung ohne Hardware-Installation.

Nach Endnutzerbranche:
Banken, Finanzdienstleistungen und Versicherungen halten die größte PositionBanken, Finanzdienstleistungen und Versicherungen hielten im Jahr 2026 einen Marktanteil von 28,76 % am Markt für verwaltete Cloud-Firewall-Dienste. Der Sektor hält hochwertige Finanz- und Personaldaten und unterliegt anspruchsvollen Sicherheits- und Compliance-Verpflichtungen in mehreren Jurisdiktionen. Seine Cloud-Umgebungen können viele Anwendungen, Geschäftsbereiche und Regionen umfassen, was eine konsistente Richtlinienverwaltung besonders schwierig macht. Verwaltete Firewall-Dienste können kontinuierliche Durchsetzung, Reaktionsunterstützung und ein Betriebsprotokoll für Prüfungs- und Berichterstattungsanforderungen bereitstellen. Die Exposition des Sektors gegenüber finanziell motivierten Angreifern unterstützt auch weiterhin Investitionen in Überwachungs- und Incident-Response-Funktionen.
Regierung und öffentliche Verwaltung werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 15,06 % wachsen, da Modernisierungsprogramme und Anforderungen an souveräne Cloud die Nachfrage nach verwaltetem Schutz für Cloud-gehostete kritische Systeme erhöhen. Gesundheitswesen und Biowissenschaften gewinnen an Relevanz, da klinische und Forschungsumgebungen auf Cloud-basierte Anwendungen umsteigen, die eine stärkere Sicherheitsabdeckung erfordern. Energie und Versorgung benötigen mehr Kontrollen, da Betriebstechnologie mit Cloud-verwalteten Informationstechnologiesystemen verbunden wird. Industrielle Hersteller stehen vor ähnlichen Anforderungen, da Produktionsnetzwerke und verbundene Anlagen eine engere Sicherheitsaufsicht erfordern. Einzelhandels- und E-Commerce-Unternehmen nutzen Dienste zur Unterstützung von Cloud-Zahlungsinfrastruktur und Compliance-Pflichten, während IT- und Telekommunikationsunternehmen sowohl als Käufer als auch als Lieferkanäle über White-Label-Programme agieren.
Geografische Analyse
Markt für verwaltete Cloud-Firewall-Dienste in Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 35,23 % am Markt für verwaltete Cloud-Firewall-Dienste. Die Vereinigten Staaten profitieren von einer hohen Konzentration an Hyperscaler-Infrastruktur, Cloud-nativen Unternehmen, bundesweit vorgeschriebenen Zero-Trust-Architekturanforderungen sowie bundesstaatlichen Compliance-Berichtspflichten, die die Nachfrage des öffentlichen Sektors aufrechterhalten haben und nun in kommerzielle verwaltete Cloud-Sicherheitsarchitekturen übergeht. Kanada trägt durch Finanzinstitute und Bundesbehörden zur Nachfrage bei, die Technologie- und Cyberrisikoanforderungen in Umgebungen verwalten, in denen die Cloud-Einführung mit Governance- und Betriebserwartungen in Einklang bleiben muss. Ein ausgereifter Kanal für verwaltete Sicherheitsanbieter, etablierte Service-Level-Agreements, eine breite Cloud-Verfügbarkeit und eine geringere Komplexität hinsichtlich der Datensouveränität als in vielen europäischen Märkten stützen ebenfalls die Position der Region sowie die Lieferökonomie der Anbieter.
Markt für verwaltete Cloud-Firewall-Dienste im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 15,33 % wachsen – der höchsten regionalen Rate im Markt für verwaltete Cloud-Firewall-Dienste. China, Indien, Japan, Südkorea und südostasiatische Volkswirtschaften bauen ihre digitale Infrastruktur aus und verschärfen gleichzeitig die Cybersicherheitsanforderungen für Unternehmen, Regierungsstellen, kritische Systeme und vernetzte Cloud-Dienste. Internet Initiative Japan führte im Juni 2026 IFMS Cloud für die Auslandsstandorte japanischer Unternehmen in 6 asiatischen Ländern ein und bietet verwaltete Firewall-Betriebsleistungen sowie Incident-Response-Dienste aus seinem Global Support Center in Malaysia an. Der Dienst veranschaulicht die Nachfrage nach verwalteten Angeboten, die bestehende On-Premises-Richtlinienbestände mit cloudbasierter Sicherheitsinfrastruktur verbinden und es Unternehmen ermöglichen, Kontrollen auszuweiten, während sie in immer mehr Ländern tätig sind. Das Wachstum von Cloud-Anwendungen, die Digitalisierung des Finanzdienstleistungssektors, regionale Cloud-Investitionen und regulatorische Aufmerksamkeit erweitern die Anbietermöglichkeiten in der gesamten Region.
Markt für verwaltete Cloud-Firewall-Dienste in EMEA und Südamerika
Europa stellt einen wesentlichen Anteil am Markt für verwaltete Cloud-Firewall-Dienste dar, wobei Deutschland und das Vereinigte Königreich zu den wichtigsten Nachfragezentren gehören. Check Point Software Technologies gab im Juli 2026 bekannt, dass seine Cloud-Firewall auf der AWS European Sovereign Cloud verfügbar ist und damit europäische Anforderungen an operative Autonomie und Datenresidenz erfüllt.[3] Die NIS2-Vorschriften der Europäischen Union stärken die Bedeutung dokumentierter Cybersicherheits-Risikomanagementmaßnahmen für betroffene Einrichtungen. Die Nachfrage im Nahen Osten und in Afrika wächst durch staatliche Cloud-Programme und Beschaffungen des Privatsektors, einschließlich Aktivitäten im Zusammenhang mit Saudi-Arabiens Vision 2030 und der Cloud-Strategie der Vereinigten Arabischen Emirate, während Südamerika bei der Einführung noch in einem früheren Stadium ist, wobei Brasilien und Argentinien durch die Digitalisierung des Finanzsektors und den Bedarf an Datenschutz-Compliance unterstützt werden.
Wettbewerbslandschaft
Marktkonzentration
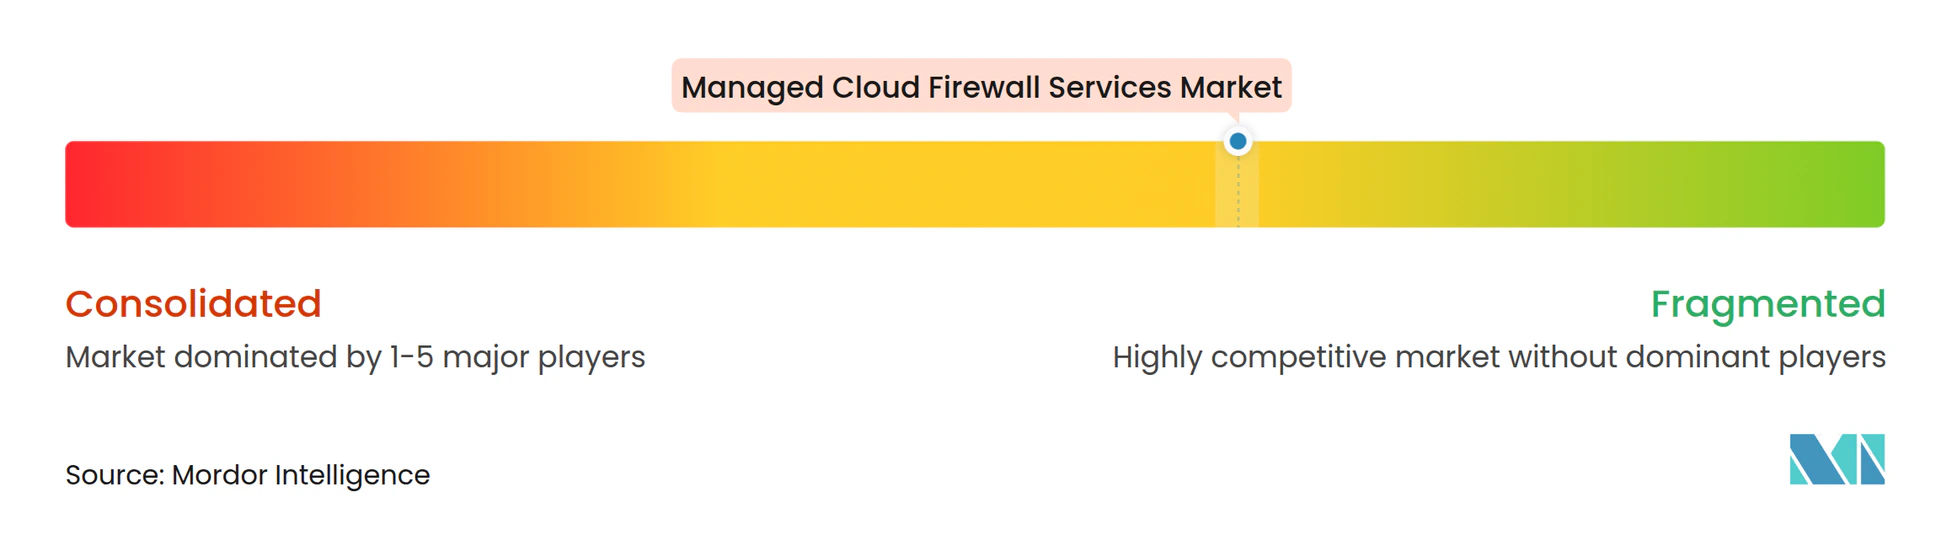
Der Markt für verwaltete Cloud-Firewall-Dienste ist mäßig konzentriert unter großen Cloud-Sicherheitsanbietern, SASE-Plattformanbietern und etablierten Netzwerkgerätherstellern. Eine breite Schicht regionaler verwalteter Sicherheitsanbieter und telekommunikationsverbundener Unternehmen konkurriert durch lokale Lieferung, Preis, bestehende Kundenbeziehungen und die Fähigkeit, länderspezifische Betriebs- und Compliance-Anforderungen zu erfüllen. Führende Anbieter kombinieren zunehmend Firewall-Dienste mit sicherem Zugang, Netzwerkkontrollen und Sicherheitsbetrieb, anstatt ein eigenständiges Firewall-Angebot zu verkaufen. Dieser Ansatz erweitert den Umfang jeder Kundenbeziehung, unterstützt mehrjährige Abonnements und ermutigt Anbieter, Firewall-Management als Teil eines integrierten Sicherheitsdienstes zu positionieren. Anbieter nutzen KI-gestützte Bedrohungserkennung, automatisierte Richtlinienorchestrierung und Lizenzierung für verwaltete Dienstanbieter, um die Lieferung zu differenzieren, Partnern beim Weiterverkauf von Diensten mit Marge zu helfen und den betrieblichen Aufwand für die Unterstützung verteilter Kundenumgebungen zu reduzieren.
Atos und Fortinet erweiterten ihre Partnerschaft im Oktober 2026 von einer länderbasierten Zusammenarbeit zu einer global koordinierten Vereinbarung, die Weiterverkauf und verwaltete Cybersicherheitsdienste abdeckt. Die Partnerschaft kombiniert Fortinets sicheres Netzwerk, einheitliches SASE und KI-gesteuerten Sicherheitsbetrieb mit Atos' 17 Sicherheitsbetriebszentren, die täglich mehr als 31 Milliarden Sicherheitsereignisse verarbeiten. Die Vereinbarung zeigt, wie Anbieter Lieferskalierung durch strategische Partnerschaften anstreben, anstatt separate länderspezifische Strukturen zu nutzen, insbesondere dort, wo Kunden ein konsistentes Servicemodell über mehrere Regionen hinweg erwarten. Palo Alto Networks gab im März 2026 Partnerschaften mit Nokia, U Mobile, Aeris und Celerway bekannt, um Sicherheit als Dienst in Carrier-Grade-5G-Umgebungen zu integrieren.[4] Diese Beziehungen schaffen einen Marktzugang über Telekommunikationsinfrastruktur und erweitern verwaltete Cloud-Sicherheit auf Edge- und Mobilnetzwerkbereitstellungen, wo traditionelle Unternehmensgrenzen weniger relevant sind.
Souveräne Cloud-Umgebungen für regulierte Sektoren außerhalb westlicher Märkte bieten eine Chance für Anbieter, die lokale Datenspeicherortanforderungen erfüllen können, ohne Kunden zu zwingen, auf die breiteren Vorteile Cloud-basierter Betriebsabläufe zu verzichten. Das Segment mit weniger als 1.000 Mitarbeitern bleibt offen für Anbieter mit einfacherer Preisgestaltung, durch verwaltete Dienstanbieter geführter Bereitstellung und Angeboten, die keine größere Hardware-Investition oder ein großes internes Sicherheitsteam erfordern. Die automatisierte Übersetzung von Legacy-Firewall-Regeln in Cloud-native Richtlinien ist ein wichtiges Differenzierungsmerkmal, da die Implementierungsgeschwindigkeit bestimmen kann, ob ein Kunde eine Migration ohne vermeidbare betriebliche Unterbrechungen abschließt. Versa Networks berichtete von einer Sicherheitseffektivität von 99,91 % in einer Cloud-Firewall-Bewertung 2026 sowie dem höchsten getesteten Durchsatz. Leistungsnachweise helfen spezialisierten Anbietern, größere etablierte Anbieter bei qualitätssensiblen Bereitstellungen herauszufordern, während regionale Anbieter einen Vorteil bei lokaler Compliance, Sprache und Betriebsanforderungen behalten.
Marktführer für verwaltete Cloud-Firewall-Dienste
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Trend Micro Incorporated
-
Sophos Limited
-
Check Point Software Technologies Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Cloud-Firewall-Dienste Unternehmen in diesem Bericht
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Fortinet, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Cato Networks Ltd.
- Netskope, Inc.
- Versa Networks, Inc.
- Sophos Limited
- WatchGuard Technologies, Inc.
- SonicWall, Inc.
- Forcepoint LLC
- Juniper Networks, Inc.
- Hillstone Networks Co., Ltd.
- Trend Micro Incorporated
- Akamai Technologies, Inc.
- Radware Ltd.
- Imperva, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Cloud-Firewall-Dienste
- Oktober 2026: Atos und Fortinet erweiterten ihre Partnerschaft von einer länderbasierten zu einer global koordinierten Zusammenarbeit, die weltweiten Weiterverkauf und verwaltete Cybersicherheitsdienste abdeckt und gemeinsame Geschäftsentwicklung, Dienstleistungserbringung und kommerzielle Bedingungen über SASE-Architektur, Zero Trust, Cloud-Sicherheit und SOC-Dienste hinweg ausrichtet. Atos verarbeitet täglich mehr als 31 Milliarden Sicherheitsereignisse in 17 Sicherheitsbetriebszentren und fügt Fortinets Sicherheitsnetzwerk erhebliche verwaltete Lieferskalierung hinzu.
- Oktober 2026: Versa Networks gab Versa Inbound SSE bekannt, eine Cloud-basierte Sicherheitsfunktion, die internetfähige Anwendungen und APIs schützt, indem sie eingehenden Datenverkehr innerhalb der Versa-SSE-Plattform prüft, bevor er die Anwendungsumgebung erreicht, und damit die verwaltete Abdeckung von ausgehendem auf eingehenden Anwendungssicherheitsverkehr ausweitet.
- September 2026: Versa Networks erhielt eine Empfehlungsbewertung mit 99,91 % Sicherheitseffektivität und dem höchsten Durchsatz in der NSS Labs Q3 2026 Cloud-Netzwerk-Firewall-Bewertung und erzielte den zweitniedrigsten Preis pro Mbps unter allen bewerteten Produkten.
- Juli 2026: Check Point Software Technologies gab die Verfügbarkeit seiner Cloud-Firewall auf der AWS European Sovereign Cloud bekannt und ermöglicht es europäischen Unternehmen, EU-Anforderungen an betriebliche Autonomie und Datenspeicherort zu erfüllen, während sie KI-gestützte präventionsorientierte Sicherheit über Netzwerk-, Workload- und Anwendungsschichten hinweg aufrechterhalten.
Berichtsumfang des globalen Marktes für verwaltete Cloud-Firewall-Dienste
Der Markt für verwaltete Cloud-Firewall-Dienste umfasst ausgelagerte Dienste, die Cloud-basierte Firewall-Umgebungen überwachen, verwalten, optimieren, steuern und sichern, die in öffentlichen, privaten und hybriden Cloud-Infrastrukturen bereitgestellt werden. Diese Dienste umfassen Firewall-Überwachung und -Benachrichtigung, Richtlinienverwaltung und -administration, Incident Response und Bedrohungsuntersuchung, Compliance-Berichterstattung, Firewall-Lebenszyklusmanagement und kontinuierlichen Betriebssupport. Der Markt umfasst verwaltete Dienstverträge, Beratung, Implementierung, Integration, Wartung, Support und Betriebsdienste im Zusammenhang mit dem Cloud-Firewall-Management.
Der Markt für verwaltete Cloud-Firewall-Dienste ist segmentiert nach Servicemodell (vollständig verwaltete Cloud-Firewall-Dienste und gemeinsam verwaltete Cloud-Firewall-Dienste), Funktion (Überwachungs- und Benachrichtigungsdienste, Richtlinienverwaltungs- und Administrationsdienste, Incident-Response- und Bedrohungsuntersuchungsdienste sowie Compliance- und Berichterstattungsdienste), Bereitstellungsmodus (öffentliche Cloud, private Cloud und hybride Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, industrielle Fertigung, Einzelhandel und E-Commerce, Energie und Versorgung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete Cloud-Firewall-Dienste |
| Gemeinsam verwaltete Cloud-Firewall-Dienste |
| Überwachung und Benachrichtigung |
| Richtlinienverwaltung und -administration |
| Incident Response und Bedrohungsuntersuchung |
| Compliance und Berichterstattung |
| Öffentliche Cloud |
| Private Cloud |
| Hybride Cloud |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicemodell | Vollständig verwaltete Cloud-Firewall-Dienste | |
| Gemeinsam verwaltete Cloud-Firewall-Dienste | ||
| Nach Funktion | Überwachung und Benachrichtigung | |
| Richtlinienverwaltung und -administration | ||
| Incident Response und Bedrohungsuntersuchung | ||
| Compliance und Berichterstattung | ||
| Nach Bereitstellungsmodus | Öffentliche Cloud | |
| Private Cloud | ||
| Hybride Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Cloud-Firewall-Dienste?
Die Marktgröße für verwaltete Cloud-Firewall-Dienste beträgt im Jahr 2026 5,02 Milliarden USD und wird voraussichtlich bis 2032 auf 11,43 Milliarden USD anwachsen, mit einer CAGR von 14,75 % von 2027 bis 2032.
Was treibt die Nachfrage nach verwalteten Cloud-Firewall-Diensten an?
Die Nachfrage wird durch Cloud-basierte Sicherheitsverletzungsexposition, Multi-Cloud-Richtlinienkomplexität, verteiltes Arbeiten und Mangel an Cybersicherheitsfachkräften unterstützt.
Welches Servicemodell hat den größten Marktanteil?
Vollständig verwaltete Cloud-Firewall-Dienste führen mit einem Marktanteil von 66,49 % im Jahr 2026, während gemeinsam verwaltete Dienste voraussichtlich schneller mit einer CAGR von 16,70 % bis 2032 wachsen werden.
Welcher Bereitstellungsansatz wächst am schnellsten?
Die hybride Cloud wird voraussichtlich bis 2032 mit einer CAGR von 16,02 % wachsen, da Unternehmen On-Premises-Systeme neben öffentlichen Cloud-Workloads beibehalten.
Welche Kundengruppe wächst am schnellsten?
Kleine und mittelständische Unternehmen werden voraussichtlich bis 2032 mit einer CAGR von 16,36 % wachsen, unterstützt durch durch verwaltete Dienstanbieter geführte Bereitstellungsmodelle.
Welche Region hat das schnellste prognostizierte Wachstum?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 15,33 % wachsen, unterstützt durch Cloud-Einführung und Cybersicherheitsanforderungen in den wichtigsten regionalen Volkswirtschaften.