
Taille et Part du Marché des Services de Pare-feu Cloud Gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.74 Milliards de dollars |
| Taille du Marché (2032) | 11.43 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.75 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services de Pare-feu Cloud Gérés par Mordor Intelligence
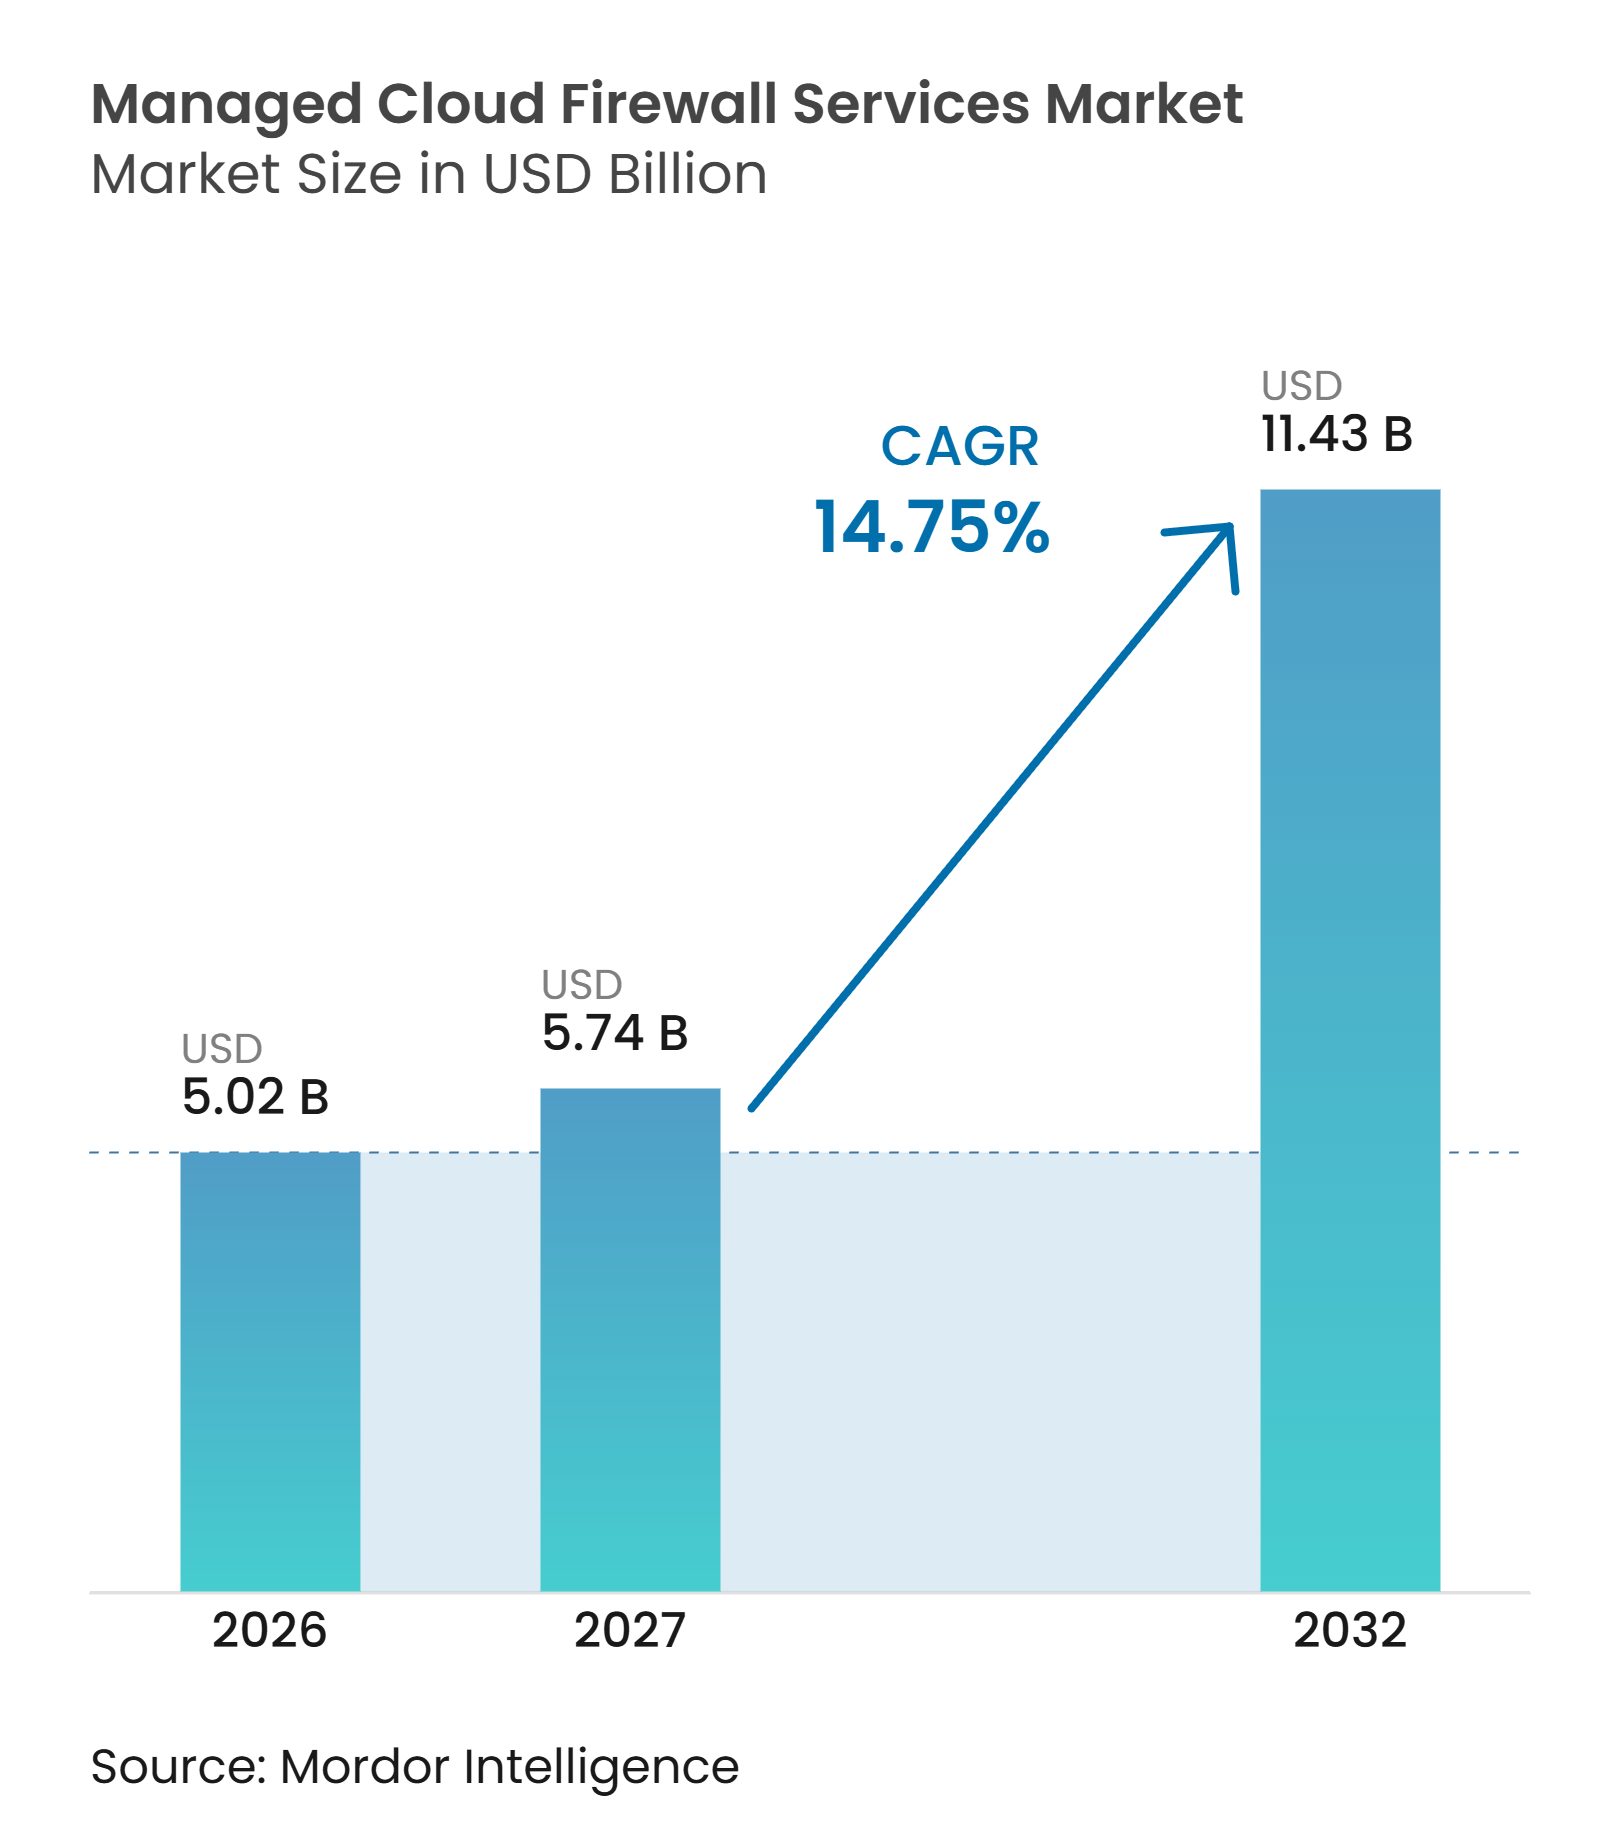
La taille du marché des services de pare-feu cloud gérés est de 5,02 milliards USD en 2026 et devrait atteindre 11,43 milliards USD d'ici 2032, avec un CAGR de 14,75 % de 2027 à 2032. Le marché des services de pare-feu cloud gérés s'éloigne de la sécurité périmétrique centrée sur les appliances pour se tourner vers des contrôles fournis par le cloud qui suivent les utilisateurs, les charges de travail et les données dans des environnements distribués, notamment le cloud public, le cloud privé, l'infrastructure hybride et le trafic des logiciels en tant que service. Les entreprises confient davantage les opérations de sécurité, la réponse aux menaces, l'administration des politiques et le reporting de conformité à des prestataires spécialisés, car l'infrastructure multi-cloud et le travail distribué augmentent la charge de gestion, tandis que les équipes internes doivent également prendre en charge les applications existantes et les politiques héritées. Les menaces activées par l'IA augmentent la valeur des services qui combinent l'application des politiques avec une surveillance et une réponse continues, car les organisations doivent identifier l'activité sur les charges de travail, les utilisateurs, les applications, les connexions tierces et les chemins réseau cloud sans s'appuyer uniquement sur un périmètre fixe. Les offres groupées SASE réduisent le prix autonome des services de pare-feu, mais elles offrent également aux prestataires une opportunité d'abonnement plus large en combinant la mise en réseau et la sécurité dans un seul contrat et en soutenant les clients qui recherchent moins d'outils déconnectés, une responsabilité opérationnelle plus claire et un modèle de politique plus cohérent.
Principaux Enseignements du Rapport
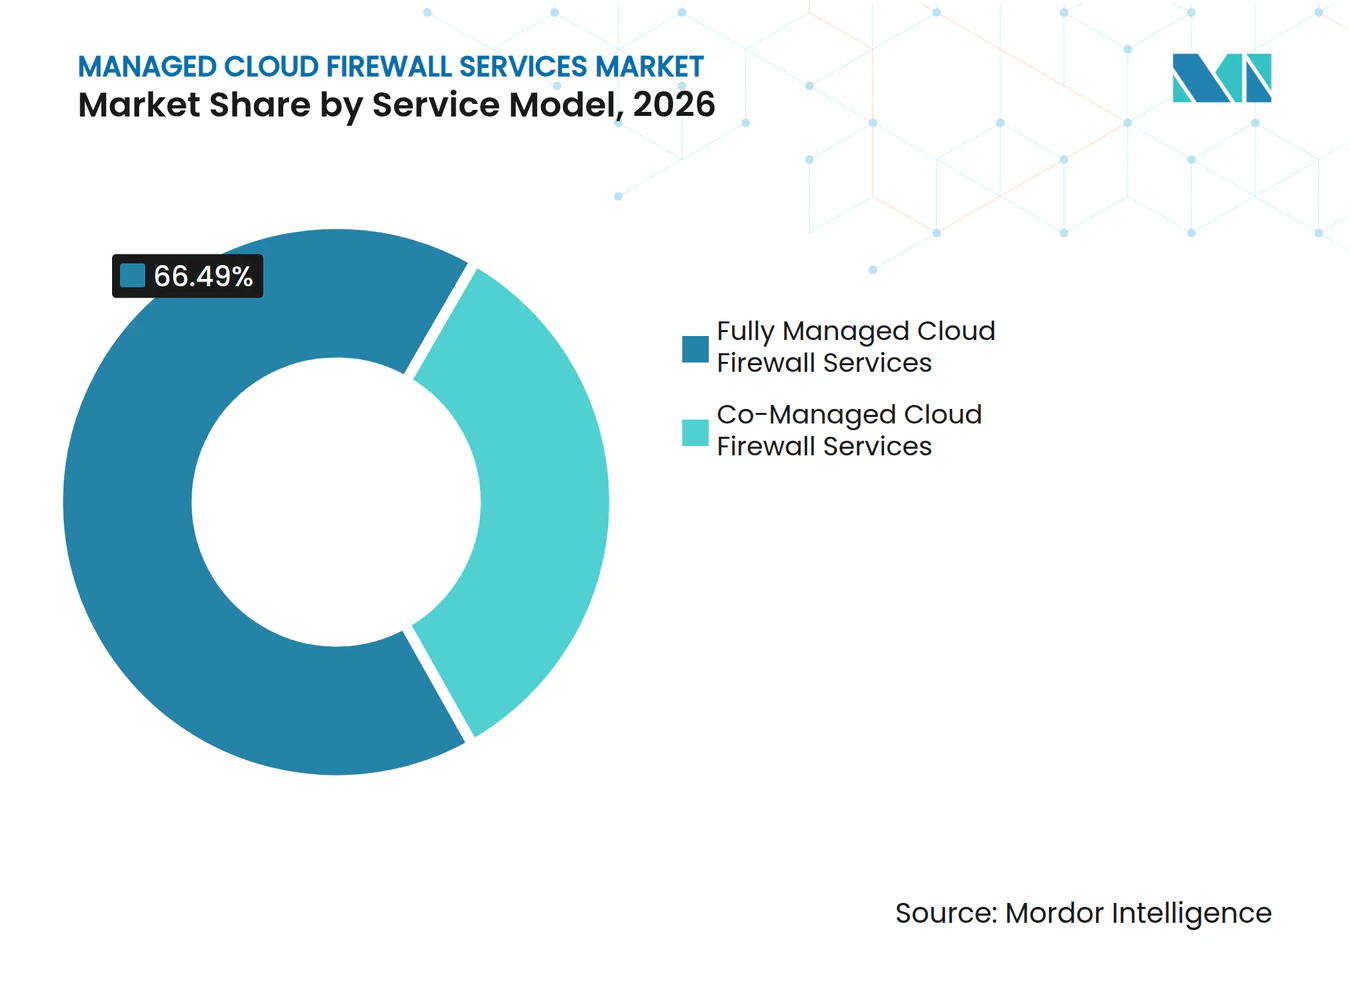
- Par modèle de service, les services de pare-feu cloud entièrement gérés détenaient 66,49 % de la part du marché des services de pare-feu cloud gérés en 2026, tandis que les services de pare-feu cloud co-gérés devraient se développer à un CAGR de 16,70 % jusqu'en 2032.
- Par fonction, la surveillance et les alertes représentaient 46,12 % de la part du marché des services de pare-feu cloud gérés en 2026, tandis que la réponse aux incidents et l'investigation des menaces devraient croître à un CAGR de 15,75 % jusqu'en 2032.
- Par mode de déploiement, le cloud public détenait 65,18 % de la part du marché des services de pare-feu cloud gérés en 2026, tandis que le cloud hybride devrait se développer à un CAGR de 16,02 % jusqu'en 2032.
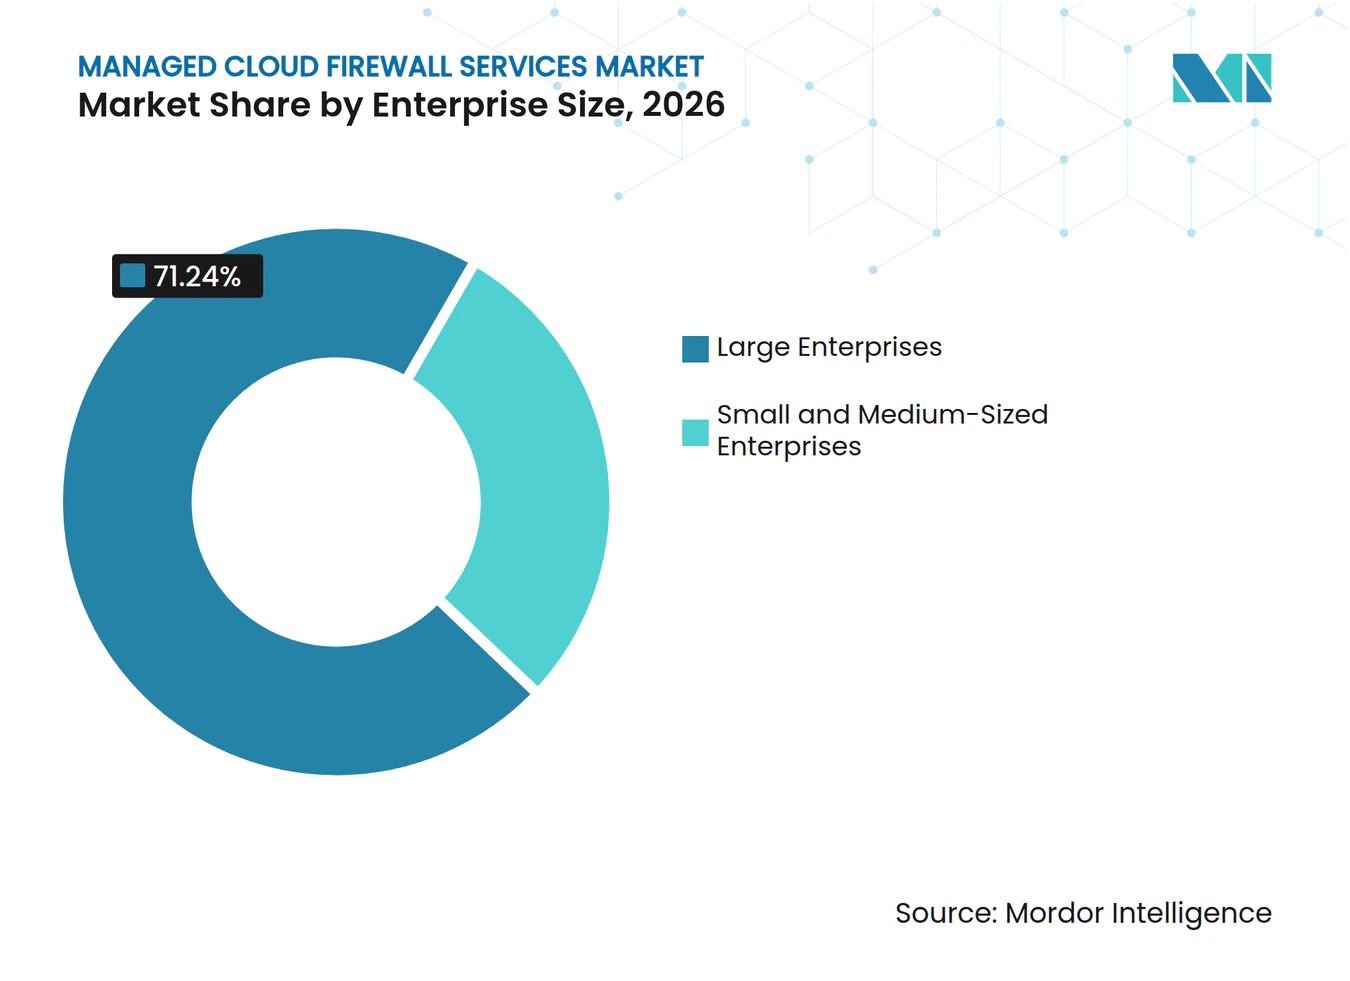
- Par taille d'entreprise, les grandes entreprises représentaient 71,24 % de la part du marché des services de pare-feu cloud gérés en 2026, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 16,36 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, la banque, les services financiers et les assurances détenaient 28,76 % de la part du marché des services de pare-feu cloud gérés en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 15,06 % jusqu'en 2032.
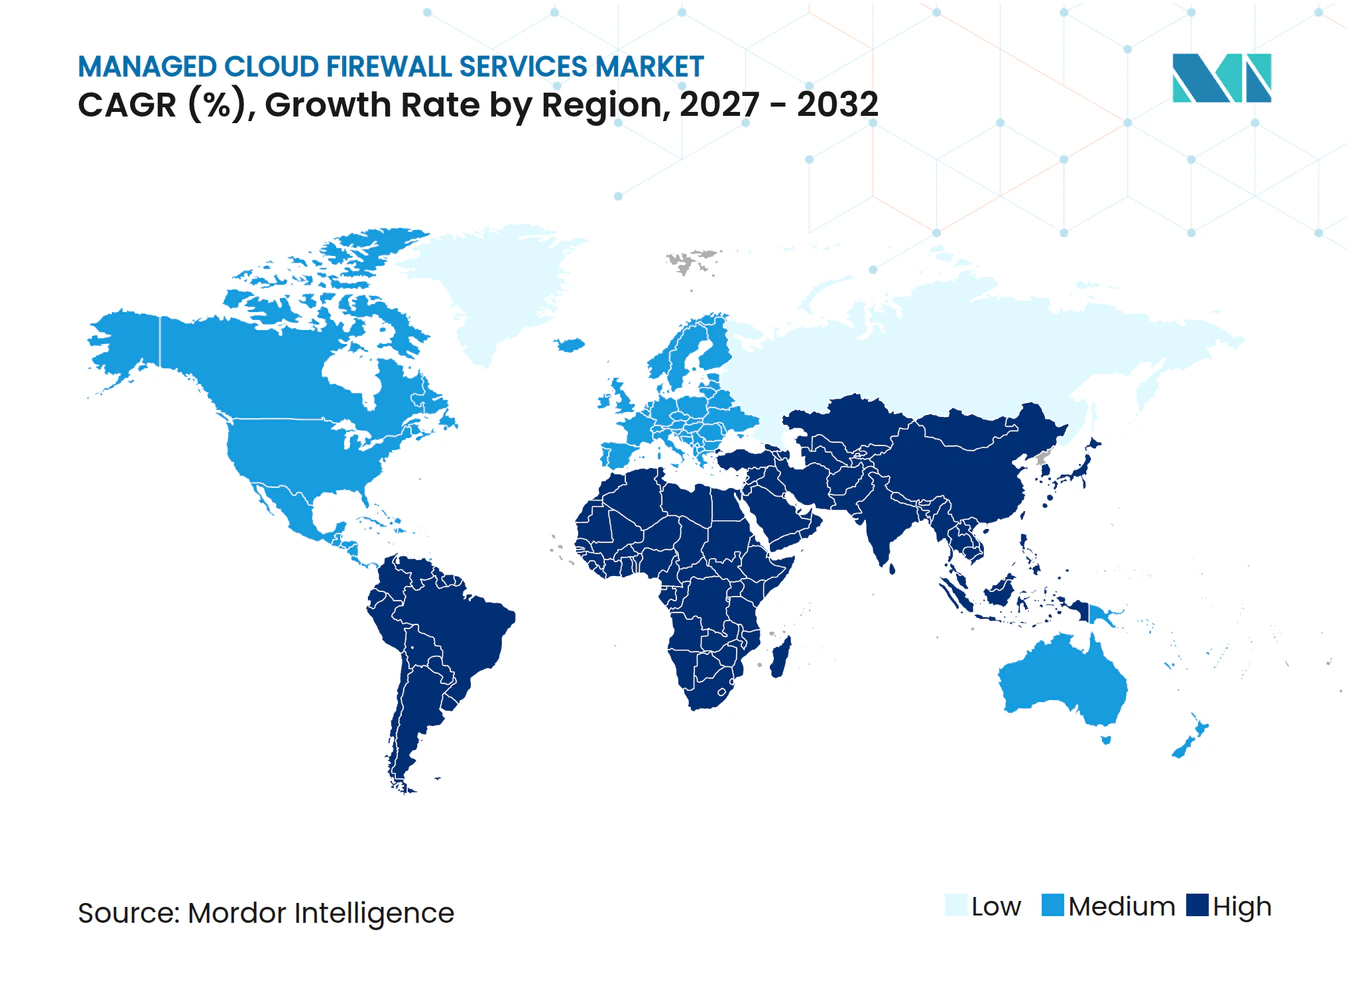
- Par géographie, l'Amérique du Nord représentait 35,23 % de la part du marché des services de pare-feu cloud gérés en 2026, tandis que l'Asie-Pacifique devrait croître à un CAGR de 15,33 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Exposition Croissante aux Violations et aux Rançongiciels d'Origine Cloud | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Adoption de l'Architecture Zéro Confiance et SASE | +2.8% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion du Multi-Cloud et des Logiciels en tant que Service | +2.5% | Mondial | Moyen terme (2-4 ans) |
| Main-d'œuvre Distribuée et Accès Centré sur l'Identité | +2.0% | Mondial, avec des gains précoces en Amérique du Nord, en Europe occidentale et en Asie du Sud-Est | Court terme (≤ 2 ans) |
| Pénurie de Compétences en Sécurité et Demande d'Opérations Gérées | +1.6% | Mondial | Long terme (≥ 4 ans) |
| Exigences de Cloud Souverain et de Résidence des Données | +1.2% | Europe, Moyen-Orient et cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Exposition Croissante aux Violations et aux Rançongiciels d'Origine Cloud
Les attaques ciblant le cloud modifient la façon dont les organisations achètent des services de pare-feu cloud gérés, car les responsables de la sécurité doivent protéger les charges de travail, les utilisateurs, les données, les fournisseurs et les applications qui ne se trouvent plus derrière un périmètre unique. Le coût moyen mondial d'une violation de données a atteint 4,99 milliards USD en 2026, en hausse de 12 % par rapport à l'année précédente, car les logiciels malveillants activés par l'IA et l'usurpation d'identité par hypertrucage ont accru la difficulté de surveiller les charges de travail cloud et de valider les événements de sécurité. Les rançongiciels sont apparus dans 48 % des violations confirmées, tandis que l'implication de tiers a augmenté de 60 % et représentait près de la moitié des incidents, ce qui accroît la nécessité d'appliquer des contrôles sur les connexions des fournisseurs et des services cloud. Ces conditions font du trafic non géré entre les charges de travail virtuelles une exposition matérielle, car les outils périmètriques conventionnels n'inspectent pas systématiquement l'activité qui se déplace au sein des réseaux virtuels ou entre les services cloud. Les organisations disposant d'opérations de sécurité largement soutenues par l'IA ont dépensé en moyenne 1,83 million USD de moins pour la remédiation des violations, ce qui soutient l'argument en faveur des services gérés qui associent l'application des politiques, la surveillance continue et la réponse automatisée.[1] Les prestataires capables de détecter et de contenir les menaces sur l'ensemble des parcs cloud peuvent rendre leur service pertinent pour les équipes de sécurité ainsi que pour les dirigeants d'entreprise responsables des coûts des incidents, de la continuité opérationnelle et du reporting réglementaire.
Adoption de l'Architecture Zéro Confiance et SASE
L'architecture zéro confiance fait évoluer la politique de pare-feu d'une décision basée sur l'emplacement réseau vers une décision fondée sur l'identité, la posture de l'appareil, le contexte de l'application et le risque associé à une connexion particulière. Le marché des services de pare-feu cloud gérés bénéficie lorsque les entreprises intègrent les capacités de pare-feu dans une pile SASE plutôt que d'acheter des appliances isolées gérées via des consoles séparées. Une conception SASE peut associer les contrôles de pare-feu aux passerelles web sécurisées, à l'accès réseau zéro confiance et aux fonctions de sécurité d'accès au cloud sous un seul modèle de gestion pouvant servir les succursales, les utilisateurs distants et les applications cloud. Cette approche réduit le nombre de points de contrôle déconnectés qu'une équipe de sécurité doit opérer, tout en facilitant l'application d'une politique commune à différents types d'accès. Elle offre également aux prestataires gérés un moyen de fournir la gestion des politiques, la surveillance et la réponse aux menaces en tant que services continus plutôt que comme un projet de déploiement ponctuel. Il en résulte une concurrence plus forte pour les budgets de consolidation des plateformes, notamment lorsque les acheteurs souhaitent qu'un seul prestataire supervise les opérations réseau et de sécurité et soutienne une expérience utilisateur cohérente.
Expansion du Multi-Cloud et des Logiciels en tant que Service
Les environnements multi-cloud élargissent le nombre d'endroits où la politique de pare-feu doit être définie, révisée et appliquée, souvent entre des équipes distinctes ayant des responsabilités opérationnelles différentes. Le marché des services de pare-feu cloud gérés répond à ce problème en appliquant une expertise spécialisée sur Amazon Web Services, Microsoft Azure, Google Cloud et les flux de trafic des logiciels en tant que service à partir d'un modèle opérationnel de service géré. La plupart des équipes internes ne peuvent pas facilement maintenir des règles cohérentes dans ces environnements, car chaque plateforme utilise des outils de gestion, des chemins de trafic, des méthodes de déploiement et des contrôles de sécurité natifs différents. Le trafic des logiciels à destination du cloud nécessite également une inspection proche de l'application plutôt que d'être acheminé vers un centre de données central, ce qui peut ajouter des délais et créer une complexité réseau inutile. Un prestataire disposant d'un plan de contrôle cloud unique peut fournir aux clients des contrôles basés sur l'identité plus cohérents sur le trafic des charges de travail et des utilisateurs, tout en maintenant une propriété opérationnelle plus claire. Ce besoin devient plus important à mesure que les choix d'architecture cloud influencent les opérations de sécurité, la conception réseau, les responsabilités de conformité, les performances des applications et la rapidité avec laquelle de nouveaux services peuvent être déployés.
Main-d'œuvre Distribuée et Accès Centré sur l'Identité
Le travail hybride a affaibli la frontière réseau fixe que les conceptions de pare-feu traditionnelles étaient conçues pour protéger, surtout lorsque les employés, les sous-traitants et les équipes opérationnelles utilisent des applications cloud depuis différents endroits. Les équipes de sécurité doivent désormais superviser les appareils appartenant aux employés, les terminaux des sous-traitants et les appareils opérationnels connectés dans différentes zones géographiques, types de connexion et niveaux de gestion des appareils. Netskope a étendu son offre Universal ZTNA en octobre 2025 pour appliquer un contrôle d'accès par session aux appareils de l'Internet des objets et aux appareils de technologie opérationnelle via une passerelle Netskope One 5G. Ce changement montre que les contrôles d'accès gérés doivent couvrir plus que les ordinateurs portables d'entreprise standard et les appareils mobiles, y compris les équipements qui peuvent avoir des exigences de connectivité et de sécurité très différentes. L'étude ISC2 de 2025 a révélé que 95 % des professionnels de la cybersécurité ont signalé au moins 1 lacune en matière de compétences, 59 % identifiant des lacunes critiques ou significatives. La pénurie soutient la demande de prestataires capables d'opérer en continu des contrôles de sécurité tenant compte de l'identité pour les organisations qui ne peuvent pas développer toutes les capacités spécialisées en interne ou maintenir une couverture 24 heures sur 24 au sein de leurs propres équipes.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité de l'Intégration des Appliances Héritées et des Politiques | -2.5% | Mondial, plus aigu en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Escalade des Coûts de Sortie et d'Inspection du Cloud Public | -2.0% | Mondial, plus élevé en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Contraintes de Latence et de Souveraineté des Données | -1.5% | Europe, Moyen-Orient et cœur de l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Consolidation des Plateformes Fournisseurs et Fatigue de Migration | -1.1% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'Intégration des Appliances Héritées et des Politiques
La migration des politiques héritées reste un obstacle pratique pour les acheteurs entrant sur le marché des services de pare-feu cloud gérés, car de nombreuses organisations doivent moderniser leurs contrôles existants tout en maintenant la disponibilité des applications critiques et des services aux clients. Les grandes organisations ont souvent des bases de règles de pare-feu construites sur de nombreuses années, qui peuvent contenir des dizaines de milliers d'entrées façonnées par les besoins passés des applications, des exceptions temporaires et des changements dans la conception réseau. La conversion de ces règles en politiques cloud natives sans perturber les applications nécessite des outils spécialisés, des tests en parallèle, un effort d'ingénierie soutenu et une coordination étroite entre les équipes de sécurité, d'infrastructure et d'application. La tâche devient plus difficile lorsque plusieurs fournisseurs sont déjà utilisés, car leurs langages de politique, leurs flux de travail d'administration et leurs pratiques de journalisation ne s'alignent pas. Le règlement d'exécution NIS2 de la Commission européenne exige que certaines organisations respectent les exigences de gestion des risques de cybersécurité, ce qui peut alourdir la charge de documentation lors d'une migration. Cette complexité peut allonger les cycles de vente même lorsqu'un modèle géré offre une position de coût à long terme favorable et une façon plus pratique de maintenir l'hygiène des politiques après la migration.
Escalade des Coûts de Sortie et d'Inspection du Cloud Public
Les coûts d'inspection cloud peuvent contraindre l'adoption lorsque le trafic des clients doit passer par des points d'application hébergés, en particulier lorsque les volumes de trafic augmentent sur les applications, les utilisateurs et les charges de travail virtuelles. La mise en miroir ou le tunneling du trafic de cloud privé virtuel pour inspection peut entraîner une augmentation des frais de transfert de données pour un prestataire de services et son client, affectant à la fois les coûts de livraison et la proposition de valeur présentée aux acheteurs. Les prestataires peuvent répondre en n'inspectant entièrement que le trafic à risque plus élevé, mais cette approche peut laisser des lacunes dans la visibilité, réduire la cohérence de la couverture des politiques et compliquer le reporting de sécurité. Le problème est particulièrement pertinent pour les petits et moyens acheteurs, car leurs budgets de sécurité limitent la quantité de trafic pouvant être inspectée sans affecter d'autres priorités technologiques. Les régions disposant d'une infrastructure cloud moins mature peuvent faire face à des coûts d'inspection effectifs plus élevés, notamment certaines parties de l'Amérique du Sud, de l'Afrique et de l'Asie du Sud-Est, où la capacité cloud locale peut être moins étendue. Les prestataires qui réduisent l'exposition à la sortie grâce à leur architecture ou à leurs arrangements commerciaux peuvent protéger les marges de service et offrir un modèle opérationnel plus compétitif à mesure que les clients attendent une inspection plus large et plus approfondie.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Modèle de Service :
La Livraison Co-gérée Élargit les Relations avec les PrestatairesLes services de pare-feu cloud entièrement gérés détenaient 66,49 % de la part du marché des services de pare-feu cloud gérés en 2026, établissant ce modèle comme l'arrangement privilégié pour les entreprises sans capacité interne d'opérations de sécurité réseau. La position dominante reflète le choix opérationnel fait par les organisations qui ont besoin d'une protection continue mais ne maintiennent pas une équipe de pare-feu cloud disponible 24 heures sur 24. Pour de nombreux acheteurs de taille moyenne, recruter, former et fidéliser cette équipe interne peut coûter plus cher que d'utiliser un contrat géré. La livraison entièrement gérée combine la surveillance, l'administration des politiques, la réponse aux menaces et le reporting de conformité dans une seule relation de service. Cela donne aux clients un seul prestataire responsable de l'exécution de routine, tandis que les équipes technologiques internes se concentrent sur les applications, la migration vers le cloud et les priorités commerciales plus larges.
Les services de pare-feu cloud co-gérés devraient croître à un CAGR de 16,70 % de 2027 à 2032, ce qui en fait le modèle de service à la croissance la plus rapide au sein du marché des services de pare-feu cloud gérés. Le modèle permet aux clients de conserver la propriété des politiques fondamentales tandis que le prestataire gère la surveillance, la réponse et le reporting. Cette structure répond aux besoins des acheteurs réglementés qui doivent conserver un rôle documenté dans les décisions de politique et les pistes d'audit. Cisco a introduit des capacités de gestion multi-clients pour Security Cloud Control en novembre 2025, permettant aux prestataires de services gérés de superviser centralement les déploiements de pare-feu maillé hybride dans les organisations clientes à partir d'un seul plan de contrôle alimenté par l'IA.[2] La capacité soutient les prestataires servant de nombreuses organisations tout en donnant à chaque client un rôle plus clair dans les contrôles qui affectent ses propres opérations réseau et cloud.


Par Fonction :
La Surveillance Crée des Points d'Entrée Tandis que la Réponse Stimule la CroissanceLa surveillance et les alertes représentaient 46,12 % de la part du marché des services de pare-feu cloud gérés en 2026, reflétant son rôle de point de départ pratique pour les organisations qui s'engagent dans des opérations gérées. Elle sert les clients qui ont besoin d'une visibilité continue mais ne sont pas encore prêts à transférer toutes les tâches opérationnelles à un prestataire externe. La surveillance donne aux prestataires une relation initiale et une vue détaillée des modèles de trafic, des politiques, des incidents et des flux de travail opérationnels. Elle permet également aux acheteurs d'évaluer la qualité de service et le reporting du prestataire avant d'ajouter des fonctions plus sensibles. La gestion des politiques, l'administration, la conformité et le reporting restent nécessaires à mesure que les charges de travail se déplacent dans les environnements cloud et que les règles de pare-feu nécessitent une révision régulière.
La réponse aux incidents et l'investigation des menaces devraient progresser à un CAGR de 15,75 % de 2027 à 2032, sous l'effet de la pression pour identifier, enquêter et contenir les événements de sécurité plus rapidement. Les prestataires peuvent s'appuyer sur un engagement de surveillance en ajoutant des services de réponse, d'investigation et de conformité à plus haute valeur ajoutée à mesure que les exigences des clients mûrissent. WatchGuard Technologies a lancé FireCloud Total Access en septembre 2025, combinant les capacités de surveillance, de gestion des politiques, de réponse aux incidents et de reporting dans une seule plateforme gérée par le cloud. La livraison groupée peut simplifier les achats pour les organisations de taille moyenne en réduisant le besoin d'évaluations séparées de plusieurs outils de sécurité et prestataires de services. Elle peut également soutenir des relations clients plus longues lorsque des fonctions sont ajoutées au fil du temps plutôt qu'achetées séparément auprès de fournisseurs déconnectés.
Par Mode de Déploiement :
Les Architectures Hybrides Restent ImportantesLe cloud public représentait 65,18 % de la part du marché des services de pare-feu cloud gérés en 2026, porté par l'adéquation étroite entre les services de pare-feu cloud natifs et les environnements hyperscalaires. Les prestataires gérés peuvent utiliser les intégrations cloud natives pour appliquer des politiques de manière cohérente sur les charges de travail nouvellement déployées, les connexions des utilisateurs et le trafic des applications. La livraison en cloud public place également l'inspection près des applications et des utilisateurs, réduisant la nécessité d'acheminer le trafic vers un centre de données central avant qu'une action puisse être prise. Ce modèle convient aux organisations qui construisent de nouvelles charges de travail directement dans des environnements de cloud public et qui recherchent un provisionnement plus rapide. Il donne aux prestataires une base claire pour gérer les politiques à grande échelle via des plans de contrôle cloud tout en soutenant un modèle opérationnel plus flexible.
Le cloud hybride devrait croître à un CAGR de 16,02 % de 2027 à 2032, car de nombreuses grandes entreprises conserveront des systèmes sur site aux côtés de charges de travail en cloud public pendant des années. Le marché des services de pare-feu cloud gérés a donc besoin de prestataires capables d'appliquer des règles communes dans les deux environnements sans obliger les clients à remplacer entièrement leur infrastructure existante. La disponibilité du Sovereign SASE de Versa Networks en février 2025 a démontré que des piles SASE complètes, y compris les capacités de pare-feu géré, peuvent être déployées sur une infrastructure sur site ou en cloud privé contrôlée par le client. Cette approche soutient les organisations réglementées qui doivent maintenir certaines charges de travail sous un contrôle d'infrastructure plus strict tout en recherchant des fonctions de sécurité fournies par le cloud. Le cloud privé reste pertinent pour les acheteurs gouvernementaux et des services financiers, où les exigences de résidence des données limitent l'inspection hébergée en cloud public.
Par Taille d'Entreprise :
Les Petites et Moyennes Entreprises Gagnent en AccessibilitéLes grandes entreprises représentaient 71,24 % de la part du marché des services de pare-feu cloud gérés en 2026. Leurs budgets cloud plus importants, leurs historiques plus longs de migrations de pare-feu et leurs exigences de conformité multi-juridictionnelles soutiennent cette position. Ces organisations opèrent généralement sur de nombreuses applications, comptes cloud et emplacements géographiques, ce qui augmente la valeur d'un cadre de politique géré. Elles gèrent également des parcs hérités complexes qui nécessitent une migration spécialisée, une surveillance et un soutien à la réponse lors d'un passage à l'application cloud native. Les grandes entreprises peuvent acheter des offres groupées de services larges comprenant l'application du pare-feu, les opérations de menaces, le reporting de conformité et le support dans le cadre d'accords de niveau de service établis.
Les petites et moyennes entreprises devraient se développer à un CAGR de 16,36 % de 2027 à 2032. Les modèles co-gérés dirigés par des prestataires de services gérés mettent les compétences spécialisées en sécurité à la portée des organisations qui ne peuvent pas soutenir une grande équipe de sécurité interne. Verizon a rapporté que les rançongiciels étaient impliqués dans 88 % des incidents de violation affectant les petites entreprises dans son rapport 2025, contre 39 % pour les grandes organisations. Cette exposition accroît l'urgence d'une protection gérée pour les petits acheteurs qui s'appuient sur des applications cloud, des transactions en ligne et le travail distribué. WatchGuard a conçu FireCloud Total Access pour les prestataires de services gérés, offrant une licence récurrente par utilisateur et un déploiement sans installation matérielle.

Par Secteur d'Activité des Utilisateurs Finaux :
La BFSI Détient la Position la Plus LargeLa banque, les services financiers et les assurances détenaient 28,76 % de la part du marché des services de pare-feu cloud gérés en 2026. Le secteur détient des données financières et personnelles de grande valeur et opère sous des obligations de sécurité et de conformité exigeantes dans de multiples juridictions. Ses environnements cloud peuvent s'étendre sur de nombreuses applications, unités commerciales et régions, rendant la gestion cohérente des politiques particulièrement difficile. Les services de pare-feu gérés peuvent fournir une application continue, un soutien à la réponse et un dossier opérationnel pour les besoins d'audit et de reporting. L'exposition du secteur aux attaquants motivés financièrement soutient également l'investissement continu dans les fonctions de surveillance et de réponse aux incidents.
Le gouvernement et l'administration publique devraient croître à un CAGR de 15,06 % de 2027 à 2032, car les programmes de modernisation et les exigences de cloud souverain augmentent la demande de protection gérée autour des systèmes critiques hébergés dans le cloud. La santé et les sciences de la vie gagnent en pertinence à mesure que les environnements cliniques et de recherche se tournent vers des applications basées sur le cloud nécessitant une couverture de sécurité renforcée. L'énergie et les services publics ont besoin de plus de contrôles à mesure que la technologie opérationnelle se connecte aux systèmes de technologie de l'information gérés par le cloud. Les fabricants industriels font face à des exigences connexes à mesure que les réseaux de production et les actifs connectés exigent une surveillance de sécurité plus étroite. Les organisations de commerce de détail et de commerce électronique utilisent des services pour soutenir l'infrastructure de paiement cloud et les obligations de conformité, tandis que les entreprises informatiques et de télécommunications agissent à la fois comme acheteurs et canaux de livraison via des programmes en marque blanche.
Analyse Géographique
Marché des Services Gérés de Pare-feu Cloud en Amérique du Nord
L'Amérique du Nord détenait 35,23 % de la part de marché des services gérés de pare-feu cloud en 2026. Les États-Unis bénéficient d'une forte concentration d'infrastructures hyperscaler, d'entreprises cloud-natives, d'exigences fédérales en matière d'architecture zéro confiance, ainsi que d'obligations fédérales de conformité qui ont soutenu la demande du secteur public, désormais orientée vers des architectures commerciales de sécurité cloud gérée. Le Canada contribue à la demande par l'intermédiaire des institutions financières et des organisations fédérales qui gèrent les exigences en matière de risques technologiques et cybernétiques dans des environnements où l'adoption du cloud doit rester alignée sur les attentes en matière de gouvernance et d'exploitation. Un canal de fournisseurs de sécurité gérée mature, des accords de niveau de service établis, une large disponibilité du cloud et une complexité de souveraineté des données moindre que dans de nombreux marchés européens soutiennent également la position de la région et l'économie de livraison des fournisseurs.
Marché des Services Gérés de Pare-feu Cloud en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 15,33 % de 2027 à 2032, soit le taux régional le plus élevé du marché des services gérés de pare-feu cloud. La Chine, l'Inde, le Japon, la Corée du Sud et les économies d'Asie du Sud-Est développent leurs infrastructures numériques tout en renforçant les exigences en matière de cybersécurité pour les entreprises, les entités gouvernementales, les systèmes critiques et les services cloud connectés. Internet Initiative Japan a lancé IFMS Cloud en juin 2026 pour les sites à l'étranger des entreprises japonaises dans 6 pays asiatiques, fournissant des opérations de pare-feu géré et une réponse aux incidents depuis son Centre de support mondial en Malaisie. Ce service illustre la demande d'offres gérées qui connectent les parcs de politiques sur site existants à une infrastructure de sécurité basée sur le cloud, permettant aux entreprises d'étendre leurs contrôles à mesure qu'elles opèrent dans davantage de pays. La croissance des applications cloud, la numérisation des services financiers, les investissements régionaux dans le cloud et l'attention réglementaire élargissent les opportunités pour les fournisseurs dans toute la région.
Marché des Services Gérés de Pare-feu Cloud en EMEA et en Amérique du Sud
L'Europe représente une part significative du marché des services gérés de pare-feu cloud, l'Allemagne et le Royaume-Uni figurant parmi les principaux centres de demande. Check Point Software Technologies a annoncé en juillet 2026 que son pare-feu cloud était disponible sur AWS European Sovereign Cloud, répondant aux besoins européens en matière d'autonomie opérationnelle et de résidence des données.[3] Les règles NIS2 de l'Union européenne renforcent l'importance des mesures documentées de gestion des risques en matière de cybersécurité pour les entités concernées. La demande au Moyen-Orient et en Afrique est en croissance grâce aux programmes cloud gouvernementaux et aux achats du secteur privé, notamment les activités liées à Vision 2030 de l'Arabie saoudite et à la stratégie cloud des Émirats arabes unis, tandis que l'Amérique du Sud reste à un stade plus précoce d'adoption, le Brésil et l'Argentine étant soutenus par la numérisation du secteur financier et les besoins de conformité en matière de protection des données.
Paysage Concurrentiel
Concentration du Marché
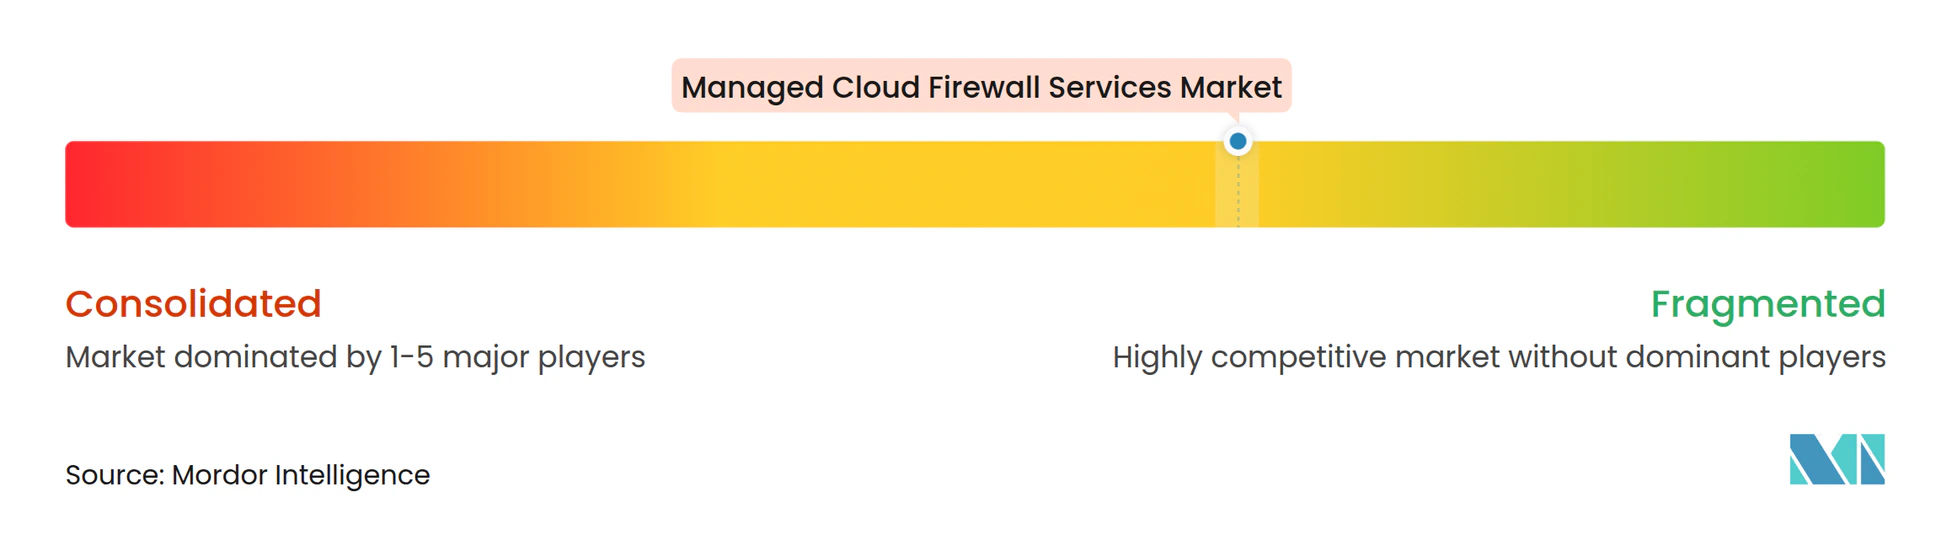
Le marché des services de pare-feu cloud gérés est modérément concentré parmi les grands fournisseurs de sécurité cloud, les prestataires de plateformes SASE et les fabricants établis d'équipements réseau. Un large niveau de prestataires de sécurité gérée régionaux et d'entreprises liées aux télécommunications se concurrence via la livraison locale, le prix, les relations clients existantes et la capacité à répondre aux besoins opérationnels et de conformité au niveau national. Les principaux fournisseurs combinent de plus en plus les services de pare-feu avec l'accès sécurisé, les contrôles réseau et les opérations de sécurité plutôt que de vendre une offre de pare-feu autonome. Cette approche élargit la portée de chaque relation client, soutient les abonnements pluriannuels et encourage les fournisseurs à positionner la gestion des pare-feu comme faisant partie d'un service de sécurité intégré. Les prestataires utilisent la détection des menaces soutenue par l'intelligence artificielle, l'orchestration automatisée des politiques et les licences pour prestataires de services gérés pour différencier la livraison, aider les partenaires à revendre des services avec une marge et réduire l'effort opérationnel nécessaire pour soutenir les environnements clients distribués.
Atos et Fortinet ont élargi leur partenariat en octobre 2026, passant d'un travail dirigé par pays à un arrangement coordonné à l'échelle mondiale couvrant la revente et les services de cybersécurité gérée. Le partenariat combine la mise en réseau sécurisée de Fortinet, le SASE unifié et les opérations de sécurité pilotées par l'IA avec les 17 centres d'opérations de sécurité d'Atos, qui traitent plus de 31 milliards d'événements de sécurité chaque jour. L'arrangement montre comment les fournisseurs cherchent à atteindre une échelle de livraison via des partenariats stratégiques plutôt que des structures séparées au niveau national, notamment lorsque les clients attendent un modèle de service cohérent dans plusieurs régions. Palo Alto Networks a annoncé des partenariats avec Nokia, U Mobile, Aeris et Celerway en mars 2026 pour placer la sécurité en tant que service dans des environnements 5G de qualité opérateur.[4] Ces relations créent une voie vers le marché via l'infrastructure de télécommunications et étendent la sécurité cloud gérée aux déploiements de réseaux périphériques et mobiles, où les frontières traditionnelles des entreprises sont moins pertinentes.
Les environnements cloud souverains pour les secteurs réglementés en dehors des marchés occidentaux représentent une opportunité pour les prestataires capables de répondre aux exigences locales de résidence des données sans obliger les clients à renoncer aux avantages plus larges des opérations fournies par le cloud. Le segment des entreprises de moins de 1 000 employés reste ouvert aux prestataires proposant une tarification plus simple, une livraison dirigée par des prestataires de services gérés et des offres ne nécessitant pas d'investissement matériel majeur ni d'une grande équipe de sécurité interne. La traduction automatisée des règles de pare-feu héritées en politiques cloud natives est un facteur de différenciation clé, car la rapidité de mise en œuvre peut déterminer si un client complète une migration sans perturbation opérationnelle évitable. Versa Networks a rapporté une efficacité de sécurité de 99,91 % lors d'une évaluation de pare-feu cloud en 2026, ainsi que le débit testé le plus élevé. Les preuves de performance aident les prestataires spécialisés à défier les acteurs établis plus importants pour les déploiements sensibles à la qualité, tandis que les prestataires régionaux conservent un avantage en matière de conformité locale, de langue et de besoins opérationnels.
Leaders du Secteur des Services de Pare-feu Cloud Gérés
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Trend Micro Incorporated
-
Sophos Limited
-
Check Point Software Technologies Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Pare-feu Cloud Entreprises couvertes dans ce rapport
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Fortinet, Inc.
- Cloudflare, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Cato Networks Ltd.
- Netskope, Inc.
- Versa Networks, Inc.
- Sophos Limited
- WatchGuard Technologies, Inc.
- SonicWall, Inc.
- Forcepoint LLC
- Juniper Networks, Inc.
- Hillstone Networks Co., Ltd.
- Trend Micro Incorporated
- Akamai Technologies, Inc.
- Radware Ltd.
- Imperva, Inc.
Développements industriels récents dans Marché des Services Gérés de Pare-feu Cloud
- Octobre 2026 : Atos et Fortinet ont élargi leur partenariat d'un engagement dirigé par pays à un engagement coordonné à l'échelle mondiale, couvrant la revente mondiale et les services de cybersécurité gérée, et alignant le développement commercial conjoint, la livraison de services et les conditions commerciales sur l'architecture SASE, le Zéro Confiance, la sécurité cloud et les services SOC. Atos traite plus de 31 milliards d'événements de sécurité par jour dans 17 SOC, ajoutant une échelle de livraison gérée substantielle au tissu de sécurité de Fortinet.
- Octobre 2026 : Versa Networks a annoncé Versa Inbound SSE, une capacité de sécurité fournie par le cloud protégeant les applications et les API exposées à Internet en inspectant le trafic entrant au sein de la plateforme Versa SSE avant qu'il n'atteigne l'environnement applicatif, étendant la couverture gérée de la sécurité des applications sortantes aux applications entrantes.
- Septembre 2026 : Versa Networks a obtenu une note Recommandé avec 99,91 % d'efficacité de sécurité et le débit le plus élevé lors de l'évaluation NSS Labs Q3 2026 des pare-feu réseau cloud, atteignant le deuxième prix par Mbps le plus bas parmi tous les produits évalués.
- Juillet 2026 : Check Point Software Technologies a annoncé la disponibilité de son pare-feu cloud sur AWS European Sovereign Cloud, permettant aux organisations européennes de répondre aux exigences d'autonomie opérationnelle et de résidence des données de l'UE tout en maintenant une sécurité axée sur la prévention alimentée par l'IA sur les couches réseau, de charge de travail et d'application.
Périmètre du Rapport sur le Marché Mondial des Services de Pare-feu Cloud Gérés
Le Marché des Services de Pare-feu Cloud Gérés comprend les services externalisés qui surveillent, administrent, optimisent, gouvernent et sécurisent les environnements de pare-feu basés sur le cloud déployés sur des infrastructures de cloud public, privé et hybride. Ces services comprennent la surveillance et les alertes de pare-feu, la gestion et l'administration des politiques, la réponse aux incidents et l'investigation des menaces, le reporting de conformité, la gestion du cycle de vie des pare-feu et le support opérationnel continu. Le marché comprend les contrats de services gérés, le conseil, la mise en œuvre, l'intégration, la maintenance, le support et les services opérationnels associés à la gestion des pare-feu cloud.
Le Rapport sur le Marché des Services de Pare-feu Cloud Gérés est Segmenté par Modèle de Service (Services de Pare-feu Cloud Entièrement Gérés et Services de Pare-feu Cloud Co-gérés), Fonction (Services de Surveillance et d'Alerte, Services de Gestion et d'Administration des Politiques, Services de Réponse aux Incidents et d'Investigation des Menaces, et Services de Conformité et de Reporting), Mode de Déploiement (Cloud Public, Cloud Privé et Cloud Hybride), Taille d'Entreprise (Grandes Entreprises et Petites et Moyennes Entreprises), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurances [BFSI], Gouvernement et Administration Publique, Santé et Sciences de la Vie, Informatique et Télécommunications, Fabrication Industrielle, Commerce de Détail et Commerce Électronique, Énergie et Services Publics, et Autres Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Services de Pare-feu Cloud Entièrement Gérés |
| Services de Pare-feu Cloud Co-gérés |
| Surveillance et Alertes |
| Gestion et Administration des Politiques |
| Réponse aux Incidents et Investigation des Menaces |
| Conformité et Reporting |
| Cloud Public |
| Cloud Privé |
| Cloud Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Banque, Services Financiers et Assurances (BFSI) |
| Gouvernement et Administration Publique |
| Santé et Sciences de la Vie |
| Informatique et Télécommunications |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Énergie et Services Publics |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Modèle de Service | Services de Pare-feu Cloud Entièrement Gérés | |
| Services de Pare-feu Cloud Co-gérés | ||
| Par Fonction | Surveillance et Alertes | |
| Gestion et Administration des Politiques | ||
| Réponse aux Incidents et Investigation des Menaces | ||
| Conformité et Reporting | ||
| Par Mode de Déploiement | Cloud Public | |
| Cloud Privé | ||
| Cloud Hybride | ||
| Par Taille d'Entreprise | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurances (BFSI) | |
| Gouvernement et Administration Publique | ||
| Santé et Sciences de la Vie | ||
| Informatique et Télécommunications | ||
| Fabrication Industrielle | ||
| Commerce de Détail et Commerce Électronique | ||
| Énergie et Services Publics | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services de pare-feu cloud gérés ?
La taille du marché des services de pare-feu cloud gérés est de 5,02 milliards USD en 2026 et devrait atteindre 11,43 milliards USD d'ici 2032, à un CAGR de 14,75 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services de pare-feu cloud gérés ?
La demande est soutenue par l'exposition aux violations d'origine cloud, la complexité des politiques multi-cloud, le travail distribué et les pénuries de compétences en cybersécurité.
Quel modèle de service détient la plus grande part ?
Les services de pare-feu cloud entièrement gérés sont en tête avec une part de 66,49 % en 2026, tandis que les services co-gérés devraient croître plus rapidement à un CAGR de 16,70 % jusqu'en 2032.
Quelle approche de déploiement se développe le plus rapidement ?
Le cloud hybride devrait se développer à un CAGR de 16,02 % jusqu'en 2032, car les entreprises conservent des systèmes sur site aux côtés de charges de travail en cloud public.
Quel groupe de clients connaît la croissance la plus rapide ?
Les petites et moyennes entreprises devraient croître à un CAGR de 16,36 % jusqu'en 2032, soutenues par des modèles de livraison dirigés par des prestataires de services gérés.
Quelle région connaît la croissance projetée la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 15,33 % jusqu'en 2032, soutenue par l'adoption du cloud et les exigences de cybersécurité dans les principales économies régionales.