
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.73 Mil millones de dólares |
| Tamaño del Mercado (2032) | 4.44 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 20.74 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque por Mordor Intelligence
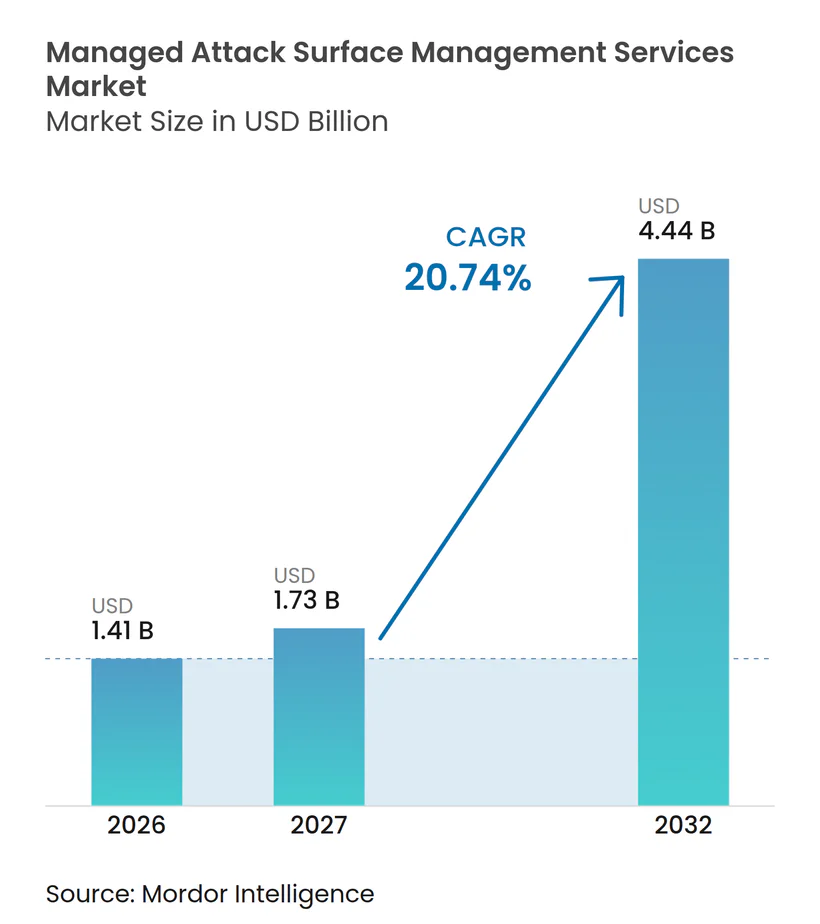
Se proyecta que el tamaño del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque se expanda desde 1,41 mil millones de USD en 2026 y 1,73 mil millones de USD en 2027 hasta 4,44 mil millones de USD en 2032, registrando una CAGR del 20,74% entre 2027 y 2032. La demanda se orienta hacia el descubrimiento continuo porque los sistemas en la nube, de software como servicio e híbridos son cada vez más difíciles de inventariar y monitorear para los equipos internos. Las organizaciones utilizan servicios gestionados para añadir capacidad analítica, procesos operativos y herramientas especializadas que no pueden establecer rápidamente por sí mismas. Los compradores también favorecen a los proveedores que conectan el descubrimiento, la priorización y la remediación verificada dentro de un único modelo operativo. El mercado de servicios gestionados de gestión de superficie de ataque se beneficia, por tanto, tanto de las necesidades de seguridad como de la necesidad de documentar la gestión de la exposición para las partes interesadas empresariales y regulatorias. La complejidad de la integración, la propiedad poco clara de los activos y los requisitos de residencia de datos aún pueden retrasar la adopción, especialmente en organizaciones más grandes con entornos tecnológicos fragmentados.
Conclusiones Clave del Informe
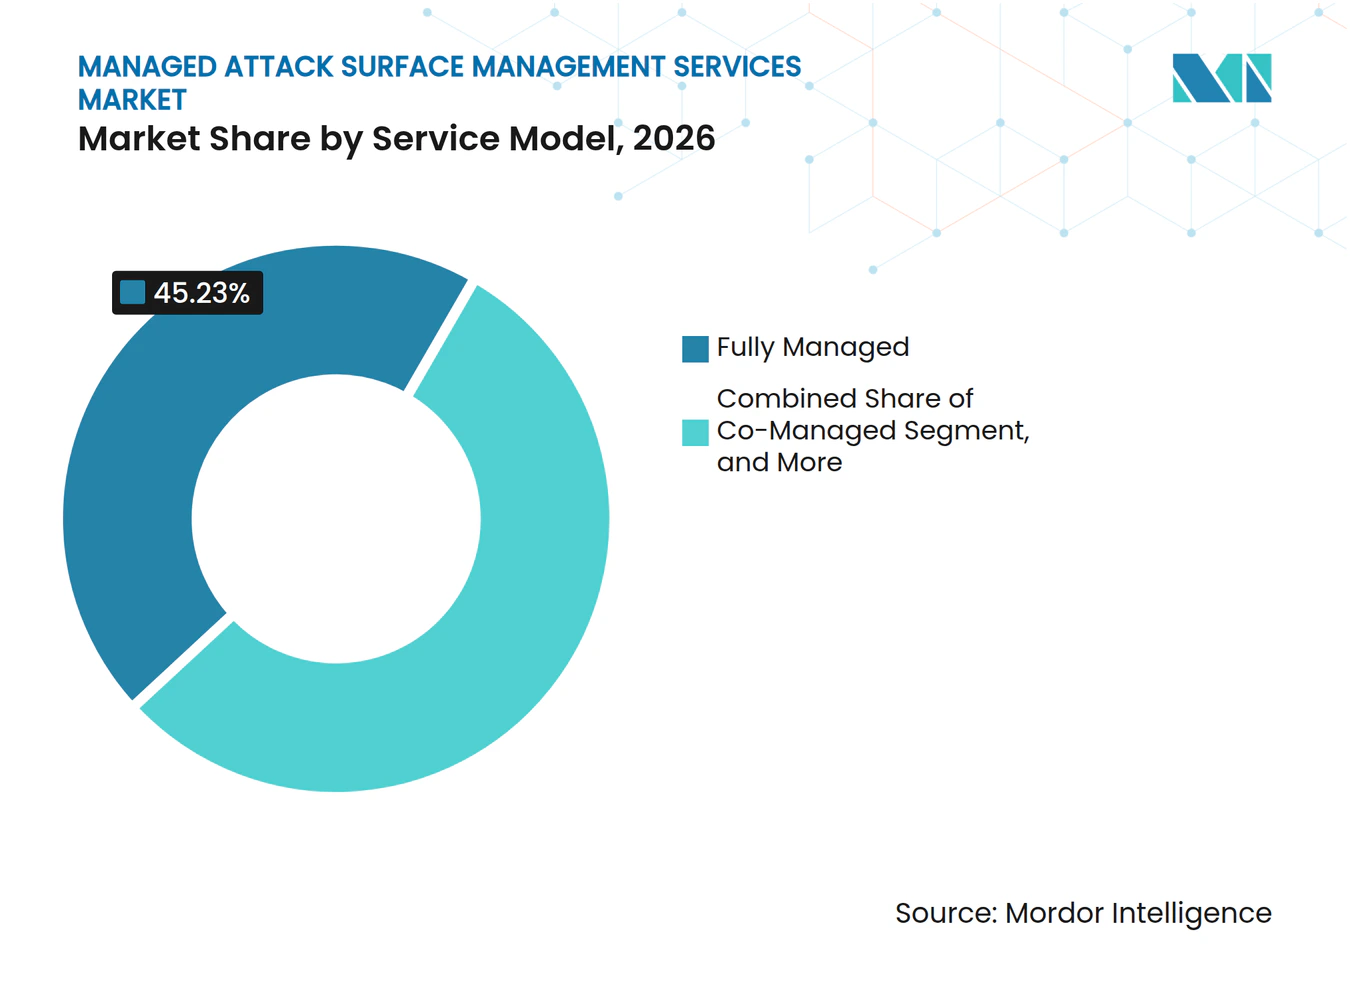
- Por modelo de servicio, Totalmente Gestionado mantuvo el 45,23% de la participación del mercado de servicios gestionados de gestión de superficie de ataque en 2026 y se proyecta que se expanda a una CAGR del 20,93% hasta 2032.
- Por modo de implementación, Nativo en la Nube representó el 57,62% de los ingresos en 2026, lo que demuestra por qué el mercado de servicios gestionados de gestión de superficie de ataque depende del monitoreo continuo de una infraestructura en rápida evolución.
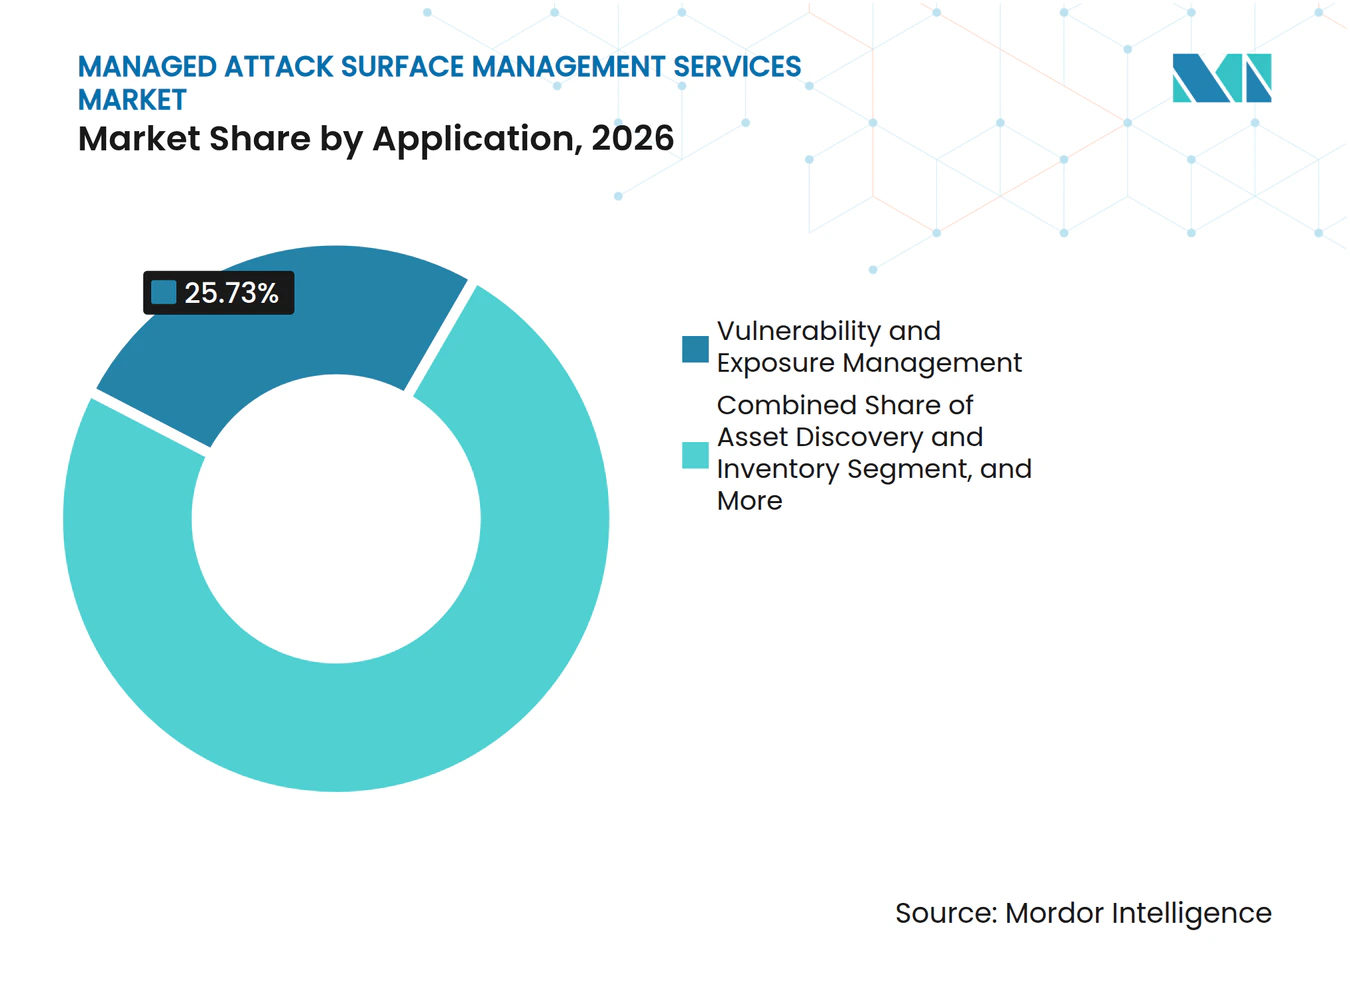
- Por aplicación, Gestión de Vulnerabilidades y Exposición mantuvo el 25,73% de los ingresos en 2026, mientras que se proyecta que Orquestación y Verificación de Remediación se expanda a una CAGR del 21,16% hasta 2032.
- Por vertical industrial, BFSI mantuvo el 23,38% de los ingresos en 2026, mientras que se proyecta que Tecnologías de la Información y Telecomunicaciones se expanda a una CAGR del 21,22% hasta 2032, reforzando la necesidad de cobertura especializada en el mercado de servicios gestionados de gestión de superficie de ataque.
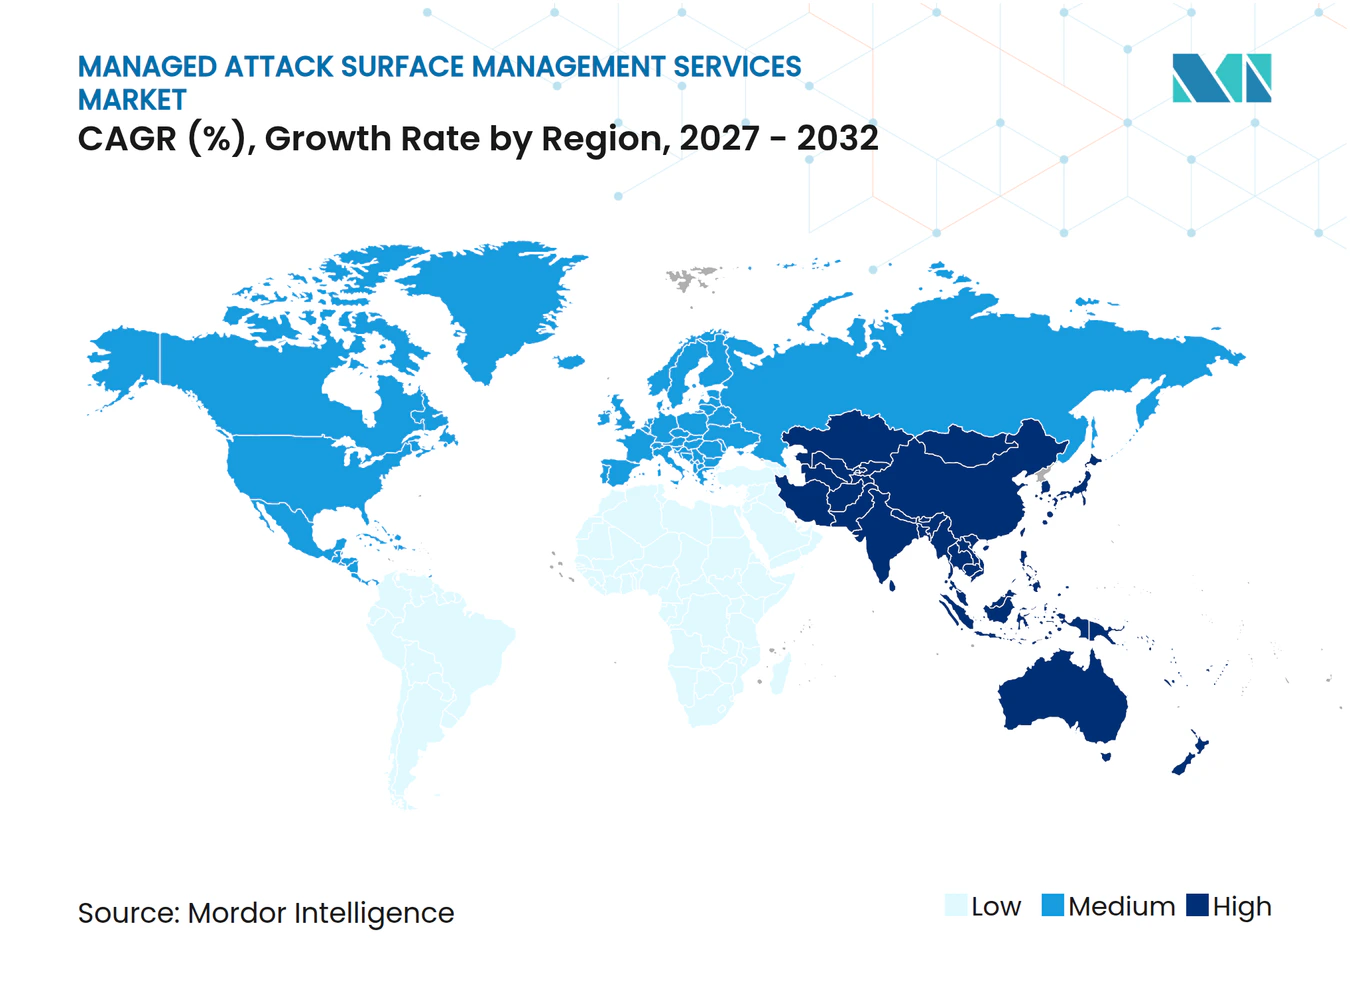
- Por geografía, América del Norte representó el 41,89% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 21,36% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de Huellas Digitales en la Nube, Software como Servicio e Híbridas | +4.5% | Global | Corto plazo (≤ 2 años) |
| Escalada de Activos Desconocidos y No Gestionados con Acceso a Internet | +3.8% | Global | Mediano plazo (2-4 años) |
| Aumento de la Presión Regulatoria para la Evidencia Continua de Exposición | +3.2% | América del Norte y UE, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Escasez de Talento Especializado en Operaciones de Ciberseguridad | +2.9% | Global, aguda en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Descubrimiento y Priorización de Riesgos Habilitados por Inteligencia Artificial | +2.6% | Global | Mediano plazo (2-4 años) |
| Aumento de la Exposición de Terceros y de la Cadena de Suministro de Software | +2.2% | Global, mayor en servicios financieros y manufactura | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Huellas Digitales en la Nube, Software como Servicio e Híbridas
La adopción de la nube y del software como servicio ha ampliado los activos que las organizaciones necesitan identificar y proteger. Las empresas utilizan un promedio de 85 aplicaciones de software como servicio, el 82% opera en entornos híbridos y el 63% utiliza más de 1 proveedor de nube al mismo tiempo.[1] Los entornos de múltiples nubes pueden generar inventarios separados, aplicación desigual de políticas y brechas en los controles de autenticación. En los últimos 12 meses, el 41% de las empresas reportó vulnerabilidades en los permisos de usuarios de software como servicio, y el 29% reportó incidentes vinculados a configuraciones incorrectas de aplicaciones.[2] El mercado de servicios gestionados de gestión de superficie de ataque se ve respaldado cuando los proveedores pueden monitorear los estados de autorización además de los activos de infraestructura. Este enfoque también ayuda a las organizaciones a satisfacer las necesidades internas de gobernanza e informes mediante un proceso continuo en lugar de revisiones periódicas.
Escalada de Activos Desconocidos y No Gestionados con Acceso a Internet
Los activos desconocidos con acceso a internet pueden dejar a las organizaciones expuestas incluso cuando sus herramientas de seguridad establecidas funcionan según lo previsto. Las organizaciones con patrimonios tecnológicos más grandes tienen más probabilidades de sufrir ataques repetidos cuando los activos no se identifican o retiran de manera oportuna. La Agencia de Seguridad de Infraestructura y Ciberseguridad de los Estados Unidos dirige a las agencias civiles federales a realizar análisis de vulnerabilidades con credenciales de forma regular y a crear procesos formales para identificar y priorizar los activos accesibles desde internet. Este modelo operativo se refleja cada vez más en los requisitos de adquisición empresarial, donde los inventarios documentados y los registros de remediación tienen mayor peso. El Mercado de Servicios Gestionados de Gestión de Superficie de Ataque gana relevancia a medida que el monitoreo continuo proporciona un registro más claro del patrimonio de activos y las acciones tomadas contra las exposiciones identificadas. Las organizaciones que no pueden demostrar esta disciplina pueden enfrentar revisiones de adquisición más difíciles y mayores costos de seguros.
Aumento de la Presión Regulatoria para la Evidencia Continua de Exposición
Los requisitos regulatorios están aumentando el valor de los procesos documentados de gestión de la exposición. En los Estados Unidos, las empresas públicas deben describir las prácticas de gestión de riesgos de ciberseguridad y gobernanza en sus divulgaciones anuales. Las normas europeas bajo la Directiva NIS2 amplían las responsabilidades de seguridad en los sectores de infraestructura crítica y pueden dar lugar a multas de hasta 10 millones de EUR (11,20 millones de USD) o el 2% de la facturación anual global por incumplimiento. Las organizaciones deben ser capaces de demostrar un monitoreo continuo en lugar de depender únicamente de evaluaciones puntuales. La Agencia de Seguridad de Infraestructura y Ciberseguridad emitió orientaciones sobre microsegmentación de confianza cero en 2025, reforzando aún más la necesidad de mantener una comprensión actualizada de los activos internos y externos.[3] El mercado de servicios gestionados de gestión de superficie de ataque puede abordar esta necesidad combinando la recopilación de evidencias, la priorización de la exposición y el seguimiento de la remediación en flujos de trabajo de servicio recurrentes.
Escasez de Talento Especializado en Operaciones de Ciberseguridad
Los equipos de seguridad enfrentan una escasez de especialistas que puedan operar programas continuos de gestión de la exposición. ISC2 encontró que una proporción creciente de encuestados reportó brechas de habilidades críticas o significativas, mientras que casi todos los encuestados identificaron al menos una necesidad de habilidades. La inteligencia artificial, la seguridad en la nube y la evaluación de riesgos fueron las brechas de habilidades citadas con mayor frecuencia. ISACA informó que muchos equipos de ciberseguridad tenían personal insuficiente y puestos sin cubrir. El mercado de servicios gestionados de gestión de superficie de ataque continúa dependiendo de proveedores que puedan ampliar la capacidad analítica y reducir las cargas de trabajo repetitivas de clasificación. Las organizaciones más pequeñas y los organismos del sector público pueden utilizar el servicio como alternativa a la creación de una función de seguridad que no pueden dotar de personal internamente.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fricción de Integración en las Cadenas de Herramientas de Seguridad y Tecnologías de la Información | -2.8% | Global | Mediano plazo (2-4 años) |
| Dificultad para Establecer la Propiedad de Activos y la Responsabilidad de Remediación | -2.3% | Global | Mediano plazo (2-4 años) |
| Falsos Positivos y Atribución Incompleta en Entornos Dinámicos | -1.9% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Residencia de Datos, Autorización y Escaneo Seguro | -1.4% | UE, núcleo de Asia-Pacífico, Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Fricción de Integración en las Cadenas de Herramientas de Seguridad y Tecnologías de la Información
La integración entre los sistemas de seguridad y de tecnologías de la información sigue siendo una barrera significativa para la adopción de servicios gestionados. Las organizaciones gestionan numerosas soluciones de seguridad de múltiples proveedores. Un servicio gestionado debe intercambiar información con plataformas de gestión de información y eventos de seguridad, herramientas de endpoints, sistemas de seguridad en la nube y plataformas de gestión de servicios de tecnologías de la información. Estos sistemas suelen utilizar diferentes estructuras de datos e interfaces de programación de aplicaciones. Si la integración es incompleta, un proveedor puede identificar exposiciones que los equipos del cliente no pueden enrutar hacia un flujo de trabajo operativo. El mercado de servicios gestionados de gestión de superficie de ataque se beneficia de los conectores prediseñados y la normalización de datos, aunque los entornos complejos aún pueden requerir largos períodos de implementación.
Dificultad para Establecer la Propiedad de Activos y la Responsabilidad de Remediación
Encontrar un activo expuesto no garantiza por sí solo que el activo sea remediado. Las grandes organizaciones a menudo tienen dificultades para conectar un activo descubierto con el propietario de la aplicación responsable, la unidad de negocio o el centro de costos. El problema se agrava cuando los servicios en la nube se adquieren de forma independiente entre departamentos y las cuentas antiguas permanecen activas. El resultado puede ser un informe de descubrimiento sin un propietario claro que pueda actuar sobre el hallazgo. Los compradores pueden entonces necesitar invertir en gestión del cambio e integración de sistemas de gestión de incidencias antes de que el servicio pueda producir resultados de remediación verificados. En el mercado de servicios gestionados de gestión de superficie de ataque, los proveedores que asignan la propiedad durante la incorporación y realizan un seguimiento de la verificación de la remediación están mejor posicionados para abordar esta limitación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Servicio:
Los Contratos Totalmente Gestionados Lideran la Demanda de ExternalizaciónLos contratos Totalmente Gestionados mantuvieron el 45,23% de la participación del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque en 2026 y se proyecta que se expandan a una CAGR del 20,93% hasta 2032. El modelo transfiere la responsabilidad del monitoreo continuo, la clasificación de alertas y los procesos de escalada al proveedor. Los compradores adquieren, por tanto, capacidad operativa y experiencia especializada, no simplemente acceso a una plataforma de software. Esta distinción es importante porque la gestión continua de la exposición requiere habilidades en seguridad en la nube, interpretación de amenazas y coordinación de la remediación. El modelo de servicio puede reducir la presión sobre los equipos de seguridad que ya están limitados por brechas de personal.
La inteligencia artificial generativa puede ayudar a los proveedores a ampliar la cobertura analítica sin aumentos equivalentes en la plantilla. Esto puede reducir el costo unitario del monitoreo continuo y ampliar el atractivo de los servicios totalmente gestionados entre los compradores de tamaño mediano. Los acuerdos Co-Gestionados son adecuados para organizaciones que tienen un centro de operaciones de seguridad pero desean herramientas especializadas y capacidad analítica adicional. Los contratos de Solo Monitoreo pueden dar a los proveedores una relación inicial antes de que los clientes adopten funciones de remediación y asesoría. Dentro del mercado de servicios gestionados de gestión de superficie de ataque, los servicios de Asesoría e Incidentes Activados siguen siendo el modelo de servicio más pequeño porque son utilizados con mayor frecuencia por organizaciones con programas de seguridad en etapa inicial o una necesidad específica de auditoría o posterior a una brecha.


Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Modo de Implementación:
La Entrega Nativa en la Nube Establece el Estándar OperativoLa implementación Nativa en la Nube representó el 57,62% de los ingresos en 2026. Los contenedores, las funciones sin servidor y las cargas de trabajo de escalado automático pueden cambiar en cuestión de segundos. Las integraciones y los agentes nativos en la nube pueden identificar estos cambios mucho más rápidamente que los sensores tradicionales que dependen de intervalos de sondeo más largos. Esto favorece una identificación más rápida de activos recién configurados o mal configurados. Tenable analizó casi 50 millones de activos y más de 1,7 billones de hallazgos de seguridad, lo que ilustra el volumen de información que los sistemas a escala de nube deben interpretar.
Las implementaciones híbridas siguen siendo importantes para los sectores regulados que no pueden enrutar toda la telemetría de activos a través de sistemas de nube pública. Las instituciones financieras en Alemania, Singapur e India pueden requerir una entrega híbrida para abordar las condiciones locales de residencia de datos. Las implementaciones en Local y Nube Privada conservan un papel específico para las entidades de defensa y los operadores de infraestructura crítica con estrictas políticas de clasificación o seguridad operativa. La entrega nativa en la nube se está volviendo más común en el panorama de proveedores a medida que los clientes buscan un descubrimiento continuo al mismo ritmo que su infraestructura en la nube. El mercado de servicios gestionados de gestión de superficie de ataque debe adaptarse a la política de seguridad, el manejo de datos y la velocidad a la que cambia el entorno subyacente.
Por Aplicación:
Los Resultados de Remediación Ascienden en la Cadena de ValorSe proyecta que la Orquestación y Verificación de Remediación se expanda a una CAGR del 21,16% de 2027 a 2032. Los clientes evalúan cada vez más a los proveedores por el tiempo necesario para pasar de la identificación de la exposición a la remediación verificada. Los hallazgos sin un flujo de trabajo para la acción pueden ser desplazados por servicios que proporcionan un proceso cerrado. Las capacidades nativas de inventario de activos de los grandes proveedores de nube también están reduciendo el valor independiente del descubrimiento básico. En el mercado de servicios gestionados de gestión de superficie de ataque, esto aumenta la importancia de la coordinación y verificación de la remediación, donde los proveedores pueden establecer relaciones más duraderas con los clientes.
La Gestión de Vulnerabilidades y Exposición mantuvo el 25,73% de los ingresos en 2026. Las empresas utilizan esta aplicación para priorizar los hallazgos técnicos según su probable impacto empresarial en lugar de trabajar con listas de vulnerabilidades indiferenciadas. El Descubrimiento de Activos e Inventario sigue siendo esencial para cada compromiso, aunque su valor comercial independiente está disminuyendo a medida que el descubrimiento se agrupa con la puntuación de riesgos. La Gestión de Riesgos y Cumplimiento está respaldada por la demanda de evidencia de cumplimiento continuo en lugar de documentos de auditoría anuales. La Inteligencia de Amenazas y Protección de Riesgos Digitales cubre el reconocimiento externo, incluida la exposición en la web oscura, la suplantación de marca y la filtración de datos de terceros, y es particularmente relevante para los usuarios de servicios financieros y gubernamentales.

Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Vertical Industrial:
Tecnologías de la Información y Telecomunicaciones Desafían el Liderazgo de BFSIBFSI mantuvo el 23,38% de los ingresos en 2026. Su posición refleja una inversión de larga data en operaciones de seguridad y una supervisión regulatoria exigente. Los bancos destinan el 11% de sus presupuestos de tecnologías de la información a la ciberseguridad, mientras que el gasto en tecnologías de la información del sector bancario se pronosticó en 290 mil millones de USD en 2025. La Autoridad Bancaria Europea encontró que el 82,4% de los bancos consideraba el riesgo cibernético como el principal impulsor del riesgo operativo. Las grandes instituciones utilizan servicios gestionados para ampliar programas de seguridad maduros, mientras que las instituciones regionales pueden utilizarlos como capacidad principal de operaciones de seguridad.
Se proyecta que Tecnologías de la Información y Telecomunicaciones se expanda a una CAGR del 21,22% de 2027 a 2032. Los proveedores de servicios de seguridad gestionados y las empresas de telecomunicaciones también son compradores porque sus propias plataformas en la nube, redes definidas por software y pilas de servicios basadas en interfaces de programación de aplicaciones crean extensos patrimonios con acceso a internet. Salud y Ciencias de la Vida se está expandiendo a medida que los registros de pacientes se digitalizan y los dispositivos médicos conectados se vuelven más comunes. En 2025, el 67% de las organizaciones de salud reportó una gran preocupación por el riesgo cibernético en la cadena de suministro. El mercado de servicios gestionados de gestión de superficie de ataque también sirve a los usuarios del Gobierno y Sector Público que responden a las estrategias nacionales de ciberseguridad, mientras que el Comercio Minorista y Electrónico y la Manufactura enfrentan nuevas exposiciones derivadas del comercio digital y la convergencia de la tecnología operativa.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de Superficie de Ataque en América del Norte
América del Norte representó el 41,89% de los ingresos en 2026. La región cuenta con una amplia base de compradores de seguridad gestionada, ecosistemas de proveedores maduros y requisitos que fomentan la gestión documentada de la exposición. Las empresas que cotizan en bolsa deben mantener divulgaciones de gobernanza en ciberseguridad, lo que eleva la atención a nivel directivo sobre la visibilidad de activos y la gestión de riesgos. Estados Unidos impulsa los ingresos regionales, mientras que Canadá y México generan demanda de cobertura gestionada en operaciones empresariales transfronterizas.
Mercado de Servicios Gestionados de Gestión de Superficie de Ataque en Europa y América del Sur
Europa está adoptando servicios gestionados de gestión de superficie de ataque en respuesta a un entorno regulatorio que abarca a más organizaciones de infraestructura crítica. NIS2 ha ampliado las obligaciones de gestión de riesgos y reporte en 18 sectores de infraestructura crítica. El Reino Unido, Alemania y Francia representan los mayores grupos de ingresos nacionales en la región. La base industrial de Alemania respalda la demanda de servicios capaces de abordar la tecnología operativa a medida que los entornos de tecnología de la información y tecnología operativa se vuelven más interconectados. América del Sur sigue siendo un mercado más pequeño, con Brasil liderando la demanda a medida que las organizaciones financieras invierten en ciberseguridad y la protección de datos recibe mayor atención.
Mercado de Servicios Gestionados de Gestión de Superficie de Ataque en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,36% entre 2027 y 2032. La rápida transformación digital, las ciberamenazas y la adopción de múltiples nubes respaldan la demanda en India, Japón, Corea del Sur y el Sudeste Asiático. India es un importante impulsor a nivel de país a medida que se expande la infraestructura digital y se desarrolla la capacidad local de los centros de operaciones de seguridad. CrowdStrike amplió su estrategia de proveedor de servicios de seguridad gestionada en Japón y Asia-Pacífico en abril de 2026 mediante asociaciones con Dicker Data y Otsuka Corporation. En el mercado de servicios gestionados de gestión de superficie de ataque, la demanda en Oriente Medio y África está respaldada por la inversión en infraestructura digital en el Consejo de Cooperación del Golfo, mientras que Sudáfrica lidera la adopción de seguridad gestionada empresarial en el continente.
Panorama Competitivo
Concentración del Mercado
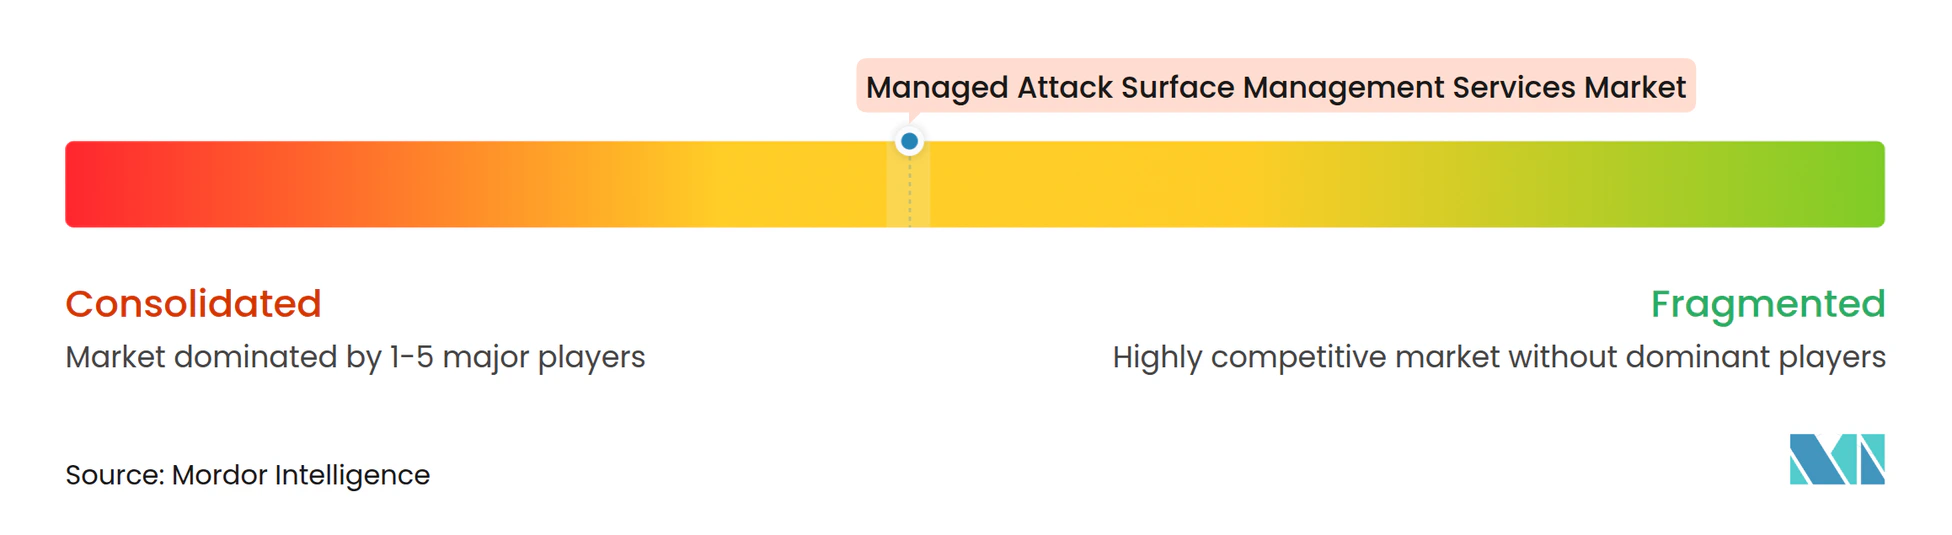
El mercado de servicios gestionados de gestión de superficie de ataque está moderadamente concentrado en la capa de plataforma y fragmentado en la capa de prestación de servicios. IBM, Accenture, Deloitte, Kyndryl y Microsoft compiten por grandes mandatos de servicios gestionados a través de amplias capacidades de operaciones de seguridad, cobertura de entrega global y relaciones establecidas con los clientes. Su ventaja radica en la capacidad de integración y asesoría, aunque la innovación en plataformas puede avanzar más rápido que los programas de desarrollo interno. IBM y Palo Alto Networks formalizaron una asociación en 2025 bajo la cual IBM Consulting actúa como proveedor preferido de servicios de seguridad gestionados en la cartera de plataformas de Palo Alto Networks. El acuerdo combina los servicios de transformación de centros de operaciones de seguridad basados en Cortex XSIAM con la entrega de detección y respuesta a amenazas gestionadas de IBM.
Los proveedores especializados, incluidos Armis, CyCognito, IONIX, Tenable y Qualys, compiten a través de la profundidad del descubrimiento de activos, la priorización de riesgos y la orquestación de la remediación. En el mercado de servicios gestionados de gestión de superficie de ataque, la amplitud de la plataforma y los ecosistemas de integración son cada vez más importantes junto con el descubrimiento nativo. Tenable añadió conectores de terceros a Tenable One en 2025 para que la plataforma pudiera ingerir telemetría de AWS, CrowdStrike, Microsoft, Rapid7 y otros proveedores junto con datos nativos. Armis lanzó Centrix para la Detección y Respuesta de Gestión de Vulnerabilidades en marzo de 2026, con detección continua en dispositivos de tecnologías de la información, internet de las cosas, nube y red.
La oportunidad competitiva en el mercado de servicios gestionados de gestión de superficie de ataque es más sólida entre las organizaciones de tamaño mediano con 500-2.500 empleados que carecen de los recursos para operar plataformas complejas de múltiples proveedores. Los proveedores que pueden abordar los entornos de tecnología operativa de forma segura también tienen una posición diferenciada porque muchas herramientas tradicionales de análisis de tecnologías de la información no son adecuadas para los sistemas industriales. La gestión de la exposición en la cadena de suministro sigue siendo un área incipiente, centrada en la supervisión continua de los proveedores externos además del patrimonio empresarial directo. CyCognito lanzó Pruebas de Penetración Continuas con Inteligencia Artificial en junio de 2026 para combinar el descubrimiento de exposición externa con pruebas ofensivas continuas. IONIX introdujo Defensa de Exposición en Vivo en mayo de 2026 para correlacionar las CVE recién publicadas con los activos orientados al cliente y entregar un flujo de trabajo de mitigación priorizado en 12 horas.
Líderes de la Industria de Servicios Gestionados de Gestión de Superficie de Ataque
-
Kyndryl Holdings, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Palo Alto Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de Superficie de Ataque Empresas cubiertas en este informe
- Accenture plc
- Armis, Inc.
- BitSight Technologies, Inc.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyCognito, Inc.
- Cyberint Technologies Ltd.
- Deloitte Touche Tohmatsu Limited
- Google LLC
- IBM Corporation
- IONIX Ltd.
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Recorded Future, Inc.
- SecurityScorecard, Inc.
- Tenable Holdings, Inc.
- UpGuard, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de Superficie de Ataque
- Junio de 2026: CyCognito lanzó Pruebas de Penetración Continuas con Inteligencia Artificial en su arquitectura Target Graph, habilitando pruebas ofensivas impulsadas por inteligencia artificial de la superficie de ataque externa en un ciclo continuo en lugar de evaluaciones puntuales. La capacidad cierra la brecha entre el descubrimiento pasivo de exposición y la validación activa de explotabilidad, permitiendo que los programas de gestión de superficie de ataque gestionados confirmen qué exposiciones descubiertas representan un riesgo real y explotable en lugar de vulnerabilidades teóricas.
- Mayo de 2026: IONIX introdujo Defensa de Exposición en Vivo, que correlaciona las CVE recién publicadas con los activos orientados a internet de un cliente, confirma la explotabilidad mediante pruebas activas seguras y entrega un flujo de trabajo de mitigación priorizado en 12 horas tras la publicación de la CVE. La ventana de entrega de 12 horas apunta a la fase posterior a la divulgación pública pero anterior a la adopción generalizada de parches, cuando los actores de amenazas bien equipados realizan campañas de análisis masivo.
- Abril de 2026: CrowdStrike amplió su estrategia de comercialización de proveedores de servicios de seguridad gestionados en Japón y Asia-Pacífico a través de asociaciones con los distribuidores Dicker Data y Otsuka Corporation, habilitando un modelo de agregación liderado por distribuidores que permite a los proveedores de servicios de seguridad gestionados regionales ofrecer servicios gestionados basados en la plataforma Falcon a pequeñas y medianas empresas. El programa está diseñado para abordar el canal fragmentado de proveedores de servicios de seguridad gestionados de Asia-Pacífico utilizando a los distribuidores como infraestructura de agregación y facturación para la prestación de seguridad gestionada a escala.
- Marzo de 2026: Rapid7 actualizó Exposure Command con capacidades de validación en tiempo de ejecución y gestión de la postura de seguridad de datos, permitiendo a los equipos de seguridad confirmar qué vulnerabilidades en la nube son activamente explotables e identificar la categoría y sensibilidad de los datos que exponen. La incorporación de la validación en tiempo de ejecución traslada la oferta de gestión de exposición de Rapid7 de un modelo estático de puntuación de riesgos a un flujo de trabajo activo y basado en evidencias de confirmación de explotabilidad.
Alcance del Informe Global del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque
El Mercado de Servicios Gestionados de Gestión de Superficie de Ataque comprende servicios de seguridad continuos y externalizados en los que los proveedores de servicios de seguridad gestionados o proveedores especializados descubren, monitorean, priorizan y remedian la superficie de ataque externa e interna de una organización, incluidos los activos con acceso a internet, los servicios en la nube, las aplicaciones de software como servicio, las integraciones de terceros, las interfaces de programación de aplicaciones y los dispositivos conectados.
El Informe del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque está Segmentado por Modelo de Servicio (Totalmente Gestionado, Co-Gestionado, Solo Monitoreo, y Asesoría e Incidentes Activados), Modo de Implementación (Nativo en la Nube, Híbrido, y Local y Nube Privada), Aplicación (Descubrimiento de Activos e Inventario, Gestión de Riesgos y Cumplimiento, Gestión de Vulnerabilidades y Exposición, Inteligencia de Amenazas y Protección de Riesgos Digitales, y Orquestación y Verificación de Remediación), Vertical Industrial (Banca, Servicios Financieros y Seguros, Salud y Ciencias de la Vida, Tecnologías de la Información y Telecomunicaciones, Gobierno y Sector Público, Comercio Minorista y Electrónico, Manufactura, y Otras Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Totalmente Gestionado |
| Co-Gestionado |
| Solo Monitoreo |
| Asesoría e Incidentes Activados |
| Nativo en la Nube |
| Híbrido |
| Local y Nube Privada |
| Descubrimiento de Activos e Inventario |
| Gestión de Riesgos y Cumplimiento |
| Gestión de Vulnerabilidades y Exposición |
| Inteligencia de Amenazas y Protección de Riesgos Digitales |
| Orquestación y Verificación de Remediación |
| Banca, Servicios Financieros y Seguros |
| Salud y Ciencias de la Vida |
| Tecnologías de la Información y Telecomunicaciones |
| Gobierno y Sector Público |
| Comercio Minorista y Electrónico |
| Manufactura |
| Otras Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Modelo de Servicio | Totalmente Gestionado | |
| Co-Gestionado | ||
| Solo Monitoreo | ||
| Asesoría e Incidentes Activados | ||
| Por Modo de Implementación | Nativo en la Nube | |
| Híbrido | ||
| Local y Nube Privada | ||
| Por Aplicación | Descubrimiento de Activos e Inventario | |
| Gestión de Riesgos y Cumplimiento | ||
| Gestión de Vulnerabilidades y Exposición | ||
| Inteligencia de Amenazas y Protección de Riesgos Digitales | ||
| Orquestación y Verificación de Remediación | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| Salud y Ciencias de la Vida | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Gobierno y Sector Público | ||
| Comercio Minorista y Electrónico | ||
| Manufactura | ||
| Otras Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Servicios Gestionados de Gestión de Superficie de Ataque?
Se proyecta que el Mercado de Servicios Gestionados de Gestión de Superficie de Ataque alcance 1,41 mil millones de USD en 2026 y 4,44 mil millones de USD en 2032, con una CAGR del 20,74% de 2027 a 2032.
¿Qué está impulsando la demanda de servicios gestionados de gestión de superficie de ataque?
Los entornos de nube, software como servicio e híbridos están creando más activos para identificar, monitorear y remediar. Las necesidades de documentación regulatoria y la escasez de talento en ciberseguridad también respaldan la adopción.
¿Qué modelo de servicio lidera los servicios gestionados de gestión de superficie de ataque?
Totalmente Gestionado mantuvo el 45,23% de los ingresos en 2026 y se proyecta que se expanda a una CAGR del 20,93% hasta 2032.
¿Qué modo de implementación se utiliza más para los servicios gestionados de gestión de superficie de ataque?
La implementación Nativa en la Nube mantuvo el 57,62% de los ingresos en 2026 porque puede monitorear contenedores en rápida evolución, funciones sin servidor y cargas de trabajo en múltiples nubes.
¿Qué región se está expandiendo más rápido en servicios gestionados de gestión de superficie de ataque?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,36% de 2027 a 2032, respaldada por el desarrollo de infraestructura digital y el aumento de la adopción de seguridad gestionada.
¿Qué aplicación se está expandiendo más rápido en los servicios gestionados de gestión de superficie de ataque?
Se proyecta que la Orquestación y Verificación de Remediación se expanda a una CAGR del 21,16% hasta 2032 a medida que los compradores buscan una remediación verificada en lugar de solo hallazgos de exposición.