
マネージド・アタック・サーフェス・マネジメント・サービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.73 十億米ドル |
| 市場規模 (2032) | 4.44 十億米ドル |
| 成長率 (2027 - 2032) | 20.74 % |
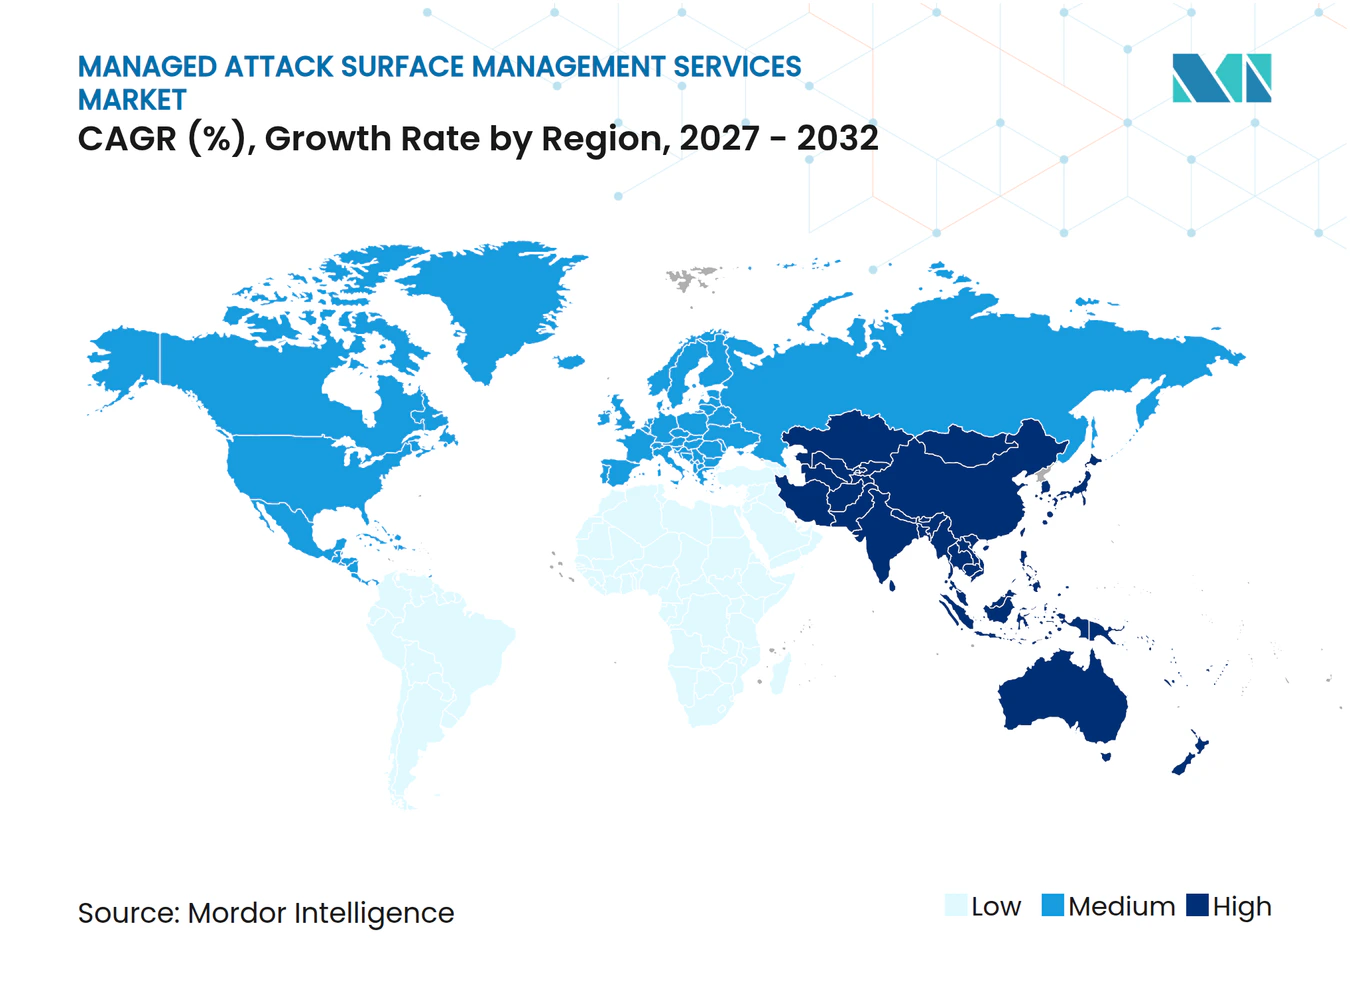
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・アタック・サーフェス・マネジメント・サービス市場分析
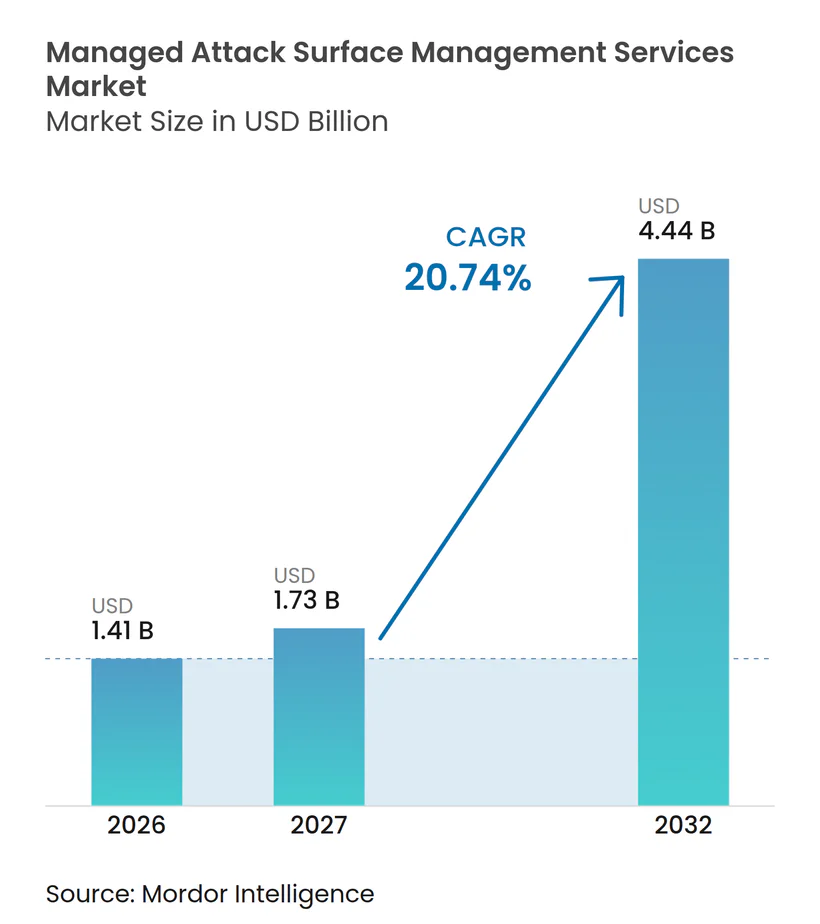
マネージド・アタック・サーフェス・マネジメント・サービス市場規模は、2026年の1.41 ビリオン 米ドルおよび2027年の1.73 ビリオン 米ドルから、2032年までに4.44 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 20.74%を記録すると予測されます。クラウド、サービスとしてのソフトウェア、およびハイブリッドシステムが社内チームによるインベントリ管理と監視をより困難にしているため、継続的な発見に向けた需要が高まっています。組織は、自社単独では迅速に構築できないアナリスト能力、運用プロセス、および専門ツールを補完するためにマネージドサービスを活用しています。また、購買者は、単一の運用モデル内で発見、優先順位付け、および検証済み修復を統合するプロバイダーを優先する傾向にあります。マネージド・アタック・サーフェス・マネジメント・サービス市場は、セキュリティニーズと、ビジネスおよび規制上のステークホルダーに対するエクスポージャー管理の文書化の必要性の両方から恩恵を受けています。統合の複雑さ、資産所有権の不明確さ、およびデータ居住要件は、特に技術環境が断片化した大規模組織において、依然として導入を遅らせる可能性があります。
レポートの主要な知見
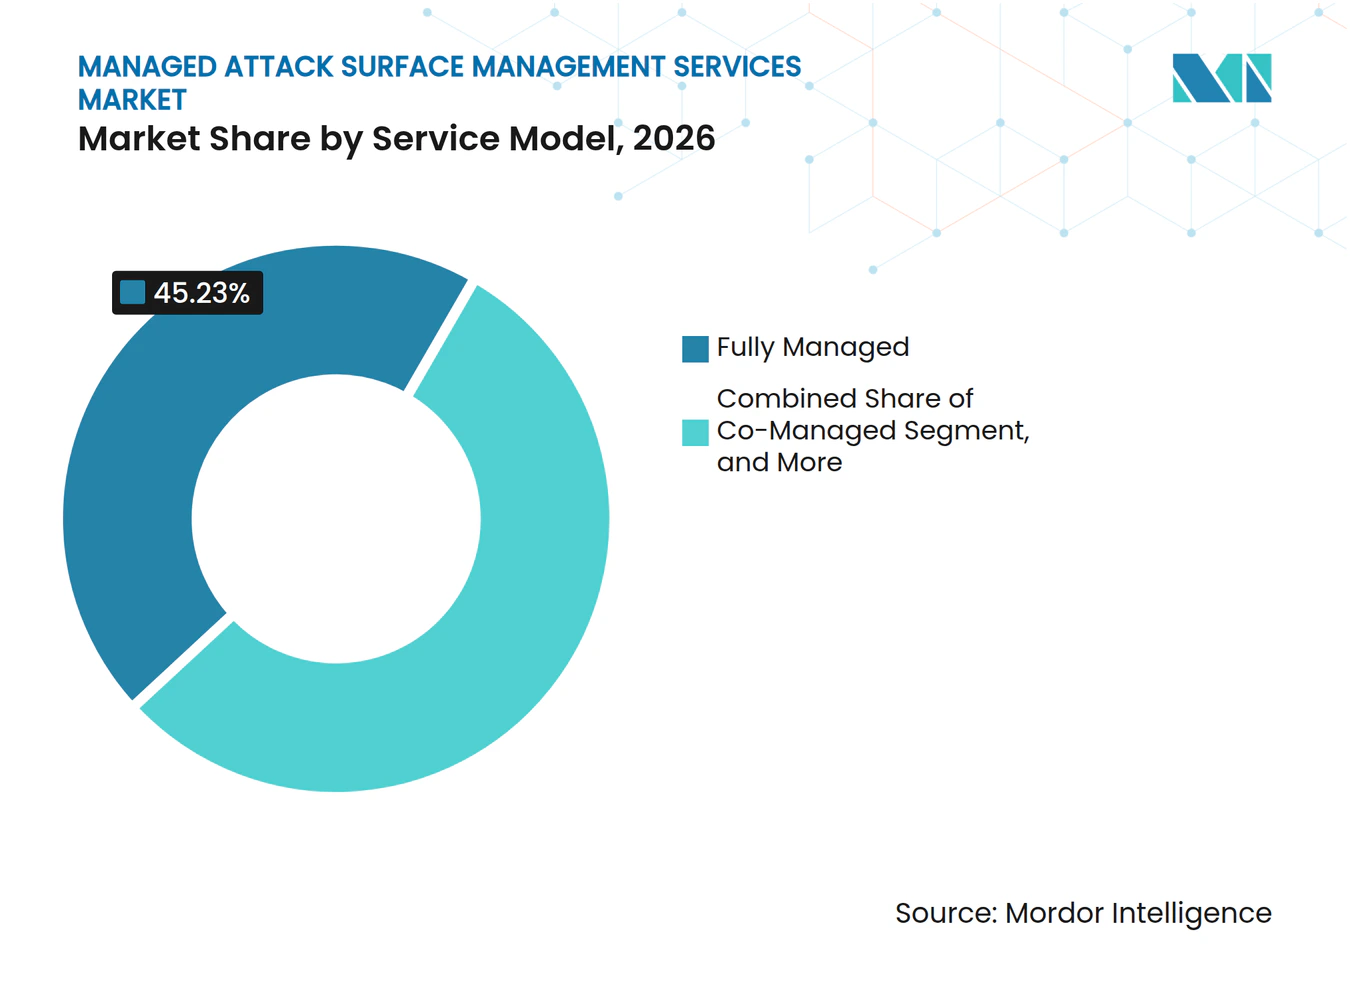
- サービスモデル別では、フルマネージドが2026年のマネージド・アタック・サーフェス・マネジメント・サービス市場シェアの45.23%を占め、2032年にかけてCAGR 20.93%で拡大する見込みです。
- 展開モード別では、クラウドネイティブが2026年の収益の57.62%を占め、マネージド・アタック・サーフェス・マネジメント・サービス市場が急速に変化するイフラの継続的な監視に依存している理由を示しています。
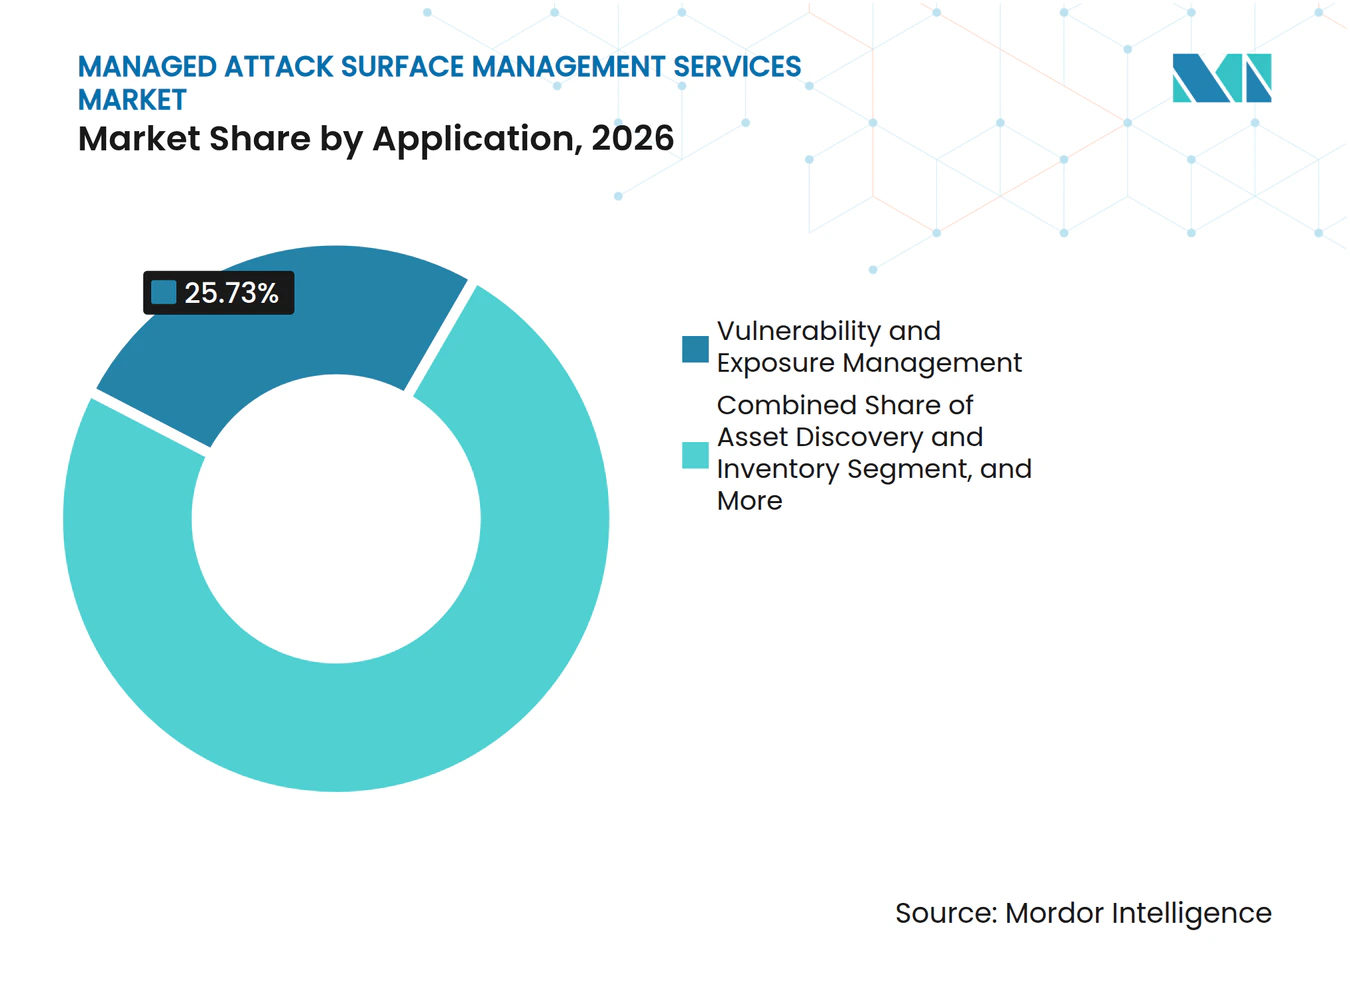
- アプリケーション別では、脆弱性およびエクスポージャー管理が2026年の収益の25.73%を占め、修復オーケストレーションおよび検証は2032年にかけてCAGR 21.16%で拡大する見込みです。
- 業界垂直別では、BFSIが2026年の収益の23.38%を占め、ITおよび通信は2032年にかけてCAGR 21.22%で拡大する見込みであり、マネージド・アタック・サーフェス・マネジメント・サービス市場における専門的なカバレッジの必要性を裏付けています。
- 地域別では、北米が2026年の収益の41.89%を占め、アジア太平洋地域は2032年にかけてCAGR 21.36%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| クラウド、サービスとしてのソフトウェアおよびハイブリッドデジタルフットプリントの拡大 | +4.5% | グローバル | 短期(2年以内) |
| 未知および管理されていないインターネット接続資産の増加 | +3.8% | グローバル | 中期(2〜4年) |
| 継続的なエクスポージャー証拠に対する規制圧力の高まり | +3.2% | 北米およびEU、アジア太平洋地域への波及 | 短期(2年以内) |
| 専門的なサイバーセキュリティ運用人材の不足 | +2.9% | グローバル、北米およびアジア太平洋地域で深刻 | 中期(2〜4年) |
| AIを活用した発見とリスク優先順位付け | +2.6% | グローバル | 中期(2〜4年) |
| 第三者およびソフトウェアサプライチェーンのエクスポージャーの増大 | +2.2% | グローバル、金融サービスおよび製造業で最も高い | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
クラウド、サービスとしてのソフトウェア、およびハイブリッドデジタルフットプリントの拡大
クラウドおよびサービスとしてのソフトウェアの導入により、組織が特定・保護すべき資産が拡大しています。企業は平均85のサービスとしてのソフトウェアアプリケーションを使用しており、82%がハイブリッド環境を運用し、63%が同時に複数のクラウドプロバイダーを利用しています。[1] 複数のクラウド環境は、個別のインベントリ、不均一なポリシー適用、および認証制御のギャップを生じさせる可能性があります。過去12ヶ月間に、企業の41%がサービスとしてのソフトウェアのユーザー権限における脆弱性を報告し、29%がアプリケーションの設定ミスに関連するインシデントを報告しています。[2] マネージド・アタック・サーフェス・マネジメント・サービス市場は、プロバイダーがインフラ資産だけでなく認証状態も監視できる場合に支持されます。このアプローチはまた、定期的なレビューではなく継続的なプロセスを通じて、組織が内部ガバナンスおよびレポートニーを満たすのに役立ちます。
未知および管理されていないインターネット接続資産の増加
未知のインターネット接続資産は、既存のセキュリティツールが意図通りに機能している場合でも、組織を脆弱な状態にさらす可能性があります。技術資産の規模が大きい組織は、資産が適時に特定または廃止されない場合、繰り返し攻撃を受ける可能性が高くなります。米国サイバーセキュリティ・インフラセキュリティ庁は、連邦民間機関に対して定期的な認証済み脆弱性スキャンの実施と、インターネットアクセス可能な資産の特定および優先順位付けのための正式なプロセスの構築を指示しています。この運用モデルは、文書化されたインベントリと修復記録がより重視される企業調達要件にも反映されつつあります。マネージド・アタック・サーフェス・マネジメント・サービス市場は、継続的な監視が資産の状態と特定されたエクスポージャーに対して講じられた措置のより明確な記録を提供することで、その重要性を高めています。この規律を示すことができない組織は、より困難な調達審査や高い保険コストに直面する可能性があります。
継続的なエクスポージャー証拠に対する規制圧力の高まり
規制要件は、文書化されたエクスポージャー管理プロセスの価値を高めています。米国では、上場企業は年次開示においてサイバーセキュリティリスク管理とガバナンスの実践を説明しなければなりません。NIS2指令に基づく欧州の規制は、重要インフラセクター全体のセキュリティ責任を拡大し、不遵守に対して最大1,000万ユーロ(1,120万米ドル)または全世界年間売上高の2%の罰金が科される可能性があります。組織は、特定時点の評価のみに依存するのではなく、継続的な監視を実証できなければなりません。CISAは2025年にゼロトラストマイクロセグメンテーションガイダンスを発行し、内部および外部資産の現状把握を維持する必要性をさらに強調しました。[3] マネージド・アタック・サーフェス・マネジメント・サービス市場は、定期的なサービスワークフローにおいてエビデンス収集、エクスポージャー優先順位付け、および修復追跡を組み合わせることで、このニーズに対応できます。
専門的なサイバーセキュリティ運用人材の不足
セキュリティチームは、継続的なエクスポージャー管理プログラムを運用できる専門家の不足に直面しています。ISC2は、回答者の増加する割合が重大または重要なスキルギャップを報告し、ほぼすべての回答者が少なくとも1つのスキルニーズを特定したことを明らかにしました。人工知能、クラウドセキュリティ、およびリスク評価が最も頻繁に挙げられたスキルギャップでした。ISACAは、多くのサイバーセキュリティチームが人員不足であり、未充足のポジションを抱えていると報告しました。マネージド・アタック・サーフェス・マネジメント・サービス市場は、アナリスト能力を拡張し、反復的なトリアージ作業負荷を軽減できるプロバイダーに引き続き依存しています。中小規模の組織や公共部門の機関は、社内でスタッフを確保できないセキュリティ機能を構築する代替手段としてこのサービスを活用できます。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| セキュリティおよびITツールチェーン全体の統合摩擦 | -2.8% | グローバル | 中期(2〜4年) |
| 資産所有権および修復責任の確立の困難さ | -2.3% | グローバル | 中期(2〜4年) |
| 動的環境における誤検知および不完全な帰属 | -1.9% | グローバル | 短期(2年以内) |
| データ居住、認可、およびセーフスキャンの制約 | -1.4% | EU、アジア太平洋コア、中東およびアフリカ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
セキュリティおよびITツールチェーン全体の統合摩擦
セキュリティおよびITシステム全体の統合は、マネージドサービスの導入に対する重大な障壁であり続けています。組織は複数のベンダーから多数のセキュリティソリューションを管理しています。マネージドサービスは、セキュリティ情報・イベント管理プラットフォーム、エンドポイントツール、クラウドセキュリティシステム、およびITサービス管理プラットフォームと情報を交換しなければなりません。これらのシステムは多くの場合、異なるデータ構造とアプリケーションプログラミングインターフェースを使用しています。統合が不完全な場合、プロバイダーは顧客チームが運用ワークフローに組み込めないエクスポージャーを特定することがあります。マネージド・アタック・サーフェス・マネジメント・サービス市場は、事前構築済みコネクタとデータ正規化から恩恵を受けていますが、複雑な環境では依然として長い展開期間が必要になる場合があります。
資産所有権および修復責任の確立の困難さ
露出した資産を発見するだけでは、その資産が修復されることを保証するものではありません。大規模な組織は、発見された資産を担当するアプリケーションオーナー、ビジネスユニット、またはコストセンターに結びつけることに苦労することが多くあります。クラウドサービスが部門をまたいで独立して購入され、古いアカウントがアクティブなままになっている場合、この問題はさらに困難になります。その結果、発見レポートが作成されても、その発見に対処できる明確なオーナーが存在しないという状況が生じる可能性があります。購買者は、サービスが検証済みの修復成果を生み出す前に、変更管理とチケット統合に投資する必要が生じる場合があります。マネージド・アタック・サーフェス・マネジメント・サービス市場において、オンボーディング時に所有権を割り当て、修復の検証を追跡するプロバイダーは、この制限に対処するうえでより有利な立場にあります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスモデル別:
フルマネージド契約がアウトソーシング需要をリードフルマネージド契約は2026年のマネージド・アタック・サーフェス・マネジメント・サービス市場シェアの45.23%を占め、2032年にかけてCAGR 20.93%で拡大する見込みです。このモデルは、継続的な監視、アラートトリアージ、およびエスカレーションプロセスの責任をプロバイダーに移転します。したがって、購買者はソフトウェアプラットフォームへのアクセスだけでなく、運用能力と専門的な専門知識を取得することになります。この区別は重要です。なぜなら、継続的なエクスポージャー管理にはクラウドセキュリティ、脅威解釈、および修復調整のスキルが必要だからです。このサービスモデルは、すでに人員不足に制約されているセキュリティチームへの負担を軽減できます。
生成人工知能は、プロバイダーが同等の人員増加なしにアナリストのカバレッジを拡張するのに役立ちます。これにより、継続的な監視の単位コストが低下し、中規模の購買者の間でフルマネージドサービスの魅力が広がる可能性があります。コマネージドの取り決めは、セキュリティオペレーションセンターを持ちながら専門ツールと追加のアナリスト能力を求める組織に適しています。モニタリングのみの契約は、顧客が修復およびアドバイザリー機能を採用する前に、プロバイダーが初期的な関係を構築する機会を提供できます。マネージド・アタック・サーフェス・マネジメント・サービス市場において、アドバイザリーおよびインシデント起因型サービスは、初期段階のセキュリティプログラムを持つ組織や特定の監査またはインシデント後のニーズを持つ組織で最も多く使用されるため、最小のサービスモデルにとどまっています。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウドネイティブデリバリーが運用標準を確立クラウドネイティブ展開は2026年の収益の57.62%を占めました。コンテナ、サーバーレス機能、およびオートスケーリングワークロードは数秒以内に変化する可能性があります。クラウドネイティブの統合とエージェントは、より長いポーリング間隔に依存する従来のセンサーよりもはるかに迅速にこれらの変化を特定できます。これにより、新たに設定または設定ミスされた資産のより迅速な特定が可能になります。Tenableは約5,000万の資産と1.7 トリリオン以上のセキュリティ調査結果を分析し、クラウドスケールシステムが解釈しなければならない情報量を示しました。
ハイブリッド展開は、すべての資産テレメトリをパブリッククラウドシステム経由でルーティングできない規制対象セクターにとって引き続き重要です。ドイツ、シンガポール、およびインドの金融機関は、現地のデータ居住条件に対応するためにハイブリッドデリバリーを必要とする場合があります。オンプレミスおよびプライベートクラウド展開は、厳格な機密分類または運用セキュリティポリシーを持つ防衛機関および重要インフラ事業者に対して集中的な役割を維持しています。クラウドネイティブデリバリーは、顧客がクラウドインフラと同じペースで継続的な発見を求めるにつれて、ベンダー全体でより一般的になっています。マネージド・アタック・サーフェス・マネジメント・サービス市場は、セキュリティポリシー、データ処理、および基盤となる環境の変化速度に対応しなければなりません。
アプリケーション別:
修復成果がバリューチェーンの上位へ修復オーケストレーションおよび検証は、2027年から2032年にかけてCAGR 21.16%で拡大する見込みです。顧客はますます、エクスポージャーの特定から検証済み修復までに要する時間でプロバイダーを評価しています。アクションのためのワークフローを持たない調査結果は、クローズドプロセスを提供するサービスに取って代わられる可能性があります。大手クラウドプロバイダーのネイティブ資産インベントリ機能も、基本的な発見の単独の価値を低下させています。マネージド・アタック・サーフェス・マネジメント・サービス市場において、これは修復調整と検証の重要性を高め、プロバイダーがより永続的な顧客関係を構築できる領域となっています。
脆弱性およびエクスポージャー管理は2026年の収益の25.73%を占めました。企業はこのアプリケーションを使用して、未分化の脆弱性リストを処理するのではなく、ビジネスへの影響の可能性に応じて技術的な調査結果を優先順位付けします。資産の発見とインベントリはすべてのエンゲージメントに不可欠ですが、発見がリスクスコアリングとバンドルされるにつれて、その独立した商業的価値は低下しています。リスクおよびコンプライアンス管理は、年次監査文書ではなく継続的なコンプライアンス証拠への需要によって支持されています。脅威インテリジェンスおよびデジタルリスク保護は、ダークウェブへの露出、ブランドなりすまし、および第三者データ漏洩を含む外部偵察をカバーし、金融サービスおよび政府ユーザーに特に関連しています。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
業界垂直別:
ITおよび通信がBFSIのリーダーシップに挑戦BFSIは2026年の収益の23.38%を占めました。その地位は、セキュリティオペレーションへの長年の投資と厳格な規制監督を反映しています。銀行はITバジェットの11%をサイバーセキュリティに割り当てており、銀行セクターのIT支出は2025年に2,900億米ドルと予測されていました。欧州銀行監督機構は、銀行の82.4%がサイバーリスクを運用リスクの主要な要因と見なしていることを明らかにしました。大規模な機関はマネージドサービスを使用して成熟したセキュリティプログラムを拡張し、地域の機関はそれを主要なセキュリティオペレーション能力として使用できます。
ITおよび通信は2027年から2032年にかけてCAGR 21.22%で拡大する見込みです。マネージドセキュリティサービスプロバイダーおよび通信会社も購買者であり、自社のクラウドプラットフォーム、ソフトウェア定義ネットワーク、およびアプリケーションプログラミングインターフェースベースのサービススタックが広範なインターネット接続資産を生み出しているためです。ヘルスケアおよびライフサイエンスは、患者記録のデジタル化と接続された医療機器の普及に伴い拡大しています。2025年には、医療機関の67%がサプライチェーンのサイバーリスクについて大きな懸念を報告しました。マネージド・アタック・サーフェス・マネジメント・サービス市場は、国家サイバーセキュリティ戦略に対応する政府および公共部門のユーザーにも対応しており、小売・電子商取引および製造業はデジタルコマースと運用技術の融合による新たなエクスポージャーに直面しています。
地域分析
北米マネージド・アタック・サーフェス・マネジメント・サービス市場
北米は2026年の収益の41.89%を占めした。この地域には、マネージドセキュリティの購買層が広く形成されており、成熟したベンダーエコシステムと、文書化されたエクスポージャー管理を促進する要件が整っています。上場企業はサイバーセキュリティガバナンスの開示を維持する必要があり、これによりアセットの可視性とリスク管理に対する上級管理職レベルの関心が高まっています。米国が地域収益を牽引しており、カナダとメキシコは国境を越えた企業運営においてマネージドカバレッジへの需要を生み出しています。
欧州および南米マネージド・アタック・サーフェス・マネジメント・サービス市場
欧州は、より多くの重要インフラ組織をカバーする規制環境に対応して、マネージド・アタック・サーフェス・マネジメント・サービスの導入を進めています。NIS2は、18の重要インフラセクターにわたるリスク管理および報告義務を拡大しました。英国、ドイツ、フランスが地域内で最大の国別収益源を占めています。ドイツの産業基盤は、情報技術と運用技術の環境がより緊密に連携するにつれて、運用技術にも対応できるサービスへの需要を支えています。南米は規模が小さいものの、金融機関がサイバーセキュリティに投資し、データ保護への注目が高まる中、ブラジルが需要を牽引しています。
アジア太平洋および中東・アフリカ マネージド・アタック・サーフェス・マネジメント・サービス市場
アジア太平洋地域は、2027年から2032年にかけてCAGR 21.36%で拡大すると予測されています。急速なデジタルトランスフォーメーション、サイバー脅威、マルチクラウドの採用が、インド、日本、韓国、東南アジア全域での需要を支えています。インドはデジタルインフラの拡大とローカルのセキュリティオペレーションセンター能力の発展により、国レベルの主要な牽引役となっています。CrowdStrikeは2026年4月、Dicker DataおよびOtsuka Corporationとのパートナーシップを通じて、日本およびアジア太平洋地域全体でマネージドセキュリティサービスプロバイダー戦略を拡大しました。マネージド・アタック・サーフェス・マネジメント・サービス市場において、中東・アフリカの需要は湾岸協力会議におけるデジタルインフラ投資に支えられており、南アフリカはアフリカ大陸における企業向けマネージドセキュリティ導入をリードしています。
競合環境
市場集中度
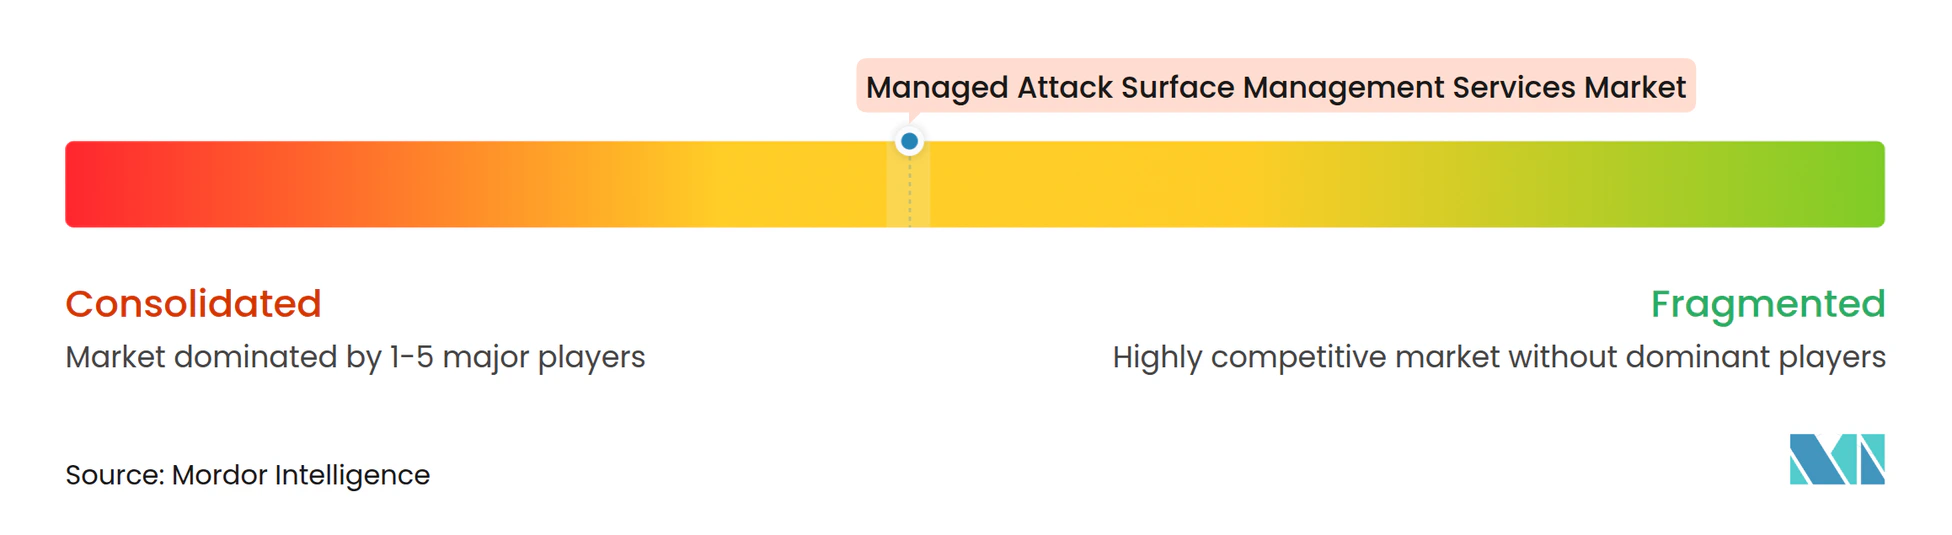
マネージド・アタック・サーフェス・マネジメント・サービス市場は、プラットフォーム層では適度に集中しており、サービスデリバリー層では断片化しています。IBM、Accenture、Deloitte、Kyndryl、およびMicrosoftは、幅広いセキュリティオペレーション能力、グローバルデリバリーカバレッジ、および確立された顧客関係を通じて、大規模なマネージドサービスの委託を競っています。彼らの優位性は統合およびアドバイザリー能力にありますが、プラットフォームのイノベーションは内部開発プログラムよりも速く進む可能性があります。IBMとPalo Alto Networksは2025年にパートナーシップを正式化し、IBMコンサルティングがPalo Alto Networksのプラットフォームポートフォリオ全体で優先マネージドセキュリティサービスプロバイダーとして機能することになりました。この取り決めは、Cortex XSIAMベースのセキュリティオペレーションセンター変革サービスとIBMのマネージド脅威検知・対応デリバリーを組み合わせています。
Armis、CyCognito、IONIX、Tenable、およびQualysを含む専門プロバイダーは、資産発見の深さ、リスク優先順位付け、および修復オーケストレーションを通じて競争しています。マネージド・アタック・サーフェス・マネジメント・サービス市場において、プラットフォームの幅と統合エコシステムは、ネイティブ発見と並んでますます重要になっています。Tenableは2025年にTenable Oneにサードパーティコネクタを追加し、プラットフォームがネイティブデータと並んでAWS、CrowdStrike、Microsoft、Rapid7、およびその他のプロバイダーからのテレメトリを取り込めるようにました。Armisは2026年3月に脆弱性管理検知・対応のためのCentrixを発表し、IT、モノのインターネット、クラウド、およびネットワークデバイス全体での継続的な検知を実現しました。
マネージド・アタック・サーフェス・マネジメント・サービス市場における競争機会は、複雑なマルチベンダープラットフォームを運用するリソースを持たない従業員500〜2,500人の中規模組織の間で最も強くなっています。多くの従来の情報技術スキャンツールが産業システムに適していないため、運用技術環境を安全に対処できるプロバイダーも差別化されたポジションを持っています。サプライチェーンのエクスポージャー管理は、直接的な企業資産に加えて第三者ベンダーの継続的な監視に焦点を当てた初期段階の領域にとどまっています。CyCognitoは2026年6月に継続的AIペネトレーションテストを開始し、外部エクスポージャーの発見と継続的な攻撃的テストを組み合わせました。IONIXは2026年5月にライブエクスポージャーディフェンスを導入し、新たに公開されたCVEを顧客向け資産と照合し、CVE公開から12時間以内に優先順位付けされた緩和ワークフローを提供します。
マネージド・アタック・サーフェス・マネジメント・サービス業界リーダー
-
Kyndryl Holdings, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Palo Alto Networks, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・アタック・サーフェス・マネジメント・サービス市場 このレポートでカバーされる企業
- Accenture plc
- Armis, Inc.
- BitSight Technologies, Inc.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyCognito, Inc.
- Cyberint Technologies Ltd.
- Deloitte Touche Tohmatsu Limited
- Google LLC
- IBM Corporation
- IONIX Ltd.
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Recorded Future, Inc.
- SecurityScorecard, Inc.
- Tenable Holdings, Inc.
- UpGuard, Inc.
最近の産業開発事情 マネージド・アタック・サーフェス・マネジメント・サービス市場
- 2026年6月:CyCognitoはターゲットグラフアーキテクチャ全体で継続的AIペネトレーションテストを開始し、特定時点の評価ではなく継続的なサイクルで外部アタックサーフェスのAI駆動型攻撃的テストを可能にしました。この機能は、受動的なエクスポージャー発見と積極的な悪用可能性検証の間のギャップを埋め、マネージドASMプログラムが発見されたエクスポージャーが理論的な脆弱性ではなく実際の悪用可能なリスクを表しているかどうかを確認できるようにします。
- 2026年5月:IONIXはライブエクスポージャーディフェンスを導入しました。これは新たに公開されたCVEを顧客のインターネット接続資産と照合し、安全なアクティブテストを通じて悪用可能性を確認し、CVE公開から12時間以内に優先順位付けされた緩和ワークフローを提供します。12時間のデリバリーウィンドウは、公開開示後、広範なパッチ適用前の段階を対象としており、この段階でリソースが豊富な脅威アクターが大規模スキャンキャンペーンを実施します。
- 2026年4月:CrowdStrikeはDicker DataおよびOtsuka Corporationとのディストリビューターパートナーシップを通じて、日本およびアジア太平洋地域全体でMSSPの市場開拓戦略を拡大し、地域のMSSPが中小企業にFalconプラットフォームベースのマネージドサービスを提供できるディストリビューター主導の集約モデルを実現しました。このプログラムは、ディストリビューターをマネージドセキュリティデリバリーの集約および請求インフラとして活用することで、アジア太平洋地域の断片化したMSSPチャネルに対応するよう設計されています。
- 2026年3月:Rapid7はエクスポージャーコマンドをランタイム検証とデータセキュリティポスチャー管理機能で更新し、セキュリティチームがどのクラウド脆弱性が積極的に悪用可能かを確認し、それらが露出するデータのカテゴリと機密性を特定できるようにしました。ランタイム検証の追加により、Rapid7のエクスポージャー管理オファリングは静的なリスクスコアリングモデルから、積極的な証拠ベースの悪用可能性確認ワークフローへと移行しました。
グローバル・マネージド・アタック・サーフェス・マネジメント・サービス市場レポートの調査範囲
マネージド・アタック・サーフェス・マネジメント・サービス市場は、MSSPまたは専門プロバイダーが組織の外部および内部のアタックサーフェス(インターネット接続資産、クラウドサービス、サービスとしてのソフトウェアアプリケーション、第三者統合、API、および接続デバイスを含む)を発見、監視、優先順位付け、および修復するアウトソーシングされた継続的セキュリティサービスで構成されています。
マネージド・アタック・サーフェス・マネジメント・サービス市場レポートは、サービスモデル別(フルマネージド、コマネージド、モニタリングのみ、アドバイザリーおよびインシデント起因型)、展開モード別(クラウドネイティブ、ハイブリッド、オンプレミスおよびプライベートクラウド)、アプリケーション別(資産の発見とインベントリ、リスクおよびコンプライアンス管理、脆弱性およびエクスポージャー管理、脅威インテリジェンスおよびデジタルリスク保護、修復オーケストレーションおよび検証)、業界垂直別(銀行・金融サービス・保険、ヘルスケアおよびライフサイエンス、ITおよび通信、政府および公共部門、小売・電子商取引、製造業、その他の業界垂直)、地域別(北米、南米、欧州、アジア太平洋、中東およびアフリカ)にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| フルマネージド |
| コマネージド |
| モニタリングのみ |
| アドバイザリーおよびインシデント起因型 |
| クラウドネイティブ |
| ハイブリッド |
| オンプレミスおよびプライベートクラウド |
| 資産の発見とインベントリ |
| リスクおよびコンプライアンス管理 |
| 脆弱性およびエクスポージャー管理 |
| 脅威インテリジェンスおよびデジタルリスク保護 |
| 修復オーケストレーションおよび検証 |
| 銀行・金融サービス・保険 |
| ヘルスケアおよびライフサイエンス |
| ITおよび通信 |
| 政府および公共部門 |
| 小売・電子商取引 |
| 製造業 |
| その他の業界垂直 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東およびアフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東およびアフリカ |
| サービスモデル別 | フルマネージド | |
| コマネージド | ||
| モニタリングのみ | ||
| アドバイザリーおよびインシデント起因型 | ||
| 展開モード別 | クラウドネイティブ | |
| ハイブリッド | ||
| オンプレミスおよびプライベートクラウド | ||
| アプリケーション別 | 資産の発見とインベントリ | |
| リスクおよびコンプライアンス管理 | ||
| 脆弱性およびエクスポージャー管理 | ||
| 脅威インテリジェンスおよびデジタルリスク保護 | ||
| 修復オーケストレーションおよび検証 | ||
| 業界垂直別 | 銀行・金融サービス・保険 | |
| ヘルスケアおよびライフサイエンス | ||
| ITおよび通信 | ||
| 政府および公共部門 | ||
| 小売・電子商取引 | ||
| 製造業 | ||
| その他の業界垂直 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東およびアフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東およびアフリカ | ||
レポートで回答される主要な質問
マネージド・アタック・サーフェス・マネジメント・サービス市場の規模はどのくらいですか?
マネージド・アタック・サーフェス・マネジメント・サービス市場は2026年に1.41 ビリオン 米ドル、2032年までに4.44 ビリオン 米ドルと予測されており、2027年から2032年にかけてCAGR 20.74%で成長します。
マネージド・アタック・サーフェス・マネジメント・サービスの需要を牽引しているものは何ですか?
クラウド、サービスとしてのソフトウェア、およびハイブリッド環境が、特定、監視、および修復すべき資産を増加させています。規制上の文書化ニーズとサイバーセキュリティ人材不足も導入を支えています。
マネージド・アタック・サーフェス・マネジメント・サービスをリードするサービスモデルはどれですか?
フルマネージドは2026年の収益の45.23%を占め、2032年にかけてCAGR 20.93%で拡大する見込みです。
マネージド・アタック・サーフェス・マネジメント・サービスで最も使用されている展開モードはどれですか?
クラウドネイティブ展開は2026年の収益の57.62%を占めており、急速に変化するコンテナ、サーバーレス機能、およびマルチクラウドワークロードを監視できるためです。
マネージド・アタック・サーフェス・マネジメント・サービスで最も急速に拡大している地域はどこですか?
アジア太平洋地域は2027年から2032年にかけてCAGR 21.36%で拡大する見込みであり、デジタルインフラの発展とマネージドセキュリティ採用の増加によって支えられています。
マネージド・アタック・サーフェス・マネジメント・サービスで最も急速に拡大しているアプリケーションはどれですか?
修復オーケストレーションおよび検証は、購買者がエクスポージャーの発見だけでなく検証済みの修復を求めるにつれて、2032年にかけてCAGR 21.16%で拡大する見込みです。