
Taille et part du marché des services gérés de gestion de la surface d'attaque
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.73 Milliards de dollars |
| Taille du Marché (2032) | 4.44 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 20.74 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de gestion de la surface d'attaque par Mordor Intelligence
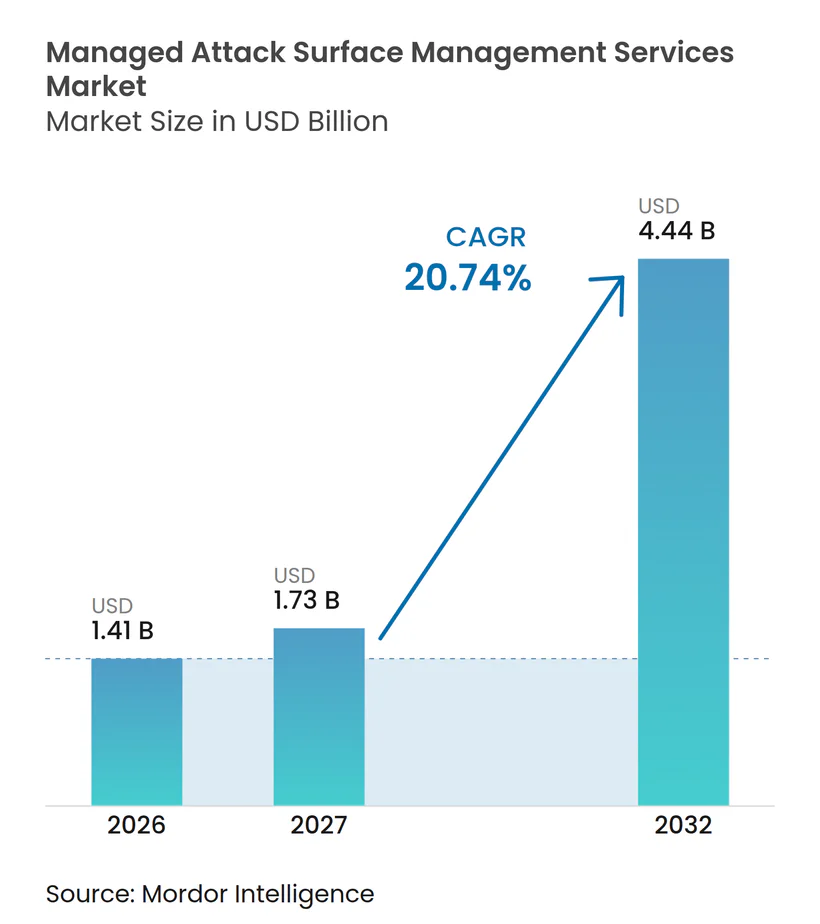
La taille du marché des services gérés de gestion de la surface d'attaque devrait s'étendre de 1,41 milliard USD en 2026 et 1,73 milliard USD en 2027 à 4,44 milliards USD d'ici 2032, enregistrant un CAGR de 20,74 % entre 2027 et 2032. La demande évolue vers une découverte continue car les systèmes cloud, les logiciels en tant que service et les systèmes hybrides deviennent de plus en plus difficiles à inventorier et à surveiller pour les équipes internes. Les organisations ont recours à des services gérés pour accroître la capacité analytique, les processus opérationnels et les outils spécialisés qu'elles ne peuvent pas établir rapidement par elles-mêmes. Les acheteurs privilégient également les fournisseurs qui relient la découverte, la priorisation et la remédiation vérifiée au sein d'un modèle opérationnel unique. Le marché des services gérés de gestion de la surface d'attaque bénéficie donc à la fois des besoins en matière de sécurité et de la nécessité de documenter la gestion de l'exposition pour les parties prenantes commerciales et réglementaires. La complexité de l'intégration, la propriété peu claire des actifs et les exigences en matière de résidence des données peuvent encore retarder l'adoption, en particulier dans les grandes organisations disposant d'environnements technologiques fragmentés.
Principaux enseignements du rapport
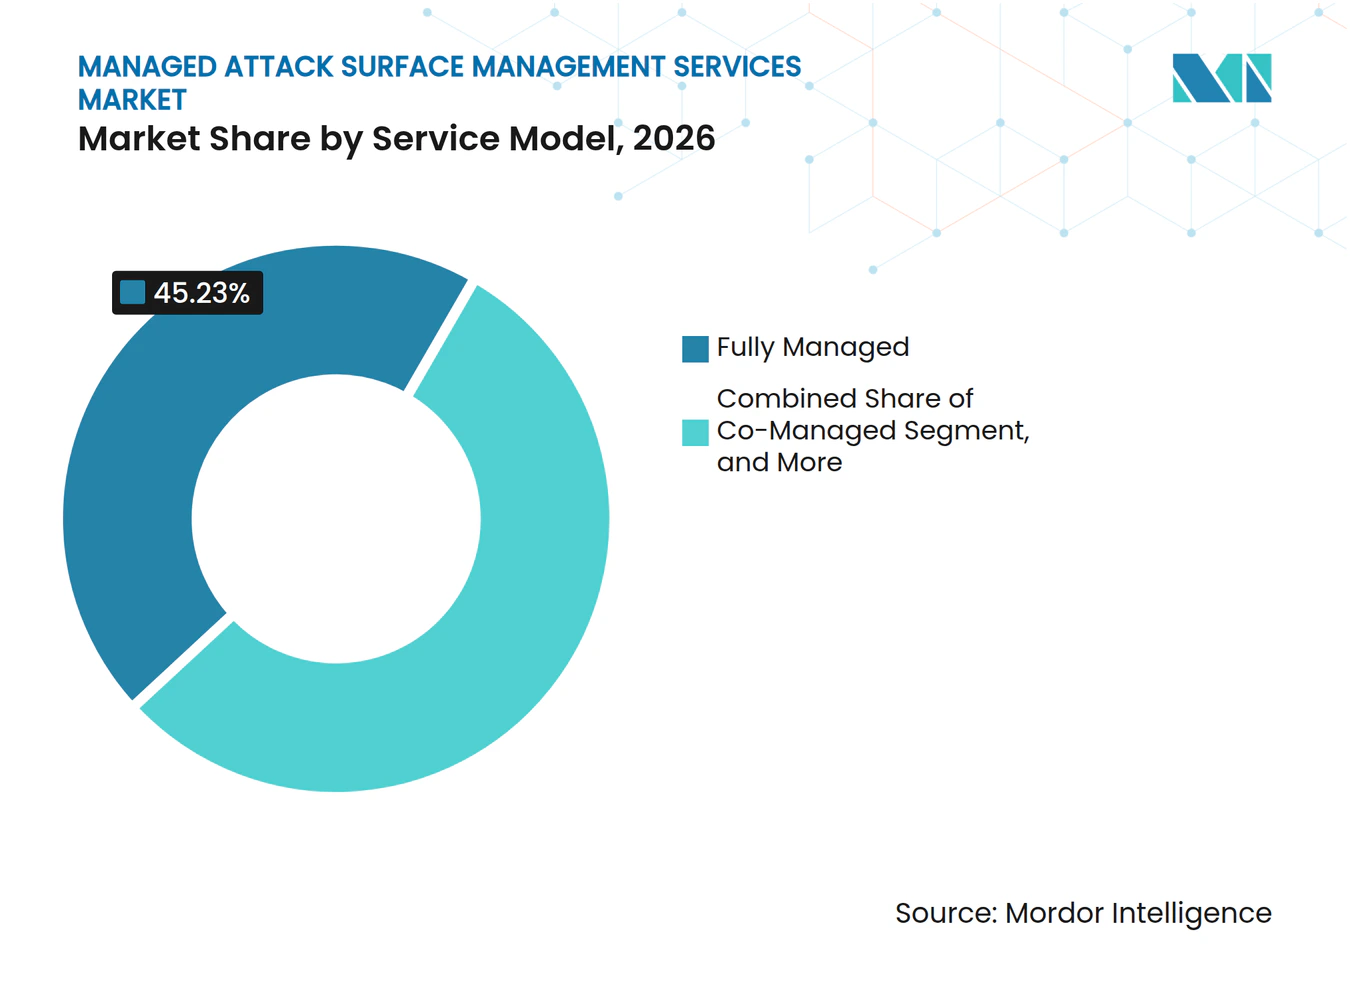
- Par modèle de service, le segment Entièrement géré détenait 45,23 % de la part du marché des services gérés de gestion de la surface d'attaque en 2026 et devrait se développer à un CAGR de 20,93 % jusqu'en 2032.
- Par mode de déploiement, le segment Natif cloud représentait 57,62 % des revenus en 2026, démontrant pourquoi le marché des services gérés de gestion de la surface d'attaque repose sur une surveillance continue d'une infrastructure en évolution rapide.
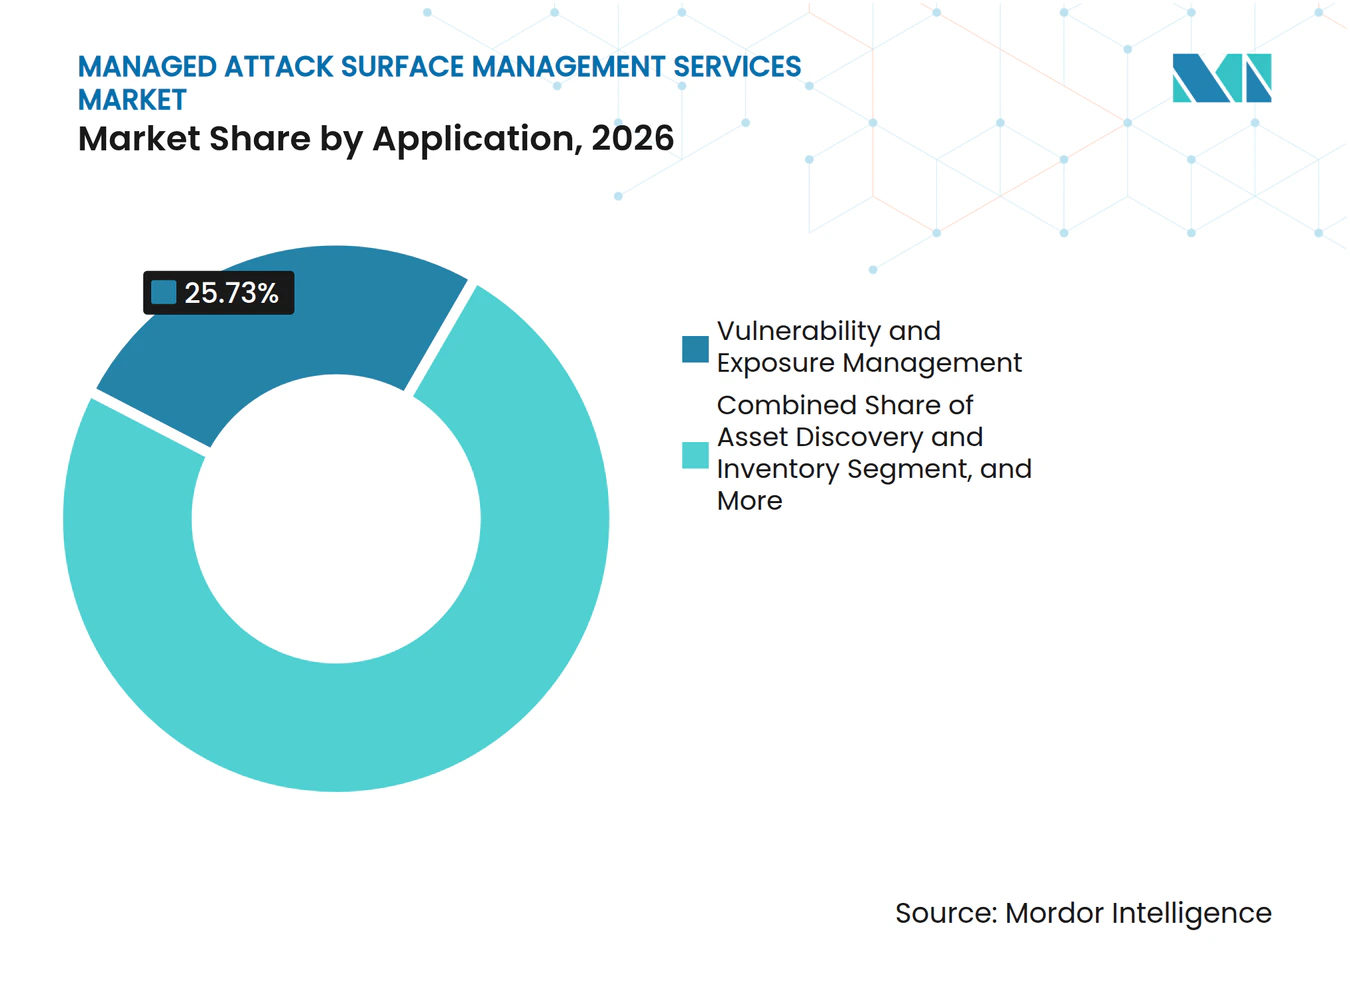
- Par application, la gestion des vulnérabilités et de l'exposition détenait 25,73 % des revenus en 2026, tandis que l'orchestration et la vérification de la remédiation devrait se développer à un CAGR de 21,16 % jusqu'en 2032.
- Par secteur vertical, le BFSI détenait 23,38 % des revenus en 2026, tandis que les technologies de l'information et les télécommunications devraient se développer à un CAGR de 21,22 % jusqu'en 2032, renforçant le besoin d'une couverture spécialisée sur le marché des services gérés de gestion de la surface d'attaque.
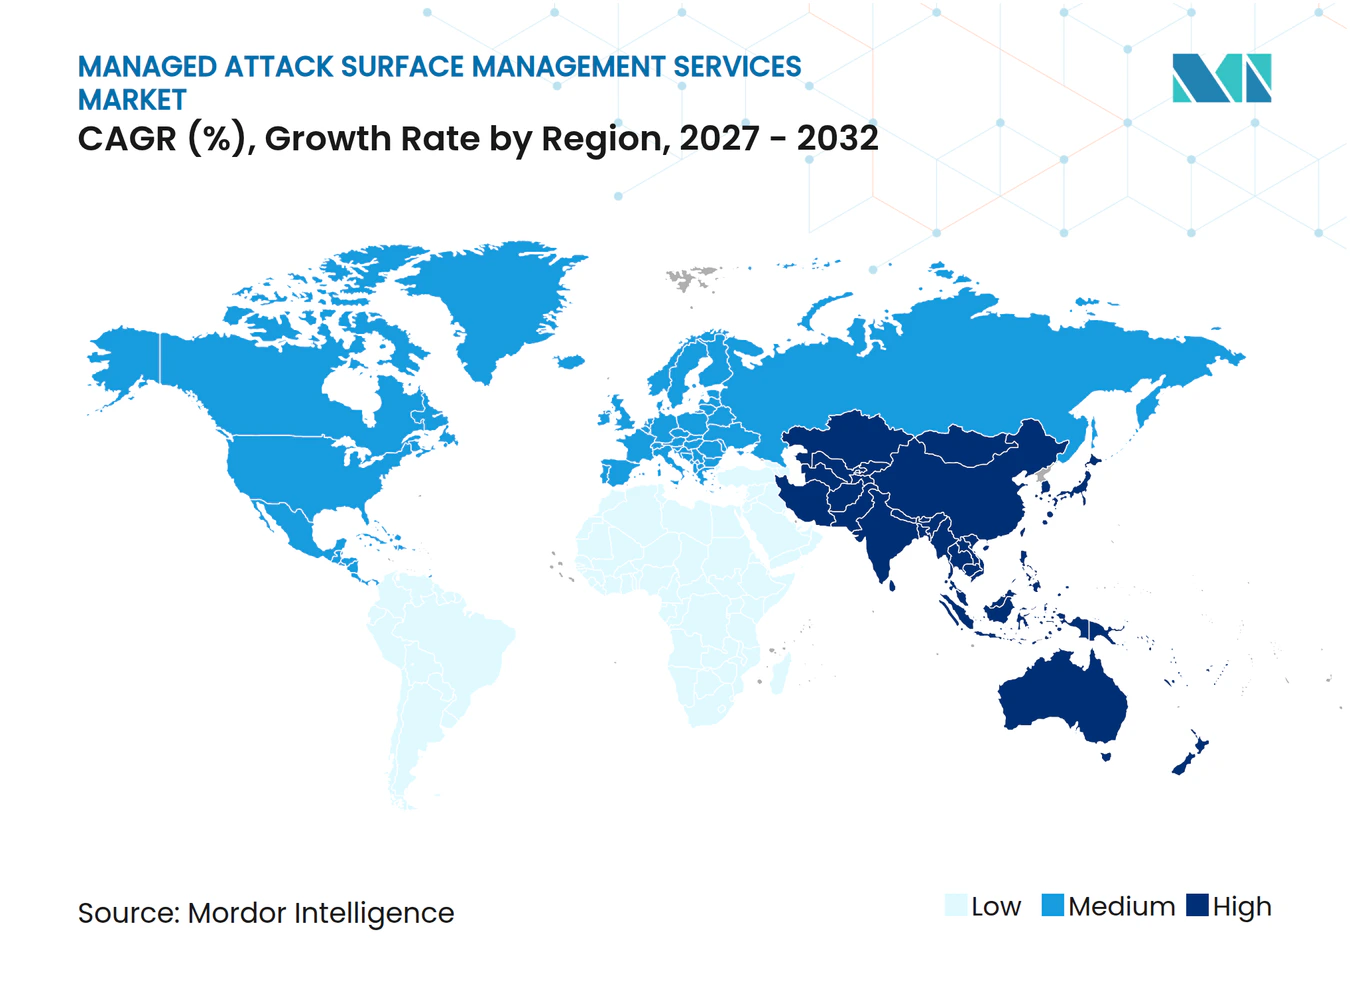
- Par géographie, l'Amérique du Nord représentait 41,89 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,36 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des empreintes numériques cloud, logiciels en tant que service et hybrides | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Escalade des actifs exposés sur Internet inconnus et non gérés | +3.8% | Mondial | Moyen terme (2-4 ans) |
| Pression réglementaire croissante pour des preuves continues d'exposition | +3.2% | Amérique du Nord et UE, avec extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénurie de talents spécialisés en opérations de cybersécurité | +2.9% | Mondial, aiguë en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Découverte et priorisation des risques par l'intelligence artificielle | +2.6% | Mondial | Moyen terme (2-4 ans) |
| Exposition croissante aux tiers et à la chaîne d'approvisionnement logicielle | +2.2% | Mondial, plus élevée dans les services financiers et la fabrication | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des empreintes numériques cloud, logiciels en tant que service et hybrides
L'adoption du cloud et des logiciels en tant que service a élargi les actifs que les organisations doivent identifier et protéger. Les entreprises utilisent en moyenne 85 applications de logiciels en tant que service, 82 % opèrent dans des environnements hybrides et 63 % utilisent plus d'un fournisseur cloud simultanément.[1] Plusieurs environnements cloud peuvent générer des inventaires distincts, une application inégale des politiques et des lacunes dans les contrôles d'authentification. Au cours des 12 derniers mois, 41 % des entreprises ont signalé des vulnérabilités dans les autorisations des utilisateurs de logiciels en tant que service, et 29 % ont signalé des incidents liés à des erreurs de configuration d'applications.[2] Le marché des services gérés de gestion de la surface d'attaque est soutenu lorsque les fournisseurs peuvent surveiller les états d'autorisation ainsi que les actifs d'infrastructure. Cette approche aide également les organisations à répondre aux besoins internes de gouvernance et de reporting par le biais d'un processus continu plutôt que de révisions périodiques.
Escalade des actifs exposés sur Internet inconnus et non gérés
Les actifs exposés sur Internet inconnus peuvent laisser les organisations vulnérables même lorsque leurs outils de sécurité établis fonctionnent comme prévu. Les organisations disposant de parcs technologiques plus importants sont plus susceptibles de subir des attaques répétées lorsque les actifs ne sont pas identifiés ou retirés en temps opportun. L'Agence américaine de cybersécurité et de sécurité des infrastructures demande aux agences civiles fédérales d'effectuer des analyses régulières de vulnérabilités avec authentification et de créer des processus formels pour identifier et prioriser les actifs accessibles sur Internet. Ce modèle opérationnel se reflète de plus en plus dans les exigences d'approvisionnement des entreprises, où les inventaires documentés et les registres de remédiation ont plus de poids. Le marché des services gérés de gestion de la surface d'attaque gagne en pertinence car la surveillance continue fournit un enregistrement plus clair du parc d'actifs et des actions entreprises contre les expositions identifiées. Les organisations qui ne peuvent pas démontrer cette discipline peuvent faire face à des examens d'approvisionnement plus difficiles et à des coûts d'assurance plus élevés.
Pression réglementaire croissante pour des preuves continues d'exposition
Les exigences réglementaires augmentent la valeur des processus documentés de gestion de l'exposition. Aux États-Unis, les sociétés cotées en bourse doivent décrire leurs pratiques de gestion des risques de cybersécurité et de gouvernance dans leurs déclarations annuelles. Les règles européennes en vertu de la directive NIS2 élargissent les responsabilités en matière de sécurité dans les secteurs des infrastructures critiques et peuvent entraîner des amendes allant jusqu'à 10 millions EUR (11,20 millions USD) ou 2 % du chiffre d'affaires annuel mondial en cas de non-conformité. Les organisations doivent être en mesure de démontrer une surveillance continue plutôt que de s'appuyer uniquement sur des évaluations ponctuelles. La CISA a publié des orientations sur la microsegmentation zéro confiance en 2025, renforçant davantage la nécessité de maintenir une compréhension actualisée des actifs internes et externes.[3] Le marché des services gérés de gestion de la surface d'attaque peut répondre à ce besoin en combinant la collecte de preuves, la priorisation de l'exposition et le suivi de la remédiation dans des flux de travail de service récurrents.
Pénurie de talents spécialisés en opérations de cybersécurité
Les équipes de sécurité font face à une pénurie de spécialistes capables d'opérer des programmes de gestion continue de l'exposition. L'ISC2 a constaté qu'une part croissante des répondants signalait des lacunes critiques ou significatives en matière de compétences, tandis que presque tous les répondants identifiaient au moins un besoin en compétences. L'intelligence artificielle, la sécurité cloud et l'évaluation des risques étaient les lacunes de compétences les plus fréquemment citées. L'ISACA a rapporté que de nombreuses équipes de cybersécurité étaient sous-dotées en personnel et avaient des postes non pourvus. Le marché des services gérés de gestion de la surface d'attaque continue de s'appuyer sur des fournisseurs capables d'étendre la capacité analytique et de réduire les charges de travail répétitives de triage. Les petites organisations et les organismes du secteur public peuvent utiliser le service comme alternative à la création d'une fonction de sécurité qu'ils ne peuvent pas doter en personnel en interne.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Friction d'intégration entre les chaînes d'outils de sécurité et informatiques | -2.8% | Mondial | Moyen terme (2-4 ans) |
| Difficulté à établir la propriété des actifs et la responsabilité de la remédiation | -2.3% | Mondial | Moyen terme (2-4 ans) |
| Faux positifs et attribution incomplète dans les environnements dynamiques | -1.9% | Mondial | Court terme (≤ 2 ans) |
| Contraintes de résidence des données, d'autorisation et d'analyse sécurisée | -1.4% | UE, cœur de l'Asie-Pacifique, Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Friction d'intégration entre les chaînes d'outils de sécurité et informatiques
L'intégration entre les systèmes de sécurité et informatiques reste un obstacle important à l'adoption des services gérés. Les organisations gèrent de nombreuses solutions de sécurité provenant de plusieurs fournisseurs. Un service géré doit échanger des informations avec les plateformes de gestion des informations et des événements de sécurité, les outils de protection des points de terminaison, les systèmes de sécurité cloud et les plateformes de gestion des services informatiques. Ces systèmes utilisent souvent des structures de données et des interfaces de programmation d'applications différentes. Si l'intégration est incomplète, un fournisseur peut identifier des expositions que les équipes clientes ne peuvent pas intégrer dans un flux de travail opérationnel. Le marché des services gérés de gestion de la surface d'attaque bénéficie de connecteurs préconstruits et de la normalisation des données, bien que les environnements complexes puissent encore nécessiter de longues périodes de déploiement.
Difficulté à établir la propriété des actifs et la responsabilité de la remédiation
Trouver un actif exposé ne garantit pas en soi que l'actif sera remédié. Les grandes organisations ont souvent du mal à relier un actif découvert au propriétaire d'application responsable, à l'unité commerciale ou au centre de coûts. Le problème devient plus difficile lorsque les services cloud sont achetés indépendamment dans différents départements et que les anciens comptes restent actifs. Le résultat peut être un rapport de découverte sans propriétaire clairement identifié pouvant agir sur la constatation. Les acheteurs peuvent alors avoir besoin d'investir dans la gestion du changement et l'intégration des systèmes de tickets avant que le service puisse produire des résultats de remédiation vrifiés. Sur le marché des services gérés de gestion de la surface d'attaque, les fournisseurs qui attribuent la propriété lors de l'intégration et suivent la vérification de la remédiation sont mieux placés pour remédier à cette limitation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
les contrats entièrement gérés dominent la demande d'externalisationLes contrats entièrement gérés détenaient 45,23 % de la part du marché des services gérés de gestion de la surface d'attaque en 2026 et devraient se développer à un CAGR de 20,93 % jusqu'en 2032. Le modèle transfère la responsabilité de la surveillance continue, du triage des alertes et des processus d'escalade au fournisseur. Les acheteurs acquièrent donc une capacité opérationnelle et une expertise spécialisée, et non simplement l'accès à une plateforme logicielle. Cette distinction est importante car la gestion continue de l'exposition nécessite des compétences en sécurité cloud, en interprétation des menaces et en coordination de la remédiation. Le modèle de service peut réduire la pression sur les équipes de sécurité déjà contraintes par des lacunes en matière de personnel.
L'intelligence artificielle générative peut aider les fournisseurs à étendre la couverture analytique sans augmentations équivalentes des effectifs. Cela peut réduire le coût unitaire de la surveillance continue et élargir l'attrait des services entièrement gérés auprès des acheteurs de taille moyenne. Les arrangements co-gérés conviennent aux organisations qui disposent d'un centre d'opérations de sécurité mais souhaitent des outils spécialisés et une capacité analytique supplémentaire. Les contrats de surveillance uniquement peuvent donner aux fournisseurs une relation initiale avant que les clients n'adoptent des fonctions de remédiation et de conseil. Au sein du marché des services gérés de gestion de la surface d'attaque, les services de conseil et déclenchés par incident restent le plus petit modèle de service car ils sont le plus souvent utilisés par des organisations disposant de programmes de sécurité en phase initiale ou d'un besoin spécifique d'audit ou post-violation.



Par mode de déploiement :
la livraison native cloud établit la norme opérationnelleLe déploiement natif cloud représentait 57,62 % des revenus en 2026. Les conteneurs, les fonctions sans serveur et les charges de travail à mise à l'échelle automatique peuvent évoluer en quelques secondes. Les intégrations et agents natifs cloud peuvent identifier ces changements beaucoup plus rapidement que les capteurs traditionnels qui dépendent d'intervalles d'interrogation plus longs. Cela favorise une identification plus rapide des actifs nouvellement configurés ou mal configurés. Tenable a analysé près de 50 millions d'actifs et plus de 1,7 billion de résultats de sécurité, illustrant le volume d'informations que les systèmes à l'échelle du cloud doivent interpréter.
Les déploiements hybrides restent importants pour les secteurs réglementés qui ne peuvent pas acheminer toute la télémétrie des actifs via des systèmes cloud publics. Les institutions financières en Allemagne, à Singapour et en Inde peuvent nécessiter une livraison hybride pour répondre aux conditions locales de résidence des données. Les déploiements sur site et en cloud privé conservent un rôle ciblé pour les entités de défense et les opérateurs d'infrastructures critiques soumis à des politiques strictes de classification ou de sécurité opérationnelle. La livraison native cloud devient de plus en plus courante dans le paysage des fournisseurs à mesure que les clients recherchent une découverte continue au même rythme que leur infrastructure cloud. Le marché des services gérés de gestion de la surface d'attaque doit s'adapter à la politique de sécurité, à la gestion des données et à la vitesse à laquelle l'environnement sous-jacent évolue.
Par application :
les résultats de remédiation progressent dans la chaîne de valeurL'orchestration et la vérification de la remédiation devraient se développer à un CAGR de 21,16 % de 2027 à 2032. Les clients évaluent de plus en plus les fournisseurs en fonction du temps nécessaire pour passer de l'identification de l'exposition à la remédiation vérifiée. Les résultats sans flux de travail d'action peuvent être supplantés par des services qui fournissent un processus fermé. Les capacités natives d'inventaire des actifs des grands fournisseurs cloud réduisent également la valeur autonome de la découverte de base. Sur le marché des services gérés de gestion de la surface d'attaque, cela accroît l'importance de la coordination et de la vérification de la remédiation, où les fournisseurs peuvent établir des relations clients plus durables.
La gestion des vulnérabilités et de l'exposition détenait 25,73 % des revenus en 2026. Les entreprises utilisent cette application pour prioriser les résultats techniques en fonction de leur impact commercial probable plutôt que de traiter des listes de vulnérabilités indifférenciées. La découverte d'actifs et l'inventaire restent essentiels à chaque engagement, bien que leur valeur commerciale distincte diminue à mesure que la découverte est regroupée avec la notation des risques. La gestion des risques et de la conformité est soutenue par la demande de preuves continues de conformité plutôt que de documents d'audit annuels. La veille sur les menaces et la protection contre les risques numériques couvre la reconnaissance externe, y compris l'exposition sur le dark web, l'usurpation de marque et la fuite de données de tiers, et est particulièrement pertinente pour les services financiers et les utilisateurs gouvernementaux.

Par secteur vertical :
les technologies de l'information et les télécommunications défient le leadership du BFSILe BFSI détenait 23,38 % des revenus en 2026. Sa position reflète un investissement de longue date dans les opérations de sécurité et une surveillance réglementaire exigeante. Les banques allouent 11 % de leurs budgets informatiques à la cybersécurité, tandis que les dépenses informatiques du secteur bancaire étaient prévues à 290 milliards USD en 2025. L'Autorité bancaire européenne a constaté que 82,4 % des banques considéraient le risque cyber comme le principal moteur du risque opérationnel. Les grandes institutions utilisent les services gérés pour étendre les programmes de sécurité matures, tandis que les institutions régionales peuvent les utiliser comme capacité principale d'opérations de sécurité.
Les technologies de l'information et les télécommunications devraient se développer à un CAGR de 21,22 % de 2027 à 2032. Les fournisseurs de services de sécurité gérés et les entreprises de télécommunications sont également des acheteurs car leurs propres plateformes cloud, réseaux définis par logiciel et piles de services basées sur des interfaces de programmation d'applications créent d'importants parcs exposés sur Internet. La santé et les sciences de la vie se développent à mesure que les dossiers patients sont numérisés et que les dispositifs médicaux connectés deviennent plus courants. En 2025, 67 % des organisations de santé ont signalé une grande préoccupation concernant le risque cyber lié à la chaîne d'approvisionnement. Le marché des services gérés de gestion de la surface d'attaque sert également les utilisateurs du secteur gouvernemental et public répondant aux stratégies nationales de cybersécurité, tandis que le commerce de détail et le commerce électronique ainsi que la fabrication font face à de nouvelles expositions liées à la convergence du commerce numérique et des technologies opérationnelles.
Analyse géographique
Marché des Services Gérés de Gestion de la Surface d'Attaque en Amérique du Nord
L'Amérique du Nord a représenté 41,89 % du chiffre d'affaires en 2026. La région dispose d'une large base d'acheteurs de sécurité gérée, d'écosystèmes de fournisseurs matures et d'exigences qui encouragent la gestion documentée de l'exposition. Les entreprises cotées en bourse doivent maintenir des informations sur la gouvernance en matière de cybersécurité, ce qui accroît l'attention des cadres supérieurs sur la visibilité des actifs et la gestion des risques. Les États-Unis constituent le principal moteur des revenus régionaux, tandis que le Canada et le Mexique génèrent une demande de couverture gérée pour les opérations d'entreprise transfrontalières.
Marché des Services Gérés de Gestion de la Surface d'Attaque en Europe et en Amérique du Sud
L'Europe adopte les services gérés de gestion de la surface d'attaque en réponse à un environnement réglementaire couvrant un plus grand nombre d'organisations d'infrastructures critiques. NIS2 a élargi les obligations de gestion des risques et de reporting à 18 secteurs d'infrastructures critiques. Le Royaume-Uni, l'Allemagne et la France représentent les plus importants bassins de revenus nationaux dans la région. La base industrielle de l'Allemagne soutient la demande de services capables de prendre en charge les technologies opérationnelles à mesure que les environnements informatiques et de technologie opérationnelle deviennent plus interconnectés. L'Amérique du Sud reste un marché plus modeste, le Brésil étant en tête de la demande à mesure que les organisations financières investissent dans la cybersécurité et que la protection des données fait l'objet d'une attention accrue.
Marché des Services Gérés de Gestion de la Surface d'Attaque en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 21,36 % de 2027 à 2032. La transformation numérique rapide, les cybermenaces et l'adoption du multi-cloud soutiennent la demande en Inde, au Japon, en Corée du Sud et en Asie du Sud-Est. L'Inde est un moteur majeur au niveau national, à mesure que l'infrastructure numérique se développe et que la capacité des centres d'opérations de sécurité locaux progresse. CrowdStrike a élargi sa stratégie de fournisseur de services de sécurité gérés au Japon et en Asie-Pacifique en avril 2026, grâce à des partenariats avec Dicker Data et Otsuka Corporation. Pour le marché des services gérés de gestion de la surface d'attaque, la demande au Moyen-Orient et en Afrique est soutenue par les investissements dans les infrastructures numériques au sein du Conseil de coopération du Golfe, tandis que l'Afrique du Sud est en tête de l'adoption de la sécurité gérée en entreprise sur le continent.
Paysage concurrentiel
Concentration du Marché
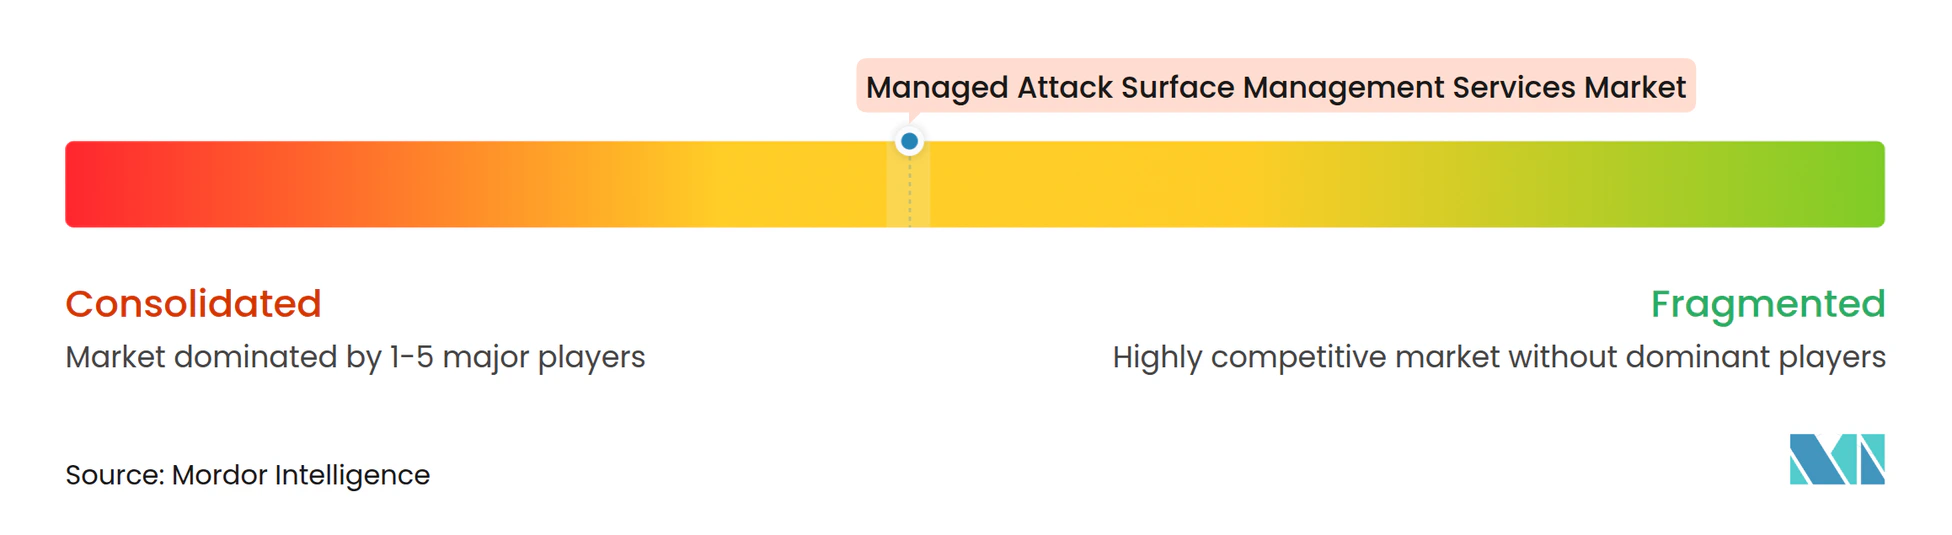
Le marché des services gérés de gestion de la surface d'attaque est modérément concentré au niveau de la couche plateforme et fragmenté au niveau de la couche de prestation de services. IBM, Accenture, Deloitte, Kyndryl et Microsoft se disputent les grands mandats de services gérés grâce à de larges capacités d'opérations de sécurité, une couverture de livraison mondiale et des relations clients établies. Leur avantage réside dans la capacité d'intégration et de conseil, bien que l'innovation de plateforme puisse progresser plus rapidement que les programmes de développement internes. IBM et Palo Alto Networks ont formalisé un partenariat en 2025 dans le cadre duquel IBM Consulting agit en tant que fournisseur privilégié de services de sécurité gérés sur l'ensemble du portefeuille de plateformes de Palo Alto Networks. L'arrangement combine les services de transformation des centres d'opérations de sécurité basés sur Cortex XSIAM avec la livraison de détection et de réponse aux menaces gérées d'IBM.
Les fournisseurs spécialisés, notamment Armis, CyCognito, IONIX, Tenable et Qualys, se distinguent par la profondeur de la découverte d'actifs, la priorisation des risques et l'orchestration de la remédiation. Sur le marché des services gérés de gestion de la surface d'attaque, l'étendue de la plateforme et les écosystèmes d'intégration sont de plus en plus importants aux côtés de la découverte native. Tenable a ajouté des connecteurs tiers à Tenable One en 2025 afin que la plateforme puisse ingérer la télémétrie d'AWS, CrowdStrike, Microsoft, Rapid7 et d'autres fournisseurs en plus des données natives. Armis a lancé Centrix pour la détection et la réponse à la gestion des vulnérabilités en mars 2026, avec une détection continue sur les appareils informatiques, l'internet des objets, le cloud et les appareils réseau.
L'opportunité concurrentielle sur le marché des services gérés de gestion de la surface d'attaque est la plus forte parmi les organisations de taille moyenne comptant 500 à 2 500 employés qui ne disposent pas des ressources nécessaires pour exploiter des plateformes multi-fournisseurs complexes. Les fournisseurs capables de traiter les environnements de technologies opérationnelles en toute sécurité disposent également d'une position différenciée car de nombreux outils d'analyse informatique traditionnels sont inadaptés aux systèmes industriels. La gestion de l'exposition à la chaîne d'approvisionnement reste un domaine émergent, axé sur la surveillance continue des fournisseurs tiers en plus du parc d'entreprise direct. CyCognito a lancé les tests de pénétration continus par intelligence artificielle en juin 2026 pour combiner la découverte d'exposition externe avec des tests offensifs continus. IONIX a introduit Live Exposure Defense en mai 2026 pour faire correspondre les CVE nouvellement publiées aux actifs exposés sur Internet des clients et fournir un flux de travail de mitigation priorisé dans les 12 heures.
Leaders du secteur des services gérés de gestion de la surface d'attaque
-
Kyndryl Holdings, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Palo Alto Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Gestion de la Surface d'Attaque Entreprises couvertes dans ce rapport
- Accenture plc
- Armis, Inc.
- BitSight Technologies, Inc.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyCognito, Inc.
- Cyberint Technologies Ltd.
- Deloitte Touche Tohmatsu Limited
- Google LLC
- IBM Corporation
- IONIX Ltd.
- Kyndryl Holdings, Inc.
- Microsoft Corporation
- Palo Alto Networks, Inc.
- Qualys, Inc.
- Rapid7, Inc.
- Recorded Future, Inc.
- SecurityScorecard, Inc.
- Tenable Holdings, Inc.
- UpGuard, Inc.
Développements industriels récents dans Marché des Services Gérés de Gestion de la Surface d'Attaque
- Juin 2026 : CyCognito a lancé les tests de pénétration continus par intelligence artificielle sur son architecture Target Graph, permettant des tests offensifs pilotés par l'intelligence artificielle de la surface d'attaque externe dans un cycle continu plutôt que des évaluations ponctuelles. Cette capacité comble le fossé entre la découverte passive de l'exposition et la validation active de l'exploitabilité, permettant aux programmes de gestion de la surface d'attaque gérés de confirmer quelles expositions découvertes représentent un risque réel et exploitable plutôt que des vulnérabilités théoriques.
- Mai 2026 : IONIX a introduit Live Exposure Defense, qui corrèle les CVE nouvellement publiées avec les actifs exposés sur Internet d'un client, confirme l'exploitabilité par des tests actifs sécurisés et fournit un flux de travail de mitigation priorisé dans les 12 heures suivant la publication de la CVE. La fenêtre de livraison de 12 heures cible la phase après la divulgation publique mais avant l'adoption généralisée des correctifs, lorsque des acteurs malveillants bien dotés en ressources mènent des campagnes d'analyse de masse.
- Avril 2026 : CrowdStrike a élargi sa stratégie de mise sur le marché des fournisseurs de services de sécurité gérés au Japon et en Asie-Pacifique grâce à des partenariats avec les distributeurs Dicker Data et Otsuka Corporation, permettant un modèle d'agrégation piloté par les distributeurs qui permet aux fournisseurs de services de sécurité gérés régionaux d'offrir des services gérés basés sur la plateforme Falcon aux petites et moyennes entreprises. Le programme est conçu pour remédier à la fragmentation du canal des fournisseurs de services de sécurité gérés en Asie-Pacifique en utilisant les distributeurs comme infrastructure d'agrégation et de facturation pour la prestation de sécurité gérée à grande échelle.
- Mars 2026 : Rapid7 a mis à jour Exposure Command avec des capacités de validation en temps réel et de gestion de la posture de sécurité des données, permettant aux équipes de sécurité de confirmer quelles vulnérabilités cloud sont activement exploitables et d'identifier la catégorie et la sensibilité des données qu'elles exposent. L'ajout de la validation en temps réel fait évoluer l'offre de gestion de l'exposition de Rapid7 d'un modèle de notation des risques statique vers un flux de travail de confirmation de l'exploitabilité actif et basé sur des preuves.
Portée du rapport sur le marché mondial des services gérés de gestion de la surface d'attaque
Le marché des services gérés de gestion de la surface d'attaque comprend des services de sécurité externalisés et continus dans lesquels des fournisseurs de services de sécurité gérés ou des fournisseurs spécialisés découvrent, surveillent, priorisent et remédient la surface d'attaque externe et interne d'une organisation, y compris les actifs exposés sur Internet, les services cloud, les applications de logiciels en tant que service, les intégrations tierces, les interfaces de programmation d'applications et les appareils connectés.
Le rapport sur le marché des services gérés de gestion de la surface d'attaque est segmenté par modèle de service (entièrement géré, co-géré, surveillance uniquement, et conseil et déclenchement par incident), mode de déploiement (natif cloud, hybride, et sur site et cloud privé), application (découverte d'actifs et inventaire, gestion des risques et de la conformité, gestion des vulnérabilités et de l'exposition, veille sur les menaces et protection contre les risques numériques, et orchestration et vérification de la remédiation), secteur vertical (banque, services financiers et assurance, santé et sciences de la vie, technologies de l'information et télécommunications, gouvernement et secteur public, commerce de détail et commerce électronique, fabrication, et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Entièrement géré |
| Co-géré |
| Surveillance uniquement |
| Conseil et déclenchement par incident |
| Natif cloud |
| Hybride |
| Sur site et cloud privé |
| Découverte d'actifs et inventaire |
| Gestion des risques et de la conformité |
| Gestion des vulnérabilités et de l'exposition |
| Veille sur les menaces et protection contre les risques numériques |
| Orchestration et vérification de la remédiation |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et secteur public |
| Commerce de détail et commerce électronique |
| Fabrication |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par modèle de service | Entièrement géré | |
| Co-géré | ||
| Surveillance uniquement | ||
| Conseil et déclenchement par incident | ||
| Par mode de déploiement | Natif cloud | |
| Hybride | ||
| Sur site et cloud privé | ||
| Par application | Découverte d'actifs et inventaire | |
| Gestion des risques et de la conformité | ||
| Gestion des vulnérabilités et de l'exposition | ||
| Veille sur les menaces et protection contre les risques numériques | ||
| Orchestration et vérification de la remédiation | ||
| Par secteur vertical | Banque, services financiers et assurance | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et secteur public | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de gestion de la surface d'attaque ?
Le marché des services gérés de gestion de la surface d'attaque est estimé à 1,41 milliard USD en 2026 et à 4,44 milliards USD d'ici 2032, avec un CAGR de 20,74 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés de gestion de la surface d'attaque ?
Les environnements cloud, les logiciels en tant que service et les environnements hybrides créent davantage d'actifs à identifier, surveiller et remédier. Les besoins en documentation réglementaire et les pénuries de talents en cybersécurité soutiennent également l'adoption.
Quel modèle de service domine les services gérés de gestion de la surface d'attaque ?
Le segment Entièrement géré détenait 45,23 % des revenus en 2026 et devrait se développer à un CAGR de 20,93 % jusqu'en 2032.
Quel mode de déploiement est le plus utilisé pour les services gérés de gestion de la surface d'attaque ?
Le déploiement natif cloud détenait 57,62 % des revenus en 2026 car il peut surveiller les conteneurs, les fonctions sans serveur et les charges de travail multi-cloud en évolution rapide.
Quelle région connaît la croissance la plus rapide pour les services gérés de gestion de la surface d'attaque ?
L'Asie-Pacifique devrait se développer à un CAGR de 21,36 % de 2027 à 2032, soutenue par le développement des infrastructures numériques et l'adoption croissante de la sécurité gérée.
Quelle application connaît la croissance la plus rapide dans les services gérés de gestion de la surface d'attaque ?
L'orchestration et la vérification de la remédiation devraient se développer à un CAGR de 21,16 % jusqu'en 2032, les acheteurs recherchant une remédiation vérifiée plutôt que de simples résultats d'exposition.