
Tamanho e Participação do Mercado de Serviços de Inteligência de Superfície de Ataque Externo Gerenciado
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
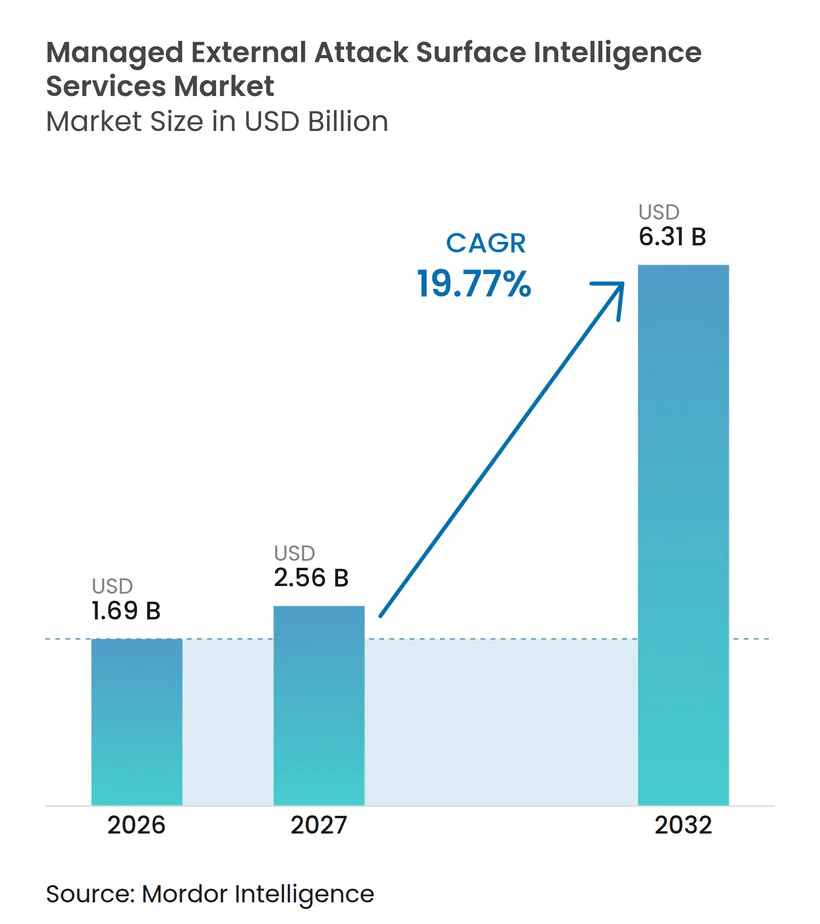
| Tamanho do Mercado (2027) | 2.56 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.31 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 19.77 % |
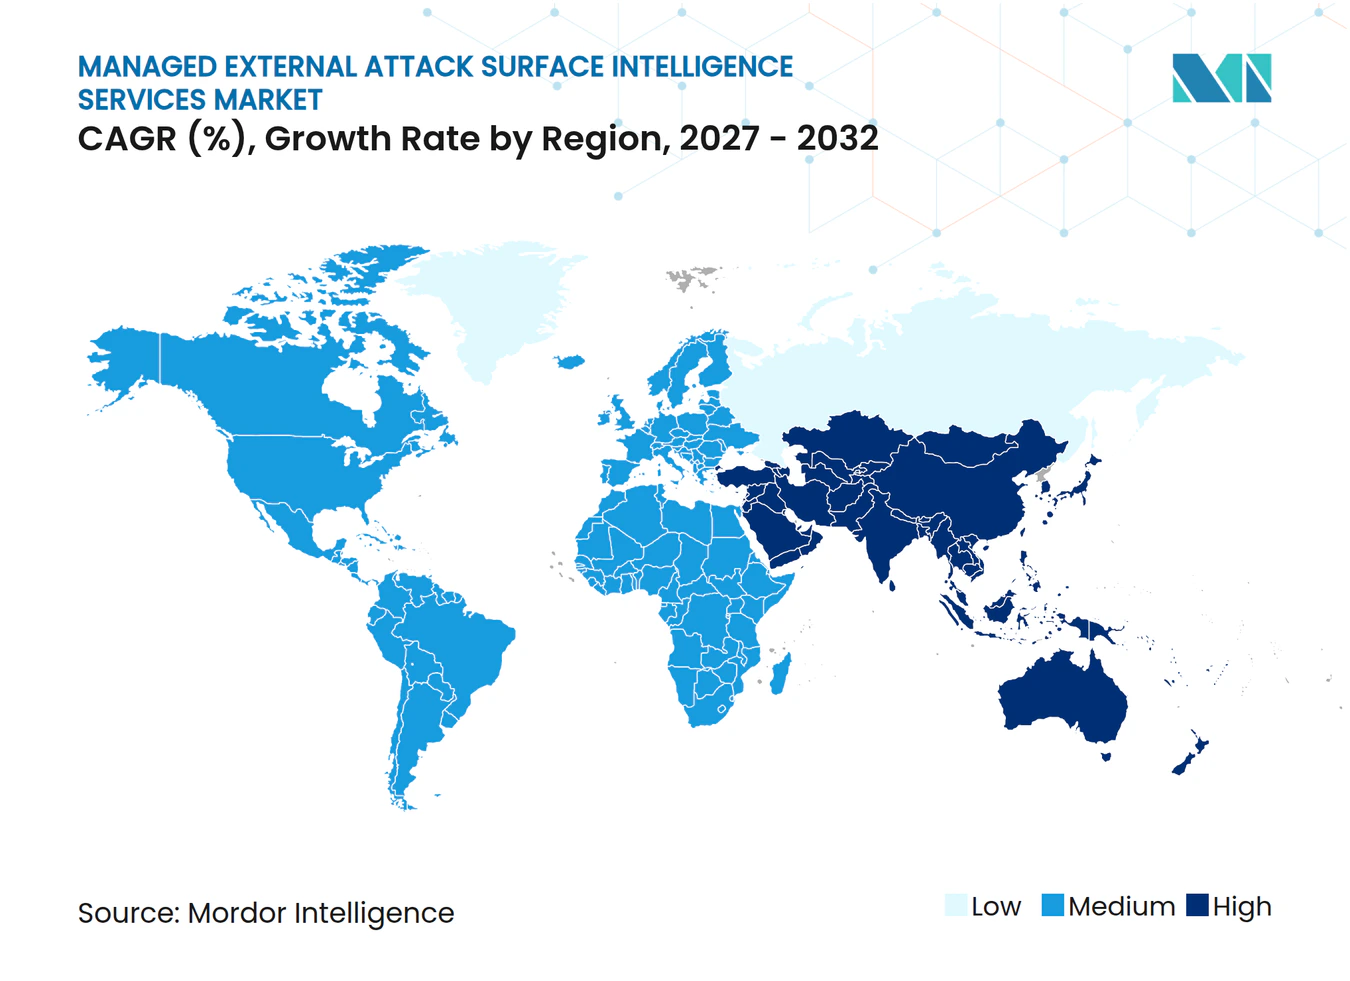
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Inteligência de Superfície de Ataque Externo Gerenciado por Mordor Intelligence
O tamanho do mercado de serviços de inteligência de superfície de ataque externo gerenciado está projetado para expandir de 1,69 bilhões de USD em 2026 e 2,56 bilhões de USD em 2027 para 6,31 bilhões de USD até 2032, registrando um CAGR de 19,77% entre 2027 e 2032. O mercado de serviços de inteligência de superfície de ataque externo gerenciado está sendo moldado por inquilinos de nuvem, aplicações de software como serviço, endpoints de IoT e sistemas conectados por IA que as equipes de segurança devem identificar fora de suas redes internas. Os requisitos regulatórios estão tornando a visibilidade externa um controle documentado, particularmente para instituições financeiras e operadores de infraestrutura crítica. Isso apoia contratos de serviços gerenciados mais longos porque os clientes precisam de monitoramento contínuo em vez de varreduras periódicas. Os provedores estão respondendo oferecendo cobertura de descoberta mais ampla, inteligência de ameaças e fluxos de trabalho de validação para ajudar os clientes a priorizar a remediação. O mercado de serviços de inteligência de superfície de ataque externo gerenciado também se beneficia quando as organizações carecem do pessoal necessário para operar essas capacidades internamente.
Principais Conclusões do Relatório
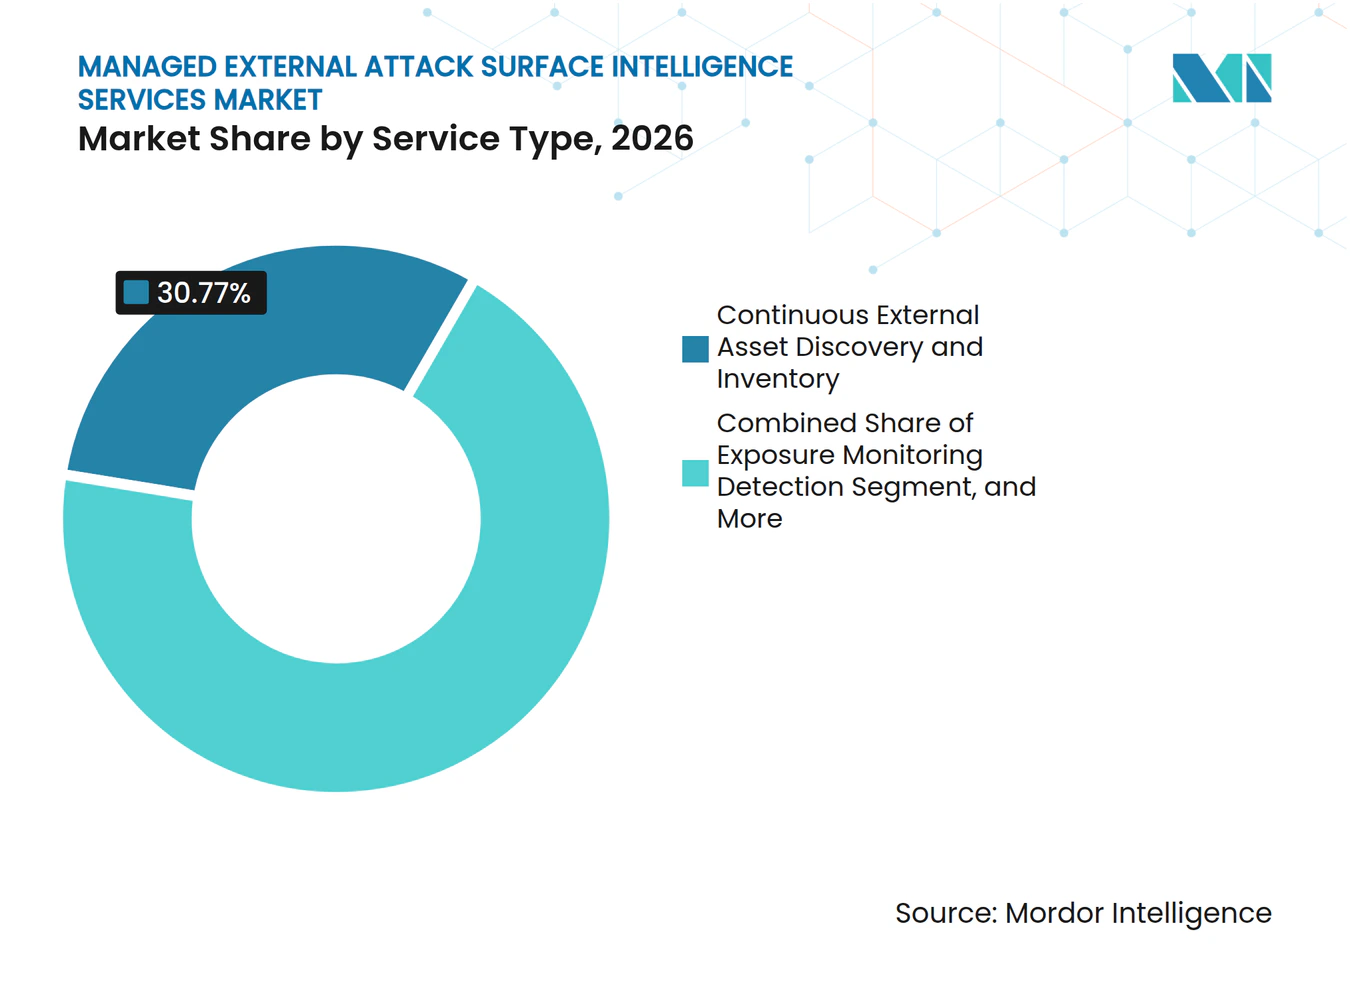
- Por tipo de serviço, a descoberta contínua de ativos externos e inventário deteve 30,77% da participação do mercado de serviços de inteligência de superfície de ataque externo gerenciado em 2026, enquanto a inteligência de ameaças e o monitoramento da dark web estão projetados para expandir a um CAGR de 20,76% até 2032.
- Por modo de implantação, a entrega em nuvem representou 76,84% da receita em 2026, e o segmento deve expandir a um CAGR de 20,18% até 2032.
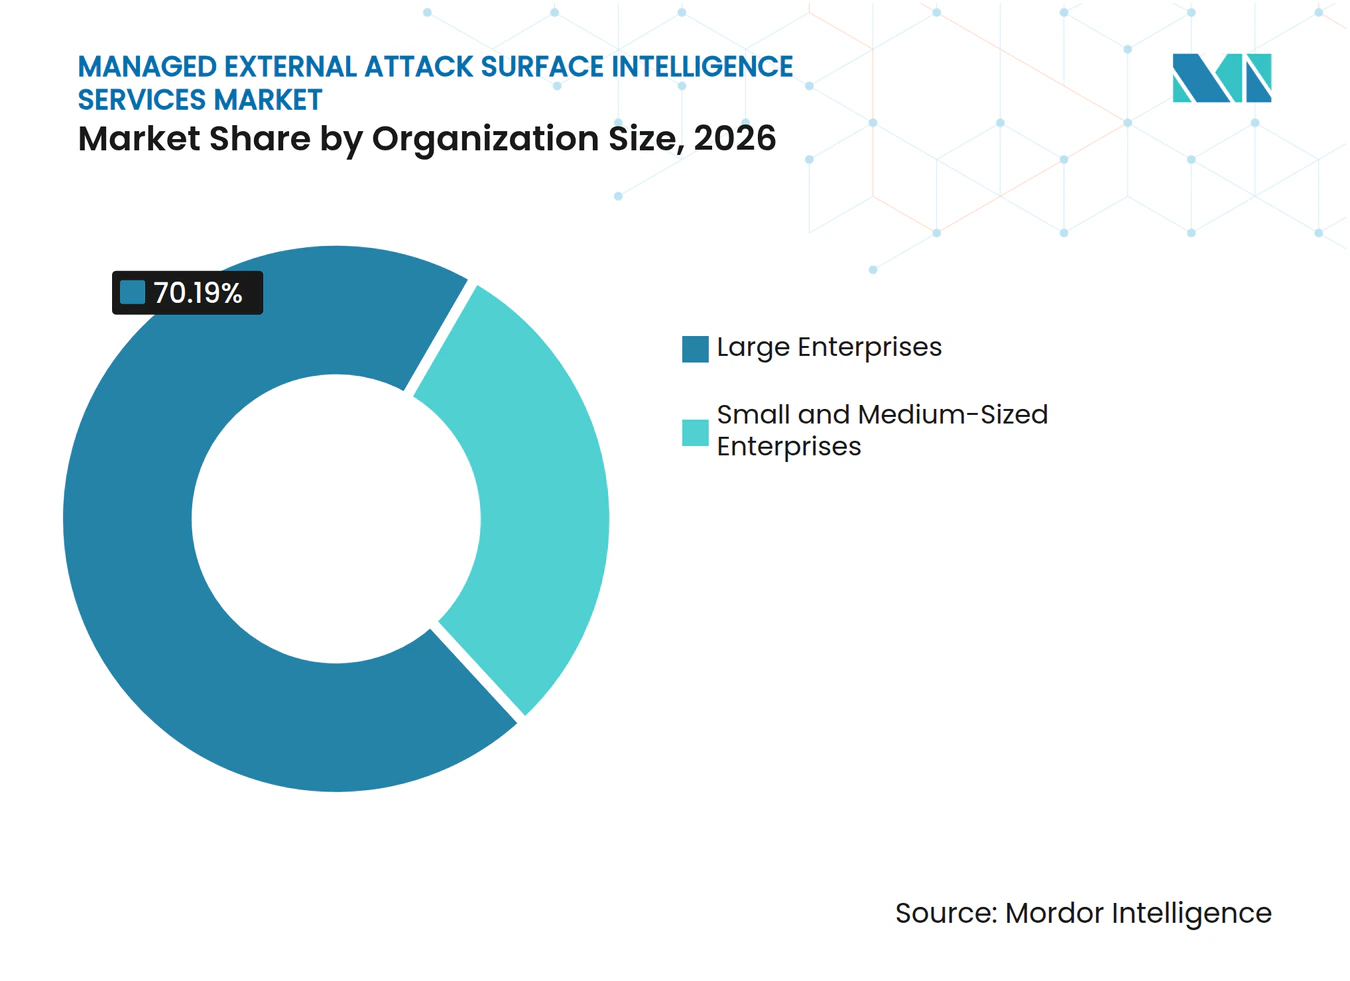
- Por tamanho da organização, as grandes empresas representaram 20,19% da receita em 2026 no mercado de serviços de inteligência de superfície de ataque externo gerenciado, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 20,23% até 2032.
- Por setor do usuário final, o BFSI representou 42,31% da receita em 2026, enquanto TI e Telecomunicações estão projetados para expandir a um CAGR de 21,19% até 2032.
- Por geografia, a América do Norte deteve 81,14% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 20,74% até 2032.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Ativos em Nuvem, SaaS, IoT e Voltados para a Internet | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Aumento de Ativos Externos Desconhecidos e Não Gerenciados | +3.8% | Global, mais agudo na América do Norte e Europa | Médio prazo (2-4 anos) |
| Crescente Responsabilização Regulatória e em Nível de Conselho sobre Risco Cibernético | +3.2% | América do Norte, UE, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escassez de Pessoal Especializado em Gestão de Exposição | +2.6% | Global, mais agudo na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Crescimento da Exposição de Terceiros, Subsidiárias e Cadeia de Suprimentos Digital | +2.0% | América do Norte, UE, com impacto crescente na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Reconhecimento Habilitado por IA e Descoberta Automatizada de Ameaças | +1.5% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Ativos em Nuvem, SaaS, IoT e Voltados para a Internet
O mercado de serviços de inteligência de superfície de ataque externo gerenciado é apoiado pela expansão de recursos de nuvem publicamente acessíveis, inquilinos de SaaS, dispositivos de IoT e sistemas de IA. As organizações agora gerenciam ativos fora do perímetro de rede tradicional, e muitos são criados sem que a equipe de segurança seja notificada. A Censys reportou quase 268.000 sistemas de IA voltados para a internet em outubro de 2026, mostrando como uma classe de ativos mais recente pode escapar dos inventários estabelecidos. Ferramentas baseadas em agentes podem perder instâncias de nuvem de curta duração e contêineres, enquanto a descoberta de fora para dentro observa os ativos como um atacante faria. Isso torna um registro externo continuamente atualizado mais útil do que um inventário periódico para muitos programas de segurança. O framework do RBI também exige que os bancos comerciais avaliem sistemas críticos voltados para a internet e mantenham inventários de ativos atualizados, adicionando urgência a essa necessidade de serviço.[1]
Aumento de Ativos Externos Desconhecidos e Não Gerenciados
Ativos desconhecidos continuam sendo um dos principais motivos pelos quais os compradores adotam serviços de descoberta gerenciada. O provisionamento em nuvem, o autoatendimento de desenvolvedores e as integrações de SaaS podem criar recursos acessíveis sem se adequar aos procedimentos existentes de gestão de ativos. As varreduras externas iniciais podem revelar materialmente mais ativos voltados para a internet do que uma empresa registra internamente, especialmente quando aplicações legadas e subdomínios esquecidos permanecem ativos. A KELA reportou mais de 204 milhões de credenciais comprometidas no primeiro semestre de 2025, sublinhando a escala de informações disponíveis para atacantes que buscam caminhos de acesso. Aplicações esquecidas e domínios não gerenciados podem se tornar pontos de acesso quando credenciais ou inteligência relacionada se tornam disponíveis. O mercado de serviços de inteligência de superfície de ataque externo gerenciado, portanto, favorece abordagens de descoberta que não dependem de uma lista de sementes interna ou credenciais do cliente.
Crescente Responsabilização Regulatória e em Nível de Conselho sobre Risco Cibernético
A regulamentação tornou a visibilidade do risco cibernético um requisito de conformidade em serviços financeiros e infraestrutura crítica. O framework do RBI de 2026 exige que os bancos comerciais realizem avaliações de vulnerabilidade em sistemas críticos voltados para a internet pelo menos a cada 6 meses e reportem incidentes cibernéticos por meio de sua plataforma DAKSH dentro de 6 horas após a detecção. O framework também espera inventários de ativos continuamente atualizados que se conectem diretamente ao monitoramento externo contínuo. Um artigo do Banco de Compensações Internacionais observou que supervisores, incluindo a APRA, o Banco Central Europeu, o Departamento de Serviços Financeiros de Nova York e o MAS, solicitaram a redução da superfície de ataque em resposta a ameaças cibernéticas relacionadas à IA. Os relatórios regulares ao conselho aumentam a necessidade de métricas claras de exposição e evidências de progresso na remediação. Provedores gerenciados podem apoiar essa necessidade combinando monitoramento com revisão analítica e elaboração de relatórios.
Escassez de Pessoal Especializado em Gestão de Exposição
A gestão de exposição requer conhecimento em segurança ofensiva, inteligência de ameaças e triagem de vulnerabilidades. As habilidades necessárias são difíceis e custosas para organizações individuais manterem, particularmente quando se espera cobertura contínua. Essa restrição de pessoal confere aos serviços gerenciados um papel prático para compradores que não conseguem construir uma equipe interna dedicada. É especialmente importante para pequenas e médias empresas, que estão projetadas para expandir no mercado de serviços de inteligência de superfície de ataque externo gerenciado. Os provedores podem distribuir os custos de analistas em sua base de clientes enquanto mantêm uma cobertura mais consistente do que uma pequena equipe interna. O lançamento dos Analistas Cibernéticos Digitais com IA da KELA em abril de 2025 mostra como os fornecedores estão usando a automação para aumentar a capacidade das equipes de inteligência de ameaças.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Dificuldade em Comprovar o Retorno sobre o Investimento em Serviços de Segurança | -2.8% | Global, mais pronunciado em mercados em desenvolvimento sensíveis a custos | Médio prazo (2-4 anos) |
| Complexidade de Integração entre SIEM, SOAR, ITSM e Ferramentas de Vulnerabilidade | -2.3% | América do Norte e UE, em estágio inicial na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Fadiga de Alertas e Validação Inconsistente de Descobertas | -1.9% | Global | Curto prazo (≤ 2 anos) |
| Preocupações dos Clientes com Permissão, Privacidade e Testes Ativos | -1.5% | UE, Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Dificuldade em Comprovar o Retorno sobre o Investimento em Serviços de Segurança
O monitoramento externo gerenciado produz um fluxo contínuo de descobertas, mas o benefício financeiro de evitar uma violação não realizada pode ser difícil de demonstrar aos comitês de aquisição. Não existe uma métrica padrão de retorno sobre o investimento para a gestão de exposição, portanto os clientes frequentemente comparam as taxas de serviço com alternativas de menor custo. Isso pode tornar a cobertura gerenciada contínua mais difícil de justificar durante períodos de controle orçamentário. O desafio é maior quando um comprador não consegue vincular o serviço a uma violação evitada ou a uma descoberta de conformidade resolvida. A Outpost24 introduziu a próxima geração do CyberFlex em julho de 2026 com relatórios executivos e perspectivas de risco, refletindo a demanda por evidências mais claras de remediação para executivos e auditores.[2] O mercado de serviços de inteligência de superfície de ataque externo gerenciado depende de provedores que demonstrem progresso operacional e identifiquem exposições.
Complexidade de Integração entre SIEM, SOAR, ITSM e Ferramentas de Vulnerabilidade
Um serviço de superfície de ataque externo gerenciado é mais valioso quando as descobertas entram no processo de remediação do cliente sem retrabalho manual. SIEM, SOAR, ITSM e ferramentas de vulnerabilidade podem usar diferentes estruturas de dados e métodos de registro de chamados, criando trabalho de integração para clientes com ambientes de segurança complexos. Isso pode atrasar o benefício operacional após uma implantação inicial, mesmo que a visibilidade dos ativos esteja disponível rapidamente. A lacuna entre a descoberta rápida e a remediação mais lenta pode aumentar o risco de rotatividade e limitar a expansão do serviço. Os provedores estão respondendo vinculando a validação mais estreitamente aos fluxos de trabalho de remediação e reduzindo o número de transferências manuais. O mercado de serviços de inteligência de superfície de ataque externo gerenciado precisará de uma integração operacional mais fluida para sustentar uma adoção mais ampla.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
A Descoberta Ancora os Gastos Enquanto a Inteligência da Dark Web AceleraA descoberta contínua de ativos externos e inventário liderou com 30,77% da participação do mercado de serviços de inteligência de superfície de ataque externo gerenciado em 2026. Os compradores geralmente precisam de dados de inventário confiáveis antes de identificar fraquezas ou direcionar o trabalho de remediação. O provisionamento em nuvem, a adoção de SaaS, aquisições corporativas e subdomínios não gerenciados podem continuamente adicionar ativos acessíveis fora do controle normal de mudanças. A Detectify introduziu a Varredura de Intervalo de IP em março de 2026 para estender o monitoramento de superfície por até 65.536 endereços IP em um intervalo. Essa expansão reflete a necessidade de monitorar a infraestrutura de camada de rede além de domínios e subdomínios. O monitoramento de exposição, a detecção de mudanças e a validação de vulnerabilidades seguem a descoberta à medida que as organizações passam de avaliações intermitentes para monitoramento regular.
A inteligência de ameaças e o monitoramento da dark web estão projetados para expandir a um CAGR de 20,76% de 2027 a 2032. O serviço está se tornando mais importante à medida que grupos de ransomware e operadores de infostealers usam reconhecimento antes de agir contra um alvo. A Searchlight Cyber reportou um aumento anual de 30% nas vítimas de ransomware em 2025, sublinhando a necessidade de vincular a atividade criminosa aos ativos expostos de um cliente. Isso torna a inteligência da dark web um insumo para a priorização de exposição em vez de um exercício de monitoramento separado. A orquestração de remediação e a gestão de exposição da cadeia de suprimentos também são áreas de serviço emergentes, particularmente para organizações com relacionamentos complexos com terceiros. O setor de serviços de inteligência de superfície de ataque externo gerenciado está se movendo em direção a combinações de serviços que identificam, validam e ajudam a fechar um risco.



Por Modo de Implantação:
A Entrega em Nuvem Molda a Economia dos Serviços GerenciadosA implantação em nuvem representou 76,84% do mercado de serviços de inteligência de superfície de ataque externo gerenciado em 2026. A varredura contínua de infraestrutura externa necessita de capacidade computacional flexível, que a entrega em nuvem pode fornecer sem ciclos de aquisição ou manutenção de hardware. Ela também permite que a cobertura se ajuste quando o conjunto de ativos do cliente muda. As expectativas regulatórias para monitoramento contínuo são consistentes com serviços nativos de nuvem projetados para disponibilidade e alcance geográfico. Os provedores podem adicionar fontes de dados de descoberta e atualizar a cobertura sem exigir alterações na infraestrutura do cliente. Esse modelo operacional apoia o padrão de serviço contínuo esperado no mercado de serviços de inteligência de superfície de ataque externo gerenciado.
A entrega local permanece em demanda entre organizações de defesa, instituições financeiras com controles rígidos de dados e operadores de infraestrutura crítica que gerenciam ambientes parcialmente isolados. Esses usuários podem usar um modelo híbrido no qual a varredura externa ocorre na infraestrutura de nuvem, enquanto os resultados permanecem dentro de sistemas controlados. O modelo aborda preocupações de soberania de dados sem remover as vantagens operacionais do monitoramento externo contínuo. O Teste de Penetração Contínuo com IA da CyCognito, lançado em junho de 2026, usou sua arquitetura de Grafo de Alvo baseada em nuvem para conduzir testes externos contínuos. À medida que a gestão de postura de segurança em nuvem e a gestão de superfície de ataque externo se tornam mais conectadas, as opções puramente locais provavelmente terão um papel mais restrito. Os provedores precisarão de opções de implantação flexíveis para clientes que não podem mover todos os dados de segurança para fora de um ambiente controlado.
Por Tamanho da Organização:
As PMEs São o Grupo de Compradores de Crescimento Mais RápidoAs grandes empresas representaram 70,19% do tamanho do mercado de serviços de inteligência de superfície de ataque externo gerenciado em 2026. Suas estruturas complexas podem incluir subsidiárias, entidades adquiridas e extensas redes de fornecedores, tornando a descoberta externa útil em escala. Elas também têm orçamentos de segurança estabelecidos e requisitos mais frequentes para reportar dados de exposição à liderança sênior. Uma avaliação da GigaOm de 2026 avaliou 32 fornecedores de gestão de superfície de ataque e descreveu uma mudança em direção à redução de risco validada e remediação priorizada em vez de simples contagens de ativos. Essa mudança apoia provedores gerenciados que podem explicar quais descobertas requerem ação. Clientes de grande porte também valorizam os relatórios contínuos porque as revisões pontuais não conseguem capturar os efeitos de mudanças tecnológicas e organizacionais frequentes.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 20,23% de 2027 a 2032. Um serviço totalmente gerenciado pode ser mais prático do que contratar um analista de gestão de exposição com expertise em inteligência de ameaças. A Cybertrust Japan lançou um serviço de ASM em outubro de 2025 para ativos de TI acessíveis pela internet, mostrando como os fornecedores estão empacotando serviços para organizações menores. O design de serviço da PentaTrail também reflete a demanda por operações que não requerem uma equipe de segurança dedicada. Os requisitos de segurança cibernética da cadeia de suprimentos podem encorajar fornecedores menores a demonstrar gestão de risco externo para manter relacionamentos comerciais. O mercado de serviços de inteligência de superfície de ataque externo gerenciado pode, portanto, se expandir por meio de modelos de preços em camadas e relatórios projetados para compradores com recursos limitados.

Por Setor do Usuário Final:
O BFSI Define o Padrão Enquanto as Telecomunicações Avançam RapidamenteO BFSI deteve 42,31% da receita em 2026, a maior posição de usuário final no mercado de serviços de inteligência de superfície de ataque externo gerenciado. As instituições financeiras enfrentam uma combinação de ativos de alto valor, regulamentação rigorosa e riscos de interrupção, todos os quais apoiam a cobertura contínua. O framework do RBI, o DORA, a regulamentação do Departamento de Serviços Financeiros de Nova York e as diretrizes da APRA colocam atenção em sistemas voltados para a internet e risco cibernético de terceiros. Esses requisitos tornam o monitoramento gerenciado mais fácil de justificar porque apoia tanto a gestão de riscos quanto os relatórios de conformidade. As organizações financeiras também precisam de evidências de que as exposições estão sendo rastreadas e tratadas entre as avaliações formais. Essas necessidades apoiam relacionamentos de serviço mais longos do que uma única varredura técnica.
TI e Telecomunicações está projetado para expandir a um CAGR de 21,19% de 2027 a 2032. Operadoras e operadores de tecnologia mantêm grandes bases de ativos externos que incluem sistemas de gerenciamento de rede, portais de clientes, gateways de API e pontos de interconexão em múltiplas jurisdições. Seus compromissos de disponibilidade de serviço tornam a visibilidade externa um requisito operacional central. Saúde e ciências da vida também estão avançando à medida que dispositivos médicos e sistemas clínicos recebem maior escrutínio de segurança cibernética. Governo e defesa, varejo e comércio eletrônico, manufatura e energia e serviços públicos continuam a contribuir com demanda. A Censys identificou quase 134.000 hosts de sistemas de controle industrial expostos em seu Relatório de Internet de 2026, com 38% na América do Norte, destacando o desafio de exposição para os setores industriais.
Análise Geográfica
Mercado de Serviços de Inteligência Gerenciada de Superfície de Ataque Externo da América do Norte
A América do Norte deteve 81,14% da participação no mercado de serviços de inteligência gerenciada de superfície de ataque externo em 2026. A região conta com uma densa base de compradores corporativos de tecnologia, provedores maduros de serviços de segurança gerenciada e regulamentações federais e estaduais. As Metas Específicas do Setor de Serviços Financeiros do Tesouro dos EUA exigem reduções na superfície de ataque e maior visibilidade de terceiros, reforçando a demanda no setor de serviços financeiros.[3] Os padrões de gastos corporativos e a ampla base instalada de provedores de segurança sustentam a demanda por monitoramento gerenciado. Os Estados Unidos também registraram 62.687 sistemas de IA expostos no relatório da Censys, tornando o monitoramento contínuo da exposição relacionada à IA relevante para os compradores da região.
Mercado de Serviços de Inteligência Gerenciada de Superfície de Ataque Externo da Europa
A Europa permanece um mercado consolidado para serviços de inteligência gerenciada de superfície de ataque externo, pois os requisitos de conformidade são especialmente claros. O DORA entrou em vigor em janeiro de 2025 e exige que entidades financeiras e provedores críticos terceirizados de TIC gerenciem a resiliência operacional. Isso gera demanda por monitoramento de exposição externa que abrange toda a cadeia de valor dos serviços financeiros. O BIS descreveu a solicitação do Banco Central Europeu para que os bancos identifiquem vulnerabilidades utilizando ferramentas de IA e atualizem seus planos de resiliência. A Outpost24 e a Detectify demonstram a base consolidada de fornecedores da região em visibilidade externa gerenciada. A Positive Technologies adquiriu uma participação de 33% na CyberOK em setembro de 2026 para ampliar as capacidades de EASM e operações de teste de penetração.
Mercado de Serviços de Inteligência Gerenciada de Superfície de Ataque Externo da APAC, MEA e América do Sul
A Ásia-Pacífico está projetada para expandir a um CAGR de 20,74% de 2027 a 2032. A expansão da infraestrutura digital, os requisitos nacionais de cibersegurança e a capacidade interna limitada de segurança sustentam a entrega gerenciada na região. Reguladores, incluindo MAS, APRA, o NISC do Japão e o RBI, estão vinculando o monitoramento de ativos externos à supervisão de risco cibernético. A NTT East Japan lançou o BizDrive ASM em setembro de 2025 a JPY 116.000 (USD 800) por mês, para um mínimo de 3 domínios, demonstrando uma abordagem de serviço gerenciado localizado para clientes do mercado intermediário. Essa abordagem localizada oferece ao mercado de serviços de inteligência gerenciada de superfície de ataque externo uma rota prática para organizações de pequeno e médio porte. A América do Sul, o Oriente Médio e a África encontram-se em estágios iniciais de adoção, com a demanda concentrada entre instituições financeiras e entidades governamentais. Programas soberanos de cibersegurança e a exposição em sistemas industriais podem sustentar demanda adicional por visibilidade gerenciada no Brasil, na Arábia Saudita, nos Emirados Árabes Unidos e na África do Sul.
Cenário Competitivo
Concentração do Mercado
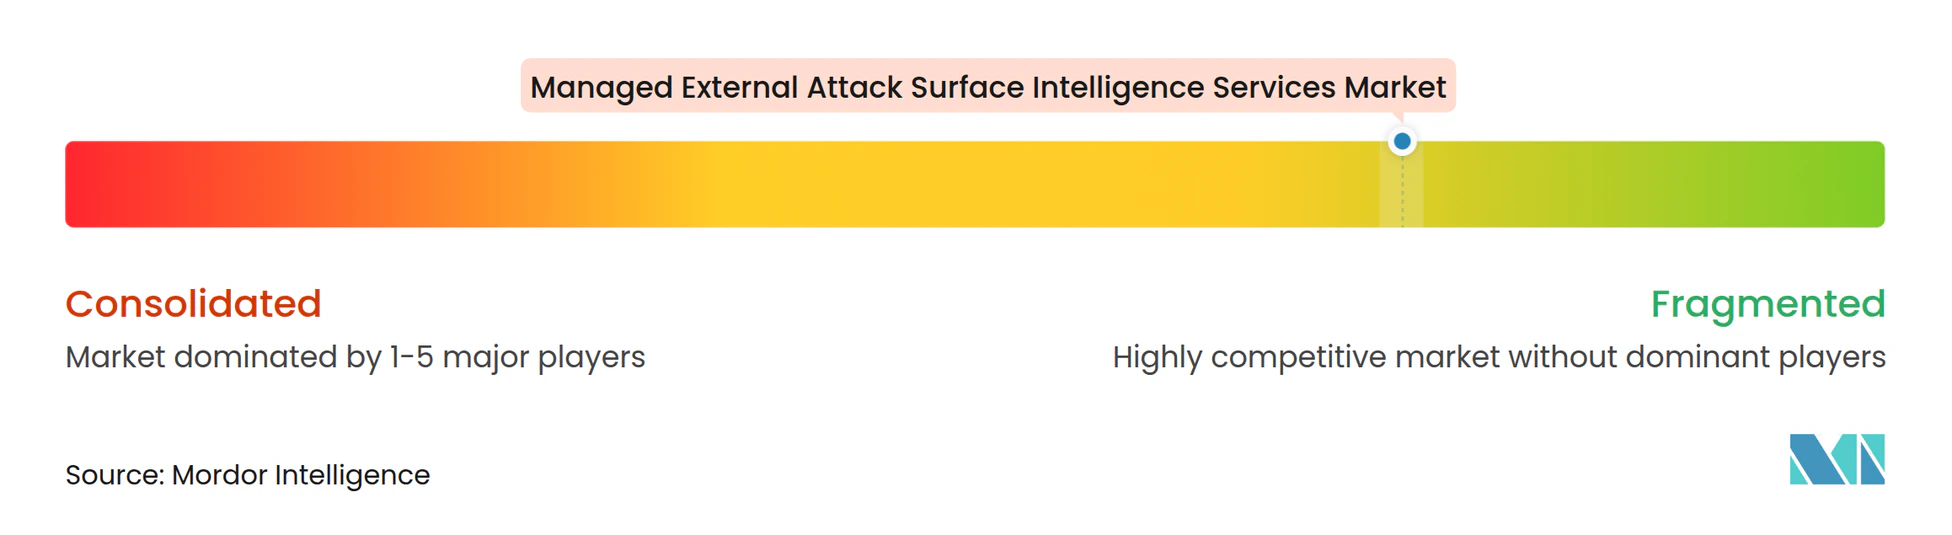
O mercado de serviços de inteligência de superfície de ataque externo gerenciado é fragmentado, com mais de 25 fornecedores ativos oferecendo capacidades sobrepostas de descoberta, inteligência de ameaças, validação e remediação. Nenhuma empresa tem uma posição de receita dominante nas informações disponíveis. Os provedores se diferenciam por meio de dados em escala de internet, métodos de validação, inteligência da dark web e integrações com os processos de remediação dos clientes. A Censys usa seu Mapa da Internet para apoiar sua proposta de descoberta, enquanto a KELA e a Searchlight Cyber enfatizam a inteligência de ameaças. O Teste de Penetração Contínuo com IA da CyCognito, lançado em junho de 2026, representou um movimento estratégico em direção a testes contínuos de explorabilidade em toda a superfície externa. O mercado de serviços de inteligência de superfície de ataque externo gerenciado está se deslocando do volume de descoberta para a exposição validada e fluxos de trabalho de mitigação mais rápidos. Os fornecedores no mercado de serviços de inteligência de superfície de ataque externo gerenciado também precisam mostrar que suas descobertas podem apoiar decisões práticas de remediação.
A consolidação estratégica está ampliando o alcance competitivo das plataformas de segurança estabelecidas. A CrowdStrike foi o único fornecedor nomeado como Escolha dos Clientes no Gartner Peer Insights Voice of the Customer de 2025 para gestão de superfície de ataque externo em fevereiro de 2026, mostrando como plataformas mais amplas estão ganhando visibilidade na categoria.[4] A Infoblox entrou no campo em julho de 2026 com EASM nativo de DNS e inteligência de cadeia de suprimentos. Ela reportou que registros CNAME pendentes foram encontrados em 31 de 40 organizações de acesso antecipado, com quase 1/3 dessas organizações enfrentando exposição de sequestro de subdomínio facilmente explorável. Esses movimentos mostram que os ativos de dados e a integração de fluxo de trabalho são centrais para o posicionamento competitivo. Eles também aumentam a pressão competitiva sobre especialistas que fornecem apenas uma lista de ativos.
O mercado de serviços de inteligência de superfície de ataque externo gerenciado retém oportunidades em saúde, energia e manufatura, onde a cobertura gerenciada especializada é menos estabelecida. Os compradores nesses setores podem precisar de conteúdo de detecção que reflita tecnologias médicas, industriais ou operacionais em vez de sistemas empresariais gerais. Os provedores também podem se diferenciar por meio de fluxos de trabalho de remediação que atendam aos requisitos do SOC 2 Tipo II. A Searchlight Cyber adquiriu a Intangic em outubro de 2025, adicionando modelagem quantitativa de risco cibernético às suas capacidades de exposição e inteligência da dark web. A FireCompass captou 20 milhões de USD em setembro de 2025 para escalar sua plataforma de segurança ofensiva com IA na América do Norte, EMEA e Ásia-Pacífico. A CloudSEK captou 19 milhões de USD em maio de 2025 para avançar no desenvolvimento de modelos de IA e na expansão internacional de sua plataforma de inteligência preditiva de ameaças cibernéticas.
Líderes do Setor de Serviços de Inteligência de Superfície de Ataque Externo Gerenciado
-
CyCognito, Inc.
-
Censys, Inc.
-
Outpost24 AB
-
Bishop Fox Consulting, LLC
-
IONIX Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Inteligência Gerenciada de Superfície de Ataque Externo Empresas cobertas neste relatório
- CyCognito, Inc.
- Censys, Inc.
- Detectify AB
- Assetnote Pty Ltd
- Halo Security, Inc.
- Hadrian, Inc.
- IONIX Ltd.
- Outpost24 AB
- RiskProfiler, Inc.
- Searchlight Cyber Ltd
- watchTowr Pte. Ltd.
- Cyberint Technologies Ltd.
- Cyble, Inc.
- Group-IB Global Private Limited
- KELA Ltd.
- ImmuniWeb SA
- Hadar Cybersecurity, Inc.
- Intruder Systems Ltd
- Bishop Fox Consulting, LLC
- Foresiet Oy
- ThreatNG Security, Inc.
- Sweepatic NV
- FireCompass Technologies Private Limited
- CloudSEK Information Security Private Limited
- JupiterOne, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços de Inteligência Gerenciada de Superfície de Ataque Externo
- Outubro de 2026: A Censys publicou seu quinto Relatório Anual do Estado da Internet, constatando que a infraestrutura de IA voltada para a internet cresceu 63% em 9 meses para quase 268.000 sistemas expostos globalmente, fornecendo dados autoritativos que validam a descoberta externa gerenciada contínua como um requisito de categoria de mercado.
- Setembro de 2026: A Positive Technologies adquiriu uma participação acionária de 33% na empresa de segurança cibernética CyberOK para acelerar o desenvolvimento de capacidades de EASM e operações de penetração, sinalizando investimento estratégico contínuo em visibilidade de ameaças externas gerenciadas nos mercados da Europa Oriental e da CEI.
- Agosto de 2026: A Searchlight Cyber lançou sua plataforma de Gestão de Exposição a Ameaças Preemptiva, fundindo inteligência da dark web com contexto de superfície de ataque externo para fornecer alertas de exposição sincronizados com adversários antes de campanhas de ameaças ativas, uma atualização significativa do monitoramento reativo da dark web para uma defesa de exposição prospectiva.
- Julho de 2026: A Infoblox entrou no mercado de gestão de superfície de ataque externo com uma capacidade de EASM nativa de DNS e um módulo de Inteligência de Cadeia de Suprimentos; em um programa de acesso antecipado, registros CNAME pendentes foram identificados em 31 de aproximadamente 40 organizações participantes, quase 1/3 das quais eram trivialmente exploráveis para sequestro de subdomínio.
Escopo do Relatório Global do Mercado de Serviços de Inteligência de Superfície de Ataque Externo Gerenciado
O Mercado de Serviços de Inteligência de Superfície de Ataque Externo Gerenciado compreende a receita gerada por provedores de serviços de segurança cibernética terceirizados que ajudam as organizações a identificar, inventariar, monitorar e avaliar continuamente seus ativos digitais voltados para a internet e exposições de segurança externas. Esses serviços combinam descoberta de ativos externos, monitoramento de exposição, detecção de mudanças, validação de vulnerabilidades e configurações incorretas, inteligência de ameaças e monitoramento da dark web para identificar potenciais vetores de ataque e fornecer insights acionáveis para reduzir o risco cibernético.
O Relatório do Mercado de Serviços de Inteligência de Superfície de Ataque Externo Gerenciado é Segmentado por Tipo de Serviço (Descoberta Contínua de Ativos Externos e Inventário, Monitoramento de Exposição e Detecção de Mudanças, Validação de Vulnerabilidades e Configurações Incorretas, Monitoramento de Inteligência de Ameaças e Dark Web, e Outros Tipos de Serviço), Modo de Implantação (Nuvem e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (BFSI, TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Defesa, Varejo e Comércio Eletrônico, Manufatura, Energia e Serviços Públicos, e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Descoberta Contínua de Ativos Externos e Inventário |
| Monitoramento e Detecção de Exposição |
| Validação de Vulnerabilidades e Configurações Incorretas |
| Monitoramento de Inteligência de Ameaças e Dark Web |
| Outros Serviços de Inteligência de Superfície de Ataque Externo Gerenciado |
| Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| BFSI |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Benelux | |
| Países Nórdicos | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Singapura | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Catar | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Quênia | |
| Restante da África |
| Por Tipo de Serviço | Descoberta Contínua de Ativos Externos e Inventário | |
| Monitoramento e Detecção de Exposição | ||
| Validação de Vulnerabilidades e Configurações Incorretas | ||
| Monitoramento de Inteligência de Ameaças e Dark Web | ||
| Outros Serviços de Inteligência de Superfície de Ataque Externo Gerenciado | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | BFSI | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Benelux | ||
| Países Nórdicos | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Singapura | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Catar | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Quênia | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de inteligência de superfície de ataque externo gerenciado?
O mercado está projetado para expandir de 1,69 bilhões de USD em 2026 e 2,56 bilhões de USD em 2027 para 6,31 bilhões de USD até 2032, a um CAGR de 19,77%.
O que está impulsionando a demanda por serviços de inteligência de superfície de ataque externo gerenciado?
Ativos em nuvem, SaaS, IoT e conectados por IA, requisitos regulatórios e escassez de pessoal especializado estão fortalecendo a demanda por monitoramento externo contínuo.
Qual tipo de serviço lidera os serviços de inteligência de superfície de ataque externo gerenciado?
A descoberta contínua de ativos externos e inventário liderou com 30,77% de participação em 2026, enquanto a inteligência de ameaças e o monitoramento da dark web estão projetados para expandir a um CAGR de 20,76% até 2032.
Por que a nuvem é o modelo de implantação preferido para esses serviços?
A entrega em nuvem deteve 76,84% da receita em 2026 porque suporta varredura elástica e contínua sem requisitos de hardware local.
Qual setor do usuário final tem a maior demanda?
O BFSI representou 42,31% da receita em 2026 porque enfrenta alto risco cibernético de alto valor e extensa supervisão regulatória.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 20,74% até 2032, apoiada pela infraestrutura digital